Cresce il numero di attacchi informatici: +28% rispetto al 2023


Il mondo del cybercrimine continua a mettere in difficoltà le organizzazioni di tutto il mondo: stando al nuovo report di Check Point Research, nel primo trimestre del 2024 il numero medio di attacchi informatici è cresciuto notevolmente, raggiungendo quota 1.308 a settimana; si tratta di un aumento del 5% rispetto allo stesso periodo del 2023 e del 28% rispetto all’ultimo trimestre del 2023.

andamento attacchi informatici nel 2024. Credits: Check Point Research

Credits: Check Point Research

Guardando al dettaglio dei settori, quello dell’istruzione e della ricerca è il più colpito con 2.454 attacchi settimanali per organizzazione, seguito dal settore governativo/militare con 1.692 attacchi e quello sanitario con 1.605 attacchi. Questi dati evidenziano una situazione preoccupante in cui i settori più vulnerabili sono quelli centrali per il funzionamento della società.

La ricerca sottolinea però un cambiamento strategico nella preferenza degli obiettivi da parte dei cybercriminali per via del sostanziale aumento su base annua degli attacchi al settore dei fornitori di hardware, con un incremento del 37%.

Tra le regioni più colpite spicca l’Africa, con una media di 2.373 attacchi settimanali per organizzazione, un aumento del 20% rispetto allo stesso periodo del 2023; al contrario, l’America Latina ha registrato un calo del 20%. Check Point Research spiega che i motivi potrebbero essere legati sia a uno spostamento dell’attenzione dei cybercriminali verso aree più vulnerabili, sia un miglioramento delle misure difensive della regione.

Gli attacchi ransomware non si arrestano

I ransomware continuano a mettere in difficoltà le aziende di tutto il mondo, con il Nord America che è risultato la regione più colpita da questo tipo di attacchi, registrando il 59% dei quasi 1.000 attacchi pubblicati; a seguire troviamo l’Europa (24%) e l’APAC (12%).

L’Europa ha registrato l’aumento maggiore di anno in anno con un +64% rispetto al 2023. L’aumento potrebbe dipendere da una maggiore digitalizzazione dei servizi e il cambiamento delle normative che rende le organizzazioni più vulnerabili.

Il settore più colpito dai ransomware è il manifatturiero (29% degli attacchi), con un aumento di quasi il doppio rispetto all’anno precedente. Segue il settore sanitario con l’11% degli attacchi e un aumento del 63% rispetto al 2023 e il commercio al dettaglio con l’8% del totale.

È invece il settore delle comunicazioni ad aver registrato il più alto incremento su base annua degli attacchi ransomware (+177%), pur costituendo solo il 4% degli attacchi pubblicati nel trimestre. In questo caso l’aumento degli attacchi potrebbe essere stato alimentato dalla rapida trasformazione digitale, mentre il suo ruolo critico e la gestione di dati sensibili lo rendono un obiettivo primario per diverse minacce, tra cui lo spionaggio promosso dagli Stati e il furto di dati.

Il settore manifatturiero ha registrato il secondo più alto aumento di attacchi ransomware con il 96% su base annua. Questo settore è un obiettivo primario comune a causa della sua forte dipendenza dalla tecnologia interconnessa e delle capacità di sicurezza indebolite dall’uso di tecnologie industriali tradizionali. 

Proteggersi dagli attacchi informatici

Vista l’evoluzione del panorama delle minacce, le imprese devono migliorare il proprio assetto di sicurezza per far fronte agli attacchi informatici in crescita. Check Point Research sottolinea l’importanza di misure robuste che comprendano backup dei dati, corsi di formazione costanti, patch di sicurezza tempestive, autenticazione forte degli utenti e soluzioni anti-ransomware avanzate.

In risposta ad attacchi sempre più sofisticati, è essenziale ricorrere a soluzioni per il rilevamento precoce e l’analisi delle anomalie, soprattutto per proteggersi da modelli di attacco che sfruttano l’intelligenza artificiale. L’IA rappresenta un ottimo alleato anche per la cybersecurity, e le aziende dovrebbero valutare l’introduzione di strumenti che sfruttano questa tecnologia per contrastare le minacce più sofisticate.

“ L’aumento degli attacchi a settori e regioni specifiche, unito alla complessità delle tattiche del ransomware, evidenzia la necessità di approcci alla sicurezza informatica completi e orientati alla prevenzione” afferma la compagnia. “Mentre continuiamo a navigare in questo terreno difficile, la consapevolezza, la preparazione e l’innovazione nelle strategie di difesa rimangono i nostri alleati più forti“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/19/cresce-il-numero-di-attacchi-informatici-28-rispetto-al-2023/?utm_source=rss&utm_medium=rss&utm_campaign=cresce-il-numero-di-attacchi-informatici-28-rispetto-al-2023


Microsoft Copilot for Security è ora disponibile per le aziende italiane


“In un contesto di crescente fragilità, gli sforzi di Microsoft vanno nella direzione di fornire alle aziende e ai propri partner soluzioni integrate che possano incrementare la loro postura di sicurezza, per far fronte in maniera più efficace alle minacce e aumentare la resilienza aziendale in seguito a eventuali attacchi”.

Ha esordito così Tamara Zancan, Direttrice Cybersecurity, Compliance e Identity di Microsoft Italia, all’evento tenutosi ieri a Milano per lanciare Copilot for Security. Una soluzione che a suo dire è “l’unione di tre vantaggi critici di Microsoft perché è in grado di combinare dati e intelligence sulle minacce su larga scala, una protezione end-to-end completa e un’intelligenza artificiale responsabile”.

Microsoft Copilot for Security integra il modello GPT-4 di OpenAI con le infrastrutture di sicurezza di Microsoft, sfruttando la vasta conoscenza di Microsoft Security sul panorama delle minacce globali. È uno strumento che si basa su una sconfinata mole di dati, non a caso Microsoft ha ricordato in due circostanze gli oltre 78 trilioni di allarmi di sicurezza processati quotidianamente. A novembre erano 67 trilioni, a conferma della crescente capacità dell’azienda in materia di cybersecurity.

Attraverso l’uso dell’intelligenza artificiale generativa, in grado peraltro di semplificare strumenti tecnici solitamente complessi, Copilot for Security vuole proporsi come un supporto cruciale alle aziende nella gestione delle minacce e nell’intercettazione di possibili attacchi. Una soluzione che assiste gli analisti della sicurezza e i professionisti IT nell’espandere le loro competenze, migliorare la collaborazione e ottenere una visibilità più profonda sulle minacce, accelerando di conseguenza le risposte agli incidenti.

Microsoft dispone di un team di 10.000 esperti che si occupano esclusivamente di cybersecurity, su un totale di 200.000 dipendenti.

C’è poi un altro punto importante da sottolineare. Nel mondo mancano competenze nell’ambito della cybersecurity, tant’è che si stimano 3,5 milioni di posti di lavoro vacanti. Copilot for Security si propone quindi come un alleato per tutte quelle aziende che navigano in un contesto di sicurezza complesso e che incontrano difficoltà nel reperire sul mercato risorse qualificate con competenze specializzate in sicurezza informatica.

Minacce crescenti

È per descrivere meglio lo scenario attuale che è poi salito sul palco Csaba Deme, Global Security Sales di Microsoft nel corso della presentazione di Copilot for Security: “I cybercrimini si stanno intensificando, con l’obiettivo di infiltrarsi nelle aziende, sottrarre dati e informazioni. Sia che si tratti di agenti governativi o di singoli criminali informatici, nel corso degli ultimi 12 mesi, abbiamo assistito a un triplicarsi delle operazioni su scala globale. Non si pensi che queste siano state rivolte alle grandi corporazioni: il 70% degli attacchi ransomware hanno preso di mira imprese con meno di 500 dipendenti.

Dame ha poi proseguito: “Quest’anno, gli attacchi informatici hanno generato danni economici stimati in circa 8 trilioni di dollari e si prevede che questa somma aumenterà a 24 trilioni entro il 2027. Per capire meglio l’entità del problema, 24 trilioni corrispondono all’incirca al PIL attuale degli Stati Uniti. E non si pensi che l’impatto di questi attacchi sia solo economico, perché vi è anche un significativo risvolto umano”.

A queste dichiarazioni hanno fatto eco quelle di Igor Salvoni, Specialists Team Unit Lead di Microsoft Italia: “Quando osserviamo il cybercrime come fenomeno globale, vediamo che dispone di ingenti risorse finanziarie, ben superiori a quelle di quasi ogni organizzazione privata e quasi tutti i governi del mondo, e cresce a un ritmo più che doppio rispetto alle economie europee. Questo contesto ci aiuta a comprendere la sfida che abbiamo davanti”.

“Come ecosistema di fornitori, partner e clienti, dobbiamo collaborare per mantenere il più sicuro possibile il nostro ambiente, i nostri dati e le nostre proprietà. Per farlo, abbiamo bisogno di molti dati e siamo consapevoli del privilegio che abbiamo nel poter accedere a un volume così significativo di informazioni. A novembre, il numero di segnali che Microsoft è stata in grado di intercettare e analizzare era di 65 trilioni di segnali giornalieri“.

Copilot for Security vuole essere un valido aiuto per tutte le aziende. Per quelle particolarmente strutturate, così come per quelle che faticano a reperire sul mercato risorse qualificate in sicurezza informatica.

“Da allora”, prosegue Armoni, “siamo arrivati a 78 trilioni, dimostrando quanto rapidamente aumentino le informazioni che tentiamo di intercettare e l’impegno che mettiamo nel migliorare continuamente, senza accontentarci di ciò che sappiamo oggi. Perché domani potrebbe non essere più sufficiente. Abbiamo un team di 10.000 esperti che si occupano esclusivamente di cybersecurity, su un totale di 200.000 dipendenti. Un milione di clienti oggi utilizza le nostre soluzioni di sicurezza, con i quali cerchiamo di condividere e fornire il miglior servizio possibile, imparando ciò che è necessario per migliorarci”.

L’IA di Copilot for Security in soccorso della cybersecurity

La sicurezza informatica si conferma come uno dei settori più fertili per l’adozione dell’intelligenza artificiale, con quasi la metà (47%) dei progetti di AI in Europa focalizzati proprio su questo ambito. In Italia la tendenza è simile, con la cybersecurity e il rilevamento delle minacce posizionati tra i primi tre utilizzi aziendali dell’AI per migliorare l’efficienza operativa.

Lo stesso Csaba Deme ieri ha ricordato che l’obiettivo primario della cybersecurity è evitare che accadano incidenti. “Se non succede nulla, significa che le misure preventive hanno funzionato. Se si rendono necessari interventi, significa che qualcosa è già andato storto“.

Ricerche recenti tra i responsabili di cybersecurity evidenziano che il 73% ritiene che la capacità di identificare minacce in modo precoce attraverso sistemi di detection sia cruciale per aumentare la resilienza cibernetica delle aziende. Ciò sottolinea l’importanza di avere un sistema di risposta rapido che possa attivarsi non appena si presentano i primi segnali di un attacco.

Le aziende che hanno testato Copilot for Security di Microsoft segnalano benefici significativi come il risparmio di tempo e l’incremento dell’accuratezza nelle analisi, con un beneficio per l’efficienza delle operazioni del 22% e un aumento della precisione del 7% nelle attività svolte. Inoltre, il 93% dei professionisti che ha utilizzato Copilot for Security conferma miglioramenti nella qualità del loro lavoro, mentre il 97% si dice propenso a utilizzare questo strumento in futuro per le stesse attività.

La disponibilità italiana di Copilot for Security è stata annunciata ieri nel corso dell’evento “Microsoft Secure: la nuova era della Cybersecurity potenziata dall’AI”.

Ulteriori ricerche di Microsoft evidenziano che uno dei vantaggi principali di Copilot for Security è la riduzione di oltre il 60% del tempo speso dagli analisti in compiti routinari, liberando risorse per attività di maggiore valore. Inoltre, l’uso di Copilot, che utilizza il linguaggio naturale per elaborare le richieste, permette anche agli analisti meno esperti di acquisire competenze critiche, contribuendo a un ciclo virtuoso di formazione e crescita professionale e aziendale.

Copilot for Security è offerto sia come soluzione indipendente sia come componente integrata in Azure, con un costo di 4 dollari l’ora. Questo, nelle intenzioni di Microsoft, per permettere di adattarne l’utilizzo alle necessità aziendali, con la flessibilità di attivarlo soltanto nei momenti più opportuni, per poche ore o per periodi più estesi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/17/microsoft-copilot-for-security-disponibile-italia/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-copilot-for-security-disponibile-italia


Per il cyberattacco nel 2021 ai sistemi sanitari del Lazio, 271mila euro di sanzione alla in-house e 120mila alla Regione

A quasi 3 anni dal cyberattacco al sistema sanitario della Regione Lazio sappiamo nel dettaglio chi ha commesso gravi errori, senza i quali i cittadini e pazienti non avrebbero vissuto disagi per giorni e in alcuni casi anche per mesi. Stiamo parlando dell’attacco informatico al sistema sanitario regionale avvenuto nella notte tra il 31 luglio e il 1^ agosto del 2021, criptando, senza rubare quindi, i dati sanitari di circa 6 milioni di cittadini. Asl, aziende ospedaliere, case di cura non hanno potuto, infatti, utilizzare alcuni sistemi informativi regionali, attraverso i quali sono trattati i dati sulla salute di milioni di assistiti.

Le indagini del Garante Privacy: “Le numerose e gravi violazioni della normativa da parte di LAZIOcrea e Regione. Mancata adozione di misure di sicurezza“

Dagli accertamenti e dalle ispezioni effettuate dal Garante Privacy è emerso che LAZIOcrea, che l’in-house che gestisce i sistemi informativi regionali, e Regione Lazio, pur con differenti ruoli e livelli di responsabilità, “sono incorse in numerose e gravi violazioni della normativa privacy, dovute in prevalenza all’adozione di sistemi non aggiornati e alla mancata adozione di misure di sicurezza adeguate a rilevare tempestivamente le violazioni di dati personali e a garantire la sicurezza delle reti informatiche”. 

Per questi motivi l’Autorità ha sanzionato con 271mila euro LAZIOcrea, 120mila la Regione e con 10mila euro l’ASL Roma3, perché, quest’ultima, non ha notificato il data breach.

Il cyberattacco che ha fatto svegliare l’Italia dal torpore. Baldoni disse: “Peccato che l’incidente alla Regione Lazio sia avvenuto dopo lo stanziamento dei 623 milioni del PNRR”

Il data breach ai sistemi informativi regionali, causato da un ransomware introdotto nel sistema attraverso un portatile in uso a un dipendente della Regione, ha bloccato l’accesso a molti servizi sanitari impedendo, tra l’altro, la gestione delle prenotazioni, i pagamenti, il ritiro dei referti, la registrazione delle vaccinazioni. È stato il cyberattacco che ha fatto capire alle istituzioni politiche italiane e ai media generalisti quanto sia importante la cybersecurity. “Peccato che l’incidente alla Regione Lazio sia avvenuto dopo lo stanziamento dei 623 milioni del PNRR dedicati al rafforzamento della cyber-resilienza nelle PA”, ha confessato, candidamente, a gennaio 2023 l’ex direttore generale dell’Agenzia per la Cybersicurezza Nazionale Roberto Baldoni, perché quello è stato, appunto, il momento in cui l’Italia ha capito l’importanza della sicurezza informatica e della resilienza cibernetica. 

In maniera frettolosa, l’allora presidente della Regione Lazio Nicola Zingaretti definì l’attacco “di stampo terroristico“. Fu richiesto il pagamento del riscatto, ma senza esito.

I dati di circa 6 milioni di cittadini del Lazio furono recuperati grazie al backup sulla Virtual Tape Library, con l’ultimo aggiornamento a venerdì 30 luglio, il giorno prima che il RansomEXX bucasse i sistemi informatici della Regione. 

Gli errori di LAZIOcrea

L’inadeguata sicurezza dei sistemi ha determinato, nel corso dell’attacco informatico, ha accertato il Garante Privacy:

  • l’impossibilità per le strutture sanitarie regionali di accedere al sistema ed erogare alcuni servizi sanitari ai loro assistiti. 
  • In particolare, l’indisponibilità dei dati è stata determinata dall’attacco informatico, che ha reso inaccessibili circa 180 server virtuali, nonché dalla scelta di LAZIOcrea di spegnere tutti i sistemi, non essendo in grado di determinare quali fossero quelli compromessi, né di evitare un’ulteriore propagazione del malware.

Inoltre, LAZIOcrea non ha posto in essere le azioni necessarie per una gestione corretta del data breach e delle sue conseguenze, in particolare nei confronti dei soggetti per i quali svolge compiti da responsabile del trattamento (a partire dalle numerose strutture sanitarie coinvolte).

Gli errori della Regione Lazio

La Regione Lazio, dal canto suo, in qualità di titolare del trattamento, avrebbe dovuto esercitare in maniera più efficace la vigilanza su LAZIOcrea, quale suo responsabile del trattamento, assicurando un livello di sicurezza adeguato ai rischi nonché la protezione dei dati fin dalla progettazione. 

Nel definire l’ammontare delle sanzioni il Garante ha tenuto conto della natura e della gravità delle violazioni, nonché del grado di responsabilità, in particolare, di soggetti come LAZIOcrea e la Regione Lazio.

Dietro a questi gravi errori ci sono persone

E per chi ha commesso i gravi errori evidenziati dal Garante Privacy? Solo il disegno di legge in queste ore in esame alla Camera dei Deputati in materia di cybersicurezza prevede “per i dipendenti delle PA in caso di sanzione può costituirsi anche la causa di responsabilità disciplinare e amministrativo-contabile”. Finalmente.

Per approfondire:

Il nostro articolo del 2 agosto 2021: Attacco informatico a Regione Lazio. Zingaretti: “È terrorismo” cibernetico

https://www.key4biz.it/per-il-cyberattacco-nel-2021-ai-sistemi-sanitari-del-lazio-271mila-euro-di-sanzione-alla-in-house-e-120mila-alla-regione/486238/


Artificial intelligence (AI) e Sanità

La Commissione Europea ha di recente ricordato come “Artificial intelligence (AI) is not science fiction; it is already part of our everyday lives, from using a virtual personal assistant to organise our day, to having our phones suggest songs we might like”[1].

In tal senso, a fronte di una proliferazione spesso abusata del termine “intelligenza artificiale”, bisogna ricordare con sempre maggiore enfasi che la stessa necessita di un approccio cosciente e (in)formato per poter essere adeguatamente governata, anche a protezione dei diritti e delle libertà degli interessati.

L’applicazione di un agente/prodotto/sistema di AI richiede, anzitutto, che siano rispettati i seguenti principi:

  • Dignità e supervisione umana;
  • Robustezza e sicurezza;
  • Privacy e governance dei dati;
  • Trasparenza;
  • Diversità, non discriminazione ed equità;
  • Benessere sociale e ambientale;
  • Accountability.

Ma oltre ai principi è necessario considerare gli impatti che produce e, ancor di più, a quali rischi si va incontro facendone uso, ossia:

  • Generalità
  • Correttezza
  • Sicurezza
  • Safety
  • Tutela della privacy
  • Robustezza
  • Trasparenza e spiegabilità.

Nello specifico ambito sanitario, in tal senso possono essere di evidente aiuto – supportandoci nella comprensione di quanto sopra citato – alcuni documenti, quali ad esempio il report[2] dedicato all’AI in ambito sanitario emesso nel 2023 dalla World Health Organization, dove si precisa che:

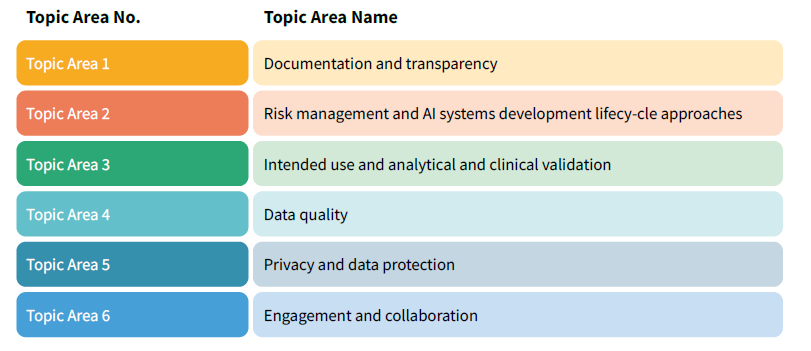
“Questo documento fornisce una panoramica delle considerazioni normative sull’IA per la salute coprendo argomenti chiave quali: documentazione e trasparenza, gestione del rischio e ciclo di vita dello sviluppo dei sistemi di IA l’uso previsto e la convalida analitica e clinica, la qualità dei dati, la privacy e la protezione dei dati l’impegno e la collaborazione.

Questo documento vuole essere un elenco delle principali considerazioni normative e una risorsa che può essere considerata da tutti i portatori di interessi pertinenti negli ecosistemi dei dispositivi medici, compresi gli sviluppatori che stanno esplorando e sviluppando sistemi di IA, le autorità di regolamentazione che potrebbero essere in procinto di gestire e facilitare i sistemi di IA, i fabbricanti che progettano e sviluppano dispositivi medici integrati nell’IA, i professionisti che distribuiscono e utilizzano tali dispositivi medici e sistemi di IA e altri che lavorano in questi settori“.

In particolare, il documento, suddiviso in 6 aree, descrive gli impatti e i rischi ai quali è soggetta l’applicazione con riferimento alla salute delle persone.

Queste aree descrivono, in maniera dettagliata, le problematiche che si possono incontrare, e così:

  1. Documentazione e trasparenza: pre-specificare e documentare lo scopo medico previsto nel processo di sviluppo, quali la selezione e l’uso di set di dati, norme di riferimento, parametri, metriche, deviazioni dai piani originali e aggiornamenti durante le fasi di sviluppo, dovrebbero essere in modo da consentire di tracciare le fasi di sviluppo, se del caso. Un approccio basato sul rischio dovrebbe essere preso in considerazione anche per il livello di documentazione e di conservazione dei dati sviluppo e validazione di sistemi di IA.
  2. Approcci al ciclo di vita della gestione del rischio e allo sviluppo di sistemi di IA: un ciclo di vita totale del prodotto dovrebbe essere preso in considerazione in tutte le fasi del ciclo di vita di un sistema di IA, vale a dire: gestione dello sviluppo, sorveglianza post-commercializzazione e gestione del cambiamento. Inoltre, è prendere in considerazione un approccio di gestione del rischio che affronti i rischi associati ai sistemi di IA, come le minacce e le vulnerabilità alla cibersicurezza, l’underfitting, i pregiudizi algoritmici, ecc.
  3. Destinazione d’uso e convalida analitica e clinica: Inizialmente, fornire una documentazione trasparente dell’uso previsto del sistema di IA. Dettagli della composizione del set di dati di training alla base di un sistema di IA, comprese le dimensioni, l’impostazione e la popolazione, i dati di input e output e composizione demografica – dovrebbero essere documentati in modo trasparente e forniti agli utenti.
    Inoltre è fondamentale prendere in considerazione la possibilità di dimostrare le prestazioni al di là dei dati di addestramento e test attraverso validazione analitica in un set di dati indipendente. Questo set di dati di convalida esterno deve essere rappresentativo della popolazione e dell’ambiente in cui si intende utilizzare il sistema di IA e dovrebbe essere indipendente del set di dati utilizzato per lo sviluppo del modello di IA durante l’addestramento e il test. Documentazione trasparente dell’insieme di dati esterno e delle metriche di prestazione. È importante prendere anche in considerazione una serie graduata di requisiti per la convalida clinica in base al rischio. Gli studi clinici randomizzati sono “gold standard” per la valutazione delle prestazioni cliniche comparative e potrebbe essere strumenti a più alto rischio o in cui è richiesto il più elevato livello di evidenza. In altre situazioni, le prospettive.
    La convalida può essere presa in considerazione in una prova di distribuzione e implementazione nel mondo reale che include un comparatore pertinente che utilizza gruppi accettati. Infine, un periodo di post-dispiegamento più intenso dovrebbe essere preso in considerazione attraverso la sorveglianza post-commercializzazione e la vigilanza del mercato per i sistemi IA.
  4. Qualità dei dati: gli sviluppatori dovrebbero valutare se i dati disponibili sono di qualità sufficiente per supportare lo sviluppo del sistema di IA per raggiungere lo scopo previsto. Inoltre, gli sviluppatori dovrebbero prendere in considerazione l’implementazione di rigorose valutazioni pre-rilascio per i sistemi di IA per garantire che non si amplifichino dei problemi, come distorsioni ed errori. Progettazione accurata o la risoluzione tempestiva dei problemi può aiutare a identificare tempestivamente i problemi di qualità dei dati e può prevenire o mitigare possibili danni che ne derivino. I portatori di interessi dovrebbero inoltre prendere in considerazione la possibilità di attenuare i problemi di qualità dei dati e rischi che emergono nei dati sanitari, nonché continuare a lavorare per creare ecosistemi di dati per facilitare la condivisione di fonti di dati di buona qualità.
  5. Privacy e protezione dei dati: la privacy e la protezione dei dati dovrebbero essere considerate durante la progettazione e la diffusione dei sistemi di IA. All’inizio del processo di sviluppo, gli sviluppatori dovrebbero prendere in considerazione l’acquisizione di una buona comprensione delle normative applicabili in materia di protezione dei dati e delle leggi sulla privacy e che il processo di sviluppo soddisfi o superi tali requisiti legali. È inoltre importante prendere in considerazione l’attuazione di un programma di conformità che affronti i rischi e garantisca che la tutela della Privacy. Le pratiche di cybersicurezza tengono conto dei potenziali danni e del contesto di applicazione.
  6. Coinvolgimento e collaborazione: durante lo sviluppo della tabella di marcia per l’innovazione e la diffusione dell’IA.

È necessario considerare lo sviluppo di piattaforme accessibili e informative che facilitino l’impegno e la collaborazione tra le principali parti interessate, ove applicabile e appropriato, così come è fondamentale prendere in considerazione la razionalizzazione del processo di sorveglianza per la regolamentazione dell’IA e la collaborazione al fine di accelerare i progressi che cambiano la pratica nell’IA.

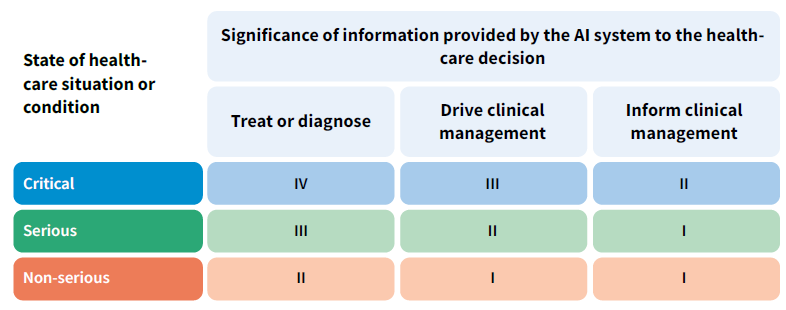
Il documento analizza anche i rischi in ambito sanitario dell’AI classificandoli come da immagine che segue:

Sempre sul tema è di certo interesse guardare all’Artificial intelligence in healthcare Applications, risks, and ethical and societal impacts[3] dell’EPRS (European Parliamentary Research Service), che riporta i 7 rischi che emergono in un sistema/agente di AI indicandone anche le misure di remediation (cui si rimanda):

  1. Danni al paziente dovuti a errori di intelligenza artificiale;
  2. Uso improprio degli strumenti di IA medica;
  3. Rischio di bias nell’IA medica e perpetuazione delle disuguaglianze;
  4. Mancanza di trasparenza;
  5. Problemi di privacy e sicurezza;
  6. Lacune nella responsabilità dell’IA;
  7. Ostacoli all’implementazione nell’assistenza sanitaria nel mondo reale.

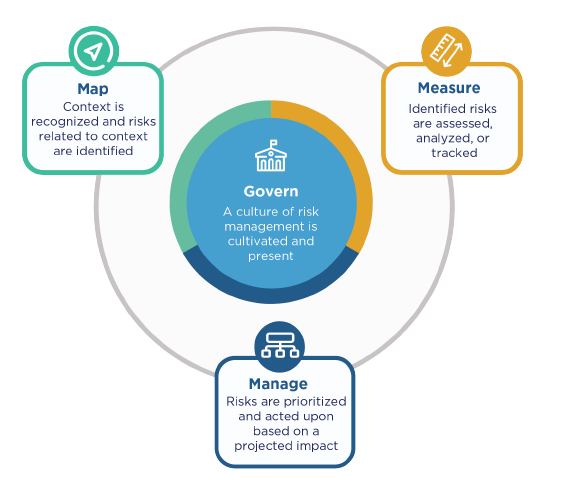
L’analisi dei rischi dovuti all’AI viene, poi, affrontata anche dal RMF (Risk Management Framework) del NIST [https://www.nist.gov/itl/ai-risk-management-framework] che riporta, per le funzioni, le sottocategorie alle quali è necessario rispondere per avere una valutazione del sistema:

  • la funzione GOVERN è suddivisa in 6 categorie e 13 sottocategorie. Questa coltiva e implementa una cultura della gestione del rischio all’interno delle organizzazioni che progettano, sviluppano, implementano, valutano o acquisiscono sistemi di intelligenza artificiale; delinea i processi, i documenti e gli schemi organizzativi che anticipano, identificano e gestiscono i rischi che un sistema può comportare, incorpora processi per valutare gli impatti potenziali; fornisce una struttura in base alla quale le funzioni di gestione del rischio dell’IA possono allinearsi ai principi, alle politiche e alle priorità strategiche dell’organizzazione; collega gli aspetti tecnici della progettazione e dello sviluppo dei sistemi di AI ai valori e ai principi dell’organizzazione e consente pratiche e competenze organizzative per le persone coinvolte nell’acquisizione, nella formazione, nell’implementazione e nel monitoraggio di tali sistemi; e affronta l’intero ciclo di vita del prodotto e i processi associati, comprese le questioni legali e di altro tipo relative all’uso di sistemi e dati software o hardware di terze parti;
  • la funzione MAP è suddivisa in 5 categorie e 18 sottocategorie. La MAP stabilisce il contesto per inquadrare i rischi relativi a un sistema di IA. L’IA Il ciclo di vita è costituito da molte attività interdipendenti che coinvolgono un insieme diversificato di attori. In pratica, gli attori dell’IA responsabili di una parte del processo spesso non dispongono di visibilità o controllo su altre parti e sui loro contesti associati;
  • la funzione MEASURE, invece, è composta da 4 categorie e 22 sottocategorie. Questa impiega strumenti, tecniche e metodologie quantitative, qualitative o miste per analizzare, valutare, confrontare e monitorare il rischio dell’IA e i relativi impatti. Utilizza le conoscenze relative ai rischi dell’IA identificati nella funzione MAP e informa la funzione MANAGE. I sistemi di IA dovrebbero essere testati prima della loro diffusione e regolarmente durante il funzionamento. Le misurazioni del rischio dell’IA includono la documentazione degli aspetti della funzionalità e dell’affidabilità dei sistemi;
  • la funzione MANAGE, infine, è suddivisa in 4 categorie e 13 sottocategorie e comporta l’allocazione delle risorse di rischio a rischi mappati e misurati su base regolare e come definito dalla funzione GOVERN. Il trattamento del rischio comprende piani per rispondere, riprendersi e comunicare in merito a incidenti o eventi.

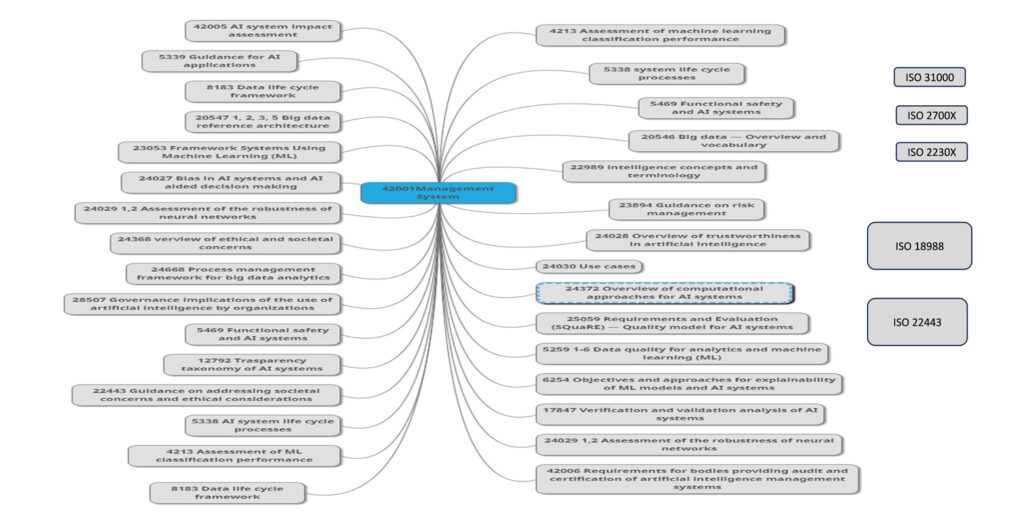
Senza dimenticare che, oltre ai documenti già citati, possono venire in aiuto anche le norme ISO dedicate all’AI, in primis quella relativa ad un sistema di gestione dell’AI – la norma(con i relativi controlli) -, e come supporto tutte le norme di contorno a partire dalla ISO 42005 relativa alla valutazione d’impatto, la ISO 23894 dedicata ai rischi, le norme ISO della serie 250XX dedicata alla qualità dei dati e del software oppure quelle relative alla gestione e validazione degli algoritmi di Machine Learning e le norme ISO 18988 (Applicazione delle tecnologie AI all’informatica sanitaria) e ISO 22443 (Guida su come affrontare le preoccupazioni sociali e le considerazioni etiche) che sono in fase di pubblicazione. Altre norme che possono aiutare a comprendere il sistema, i rischi e gli impatti sono la ISO 27001 sulla sicurezza delle informazioni, ISO 27005 sui rischi relativi alla sicurezza delle informazioni, ISO 31000 sulla gestione dei rischi e ISO 22301 sulla continuità operativa.

In ultimo, anche il Regolamento “AI Act” – caratterizzato da un risk-based approach – concentra buona parte dei propri sforzi sulla parte relativa ai rischi, considerando di “alto livello” quelli trattati nel presente contributo, e così:

“Articolo 6

Regole di classificazione per i sistemi di IA ad alto rischio

  1. Indipendentemente dal fatto che un sistema di IA sia immesso sul mercato o messo in servizio indipendentemente dai prodotti di cui alle lettere a) e b), tale sistema di IA è considerato ad alto rischio se sono soddisfatte entrambe le seguenti condizioni:
  2. a) il sistema di IA è destinato a essere utilizzato come componente di sicurezza di un prodotto, o il sistema di IA è esso stesso un prodotto disciplinato dalla normativa di armonizzazione dell’Unione elencata nell’allegato II;
  3. b) il prodotto il cui componente di sicurezza a norma della lettera a) è il sistema di IA, o il sistema di IA stesso in quanto prodotto, è tenuto a sottoporsi a una valutazione della conformità da parte di terzi, ai fini dell’immissione sul mercato o della messa in servizio di tale prodotto a norma della normativa di armonizzazione dell’Unione elencata nell’allegato II.
  4. Oltre ai sistemi di IA ad alto rischio di cui al paragrafo 1, anche i sistemi di IA di cui all’allegato III sono considerati ad alto rischio”.

In particolare l’allegato III cita:

“5. Accesso e godimento dei servizi privati essenziali e dei servizi e delle prestazioni pubbliche essenziali:
a) sistemi di IA destinati a essere utilizzati dalle autorità pubbliche o per conto delle autorità pubbliche per valutare l’ammissibilità delle persone fisiche a prestazioni e servizi essenziali di assistenza pubblica, compresi i servizi sanitari, nonché per concedere, ridurre, revocare o richiedere tali prestazioni e servizi”.

L’AI Act, oltre ai servizi, considera anche i prodotti e i dispositivi medici come indicato dal Regolamento UE 2017/745 del 5 aprile 2017 relativo ai dispositivi medici, i quali sono considerati oggetti ad alto rischio.

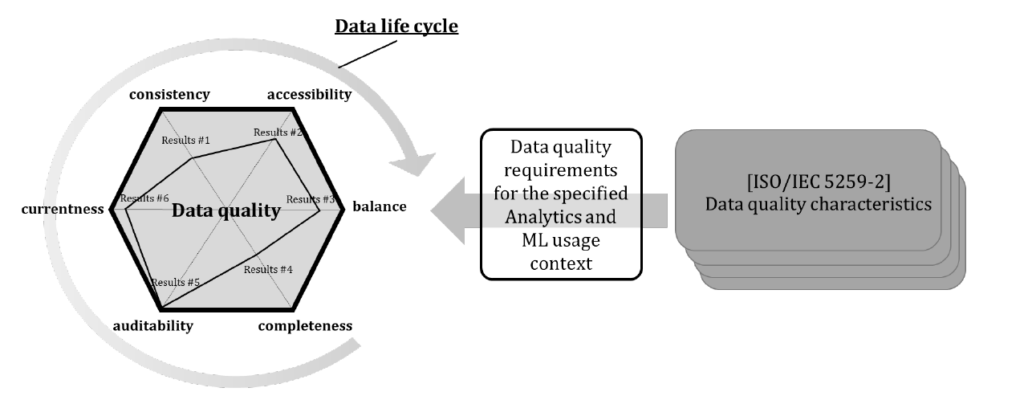
Nell’ambito sanitario, dove è importantissimo l’impatto sulla persona diventa fondamentale la conoscenza dei processi di Machine Learning, dalla qualità e correttezza dei dati, agli algoritmi utilizzati, alle metodologie e ai controlli.

Ad esempio:

  • la qualità dei dati,

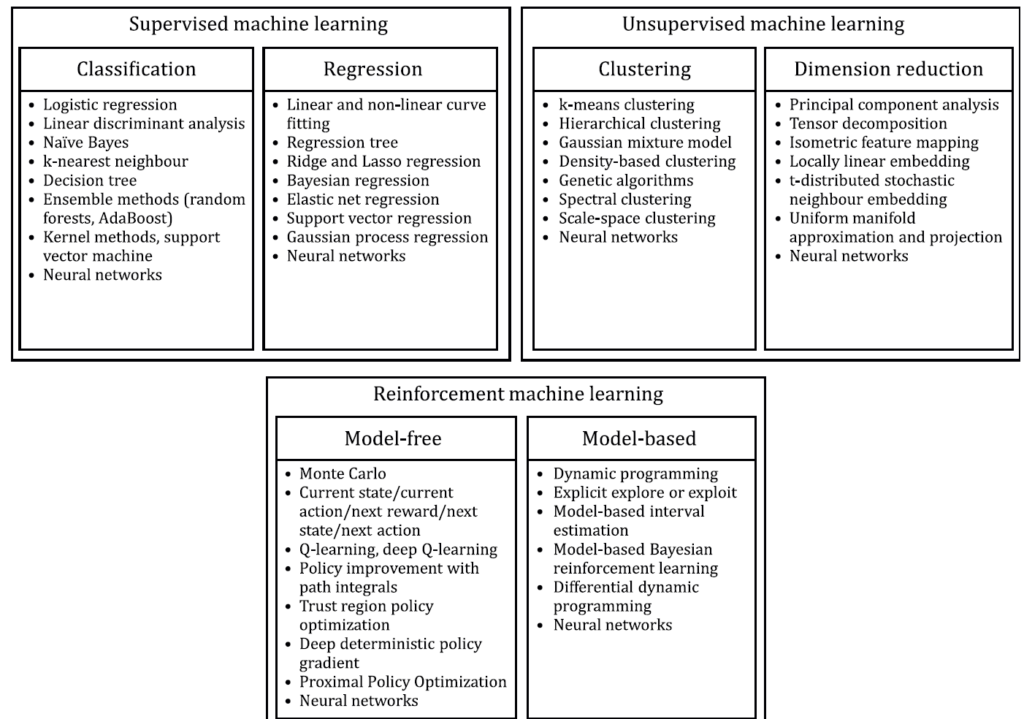
  • i tipi di ML utilizzati: Supervisionato, non supervisionato e rinforzato (ISO 2053),

che risultano importanti per:

  • Diagnosi della malattia
  • Medicina personalizzata
  • Produzione di farmaci
  • Svolgimento dei test clinici
  • Radioterapia e radiologia
  • Raccolta elettronica dei dati
  • Previsione delle epidemie

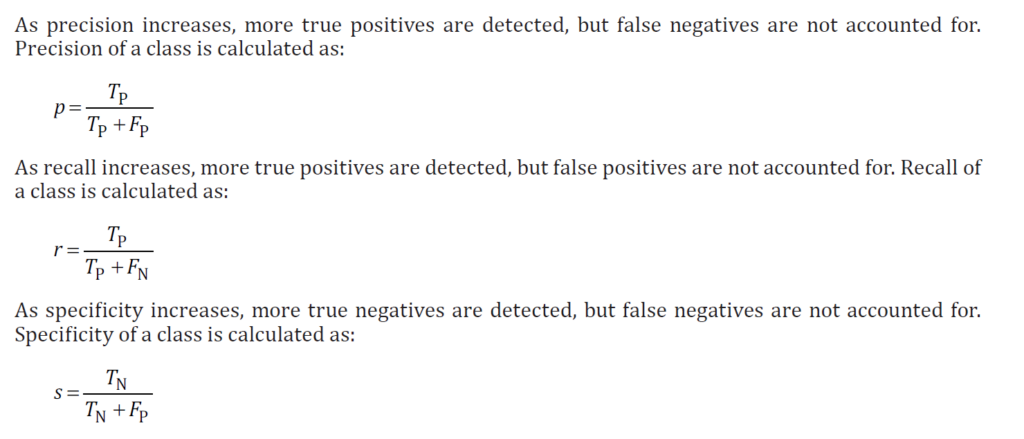
e i suoi controlli (dove T=vero, F=falso, P=positivo e N=negativo) come riportato dalla ISO TS 4213:

  • oppure i tipi di AI:
    • Intelligenza artificiale stretta (ANI), che ha una gamma ristretta di abilità, definita anche come debole o stretta;
    • Intelligenza generale artificiale (AGI), che è alla pari con le capacità umane, definita anche come AI forte o profonda;
    • Super intelligenza artificiale (ASI), che risulta più capace di un essere umano.

Allora, l’analisi e la riduzione dei rischi, dato l’elevato impatto sulle persone, diventa un’attività fondamentale e necessaria per una corretta applicazione e gestione dei sistemi AI.

Volendo, infine, scendere più nel concreto con riferimento all’applicazione pratica di Ai nell’ambito sanitario, è d’obbligo citare – seppur in estrema sintesi – il recente (marzo 2024) “Compendio sul trattamento dei dati personali effettuato attraverso piattaforme volte a mettere in contatto i pazienti con i professionisti sanitari accessibili via web e app” del Garante italiano per la protezione dei dati personali. Nello specifico, si tratta di un documento che fornisce indicazioni su come devono essere trattati i dati nei casi in cui il contatto tra medico e paziente avvenga attraverso una piattaforma o una app, ossia mediante strumenti innovativi che contengono sistemi di AI.

Il decalogo dei punti cui prestare particolare attenzione può essere riassunto come segue:

  1. finalità del trattamento,
  2. coordinamento con la disciplina vigente,
  3. basi giuridiche,
  4. divieto di diffusione dei dati e comunicazione di dati a terzi,
  5. valutazione d’impatto,
  6. ruoli privacy, adempimenti e responsabilità,
  7. principio di correttezza e trasparenza e informativa,
  8. trattamenti transfrontalieri,
  9. Privacy by Design,
  10. sicurezza del trattamento.

Per quanto qui d’interesse, si rileva che:

  • con riferimento al punto 5, il trattamento rientra tra quelli ad alto rischio che richiedono obbligatoriamente la preventiva valutazione d’impatto ex 35 GDPR[4] e delle Linee Guida del Gruppo di Lavoro Articolo 29[5], al fine di comprovare l’idoneità delle misure di sicurezza applicate, tenuto anche conto degli specifici rischi connessi al trattamento effettuato,
  • ex punto 9, i titolari del trattamento sono tenuti a trattare i dati personali solo utilizzando sistemi e tecnologie che integrano by design e by default i principi di protezione dei dati (cfr. considerando 78 del Regolamento e punto 94 delle citate Linee guida),
  • ai sensi del punto 10, il gestore della piattaforma dovrebbe implementare misure di sicurezza adeguate e così, ad esempio:
    • tecniche crittografiche durante la trasmissione dei dati su internet
    • un protocollo di rete che garantisca la riservatezza e l’integrità dei dati scambiati tra il browser dell’utente e il server che ospita i servizi delle predette piattaforme, consentendo inoltre agli utenti di verificare l’autenticità del sito web visualizzato.
    • una procedura di adesione alla piattaforma da parte dello specialista che preveda la verifica del possesso della qualifica professionale (es. invio di un codice OTP all’indirizzo PEC -censito su INI-PEC- del medesimo professionista);
    • una procedura di verifica/convalida del dato di contatto scelto dall’utente (es. indirizzo di posta elettronica, numero di cellulare);
    • misure volte alla riduzione degli errori di omonimia/omocodia;
    • una procedura di autenticazione informatica a più fattori;
    • meccanismi di blocco dell’app in caso di inattività o di chiusura della medesima;
    • sistemi di monitoraggio, anche automatici, per rilevare accessi non autorizzati o anomali alla piattaforma.

Note

Articolo a cura di Stefano Gorla e Anna Capoluongo

Profilo Autore

Consulente e formatore in ambito governance AI, sicurezza e tutela dei dati e delle informazioni;
Membro commissione 533 UNINFO su AI; Comitato di Presidenza E.N.I.A.
Membro del Gruppo di Lavoro interassociativo sull’Intelligenza Artificiale di Assintel
Auditor certificato Aicq/Sicev ISO 42001, 27001, 9001, 22301, 20000-1, certificato ITILv4 e COBIT 5 ISACA, DPO Certificato Aicq/Sicev e FAC certifica, Certificato NIST Specialist FAC certifica,
Referente di schema Auditor ISO 42001 AicqSICEV.
Master EQFM. È autore di varie pubblicazioni sui temi di cui si occupa.
Relatore in numerosi convegni.

Profilo Autore

Avvocato Data Protection & ICT | Data Protection Officer UNI 11697 | membro dell’EDPB’s Support Pool of Experts | Membro Women For Security | Membro Osservatorio sulla Giustizia Civile Tribunale Milano (Gruppo sul danno da illecito trattamento dei dati personali) | Afferente B-ASC (Università Milano-Bicocca Applied Statistics Center) | Vicepresidente Institute for Research of Law Economical and Social Studies| Membro Gruppo di Lavoro sull’AI di ANORC | Docente a c. (Università di Padova, Sole24Ore Business School), Comitato di Presidenza E.N.I.A.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/artificial-intelligence-ai-e-sanita/


Agenzia informazioni e sicurezza interna (AISI), Valensise il nuovo direttore nominato da Meloni

Sarà Bruno Valensise il nuovo direttore dell’Agenzia informazioni e sicurezza interna (AISI) a partire dal 19 aprile. A nominarlo è stata la premier Giorgia Meloni, sentito il Comitato interministeriale per la sicurezza della Repubblica.

Il profilo

Valensise, nato a Roma il 29 dicembre del 1970, è attualmente vicedirettore generale del Dis, ruolo che ha ricoperto dal 2019. Prenderà il posto del generale Mario Parente, da ben 8 anni alla guida dell’Aisi.

Lunga la sua carriera nell’intelligence. All’interno del Dis, Valensise è stato, dall’ottobre 2015 al settembre 2019, direttore dell’Ufficio centrale per la segretezza e, prima ancora, direttore della Scuola di formazione del Sistema di informazione per la sicurezza della Repubblica.

Dal 2004 al 2012 ha svolto diversi incarichi dirigenziali, prima nel Sisde e poi nell’Aisi.

È laureato in Giurisprudenza, in Scienze politiche e in Scienze economiche e sociali, nonché dottore di ricerca in Diritto Costituzionale. Ha conseguito l’abilitazione per l’esercizio della professione di avvocato presso il distretto di Corte d’appello di Roma.

https://www.key4biz.it/agenzia-informazioni-e-sicurezza-interna-aisi-valensise-il-nuovo-direttore-nominato-da-meloni/486198/


Ddl Cybersicurezza: Intelligenza Artificiale (IA) per la protezione delle infrastrutture critiche e dei dati sensibili

Questo articolo è il terzo e ultimo di una serie dedicata all’analisi tecnico-giuridica del Disegno di Legge recante “Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici” approvato dal Consiglio dei Ministri lo scorso 25 gennaio e attualmente in corso di esame parlamentare (qui la prima e la seconda parte).

L’Intelligenza Artificiale al servizio della cybersicurezza

Nel panorama tecnologico attuale, se da un lato le Pubbliche Amministrazioni si attrezzano adottando procedure e prassi avanzate per difendersi dagli attacchi informatici, dall’altro l’emergere dell’Intelligenza Artificiale (IA) apre nuove frontiere nella protezione delle infrastrutture critiche e dei dati sensibili.

Questo scenario è al centro dell’articolo 7 del Disegno di Legge Cybersicurezza, che introduce una visione all’avanguardia dell’uso dell’IA ponendola come pilastro nella strategia di sicurezza nazionale, con un occhio attento agli imperativi etici che devono guidarne l’impiego.

L’approccio etico all’utilizzo dell’IA diventa quindi un’estensione naturale dell’impegno delle Pubbliche Amministrazioni verso una gestione sicura e responsabile dell’ambiente digitale.

L’inclusione esplicita di un mandato per l’Agenzia per la Cybersicurezza Nazionale (ACN) di promuovere iniziative di partenariato pubblico-privato per l’impiego dell’IA nella cybersicurezza evidenzia un riconoscimento del valore che questa tecnologia può apportare in termini di efficacia operativa, nonché nella promozione di pratiche etiche contro potenziali abusi.

La collaborazione tra enti pubblici e privati nell’ambito dell’IA non solo favorisce lo scambio di conoscenze e competenze ma pone le basi per una resilienza nazionale che integra le più avanzate soluzioni tecnologiche con i principi fondamentali di responsabilità e trasparenza.

Questa sinergia tra gli obblighi delle P.A. e l’uso etico dell’Intelligenza Artificiale nel rafforzamento della cybersicurezza nazionale costituisce un modello innovativo per affrontare le sfide del panorama informatico attuale, garantendo che il progresso tecnologico sia messo a fattor comune per combattere le minacce informatiche e contribuire alla protezione dei cittadini.

In ultima analisi l’integrazione dell’IA nelle strategie di cybersicurezza, guidata da un’impostazione etica e supportata da un impegno condiviso tra settore pubblico e privato, rappresenta non solo una risposta alle minacce in evoluzione ma anche un’opportunità per riaffermare l’importanza dei valori umani e sociali nella marcia verso l’innovazione tecnologica.

Nuove disposizioni sugli appalti pubblici per la sicurezza informatica

Tanto premesso, si osserva come le nuove disposizioni relative agli appalti pubblici di beni e servizi informatici rappresentino un pilastro fondamentale nella strategia di rafforzamento della cybersicurezza nazionale. Questo ambito, essenziale per la tutela degli interessi nazionali strategici, vede l’introduzione di criteri innovativi volti a garantire l’integrità, la confidenzialità e la disponibilità dei dati trattati.

Il Disegno di Legge stabilisce che, entro centoventi giorni dalla sua entrata in vigore, sarà adottato un decreto del Presidente del Consiglio dei Ministri, su proposta dell’Agenzia per la Cybersicurezza Nazionale e previo parere del Comitato interministeriale per la cybersicurezza, per individuare gli “elementi essenziali di cybersicurezza”.

Questi elementi, definiti come “insieme di criteri e regole tecniche”, sono essenziali per assicurare che l’acquisizione di beni e servizi informatici rispetti standard elevati di sicurezza, proteggendo i dati sensibili e le infrastrutture critiche nazionali.

Le stazioni appaltanti, inclusi gli enti che agiscono come centrali di committenza, sono tenute a integrare questi elementi essenziali di cybersicurezza nel processo di valutazione delle offerte.

Questo approccio multidimensionale prevede la possibilità di escludere le offerte che non rispettano i criteri di cybersicurezza definiti e di considerare tali elementi nella valutazione dell’offerta economicamente più vantaggiosa, nonché di inserire requisiti minimi di cybersicurezza nelle gare basate sul criterio del minor prezzo. Misure pensate per orientare le scelte contrattuali verso soluzioni che non solo offrono un buon rapporto qualità/prezzo, ma che garantiscono anche un elevato livello di protezione dei dati e delle infrastrutture informatiche nazionali.

A ciò si aggiunga l’estensione di queste disposizioni ai soggetti privati che, pur non rientrando nella definizione fornita dall’art. 2, comma 2 del Codice dell’Amministrazione Digitale, sono inclusi in categorie specifiche identificate dal decreto-legge n. 105/2019 relativo al Perimetro di sicurezza nazionale cibernetica.

Questo ampliamento sottolinea la volontà del legislatore di applicare una politica di cybersicurezza inclusiva e onnicomprensiva, che coinvolga attivamente sia il settore pubblico sia quello privato nell’adozione di misure di sicurezza informatica efficaci.

Premesso quanto sopra, si rileva che le nuove normative sugli appalti pubblici di beni e servizi informatici non solo impongono standard elevati per la sicurezza informatica nelle attività di approvvigionamento ma incentivano anche una più stretta collaborazione tra pubblico e privato, orientando il mercato verso soluzioni che rispettano principi di cybersicurezza avanzati e contribuiscono alla protezione degli interessi strategici del Paese, così concorrendo a innalzare il generale livello di sicurezza informatica.

Profilo Autore

Avvocato, Certified Ethical Hacker, Auditor di diversi schemi di certificazione (ISO/IEC 27001, ISO 22301, ISO 37001, ISO/IEC 20000-1, ISO 9001) e Project Manager. Chief Cybersecurity Advisor di ICT Cyber Consulting, Quality and Information Security Manager di ICTLC S.p.A., Of Counsel di ICT Legal Consulting, membro del CdA dell’Istituto Italiano per la Privacy e la Valorizzazione dei Dati e Senior Fellow Researcher nel framework Horizon Europe.
Autore di manuali, pubblicazioni e articoli scientifici sui temi relativi alla data protection e alla sicurezza informatica.

Profilo Autore

Esperta in cybersecurity e protezione dei dati. Laureata in Scienze delle Investigazioni e della Sicurezza e laurenda in Giurisprudenza presso l’Università degli Studi della Campania. Ha frequentato un Business Master in CyberSecurity Compliance e il Corso Maestro della Protezione dei Dati & Data Protection Designer. Auditor dei Sistemi di Gestione ISO/IEC 27001:2022 e ISO 9001:2015.
È Cybersecurity Specialist presso ICT Cyber Consulting ed offre il suo contributo nel framework Horizon 2020 come Of Counsel per ICT Legal Consulting, oltre ad essere Fellow Researcher per l’Istituto Italiano per la Privacy e la Valorizzazione dei Dati.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ddl-cybersicurezza-intelligenza-artificiale-ia-per-la-protezione-delle-infrastrutture-critiche-e-dei-dati-sensibili/


La cybersecurity riguarda la sicurezza nazionale. Perché non fondi nuovi nel Ddl?

Chi può pensare di ampliare di molto la propria abitazione senza prevedere anche un’estensione del sistema di allarme?

Chi Governo ha mai varato una norma per rafforzare la sicurezza nazionale, quella fisica, senza stanziare fondi nuovi ad hoc? 

Queste due domande sono utili per far capire il limite principale del disegno di legge del Governo (C. 1717) in materia di rafforzamento della cybersicurezza nazionale e di reati informatici. Il testo, ora in esame presso le Commissioni Affari costituzionali e Giustizia della Camera, non prevede nuovi fondi pubblici per “accompagnare” i soggetti interessati a conformarsi agli obblighi previsti. Il ddl in esame è limitato, infatti, dalla clausola di “invarianza finanziaria”. Le amministrazioni pubbliche interessate provvedono, si legge nel testo varato dal Governo, all’adempimento delle disposizioni della presente legge con le risorse umane, strumentali e finanziarie disponibili a legislazione vigente.

Come far capire che quello che avviene offline avviene anche online?

Concretamente, il disegno di legge anticipa alcune misure previste dalla Direttiva NIS2, come per i Comuni con la popolazione superiore ai 100mila abitanti, ai Capoluoghi di Regione, alle ASL – tra le più colpite dai criminali informatici – alle in-house ma non prevede fondi ad hoc da destinare ai soggetti a conformarsi ai nuovi obblighi. 

Per esempio, saranno obbligati a notificare senza ritardo il cyber attacco subìto all’Agenzia per la Cybersicurezza Nazionale (ACN), così da attivare un’immediata reazione. Quest’obbligo, nel caso non venga rispettato, è seguito da un richiamo iniziale e poi da una sanzione comminata dalla stessa ACN che può variare da 25mila a 125mila euro.

Il disegno di legge in esame introduce anche, ottimamente, il Referente per la Cybersicurezza per avere una comunicazione veloce e competente tra le PA e l’Agenzia per la Cybersicurezza

Nazionale. Ma senza una quota cyber ad hoc le PA faranno molta fatica ad attrarre professionisti della cybersicurezza per ricoprire questo ruolo.

Sono molto d’accordo con chi ha lanciato la seguente proposta: “Serve un PNRR della cybersicurezza”. Una provocazione? No. Fa capire l’esigenza di prevedere una quota cyber in ogni nuova norma sulla transizione digitale, ecologica e ovviamente su norme verticali sulla cybersicurezza come il Ddl in esame.

A lanciare questa proposta è stato Eugenio Santagata (Chief Public Affairs & Security Officer, TIM – Chairman & CEO, Telsy). 

Santagata (TIM/Telsy): “In Italia necessario un Pnrr per la cybersecurity“

“Senza soldi la cybersecurity vera non si fa. Nel ddl si parla di invarianza di risorse. In Italia è necessario un Pnrr per la cybersecurity. Non abbiamo nulla da invidiare a nessun altro ma servono tantissime risorse. L’invarianza di risorse ci fa fare pochi passi in avanti sul piano sostanziale”, ha detto Santagata in audizione davanti alle commissioni Affari costituzionali e Giustizia della Camera sul ddl Cybersecurity.

[embedded content]

Oltre a Santagata, sono stati auditi anche Alessia Di Nucci, responsabile Public Affairs Manager di Fastweb, Domitilla Benigni, Presidente di Cy4gate, Enzo Serata, direttore dell’Unità di informazione finanziaria per l’Italia della Banca d’Italia, e Bruno Frattasi, direttore generale dell’Agenzia per la cybersicurezza nazionale (ACN).

Frattasi (ACN): “Presto avviso pubblico di 100 milioni”

Sul tema delle risorse, il direttore generale dell’ACN ha sottolineato, “noi abbiamo messo a disposizione con l’avviso pubblico n. 8 in una prima fase 50 milioni di euro, di cui potranno essere destinatari gli stessi enti presi in considerazione dall’articolo 1. Questo volume di risorse raddoppierà a breve perché sono stati già definiti accordi con il Dipartimento per la transizione digitale per collocare su questo avviso pubblico altri 50 milioni di euro. Sono 100 milioni di euro che riguardano un panorama soggettivo che supera di poco le 100 unità, quindi stiamo stimando di distribuire risorse pari circa a 1 milione euro per ciascuno dei soggetti che potrà accedervi”.

“Per il resto non posso che rimettermi alle valutazioni di organi tecnici, dal Mef, per valutare gli spazi di manovra per innervare il provvedimento di ulteriori risorse. Ovviamente, pregiudizialmente, “ha concluso Frattasi, “non sono affatto contrario, anzi, nei limiti degli spazi di manovra finanziaria del Governo”.

[embedded content]

Per approfondire:

Ddl cyber, il nostro direttore in audizione alla Camera: “Senza nuovi fondi meno sicurezza”

https://www.key4biz.it/la-cybersecurity-riguarda-la-sicurezza-nazionale-perche-non-fondi-nuovi-nel-ddl/485567/


Cybercrime e best practices per la sicurezza informatica nelle aziende

Comprendere il cybercrime

Il cybercrime, noto anche come crimine informatico o crimine digitale, si riferisce a qualsiasi attività criminale che coinvolge l’utilizzo di computer, reti informatiche o dispositivi digitali.

Le principali attività illegali riscontrate fino ad oggi sono l’accesso non autorizzato a sistemi informatici, il furto di dati, la diffusione di virus informatici con conseguente danneggiamento o richiesta estorsiva per la riduzione in pristino, l’intercettazione illegale di comunicazioni, la frode informatica e varie altre forme di violazione della sicurezza informatica.

Quello che si nota nella comune esperienza è che il cyberattack proviene, molto spesso, dall’interno della realtà aziendale.

Questa c.d. insider threat e, cioè, la minaccia proveniente da persone interne all’organizzazione (dipendenti, fornitori, partner economici, soci etc.) si alterna a sistemi di attacco esterno che riescono a prendere il controllo del sistema informatico anche a migliaia di chilometri tramite, ad esempio, il RAT (Remote Administration Tool).

Ad oggi, le società sono chiamate ad affrontare una sfida in termini di prevenzione e persuasione, oltre che di contenimento del danno economico – e non – provocato dal crimine informatico e cibernetico, con un approccio su larga scala che consenta di fronteggiare la criminalità in rete in ogni sua declinazione.

Impatto del cybercrime sulle aziende

Gli effetti del cybercrime sono spesso immediati e devastanti per un’azienda.

Questa può subire perdite finanziarie, sia dirette che indirette, a causa del furto di fondi o di dati finanziari, dovendo mettere in contro anche successivi costi per l’individuazione e la risoluzione della violazione, la riparazione dei sistemi di sicurezza e l’eventuale risarcimento di clienti per le perdite subite.

Il danno economico molto spesso si affianca a quello reputazionale, che si può manifestare in modo incalcolabile: quando la reputazione di un’azienda viene danneggiata da un attacco informatico, si può verificare una perdita di fiducia dei clienti e dei partner commerciali, il che può avere un impatto a lungo termine sulle vendite e sui profitti aziendali.

Di seguito, si ricordano alcuni recenti attacchi informatici che hanno causato un impatto significativo sulle aziende.

L’attacco di ransomware WannaCry del 2017 che ha colpito numerose aziende, inclusi ospedali e istituzioni governative, bloccando l’accesso ai dati e richiedendo un riscatto per sbloccarli.

Il caso Equifax, una delle più grandi agenzie di reporting del credito negli USA. Nel 2017, Equifax ha rivelato che i dati personali di 143 milioni di americani erano stati esposti a causa di una violazione della sicurezza. Questo incidente è costato ad Equifax oltre 1,4 miliardi di dollari in spese legate alla violazione e la reputazione dell’azienda ne è stata gravemente danneggiata.

Recentissimo è il caso truffa finanziaria a danno della multinazionale britannica con sede a Hong Kong che ha spostato “per errore” 200 milioni di dollari da Hong Kong su cinque conti sconosciuti, operazione effettuata da un dipendente truffato tramite una video call dove ha pensato di parlare e prendere ordini dai suoi referenti – che, in realtà, erano un prodotto del deep fake -, disponendo lo spostamento di denaro ancora non ritrovato.

E come non citare il cyberattak subito da Leonardo S.p.A. nel 2017, commesso da un insider, il quale ha causato la fuoriuscita di “oltre 100mila file, riguardano, oltre i dati personali dei dipendenti, la progettazione di componenti di aeromobili civili e di velivoli militari destinati al mercato interno e internazionale”.

Durante le indagini effettuate dalla Polizia di Stato di Napoli e dal C.N.A.I.P.I.C. (Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche), emerse che “per quasi due anni, tra maggio 2015 e gennaio 2017, le strutture informatiche di Leonardo Spa erano state colpite da un attacco informatico mirato e persistente (noto come Advanced Persistent Threat o APT), realizzato con installazione nei sistemi, nelle reti e nelle macchine bersaglio, di un codice malevolo finalizzato alla creazione ed al mantenimento di attivi canali di comunicazione idonei a consentire una perdita di dati lenta e continua di elevati quantitativi di dati e informazioni di importante valore aziendale” [1].

È quindi evidente che per prevenire e mitigare il serio rischio di cybercrime, le aziende devono prendere coscienza del problema ed adottare misure di sicurezza informatica efficienti.

Legislazione e normative sulla cybersecurity

Nel campo penale, il nostro codice prevede numerose – ma non ancora sufficienti – fattispecie criminose che puniscono, tra le altre, l’accesso abusivo a sistemi informatici o telematici (art. 615 ter c.p.), la detenzione di apparecchiatura atta a intercettare, impedire o interrompere comunicazioni o conversazioni telegrafiche o telefoniche (art. 617 bis c.p.), il danneggiamento di informazioni, dati e programmi informatici (art. 635 bis c.p.) o di sistemi informatici o telematici (art. 635 quater c.p.).

Tali reati sono, inoltre, richiamati quali reati presupposto dagli artt. 24 e 24 bis D.Lgs. 231/2001, che puniscono le società (tramite severe sanzioni interdittive e pecuniarie) a vantaggio delle quali è stata commessa una frode informatica o delitto informatico o un trattamento illecito dei dati, di cui agli articoli sopra richiamati del codice penale.

Questo significa che, se un soggetto che ricopre funzioni di rappresentanza, amministrazione o direzione della società o di una sua unità organizzativa dotata di autonomia funzionale e finanziaria, oppure che gestisce o controlla la società, o un suo sottoposto, commette un reato tipico del cybercrime nell’interesse o a vantaggio della società, questa sarà chiamata a rispondere nel procedimento 231 instauratosi a suo carico.

Certo, vi è sempre la possibilità di difendersi nel procedimento 231, anche al fine di dimostrare l’estraneità dell’ente e/o del legale rappresentante dello stesso.

Ma ciò al pesante costo di essere comunque sottoposti al procedimento davanti alle autorità competenti, con anche la possibilità di vedersi applicare eventuali misure cautelari quali sequestri o commissariamenti giudiziari e, dunque, ad una generale perdita economica e reputazionale.

Ecco, quindi, l’importanza della compliance aziendale in materia 231 che non significa solo adottare un modello di organizzazione, gestione e controllo e un codice etico, ma soprattutto renderli concreti e manifesti, anche tramite un efficace processo di adozione di protocolli di gestione della sicurezza informatica, nei quali vi sia una specifica disciplina aziendale in materia di prevenzione, contenimento e risposta al cybercrime.

In merito, si evidenziano quelle che secondo la prassi più diffusa rappresentano le best practices aziendali da seguire per adeguare la società all’attuale normativa:

  • Individuazione del bene aziendale da tutelare e dei rischi ai quali è potenzialmente esposto;
  • formazione e sensibilizzazione del personale su minacce e misure di sicurezza, anche addestrando a riconoscere messaggi appositamente creati per essere ingannevoli (c.d. phishing);
  • adozione di software di sicurezza per proteggere i sistemi aziendali, filesystem di nuova generazione, sistemi criptati di accesso a determinate informazioni sensibili;
  • implementazione di politiche di accesso (c.d. least privilege) e controllo ai sistemi aziendali. In particolare, limitazioni dell’accesso al solo personale autorizzato e previsione di una rigorosa separazione dei ruoli nel sistema di logging;
  • costante backup e ripristino dei dati;
  • monitoraggio dell’ambiente informatico per rilevare potenziali minacce, anche tramite un sistema di segnalazione interna (c.d. whistleblowing);
  • implementazione del sistema di prevenzione (sandbox, NIDS, blocco automatico di codici javascript, antivirus e antimalware, etc.);
  • predisposizione, implementazione e costante aggiornamento di un documento di security policy.

Conclusioni

Pur se coperti da norme penali, al giorno d’oggi resta ancora molto difficile perseguire i colpevoli di reati informatici e, ancor di più, strutturare un sistema di prevenzione degli stessi.

Questo vulnus, reso ancor più grave dalla scarsità di risorse tecniche disponibili, di forze di polizia e di difficoltà nel coordinamento sul territorio internazionale, si riversa in primis quale rischio reputazionale ed economico per le società e, post factum, rappresenta una distorsione nel sistema processuale penalistico che lo rende sempre meno al passo con i tempi.

La difesa nel processo dell’ente è materia tecnico giuridica da affidare agli esperti del settore, ma la predisposizione di modelli di organizzazione, gestione e controllo che tutelino l’ente dal rischio di commissione di reati anche informatici è di competenza di ciascuna realtà societaria, unitamente alla necessità che suddetto modello venga adottato e aggiornato in concerto con il codice etico e la security policy aziendale.

La società dovrà prendere coscienza dei rischi tecnologici sempre più concreti e della necessità di operare con strutture organizzate ed idonee per prevenirli o, quanto meno, per contenerne i danni.

Note

[1] D. Fioroni, Attacco Hacker a Leonardo Spa, 2 arresti, in www.poliziadistato.it, 5 dicembre 2020

Articolo a cura di Lorenzo Nicolò Meazza e Olivia de Paris

Profilo Autore

Avvocato penalista, titolare dell’omonimo Studio legale sito in Milano e Vicepresidente della Camera Penale di Milano, ove ha costituito la Commissione sull’intelligenza artificiale.
Si occupa prevalentemente di diritto penale d’impresa, con un focus particolare su criminalità informatica, compliance, diritto penale delle nuove tecnologie e digital forensics. Membro e presidente di numerosi Organismi di Vigilanza, il suo studio ha acquisito particolare esperienza nella redazione di Modelli Organizzativi e Regolamenti informatici aziendali.
È stato selezionato dall’Ordine forense di Milano e dal Pool Reati Informatici della Procura milanese tra gli avvocati esperti in diritto dell’informatica, con particolare competenza nella trattazione dei reati informatici.

Profilo Autore

Avvocato penalista dello Studio Legale Meazza, laureata presso l’Università Bocconi, con esperienza consolidata nel diritto penale dell’economia e del diritto penale tributario. Componente di Organismi di Vigilanza, autore di pubblicazioni in materia, focalizzata su delitti informatici e best practice per la sicurezza informatica aziendale, con particolare attenzione ai recenti progressi dei nuovi sistemi di Intelligenza Artificiale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrime-e-best-practices-per-la-sicurezza-informatica-nelle-aziende/


Cyber 4.0: Polo della sicurezza informatica già per oltre 800 imprese

Centinaia di realtà imprenditoriali si sono rivolte al Centro di Competenza nazionale per progetti, servizi e corsi di formazione ad alta specializzazione sulla sicurezza informatica

“Le Pmi sono il 76% delle aziende che ottengono gli incentivi Mimit per i nostri servizi; cresce la richiesta di formazione per cybersecurity manager”, spiega Matteo Lucchetti, direttore Cyber 4.0

Roma, 27 marzo 2024 – Un punto di riferimento per la cybersecurity delle Pmi a livello nazionale e un canale di accesso semplificato ai fondi del Pnrr per le aziende con obiettivi di sviluppo in questo ambito: sono circa 800 le imprese ingaggiate da Cyber 4.0 dall’inizio della sua attività, attraverso il finanziamento di progetti di innovazione, lo sviluppo di iniziative di info/ formazione, l’erogazione di servizi co-finanziati a valere sul Piano nazionale di ripresa e resilienza. Oltre 140 i corsi erogati dal centro.

Numeri che rendono la dimensione del lavoro fin qui svolto dal Competence Center con sede a Roma e che prefigurano un cambiamento culturale all’orizzonte: “La natura delle domande che riceviamo ci rivela che le piccole e le medie imprese italiane cominciano a comprendere che la cybersecurity non è soltanto una tecnologia o l’ennesimo software da aggiungere agli altri, ma un processo continuativo che entra nell’organizzazione aziendale, soprattutto con l’emergere di nuove figure manageriali”, spiega Matteo Lucchetti, direttore di Cyber 4.0.

“Le Pmi sono il 76% delle aziende che ottengono gli incentivi del Ministero dell’Innovazione e Made in Italy per accedere ai nostri servizi – prosegue Lucchetti –. Fra questi i più richiesti sono di quattro tipi: assessment tecnico e organizzativo, formazione, test before invest e consulenza sull’innovazione. Significa che da un lato c’è l’intenzione di rivedere gli assetti organizzativi interni, per dare maggiore forza alla protezione dei dati e delle informazioni sensibili; dall’altro c’è la volontà di farsi trovare pronti a rispondere a eventuali criticità, sia con una valutazione dello stato attuale delle difese cyber, sia con un aggiornamento attivo delle competenze interne”.

In Italia oltre il 99% delle aziende ha dimensione micro, piccola o media e il 97% di esse ha adottato uno o più sistemi digitali gestiti internamente. Oltre un quarto di esse ha subito attacchi di tipo cyber nel 2022, che ne hanno compromesso l’operatività per periodi di tempo più o meno lunghi.

Nel 2023, l’11% degli attacchi gravi globali è avvenuto in Italia (rispetto al 7,6% del 2022), gli attacchi nel nostro paese sono cresciuti del 65% rispetto all’anno precedente e un quarto del totale di quelli rivolti al manufacturing a livello globale riguarda realtà manifatturiere italiane (dati Rapporto Clusit 2024 sulla sicurezza Ict in Italia).

Secondo uno studio ENISA su base EU, nella grande maggioranza dei casi (più dell’80%) il canale primario attraverso cui è veicolato l’attacco verso le Pmi è quello del social engineering.

Non a caso, Cyber 4.0 raccomanda come primo dei 12 punti del Vademecum sulla Cybersecurity per le piccole e medie imprese, la necessità di sviluppare una solida cultura sulla cybersecurity, assumendo diverse misure: istituire una figura interna responsabile della sicurezza informatica, coinvolgere il personale, pubblicare le politiche ed eseguire audit per la cybersicurezza.

“La tipologia delle richieste di formazione che riceviamo ultimamente rappresenta una novità, in quanto descrive una necessità di lunga durata: sempre più aziende prendono coscienza della necessità di una revisione dell’organizzazione interna, investono nell’aggiornamento del proprio personale e programmano una crescita del proprio organigramma sul tema della cybersecurity – spiega Lucchetti –. Questo si realizza principalmente attraverso la modalità del master dedicato allo sviluppo di competenze per profili manageriali, come quelli realizzati da Campus biomedico e Luiss, soci del partenariato Cyber 4.0 che, oltre a essere nella faculty e a definire il programma, può co-finanziare l’accesso delle aziende a questa tipologia di corsi fino al 70%, attraverso fondi PNRR”.

Lo scenario tuttavia non è dei migliori, in tema di prevenzione: negli ultimi 12 mesi mediamente appena il 15% delle aziende ha organizzato per i propri dipendenti corsi di formazione o eventi di sensibilizzazione in merito ai rischi della criminalità informatica (19% in Ue, dati Eurobarometro Pmi e criminalità informatica).

La mancanza di competenze in questo settore è ben più vasta che nella sola Italia. Nell’Unione europea mancano 300mila profili cyber, un gap che non può essere colmato con l’attuale numero di laureati nel settore, quindi sono necessari ulteriori investimenti nel re-skilling e nell’upskilling.

“Ed è quanto Cyber 4.0 permette di fare alle aziende italiane con i suoi corsi di formazione, cofinanziati dal Pnrr – afferma Lucchetti –. Mantenere le competenze è vitale in ambito cyber, attraversato da evoluzioni tecnologiche rapidissime e costanti, anche nell’arco di un solo anno. Tra gli altri corsi che il Centro può erogare, ci sono l’alfabetizzazione di base per imprese di qualunque settore; gli aggiornamenti tecnici avanzati per la formazione del personale su certificazioni professionali (standard Iso, normative di settore, privacy…) delle aziende che producono software o servizi digitali; piani di awareness del personale attraverso corsi e attività più ampie per le grandi aziende”.

Cyber 4.0, va ricordato, è soggetto attuatore Pnrr per conto del Ministero delle Imprese e del Made in Italy, i cui fondi sono erogabili in forma di incentivi alle imprese e di co-finanziamento di progetti di ricerca e innovazione. Tra le altre attività in vista nei prossimi mesi, vi sono il lancio di una piattaforma di servizi per aziende attraverso la sottoscrizione di un abbonamento e i nuovi bandi di progetto, da sempre attività istituzionale del Centro di Competenza.

Matteo Lucchetti, direttore di Cyber 4.0

“I numeri a livello nazionale offrono un quadro non incoraggiante ma le opportunità di crescita non mancano e ci sono diverse condizioni che favoriscono una ripresa della cybersecurity – conclude Lucchetti -. Ci sono in particolare tre fattori molto attuali in ambito normativo: la direttiva NIS2, per un livello comune elevato di cybersicurezza in tutta l’Unione, che dovrà essere recepita entro il prossimo ottobre; il Cyber Resilience Act, appena approvato dal Parlamento europeo, sui requisiti di security dei prodotti con componenti digitali immessi sul mercato conformi a marchio CE, che lascia 36 mesi di tempo ai produttori per adeguarsi; infine l’Artificial Intelligence Act, appena approvato, che introduce un ulteriore livello di analisi del rischio per le tecnologie che utilizzano l’Intelligenza artificiale. In questo scenario, Cyber 4.0 continuerà a essere un punto di riferimento affidabile per accompagnare policy maker, imprese e PA in un percorso di crescita verso una digitalizzazione sicura, grazie a soluzioni concrete, strategiche e sostenibili”.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-4-0-polo-della-sicurezza-informatica-gia-per-oltre-800-imprese/


SecBSD distro for security specialist

La sicurezza informatica è di fondamentale importanza in un’era in cui la nostra vita quotidiana, le nostre attività commerciali e le infrastrutture critiche dipendono sempre di più dalla tecnologia e dall’accesso a dati digitali.

Mantenere una robusta difesa contro queste minacce è essenziale per proteggere le risorse digitali.

Le infrastrutture critiche e le infrastrutture di comunicazione, dipendono sempre più dalla tecnologia informatica. La sicurezza IT è essenziale per proteggere queste infrastrutture da attacchi che potrebbero avere gravi conseguenze sulla società e sull’economia. Il progetto SecBSD, simile alla distro Kali per i linuxiani, verte su questa mission.

SecBSD da BSD, acronimo di Berkeley Software Distribution, è una famiglia di sistemi operativi derivati da UNIX sviluppati presso l’Università di Berkeley, in California. Questi sistemi operativi derivati dal nucleo BSD, hanno avuto un’enorme influenza nello sviluppo del software libero e open source. La storia del BSD ha inizio negli anni ’70, quando il sistema operativo UNIX fu sviluppato presso i laboratori Bell della AT&T. Il mondo BSD da cui deriva SecBSD è stato uno insieme dei primi sistemi operativi basati sul kernel BSD diverso dal kernel Linux, a essere distribuiti con una licenza open source, la cosiddetta “Licenza BSD” diversa dalla GPL, che permetteva agli utenti di modificare, distribuire e utilizzare il codice sorgente a loro piacimento, con poche restrizioni. Questo ha contribuito alla sua popolarità e ha permesso a molte persone di contribuire allo sviluppo del sistema operativo.

Alcune delle varianti più conosciute del BSD includono FreeBSD, OpenBSD e NetBSD,DragonFly BSD, GhostBSD, MidnightBSD, NomadBSD e HardenedBSD ognuna delle quali ha le proprie caratteristiche e obiettivi di sviluppo. Tutti i fork BSD derivano sostanzialmente da FreeBSD noto per essere adatto a scopi generali e OpenBSD si concentra sulla sicurezza paranoica da cui poi è stato realizzato quindi il fork SecBSD.

Il kernel BSD di base è noto per la sua stabilità e affidabilità. È stato utilizzato ampiamente in ambienti di produzione critici e ha dimostrato di essere in grado di gestire carichi di lavoro intensi con pochi problemi. La sicurezza è una delle priorità del kernel BSD. Molti sforzi sono stati dedicati al miglioramento della sicurezza del sistema operativo nel suo complesso, inclusi strumenti per mitigare le vulnerabilità e proteggere il sistema da attacchi informatici come “jails”, che fornisce un ambiente di sistema operativo virtualizzato e isolato. Questo consente agli amministratori di sistema di creare contesti separati all’interno di un sistema BSD, ognuno con il proprio ambiente di sistema e risorse isolate dagli altri.

Il mondo BSD è anche conosciuto per le tecnologie ZFS, ultimamente usato anche su GNU/linux e DTrace per la gestione del file system e il monitoraggio delle prestazioni del sistema.

Il progetto SecBSD ha pensato quindi di creare un fork dalla variante più sicura del settore BSD, quindi OpenBSD agli strumenti Opensource per la sicurezza informatica scaturendo Sec-BSD un kernel BSD orientato alla security.

Tra tools che troviamo di base ci sono tutti i software opensource multipiattaforma presenti anche per il mondo kernel Gnu/linux. Tra cui spiccano strumenti sia per le ricerche OSINT come Email2phonenumber, Infoga un software email OSINT sia per attacchi di tipo social-engineer.

OSINT, acronimo di Open Source Intelligence (Intelligence di Fonti Aperte), si riferisce alla pratica di raccogliere informazioni da fonti pubbliche e aperte per ottenere una comprensione più approfondita di determinati soggetti, organizzazioni, eventi o questioni. Questo tipo di intelligence si basa su informazioni disponibili pubblicamente, come siti web, social media, database pubblici, notizie, forum online, e altre fonti simili.

Le informazioni raccolte tramite OSINT possono essere utilizzate in vari contesti, tra cui sicurezza informatica, investigazioni penali, intelligence aziendale, analisi del rischio, ricerca di mercato e molto altro. Le fonti di informazioni aperte possono fornire una vasta gamma di dati, che vanno dalle informazioni personali e professionali alle tendenze di mercato e alle opinioni pubbliche. L’OSINT viene ultimamente sempre più associato alla sicurezza informatica perché lo spionaggio industriale inizia dalle info riscontrabili nel web. Ecco l’importanza di un uso etico e legale, rispettando la privacy delle persone e le leggi locali e nazionali. Inoltre, poiché si basa su fonti di informazioni pubbliche, l’OSINT può essere limitato dalla disponibilità e dalla qualità delle informazioni disponibili. Tuttavia, quando utilizzato correttamente, può fornire preziose informazioni per supportare decisioni informate in una varietà di contesti. Il progetto SecBSD prevede l’uso di tool inerenti a questa tematica.

Diversa tipologia sono gli attacchi di tipo social engineering che sfruttano la manipolazione psicologica degli individui per ottenere accesso non autorizzato a informazioni sensibili o sistemi informatici. Questi attacchi non si basano principalmente sulla violazione delle misure di sicurezza tecniche, ma piuttosto sfruttano la naturale tendenza delle persone a fidarsi e a rispondere a determinati stimoli emotivi o sociali. Tra le diverse forme di attacco ci sono il phishing ormai noto a tutti e il tailgating in cui gli attaccanti seguono un dipendente autorizzato all’interno di un’area sicura senza autorizzazione, approfittando della sua fiducia o cercando di convincerlo a lasciarli entrare. SecBSD ha il SET ovvero the social-engineer toolkit framework completo e conosciuto per organizzare attachi social clonando pagine di social noti e altre tecniche di phishing per illudere la vittima a inserire user e password.

Il pentesting, abbreviazione di penetration testing (test di penetrazione), è una pratica fondamentale nell’ambito della sicurezza informatica. Si tratta di una simulazione controllata di un attacco informatico contro un sistema, una rete o un’applicazione, condotta da esperti di sicurezza informatica autorizzati. L’obiettivo del pentesting è quello di identificare e correggere le vulnerabilità presenti nei sistemi e nelle reti prima che possano essere sfruttate da persone malintenzionate. Tra le fasi del Pentesting vi sono la pianificazione e raccolta informazioni, la scansione e analisi di sistemi quindi l’identificazione se ci sono delle vulnerabilità e documentare nella fase finale i risultati ottenuti durante l’attività con l’eventuale mitigazione dei problemi riscontrati.

Nell’arsenale SecBSD utili a questo scopo ci sono tools come nmap, nikto, aircrack-ng, OWASP Zed, Autosploit, wireshark, fluxploider, jaeles, Narq, Hydra, SQLmap, Metasploit e XSStrike. Tutti strumenti per l’attività di pentester nella fase di vulnerability assessment e post-esploitation e molti altri.

I tools presenti sono solo il punto di partenza come ogni strumento che può essere utile alla consulenza, ma sta al pentester poi saperli usare a dovere e adattarli ai casi specifici, la security IT non si esegue lanciando solo un programma automatico ma è il frutto di esperienza in materia IT security e sistemistico. Il mondo opensource insieme ai molti repository presenti su github ampliano gli strumenti disponibili per i casi più disparati. I volontari che contribuiscono a questo progetto OPENSOURCE hanno voluto creare un “coltellino svizzero” ben fornito basato su un motore stabile BSD. Progetto realizzabile anche grazie alla comunità del software libero e ai tanti volontari che postano i loro progetti su piattaforme git. L’aiuto di tutti i volontari del mondo del software libero rendono i progetti free-software/opensource un punto di riferimento sempre più incisivo per appassionati e professionisti che operano in contesti IT.

Articolo a cura di Fabio Carletti

Profilo Autore

Fabio Carletti aka Ryuw è un White Hat del gruppo (SoldierX Hacker team).

Esperto di sicurezza informatica con una vasta esperienza nel campo della protezione dei sistemi, delle reti e dei dati sensibili. Con più di 20 anni di esperienza nel settore della sicurezza informatica, ha lavorato con diverse organizzazioni per implementare strategie di difesa avanzate e mitigare le minacce informatiche in continua evoluzione.

Collabora come membro volontario del Tor Project team.

Ospite di rilevanti eventi italiani riguardanti la privacy, gnu/linux e software open source dedica le sue energie alla ricerca nella sicurezza informatica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/secbsd-distro-for-security-specialist/