Sviluppo sicuro dei sistemi AI, arrivano le Linee Guida internazionali
Non si ferma la corsa alla regolamentazione dell’Intelligenza Artificiale: dopo la recente pubblicazione del relativo standard ISO e una prima approvazione dell’AI Act europeo, un nuovo importante tassello è rappresentato dalle “Guidelines for secure AI system development”.
Origini e scopi delle Guidelines
Le Linee Guida sono state messe a punto dal National Cyber Security Centre (NCSC) del Regno Unito e dall’US Cybersecurity and Infrastructure Security Agency (CISA) in collaborazione con una lunga serie di partner internazionali, tra cui figura anche l’Agenzia per la Cybersicurezza Nazionale italiana (ACN).
Hanno poi contribuito alla stesura grandi aziende tech del calibro di Google, IBM, Microsoft e OpenAI, oltre a diverse fondazioni ed enti di ricerca.
Il risultato è un documento che sintetizza l’attuale stato dell’arte e fissa alcune regole generali per lo sviluppo dei futuri strumenti basati sull’Intelligenza Artificiale, al fine di garantire che tali sistemi siano “developed, deployed and operated in a secure and responsible way”.
La sicurezza come priorità
Il testo è articolato in quattro sezioni, ciascuna delle quali rivolta a uno specifico passaggio entro il ciclo di vita dei sistemi AI:
Secure design – la prima sezione, dedicata alla fase di progettazione e alle attività di threat modelling che devono affiancarla, raccomanda di scegliere attentamente i modelli AI impiegati e di promuovere una piena staff awareness al riguardo, perseguendo la massima visibilità delle minacce per poter gestire al meglio i relativi rischi;
Secure development – la seconda parte si focalizza sullo sviluppo vero e proprio dei sistemi ed evidenzia la necessità di valutare attentamente gli aspetti relativi agli accessi, includendo sempre le potenziali vulnerabilità a livello di supply chain security;
Secure deployment – la terza sezione guarda alla fase di rilascio degli strumenti sul mercato, durante la quale si consiglia di dare la giusta importanza alla protezione delle infrastrutture coinvolte e di pianificare adeguati processi di incident management;
Secure operation and maintenance – la quarta e ultima sezione, le cui previsioni di applicano allo stadio operativo, cita le attività di “monitoring, update management and information sharing” successive al rilascio dei sistemi, insieme alla necessità di condividere con i propri utenti nonché con altri attori (tecnologici, accademici, governativi) ogni informazione o best practice utile a garantire un uso sicuro dei prodotti.
Muovendo dal presupposto dichiarato per cui “Cyber security is a necessary precondition for the safety, resilience, privacy, fairness, efficacy and reliability of AI systems”, è quindi evidente come le nuove regole considerino la sicurezza informatica un’istanza imprescindibile per il futuro degli ambienti AI/ML.
I destinatari delle Linee Guida: providers e stakeholders
Nel testo si sottolinea che, sebbene ogni innovazione tecnologica porti sempre con sé alcuni pericoli, oggi i sistemi basati sull’Intelligenza Artificiale fronteggiano minacce specifiche e sofisticate: è il caso dell’Adversarial Machine Learning (AML) o del “Data Poisoning”, entrambi citati a titolo di rischi da non sottovalutare.
Inoltre – nonostante il sottotitolo sia “Guidelines for providers of any systems that use artificial intelligence” – sin dall’Introduzione si specifica di non volersi rivolgere esclusivamente ai fornitori di servizi ma anche a tutti gli ulteriori stakeholders coinvolti, così evidenziando la complessità di regolamentare processi che vedono, l’avvicendarsi di innumerevoli soggetti attraverso le varie fasi tecniche e commerciali.
Di conseguenza le Linee Guida scelgono un approccio volutamente generale, raccomandando misure di “buon senso” come la valutazione accurata e la mitigazione in concreto dei rischi informatici; tutto al fine di garantire che, tanto per le organizzazioni quanto per la società civile, il potenziale dirompente dei sistemi AI non finisca per essere vanificato da vulnerabilità, errori o mancanze nella sicurezza dei relativi processi.
Guida pratica per la difesa cibernetica aziendale attraverso il fattore umano
Nell’era digitale in costante evoluzione le tecnologie avanzano, le opportunità crescono, e parallelamente aumenta anche la complessità delle sfide informatiche. Le organizzazioni si trovano pertanto di fronte a un costante dilemma: come proteggere i propri dati e la propria reputazione in un mondo sempre più interconnesso?
La risposta risiede nell’elemento umano, il cosiddetto Human Factor, spesso sottovalutato ma fondamentale. Ma cosa si intende quando parliamo di fattore umano? Il “fattore umano” è una componente chiave in vari contesti, implicando l’analisi dell’influenza delle persone su sistemi, ambienti e processi. Nell’ingegneria e nella progettazione, ci si concentra sulla creazione di soluzioni che tengano conto delle capacità e dei limiti umani per prevenire errori. Nelle scienze sociali, il termine si estende allo studio del comportamento e delle dinamiche interpersonali. La sua importanza emerge anche nell’ambito della sicurezza, dove la comprensione delle azioni umane è cruciale per evitare incidenti. La prospettiva del fattore umano guida la creazione di interfacce utente intuitive e di ambienti adatti alle esigenze umane, contribuendo a migliorare l’efficacia complessiva dei sistemi e a ottimizzare le interazioni sociali.
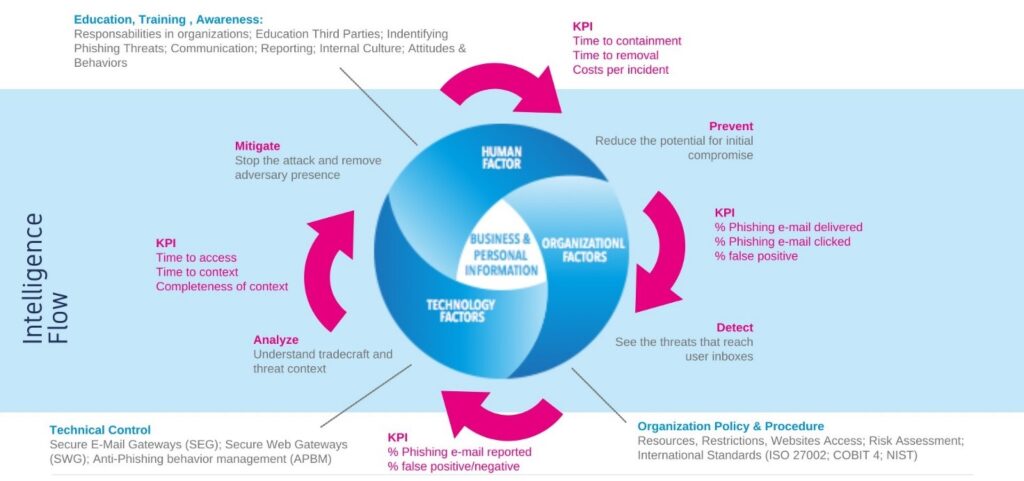
La catena di sicurezza si basa su tre grandi fattori (come possiamo vedere nel framework seguente): Fattore Organizzativo, Fattore Tecnologico e Fattore Umano. La tecnologia da sola non è sufficiente a fronteggiare queste sfide, è necessario coinvolgere attivamente gli utenti come primi guardiani della sicurezza informatica. Questo articolo esplora l’importanza nel sensibilizzare gli utenti riguardo le minacce digitali e nel fornire loro una formazione adeguata, trasformandoli da potenziali punti deboli a forti alleati nella difesa cibernetica.
Vedremo alcuni punti chiave in relazione a come un’organizzazione consapevole e preparata può anticipare, riconoscere e contrastare le minacce, costruendo un fronte unificato contro gli attacchi informatici.
Come prima cosa risulta fondamentale avere un piano di formazione. Una formazione degli utenti ben strutturata va oltre la mera divulgazione di informazioni. Deve essere interattiva, coinvolgente e mirata ad esplorare specifici scenari di minaccia. Moduli formativi che simulano situazioni reali, come tentativi di phishing, insegnano gli utenti a riconoscere e reagire prontamente a tali minacce. Questo approccio pratico è fondamentale per trasformare la conoscenza teorica in azione consapevole. Altro elemento fondante risulta essere la collaborazione. La lotta contro le minacce digitali richiede una collaborazione attiva tra reparti IT, utenti e altre organizzazioni. La condivisione di informazioni, l’identificazione tempestiva di potenziali rischi e una comunicazione aperta sono elementi cruciali in questo contesto. Coltivare una cultura di sicurezza digitale è fondamentale. La cultura di sicurezza digitale inizia con la consapevolezza diffusa. Ogni membro dell’organizzazione, indipendentemente dal ruolo, deve comprendere le minacce digitali, i potenziali rischi e il ruolo chiave che ciascuno svolge nella protezione dei dati aziendali. Uno dei punti principali che bisognare instaurare alla base di un’organizzazione consapevole è una conoscenza sulla complessità delle minacce digitali. Le minacce informatiche, in costante evoluzione, sfruttano sofisticate tattiche per infiltrarsi nei sistemi aziendali. Dall’ingegneria sociale ai ransomware, l’arsenale degli attaccanti è vasto e mutevole. Sensibilizzare gli utenti sulle varie tipologie di minacce è il primo passo fondamentale per renderli consapevoli del contesto in cui operano. In poche parole, la Formazione è l’inizio la Consapevolezza è l’arrivo. La “Consapevolezza” o “Awareness” si riferisce alla percezione e comprensione attente di ciò che accade intorno a noi o dentro di noi. È una cognizione acuta delle situazioni, delle emozioni o degli eventi. Nell’ambito personale, la consapevolezza può riguardare la comprensione dei propri pensieri e sentimenti. A livello sociale, può coinvolgere le dinamiche interpersonali e degli altri. Nel contesto della sicurezza e della tecnologia, indica la conoscenza dei rischi e delle minacce. In generale, sviluppare la consapevolezza contribuisce a prendere decisioni più informate e a migliorare la qualità della vita.
La Formazione
Come possiamo acquisire il giusto grado di conoscenza di cui abbiamo bisogno? Dobbiamo studiare, aggiornarci continuamente. E se questo è vero in ogni settore è fondamentale nella cybersecurity, che risulta essere una materia in continua evoluzione. Molto spesso capita di sentir parlare di nuovi sistemi di sicurezza, di nuovi metodi per salvaguardare i dati aziendali, dimenticando che il primo sistema di sicurezza siamo noi e i nostri colleghi. Risulta fondamentale creare un piano di formazione ben strutturato per innalzare il livello di consapevolezza dell’utenza ed avere, nel lungo periodo un riscontro positivo a livello di risultati. Come possiamo raggiungere questo obiettivo? Creando piani di studio “Step by Step”. Dopo un’attenta analisi degli argomenti formativi, bisogna creare una formazione chiara e progressiva e con un apprendimento graduale. Sarebbe auspicabile promuovere una cultura di informazione in relazione ai rischi, le modalità utilizzate dagli attaccanti e soprattutto le misure di sicurezza da attuare per prevenire e contrastare tali attacchi, molto spesso variando i metodi formativi: gamification, simulazioni reali, lezioni frontali e molti altri, ma ricordando anche di valutare come accennato prima, step by step, il progresso dei dipendenti.
Per esempio, potrebbe essere un’idea creare un piano di studio strutturato da una serie di punti, organizzati in ordine cronologico come segue:
Assessment ai dipendenti: processo fondamentale per testare e valutare lo stato dell’arte in materia di sicurezza all’interno di un’organizzazione. Questa fase serve a fornire una panoramica chiara delle vulnerabilità e delle aree di miglioramento, costituendo il punto di partenza per sviluppare strategie di sicurezza più efficaci.
Prima simulazione di phishing, laddove lo scopo è quello di creare uno scenario realistico di attacco, testando la capacità dei dipendenti di riconoscere e gestire minacce di questo tipo. Questa iniziativa fornisce un’istantanea del grado di attenzione del personale nei confronti delle potenziali minacce online, identificando eventuali aree di miglioramento e orientando le future strategie di formazione.
La creazione di una formazione dedicata e strutturata sui temi identificati come più critici rappresenta una risposta mirata e strategica in relazione alle specifiche esigenze di sicurezza dell’organizzazione. Basandosi sui risultati della simulazione di phishing e sulla valutazione delle aree di vulnerabilità.
Le valutazioni periodiche costituiscono un elemento essenziale nel mantenere un livello elevato di sicurezza all’interno di un’organizzazione, il ciclo di valutazione periodica contribuisce a creare un processo di apprendimento continuo all’interno dell’organizzazione.
L’implementazione di una seconda simulazione di phishing svolge un ruolo cruciale nel mantenere costantemente alta l’attenzione del personale nei confronti delle minacce informatiche. Questa pratica è finalizzata a consolidare e rafforzare la consapevolezza acquisita durante la formazione iniziale e la prima simulazione.
La continua formazione e i test periodici costituiscono un elemento cruciale per sostenere e potenziare la cultura di sicurezza nel lungo termine. Questa pratica riflette un impegno costante verso la preparazione e la consapevolezza del personale, riconoscendo che la sicurezza informatica è un processo dinamico che richiede un apprendimento continuo. Molto spesso aiutano anche i feedback che i dipendenti stessi ci rilasciano.
Il Ruolo Chiave della Collaborazione
Molto spesso sottovalutata, forse per paura, la collaborazione non viene nemmeno presa in considerazione fortificando ardentemente il potere degli attaccanti. Certo se un’azienda subisce un attacco e vengono estrapolati i dati perde di credibilità, non è in dubbio. È proprio in quel momento che possiamo fare qualcosa. Non avendo paura di raccontare cosa e come ci è successo, aiutando le altre aziende a prendere precauzioni per formare una vera e propria difesa che non tutela solo il nostro piccolo ma tutto il nostro settore. Ritengo che alla base di tutto ci debba essere una comunicazione aperta e trasparente. Una sola piccola azienda cosa può fare? Nulla. Ma tante piccole aziende unite posso fare la differenza.
Alcuni consigli per creare una collaborazione efficace:
Organizzare frequenti team building riveste un ruolo fondamentale nel favorire la collaborazione tra diversi reparti all’interno di un’organizzazione. Queste iniziative non solo contribuiscono a rafforzare il senso di appartenenza e di squadra, ma anche a migliorare la comunicazione e la cooperazione tra i dipendenti provenienti da ambiti diversi. Introducendo sempre argomenti o temi specifici in relazione alla nostra società.
Organizzare attività di sana competizione interna con premi può stimolare l’energia e la collaborazione tra i dipendenti. Definendo obiettivi chiari e varietà nelle sfide, si crea un ambiente dinamico.
Integrare le nuove risorse con onboarding costanti è essenziale. Programmi informativi continui, mentorship, e feedback regolare facilitano la transizione. Eventi sociali e risorse online contribuiscono a creare un ambiente collaborativo e inclusivo.
Organizzare eventi con altre realtà del medesimo settore è un’opportunità preziosa per interagire e discutere potenziali collaborazioni. Questi incontri favoriscono lo scambio di idee, la creazione di sinergie e la possibilità di esplorare partnership strategiche.
Coltivare una Cultura di Sicurezza Digitale
Uno dei pilastri fondamentali per garantire e realizzare un’organizzazione sicura è la coltivazione di una cultura di sicurezza impiantata nelle fondamenta della nostra realtà, testimoniando su tutti i fronti l’importanza di essa, coinvolgendo non solo personalità di spicco ma l’intera platea aziendale, rendendola parte di una grande catena, costruita da persone che remano verso un’unica direzione.
Come possiamo fare questo? Certo non è semplice, ma partire dal quotidiano con piccoli task assegnati che rendano sempre vigili i nostri collaboratori può essere un punto di partenza, creando una politica aziendale chiara e semplice. Ricordando che da una buona semina si produce un ottimo raccolto.
Alcune best practice:
Le simulazioni interne rappresentano un efficace strumento per testare e rafforzare la preparazione dell’organizzazione di fronte a situazioni critiche. Queste esercitazioni, condotte internamente, consentono di valutare la prontezza del personale e dei sistemi di sicurezza di fronte a scenari simulati, quali incidenti informatici, violazioni di dati o altre minacce.
La gestione di scadenze password periodiche per i dipendenti è una pratica di sicurezza informatica cruciale. Imporre la regola di cambiare le password regolarmente contribuisce a rafforzare la sicurezza dei sistemi, delle informazioni aziendali e permette di coltivare una cultura sana e sicura da tramandare.
Consentire l’accesso a strumenti (come, ad esempio, “I Have Been Pwned“) che consentono di verificare password compromesse è una misura proattiva per promuovere la sicurezza digitale all’interno dell’organizzazione. Questi strumenti permettono ai dipendenti di verificare se le loro password sono state coinvolte in violazioni note o compromesse, consentendo loro di adottare misure correttive tempestive.
Attribuire responsabilità e prestare particolare attenzione alle nuove assunzioni è un elemento chiave per garantire una transizione efficace e positiva nel contesto aziendale.
Come disse una volta Benjamin Franklin, “an investment in knowledge pays the best interest”.
La Complessità delle Minacce Digitali
Nel contesto sempre più intricato delle minacce digitali acquisire una comprensione approfondita di questa complessità si rivela fondamentale per sviluppare strategie di sicurezza informatica efficaci. È imperativo adottare un approccio proattivo nella difesa dei sistemi e dei dati, considerando il costante adattamento delle minacce digitali alle nuove tecnologie e alle misure di sicurezza. La natura mutevole delle minacce digitali, che si evolvono e si diversificano con estrema rapidità nel corso del tempo, aggiunge ulteriore sfida. Gli attacchi digitali sono diventati sempre più mirati e sofisticati, con attaccanti che impiegano tecniche avanzate come l’ingegneria sociale, il phishing mirato e l’utilizzo di malware altamente strutturati. Inoltre, le minacce spesso si presentano sotto forma di attacchi multi-vettore, combinando diverse metodologie come attacchi DDoS, malware, ransomware e vulnerabilità di rete per ottenere accesso e danneggiare i sistemi. La manipolazione delle informazioni e le minacce alla privacy emergono come aspetti complessi di questo scenario, sottolineando la necessità critica di proteggere sia i dati personali che le informazioni sensibili. Da non sottovalutare è il coinvolgimento del fattore umano nella complessità delle minacce digitali con attacchi che sfruttano le debolezze umane.
Di seguito alcuni consigli pratici:
La creazione di newsletter periodiche che riportano le nuove minacce e le notizie di settore è un modo efficace per mantenere il personale informato e consapevole delle dinamiche della sicurezza informatica. Queste newsletter forniscono aggiornamenti regolari sulle ultime minacce digitali, le vulnerabilità emergenti e le best practices di sicurezza.
L’istituzione di una community aziendale dedicata alla discussione e trattazione delle nuove forme di attacco rappresenta un passo significativo per rafforzare la sicurezza informatica. Questa piattaforma offre uno spazio interno dove i dipendenti possono condividere apertamente conoscenze, esperienze e approfondire la comprensione delle minacce emergenti. Inoltre, creare un ambiente dove la condivisione delle informazioni è incoraggiata contribuisce a migliorare la consapevolezza e a potenziare la prontezza dell’organizzazione di fronte alle minacce cibernetiche in continua evoluzione.
Conclusioni
In un mondo digitale in continua evoluzione la costruzione di una cultura della sicurezza e l’aumento del livello di awareness rappresentano le fondamenta essenziali per difendere le organizzazioni dalle insidie sempre più sofisticate. Da utenti consapevoli siamo chiamati a diventare difensori attivi del nostro spazio digitale. Nella mia visione personale vedo la cultura della sicurezza come un tessuto connettivo che unisce le persone attraverso la consapevolezza, la comprensione reciproca e la responsabilità condivisa. È un’impronta digitale collettiva che testimonia il nostro impegno a proteggere ciò che valorizziamo: i nostri dati, la nostra privacy e la nostra sicurezza. Un patto irrinunciabile che permea il nostro DNA digitale, scolpendo un sentiero di protezione e fiducia in ogni nostra azione online.
RIFERIMENTI BIBLIOGRAFICI
Articolo a cura di Giacomo Gabrieli
Profilo Autore
Giacomo Gabrieli, cybersecurity specialist presso DeepCyber, azienda del gruppo Maggioli. Svolge attività di valutazione e sviluppo relative allo “Human Factor”, promuovendo la consapevolezza degli utenti sui temi inerenti alla sicurezza informatica. Il suo ruolo include la progettazione di strategie che integrano l’aspetto umano nelle pratiche di sicurezza digitale. Ha consolidato le sue competenze con un master in Cyber Security presso l’Università Campus Bio-Medico di Roma.
G7 ed elezioni in Italia, i rischi maggiori sulla sicurezza informatica in Italia nel 2024
Anche quest’anno il contesto geopolitico e sociale sarà fortemente condizionato da eventi di grande rilevanza, come il G7 in Italia, le elezioni europee e regionali nel nostro Paese e i conflitti internazionali. L’Intelligenza Artificiale (AI) sarà essenziale per il progresso digitale, ma rappresenterà anche una nuova fonte di possibili attacchi. Inoltre, si prevede un aumento degli attacchi alla Supply Chain a causa della maggiore digitalizzazione della catena di approvvigionamenti.
Dal report emergono come significativi quattro eventi: le elezioni del Parlamento Europeo, il summit del G7 in Puglia le elezioni Regionali e amministrative e il collocamento dell’Italia all’interno dei principali scenari bellici mondiali (in particolar modo la Guerra tra Russia e Ucraina e il conflitto tra Israele ed Hamas). Questi eventi contribuiranno ad aumentare l’interesse dei gruppi hacker e concorreranno ad ampliare l’impatto della criminalità informatica nel nostro Paese.
Il 2024 segna una fase cruciale nell’evoluzione tecnologica con la diffusione su vasta scala dell’Intelligenza Artificiale (IA) che ci traghetta verso l’inizio della quinta rivoluzione industriale. Se da una parte questa evoluzione è ottimale per aumentare la digitalizzazione, dall’altra l’IA espone inevitabilmente l’Italia a minacce sempre più sofisticate ed efficaci. L’utilizzo di strumenti AI generativi da parte dei malintenzionati rende le loro “esche” più convincenti perciò si stima che la diffusione di malware attraverso campagne di phishing è destinata a perdurare ed il margine di successo ad aumentare.
Italia protagonista di un’agenda politica intensa
Le elezioni politiche Europee e le elezioni in alcune delle regioni italiane prevedono un aumento della destabilizzazione sociale e politica a causa di possibili campagne di disinformazione orchestrate da threat actor durante il periodo elettorale. Il terreno è fertile anche grazie ai numeri: il 62% degli italiani è propenso a recarsi alle urne, e molti di loro sono incerti su quale partito votare.
Il G7 in Italia vedrà i principali Capi di Stato nel nostro Paese in diverse date da aprile a giugno; all’interno dell’agenda spiccano i temi riferiti ai principali conflitti e dai gruppi terroristici che li sostengono. L’obiettivo ultimo della Premier italiana Giorgia Meloni è quello di conferire al nostro Paese il ruolo geo-strategico di ponte naturale tra continente africano e Occidente. Questo comporterà una serie di rischi per il nostro Paese: uno di essi, come analizzato nel rapporto, è rappresentato dalla minaccia di spionaggio perpetrato da paesi stranieri tramite le APT (Advanced Persistent Threat).
Per Carolina Andrade, CTI Analyst di BeDisruptive, “Nel primo semestre del 2023, secondo il rapporto Clusit, si è osservato un notevole aumento del 40% negli attacchi informatici in Italia rispetto al 2022. È rilevante sottolineare che la percentuale di crescita degli attacchi mirati a obiettivi italiani supera quella osservata a livello globale, la quale è stata dell’11% nello stesso periodo di riferimento. Il contesto si complica ulteriormente quest’anno, considerando l’avvicinarsi di rilevanti eventi nazionali e mondiali come il G7, le elezioni europee e regionali e le Olimpiadi in corso.
Questi imminenti eventi di portata internazionale aumentano significativamente la vulnerabilità dell’Italia a rischi informatici, quali attacchi di hacktivism, che, già nel primo semestre del 2023, hanno evidenziato un incremento del 5% rispetto al 2022. La crescente attenzione mediatica e l’ampia partecipazione digitale legate a tali avvenimenti rendono il nostro Paese suscettibile ad un incremento di attività malintenzionate, richiedendo un rafforzamento delle misure di sicurezza informatica.”
Supply Chain un terreno profittevole per gli hacker
Si prevede che, in linea con il trend degli ultimi anni, gli attacchi alla supply chain aumenteranno ulteriormente nel corso del 2024. Difatti, grazie alla progressiva digitalizzazione delle catene di approvvigionamento, i criminali informatici si stanno focalizzando sempre di più su di esse. L’appetibilità di questi attacchi risiede nel fatto che, sfruttando le vulnerabilità di una rete interconnessa di fornitori e clienti, gli hacker possono infiltrarsi in più aziende attraverso un unico punto di compromissione. Durante il 2023, l’attacco del gruppo ransomware LockBit ai danni del fornitore della PA italiana Westpole si è configurato come un attacco alla supply chain particolarmente importante nell’ambito del contesto italiano, nel report (link) viene analizzato e approfondito.
Java Secure Coding – garantire la sicurezza delle applicazioni (web)
Ideare, costruire e realizzare codice sorgente sicuro è un’esigenza fondamentale per analisti, progettisti e sviluppatori: rappresenta una priorità assoluta ancor più rilevante all’interno dei contesti di deploy su architetture web, distribuite e in-cloud, ove sussistono forti temi come data protection, multi-tenancy, dipendenze da librerie di terze parti, necessità di arrivare a profili di responsabilità condivisa.
I linguaggi di programmazione moderni, seppur con caratteristiche e funzionalità differenti, offrono agli sviluppatori librerie standard, frameworks e containers ideati per consentire l’applicazione di un ampio set di regole di secure programming: tali costrutti, tuttavia, non garantiscono automaticamente la possibilità di arrivare alla produzione di codice sicuro, per il solo fatto che vengano utilizzati all’interno delle applicazioni.
A pervasive way of thinking
Il secure coding può essere costruito già dal punto di vista architetturale e progettuale nella propria applicazione, o singolo modulo software, ben prima di scrivere una sola riga di codice sorgente. A partire dall’obiettivo essenziale di evitare vulnerabilità occulte nel proprio codice, nonché prevenire attacchi da parte di hackers umani e/o malevoli sistemi automatizzati, lo sviluppatore Java deve considerare il proprio applicativo dalla prospettiva di interazione di una moltitudine di elementi soggetti a potenziali vulnerabilità: ambiente di deploy e application server, JVM, moduli funzionali considerati sia singolarmente che dopo l’assemblaggio, eventuali librerie esterne, connettori, file system.
È chiaro che definire un perimetro di prevenzione e reazione non rappresenti una attività da sottovalutare, tanto più che le caratteristiche di linguaggio a oggetti realizzano uno scenario OOP in cui le entità si scambiano messaggi, e in base ad essi mutano stato e caratteristiche, definendo un contesto di elevata dinamicità e variabilità dovute agli stimoli esterni.
La strategia di Java Secure Coding universalmente costruita negli anni è arrivata a identificare accademicamente oltre 18 ambiti di applicazione strategica di costrutti e regole. Lo scopo di uno standard di secure coding è promuovere la sicurezza del software: tuttavia, a causa della relazione tra la sicurezza e altri attributi di sistema come ad esempio portabilità e prestazioni, gli standard di codifica possono includere requisiti e raccomandazioni che si occupano principalmente di altri attributi di sistema che hanno anche un impatto significativo sulla sicurezza. Arrivare a un vero e proprio standard di secure coding, insomma, negli anni si è dimostrata procedura complessa e, di fatto, le good practices attualmente consigliate rappresentano un equo compromesso tra tutti gli attributi che influenzano la qualità di un software.
Figura 1: FindBugs, un interessante tool di auto analisi – https://findbugs.sourceforge.net/
Di seguito si propongono alcuni spunti, seppur non esaustivi, correlati ad alcuni contesti molto diffusi e spesso sfruttati per violare – con ben poco effort peraltro – le applicazioni web basate su architettura Java.
Input Validation
La validazione dell’input è tra i più rilevanti tra i numerosi criteri da considerare, significativo per tutte quelle applicazioni che richiedono l’inserimento di dati diretto da view oppure da altre sorgenti esterne all’applicazione. Criterio da applicare soprattutto in applicativi multilivello, per cui nello strato DAO (Data Access Object) vi è un connettore bidirezionale con un database di tipo relazionale, destinato a ricevere istruzioni in SQL. Parallelamente a input validation spesso è affiancata algoritmica di Data Sanitization, per cui da flussi di input (manuali o dataset strutturati) vengono rimossi elementi sensitivi come informazioni personali, confidenziali, o che portino alla identificazione di soggetti privati o giuridici.
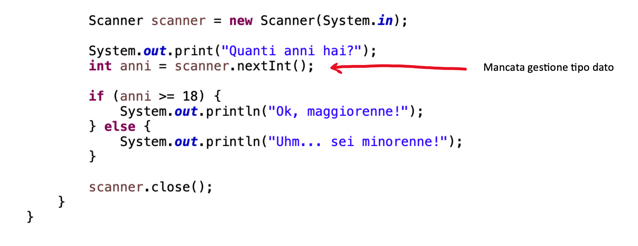
Un banale esempio di errata validazione dell’input può essere il seguente snippet, ove l’acquisizione di una variabile dall’utente non è blindata con un controllo sulla corretta tipizzazione:
Figura 2: corretta tipizzazione input non gestita
Grazie alla sua indipendenza della piattaforma, flessibilità e bassa complessità, il linguaggio di markup XML ha trovato uso in applicazioni che vanno dalle chiamate di procedure remote allo storage, allo scambio e al recupero dei dati. Tuttavia, a causa della sua versatilità, XML è vulnerabile a un ampio spettro di attacchi. Il noto XML-injection si verifica quando un utente che ha la capacità di fornire XML strutturato come input può ignorare il contenuto di un documento XML iniettando tag XML nei campi dati. Questi tag vengono interpretati e classificati da un parser XML come contenuto eseguibile e, di conseguenza, possono causare l’overriding di alcuni membri dei dati.
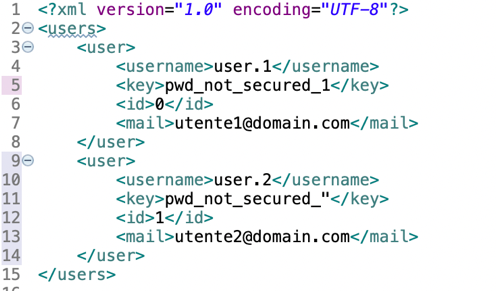
Si consideri il seguente esempio, evidenza di una mancata validazione dell’input utente.
Figura 3: XML Injection (1)
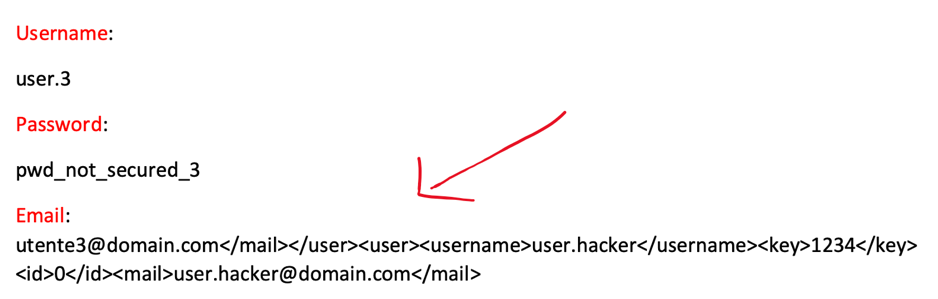
Tramite un modulo di creazione utente, a cui è riuscito ad ottenere accesso, l’attaccante immette i seguenti dati.
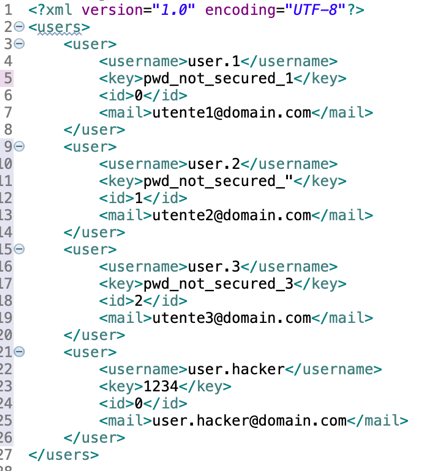
Il risultato nell’xml generato, formattato, e che è un componente chiave per l’autenticazione è il seguente.
Figura 4: XML Injection (2)
Essendo XML un linguaggio interpretato sequenzialmente e avendo l’attaccante usato una id 0 che, anche se presente sarà sovrascritta dalla nuova istruzione, potrà entrare con le proprie credenziali.
Chiaramente, la mancanza di validazione sul campo email permette l’injection di valori e caratteri speciali in grado di alterare la semantica del file xml di configurazione, una volta che l’attaccante ha intuito l’utilizzo di tale meccanismo per il login a livello applicativo.
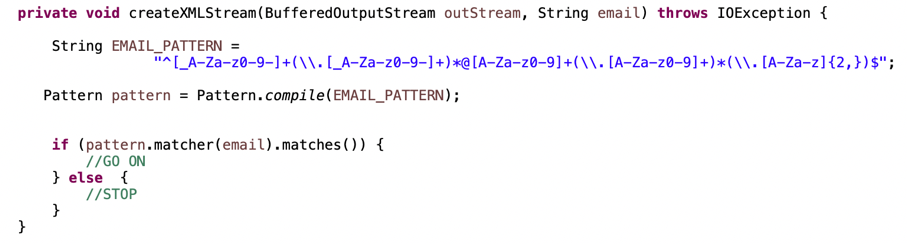
A seconda dei dati specifici e dell’interprete o del parser di comando a cui vengono inviati i dati, devono essere utilizzati metodi appropriati per disinfettare l’input dell’utente non attendibile. Una possibile soluzione nel contesto descritto è l’utilizzo della classe Pattern come validatore di formato, come mostrato nello snippet seguente.
Figura 5: soluzione a possibile XML Injection con classe Pattern
Exception handling
La gestione delle eccezioni rappresenta un altro contesto chiave per il secure coding in Java. Uno degli errori più frequenti, soprattutto in ambito web-app, è non considerare che eventuali stack traces generati da exceptions specifiche e mostrati nel browser (a causa di mancato settaggio di error pages di default, ad esempio) rappresentano un punto di ingresso per eventuali malintenzionati, in quanto vanno a esplicitare caratteristiche tecniche del codice su cui l’applicativo è basato.
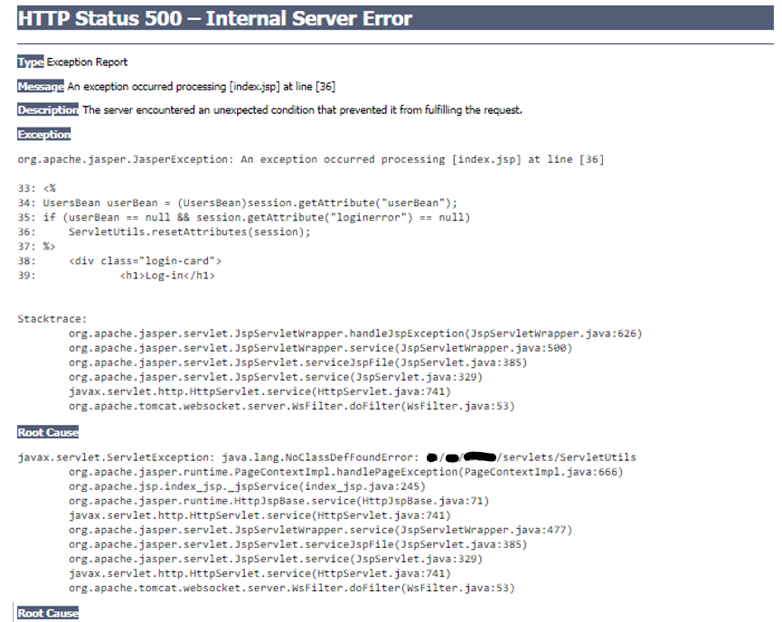
Si consideri il seguente stack trace, formattato di default dall’application/web server a partire da una situazione anomala generatasi in una jsp page in deploy su Apache Tomcat:
Figura 6: informazioni strutturali a view
Le informazioni strutturali che emergono dalla pagina, formattata in modo intelligibile a chiunque via browser ne abbia accesso, riportano caratteristiche tecniche potenzialmente attaccabili:
la pagina usa un attributo di sessione, “userBean”;
vi è una autenticazione session-based;
nella struttura dell’applicativo sussiste una classe denominata “ServletUtils” collocata in “nomepakage/servlets/” al cui interno potrebbero essere presenti informazioni correlate al login;
la web app utilizza uno strato di controller basato su servlets.
Il target per un potenziale attaccante, in tal caso, potrebbe essere quello di sfruttare tali informazioni strutturali – ottenute anche solo a causa della mancanza di una error-page di default – per bypassare l’autenticazione agendo sugli attributi di session (session hijacking/fixation), lavorando su path exploit, o sfruttando note vulnerabilità correlate all’architettura a servlet.
Il principio base di secure qui coding violato è riferibile all’assenza di un fail-safe mechanism che permetta all’applicazione, nella sua espressione via browser, di funzionare correttamente anche in tale situazione, qualunque ne sia la causa. Pianificando e gestendo le eccezioni, gli sviluppatori devono implementare meccanismi di fallbacks, decadimento parziale o percorsi logici alternativi per garantire che l’applicazione continui a funzionare in modo sicuro in condizioni anomale, dovute a input errati o situazioni sistemistiche contingenti.
In che fase dello stack dello sviluppo software ricade tale attività? Intercettare già in fase di progettazione possibili situazioni anomale è spesso auspicabile, seppur guidi alla ricerca di soluzioni generiche che possano fungere da percorso alternativo per qualunque eccezione. Ad esempio, in una web-app Java based, settare una error-page di default con indicazioni di view generiche come “il sistema non è disponibile, riprovare”, oppure “contattare l’amministratore”, consente di coprire qualunque casistica di errore possibile, andando eventualmente a includere più percorsi (cioè, error-pages) specifici in base a determinati errori, qualora ve ne fosse la necessità senza mettere a rischio la sicurezza dell’applicazione o dei sistemi su cui è in deploy (principio di minima informazione necessaria per l’utente).
Serialization & Data Sanitization
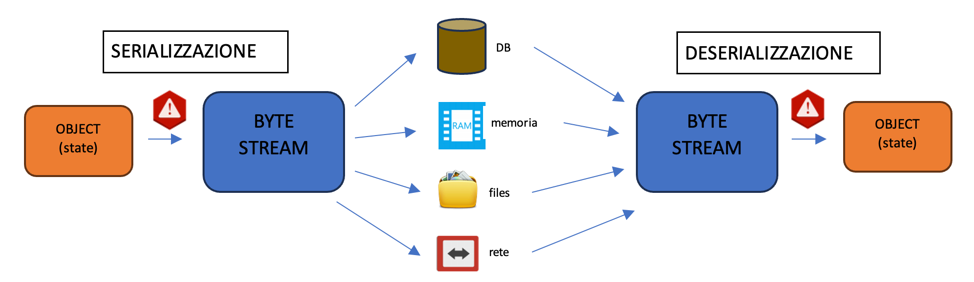
La serializzazione Java è un processo di conversione di un oggetto logico (OOP) in un flusso di byte, che può essere reso persistente o immediatamente trasmesso sulla rete, e successivamente ricostruito nella sua forma originale grazie a un processo detto di de-serializzazione.
I vantaggi di tale tecnica, se usata sapientemente, sono notevoli. Essa permette di salvare lo stato di un oggetto in un dato istante del ciclo di vita dell’applicazione generandone una rappresentazione binaria, trasmetterlo a un altro contesto e ricostruirlo garantendo sincronizzazione e coerenza logica. Spesso utilizzata anche per garantire autenticità a specifici moduli funzionali, può portare a miglioramenti prestazionali dovuti proprio alla disponibilità di strutture logiche trasmissibili o recuperabili in uno stato che, ricreato da 0, richiederebbe tempi di calcolo elevati.
Figura 7: Java serialization diagram
Proprio a causa dell’ampio utilizzo che se ne ritrova in applicazioni anche critiche, rappresenta uno dei contesti più vulnerabili del linguaggio in quanto relativamente semplice da implementare e applicabile a una moltitudine di scenari, anche grazie alle caratteristiche di indipendenza dalla JVM.
Consideriamo, ad esempio, la vulnerabilità nota con il nome di “Serialization Protocol Injection”. Se il processo di deserializzazione non include esplicitamente nel codice tecniche di validazione o controllo dell’integrità dell’output, è teoricamente possibile inserire all’interno del binario serializzato informazioni ad hoc o addirittura codice eseguibile. È pur vero che, in ambiente Java, essendo il serializzato un binario, rispetto ad altri linguaggi l’injection di bit al suo interno risulti più difficoltoso, ma il fattore di rischio esiste. Una volta che l’aggressore può controllare i dati consolidati in fase di serializzazione e successivamente ricostruiti, può di fatto controllare gli oggetti dell’applicazione e le variabili in memoria, influenzando il flusso del codice all’interno dello stack creando alterazioni significative nel comportamento dell’applicazione, anche su specifici moduli critici (es. MFA e persistenza degli oggetti user di sessione).
Un aiuto in tale scenario può arrivare da particolari tecniche di serializzazione che includano by design la necessità di validare l’oggetto ricostruito; è il caso di OWASP Java Encoder (rif. Spring Security), particolarmente utile in contesti web (ove la serializzazione è di ampio impiego) e che sfrutta una tecnica denominata Contextual Output Encoding, in grado di limitare il rischio di Cross-Site Scripting (XSS). Tale tecnica implica la codifica di dati generati dall’utente, o non attendibili, prima di trasformarli in HTML, JavaScript, CSS o altri contesti per assicurare che i caratteri speciali vengano trattati come dati anziché come codice eseguibile. In abbinamento alla deserializzazione, l’utilizzo di COE permette di escludere la possibilità che nel binario da ricostruire siano inclusi caratteri speciali che possano essere utilizzati per alterarne il contenuto, realizzando effettiva data sanitization.
Secure Database Access
La comunicazione con strati database (DAO) in ambiente Java – ma anche in qualunque altro linguaggio di alto livello – include aspetti cruciali in termini di secure code, in quanto va a integrare entità software distinte, ognuna con regole e semantiche specifiche. È necessario considerare l’adozione di best practices per la protezione dalle minacce alla sicurezza diffuse come SQLinjection e l’accesso non autorizzato, a seguito di appropriazione delle credenziali memorizzate in struttura inopportuna.
L’utilizzo di query parametrizzate è un costrutto base fornito dal linguaggio e, qualora non si utilizzino framework che mettano a disposizione meccanismi differenti (es. Hibernate), è da preferire a tecniche che prevedano concatenazione di stringhe tramite segnaposto.
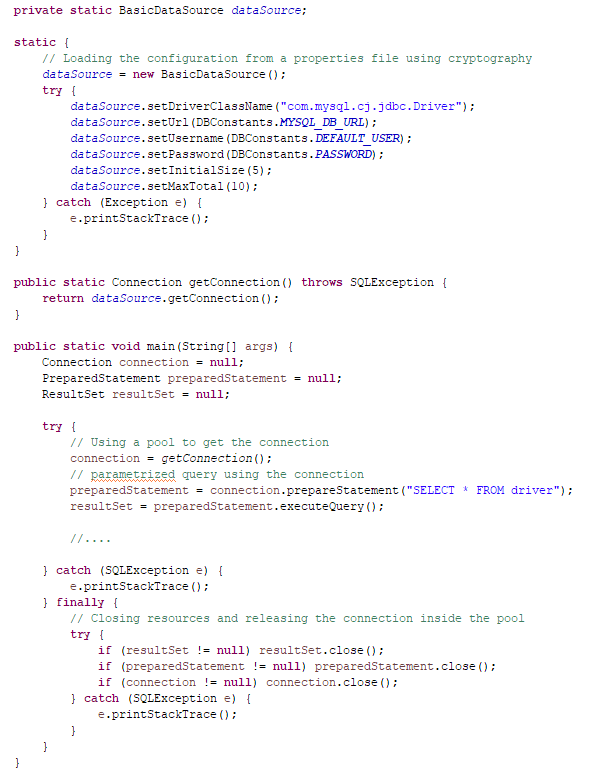
Figura 8: queries parametrizzata
In un’applicazione web Java, le prestazioni e la sicurezza sono strettamente correlate: load testing, la messa a punto delle prestazioni e l’utilizzo di algoritmi di memory caching possono aiutare a ottimizzare le prestazioni e migliorare la sicurezza complessiva. Parallelamente, frequenti audit di sicurezza e aggiornamento delle librerie di terze parti con le ultime patch di sicurezza, applicazione di best practices e verifica puntuale delle caratteristiche dell’environment su cui la web app è in deploy.
Si consideri, ad esempio, una applicazione multilivello che sovraccarica il server database a causa di ripetute richieste di connessione passa in uno stato inconsistente molto rapidamente, soprattutto se non sono state previste contromisure a un banale attacco DDos: il pooling delle connessioni, per gestire e riutilizzare le connessioni al database in modo efficiente, aiuta a prevenire l’esaurimento delle risorse e migliora le prestazioni riutilizzando le connessioni esistenti. La libreria Apache Commons DBCP (Database Connection Pooling) fornisce costrutti interessanti per mettere a punto by design un sistema di pooling da utilizzare in qualunque modulo applicativo di livello DAO.
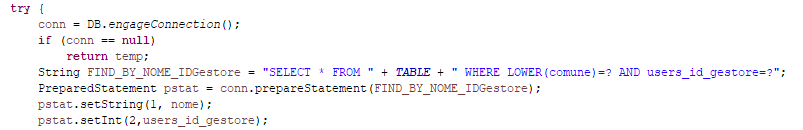
Figura 9: autenticazione DB da layer applicativo (DAO)
Nella porzione di codice sopra riportata si può notare come il metodo instauri una connessione al DB tramite un utente specifico, preventivamente dotato degli opportuni privilegi e di norma impostati secondo il noto criterio di Least privilege. Poiché la connessione al server DB in architetture relazionali è necessaria per lo scambio di informazioni bidirezionali, un efficace criterio di sicurezza consiste nell’implementare una tecnica di RBAC (role-based access control), forzando un layer di controllo di accesso ulteriore.
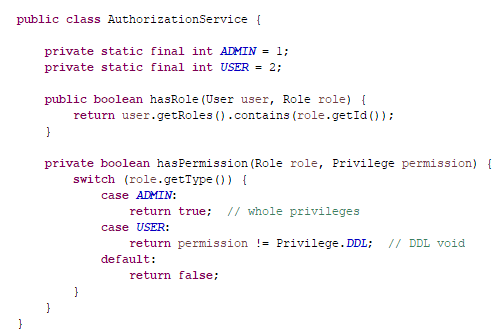
La role-based auth può essere realizzata sia a livello DB (preventivamente, agendo su tabelle create ad hoc), sia a livello applicativo creando un servizio di autorizzazione utente che tenga conto della relativa classe di privilegio.
Figura 10: role-based auth
Attenzione al logging
Per ultimo, ma non meno importante, un cenno all’utilizzo di sistemi o moduli di logging, creati ad hoc o di terze parti. Il controllo puntuale sul ciclo di vita run-time dell’applicazione e il tracciamento dello stato degli oggetti comunicanti risulta importante per intercettare eventuali anomalie o per rilevare specifiche azioni degli utenti.
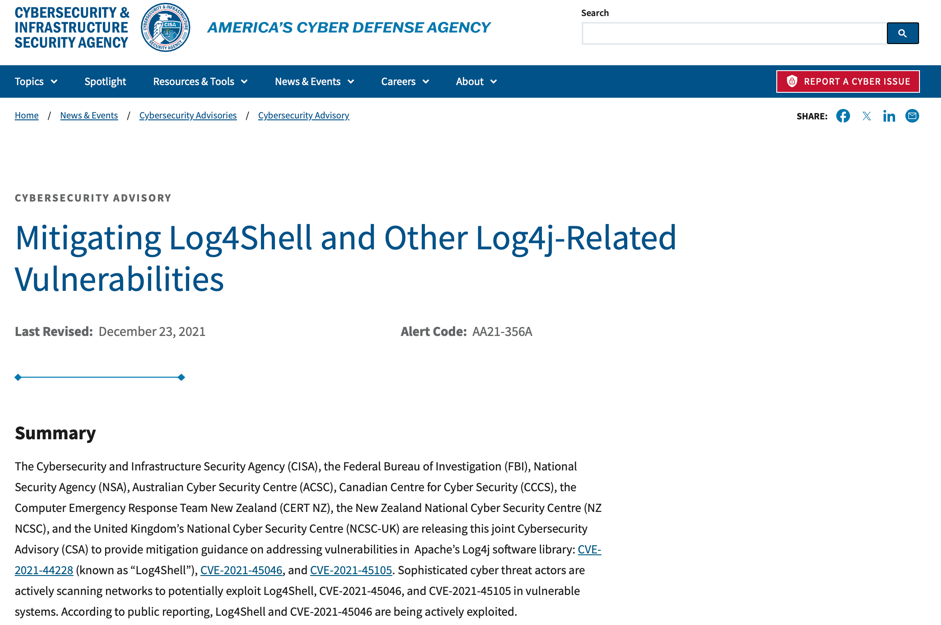
L’utilizzo del logging di norma prevede l’introduzione di un ulteriore layer di persistenza in cui conservare le informazioni di tracciamento, su file system o su database, e in alcuni casi può essere utile anche la trasmissione immediata dei messaggi di log via protocollo e-mail o TCP/IP. Alcuni frameworks come SLF4j o Log4j forniscono costrutti pronti all’uso o di facile customizzazione, ma è importante rilevare che nel corso degli anni vi sono stati degli episodi di vulnerabilità all’interno delle applicazioni che ne facevano uso. Si tratta generalmente di un errato utilizzo delle best practices di implementazione, ma nel caso di Log4j, ad esempio, sono in archivio scoperte di vulnerabilità significative, come la nota “Log4Shell” occorsa a inizio 2022. Nel report ufficiale della CISA (Cybersecurity and Infrastructure Security Agency), che indicava le funzionalità JNDI incluse in Log4j come principale responsabile, è spiegato che un attaccante poteva sfruttare Log4Shell inviando una richiesta appositamente strutturata a un sistema vulnerabile, causando l’esecuzione di codice arbitrario application-level. L’avversario può quindi rubare informazioni, lanciare ransomware o condurre altre attività dannose. Premesso che l’utilizzo di tali librerie è assolutamente preferibile rispetto a costrutti from scratch, in quanto consolidate dalla comunità, funzionalmente complete ed efficaci, come può lo sviluppatore proteggersi da tali vulnerabilità? La risposta è la stessa per qualunque tipo di libreria esterna utilizzata nel proprio source code, ovvero in presenza di risorse di terze parti nel proprio codice è necessario monitorare costantemente i repositories ufficiali in termini di aggiornamenti e knowledge base.
Nel caso di Log4Shell, l’aggiornamento immediato a Log4j versione 2.15.0 o successive correggeva la vulnerabilità riscontrata a fine 2021/inizio 2022, avendo cura di implementare nel proprio codice, per un tempo significativo, algoritmi di monitoring al fine di assicurarsi l’effettiva efficacia della soluzione.
Figura 11: https://www.cisa.gov/
References
The Cert® Oracle Secure Coding Standard For Java, Addison-Wesley
Pro Spring Security: Securing Spring Framework 6 and Boot 3-based Java Applications, Apress
Igor Serraino è professionista IT. Opera come analista infrastrutturale e di Open Innovation nel contesto di Impresa 4.0 fin dal 2017, in qualità di Technology Expert per una importante società di settore attiva in ambiti aziendali eterogenei e sfidanti. Il suo portfolio professionale senior-level si consolida attraverso una decennale esperienza da analista e sviluppatore hard-skills in ambienti Java-based, con particolare riferimento alla coprogettazione e sviluppo di applicativi per la gestione finanziaria commercializzati nel mondo della Pubblica Amministrazione. Ha all’attivo numerose attività di formazione aziendale, workshops e pubblicazioni nei contesti di Cyber Security (GDPR e ISO27001), Legal-Tech, BlockChain Architect.
Lo scorso 25 gennaio il Consiglio dei Ministri ha approvato uno schema di disegno di legge recante “Disposizioni in materia di reati informatici e di rafforzamento della cybersicurezza nazionale”, che nei mesi a venire sarà calendarizzato per la discussione parlamentare.
Pene più elevate per i reati cyber
La normativa proposta dal CdM inasprisce anzitutto le pene previste per diverse tipologie di reati digitali. Ad esempio, raddoppiando il precedente limite di 5 anni, l’accesso illecito a sistemi informatici potrebbe ora comportare una condanna a 10 anni di reclusione; addirittura 12 nelle ipotesi aggravate, allorché il responsabile rivesta particolari cariche ovvero i dati a cui si è avuto illecitamente accesso siano rilevanti per la sicurezza pubblica o l’interesse nazionale.
All’evidente scopo di contrastare la rapida espansione del fenomeno Cybercrime-as-a-service, si impongono severe conseguenze (fino a due anni di detenzione e multe superiori ai 10.000 €) anche per chi fornisca o commercializzi “programmi in grado di danneggiare sistemi informatici”.
Sono però ammesse significative riduzioni, che possono arrivare anche a due terzi della pena, a favore dei responsabili che siano disposti a collaborare con le autorità inquirenti “nella raccolta di elementi di prova o nel recupero dei proventi dei delitti o degli strumenti utilizzati per la commissione degli stessi”.
Maggiori obblighi per le Pubbliche Amministrazioni
Tutte le P.A. ricomprese nel disegno di legge – Pubbliche Amministrazioni centrali individuate dall’Istat con le relative in-house, Regioni e Province autonome, Comuni da oltre 100.000 abitanti e/o capoluoghi di regione, società di trasporto pubblico urbano con più di 100.000 utenti, ASL – vengono assoggettate all’obbligo di nominare un “referente per la cybersicurezza” che funga da raccordo con tutti gli interlocutori esterni, oltre che da responsabile per la definizione e attuazione di una compiuta strategia di sicurezza informatica.
Le medesime amministrazioni saranno inoltre tenute a comunicare al Computer Security Incident Response Team (CSIRT Italia) ogni incidente informatico entro 24 ore dalla sua scoperta.
Qualora un cyber attacco coinvolga “sistemi informatici o telematici di interesse militare, relativi all’ordine pubblico o alla sicurezza pubblica o alla sanità o alla protezione civile o comunque di interesse pubblico”, si prevede uno stringente coordinamento tra magistratura, Sistema di Informazione per la Sicurezza e per la gestione congiunta delle successive fasi di mitigazione degli effetti e investigazione sulla dinamica dell’incidente.
Il ruolo dell’Agenzia per la Cybersicurezza Nazionale
L’ACN, istituita nel 2021, con la nuova normativa vedrebbe un significativo ampliamento dei propri poteri ispettivi e sanzionatori: potrà infatti comminare fino a 125.000 euro di multa agli Enti che abbiano violato gli obblighi di comunicazione a loro carico ovvero che, pur avendo tempestivamente comunicato il verificarsi di un incidente, non abbiano adottato entro 15 giorni gli “interventi risolutivi” richiesti dall’ACN stessa.
Per di più, a norma del DDL, l’Agenzia “promuove e sviluppa ogni iniziativa, anche di partenariato pubblico-privato, volta a valorizzare l’intelligenza artificiale come risorsa per il rafforzamento della cybersicurezza nazionale”.
Una funzione da esercitare tenendo conto anche del Regolamento europeo sull’AI, di cui si attende a breve l’approvazione e che definirà il ruolo degli Stati membri nella gestione dell’impatto dirompente dell’intelligenza artificiale entro il quadro comunitario.
In effetti – per quanto il quadro delle minacce informatiche e la severità degli attacchi di cui è stato vittima il nostro Paese negli ultimi mesi appaiano preoccupanti – lascia perplessi la scelta di elaborare nuove norme in materia prima di poter conoscere le innovazioni apportate nel panorama sovranazionale da tale Regolamento, come anche dal Trattato ONU sul crimine informatico, che prevedibilmente sarà adottato già nel corso del 2024.
Tuttavia, considerate le lunghe tempistiche dell’iter legislativo, è probabile che tali novità regolamentari avranno comunque occasione di essere incluse nel dibattito parlamentare relativo alla nuova legge italiana sulla cybersecurity.
Soluzioni GRC: analisi dei rischi cyber tra limiti e opportunità
Premessa: Le sfide legate alla cyber security
In un mondo sempre più digitale, la sicurezza informatica è fondamentale per la nostra vita, per le aziende e per le istituzioni. Gli attacchi informatici, sempre più sofisticati, rappresentano una minaccia crescente. Con la diffusione di dispositivi IoT e OT/SCADA, la superficie di attacco è aumentata, rendendo più facile per gli hacker colpire i sistemi informatici. In questo scenario, la sicurezza informatica è una priorità assoluta per tutti, sia per le persone comuni che per le organizzazioni.
Le aziende devono aumentare la consapevolezza della propria sicurezza informatica. A livello sovrannazionale, l’Unione Europea ha riconosciuto l’importanza della sicurezza informatica, emanando normative che regolano l’intero ciclo di vita della sicurezza informatica.
In Italia, il Piano Nazionale per la Sicurezza Cibernetica si concentra sulla sicurezza delle infrastrutture, in particolare delle telecomunicazioni. Il piano promuove la collaborazione tra il settore pubblico e il privato per affrontare le minacce cibernetiche.
La Direttiva NIS è un importante atto normativo dell’Unione Europea che si rivolge agli Operatori dei servizi essenziali (OES) e ai fornitori di servizi digitali (FSD). Lo scopo della Direttiva è rafforzare la sicurezza informatica in tutti i settori che si basano sulla tecnologia dell’informazione e della comunicazione (TIC).
Nel Novembre 2022 Il Parlamento UE ha approvato il Regolamento DORA (Digital Operational Resilience) che mira a proteggere la resilienza operativa digitale del settore finanziario. Il regolamento richiede alle entità finanziarie e ai loro fornitori critici di servizi tecnologici di identificare e gestire ex ante i rischi informatici.
Altrettanto importante è Il Regolamento (UE) 2016/679, meglio noto come GDPR, è un pilastro fondamentale per la protezione dei dati personali. Il GDPR pone l’accento sulla responsabilità e sulla trasparenza nell’uso dei dati personali, e richiede alle organizzazioni di adottare misure per ridurre al minimo i rischi per la privacy.
Le normative sulla sicurezza informatica condividono un approccio comune: identificare e valutare i rischi, e definire le migliori pratiche per prevenirli e mitigarne le conseguenze. In questo contesto, sempre più aziende stanno adottando soluzioni GRC per integrare governance, gestione dei rischi e compliance. In passato, l’approccio era più frammentato e focalizzato sulla risoluzione immediata delle minacce. Oggi, invece, le aziende preferiscono un approccio olistico, supportato da strumenti GRC, che consente al management di prendere decisioni più informate sui rischi.
Cosa sono le soluzioni GRC
La Governance, Risk and Compliance (GRC) è modello integrato che può aiutare le aziende a:
Definire gli obiettivi di sicurezza e identificare le azioni necessarie per perseguirli (Governance)
Identificare, valutare e gestire i rischi informatici a cui sono esposte (Risk)
Garantire che le loro attività siano conformi alle normative (Compliance)
Il mercato offre diverse soluzioni software che si prefiggono l’obiettivo di supportare le Aziende nell’implementazione di modelli “integrati” che perseguano gli obiettivi della Governance Risk e Compliance. Per aiutare le aziende nella scelta di queste soluzioni, Gartner identifica cinque proprietà che un software deve possedere per implementare un modello GRC. Come vedremo di seguito, tutte queste proprietà ruotano intorno al concetto di gestione dei rischi informatici. In pratica una soluzione GRC dovrebbe permettere:
La Governance dei Rischi, cioè il processo attraverso il quale definire chi ha la responsabilità, su quali aspetti e come dovrebbe prendere decisioni riguardo la gestione dei rischi aziendali, al fine di assicurare il raggiungimento degli obiettivi attesi. Per perseguire tale fine sarebbe utile che una soluzione software GRC disponga di:
Un registro dei rischi, ovvero un documento che contenga tutti i rischi identificati dall’organizzazione, con informazioni quali, il livello di rischio, i soggetti responsabili del rischio e le azioni intraprese per ridurlo. Tale registro dovrebbe identificare ed assegnare chiaramente quali sono le parti interessate alle attività di gestione dei rischi. Le parti interessate possono includere i Risk Owner, gli stakeholder, i responsabili della conformità, i responsabili della sicurezza e i responsabili della comunicazione;
Un elenco degli obblighi, ovvero una lista di tutti i requisiti legali, normativi e organizzativi che l’organizzazione deve rispettare. Questa lista andrà aggiornata regolarmente.
Una metodologia di valutazione dei rischi efficace, finalizzata a determinare il livello di “pericolosità” di ogni rischio identificato, basata su una valutazione qualitativa e/o quantitativa dei rischi. La metodologia dovrebbe essere in grado di definire la tolleranza al rischio e il livello di rischio tollerati poiché sono parametri che indicano la quantità di rischio che un’organizzazione è disposta a correre.
L’Analisi dei Rischi, cioè il processo attraverso il quale identificare e valutare i possibili rischi che un’azienda potrebbe affrontare. Per perseguire tale fine, sarebbe utile che una soluzione software GRC permetta di:
Eseguire la mappatura dei rischi, che consiste nel collegare i rischi alle minacce ed alle misure di sicurezza da implementare per contenere tali rischi, permettendo così di avere una visione completa del livello di sicurezza dell’azienda, facilitando l’individuazione e la riduzione dei rischi.
Unificare le misure di sicurezza in un unico framework, in modo da combinare le misure da diversi framework di sicurezza in un unico repository centrale. Questa operazione faciliterà le aziende nell’identificazione delle misure duplicate e nel garantire che tutte le misure siano implementate in modo coerente.
Gestire i processi di creazione, revisione e distribuzione della documentazione, in modo che sia sempre aggiornata e che tutti i responsabili siano sempre informati.
Comprendere l’interdipendenza dei rischi, in modo da identificare e visualizzare le interrelazioni tra i diversi rischi e comprendere appieno l’impatto di ogni singolo rischio sull’azienda.
Consentire l’analisi delle ipotesi per identificare meglio quali siano i punti deboli nella valutazione, migliorando così l’accuratezza delle valutazioni e della selezione delle misure di sicurezza da implementare.
Il Monitoraggio dei Rischi in modo da consentire al management di mantenere una costante consapevolezza sui rischi di sicurezza che interessano l’azienda, sul programma di gestione del rischio e sulle attività connesse. Per perseguire tale fine, sarebbe utile che una soluzione software GRC consentisse di:
Associare le misure di sicurezza ai rischi, ai requisiti legali e normativi, ai processi aziendali e agli asset tecnologici, in modo da garantire che tali misure siano coerenti con la strategia di gestione del rischio intrapresa dall’Azienda.
Verificare lo stato di attuazione delle misure di sicurezza. Ciò aiuterebbe le aziende a garantire che le misure siano efficaci e che siano implementate in modo corretto.
Gestire il flusso di lavoro delle verifiche sulle misure di sicurezza, inclusi la creazione, la revisione e il processo di approvazione. Ciò consentirebbe la conduzione omogenea e coerente delle verifiche di sicurezza e la disponibilità dei risultati ai rispettivi responsabili.
Definire degli indicatori chiave di rischio (KRI), ovvero una misura da utilizzare per valutare regolarmente i diversi rischi di sicurezza che incombono sull’organizzazione aziendale.
Valutare l’adeguatezza del framework delle misure di sicurezza rispetto ai cambiamenti normativi.
Analizzare le cause dei rischi per prevenire i problemi di sicurezza in modo proattivo e garantire che le misure di sicurezza siano proporzionate al livello di rischio da contrastare.
La Risposta ai Rischi, per implementare un piano, una strategia o un trattamento del rischio necessario ad affrontare un problema o una misura di sicurezza non implementata correttamente o non efficace. Per raggiungere tale fine sarebbe utile che una soluzione software GRC renda disponibile:
Una Dashboard che riassuma i principali problemi di sicurezza esistenti, consentendo di identificare rapidamente i problemi più critici e di prendere iniziative per risolverli.
La gestione di un flusso di lavoro per la presa in carico e la correzione dei problemi consentendo di tenerne traccia, risparmiare tempo e concentrarsi sulle attività più importanti.
Una funzione di gestione dei casi in modo da consentire di creare, assegnare e monitorare i casi di sicurezza, aiutando a tenere traccia dell’avanzamento delle attività nei tempi stabiliti per la risoluzione dell’intervento.
La gestione delle eccezioni, per identificare, documentare, valutare e risolvere le eccezioni alle misure di sicurezza. Questa funzione aiuterebbe a garantire che le misure di sicurezza siano implementate in modo appropriato e che siano efficaci. Se un’eccezione non venisse gestita correttamente, potrebbe rappresentare un rischio per la sicurezza dell’organizzazione.
La gestione della risposta ai rischi, per definire, implementare e monitorare i piani di risposta ai rischi preparando così l’azienda a rispondere alle crisi in modo efficace.
La Documentazione dei Rischi, per raccogliere tutte le informazioni utilizzate per identificare i rischi che potrebbero influenzare i processi aziendali. Tali informazioni dovrebbero essere poi riportate attraverso report formali per tenere traccia della loro evoluzione nel tempo. Tale fine potrebbe essere raggiunto con una soluzione software GRC che renda disponibile:
Una Dashboard per il monitoraggio dei rischi che mostri quali siano i rischi più importanti per l’Azienda, quali siano i loro impatti sui processi aziendali e se siano presenti anomalie che debbano essere affrontate nell’immediato.
Il reporting agli stakeholder che consenta di condividere informazioni sui rischi con stakeholder esterni, come auditor, regolatori e clienti.
Il supporto alle attività di audit (ad esempio, report e workflow configurati per l’audit), che permetta agli auditor di accedere facilmente alle informazioni sui rischi, di generare report sugli audit effettuati e tracciare le attività eseguite.
Le soluzioni GRC, così “integrate” (definite o organizzate), offrono numerosi benefici. In particolare, consentono di identificare, mitigare e gestire proattivamente e con tempestività i potenziali problemi di sicurezza, contribuendo all’utilizzo o all’impiego più efficiente delle risorse e a una riduzione dei costi operativi.
Decidere di adottare soluzioni GRC è il primo importante passo per poter creare una solida base per la costruzione di un sistema di gestione della sicurezza delle informazioni più resiliente, efficiente e in grado di adattarsi meglio alle mutevoli condizioni del mercato.
Metodologie tradizionali e approcci innovativi
Nel corso del tempo si sono sviluppate diverse metodologie di analisi dei rischi, offrendo approcci diversificati per valutare, classificare e affrontare le potenziali minacce digitali. Esplorare tali metodologie può aiutare a delineare strategie difensive più robuste e a identificare gli aspetti in cui è possibile apportare miglioramenti.
Molte delle pratiche di cybersecurity attuali sono state definite a partire dalle metodologie di analisi dei rischi tradizionali. Tra queste, è impossibile non citare:
CRAMM (CCTA Risk Analysis and Management Method) creata nel 1987 dall’agenzia britannica CCTA (U.K. Government Central Computer and Telecommunications Agency);
OCTAVE (Operationally Critical Threat, Asset and Vulnerability Evaluation), una metodologia sviluppata nel 1999 dal CERT (Computer Emergency Response Team);
e MEHARI (Method for Harmonized Analysis of Risk) sviluppato nel 1996 dal Club de la Sécurité de l’Information Français (CLUSIF).
Nonostante queste metodologie abbiano una storia consolidata alle spalle e abbiano dimostrato di avere efficacia, offrendo approcci sistematici e strutturati, presentano alcuni punti che possono esser oggetto di riflessione:
La staticità nell’identificazione delle vulnerabilità rappresenta una limitazione significativa nel calcolo per la valutazione di un rischio legato alla possibilità che si concretizzi una minaccia. Le vulnerabilità possono mutare, e un approccio statico rischia di non cogliere nuovi rischi che emergono con l’evoluzione delle tecnologie e delle minacce. Molte metodologie attuali identificano le vulnerabilità solo in un momento specifico, trascurando il loro sviluppo nel corso del tempo. Viene spesso sottovalutato il concetto di “rischio dinamico”, che considera l’evoluzione delle vulnerabilità dal momento della scoperta fino alla loro risoluzione.
La mancanza di flessibilità nella rappresentazione delle componenti essenziali di un’azienda (processi, persone, tecnologie, strumenti, ecc.), in modo da coglierne i fattori distintivi e sulle quali eseguire l’analisi dei rischi, costituisce una significativa limitazione. Questa limitazione potrebbe compromettere la capacità di individuare minacce specifiche su componenti che sono cruciali al raggiungimento della mission aziendale, e di costruire in modo personalizzato le strategie di sicurezza per il loro contenimento. Poiché ogni organizzazione ha esigenze uniche e obiettivi aziendali specifici, l’analisi dei rischi dovrebbe essere in grado di riflettere con precisione queste differenze. Solo così sarà possibile implementare misure di sicurezza che siano accurate e proporzionate alle reali esigenze specifiche dell’organizzazione.
Uno sguardo al futuro
Dovendo investire su di un tool GRC, cosa dovrebbero aspettarsi i CISO in futuro? I CISO, ovvero i Chief Information Security Officer, sono figure chiave all’interno di un’organizzazione, in quanto sono responsabili della protezione dei suoi beni più preziosi: i dati.
La scelta di un tool GRC, ovvero un tool di Governance, Risk e Compliance, è una decisione importante per i CISO. I tool GRC possono aiutare i CISO ad automatizzare le attività di gestione dei rischi, migliorare la visibilità dei rischi e prendere decisioni più informate. Secondo Gartner, i tool GRC del futuro dovranno:
Permettere l’Integrazione dei dati: i dati relativi alla Governance, ai Rischi e alla Conformità dovranno essere integrati in un’unica piattaforma o sistema centralizzato. Ciò consentirà alle organizzazioni di avere una visione completa dei rischi a cui sono esposte e di rispondere agli incidenti in modo più rapido ed efficace.
Disporre di metodologie di Valutazione del Rischio Quantitativo: queste metodologie consentiranno di valutare il rischio in termini monetari, rendendo più semplice supportare i calcoli dell’analisi costi-benefici, in modo che tutti i rischi IT possano essere correlati a un valore monetario rispetto al costo di un’implementazione di una misura di sicurezza e al valore del beneficio che tale misura di sicurezza fornirebbe.
Integrare l’intelligenza artificiale generativa: Gli ultimi anni hanno visto l’emergere di alcuni significativi strumenti di intelligenza artificiale (come, ad esempio, Chat-GPT o Google Bard) portando così i produttori a considerare l’implementazione della stessa all’interno delle soluzioni di Cybersecurity. L’IA può essere utilizzata per analizzare grandi quantità di dati, identificare anomalie e possibili scenari di attacco. Gartner prevede che l’adozione dell’AI generativa nell’analisi dei rischi aumenterà significativamente nel prossimo decennio. Le organizzazioni che sono all’avanguardia nell’adozione di questa tecnologia saranno in grado di ottenere un vantaggio competitivo in termini di gestione del rischio.
Offrire personalizzazioni verticali: le soluzioni GRC dovranno essere personalizzate per soddisfare le esigenze specifiche dei diversi settori industriali. Ciò garantirà una copertura più completa delle minacce e delle vulnerabilità specifiche di ciascun settore.
Queste caratteristiche sono fondamentali per garantire un approccio efficace alla gestione dei rischi cyber, in un contesto in cui le minacce e le vulnerabilità sono in continua evoluzione.
Conclusione
L’articolo proposto vuole fornire una visione completa sulle problematiche da affrontare e da cogliere nel mondo della gestione dei rischi Cyber mettendo in luce le sfide e le opportunità principali. Nel sottolineare i limiti delle vecchie metodologie che utilizzano un approccio statico e prevedibile, si vuole aprire uno sguardo al nuovo approccio “integrato” e alle nuove funzionalità necessarie che i tool GRC dovranno offrire per garantire un adeguato strumento che possa far fronte efficacemente alle sfide attuali e future del mondo Cyber.
Bibliografia & Sitografia
Gartner, Market Guide to GRC Tools for Assurance Leaders, 2023
Laureata nel 2019 in Scienze Investigative presso l’Università degli Studi di Foggia, ha deciso di approfondire la sua conoscenza in materia di sicurezza dei dati personali conseguendo la laurea magistrale in Scienze giuridiche della sicurezza dei dati personali, con tesi in sicurezza informatica concernente i “Deepfake: verso una società zero-trust”. Dal 2021 collabora con NSR s.rl. in qualità di Risk & Compliance Specialist, prestando le sue competenze prevalentemente in ambito Cybersecurity e Data Protection.
Crimini informatici, in arrivo il trattato delle Nazioni Unite
Dopo anni di difficili negoziati, sembra che il Trattato ONU sul cybercrime stia finalmente per vedere la luce. L’iter della Convenzione – avviato nel 2019 – dovrebbe infatti concludersi a breve con l’ultima sessione consultiva prevista a New York tra il 29 gennaio e il 9 febbraio; il testo sarà, quindi, trasmesso all’Assemblea Generale per il suo esame e successiva approvazione.
Scopi, contesto e contenuti del Trattato
Il documento intende aggiornare la Convenzione sulla criminalità informatica del Consiglio d’Europa, ad oggi il principale riferimento internazionale in materia.
Adottata nel 2001 e seguita da due protocolli addizionali, negli anni la “Convenzione di Budapest” ha registrato l’adesione di 68 Stati sia europei (tra cui l’Italia, che l’ha recepita con la legge n. 48/2008) sia extra-europei.
Con la Convenzione sul cybercrime le Nazioni Unite mirano ad aggiornare e ampliare il quadro normativo a livello globale, fornendo definizioni condivise che tengano conto di un quadro tecnologico e geopolitico profondamente mutato negli ultimi vent’anni.
Nel Preambolo si dichiara, infatti, “the need to pursue, as a matter of priority, a common criminal policy aimed at the protection of society against [cybercrime] by, inter alia, adopting appropriate legislation, establishing common offences and procedural powers and fostering international cooperation to prevent and combat such activities more effectively at the national, regional and international levels”.
L’obiettivo primario è pertanto superare le difformità che spesso rendono ardua la prosecuzione dei reati informatici in cui siano coinvolti più Paesi, come di fatto accade ogniqualvolta siano commessi da gruppi organizzati internazionali (tipicamente rispetto al ransomware) nonché nel sempre più diffuso fenomeno del Cybercrime-as-a-Service (CaaS).
A tale scopo il primo articolo del draft prevede:
il rafforzamento delle misure tese a prevenire e combattere il crimine informatico;
lo snellimento dei meccanismi relativi alla cooperazione giudiziaria tra singoli Stati, organizzazioni internazionali e soggetti privati;
la promozione di attività di capacity-building mirate a creare le competenze necessarie alla prevenzione e al contrasto dei cyber reati, in particolare nei Paesi in via di sviluppo.
Convenzione ONU sul cybercrime: un passo indietro per privacy e diritti umani?
Nel corso dei lavori di stesura non sono mancate aspre critiche alla direzione presa dalla Convenzione.
Lo scorso 23 gennaio, oltre 100 organizzazioni ed esperti individuali attivi nella tutela dei diritti umani hanno diffuso una Dichiarazione congiunta sulla proposta di trattato, chiedendo al Comitato Ad Hoc di valutare con attenzione il potenziale impatto della nuova disciplina sui diritti individuali, soprattutto rispetto alle scelte operate in tema di cooperazione giudiziaria.
Prevedendo un maggiore scambio di informazioni tra autorità pubbliche e aziende private, la Convenzione imporrebbe infatti ai fornitori di servizi digitali oneri più incisivi, anche attraverso il ricorso alla “Real-time collection of traffic data” (art. 29 della bozza) per garantire agli inquirenti l’accesso ai dati rilevanti nelle indagini sui crimini cyber.
Ma a giudizio dei firmatari della Dichiarazione, tra cui figura anche l’International Commission of Jurists (ICJ), tali previsioni rischiano di autorizzare illecite pratiche di sorveglianza statale, inibire l’esercizio della libertà di espressione negli spazi digitali ed erodere gravemente la privacy individuale, finendo per vanificare le tutele conquistate in tal senso negli ultimi anni.
Di conseguenza, si chiede alle delegazioni degli Stati di rivedere il testo per:
restringere la portata applicativa delle norme e dei relativi meccanismi procedurali ai soli reati espressamente oggetto della Convenzione;
includere disposizioni che tutelino ricercatori di sicurezza, whistleblowers, attivisti e giornalisti dal rischio di essere incriminati per le loro attività online;
garantire i principi relativi alla data protection (come necessità, proporzionalità e non-discriminazione), prevedendo che il loro eventuale sacrificio a fini d’indagine sia sempre valutato in via preventiva da un’autorità giudiziaria;
proibire ogni ipotesi di sorveglianza digitale che possa lasciare spazio ad abusi, compromettendo le buone pratiche di cybersecurity o il ricorso alla crittografia.
Non è dato sapere se tali critiche rimarranno inascoltate oppure se saranno recepite nella fase finale dei lavori, portando a modificare significativamente l’attuale bozza del Trattato.
In ogni caso la nuova Convenzione sul cybercrime – citata nel recente Atto di indirizzo politico-istituzionale per l’anno 2024 del Ministro della Giustizia italiano – avrà impatti rilevanti anche nel nostro Paese, in particolare sulla regolamentazione del comparto ICT e delle attività di Digital Forensics: tutto dipenderà dal testo definitivo che verrà approvato in seno alle Nazioni Unite.
Attacchi digitali in Italia: i macro trend emersi dalle indagini OAD di AIPSI
OAD, Osservatorio Attacchi Digitali in Italia, è l’unica indagine on line via web in Italia sugli attacchi digitali intenzionali ai sistemi informatici di aziende ed enti operanti in Italia, e sulle misure di sicurezza tecniche ed organizzative presenti.
L’indagine OAD in tutti questi anni è stata operativamente realizzata da Malabo Srl (www.malaboadvisoring.it), la società di consulenza direzionale sull’ICT (Information and Communication Technologies) che implementa l’indagine online, elabora i dati raccolti e stende il rapporto finale, sotto la guida di AIPSI, Associazione Italiana Professionisti Sicurezza Digitale, capitolo italiano di ISSA (www.aipsi.org, www.issa.org), che imposta e supporta l’iniziativa, pubblica il rapporto finale dell’indagine e ne garantisce la qualità e l’indipendenza dell’analisi e dei contenuti anche dagli Sponsor.
L’indagine è rivolta liberamente e in maniera anonima ad aziende/enti di ogni settore merceologico, incluse le Pubbliche Amministrazioni Centrali e Locali, e di ogni dimensione (come numero di dipendenti e fatturato/giro d’affari). OAD non predefinisce uno specifico bacino di rispondenti, il medesimo negli anni, ma consente a chiunque, interessato e coinvolto nella gestione di un sistema informativo di una azienda/ente, un pieno e libero accesso al questionario online con risposte preimpostate in maniera totalmente anonima. Essendo libero l’accesso ai questionari online su Internet, il campione che emerge non ha stretta valenza statistica ma, dato il numero di risposte e la buona distribuzione per dimensioni e per settore merceologico delle aziende/enti dei rispondenti, esso fornisce precise ed interessanti indicazioni sul fenomeno degli attacchi digitali in Italia, soprattutto per le piccole e piccolissime organizzazioni, che in Italia sono la stragrande maggioranza (dati ISTAT per le aziende italiane: 99,91% le PMI con meno di 250 dipendenti, e di queste circa 95% con meno di 10 dipendenti) e che difficilmente sono considerate nelle altre indagini nazionali ed internazionali.
Obiettivo principale di OAD è analizzare anno per anno sia il fenomeno degli attacchi digitali intenzionali nella realtà italiana, sia le misure di sicurezza digitale poste in esercizio sui sistemi informativi delle aziende/enti rispondenti al questionario. Il questionario online ed il Rapporto finale pubblicato da AIPSI sono inoltre due efficaci strumenti per creare e diffondere la conoscenza e la “cultura” della sicurezza digitale in Italia.
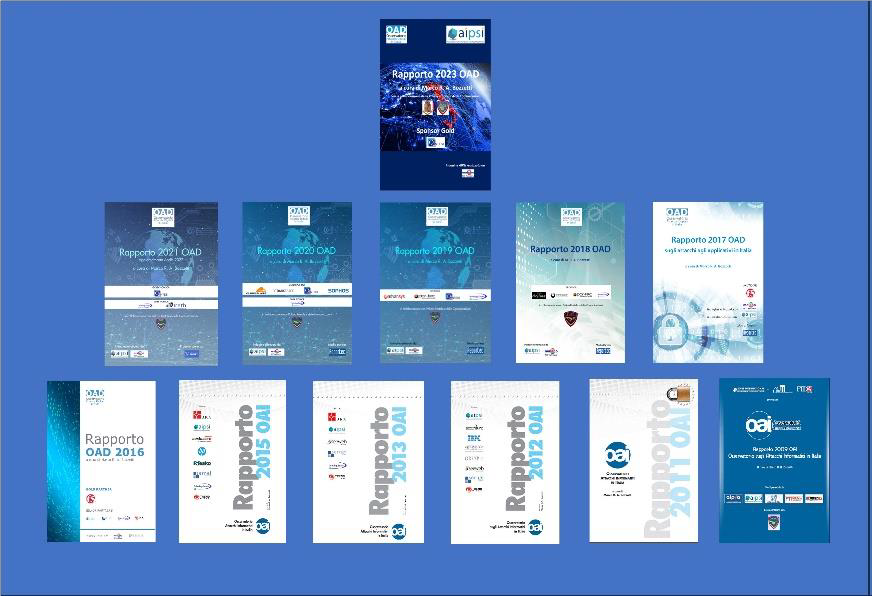
La fig. 1 mostra le copertine dei vari Rapporti pubblicati, tutti scaricabili dal sito ad hoc realizzato quale repository sia dei rapporti sia della documentazione, e in certi casi degli streaming video, degli eventi realizzati anno per anno per la presentazione dei risultati delle indagini: https://www.oadweb.it/it/rapporti-e-relativi-convegni.html.
L’indagine, ed i relativi Rapporti, fino all’edizione del 2015 erano indicati come OAI, Osservatorio Attacchi Informatici in Italia, e dal 2016 l’acronimo è stato cambiato in OAD, per meglio evidenziare la copertura dell’indagine a tutto il mondo digitale.
Fig. 1
L’autore in questo articolo analizza e commenta l’evoluzione degli attacchi più diffusi indicati nei questionari online nel corso delle varie edizioni OAD/OAI.
L’analisi ed i commenti sull’evoluzione delle misure tecniche ed organizzative che le aziende/enti rispondenti hanno dichiarato compilando anno per anno il questionario online saranno oggetto di un successivo articolo.
L’evoluzione degli attacchi digitali e della loro diffusione in Italia dalle indagini OAD
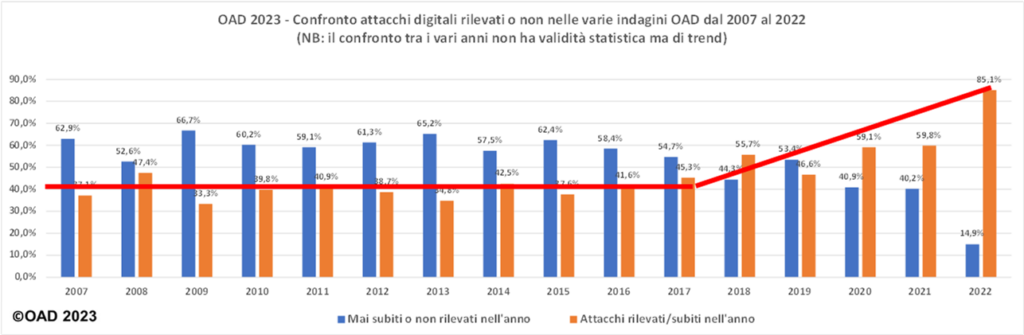
La fig. 2 mostra l’andamento in percentuale degli attacchi digitali rilevati dalle/dai rispondenti al questionario dal 2007 al 2022.
Fig. 2
La barra arancione evidenza la percentuale degli attacchi rilevati anno per anno dai rispondenti. Essendo questo bacino diverso anno per anno, i dati percentuali mostrati non sono strettamente confrontabili da un punto di vista statistico, ma forniscono una chiara indicazione del trend degli attacchi, trend per altro confermato da tutte le altre indagini a livello nazionale ed internazionale sul tema.
La riga rossa sulla fig. 2 evidenzia come dal 2007 al 2016 gli attacchi rilevati si attestano attorno al 40%, con variazioni ad onda tipiche della seguente logica: dopo un incremento della diffusione di attacchi, vengono poste in atto miglioramenti/potenziamenti delle misure di sicurezza a contrasto. Poi, nella continua rincorsa tra guardie e ladri, negli anni successivi gli attaccanti trovano nuove modalità per colpire, cui seguono ulteriori potenziamenti delle misure di sicurezza. In questo primo periodo, un picco di attacchi nel 2008, uno dei primi “annus horribilis”. Dal 2017 la percentuale di attacchi inizia a crescere, e nel 2018 si verifica la prima svolta tra i rispondenti: la percentuale di attacchi rilevati supera quella degli attacchi non subiti (o non rilevati). Dal 2020 questa crescita è in continua forte crescita, e raggiunge il picco nel 2022.
Le cause di questa crescita sono presto dette. Oltre agli attacchi che possiamo far rientrare nella “tradizionale” criminalità informatica, nel 2020 scoppia in Italia l’epidemia del Covid-19 che porta, in pochi giorni, la gran parte dei lavoratori di imprese pubbliche e private a lavorare da remoto via Internet: molti dei sistemi informativi, soprattutto delle piccole e medie organizzazioni, e dei dispositivi d’utente (sovente di proprietà degli stessi utenti, il BYOD, Bring Your Own Device), non avevano strumenti di sicurezza adeguati, e tanto meno erano adeguate le misure organizzative e le competenze degli utenti per lavorare da remoto. Questo ha enormemente ampliato l’area di vulnerabilità informatica, ed ha causato un incremento degli attacchi, con l’aiuto anche di numerosi siti malevoli sul Covid 19 e sulle vaccinazioni; su questi siti malevoli non solo false informazioni, ma anche varie trappole informatiche per catturare identità digitali, informazioni sulle carte di credito, diffusione di malware, etc.
Il 2022 evidenzia un ulteriore forte incremento degli attacchi digitali, che raggiunge come diffusione il picco assoluto dell’85,1% dei sistemi informativi delle aziende/enti rispondenti al questionario OAD. Oltre alla coda di attacchi che fanno riferimento al Covid, nel 2022 l’attacco della Federazione Russa all’Ucraina scatena un largo uso di attacchi digitali ai principali sistemi informativi di enti pubblici e privati non solo dell’Ucraina ma anche dei vari paesi occidentali chi si sono affiancati all’Ucraina del respingere questa invasione. La guerra cibernetica che si affianca alla guerra sul campo non è una novità del 2022, e da tempo è di fatto in atto contro le democrazie liberali occidentali da parte di paesi comunisti come Cina, Russia, Corea del Nord e da certi paesi islamici, in particolare dall’Iran. Il Rapporto OAD 2023 approfondisce questo argomento, ed elenca i principali attacchi nel 2022, a livello mondiale ed italiano, riconducibili anche alle guerre digitali.
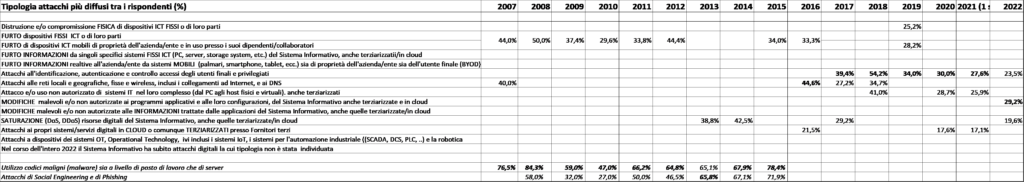
Quali i tipi di attacco digitali più diffusi tra quelli subiti e rilevati dalle aziende/enti rispondenti tra il 2007 ed il 2022? La fig. 3 confronta anno per anno i tre attacchi più diffusi.
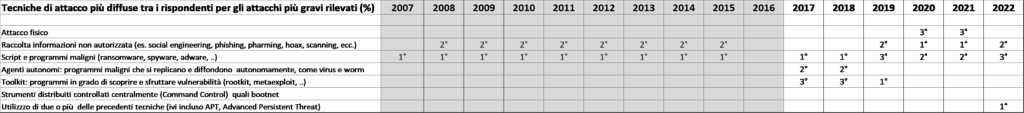
Si deve considerare che solo dall’edizione del 2018 OAD separa nettamente nel questionario, e quindi nel rapporto finale, la tipologia di attacchi, ossia cosa si attacca, dalle tecniche di attacco usate[1]: nei questionari precedenti tale chiara distinzione non esisteva, e come mostrato nelle ultime due righe in corsivo della tabella in fig. 3 dal 2007 al 2016 i codici maligni, che sono una famiglia di tecniche di attacco che include anche il ransomware, sono al primo posto tra gli attacchi, e la raccolta non autorizzata di informazioni, come il social engineering, altra famiglia di tecniche di attacco, è quasi sempre al secondo posto.
Sempre in questo arco temporale, nelle domande del questionario online non veniva distinto il furto di apparati ICT fissi da quelli mobili: il valore percentuale riportato nella figura accomuna quindi questo tipo di attacco, che viene distinto tra apparati fissi e mobili solo dal 2017.
La Tabella in fig. 3 volutamente, per motivi di chiarezza e leggibilità, non riporta tutte le percentuali di diffusione degli altri attacchi, che sono visibili nei vari rapporti pubblicati (si veda https://www.oadweb.it/it/rapporti-e-relativi-convegni.html).
Il furto di dispositivi “fisici” mobili o fissi (o di alcune loro parti) rientra ai primi tre posti come diffusione fino al 2019, per poi scendere nella classifica negli anni successi ma senza mai sparire o raggiungere percentuali insignificanti. Il motivo per il furto di cellulari è abbastanza scontato: da un lato gli smartphone di buone capacità hanno un costo elevato, e quindi anche l’usato ha un suo mercato significativo. Dall’altro contengono normalmente userid e password di tutti gli account del possessore, che sovente non cripta tali informazioni: il furto del cellulare consente al ladro di disporre di tali informazioni per compiere attacchi ben più gravi, come ad esempio bonifici sui conti correnti del possessore. Solo da pochi anni gli istituti bancari e finanziari hanno introdotto l’autenticazione a più fattori, ad esempio con OTP inviate sul cellulare, che hanno significativamente ridotto la possibilità di questi tipi di attacchi. Nonostante questo il furto dell’identità digitale degli utenti rimane uno degli attacchi più diffusi, attuato prevalentemente con attacchi di social engineering (si veda fig. 4 e i relativi commenti). Ai primi tre posti si posizionano anche gli attacchi alle reti di comunicazione, soprattutto alle connessioni ad Internet, ma non negli ultimi quattro anni di indagine; i provider hanno potenziato le misure di sicurezza, soprattutto in ottemperanza alla direttiva europea NIS, emessa nel 2016, ora aggiornata con la NIS2[2].
Un altro tipo di attacco, la saturazione delle risorse ICT collegate ad Internet (DoS/DDoS, Denial of Service/Distributed DoS), entrò come terzo in termini di diffusione tra le/i rispondenti nel 2013 e nel 2014, e si è riposizionato a questo posto anche nel 2022, dato che molti attacchi da parte russa nell’ambito della guerra ibrida contro l’Ucraina sono di questo tipo.
Nel 2022 il primo posto come attacco più diffuso è stato guadagnato dalle “Modifiche malevoli e/o non autorizzate ai programmi applicativi e alle loro configurazioni del Sistema Informativo, anche terziarizzate e in cloud”, che negli anni precedenti non era mai entrato tra i primi tre: questo indica che gli attacchi sono sempre più mirati e critici, e sono in grado di cambiare, in maniera malevole, le configurazioni dei sistemi ICT e delle loro applicazioni. Questa tipologia di attacco è attuata prevalentemente con molteplici tecniche, anche in contemporanea, e con sofisticati malware. La fig. 4 evidenzia che proprio nel 2022 le tecniche ATP sono state le più diffuse, seguite da script-malware e da social engineering, almeno per gli attacchi rilevatesi più critici.
La citata fig. 4 mostra le sette famiglie di tecniche di attacco (considerate separatamente dalle tipologie di attacco dal 2018), e riporta non le specifiche percentuali di diffusione ma la loro graduatoria nelle prime tre posizioni, considerando il loro livello di diffusione percentuale nell’attacco con i maggiori e più gravi danni per il sistema informativo oggetto delle risposte al questionario OAD.
Fig. 4
Nella fig. 4 gli anni dal 2007 al 2016 sono evidenziati con un sottofondo grigio, e riprendono i dati in corsivo della fig. 3. Volutamente nella fig. 4 non si sono riportate le specifiche percentuali, dato che negli anni successivi sono state calcolate e pubblicate con diverse logiche[3]: si è preferito quindi indicare solo il posizionamento nei primi tre posti, anno per anno, delle singole famiglie di tecniche.
Nell’arco temporale 2007-2022 la famiglia “script-codici maligni” è quasi sempre al primo posto, seguita dalla famiglia di tecniche “social engineering”. La ben nota larga diffusione in Italia di malware, e in particolare di ransomware, è dovuta in particolare dal non tempestivo e sistematico aggiornamento dei software in produzione e dalla non completa e sistematica attuazione di backup. Sovente le piccole organizzazioni non rinnovano i contratti di manutenzione coi fornitori di software e non installano le patch ed i fix dei programmi, sia per risparmiare sia perché non hanno la competenza ed il tempo per seguire tutti gli aggiornamenti: il che porta al permanere di vulnerabilità facilmente sfruttabili dagli attaccanti. Il riscontro a questi problemi è dato dalla rilevazione delle misure di sicurezza in essere effettuata da OAD nei vari anni, con alcuni dati e considerazioni che saranno l’oggetto di un prossimo articolo. La raccolta malevole di informazioni, tipicamente il social engineering, è causata dalla scarsa sensibilità e formazione sul corretto e sicuro uso dei sistemi informativi da parte della loro utenza. Non a caso nelle indagini europee DESI[4] l’Italia è agli ultimi posti, ed è in assoluto l’ultima in termini di specifiche competenze ICT. Per un approfondimento si veda il Cap. 3.3.2 del Rapporto OAD 2023. Nel 2020 e 2021 al terzo posto risultano gli attacchi “fisici”, intenzionali e distruttivi ai sistemi ICT: oltre alla distruzione o danneggiamento fisico ad alcuni dispositivi ICT, tipicamente quelli periferici negli uffici (dagli switch alle stampanti condivise, per favore un esempio) in questa famiglia è incluso anche l’uso malevolo di chiavette USB per copiare file e dati dai sistemi. E’ un attacco “fisico” facilitato dal non blocco delle porte USB soprattutto su server e dispositivi “periferici”.
Il forte incremento di attacchi digitali rilevato dalle indagini OAD è confermato dai dati forniti dalla Polizia Postale e delle Comunicazioni. Per le sole infrastrutture critiche italiane, lo specifico gruppo della Polizia Postale C.N.A.I.P.I.C. ha rilevato un moltiplicarsi degli attacchi rispetto agli anni precedenti, come evidenziato dalla fig. 5. La Polizia Postale evidenzia forti incrementi anche nelle frodi informatiche, nelle truffe online e nella prevenzione del cyberterrorismo per il 2022, come dettagliato nel Capitolo 8 del Rapporto OAD 2023 cui si rimanda per approfondimenti.
Fig. 5 (Fonte: elaborazione OAD su dati Polizia Postale) Legenda: n.d. = non disponibile, il dato non è stato fornito
Analizzando quali settori merceologici sono stati i più colpiti dagli attacchi digitali, emerge, come è ragionevole, che quelli percentualmente più colpiti sono le organizzazioni di grandi dimensioni e con elevati guadagni e flussi finanziari. I criminali informatici attaccano i ricchi, non i poveri: le fig. 6 e 7 lo evidenziano rispettivamente in termini di dimensioni, come numero di dipendenti e in termini di fatturato per le aziende/enti rispondenti. La fig. 7 conferma quanto indicato nella fig. 6, anche se 1/3 delle aziende/enti rispondenti non ha voluto indicare la classe del loro fatturato.
E’ bene sottolineare come le percentuali emerse e indicate nelle due figure dipendano fortemente da quanti hanno risposto al questionario, appartenenti alle diverse classi considerate. Come già evidenziato, questi dati hanno soprattutto validità nelle indicazioni/trend sui fenomeni riguardanti gli attacchi digitali in Italia: e questo vale anche per tutte le percentuali elaborate nei diversi rapporti OAD.
Fig. 6Fig. 7
Nel tempo inoltre gli impatti degli attacchi subiti hanno avuto impatti sempre più gravi. Nelle ultime edizioni OAD gli impatti più gravi sono suddivisi tra impatti tecnici, in termini di durata del disservizio, ed impatti economici, come ulteriori costi sul budget del sistema informativo ed il loro più o meno forte ripercuotersi sul bilancio complessivo dell’azienda/ente rispondente. Ad esempio per l’ultima edizione 2023, l’impatto tecnico è stato alto e significativo per il 73,6% delle aziende/enti rispondenti, con un disservizio durato più di 2 giorni, in ambito informatico un tempo veramente lungo. Una così alta percentuale è ancor più preoccupante in quanto emerge da aziende ed enti mediamente con misure di sicurezza digitali di buon livello e allo stato dell’arte, come verrà approfondito nel prossimo articolo. L’impatto economico ha visto un significativo aumento dei costi a livello di budget del sistema informativo (utilizzo di nuovi strumenti e servizi di sicurezza, formazione utenti e specialisti, consulenze tecniche e legali, comunicazioni coi media, etc.). L’impatto economico è oramai elevato e significativo per circa ¼ delle aziende/enti rispondenti, i cui ulteriori costi tecnici si ripercuotono fortemente sul bilancio dell’intera azienda/ente. Queste percentuali sono crescite nelle diverse edizioni di OAD, e confermano una volta di più la pericolosità e la criticità crescente degli attacchi digitali subiti.
Le probabili motivazioni per un attacco digitale vedono sempre ai primi posti, in tutte le indagini OAD/OAI, motivazione economiche, declinate tra varie voci quali, in primis, frode e ricatto. Percentuali non trascurabili, seppur con forti differenze nelle diverse edizioni, fanno riferimento anche al sabotaggio e all’hacktivism.
Come esempio la fig. 8 riporta le motivazioni probabili per l’attacco più grave rilevato per l’indagine OAD 2023. In questo grafico emerge la voce guerra digitale, con un importante 11,5%, indice del forte impatto dell’invasione della Ucraina. Tale voce era già presente nei questionari delle edizioni precedenti, ma aveva sempre raccolto percentuali trascurabili.
Fig. 8
I probabili attaccanti per l’attacco più grave sono man mano cambiati nel tempo, ed evidenziati nei diversi rapporti pubblicati. Nei primi anni di OAI e poi OAD, percentuali significative erano per attori interni all’azienda/ente colpita, che man mano sono stati raggiunti e poi superati percentualmente dagli attori “esterni”, coi quali collaborano talvolta utenti interni, volontariamente o involontariamente: tipiche attività sono ad esempio l’apertura di email di phishing, l’accesso a siti malevoli, il fornire il proprio account ad un collega o a un interlocutore.
La prima conclusione che emerge dall’analisi dei trend di OAD negli anni, e che conferma quanto indicato anche a livello europeo e mondiale dalle più autorevoli indagini, quali quelle dell’ENISA e del World Economic Forum (si rimanda per approfondimenti al Cap. 3 del Rapporto OAD 2023), è la forte diffusione, anche in Italia, di attacchi digitali che portano gravi impatti alle aziende/enti che li subiscono.
Tale gravità aumenta considerando come le aziende/enti rispondenti ai questionari online di OAD sono dotate, in maggioranza, di idonee misure di sicurezza tecniche ed organizzative: si rimanda al prossimo articolo l’approfondimento di questo tema.
D’altro canto in Italia le piccole e piccolissime organizzazioni, sia di imprese pubbliche che private, costituiscono in Italia la stragrande maggioranza (per le aziende 99,91% le PMI, circa 95% quelle con meno di 10 dipendenti, si veda Cap.): esse non possono disporre al loro interno, salvo le dovute eccezioni, delle opportune competenze per impostare e gestire le idonee ed aggiornate misure di sicurezza. Devono rivolgersi a esperti e a servizi esterni, quali ad esempio MSS, Managed Security Services, e CSaaS, CyberSecurity as a Service.
Ma come scegliere correttamente tra le varie offerte e le varie pubblicità, se non si hanno nemmeno le minime competenze per decidere in merito alla sicurezza digitale? E’ il solito dilemma nella scelta di un “buon” professionista (medico, avvocato, commercialista, etc.), aggravato in questo contesto dalla incompetenza spesso totale sulla sicurezza digitale, purtroppo per l’Italia confermata anche dal già citato indice DESI.
La sfida, e la soluzione, per ridurre il numero di attacchi che vanno a buon fine e con forti impatti sulla continuità operativa e sui conti economici è proprio la diffusione delle competenze di base sulla sicurezza digitale non solo per gli utenti dei sistemi informativi, ma anche su chi decide in merito, tipicamente il vertice dell’azienda/ente. In questa ottica sono significative le azioni di libere ed autorevoli associazioni, quali AIPSI, e di qualificate riviste come ICT Security Magazine: ma ancora molta strada rimane da fare!
Cosa ci riserva il prossimo futuro? Quasi sicuramente un continuo incremento sia del numero di attacchi digitali sia dei gravi impatti sulle organizzazioni attaccate: oltre alla “tradizionale” criminalità digitale, un aumento di fake news e di attacchi per hactivism e cyber warfare, dovuti soprattutto all’aggravarsi dell’instabilità geopolitica e del chiaro e forte attacco alle democrazie liberali occidentali da parte di paesi illiberali e/o islamici-teocratici. Vedremo la conforma, o non, di questa tendenza anche con la prossima edizione dell’indagine, OAD 2024, le cui prime attività sono iniziate in AIPSI, si veda: https://www.aipsi.org/eventi/eventi-in-programma/916-l-iniziativa-oad-2024-di-aipsi.html
Note
[1] Per approfondimenti si rimanda all’Allegato 2.2 del Rapporto OAD 2023
[2] La direttiva europea NIS (UE 2016/1148), sostituita dalla NIS2 (UE 2022/2555) entrata in vigore nel 2023, dettano le misure di sicurezza digitale che i gestori di infrastrutture critiche e servizi essenziali di ogni paese europeo devono implementare, con l’obiettivo di potenziare e omogenizzare il livello di sicurezza digitale dell’intera Unione Europea. Si veda https://eur-lex.europa.eu/eli/dir/2022/2555
[3] Negli anni OAD ha cercato di migliorare la classificazione delle tipologie di attacco e le conseguenti domande nel questionario, ma mantenendo una continuità logica per poter confrontare almeno i dati più significativi ed importanti nell’intero arco temporale di indagine dell’Osservatorio.
[4] DESI, DESI, Digital Economy and Society Index, è un indice composito che sintetizza vari rilevanti indicatori sulle prestazioni digitali in Europa e traccia l’evoluzione dei vari membri EU nella competitività digitale.
Si veda https://digital-strategy.ec.europa.eu/it/policies/desi
Articolo a cura di Marco Rodolfo Alessandro Bozzetti
Profilo Autore
È attualmente Presidente di AIPSI, Associazione Italiana Professionisti Sicurezza Informatica, Capitolo Italiano della mondiale ISSA, nel Consiglio Direttivo e Tesoriere di FIDAInform, socio e revisore dei conti del ClubTI di Milano, socio AICA. Dal 2023 partecipa come esperto per AIPSI e Malabo all’iniziativa europea ESSA (https://www.softwareskills.eu/) sulle competenze per lo sviluppo di software.
È certificato ITIL v3 ed EUCIP Professional Certificate “Security Adviser”. È Commissario d’Esame in AICA per le certificazioni eCFPlus (EN 16234-UNI 11506).
Ha pubblicato circa 300 articoli e libri sull’evoluzione tecnologica, la sicurezza digitale, le normative, gli scenari e gli impatti dell’ICT.
Cybersecurity e pericoli per le farmacie, quali sono le principali minacce
Cybersecurity e pericoli per le farmacie. Anche nel 2024 il comparto sanitario, è innegabile, continuerà ad affrontare una serie di nuove minacce informatiche. In Italia, come nel resto del mondo, le farmacie rappresentano dei punti di riferimento imprescindibili per la salute pubblica. Proprio in considerazione della loro posizione “unica” tra l’assistenza sanitaria e la gestione di una rilevante quantità di informazioni sensibili (indicazioni anagrafiche sui pazienti, storici di acquisti dei farmaci, risorse commerciali, sconti e ricavi) queste infrastrutture sono sempre più al centro di attacchi informatici. Con tutte le (rilevanti) conseguenze del caso.
Sono sempre di più, pertanto, le farmacie che finiscono nel mirino dei cyber criminali. Un rapporto della società di cybersecurity Kasada fa luce sugli attacchi di credential stuffing, la tecnica di cyberattacco volta a impossessarsi delle credenziali d’accesso a siti oppure a servizi online degli utenti, applicata nel caso specifico all’ambito farmaceutico. Dettagliando, viene riscontrato l’uso illecito, a opera dei cyber criminali, di bot che sottraggono i dati degli account dei clienti delle farmacie, mediante cui si accede a prescrizioni mediche di farmaci “controllati”, per poi rivenderli nel dark web.
Tecniche di attacco che colpiscono le farmacie
Le piccole imprese (così, anche le farmacie) sono sovente vulnerabili agli attacchi informatici, non disponendo di tutte le risorse necessarie mirate ad implementare un sistema di gestione della sicurezza delle informazioni adeguatamente efficace. “La smaterializzazione di servizi ‘fisici’ avvenuta durante la pandemia ha certamente rivoluzionato diversi settori, tra cui quello farmaceutico”, spiega il CEO di Swascan, Pierguido Iezzi.
Tuttavia, insieme ai benefici della digitalizzazione sono emersi anche alcuni pericoli prima non del tutto esplorati. “Con l’adozione di sistemi digitali, c’è il rischio di attacchi di phishing mirati ai pazienti o ai professionisti della salute”, puntualizza l’esperto. Il riferimento è acriminali informatici in grado di inviare e-mail o messaggi fraudolenti che sembrano provenire da istituzioni sanitarie, mirando a ottenere informazioni sensibili oppure a compromettere i dati.
Shop online e sicurezza per la salute
Fermo restando che un attacco informatico può avere, come conseguenza ultima, quella di schiudere le porte non solo della farmacia online, ma anche di quella fisica, un esempio delle sfide sempre più colte dalla criminalità informatica riguarda gli shop online. “Ne osserviamo l’espansione – riprende Iezzi – che potrebbe portare a un aumento delle operazioni illegali. I pazienti, infatti, potrebbero essere indotti ad acquistare farmaci senza prescrizione medica o da fonti non autorizzate. La mancanza di regolamentazioni, poi, potrebbe consentire la vendita di prodotti contraffatti o non conformi agli standard di sicurezza italiani e comunitari”.
C’è anche da considerare, nel più ampio contesto della criminalità organizzata, che l’utilizzo dei nuovi canali digitali potrebbe essere strategico per attuare operazioni illecite. Come nel caso dell’operazione Archifarm (un farmacista e sei medici di medicina generale avrebbero prodotto ricette per medicinali mai dispensati a inconsapevoli pazienti ma per i quali, ad ogni modo, veniva illecitamente richiesto il rimborso al Servizio sanitario nazionale), portata a termine dalla Polizia qualche settimana fa. Dunque, non solo per la ricettazione di farmaci senza prescrizione, ma anche come propagazione delle aree d’influenza e del riciclo di denaro.
Rischio informatico pericolo numero uno per le aziende. La top 10 nel report di Allianz
Gli attacchi ransomware, le violazioni dei dati e le interruzioni dei sistemi informatici sono la principale preoccupazione per le aziende a livello globale nel 2024. Secondo l’ultimo report dell‘Allianz Risk Barometer, i rischi informatici (36% delle risposte complessive) sono il rischio più importante a livello globale per il terzo anno consecutivo e per la prima volta con un netto margine (5 punti percentuali).
Rappresentano il pericolo principale in 17 paesi, tra cui Australia, Francia, Germania, India, Giappone, Regno Unito e Stati Uniti. La violazione dei dati è considerata la minaccia informatica più allarmante per gli intervistati dell’Allianz Risk Barometer (59%), seguita dagli attacchi alle infrastrutture critiche e ai beni fisici (53%). Il recente aumento degli attacchi ransomware (il 2023 ha visto una preoccupante recrudescenza dell’attività, con un aumento delle richieste di risarcimento assicurativo di oltre il 50% rispetto al 2022) li colloca al terzo posto (53%).
I rischi informatici al primo posto in Italia
In Italia i tre rischi principali sono: l’interruzione dell’attività (che passa dal 2° al 1° posto rispetto all’anno precedente) a pari merito coni rischi informatici (che mantengono il 1° posto) e i cambiamenti climatici che balzano dal 5° al 3° posto raccogliendo circa un terzo delle risposte. Al 4° posto troviamo le catastrofi naturali (in aumento dal 7° nel 2023), seguiti dai rischi politici e violenza (dall’8° al 5° posto) e dai cambiamenti nello scenario macroeconomico (dal 4° al 6° posto).
A seguire nel ranking Top 10 in Italia, troviamo a pari merito al 7° posto tre categorie: la perdita di reputazione o del valore del brand, i cambiamenti nei mercati (dall’8° posto) e il rischio richiamo del prodotto dal mercato per problemi di gestione della qualità o difetti di serie. Chiude la graduatoria, al 10° posto, la crisi energetica in calo di 7 posizioni (dal 3°).
La top 10 dei rischi globali
Le catastrofi naturali (che salgono dal 6° al 3° posto rispetto all’anno precedente), gli incendi, le esplosioni (dal 9° al 6° posto) e i rischi politici e violenza (dal 10° all’8° posto) registrano i maggiori aumenti nell’ultima classifica dei principali rischi aziendali a livello globale, basata sulle opinioni di oltre 3.000 professionisti della gestione del rischio.
Le grandi aziende, le medie e le piccole imprese sono accomunate dalle stesse inquietudini in materia di rischi: preoccupazioni per i sistemi informatici, le interruzioni dell’attività e le catastrofi naturali. Tuttavia, si amplia il divario di resilienza tra le grandi e le piccole imprese, in quanto la consapevolezza del rischio tra le organizzazioni più grandi è cresciuta dopo la pandemia, con un notevole impulso a migliorare la resilienza, come attesta il report.
Al contrario, le aziende più piccole spesso non hanno il tempo e le risorse per identificare e prepararsi efficacemente a una gamma più ampia di scenari di rischio e, di conseguenza, impiegano più tempo per far ripartire l’attività dopo un incidente imprevisto.
Interruzione dell’attività e catastrofi naturali
Nonostante il ridimensionamento delle interruzioni alle catene di approvvigionamento post-pandemia nel 2023, nell’Allianz Risk Barometer 2024 l’interruzione dell’attività (31%) mantiene la sua posizione al 2° posto nel ranking globale. Questo risultato riflette il livello di interconnessione in un contesto economico globale sempre più volatile, nonché la forte dipendenza dalle supply chain per prodotti o servizi critici. Il miglioramento della gestione della continuità operativa, l’identificazione dei colli di bottiglia nella catena di approvvigionamento e la ricerca di fornitori alternativi continuano a essere priorità fondamentali nella gestione dei rischi per le aziende nel 2024.
Le catastrofi naturali (26%) registrano uno dei maggiori incrementi, con un aumento di tre posizioni che le colloca al terzo posto. Il 2023 è stato un anno record su diversi fronti. Si è trattato dell’anno più caldo dall’inizio delle rilevazioni, mentre le perdite assicurate hanno superato i 100 miliardi di dollari per il quarto anno consecutivo a causa dei danni più elevati mai registrati, pari a 60 miliardi di dollari, causati da violenti temporali. A livello mondiale, le catastrofi naturali sono il rischio numero uno in Croazia, Grecia, Hong Kong, Ungheria, Malesia, Messico, Marocco, Slovenia e Thailandia, e molti di questi paesi hanno subito alcuni degli eventi più rilevanti del 2023. In Grecia, nel mese di agosto, si è verificato un incendio vicino alla città di Alexandroupolis che è stato il più esteso mai registrato nell’UE. Al contempo, alcune forti inondazioni in Slovenia hanno provocato uno degli eventi più gravi nella supply chain, causando ritardi nella produzione e carenze di componenti per le case automobilistiche europee.
Differenze regionali. Rischi in aumento e in diminuzione
A livello globale, il cambiamento climatico (18%) non assume una rilevanza maggiore rispetto all’anno precedente, collocandosi al 7oposto, ma è tra i primi tre rischi aziendali in Italia – colpita dall’alluvione in Emilia-Romagna e dalle grandinate record nelle regioni del Nord – in Grecia, Turchia, Brasile e Messico. I danni fisici ai beni aziendali causati da eventi meteorologici estremi più frequenti e gravi sono una minaccia fondamentale. I settori dei servizi di pubblica utilità, dell’energia e dell’industria sono tra i più esposti. Inoltre, si prevede che i rischi di transizione a un’economia a zero emissioni e i rischi di responsabilità civile aumenteranno in futuro, poiché, per trasformare i loro modelli di business, le aziende investono in nuove tecnologie a basse emissioni di carbonio, in gran parte non collaudate.
Alla luce dei conflitti in corso in Medio Oriente, in Ucraina e delle tensioni tra Cina e Stati Uniti, non sorprende che rischi politici e violenza (14%) siano saliti dalla 10° all’8° posizione. Il 2024 sarà un anno caratterizzato da elezioni molto importanti: ben il 50% della popolazione mondiale sarà chiamata alle urne in paesi come l’India, la Russia, gli Stati Uniti e il Regno Unito. L’insoddisfazione per i potenziali risultati, unita all’incertezza economica generale, all’alto costo della vita e alla crescente disinformazione alimentata dai social media, fa sì che la polarizzazione della società sia destinata ad aumentare, scatenando ulteriori conflitti sociali in molti paesi.