Corea del Nord, un piccolo Stato che ambisce a divenire una cyber potenza

Negli ultimi anni la Corea del Nord si è distinta nel panorama delle minacce per la persistenza e l’efficacia delle sue operazioni cyber, che hanno colpito organizzazioni governative, infrastrutture critiche e aziende private in tutto il mondo.

Il governo di Pyongyang ha avviato un programma cyber estremamente articolato che può contare su numerosi gruppi APT (Advanced Persistent Threat) i quali rispondono al Reconnaissance General Bureau e al Ministero della Sicurezza di Stato.
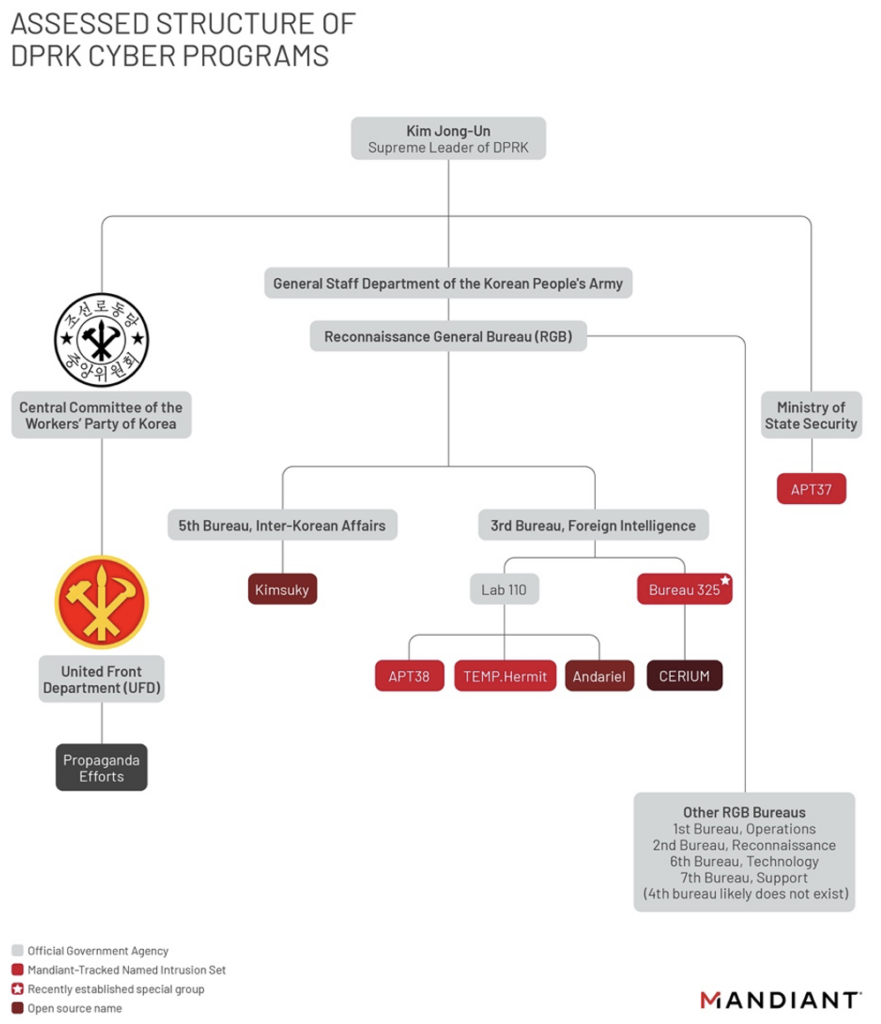
Figura 1 – Organizzazione Infrastruttura Cyber della Corea del Nord (Fonte Mandiant)

Secondo stime degli analisti di intelligence, l’esercito cyber del paese potrebbe contare su più di 6500 specialisti che operano principalmente sotto la direzione dell’Unità 180 dell’agenzia d’intelligence nazionale (Reconnaissance General Bureau, RGB). Secondo gli esperti dell’azienda di threat intelligence Mandiant, la struttura cyber del Paese asiatico è caratterizzato da grande flessibilità e per questo in grado di modificare la propria organizzazione secondo le esigenze dettate dagli eventi.

L’Unità 180, o Reconnaissance General Bureau (RGB), è il vero motore della strategia cyber nordcoreana P : il suo compito è di reclutare talenti, definire programmi formativi idonei e, ovviamente, coordinare le operazioni nello spazio cibernetico.

Ad oggi non esistono dati ufficiali sulla struttura dei vari gruppi che compongono l’esercito cyber del Paese, trattandosi di informazioni classificate e per questo motivo non pubblicamente disponibili.

L’unica certezza è una crescente capacità riscontrata negli ultimi anni degli attori nation-state che operano per conto del governo nordcoreano.

Tutto ciò è possibile solo grazie al forte commitment del leader supremo Kim Jong Un, che ha sempre sostenuto a pieno il programma militare del paese dando priorità allo sviluppo di nuove capacità militari, comprese le operazioni cibernetiche.

I diversi gruppi operano secondo una strategia condivisa, perseguendo finalità di spionaggio, sabotaggio, disinformazione e anche obiettivi economici, con l’intento di finanziare le proprie operazioni militari.

Oltre alle attività condotte dal Reconnaissance General Bureau, il Ministero della Sicurezza di Stato e il Dipartimento del Fronte Unito (UFD) supportano le operazioni del governo nordcoreano specializzandosi rispettivamente in campagne di spionaggio nei confronti di obiettivi di altro profilo e in attività di propaganda.

Sebbene le i diversi gruppi APT operino spesso sotto la direzione di Dipartimenti e/o Bureau differenti, le analisi condotte da agenzie cyber governative e da aziende di sicurezza informatica hanno dimostrato un’intensa collaborazione tra le varie entità della struttura cyber nazionale. Sono state più volte dimostrate sovrapposizioni delle strutture di comando e controllo, così come una condivisione dei malware presenti nell’arsenale dei vari gruppi.

Il General Staff Department (GSD)

Il GSD è sicuramente la principale agenzia all’interno delle milizie del governo della Corea del Nord, che pianifica e coordina la quasi totalità delle operazioni condotte dall’esercito del Paese, ivi incluse le operazioni nel cyberspazio.

Compito del GSD è definire gli obiettivi in linea con le strategie definite dal governo e assicurarsi che gli stessi vengano raggiunti.

Tra le principali responsabilità dell’agenzia rientrano l’addestramento, la logistica e la gestione delle comunicazioni militari dell’esercito nordcoreano.

Il Reconnaissance General Bureau (RGB) dipende direttamente dal General Staff Department (GSD), sebbene si tratti di fatto di due agenzie separate e con ruoli distinti all’interno delle forze armate della Corea del Nord.

Reconnaissance General Bureau

Il Reconnaissance General Bureau è l’unità all’interno dell’esercito nordcoreano che si specializza in attività di cyber spionaggio, di intelligence e persino di sabotaggio in un contesto di information warfare. Si ritiene siano almeno 6 gli uffici afferenti all’agenzia per lo svolgimento delle operazioni nel cyberspazio, tuttavia il 3rd Bureau (Foreign Intelligence) e il 5th Bureau (Inter-Korean Affairs) sono sicuramente le divisioni a cui si afferiscono la quasi totalità degli APT responsabili delle campagne condotte negli ultimi anni.

Quando si analizzano le operazioni di spionaggio attribuite al governo nordcoreano, spesso si cade nell’errore di attribuirle al più popolare gruppo di hacking del Paese, noto come Lazarus.

Lazarus è un gruppo APT che opera direttamente sotto il controllo del RGB, la cui attività è aumentata in maniera significativa dal 2014. Si riconoscono al gruppo elevate competenze tecniche che consentono ai suoi membri di disporre di un’ampia gamma di malware e custom tools utilizzati in attacchi mirati.

Si ritiene che il gruppo sia attivo dal 2009 (probabilmente già nel 2007 si sarebbe reso responsabile di alcuni attacchi di difficile attribuzione) ed è stato coinvolto sia in campagne di spionaggio informatico che in attività di sabotaggio volte a distruggere i sistemi presi di mira.

Il gruppo è considerato responsabile del massiccio attacco ransomware WannaCry, di una serie di attacchi contro il sistema interbancario internazionale SWIFT nel 2016 e del clamoroso attacco a Sony Pictures nel 2014.

Lazarus ha mostrato con continuità la capacità di condurre operazioni complesse e di accrescere le proprie capacità cyber: gli attacchi sono diventati negli anni più insidiosi e si sono avvalsi di tecnologie in grado di eludere i sistemi avversari a mano a mano che gli stessi venivano adattati per individuare la minaccia nordcoreana.

Proprio la capacità camaleontica del gruppo ha spesso ingannato gli analisti di cybersecurity, facendo attribuire le campagne individuate al popolare APT.

Approfondendo l’analisi della struttura cyber nordcoreana si individuano due componenti principali del 3rd Bureau, rispettivamente identificate come il Lab 110 e il Bureau 325.

Secondo gli esperti, il Lab 110 si concentrerebbe su attacchi con motivazione finanziaria e si comporrebbe di tre distinti gruppi APT identificati come TEMP.Hermit, APT38 e Andariel. Le operazioni di questi tre gruppi sono spesso identificate sotto il nome Lazarus; tuttavia, parliamo di tre distinte unità militari operanti sotto un medesimo coordinamento.

Il gruppo APT38, ad esempio, è stato spesso identificato come responsabile di attacchi contro istituzioni finanziarie che hanno portato al furto di centinaia di milioni di dollari dalle banche di tutto il mondo.

Attivo almeno dal 2014, secondo gli esperti internazionali sarebbe coinvolto direttamente negli attacchi contro il sistema SWIFT, in particolare l’attacco alla Vietnam’s TP Bank nel 2015, alla Bangladesh’s Central Bank nel 2016, alla Taiwan’s Far Eastern International nel 2017, a Bancomext in Mexico nel 2018 e al Banco de Chile nel 2018.

Pur trattandosi di attacchi protratti nel tempo, vale la pena sottolineare come questo gruppo sia sempre riuscito a eludere i sistemi di sicurezza a protezione delle strutture finanziarie, sebbene le sue operazioni fossero state precedentemente riportate da diverse aziende di sicurezza.
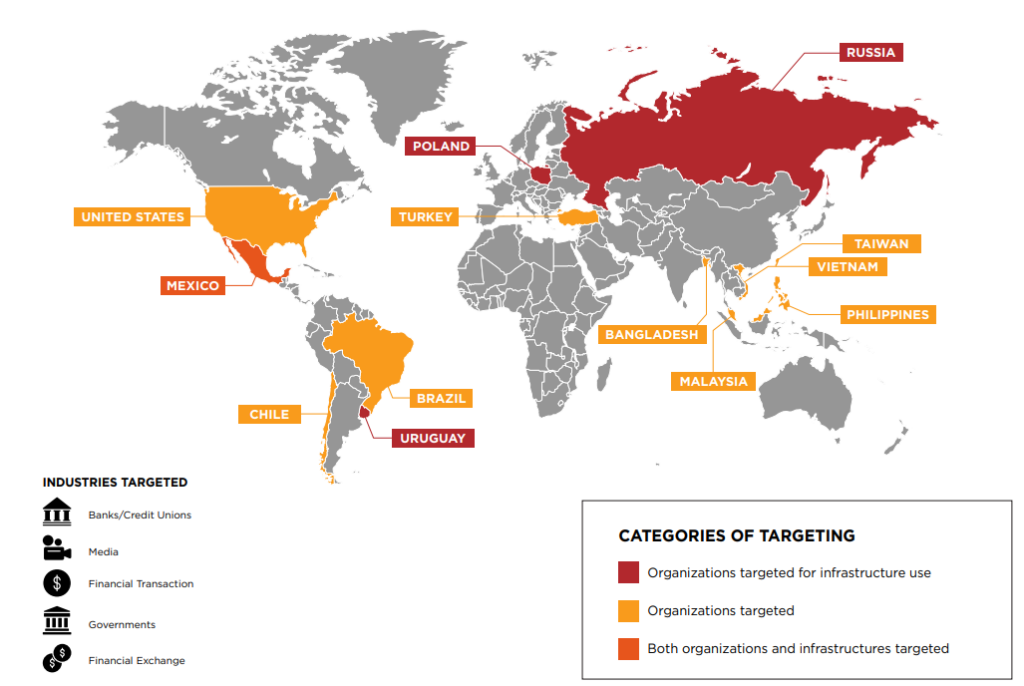
Figura 2 – Attività APT38 al 2018 (rapporto FireEye)

Il gruppo negli anni si è anche specializzato nell’utilizzo di ransomware e ha sviluppato framework come MATA, in grado di colpire sistemi basati su sistemi operativi Windows, Linux e macOS.

Nel 2018 gli esperti dell’azienda FireEye hanno prodotto un report2 dettagliato sulle operazioni dell’APT38 sottolineando come lo stesso, invece di ottenere semplicemente accessi ai sistemi obiettivo per trasferire fondi il più rapidamente possibile, operi in modo più simile alle operazioni di spionaggio, caratterizzate da minuziose ricognizioni all’interno di istituzioni finanziarie compromesse e bilanciando obiettivi motivati finanziariamente con l’analisi dei sistema di difesa usati dalle vittime. APT38 condivide il proprio arsenale con l’unità TEMP.Hermit.

Gli attacchi con motivazione finanziaria da parte del gruppo sono arrivati ai giorni nostri: all’inizio del 2023 l’FBI ha confermato che nel giugno 2022 una operazione congiunta da parte del gruppo Lazarus APT e del gruppo APT38 ha portato al furto di criptovalute per un valore di 100 milioni di dollari alla società Blockchain Harmony Horizon Bridge.

Il 27 giugno 2022, gli hacker nordcoreani hanno iniziato a trasferire3 i fondi (circa 39 milioni di dollari) attraverso il servizio di mixer Tornado Cash per riciclare i profitti illeciti.

La società di sicurezza blockchain Elliptic è stata in grado di analizzare le transazioni anche dopo l’utilizzo del servizio mixer e ha confermato l’attribuzione alle unità del governo di Pyongyang.

Gli esperti dell’FBI hanno riferito che il 13 gennaio 2023 gli hacker nordcoreani hanno utilizzato il protocollo RAILGUN per riciclare oltre 60 milioni di dollari in ethereum (ETH) rubati in giugno. Quindi gli attaccanti hanno inviato una parte dei fondi rubati a exchange e li hanno convertiti in bitcoin (BTC).

Il livello di complessità dell’attacco e il coordinamento mostrato in occasione dell’intrusione forniscono una dimostrazione delle capacità di queste unità nel cimentarsi con nuove tecnologie e protocolli al fine di condurre attacchi sempre più complessi e difficili da individuare.

Anche il gruppo Andariel è stato collegato ad attacchi finanziariamente motivati; tuttavia ad esso si attribuiscono anche attacchi contro le infrastrutture critiche.

Nel 2022 i ricercatori di Kaspersky hanno attribuito al gruppo il ransomware Maui, usato in attacchi contro le strutture sanitarie.

Gli esperti notarono che, circa dieci ore prima della distribuzione del ransomware all’interno nelle reti delle aziende prese di mira, gli attaccanti avevano distribuito una variante del noto malware DTrack, riconosciuto come un codice malevolo in disponibilità esclusiva proprio dell’APT Andariel.

Kaspersky ha poi scoperto che la variante DTrack impiegata negli attacchi contro le società giapponesi, russe, indiane e vietnamite ha una somiglianza del codice dell’84% con i campioni utilizzati nelle campagne di spionaggio informatico attribuite all’APT Andariel.

L’ultimo dei gruppi afferenti al Lab 110 è l’APT TEMP.Hermit, che diversamente dai precedenti gruppi si specializza in attività di intelligence con attacchi rivolti principalmente a strutture governative, alla difesa e a organizzazioni operanti nel settore finanziario e delle telecomunicazioni.

Di recente costituzione è il Bureau 325, istituito probabilmente nel gennaio 2021 per rispondere a nuove esigenze del RGB. Si ritiene ad esempio che l’unità sia stata creata dopo lo scoppio della pandemia di Coronavirus e che tra i compiti della stessa vi siano state campagne di intelligence mirate alle attività di spionaggio nei confronti delle organizzazioni di ricerca e produzione di vaccini anti COVID-19.

Secondo le rivelazioni di disertori, all’interno del Bureau 325 è stata creata un’unità nota come “CERIUM”.

Gli esperti di sicurezza di Microsoft sostengono4 che il gruppo APT Cerium si è impegnato in attacchi di spear-phishing a tema Covid-19 fingendosi l’Organizzazione Mondiale della Sanità.

Come sottolineato il direttivo RGB è responsabile anche delle attività afferenti al Bureau 5, all’interno del quale si colloca il gruppo APT Kimsuky.

Il gruppo Kimsuky (noto anche come ARCHIPELAGO, Black Banshee, Thallium, Velvet Chollima, APT43) è stato individuato per la prima volta da Kaspersky nel 2013. Alla fine di ottobre 2020, l’US-CERT ha pubblicato un rapporto sulle attività di Kimusky che ha fornito informazioni sulle loro tecniche, tattiche e procedure (TTP) e sulle infrastrutture utilizzate nelle sue campagne.

Il gruppo APT prende di mira principalmente think tank e organizzazioni in Corea del Sud, oltre a diverse entità negli Stati Uniti, in Europa e in Russia.

Negli anni Kimsuky ha colpito organizzazioni militari, manifatturiere, accademiche e think tank con competenze specifiche in materia di difesa e sicurezza (in particolare sicurezza nucleare e politiche di non proliferazione). Il gruppo si è distinto in attività di intelligence e furto di dati finanziari, con particolare riferimento ad organizzazioni attive in Corea del Sud. Le informazioni acquisite sono poi utilizzate per la raccolta di dati e la creazione di infrastrutture di attacco per future operazioni di spionaggio informatico.

In una recente campagna, il gruppo si è concentrato sui programmi nucleari tra Cina e Corea del Nord, rilevanti per la guerra in corso tra Russia e Ucraina.

Il United Front Department (UFD) ed il Ministry of State Security (MSS), dalla propaganda al controspionaggio

Lo United Front Department (UFD) è un’agenzia il cui compito principale è l’attività di propaganda a livello internazionale. UFD promuove la dottrina del Partito del Lavoro della Corea del Nord, esaltando la figura del leader supremo Kim Jong Un e auspicando una riunificazione con la Corea del Sud sotto il suo controllo.

Al MSS è assegnata la funzione di controspionaggio del governo nordcoreano sul fronte interno e internazionale. Il gruppo APT37 rappresenta l’unità operativa della divisione per la raccolta di informazioni di interesse strategico, militare, politico ed economico del Paese.

APT37 è attivo almeno dal 2012 e negli anni le sue operazioni sono state probabilmente tra le più sofisticate attribuite alla Corea del Nord. Il gruppo ha dimostrato la capacità di sviluppare e utilizzare zero-day exploit in popolari software, come Adobe Flash Player, per compromettere i sistemi presi di mira.

Le campagne di spionaggio condotte dal gruppo APT37 hanno preso di mira principalmente organizzazioni governative, nel settore della difesa e dei media della Corea del Sud.

Altri obiettivi del gruppo sono organizzazioni in Giappone, Vietnam e Medio Oriente.

L’arsenale impiegato comprende molteplici malware, tra cui il wiper RUHAPPY, lo strumento di esfiltrazione CORALDECK, i downloader GELCAPSULE e HAPPYWORK, i loader MILKDROP e SLOWDRIFT, l’infostealer ZUMKONG e le backdoor tracciate come DOGCALL, KARAE, POORAIM, WINERACK, ROKRAT, BLUELIGHT, DOLPHIN e SHUTTERSPEED.

Relazione con la Cina

Secondo la testimonianza di un alto funzionario dell’intelligence sudcoreana, il leader Kim Jong Un avrebbe affermato che «La guerra informatica, insieme alle armi nucleari e ai missili, è una “spada multiuso” che garantisce la capacità dei nostri militari di colpire senza sosta».

La Corea del Nord considera le campagne di hacking un pilastro della sua strategia militare.

Sabotaggio, intelligence e attacchi condotti contro istituzioni finanziarie rendono il piccolo Stato una concreta minaccia per qualunque Paese ritenuto ostile dal suo leader.

Nel biennio 2021-2022, gli hacker nordcoreani avrebbero rubato poco meno di un miliardo di dollari in criptovalute offrendo al Paese un sostentamento economico cruciale per la sua sopravvivenza.

Ma com’è possibile che una nazione con un accesso apparentemente limitato a Internet possa rendersi responsabile di campagne di hacking così efficaci e pericolose?

Sebbene i principali governi occidentali abbiano cementato un’alleanza, anche sotto il profilo cyber, per contrastare le operazioni della Corea del Nord, il Paese può contare sul supporto strategico offerto dal Partito Comunista Cinese (PCC) alle sue campagne cyber.

Gli analisti di intelligence occidentali sono al corrente che proprio il governo cinese ha ospitato unità hacking di élite della Corea del Nord in città di confine come Shenyang. Diverse unità all’interno dell’esercito cyber sono state addirittura formate presso prestigiose università tecnologiche e istituti di ricerca cinesi, tra cui l’Harbin Institute of Technology, che ospita regolarmente studenti di informatica nordcoreani.

Il governo cinese continua a sostenere la crescita delle capacità informatiche nordcoreane con l’intento di far sviluppare un “asse cibernetico” in grado di minacciare e indebolire interessi degli Stati Uniti.

A dimostrazione di tutto ciò, nel 2019 il Ministro dell’Istruzione cinese ha firmato un accordo con il governo nordcoreano sulla continuazione degli scambi e dei partenariati educativi dal 2020 al 2030.

Nel 2016, un ricercatore di sicurezza informatica sudcoreano ha stimato6 che in Cina operano da 600 a 1000 hacker appartenenti a unità impiegate del governo nordcoreano e specializzate in operazioni cibernetiche di guerra informatica. È noto, inoltre, che il traffico proveniente dal Paese transita attraverso le reti di provider cinesi.

Nell’ottobre 2020 John Demers, allora assistente procuratore generale degli Stati Uniti per la sicurezza nazionale, ha affermato nel corso di un evento che «c’è supporto attraverso l’infrastruttura informatica cinese. Probabilmente c’è supporto in termini di condivisione di competenze e formazione da parte cinese».

Le unità cyber nordcoreane possono beneficiare di questo supporto e delle informazioni fornite dagli esperti di Pechino per camuffare l’origine dei loro attacchi e adottare false flag con l’intento di renderne difficile l’attribuzione. A differenza di quanto accade per armamenti convenzionali, lo sviluppo di capacità informatiche offensive non dipende dall’approvvigionamento di attrezzature specializzate difficili da ottenere per un Paese sotto perenne embargo, né tantomeno risulta particolarmente costoso.

Un rapporto pubblicato nel 2017 dall’azienda di threat intelligence Recorded Future rivelò anche una significativa presenza fisica e virtuale di unità nordcoreane anche in India. Secondo gli esperti quasi il 20% di tutta l’attività Internet nordcoreana osservata da aprile a luglio 2017 coinvolse l’India.

Uno sguardo al presente per anticipare il futuro

La Corea del Nord negli ultimi anni si è resa protagonista di un numero significativo di operazioni cibernetiche, continuando a perseguire una aggressiva strategia cyber.

Le varie unità descritte si sono avvicendate in molteplici campagne di spionaggio e in operazioni con finalità estorsive, con l’intento di raccogliere fondi per sovvenzionare l’ambizioso programma militare del Paese.

Numerose sono le campagne malware contro le istituzioni governative in tutto il mondo, così come attacchi ad istituzioni finanziarie e operatori nel settore delle criptovalute.

Un elemento di forte preoccupazione da parte dei governi occidentali è una escalation in attacchi che hanno preso di mira organizzazioni operanti in settori critici, come banche e strutture sanitarie.

Il ricorso a ransomware in attacchi contro infrastrutture critiche ha indotto le agenzie statunitensi (NSA, FBI, CISA) e della Corea del Sud (il Dipartimento della salute e dei servizi umani, il Servizio di intelligence nazionale della Repubblica di Corea – ROK e l’Agenzia per la sicurezza della difesa della ROK) a emettere emesso un avviso congiunto8 su attacchi ransomware in corso contro le organizzazioni della sanità pubblica e altre entità nel settore delle infrastrutture critiche.

Nell’ultimo anno i gruppi Lazarus e Kimsuky si sono rivelati i più attivi nel panorama nazionale e internazionale. Gli APT nordcoreani hanno dimostrato la capacità di potenziare il proprio arsenale cyber, ad esempio con lo sviluppo di nuovi malware concepiti per colpire anche piattaforme macOS oppure exploit in grado di sfruttare vulnerabilità zero-day per compromettere i sistemi obiettivo.

Lazarus, ad esempio, ha utilizzato nuovi malware sviluppati per colpire sistemi Linux e MacOS nell’ambito dell’operazione tracciata come Operation Dream Job.

Il gruppo APT è inoltre sospettato di essere il principale responsabile dell’attacco alla supply chain del software 3CX, che ha consentito di colpire società operanti nel settore delle criptovalute così come almeno due infrastrutture critiche nel settore dell’energia.

Ad inizio anno, l’FBI ha confermato che nel giugno 2022 il Gruppo Lazarus, in collaborazione con l’unità APT38, ha rubato 100 milioni di dollari in criptovalute dall’azienda Harmony Horizon Bridge.

A conferma dell’intensa attività da parte di attori nation-state nordcoreani contro il comparto delle criptovalute, in dicembre l’agenzia di spionaggio della Corea del Sud, il National Intelligence Service, ha stimato che gli APT legati alla Corea del Nord hanno rubato circa 1,5 trilioni di won (circa 1,2 miliardi di dollari) in criptovalute e altre risorse virtuali negli ultimi cinque anni.

Secondo l’agenzia di spionaggio, più della metà delle risorse (circa 800 miliardi di won, 626 milioni di dollari) sono state rubate nel solo 2022.

Sul fronte domestico risulta intensa anche l’attività del gruppo Kimsuky che grazie ad una nuova collezione di strumenti, come il tool di ricognizione ReconShark, ha preso di mira varie entità nella Corea del Sud.

Interessante anche l’utilizzo di attacchi di credential harvesting da parte del gruppo APT38 contro aziende di differenti settori. Gli analisti evidenziano come le unità della Corea del Nord per la prima volta hanno cominciato ad utilizzare questa modalità di attacco su larga scala dalla fine dello scorso anno.

Nei prossimi mesi, i gruppi APT nordcoreani continueranno incessanti nelle proprie operazioni: preoccupano soprattutto attacchi con finalità estorsiva basati su ransomware, soprattutto se indirizzati a infrastrutture critiche. Questi attacchi consentono al governo di Pyongyang di raccogliere fondi tramite attacchi di difficile attribuzione.

Le capacità cyber del Paese aumentano con l’intensificarsi delle operazioni, grazie anche alla grande flessibilità e all’elevato livello di collaborazioni tra le varie articolazioni che compongono la struttura cyber all’interno dell’apparato militare nazionale.

Articolo a cura di Pierluigi Paganini
Profilo Autore

Pierluigi Paganini è Ceo di CYBHORUS e Membro del Gruppo Ad-Hoc Working Group on Cyber Threat Landscape dell’agenzia europea ENISA. E’ Adjunct Professor in Cyber Security presso l’Università Luiss Guido Carli e Coordinatore scientifico del Master in Cyber Security del Sole24Ore Formazione. Ha fondato Cybaze, uno dei principali poli privati di cyber security poi acquisito dal gruppo Tinexta. Pierluigi Paganini è fondatore di Security Affairs, tra i primi blog al mondo di Cyber Security e collabora con le principali testate giornalistiche nazionali ed internazionali. Gestisce la rubrica “Sicuri nella Rete” per la Repubblica ed è autore per la rubrica VERIFIED dell’agenzia ANSA. Nel 2017 è stato membro del gruppo italiano “Ise-Shima Cyber Group” (ISCG) in occasione del G7 Italia, un nuovo Working Group del G7 sulle tematiche che riguardano il Cyberspace. E’ co-autore della dichiarazione di Lucca, approvato dai Ministri del G7, concernente la dichiarazione sulle norme di comportamento degli stati nel Cyberspace.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/corea-del-nord-un-piccolo-stato-che-ambisce-a-divenire-una-cyber-potenza/



eProcurement, al via l’accordo ACN, MEF e Consip per rafforzare la sicurezza informatica

Ministero dell’Economia e delle Finanze (MEF), Agenzia per la Cybersicurezza Nazionale (ACN) e Consip S.p.A. hanno siglato un protocollo d’intesa per rafforzare la cooperazione nel campo della sicurezza informatica, con particolare riferimento alla protezione del sistema di e-procurement nazionale.

Un’intesa quanto mai necessaria e urgente in vista dell’entrata in vigore delle norme sulla digitalizzazione dell’intero ciclo di vita dei contratti pubblici. Un processo in cui assume rilievo centrale la piattaforma di e-procurement del MEF, gestita da Consip S.p.A., qualificata come “infrastruttura critica di interesse nazionale”.

Obiettivo prioritario del protocollo è il supporto di ACN nello sviluppo delle strategie per la migliore protezione del sistema di e-procurement e dell’intero patrimonio informativo di Consip S.p.A., adottando adeguate misure di prevenzione e di mitigazione degli incidenti di sicurezza, in raccordo con ACN – CSIRT Italia Computer Security Incident Response Team.

Inoltre, la collaborazione si estende allo scambio di dati, informazioni, analisi in materia di cybersecurity, per acquisire elementi utili al complessivo innalzamento dei livelli di sicurezza della Pubblica Amministrazione, con particolare riferimento alla progettazione delle iniziative di gare nell’ambito del Programma di razionalizzazione degli acquisti della P.A.

L’intesa, di importanza cruciale per la sicurezza della Pubblica Amministrazione e dell’intero sistema Paese, è stata siglata fra l’Amministratore Delegato di Consip S.p.A., Dott. Marco Mizzau, il Direttore Generale del MEF, Dott.ssa Susanna La Cecilia e il Direttore Generale di ACN, Pref. Bruno Frattasi.

https://www.key4biz.it/eprocurement-al-via-laccordo-acn-mef-e-consip-per-rafforzare-la-sicurezza-informatica/474898/


Premio “Una Tesi per la Sicurezza Nazionale”, al via le iscrizioni

La Presidenza del Consiglio dei Ministri – Dipartimento delle informazioni per la sicurezza indice la sesta edizione del Premio “Una tesi per la sicurezza nazionale”, iniziativa dedicata alle migliori tesi di laurea realizzate su tematiche di interesse intelligence, tra le quali:

  • geopolitica;
  • aree e situazioni di crisi;
  • studi sull’intelligence;
  • funzioni, organizzazione, diritto, dottrina e storia dell’intelligence;
  • minacce alla sicurezza nazionale;
  • sicurezza economico-finanziaria, energetica, spaziale, ambientale.

Il concorso ha cadenza annuale: alla nuova edizione possono quindi partecipare tutti gli studenti universitari che abbiano discusso la laurea tra il 2 gennaio 2023 e il 30 marzo 2024, riportando una votazione non inferiore a 105/110.

In palio fino a 10 premi del valore di € 2.500,00 ciascuno. Le iscrizioni scadono il 12 aprile 2024.

Come fare domanda e partecipare al premio “Una Tesi per la sicurezza Nazionale”

https://www.key4biz.it/premio-una-tesi-per-la-sicurezza-nazionale-al-via-le-iscrizioni/474189/


Cybercrime, oltre 17mila frodi creditizie in Italia nel 2023. Danni per oltre 83 milioni di euro

Le frodi creditizie mediante furto di identità continuano ad avere un rilevante impatto in Italia nel primo semestre 2023, con il numero di casi che sale a oltre 17.100 per un importo medio frodato pari a 4.845 euro. Il danno complessivo è stimato superiore agli 83 milioni di euro, in aumento del +14,2%.

È quanto emerge dall’Osservatorio CRIF – Mister Credit sulle Frodi Creditizie, che rileva una crescita sia del numero di casi rilevati (+10,8%) sia dell’importo medio (+3,1%) rispetto allo stesso periodo dell’anno precedente.

Tipologia di finanziamento oggetto di frode

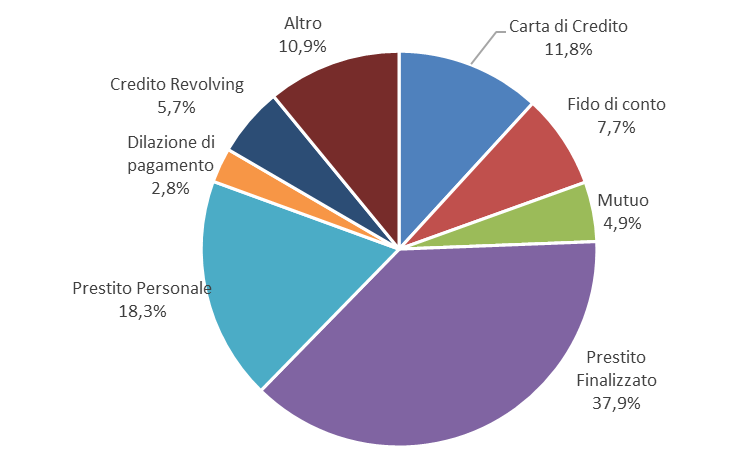
Il prestito finalizzato si conferma la tipologia di prodotto maggiormente coinvolta nei casi di frode (37,9%) e rispetto al 2022 registra un lieve aumento (+4,8%) in controtendenza al trend decrescente degli ultimi anni. Aumentano i casi di frode che interessano le carte di credito(+22,1%), che nel semestre rappresentano circa il 12% del totale dei casi registrati nel periodo. Si registra un calo considerevole per il credito revolving, che rappresenta ora solo il 5,7% dei casi (-73%).  

Inversione di tendenza per i prestiti personali che, nel I semestre 2023, registrano un notevole incremento dei casi (+61,2%), con una quota pari al 18,3% del totale dei casi stimati. Continua l’ascesa dei casi di frode sui mutui, che registrano un incremento pari al 17,7%.

Si evidenzia la crescita di una nuova tipologia di frode, comparsa lo scorso anno, relativa alla dilazione di pagamento per l’acquisto di beni o servizi. Guardando alle frodi perpetrate, la quota di casi che riguardano questa nuova forma di credito, seppure ancora piccola rispetto al totale (2,8%), è più che triplicata rispetto al I semestre 2022.

Fonte: Osservatorio CRIF – Mister Credit sui furti di identità e le frodi creditizie

Fasce di importo

Nel I semestre 2023 i casi di frode creditizia con un importo tra i 3.001 e i 5.000 euro sono più che raddoppiati (+112,4%) rispetto al 2022 e rappresentano il 10% del totale dei casi; aumentano anche le frodi con importi tra i 10.001 a 20.000 euro. Invece, si registra un decremento dei casi per le fasce con importo inferiore ai 3.000 euro (-22,1%).

Fascia di importo Quota % I semestre 2023 Variazione %
Da 0 a 1.500 27,5% -20,6%
Da 1.501 a 3.000 16,5% -24,4%
Da 3.001 a 5.000 10,0% 112,4%
Da 5.001 a 10.000 6,8% 34,9%
Da 10.001 a 20.000 6,4% 146,7%
Da 20.001 in poi 12,1% -12,4%
N.A. 20,6% 19,5%

Fonte: Osservatorio CRIF – Mister Credit sui furti di identità e le frodi creditizie

Prestiti finalizzati oggetto di frode: le principali categorie di beni acquistati

L’acquisto di elettrodomestici resta la tipologia di frode maggiormente diffusa (34,6%) anche se in calo del -36,1% rispetto al primo semestre 2022. Al secondo posto la categoria auto-moto (che arriva al 16,5%), in crescita del +34%, seguita da consumi-abbigliamento-lusso (9,4%) e da elettronica-informatica-telefonia (8%). Seguono le frodi che hanno per oggetto le spese per immobili/ristrutturazione (7,9%), l’arredamento (7,8%) e le spese per la salute (6%). In forte aumento, anche se rappresentano una quota pari al 7,7%, le frodi relative a finanziarie/assicurazioni, fenomeno riconducibile all’utilizzo sempre più frequente della rateizzazione delle polizze assicurative.

Categoria di beni acquistati Quota % I semestre 2023 Variazione %
elettrodomestici 34,6% -36,1%
elettronica-informatica-telefonia 8,0% -1,8%
consumi/abbigliamento/lusso 9,4% 127,0%
arredamento 7,8% 19,5%
auto-moto 16,5% 34,0%
spese per immobili/ristrutturazione 7,9% 51,3%
viaggi/intrattenimento 1,6% -19,7%
finanziarie/assicurazioni 7,7% 494,2%
spese per la salute 6,0% 6,2%
spese professionali 0,6% 7,7%

Fonte: Osservatorio CRIF – Mister Credit sui furti di identità e le frodi creditizie

Per quanto riguarda la tipologia di bene in rapporto all’erogato, le categorie più colpite per cui si evidenzia una maggiore incidenza sono viaggi/intrattenimento, costumi/abbigliamento/lusso, finanziarie/assicurazioni ed elettrodomestici.

Ripartizione delle frodi per fascia d’età e regione di residenza della vittima

Nell’osservare la distribuzione delle frodi per classi di età si inverte la tendenza evidenziata durante il 2022. La fascia di età nella quale si rileva il maggior incremento percentuale delle frodi è quella dei 51-60enni (+10,6%) mentre i 18-30enni restano la fascia più colpita, coinvolti in quasi 1 caso di frode su 4. Seguono i 41-50enni (22,8%) in crescita del +5,8%, e i 31-40enni (20,5%).

Fasce d’età della vittima Quota % I semestre 2023 Variazione %
18-30 anni 23,8% -10,1%
31-40 anni 20,5% -5,3%
41-50 anni 22,8% 5,8%
51-60 anni 17,9% 10,6%
>60 anni 14,4% 5,8%

Fonte: Osservatorio CRIF – Mister Credit sui furti di identità e le frodi creditizie

La ripartizione delle frodi per regione mostra nel primo semestre 2023 una maggiore incidenza in Lombardia che sorpassa la Campania in seconda posizione, seguite da Sicilia,Lazio, Puglia e Piemonte.

Il maggior incremento rispetto allo scorso anno si registra in Trentino-Alto Adige (+57,3%). Il Piemonte registra un incremento del +33,1%; crescono anche le frodi in Friuli-Venezia Giulia (+30,1%) e Umbria (+26,8%), mentre calano in Puglia (-19,2%) e Molise (-33,8%).

Regione Quota % I semestre 2023 Variazione %
Lombardia 14,68% 26,3%
Campania 11,33% -30,1%
Sicilia 11,24% -1,4%
Lazio 10,25% 3,2%
Puglia 8,47% -19,2%
Piemonte 7,67% 33,1%
Emilia-Romagna 6,07% 6,4%
Veneto 5,65% 21,8%
Toscana 4,99% 16,8%
Calabria 4,45% -23,3%
Sardegna 3,20% 0,0%
Abruzzo 2,43% 11,0%
Liguria 2,39% -6,8%
Marche 1,85% 14,6%
Friuli-Venezia Giulia 1,40% 30,1%
Umbria 1,18% 26,8%
Trentino-Alto Adige 1,03% 57,3%
Basilicata 0,80% 16,6%
Molise 0,46% -33,8%
Valle d’Aosta 0,11% -4,0%

Fonte: Osservatorio CRIF – Mister Credit sui furti di identità e le frodi creditizie

Rapportando il numero dei casi al credito erogato, in alcune regioni emergono dei cambiamenti significativi. Infatti, la Calabria scala la classifica passando dalla decima posizione alla prima; al contrario in Lombardia il fenomeno risulta ridimensionato, infatti scivola oltre metà classifica. Inoltre, analizzando il fenomeno in rapporto all’erogato, emerge che alcune regioni (come Puglia, Sicilia e Campania) spiccano nella classifica.

https://www.key4biz.it/cybercrime-oltre-17mila-frodi-creditizie-in-italia-nel-2023-danni-per-oltre-83-milioni-di-euro/471484/


Malware, in Italia è FakeUpdates la minaccia più presente nel mese di novembre 2023

A novembre in Italia la minaccia più importante è FakeUpdates (un downloader in JavaScript in grado di scrivere i payload su disco prima di lanciarli e che ha portato a ulteriori attacchi tramite molte altre minacce informatiche, tra cui GootLoader, Dridex, NetSupport, DoppelPaymer e AZORult), con un impatto del 3,43%, lo 0,94% in più rispetto all’impatto globale del 2,49%. 

Lo rivela l’ultimo Global Threat Index di Check Point. La seconda minaccia più importante nel nostro Paese si conferma essere Blindingcan (trojan ad accesso remoto di origine nord coreana) che in Italia ha avuto un impatto del 3,25%, anche a novembre notevolmente più alto rispetto a quanto rilevato a livello mondiale (0,19%). Il malware Formbook (Infostealer che colpisce il sistema operativo Windows), risulta essere la terza minaccia nel nostro Paese con un impatto del 3,19%, inferiore all’impatto globale del 3,57%. Il malware Remcos (Remote Access Trojan apparso per la prima volta nel 2016) rimane al quarto posto con un impatto del 2,21%, in leggera diminuzione rispetto a ottobre (-0,5%) ma superiore all’impatto globale (1,48%).

AsyncRAT è un Trojan ad accesso remoto (RAT) noto per la sua capacità di monitorare e controllare i sistemi informatici a distanza senza essere rilevato. Il malware, che si è piazzato al sesto posto della top 10 del mese scorso, utilizza vari formati di file come PowerShell e BAT per penetrare nei processi. Nella campagna del mese scorso, i destinatari hanno ricevuto un’e-mail contenente un link incorporato. Una volta cliccato, il link ha innescato il download di un file HTML dannoso, che ha dato il via a una sequenza di eventi che ha permesso al malware di camuffarsi da applicazione affidabile per evitare il rilevamento.

Nel frattempo, il downloader FakeUpdates è rientrato nella classifica dei principali malware dopo una pausa di due mesi. Scritto in JavaScript, il framework di distribuzione del malware utilizza siti web compromessi per indurre gli utenti a eseguire falsi aggiornamenti del browser. Ha portato a ulteriori compromissioni attraverso molti altri malware, tra cui GootLoader, Dridex, NetSupport, DoppelPaymer e AZORult.

CPR ha inoltre rivelato che “Command Injection Over HTTP” è la vulnerabilità più sfruttata, con un impatto sul 45% delle organizzazioni a livello globale, seguita da “Web Servers Malicious URL Directory Traversal” con il 42%. “Zyxel ZyWALL Command Injection (CVE-2023-28771)” si è piazzato al terzo posto con un impatto globale del 41%.

Famiglie di malware più diffuse

*Le frecce si riferiscono alla variazione di posizione rispetto al mese precedente.

Formbook è stato il malware più diffuso il mese scorso con un impatto del 3% sulle organizzazioni mondiali, seguito da FakeUpdates con un impatto globale del 2% e da Remcos con un impatto globale dell’1%.

  1. ↔ Formbook è un Infostealer che colpisce il sistema operativo Windows ed è stato rilevato per la prima volta nel 2016. È commercializzato come Malware as a Service (MaaS) nei forum di hacking underground per le sue forti tecniche di evasione e il prezzo relativamente basso. FormBook raccoglie le credenziali da vari browser web, raccoglie screenshot, monitora e registra le sequenze di tasti e può scaricare ed eseguire file in base agli ordini del suo C&C.
  2. ↑ FakeUpdates (AKA SocGholish) è un downloader scritto in JavaScript. Scrive i payload su disco prima di lanciarli. FakeUpdates ha portato a ulteriori compromissioni tramite molti altri malware, tra cui GootLoader, Dridex, NetSupport, DoppelPaymer e AZORult.
  3. ↔ Remcos è un RAT apparso per la prima volta nel 2016. Remcos si distribuisce attraverso documenti Microsoft Office dannosi, allegati a e-mail di spam, ed è progettato per aggirare la protezione UAC di Microsoft Windows ed eseguire il malware con privilegi di alto livello.

I settori più attaccati a livello globale

A novembre l’istruzione/ricerca è rimasta al primo posto come settore più attaccato a livello globale, seguita da comunicazioni e governo/militare.

1.           Istruzione/Ricerca

2.           Comunicazioni

3.           Governo/Militare

Le vulnerabilità maggiormente utilizzate 

Nel mese di novembre, “Command Injection Over HTTP” è stata la vulnerabilità più sfruttata, con un impatto sul 45% delle organizzazioni a livello globale, seguita da “Web Servers Malicious URL Directory Traversal” con il 42% delle organizzazioni a livello mondiale. “Zyxel ZyWALL Command Injection (CVE-2023-28771)” si è piazzato al terzo posto con un impatto globale del 41%.

  1. ↑ Command Injection Over HTTP (CVE-2021-43936, CVE-2022-24086) – È stata segnalata una vulnerabilità di Command Injection su HTTP. Un aggressore remoto può sfruttare questo problema inviando una richiesta appositamente creata alla vittima. Uno sfruttamento riuscito consentirebbe a un criminale informatico di eseguire codice arbitrario sul computer di destinazione. 
  2. ↑ Web Servers Malicious URL Directory Traversal (CVE-2010-4598,CVE-2011-2474,CVE-2014-0130,CVE-2014-0780,CVE-2015-0666,CVE-2015-4068,CVE-2015-7254,CVE-2016-4523,CVE-2016-8530,CVE-2017-11512,CVE-2018-3948,CVE-2018-3949,CVE-2019-18952,CVE-2020-5410,CVE-2020-8260) – Esiste una vulnerabilità di directory traversal su diversi web server. La vulnerabilità è dovuta a un errore di convalida dell’input in un server web che non sanifica correttamente l’URL per i modelli di attraversamento delle directory. Uno sfruttamento riuscito consente agli attaccanti remoti non autenticati di divulgare o accedere a file arbitrari sul server vulnerabile.
  3. ↓ Zyxel ZyWALL Command Injection (CVE-2023-28771) – Esiste una vulnerabilità di command injection in Zyxel ZyWALL. Lo sfruttamento riuscito di questa vulnerabilità consentirebbe agli attaccanti remoti di eseguire comandi arbitrari del sistema operativo nel sistema interessato.

Principali malware per dispositivi mobili

Anche nel mese di novembre Anubis è rimasto al primo posto come malware mobile più diffuso, seguito da AhMyth. Al terzo posto torna SpinOk che scalza Hiddad dal podio.

  1. Anubis è un malware Trojan bancario progettato per i telefoni cellulari Android. Da quando è stato rilevato inizialmente, ha acquisito ulteriori funzioni, tra cui la funzionalità di Trojan ad accesso remoto (RAT), keylogger, capacità di registrazione audio e varie funzionalità ransomware. È stato rilevato in centinaia di applicazioni diverse disponibili su Google Store.
  2. AhMyth è un Trojan ad accesso remoto (RAT) scoperto nel 2017. Viene distribuito attraverso applicazioni Android che possono essere trovate sugli app store e su vari siti web. Quando un utente installa una di queste app infette, il malware può raccogliere informazioni sensibili dal dispositivo ed eseguire azioni come il keylogging, lo scatto di screenshot, l’invio di SMS e l’attivazione della fotocamera, che di solito viene utilizzata per rubare informazioni sensibili.
  3. SpinOk è un modulo software per Android che opera come spyware. Raccoglie informazioni sui file memorizzati sui dispositivi ed è in grado di trasferirle a soggetti malintenzionati. Il modulo dannoso è stato trovato presente in più di 100 applicazioni Android ed è stato scaricato più di 421.000.000 di volte a maggio 2023.

https://www.key4biz.it/malware-in-italia-e-fakeupdates-la-minaccia-piu-presente-nel-mese-di-novembre-2023/473096/


GTA VI, hacker criminali sfruttano il gioco più atteso del decennio per truffare gli utenti

Solo qualche giorno fa, Rockstar Games ha svelato che il nuovo capitolo della serie Grand Theft Auto, GTA 6, uscirà nel 2025. Ad accompagnare la notizia, un primo trailer del gioco che i fan aspettavano da tempo. Proprio questa attesa potrebbe essere sfruttata dai criminali informatici per mettere a segno le loro campagne di violazione informatica.

Allerta Sicurezza da Nord VPN

Lo dicono gli esperti dell’azienda di sicurezza Nord VPN, secondo i quali ci sono già alcuni segnali di attività sospette volte a rubare le identità digitali degli utenti, spingendoli ad aprire file o a cliccare su link che contengono virus e altre tipologie di minacce.

Falsi Download di GTA 6

Il tutto, facendo credere di avere già tra le mani una versione di prova del gioco, da scaricare sul proprio computer. «La comunità dei videogiocatori attende Grand Theft Auto 6 da ormai un decennio, quindi è naturale che i fan cerchino di ottenere almeno una versione di prova il prima possibile. Purtroppo, la curiosità e l’impazienza aprono nuove opportunità per i criminali informatici» afferma Marijus Briedis, CTO di Nord VPN.

Strategie dei Malintenzionati

«Poiché le vendite fisiche di giochi per Pc e console sono in rapido calo e i download digitali dominano ormai il mercato, i malintenzionati cercano di tentare i fan con falsi link di download che promettono una versione gratuita o rubata del videogame». Tentativi simili sono stati individuati dagli esperti di sicurezza informatica in occasione dell’uscita di altri giochi popolari come Hogwarts Legacy o The Last of Us.

Consigli per la Sicurezza Online

«Anche se GTA 6 è ancora in fase di sviluppo e gli sviluppatori promettono di rilasciarlo nel 2025, internet è già pieno di link che promettono la possibilità di scaricare il gioco. Una volta cliccati, è probabile che questi link infettino il dispositivo con qualche forma di malware. Di solito, questi tipi di virus possono essere utilizzati per tracciare l’utente, rubare dati personali e credenziali bancarie. Il consiglio è evitare di farsi prendere dalla smania perché tali minacce possono nascondersi sul computer per molto tempo e svolgere il loro lavoro senza farsi individuare».

Curiosità: il trailer ha battuto ogni record

Le visualizzazioni del video trailer sono state 101 milioni dopo nemmeno 48 ore dall’uscita – il trailer del predecessore GTA V ne ha totalizzate 98 milioni in 12 anni!

Tanto è bastato per conquistare il record mondiale del video non musicale di YouTube più visto nelle 24 ore dalla pubblicazione. Lo ha certificato l’account X ufficiale del Guinness World Records. A questo titolo se ne sommano altri due: video di YouTube relativo al reveal di un videogioco più visto in 24 ore (90.421.491 visualizzazioni) e video di YouTube su un videogioco con il maggior numero di like totalizzati in 24 ore (8,9 milioni).

[embedded content]

https://www.key4biz.it/gta-vi-hacker-criminali-sfruttano-il-gioco-piu-atteso-del-decennio-per-truffare-gli-utenti/471003/


Cybersecurity, come si evolverà lo scenario nel 2024?

Nel primo semestre del 2023 gli attacchi cyber andati a segno in Italia sono cresciuti del 40% rispetto allo stesso periodo dell’anno precedente. Uno scenario particolarmente negativo, già emerso nel 2022, ma che trova conferma anche in questa prima metà dell’anno. Osservando la situazione dal punto di vista quantitativo, negli ultimi 5 anni la situazione è nettamente peggiorata, seguendo un trend pressoché costante. Confrontando il numero di attacchi rilevati nel primo semestre 2018 con quelli del 2023 la crescita è stata dell’86% (da 745 a 1.382). Nello stesso periodo la media mensile di attacchi gravi è passata da 124 a 230 (quasi 8 al giorno). Oltre a essere aumentata la frequenza, sono aumentati anche gli impatti e la stima della loro “Severity” (indice di gravità) è cresciuta costantemente, il che rappresenta un ulteriore moltiplicatore dei danni. Questo è quanto emerge dall’ultimo Rapporto Clusit 2023.

Lo scenario della cybersecurity nel 2024

Ora, però, si sta per concludere il 2023, come sarà andata questa seconda parte dell’anno? Ma soprattutto, come si evolverà lo scenario in ambito cybersecurity nel 2024? 

Sicuramente è necessario partire da un tassello fondamentale che non dovrà mancare: la prevenzione. Moltissime organizzazioni sono a rischio ogni giorno e investire nella cybersecurity, sia a livello individuale che aziendale, è vitale perché consente di contrastare degli attacchi che, in mancanza dei giusti strumenti, sarebbero portati a termine. Gli attacchi informatici riusciti, infatti, possono causare danni importanti alle aziende: non parliamo solo di perdite finanziarie significative ma anche di discontinuità del business, danni reputazionali, danni per i clienti i cui dati sono stati diffusi nel darkweb, e persino danni alla salute delle persone in certi settori.

I cyberattacchi nel settore industriale, sicuramente, continueranno ad aumentare alimentati, tra l’altro, dai conflitti internazionali; per cui organizzazioni e governi si troveranno a gestire una situazione molto complessa. Tutto questo, dato anche dal fatto che i team di sicurezza si trovano ad affrontare una pressione crescente dovuta dalla carenza di professionisti nel settore della cybersecurity, a livello globale.

Guardando al futuro, ecco quali sono le nostre previsioni in ambito cybersecurity, ovvero le principali sfide di sicurezza che accompagneranno il nuovo anno. 

Sistemi OT: un ruolo sempre più centrale

Negli ultimi anni, i sistemi OT hanno subito una significativa evoluzione. Le applicazioni, i protocolli e i firmware dei dispositivi OT non sono stati progettati sin dall’inizio per essere connessi e quindi per garantire sicurezza e integrità dei dati, trascurando così sistemi di autenticazione e cifratura del traffico, funzionalità che sono arrivate solo negli ultimi anni. Purtroppo, però il ciclo di vita di questi dispositivi è spesso di decine di anni, per cui troviamo nelle nostre reti apparati obsoleti senza protezione e molto difficili da gestire dal punto di vista della sicurezza – il tutto senza citare le difficoltà organizzative, di governance e di processo.

La sfera OT è, infatti, ancora percepita come marginale all’interno delle organizzazioni, ma il prossimo anno vedrà i sistemi OT avere un ruolo sempre più centrale e sarà quindi necessario proteggerli adeguatamente. Si registrerà, infatti, un incremento del numero di attacchi verso tali dispositivi, che potrà avere notevoli ripercussioni anche a livello di impatto sociale. I cyberattacchi, infatti, non solo mettono a rischio il patrimonio informativo di un’azienda, ma anche la salute fisica e mentale delle persone che lavorano in un impianto, o della popolazione di intere aree geografiche se pensiamo ad esempio agli impianti di distribuzione energia o acqua.

Questo cambio di paradigma richiede una protezione più robusta, con un aumento previsto degli investimenti in cybersecurity industriale e una rivoluzione nella supply chain.

Inoltre, gli attaccanti sfrutteranno sempre di più i dispositivi IoT come veicolo per gli attacchi, in due modalità: all’interno di botnet, ovvero reti di dispositivi compromessi detti “zombie” che gli attaccanti poi utilizzando per fare attacchi verso terze parti amplificandone la portata, sia per rimanere “persistenti” all’interno della rete del cliente. I dispositivi IoT, come telecamere, sistemi di controllo accessi, sistemi di videoconferenza e unified communication e molti altri, non sono gestiti dall’IT, ma fanno parte del cosiddetto “shadow IT”, ovvero quell’insieme di sistemi connessi alla rete aziendale, ma gestiti da dipartimenti terzi come quello di sicurezza fisica o di gestione degli stabili se pensiamo ad esempio ai sistemi di building automation. Gli attaccanti sono consapevoli che tali dispositivi sono al contempo meno presidiati di normali PC o server dal punto di vista della cybersecurity, e al contempo evoluti e in grado di essere compromessi e utilizzati per rimanere all’interno della rete aziendale, studiarne le caratteristiche e fornire tutte le informazioni necessarie a esfiltrare dati o organizzare un attacco ransomware.

Alcuni temi, consolidati nel mondo corporate IT, diventeranno un focus dei prossimi anni per i sistemi IoT: la gestione del ciclo di vita dei dispositivi, il tema delle vulnerabilità e della gestione delle patch, e quello della gestione delle identità e degli accessi privilegiati. li.

I settori critici che si basano su un mix di tecnologie IT e OT sono particolarmente soggetti a un maggiore rischio di cyberattacco, in quanto le entità di questi settori sono spesso obiettivi primari per i malintenzionati. Proprio alla luce di questi rischi, entra in gioco il recepimento della nuova Direttiva NIS 2: attraverso questa direttiva, l’Unione Europea mira a migliorare la sicurezza informatica all’interno del suo perimetro, promuovendo standard elevati, estesi a nuovi soggetti interessati, per proteggere le infrastrutture digitali dalle minacce cibernetiche e garantire la sicurezza dei dati personali dei cittadini europei, coinvolgendo non solo le aziende e istituzioni più critiche ma anche la relativa catena di approvvigionamento

Smart mobility & smart city: le città del futuro sempre più intelligenti

Intelligenti, connesse, sicure, sostenibili: le città stanno vivendo un periodo di grande trasformazione, integrando tecnologie digitali. Innovazione e sicurezza sono due elementi chiave che devono collaborare per tutelare i cittadini e, allo stesso tempo, agevolare la crescita e lo sviluppo tecnologico dell’intero ecosistema. 

Le città del futuro porteranno con sé tanti vantaggi, ma anche nuovi rischi. Assisteremo, infatti, ad un incremento degli attacchi cyber in questo ambito. L’evoluzione delle città, sempre più connesse, infatti, porta inevitabilmente in primo piano il tema della cybersecurity e la necessità di proteggere i servizi essenziali dai potenziali attacchi dei cybercriminali.

Oltre alle reti elettriche e idriche l’infrastruttura del trasporto pubblico e della smart mobility, oggi più che mai, sono tra i principali bersagli di attacchi cyber. È fondamentale quindi un cambio di paradigma, e pensare alla sicurezza di questi ecosistemi sin dalla prima fase di implementazione, e non da quando i sistemi sono già attivi sulle nostre strade. Ad oggi, infatti, ci sono aspetti legati alla sicurezza che sono stati ignorati o non correttamente implementati. 

Cloud Native: container e microservizi

L’essenza dell’essere cloud-native risiede proprio nel progettare applicazioni indipendenti dalla piattaforma e in grado di essere eseguite su qualsiasi infrastruttura cloud, in maniera portabile e granulare. Per realizzare un’architettura cloud-native, è necessario implementare diverse tecnologie e strumenti di gestione: nel 2024, sempre più aziende convertiranno vecchie applicazioni in nuove, basate su container e microservizi, facendole evolvere. Attualmente, vi è ancora uno skill gap per quanto riguarda la sicurezza informatica per tutto ciò che è legato al mondo dei container, dallo sviluppo sicuro alla gestione dinamica dei certificati.

Si prevedono attacchi più mirati e targettizzati. Le aziende investiranno in grandi progetti innovativi, ma destinati a non vedere la luce a causa della mancata resilienza del sistema. A quel punto, i costi saranno troppo elevati per implementare la sicurezza di tali sistemi e per rendere compliance le piattaforme. È necessario, dunque, che ogni nuova implementazione cloud adotti un approccio secure-by-design, per evitare che eventuali attacchi compromettano i progetti e gli investimenti.

L’impatto dell’IA nei security operations center (SOC)

La progettazione e gestione di un SOC è uno dei fattori più critici all’interno delle organizzazioni: competenze e capacità altamente specializzate, formazione e aggiornamento continuo dei membri del team, sono tutti elementi fondamentali affinché un SOC sia in grado di stare al passo con lo sviluppo di nuove minacce e con attacchi cyber sempre più complessi.

Nel 2024, assisteremo a un incremento di nuove società che offriranno servizi SOC. Poche organizzazioni riusciranno ad integrare l’IA per avere SOC più efficienti e più scalabili, con algoritmi generativi destinati a trasformare il processo decisionale, di comunicazione con il business e la gestione delle minacce. Questo permetterà di evolvere i processi esistenti, migliorare la detection, automatizzare le attività di threath hunting andando, nel medio termine, a sostituire analisti di livello inferiore, che potranno focalizzarsi su attività a maggiore valore aggiunto.

Infatti, l’intelligenza artificiale gioca un ruolo sempre più importante nella cybersecurity per rilevare e combattere gli attacchi informatici. L’utilizzo dell’IA nel settore della cybersecurity può consentire di affrontare un numero maggiore di minacce in modo pratico ed efficace. Allo stesso modo però, non solo le aziende utilizzeranno l’intelligenza artificiale, ma anche i criminali informatici, al fine di sviluppare e mettere in atto attacchi sempre più sofisticati.

Il cybercrime è sempre più diffuso e le violazioni hanno conseguenze significative per tutti, ma la comunità di esperti di cybersecurity può contrastare efficacemente le minacce. La collaborazione tra il settore pubblico e quello privato, l’adozione di misure standardizzate per la segnalazione degli incidenti e la promozione di una cultura aziendale della resilienza informatica è fondamentale. Anche le organizzazioni giocano un ruolo chiave nel contrastare il cybercrime, attraverso iniziative di formazione sulla cybersecurity per colmare il gap di competenze e la condivisione delle informazioni sulle minacce per una risposta più tempestiva ed efficace.

https://www.key4biz.it/cybersecurity-come-si-evolvera-lo-scenario-nel-2024/471418/


Cybercrime, negli ultimi 6 mesi del 2023 attacchi a tema AI e casi di spyware Android. Il report

Il secondo semestre del 2023 è stato caratterizzato da significativi incidenti di cybersicurezza. Cl0p, famigerato gruppo di criminali informatici noto per la realizzazione di attacchi ransomware su larga scala, ha attirato l’attenzione a causa delle estese attività di “MOVEit hack“, che sorprendentemente non hanno comportato la distribuzione di ransomware.

I dati si leggono l’ultimo Threat Report di ESET, che sintetizza le tendenze osservate dai sistemi di rilevamento e dagli esperti da giugno a novembre 2023.

Nel panorama IoT, i ricercatori hanno identificato un kill switch che è stato utilizzato per rendere non funzionante la botnet IoT Mozi. Tra le discussioni prevalenti sugli attacchi abilitati all’intelligenza artificiale, ESET ha identificato campagne specifiche che prendono di mira gli utenti di strumenti come ChatGPT e l’API OpenAI. Per quanto riguarda lo spyware, si è registrato un aumento significativo dei casi di spyware Android, attribuito principalmente alla presenza della minaccia SpinOk.

Una nuova minaccia contro i dispositivi IoT, Android/Pandora, ha compromesso dispositivi Android – tra cui smart TV, TV box e dispositivi mobili – e li ha utilizzati per attacchi DDoS. ESET Research ha inoltre registrato un numero considerevole di tentativi di accesso a domini dannosi con nomi che assomigliano a “ChatGPT“, apparentemente in riferimento al chatbot ChatGPT. Le minacce riscontrate attraverso questi domini includono applicazioni web che gestiscono in modo non sicuro le chiavi API OpenAI, sottolineando l’importanza di proteggere la privacy dei codici degli utenti. 

Tra le minacce Android, lo spyware SpinOK, distribuito come kit di sviluppo software, che si trova all’interno di varie applicazioni Android legittime. Su un altro fronte, la seconda minaccia più registrata nell’H2 2023 è il codice malevolo JavaScript rilevato come JS/Agent, che continua a essere introdotto in siti web compromessi. 

Per contro, la crescita del valore dei bitcoin non è stata accompagnata da un corrispondente aumento delle minacce alle criptovalute, discostandosi dalle tendenze del passato. Tuttavia, i furti di criptovalute hanno registrato un notevole incremento, causato dalla diffusione del malware-as-a-service infostealer Lumma Stealer, che ha come obiettivo i portafogli di criptovalute.

Per approfondire

https://www.key4biz.it/cybercrime-negli-ultimi-6-mesi-del-2023-attacchi-a-tema-ai-e-casi-di-spyware-android-il-report/473023/


Sicurezza informatica e cyber crime: cosa aspettarsi dal 2024

In piena continuità con i precedenti, l’anno che sta per chiudersi registra un bilancio globale poco rassicurante sul fronte degli attacchi cyber.

Oltre ai numerosi casi eclatanti con “vittime illustri” – come Federprivacy o più di recente la società PA Digitale, coinvolta nel massiccio attacco al fornitore di servizi cloud Walpole – volumi e portata degli incidenti informatici risultano infatti generalmente in crescita.

I dati del cybercrime

Tutti i più autorevoli rapporti di fine anno riportano dati simili circa l’aumento degli attacchi registrati negli scorsi mesi a livello mondiale. Ciò anche grazie alla diffusione del fenomeno CaaS; non a caso l’EUROPOL, nel suo Internet Organised Crime Assessment (IOCTA) 2023, parla di “apex of Crime-as-a-Service”.

Tra i settori più colpiti si confermano Healthcare, mondo manifatturiero (preso di mira soprattutto da attacchi rivolti alle Supply Chain) e Pubbliche Amministrazioni; contesti che nell’ultimo triennio hanno affrontato una digitalizzazione irrefrenabile ma non sempre accompagnata dalla piena messa in sicurezza dei sistemi informatici, né dall’adeguata formazione di dipendenti e utenti coinvolti.

Risultano poi aumentati i costi medi conseguenti a data breach o attacchi ransomware, con un’astronomica previsione di 10.5 triliardi di dollari per le perdite attese entro la fine del 2024.

Cybersecurity e Cyber Crime, trend 2024

Le analisi di settore concordano su un ulteriore aspetto: il ruolo dell’AI risulterà preponderante in qualsivoglia scenario operativo futuro.

Artificial Intelligence (AI) e Machine Learning (ML) rivoluzionano la cyber security e il cybercrime

Secondo le previsioni, nei prossimi mesi si intensificherà il ricorso all’Intelligenza Artificiale per elevare il grado di sofisticazione delle minacce basate sull’ingegneria sociale; tipicamente BEC con finalità di phishing (e in particolare di spear phishing) ma non solo.

Anche i modelli di Machine Learning fronteggeranno sempre più spesso il rischio di essere manipolati o ingannati mediante input malevoli, rendendo urgente irrobustirne le difese rispetto ad “Adversarial Attacks” dagli impatti potenzialmente devastanti.

Un fenomeno che ha avuto sempre più eco negli utili mesi – per quanto non ascrivibile alla criminalità informatica – viene dal mondo dell’arte: ultimamente, infatti, molti artisti sono ricorsi a tecniche di Data Poisoning per proteggere le proprie opere da furti o riutilizzi illeciti, così ostacolandone la rielaborazione (e successiva diffusione non autorizzata) tramite sistemi di AI.

Ma l’Intelligenza Artificiale gioca in prima posizione anche sul fronte difensivo, soprattutto nelle attività di threat detection svolte da applicazioni EDR/MDR (Endpoint/Managed Detection and Response) o SIEM (Security Information and Event Management) nonché in generale per automatizzare i processi di sicurezza, rendendoli più performanti ed efficaci.

Consapevoli di operare entro uno scenario in costante evoluzione, le organizzazioni dovranno quindi saper integrare nelle proprie strategie di cybersecurity il corretto bilanciamento tra rischi e vantaggi dell’’Intelligenza Artificiale.

Deep Fake e Misinformation

Nel corso del 2024 si assumono altresì in crescita le campagne di propaganda e disinformazione online, che sempre nell’AI trovano un fattore di crescente amplificazione.

Considerato il potenziale impatto di strumenti basati su tecnologie deepfake, è prevedibile ciò possa esercitare effetti destabilizzanti sugli equilibri democratici sia nazionali sia internazionali; in particolare contribuendo a influenzare l’opinione pubblica tramite la diffusione di fake news via via più “credibili” e insidiose, un fenomeno aumentato del 1000% solo negli ultimi sei mesi.

Mobile-specific cyber threats

Il ruolo dei deepfake appare centrale anche per la sicurezza dei dispositivi mobili, contesto ove prosperano truffe e furti di dati che sempre più spesso utilizzano il voice scam come vettore di attacchi più o meno sofisticati.

La diffusione del lavoro da remoto, le pratiche BYOD e l’uso promiscuo di dispositivi privati e aziendali per comunicazioni sia personali sia professionali non aiutano certo a contingentare i rischi; in confronto agli anni precedenti, pertanto, nel 2024 le minacce rivolte al mondo Mobile sembrano destinate ad aumentare.

IoT Security e l’avvento dell’AI-Augmented IoT

Con oltre 207 miliardi di dispositivi connessi attesi per la fine del prossimo anno, anche la galassia dell’Internet of Things rappresenterà un fronte caldo per la sicurezza.

Il crescente impiego di ogni tipo di device in settori “sensibili” come la sanità impone di mettere al centro la tutela dei dati personali. Da monitorare i pericoli – ma anche le scommesse – legati all’avvento dell’AI-Augmented IoT (AIoT).

L’AIoT combina infatti l’Intelligenza Artificiale con l’Internet delle Cose, innalzando i livelli di autonomia ed efficienza dei dispositivi IoT: nel contesto della cybersecurity, consente un’analisi proattiva delle minacce velocizzando la rilevazione di pattern anomali e la prevenzione di intrusioni in real-time, incrementando così la resilienza dei sistemi. Questa tecnologia permette anche una gestione della sicurezza più adattiva e intelligente, riducendo gli errori umani e migliorando l’efficacia delle misure protettive. Tuttavia l’AIoT richiede protocolli avanzati per la protezione dei dati, in modo da evitare perdite di informazioni sensibili e mitigare i numerosi rischi legati alla privacy.

L’IoT sospinge inoltre la diffusione di strumenti come i digital twins, che hanno già dimostrato la propria efficacia in chiave di cybersecurity, anche in settori finora inesplorati. Questi modelli digitali avanzati offrono la possibilità di simulare scenari di attacco e valutare vulnerabilità in ambienti virtuali, migliorando la resilienza e l’efficacia delle risposte agli incidenti di sicurezza in ambienti IoT sempre più complessi.

Cybercrime-as-a-Service (CaaS)

Un ulteriore fronte di rischio è legato all’evoluzione in atto nel mercato nero del cyber crime, caratterizzato da un’offerta di servizi che spazia dalla compravendita di dati esfiltrati tramite ransomware alla vasta disponibilità di “pacchetti” per la conduzione di attacchi su larga scala.

Rispetto al fenomeno CaaS/XaaS, gli esperti evidenziano come l’accesso sempre più facilitato al mondo del cybercrime comporti un significativo ampliamento nella platea dei potenziali attaccanti, che ormai non devono disporre di particolari competenze per poter accedere ai facili guadagni garantiti dal crimine informatico.

Ransomware 2.0

La maggiore innovazione e redditività legata al fenomeno ransomware, insieme al ruolo in espansione degli attori statali che vi ricorrono per fini bellici o di spionaggio, conferma come tale minaccia vada ancora considerata un’assoluta priorità di sicurezza.

Si nota che i gruppi più organizzati tendono in modo crescente a monetizzare i dati rubati non solo tramite la “classica” estorsione in danno delle organizzazioni-target ma anche rivendendoli a terzi per utilizzi malevoli futuri, in uno schema criminale che è stato definito Ransomware 2.0.

Questo nuovo schema incorpora tattiche aggiuntive e più aggressive, portando la cyber minaccia a un livello superiore di sofisticazione e pericolosità. Mentre nel “classico” ransomware ci si limita a criptare i dati della vittima e chiedere un riscatto per la decrittazione, il Ransomware 2.0 mantiene infatti l’estrazione dei dati facendola seguire da una doppia estorsione, in cui gli attaccanti non solo chiedono un pagamento per decrittare i dati ma anche per non divulgarli, così raddoppiando la pressione esercitata sulla vittima.

Si assiste inoltre alla nascita di servizi di Ransomware-as-a-Service (RaaS) offerti in mercati underground che permettono anche a cybercriminali meno esperti di lanciare attacchi avanzati; e alla generale evoluzione di questa tipologia di malware, oggi sempre più polimorfica (ovvero capace di cambiare il proprio codice o la propria firma digitale) e accompagnata da tecniche di attacco sempre più sofisticate come il phishing, l’exploit di vulnerabilità di rete o il brute force, attraverso le quali accedere ai sistemi target.

A causa della sua natura evasiva e mutevole, che lo rende difficile da rilevare con i metodi tradizionali, il ransomware polimorfo richiede soluzioni di sicurezza informatica avanzate.

Cyber Warfare: La Nuova Frontiera dei Conflitti Digitali e la Sfida dell’AI

Nello scenario di rischio vanno incluse anche le attività di Cyber Warfare legate all’instabilità geopolitica in diverse parti del pianeta e le conseguenti minacce verso obiettivi istituzionali o infrastrutture critiche, che possono determinare impatti di sicurezza estremamente gravi.

Si nota un aumento della sofisticazione dei cyber attacchi State-sponsored, che include un uso intensivo di AI e machine learning e vede il crescente ruolo dei deepfake nelle operazioni di disinformazione: ciò sta portando al paradosso di una cybersecurity che si ritrova a “combattere l’AI con l’AI”, generando un ciclo di sfida e risposta sempre più complesso. Questo paradigma crea una vera corsa agli armamenti digitali, dove difensori e aggressori evolvono continuamente le loro strategie.

Tale scenario e il conseguente rischio di ingenti perdite economiche influiscono, naturalmente, anche sul piano delle cyber insurance.

Cyber Insurance: Crescita del Mercato e Nuove Sfide imposte dalla Cyber Warfare e dall’AI

Nell’ultimo triennio – complici la situazione di incertezza globale e il citato aumento dei costi medi di un attacco – il mercato delle assicurazioni contro gli attacchi informatici è stato interessato da una crescita rapidissima.

Le attuali stime parlano di un valore globale superiore ai 7 miliardi di dollari, che nel 2024 si prevede continui a procedere senza tregua.

La cyber warfare e l’intelligenza artificiale stanno giocando un ruolo sempre più centrale nel settore delle assicurazioni cyber: con l’evoluzione della guerra cibernetica, le compagnie assicurative si sono trovate a dover riprogettare le proprie polizze al fine di proteggere il mercato da rischi insostenibili. Un lavoro estremamente complesso, specie considerando la difficoltà nell’attribuzione degli attacchi a uno specifico Threat Actor (o Stato).

L’aumento di sofisticazione e frequenza degli attacchi informatici comporta una valutazione del rischio estremamente dettagliata, con un aumento dei premi e condizioni di copertura sempre più rigide, spingendo così le aziende verso standard di sicurezza più elevati.

Diventa quindi imprescindibile lo sviluppo di strategie di prevenzione che includano la formazione dei dipendenti e l’adozione di tecnologie di sicurezza avanzate, contribuendo alla sensibilizzazione in materia e all’adozione di security posture più adeguate.

Cybersecurity nell’Era del 5G e dell’Edge Computing

L’impiego crescente dell’Edge computing, reso possibile dalla diffusione delle reti 5G, rappresenterà un’ulteriore innovazione nel panorama cyber.

Si auspica infatti che l’elaborazione decentrata di importanti moli di dati possa velocizzare l’automazione sia dei flussi produttivi, sia dei controlli di sicurezza: ciò specialmente nel contesto della Smart Factory dove le tecnologie Edge computing facilitano la convergenza tra tecnologie IT e OT, permettendo l’applicazione di soluzioni di sicurezza maggiormente integrate ed efficaci.

Nell’ambito della cybersecurity, l’Edge Computing e il 5G presentano sfide uniche.

Poiché i dispositivi edge ampliano la superficie di attacco con i dati elaborati localmente, essi richiedono protezione anche a livello di dispositivo e di conseguenza accrescono la necessità di una sicurezza distribuita; mentre il 5G, offrendo maggiori velocità e connettività, espone a nuove vulnerabilità di rete rendendo necessaria una gestione avanzata della sicurezza dei dati in transito, in particolare attraverso la crittografia.

L’integrazione di queste tecnologie richiede, perciò, un approccio di sicurezza olistico e multi-livello.

Blockchain e Cybersecurity: Opportunità e Rischi nella Protezione dei Dati

Anche le tecnologie blockchain potranno rappresentare una risorsa, includendo le garanzie di riservatezza offerte dalla crittografia dei dati e una maggiore resilienza delle reti.

Oltre al mondo Finance – nel quale è già ampiamente diffusa – si stima pertanto che le migliori performance della blockchain per la cybersecurity saranno osservabili in campo di Data Protection.

Al contempo occorre essere consapevoli dei rischi derivanti dalla natura aperta e decentralizzata di questo strumento, che può rendere meno semplici i controlli di sicurezza lasciando spazio a minacce mirate in particolare agli Smart Contracts o al furto di criptovalute (dove un singolo attacco può fruttare oltre 200 milioni di dollari, come accaduto nel settembre 2023).

Cyber Security Skills: Carenza Globale di Competenze

Un tema cruciale riguarderà infine gli investimenti necessari alla diffusione delle Cyber Security Skills, affinché l’esigenza di includere nella forza lavoro di ogni settore un sufficiente numero di esperti di sicurezza non sia frustrata dalla scarsa disponibilità di professionisti adeguatamente formati.

Si prevede che già oggi manchino dal mercato oltre 4 milioni di professionisti specializzati in cybersecurity a livello globale, in particolare in campo di AI/ML e cloud security: un numero probabilmente destinato ad aumentare nei prossimi anni.

Conclusioni

Nell’affrontare un simile scenario, molto dipenderà anche dalle scelte degli organismi regolamentari.

In attesa della Convenzione ONU sul Cybercrime (in corso di elaborazione presso le competenti sedi) e del Regolamento UE sull’intelligenza artificiale (su cui si è recentemente raggiunto un nuovo accordo, non esente da critiche quanto alle scelte operate in tema di diritti civili), resta evidente come anche nel 2024 la sfida della sicurezza informatica debba procedere nel solco della formazione e della cooperazione fra tutti gli attori in campo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sicurezza-informatica-e-cyber-crime-cosa-aspettarsi-dal-2024/


IA e cybersecurity, bando UE da 84 milioni di euro. Si parte il 16 gennaio 2024

Bando per nuove soluzioni IA e cybersecurity

Qui per inviare le domande

La Commissione europea ha aperto nuovi inviti a presentare proposte per il Programma Europa Digitale. Il primo bando da 84 milioni di euro aprirà il 16 gennaio 2024 e sarà dedicato all’intelligenza artificiale (IA) e alla sicurezza informatica.

“L’aumento delle minacce informatiche impone all’Unione di potenziare i sistemi di difesa. L’invito in oggetto aiuterà gli Stati europei a proteggere meglio i propri cittadini, le imprese e l’economia”, ha spiegato in una nota Margrethe Vestager, Vicepresidente Esecutivo della Commissione europea.

“La tempestività è tutto nella risposta efficace alle nuove minacce informatiche, ecco perché investiremo in nuovi progetti e soluzioni per l’IA e la sicurezza, potenziando la nostra infrastruttura SOC e realizzando un vero cyber scudo europeo”, ha invece affermato il Commissario per il mercato interno, Thierry Breton.

Al lavoro su questi temi da alcuni anni, la Commissione intende affrontare i rischi generati da usi specifici dell’intelligenza artificiale attraverso una serie di norme complementari, proporzionate e flessibili. Tali norme forniranno inoltre all’Europa un ruolo guida nella definizione del gold standard globale.

Come partecipare

L’invito è rivolto a imprese di grandi medie e piccole dimensioni, alle amministrazioni pubbliche, agli enti pubblici di tutti gli Stati membri, ma anche dei Paesi associati al Programma, dei Paesi appartenenti allo spazio economico europeo e all’Associazione europea di libero scambio.

Il termine ultimo per presentare le candidature è fissato per il 26 marzo 2024 alle ore 17:00.

Per informazioni, termini e condizioni di partecipazione al bando c’è l’apposita pagina web della Commissione europea “Funding & tender opportunities”.

https://www.key4biz.it/ia-e-cybersecurity-bando-ue-da-84-milioni-di-euro-si-parte-il-16-gennaio-2024/473032/