Sicurezza password, approvate le Linee Guida ACN-Garante Privacy per la corretta conservazione. Scarica il documento
Molte violazioni dei dati personali sono strettamente collegate alle modalità di protezione delle password. Troppo spesso furti di identità sono causati dall’utilizzo di credenziali di autenticazione informatica archiviate in database non adeguatamente protetti con funzioni crittografiche.
Per questo motivo l’Agenzia per la cybersicurezza nazionale e il Garante per la protezione dei dati personali hanno messo a punto specifiche linee guida in materia di conservazione delle password, fornendo importanti indicazioni sulle misure tecniche da adottare.
Sempre più attacchi informatici sfruttano la cattiva abitudine degli utenti di utilizzare la stessa password per l’accesso a diversi servizi online, con la conseguenza che la compromissione delle credenziali di autenticazione di un singolo servizio potrebbe causare l’accesso non autorizzato a una pluralità di sistemi.
Recenti studi dimostrano che il furto di username e password consente ai cybercriminali di commettere numerose frodi a danno delle vittime. I dati rubati vengono utilizzati per entrare illecitamente nei siti di intrattenimento (35,6%), nei social media (21,9%) e nei portali di e-commerce (21,2%). In altri casi, permettono di accedere a forum e siti web di servizi a pagamento (18,8%) e finanziari (1,3%).
Le Linee Guida sono rivolte a tutte le imprese e le amministrazioni che, in qualità di titolari o responsabili del trattamento, conservano sui propri sistemi le password dei propri utenti, le quali si riferiscono a un numero elevato di interessati (es. gestori dell’identità digitale SPID o CieID, gestori PEC, gestori di servizi di posta elettronica, banche, assicurazioni, operatori telefonici, strutture sanitarie, etc.), a soggetti che accedono a banche dati di particolare rilevanza o dimensioni (es. dipendenti di pubbliche amministrazioni), oppure a tipologie di utenti che abitualmente trattano dati sensibili o giudiziari (es. professionisti sanitari, avvocati, magistrati).
L’obiettivo delle Linee Guida è quello di fornire raccomandazioni sulle funzioni crittografiche ritenute attualmente più sicure per la conservazione delle password, in modo da evitare che le credenziali di autenticazione (username e password) possano venire violate e finire nelle mani di cybercriminali, per essere poi messe online o utilizzate per furti di identità, richieste di riscatto o altri tipi di attacchi.
AI e Cybersecurity, 23 Agenzie di 18 Paesi sottoscrivono il primo documento sulla sicurezza. Scarica le linee guida
“Innalzare i livelli di cybersecurity dell’Intelligenza Artificiale per assicurare che sia progettata, sviluppata e impiegata in maniera sicura. La cybersicurezza è una pre-condizione essenziale dell’AI e serve per garantire resilienza, privacy, correttezza ed affidabilità, ovvero un cyberspazio più sicuro”.
Australia, Canada, Cile, Corea del Sud, Estonia, Francia, Germania, Giappone, Israele, Italia, Nigeria, Norvegia, Nuova Zelanda, Polonia, Regno Unito, Repubblica Ceca, Singapore e Stati Uniti hanno firmato il primo documento congiunto internazionale per un uso sicuro dell’Intelligenza Artificiale.
Dopo la prima conferenza internazionale sull’Intelligenza Artificiale, il cosiddetto “AI Safety Summit” del 1-2 novembre che si è tenuto nel Regno Unito, esperti governativi e del settore privato, provenienti da 18 Paesi, hanno elaborato una linea di indirizzo comune per supportare gli sviluppatori di qualsiasi sistema basato sull’IA.
“L’Intelligenza Artificiale è una sfida a cui l’Agenzia non vuole e non può sottrarsi – assicura il Direttore Generale di ACN, Prefetto Bruno Frattasi -. Per questo abbiamo aderito con convinzione a questa iniziativa. È una sfida che può essere vinta solo tutti assieme: dobbiamo mettere a disposizione le migliori energie, intellettuali e strumentali del nostro Paese e di tutti gli altri Paesi che si apprestano ad affrontare, a partire dal prossimo G7 a guida italiana, questa impresa così altamente impegnativa per l’intera umanità”.
Allarme phishing in Italia. Attenzione massima alle truffe con i loghi di ACN, Polizia di Stato ed Europol
È in corso una campagna di phishing che cita e utilizza i loghi di Uffici e Centri Nazionali di Polizia di Stato, Europol e Agenzia per la Cybersicurezza al fine di indurre le vittime a credere di essere state indagate per pedopornografia, invitandola a fornire giustificazioni entro 48 h, pena l’arresto.
La Polizia Postale, che ha diramato l’annuncio, ricorda a tutti i cittadini che nessuna Forza di Polizia, o altra Autorità dello Stato, contatta i cittadini, tramite e-mail o messaggi, per richiedere chiarimenti su presunte condotte criminali.
“Lo scopo della truffa, spiegano le forze dell’ordine, è carpire i vostri dati personali per scopi illeciti”.
Il documento falso che i criminal hacker inviano agli utenti via email
Anche ACN avverte: “Utilizzate false email con la firma del vicedirettore generale Ciardi”
Anche l’Agenzia per la Cybersicurezza Nazionale ha emanato oggi un comunicato attraverso la propria pagina Linkedin per confermare l’ondata di attacchi phishing.
“E’ in corso una massiva campagna di phishing attraverso false email e messaggi social realizzati indicando nel testo il nome del Vice Direttore Generale dell’Agenzia per la Cybersicurezza Nazionale NunziaCiardi e di altri rappresentanti delle forze dell’ordine“, si legge nel post. “I falsi messaggi utilizzano i loghi di Europol, Polizia e ACN e prospettano alla vittima una inesistente indagine penale nei suoi confronti; il tutto allo scopo di causare agitazione nel destinatario, inducendolo a ricontattare i truffatori ed esponendosi in tal modo a successive richieste di pagamenti in denaro o comunicazione di propri dati personali”.
L’Agenzia per la Cybersicurezza Nazionale raccomanda di diffidare da simili messaggi. “Nessuna Istituzione, tantomeno le forze di polizia contatterebbero i cittadini, attraverso email o messaggi, per richiedere loro pagamenti in denaro o comunicazioni di dati personali, dietro minaccia di procedimenti o sanzioni penali“, conclude il post.
Phishing: la situazione critica in Italia
Nel nostro Paese la sicurezza (quella virtuale) va sempre di più peggiorando. Secondo i dati dell’ultimo rapporto Clusit, in Italia nel primo semestre del 2023 gli attacchi informatici sono cresciuti del 40%.
Secondo il rapporto 2023 sui dati del 1° semestre 2023 e gli incidenti di cyber più significativi avvenuti a livello globale e in Italia nei primi sei mesi dell’anno e il confronto con i 4 anni precedenti, la media mensile, dopo aver registrato nei primi anni di analisi un valore abbastanza contenuto, passa da 15,7 attacchi al mese rilevati nel 2022 a ben 22 attacchi al mese nel primo semestre 2023. Tale tasso di crescita, si legge, è uno dei principali elementi di preoccupazione per il nostro Paese: in tutto il 2022 erano stati rilevati 188 attacchi, che costituivano già un record negativo per il nostro Paese, segnando una crescita del 169%, quando a livello mondiale si registrava una (già grave) impennata del 21% anno su anno.
Aumenta anche il dato degli attacchi di tipo phishing e ingegneria sociale, che – diversamente da quanto rilevato nel 2022 – in Italia risulta incidere in maniera maggiore rispetto al resto del mondo (14% vs 8,6% globale), indice di una forte necessità di sensibilizzazione e aumento della consapevolezza rispetto alle minacce cyber da parte degli utenti che hanno quotidianamente a che fare con i sistemi informatici.
Diminuisce la percentuale di incidenti basati su vulnerabilità note (4% vs 6% nel 2022), mentre compare una quota, seppur contenuta, di “web based attack” (1,5%). Sempre tenendo conto l’elevata quantità di situazioni dove non è stato possibile identificare la tecnica primaria dell’attacco (Unknown, 18% rispetto al 21% nel mondo), tali attacchi sono certamente presenti, ma ancora in quantità limitata.
Negli ultimi anni l’Intelligenza Artificiale si è imposta al centro del dibattito globale: la sua rapidissima evoluzione, col conseguente aumento dei potenziali campi di utilizzo, ha reso questa tecnologia – in particolare nella più recente accezione “generativa” – protagonista di accese discussioni.
La lettera in cui i CEO delle principali aziende sul mercato proponevano una “moratoria” per valutare le ricadute etiche dell’AI o le dimissioni di Geoffrey Hinton, considerato uno dei padri nobili dell’Intelligenza Artificiale, sono solo i passaggi più noti di una crescente tendenza che vede anche professionisti ed esperti assumere posizioni apertamente critiche rispetto ai rischi di un suo sviluppo incontrollato.
AI e cybersecurity: la posizione degli Enti di settore
L’ENISA Threat Landscape (ETL) 2023, undicesima edizione del rapporto annuale a cura dell’Agenzia europea per la Cybersecurity, include l’Intelligenza Artificiale fra i key trends più rilevanti entro lo scenario di minaccia attuale.
Il rapporto cita in particolare il fenomeno deepfake e l’aumento della disinformazione online, evidenziando l’impatto di “generative artificial intelligence chatbots” che stanno trasformando “the way in which we work, live and play, all built around data sharing and analysis […] becoming a preferred target for cybercriminals as they are very susceptible to data poisoning”.
Analogamente, la recente Roadmap for Artificial Intelligence 2023/24 pubblicata dalla statunitense Cybersecurity and Infrastructure Security Agency (CISA) pone le sfide di sicurezza come necessario punto di partenza per un uso responsabile degli strumenti AI.
Secondo la direttrice dell’Agenzia, gli obiettivi del documento sono:
promuovere l’impiego dell’AI per ampliare le risorse di cybersecurity;
assicurare che i sistemi AI siano protetti dalle minacce informatiche;
prevenire l’uso malevolo dell’AI contro le infrastrutture critiche.
Simili preoccupazioni hanno dato impulso alle numerose iniziative, portate avanti da Stati e organizzazioni internazionali, per definire framework tesi ad accompagnare la trasformazione operata dagli strumenti AI a partire dalla gestione dei relativi rischi.
Le nuove regole internazionali e l’approccio risk-based
Un esempio di tale approccio è rappresentato dai “Principi Guida sull’Intelligenza Artificiale generativa” elaborati nel corso del vertice G7 tenutosi a Hiroshima lo scorso ottobre, al fine di fornire un codice di condotta volontario per chiunque contribuisca allo sviluppo di sistemi AI avanzati.
Nel dettaglio, i progetti di principi guida chiedono alle organizzazioni di:
prevedere adeguate misure di identificazione, valutazione e mitigazione del rischio lungo tutti i processi di sviluppo dei sistemi di AI più avanzati;
individuare le vulnerabilità, incidenti e possibili schemi di uso malevolo degli strumenti lanciati sul mercato;
rendere pubbliche le capacità, i limiti e gli ambiti applicativi (leciti e non) dei sistemi per garantire una sufficiente trasparenza;
garantire la condivisione d’informazioni e il reporting degli incidenti di sicurezza tra le organizzazioni che sviluppano tali sistemi, includendo industrie, governi, società civile e accademia;
sviluppare, implementare e rendere pubbliche le policy relative alla governance degli strumenti AI e alla gestione dei relativi pericoli, secondo un approccio risk-based;
investire in robusti controlli di sicurezza (includendo quella fisica e cyber, nonché ogni potenziale insider threat) e implementarli lungo l’intero ciclo di vita delle tecnologie;
prevedere solidi meccanismi (es. watermarking) per consentire agli utenti di identificare i contenuti AI-generated;
condurre ricerche tese a mitigare ogni “societal, safety and security risk”, investendo in concrete misure di mitigazione dei rischi così individuati;
dare priorità, nello sviluppo degli strumenti AI, alle principali sfide globali attuali, come il cambiamento climatico o l’accesso alla salute e all’istruzione;
procedere nello sviluppo di standard tecnologici condivisi a livello internazionale;
implementare adeguate misure a protezione dei dati personali e della proprietà intellettuale.
Il testo è attualmente oggetto di una survey della Commissione europea, i cui esiti contribuiranno a orientare la posizione dell’UE in seno al G7.
Nella medesima scia sembra già voler procedere il Regolamento AI in discussione presso il Parlamento europeo, ove si definisce “ad alto rischio” ogni strumento che – in ragione dello specifico campo di applicazione – possa avere un impatto su aspetti rilevanti della vita pubblica (è il caso del Predictive Policing) o privata (come il diritto alla salute).
Il futuro dell’AI è nella trasparenza
Resta da sperare che alle dichiarazioni formali seguano processi aperti e realmente inclusivi in cui siano coinvolti tutti gli stakeholder interessati allo sviluppo di strumenti AI sicuri, trasparenti e rispettosi dei diritti umani.
È quanto richiesto dall’appello con cui quasi 2000 personalità del comparto tecnologico, sotto l’egida di Mozilla, chiedono di considerare apertura, trasparenza ed eliminazione delle barriere all’accesso del mondo AI come priorità globali: “When it comes to AI safety and security, openness is an antidote, not a poison”.
Forum ICT Security 2023 – Cosa è emerso durante la Tavola Rotonda “SMART MANUFACTURING E CYBER SECURITY, DIGITALIZZAZIONE SICURA DELLA INDUSTRY 4.0”
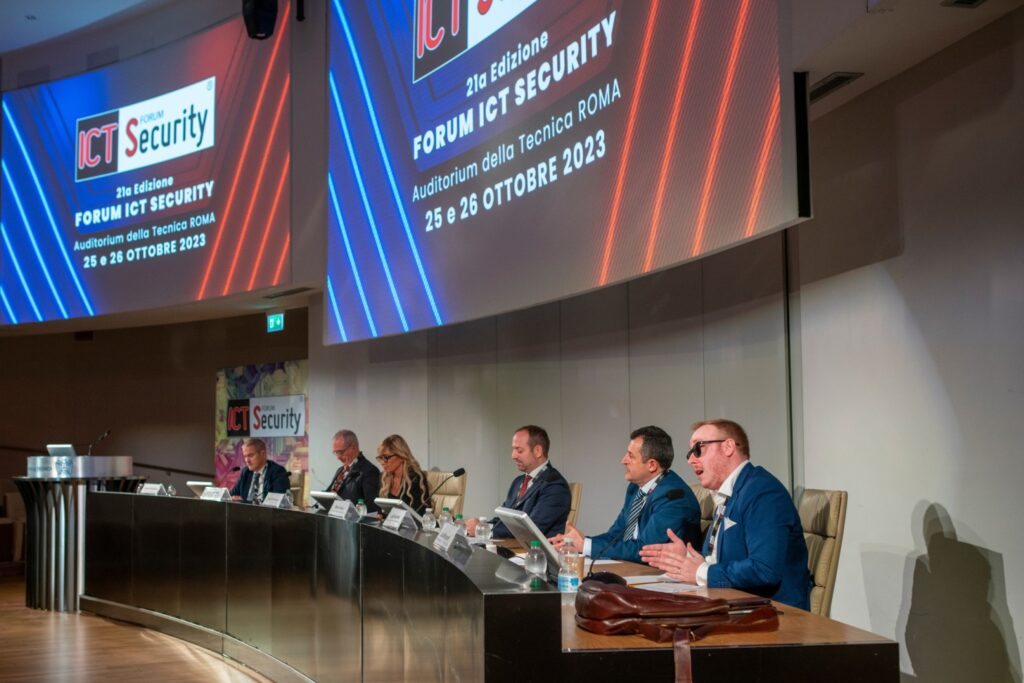
La 21a Edizione del Forum ICT Security, evento organizzato da ICT Security Magazine, ha offerto un’immersione approfondita nelle sfide e nei trend emergenti nella sicurezza del settore manifatturiero attraverso la Tavola Rotonda “SMART MANUFACTURING E CYBER SECURITY, DIGITALIZZAZIONE SICURA DELLA INDUSTRY 4.0” moderata da Claudio De Paoli, Head of BIP CyberSec, che ha visto la partecipazione di esperti del calibro di Giampiero Bonfiglio, CISO di L’Oréal Italia e Grecia; Francesco Corrado, Head of Cybersecurity per l’Italia di Ferrero; Carlo Fanuli, ICT Security Manager di PROMETEON TYRE GROUP; e Gianni Ferranti, Head of Security, Learning and Consulting Services per Europa e Latin America in Ericsson.
Forum ICT Security 2023 – ICT Security Magazine
Il dott. De Paoli ha dato il via alla discussione evidenziando evidenzia come il settore manifatturiero sia diventato un bersaglio primario per gli attacchi informatici, con un aumento significativo degli attacchi dal 2019 al 2022.
Claudio De Paoli
Le aziende manifatturiere oggi si trovano ad affrontare sfide uniche e complicate a causa della convergenza tra Operational Technology (OT) e Information Technology (IT) alla base dell’evoluzione verso l’industria 4.0 e dei flexible manufacturing systems. Per le industrie diventa essenziale gestire al contempo sia l’innovazione che i sistemi legacy, spesso vulnerabili, equilibrando la necessità di sicurezza con le esigenze di produzione e innovazione.
Il moderatore poi ha fornito un ulteriore spunto di discussione agli esperti, quello del ruolo della cultura aziendale e della governance nella gestione della sicurezza, enfatizzando l’importanza di una mentalità di sicurezza integrata a tutti i livelli dell’organizzazione.
Giampiero Bonfiglio
Bonfiglio ha preso la parola approfondendo il tema dell’interazione tra mondo OT e IT e raccontando come questa convergenza stia generando nuove superfici di attacco, rendendo così imperativa una strategia di cybersecurity dinamica e proattiva. La discussione si è poi spostata sull’accelerazione tecnologica che ha evidenziato la necessità di una continua evoluzione delle tattiche di difesa cyber, coinvolgendo anche nuove tecnologie come il machine learning e l’intelligenza artificiale al fine di rilevare e prevenire minacce. Ha infine definito il ruolo cruciale del top management nel supportare iniziative di cyber resilience, integrando pratiche di risk assessment e mitigation nelle decisioni strategiche aziendali.
Francesco Corrado
Corrado ha proseguito ponendo l’accento sul cambio di paradigma necessario nella cultura aziendale verso la sicurezza informatica, estendendo questo approccio anche alla supply chain. Ha discusso delle complessità gestionali relative ai sistemi legacy, spesso obsoleti ma ancora operativi, che presentano sfide uniche in termini di patch management e vulnerabilità. Ha proseguito sottolineando l’importanza di una governance tecnologica efficace, che includa policy di security aggiornate e un robusto framework di incident response.
Carlo Fanuli
A seguire Fanuli ha esplorato l’importanza della consapevolezza della sicurezza a tutti i livelli dell’organizzazione, evidenziando la necessità di programmi di formazione e sensibilizzazione. Ha messo in evidenza il ruolo del risk management nell’identificazione e mitigazione dei rischi cyber enfatizzando l’importanza di un approccio di security governance che preveda una security by design. Questo approccio prevede l’implementazione di misure di sicurezza già nella fase di design e sviluppo dei sistemi, utilizzando tecnologie come encryption, access control e network segmentation.
Gianni Ferranti
In conclusione, Ferranti ha portato una prospettiva innovativa sull’integrazione della sicurezza nelle pratiche di business, soprattutto in vista delle fabbriche del futuro. Ha discusso l’impiego di tecnologie emergenti come l’intelligenza artificiale e il cloud computing analizzandone i benefici nel potenziare la cyber defense, ma anche i loro rischi intrinseci come l’aumento di superfici di attacco e la gestione di vulnerabilità software. Ha inoltre esaminato l’impatto della globalizzazione e dell’offshoring sulla security chain, suggerendo la necessità di una gestione oculata delle risorse e delle informazioni in un contesto globale interconnesso.
Gli interventi hanno offerto un’analisi dettagliata delle varie dimensioni della sicurezza nel settore manifatturiero, evidenziando sia le sfide attuali sia quelle emergenti, e sottolineando l’importanza di un approccio integrato e aggiornato per garantire una cyber resilience efficace all’interno di un contesto industriale in rapida trasformazione.
Per una visione completa, a breve saranno disponibili i replay della tavola rotonda: ti invitiamo ad iscriverti alla newsletter di ICT Security Magazine per ricevere tutti gli aggiornamenti in merito e rimanere aggiornato sulle nostre iniziative future.
Il Museo del Queensland elimina l’11% di file duplicati e il 38% di file obsoleti con Voltage Fusion
Il Museo del Queensland è il custode del patrimonio naturale e culturale dello Stato, con oltre 15,2 milioni di oggetti ed esemplari in collezioni che raccontano la storia mutevole del Queensland.
Per 160 anni, i ricercatori e i curatori del Queensland Museum hanno conservato e condiviso le storie del Queensland attraverso la terra e il mare. Il Queensland Museum offre servizi museali in tutto lo Stato attraverso una rete di musei pubblici e comprende quattro attrazioni turistiche pubbliche e numerosi servizi di divulgazione.
Il rilevamento dei dati per migliorare la visibilità e l’accesso alle informazioni
Per un museo, la privacy dei dati ha molte dimensioni diverse. I documenti finanziari e legali devono soddisfare i requisiti di privacy e la conformità normativa, ma il Museo gestisce anche dati di enorme valore storico e fornire un accesso curato a questi dati è di vitale importanza.
“Il ruolo del nostro team – spiega Kerry Cody, responsabile dei servizi digitali e informativi del Queensland Museum – è quello di rendere le informazioni più visibili e accessibili. Gran parte dei dati delle nostre collezioni storiche sono stati digitalizzati e, al posto delle grandi sale di archiviazione, ora abbiamo una pletora di schedari virtuali contenenti milioni di documenti. Con archivi come Exchange, SharePoint e OneDrive, oltre a unità esterne e USB, la visibilità dei dati non costituisce un’impresa facile”.
Alcuni dei record del Museo sono stati classificati come sensibili in quanto riguardano oggetti provenienti dalle comunità australiane delle Prime Nazioni e questi dati possono avere restrizioni di accesso. Di conseguenza il Museo del Queensland deve prestare la massima attenzione alla gestione dei dati sensibili, per esempio memorizzandoli su un disco di rete senza controlli di accesso.
“Ma naturalmente non sappiamo cosa non sappiamo – prosegue Kerry Cody – . Anche se disponiamo di chiari processi di governance delle informazioni, questi si basano sulla diligenza degli utenti nell’acquisizione e nell’archiviazione delle informazioni. I processi manuali possono essere fallibile e, poiché avevamo in programma di aggiornare il nostro sistema di gestione elettronica dei documenti e dei “record” (EDRMS) basato su OpenText Content Manager, abbiamo deciso di cogliere l’opportunità per condurre un’ottimizzazione completa della data discovery e dell’information governance”.
Nel contempo Microsoft Teams è stato introdotto per fornire un’efficace piattaforma di collaborazione. Sebbene, inizialmente, utilizzi Teams solo per le sue funzionalità di videoconferenza e chat, il Museo finirà per creare, archiviare e condividere informazioni a supporto dei team di progetto. Tuttavia, il Museo voleva assicurarsi che i dati che entrano in Teams o in qualsiasi altro repository, fossero prima ripuliti.
I dati non strutturati e generalmente non gestiti sono più vulnerabili perché spesso il loro valore per l’organizzazione non è stato adeguatamente valutato. Dopo aver fatto un primo tentativo di inventariare manualmente i suoi 20 terabyte di dati, il team del Queensland Museum si è reso conto che doveva esserci un modo migliore.
Fusion realizza notevoli risparmi sui costi di storage
L’obiettivo era di aggiornare Content Manager, introducendo flussi di lavoro automatizzati per supportare una migliore governance delle informazioni e integrare Content Manager con Teams.
La scelta è stata di utilizzare Voltage Fusion di OpenText. Fusion supporta funzionalità di conservazione, disposizione e gestione dei dati per una gestione più efficace del ciclo di vita, garantendo al contempo la piena conformità alle normative sulla privacy dei dati. È in grado di identificare rapidamente i dati ridondanti, obsoleti e inutili, aiutando le organizzazioni a ridurre la disorganizzazione e i costi associati alla gestione dei dati sensibili.
È stato così avviato un “proof-of-value” condotto su 500 GB di dati per un periodo di 30 giorni, che ha portato all’analisi di 400mila file in base a criteri e parole chiave predefiniti.
In un panorama di dati di grandi dimensioni, è molto facile che i dati siano duplicati, poiché i file sono spesso archiviati in diversi repository a causa di varie applicazioni che svolgono funzioni diverse. Tuttavia, il team è rimasto sorpreso nello scoprire che ben l’11% dei file scansionati erano duplicati.
“Una tale duplicazione è chiaramente uno spreco delle nostre risorse di archiviazione – commenta Kerry -. Dal punto di vista finanziario, Fusion si è venduto da solo: prevediamo un risparmio annuo di oltre 60mila dollari sullo storage. Sebbene questo sia ottimo, c’è un ulteriore costo nascosto associato al potenziale danno alla reputazione in caso di violazione dei dati. È qui che riteniamo che Fusion si riveli davvero efficace”.
Tesori scoperti, gestione migliorata e protezione dei dati sensibili
Un terzo dei file aveva superato la data di conservazione e poteva essere smaltito in conformità alle normative sui dati. Questo è importante per le operazioni di memorizzazione ma anche per ridurre i rischi, evitando di conservare le informazioni sensibili più a lungo del necessario.
“Fusion è incredibilmente facile da usare e ci ha fornito mappe di calore visive per valutare facilmente il rischio di dati sensibili – spiega Kerry -. Ora sposta automaticamente i file qualificati dalla loro posizione di origine in Content Manager, mascherando così le informazioni sensibili”.
La prova ha anche evidenziato molti fascicoli di cui il team non era a conoscenza, spesso molto preziosi per il Museo. Con una storia così lunga, infatti, può capitare di perdere le tracce dei file, per esempio quando i ricercatori di lungo corso lasciano il loro posto. Un filmato che potrebbe essere stato girato durante un’importante escursione sul campo può essere archiviato in modo errato da qualche parte. Oppure una foto analogica di un pappagallo raro può essere digitalizzata ma non etichettata correttamente.
Utilizzando l’intelligenza artificiale, Fusion trova percorsi di file che altrimenti non sarebbero stati scoperti. Il Museo ha trovato un vecchio registro in questo modo che conteneva informazioni preziose sulle collezioni del Museo e ora è considerato un grande patrimonio e classificato come tale.
“Fusion ci ha accompagnato in un viaggio incredibile con sorprese ad ogni angolo – conclude Kerry Cody -. Abbiamo trovato veri e propri tesori tra i nostri milioni di file, oltre a modi per ridurre drasticamente i nostri costi di archiviazione e salvaguardare i dati sensibili”.
Infrastrutture Critiche e Sicurezza Nazionale: la Roadmap CISA per l’Intelligenza Artificiale 2023-2024
La “Roadmap for Artificial Intelligence 2023-2024” della Cybersecurity and Infrastructure Security Agency (CISA), un’agenzia del Dipartimento della Sicurezza Interna degli Stati Uniti (DHS), rappresenta un piano strategico cruciale che risponde direttamente all’Ordine Esecutivo 14110 della Casa Bianca. Questo documento è fondamentale per garantire lo sviluppo e l’uso sicuri e affidabili dell’intelligenza artificiale (AI), allineandosi strettamente con le direttive nazionali degli Stati Uniti. L’obiettivo centrale della roadmap è quello di massimizzare i benefici dell’AI per potenziare la cybersecurity e proteggere le infrastrutture critiche, assicurando al contempo la sicurezza dei sistemi AI da eventuali minacce informatiche e contrastando l’uso inappropriato dell’AI che potrebbe mettere in pericolo le infrastrutture critiche.
La roadmap si sviluppa attraverso cinque punti principali, ognuno dei quali sottolinea un aspetto specifico dell’integrazione dell’AI nei contesti legati alla sicurezza nazionale:
Utilizzo Responsabile dell’AI: CISA si impegna a utilizzare l’AI in modo etico e sicuro, nel rispetto delle leggi e delle politiche, per rafforzare la difesa cibernetica e supportare la sua missione di protezione delle infrastrutture critiche.
Valutazione e Assicurazione dei Sistemi AI: la roadmap include la valutazione e l’assistenza per l’adozione di software AI “secure by design” da parte di una vasta gamma di stakeholder. Questo sforzo mira a stabilire pratiche e linee guida per lo sviluppo e l’implementazione resiliente dell’AI.
Protezione delle Infrastrutture Critiche: uno sforzo chiave è la valutazione e la raccomandazione di strategie per mitigare le minacce AI alle infrastrutture critiche, in collaborazione con altre agenzie governative e partner industriali.
Collaborazione e Comunicazione: CISA lavora con partner internazionali e inter-agenzia per sviluppare politiche e strategie comuni per la sicurezza AI, promuovendo la cooperazione e la condivisione delle migliori pratiche a livello globale.
Educare la Forza Lavoro: L’agenzia si impegna a formare la propria forza lavoro sugli aspetti tecnici, legali, etici e politici dei sistemi software AI, continuando contemporaneamente a reclutare personale specializzato in AI.
In sintesi, la Roadmap di CISA per l’AI si concentra sull’integrazione di principi “Secure by Design” nei sistemi AI, enfatizzando la necessità di sicurezza come requisito fondamentale e integrato nello sviluppo dei sistemi AI fin dall’inizio e per tutto il loro ciclo di vita. La collaborazione tra governo, industria e accademia è essenziale per stabilire le linee guida necessarie per garantire che gli strumenti software basati su AI siano sicuri e affidabili.
Gruppo editoriale Godó migliora la sicurezza e la capacità di integrazione con NetIQ
Il Gruppo Godó è un leader del mercato multimediale in Spagna che opera dal 1881 promuovendo un giornalismo di qualità attraverso tutte le sue filiali.
Gruppo Godó lavora tradizionalmente in ambiente Microsoft e, poco dopo aver optato per il passaggio a Office 365, si è trovato a dover affrontare l’inizio della pandemia Covid-19 con le relative implicazioni.
“Avevamo bisogno di fornire un accesso remoto sicuro ai nostri sistemi aziendali chiave, come Salesforce.com e Citrix – spiega David Ubeda Bricio, workplace manager del Gruppo Godó -. Dovevamo accelerare rapidamente i nostri piani, in modo che i nostri dipendenti e i nostri giornalisti freelance potessero presentare le loro storie e rispettare le scadenze imposte dalla pubblicazione. Abbiamo oltre 1000 utenti interni ed esterni e abbiamo lavorato a stretto contatto con i partner di OpenText per garantire che potessero lavorare senza interruzioni”.
Accesso remoto SSO sicuro e gestione semplificata delle password
Grazie a NetIQ Access and Identity Manager e NetIQ Advanced Authentication di OpenText è stato possibile garantire rapidamente l’accesso remoto VPN a tutti coloro che ne avevano bisogno sia per le applicazioni on-premise sia cloud-based. Grazie all’ampia gamma di connettori, è stato possibile integrare e collegare tutte le applicazioni chiave tramite single sign-on (SSO) realizzando una federazione con Office 365 e l’autenticazione multi-fattore.
Dato che il team di helpdesk trascorreva in media due ore al giorno a rispondere alle domande relative alle password, il Gruppo spagnolo ha colto l’opportunità per implementare NetIQ Self-Service Password Reset (SSPR) di OpenText, completamente integrato con NetIQ Access and Identity Manager e Advanced Authentication.
Oltre a migliorare drasticamente la produttività dell’helpdesk, l’introduzione di SSPR ha anche migliorato in modo significativo la sicurezza complessiva del sistema grazie alla definizione di password chiare, precise regole di scadenza e l’introduzione di un sofisticato criterio di password basato su diversi profili utente.
Collaborazione migliorata con una soluzione a prova di futuro
Prima dell’introduzione dell’autenticazione a più fattori, i giornalisti freelance non potevano accedere direttamente ai sistemi e dovevano inviare i loro lavori tramite e-mail.
“Oggi le soluzioni NetIQ consentono ai nostri giornalisti interni e freelance di collaborare utilizzando la stessa piattaforma e gli stessi strumenti – continua David Ubeda Bricio -. Questo rende l’invio di copie, l’editing, la revisione, la correzione bozze e l’impaginazione molto più efficienti e veloci rispetto al precedente modello che richiedeva molto tempo. Quando è arrivato il Covid-19 ci siano trovati sotto pressione per fornire una soluzione sicura per il lavoro a distanza. Grazie alle soluzioni di OpenText Cybersecurity abbiamo rapidamente accelerato i nostri piani riuscendo a implementare in breve tempo un’autenticazione multi-fattore completa. Questo non solo ha risolto il problema immediato del lavoro da remoto, ma ci ha anche consegnato un ambiente di lavoro molto più produttivo e collaborativo. Stimiamo un ritorno completo sull’investimento (ROI) entro due anni, grazie al miglioramento della produttività dell’helpdesk e al risparmio di tempo ottenuto grazie alla semplificazione dei processi”.
Questo progetto ha anche consentito a Gruppo Godò di introdurre una gestione dell’accesso basata sui ruoli al fine di semplificare ulteriormente i suoi processi di assunzione delle risorse umane e dei dipendenti.
“Inoltre – conclude il manager di Gruppo Godò – il progetto ha fornito la flessibilità necessaria per collegare in modo trasparente un ambiente ibrido di applicazioni on-premise e cloud. Abbiamo in programma di passare a un ambiente cloud di Amazon Web Services (AWS) nel prossimo futuro, e le soluzioni NetIQ rappresentano una base solida per questo passaggio”.
Forum ICT Security 2023 – Ecco cosa si sono detti i CISO delle TLC
ICT Security Magazine, in veste di organizzatore, esprime profonda gratitudine al caloroso e numeroso pubblico che ha animato questa 21a Edizione del Forum ICT Security.
L’evento ha brillato grazie a una schiera di relatrici e relatori esperti che hanno saputo condurre il dibattito sui temi più “caldi”, regalando ai partecipanti una visione nitida sul futuro della sicurezza informatica tra innovazione, sfide e soluzioni mirate. Il Forum ha messo in luce l’urgente necessità di una sicurezza coesa e ben organizzata, spingendo la consapevolezza su un nuovo livello. Il dialogo acceso tra innovazione e pratica ha delineato strategie all’avanguardia utili a rafforzare la security posture nel mondo aziendale e industriale, sottolineando l’importanza di una sicurezza ben strutturata e condivisa.
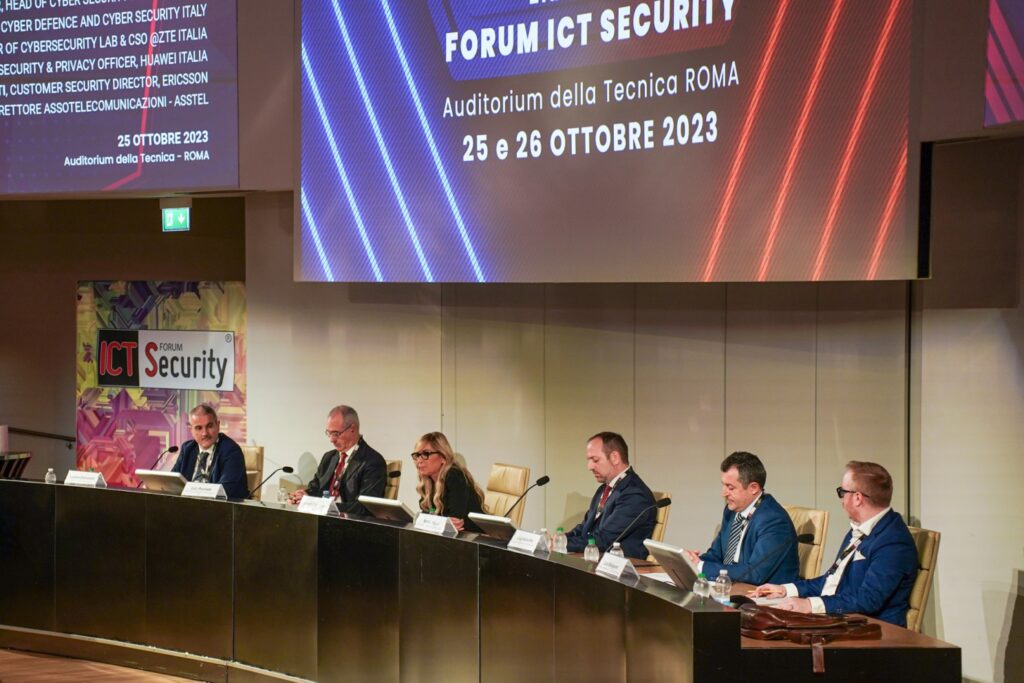
Il 25 ottobre si è aperto con la Tavola Rotonda “Telco industry e innovazione tecnologica, soluzioni di cybersecurity per i nuovi rischi” moderata da Laura Di Raimondo (Asstel – Assotelecomunicazioni ), dove i CISO delle principali aziende del settore TLC hanno realizzato un’attenta analisi del panorama mutevole delle cyber minacce, condividendo il loro sapere in materia di sicurezza informatica e anticipando le tendenze future.
Forum ICT Security 2023 – Tavola Rotonda del 25 ottobre
La dott.ssa Di Raimondo ha dato il via al dibattito evidenziando il trinomio Sociale, Industriale ed Economico delle Telecomunicazioni, che rappresenta – oggi più che mai – l’asse portante su cui ruota l’interconnessione globale.
Forum ICT Security 2023 – Laura Di Raimondo
In primis è stato posto l’accento sull’aspetto sociale, che si manifesta attraverso la connettività e i servizi essenziali; a seguire si è approfondito il valore industriale, incarnato dalla facilitazione dei vari servizi per il mondo imprenditoriale e la Pubblica Amministrazione. A coronare il trinomio, il valore economico generato: che però ha risentito di una contrazione significativa, soprattutto nel contesto italiano.
Dal 2010 al 2021 il mondo delle telecomunicazioni ha visto una riduzione dei ricavi da 41.9 a 27.9 miliardi di euro, frutto di una competizione accanita che ha spinto verso una diminuzione dei prezzi del 33.3% dal 2011, aggravata da interventi sui prezzi regolamentati. Nonostante quest’ombra di incertezza le aziende del settore persistono nell’investire massicciamente, rivolgendo uno sguardo particolare verso l’innovazione tecnologica. È in questa cornice che la cybersicurezza emerge come un tema di primaria importanza.
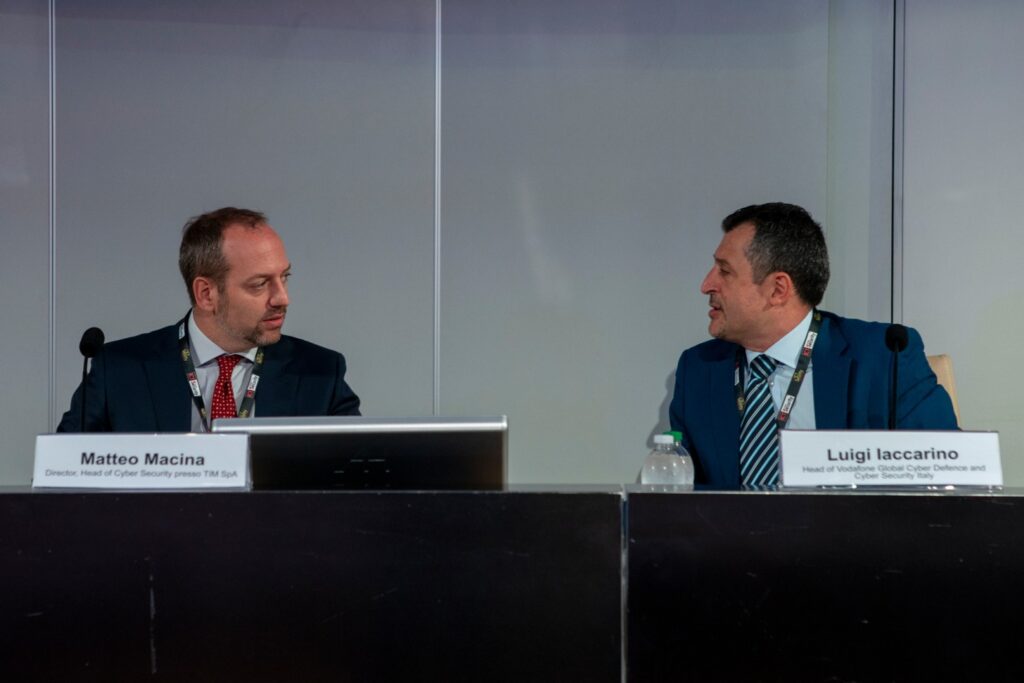
Forum ICT Security 2023 – Matteo Macina e Luigi Iaccarino
Matteo Macina (Head of Cyber Security presso TIM SpA) si è prontamente agganciato all’analisi della moderatrice ampliando il discorso sulle sfide alla sicurezza nelle infrastrutture Telco, descrivendo le vecchie e nuove minacce a cui il settore risulta esposto in un mondo iperconnesso.
Macina ha evidenziato come le infrastrutture Telco, per loro natura, siano esposte a una vasta gamma di minacce cyber. Con l’avvento del 5G la superficie di attacco si è ampliata ulteriormente, rendendo cruciali investimenti oculati nella sicurezza.
È seguito il racconto sulle “vecchie” sfide, dove si inseriscono i sistemi legacy – come le reti 2G e 3G – che portano con sé minacce storiche difficilmente risolvibili, tra cui protocolli di rete vulnerabili e stazioni base fasulle; per poi sottolineare come l’elemento umano rimanga l’anello debole della catena di sicurezza, con la minaccia amplificata dalle tecniche avanzate di social engineering e la democratizzazione dell’Intelligenza Artificiale, spesso accoppiata a una formazione insufficiente su questi temi critici.
L’Head of Cyber Security di TIM ha poi affrontato i problemi derivanti dalla complessità di servizi e sistemi spesso frutto della collaborazione tra diversi attori, nonché le difficoltà di sinergie evidenti soprattutto negli attacchi alla supply chain, inserendo tutto ciò entro un panorama di conflitti globali e guerre ibride dove le Telco diventano bersagli privilegiati per attori malevoli State-sponsored, gruppi di spionaggio od organizzazioni criminali che cercano di monetizzare i loro attacchi tramite ransomware.
A seguire Luigi Iaccarino (Head of Vodafone Global Cyber Defence and Cyber Security Italy) ha raccontato come le telecomunicazioni, evolutesi da semplici canali di comunicazione a ecosistemi complessi, affrontino una responsabilità crescente per i team di cybersecurity.
Sono lontani i tempi in cui le reti avevano la sola funzione di comunicazione tra individui. Ormai le Telco, pur mantenendo la loro funzione primaria, hanno differenziato il proprio ruolo ampliandolo a una serie di servizi sopra la connettività, assumendo inoltre un ruolo fondamentale nel consentire l’erogazione di contenuti sempre più consuming in termini di banda. Questa evoluzione mette una pressione ulteriore sui team di cyber security: sia perché devono gestire un rischio molto più ampio, che non si focalizza solo sulle reti ma si sposta sempre di più verso il mondo “applicativo”, sia per la responsabilità che hanno verso la società, laddove eventuali compromissioni esterne possono creare disservizi molto ampi, determinando un legame sempre maggiore tra sicurezza fisica e logica.
Studi di settore evidenziano le Telecomunicazioni sia l’industria più a rischio APT, appena dietro il comparto governativo. I motivi sono abbastanza chiari: la compromissione di una Telco può essere veicolo di financial gain, basti pensare al SIM swapping per bypassare la Multi Factor Authentication, alle azioni di spionaggio, soprattutto di natura Nation-State, o alla compromissione di router gestiti per conto di aziende terze.
«In una situazione del genere» ha concluso Iaccarino «è importante avere una visione olistica della security, che da una parte indirizzi il basic (dove basic non vuol dire facile) ma dall’altra sia in grado di creare anche relazioni di intelligence che consentano di mitigare le minacce di settore nei tempi adeguati. Fondamentale basare la sicurezza su layer di controlli che si rinforzino l’uno con l’altro e non lavorare a compartimenti stagni».
Forum ICT Security 2023 – Luca Bongiorni
Luca Bongiorni (Director of Cybersecurity Lab & CSO di ZTE Italia) ha proseguito il racconto evidenziando come fronteggiare le minacce emergenti di cybersecurity richieda un’anticipazione proattiva delle tendenze. Tra le sfide emergenti, Bongiorni ha elencato:
compromissione delle catene di fornitura (supply chain) legate a prodotti di terze parti (es. dipendenze software);
campagne di disinformazione avanzate tramite deepface e Intelligenza Artificiale;
attacchi mirati come il ransomware, potenziati dai dati provenienti dai dispositivi IoT;
insufficiente analisi e controllo delle infrastrutture orbitali spaziali;
scarsità di competenze e personale tecnico specializzato in cybersecurity;
incremento dei crimini legati a criptovalute digitali come Bitcoin, Monero, Ethereum, ecc.;
nuovi assalti informatici che sfruttano l’informatica quantistica, minacciando algoritmi di cifratura precedentemente considerati sicuri.
A tali minacce, poiché non esiste una soluzione unica, siamo tenuti a rispondere con alcune strategie chiave:
Threat Intelligence – Investire in servizi di intelligence sulle minacce è cruciale per essere sempre aggiornati sulle tattiche future adottate dai threat actors, fornendo informazioni preziose per prevenire, rilevare e rispondere tempestivamente agli attacchi .
Verticalizzazione della conoscenza (hyper-specializzazione) – Formare un gruppo di esperti interni, o SSME (Security Subject Matter Expert), all’interno dei team di sicurezza. Un approccio che potrebbe vedere membri del team dedicare una porzione del loro tempo a specializzarsi in minacce emergenti, arricchendo la preparazione dell’intera squadra.
Sensibilizzazione degli Stakeholders attraverso Joint Cybersecurity Workgroup meetings – Organizzare incontri periodici con gli stakeholder per informarli sulle minacce future e iniziare a pianificare playbook e piani di business continuity mirati.
Queste strategie, integrate in un piano di sicurezza robusto, possono costituire un valido baluardo contro le minacce emergenti, promuovendo una cultura della prevenzione e dell’aggiornamento continuo.
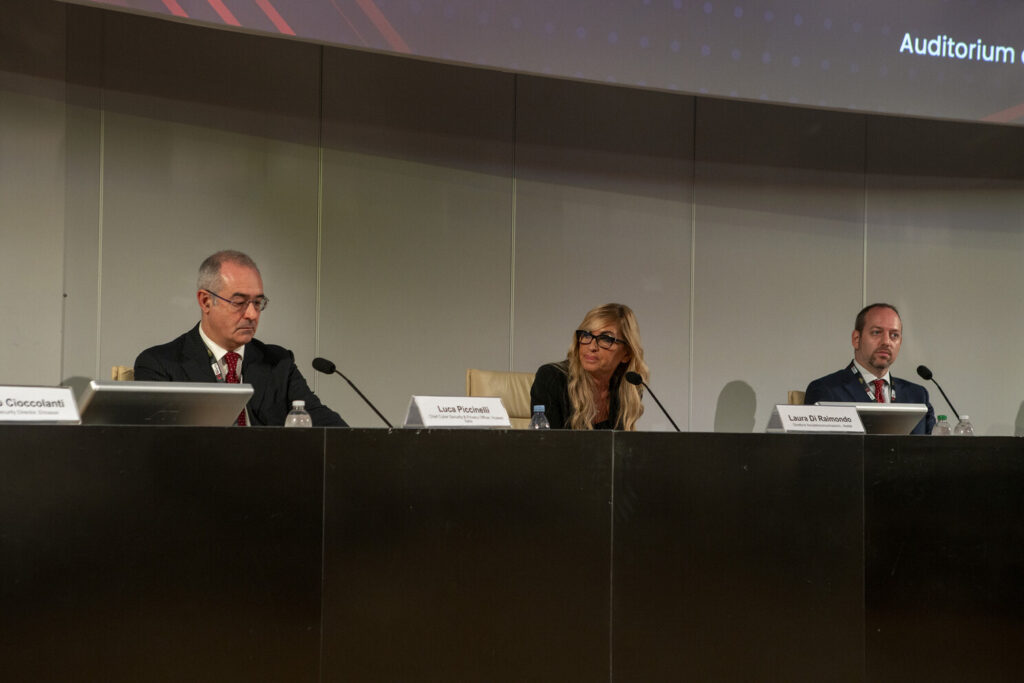
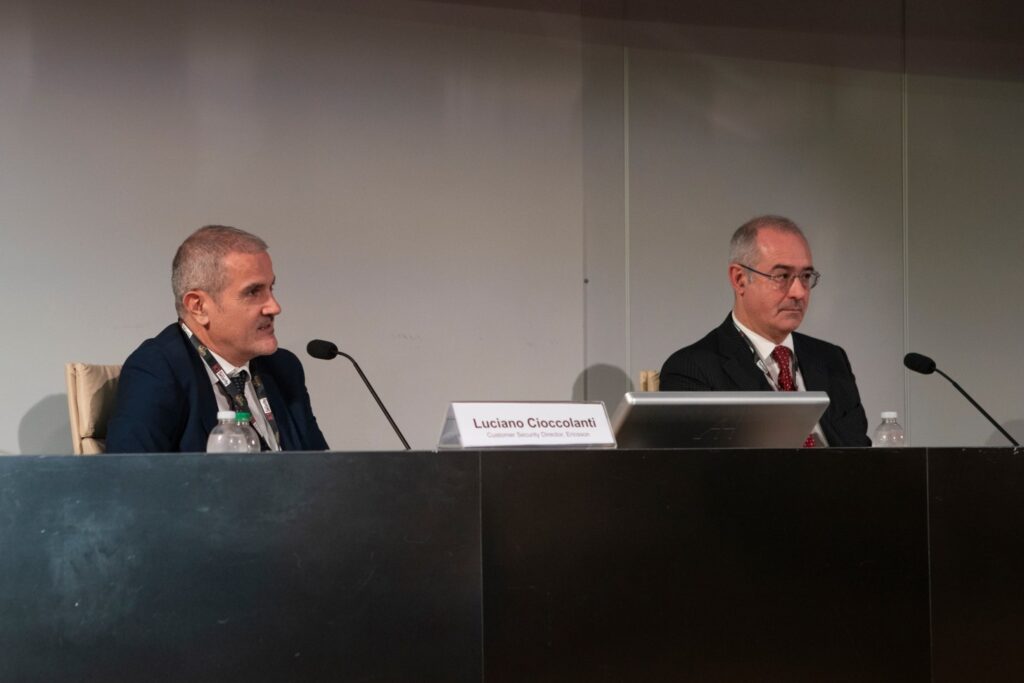
Forum ICT Security 2023 – Luciano Cioccolanti e Luca Piccinelli
Luciano Cioccolanti (Customer Security Director di Ericsson) ha posto l’attenzione su alcune delle rivoluzioni che hanno coinvolto le Telecomunicazioni, tra cui l’entrata in funzione dell’ACN e il nuovo panorama di sicurezza nel contesto europeo.
Cioccolanti ha descritto come il mondo delle telecomunicazioni abbia vissuto una metamorfosi sostanziale negli ultimi anni, con l’evoluzione dell’ACN (Agenzia per la cybersicurezza nazionale) come punto di riferimento.
Questa evoluzione, radicata nel tessuto europeo, emerge da una consapevolezza acuita dei rischi associati a vari aspetti:
sovranità degli Stati e impiego di tecnologie dual use;
governance basata su principi etici e legali;
riflessi politici e sociali.
Tali fattori hanno elevato la valutazione critica degli asset, dei contenuti e dei servizi nel settore. Infatti, dal 2019, l’Unione Europea ha intensificato il focus su questo ambito proponendo un approccio strutturato e coordinato attraverso iniziative come l’EU 5G Toolbox, supportato dal contributo continuo di ENISA; mentre l’Italia ha risposto con la formazione dell’ACNE e del CVCL (Centro di Valutazione e Certificazione Nazionale), arrivando a delineare un robusto quadro normativo.
La costante collaborazione tra operatori, fornitori, gruppi di lavoro presso enti di standardizzazione, system integrator e associazioni di settore è diventata la chiave di volta per mitigare i rischi di sicurezza.
Luca Piccinelli (Chief Cyber Security & Privacy Officer, Huawei Italia) ha concluso il primo giro di interventi raccontando l’interazione dinamica e il dialogo tra aziende in un ambiente altamente competitivo, come dimostrato dalla collaborazione tra Ericsson e Huawei. Piccinelli ha raccontato come questi due giganti delle telecomunicazioni abbiano unito le forze in un impegno congiunto per sviluppare soluzioni sui brevetti relativi alle tecnologie wireless. Tale cooperazione non solo ha evidenziato l’importanza della condivisione di conoscenze e risorse, ma ha anche sottolineato l’essenziale necessità di un’alleanza industriale per promuovere l’innovazione e l’avanzamento tecnologico del Paese.
Piccinelli ha poi affrontato il tema dell’evoluzione della cybersecurity in Italia, dove l’adozione della direttiva NIS2 rappresenta un passo significativo verso una maggiore resilienza e protezione delle infrastrutture critiche e dei dati sensibili. L’Italia ha già attuato questa direttiva, con l’Agenzia per la Cybersecurity Nazionale (ACN) che funge da punto di contatto per la sicurezza delle reti e dei sistemi informativi a livello nazionale. Inoltre, oggi le autorità competenti per i fornitori di servizi digitali (DSP) includono il Ministero dello Sviluppo Economico e l’Istituto Superiore delle Comunicazioni e delle Tecnologie dell’Informazione (ISCTI), incaricati di garantire l’adeguata implementazione delle misure di sicurezza necessarie.
Forum ICT Security 2023 – Tavola Rotonda del 25 ottobre
Avendo così definito il contesto operativo di riferimento, la discussione si è estesa alla crucialità di anticipare le tendenze e i modelli di minacce emergenti, spostandosi su temi più specifici riguardanti la collaborazione tra i vari operatori di telecomunicazioni e l’interscambio di informazioni tramite un ISAC di settore.
Si è parlato anche della crescente sofisticazione delle minacce informatiche tra rischi cyber, challenge e casi reali; per poi proseguire con una panoramica sulle best practices per la realizzazione di prodotti e funzionalità sicure e chiudere con uno slancio verso il futuro, attraverso il racconto dei progressi e dei miglioramenti che stanno interessando il settore, descrivendo i fattori abilitanti rappresentati da tecnologie quali 6G, intelligenza artificiale, machine learning e computazione quantistica.
Per una visione completa, a breve saranno disponibili i replay della tavola rotonda: ti invitiamo ad iscriverti alla newsletter di ICT Security Magazine per ricevere tutti gli aggiornamenti in merito.
Ottimizzare la postura di sicurezza dei dati con Voltage Fusion
Chi si occupa di sicurezza dei dati nel cloud ha familiarità col termine Data Security Posture Management (DSPM), coniato da Gartner nel 2022. Il DSPM è un approccio nuovo e migliorato alla protezione delle informazioni nel cloud, la cui costruzione comprende diverse fasi: individuazione, valutazione del rischio, analisi dell’utilizzo e ripristino (in inglese, Discovery, Risk Assessment, Usage analysis, Remediation).
Individuare i dati significa catalogarli in tutti gli ambienti, compresi i dati noti sensibili e regolamentati (informazioni sui clienti, dati personali, proprietà intellettuale e così via) e i cosiddetti “dati oscuri” ovvero raccolti, ma non necessariamente utilizzati per qualche scopo. Questi ultimi rappresentano il 90% dell’iceberg dei dati che si nasconde sotto la superficie. Esistono per una miriade di motivi: alcuni vengono raccolti “per sicurezza”, come i file di log e le riprese delle telecamere a circuito chiuso; altri derivano da utilizzi pianificati che non hanno avuto successo o da progetti cancellati o completati; altri ancora sono inutilizzati semplicemente perché il volume è troppo grande per un’analisi realistica. Qualunque sia la fonte o il motivo, i dati oscuri esistono in ogni azienda. E, come suggerisce il termine “oscuri”, non sono facilmente visibili e difficilmente sono sotto stretto controllo, con il risultato che spesso vengono condivisi in modo eccessivo all’interno dell’azienda e forse anche all’esterno. Alcuni di questi dati migrano inevitabilmente verso lo storage in-the-cloud, dove pongono ulteriori rischi. Voltage Fusion offre potenti strumenti di rilevamento in grado di analizzare qualsiasi repository e qualsiasi servizio, aiutando a classificare i dati, inclusi quelli oscuri, on premise e nel cloud nonché a collegare la rilevazione con la protezione.
Valutare il rischio significa comprendere l’esposizione finanziaria che i vari dati rappresentano. Un approccio semplicistico assegna un semplice punteggio di rischio basato su classificazioni limitate e generiche. Voltage adotta un approccio differente, costruendo un modello di rischio finanziario solido e flessibile che mostra l’impatto finanziario per l’organizzazione nel caso in cui i dati finiscano nelle mani sbagliate. Poiché ogni violazione dei dati è unica e non tutti i dati hanno lo stesso valore, questo modello fornisce probabilità e una gamma di possibili impatti. La classificazione approfondita e sensibile al contesto di Voltage Fusion consente di conoscere realmente il valore e il rischio associati ai propri dati.
L’analisi dell’utilizzo è il passo successivo e riguarda la comprensione di chi ha accesso a quali dati. Oltre agli accessi previsti e approvati, non è raro scoprire che le persone hanno un accesso inaspettato alle informazioni sensibili e, non sapendo di avere questo accesso, non sono in grado di proteggerlo adeguatamente. Voltage Fusion offre funzionalità di governance dell’accesso alle informazioni e ai dati che mappano i diritti di accesso, fornendo ulteriori informazioni sul valore e sul rischio dei dati e abilitando controlli di accesso “smart”.
Remediation significa garantire che l’accesso ai dati sensibili sia consentito solo a chi ne ha legittimamente bisogno, proteggendo i dati stessi, non solo a riposo, ma anche in movimento e in uso. Le tecnologie Voltage consentono di proteggere i carichi di lavoro in-the-cloud, permettendo l’analisi dei dati senza esporre i dati sensibili nemmeno agli analisti che li utilizzano. I dati regolamentati e di alto valore possono essere condivisi e utilizzati in modo diffuso e persino rilasciati all’esterno in uno stato protetto.
Il valore di Voltage Fusion
Le fasi sopra descritte consentono di costruire il DSPM e possono essere eseguite in modo indipendente, ma forniscono un maggiore valore aggiunto attraverso un approccio integrato.
Voltage Fusion supporta tutti gli aspetti del DSPM come un processo continuativo, verificando costantemente se i risultati conseguiti ieri sono ancora validi oggi e garantendo una gestione ottimale per il presente e per il futuro.
Voltage Fusion è la piattaforma di sicurezza dei dati di OpenText Cybersecurity che consente di gestire in modo efficace la postura di sicurezza dei dati. Rileva e classifica i dati ovunque, attraverso archivi cloud, database, applicazioni di collaborazione e condivisioni di file, con tag di classificazione, modelli sui rischi finanziari e legati ai dati sensibili, monitoraggio e protezione dei dati.
Voltage apporta all’approccio DSPM un ulteriore miglioramento grazie a una serie di tecnologie incentrate sui dati che migliorano la privacy, tra cui la crittografia con conservazione del formato, la tokenizzazione, l’hashing e il mascheramento dei dati; l’ulteriore minimizzazione dei dati riduce i rischi legati alla memorizzazione di dati superflui, aiutando le aziende a ridurre la dispersione dei dati e garantendo la conformità alle normative sulla privacy a livello globale.