Cyber-enabled information warfare. Manipolazioni delle informazioni ed armi cognitive

LA GUERRA “IBRIDA” DI QUINTA GENERAZIONE

La guerra è principalmente un fenomeno politico/sociale e non tecnologico/materiale. La natura della guerra, consiste nell’uso della violenza organizzata da parte di Stati ma anche di altri attori geopolitici, non sostituisce la politica con i suoi canali diplomatici, economici e culturali, ma aggiunge l’utilizzo di mezzi militari.

Nessuna guerra è eguale ad un’altra, la sua natura rimane identica ma le sue caratteristiche, negli ultimi decenni, sono mutate profondamente e si sono aperte nuove dimensioni di combattimento. Infatti oggi i conflitti non hanno origine solo fra gli Stati forti, ma soprattutto fra quelli deboli ed al loro interno. Le guerre, o conflitti armati, come ora si chiamano, sviluppano sempre di più caratteristiche di conflitti asimmetrici definiti anche “ibridi”, mix di guerra regolare, ad alta intensità operativa e tecnologica, ed irregolare, dove forze belligeranti con potenziale bellico “tradizionale” inferiore utilizzano strategie in grado di compensare le proprie carenze quantitative e qualitative.

Con il termine “asimmetrico” ci si riferisce ai conflitti irregolari, mentre con il termine “ibrido” si sottolinea il fatto che occorre preparare le forze a fronteggiare un’intera gamma di possibili minacce eterogenee.

Ed è così ad es., che oggi i gruppi terroristici pur essendo inferiori in termini di potenza militare tradizionale, possono permettersi di intraprendere campagne di guerra nei confronti di super potenze.

Tra le nuove dimensioni di combattimento delle guerre ibride, oltre allo spazio extra-atmosferico, ancora appannaggio delle super potenze e di qualche nuovo attore geopolitico che potrebbe in futuro essere presente (si pensi ad es. alla SpaceX di Elon Musk) , il cyberspazio è sicuramente il più utilizzato, grazie alla sua predisposizione a sviluppare “asimmetrie hi-tech”, permette di attaccare le vulnerabilità del potenziale avversario in maniera estremamente efficiente e multidimensionale: virtuale, fisico e soprattutto cognitivo.

I costi d’accesso “all’infoguerra” nel cyber spazio sono relativamente bassi, non richiedono grandi eserciti, contraddicendo la teoria secondo cui il successo di un movimento dipende direttamente dalla quantità di risorse che riesce a mobilitare. Piccoli movimenti e gruppi particolarmente motivati possono così intraprendere un’infoguerra anche solo per acquisire visibilità, l’assenza di un fronte, l’incertezza delle fonti inoltre spaventano e fanno slittare il conflitto verso la guerriglia, terreno in cui la paura dell’imprevedibile, la mancanza di limiti dello scenario di combattimento aggiungono elementi di guerra psicologica.
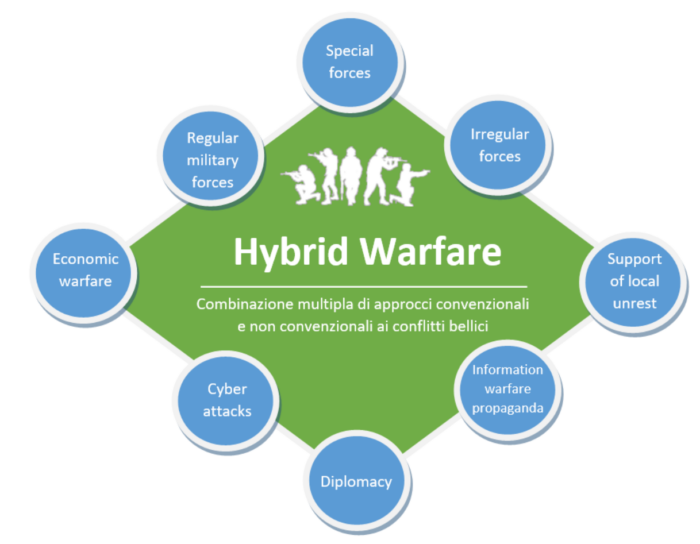
In conflitti ormai multispettro, la strategia deve tener conto del possibile impiego di tutti i possibili effetti derivati dalle combinazioni di risorse utilizzabili nelle guerre ibride, il concetto strategico della NATO “comprehensive approach” va proprio in questa direzione.
La combinazione di queste capacità può generare ulteriori risorse militari da utilizzare verso il nemico, ad es. il solo “raccontare”, attraverso i media, social network, la propria capacità di arsenale cinetico può evitare che potenziali conflitti diventino reali, i loro effetti sono virtuali.

Le armi possono servire non solo quando impiegate, ma anche quando non lo sono, anzi si rivelano più utili, perché i costi ed i rischi sono inferiori ed hanno solo effetti potenziali. L’equilibrio, anche solo presunto tra le forze, previene lo scoppio di conflitti o come più semplicemente dicevano i romani “si vis pacem para bellum”.

GENESI DELLA CYBER-ENABLED INFORMATION WARFARE (C-IW)

La guerra nel cyberspazio basata sull’informazione è diventata una minaccia esistenziale a sé stante, il suo uso crescente mina i pilastri stessi (logica, verità e realtà) delle moderne democrazie.

Il controllo e la manipolazione delle informazioni per scopi strategici e operativi, Information Warfare (IW), non è una novità.

Ma la crescita esponenziale dell’Information Technology (IT) degli ultimi decenni, la sua pervasività nei vari strati del tessuto sociale ed economico degli stati a livello internazionale, ha avuto un effetto moltiplicatore sull’IW, che sempre più spesso si rivela uno strumento fondamentale per il raggiungimento di obiettivi politici e militari.

L’IW non è un’attività limitata al tempo di guerra, è costantemente in corso a prescindere dallo stato di relazioni con l’avversario. L’obiettivo è trafugare, interdire, manipolare, distorcere e distruggere le informazioni tramite tutti i canali di comunicazione e metodi disponibili.

L’Information Warfare è il punto di partenza di ogni guerra ibrida in cui si fa ampio utilizzo dei mass media e delle reti informatiche globali.

Come conseguenza della significativa sovrapposizione dell’IW con il cyberspazio, gli analisti hanno adottato il termine “Cyber-enabled Information Warfare” (C-IW).

Da un punto di vista ambientale poi, il domino cibernetico si distingue significativamente dagli altri ambiti di conflitto, non solo perché rappresenta una realtà artificiale e ibrida, ma soprattutto perché la geografia del cyberspace è molto più mutevole rispetto ad altri ambienti. Infatti a differenza delle montagne e degli oceani, nel cyberspace possono essere attivate e disattivate con un semplice click scenari, interi mondi ed ecosistemi virtuali. Questa caratteristica “geografica” dello spazio cibernetico ha reso necessario un nuovo approccio in relazione all’evoluzione degli scenari bellici.

L’ C-IW E LA GUERRA DI QUINTA GENERAZIONE

In termini generali possiamo definire l’C-IW l’elemento chiave della guerra di quinta generazione, dove il campo di battaglia è il cyberspazio e l’architettura dell’informazione globale, sia nella sua forma immateriale attraverso il dominio cibernetico e virtuale, sia nelle sue infrastrutture tecnologiche fisiche interconnesse.

Nella guerra di quinta generazione il raggiungimento dell’obiettivo avviene quindi attraverso la persuasione e l’influenza dei popoli e dei governi piuttosto che con la violenza. Avere il controllo delle informazioni, dominarle, permette di mantenere una superiore comprensione del campo di battaglia, identificare i punti deboli del nemico, su cui concentrare gli attacchi nel modo più produttivo, e nascondere contestualmente i propri punti critici.

Obiettivo finale di un attacco IW/C-IW è quello di influenzare la conoscenza dell’avversario per determinarne il comportamento alterando la sua percezione. Una campagna IW/C-IW non deve limitarsi ad influenzare una singola decisione, ma deve essere strutturata per creare una persistenza temporale a vantaggio di una errata posizione resiliente.

La persistenza implica il controllo degli obiettivi. La multidimensionalità di un attacco IW/C-IW ha come obiettivo quello di alterare il processo intellettuale del nemico, avendo preventivato a priori la possibile propagazione degli effetti a qualsiasi livello. Gli attacchi possono avere bersagli ed effetti immediati, creando diversi effetti funzionali a cascata, in grado di propagarsi anche da punti diversi rispetto al punto di attacco iniziale.

IL POTERE DELLE INFORMAZIONI

Un aspetto fondamentale è non sottovalutare il potere dell’informazione. L’essere umano crea modelli mentali e formula idee in base alla sua percezione della realtà, acquisendo, elaborando e producendo informazioni.

Allo stesso modo, attraverso le interazioni nell’ambiente virtuale (ad es. i social network), i processi mentali si comportano e si sviluppano. In quello stesso ambiente artificiale, le persone o meglio gli utenti, interagiscono, condividono idee e principi senza avere un reale senso di fiducia per la qualità delle informazioni scambiate.

La tecnologia ci impone di elaborare flussi continui di informazioni spesso progettati per influenzare il modo in cui pensiamo, creano distrazione.

La distrazione consiste nell’orientare e distrarre l’attenzione del pubblico verso argomenti irrilevanti, sovraccaricandoli di informazioni in modo da tenere occupato il loro interesse. Ad es. si dà eccessiva importanza, ad eventi mondani, sportivi, etc. e questo fa sì che la gente perda di vista i problemi reali e importanti come il lavoro o la salute. Attraverso questi strumenti diventa relativamente facile diffondere informazioni false su Internet mentre la percezione e la capacità di discernimento degli utenti viene costantemente plasmata.

Il flusso costante, “in real time” delle informazioni (verificate e non) tende ad annullare la capacità di analisi critica dell’utente, a vantaggio del giudizio collettivo. Nel cyber spazio, le informazioni non verificate ma ritenute veritiere dagli utenti, influenzano la percezione e la comprensione generale degli eventi. La condivisione di queste informazioni amplifica la diffusione senza permettere un confronto nel breve termine.

La disinformazione è applicata anche agli utenti più riflessivi, quelli che preferiscono analisi approfondite con fonti apparentemente accurate e credibili, ma i riferimenti di solito, rimandano ad altri siti di disinformazione. Le “forme” della disinformazione e delle fake news sono progettate per manipolare i pensieri ed i sentimenti di ogni specifica tipologia di destinatari, ad es. i giovani utenti vengono colpiti con messaggi visivamente più strutturati e più fruibili per loro, come video, immagini, meme e caricature.

Il potere dei simboli, delle immagini, ad es., e la loro manipolazione può modificare il pensiero o lo stato d’animo degli utenti, facendo leva su meccanismi culturali con cui il cervello elabora l’informazione stessa. Se ad esempio, ad un utente di cultura occidentale, viene mostrato il simbolo nella figura A, il suo primo pensiero andrà inconsciamente al concetto di nazismo.
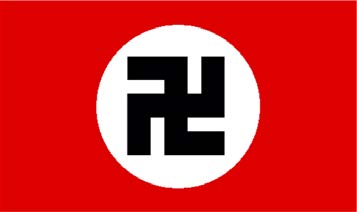
Fig A

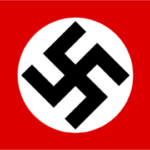
In realtà il simbolo rappresentato in figura A è quello della svastica induista, e nella cultura orientale rappresenta un segno di buon auspicio, è un segno mistico che sul corpo di una persona, luogo o cosa, sta ad indicare buona sorte e fortuna.
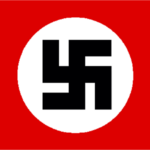
Svastica Induista
Svastica Nazista

In un ipotetico attacco C-IW, l’immagine in figura B potrebbe essere condivisa su tutti i social network, magari con un commento in cui si sostiene che l’ideologia nazista è stata ispirata dalla religione buddista e fomentare così odi e paure nei confronti dei suoi credenti. Se a questo fosse poi scatenata un’ondata massiva di condivisioni, commenti ed interazioni sui social, l’analisi sull’affidabilità della fonte e dell’informazione verrebbe meno.
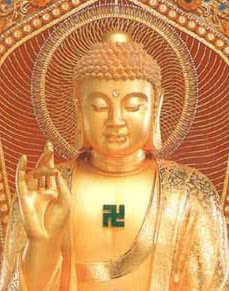
Fig B

Questo è soltanto un banale esempio di come le convinzioni degli utenti sulla rete potrebbero diventare certezze in base ad un pregiudizio. L’informazione viene sempre manipolata studiando la sfera culturale e politica dei bersagli.

Nell’esempio precedente un altro elemento importante da notare è che l’informazione a secondo del modo in cui viene formulata e/o veicolata può manipolare il pensiero critico, la comprensione e le decisioni del ricevente, in quanto se adeguatamente “confezionata” può far leva e sfruttare anche aspetti della coscienza umana più interiori, tra quelli più utilizzati nell’ambito C-IW ci sono i bias cognitivi.

I bias sono limiti cognitivi, errori nella percezione delle informazioni che interferiscono con il pensiero, l’analisi ed il ragionamento di ogni essere umano. Nessun uomo ne è esente, perché insiti nella cultura, nel comportamento e nella diversità etnico-sociale dell’uomo. Possono interferire con il pensiero, instillando la convinzione di prendere la decisione corretta o di compiere l’azione giusta, e questo vale per qualsiasi attività lavorativa, ludica, religiosa, etc.., impedendo di percepire la realtà come essa è e non come si pensa o si vuole che sia.

La C-IW sviluppa algoritmi sempre più sofisticati e sempre di più aiutati dall’intelligenza artificiale per manipolare la realtà delle informazioni a vantaggio dell’attaccante. Questa strategia non è nuova e soprattutto è utilizzata da anni ad es. sui social network dove la nostra interazione è manipolata da algoritmi che registrano e immagazzinano le nostri azioni e informazioni, per poterle riutilizzare a scopi specifici. Ad es. le notizie presenti sulla homepage di facebook, le immagini su Instragram o i video che ci propone Tik Tok sono diversi per ogni utente perché costruiti in base ai nostri interessi personali.

Ogni volta che facciamo un commento, condividiamo un post o mettiamo un “mi piace”, i nostri dati vengono registrati e immagazzinati. In questo modo i social studiano i nostri gusti, convinzioni, ideologie e ci propongono altri contenuti simili, convogliando l’attenzione esclusivamente su alcuni prodotti e pubblicità di marketing allettanti e mirate sui nostri gusti. L’obiettivo è catturare l’attenzione, filtrando le informazioni in un’unica direzione.

In pratica gli utenti interagendo con i post, danno maggior valore e credibilità a quelli che confermano le proprie convinzioni e, ignorano quelli che li contraddicono.

Le campagne di C-IW utilizzano tecniche simili per influenzare il pensiero politico e decisionale degli stati e manipolare il pensiero delle masse a vantaggio dell’attaccante. Gli aggrediti spesso non sanno di dover combattere, a differenza degli aggressori che attraverso campagne anonime ed invisibili, acquisiscono informazioni pregiate e comportamentali sull’avversario di cui avvalersi per neutralizzarli.

IL CICLO DELL’INTELLIGENCE NEL C-IW

In questo momento storico dove l’informazione domina più che mai gli scenari decisionali globali, anche le fasi che compongono il processo di analisi delle informazioni detto ciclo dell’intelligence (o ciclo delle informazioni), quando applicato all’ambito C-IW, subisce significative variazioni nella sua modalità applicativa. Brevemente identifichiamo sei fasi che compongono il ciclo dell’intelligence:

  • Identificazione del fabbisogno informativo (requirements).
    Vengono delineate le aree di interesse per le quali è necessario un contributo d’intelligence.
  • Raccolta delle informazioni (collection).
    Questa fase comprende:
    – L’attività di raccolta delle informazioni connessa al fabbisogno informativo.
    – La quantità corretta di informazioni da assumere, nella corretta proporzione tra intelligence proveniente da fonti umane rispetto alle fonti tecnologiche.
  • Trattamento delle informazioni (processing and exploitation).
    Tutte le informazioni raccolte, specialmente se ottenute attraverso fonti tecnologiche, devono essere trattate per assumere una valenza significativa nelle successive fasi del processo d’intelligence.
  • Analisi, valutazione e produzione (analysis and production).
    Il momento dell’analisi e della valutazione che trasforma l’informazione in un prodotto finito, il passaggio chiave nel processo d’intelligence, dove generalmente si sviluppa un’analisi tattica, più circoscritta, utile per esigenze di breve termine e un’analisi strategica a lungo termine e più ampia e qualificante nell’individuare ed ipotizzare scenari e possibili eventi.
  • Disseminazione (dissemination) e utilizzazione (consumption).
    È il momento nel quale il prodotto d’intelligence, opportunatamente lavorato e trasformato, viene utilizzato, raggiungendo il suo scopo. Inoltre l’informazione elaborata continua ad esplicare un ruolo importante all’interno del processo come patrimonio informativo.
  • Feedback.
    La fase finale di feedback, o ritorno informativo, permette di effettuare una valutazione sull’efficacia del processo e della metodologia di analisi svolta.

Nel contesto C-IW, le fasi del processo di analisi delle informazioni, devono adattarsi alle regole dell’informazione nel mondo di internet. Nuove capacità di raccolta, verifica e velocità di analisi delle informazioni sono alcuni dei principali aspetti che devono essere presi in considerazione.

La fase più sensibile nella ricerca di informazioni su internet riguarda la valutazione delle fonti, difatti, il valore delle informazioni reperite attraverso internet è estremamente variabile. L’enorme flusso di contenuti presente in rete cresce in maniera esponenziale (Big Data) ma le informazioni veicolate hanno spesso un ciclo di vita molto breve, in quanto possono apparire, modificare il significato dei loro contenuti e scomparire dalla rete in tempi estremamente rapidi.

I Big Data rappresentano uno strumento di grande utilità per l’intelligence ed in particolare per la cyber intelligence, ma per poterli utilizzare al meglio è necessario dotarsi di nuovi strumenti e risorse umane in grado di trattarle, come ad es. i “data scientist”, professionisti del data mining, in grado cioè di individuare informazioni di varia natura (non risapute a priori) tramite l’estrapolazione mirata da grandi banche dati, singole, multiple o dati non strutturati. La priorità delle analisi, oggi risiedere nella faticosa e complessa selezione delle informazioni piuttosto che nella ricerca delle stesse, disponibili in quantità fino a poco tempo fa impensabile. Tutte le informazioni raccolte, specialmente quelle ricavate da strumenti automatici, quasi mai sono pronte per essere utilizzate, infatti necessitano di essere trattate per assumere valenza e significato nelle successive fasi del processo d’intelligence, manifestando così la sproporzione tra informazioni raccolte ed informazioni realmente utili. Il pericolo maggiore per un analista consiste nel condurre analisi su informazioni parziali, non oggettive e provenienti da una errata valutazione delle fonti. L’accuratezza, credibilità ed autorevolezza delle fonti divengono così un aspetto più che mai fondamentale nell’analisi delle informazioni in rete. Un altro aspetto che riguarda l’analisi delle informazioni in un ambito C-IW è che la raccolta delle stesse non viene effettuata in maniera “asettica”, senza cioè interagire con la controparte, ma sempre più spesso, per ottenere una raccolta informativa efficace, è richiesta una notevole esposizione e sollecitazione dell’avversario.

Si pensi ad es. all’OSINT, che per definizione non prevede alcun contatto diretto col nemico, ebbene esso stesso può soffrire di un’attività ostile e occulta dell’avversario, quando questi diffonde artatamente informazioni inutili o false. Questo spesso modifica il contesto in cui le fasi di analisi vengono svolte, il che introduce un nuovo aspetto, e cioè che le varie fasi di analisi vengono sempre più frequentemente avviate come task paralleli in continuo aggiornamento tra loro.

Gli analisti si trovano così a lavorare non su dati e specifici contenuti ma su processi dinamici, globali, non deterministici con un elevato grado di complessità. In scenari e contesti così ampi analizzare e comprendere i processi vuol dire non solo poterli modificare ma anche controllare l’essenza stessa, il “DNA”, delle informazioni e delle azioni subliminali o manifeste sottostanti, veicolate tramite essi, punto questo fondamentale, essenziale da dominare, se si vogliono svolgere campagne di C-IW efficaci.

La risultanza delle informazioni utilizzate, in particolare in ambito I-CW, ha una ulteriore doppia valenza:

  • I modelli di ricerca utilizzati in fase di analisi consentono non solo di interpretare le informazioni raccolte ma soprattutto di essere utilizzati come base per successive nuove ricerche e fungono da acceleratori di nuove campagne I-CW.
  • Eventuali risultati ottenuti da azioni intraprese dall’analisi delle informazioni possono essere riutilizzati per successive campagne I-CW ottenendo risultati molto più stabili e duraturi sul lungo periodo. Ad es. campagne di C-IW che mirano a controllare il voto politico in uno stato, spesso svolgono attività di analisi dei processi e delle informazioni dell’intero contesto socio culturale elettivo operando nel tempo, modificando e/o inserendo specifiche informazioni mirate piuttosto che intervenire direttamente su una specifica tematica e/o votazione. Cambiare l’opinione delle masse in generale su determinati temi, piuttosto che su uno specifico evento, da maggiori vantaggi in termini di efficacia nel tempo, infatti una volta modificata l’opinione pubblica, questa impiegherà più tempo a “disintossicarsi”, ed eventuali nuove campagne IW/C-IW potranno sfruttare quanto già fatto e richiederanno un minor sforzo per raggiungere nuovi e più efficaci risultati.

ARMI COGNITIVE

Uno degli aspetti che la C-IW mette in luce in questo scenario di conflitti ibridi, è la natura umana che non viene più considerata come parte di un’entità cosmologica che evolve autonomamente attraverso la conoscenza e l’esperienza, ma come un dispositivo aggiornabile sulla base delle nuove scoperte scientifiche. Questa concezione tra l’altro, in ambito filosofico e sociale, è sostenuta da due correnti di pensiero: il trans-umanesimo, che si propone di rivoluzionare, potenziare e far evolvere l’essere umano attraverso la scienza e la tecnologia, e il post-umanesimo, che interpreta l’uomo come un essere ibrido, cioè umano e non umano, trasformabile fisicamente e mentalmente in qualcosa di nuovo sulla base del periodo storico in cui vive. La tecnologia da strumento a nostra disposizione, sta diventando sempre di più l’ambiente che ci circonda e al quale siamo diventati subordinati.

Una Tecnologia con cui interagiamo con specifici criteri: funzionalità, efficienza e convenienza, subordinando concetti come: cultura, individuo, dignità, libertà, verità, etica, politica, religione, storia, etc., nonché le esigenze ed i bisogni dell’uomo alle necessità del sistema globale. Un campo di battaglia nel quale stiamo subendo involontariamente una immersione sempre più completa, una realtà artificiale e ibrida.

Questo scenario ha permesso di sviluppare nuove tipologie di armi: le armi cognitive, che sfruttando la manipolazione dell’informazione e la tecnologia per trasferirla, nell’ambito di conflitti ibridi possono rivelarsi la strategia vincente nei conflitti.
Alla base di queste armi c’è la manipolazione delle informazioni. Una delle tecniche da sempre utilizzate è la diffusione di notizie false e la “buzzword” che più identifica questa strategia nel secolo che stiamo vivendo è: fake news, la fake news è diventata la parola d’ordine collettiva per identificare qualsiasi forma di disfunzione informativa nella nostra società.

Le fake news sono informazioni false (disinformazione) o fuorvianti per indurre il bersaglio a prendere decisioni (o ad adottare atteggiamenti o idee) contrarie ai suoi interessi e che favoriscono gli interessi del “disinformatore”. E’ un’arma che consente a chi la usa con successo di esercitare la manipolazione o l’eterodirezione.

La disinformazione é un argomento centrale del pensiero politico e strategico occidentale e orientale sin dall’antichità, basti pensare a trattati di strategia militare come “l’arte della guerra” di Sun Tzu, secondo cui tutte le guerre si basano sull’inganno. Grazie poi alla tecnologia dei “nuovi media” (Google, YouTube, Twitter, Facebook, etc.) le azioni disinformative attraverso notizie deliberatamente falsificate sono sempre più efficaci, consentendone la diffusione massiccia, incontrollata e pressoché istantanea.

Le fake news sfruttano una debolezza cognitiva sempre più evidente nella nostra società moderna dominata da internet, la tendenza ad accedere e diffondere informazioni senza valutarle criticamente, la refrattarietà all’approfondimento, la sindrome da deficit di attenzione (Attention Span Deficit Disorder) sono tra le principali cause dell’analfabetismo funzionale, l’incapacità di avere la comprensione ed un giudizio critico su quello che si legge.

Tuttavia la definizione di fake news rappresenta solo la parte più nota ed evidente delle capacità di manipolazione delle informazioni, tant’è che in ambito di C-IW / IW si parla più specificatamente di “information disorder”.

Anche se l’uso dell’etichetta “information disorder”, si sta sempre più rapidamente sostituendo alla locuzione fake news per via dell’utilizzo delle stesse strategie e metodologie anche da parte di attori non governativi e militari, l’information disorder definisce una serie di dinamiche legate all’inquinamento delle informazioni più articolate e complesse, sviluppandosi su tre diverse dimensioni:

  • DISINFORMATION, in cui il contenuto che viene diffuso è intenzionalmente falso e progettato ad hoc per creare conseguenze dannose;
  • MISINFORMATION, in cui la condivisione di “parti” di contenuti falsi viene veicolata attraverso utenti inconsapevoli, che diventano vettori presso le proprie reti, convinti di immettere nel loro canale comunicativo contenuti utili;
  • MALINFORMATION, in cui informazioni vere vengono condivise con l’intenzione di creare conseguenze dannose, attraverso l’uso di frame deformati che vengono strumentalizzati all’interno di contesti geopolitici e di conflitto.

Queste tre dimensioni rappresentano le tipologie di contenuti che possono essere strumentalizzati e veicolati attraverso la rete in una campagna IW/C-IW in base alle intenzioni dell’attaccante, pensati per ingannare e generare conseguenze manipolando la sfera delle informazioni. I driver utilizzati tipicamente sulla rete per veicolare campagne C-IW sono di natura tecnologica e driver (dinamiche) di natura sociale.

L’ approccio utilizzato non è selettivo, tecnologico o sociale ma integrato, infatti gli elementi tecnologici e quelli sociali si influenzano a vicenda senza soluzione di continuità, rendendo le strategie di information disorder, endemiche nella sfera dei conflitti basati sulle informazioni digitalizzate. Nelle campagne C-IW il driver tecnologico non è solo un vettore privilegiato ma un acceleratore in grado di generare effetti di attrazione e polarizzazione.

Internet è una rete ad invarianza di scala che segue la legge di potenza (power law). Questo vuol dire che indipendentemente dal numero di nodi che compongono ogni insieme della rete (invarianza), il meccanismo di distribuzione delle risorse (link) sarà sempre guidato dalla power law, ovvero dalla coesistenza tra nodi più ricchi (hub) e nodi meno ricchi (nodi comuni).

All’interno di questi insiemi, i nuovi utenti scelgono di connettersi ai nodi già presenti mediante un meccanismo noto come “attaccamento preferenziale”, cioè tenderanno a preferire l’interazione con i nodi più popolari, gli hub appunto, siano essi persone (attori, politici, influencer, etc.), contenuti (post, meme, video, etc.) o servizi digitali (social network, motori di ricerca, etc.).

Più un elemento è popolare, più connessioni possiede, più sarà “scelto” dagli altri nodi, aumentando così la sua popolarità e diventando sempre più appetibile per le scelte di nuovi utenti, in un processo noto come l’effetto San Matteo, un meccanismo iniquo per cui i ricchi diventano sempre più ricchi.

Ed è a questo punto che si sviluppano nuove interazioni tra il driver tecnologico ed il driver delle dinamiche sociali, disegnando un ambiente digitale in cui più una informazione viene diffusa, più saranno elevate le sue probabilità di ricevere maggiori attenzioni e di essere a sua volta propagata. Grazie a questo meccanismo l’informazione manipolata e inizialmente “inoculata”, verrà, durante la fase di propagazione, continuamente rimaneggiata (spesso modificata ripetutamente anche da altri utenti), sia in termine di “trust” degli utenti sia in termini di contenuto della stessa, cioè si arricchirà di ulteriori informazioni (ad es. commenti, condivisioni con altri post, etc.) questo processo renderà l’informazione sempre più difficile da analizzare e valutare, non solo in termini di credibilità ma anche in termini di affidabilità e verifica della fonte.

Altri strumenti utilizzati in ambito C-IW sono stati introdotti proprio per manipolare ulteriormente le dinamiche sociali, ad es. per aumentare la visibilità di un hub creato per diffondere notizie manipolate “credibili” sono stati sviluppati dei generatori di “fake follower”, finti utenti per ingannare altri utenti, rappresentando così gli hub generatori di fake, più popolari di quanto in realtà lo siano. Ad es. i social bot rispondono proprio a questa esigenza, sono programmi per computer che imitano gli esseri umani e i loro comportamenti nei social network, con l’obiettivo di manipolarne i comportamenti.

La caratteristica di questa tecnologia e che imita gli utenti umani fingendo anche interazioni tra finti utenti ed eludendo così gli algoritmi di controllo dei social network. E anche se negli ultimi tempi gli algoritmi di controllo sono sempre più sofisticati, per poterli ingannare ulteriormente è stata affiancata ai social bot la figura “dell’untore digitale”, cioè umani che si comportano bot, rendendo così il riconoscimento e contrasto molto più difficile.

Il fine rimane dunque la possibilità di aumentare la credibilità delle fonti di informazione, in modo che siano percepite come utenti legittimi (umani) ed interessati a diffondere informazioni utili.

L’evolversi delle tecnologie inoltre sta manipolando anche la natura stessa delle informazioni. I fotomontaggi, i ritocchi alle immagini, comunemente chiamate “immagini photoshoppate“, sono un esempio di informazione manipolata a cui siamo ormai abituati anche come utilizzatori, infatti esistono oggi centinaia di applicazioni di uso comune sugli smartphone che permettono di modificare le proprie foto con una qualità di contraffazione sempre più fedele alla realtà.

Negli ultimi anni però si sta aprendo un nuovo capitolo nel panorama dei contenuti costruiti in laboratorio, soprattutto grazie all’aiuto dell’intelligenza artificiale.

Ne è un esempio la tecnologia Deep Fake, questa tecnologia è in grado di riprodurre la voce e generare volti umani identici a persone reali ma completamente creati dal computer, realtà “sintetiche” che riproducono azioni, discussioni o intere scene (anche in tempo reale) ritraendo ed impersonando persone totalmente estranee alle ricostruzioni.
I video elaborati tramite questa tecnologia vengono processati più volte da algoritmi gestiti dall’A.I. che ottiene alla fine dei filmati, tecnicamente, sempre più indistinguibili da quelli reali.

Le strategie e le tecnologie della C-IW sono sempre di più utilizzate anche in altri ambiti, dove gli attacchi sono sempre rivolti all’utente e non al computer ma dove l’obiettivo è esfiltrare informazioni o inoculare malware per attività di cyber crime, come nel caso del social engineering un insieme di tecniche utilizzate dai cybercriminali per attirare gli ignari utenti ad inviare loro i propri dati riservati, infettare i loro computer tramite malware o aprire collegamenti a siti malevoli.

Articolo a cura di Francesco Arruzzoli
Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-enabled-information-warfare-manipolazioni-delle-informazioni-ed-armi-cognitive/



Federprivacy, hackerato sito (con email e password degli associati in chiaro) e profilo del presidente Bernardi

Defacing ai danni del sito web di Federprivacy, associazione italiana di professionisti della privacy e della protezione dei dati, ed è stato ‘hackerato’ anche il profilo Linkedin del presidente Nicola Bernardi. Gli autori del cyberattacco è la gang Alpha Team, che ora sul profilo social di Bernardi ha pubblicato una serie di email con relative password in chiaro di alcuni associati.

Ecco come appare in questo momento il sito web di Federprivacy:

Defacing, che cos’è?

Con il termine Defacing (in italiano con defacciare) si intende la modifica illecita della home page di un sito web (la sua “faccia”) o la sostituzione di una o più pagine interne. Questo tipo di attacco è illegale in tutti i Paesi del mondo.

https://www.key4biz.it/federprivacy-hackerato-sito-con-email-e-password-degli-associati-in-chiaro-e-profilo-del-presidente-bernardi/467099/


Il fenomeno dei Deepfake e le implicazioni cruciali per la Cybersecurity

la misinformazione è un inganno. La disinformazione è un imbroglio
Toba Beta

Preambolo: avete idea di quante captazioni “vocali” giornaliere siamo vittime, spesso inconsapevoli, e quanto è grande la galassia dei microfoni che ascoltano tutti i giorni la nostra voce, senza soluzione di continuità?

Un hacker falsifica la voce di un dipendente appartenete ad una società operativa nel settore informatico, iper specializzata nella creazione di software per la sicurezza ICT delle aziende, acquisendo durante una telefonata diversi dati con la tecnica della social engineering ottenendo così la descrizione planimetrica dell’edificio, i nominativi di alcuni colleghi, informazioni e impronta vocale dell’ignaro interlocutore, dati personali e voce che successivamente utilizzerà per confezionare la doppia “falsa identità”, credenziali necessarie per violare i livelli di sicurezza “logica” aziendale, portando brillantemente a segno l’attacco!

L’ingannevole doppia identità, conosciuta negli ambienti professionali come identità “Frankenstein”, è una tipologia di inganno in cui i criminali, combinando una serie di dati tra informazioni reali e false, creano da zero “doppie copie” di identità realmente esistenti.

Nel corso del 2022, il 46% delle organizzazioni aziendali mondiali sono state vittime di frodi “sintetiche”, hackerate, loro malgrado, utilizzando come grimaldello digitale le nuove tecnologie integrate con l’intelligenza, un evento che ha sollevato serie preoccupazioni in tema di sicurezza informatica, poiché proprio la AI può rendere più semplice la frode, poiché gli audio e i video creati artificialmente da manipolazione digitale, diventano sempre più credibili e realistici.

Ora, in questa rivoluzione digitale è fin troppo evidente la posizione che il cybercrime assumerà, sfruttando questi nuovi strumenti a suo vantaggio e per scopi di illecito profitto, difatti, le frodi online sono nuovamente cresciute per frequenza, con aggressioni di phishing (una ogni undici secondi!) molto più sofisticate.

Ma perché le tecniche di phishing sono notevolmente aumentate negli ultimi anni? Una parte della risposta va sicuramente ricercata all’interno delle tecnologie NPL (Natural Language Processing), laddove le tecniche di elaborazione del linguaggio naturale rappresentano un settore particolare dell’intelligenza artificiale (AI) che consente ai computer di comprendere, riprodurre e manipolare il linguaggio umano.

Parliamo di modelli AI sempre più potenti, specialmente quando uniti a strumenti di intelligenza generativa GenAI (ChatGPT di OpenAI), forniscono ai cyber scammers una infrastruttura impressionante in grado di creare, ad esempio, script grammaticalmente accurati da utilizzare come perfetto inganno per portare a segno un impressionante volume di frodi informatiche che per ricadute, velocità e precisione non ha precedente alcuno.

Quindi, benvenuti nel nuovo mondo delle synthetic identity (identità sintetiche), nell’era delle frodi per mezzo dei deepfake, una modalità di attacco molto raffinata, perché supportata dalla AI, da tecniche di ingegneria sociale, e da tutta una serie di vulnerabilità e debolezze, più o meno presenti all’interno della stragrande maggioranza dei sistemi informatici, tanto aziendali quanto pubblici.

Inoltre, la rapida crescita di varie piattaforme intelligenti sta causando una serie di problematiche di sicurezza logica nel perimetro della ICT security, rendendo pericolosamente più semplicistica la creazione di truffe audio-video online.

La tecnica dei deepfake trae le sue origini nel contesto della pornografia non consensuale, utilizzata per compiere atti illeciti (reati penali) di revenge porn, una tecnica impiegata per creare immagini umane sintetizzate basata su tecnologie di machine learning chiamate Generative Adversarial Networks, necessarie per unire e sovrapporre immagini e/o video reali alle immagini e/o video originali, in grado di riprodurre artificiosamente false “prove” dotate di personaggi realistici, protagonisti in scene mai accadute.

Secondo un sondaggio fatto sugli attacchi deepfake, i falsi artefatti biometrici audio-video vengono percepiti come reali minacce dall’80% delle aziende intervistate; addirittura negli Stati Uniti questo dato sale al 91% delle organizzazioni, un valore tale da considerarlo una minaccia concreta e crescente.

Ma l’uso deleterio della tecnologia non si esaurisce con un semplice fake video, si spinge oltre, raggiungendo la migliore performance con la peggiore delle creazioni: i deepfake audio.

Realizzarne uno, rimane ancora oggi un esercizio tecnicamente complesso, per abilità informatiche e potenze di calcolo da attrezzare in campo, difatti, per realizzare un file video accettabile di appena un minuto, se ne spendono oltre tremila per crearlo.

Ma cos’è e come si realizza praticamente un deepfake audio? Tutto nasce con l’elettronica moderna, quando la diffusione dei circuiti integrati concesse al dominio dell’elettronica digitale la conquista di importanti spazi, via via sempre più ampi, all’interno del settore audio della produzione industriale degli strumenti musicali, rivoluzionando, appunto, la creazione di musica a partire dagli anni ottanta.

Infatti, con la nascita dei sintetizzatori elettronici (elettrofoni) si delinea un preciso momento storico nel campo musicale, perché proprio la sintesi digitale soppianterà quella analogica, utilizzando apparecchiature digitalizzate chiamate synthesizer capaci di emulare la “voce” di uno strumento reale, quando non addirittura generandone di nuovi, con inediti suoni di strumenti “inesistenti”.

Questa futuristica tecnologia sarà la “madre” ingegnosa dei fake audio, ma con una micidiale differenza: la figlia sarà più temibile, perché fortemente evoluta.

Detto ciò, analizziamo allora il termine deepfake: un neologismo formato dall’unione semantica di due anglicismi, deep, parola separata della locuzione deep learning, una classe di algoritmi per l’apprendimento automatico utilizzati nella AI, e la parola fake, semplicemente un falso.

Sostanzialmente i deepfake non sono altro che dei falsi realistici realizzati grazie a potenti software che, impiegando specializzati algoritmi, ci restituiscono artificiosamente l’imitazione perfetta della voce di una persona al solo scopo di fargli pronunciare cose che in realtà non ha mai detto.

Ma è realmente possibile riconoscere un audio autentico da uno falso? Si, è possibile, ma non certo ad una “macchina umana”, che ha scarse capacità analitiche nel risolvere il dilemma vero/falso, rispetto ad un computer; occorrono, piuttosto, robusti algoritmi istruiti nel riconoscere le proprietà naturali di una voce umana, caratteristiche queste, incoerenti con le discrepanze digitali prodotte dalle sinterizzazioni elettroniche.

Su questo aspetto, anni fa un esperto di settore pronunciò questa frase: ciò che i nostri occhi non vedono e le orecchie non sentono in questi fake audio-video sono i dati digitali che compongono il file manipolato.

L’interazione uomo-macchina è da sempre un tema centrale e affascinate, su cui la ricerca scientifica e tecnologica, supportate anche da una riflessione umanistica, si sono spese molto nell’ultimo secolo; peraltro, per testare l’efficacia di un software specializzato nel rilevare i fake, confrontandola con la capacità naturale degli umani nel riconoscere gli artefatti, un gruppo di ricercatori tedeschi crearono in laboratorio oltre 1.000 file audio-video falsi, facendoli analizzare poi sia dalle macchine che dagli esseri umani, ottenedo questo risultato: gli umani non sono andati oltre il 50% dell’identificazione, mentre i computer sono arrivati al 98% dei riconoscimenti!

Un risultato del tutto scontato, per ovvie ragioni, una su tutte: un file voice computerizzato contiene generalmente frequenze che un essere umano non riuscirà ma a produrre, come pure particolari caratteristiche che il naturale parlato non ha; peraltro, una traccia di un secondo del normale parlato contiene tra gli 8.000 e i 50.000 campioni di dati, che quando analizzati logicamente fanno la differenza uomo-macchina, scoprendo il falso.

Come sappiamo, ad esempio, che i suoni di due vocali si contraddistinguono sempre tra loro per una separazione minima, perché è fisicamente impossibile per un essere umano pronunciare vocali in modo veloce e nettamente separato, questo a causa del ritardo con cui i muscoli della bocca e le corde vocali riescono a muoversi, di conseguenza se l’audio considerato contiene le due vocali adiacenti pronunciate ben scandite e ad alta velocità, la tal cosa genera un allarme di file falso, di conseguenza qualcosa non va.

Quindi, ora è chiaro a tutti come la tecnica dei falsi audio è di gran lunga più insidiosa, rispetto a quella video molto più imprecisa (sincronismo ancora imperfetto tra labiale e suono prodotto, movimenti della testa, altissima qualità dei video da modificare, etc), perché offre minori possibilità di salvezza, meno indizi nel capire se siamo realmente di fronte ad una voce autentica o artefatta, presentando perciò tutta una serie di rischi e pericoli, tra i quali le frodi e le manipolazioni, la diffamazione gratuita con danni alla reputazione, le manipolazioni audio-video delle prove giudiziarie (con implicazioni legali ed etiche), e non ultima, la sfera e la sicurezza della privacy personale e dei dati trattati.

Su quest’ultimo punto c’è un documento informativo pubblicato nel dicembre 2020 dall’Autorità Garante per la protezione dei dati personali, dove tutta la questione dei deepfake viene definita come una forma particolarmente grave del furto d’identità personale.

Argomento, quello della privacy e la sicurezza dei dati, nuovamente affrontato dall’Autorità nell’ottobre 2022; il Garante aprendo una puntuale istruttoria indagherà nei confronti della società che fornisce la App Fakeyou, applicazione che consente di trasformare file di testo in audio digitali vocali falsi, ma realistici, anche di personaggi noti, quindi le preoccupazioni del Garante “si indirizzano verso i potenziali rischi che potrebbero determinarsi da un uso improprio di un dato personale, quale è appunto la voce”.

Di centrale importanza, per l’Autorità, sono le modalità utilizzate nella costruzione dei file vocali, la tipologia dei dati personali utilizzati, non ultima la finalità del trattamento; così come non meno importante è l’attenzione data alle misure di sicurezza adottate e l’ubicazione dei data center, le misure tecniche-organizzative adottate sulle infrastrutture per garantire un livello di sicurezza dei dati archiviati, adeguato al rischio in gioco.

Quanto detto si qui ci spinge ad una ulteriore riflessione: oltre ai software deputati al riconoscimento delle ingannevoli messinscena, è ormai necessario un concreto intervento del legislatore per governare la complessità di questi processi e sull’uso ragionato dell’intelligenza artificiale, che oltre ai possibili risvolti positivi e alle efficaci applicazioni della tecnologia, ebbene, proprio mettendo in risalto il fattore dual use che la tal cosa pone in discussione il possibile uso delle tecniche di deepfake quale elemento di disturbo, di distorsione delle prove anche in ambito giudiziario.

Dunque siamo, tecnologicamente parlando, dinanzi l’ennesimo inseguimento tra “guardie e ladri”? Perché non vorremo ritrovarci nuovamente nella affannosa rincorsa consumatasi in questi ultimi cinquant’anni: quella tra virus e antivirus!

Del resto, con le iperboliche mutazioni tecnologie in atto, le “guardie” rimangono le vittime condannate a correre più velocemente degli algoritmi “ladri”, costantemente addestrati nell’essere sempre più accurati, precisi, ma in grado di rovinarci la vita, la nostra reputazione, di esporci sempre più facilmente ai ricatti e alle estorsioni digitalizzate.

Articolo a cura di Giovanni Villarosa

Profilo Autore

Giovanni Villarosa, laureato in scienze della sicurezza e intelligence, senior security manager, con estensione al DM 269/2010, master STE-SDI in sistemi e tecnologie elettroniche per la sicurezza, difesa e intelligence.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/il-fenomeno-dei-deepfake-e-le-implicazioni-cruciali-per-la-cybersecurity/


OpenText Cybersecurity Aviator: la potenza dell’AI per una difesa più rapida ed efficace

L’edizione annuale di OpenText World 2023 ha messo in risalto il valore cruciale dell’Intelligenza Artificiale (AI) nella roadmap di OpenText, con il lancio della nuovissima suite di soluzioni OpenText Aviator che mette a disposizione delle imprese le più sofisticate tecnologie di intelligenza artificiale e machine learning, per la creazione di sistemi di Information Management sicuri on-premise e nel cloud.

In particolare, Cybersecurity Aviator utilizza l’intelligenza artificiale per affrontare le emergenti sfide nel campo della sicurezza informatica, incluse quelle derivate proprio dall’evoluzione delle tecnologie di AI.

“La rivoluzione dell’intelligenza artificiale cambierà ogni cosa – osserva Pierpaolo Alì, Director Southern Europe di OpenText Cybersecurity – coinvolgendo ogni business, organizzazione, ruolo aziendale, settore industriale e persona. Oltre a enormi opportunità, l’AI porta però anche nuovi rischi e nuove forme di fiducia. Oggi, con il rilascio delle soluzioni Aviator, la potenza dell’intelligenza artificiale entra in modo ancora più deciso nel modello di Information Management che è alla base della strategia di OpenText. In particolare, con Cybersecurity Aviator, facciamo un passo in avanti epocale nella cyber resilienza e nell’efficacia al contrasto delle minacce informatiche”.

OpenText Cybersecurity Aviator introduce un metodo rivoluzionario e unificato, alimentato da intelligenza artificiale, per l’individuazione e la gestione delle vulnerabilità di sicurezza. Questa piattaforma è in grado di riconoscere comportamenti atipici e di potenziare continuamente e in modo dinamico la sua efficienza nel riconoscere e neutralizzare le minacce in maniera più rapida e precisa.

La piattaforma utilizza algoritmi sofisticati di intelligenza artificiale e machine learning che si aggiornano e adattano continuamente, permettendo un approccio alla sicurezza che è sia proattivo sia rapido nell’apprendimento.

Queste caratteristiche si traducono in un rafforzamento delle difese, migliorando la capacità di identificare e categorizzare gli attacchi in un modo più rapido, accurato e automatizzato.

La versatilità di Aviator Cybersecurity si evidenzia non solo nella rilevazione, ma anche nella rapidità e nell’efficacia della risposta, con la capacità di generare nuovi schemi di rilevamento e implementare contromisure in un lasso di tempo precedentemente impensabile.

In sintesi, Aviator mette a disposizione:

  • algoritmi evoluti di intelligenza artificiale e machine learning che apprendono e si adattano continuamente, per una difesa proattiva contro minacce sia note sia sconosciute;
  • un sistema di rilevamento e classificazione degli attacchi rapido, preciso e automatizzato, che incrementa l’efficacia delle misure di sicurezza;
  • la capacità di implementare rapidamente contromisure in caso di violazioni della sicurezza;
  • una protezione “smart” che apprende in tempo reale dal suo database e da milioni di dati prevenienti da più fonti;
  • una completa integrazione con gli strumenti di sicurezza di dati, sistemi e accesso di OpenText, arricchita dalle avanzate funzionalità di AI, sia in ambienti on-premise sia nel cloud.

“OpenText Cybersecurity può, a ragione, affermare di avere un approccio olistico alla sicurezza – spiega Alì – potendo vantare famiglie di soluzioni software specifiche per la sicurezza applicativa e delle API, la data protection e la garanzia della privacy, la sicurezza degli endpoint, la gestione sicura dell’identità e dell’accesso, per l’archiviazione, il backup e recovery, l’identificazione e la risposta alle minacce, il rilevamento delle anomalie di comportamento, l’investigazione e l’analisi forense, la sicurezza di rete e altro ancora. Oggi tutto ciò viene ulteriormente potenziato attraverso l’intelligenza artificiale con Cybersecurity Aviator in modo coerente e integrato con gli strumenti di Information Management di OpenText, abilitando una grande agilità di risposta a ogni tipo di nuovo attacco e una migliore postura di sicurezza generale”.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/opentext-cybersecurity-aviator-la-potenza-dellai-per-una-difesa-piu-rapida-ed-efficace/


In Italia nel primo semestre del 2023 gli attacchi informatici sono cresciuti del 40%. Il report

Nel primo semestre del 2023 gli attacchi cyber in Italia sono cresciuti del 40% rispetto allo stesso periodo dell’anno precedente.

È questo il dato che emerge dalla presentazione del Rapporto Clusit 2023 sui dati del 1° semestre 2023 e gli incidenti di cyber più significativi avvenuti a livello globale e in Italia nei primi sei mesi dell’anno e il confronto con i 4 anni precedenti.

Attacchi cyber: +40% nel 2023

Secondo il rapporto, la media mensile, dopo aver registrato nei primi anni di analisi un valore abbastanza contenuto, passa da 15,7 attacchi al mese rilevati nel 2022 a ben 22 attacchi al mese nel primo semestre 2023. Tale tasso di crescita, si legge, è uno dei principali elementi di preoccupazione per il nostro Paese: in tutto il 2022 erano stati rilevati 188 attacchi, che costituivano già un record negativo per il nostro Paese, segnando una crescita del 169%, quando a livello mondiale si registrava una (già grave) impennata del 21% anno su anno, come emerge dalla fig.22.

Il primo semestre 2023 segna una riduzione della crescita degli attacchi a livello globale, che torna ad attestarsi all’11%, poco sopra al trend anno su anno registrato dal 2019 al 2021.

In Italia, al contrario, nel I semestre 2023 registriamo ancora una crescita del 40%, quasi 4 volte superiore al dato globale, analogamente a quanto avvenuto nel 2021. Se da un certo punto di vista si potrebbe asserire che stiamo osservando un miglioramento rispetto al 2022, analizzando il grafico di Fig. 23 è possibile notare come dal 2019 a oggi la crescita percentuale anno su anno in Italia è sempre stata maggiormente sostenuta rispetto al resto del mondo, passando da 3,2 volte la crescita mondiale 2019 su 2018, a 5 volte nel 2021, ben 8 volte tanto il ritmo di crescita nel mondo nel 2022, per tornare a 3,7 volte del I semestre 2023. È in conseguenza di tale ritmo di crescita che l’incidenza dei dati italiani ha assunto valori preoccupanti sul campione complessivo mondiale: già nel 2022 il dato italiano rappresentava il 7,6% del totale degli attacchi considerati a livello globale, mentre nei primi 6 mesi del 2023 gli attacchi in Italia rappresentano il 9,6% di quelli censiti nel periodo.

Government e Manufacturing i settori più colpiti

Guardando alla distribuzione delle vittime, ancora una volta la categoria merceologica per cui si rileva un maggior numero di attacchi è “Government” (23% del totale), seguita a breve distanza da “Manufacturing” (17%).

La ripartizione è significativamente diversa rispetto a quella del campione a livello mondiale, in cui le due categorie raccolgono rispettivamente il 12% e il 5% degli attacchi (ricoprendo la terza e la settima posizione). Gli incidenti rivolti al “Manufacturing” rilevati in Italia, in particolare, rappresentano il 34% del totale degli attacchi censiti a livello globale nei confronti di questo settore.

Il settore che registra il maggiore incremento di incidenti gravi rilevati è “Financial / Insurance” (Fig. 27), che balza al quarto posto, con il 9% di attacchi (era il 3,7% nel 2022). Il numero di attacchi rivolti a vittime in questo ambito nei primi 6 mesi dell’anno supera il totale degli attacchi avvenuti in tutto il 2022.

Il report evidenzia come “Analizzando gli attacchi, uno dei fattori che incide maggiormente su questo trend negativo è la comparsa di un numero sempre più elevato di attori (ad esempio le cosiddette fintech) e il ricorso sempre più ampio all’esternalizzazione di processi e servizi bancari e assicurativi, che rendono questo mercato sempre più frammentato e vulnerabile ad azioni non più rivolte alle organizzazioni più blasonate, che per entità di investimenti e competenze sarebbero probabilmente meno vulnerabili. Se questo andamento si confermasse anche per il prossimo semestre, il tasso di crescita annuo sarebbe del 243%. Significativo anche l’aumento riscontrato dalla categoria “Multiple Targets”, che passa dal 10,6% del 2022 al 16,7% del primo semestre 2023; tale aumento è in contro-tendenza rispetto al resto del mondo, che vede una riduzione dal 22% del 2022 al 20% nel I semestre 2023″.

Il malware la principale tecnica utilizzata per gli attacchi cyber

Rispetto a quanto rilevato nel 2022, il malware continua a rappresentare la principale tecnica di attacco utilizzata dai criminali (31%), ma in modo molto meno consistente (era pari al 53% nel 2022) e di 4 punti percentuali inferiore al dato globale.

In valore assoluto, il numero di attacchi malware non subisce un calo significativo, tuttavia la minore percentuale è indicativa del fatto che stiamo osservando, per la prima volta da quando è esploso il fenomeno del ransomware, un cambiamento rilevante nelle modalità nelle finalità perseguite dagli attaccanti, che evidentemente riescono a ottenere con maggiore efficacia i loro scopi utilizzando tecniche diverse.

A riprova di questo fatto, sono invece i DDoS a registrare una notevole crescita, passando dal 4% del 2022 allo spaventoso 30% del primo semestre 2023, una quota 5 volte superiore.

L’incidenza di attacchi di questa tipologia in Italia è estremamente più elevata rispetto a quella registrata nel campione complessivo, che si ferma al 7,9%: le vittime italiane hanno subito un numero maggiore di attacchi DDoS, tanto da registrare circa il 37% del totale di tali eventi censito nel campione.

Gli attacchi DDoS sono una delle tecniche più utilizzate dagli hacktivist per raggiungere i loro obiettivi ed è quindi evidente, nel panorama italiano, la correlazione tra l’aumento di attacchi che sfruttano questa tecnica e la crescita della quota di incidenti riconducibile proprio alla tipologia “Hacktivism”. Come noto, gli attacchi DDoS mirano a rendere inaccessibile/inutilizzabile un servizio online sovraccaricandone le risorse (di rete, di elaborazione, di memorizzazione, …).

Gli hacktivist possono utilizzare questa tecnica per interrompere le attività di un’azienda o di un’istituzione, con lo scopo di attirare l’attenzione mediatica su una causa politica o sociale, esercitando così pressione sulla vittima e mettendone in luce la scarsa capacità di difesa. Aumenta anche il dato degli attacchi di tipo phishing e ingegneria sociale, che – diversamente da quanto rilevato nel 2022 – in Italia risulta incidere in maniera maggiore rispetto al resto del mondo (14% vs 8,6% globale), indice di una forte necessità di sensibilizzazione e aumento della consapevolezza rispetto alle minacce cyber da parte degli utenti che hanno quotidianamente a che fare con i sistemi informatici.

Diminuisce la percentuale di incidenti basati su vulnerabilità note (4% vs 6% nel 2022), mentre compare una quota, seppur contenuta, di “web based attack” (1,5%). Sempre tenendo conto l’elevata quantità di situazioni dove non è stato possibile identificare la tecnica primaria dell’attacco (Unknown, 18% rispetto al 21% nel mondo), tali attacchi sono certamente presenti, ma ancora in quantità limitata.

Per appronfondire

https://www.key4biz.it/in-italia-nel-primo-semestre-del-2023-gli-attacchi-informatici-sono-cresciuti-del-40-scarica-il-report/466685/


GRC nel 2023: Pilastri, Vantaggi e Sinergie con la Cybersecurity

Coniata oltre 20 anni fa dall’Open Compliance and Ethics Group (OCEG) ma tuttora molto attuale, la sigla “GRC” sta per “Governance, Risk & Compliance” e indica una strategia integrata che le organizzazioni possono adottare per garantirsi il perseguimento dei propri obiettivi e l’attitudine ad adattarsi ai continui cambiamenti. Le aziende sono chiamate ad operare all’interno di un quadro sempre più complesso, connotato da vari scenari di rischio imputabili a molteplici fattori, quali ad esempio la volatilità dei mercati finanziari, i dissesti idrogeologici, gli attacchi informatici, i conflitti politici o le modifiche normative (e la conseguente evoluzione delle richieste degli stakeholder interni ed esterni), in cui la capacità di gestire con efficienza i differenti fronti di rischio risulta leva strategica per garantire la solidità del proprio business.

I tre “pilastri” del sistema GRC

Le best practice evidenziano come una strategia vincente per la competitività delle aziende sia imperniata sul paradigma GRC, articolato nei seguenti principali filoni operativi:

  • Governance – presidiare le attività decisionali, strategiche e manageriali, dalla definizione degli obiettivi, all’organizzazione dei flussi di lavoro o di comunicazione (interna ed esterna) che indirizzano l’organizzazione mediante politiche, regolamenti ed eventuali standard o framework;
  • Risk – assicurarsi, tramite attività di auditing e risk/vulnerability assessment sui processi interni ed eventualmente su quelli delle terze parti critiche, una gestione integrata dei rischi che possono incidere sulle strategie aziendali e/o sulla continuità operativa e, in definitiva, sul perseguimento del business (incidenti di sicurezza, data breach, attacchi informatici, violazioni normative/sanzioni, perdite finanziarie, ecc), compromettendo così l’immagine positiva dell’azienda e la fiducia degli stakeholder;
  • Compliance – garantire la conformità delle scelte organizzative, delle modalità operative e dei prodotti/ servizi finali al quadro normativo nazionale e internazionale di riferimento, inclusi i vari standard e regolamenti di settore, oltre che ai vincoli contrattuali sottoscritti con Clienti e Fornitori, per mantenere una elevata reputation nel mercato di riferimento e presso tutti gli stakeholder.

Implementare un sistema di gestione integrato dei rischi sul modello GRC, richiede un approccio multidisciplinare di tipo osmotico, capace cioè di mettere in connessione i vari dipartimenti dell’organizzazione (IT, Security, Risk Management, Legal, Privacy, Compliance, ecc), contaminandone reciprocamente linguaggi e visioni, al fine di produrre una cultura del rischio condivisa e un linguaggio comune, anche attraverso l’uso di piattaforme e strumenti informatici dedicati.

«La gestione del rischio rappresenta un’attività sempre più centrale. – osserva Guido Arrigoni, Manager della Business Unit Compliance di 7Layers – La ritroviamo nel panorama normativo internazionale in materia di sicurezza (si pensi a regolamenti come il DORA o il GDPR, ma anche alle direttive come la NIS2) e nei principali standard per la sicurezza, come la ISO 27001 o il framework NIST per la cybersecurity. Il processo di risk management, che è per definizione dinamico – aggiunge – costituisce il cuore pulsante del sistema, da cui si innescano l’aggiornamento continuo delle misure di sicurezza, la ricerca di soluzioni innovative, coerenti con le prescrizioni normative e con le strategie aziendali per favorire ottimizzazioni ed efficienza».

I vantaggi dell’approccio GRC

L’apporto armonico di persone e tecnologie, sostenuto da processi decisionali risk-based e informati, consente alle organizzazioni di governare l’incertezza, nel pieno rispetto delle regole. Ciò permette di:

  • Garantire maggior trasparenza nella comunicazione dei propri valori e obiettivi, sia all’interno (dipendenti e collaboratori) sia all’esterno dell’organizzazione (Clienti, Fornitori, Pubbliche Amministrazioni, Organi di vigilanza e Autorità, semplificandone così i rapporti;
  • Identificare le eventuali ridondanze e inefficienze e intervenire con soluzioni mirate a valorizzare le sinergie fra i team e a ottimizzare tempi e costi;
  • Migliorare la produttività, garantendo più elevati standard di qualità e sicurezza dei prodotti o servizi finali.

GRC e cybersecurity: connubio vincente

Al fine di garantirsi standard di qualità e sicurezza elevati con le ricadute positive sopra descritte su business e reputation aziendale, è necessario saper declinare il modello GRC all’interno della propria realtà organizzativa, coniugandola con sistemi IT all’avanguardia e compliant.

Il differenziale competitivo per le aziende di oggi risulta dunque un modello “GRC – IT” che estende l’approccio “Governance, Risk & Compliance” alla gestione dei sistemi e delle risorse informatiche e informative, coniugando l’adozione delle misure di sicurezza proprie della cybersecurity con l’attenzione ai requisiti normativi, contrattuali e di best practice, nelle scelte delle priorità e nella definizione delle strategie aziendali.

In altri termini, la gestione del rischio cyber diviene parte integrante della gestione dei rischi aziendali e viene affrontato favorendo lo sviluppo di una cultura aziendale più attenta agli aspetti di sicurezza, incentivando la diffusione di un lessico condiviso, stanziando il budget necessario per sostenerne costi, in ottica di investimento.

“Una governance efficace – conclude Arrigoni – può creare i presupposti affinché compliance e cybersecurity finalmente si incontrino per una gestione orchestrata e ottimizzata dei rischi a cui ogni organizzazione è inevitabilmente esposta. Anche i settori storicamente meno attenti alle implicazioni proprie del mondo informatico hanno iniziato un percorso di investimenti importanti nel settore della sicurezza, coerenti con il contesto in cui operano e con gli obiettivi aziendali prefissati”.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/grc-nel-2023-pilastri-vantaggi-e-sinergie-con-la-cybersecurity/


Storie di cybersecurity: appunti di viaggio nel mondo del rischio cyber

Qualsiasi ambito dell’attività umana e della nostra società, lo studio, il lavoro, le arti, i servizi, la moneta, insomma tutto, è ormai basato sulle tecnologie digitali che negli ultimi venticinque anni hanno compiuto progressi che visti con gli occhi di ieri ci appaiono realmente miracolosi. Purtroppo, però, in questi ultimi anni ci siamo comportati come i costruttori che spinti dalla fretta di erigere magnifiche cattedrali si sono dimenticati di dedicare la giusta attenzione alla solidità delle fondamenta. Oggi la situazione è proprio questa, la nostra società è poggiata su di una piattaforma digitale che è intrinsecamente debole ed esposta agli attacchi di chi abbia intenzione e interesse a minarla alle fondamenta, cosa che stiamo drammaticamente vedendo ai giorni nostri in cui i conflitti convenzionali si trasformano dinamicamente in conflitti cibernetici. Sul futuro della nostra società aleggia, quindi, un rischio che può minarne in modo drammatico la capacità di sviluppo: è il rischio cyber, ovvero, il rischio che i mattoni digitali con cui stiamo costruendo il nostro futuro siano troppo deboli per resistere ai colpi di chiunque voglia arrecarci danno allo scopo di cambiare le traiettorie di crescita di nazioni e, addirittura, di interi blocchi geopolitici. Ci troviamo di fronte ad un rischio non convenzionale, uno di quelli che vengono evocati con spavento nelle stanze dove si manovrano le leve del potere. È un rischio che con pochissime risorse è in grado di provocare effetti a cascata disastrosi: è un “rischio di sistema”.

E quindi, che cosa dobbiamo fare? Come possiamo impegnarci per invertire questa tendenza ormai così evidente? Questo lavoro individua la risposta in due concetti: formare ed allenare. Formare le conoscenze e le coscienze e allenare le competenze necessarie a rendere più solide le fondamenta digitali della nostra società.

A tale scopo, l’autore ci guida in un breve viaggio tra la storia e i concetti fondamentali della cybersecurity, cercando di utilizzare un linguaggio il più possibile semplice e chiaro con l’idea di costruire uno strumento che sia di aiuto a chi (specialmente i giovani) intende accostarsi a questo mondo per motivi di studio o a scopo professionale o anche solo per la curiosità di capire come funziona un fenomeno di cui, di recente, si è parlato molto. L’approccio cerca di essere manageriale anche se, in certi frangenti, non si può evitare di entrare nei dettagli.

Il libro racconta, guardandole dall’alto, di tutte le cose di cui sentiamo parlare molto spesso sui media come manifestazione del fenomeno più ampio che è il rischio cyber. Hacker, attacchi, tecniche, vulnerabilità, minacce, e così via, sono trattati come tasselli di un quadro più ampio ricompreso nella disciplina manageriale di gestione del rischio. Particolare attenzione viene posta sulla figura del CISO, sul suo ruolo e sui suoi compiti.

Come ausilio per i lettori meno esperti, il libro è dotato di un ricco Glossario dei termini.

Infine, allo scopo di rendere più leggera la lettura, il libro è chiuso da un breve racconto ambientato nel mondo della gestione degli attacchi cyber.

Il libro è disponibile su Amazon al link: https://amzn.to/3u2kfoj

Marcello Fausti https://www.linkedin.com/in/marcellofausti è responsabile della Cybersecurity del Gruppo Italiaonline dal 2019. In precedenza – per 10 anni – è stato CISO di Telecom Italia e prima ancora ha ricoperto posizioni di responsabilità nel Gruppo Telecom Italia e nel Gruppo Olivetti.

Marcello è membro del CISO Cloud Committee di CSA Italy e membro dell’Advisory Board del Cybersecurity & Risk Management Program di TIG, The Innovation Group.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/storie-di-cybersecurity-appunti-di-viaggio-nel-mondo-del-rischio-cyber/


Protected Access Workstation (PAW): cosa sono e come funzionano


Le Protected Access Workstation (PAW) rappresentano un’importante soluzione nell’ambito della sicurezza informatica per mitigare i rischi legati alle minacce interne e alle violazioni della sicurezza. In questo articolo, esploreremo in dettaglio cosa sono le PAW e come funzionano per garantire un ambiente di lavoro protetto e resistente agli attacchi informatici.

Nello specifico una Protected Access Workstation, traducibile in italiano come “Postazione ad Accesso Protetto”, è un computer o dispositivo, utilizzato in contesti ad alto rischio di sicurezza.

Le PAW sono progettate per fornire un livello extra di protezione contro minacce informatiche avanzate, attacchi mirati e violazioni della sicurezza. Questi dispositivi sono utilizzati da utenti con accesso a informazioni sensibili o critiche, come amministratori di sistema, analisti di sicurezza, personale IT e altri ruoli chiave all’interno di un’organizzazione.

Solitamente queste macchine vengono adottate in contesti dove, amministratori di sistema devono accedere a dati sensibili con utenze protette ma, da non sottovalutare, le paw potrebbero (e dovrebbero) essere utilizzate in tutte le aziende per accedere a domain controller, dati e macchine sensibili con utenze di alto livello.

Come Funzionano le PAW?

Le PAW funzionano seguendo una serie di principi di sicurezza e strategie che le rendono altamente protette dagli attacchi informatici.

Di seguito sono riportati i principali aspetti che caratterizzano il funzionamento delle PAW:
(è possibile trovare in internet, anche direttamente sui forum Microsoft, template e guide per la configurazione di queste postazioni)

  1. Isolamento del Sistema:

Le PAW sono progettate per essere altamente isolate dal resto dell’infrastruttura informatica dell’organizzazione.

Questo significa che sono separate da reti e sistemi non essenziali, riducendo così la superficie di attacco e minimizzando il rischio di movimenti laterali da parte degli attaccanti.

Inoltre, dovrebbero essere spente e disconnesse da rete e corrente oltre che essere utilizzate esclusivamente per accessi a risorse privilegiate (es: utenze domain admin che vogliono accedere a domain controller).
Tali postazioni non dovrebbero essere utilizzate per accedere a sistemi a livelli differenti (tier 2 e 3)

  1. Utilizzo di Sistemi Operativi Sicuri:

Le PAW sono tipicamente equipaggiate con sistemi operativi altamente sicuri e configurazioni rigide. Questi sistemi operativi sono attentamente selezionati e configurati per ridurre le vulnerabilità e limitare le potenziali vie d’accesso per gli attaccanti oltre che essere costantemente aggiornati.

  1. Strati Multipli di Autenticazione:

Gli utenti che accedono a una PAW devono superare diverse fasi di autenticazione.

Questo può includere l’utilizzo di autenticazione a più fattori (MFA) e tecniche di autenticazione avanzate per confermare l’identità dell’utente e prevenire l’accesso non autorizzato.

  1. Limitazioni del Software:

Le PAW minimizzano l’installazione di software di terze parti e applicazioni non essenziali. Questo aiuta a ridurre il rischio di esposizione a vulnerabilità software e a limitare i possibili punti di ingresso per attacchi.

  1. Monitoraggio Avanzato:

Le PAW sono costantemente monitorate per rilevare attività sospette. Vengono utilizzati strumenti avanzati di monitoraggio e rilevamento delle minacce per individuare tempestivamente comportamenti anomali e attività potenzialmente dannose.

  1. Controllo Rigido delle Autorizzazioni:

Gli utenti all’interno di una PAW hanno accesso solo alle risorse e ai dati strettamente necessari per svolgere il proprio lavoro. Le autorizzazioni sono rigorosamente controllate e assegnate in base al principio del privilegio minimo (least privilege).

  1. Aggiornamenti e Patching Regolari:

Le PAW vengono mantenute costantemente aggiornate con gli ultimi aggiornamenti di sicurezza e patch.

Questo aiuta a correggere le vulnerabilità conosciute e a mantenere un ambiente di lavoro sicuro. NOTA BENE: le paw dovrebbero a loro volta essere disconnesse da internet  e non dovrebbero poter accedere quindi al web.
Solitamente, tali postazioni, vengono aggiornate attraverso servizi interni come WSUS.

Per concludere quindi, le Protected Access Workstation (PAW) rappresentano un’importante componente nella strategia di sicurezza informatica delle organizzazioni che gestiscono dati sensibili e critici.

Attraverso l’isolamento, l’adozione di sistemi operativi sicuri, l’autenticazione multipla e altre strategie di sicurezza, le PAW offrono un ambiente di lavoro protetto contro minacce interne ed esterne. E’ importante notare che, nonostante le loro misure di sicurezza avanzate, le PAW non possono garantire la protezione completa contro ogni tipo di attacco.

Per questi motivi, ad esempio, tali workstation vengono impiegate in contesti dove è implementato, ad esempio, il modello di suddivisione Tier di A.D

Autore: Francesco Guiducci

Linkedin: https://www.linkedin.com/in/francesco-guiducci-47178071/

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/10/31/protected-access-workstation-paw-cosa-sono-e-come-funzionano/?utm_source=rss&utm_medium=rss&utm_campaign=protected-access-workstation-paw-cosa-sono-e-come-funzionano


Cybercrime, perché Octo Tempest è l’APT finanziario più pericoloso

Microsoft, attraverso la sua divisione di sicurezza, mette in guardia da Octo Tempest, un nuovo gruppo di criminali informatici, che sembra particolarmente interessato alle informazioni finanziarie delle vittime a cui punta.

Gli hacker, affiliati al gruppo BlackCat, che un anno fa ha rivendicato un attacco alla rete di Gse, il gestore italiano dei servizi energetici, sfruttano varie tecniche per accedere alle reti e installare i loro virus.

“Octo Tempest è un collettivo motivato finanziariamente, di lingua inglese, noto per aver lanciato campagne ad ampio raggio” scrive l’azienda sul blog ufficiale Microsoft Security. “Il gruppo è stato osservato dall’inizio del 2022, con attacchi a compagnie di telecomunicazioni mobili e di esternalizzazione dei processi aziendali. Octo Tempest ha monetizzato le proprie intrusioni vendendo, per cominciare, i dati delle schede sim delle vittime ad altri criminali ed eseguendo la movimentazione di denaro dai conti colpiti a portafogli di criptovalute”.

Stando alle indagini di Microsoft, i partecipanti alla cosiddetta “gang” hanno una vasta conoscenza informatica. Spesso ottengono l’accesso iniziale ai sistemi con tecniche di ingegneria sociale, cercando di ottenere più informazioni possibili con messaggi di posta elettronica o via chat, indirizzati ai profili tecnici dell’organizzazione.

Una volta ottenuto l’accesso, gli hacker iniziano la fase di ricognizione, esplorando l’infrastruttura e cercando di raggiungere posizioni sempre più elevate, fingendosi gli utenti dei quali violano, di volta in volta, gli account.

Microsoft invita le imprese a eseguire controlli più approfonditi sugli accessi alle sue reti, eventualmente limitando i file più sensibili solo a determinati dipendenti. “Ridurre il numero di utenti a cui vengono assegnati ruoli critici in modo permanente è fondamentale per difendersi” spiega la nota.

https://www.key4biz.it/cybercrime-perche-octo-tempest-e-lapt-finanziario-piu-pericoloso%ef%bf%bc%ef%bf%bc/465160/


Il Forum ICT Security 2023, tenutosi a Roma il 25 e 26 ottobre, è terminato nella soddisfazione generale

Numerosi partecipanti e aziende sono tornati a incontrarsi nella familiare cornice dell’Auditorium della Tecnica dell’EUR, contribuendo a un’iniziativa densa e arricchente per l’intera comunità della cybersecurity.

Il 25 ottobre la Tavola Rotonda “Telco industry e innovazione tecnologica, soluzioni di cybersecurity per i nuovi rischi”, moderato da Laura Di Raimondo (Asstel – Assotelecomunicazioni), ha coinvolto i rappresentanti di aziende leader del settore delle telecomunicazioni; Matteo Macina (TIM), Luigi Iaccarino (Vodafone), Luca Bongiorni (ZTE Italia), Luca Piccinelli (Huawei) e Luciano Cioccolanti (Ericsson) hanno riassunto il panorama attuale delle minacce rivolte alla filiera TLC, individuando nella costante collaborazione e scambio di informazioni tra attori del settore la miglior strategia per prevenire e contrastare gli attacchi cyber.

Nella giornata del 26, l’incontro “Smart Manufacturing e Cyber Security, digitalizzazione sicura della Industry 4.0” ha riunito Giampiero Bonfiglio (L’Oréal), Francesco Corrado (Ferrero), Carlo Fanuli (Prometeon) e Gianni Ferranti (Ericsson), con la moderazione di Claudio De Paoli (BIP Cybersec), in un confronto sulle principali tecnologie abilitanti per la messa in sicurezza di un comparto cruciale per l’economia nazionale e che tuttavia, in base ai dati odierni, risulta fra i più esposti alle minacce informatiche.

In seguito ai panel di apertura, le due giornate hanno poi visto alternarsi sul podio ricercatori ed esperti di sicurezza per esaminare i diversi profili legati tanto allo scenario di rischio (e relativi costi) quanto ai possibili strumenti di difesa.

Moltissimi i temi trattati nei singoli talk: dalla generale protezione di sistemi industriali e infrastrutture critiche agli specifici rischi per il settore automotive, fino alle novità rappresentate da reti 6G e Quantum Internet o alle soluzioni basate sulle tecnologie Digital Twin, in un’utile riflessione collettiva sui prossimi passi necessari a costruire un ecosistema digitale sicuro per persone e organizzazioni.

Per tutti gli iscritti saranno a breve resi disponibili foto, video e materiali degli interventi. Ringraziando relatori e relatrici – nonché pubblico e aziende partecipanti – dei numerosi stimoli con cui hanno arricchito le due giornate di lavori, vi diamo appuntamento all’anno prossimo per la 22a edizione del Forum ICT Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/il-forum-ict-security-2023-tenutosi-a-roma-il-25-e-26-ottobre-e-terminato-nella-soddisfazione-generale/