Intelligenza Artificiale nella Sanità, standard e buone pratiche per mettere in sicurezza i dati “ultrasensibili”

L’Intelligenza Artificiale non riguarda solo i settori ad alto tasso tecnologico: l’impiego dei relativi strumenti sta mostrando, infatti, di esercitare effetti dirompenti nei contesti più disparati.

Fra questi anche la sanità, dove il massiccio trattamento di informazioni relative alla salute delle persone – cosiddetti dati “ultrasensibili” – impone particolari attenzioni e cautele.

Per questo il Garante della Privacy ha realizzato un Decalogo per la realizzazione di servizi sanitari nazionali attraverso sistemi di Intelligenza Artificiale, pubblicato lo scorso 10 ottobre al fine di uniformare standard e buone pratiche all’interno del SSN.

I principi del trattamento secondo il decalogo del Garante

Partendo dalle normative di riferimento, nel documento si ricorda anzitutto che “l’elaborazione di dati sulla salute attraverso tecniche di IA richiama i concetti di profilazione e di decisioni sulla base di processi automatizzati” e che “l’uso di tali strumenti è consentito solo se espressamente previsto dal diritto degli Stati membri, nel rispetto di misure adeguate a tutela dei diritti, delle libertà e dei legittimi interessi degli interessati”.

Stabilita la necessità di una preventiva valutazione d’impatto sulla protezione dei dati (VIP) circa l’impiego di tali sistemi, il decalogo cita poi il Regolamento AI in corso di elaborazione presso il Parlamento europeo, che “individua tra i sistemi di IA ad alto rischio quelli che incidono […] sulla salute, sul diritto alle cure e sulla fruizione di servizi sanitari, di assistenza medica, nonché sui sistemi di selezione dei pazienti per quanto concerne l’assistenza sanitaria di emergenza”.

Di conseguenza vengono richiamati i concetti di privacy by design e by default previsti dall’art. 25 del GDPR per disporre che, nella realizzazione di sistemi di Intelligenza Artificiale in ambito sanitario, siano adottate sin dalle fasi di progettazione “misure tecniche e organizzative adeguate ad attuare i principi di protezione dei dati”.

Viene menzionato anche il principio di accountability, la cui attuazione impone di individuare correttamente i ruoli di titolare nonché – ove previsto – di responsabile del trattamento, ricordando che “un sistema nazionale di IA in ambito sanitario potrebbe essere acceduto per differenti finalità da parte di una molteplicità di soggetti sulla base di diversi presupposti di liceità”: un evidente richiamo ai numerosi episodi di attacchi informatici andati a segno negli ultimi anni, spesso con effetti disastrosi, contro strutture sanitarie od ospedaliere.

Oltre alle regole generali in materia di trattamento dei dati, il testo del Garante enuclea tre principi particolarmente rilevanti per l’uso di strumenti di IA nella sanità nonché, in senso più ampio, nell’esecuzione di qualsiasi attività di rilevante interesse pubblico:

  1. principio di conoscibilità, che attribuisce agli interessati il diritto di conoscere l’esistenza di processi decisionali basati su trattamenti automatizzati e di “ricevere informazioni significative sulla logica utilizzata” in tali processi;
  2. principio di non esclusività della decisione algoritmica, che richiede la presenza nel processo decisionale di “un intervento umano capace di controllare, validare ovvero smentire la decisione automatica (c.d. human in the loop)”, anche alla luce del parere congiunto 5/2021 del Garante europeo e del Comitato europeo per la protezione dei dati;
  3. principio di non discriminazione algoritmica, che impone di scegliere (o progettare) “sistemi di IA affidabili”. Ciò “anche al fine di garantire siano rettificati i fattori che comportano inesattezze dei dati e sia minimizzato il rischio di errori, visti i potenziali effetti discriminatori che un trattamento inesatto di dati sullo stato di salute può determinare nei confronti di persone fisiche”: il decalogo cita il noto sistema IA impiegato per valutare il rischio sanitario di oltre 200 milioni di cittadini statunitensi, che come poi rivelato “tendeva ad assegnare un livello di rischio inferiore ai pazienti afroamericani a parità di condizioni di salute, con la conseguenza di negargli l’accesso a cure adeguate” a causa degli inesatti parametri sottostanti alle relative decisioni.

Più in generale si sottolinea l’importanza di garantire la qualità, integrità e riservatezza dei dati sanitari, nonché la correttezza e trasparenza dei relativi processi, per diffondere “consapevolezza nelle collettività di riferimento (nel caso di specie la totalità degli assistiti del Sistema Sanitario Nazionale) in relazione all’impiego dei sistemi di intelligenza artificiale […] garantendo, inoltre, la partecipazione dei differenti stakeholder in relazione al ciclo di vita dei sistemi di intelligenza artificiale per uno sviluppo sostenibile e una governance rispettosa dei diritti degli interessati”.

Il documento si conclude auspicando una più stretta cooperazione delle Autorità Garanti dei vari Paesi al fine di agevolare lo sviluppo di una “trustworthy IA” ed elaborare al più presto, alla luce della rapidissima evoluzione tecnologica in materia, “un modello etico distintivo per la governance dell’intelligenza artificiale”.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-nella-sanita-standard-e-buone-pratiche-per-mettere-in-sicurezza-i-dati-ultrasensibili/


Perché le PMI italiane sono tra le più colpite dal cybercrime

Nel 2022, le PMI italiane sono state costantemente nel mirino degli hacker. Mai come oggi, un’azienda italiana che guarda al futuro ha la necessità di investire in soluzioni di sicurezza informatica all’avanguardia.

Cybercrime in Italia: il 2022 è stato l’anno nero per le PMI

I dati relativi al cybercrimine non mentono: nel 2022 le PMI italiane sono state le più colpite dagli hacker in Europa. La percentuale degli attacchi indirizzati alle imprese con un fatturato inferiore a 250 milioni di euro ha toccato addirittura l’80%, con il 51% dei bersagli rappresentato da organizzazioni con meno di 100 dipendenti.

È quanto emerge dall’analisi del Soc & Threat Intelligence Team di Swascan, che ha effettuato lo studio considerando solamente le aziende esposte in rete a seguito del mancato pagamento di un riscatto. Le PMI sono quindi un bersaglio facile, spesso costretto a cedere ai ricatti degli hacker per riprendere l’operatività del proprio business.

Una categoria impreparata

Perché gli hacker prendono di mira soprattutto le aziende di questa dimensione? Principalmente a causa di una generale disinformazione riguardo alle conseguenze dirette di un data breach. Le PMI non investono a sufficienza nella cybersicurezza e si trovano impreparate di fronte a una minaccia informatica concreta.

In secondo luogo, il tema della cybersecurity è tuttora un argomento delicato per moltissime imprese italiane, che non possiedono esperti di cybersecurity tra le proprie file e non istruiscono il personale in materia. Questa mancanza di formazione rende più facile la vita agli hacker, che possono perpetrare gli attacchi con facilità grazie a sistemi automatizzati e all’intelligenza artificiale.

L’importanza di affidarsi a esperti per gestire la cybersecurity

Per un’azienda che vuole evolversi nel tempo, investire nella sicurezza informatica è fondamentale. Gli attacchi informatici sono sempre più complessi; pertanto, è necessario affidarsi a un partner IT specializzato non solo nella risposta a un attacco informatico e nelle fasi post-incident, ma anche nella prevenzione e nella ricerca di informazioni sulle minacce emergenti.

Questo tipo di approccio “ibrido” richiede la combinazione di competenze in ambito security e sistemistico, grazie alle quali un esperto può qualificare gli eventi malevoli e intervenire in modo efficace. È inoltre necessaria una sorveglianza costante e un continuo studio delle dinamiche della dimensione cyber affinché l’azienda possa affrontare il futuro al meglio.

Il valore aggiunto dell’approccio ibrido di ACS

Ermanno Furlan e Mauro Gottardi, rispettivamente Head of Cybersecurity e Head of Sales di ACS Data Systems, interverranno nell’ambito del Forum ICT Security per illustrare i vantaggi di un approccio ibrido che integra la collaborazione tra esperti in cybersecurity e sistemisti.

ACS Data Systems, azienda attiva da molti anni nel settore IT e con sedi in tutto il Triveneto, offre soluzioni efficaci per consentire alle aziende di occuparsi unicamente del proprio business. Grazie a un SOC dedicato e a servizi in ambito Cybersecurity, IT Infrastructure, Modern Work e Digital Signage, ACS Data Systems promuove l’innovazione tecnologica delle aziende giorno dopo giorno.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/perche-le-pmi-italiane-sono-tra-le-piu-colpite-dal-cybercrime/


Cybersecurity nel Retail: l’evoluzione necessaria verso l’assenza di password nell’eCommerce

La storia della vendita al dettaglio online include una continua evoluzione della modalità di utilizzo da parte dei clienti. Indipendentemente dal fatto che il rivenditore sia un marchio con una storia consolidata e negozi fisici, o un marchio giovane costruito su piattaforme social e mobile, il tipo di business con una semplice user experience è diventato un must per massimizzare i ricavi dalla spesa online.

Uno dei processi messo sotto esame è stato il login. La tipica combinazione di nome utente e password è diventata una delle principali fonti di frustrazione e di perdita di affari da parte delle organizzazioni.

La scomoda verità è che, di fronte a requisiti spesso macchinosi e a frequenti problemi di accesso, molti utenti abbandonano gli account o i carrelli online in maniera sempre piú veloce.

La buona notizia è che vale anche il contrario.

Una nostra recente ricerca su oltre 20.000 consumatori ha rilevato che, a livello globale, quasi il 60% sarebbe più propenso a spendere di più se i servizi offrissero un processo di login semplice, sicuro e senza attriti.

Questo dato è coerente con tutti i settori e i tipi di industrie. Ma il problema è più sentito da chi si rivolge ai millennial e alla generazione Z: il nostro studio ha rilevato che quasi un terzo (29%) dei giovani tra i 18 e i 29 anni non si preoccupa della propria identità digitale e vuole solo poter acquistare rapidamente. Il messaggio è chiaro: la velocità vende.

Cosa succede dopo la prima fase delle password

Sebbene un certo tipo di divergenza sia necessario e inevitabile, per stabilire la fiducia e fornire controlli di sicurezza la nostra ricerca mostra che le password hanno raggiunto un punto critico: quasi due terzi degli intervistati si sente sopraffatto dal numero di nomi utente e password che devono essere gestite.

Una sensazione negativa che inizia con la creazione delle password. Nella nostra ricerca, il 33% degli intervistati ha dichiarato di sentirsi frustrato quando deve creare una password che soddisfi determinati requisiti.

E anche se i clienti stringono i denti e si ostinano a impostare il login con nome utente e password, i problemi non fanno che peggiorare. Il 63% degli intervistati riferisce che almeno una volta al mese non riesce ad accedere a un account perché ha dimenticato il nome utente o la password, il 24% lo fa almeno una volta alla settimana e il 6% lo fa quotidianamente.

C’è poi il problema che le password non funzionano come dovrebbero contro la complessità degli attacchi moderni. Le persone, comprensibilmente, soffrono di stanchezza da password e le riutilizzano. Allo stesso tempo, gli aggressori hanno accesso a strumenti sofisticati, che rendono davvero facile compromettere anche la password più complessa che apre più account.

A questo livello strategico, le password sono incredibilmente deboli. Le vulnerabilità delle password sono alla base di oltre l’80% delle violazioni. Nel Novembre 2022, la password più comune al mondo era ancora “123456”. Alla luce della crescente pubblicità sull’impatto di tali violazioni e debolezze, i potenziali clienti non sono più rassicurati da un servizio “protetto da password”.

L’attrito, la frustrazione e la paura non rendono l’esperienza dell’utente positiva.

E per i rivenditori questo è un aspetto critico, poiché il nostro studio dimostra che i livelli di insofferenza aumentano quando ci si iscrive a un sito di vendita al dettaglio: preoccupazioni confermate da una ricerca di Auth0 che ha dimostrato che l’83% dei consumatori ha abbandonato il carrello o il tentativo di iscrizione perché il processo di login era troppo complicato.

Se l’esperienza utente è la selezione naturale della tecnologia, le password sono ormai dei dinosauri.

Infatti, secondo la ricerca di Gartner®: “Entro il 2025, le organizzazioni che adotteranno la gestione dell’identità e dell’accesso dei clienti (CIAM) con rilevamento convergente delle frodi e autenticazione senza password saranno in grado di ridurre il churn dei clienti di oltre la metà”. Questo livello di miglioramento del business significa che sopravviveranno solo i rivenditori online che utilizzeranno degli strumenti di autenticazione senza l’utilizzo di alcuna password.

E questi numeri prendono in considerazione aspetti che le aziende prendono in esame ancora prima di altre questioni importanti come l’accessibilità. I problemi di vista o cognitive e le funzioni motorie limitate impediscono agli utenti di navigare in processi di autenticazione macchinosi che richiedono all’utente di ricordare e inserire una password lunga e complessa. In questi casi, fare business in modo efficace non è solo più inclusivo, ma anche una fonte di sostanziale vantaggio competitivo.

La selezione naturale dietro l’assenza di password

Per cercare di risolvere questi problemi, il passaggio al login senza password è incentrato sull’utilizzo di fonti di identità dei clienti esistenti e affidabili.

Gran parte del lavoro di base è già stato fatto. Negli ultimi anni, la FIDO Alliance, un’associazione industriale, ha aiutato le aziende e gli utenti ad autenticarsi con la massima sicurezza, diminuendo i gradi di difficoltá. Lo standard WebAuthn fornisce le necessarie basi tecnologiche consentendo ai marchi di autenticare gli utenti con la crittografia a chiave pubblica anziché con una password.

Dalla nostra ricerca è emerso che i protocolli basati su questo standard, come il social login e l’autenticazione a più fattori (MFA), sono ormai considerati una realtà consolidata (anche se sembra che ci sia poco supporto per l’autenticazione biometrica). Il problema, tuttavia, non è tanto quale tecnologia scegliere, ma come implementarla al meglio.

A questo proposito, il passaggio al sistema senza password può richiedere risorse di sviluppo dedicate per un periodo di tempo prolungato, oltre a scalabilità, aggiornamenti e manutenzione dopo l’implementazione iniziale.

È per questi motivi che la maggior parte delle aziende si rivolge a un partner specializzato. Tuttavia, dato che numerosi studi e ricerche dimostrano che l’assenza di password riduce l’attrito e aumenta la conversione, si tratta di un investimento necessario per un’evoluzione tecnologica verso la direzione giusta.

A cura di Ian Lowe, Head of Industry Solutions, EMEA di Okta

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-nel-retail-levoluzione-necessaria-verso-lassenza-di-password-nellecommerce/


NIS2 per le PMI: Il marketing della repatriation amplifica l’importanza di una migrazione al Cloud

Sotto il cappello della “cloud repatriation” si è soliti fare riferimento al ritorno dei dati on-premise, dopo una migrazione dei dati su cloud pubblico. Si tratta di un processo che secondo alcuni mostra diversi elementi di convenienza in termini di controllo di spesa e di sicurezza dei dati. E’ sufficiente fare una semplice ricerca, per scoprire che il rimpatrio dei dati non è supportato dalla letteratura scientifica. Per “repatriation” si intende infatti il fenomeno del rientro dei militari o dei capitali dall’estero e non sembra avere molto a che fare con il cloud pubblico e privato.

Tecnica di marketing

Siamo dunque di fronte ad un concetto di marketing che passa attraverso la tecnica del “mirroring”:  si prendono le caratteristiche più importanti di un servizio e si ascrivono in maniera speculare ad un concorrente per promuoverlo. Se chiedessimo all’intelligenza artificiale di farci una disanima delle principali caratteristiche della “cloud repatriation”, con ogni probabilità ci troveremo di fronte al primo caso in cui ChatGPT non  supera l’esame perché è difficile sussumere sotto la stessa fattispecie tutti gli elementi che la compongono e che hanno un valore individuale.

Questo perché l’esigenza di avere una strategia cloud e una strategia per la cyber sicurezza, unito al controllo dei costi ed a tecniche per mitigare il lock-in tecnologico non sembrano affatto caratteristiche precipue di un maggior valore dei dati on-prem. A tal proposito, potrebbe venirci in aiuto un intelligente elemento di valutazione proposto dalla professoressa americana Fiona Scott Morton, che è stata anche capo economista per un giorno dell’antitrust europea.

Aneddoto americano

La professoressa Scott Morton, a proposito di mercati digitali, ha fatto riferimento ad un simpatico aneddoto: se dovessimo cucinare una ricetta in cui il pollo viene inserito in un’anatra ed il tutto all’interno di un tacchino, scopriremmo che una volta uscita dal forno, la pietanza non saprebbe più di pollo, né di anatra e né di tacchino.

I risvolti di mercato della NIS2

Dunque ogni singolo elemento della repatriation, è un elemento di valore, ma ha una rilevanza autonoma e vale anche nella migrazione al cloud pubblico. Un’azienda che vuole porsi il tema della migrazione al cloud non può non  dotarsi di una strategia per la cybersicurezza indipendentemente dagli obblighi delle direttive europee. A tal proposito la NIS2 a breve colpirà precipuamente aziende medie e grandi ma non solo: anche aziende che ancora non hanno raggiunto il limite dimensionale di 50 dipendenti e più di 250 milioni di euro di fatturato dovranno porsi il problema di qualificare i servizi e delle dovute certificazioni di sicurezza. Il punto è che obbligate o meno dalla regolamentazione, anche le piccole e medie imprese dovranno avere un piano per la cybersicurezza proprio perché è il mercato a richiederlo.

Se dovessimo fare un esempio, la pubblica amministrazione italiana ha da tempo classificato i dati e costretto i suoi fornitori a qualificare i servizi presso ACN. Questo significa che se un soggetto vuole continuare a offrire servizi alla pubblica amministrazione, dovrà necessariamente qualificare la propria offerta. Di conseguenza, anche nel settore privato accadrà che un soggetto inserito all’interno di una filiera strategica, dovrà certamente fornire ai propri clienti adeguate misure di sicurezza ma dovrà puoi andarle a pretendere anche dai suoi fornitori.

Filiere produttive

Il concetto di filiere produttive non è solamente legato a scenari geopolitici in cui ci ritroviamo a subire la scarsità di semiconduttori importati da pochi centri produttivi, piuttosto che le difficoltà di approvvigionamento di componentistica e terre rare. Il punto sulle filiere produttive – specialmente in settori strategici – ci porta a ritenere che anche le piccole e medie imprese qualora siano inquadrate in quel contesto, dovranno necessariamente dotarsi di un piano efficace per la cybersicurezza indipendentemente dall’aspetto dimensionale. Anzi, dal punto di vista della normativa settoriale ed intersettoriale, si accompagna questo processo con qualificazioni che rappresentano solo misure minime a cui poi si verranno ad aggiungere ulteriori adempimenti conseguenti e più specifici.

In sintesi

E allora ecco che anche le questioni di sicurezza non sembrano aspetti specifici della cloud repatriation ed a maggior ragione non lo sono i temi legati al controllo dei costi. Questo perché in un contesto iperinflattivo, non può esistere o non può sopravvivere un’azienda che non tenga conto del controllo costi anche dei servizi cloud di cui fruisce. Di conseguenza anche le misure anti-lock in possono essere inquadrabili in un controllo dei costi per evitare di accedere a servizi cloud di cui non si ha bisogno e che vengono offerti molto spesso dagli hyperscaler proprio per ingabbiare utenti all’interno di sistemi chiusi e proprietari. Uscire da questi walled garden è costoso e richiede tempo.

Di conseguenza la “cloud repatriation” è un concetto antiscientifico, e volutamente controcorrente rispetto al mondo che si sta orientando verso il principio della “cloud first”.  Pur tuttavia ci ha offerto l’occasione per poter ribadire che anche le piccole e medie imprese dovranno inquadrare la fattispecie della migrazione in cloud e la qualificazione di servizi in un contesto di filiere strategiche, volto anche ad avere delle garanzie dai fornitori e non solo ad offrirle ai clienti, siano essi pubblici o privati.

https://www.key4biz.it/nis2-per-le-pmi-il-marketing-della-repatriation-amplifica-limportanza-di-una-migrazione-al-cloud/462238/


USA, rubate 60 mila email dal Dipartimento di Stato. Hacker cinesi?

Il Dipartimento di Stato degli Stati Uniti d’America ha comunicato in un briefing al Senato che durante la scorsa estate sono state rubate 60 mila email da caselle di posta elettronica non classificate.

I responsabili, a detta della segretaria al Commercio, Gina Raimondo, sono stati degli hacker cinesi presumibilmente sponsorizzati da Pechino.

L’attacco è stato classificato come di “alto profilo”.

La breccia è stata individuata negli account di una decina di dipendenti. Tra gli obiettivi anche il Dipartimento del Commercio guidato dalla Raimondo.

Durante una riunione a Capitol Hill, un membro dello staff del senatore Eric Schmitt ha rivelato ulteriori dettagli rispetto alle prime notizie date alla stampa nei mesi scorsi.

Secondo quanto riportato da politico.com, i funzionari di Stato, tra cui il responsabile della comunicazione Kelly Fletcher, hanno specificato che il cyber attacco è stato rivolto principalmente alle strategie diplomatiche americane nell’area dell’Indo-Pacifico: “nove account violati su dieci lavoravano su questo”.

Fletcher ha inoltre spiegato che tra le informazioni più sensibili sottratte ve ne erano diverse relative all’Europa, in particolare ai dossier su cui lavorano Washington e Bruxelles.

https://www.key4biz.it/usa-rubate-60-mila-email-dal-dipartimento-di-stato-hacker-cinesi/461208/


Supply Chain Attack: minaccia invisibile alla sicurezza informatica

Cos’è un Supply Chain Attack?

Un supply chain attack è un attacco informatico che sfrutta la debolezza o la compromissione di uno o più fornitori all’interno della catena di approvvigionamento di un’azienda. Questi fornitori possono essere partner commerciali, produttori di software o hardware, terze parti che gestiscono servizi critici o qualsiasi altro ente coinvolto nel processo di fornitura dei prodotti o dei servizi di un’azienda.

La caratteristica distintiva di questo tipo di attacco è la sua capacità di colpire molteplici obiettivi attraverso un singolo punto di ingresso. Gli attaccanti possono sfruttare la fiducia tra l’azienda bersaglio e i suoi fornitori per introdursi e danneggiare i sistemi, rubare dati sensibili, compromettere la privacy dei clienti, interrompere la produzione industriale.

Come individuare un Supply Chain Attack?

Rilevare gli attacchi alla supply chain è un compito complesso che richiede un’approfondita analisi e una vigilanza costante da parte degli esperti di sicurezza informatica. Ecco alcune metodologie e strumenti che possono essere utilizzati per identificare questa minaccia:

  • Monitoraggio degli Accessi: tracciare e monitorare gli accessi ai sistemi e alle reti aziendali è fondamentale per individuare eventuali attività sospette o inconsuete.
  • Anomalie nei Dati di Fornitori: analizzare i dati provenienti dai fornitori per individuare eventuali variazioni o anomalie nei pattern di comportamento, nei tempi di consegna o nelle prestazioni.
  • Verifica della Firma Digitale: verificare l’autenticità delle firme digitali dei software e dei firmware utilizzati all’interno della catena di fornitura, in modo da rilevare eventuali modifiche non autorizzate.
  • Auditing dei Fornitori: condurre regolari audit di sicurezza sui fornitori, verificando le loro misure di protezione dei dati e delle informazioni sensibili.
  • Indagini Forensi: in caso di sospetta supply chain attack, condurre indagini forensi approfondite per identificare la causa e mitigare il danno.

Risposta ai Supply Chain Attack

I supply chain attack possono causare danni significativi alle organizzazioni coinvolte. Pertanto, è essenziale avere un piano di risposta dettagliato in caso di cyber attacco. Alcuni passi chiave da seguire includono:

  • Isolamento e Mitigazione: isolare immediatamente il punto compromesso e prendere misure per limitare la diffusione dell’attacco.
  • Allerta e Comunicazione: informare tempestivamente tutte le parti coinvolte, inclusi i fornitori e i clienti, sull’incidente e fornire istruzioni dettagliate su come proteggersi.
  • Indagine Forense: condurre un’indagine forense approfondita per comprendere l’entità dell’attacco e identificare eventuali altre vulnerabilità nel sistema.
  • Miglioramenti della Sicurezza: implementare le pratiche di sicurezza, come autenticazione multi-fattore, crittografia dei dati e controlli di accesso più rigorosi, per ridurre il rischio di futuri attacchi.
  • Pianificazione della Continuità Operativa: avere un piano di continuità operativa per garantire la continuità dei servizi critici anche in caso di attacco.

Come Proteggersi dai Supply Chain Attack?

La prevenzione è il primo passo per proteggersi da questa tipologia di cyber attacchi. Si possono adottare diverse misure preventive per mitigare i rischi:

  • Due Diligence sui Fornitori: eseguire una rigorosa due diligence sui fornitori prima di stabilire partnership o accordi contrattuali.
  • Test e Valutazione dei Software: valutare regolarmente i software e i firmware utilizzati dai fornitori, garantendo che siano privi di vulnerabilità note.
  • Controlli di Sicurezza: richiedere ai fornitori di implementare rigorosi controlli di sicurezza, tra cui autenticazione robusta, crittografia e logging dettagliato.
  • Monitoraggio Costante: mantenere una costante vigilanza sulle attività dei fornitori e dei sistemi interni per rilevare tempestivamente eventuali attività sospette.
  • Formazione del Personale: sensibilizzare il personale aziendale riguardo le minacce di supply chain attack e fornire una adeguata formazione.

Recenti Attacchi alla Supply Chain

  • SolarWinds (Dicembre 2020): Uno degli attacchi alla supply chain più significativi della storia. Gli attaccanti hanno infiltrato il sistema di aggiornamento software di SolarWinds, un’azienda specializzata in strumenti di monitoraggio e gestione delle reti. I file di aggiornamento compromessi sono stati distribuiti a migliaia di clienti, inclusi numerose agenzie governative e aziende di livello enterprise. Il malware introdotto ha consentito agli aggressori di ottenere l’accesso ai sistemi delle vittime e compromettere la sicurezza dei dati.
  • Kaseya VSA (Luglio 2021): Un attacco ransomware ha sfruttato una vulnerabilità zero-day nel software di gestione remota Kaseya VSA per colpire centinaia di aziende di tutto il mondo. Gli aggressori hanno utilizzato Kaseya VSA per diffondere il ransomware REvil, richiedendo ingenti somme di denaro per il rilascio dei dati rubati.
  • Codecov (Aprile 2021): Codecov, una popolare piattaforma di testing del codice, è stata compromessa da un attacco supply chain. Gli aggressori hanno alterato lo script di Codecov utilizzato dai clienti per il testing dei loro codici, consentendo loro di raccogliere credenziali e altre informazioni sensibili da numerosi repository di codici.
  • Microsoft Exchange Server (Gennaio 2021): Una serie di vulnerabilità zero-day nelle versioni locali di Microsoft Exchange Server ha permesso a un gruppo di hacker sponsorizzato dallo stato cinese di compromettere migliaia di server Exchange in tutto il mondo. Gli attaccanti hanno sfruttato queste vulnerabilità per rubare dati e installare malware.
  • SITA (Marzo 2021): SITA, una società di servizi IT per il settore dell’aviazione, è stata vittima di un attacco supply chain che ha coinvolto numerosi partner e fornitori del settore aeronautico. L’attacco ha colpito diverse compagnie aeree, compromettendo dati e informazioni sensibili dei passeggeri.
  • Pulse Secure (Maggio 2022): Un attacco ransomware ha colpito i dispositivi VPN della società Pulse Secure, sfruttando una vulnerabilità nota come CVE-2021-22893. Gli aggressori hanno sfruttato questa falla per accedere ai sistemi delle organizzazioni che utilizzavano i dispositivi VPN di Pulse Secure, compromettendo la sicurezza dei dati aziendali.
  • Microsoft Office 365 (Luglio 2022): Un gruppo di hacker ha sfruttato una vulnerabilità zero-day nel sistema di autenticazione di Microsoft Office 365 per compromettere gli account di diversi utenti. L’attacco ha colpito sia utenti individuali che aziende, causando la perdita di dati sensibili e la diffusione di messaggi di phishing.
  • Toyota (Marzo 2022): un ransomware colpisce il settore del manufacturing, vittima del cyber attacco un importante fornitore, la Kojima Industries, che ha rischiato di infettare direttamente i sistemi IT e OT della casa produttrice di automobili, insieme a tutte le altre aziende collaboratrici.
  • Tenda (Ottobre 2022): Tenda, un produttore di dispositivi di rete, è stato vittima di un attacco supply chain che ha riguardato il firmware dei suoi router. Gli aggressori hanno introdotto una backdoor nei dispositivi, consentendo loro di accedere ai dati di navigazione degli utenti e di compromettere la sicurezza delle reti.
  • 3CXDesktopApp: nel 2023, un attacco informatico alla catena di fornitura ha messo nel mirino il software 3CX e i suoi clienti. L’applicazione 3CXDesktopApp, utilizzata per videochiamate e conferenze vocali, è stata infettata da un trojan, creando così le premesse per attacchi multi-fase ai danni degli utenti dell’app compromessa. Questo episodio è stato segnalato dall’agenzia per la sicurezza delle infrastrutture e cybersecurity (CISA) il 30 marzo 2023.

Questi attacchi alla supply chain sono solo alcuni esempi delle minacce sempre più sofisticate che le organizzazioni devono affrontare nella cyber sicurezza. La lezione da trarre da questi incidenti è l’importanza di adottare una strategia di sicurezza olistica e costantemente aggiornata per proteggere i sistemi e i dati aziendali da queste minacce sempre in evoluzione.

Conclusioni

Le supply chain attack rappresentano una delle principali minacce per la sicurezza informatica delle organizzazioni. Gli esperti di cyber sicurezza e cyber crime devono essere consapevoli di questa minaccia invisibile e adottare misure preventive e di risposta adeguate. La costante vigilanza e il monitoraggio dei fornitori, insieme a una solida strategia di sicurezza informatica, sono fondamentali per proteggere le aziende da queste sofisticate minacce.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/supply-chain-attack-minaccia-invisibile-alla-sicurezza-informatica/


Come creare un piano di Disaster Recovery (DRP)

In termini di Information Technology, un disastro è qualsiasi tipo di evento che interrompe la rete, mette a rischio i dati o causa il rallentamento o l’interruzione delle normali operazioni. Un piano di Disaster Recovery (DRP) viene creato per affrontare i rischi, ridurre al minimo l’insorgere di questi tipi di eventi e i danni da essi causati.

Disastri comuni che vengono inclusi in un DRP

Attività dannose/attacchi informatici
Utenti malintenzionati, malware, virus e minacce interne possono facilmente causare costosi tempi di inattività e perdite di dati. Poiché i cyberattacchi diventano sempre più frequenti di mese in mese, i DRP tendono a concentrare l’attenzione su quest’area di rischio.

Interruzioni di corrente
Le operazioni devono essere in grado di andare avanti nonostante le interruzioni di servizio, soprattutto se sono prolungate e caotiche come accade in seguito a molti disastri naturali.

Guasti alle apparecchiature
Sebbene il team IT lavori duramente per mantenere tutto in funzione, è importante disporre di piani di failover nel caso in cui qualcosa andasse storto.

Stati di emergenza.
Prima del 2021, molte organizzazioni non prevedevano nella loro pianificazione dei disastri eventi quali una pandemia globale, dimostrando quanto sia importante pianificare anche gli scenari più remoti, non solo quelli più ovvi. In effetti, il piano di Disaster Recovery dovrebbe essere abbastanza completo e non limitarsi a includere gli scenari più probabili.

Che cos’è un piano Disaster Recovery?

Un piano di Disaster Recovery (DRP) per l’IT è un documento formalizzato che un’organizzazione crea per codificare le politiche e le procedure da attuare in risposta a un disastro. Si concentra su ambiti rilevanti per l’IT, come il mantenimento della rete e dei sistemi telefonici VoIP online o la protezione dei dati sensibili attraverso politiche di backup. Il DRP è un elemento del Business Continuity Plan (BCP) dell’organizzazione, e allo stesso modo deve essere testato e aggiornato regolarmente per garantire che il team IT possa avere successo negli sforzi di ripristino indipendentemente dal tipo di disastro.

I DRP sono considerati essenziali in quanto minimizzano l’esposizione al rischio, riducono le interruzioni e assicurano la stabilità economica. Un piano solido e ben realizzato può anche ridurre i premi assicurativi e le potenziali responsabilità, oltre a garantire la conformità dell’organizzazione ai requisiti normativi. I potenziali risparmi possono essere sorprendenti una volta che si determina l’entità del rischio finanziario a cui si va incontro senza un piano di Disaster Recovery.

Per determinare quanto un disastro possa costare alla tua organizzazione, basta considerare il costo dei tempi di inattività del sistema e dei dati persi. Quante vendite andrebbero perse se il sito web o il sistema telefonico non funzionassero per diversi giorni? Quante ore fatturabili andrebbero perse se una settimana di documenti venisse accidentalmente cancellata? Per qualsiasi azienda con più di poche persone, questi numeri possono crescere esponenzialmente molto rapidamente.

Quattro tipi di Disaster Recovery

La condivisione dei file è un ottimo strumento di produttività, ma ciò che ci interessa davvero è la sicurezza. Questo è l’ambito più importante del backup dei dati e del ripristino dei file.

1) Disaster Recovery dei data center
Questo tipo di Disaster Recovery considera l’intero edificio in cui è ospitato il sistema informatico, il data center. Include tutte le caratteristiche e gli strumenti all’interno dell’edificio, come la sicurezza fisica, il personale di supporto, l’alimentazione di riserva, l’HVAC, le utenze e lo spegnimento degli incendi, che devono essere affidabili e funzionanti. Può anche includere ridondanze che mantengono questi sistemi in funzione in caso di interruzioni isolate. La pianificazione di questo tipo di DR può essere molto costosa, poiché include molti costi fisici e di manutenzione del sito.

2) Disaster Recovery basato sul cloud
In questo modo, si sposta tutto l’onere dell’installazione e della manutenzione del sito al provider cloud, utilizzando il suo data center ai sensi di un accordo o un contratto di licenza. Pur riducendo in modo significativo la complessità e i costi per l’utente finale, questa soluzione è più limitata rispetto alla proprietà completa di un data center. Nella maggior parte dei casi, i risparmi sui costi del backup e ripristino da cloud superano di gran lunga le libertà sacrificate dall’assenza di un proprio data center.

3) Disaster Recovery virtualizzato
La virtualizzazione è estremamente popolare, soprattutto in un periodo in cui le macchine virtuali sono più diffuse a causa dei cambiamenti nella forza lavoro. Questo approccio elimina la necessità di ricostruire un server fisico in caso di disastro, rendendo molto più facile raggiungere gli obiettivi di tempo di ripristino (recovery time objectives o RTO) prefissati posizionando un server virtuale su capacità di riserva o nel cloud.

4) Disaster Recovery come servizio
Il Disaster Recovery as a Service (o DRaaS) è un mezzo esternalizzato per garantire il Disaster Recovery IT utilizzando una varietà di approcci diversi. Il DRaaS può essere fornito tramite cloud o come servizio site-to-site. I fornitori possono ricostruire e spedire i server presso la sede del cliente come parte di un servizio di sostituzione del server oppure possono utilizzare il cloud per il failover delle applicazioni, orchestrare il failback ai server ricostruiti e riconnettere gli utenti tramite VPN o Remote Desktop Protocol.

Elementi chiave di un piano di Disaster Recovery

Di seguito sono riportati alcuni elementi importanti da includere nella pianificazione del Disaster Recovery.

Valutazione dell’impatto sul business
Prima di creare il DRP è necessario condurre una valutazione dell’impatto aziendale (business impact assessment o BIA). Questa valutazione completa valuta i sistemi critici di un’azienda e come dare priorità al ripristino di tali sistemi.

Obiettivo del punto di recupero (Recovery point objective o RPO) e obiettivo del tempo di recupero (RTO)
Un RPO determina la quantità accettabile di dati che un’azienda può rischiare di perdere e viene utilizzato per definire le frequenze di backup. L’RTO comporta il calcolo e la definizione di obiettivi relativi al tempo necessario per ripristinare un sistema dopo un disastro.

Luogo di conservazione fuori sede
I server di backup, l’hardware e gli altri materiali necessari per il processo di Disaster Recovery devono essere conservati in un luogo lontano dalla sede principale. La distanza o il numero di luoghi diversi dipenderà dagli scenari di disastro per i quali si sta pianificando. Ad esempio, se il sito principale si trova in un’area soggetta a inondazioni, il sito esterno potrebbe dover essere a centinaia di chilometri di distanza.
Leggi la guida alle soluzioni di backup per saperne di più sull’utilizzo di soluzioni di backup e ripristino dei dati basate sul cloud per soddisfare questa esigenza.

Piano di comunicazione
Un DRP deve facilitare comunicazioni rapide e semplici tra tutti i dipendenti e i fornitori di servizi necessari al processo di recupero. Dovrebbe inoltre stabilire e definire i ruoli e le responsabilità di ciascuno durante un disastro.

Istruzioni chiare e dirette
I migliori DRP sono suddivisi in liste di controllo attuabili, in modo che gli utenti non debbano leggere centinaia di pagine per rispondere a un pericolo immediato.

Nove passi per creare un piano di Disaster Recovery

Ogni azienda ha bisogno di un piano di Disaster Recovery che sia unico come i suoi requisiti di dati. Per definire l’approccio migliore per la propria azienda, si deve valutare il valore dei dati, sistemi e applicazioni rispetto al rischio che l’organizzazione può permettersi di assumere. Quando si crea un piano di Disaster Recovery, bisogna assicurarsi di includere le seguenti fasi:

1) Ottenere l’impegno di tutta l’organizzazione
Tutti i membri dell’organizzazione devono essere consapevoli e in grado di supportare ed eseguire il piano di ripristino. Una pianificazione adeguata partirà dai vertici, in quanto la direzione/proprietà deve sostenere ed essere coinvolta nello sviluppo del processo di pianificazione del Disaster Recovery, assicurando che vengano assegnate risorse adeguate a questo compito.

2) Istituire un comitato di pianificazione
È necessario organizzare un gruppo di stakeholder per supervisionare lo sviluppo e l’implementazione del piano di Disaster Recovery. Il comitato di pianificazione dovrebbe includere rappresentanti di tutte le aree funzionali dell’organizzazione, nonché membri chiave di settori rilevanti come l’IT e la gestione delle operazioni.

3) Eseguire un’analisi dei rischi e un’analisi dell’impatto sul business.
Il comitato DRP dovrebbe preparare sia un’analisi dei rischi che un’analisi dell’impatto sul business per stabilire i parametri di riferimento per la pianificazione. Queste valutazioni dovrebbero includere una serie di disastri, tra cui minacce naturali, tecniche e umane. Ogni settore dell’organizzazione deve essere analizzato per determinare la potenziale minaccia e l’impatto di probabili scenari di disastro.
Il problema di questa funzionalità è che i comuni attacchi ransomware e di crittografia di solito rinominano e criptano i file sulle unità della vittima. È una scelta intenzionale, per aggirare la cronologia delle versioni e il cestino, in modo che non sia facile recuperare i file.

4) Dare priorità alle operazioni
Le esigenze critiche di ogni reparto devono essere valutate in aree quali il personale, i dati/documentazione, le politiche, il servizio e i sistemi di elaborazione.
È importante determinare il tempo massimo in cui un reparto può funzionare senza ogni sistema critico. Il comitato di pianificazione deve anche determinare le esigenze critiche di ciascun reparto per stabilire meglio le priorità di recupero e l’allocazione delle risorse di emergenza. Tutte le operazioni devono essere classificate come essenziali, importanti o non essenziali a seconda della loro priorità.

5) Codificare le strategie di recupero
È necessario ricercare e valutare alternative pratiche per le risorse informatiche perse o inattive in caso di disastro. È importante considerare tutti gli aspetti normali delle operazioni quando si scelgono questi failover o ridondanze.
Questa parte del piano di solito include informazioni dettagliate sull’acquisto e la manutenzione di strumenti e risorse di emergenza (ad esempio, soluzioni di backup e ripristino dei dati), nonché sulla manodopera e su altre considerazioni necessarie per mantenerle pronte all’uso.

6) Eseguire la raccolta dei dati
I dati importanti devono essere raccolti e conservati. La raccolta di dati raccomandata può includere:

Documentazione su backup e ripristino

  • Numeri di telefono critici
  • Inventario hardware delle comunicazioni
  • Documentazione interna
  • Registri di gestione delle attività
  • Polizze assicurative
  • Inventario hardware di rete
  • Elenco dei contatti del fornitore principale
  • Lista di controllo delle notifiche
  • Inventario dei luoghi di stoccaggio fuori sede

7) Organizzare e documentare un piano scritto
Il piano deve includere tutte le procedure dettagliate da utilizzare prima, durante e dopo un disastro. Ciò include una politica per il mantenimento e l’aggiornamento del piano per riflettere qualsiasi cambiamento significativo all’interno dell’organizzazione, nonché un processo di revisione regolare.
Per facilitare l’implementazione, i DRP sono solitamente strutturati in gruppi e responsabilità delegate. Il team di gestione è particolarmente importante perché coordina il processo di ripristino.

Ci dovrebbero essere team responsabili delle funzioni principali, tra cui:

  • Funzioni amministrative
  • Strutture e Operazioni
  • Catena di approvvigionamento e logistica
  • Assistenza utenti/servizio clienti
  • Backup di computer e IT
  • Ripristino dei servizi

8) Testare il piano
Tutti i piani di emergenza devono essere testati e valutati regolarmente. Le procedure per il superamento di questi test devono essere rigidamente documentate. Senza test, è impossibile sapere se tutti gli aspetti di uno scenario di emergenza siano stati affrontati dal DRP finché non è troppo tardi.
Un test iniziale fornirà un feedback su eventuali ulteriori fasi da includere, modifiche alle procedure che non sono efficaci e altri aggiustamenti per migliorare l’efficacia. Questi test possono assumere la forma di liste di controllo, simulazioni o veri e propri blackout forzati. Naturalmente, è meglio eseguire questi test dopo l’orario di lavoro per ridurre al minimo le interruzioni dell’organizzazione.

9) Approvazione e attuazione
Una volta redatto e testato a fondo, il piano di ripristino d’emergenza deve essere approvato dalla leadership dell’organizzazione.
La direzione è responsabile di:

  • Stabilire le politiche, le procedure e le responsabilità per la pianificazione d’emergenza disastri e la formazione iniziale del comitato.
  • Rivedere e approvare il piano di emergenza su base annuale, nonché conservare la documentazione delle revisioni e dei test per motivi di responsabilità e conformità.
  • Assicurarsi che il DRP sia compatibile con qualsiasi fornitore o provider di servizi.

Conclusione

Creare un piano di Disaster Recovery è essenziale per garantire la sopravvivenza di qualsiasi organizzazione che si affida alla tecnologia. Una pianificazione di successo implica trovare soluzioni di Disaster Recovery che si adattino ai requisiti IT specifici dell’azienda e siano pratiche da gestire e testare.

Molte PMI scelgono di collaborare con fornitori di servizi gestiti (MSP) per compensare l’onere di competenze specifiche, mentre altre si rivolgono direttamente a strumenti come NinjaOne, che consentono di sfruttare una tecnologia appositamente creata per semplificare il Disaster Recovery IT. Tali strumenti rendono estremamente semplici operazioni come l’impostazione dei backup, la verifica dei failover e l’avvio di nuovi sistemi dopo un disastro.

Sia che la tua organizzazione desideri mantenere l’amministrazione IT all’interno dell’azienda o esternalizzarla, NinjaOne offre la possibilità di garantire la continuità aziendale con un rapido failover dei carichi di lavoro critici nei nostri centri dati remoti e sicuri. In caso di disastro, puoi contare su una disponibilità immediata dei dati e su sistemi funzionanti grazie a un’infrastruttura basata sul cloud sufficientemente resistente da essere considerata affidabile da migliaia di utenti e fornitori IT di NinjaOne.

Indipendentemente dalle incertezze che si possono incontrare, NinjaOne sarà una parte preziosa della pianificazione di emergenza. Se vuoi vedere di persona i vantaggi, iscriviti oggi stesso a una prova gratuita.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/come-creare-un-piano-di-disaster-recovery-drp/


Sicurezza Cyber nell’Industria 4.0: Strategie di Difesa Avanzate per Sistemi di Controllo Industriale

Introduzione

L’evoluzione dell’Industria 4.0 ha portato a una maggiore interconnessione e digitalizzazione dei sistemi industriali, ma ha anche esposto le infrastrutture critiche a crescenti minacce di cyber attacchi. La Cyber Security Industriale, OT Security, è diventata fondamentale per proteggere i sistemi di controllo industriale (ICS) dai sofisticati attacchi cibernetici. In questo approfondito articolo, esploreremo le sfide della sicurezza cyber nell’industria e le migliori pratiche per mitigare le minacce, includendo esempi pratici e casi studio recenti.

Sfide della Sicurezza Cyber nell’Industria 4.0

L’ambiente industriale è caratterizzato dalla presenza di sistemi OT, spesso obsoleti ma cruciali per il funzionamento delle infrastrutture critiche. Questi sistemi sono stati progettati con una priorità sulla stabilità operativa piuttosto che sulla sicurezza. Le sfide della sicurezza cyber nell’Industria 4.0 perciò includono:

  • Complessità del Paesaggio Tecnologico: La convergenza di sistemi legacy, dispositivi intelligenti e reti industriali richiede un approccio integrato alla sicurezza per evitare vulnerabilità.
  • Mancanza di Patches e Aggiornamenti: Molti dispositivi OT non supportano aggiornamenti regolari, lasciando aperte potenziali vulnerabilità a nuovi attacchi.
  • Cyber Attacchi Mirati: Gli attaccanti mirano sempre più agli ICS per danneggiare le infrastrutture critiche o rubare informazioni sensibili.
  • Difficoltà di Monitoraggio: Il monitoraggio e il rilevamento di attività cyber malevole nei sistemi ICS possono risultare complessi a causa della mancanza di visibilità.

Casi Studio di Cyber Attacchi nell’Industria 4.0

Caso Studio 1: L’attacco alla centrale elettrica di Kiev L’attacco nel 2016 alla centrale elettrica di Kiev in Ucraina fu uno dei primi casi di cyber attacco su larga scala contro infrastrutture critiche. Gli attaccanti utilizzarono il malware BlackEnergy e KillDisk per compromettere i sistemi ICS, causando un blackout di alcune ore e mettendo in pericolo la sicurezza e la stabilità del paese.

Caso Studio 2: L’attacco al gasdotto di Colonial Pipeline L’attacco ransomware subito da Colonial Pipeline nel 2021 evidenziò i rischi associati alla dipendenza delle infrastrutture critiche da sistemi ICS vulnerabili. L’attacco paralizzò il flusso di carburante negli Stati Uniti, provocando gravi conseguenze economiche e logistiche. L’incidente sottolineò l’importanza della protezione dei sistemi OT e della risposta agli attacchi.

Caso Studio 3: L’attacco a Stuxnet Stuxnet, scoperto nel 2010, è stato un sofisticato worm informatico progettato per colpire specifici sistemi ICS utilizzati nei programmi nucleari iraniani. L’attacco dimostrò la possibilità di compromettere sistemi di controllo industriale altamente protetti, aprendo la strada a una nuova era di minacce avanzate contro l’industria.

Principali Layer di sicurezza negli ambienti indistriali

I sistemi industriali complessi richiedono un approccio a “layer” per garantire una solida difesa contro le minacce cibernetiche. I layer di sicurezza sono fondamentali per proteggere i sistemi di controllo industriale (ICS) da attacchi esterni e interni, garantendo la sicurezza e l’integrità delle operazioni. Ecco una panoramica dei principali layer che compongono la sicurezza nei sistemi industriali:

  • Layer Fisico: Il primo livello di sicurezza riguarda la protezione fisica degli asset industriali. Ciò include il controllo degli accessi fisici alle infrastrutture critiche, l’utilizzo di telecamere di sorveglianza e sistemi di allarme per monitorare e proteggere le aree sensibili. Garantire la sicurezza fisica previene la manipolazione non autorizzata dei dispositivi e dei sistemi, riducendo il rischio di attacchi diretti contro l’infrastruttura.
  • Layer di Rete: Questo livello riguarda la protezione della rete industriale da attacchi esterni e interni. Le soluzioni di firewall industriale, router e switch sicuri vengono utilizzate per implementare politiche di sicurezza che consentono solo il traffico autorizzato tra i dispositivi all’interno della rete. La segmentazione della rete, in cui si dividono i dispositivi in zone isolate, riduce la superficie di attacco e limita la propagazione di malware.
  • Layer di Sistema: Questo livello riguarda la protezione dei sistemi operativi e delle applicazioni critiche presenti nei dispositivi OT. La corretta configurazione dei sistemi operativi, l’applicazione di patch di sicurezza e l’utilizzo di soluzioni di rilevamento delle minacce avanzate (ATD) sono essenziali per individuare e rispondere a comportamenti anomali. La gestione delle identità e degli accessi (IAM) permette di controllare le autorizzazioni degli utenti, riducendo il rischio di accessi non autorizzati.
  • Layer dei Dati: Questo livello riguarda la protezione dei dati sensibili presenti nei sistemi industriali. La crittografia dei dati in transito e a riposo protegge le informazioni sensibili da accessi non autorizzati. Inoltre, è essenziale implementare sistemi di backup e ripristino dati per garantire la disponibilità dei dati in caso di incidenti o attacchi di ransomware.
  • Layer di Monitoraggio e Analisi: Il monitoraggio continuo dei dispositivi e delle reti industriali è essenziale per identificare attività sospette e potenziali intrusioni. Soluzioni di monitoraggio avanzato e analisi dei dati (SIEM) consentono di rilevare pattern anomali e comportamenti non conformi, permettendo una risposta rapida agli attacchi in corso.

L’adozione di un approccio a “layer” nella sicurezza dei sistemi industriali offre una difesa multistrato contro le minacce cyber sempre più sofisticate. Integrando soluzioni di sicurezza fisica, di rete, di sistema e di dati con un monitoraggio proattivo, le organizzazioni industriali possono affrontare le sfide della sicurezza cyber nell’Industria 4.0 e garantire la continuità e l’integrità delle loro operazioni critiche.

Best Practices per la Sicurezza Cyber nell’Industria 4.0

Per garantire una robusta sicurezza cyber nell’Industria 4.0, è fondamentale adottare strategie di difesa avanzate, tra cui:

  • Implementazione di Soluzioni di Sicurezza Avanzate: Utilizzare firewall industriali, soluzioni di rilevamento delle minacce avanzate (ATD) e sistemi di prevenzione delle intrusioni (IPS) per proteggere i sistemi OT dagli attacchi noti e sconosciuti.
  • Segmentazione della Rete: Suddividere la rete industriale in zone sicure e applicare regole di filtraggio per limitare la propagazione di eventuali infezioni.
  • Gestione delle Identità e degli Accessi: Implementare sistemi di autenticazione multifattore (MFA) e controlli rigorosi per limitare l’accesso solo ai dispositivi e agli utenti autorizzati.
  • Monitoraggio Continuo e Analisi dei Dati: Utilizzare sistemi di monitoraggio e analisi dei dati per rilevare attività anomale, comportamenti sospetti e segni di attacchi imminenti.
  • Formazione e Consapevolezza del Personale: Fornire formazione regolare al personale sull’importanza della sicurezza cyber e sulle ultime minacce e tattiche di attacco.

Conclusioni

La sicurezza cyber nell’Industria 4.0 richiede una difesa proattiva e soluzioni di sicurezza avanzate per proteggere i sistemi ICS da cyber attacchi sofisticati. Gli esempi pratici e i casi studio analizzati mostrano l’urgenza di adottare un approccio olistico alla sicurezza informatica industriale. Solo attraverso l’implementazione di best practices e l’utilizzo di risorse adatte le imprese possono difendersi efficacemente dalle minacce cibernetiche in costante evoluzione, garantendo così sia la sicurezza che la continuità delle operazioni industriali.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-cyber-nellindustria-4-0-strategie-di-difesa-avanzate-per-sistemi-di-controllo-industriale/


Mafie digitali, Antonio Nicaso (Fond. Magna Grecia) ‘Hacker al fianco della ’ndrangheta. Phishing e ransomware il nuovo pizzo’

Mafie digitali, un tema estremamente importante e assolutamente sottovalutato: mafia e dati personali, mafia che lancia campagne di comunicazione sui social  per arruolare giovani, mafia che usa la Rete per fare soldi e ripulirli. E’ questo il tema dell’intervento del Professor Antonio Nicaso, Membro del Centro Studi della Fondazione Magna Grecia in occasione dell’evento ‘State of Privacy ‘23’ organizzato dal Garante Privacy il 18 settembre a Roma. La Fondazione Magna Grecia ha realizzato a marzo un rapporto completo sul fenomeno, dal titolo “Le mafie al tempo dei social”.

Antonio Nicaso, Fondazione Magna Grecia

Key4biz. Mafie sempre più presenti nel mondo digitale. E’ così?

Antonio Nicaso. La presenza delle mafie nello spazio cibernetico è in netto aumento, dall’uso dei social per il cybercrime alla gestione dei big data a scopi criminali. Noi abbiamo sempre pensato ai mafiosi come a persone scarsamente competenti, capaci di poter acquisire delle competenze dall’esterno. Invece le ultime inchieste ci raccontano di una evoluzione delle mafie, che non sono più così scarsamente competenti.

Key4biz. Come si fa a sapere?

Antonio Nicaso. Durante le intercettazioni, i mafiosi parlano ad esempio di investimenti in piattaforme clandestine di trading, parlano di hacker che non restano più nascosti dietro lo schermo, ma addirittura trascorrono dei soggiorni in Italia, in Calabria per esempio. E quindi lavorano stretto contatto, gomito a gomito con gli ‘ndranghetisti nella gestione di determinate attività legate al reinvestimento dei capitali. Quindi, un riciclaggio sempre più sofisticato.

Key4biz. Per quanto riguarda l’attività del Garante Privacy in relazione a questi temi cosa c’è da dire?

Antonio Nicaso. Recentemente c’è stata una recente confisca di dati ad aziende che operano nel settore del telemarketing selvaggio. Abbiamo visto questa ultima operazione fatta in collaborazione con la Guardia di Finanza che ha portato alla richiesta di confisca di dati di una piccola impresa. Quello che ha sorpreso è l’enorme quantità di dati disponibili che violano ovviamente la privacy e che sono in possesso di piccole aziende. Noi immaginiamo la capacità oggi delle mafie di poter utilizzare hacker con competenze tecnologiche avanzate come molto possibile. E’ quindi molto facile acquisire dati in modo del tutto arbitrario per la criminalità organizzata.

Key4biz. E ancora?

Antonio Nicaso. Un altro aspetto interessante è quello del phishing e quello del ransomware, quello che sta diventando l’estorsione online che è un’evoluzione di quello che era il pizzo originariamente. E noi abbiamo notato che ci sono alcune inchieste, soprattutto quelle coordinate dalla Direzione distrettuale antimafia di Milano, che raccontano di hacker rumeni che lavoravano per organizzazioni criminali di stampo mafioso, nel caso specifico la ’ndrangheta. Attraverso sistemi tipici del phishing mandavano email a gente che veniva invitata a cliccare su link per poter ottenere dei servizi molto più sicuri nell’ambito delle Poste Italiane. E questi, che soprattutto nel periodo della pandemia cominciavano ad approcciarsi con i sistemi telematici, cadevano nella trappola e finivano per perdere tantissimi soldi o per condividere informazioni sensibili.

Key4biz. Cosa significa tutto ciò?

Antonio Nicaso. Oggi siamo in grado di dire che il phishing ed altre attività online costituiscono degli strumenti molto efficaci per rastrellare denaro che poi viene reinvestito nei reati tradizionali, per esempio il traffico di armi o il traffico di sostanze stupefacenti. Se a questo si aggiunge che stanno aumentando le richieste estorsive, noi possiamo immaginare un hacker che riesce per esempio a bloccare il servizio di eCommerce di una azienda per 24 ore e anche più, acquisendo informazioni sensibili. Questo ci porta a capire come quella azione di interruzione del servizio può essere una segnalazione di richiesta di una somma a scopo estorsivo. Molte organizzazioni criminali anche a livello internazionale stanno puntando molto su questo tipo di estorsione. La cyber extortion (estorsione digitale) sta diventando una forte fonte di ricchezza per le organizzazioni criminali, che si aggiunge al cyber laundering (riciclaggio digitale) e l’uso dei social network, visti quasi come una estensione del territorio.

Key4biz. Social come estensione del territorio?

Antonio Nicaso. Sì, un luogo dove aumentare il consenso e fare proseliti, aumentando il controllo del territorio attraverso i like, il modo di vestirsi, attraverso i gusti, attraverso la gestione di pagine di Facebook o di Tik Tok. E noi vediamo una presenza sempre maggiore sui social. La Fondazione Magna Grecia ha avuto questa grande sensibilità perché non solo ha finanziato il primo rapporto sulla presenza delle mafie sui social media. Ma adesso ne sta finanziando un altro per capire come le mafie stanno usando il cyberspace e quindi il cybercrime e tutte quelle attività che passano per la gestione della criptovaluta.  Di fatto la rete sta diventando una fonte sempre più massiccia di reddito per i criminali con la presenza nei dark market place e nella gestione delle criptovalute. Gli hacker non sono più persone che si nascondono dietro ad uno schermo e vengono assunti in modo anonimo attraverso il dark web. La cosa che preoccupa di più è che gli hacker cominciano ad avere fiducia nei mafiosi al punto da venire fuori e presentarsi fisicamente e lavorare a stretto contatto di gomito con gli ‘ndranghestisti.  

“State of Privacy ’23”, il 18 settembre l’evento del Garante. Scopri il programma

https://www.key4biz.it/mafie-digitali-antonio-nicaso-fond-magna-grecia-hacker-al-fianco-della-ndrangheta-phishing-e-ransomware-il-nuovo-pizzo/459321/


Modelli di cybersecurity OT alla portata dei reparti produttivi

Le evoluzioni tecniche spesso si muovono di pari passo a rivoluzioni culturali che ci costringono e rimettere in discussione prassi e modi di pensare in uso da decenni.

Con l’avvento della cybersecurity, il mondo dell’automazione, da sempre molto tradizionalista e fedele al motto “se funziona così, non lo cambiare”, ha dovuto imparare a muoversi su territori nuovi.

Necessità di fare presto, fare bene e spendere poco. Come?

La cyber security non è fatta di sole misure tecniche; installare un antivirus o segmentare una rete con un firewall sono solo gli atti finali di un processo molto più articolato.

Come risaputo, la norma IEC 62443 propone un approccio ciclico per la definizione e l’implementazione di un sistema di gestione della cyber security, che trova il suo inizio nel processo di analisi del rischio, che consigliato come primo punto di riferimento quando si tratta di trovare soluzioni efficaci che non stravolgano quello che si ha e quello che si fa.

Si analizza prima di tutto in termini “matematici”:

Rischio = Minaccia x Vulnerabilità x Conseguenze

Il punto è che ogni linea produttiva potrebbe essere attaccata, anche se non sappiamo quando. Ecco perché un approccio basato sulla prevenzione è ormai imprescindibile.

Ricordiamo che le conseguenze di un attacco OT, mirato o ransomware, possono essere espresse in termini di:

  • Migliaia di euro persi in funzione del tempo di fermo impianto
  • Impatti sulla sicurezza in funzione dell’entità delle lesioni riportate dalle persone o del numero di potenziali decessi
  • Tempo necessario (giorni, mesi, anni) per il recupero dei danni ambientali
  • Tempo stimato in cui potrebbe essere compromessa la produzione prima del rilevamento delle non conformità

Consigliamo di rappresentare gli impatti in questi termini soprattutto quando si voglia coinvolgere il top management nella definizione di un piano di cyber security, perché questo metodo permette di vedere “a colpo d’occhio” l’entità massima delle conseguenze di un attacco informatico.

Una volta definite le conseguenze, come si procede?

Occorre analizzare il contesto e definire quali sono gli asset più critici e maggiormente impattanti; per esempio considerando critiche le diverse linee produttive il cui fermo non deve per alcun motivo accadere.

Una volta note le criticità, individuare le minacce attraverso i dati storici.
In questo caso ci si può affidare ai report emessi dalle authority internazionali che se ne occupano, come ad esempio l’ENISA (Agenzia dell’Unione Europea per la Cybersecurity).

Ma non dimentichiamo che, oltre agli atti terroristici che affliggono le infrastrutture critiche, nel settore privato non si possono escludere minacce derivanti da competitor sleali.

Nessuno escluso: molte minacce alla cybersecurity sono comuni a tutti

La combinazione di conseguenze e minacce permette di definire già un primo profilo di rischio per i singoli asset e di assegnare loro un Security Level, come previsto dallo standard IEC 62443, il che ci porta all’ultima fase dell’analisi.

Valutare le contromisure.

In questa ultima fase di analisi si valutano aspetti quali l’obsolescenza dei sistemi operativi e le politiche di patching e backup, la segmentazione delle reti, l’uso dei Wi-Fi e aspetti prettamente organizzativi quali l’efficacia delle attività di training per il personale e la presenza di efficaci piani di recovery e di incident response.

Vediamo un esempio concreto di analisi del rischio

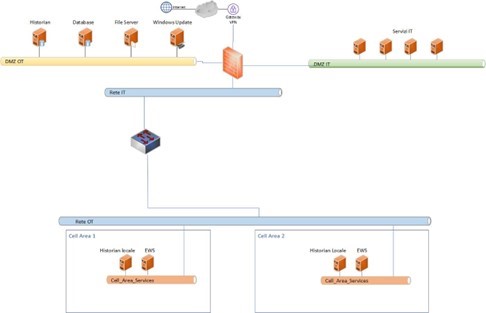
La figura qui sotto rappresenta la rete di un impianto manifatturiero prima dell’ implementazione delle contromisure di cyber security.

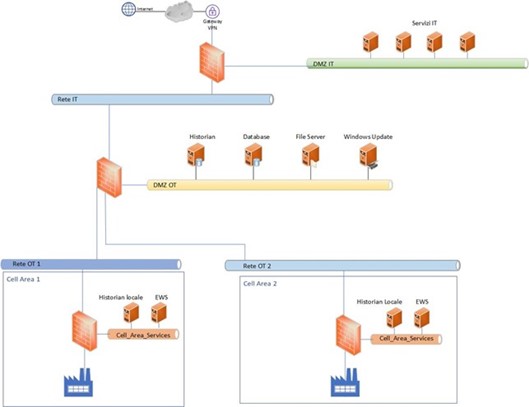
Server Historian e stazioni di ingegneria EWS delle varie linee produttive dello stabilimento, qui denominate “Cell Area”, sono attestate su una rete “piatta”, non segmentata e connessa con la rete IT di stabilimento, dalla quale il personale degli uffici tecnici effettua connessioni remote verso gli impianti.

Alcune connessioni remote vengono effettuate attraverso la VPN di impianto, prevalentemente a scopo di monitoraggio e manutenzione.

Le criticità emerse in fase di analisi su questa rete sono quindi:

  • scarsa segmentazione
  • mancanza di una segregazione tra la parte IT e la parte OT
  • assenza di una DMZ dedicata esclusivamente ai servizi OT

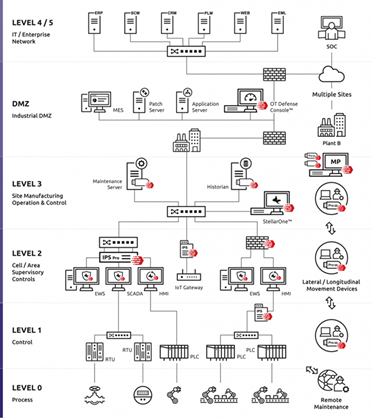
Sulla base di queste considerazioni, rielaboriamo l’architettura ispirandoci al modello di riferimento Purdue:

  • le “cell area” sono attestate ciascuna su una VLAN dedicata
  • previsto un firewall per ciascuna cella che ne consenta la segregazione
  • il firewall di cella definisce una DMZ locale su cui vengono attestati i servizi che hanno necessità di essere acceduti dalle reti ai livelli superiori
  • per separare l’ambito OT da quello IT, previsto un firewall principale sul quale creare anche una DMZ dedicata all’OT, che contiene i servizi comuni a tutte le linee, quali l’historian centralizzato, il database dei dati di produzione, un file server opportunamente protetto e il server dedicato agli aggiornamenti dei sistemi operativi Windows presenti su alcune macchine dei perimetri OT.

Quali soluzioni potrebbero essere utilizzate per mettere in pratica un’architettura così sicura? L’idea di H-ON Consulting e TXOne

Dalla partnership fra H-ON Consulting, società di consulenza specializzata in ambito safety e cybersecurity, e l’innovazione di TXOne Networks, è possibile unire all’analisi del rischio secondo lo schema IEC 62443 tecnologie specifiche di supporto nella gestione centralizzata della cybersecurity, anche quando si tratta di un vasto numero di asset produttivi, e senza mai interrompere le operazioni.

Per difendere un’infrastruttura di rete è consigliato avvalersi di soluzioni OT Native, specifiche per l’OT, di tipo EDGE, che consentono di segmentare la topologia della rete in diverse zone; mentre per l’endpoint la soluzione di riferimento si chiama Portable Security, una chiavetta USB contenente antivirus/antimalware.

Il risultato finale ci mostra che soluzioni del genere sono progettate per essere implementate nei livelli 1 (controllo di base), 2 (controllo di supervisione) e 3 (operazioni di produzione e controllo del sito), completando in questo modo il Purdue Model visto sopra.

Per saperne di più leggi l’articolo completo oppure richiedi una consulenza.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/modelli-di-cybersecurity-ot-alla-portata-dei-reparti-produttivi/