Tesla fa causa a due ex dipendenti per la fuga dei dati di 75mila utenti
Tesla fa causa a due ex ex dipendenti per la clamorosa fuga di dati maggio scorso: trafugati dati di 75mila clienti e ben 23mila dei Tesla-files sono stati consegnati al giornale tedesco ‘Handelsblatt’.
I dati
Gli stipendi dei dipendenti, le coordinate bancarie dei clienti, i dettagli segreti della produzione. Anche il numero di previdenza sociale del fondatore e CEO Elon Musk è finito della massiccia divulgazione dei dati. I dati includevano anche circa 4.000 reclami dei clienti sulle sue caratteristiche di guida autonoma: 2.400 sull’ “accelerazione improvvisa” e 1.500 di problemi di frenata, inclusi 383 casi di “frenata fantasma”, secondo quanto analizzato da Insider.
Perché il giornale tedesco ha deciso di pubblicare una parte dei dati
Il giornale tedesco ‘Handelsblatt’, dopo aver trascorso mesi ad analizzare i 23mila Tesla-files, ha deciso di pubblicare 100 gigabyte di dati con questa motivazione: “Devono essere di pubblico dominio i file sui presunti problemi di sicurezza delle auto Tesla, anche perché Elon Musk già nel 2016 aveva dichiarato che la guida autonoma era un ‘problema essenzialmente risolto”.
Il giornale ha scelto di pubblicare i dati anche per mostrare l’incapacità di Tesla di tenere al sicuro i dati dei clienti, che sono stati trafugati senza particolare difficoltà. Il media tedesco punta quindi l’indice contro Elon Musk, perché la sua mania di controllare tutto, senza affidarsi a manager di alto calibro e a un IT in grado di proteggere sia i segreti aziendali sia i dati dei dipendenti e dei clienti, fanno sì che ci siano “carenze del CEO della direzione del team”, scrive il giornale tedesco. E queste carenze, conclude il quotidiano, “fanno sì che i diritti dei suoi dipendenti e la vita dei suoi clienti siano a rischio, allora è il momento di porre limiti più ristretti al potere di Musk”.
Our health care system may soon receive a much-needed cybersecurity boost
The Advanced Research Projects Agency for Health (Arpa-H), a research support agency within the United States Department of Health and Human Services, said today that it is launching an initiative to find and help fund the development of cybersecurity technologies that can specifically improve defenses for digital infrastructure in US health care. Dubbed the Digital Health Security project, also known as Digiheals, the effort will allow researchers and technologists to submit proposals beginning today through September 7 for cybersecurity tools geared specifically to health care systems, hospitals and clinics, and health-related devices.
For more than a decade, health care providers in the United States and around the world have been plagued by criminal cyberattacks, particularly ransomware attacks, that take advantage of medical facilities’ high-stakes work to attempt to extort big payouts. Efforts in recent years to crack down on and deter cybercriminal actors have made some limited progress, but health care attacks still occur regularly, disrupting vital services and endangering patients.
Health and Human Service’s research agency Arpa-H doesn’t specifically focus on cybersecurity innovation. The agency has programs running, for example, to spur advances in osteoarthritis treatment and medical imaging for cancer removal. But Digiheals program manager and longtime security researcher Andrew Carney says there is a dire need to make progress on digital defense tools for health care that are both effective and usable for medical facilities in practice.
“We’re looking for rapid and stupendous progress,” Carney told WIRED ahead of the announcement. “We want to ensure that the impact we have is significant but also equitably distributed. It doesn’t matter if we develop a perfect cure that makes a network completely impenetrable if a rural hospital can’t adopt it because of light IT staff or minimal or no security budget.”
Digiheals is seeking broad and diverse submissions related to vulnerability detection, software hardening, and system patching, as well as the expansion or development of security protocols. The initiative will accept submissions from anyone, including academic and nonprofit researchers or commercial industry. Carney emphasizes that, ultimately, the goal is to foster novel and inventive solutions regardless of where they come from or what category they fit into.
“We are looking to very rapidly cast a wide net,” he says. “I’d encourage folks even if they have ideas that don’t fit cleanly or won’t fit the timeline of the solicitation to come talk to us. We will make the process fit the ideas we receive as best we can.”
Carney points out that it is particularly difficult to study the real-world conditions of cybersecurity in health care, because each medical provider’s network is made up of a vast patchwork of systems, services, and devices that vary widely. And there is no margin for error in probing individual institutions’ systems or attempting to attack them intentionally to discover weaknesses. So Digiheals is also encouraging researchers to make submissions related to the types of security tools that are not working in health care settings and the reasons for these failings.
“Currently, off-the-shelf software tools fall short in detecting emerging cyber threats and protecting our medical facilities, resulting in a technical gap we seek to bridge with this initiative,” Arpa-H director Renee Wegrzyn said in a statement. “The Digiheals project comes when the US health care system urgently requires rigorous cybersecurity capabilities to protect patient privacy, safety, and lives.”
After years of damaging cyberattacks on hospitals and disruptions to patient care, the Digiheals initiative may feel like too little, too late. Earlier this month, a ransomware attack on the medical group Prospect Medical Holdings, which operates in Connecticut, Pennsylvania, Rhode Island, and Southern California, caused disruptions at multiple hospitals and clinics in the network. The recovery process is ongoing. But Arpa-H is a new agency launched by the Biden administration last year to help address a number of issues in US health care that are massively overdue for investment.
“Health care gets the most difficult of the challenges from every angle,” Carney says. “We’re constantly working at near or above capacity, and any reduction in service can have real harm very quickly. But we have an ability to move very fast on new digital defenses, and it behooves us to do so. It would be irresponsible of us not to move fast.”
Cybercrime, in Italia il costo medio complessivo dei data breach è pari a 3,55 milioni di euro
Il costo medio complessivo delle violazioni di dati è pari a 3,55 milioni di euro, in crescita rispetto ai 3,03 milioni di euro nel 2021 e ai 3,40 milioni di euro del 2022. Nell’ultimo decennio, il costo medio per ogni violazione dei dati è cresciuto del 55% (da 95 euro nel 2013 a 147 euro nel 2023).
Sono i risultati emersi dal Cost of a Data Breach Report 2023 condotto su 553 organizzazioni, di cui 24 in Italia, che hanno subito violazioni in tutto il mondo.
Si tratta di un’analisi approfondita dei vari fattori che influenzano il costo di una violazione dei dati e che illustra, al contempo, i vantaggi portati dall’intelligenza artificiale e dall’automazione. Il report ha rivelato che proprio AI e automazione, nell’ambito della sicurezza, hanno il maggiore impatto sulla capacità di un’organizzazione nell’accelerare il processo di identificazione e contenimento delle violazioni. Infatti, le aziende che fanno largo uso di AI e automazione nella gestione della sicurezza hanno registrato un ciclo di vita della violazione dei dati più breve e un impatto dei costi inferiore.
I numeri in Italia
Il Report 2023 è stato condotto su 24 realtà italiane, da cui emergono interessanti spunti sulla situazione del Paese:
In media, i giorni necessari per identificare e contenere una minaccia informatica sono 235 (ci vogliono in media 174 giorni per identificare una violazione e 61 giorni per contenerla). Si tratta di 15 giorni in meno rispetto alla media italiana del 2022 (250 giorni). Questo dato è particolarmente interessante se si considera il dato pre-covid del 2019, che era di 283 giorni – 213 per identificare e 70 per contenere.
I principali vettori di attacco sono: social engineering (15% delle violazioni di dati analizzate nello studio, un costo medio di 3,49 milioni di euro); phishing (14% delle violazioni, un costo medio di 3,63 milioni di euro); e credenziali rubate o compromesse (12% delle violazioni, un costo medio di 3,40 milioni di euro).
I vettori più costosi sono invece: insider malintenzionati (6% delle violazioni di dati analizzate nello studio, un costo medio di 4,17 milioni di euro) e compromissione delle e-mail aziendali (10% delle violazioni, un costo medio di 3,64 milioni di euro).
L’intelligenza artificiale e l’automazione hanno avuto il maggiore impatto sulla velocità di identificazione e contenimento delle violazioni nelle aziende intervistate. In Italia, le organizzazioni che hanno fatto un uso estensivo dell’AI e dell’automazione hanno registrato un ciclo di vita della violazione dei dati più breve di 112 giorni rispetto alle organizzazioni che non hanno utilizzato queste tecnologie (199 giorni contro 311 giorni). Di fatto, le organizzazioni analizzate che hanno utilizzato l’AI e l’automazione anche per la sicurezza informatica hanno registrato, in media, costi di violazione dei dati inferiori di quasi 1,56 milioni di euro (2,97 milioni di euro) rispetto alle organizzazioni che non hanno utilizzato queste tecnologie (4,53 milioni di euro) – il maggiore risparmio sui costi identificato nel report. Tuttavia, poiché quasi il 38% delle organizzazioni in Italia non ha ancora integrato l’AI e l’automazione nei propri sistemi di sicurezza informatica, le organizzazioni hanno ancora notevoli opportunità per aumentare la velocità di rilevamento e di risposta e di ridurre i costi delle violazioni.
Violazione dei dati in tutti gli ambienti – Quasi il 41% delle violazioni dei dati analizzati ha comportato la perdita di dati in più ambienti, tra cui cloud pubblico, cloud privato e on-premise, dimostrando che i cybercriminali sono stati in grado di compromettere più ambienti evitando il rilevamento. Le violazioni dei dati che hanno avuto un impatto su più ambienti hanno anche portato a costi di violazione più elevati (3,72 milioni di euro in media).
Il vantaggio di DevSecOps – Le organizzazioni di tutti i settori che hanno adottato in maniera significativa l’approccio DevSecOps hanno sostenuto un costo medio per violazione dei dati inferiore di 162.408 euro rispetto a quelle che l’hanno integrato in maniera limitata o nulla.
Cybercrime, a livello globale il 2° trimestre del 2023 ha registrato un incremento dell’8% di attacchi cyber
Nel secondo trimestre del 2023 è stato registrato un incremento dell’8% nella media globale dei cyberattacchi settimanali rispetto all’anno precedente.
Il numero medio di incidenti settimanali ha raggiunto la punta di 1258 eventi per organizzazione, il valore più alto rilevato da Check Point Research nell’ultimo biennio.
Cyberattacchi per settore: Scuola / Ricerca il comparto più colpito; significativo aumento nella media settimanale per la Sanità
Durante il secondo trimestre del 2023 è il settore Scuola/Ricerca quello che ha registrato il più alto numero di cyberattacchi con una media di 2179 incidenti settimanali per organizzazione, ma seppur preoccupante, questo dato rappresenta una flessione del 6% rispetto allo stesso trimestre del 2022. In seconda posizione il settore Pubblica Amministrazione/Forze Armate con una media di 1772 eventi alla settimana, dato che rappresenta un incremento del 9% rispetto al medesimo periodo di un anno fa. Segue a brevissima distanza il settore della Sanità con una media di 1744 cyberattacchi settimanali che si traducono in un significativo incremento del 30% anno su anno.
Cyberattacchi complessivi per area geografica: Africa & APAC le regioni più colpite
Nel corso del secondo trimestre 2023, l’Africa ha totalizzato la media settimanale più alta di cyberattacchi per organizzazione con 2164 incidenti, valore che corrisponde a un aumento del 23% rispetto allo stesso trimestre del 2022. Anche la regione APAC ha visto aumentare del 22% il numero medio di eventi settimanali per organizzazione da un anno all’altro arrivando a una media di 2046.
Area geografica
Media settimanale di cyberattacchi per organizzazione
Variazione anno su anno
Africa
2164
+23%
APAC
2046
+22%
Nordamerica
1011
+18%
America Latina
1745
+9%
Europa
1013
+5%
Attacchi ransomware per area geografica:
Nel secondo trimestre del 2023, 1 organizzazione su 44 a livello mondiale è stata colpita da un attacco ransomware: un dato che rappresenta però una riduzione del 9% rispetto al secondo trimestre del 2022, quando 1 organizzazione su 40 aveva dovuto affrontare incidenti di questo genere. APAC ed Europa hanno visto incrementare significativamente gli attacchi ransomware da un anno all’altro, con aumenti rispettivamente del 29% e del 21%. Segue il Nordamerica con un aumento del 15% anno su anno.
Area geografica
Proporzione organizzazioni attaccate (1:X)
Variazione anno su anno
APAC
1 su 26
+29%
Europa
1 su 54
+21%
Nordamerica
1 su 94
+15%
Africa
1 su 30
-30%
America Latina
1 su 26
-12%
Attacchi ransomware globali per settore: i cybercriminali sono interessati a enti pubblici e militari
Nel secondo trimestre del 2023, il settore Pubblica Amministrazione/Forze Armate è stato quello bersagliato dal più alto numero di attacchi ransomware che hanno colpito 1 organizzazione su 25, con un lieve calo del4% rispetto all’anno scorso. Al secondo posto il settore della Sanità con 1 organizzazione su 27 colpita, una proporzione che rappresenta un aumento del 16% da un anno all’altro. A poca distanza il settore Scuola/Ricerca con 1 organizzazione su 31 presa di mira dal ransomware per una flessione del 2% rispetto all’anno precedente.
Secondo il rapporto, le organizzazioni pubbliche stanno anche rivedendo il ruolo dei touchpoint fisici: gli sportelli non sono più uno spazio dedicato solo all’accesso ai servizi, ma si stanno trasformando in un punto di supporto cross-canale all’utente in tutte le fasi del processo di interazione con l’ente. In questo caso, le soluzioni tecnologiche implementate con maggior frequenza riguardano i sistemi di prenotazione online della visita allo sportello (implementata dal 96% delle organizzazioni), le soluzioni per consentire il pagamento digitale di servizi pubblici presso gli sportelli (95%), i sistemi per la gestione virtuale delle code (85%), le soluzioni per raccogliere e integrare le informazioni sul singolo utente (attraverso, ad esempio, totem interattivi per la profilazione) per avere una vista unica sul cliente, adottate dal 24% degli enti pubblici.
Una barriera all’integrazione di attività e processi relativi ai singoli canali è data, ad oggi, da uno scontro tra funzioni e difficoltà ad abbattere i silos. Infatti, il 18% delle pubbliche amministrazioni gestisce in maniera indipendente (a silos) ogni canale presidiato, attraverso una funzione o un responsabile ad hoc per canale. Il 34% degli enti, pur avendo una gestione a silos, afferma di aver stabilito meccanismi di coordinamento tra le funzioni dei diversi canali. Ma c’è anche una buona parte di aziende pubbliche che sta provando a superare queste difficoltà. Il 22% ha introdotto un responsabile cross-funzionale con un team ad hoc dedicato al coordinamento dei diversi canali, mentre il 26% del campione ha realizzato una funzione aziendale completamente dedicata alla gestione integrata dei differenti punti di contatto.
Transizione al Cloud
Due sfide decisive per il successo del processo di digitalizzazione dei canali della Pubblica Amministrazione riguardano la transizione al Cloud e la sicurezza delle informazioni.
Il Piano Nazionale di Ripresa e Resilienza (PNRR) ha stanziato ingenti fondi per la digitalizzazione della PA indirizzandola su un principio Cloud First. Ad oggi, secondo il rapporto, ad eccezione del sito web, che risiede in Cloud per più della metà degli enti intervistati, gli altri canali presi in esame (App Mobile, Contact Center e sportelli) sono ancora gestiti nel Data Center dell’ente. Ciononostante, buona parte delle organizzazioni progetta di migrare questi sistemi in Cloud nei prossimi 12 mesi.
I principali vantaggi del Cloud per le aziende pubbliche riguardano: la scalabilità per adattarsi alle nuove esigenze o ai cambiamenti delle esigenze iniziali (motivazione significativa per l’adozione del Cloud nel 96% dei casi), la rapidità per sperimentare soluzioni innovative (85%) e l’usabilità delle soluzioni (74%) che facilita l’adozione effettiva degli strumenti e la trasformazione dei processi. Tra le principali problematiche, le organizzazioni pubbliche evidenziano la variabilità dei costi di Operations per il 67% del campione e la mancanza di competenze per il 40% delle aziende.
Cybersecurity
Anche la sicurezza riveste un ruolo cruciale nel processo di digitalizzazione della PA, al fine di garantire ai cittadini la possibilità di accedere ai servizi da remoto, gestendo dati spesso critici o sensibili. Secondo il rapporto, il 79% delle PA mette a disposizione dei propri utenti sia credenziali proprietarie sia sistemi di identità digitale nazionali (come SPID e CIE) per garantire l’accesso sicuro ai propri servizi online. Nel 18% dei casi è sufficiente l’utilizzo di credenziali proprietarie, mentre nel restante 3% l’accesso può avvenire unicamente attraverso identità digitali nazionali. Questa rilevazione evidenzia un generale ritardo rispetto a quanto previsto dalla normativa vigente: secondo quanto stabilito dal Decreto Semplificazioni, tutte le amministrazioni locali e centrali avrebbero dovuto integrare SPID e CIE come sistemi di autenticazione e accesso ai servizi pubblici digitali a partire da febbraio 2021.
All’interno della pubblica amministrazione, inoltre, si osserva un livello di attenzione spesso insufficiente per l’individuazione di potenziali vulnerabilità di sicurezza che possono coinvolgere le applicazioni e le infrastrutture basate su Cloud, sfruttabili dai criminali informatici come punto di ingresso per attuare azioni malevole nei sistemi aziendali. Il 37% delle organizzazioni sembra non aver ancora definito una strategia chiara per riconoscere le vulnerabilità presenti nelle applicazioni e nelle infrastrutture: tra queste, il 35% effettua solo occasionalmente attività di identificazione, mentre il restante 2% non svolge alcuna forma di valutazione della sicurezza.
Cybersecurity, nel 2027 gli investimenti per la protezione delle reti 5G private arriveranno a 13 miliardi di dollari
Cybersecurity, nel 2027 gli investimenti per la protezione delle reti 5G private arriveranno a 13 miliardi di dollari. Lo rivela il report “Beyond Secure by Default” di Trend Micro.
Lo studio ha rivelato che il 72% delle aziende in tutto il mondo, ritiene che un approccio 3GPP alla sicurezza del 5G privato sia sufficiente. La security è stata inclusa nella costruzione di queste architetture di rete e il fatto che sono private assicura una protezione maggiore rispetto alle reti 5G pubbliche. Questo non significa, però, che siano del tutto impenetrabili.
La maggior parte del campione, inoltre, sta già spendendo da 1 a 5 milioni di dollari del proprio budget IT per la sicurezza del 5G privato e prevede di aumentare questa spesa.
Quando si confrontano i requisiti di sicurezza per le reti 5G private aziendali, le aspettative si concentrano principalmente su:
Visibilità della sicurezza (75%)
Gestione e controllo del rischio (65%)
Un sistema di alert migliorato e semplice (49%)
Le principali richieste delle organizzazioni che riguardo le misure di mitigazione sono invece:
Autenticazione (75%)
Controllo degli accessi (65%)
Protezione dalle finte stazioni base (58%)
Queste priorità indicano che i responsabili di business si stanno concentrando sull’integrare e migliorare la visibilità delle misure di sicurezza in tutta l’organizzazione, mentre gli addetti allo sviluppo del 5G sull’aumentare gli standard di sicurezza nelle reti, allineandosi ai principi Secure by Default.
La ricerca sottolinea anche l’importanza di un modello di responsabilità condivisa. I service provider non dovrebbero proteggere tutti i componenti, anche le aziende sono responsabili della mitigazione del rischio in alcuni ambienti.
Lo studio conclude affermando che le attività di formazione nei confronti del mercato e la riduzione delle distanze nella percezione saranno fondamentali in futuro, specialmente considerando la mancanza di conoscenza circa le soluzioni dei vendor di security.
Ranflood, ecco come funziona lo strumento italiano open source anti ransomware
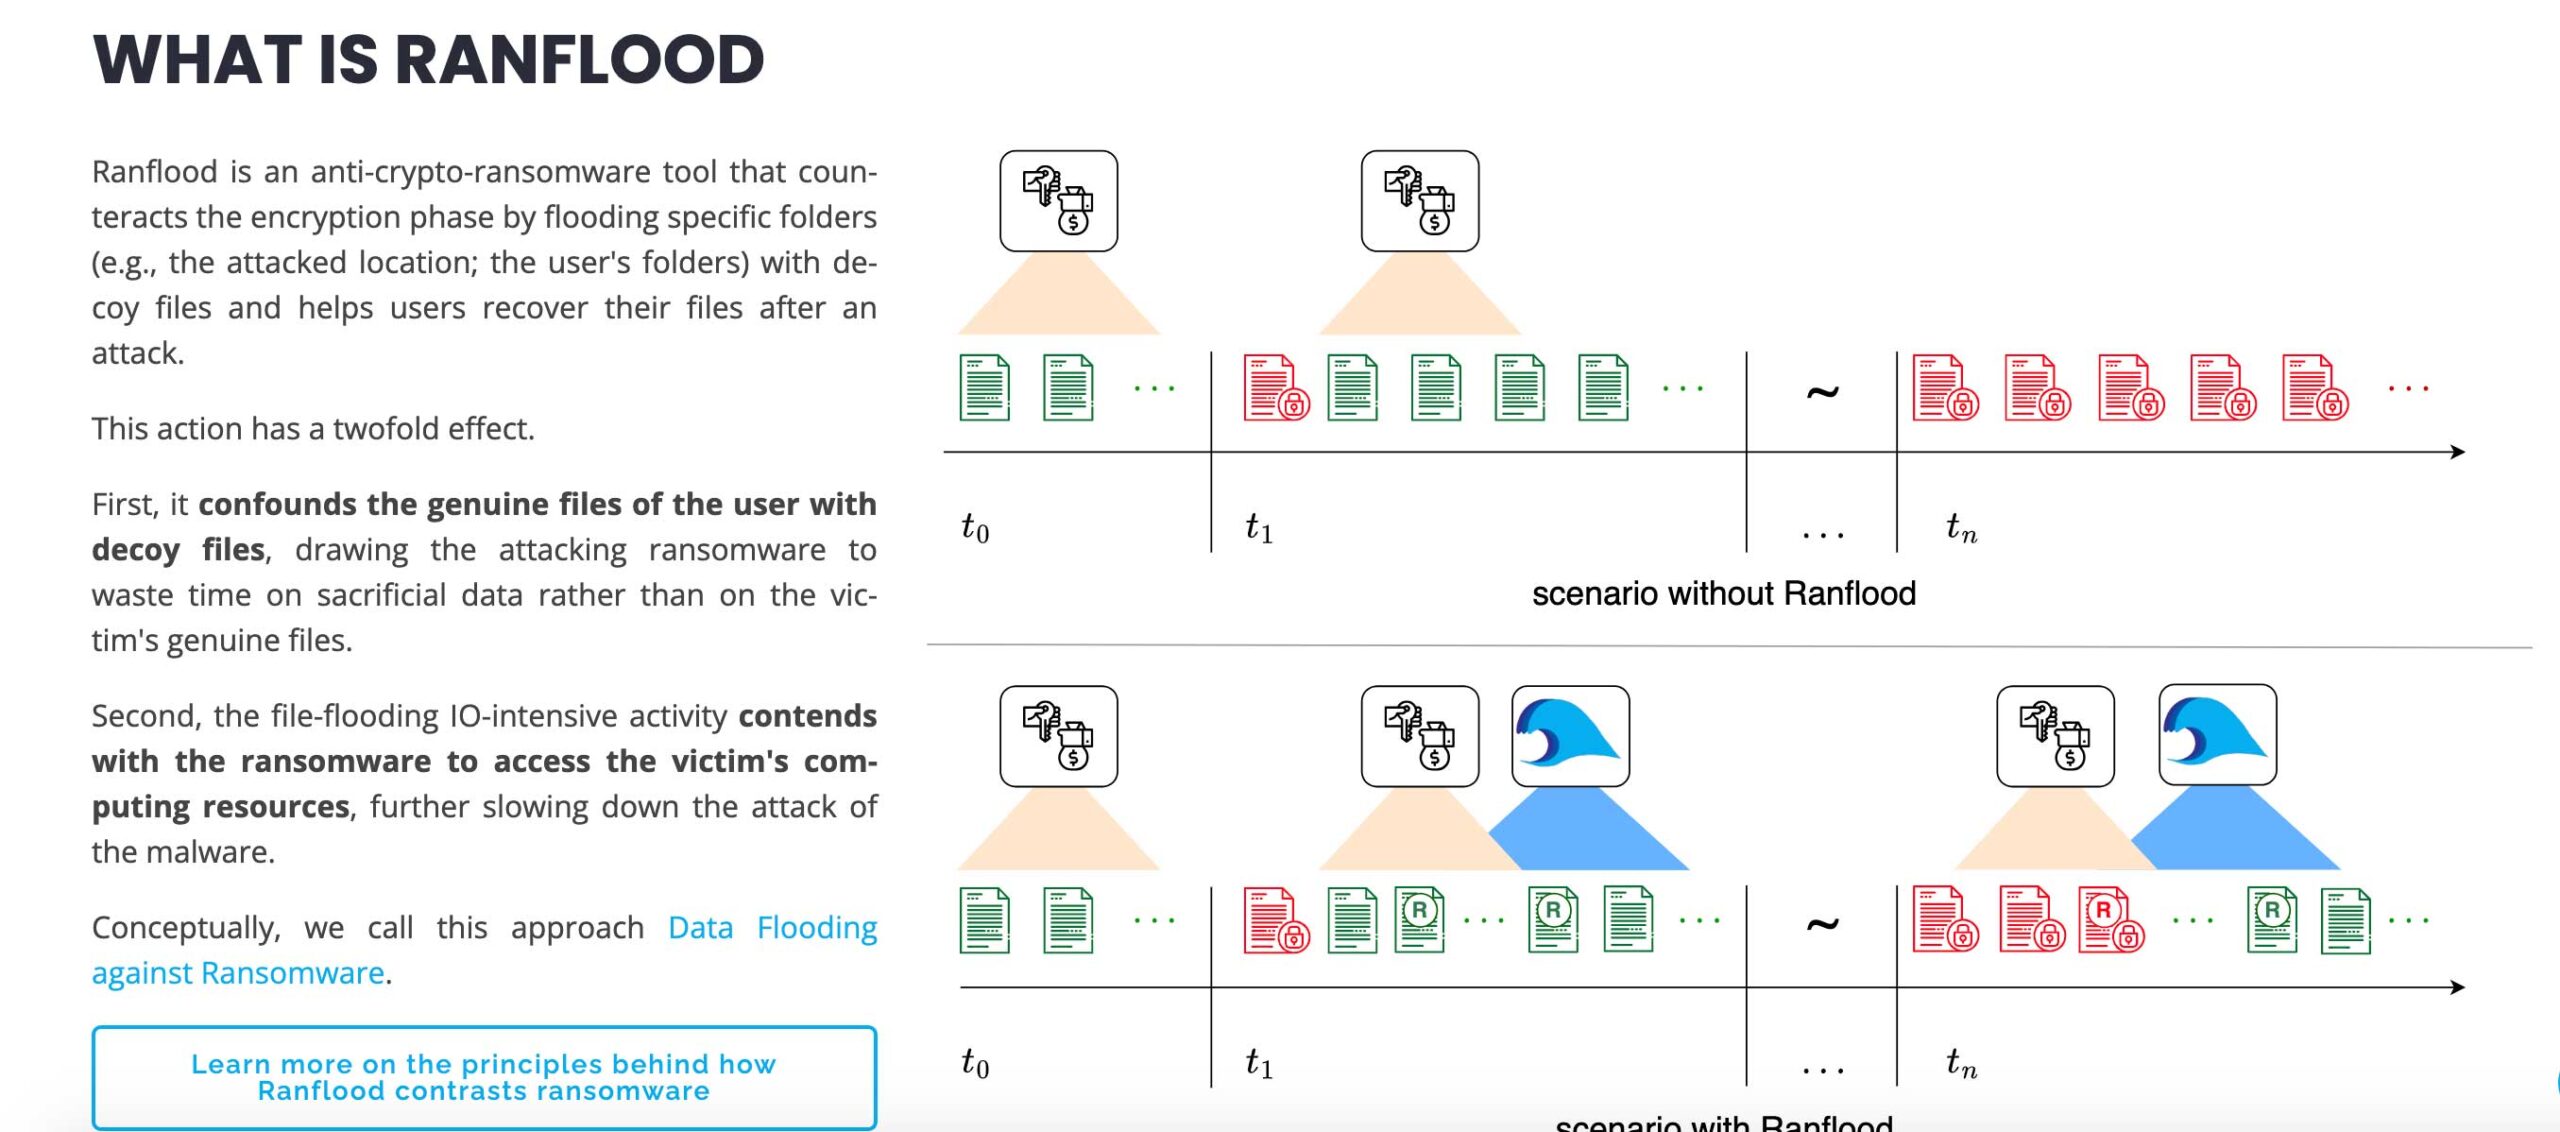
Un nuovo strumento – gratuito e open-source – per contrastare gli attacchi informatici a base di ransomware: si chiama Ranflood e lo ha messo a punto un gruppo di ricercatori dell’Università di Bologna e di ARPAE Emilia-Romagna. Il software funziona come una “trappola dinamica” che insegue il virus e gli somministra dei file-esca, guadagnando così tempo per svelare l’attacco in corso e prendere contromisure.
La soluzione è stata testata in ambiente controllato su alcuni dei ransomware più noti, tra cui WannaCry (che mise in ginocchio la sanità inglese nel 2017) e LockBit (il virus usato nel 2021 per disabilitare i servizi della Regione Lazio). I risultati – pubblicati su Computer & Security, tra le riviste più prestigiose nel campo della sicurezza informatica – sono molto positivi, con un potenziale di protezione dagli attacchi che arriva fino al 94%.
I ransomware sono tra i virus informatici più pericolosi e insidiosi: una volta entrato nel computer della vittima, il virus sequestra i dati dell’utente rendendoli inservibili se non dietro il pagamento di un riscatto. Si stima che nel 2021 attraverso i ransomware siano stati estorti 20 miliardi di dollari in tutto il mondo, a cui si sommano costi sommersi incalcolabili che utenti e imprese devono sostenere, dovuti ai disservizi causati dall’attacco e ad apparati informatici resi inservibili.
Proprio per cercare soluzioni utili a contrastare questo fenomeno è nato Ranflood, frutto di oltre due anni di lavoro comune reso possibile da una convenzione tra il Dipartimento di Informatica – Scienza e Ingegneria dell’Università di Bologna e il Servizio Sistemi Informativi e Innovazione digitale di ARPAE Emilia-Romagna.
Ma come opera questo sistema? Il punto di partenza è il funzionamento degli attacchi ransomware: una volta all’interno del sistema informatico, il virus si mette al lavoro e nel giro di poco tempo riesce a rendere illeggibili tutti i file presenti. Una volta terminato l’attacco, l’unico modo per accedere al sistema è attraverso la chiave in possesso dei criminali responsabili.
“Questo progetto parte da una nuova interpretazione di una tecnica di contrasto ai virus già nota, basata sul predisporre delle ‘trappole’, o file-esca, che svelano la presenza di malintenzionati nel sistema”, spiega Saverio Giallorenzo, ricercatore al Dipartimento di Informatica – Scienza e Ingegneria dell’Università di Bologna, tra gli autori dello studio. “Da questa base di partenza, con Ranflood siamo riusciti a rendere la trappola ‘dinamica’: il sistema, cioè, insegue il virus per somministrargli i file-esca, che quindi non servono più solo per svelare un attacco, ma anche per sviarlo e salvare i dati reali della vittima”.
“Con Ranflood questa dinamica viene contrastata: il sistema riesce a ‘tenere a bada’ il virus, facendogli sprecare tempo, in modo da dare all’utente la possibilità di reagire”, spiega Simone Melloni, del Servizio Sistemi Informativi e Innovazione digitale di ARPAE Emilia-Romagna, tra gli autori dello studio. “Per farlo, Ranflood sfrutta due fattori. Prima di tutto, confonde i dati veri presenti nel sistema con migliaia di file-esca generati in tempi rapidissimi: attaccando questi dati fittizi il virus perde tempo inutilmente. In secondo luogo, questo stesso meccanismo sottrae al virus risorse della macchina attaccata, rallentando così la velocità della sua azione malevola”.
I test di laboratorio realizzati finora hanno restituito risultati molto promettenti sull’efficacia di Ranflood. Nel frattempo, gli studiosi sono già al lavoro su nuovi metodi di contrasto all’attività dei ransomware, che tengano conto delle nuove tecnologie e delle innovazioni che i cyber-criminali sfruttano per estorcere denaro.
Lo studio è stato pubblicato sulla rivista Computer & Security con il titolo “Data Flooding against Ransomware: Concepts and Implementations”. Per l’Università di Bologna (Dipartimento di Informatica – Scienza e Ingegneria) hanno partecipato Davide Berardi,Saverio Giallorenzo, Andrea Melis, Loris Onori e Marco Prandini, insieme a Simone Melloni di ARPAE Emilia-Romagna (Servizio Sistemi Informativi e Innovazione Digitale).
Truffe online, il 56% delle aziende nel mirino su LinkedIn. Il report
Oltre la metà delle aziende è stata vittima di un tentativo di truffa su LinkedIn nel corso di quest’anno. Il dato emerge da questa ricerca di NordLayer, che si occupa di sicurezza delle imprese. Le più colpite sono le grandi organizzazioni (65%). NordLayer ha intervistato 500 utenti (maggiorenni) del social professionale in Canada, Regno Unito e Stati Uniti e i sondaggi sono stati condotti tra il 15 e il 25 marzo 2023.
Come avviene la truffa
Nella maggior parte dei casi la truffa si basa su una richiesta di collegamento proveniente da uno sconosciuto tramite un messaggio contenente un link sospetto (47%), mentre sono i danni alla reputazione l’effetto più comune di truffe e frodi su LinkedIn (48%). “Come su qualsiasi altro social media, gli aggressori e i truffatori cercano informazioni e denaro sotto minaccia di rovinare la reputazione delle vittime” spiega Carlos Salas, esperto di cyber security di NordLayer.
Le principali truffe su LinkedIn
I dati
I dati della ricerca rivelano che le offerte di lavoro fasulle (47%) rappresentano la truffa più comune ai danni delle aziende su LinkedIn. Tanti i tentativi di phishing (47%), le richieste di collegamento da parte di sconosciuti con un link sospetto nel messaggio (41%) e approcci di contatto da parte di finti team di supporto tecnico (38%). Per NordLayer, il comportamento più osservato da parte di un dipendente destinatario di questi tipi di attacco è stato contattare il supporto di LinkedIn (71%). In seconda piazza, pubblicare un post sui social riguardo ai truffatori (71%) e nel 51% dei casi c’è stata una segnalazione alle forze dell’ordine. Le aziende di medie dimensioni hanno subito danni reputazionali (47%) e furti/danni ai contatti dei clienti (45%). Le piccole imprese che hanno subito truffe di questo tipo hanno indicato perdite di denaro (67%), interruzione dell’attività e furto di proprietà intellettuale (58% in entrambi i casi).
La prima difesa è la cybersecurity awareness
“Uno dei modi migliori per proteggere la propria azienda dalle truffe su LinkedIn si basa su una formazione costante delle proprie risorse umane, affinché si formi una piena consapevolezza sull’esistenza di queste problematiche e di conseguenza la capacità di riconoscerle”, conclude il manager dell’azienda che ha curato il report.
India, ban alla tecnologia cinese per i droni militari
L’India negli ultimi mesi ha vietato ai produttori nazionali di droni militari di utilizzare componenti fabbricati in Cina per le preoccupazioni sulle vulnerabilità della sicurezza, secondo quattro funzionari indiani della Difesa e dell’Industria e documenti esaminati da Reuters.
I responsabili della sicurezza dell’India sono ora preoccupati che la loro raccolta di informazioni possa essere compromessa da componenti cinesi nei sistemi di comunicazione, nelle telecamere, nella trasmissione radio e nel software operativo dei loro droni.
“Non accettiamo tecnologia da Paesi confinanti per motivi di sicurezza”
In due riunioni a febbraio e marzo scorso per discutere le gare d’appalto dei droni, i funzionari militari indiani hanno comunicato ai potenziali offerenti che le attrezzature o i sottocomponenti dei “Paesi che condividono i confini terrestri con l’India non saranno accettabili per motivi di sicurezza”, secondo i verbali esaminati da Reuters. In un documento di gara si fa riferimento proprio, scrive l’agenzia stampa, a “falle di sicurezza” nei sistemi cinesi che compromettono i dati militari critici.
“Paesi vicini” un eufemismo per la Cina
Un alto funzionario della Difesa ha riferito a Reuters che il riferimento ai “Paesi vicini” era un eufemismo per la Cina, aggiungendo che l’industria indiana era diventata dipendente dalla seconda economia più grande del mondo nonostante la preoccupazione per gli attacchi informatici.
Pechino ha negato il coinvolgimento negli attacchi informatici. Il ministero del commercio cinese, che la scorsa settimana ha annunciato i controlli sulle esportazioni di alcuni droni e attrezzature relative ai droni, non ha risposto alle domande di Reuters sul ban indiano.
L’India non è la sola a preoccuparsi che l’hardware cinese sia dotato di backdoor che consentono l’accesso cinese e quindi compromettono la sicurezza nazionale.
Il Congresso nel 2019 ha vietato al Pentagono di acquistare o utilizzare droni e componenti realizzati in Cina.Ancheil Regno Unito e la Germania stanno cercando di abbandonare l’hardware militare cinese, ma è difficile a causa del dominio decennale della Cina.
Ma c’è l’ostacolo del gap tecnologico
Questo gap tecnologico attanaglia anche l’India.
Sameer Joshi, fondatore di NewSpace Research and Technologies con sede a Bengaluru, un fornitore di piccoli droni per l’esercito indiano, ha affermato che il 70% delle merci nella catena di approvvigionamento è stato realizzato in Cina.
Per colmare questo gap, il governo indiano ha stanziato 1,6 trilioni di rupie (19,77 miliardi di dollari) per la modernizzazione militare nel 2023-24, di cui il 75% è riservato all’industria nazionale.
A giugno ha annunciato che avrebbe acquistato 31 droni MQ-9 dagli Stati Uniti per oltre 3 miliardi di dollari
La mossa rientra nella strategia di Nuova Delhi di modernizzazione militare che prevede un maggiore uso di quadricotteri (droni con 4 motori) senza equipaggio, sistemi a lunga resistenza e altre piattaforme autonome.
R.K. Narang, un esperto di droni presso il Manohar Parrikar Institute for Defence Studies and Analyses del governo, ha affermato “ci deve essere una strategia nazionale coerente per colmare gap tecnologici” per fornire prodotti commercialmente validi.
Il ministro delle finanze Nirmala Sitharaman ha promesso a febbraio che un quarto del bilancio di quest’anno di 23,6 miliardi di rupie (2,83 miliardi di dollari) per la ricerca e lo sviluppo della difesa sarebbe stato destinato per l’industria privata.
Meloni alle PA: “Rafforzare la risposta coordinata a crisi cyber essenziale per tutelare il Paese”
La direttiva adottata dal Presidente del Consiglio dei ministri rafforza il quadro di cooperazione tra le Pubbliche Amministrazioni e l’Agenzia per la Cybersicurezza Nazionale per evitare che i rischi cyber potrebbero acquisire una rilevanza sistemica sino a determinare un pregiudizio per la sicurezza nazionale.
Partendo dalla premessa che il Paese intero deve raggiungere un “alto livello di cybersicurezza”, per “conseguire una più elevata capacità di protezione e risposta di fronte a emergenze cibernetiche” il documento stabilisce le forme e le finalità della collaborazione con le amministrazioni pubbliche (di cui all’articolo 1, comma 2, del decreto legislativo 30 marzo 2001, n. 165).
Ambito di applicazione, finalità e linee di indirizzo della Direttiva
La premier Meloni richiama le amministrazioni destinatarie della direttiva ad operare garantendo:
che l’Agenzia per la cybersicurezza nazionale nello svolgimento delle sue attività istituzionali e, in particolare, gli operatori del CSIRT Italia anche nel caso di intervento in situ a seguito di incidente, dispongano del pieno supporto dei soggetti impattati, anche nel caso in cui si avvalgano di società in house o comunque a controllo pubblico. Ciò anche allo scopo di acquisire una completa ed esaustiva conoscenza situazionale volta a consentire, in corrispondenza, peraltro, agli impegni collaborativi nel quadro unionale, ogni utile operazione di analisi e valutazione della minaccia, funzionali alle attività di prevenzione e gestione degli incidenti di cybersicurezza;
conseguentemente, per tutto il tempo necessario al pieno esercizio delle proprie competenze, l’accesso ai locali, ai sistemi informativi e alle reti informatiche di pertinenza delle amministrazioni impattate, compatibilmente con i limiti e i vincoli derivanti dalle prerogative dell’autorità giudiziaria.
“Si confida nella sensibilità di tutte le amministrazioni, ai fini della piena osservanza delle linee di indirizzo contenute nella presente direttiva”, conclude Meloni.
Quindi, lo scopo della Direttiva è quello di assicurare la più ampia collaborazione all’Agenzia da parte delle pubbliche amministrazioni impattate da eventi e incidenti informatici per le attività di supporto svolte dalla stessa ACN, nel loro stesso interesse e in quello, più generale, della resilienza cibernetica del Paese, onde ridurre i rischi di possibili propagazioni di conseguenze lesive, ovvero del ripetersi di analoghi attacchi in danno di ulteriori soggetti pubblici e privati. Viene quindi, in sintesi, evidenziato che le conseguenze degli attacchi, se non gestite in modo coordinato ed efficace, potrebbero acquisire anche una rilevanza sistemica, sino a determinare un pregiudizio per la sicurezza nazionale.