Criptovalute, cyber truffe globali per 670 milioni di dollari nei primi sei mesi del 2023

Il saccheggio delle criptovalute

Gli investitori nel settore delle criptovalute hanno subito truffe per un valore complessivo di oltre di 667 milioni di dollari nel primo semestre del 2023, secondo un nuovo Rapporto pubblicato da Bankless Times.

Il dato più allarmante, però, non è tanto il volume dei guadagni sottratti dai cyber criminali, quanto l’ammontare del valore perso, perché non recuperabile. Secondo i ricercatori, infatti, il 72,5% delle criptovalute saccheggiate è da considerarsi perso (483,5 milioni di dollari circa).

Secondo Alice Leetham, esperta di criptovalute, si tratta di exploit molto frequenti che mettono in seria difficoltà l’intera infrastruttura di sicurezza del mercato cryptocurrencies.

Exploit e vulnerabilità del sistema

Con il termine exploit ci si riferisce ad un certo tipo di programma (dal virus informatico tradizionale agli attacchi DDoS, da semplici porzioni di dati allo script) creato appositamente per sfruttare le vulnerabilità del bersaglio, che può essere un software o un hardware.

È in questo modo che i cyber criminali riescono a far breccia nelle difese informatiche di qualsiasi organizzazione, piattaforma, servizio o apparecchiatura, provocando un determinato comportamento nel software, che spesso consente agli attaccanti di prendere il controllo di un intero sistema.

“Questa continua perdita di fondi a causa delle cyber truffe è un dato allarmante, che deve preoccupare l’intero settore delle criptovalute, impegnando tutti nella ricerca di migliori soluzioni di difesa e resilienza. Serve una maggiore consapevolezza del reato e della minaccia anche tra gli investitori e nel breve termine bisogna sviluppare nuovi e più efficaci meccanismi di tracciamento e recupero delle risorse sottratte, sia per salvaguardare gli utenti, sia per rafforzare la loro fiducia in questo sistema”, ha affermato Leetham.

I casi più eclatanti del primo semestre 2023

Tra gli exploit più recenti e pesanti da un punto di vista delle conseguenze finanziarie, il Report ricorda i casi Atomic Wallet, con una truffa stimata in 35 milioni di dollari, di Fintoch, che ha visto sottrarre ai propri utenti più di 31 milioni di dollari, oppure MEV Boost, costato ai suoi iscritti più di 26 milioni di dollari.

E questi sono i più recenti, relativi al secondo trimestre 2023, perché durante il primo ce ne sono altri, altrettanto clamorosi, come l’incidente di Euler Finance, che ha fatto evaporare oltre 195 milioni di dollari.

Collaborazione, regolamentazione e cybersecurity

In futuro, secondo gli esperti, è assolutamente necessaria una maggiore collaborazione tra i player del settore, i professionisti della cybersecurity e i regolatori, per stabilire assieme degli standard di sicurezza rigorosi e rispettosi della privacy, che favoriscano anche una più adeguata conoscenza del fenomeno anche tra gli investitori.

Questi ultimi, infatti, non sembrano sufficientemente informati sulle minacce informatiche che li riguardano e devono inoltre saper condurre un’accurata due diligence prima di investire in qualsiasi progetto, proprio per evitare di cadere vittime di truffe.

La chiave per ridurre le truffe e le perdite nel settore delle criptovalute è comunque la cybersecurity, con protocolli di sicurezza più solidi integrati nei progetti crittografici, con autenticazione a due fattori e controlli più frequenti.

Allo stesso tempo è necessario mantenere alta la vigilanza sul mercato e le sue piattaforme, segnalando tempestivamente ogni azione fraudolenta o anche sospetta; ma anche rafforzare anche la capacità di reazione ad ogni attacco e accelerare l’applicazione di patch alle vulnerabilità di volta in volta individuate, chiudendo ogni via di accesso ai cyber criminali.

https://www.key4biz.it/criptovalute-cyber-truffe-globali-per-670-milioni-di-dollari-nei-primi-sei-mesi-del-2023/456255/


UE, avanza il nuovo Regolamento sulla sicurezza cyber

Il Parlamento e il Consiglio dell’Unione Europea hanno recentemente raggiunto una nuova intesa in materia di cybersecurity: annunciato dalla Commissione UE, l’accordo riguarda il Regolamento proposto dalla stessa Commissione per innalzare i livelli di sicurezza informatica che le varie istituzioni, organi, uffici e agenzie comunitarie saranno tenuti a rispettare nel prossimo futuro.

Scopo e contenuti del Regolamento

La proposta, risalente al marzo 2022 e tuttora in corso di definizione, intende modificare funzioni e competenze del CERT-EU (ribattezzato “Cybersecurity Centre for the Union institutions, bodies, offices and agencies”, pur mantenendo la più nota sigla attuale) nonché l’istituzione di un Cybersecurity Board interistituzionale a cui spetterà il compito di guidare e monitorare l’implementazione della nuova disciplina.

Nelle intenzioni dei proponenti, le previsioni avranno l’obiettivo di:

  • istituire una cornice normativa uniforme a livello comunitario su governance, risk management e controlli previsti in ambito di cybersecurity;
  • condurre regolari maturity assessments su istituzioni, organi ed enti europei;
  • implementare adeguate contromisure in relazione alle minacce note;
  • attuare strategie per il rafforzamento dei livelli di sicurezza presso gli organismi UE;
  • velocizzare la condivisione di informazioni sugli incidenti informatici con il CERT-EU.

Richiamando espressamente la Direttiva NIS 2 e il Cybersecurity Act del 2019, il Regolamento rappresenta un ulteriore passo in avanti nell’attuazione della EU Cybersecurity Strategy for the Digital Decade, a sua volta parte della più ampia Security Union Strategy 2020-2025.

Tutte iniziative mirate a innalzare la generale resilienza dello spazio digitale europeo, diffondendo una security culture condivisa in grado di attenuare le differenze normative e di risorse – ancora rilevanti – tra i vari Stati membri dell’Unione, per permettere alle prossime amministrazioni comunitarie di fronteggiare al meglio le sfide di sicurezza future.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ue-avanza-il-nuovo-regolamento-sulla-sicurezza-cyber/


Microsoft aumenta l’accessibilità ai log del cloud per contrastare le minacce


A breve Microsoft espanderà le funzionalità di logging del cloud per aiutare le imprese ad analizzare gli incidenti di cybersicurezza e ottenere più visibilità sui sistemi.

L’annuncio arriva dopo l’aumento della frequenza delle minacce contro i sistemi cloud, e in particolare dopo l’attacco del gruppo cinese Storm-0558 contro Outlook.

Il gruppo ha ottenuto l’accesso alle email dei clienti di 25 organizzazioni tra le quali diverse agenzie governative. Microsoft aveva identificato alcune attività anomale sulla mail, scoprendo poi che gli attaccanti avevano compromesso gli account dei consumatori. L’azienda è riuscita a contrastare la campagna bloccando l’accesso agli attaccanti e sta continuando ad analizzare la situazione per monitorarne le eventuali evoluzioni.

Proprio per migliorare le attività di risposta a questo tipo di attacchi, Microsoft ha scelto di aumentare l’accessibilità ai log del cloud rendendo gratuite alcune funzionalità.

Microsoft cloud - Credits: ra2studio- Depositphotos

Credits: ra2studio- Depositphotos

I clienti del cloud Microsoft potranno utilizzare Purview Audit a supporto delle indagini forensi per visualizzare in maniera centralizzata più tipi di log provenienti da diversi ambienti. I log aiuteranno le imprese a rispondere efficacemente agli eventi di sicurezza e a verificare la corretta applicazione delle policy.

I consumatori che usano la versione base di Purview Audit avranno accesso a dati e funzionalità prima disponibili solo nella versione Premium, senza variazioni di prezzo; gli utenti Premium, invece, potranno sfruttare nuove funzioni di automazione ed esportare i dati in altri tool di analisi.

CISA, l’agenzia governativa statunitense per la cybersicurezza, ha lodato l’iniziativa della compagnia definendola un importante passo avanti per creare tecnologie sicure e affidabili. “Crediamo che ogni organizzazione si meriti di avere prodotti progettati per essere sicuri” ha affermato Eric Goldstein, Executive Assistant Director for Cybersecurity di CISA.

Microsoft rilascerà l’aggiornamento a settembre e sarà disponibile per tutti i clienti commerciali e governativi direttamente dal pannello Audit del portale di Purview.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/08/01/microsoft-aumenta-laccessibilita-ai-log-del-cloud-per-contrastare-le-minacce/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-aumenta-laccessibilita-ai-log-del-cloud-per-contrastare-le-minacce


Aumentano gli attacchi informatici alla Sanità e al mondo del Manifacturing

Dopo anni in cui l’ascesa delle cyber minacce è apparsa inarrestabile, il 2022 si era chiuso con dati ulteriormente peggiorativi in relazione ai trend degli attacchi informatici.

Complice anche la proliferazione di attori ostili legati agli scenari aperti dall’invasione russa in Ucraina, lo scorso anno è stato infatti definito dall’Associazione italiana per la Sicurezza Informatica come “il peggiore di sempre” in termini di cybersecurity. E in piena continuità con i mesi precedenti, diversi report di recente pubblicazione registrano una recrudescenza nel numero di attacchi a livello globale nel primo semestre del 2023.

Aumentano in particolare phishing (+464% rispetto al ‘22) e ransomware, che si conferma la principale fonte di rischio informatico per le piccole/medie imprese, con il gruppo LockBit3.0 in cima alla lista degli attaccanti e l’Italia all’8° posto tra i Paesi più colpiti.

Da monitorare le minacce veicolate da strumenti di AI generativa come ChatGPT, la cui diffusione implica – oltre alle note criticità in tema di di Data Protection – un loro crescente utilizzo da parte dei cyber criminali, stando al rapporto di metà anno curato da Acronis.

Sanità sempre più nel mirino dei cyber criminali

Resta decisamente allarmante la situazione del comparto sanitario.

Il focus Healthcare del Rapporto Clusit pubblicato in marzo evidenzia come nel solo primo trimestre 2023 gli attacchi globali contro tale settore siano stati il 17% del totale (contro il 12% del 2022) e, soprattutto, come l’indice di gravità di tali attacchi si sia affermato al di sopra del 70%: in altre parole, tra i numerosi attacchi informatici che hanno preso di mira aziende sanitarie e farmaceutiche o strutture ospedaliere, 2 su 3 hanno prodotto serie conseguenze.

Basti pensare al caso dell’ASL 1, che dopo il gravissimo data breach subito all’inizio di maggio ha impiegato intere settimane per ripristinare la continuità dei servizi; senza contare le conseguenze per la privacy degli utenti di cui sono stati esposti i dati sensibili.

L’impennata di attacchi al mondo del Manifacturing

Secondo le più recenti stime anche le Pubbliche Amministrazioni, nonché i settori finanziario e manifatturiero, risultano fortemente colpiti.

Ma se governi e grandi aziende Finance possono contare su ingenti risorse tecnico-economiche per rimediare ai danni e potenziare le proprie difese, il comparto delle manifatture è invece composto in gran parte da PMI (non di rado a gestione familiare) che, pur rappresentando una parte essenziale dell’economia italiana, spesso mancano dell’organizzazione necessaria per mettere in sicurezza le complesse catene di fornitura sottostanti ai loro prodotti.

Peraltro il settore – passato in pochi anni da poche decine di attacchi annuali agli oltre 130 registrati nel 2022 – risulta massicciamente interessato proprio da attacchi rivolti a singoli “anelli” della supply chain.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/aumentano-gli-attacchi-informatici-alla-sanita-e-al-mondo-del-manifacturing/


Presentato al Senato il Rapporto CENSIS-IISFA

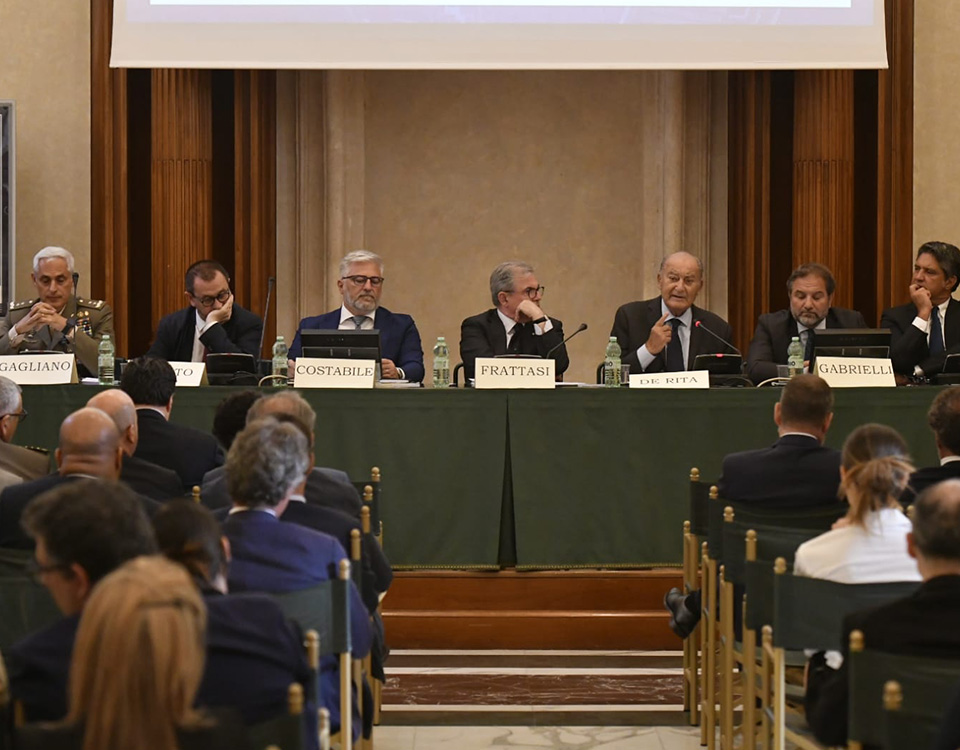
Si è svolta ieri a Roma, presso la Sala Capitolare del Senato della Repubblica, la Presentazione del 2° Rapporto a cura del CENSIS (Centro Studi Investimenti Sociali) e del capitolo italiano di IISFA (International Information Systems Forensics Association), dal titolo “Il valore della Cybersecurity in Italia. La sicurezza informatica garanzia di benessere e libertà”.

Come per la precedente edizione, alla base della ricerca vi è l’obiettivo di promuovere “una consapevolezza sociale sui rischi collegati all’insicurezza informatica” nonché di “alimentare il dibattito pubblico per il consolidamento di una cyber resilience nazionale”.

A riprova dell’accresciuta consapevolezza circa le vastissime implicazioni del rischio informatico l’evento ha visto, insieme ai rappresentanti delle realtà che hanno curato la stesura del Rapporto, la partecipazione di numerose figure istituzionali.

Tra di loro il Direttore Generale dell’Agenzia per la cybersicurezza nazionale Bruno Frattasi, il Direttore della Polizia Postale Ivano Gabrielli, il Segretario del Copasir (Comitato parlamentare per la sicurezza della Repubblica) Ettore Rosato e il Comandante dello Stato Maggiore della Difesa Giovanni Gagliano, che ha ricordato la centralità di un «approccio multidominio ai conflitti» nello scenario geopolitico contemporaneo.

Dopo la sintesi dei risultati dell’indagine, secondo la quale ben 8 italiani su 10 si sono imbattuti in una minaccia cyber di qualche tipo nel corso del 2022, sono state proposte le principali azioni controffensive da mettere in campo: a cominciare dalla formazione all’uso sicuro delle tecnologie, poiché – come ricordato dal presidente IISFA Gerardo Costabile – «Oltre il 20% degli italiani ancora non conosce la parola cybersecurity. Su questo bisogna lavorare a livello culturale, partendo dalle scuole, perché le persone devono essere al centro dell’agenda di sicurezza nazionale».

Sicurezza informatica, cresce il cybercrime

Nel 2022 gli attacchi informatici a infrastrutture sono più che raddoppiati rispetto all’anno precedente (+138%). Tra il 2012 e il 2021, nell’arco di quasi dieci anni, i reati informatici denunciati all’Autorità giudiziaria dalle Forze di Polizia sono raddoppiati (+155,2%) in controtendenza con l’andamento totale dei reati (-25,4%). Sono Milano e Roma a guidare la classifica delle prime 10 Province per numero di reati informatici denunciati (rispettivamente 24.077 e 21.637). È, però, Torino a primeggiare per numero di reati in rapporto alla popolazione (7,8 reati ogni mille abitanti).

Digital mismatch

Se in media nel 2022 il 40% delle imprese, come evidenzia il Rapporto CENSIS-IISFA, ha dichiarato di avere difficoltà nella ricerca di lavoratori, nel caso dell’ICT (Information and Communications Technology) tale quota sale al 52%. Accanto al software developer o al data engineer, il Cyber Security Specialist è indicato tra le figure emergenti più legate alla transizione digitale nelle previsioni di fabbisogni occupazionali e professionali a medio termine (2023-2027) per il settore dell’informatica e delle telecomunicazioni.

Minacce informatiche e conoscenza del rischio

Nel corso dell’ultimo anno al 76,9% degli italiani è capitato di imbattersi almeno in una minaccia informatica. Il 60,9% del totale ha ricevuto un sms o un messaggio su WhatsApp con invito a cliccare su un link sospetto, mentre il 56% è stato bersaglio di e-mail ingannevoli. Il numero crescente di attacchi informatici a enti e istituzioni ha condizionato la sfera emotiva e i comportamenti degli italiani. Per il 62,9% di loro sono stati fonte di ulteriore preoccupazione rispetto all’attuale situazione di crisi, nel 53,2% hanno ingenerato la paura che i propri dati possano essere rubati e il 24,4% si collega meno a Internet per svolgere attività online. Il 28,8% degli italiani dichiara di sapere precisamente cosa si intende per cybersicurezza, una quota cresciuta del 4,5% in confronto al 2022 (quando erano il 24,3%).

Pratiche di sicurezza adottate e aziende colpite

Oltre 7 italiani su dieci utilizzano una password per il wi-fi di casa (75,2%); il 71,5% fa uso di password diverse in funzione dei servizi utilizzati; il 70,3% ha un antivirus installato e aggiornato sul Pc di casa e il 75% sul Pc di lavoro. I sistemi di autenticazione più complessi della password (autenticazione biometrica oppure OTP via sms) sono, invece, utilizzati dal 54%. Il backup dei propri file è una pratica che accomuna il 59,5% degli italiani.

Per la salvaguardia del proprio cellulare, invece, il 77,1% consente gli aggiornamenti periodici del software di sistema, mentre il 62,6% utilizza per accedere al proprio cellulare oltre alla password altri fattori (PIN, OTP, impronta digitale o riconoscimento facciale).

Nel 2022 le imprese italiane con 10 e più addetti che hanno avuto un problema di sicurezza ICT sono state il 15,7%, (circa 30.000 unità in valore assoluto), mentre il 20,6% degli italiani è stato testimone nell’ultimo anno di almeno un attacco informatico sul proprio luogo di lavoro. A giugno 2022, le imprese anti-hacker hanno raggiunto la quota di 3.147 (+5,4% rispetto al mese di settembre dell’anno precedente).

Infografiche_RAPPORTO CENSIS – IISFA 2023

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/presentato-al-senato-il-rapporto-censis-iisfa/


The Cyber Trust Mark is a voluntary IoT label coming in 2024. What does it mean?

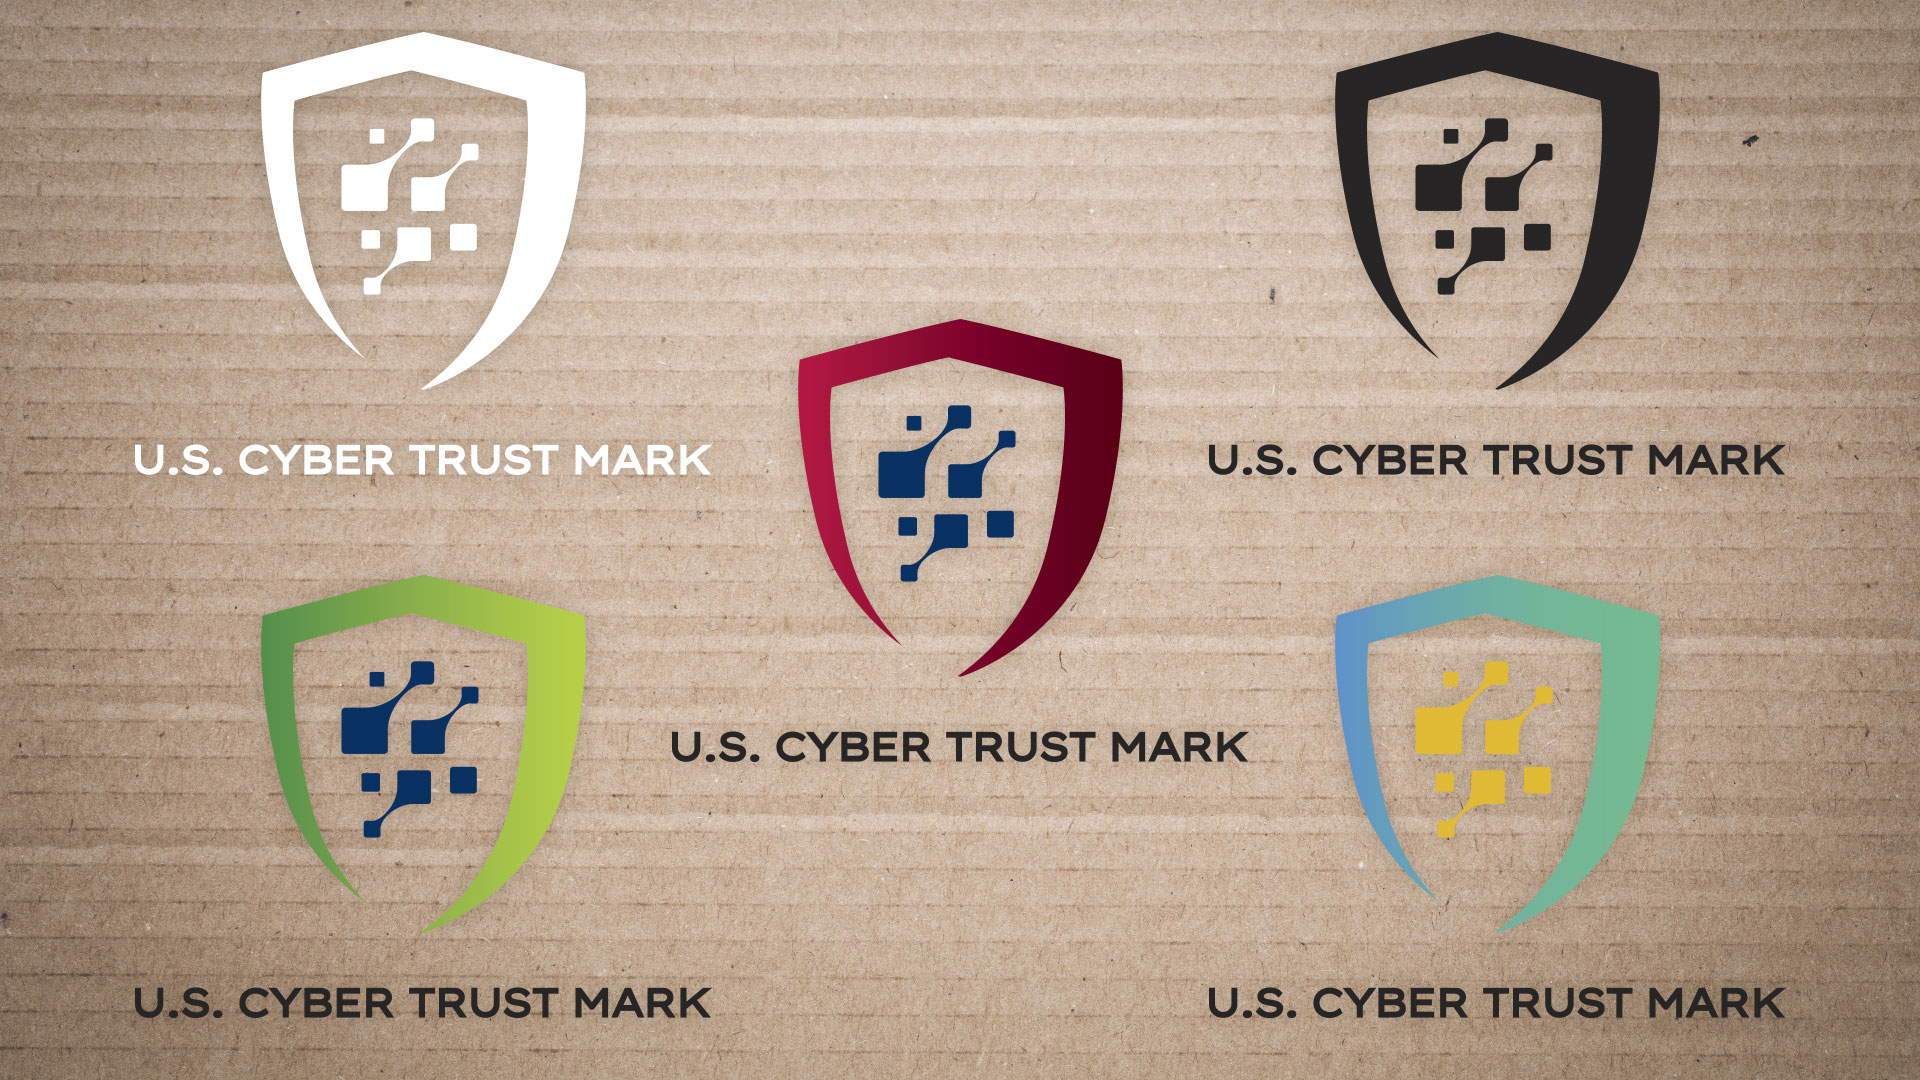
The range of US Cyber Trust Mark colors.
Enlarge / The U.S. Cyber Trust Mark logos, which may or may not have an assigned order at the moment. Which one most says “secure” to you?
Federal Communications Commission

The goal of the new US Cyber Trust Mark, coming voluntarily to Internet of Things (IoT) devices by the end of 2024, is to keep people from having to do deep research before buying a thermostat, sprinkler controller, or baby monitor.

If you see a shield with a microchip in it that’s a certain color, you’ll know something by comparing it to other shields. What exactly that shield will mean is not yet decided. The related National Institute of Standards and Technology report suggests it will involve encrypted transmission and storage, software updates, and how much control a buyer has over passwords and data retention. But the only thing really new since the initiative’s October 2022 announcement is the look of the label, a slightly more firm timeline, and more input and discussion meetings to follow.

At the moment, the Mark exists as a Notice of Proposed Rulemaking (NPRM) at the Federal Communications Commission. The FCC wants to hear from stakeholders about the scope of devices that can be labeled and which entity should oversee the program, verify the standards, and handle consumer education.

Consumer-grade routers, according to the White House, are the priority target, with work slated to be finished on their assessment by the end of 2023. The Department of Energy intends to develop labeling for smart meters and power inverters.

Vending machine vectors

The movement to implement a standard is slow and vague, but the problem for IoT devices is real. The FCC’s release cites “one third party estimate” (seemingly Kaspersky) of more than 1.5 billion attacks against IoT devices in the first six months of 2021. And IoT devices are everywhere: The FCC points to research group Transforma’s estimate of more than 25 billion connected IoT devices operating worldwide by 2030.

When connected devices are so common and ubiquitous, they become easy to overlook. FCC Chair Jessica Rosenworcel cited a case in point first told by cybercrime author Misha Glenny in her comments Tuesday. A bank, heavily fortified in its account, transfer, and other cybersecurity, was eventually penetrated. The vector wasn’t a server, computer, or even a fallible human. It was a vending machine, which had been given its own IP address and not updated against common threats.

Implementing the standard is “not a small task,” Rosenworcel said at the program’s announcement. “Because the future of smart devices is big. And even bigger is the opportunity for us to ensure that every consumer, business, and every bank with a vending machine can make smart choices about the connected devices they use. So let’s get to it.”

What counts as “secure”?

What an “Aqua” shield on a home security camera versus a black, green, red, or white-on-black shield means is not clear yet. Each shield will come with an accompanying QR code, where a customer can see the details of how that device earned its particular shield shade.

Many labels have come to define the comparison-shopping experience: UL, EnergyStar, J.D. Power, and the like. But IoT devices present a more complicated scenario for a distinctively shaded shield label on a box (or ecommerce product page). Just a few of those complications—some raised by proponents themselves—are:

  • Devices that contain multiple interconnected IoT devices inside themselves, like routers
  • How to rate the other parts of an IoT device: its cloud server, smartphone apps, open source software used to build it
  • Products that are updated with entirely new features and security changes, which the “box” may no longer reflect
  • New vulnerabilities exposing devices once considered safe to serious exposure
  • Differing standards for what counts as secure for devices with cameras or sensors versus a refrigerator with a smart screen or a climate sensor.
  • How data privacy does or does not count toward “security”
  • Whether a company’s stated commitment to updates plays into a rating

Carnegie Mellon University’s CyLab, one of the key groups consulted by the FCC and White House, is pushing for more information on product boxes and pages about data collection, rather than offloading it all to a phone scanner. “Our latest research shows that while accessing this information through a QR code can be helpful, consumers prefer to have important security and privacy information readily available on product packaging.”

Amazon, Best Buy, LG, Samsung, Google, and other firms have expressed support for the initiative, as has the Consumer Technology Association industry group. As noted by The Washington Post’s Geoffrey Fowler, Apple is a conspicuous absence. It raises yet another question about the effectiveness of a label if a notable vendor refuses to take part.

Listing image by Federal Communications Commission

https://arstechnica.com/?p=1955014


Cybersecurity: la formazione come leva della crescita del Paese – Il Convegno si terrà il 21 luglio a Roma ed è promosso dalla Cyber Security Italy Foundation

Venerdì 21 luglio, nella suggestiva Sala della Protomoteca in Campidoglio, Roma, avrà luogo un evento di grande importanza: il convegno “Cybersecurity: la formazione come leva della crescita del Paese“. L’iniziativa dalla Cyber Security Italy Foundation – la prima fondazione no profit in Italia sul mondo cibernetico – e patrocinata da Roma Capitale, riunirà illustri rappresentanti delle Istituzioni e dell’impresa, i quali discuteranno del cruciale ruolo della formazione nell’ambito della sicurezza informatica.

L’obiettivo dell’iniziativa ideata da Marco Gabriele Proietti, fondatore e presidente della Fondazione, è creare una cultura di sicurezza informatica che coinvolga sia la sfera pubblica che quella privata, consentendo ad esperti, istituzioni e imprese di interagire in modo costruttivo. Il fine è quello di costruire una società digitale robusta e sicura, che sia in grado di sostenere il progresso economico e tecnologico della nazione.

Ospiti illustri prenderanno parte al convegno, ecco alcuni nomi dei relatori

Il convegno, che prenderà il via alle ore 9.30 (con ingresso dalle 9.00), si concentrerà sull’importanza della cybersecurity e della formazione come driver fondamentali per la crescita del Paese attraverso la moderazione dalla giornalista Rai Barbara Carfagna e Angelo Tofalo, Direttore del Comitato Tecnico Scientifico della Fondazione e vedrà la partecipazione di importanti personalità politiche che insieme ai rappresentanti di grandi aziende illustreranno il ruolo strategico della cybersecurity nella difesa nazionale e la necessità di investire nella preparazione di esperti altamente qualificati per fronteggiare le minacce cibernetiche in costante aumento.

Tra gli illustri partecipanti che hanno già confermato la loro presenza spiccano nomi come Nicola Carè, IV Commissione Difesa e componente Delegazione parlamentare italiana presso l’Assemblea parlamentare della NATO, Alessandro Colucci, I Commissione Affari Costituzionali, della Presidenza del Consiglio ed Interni e Segretario dell’Ufficio di Presidenza della Camera dei deputati, Salvatore Deidda, Presidente della IX Commissione Trasporti, Poste e Telecomunicazioni, Michele Gubitosa, IV Commissione Difesa, Paolo Atzeni, Direttore per lo sviluppo di capacità e competenze – Agenzia per la Cybersicurezza Nazionale, Nicla Ivana Diomede, Direttore del Dipartimento di Cybersecurity e Sicurezza urbana di Roma Capitale, Ivano Gabrielli, Direttore del Servizio della Polizia Postale e delle Comunicazioni, Ettore Sala, Capo Dipartimento per la transizione digitale della giustizia, l’analisi statistica e le politiche di coesione – Ministero della Giustizia, il Sottosegretario di Stato per il Ministero dell’Istruzione e del Merito, Onorevole Paola Frassinetti, i quali offriranno il loro contributo da rappresentanti delle Istituzioni, portando l’esperienza e la visione del governo riguardo alla cybersecurity e alla formazione.

Anche il mondo dell’impresa sarà ben rappresentato, con figure di spicco come Stefano Bordi, Direttore della Cyber & Security Academy di Leonardo, Alessandro Fontana, Amministratore Delegato di Trend Micro Italia, Emiliano Massa, Area Vice President Southern Europe di Proofpoint, Marco Molinaro, Accenture Security Lead per Italia, Centro Est Europa e Grecia, Eugenio Santagata, Chief Public Affairs & Security Officer di TIM e Ceo Telsy S.p.A, i quali porteranno preziosi input dal punto di vista del settore privato.

Obiettivi e Progetti presentati dalla Cyber Security Italy Foundation durante l’evento

Una parte essenziale del convegno sarà dedicata alla presentazione di due nuovi progetti promossi dalla Cyber Security Italy Foundation. Il primo progetto riguarderà la divulgazione delle tematiche cibernetiche all’interno delle scuole di secondo grado. Questa iniziativa mira a sensibilizzare i giovani riguardo agli aspetti della sicurezza digitale, preparandoli ad affrontare le sfide del mondo moderno.

L’orientamento in materia di cybersecurity sarà il focus del secondo progetto. È fondamentale indirizzare gli studenti e i giovani professionisti verso le carriere nella sicurezza informatica a causa dell’aumento delle minacce digitali. Dovrebbero acquisire le competenze necessarie per proteggere la nazione da minacce cibernetiche sempre più sofisticate.

Per partecipare è necessario scrivere al seguente indirizzo email convegni@cybersecurityitalyfoundation.it

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-la-formazione-come-leva-della-crescita-del-paese-il-convegno-si-terra-il-21-luglio-a-roma-ed-e-promosso-dalla-cyber-security-italy-foundation/


Cyber Resilience Act, primo sì per la cybersecurity dei prodotti digitali

Dalla commissione Industria del Parlamento europeo è arrivato il primo sì al Cyber Resilience Act, un provvedimento che mira a garantire la sicurezza informatica dei prodotti digitali, come router di connessione Wi-Fi, cellulari, citofoni smart e baby monitor.

Le norme in discussione – approvate in prima lettura dalla commissione parlamentare con 61 voti favorevoli, 1 contrario e 10 astensioni – stabiliranno una serie uniforme di requisiti di sicurezza informatica per tutti i prodotti digitali nell’Unione europea. Gli eurodeputati hanno proposto definizioni piu’ precise, tempi di applicazione e una “più equa distribuzione delle responsabilità’”. Il testo approvato inserisce i prodotti in elenchi diversi in base alla loro criticità e al livello di rischio per la sicurezza informatica che rappresentano.

I deputati hanno inoltre chiesto di ampliare questo elenco a prodotti come software per sistemi di gestione delle identità, gestori di password, lettori biometrici, assistenti domestici intelligenti, smartwatch e telecamere di sicurezza private. I prodotti dovrebbero anche avere aggiornamenti di sicurezza installati automaticamente e separatamente da quelli funzionali, si stabilisce nel testo approvato.

Cyber Resilience Act: gli obiettivi

La proposta mira a garantire che i prodotti con caratteristiche digitali, ad esempio telefoni o giocattoli, siano sicuri da usare, resistenti alle minacce informatiche e forniscano informazioni sufficienti sulle loro proprietà di sicurezza. Gli eurodeputati – sintetizza una nota – propongono definizioni più precise, tempistiche realizzabili e una distribuzione più equa delle responsabilità.

La bozza di regolamento inserisce i prodotti in diversi elenchi in base alla loro criticità e al livello di rischio per la cybersicurezza che presentano. I deputati suggeriscono di ampliare questo elenco con prodotti quali software per sistemi di gestione dell’identità, gestori di password, lettori biometrici, assistenti domestici intelligenti, orologi intelligenti e telecamere di sicurezza private. Gli eurodeputati aggiungono che i prodotti dovrebbero avere aggiornamenti di sicurezza installati automaticamente e separatamente da quelli delle funzionalità.

I deputati sottolineano inoltre l’importanza delle competenze professionali nel campo della cybersicurezza, proponendo programmi di istruzione e formazione, iniziative di collaborazione e strategie per migliorare la mobilità della forza lavoro.

Il provvedimento dovrà essere confermato alla sessione plenaria di settembre per poter procedere ai negoziati con il Consiglio Ue.

https://www.key4biz.it/cyber-resilience-act-primo-si-per-la-cybersecurity-dei-prodotti-digitali/454345/


La sicurezza del codice: quello che sanno i professionisti della sicurezza applicativa

La tradizionale sicurezza delle applicazioni rappresenta ancora il punto fermo della strategia aziendale, ma negli ultimi tempi il mercato si è evoluto ed espanso fino a includere la scoperta delle API , i containers e Infrastructure as code, solo per citare alcuni esempi. Per sapere quanto il mercato stia affrontando questi problemi e investendo in essi, rispetto a chi è ancora radicato sulle tattiche tradizionali, Fortify ha recentemente collaborato con DarkReading per intervistare professionisti e sviluppatori di AppSec per analizzare le principali nuove sfide che questo panorama in continua evoluzione ha creato.

È emerso, tra i risultati, che il ciclo di vita dello sviluppo del software sta diventando sempre più complesso e che le minacce in un ambiente multicloud continuano a proliferare. Di conseguenza, si evidenzia una situazione in cui molte organizzazioni sono abbastanza avanzate nella loro maturità AppSec, mentre altre sono ancora al punto di partenza per quanto riguarda l’implementazione di DevSecOps.

In breve, la strada verso la maturità AppSec non è uno sprint, ma una maratona.

Oltre ai risultati principali dell’indagine, il rapporto è suddiviso in quattro sezioni:

  • Il percorso di maturità dell’AppSec: Nella maggior parte delle organizzazioni c’è molto spazio per la maturità e la crescita, ma i problemi specifici e le aree di attenzione variano a seconda delle dimensioni dell’organizzazione.
  • Le sfide dell’implementazione: Un’ampia gamma di sfide è fonte di preoccupazione per le aziende che tentano di accelerare il percorso verso la maturità. Questo è specialmente vero per le organizzazioni di maggiori dimensioni: nessuno dei problemi di sicurezza elencati è stato citato da più del 29% degli intervistati. Ciò evidenzia la crescente complessità delle sfide da affrontare e sottolinea il valore di affidarsi a un unico partner in possesso di una profonda esperienza.
  • I fattori che influenzano l’adozione degli strumenti: Nel tentativo di superare le sfide e di progredire nella maturità dell’AppSec, molte aziende si avvalgono degli strumenti più recenti disponibili e danno priorità all’infrastruttura cloud.
  • Monitorare e valutare il successo: Quando si tratta di tracciare il successo della sicurezza e di riflettere sui risultati, le organizzazioni sono più preoccupate dei falsi negativi e positivi piuttosto che di individuare vulnerabilità reali che non hanno il tempo di risolvere. Tuttavia, questo fenomeno è più comune nelle PMI che nelle grandi organizzazioni.

Per saperne di più scaricate gratuitamente il Report 2023 State of Code Security oppure guardate il Webinar On-demand sulla sicurezza del codice in cui vengono esaminati tutti i punti chiave, le sfide dell’implementazione, i fattori che influenzano l’adozione degli strumenti e gli spunti di riflessione forniti dal Report. All’interno di questo Webinar, Martin Hell, Security Strategist di Debricked, parte di OpenText Cybersecurity, condivide anche la sua ricerca sullo stato della sicurezza open-source.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/la-sicurezza-del-codice-quello-che-sanno-i-professionisti-della-sicurezza-applicativa/


Attacco informatico al Comune di Ferrara, il CIO del Comune: “Attivato il team di pronto intervento del nostro fornitore che è già al lavoro”

“A causa di un attacco hacker nella notte, ieri mattina (12 luglio 2023), per sicurezza, sono stati disattivati i servizi digitali interni. Non saranno quindi disponibili fino ad ulteriore aggiornamento i servizi allo sportello e le utenze telefoniche, tra cui il numero verde dell’URP, 800.532532”.

Lo ha annunciato il Comune di Ferrara sul proprio sito ufficiale, dichiarando come il personale tecnico e l’azienda che opera nell’assistenza sistemistica stiano operando alla verifica dell’infrastruttura digitale.

“L’URP rimane aperto solo per informazioni ai cittadini. Rimane disponibile l’accesso al sito istituzionale e le funzionalità dello sportello telematico polifunzionale. Non appena saranno ripristinati i servizi se ne darà comunicazione”, ha dichiarato il Comune.

Il CIO del Comune di Ferrara: “Siamo sotto attacco”

“Con la massima trasparenza comunico che nella notte siamo stati attaccati”, ha annunciato su Linkedin Massimo Poletti, Dirigente Servizio Sistemi Informativi (CIO) e Responsabile per la Transizione al Digitale del Comune di Ferrara.

“Per precauzione abbiamo completamente bloccato i servizi interni e attivato il team di pronto intervento del nostro fornitore che è già al lavoro. Rimangono disponibili tutti i servizi per i cittadini accedibili dallo Sportello Telematico Polifunzionale. Ringrazio Lepida, la Questura e la Polizia delle Comunicazioni che ci hanno subito contattato per offrire la loro disponibilità”, ha concluso Poletti.

In Italia nel 2022 record di incidenti cyber (1094 in totale e 160 nei confronti della PA). Il ransomware tra le minacce maggiori per la PA

In Italia record di attacchi informatici. La relazione dell’Agenzia per la cybersicurezza nazionale, pubblicata il 19 giugno scorso, ha evidenziato come il nostro Paese sia martoriato dagli attacchi cyber. Nel 2022, scrive l’ACN, ci sono stati incidenti cyber (1094 in totale e 160 nei confronti della PA).

Fonte: ACN

“Nel corso del 2022, l’ACN ha gestito 160 eventi cyber in danno di istituzioni pubbliche nazionali. Di questi, 57 hanno avuto un impatto confermato dai soggetti colpiti, procurando talvolta il malfunzionamento dei sistemi e conseguenti ritardi nell’erogazione dei servizi. Le tipologie di tali incidenti sono rappresentate in Figura 20“, scrive l’ACN nella Relazione annuale.

Considerando la frequenza e l’impatto (una media di oltre un incidente a settimana) delle diverse tipologie di eventi, emerge come il ransomware sia l’attività più sfruttata per recare attacchi nei confronti delle istituzioni pubbliche, seguita da attacchi di tipo DDoS e dall’infezione dei sistemi tramite altri tipi di malware.

È possibile osservare che, mentre le Amministrazioni Centrali dello Stato sono state colpite in prevalenza da DDoS, il settore sanitario, i Comuni e le Regioni sono oggetto principalmente di ransomware.

https://www.key4biz.it/attacco-informatico-al-comune-di-ferrara-il-cio-del-comune-attivato-il-team-di-pronto-intervento-del-nostro-fornitore-che-e-gia-al-lavoro/453435/