Digital Twin per la cybersecurity: ambiti di applicazione

Che cos’è un Digital Twin?

Un Digital Twin può essere definito come una rappresentazione virtuale di un oggetto fisico, un processo o un sistema. Esso cattura le caratteristiche, i comportamenti e le interazioni del corrispettivo fisico in tempo reale, consentendo il monitoraggio continuo, l’analisi e la simulazione. Il DT viene creato combinando diverse fonti, tra cui dati provenienti da sensori, dispositivi IoT, da processi operativi o di monitoraggio, per riprodurre fedelmente l’entità fisica.

In ambito accademico, molti esperti distinguono il “Digital Twin”, in cui l’interazione tra il mondo fisico e le istanze digitali è automatizzata, bidirezionale e avviene in tempo reale, il “Digital Shadow” in cui l’interazione tra mondo fisico e istanze digitali è automatizzata, monodirezionale, e avviene in tempo reale, e il “Digital Model” in cui l’interazione tra mondo fisico e istanze digitali è unicamente manuale per cui qualsiasi modifica avvenuta nel mondo fisico non avviene automaticamente anche nell’istanza digitale e viceversa.

Ambiti di applicazione dei Gemelli Digitali

Il DT trova applicazione in diversi settori, rivoluzionando i processi tradizionali e migliorando l’efficienza operativa. In ambito manifattura e industria 5.0, ad esempio, i DT consentono il monitoraggio in tempo reale delle linee di produzione, ottimizzando i processi, prevedendo le esigenze di manutenzione e migliorando la produttività complessiva. I produttori possono simulare scenari diversi, condurre test virtuali e ottimizzare le Operations basandosi sui dati forniti dal DT.

In ambito Smart Cities e Infrastrutture i DT offrono modelli completi di ambienti urbani, compresi edifici, reti di trasporto e servizi. Essi facilitano una migliore pianificazione urbana, la gestione del traffico, l’ottimizzazione energetica e la pianificazione di interventi in caso di emergenze migliorando sostenibilità, resilienza e vivibilità delle città.

Ancora, in ambito Sanitario, i DT svolgono un ruolo fondamentale nella medicina personalizzata, consentendo simulazioni e previsioni accurate basate sui dati dei singoli pazienti. Essi aiutano nella pianificazione di interventi chirurgici, nella scoperta di nuovi farmaci e nel monitoraggio remoto dei pazienti, portando a un miglioramento dei risultati sanitari.

Come si evince dagli esempi citati, sono molti i vantaggi legati all’utilizzo del DT insieme al potenziale che gli stessi hanno di trasformare i processi produttivi e il modo in cui interagiamo con la realtà fisica, tuttavia, sono altrettanto numerose le preoccupazioni che l’utilizzo di questa tecnologia genera tra i professionisti cyber. Per questo vale la pena approfondire rischi e opportunità legate all’utilizzo del DT per fini di sicurezza informatica.

Cybersecurity, rischi e best practice per l’integrazione della tecnologia DT

Innanzitutto, l’integrazione della tecnologia DT dovrebbe richiedere il rispetto di standard e best practice di settore, facendo in modo che la sicurezza informatica venga considerata prioritaria dalla fase di progettazione di un DT e per tutto il suo ciclo di vita.

Inoltre, poiché i DT colmano il divario tra il mondo fisico e quello virtuale, essi diventano vulnerabili rispetto agli attacchi cyber-fisici. Potenziali attori malevoli possono sfruttare le vulnerabilità nei sistemi interconnessi, come i dispositivi IoT o l’infrastruttura di rete, per manipolare i processi fisici o interrompere le Operations. Ad esempio, un attacco informatico a un DT che controlla un impianto di produzione intelligente potrebbe causare danni fisici, interruzioni nella produzione o pericoli per la sicurezza fisica delle persone di impianto. L’implementazione di robuste misure di sicurezza di rete, sistemi di rilevamento delle intrusioni e algoritmi di rilevamento delle anomalie può contribuire a mitigare questi rischi.

Ancora, poiché i DT analizzano enormi quantità di dati, garantire l’integrità e l’affidabilità degli stessi è fondamentale per un corretto funzionamento del DT. Dati manipolati o alterati possono portare a intuizioni o previsioni errate e quindi decisioni sbagliate. Implementare meccanismi di convalida dei dati, controlli sull’integrità degli stessi e registri di audit può contribuire a mantenere l’affidabilità e l’integrità del DT. Inoltre, dovrebbero essere implementati processi regolari di convalida e verifica per individuare e affrontare eventuali anomalie o discrepanze.

Un altro dei rischi associati all’utilizzo di DT riguarda la protezione della privacy e della riservatezza dei dati. Poiché i DT si basano sulla raccolta e integrazione estensiva di dati, spesso trattano informazioni sensibili, tra cui proprietà intellettuale, segreti commerciali e dati personali. L’accesso non autorizzato o le violazioni di questi possono causare significative perdite finanziarie, danni alla reputazione e conseguenze legali. È fondamentale implementare robuste tecniche di crittografia, controlli di accesso e anonimizzazione dei dati personali per salvaguardare la privacy e la riservatezza dei dati dei DT.

I DT spesso dipendono da dati provenienti da diverse fonti, inclusi fornitori e partner. Ciò introduce i rischi legati alla catena di fornitura, poiché la maturità cyber e i controlli implementati da queste entità esterne possono variare. È essenziale allora condurre valutazioni approfondite dei fornitori e prevedere delle specifiche e stringenti clausole di cybersecurity nei contratti stipulati.

Anche le minacce interne rappresentano un rischio significativo per la cybersecurity del DT. L’accesso non autorizzato da parte di insider malintenzionati può compromettere l’integrità del DT, sia in termini di manipolazione dei dati sia in termini di interruzione delle Operations.

Un altro rischio significativo è la mancanza di consapevolezza e formazione sulla cybersecurity tra gli attori coinvolti nell’ecosistema dei DT perché questa potrebbe determinare errori involontari e quindi ulteriori vulnerabilità. È fondamentale quindi fornire programmi di formazione sulla cybersecurity completi per ingegneri, manutentori, amministratori di sistema, utilizzatori e fornitori, al fine di promuovere una cultura di consapevolezza sulla cybersecurity e garantire il rispetto di standard e best practice.

I vantaggi offerti dai Digital Twin per la gestione della sicurezza informatica

Seppure significativi, i rischi evidenziati, non superano i vantaggi ottenibili tramite l’utilizzo di un DT per la gestione della sicurezza informatica. Per questo, vale la pena evidenziare brevemente i principali vantaggi:

Monitoraggio, Rilevamento delle Minacce Real-Time e Analisi Predittiva

I DT offrono un vantaggio unico nell’individuare ed analizzare in modo proattivo e in tempo reale le potenziali minacce informatiche.

Creando una replica virtuale del sistema fisico i DT forniscono rappresentazioni normalizzate e altamente dettagliate di hardware, firmware o software di un dispositivo, facilitando monitoraggio e analisi per identificare esposizione a CVE, possibili pattern d’attacco, anomalie e indicatori di compromissione. Questo monitoraggio in tempo reale consente risposte proattive, come l’invio di avvisi, l’implementazione di misure difensive automatizzate o l’avvio tempestivo delle procedure di gestione degli incidenti per fare in modo che le organizzazioni possano stare un passo avanti rispetto ai potenziali attaccanti. Inoltre, la capacità del DT di utilizzare algoritmi avanzati di analisi e apprendimento automatico per analizzare grandi volumi di dati può essere sfruttata per scopi di intelligence predittiva non solo sulle minacce, ma anche sui comportamenti, ad esempio, di software malevoli.

Valutazione del Rischio e Gestione Avanzata delle Vulnerabilità

I DT offrono una visione completa dell’intero sistema, consentendo di condurre una valutazione approfondita del rischio e una gestione efficace delle vulnerabilità. Simulando diversi scenari e testando diversi vettori di attacco sul DT, è possibile identificare proattivamente e mitigare quasi real-time le vulnerabilità individuate. Provando a pensare ad una applicazione concreata, un impianto produttivo ad esempio, è caratterizzato da molti asset con diversi componenti hardware e software, di natura open-source o commerciale, che provengono spesso da vendor differenti e che vengono utilizzati dagli OEMs nei loro prodotti finali. La responsabilità dell’asset di solito ricade sugli OEMs, ma di fatto spesso questi sono ciechi sul software che alimenta i loro prodotti e sulle vulnerabilità degli stessi.

I DT possono fornire visibilità sul software che guida i dispositivi, esponendo non solo la loro intera struttura (SBOM, hardware BOM, ecc.), ma anche le caratteristiche e il contesto in cui operano (elenco accurato di pacchetti, versioni e licenze, fino alle architetture sottostanti e ai sistemi operativi, interfacce esposte, configurazioni).

L’intera catena di approvvigionamento diventa quindi trasparente per tutte le parti coinvolte: OEM, fornitori, auditor di terze parti e autorità di regolamentazione, consentendo una migliore collaborazione e quindi un maggiore controllo del rischio.

Simulazione Attacchi Avanzati

I DT offrono un ambiente sicuro e controllato per la formazione sulla cybersecurity permettendo ad esempio l’esecuzione di attività di Penetration Test o Red Teaming avanzate. Simulando attacchi informatici sul DT, i professionisti cyber possono esercitarsi nelle procedure di risposta agli incidenti, testare l’efficacia delle misure di sicurezza e formare i dipendenti su come riconoscere e rispondere alle diverse minacce informatiche.

Fast Incident Response & Recovery

In caso di un incidente di sicurezza informatica, i DT possono accelerare il processo di risposta agli incidenti e recovery. Simulando l’impatto dell’incidente sul DT, i team cyber possono valutare rapidamente le conseguenze potenziali, sviluppare piani di risposta e testare strategie di ripristino. Ciò consente una rapida presa di decisioni, riducendo il tempo per contenere e rimediare all’incidente, e minimizzando l’impatto complessivo sul sistema fisico. I DT possono inoltre supportare nell’analisi forense, fornendo dati preziosi per le indagini post-incidente.

Ambienti di Sviluppo e Test Sicuri

I DT possono fungere da ambienti sicuri per lo sviluppo e per i test di nuove soluzioni e tecnologie cyber. Creando una replica del sistema di interesse in un DT, gli esperti cyber possono testare in modo sicuro sia l’efficacia di nuove misure di sicurezza valutando l’impatto sulle prestazioni del sistema sia testare ad esempio delle patch prima della loro applicazione per verificare la risposta del sistema azzerando quasi del tutto il rischio di inoperatività. Questo ambiente “sandbox” riduce il rischio di interruzioni del sistema operativo durante i test, consentendo una valutazione completa delle soluzioni di sicurezza prima della loro implementazione.

Miglioramento della Collaborazione e della Comunicazione

Infine, i DT possono contribuire a migliorare la collaborazione, la comunicazione tra i team cyber, i reparti IT e gli altri stakeholder. La rappresentazione virtuale del sistema consente una visualizzazione efficace e la condivisione di informazioni correlate alla sicurezza, facilitando le discussioni e promuovendo una comprensione comune dei rischi potenziali e delle strategie di mitigazione. Questa collaborazione garantisce che le considerazioni sulla cybersecurity siano integrate nelle iniziative generali di trasformazione digitale e favorisce misure proattive di sicurezza informatica in tutta l’organizzazione.

I rischi e i vantaggi in ambito cyber legati all’utilizzo dei DT e analizzati brevemente, permettono di ribadire ancora una volta quanto sia cruciale avere una strategia di sicurezza informatica a partire dalla fase di design di un DT passando per tutto il suo ciclo di vita, fino alla sua dismissione.

Sicuramente una delle sfide nell’utilizzo della tecnologia DT sarà l’integrazione senza soluzione di continuità con le infrastrutture di sicurezza esistenti. Le organizzazioni devono assicurarsi che il loro ambiente di DT sia in linea con gli strumenti, le tecnologie e i protocolli di sicurezza utilizzati. Ciò include l’integrazione con i sistemi di gestione delle informazioni e degli eventi di sicurezza (SIEM), i sistemi di rilevamento e prevenzione delle intrusioni (IDPS) e altri controlli di sicurezza. Una strategia di integrazione coesa è fondamentale per garantire l’efficacia ed efficienza delle operazioni di sicurezza informatica all’interno dell’ambiente di DT.

Ancora l’implementazione di controlli di accesso rigorosi, meccanismi di crittografia e tecniche di anonimizzazione dei dati può contribuire a proteggere le informazioni sensibili all’interno del DT. È fondamentale stabilire canali di comunicazione sicuri e meccanismi di autenticazione robusti per prevenire accessi non autorizzati e manomissioni dei dati.

L’utilizzo dei DT per la sicurezza informatica richiede poi conoscenze e competenze specializzate: bisogna investire nella formazione dei team cyber. Ciò include la comprensione delle complessità della tecnologia del DT, delle tecniche di analisi dei dati, della modellazione delle minacce e della risposta agli incidenti all’interno dell’ambiente di DT. Programmi di formazione continua e opportunità di sviluppo professionale sono cruciali per garantire che i professionisti della sicurezza informatica siano dotati delle competenze necessarie per proteggere e mettere in sicurezza gli ecosistemi dei DT.

Infine, il successo della sicurezza informatica dei DT si basa sulla collaborazione e la condivisione delle informazioni tra organizzazioni, fornitori di sicurezza informatica ed esperti del settore. Creare forum di collaborazione, condividere le migliori pratiche e condurre ricerche congiunte può migliorare la conoscenza collettiva e la comprensione della sicurezza informatica dei DT. Costruire solide partnership e favorire una cultura di collaborazione all’interno della comunità di sicurezza informatica contribuirà allo sviluppo di soluzioni innovative e strategie di difesa efficaci contro le minacce informatiche in continua evoluzione.

Concludendo, i DT, come tecnologia emergente, sono un ambiente digitale in cui i dispositivi fisici, il software, il firmware e le interazioni tra di essi vengono accuratamente replicati in forma digitale. Questo articolo ha cercato di esplorare in maniera riassuntiva le sfide e le opportunità per la sicurezza informatica dei sistemi cyber-fisici che sono create o amplificate dalla tecnologia dei DT, con l’intento di stimolare la discussione e la riflessione sui benefici, le sfide per l’implementazione sicura della tecnologia DT e i possibili utilizzi della stessa in ambito cyber.

Articolo a cura di Mariacristina Bringheli
Profilo Autore

Mariacristina è una Cyber Security Manager con oltre 5 anni di esperienza in ambito IT ed OT. Ha lavorato in diversi contesti internazionali, inclusi Stati Uniti e Medio Oriente, interagendo con una vasta gamma di clienti e fornendo supporto nella definizione e implementazione di strategie integrate di sicurezza informatica.
Negli ultimi anni, nell’area Emerging Technology di Deloitte Risk Advisory, si concentra sulle tematiche cyber legate alle tecnologie emergenti, con focus sulla sicurezza OT e IIoT, e ha acquisito una conoscenza strutturata e approfondita diversi processi produttivi e delle minacce informatiche che li prendono di mira, in particolare in ambienti complessi e fortemente interconnessi. La sua esperienza e competenza si estendono anche alla valutazione dei rischi informatici e alla protezione delle infrastrutture critiche.
Inoltre, grazie al suo coinvolgimento in diversi progetti focalizzati sulla gestione delle crisi informatiche e l’esecuzione di simulazioni ed esercitazioni con CEO e Top Management, ha sviluppato competenze nella gestione di crisi cyber a livello strategico, tattico e operativo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/digital-twin-per-la-cybersecurity-ambiti-di-applicazione/
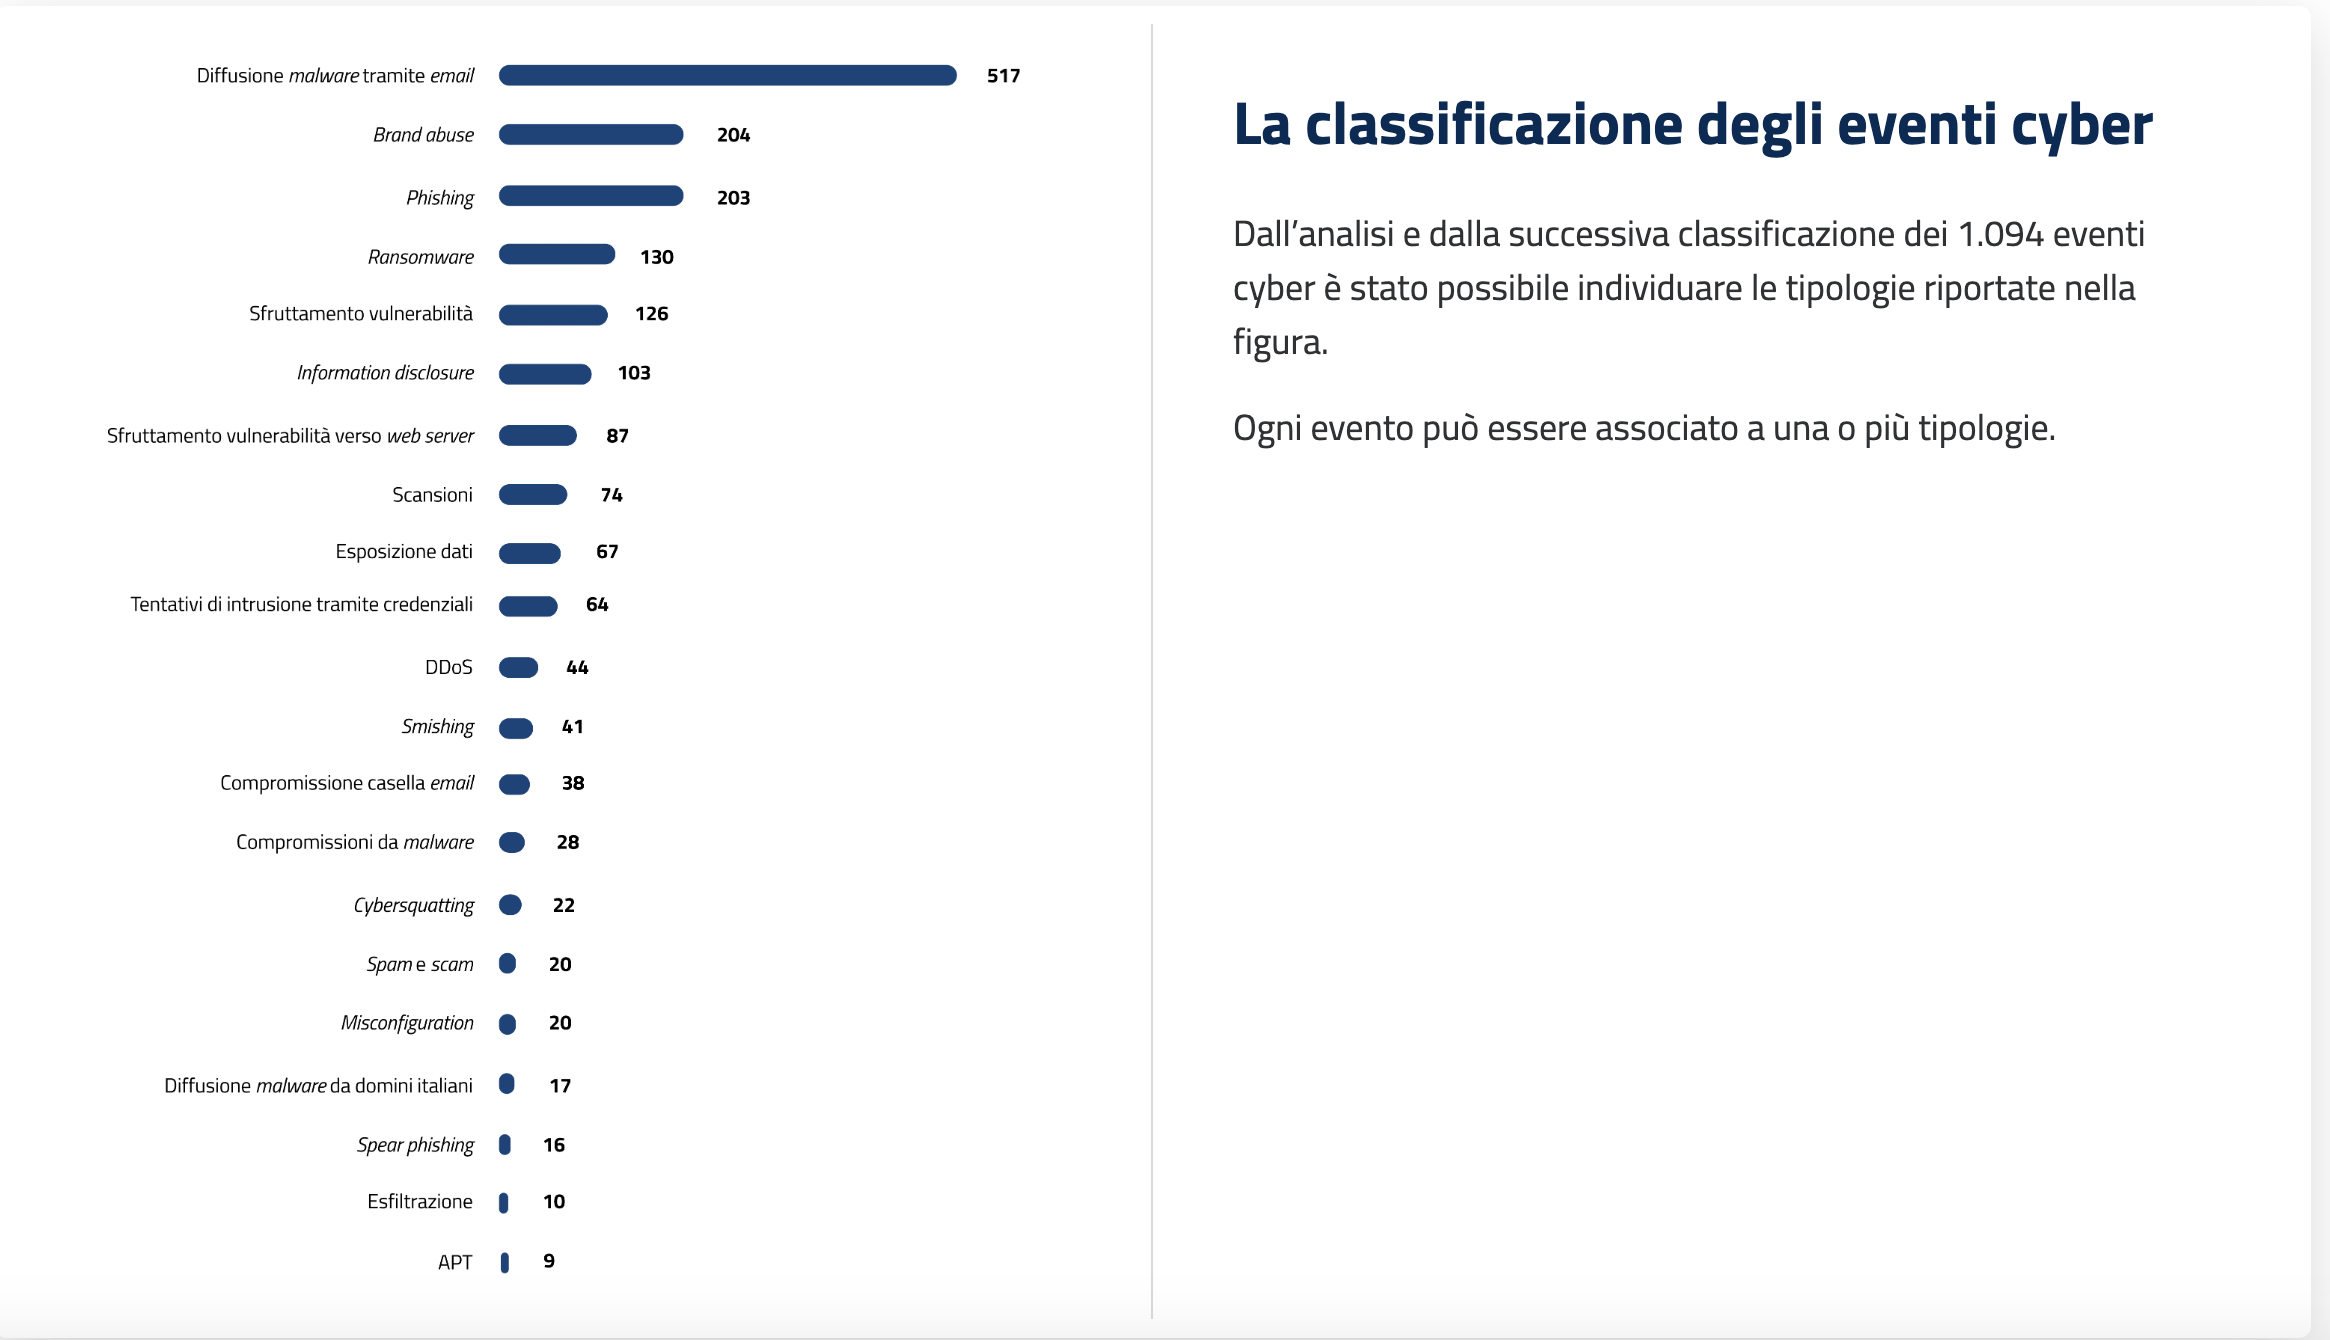


ACN, in Italia nel 2022 record di incidenti cyber (1094 in totale e 160 nei confronti della PA). Il ransomware tra le minacce più impattanti. Scarica la relazione annuale

Nel 2022 1094 incidenti cyber trattati dall’Agenzia per la Cybersicurezza Nazionale (ACN), che hanno visto coinvolte aziende private e Pubbliche amministrazioni. Il ransomware si è confermato tra le minacce più impattanti. L’Agenzia, nel corso del 2022, ha osservato 130 eventi ransomware in danno a Pubbliche Amministrazioni e operatori privati.

Sono solo alcuni dei numeri che si possono leggere nella relazione annuale dell’Agenzia per la cybersicurezza nazionale, ACN. La relazione, prevista dalla legge istitutiva e appena comunicata alle Camere, rilasciata oggi, fornisce una panoramica sulle attività, i dati e le progettualità dell’ACN per il periodo che va dal 1° gennaio al 31 dicembre 2022.

Nell’82% degli attacchi ha coinvolto il settore privato, a fronte di un rimanente 18% di vittime appartenenti alla Pubblica Amministrazione, spiega la relazione. Il dato rappresenta, tuttavia, solo una parte del numero complessivo di attacchi ransomware effettivamente avvenuti, poiché in taluni casi le vittime – specie se appartenenti al tessuto produttivo delle Piccole Medie Imprese, spesso sprovviste di know-how e strutture interne dedicate – sono inclini a non segnalare l’evento, gestendolo in autonomia.

Il settore manifatturiero il settore più colpito, seguito da quello tecnologico, dal retail e dal settore sanitario.

Il Lazio una delle regioni più colpite

Da un punto di vista geografico, le zone più interessate dal fenomeno corrispondono alle grandi aree metropolitane di Roma, Milano, Torino e ai distretti manifatturieri del Nord Ovest e Nord Est
(Figura 16). Tale contesto è presumibilmente determinato dalla maggiore presenza, in tali zone, di imprese operanti nel settore manifatturiero.

Anche il sito web istituzionale dell’Agenzia, all’indomani dell’attacco russo all’Ucraina, ha subito un attacco di tipo DDoS di considerevole entità, che è stato, però, totalmente mitigato dai sistemi di sicurezza preposti. Nel 2022, gli eventi significativi di tipo DDoS trattati dal CSIRT Italia in danno di soggetti italiani sono stati 44, distribuiti nel tempo come rappresentato in Figura 18.

Il 2022 un anno complesso per l’ACN

Un anno complesso che ha visto la maturazione dell’Agenzia, nata per decreto nella seconda metà del 2021, e che la necessità di mettere il Paese in sicurezza ha portato ad operare mentre si strutturava al suo interno, fino a dare alla luce la Strategia nazionale di cybersicurezza 2022-2026 e il relativo Piano di implementazione. Un importante documento di indirizzo fatto di 82 misure, volto a sostenere il potenziamento cyber del sistema Paese per far fronte alle sfide del mondo digitale rispetto ai tre obiettivi fondamentali di protezione, risposta e sviluppo digitale del Paese.

Principali criticità riscontrate

Tra i compiti attribuiti all’ACN figura l’intervento diretto in caso di incidente, per i fini di resilienza, di cui l’Agenzia è responsabile, che può avvenire anche in forma di supporto alle vittime di incidenti e attacchi cyber. Esso viene garantito dalle articolazioni tecnico-operative dell’Agenzia e consiste principalmente nell’individuazione e nell’implementazione delle azioni da attuare nell’immediato per il contenimento dell’incidente, nonché di quelle volte al ripristino di una efficiente erogazione dei servizi. Nei casi più complessi il supporto può avvenire tramite l’intervento in loco di un team di specialisti DDFIR (Deployable Digital Forensic Incident Response), in raccordo con la Polizia postale e delle comunicazioni, che nel corso del 2022 è intervenuto in 10 diversi incidenti – tutti avvenuti sul territorio nazionale.

Le analisi e le interazioni avute con i soggetti colpiti hanno consentito di identificare le principali
criticità che hanno determinato tali incidenti, ovvero:

  • errate politiche di sicurezza e gestione delle credenziali di accesso, più in particolare:
  • presenza di credenziali pubblicamente esposte, talvolta oggetto di precedenti data breach o dovuta alla presenza di infrastrutture già compromesse in precedenza da altri attaccanti e per le quali non sono state effettuate attività di mitigazione;
  • l’assenza di utilizzo di meccanismi di autenticazione forte (ad esempio, multifattore) per l’accesso ai servizi;

“È stato un anno intenso e ricco di sfide. Continueremo il lavoro avviato nel solco tracciato dalla Strategia Nazionale di Cybersicurezza – ha dichiarato il prefetto Bruno Frattasi, Direttore Generale dell’Agenzia – per mettere in pista attività e progetti innovativi allo scopo di rendere il paese più forte e sicuro dal punto di vista cibernetico. Nuove unità di personale si aggiungeranno presto all’organico dei 180 attualmente in Agenzia, e arrivare a 300 persone entro la fine dell’anno. A breve pubblicheremo la road map del piano di Ricerca e Innovazione realizzato in collaborazione con il Ministero dell’Università e della Ricerca e ci apprestiamo a licenziare nuovi bandi finalizzati all’impiego delle risorse del Pnrr avendo già raggiunto tutte le tappe previste dal cronoprogramma”.

Per approfondire

https://www.key4biz.it/acn-in-italia-nel-2022-trattati-1094-incidenti-cyber-160-nei-confronti-della-pa-il-ransomware-tra-le-minacce-piu-impattanti-scarica-la-relazione-annuale/450336/


Attacco ransomware, colpite diverse agenzie governative USA (e centinaia di aziende). Dietro la banda Clop i russi?

Ancora la banda Clop dietro agli attacchi informatici negli USA. Interviene l’Agenzia per la cybersicurezza nazionale

Un cyber attacco globale di probabile matrice russa sta mettendo in allarme diversi Governi, tra cui Washingron. Secondo la CNN, infatti, sono diverse le agenzie governative degli Stati Uniti che hanno registrato violazioni di sistemi e sottrazione di dati.

Al centro dell’attacco ransomware il software MOVEit, ampiamente utilizzato da enti pubblici e privati, imprese e altre organizzazioni.

Al momento, la US Cybersecurity and Infrastructure Security Agency (CISA) ha comunicato che la situazione è sotto controllo, ma le indagini stanno proseguendo, fornendo tutto l’aiuto necessario alle agenzie federali coinvolte che hanno subito violazioni e breach.

Eric Goldstein, vicedirettore esecutivo dell’agenzia per la sicurezza informatica, ha confermato: “Stiamo lavorando per valutare con urgenza gli impatti dell’attacco e garantire una tempestiva risoluzione dei problemi”.

Centinaia le organizzazioni colpite negli USA

Secondo l’articolo della CNN, un alto funzionario della CISA ha affermato che sono centinaia le agenzie federali, le aziende e le organizzazioni che solo negli Stati Uniti sono state coinvolte dall’azione condotta dalla banda di crackers Clop, ritenuta dagli esperti la matrice del cyber attacco globale.

L’intervento dell’Agenzia americana per la cybersecurity è arrivato dopo che la Progress Software, la società statunitense che ha sviluppato il programma sfruttato dai cyber criminali, ha annunciato di aver individuato una seconda vulnerabilità.

Alla CNN risulta che anche il Dipartimento per l’Energia del Governo degli Stati Uniti sia stato colpito dal ransomware.

Al momento sembra che i record di dati di due unità del Dipartimento siano stati compromessi in qualche modo, ma le indagini sull’incidente sono ancora in corso, come sono ancora in corso le azioni di mitigazione degli eventuali danni.

Un portavoce federale ha spiegato alla CNN che un’entità coinvolta nell’attacco è la Oak Ridge Associated Universities, un centro di ricerca senza scopo di lucro. L’altra è un appaltatore eterno dell’impianto pilota di trattamento dei rifiuti del dipartimento nel New Mexico, che smaltisce i materiali di scarto del settore nucleare.

Indagini in corso anche per la Johns Hopkins University di Baltimora, l’Università della Georgia, la Shell, i Governi degli Stati della Minnesota e dell’Illinois.

I russi dietro gli attacchi?

Si tratta di un campagna hacker globale che da un paio di settimane sta colpendo diversi Paesi. Al centro degli attacchi sempre le vulnerabilità del software MOVEit, molto utilizzato in tutto il mondo per il trasferimento di dati, informazioni e documenti sensibili.

La stessa Office of Communication (Ofcom), l’autorità indipendente per la regolamentazione del settore delle comunicazioni nel Regno Unito, ha denunciato di esserne stata vittima.

In Gran Bretagna sono state diverse le vittime eccellenti, tra cui la BBC, la società dei Trasporti di Londra (TfL), British Airways, Ernst & Young, Aer Lingus, Boots.

Tutte queste organizzazioni avevano tempo fino a mercoledì per pagare il riscatto, come prevede ogni attacco ransomware e come comunicato dai cyber criminali in un post nel dark web. Al momento non è chiaro se qualcuno abbia già pagato o meno. Le autorità consigliano sempre di non effettuare mai nessun pagamento.

Il pericolo, ora, è che la banda Clop, che si ritiene abbia sede in Russia e che probabilmente è sponsorizzata da Mosca in qualche modo, fornisca informazioni strategiche ad altri gruppi di cyber criminali che potrebbero sfruttare le stesse vulnerabilità per eseguire ulteriori attacchi informatici nei prossimi giorni, ampliando la platea delle vittime e il volume dei danni.

https://www.key4biz.it/attacco-ransomware-colpite-diverse-agenzie-governative-usa-e-centinaia-di-aziende-dietro-la-banda-clop-i-russi/450205/


Ransomware, attacco all’Ofcom britannica. Colpite anche BBC, Ernst & Young, i Trasporti di Londra e British Airways

Violato il software MOVEit Transfer, coinvolte numerose società nel Regno Unito

Una lunga catena di attacchi ransomware a colpito la Gran Bretagna negli ultimi giorni. La stessa Office of Communication (Ofcom), l’autorità indipendente per la regolamentazione del settore delle comunicazioni nel Regno Unito, ha denunciato di esserne stata vittima.

Durante gli attacchi all’Ofcom sono stati sottratti dati sensibili e informazioni personali relativi a 412 dipendenti. Ma il vero problema è stata la violazione del software MOVEit Transfer, soluzione molto diffusa che consente alle imprese e altre organizzazioni di spostare file in maniera protetta.

Diverse le vittime eccellenti del ransomware: la BBC, la società dei Trasporti di Londra (TfL), British Airways, Ernst & Young, Aer Lingus, Boots.

L’attacco potrebbe aver coinvolto molte più società e l’Ofcom ha assicurato di aver avvertito tutte le potenziali vittime, di aver coinvolto l’Autorità britannica per la tutela della privacy (l’Information Commissioners Office) e di vigilare costantemente su quanto sta accadendo.

Dietro il ransomware ci sarebbe il gruppo russo Clop

“Durante l’attacco – ha affermato un portavoce alla BBC – è stata sottratta una quantità minima di dati relativi alle società coinvolte, alcuni di essi riservati, e abbiamo preso tutti i provvedimenti del caso per impedire temporaneamente l’utilizzo di MOVEit da parte di altre organizzazioni”.

Secondo le indagini in corso, comunque, dietro l’attacco ransomware ci sarebbe il gruppo Clop, con sede in Russia, che ha minacciato di iniziare a diffondere nel dark web tutti i dati sottratti finora, a partire da oggi.

Quasi tutti i soggetti coinvolti hanno garantito che nessun sistema è stato compromesso e che nessun dato sensibile, ad esempio relativo a carte di credito o conti bancari, è finito nelle mani dei cyber criminali.

Sembra che gran parte delle società coinvolte nell’attacco a catena impiegavano il sistema di gestione del libro paga Zellis, che secondo l’Ofcom è stato il “Cavallo di Troia” sfruttato dagli attaccanti.

Sbagliato pagare

Come sempre, in questi casi, alle vittime è chiesto di pagare una sorta di riscatto. Nonostante i consigli delle autorità nazionali e delle forze dell’ordine, alla fine capita che qualcuno paghi, ma non c’è certezza che questa opzione sia utile, anzi, molto spesso è il contrario: chi decide di pagare poi continua ad essere vittima di attacchi.

Il ransomware è infatti un software dannoso (“malevolo”) che può colpire qualsiasi dispositivo digitale connesso in rete (PC, tablet, smartphone, smart TV), bloccando l’accesso a tutti o ad alcuni dei suoi contenuti (foto, video, file, ecc.) per poi chiedere un riscatto (in inglese, “ransom”) da pagare per “liberarli”.

https://www.key4biz.it/ransomware-attacco-allofcom-britannica-colpite-anche-bbc-ernst-young-i-trasporti-di-londra-e-british-airways/449761/


Why In-Office Work Is The Real Threat to Cybersecurity

Opinions expressed by Entrepreneur contributors are their own.

Imagine a home filled with sophisticated locks, CCTV cameras, and a state-of-the-art security system. Yet, the owner leaves the back door wide open. This is precisely what’s happening in the world of corporate cybersecurity. As organizations fret over the potential risks of remote work, new research suggests the real dangers lurk within the office itself. That finding from a groundbreaking study from the Farmer School of Business at Miami University is definitely a surprise to me and my clients who I help transition to hybrid and remote work, and it will inform some valuable conversations going forward.

The unexpected benefits of remote work on cybersecurity

The Farmer School of Business researchers discovered that remote workers exhibit a higher level of cybersecurity awareness and take more security-related precautions than their in-office counterparts (forthcoming in the July issue of Computers & Security). That’s right — working from home might actually make employees more vigilant when it comes to cybersecurity. In my emailed interview with the author Joseph K. Nwankpa, he told me “When we surveyed remote workers, we expected the results to reveal cybersecurity complacency, but surprisingly, the survey revealed remote cyber vigilance.”

This surprising outcome can be attributed to the so-called “Peltzman Effect” and the complacency framework, which the study draws upon to explore how remote working may trigger a moral hazard regarding employee cybersecurity awareness and security-based precaution-taking. Remote employees tend to feel a heightened sense of responsibility for their own cybersecurity, while office workers often become complacent, trusting their companies to handle cyber threats on their behalf.

Related: Employers: Hybrid Work is Not The Problem — Your Guidelines Are. Here’s Why and How to Fix Them.

Complacency: The Achilles’ heel of office workers

Imagine being on a cruise ship with an impeccable safety record. You might feel so secure that you skip the safety drill and neglect to learn the location of the lifeboats. This is the complacency effect in action. Office workers, surrounded by the perceived safety of their company’s cybersecurity measures, may be less likely to follow best practices and take necessary precautions.

The study cites prior research that reveals how employees working within the corporate office and boundaries trust their firms to develop, maintain and update security countermeasures to mitigate cybersecurity threats and risks. As a result, these employees are not apt or mindful of security threats and concerns, leading to constrained cybersecurity awareness.

On the other hand, remote workers, like sailors navigating stormy seas, understand that they must be constantly vigilant. This heightened awareness leads them to take more security-based precautions, ultimately keeping their company’s digital assets safer.

Indeed, the human element of security is enhanced through a switch to remote work. Thus, Nwankpa stated “Our study found that working from the office within corporate firewalls and security boundaries induced employees to exhibit risky cybersecurity behavior, such as diminished cybersecurity awareness and precaution-taking. However, switching to remote work made employees feel insecure, leading to heightened cybersecurity awareness and cybersecurity precautionary measures.”

The pivotal role of information security policy compliance

The study also found that information security policy compliance played a significant role in remote workers’ heightened cybersecurity awareness. This suggests that companies must prioritize and enforce their security policies to ensure that all employees, whether in the office or at home, are adequately prepared to handle cyber threats.

The research model used in the study examined the impact of remote working on security-based precaution-taking and the role of cybersecurity awareness in the relationship between remote working and security-based precaution-taking. The data collected from 203 remote workers across the U.S. provided strong support for the research model, indicating that remote working is positively associated with cybersecurity awareness and security-based precaution-taking.

Furthermore, the study reveals that as remote workers gain cybersecurity awareness, they are more likely to apply security-based precaution measures. This reinforces the idea that fostering cybersecurity awareness among remote workers can lead to better protection of organizational information assets against threats.

Related: Why Cybersecurity Needs to be Prioritised as Small Businesses Face the Cost-of-Living Crisis

Remote Work: A potential solution to cybersecurity woes

Contrary to popular belief, the findings of this study demonstrate that remote work can actually improve cybersecurity. Companies can leverage this knowledge to their advantage, promoting remote work arrangements and fostering a culture of vigilance and cybersecurity responsibility among their employees.

One way to achieve this is by understanding the relationship between cybersecurity awareness and security-based precaution-taking. By focusing on this relationship, organizations can clarify how and when remote working can create positive cybersecurity behavior among end-users, as suggested by the study.

Organizations should not shy away from embracing remote work arrangements, as the study reveals that these can lead to better cybersecurity outcomes. By fostering a culture of trust, personal responsibility, and cybersecurity awareness among remote employees, companies can empower their workforce to take the necessary precautions and maintain a high level of vigilance, ultimately leading to a more secure digital environment.

The importance of training and employee engagement

To further enhance cybersecurity in a remote work setting, organizations should invest in comprehensive training programs that cover both technical and behavioral aspects of cybersecurity. By making employees aware of the potential threats and risks, as well as providing them with the tools and knowledge needed to protect themselves and the company, businesses can significantly reduce their vulnerability to cyberattacks.

In addition, organizations should actively engage their remote employees and encourage open communication about cybersecurity issues. By involving employees in the decision-making process and addressing their concerns, companies can create a sense of ownership and shared responsibility for the organization’s cybersecurity.

Reevaluating Cybersecurity Strategies for a Hybrid Workforce

As the business world moves towards a more hybrid workforce, with a mix of office-based and remote employees, it is crucial for organizations to reevaluate their cybersecurity strategies. Companies must consider the unique challenges and opportunities presented by remote work and adapt their policies and practices accordingly.

This may involve updating security protocols, implementing new technologies, and rethinking the traditional office-centric approach to cybersecurity. By embracing the unexpected benefits of remote work and adapting to the evolving digital landscape, organizations can create a more secure and resilient future.

The groundbreaking study from the Farmer School of Business at Miami University opens the door for further research into the distinctions between remote and office work and their implications on cybersecurity. Future research could explore how different remote work arrangements, such as hybrid models or fully remote workforces, may impact cybersecurity awareness and precaution-taking behavior among employees.

Moreover, researchers could investigate the role of various factors, such as organizational culture, leadership, and technology, in shaping employees’ cybersecurity behavior in both remote and office environments. This would provide valuable insights to help organizations develop more effective strategies for managing cybersecurity in an increasingly connected and remote world.

Related: Cybersecurity Practices That Protect Your Small Business

Cognitive Biases and their Impact on Cybersecurity

Cognitive biases can significantly influence how employees perceive and respond to cybersecurity threats, both in remote and office settings. By understanding the impact of these biases, organizations can tailor their cybersecurity strategies to address these psychological factors and promote more effective security behaviors among their workforce. Let’s explore two specific cognitive biases that may impact cybersecurity in the context of remote work and office environments: the status quo bias and the optimism bias.

The status quo bias refers to the tendency for people to prefer maintaining their current state or situation, even when change could potentially bring about benefits or improvements. In the context of cybersecurity, employees working in a corporate office environment may be more prone to the status quo bias, as they might assume that their organization’s existing security measures are sufficient to protect them from cyberthreats.

This complacency can lead to a lack of personal responsibility and a decreased likelihood of adopting new security behaviors or updating existing practices. The Farmer School of Business study highlights this issue, revealing that employees working in corporate offices often trust their organizations to handle cybersecurity threats and, as a result, may neglect their own role in safeguarding company data and assets.

To counteract the status quo bias, organizations should continuously emphasize the evolving nature of cyber threats and the importance of individual responsibility in maintaining security. Encouraging employees to stay updated on the latest security best practices and providing regular training on new threats can help keep cybersecurity at the forefront of their minds and reduce the impact of the status quo bias.

The optimism bias refers to the inclination of individuals to underestimate the likelihood of negative events occurring, while overestimating the probability of positive outcomes. In the context of remote work and cybersecurity, the optimism bias may manifest as office-based employees believing that they are less likely to fall victim to cyberattacks than their remote counterparts.

This overconfidence may lead office-based workers to overlook potential security risks and neglect precautionary measures, such as adhering to company security policies. The Farmer School of Business study supports this assumption by showing that remote workers are more likely to have a higher level of cybersecurity awareness and take more security-related precautions than those working in an office.

To mitigate the effects of optimism bias, organizations should provide remote employees with clear and realistic information about the cybersecurity risks associated with remote work. Sharing real-life examples of cyberattacks targeting office-based as well as remote workers and emphasizing the importance of personal responsibility can help raise awareness and encourage employees to be more vigilant.

Conclusion

The study from the Farmer School of Business at Miami University serves as a wake-up call for organizations to rethink their approach to cybersecurity in the age of remote work. By embracing the benefits of remote work, fostering a culture of cybersecurity awareness, and adapting their strategies to the evolving digital landscape, companies can ensure the protection of their valuable digital assets and navigate the treacherous waters of the cyber world with confidence.

https://www.entrepreneur.com/science-technology/why-in-office-work-is-the-real-threat-to-cybersecurity/452562


Tor, l’anonimato e la cifratura telescopica

Quando si sente parlare di Tor, o meglio, del Tor-browser, si pensa immediatamente a uno strumento legato alla malavita, all’illecito, al terrorismo. Eppure, il progetto è portato avanti da una organizzazione non-profit che ha sede a Seattle, stato di Washington, USA.

È una cosiddetta organizzazione 501(c)(3), che agisce cioè con il beneficio di essere esente da tasse federali e risulta essere una dei 29 tipi di organizzazioni non-profit che operano negli Stati Uniti. 501(c)(3).

Nel passato ha avuto molti sponsor illustri – come EFF e Mozilla – ma dobbiamo osservare che è finanziata dallo Stato americano e numerose altre organizzazioni non governative e non-profit, anche non americane, nonché da singoli individui; tutto ciò nonostante la NSA abbia dichiarato di non essere capace di determinare l’identità di tutti gli utenti di Tor tutte le volte; tuttavia sembrerebbe che riesca a decifrarne le comunicazioni.

IL PROGETTO TOR

Il nome Tor viene spesso usato in modo impreciso. Tor sta per “The Onion Router” e si riferisce al software open-source che permette comunicazioni anonime usando una rete “overlay”, spesso chiamata ancora Tor, gratuita ed estesa su tutto il mondo, ed operata su base volontaria. L’intero prende il nome di progetto Tor portando dunque a creare confusione, essendo il termine usato in tre contesti differenti.

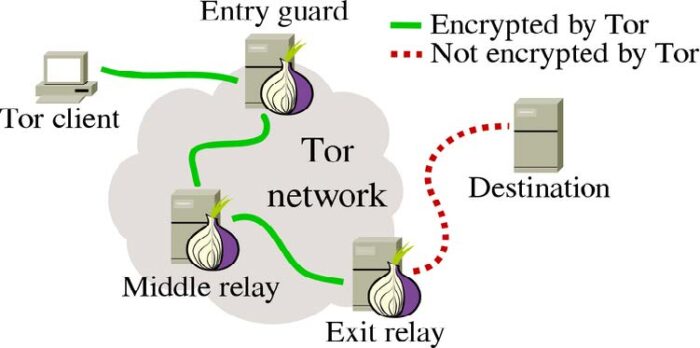
Figura 1. Schema logico di funzionamento della rete Tor

L’obiettivo del progetto è quello di costruire e gestire una rete overlay, consentendo agli utenti di connettersi a server, normalmente raggiungibili attraverso Internet, in pieno anonimato.

Ciò viene ottenuto attraverso la cooperazione di diversi “relay”, diffusi in tutto il mondo, che contribuiscono alla creazione e funzionamento della rete overlay. Una descrizione qualitativa è mostrata in Figura 1. L’utente che usa il Tor-browser si trova sul cosiddetto Tor client ed usa tre relay generati scegliendoli casualmente nell’insieme di tutti i relay (circa settemila).

I tre scelti, noti solamente al Tor-browser, prendono il nome di guardia, centro e punto di uscita (in figura, entry guard, middle relay ed exit relay).
Tutto ciò viene fatto per consentire al client di connettersi con la destinazione, transitando attraverso guardia, centro e punto di uscita (nell’ordine).

La sequenza di relay è ordinata dalla guardia al punto di uscita e contribuisce a definire il circuito (relay circuit), costituito appunto dal Tor client, la guardia, il centro, il punto di uscita e la destinazione.

L’unico soggetto che conosce completamente il circuito è il Tor client, mentre gli altri conoscono solo il punto precedente ed il successivo (se esiste): ciò per garantire l’anonimato. Infatti, nelle registrazioni presso la destinazione, dette file di log, apparirà solo una visita che sembra provenire dal punto di uscita.

Nel Tor-browser, che costituisce in pratica il Tor client, è disponibile la funzione “nuovo circuito per questo sito”, nel caso l’utente, per qualche ragione, desideri un circuito differente (la guardia non può cambiare). La funzione consente di generare istantaneamente un nuovo circuito per la stessa destinazione, avente la stessa guardia.

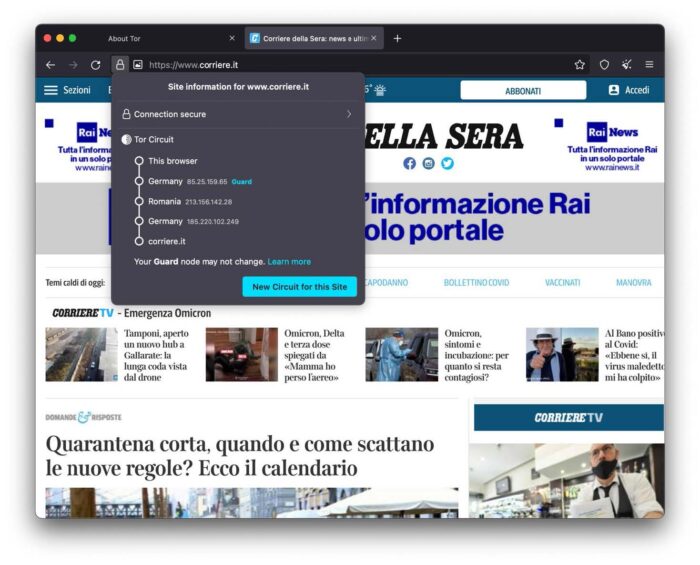
Figura 2. Esempio di circuito composto da un relay in Germania, uno in Romania e un altro ancora in Germania. La destinazione vedrà dunque una visita proveniente dalla Germania.

In Figura 2 si mostrano le informazioni di circuito relate al sito https://www.corriere.it/. Si nota il pulsante su sfondo blu che permette di generare un nuovo circuito.

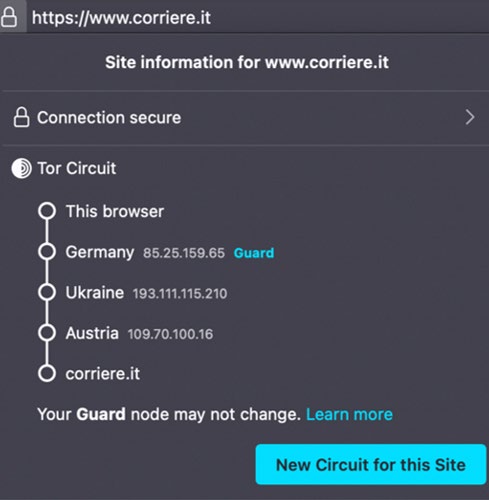
Figura 3. Nuovo circuito per il sito www.corriere.it.

Una volta richiesto e ottenuto un nuovo circuito, questo si rivelerà essere come mostrato in Figura 3; il nuovo punto di uscita si troverà dunque in Austria. Non molti sanno che si può agire sulla scelta del punto di uscita, configurando in maniera particolare il file torrc, che permette di esprimere alcune preferenze, come appunto una lista di paesi ai quali debba appartenere il punto di uscita, ottenendo il risultato di visitare la destinazione come se ci si trovasse in uno dei paesi elencati.

Ancora dalla Figura 1 si può notare che le informazioni trasmesse/ricevute dal client mentre queste si trovano all’interno della rete Tor sono cifrate, mentre non è detto che lo siano le conversazioni fra il punto di uscita e la destinazione. Questo punto sarà meglio sviluppato nella prossima sezione.

LA CIFRATURA TELESCOPICA DI TOR

La parte di circuito dal client fino al punto di uscita è protetta da una cifratura, ad opera del software che realizza la rete Tor. Diverso è il discorso per l’ultimo tratto, fra il punto di uscita e la destinazione: se il collegamento (meglio: la URL) inizia con http questo sarà in chiaro, se invece inizia con https questo sarà cifrato, ma non per opera di Tor, ma grazie al protocollo TLS che la destinazione ha ritenuto di attivare. Il circuito sarà dunque completamente cifrato, in alternativa alla cifratura offerta da Tor fino al punto di uscita, ma ciò dipende solo dalla destinazione.

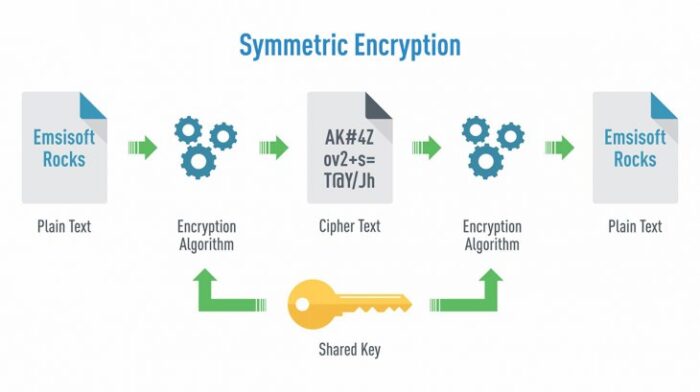
Figura 4. Modello di cifratura simmetrica

Per meglio descrivere la cifratura operata da Tor, ricordiamo il modello generale della cifratura simmetrica. Si osservi la Figura 4, in cui si mostra un testo in chiaro (plaintext) che grazie a un algoritmo di cifratura simmetrico viene trasformato in testo cifrato (ciphertext). L’algoritmo di cifratura, oltre a prendere in input il plaintext, riceve anche una chiave, che possiamo pensare come sequenza casuale di qualche centinaio di bit (128 e 256 molto usati). Dalla parte opposta c’è un algoritmo di decifratura che prendendo in input il ciphertext, e la stessa chiave, restituisce in output il plaintext.

La cifratura si dice simmetrica perché si usa la stessa chiave per cifrare e decifrare; altrimenti si definirebbe asimmetrica.

Naturalmente la chiave deve essere mantenuta segreta, ma condivisa fra le due parti: la sicurezza ai fini della confidenzialità sta nella segretezza della chiave mentre algoritmo usato e altri parametri possono essere pubblici.

Indichiamo il client con C, la guardia con Rin, il centro con Rc, il punto di uscita con Rout e la destinazione con D. All’inizio delle operazioni C concorda, rispettivamente, una chiave kin con Rin, kc con Rc e kout con Rout. Le informazioni trasmesse da C sono cifrate dapprima con kout, ottenendo un ciphertext, quindi cifrate di nuovo con kc, ottenendo un altro ciphertext e infine cifrate con kin, ottenendo un terzo ciphertext, che è quello che viene effettivamente trasmesso.

Si noti che se D prevedeva protocollo https, prima di cifrare con kout si sarebbe proceduto a cifrare i dati attraverso le primitive del protocollo standard TLS. Ignorando la questione se TLS sia presente o no, abbiamo tre livelli di cifratura annidati, operati dalla rete Tor e in particolare ricevuti dalla guardia.
All’arrivo del ciphertext presso la guardia questa, che conosce kin, l’ultima chiave usata per la cifratura multipla, può operare un livello di decifratura e inviare il ciphertext risultante al centro, che riceverà una sua volta un ciphertext recante cifratura a due livelli e che può decifrare con kc e inviare il ciphertext risultante al punto di uscita, che riceverà dunque un ciphertext con cifratura ad un solo livello e che potrà decifrare con kout.

Dunque, nel caso di https, dobbiamo aggiungere ai livelli appena usati un ulteriore livello di cifratura, dato da TLS. Il processo è illustrato in Figura 5, che mostra appunto il modello di cifratura telescopica usato da Tor.

Per il pubblico più tecnico aggiungiamo che le connessioni di rete che consentono l’invio lungo il circuito dei ciphertext descritti usano il protocollo TLS e quindi un ulteriore livello di cifratura la cui presenza non impatta sula cifratura telescopica e che è noto a tutti i sistemi operativi. Tor esegue cifratura basata su AES, famoso standard scelto dal NIST.

Concludendo, la cifratura descritta consente confidenzialità, inoltre vari accorgimenti aiutano i circuiti a funzionare (ogni relay può partecipare a vari circuiti) senza rivelare dettagli sull’intero circuito. Il miglior utilizzo del Tor-browser è quello con https. Un’ottima pagina che mostra come Tor funziona con/senza https è quella di EFF: https://www.eff.org/pages/tor-and-https. Alcuni usano Tor solo con una VPN, che mette in sicurezza il collegamento fra client e guardia.

L’IMPORTANZA DELL’ANONIMATO

Abbiamo in mente almeno tre scenari d’uso in cui l’anonimato proteggerebbe gli utenti di un browser. Nel primo pensiamo a tutti coloro che sono sottoposti a censura e non hanno libertà di espressione. L’essere anonimi consente loro di accedere a reti sociali e più in generale ad Internet senza rivelare la propria identità. Infatti, ogni volta che facciamo l’azione di visitare una pagina web questa lascia delle tracce.

Nei file “di log” del server web ci saranno delle linee che descrivono data e ora dell’azione, tipo di azione, indirizzo IP di chi ha eseguito l’azione. Nel peggiore dei casi le pagine conterranno elementi invisibili destinati a tracciare e profilare l’utente (generalmente a scopo commerciale) che aiutano molto nell’identificazione dell’utente.

Il Tor-browser contrasta tali azioni, lasciando tracce falsate e l’IP del punto di uscita.

È vero che la lista dei Tor relay è pubblica, per cui il server web si accorgerà che la visita è stata fatta attraverso Tor, ma non ci saranno altri elementi che aiuteranno a identificare l’utente. Per motivi che saranno discussi in seguito, alcuni server web, riconoscendo un accesso proveniente da Tor, si rifiutano di erogare il servizio, negando la pagina all’utente.

Un secondo scenario è quello di un utente “normale,” che effettua un comune uso del web: per prevenire il tracciamento e la profilazione, che lo condanneranno a subire certe pubblicità che risulterebbero più efficaci in base ai suoi interessi e ai comportamenti passati, si ricorre all’uso del Tor-browser, che, come detto, aiuta a contrastare la profilazione (incluso il browser fingerprinting).

Il terzo è un tipo scenario della business intelligence, ove l’utente lavora in qualche organizzazione e magari effettua OSINT sul web per determinare comportamenti e strategie dei concorrenti. Come detto, le azioni svolte dall’utente lasciano tracce, per cui l’organizzazione concorrente troverebbe nei log gli accessi effettuati e ne trarrebbe conseguenze, facendo la visita dell’utente inquinare lo scenario di indagine OSINT. Con l’uso del Tor-browser si riduce o si annulla tale rischio, ottenendo dunque uno strumento utile ai fini di intelligence.

Esistono ulteriori scenari, fra i quali l’uso del Tor-browser da parte di criminali e terroristi, che hanno evidentemente l’interesse a celare le proprie tracce. Questa è la ragione per cui molte organizzazioni non vogliono l’uso di Tor e bloccano sia le visite provenienti da Tor sia gli accessi al sito web del progetto. Quindi esiste una percezione, giustificata dall’uso non etico di Tor, che spinge alcune organizzazioni a bloccare Tor. Un po’ come bloccare la produzione di pistole perché potrebbero essere usate con intenti non etici.

IL TOR-BROWSER

Ne abbiamo già parlato. Vale la pena precisare che si può scaricare dal sito del progetto, oltre che da numerose altre fonti, e che viene costruito, e aggiornato frequentemente, a parte da una versione “recente” di Mozilla Firefox (non l’ultima); talvolta ciò crea un problema sulla piattaforma in uso che “vede” erroneamente due istanze in esecuzione di Firefox. Si tratta in entrambi i casi di software open-source.

Il Tor-browser richiede, ai fini dell’anonimato, un uso accorto, che vede l’utente fare clic con cautela. In particolare, molti attacchi volti a de-anonimizzare l’utente, si sono basati sul fatto che, in corrispondenza a certi clic, il browser aziona automaticamente altri programmi, che magari si connettono a Internet autonomamente (senza usare Tor quindi) e finiscono con il rivelare il vero indirizzo IP dell’utente.

Questo avveniva specialmente nel passato, mentre oggi tali automatismi in genere non si verificano. È comunque buona pratica, all’installazione del Tor-browser, fare “un giro” attraverso le sue preferenze (command + ‘,’ sul Mac, non abbiamo ora sottomano una macchina Windows); è una cosa che si fa una volta sola, ma che fornisce grande aiuto per il corretto funzionamento dello strumento e soprattutto senza sorprese.

Altra cosa che c’è da sapere è che il Tor-browser può essere scaricato senza installatore (si parla di “bundle”), poi messo su una penna USB. Può essere eseguito direttamente dalla penna, utile nel caso non si posseggano diritti di fare l’installazione.

Il Tor-browser può essere usato come un normalissimo browser, tutta via, a causa del fardello costituito dalla overlay network e la cifratura telescopica, risulta essere un po’ lento. In presenza di buona connessione la sua velocità è ancora accettabile, ma per download, torrent e video streaming è totalmente (se non proibitivamente) inefficiente.

È vero che possiamo usare il Tor-browser come un normale browser, ma le sue impostazioni di sicurezza faranno sì che alcune pagine non vengano mostrate correttamente. Questa è la ragione per cui qualunque utente Tor ha a disposizione anche un browser tradizionale.

HIDDEN SERVICE AND DARK NET

Si parla oggi molto della dark net, o dark web. Facciamo un po’ d’ordine. Il web che tutti conoscono, indicizzabile da Google o da altro motore di ricerca, viene chiamato “web di superficie”. Questo perché esiste un web molto più ampio chiamato “deep web” e costituito da tutte quelle pagine web che non possono essere raggiunte da un motore di ricerca (perché occorre una password, o esiste un divieto, o qualunque altro motivo). Il dark web è una parte del deep web (in quanto non raggiungibile dai normali motori di ricerca). Ma in cosa consiste?

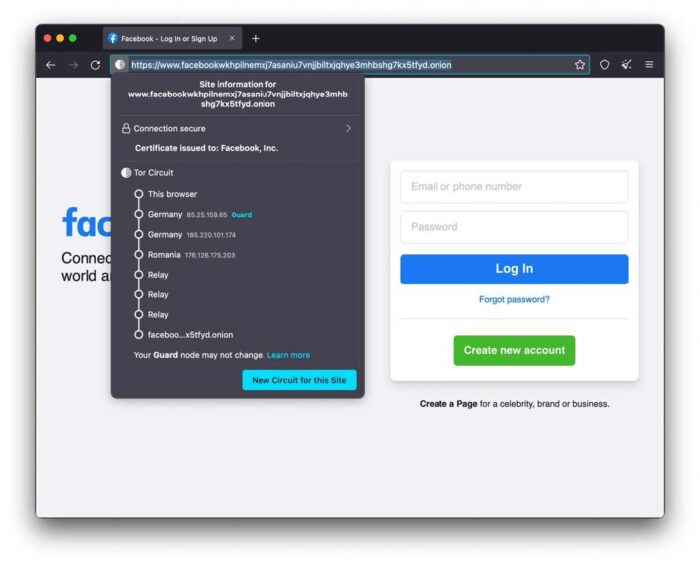
Abbiamo visto che l’utente del Tor-browser si trova a creare un circuito che passa attraverso tre relay per raggiungere la sua destinazione. Similmente, il proprietario di un sito web, può decidere di costruire un circuito per far raggiungere il proprio sito. In tal caso il sito risulta nascosto (non ne conosciamo l’IP), viene chiamato hidden service, e si fa riconoscere da un indirizzo incomprensibile per i normali browser, che termina con .onion, ma che viene perfettamente riconosciuto dal Tor-browser. In Figura 6 ne è mostrato un esempio.

Figura 6. Sito web “hidden” di Facebook, per consentire l’accesso anonimo.

Come si può vedere si ottiene un circuito più lungo sequenziando i due circuiti (meglio, i loro relay), ottenendo un circuito di lunghezza otto di cui non si conoscono i dettagli relativi al sito hidden che si visita. In tal modo si possono esportare servizi web in pieno anonimato: il servizio hidden è nascosto nella rete e l’insieme dei servizi hidden costituisce il dark web.

Muoversi nel dark web richiede la conoscenza dei relativi indirizzi, oltre che all’uso del Tor-browser. Questi indirizzi, per ragioni di sicurezza, variano molto nel tempo: così è frequente trovare l’indicazione di indirizzi nel dark web che non sono invece funzionanti. Non c’è nulla di cui stupirsi. A suo tempo, il proprietario del servizio ha probabilmente divulgato il nuovo indirizzo in qualche modo, anche pubblicandolo all’interno di qualche improbabile forum, magari sul web di superfice.

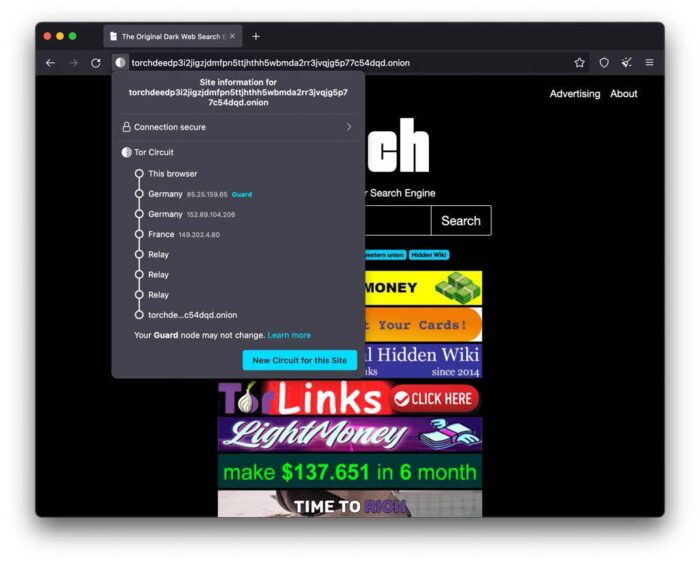
Ad ogni modo, esistono motori di ricerca specifici per il dark web, come ad esempio il Torch Search Engine (v. Figura 7). L’utilizzo di un motore di ricerca per il dark web può facilmente convincere l’utente della soverchiante presenza di siti illegali nel dark web; eppure, i siti hidden totalmente etici sono comunque tanti. Ecco una lista di altri motori di ricerca per il dark web: Ahmia, Onion Search Engine, Candle, The Uncensored Hidden Wiki, TorLinks, HayStack, TorDex; i rispettivi indirizzi (onion o tradizionali) sono stati aggiornati recentemente con il passaggio a una nuova versione di Tor, per cui occorre un po’ di tempo e motivazione per ritrovarli.

Figura 7. Esempio di motore di ricerca per rete Tor.

CONCLUDENDO

Molte organizzazioni sono a favore dei diritti digitali e della privacy, a partire da EFF e Mozilla. Invero, ne esistono altre, oltre ad alcune che dicono di difendere la privacy (come Apple). Eppure, a guardare il loro comportamento, la cosa non sembra. Apple, ad esempio, negli smartphone realizza una configurabilità e un controllo delle connessioni assai più debole di quanto fa su computer desktop e portatili. Per non parlare del fatto che lo smartphone contiene molti più dati di quello che pensiamo (quasi ogni nostro respiro) ed è pronto a cederli alle varie app se noi incautamente autorizziamo l’operazione, descritta in termini molto più aulici.

Un discorso collegato è la privacy della e-mail. È vero che viene trasmessa e ricevuta attraverso connessioni oggi cifrate, ma, considerando i vari intermediari (o agenti) che partecipano al processo di consegna della posta, loro, così come il server destinatario, hanno memorizzato il messaggio in chiaro, realizzando un sistema che non impiega cifratura end-to-end, ma potremmo dire, inventando il termine, next-to-next.

L’utilità di Tor è legata al numero di relay. Oggi sono circa settemila; sul sito del progetto è possibile visionare statistiche e serie storiche. Tanti più utenti decideranno di usare Tor, quanto più questo sarà maggiormente sicuro, e pronto ad accompagnare ogni utente in un viaggio anonimo, al contrario della modalità anonima dei browser che non consente di nascondere il proprio IP.

Esistono oggi molti servizi su Tor, come reti sociali, e-mail, chat, forum, blog, che funzionano all’insegna dell’anonimato totale. Inoltre, sono disponibili alcune distribuzioni linux che eseguono qualunque connessione di rete usando Tor, proteggendo l’anonimato qualunque uso si faccia di ogni applicazione. Tali distribuzioni risultano essere piuttosto apprezzate per lo svolgimento di attività forensi, test di sicurezza, intercettazioni di rete ed altro, proteggendo l’anonimato dell’utente.

Articolo a cura di Fabrizio D’Amore

Profilo Autore

Romano, docente di Cybersecurity alla Sapienza Università di Roma. Ha trascorso periodi di studio e ricerca all’estero (Zurigo, Buenos Aires, Berkeley, UMIACS a College Park Maryland). Insegna inoltre corsi di crittografia, sicurezza delle informazioni, sicurezza applicativa e steganografia presso alcuni master ed altre iniziative di alta formazione. Direttore del master di 2° livello in Sicurezza delle informazioni e informazione strategica, in collaborazione con il DIS. Svolge attività di verificatore e di consulente tecnico di parte. Referente scientifico di contratti di ricerca applicata, studio e analisi fra università ed enti istituzionali e privati. Dal 2015 la sua attività di ricerca si concentra sul campo della steganografia/watermarking, sicurezza del software (antiplagio), cybersecurity del volo aero civile e delle infrastrutture, modelli di autenticazione, protezione dei dati & privacy e OSINT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/tor-lanonimato-e-la-cifratura-telescopica/


Infrastrutture critiche, spesa globale in cybersecurity a 380 miliardi di dollari entro il 2027

Infrastrutture critiche, quanto spenderemo per la loro cyber difesa?

A partire dalla pandemia da Covid-19, con i lockdown e i blocchi alle attività sociali, gli investimenti in soluzioni e tecnologie per la sicurezza informatica delle infrastrutture critiche è andata aumentando progressivamente in tutto il mondo.

Secondo stime contenute nel Report pubblicato da ABI Research, dal titolo “Critical Infrastructure Security“, la spesa globale per la cybersecyurity delle infrastrutture critiche raggiungerà i 380 miliardi di dollari entro il 2027.

Un aumento degli investimenti in questo settore cruciale valutabile attorno ad un +80% rispetto ai 213 miliardi di dollari attesi per la fine del 2023.

Cosa sono le infrastrutture critiche e perché è fondamentale proteggerle

Le infrastrutture critiche (IC), secondo una definizione standard a livello istituzionale, sono le risorse materiali, i servizi, i sistemi di tecnologia dell’informazione, le reti e i beni infrastrutturali che, se danneggiati o distrutti, causerebbero gravi ripercussioni alle funzioni cruciali della società, tra cui la catena di approvvigionamenti, la salute, la sicurezza e il benessere economico o sociale dello Stato e della popolazione.

Parliamo di infrastrutture critiche senza le quali, come spiegato, si potrebbero avere gravi ripercussioni nell’offerta di servizi basilari per la collettività, come le amministrazioni pubbliche centrali, la salute e la sanità, i trasporti, l’acqua e l’energia, l’informazione e la comunicazione, la sicurezza pubblica e alimentare.

Il nostro ministero dell’interno ci fornisce una lista esaustiva delle principali IC del nostro Paese.

Gli USA il Paese che investirà di più al mondo. La Difesa in cima alla lista della spesa

A livello di spesa per nazione, gli Stati Uniti sono quelli che investiranno di più in soluzioni e tecnologie di cybersecurity per le IC nazionali, più o meno attorno ai 237 miliardi di dollari entro il 2027, secondo lo studio.

Probabilmente la spesa generale in questo tipo di mercato tenderà a ridursi progressivamente con il passare degli anni e con la fine dell’emergenza Covid-19 in tutto il mondo, che aveva portato ad un drastico aumento degli investimenti soprattutto per la cybersecurity nella sanità, nei trasporti e nelle reti di comunicazione.

Secondo Michael Amiri, Senior Industrial Cybersecurity Analyst presso ABI Research, il settore della Difesa registrerà la spesa maggiore, pari a circa 52 miliardi di dollari entro i prossimi quattro anni.

In questo caso il volume di spesa dovrebbe aumentare nei prossimi anni, sia per le crescenti tensioni geopolitiche, sia per l’attuale conflitto in Ucraina.

https://www.key4biz.it/infrastrutture-critiche-spesa-globale-in-cybersecurity-a-380-miliardi-di-dollari-entro-il-2027/449391/


Infrastrutture, presentate a Bruxelles le soluzioni cybersecurity del progetto “Precint”

Lepida e il Living Lab di Bologna alla conferenza europea sul progetto “Precint”

Si è tenuta nella seconda settimana di maggio la conferenza di PRECINCT, il progetto europeo rivolto al miglioramento della resilienza e della sicurezza ciberfisica delle Infrastrutture Critiche (CI). Lepida è partner del progetto nel Living Lab di Bologna (LL4) insieme ad Aeroporto di Bologna, Fondazione ITL e FS-Technologies, ma anche attore nodale con la propria infrastruttura di rete nell’ambito del sito sperimentale di Bologna.

La conferenza di Bruxelles è stata un’opportunità significativa per condividere e approfondire i temi più rilevanti per la protezione delle Infrastrutture Critiche (CI), la sicurezza cibernetica e la gestione delle emergenze, attraverso il confronto e l’apporto di gestori, esperti, industria e stakeholder.

Un intenso programma ha presentato le soluzioni sviluppate ad oggi nel progetto PRECINCT e i risultati di altri progetti europei correlati. Il filo conduttore è l’esigenza urgente di modelli e strumenti avanzati di supporto alla protezione di infrastrutture, impianti e servizi complessi tra loro interconnessi.

Le soluzioni presentate

L’innovazione gioca un ruolo importante, nonostante esistano barriere all’utilizzo da parte degli utenti finali. La formazione di tutti gli attori – dai decisori ai tecnici su procedure, strumenti e tecnologie dedicate – costituisce un fattore rilevante, ma il primo passo fondamentale per la resilienza è la cooperazione tra gestori di infrastrutture differenti ma interdipendenti per la condivisione delle conoscenze, in analogia a quanto in corso di sperimentazione nei Living Labs dei progetti.

Da queste esperienze emerge chiara l’esigenza di infrastrutture di Big Data e standard in grado di abilitare lo scambio di informazioni e l’elaborazione di modelli previsionali per ridurre i disservizi e mitigare le situazioni emergenziali, garantendo la comunicazione in caso di crisi. Su queste tematiche specifiche Lepida ha apportato il proprio contributo nel panel della conferenza dedicato alle prospettive di standardizzazione di cui si parlerà in dettaglio nell’articolo seguente.

Standard dati generalizzati per infrastrutture critiche

Durante la conferenza di Bruxelles si è svolto un Panel specifico sull’argomento delle prospettive di standardizzazione. Su questo argomento, già trattato al Workshop di PRECINCT di novembre, Lepida aveva delineato come opportunità la definizione dei percorsi dei dati di interscambio tra operatori di CI, strutturati cooperativamente per aumentare il livello di resilienza. In occasione dell’incontro di maggio la proposta è stata sviluppata ulteriormente: in particolare si è fatto riferimento ad una visione della International Telecommunication Union (ITU) che introduce la “metadatazione procedurale”.

In una visione di lungo termine, presentata nell’intervento, assieme ai metadati dei dati scambiati con le altre infrastrutture critiche, si ipotizza la presenza di una descrizione in termini funzionali delle azioni che una procedura intende svolgere sulle informazioni messe a disposizione da un altro operatore.

Dati e procedure popolano un unico ambiente informatico, comune a tutti gli operatori: il flusso di elaborazione è definito sulla scorta dei dati disponibili, su come è possibile elaborarli, su quali sono le elaborazioni compatibili.

Il progetto MarghERita in Emilia Romagna

Questo percorso può essere attivato in maniera non supervisionata al determinarsi di certe condizioni di emergenza, prefigurando l’attivazione di Smart Contract tra operatori di CI.

Una piattaforma collaborativa di dati e procedure così ideata risulterebbe facilmente scalabile, a bassi costi per nuovi operatori e un precursore di questo strumento potrebbe essere individuato nel progetto MarghERita dell’Emilia-Romagna, sul quale già si intende fare confluire i dati degli operatori del LL4.

https://www.key4biz.it/infrastrutture-presentate-a-bruxelles-le-soluzioni-cybersecurity-del-progetto-precint/449165/


Netskope mette al sicuro il lavoro ibrido

Numerosi gli annunci dell’ultimo periodo per Netskope che punta a mettere in sicurezza i lavoratori in remoto

Come offrire agli utenti mobili, ovunque essi si trovino, lo stesso livello di esperienza applicativa e sicurezza che riceverebbero se fossero in azienda, senza richiedere alcun hardware aggiuntivo? Sono le sfide del lavoro ibrido che Netskope risolve con diverse tecnologie e nuove integrazioni, alcune annunciate negli ultimi tre mesi e tutte concentrare nel mettere in sicurezza i lavoratori mobili.

Primo client SASE unificato del settore e SD-WAN endpoint integrato

Annunciato in aprile come l’ultima aggiunta al portafoglio Netskope Borderless SD-WAN, Netskope Endpoint SD-WAN è una soluzione software per fornire un accesso sicuro e ottimizzato ai dispositivi endpoint da qualsiasi luogo. Netskope Endpoint SD-WAN utilizza il primo client SASE unificato del mercato, interamente basato su software, facendo convergere le funzionalità SD-WAN e Security Service Edge (SSE) in modo che le organizzazioni possano facilmente ridurre i costi e la complessità, semplificare la connettività, eliminare la proliferazione di più client e prodotti puntuali e mantenere le prestazioni della rete su qualsiasi scala.

Le organizzazioni si scontrano spesso con un’architettura SD-WAN complessa e inadatta per le esigenze di gestione delle applicazioni moderne. Netskope Endpoint SD-WAN unisce i vantaggi dell’SD-WAN e degli strumenti di sicurezza perimetrale in un formato client di facile utilizzo per l’utente finale e l’IT. Offre agli utenti mobili, ovunque essi si trovino, lo stesso livello di esperienza applicativa e sicurezza, che riceverebbero se fossero in azienda.

Questi strumenti possono svolgere un ruolo fondamentale sia per le aziende che per i fornitori di servizi per accelerare la trasformazione della rete e della sicurezza perimetrale.

Ottimizzazione della connettività Zoom

Netskope ha recentemente annunciato di aver unito le forze con Zoom per offrire esperienze di collaborazione di qualità. Le nuove integrazioni con Zoom Video Communications, Inc. (Zoom) per connettere le sue tecnologie Borderless SD-WAN e SaaS Security Posture Management (SSPM) con Zoom Unified-communications-as-a-service, forniscono una delle soluzioni più affidabili e ottimizzate di connettività e di sicurezza avanzate per un’efficace collaborazione tra gli utenti. Attraverso queste integrazioni di Netskope, le organizzazioni che utilizzano Zoom possono migliorare in modo significativo l’esperienza utente rimanendo conformi alle normative su privacy e sicurezza.

Netskope Borderless SD-WAN aiuta a garantire un accesso altamente affidabile e ottimizzato a Zoom e offre un accesso costante ad alte prestazioni per gli utenti che lavorano da casa, da una filiale o da un luogo diverso dall’ufficio, come ad esempio un coffee shop. È in grado di identificare facilmente i connettori Zoom Meeting, Zoom Phone e Zoom Room tra il traffico proveniente da decine di migliaia di workload diversi che escono normalmente dalla rete di un’organizzazione. Tramite impostazioni predefinite intelligenti, viene assegnata automaticamente la priorità al traffico e ridotte al minimo la latenza, il jitter e la perdita di segnale, per offrire un’esperienza di qualità costante.

Con ZTNA Next, ritiro al 100% della VPN legacy

Oggi la sfida per molte soluzioni ZTNA (Zero Trust Network Access) è che non sono in grado di supportare tutti i principali casi d’uso VPN aziendali, rimanendo ben lontani quindi dalla promessa di una sostituzione al 100% della VPN. Con ZTNA Next, Netskope risolve questo problema offrendo funzionalità ZTNA e SD-WAN convergenti in un’unica soluzione, senza necessità di hardware. In tal modo, Netskope può consentire il ritiro completo – e non solo la sostituzione parziale – della VPN di accesso remoto per tutti i casi d’uso rilevanti di accesso alle applicazioni, migliorando al contempo il livello di sicurezza e aumentando la produttività dei lavoratori remoti con un accesso alle applicazioni continuo e ottimizzato. Sfruttando la potenza combinata di Netskope Endpoint SD-WAN e Netskope Private Access, i clienti otterranno visibilità e controllo senza pari su tutto il traffico delle applicazioni private.

Netskope ZTNA Next sarà completamente disponibile per i clienti entro la fine dell’anno.

Netskope Intelligent SSE si integra con Amazon Security Lake

Con l’aumento delle minacce di sicurezza da una parte e l’adozione crescente del lavoro ibrido dall’altra, le organizzazioni vogliono essere sicure che i propri dati, i propri utenti e le proprie risorse siano al sicuro da potenziali attacchi e altre attività criminali. L’ultimo annuncio in ordine di tempo recente che va in questa direzione e riguarda l’integrazione tra la piattaforma Intelligent Security Service Edge (SSE) di Netskope e Amazon Security Lake di Amazon Web Services (AWS). Amazon Security Lake è un servizio che centralizza automaticamente i dati di sicurezza di un’organizzazione provenienti da tutti gli ambienti AWS, dai principali fornitori SaaS, e da sorgenti on-premise o in cloud, in un data lake appositamente creato, in modo che i clienti possano agire più rapidamente sui dati di sicurezza e semplificarne la gestione in ambienti ibridi e multi cloud.

Le organizzazioni desiderano una maggiore visibilità su tutte le loro fonti di dati di sicurezza, incluse le fonti on-premise e cloud, per identificare e rispondere rapidamente a potenziali minacce. Per fare ciò, devono abilitare la generazione di log attraverso la loro infrastruttura di sicurezza, ma spesso devono affrontare problemi con formati di dati incompatibili e nessun luogo centralizzato in cui salvare i log per un’analisi proficua.

Per aiutare a risolvere queste sfide, i clienti di Netskope possono ora esportare i log dalla piattaforma Netskope Intelligent SSE verso Amazon Security Lake. Amazon Security Lake gestisce i dati per tutto il loro ciclo di vita con policy di retention dei dati personalizzabili ed è in grado di convertire i dati di sicurezza in entrata e renderli conformi all’Open Cybersecurity Schema Framework (OCSF), uno schema aperto. Questo semplifica la normalizzazione automatica dei dati di sicurezza da AWS e la correlazione con molte altre fonti dati di sicurezza di terze parti preintegrate.

Connettere e proteggere i lavoratori remoti

Netskope è l’unico vendor nominato tra i Leader nel Gartner Magic Quadrant™ 2023 recentemente pubblicato per Security Service Edge che si è anche classificato tra i tre fornitori con il punteggio più alto per tutti e quattro i casi d’uso nel report Critical Capabilities for SSE del 2023. Nel report sulle Critical Capabilities, Gartner ha valutato le offerte SSE di 10 vendor e la loro capacità di fornire un’ampia serie di funzionalità necessarie per raggiungere SSE. Netskope ha ricevuto i punteggi più alti tra tutti i fornitori in due dei quattro casi d’uso: nel caso d’uso “Connettere e proteggere i lavoratori remoti” e nel caso d’uso “Identificare e proteggere le informazioni sensibili”.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/netskope-mette-al-sicuro-il-lavoro-ibrido/


Cybersecurity in Europa, 107 milioni di euro per le proposte da parte di imprese e PA

Oggi la Commissione ha invitato le imprese, le pubbliche amministrazioni e altre organizzazioni a presentare proposte volte a rafforzare la resilienza dell’UE di fronte alle minacce informatiche e la capacità di proteggere da questi attacchi individuandoli e scoraggiandoli, promuovendo altresì la cooperazione tra gli Stati membri.

La Commissione e il Centro europeo di competenza per la cibersicurezza hanno pubblicato un nuovo invito a presentare proposte, del valore totale di 71 milioni di euro nell’ambito del programma di lavoro Europa digitale 2023-2024, a favore di azioni per la cibersicurezza volte a rafforzare a livello dell’UE la cooperazione operativa e le capacità comuni con gli Stati membri.

Di tale importo, 35 milioni di euro saranno destinati all’istituzione del meccanismo per le emergenze di cibersicurezza, che sosterrà le azioni di preparazione e di assistenza reciproca degli Stati membri in caso di incidenti di cibersicurezza, come previsto anche dalla proposta di regolamento sulla cibersolidarietà. Al fine di rafforzare la cibersicurezza per le industrie, le giovani start-up e le piccole e medie imprese di tutta l’UE, 30 milioni di euro sosterranno l’attuazione della direttiva NIS2 e della proposta di legge sulla cyber resilienza.

Ulteriori azioni di sostegno da 6 milioni di euro favoriranno il coordinamento tra le dimensioni civile e di difesa della cybersecurity, come anche la partecipazione delle parti interessate in ambito di normazione. L’invito, aperto fino al 26 settembre 2023, è rivolto ai soggetti degli Stati membri dell’UE e dei paesi EFTA/SEE.

L’invito precedente è stato inoltre riaperto fino al 6 luglio 2023 allo scopo di offrire ulteriori possibilità, per uno stanziamento totale rimanente di 36,5 milioni di euro. L’invito è incentrato sui seguenti obiettivi tematici: resilienza, coordinamento e poligoni virtuali (3,4 milioni di euro), rafforzamento delle capacità dei centri operativi di sicurezza (26,3 milioni di euro) e adozione di soluzioni innovative per la sicurezza informatica (6,8 milioni di euro).

https://www.key4biz.it/cybersecurity-in-europa-107-milioni-di-euro-per-le-proposte-da-parte-di-imprese-e-pa/447702/