Chinese state hackers infect critical infrastructure throughout the US and Guam
peterschreiber.media | Getty Images
A Chinese government hacking group has acquired a significant foothold inside critical infrastructure environments throughout the US and Guam and is stealing network credentials and sensitive data while remaining largely undetectable, Microsoft and governments from the US and four other countries said on Wednesday.
The group, tracked by Microsoft under the name Volt Typhoon, has been active for at least two years with a focus on espionage and information gathering for the People’s Republic of China, Microsoft said. To remain stealthy, the hackers use tools already installed or built into infected devices that are manually controlled by the attackers rather than being automated, a technique known as “living off the land.” In addition to being revealed by Microsoft, the campaign was also documented in an advisory jointly published by:
• US Cybersecurity and Infrastructure Security Agency (CISA) • US Federal Bureau of Investigation (FBI) • Australian Cyber Security Centre (ACSC) • Canadian Centre for Cyber Security (CCCS) • New Zealand National Cyber Security Centre (NCSC-NZ) • United Kingdom National Cyber Security Centre (NCSC-UK)
Besides the living-off-the-land technique, the hackers further obscured their activity by using compromised home and small office routers as intermediate infrastructure that allows communications with infected computers to emanate from ISPs that are local to the geographic area. In Microsoft’s advisory, researchers wrote:
To achieve their objective, the threat actor puts strong emphasis on stealth in this campaign, relying almost exclusively on living-off-the-land techniques and hands-on-keyboard activity. They issue commands via the command line to (1) collect data, including credentials from local and network systems, (2) put the data into an archive file to stage it for exfiltration, and then (3) use the stolen valid credentials to maintain persistence. In addition, Volt Typhoon tries to blend into normal network activity by routing traffic through compromised small office and home office (SOHO) network equipment, including routers, firewalls, and VPN hardware. They have also been observed using custom versions of open-source tools to establish a command and control (C2) channel over proxy to further stay under the radar.
The Microsoft researchers said that the campaign is likely designed to develop capabilities for “disrupting critical communications infrastructure between the United States and Asia region during future crises.” Guam is an important US military because of its Pacific ports and the air base it provides. As tensions over Taiwan have simmered, the strategic importance of Guam has become a focal point.
The initial entry point for the Volt Typhoon compromises is through Internet-facing Fortinet FortiGuard devices, which in recent years have proved to be a major beachhead for infecting networks. By exploiting vulnerabilities in FortiGuard devices that admins have neglected to patch, the hackers extract credentials to a network’s Active Directory, which stores usernames, password hashes, and other sensitive information for all other accounts. The hackers then use that data to infect other devices on the network.
“Volt Typhoon proxies all its network traffic to its targets through compromised SOHO network edge devices (including routers),” Microsoft researchers wrote. “Microsoft has confirmed that many of the devices, which include those manufactured by ASUS, Cisco, D-Link, NETGEAR, and Zyxel, allow the owner to expose HTTP or SSH management interfaces to the Internet.”
The remainder of the advisory mostly outlines indicators of compromise that admins can use to determine if their networks have been infected.
Microsoft researchers wrote:
In most cases, Volt Typhoon accesses compromised systems by signing in with valid credentials, the same way authorized users do. However, in a small number of cases, Microsoft has observed Volt Typhoon operators creating proxies on compromised systems to facilitate access. They accomplish this with the built-in netsh portproxy command.
Volt Typhoon commands creating and later deleting a port proxy on a compromised system
In rare cases, they also use custom versions of open-source tools Impacket and Fast Reverse Proxy (FRP) to establish a C2 channel over proxy.
Compromised organizations will observe C2 access in the form of successful sign-ins from unusual IP addresses. The same user account used for these sign-ins may be linked to command-line activity conducting further credential access. Microsoft will continue to monitor Volt Typhoon and track changes in their activity and tooling.
Among the industries affected are communications, manufacturing, utility, transportation, construction, maritime, government, information technology, and education. The advisories provide guidance for disinfecting any networks that have been compromised.
Durante lo scorso anno negli Stati Uniti si sono registrati complessivamente 30.659 cyber incidenti, secondo il nuovo report pubblicato dall’Office of Management and Budget (OMB) del Governo federale americano.
Sono i dati contenuti nell’aggiornamento annuale previsto dal FISMA, il Federal Information Security Modernization Act approvato nel 2014, dal titolo “Federal Information Security Modernization Act Of 2014. Annual Report Fiscal Year 2022”, che fornisce ad istituzioni, imprese, centri di ricerca ed enti pubblici e privati informazioni preziose sullo stato generale della sicurezza nazionale.
<!-- ENERGIA ITALIA - 300x250 -->
Il documento tra luci e ombre riporta sia un calo del 2,2% del totale dei cyber incidenti nel Paese, sia un incremento anche significativo di alcune voci. In particolare sono aumentati i cybe incidenti dovuti a usi impropri di terminali, sistemi e dispositivi interni alle organizzazioni e anche degli attacchi di email phishing.
Le principali tipologie di cyber incidenti relativi a Dipartimenti governativi, Agenzie e uffici federali USA
Si segnalano ad esempio 10.467 incidenti di sicurezza informatica dovuti ad un uso improprio delle tecnologie in dotazione dei dipendenti e del personale, anche da parte di soggetti esterni, in violazione del regolamento nell’utilizzo della strumentazione per lo svolgimento delle attività lavorative e anche nelle procedure di controllo.
Sono stati poi registrati più di 3.000 attacchi phishing via mail. In questo caso siamo di fronte ad un classico dei cyber attacchi, cioè via posta elettronica: il malcapitato apre un messaggio di posta, o interagisce con un altro sistema di comunicazione sempre di tipo fraudolento, in cui gli è chiesto di scambiare informazioni riservate (il mittente sembra quasi sempre affidabile) e molto spesso nell’apertura del messaggio si scarica anche un malware, che inizia a sottrarre dati sensibili all’organizzazione.
Scopo degli attacchi phishing è sempre ottenere le credenziali di accesso dei dipendenti o altre informazioni utili a perpetrare un attacco più sofisticato ai danni dell’organizzazione.
Il 93% dei cyber incidenti catalogato come “senza conseguenze rilevanti”, ma coinvolti diversi Dipartimenti USA
Il FISMA serve proprio a mettere in guardia in primis le agenzie federali da questo tipo di rischi e minacce, invitandole a sviluppare, documentar ed implementare programmi di cybersicurezza allo scopo di proteggere al meglio i dati e altri documenti di massima rilevanza nazionale.
Un volume di cyber incidenti che al momento non preoccupa più di tanto il Governo americano, visto che il 93% di questi è stato classificato come “di basso livello” o “senza conseguenze rilevanti”, ma che impone comunque un impegno crescente da parte dell’amministrazione centrale nell’innalzare le difese informatiche dei propri dipartimenti ed uffici.
Basti ricordare che alcuni eventi classificati “major”, cioè gravi, hanno colpito durante il 2022 il Dipartimento dell’Agricoltura, il Dipartimento dell’istruzione e il Dipartimento del Tesoro, con azioni di data breach andate a buon fine e relativa esfiltrazione di dati sensibili, soprattutto relativi a numeri di telefono, indirizzi, account e documenti personali.
Non più di un paio di mesi fa, gli Stati Uniti hanno pubblicato la Strategia nazionale per la cybersecurity per dare origine, insieme ai suoi alleati, ad un ecosistema digitale resiliente e in linea con i valori democratici.
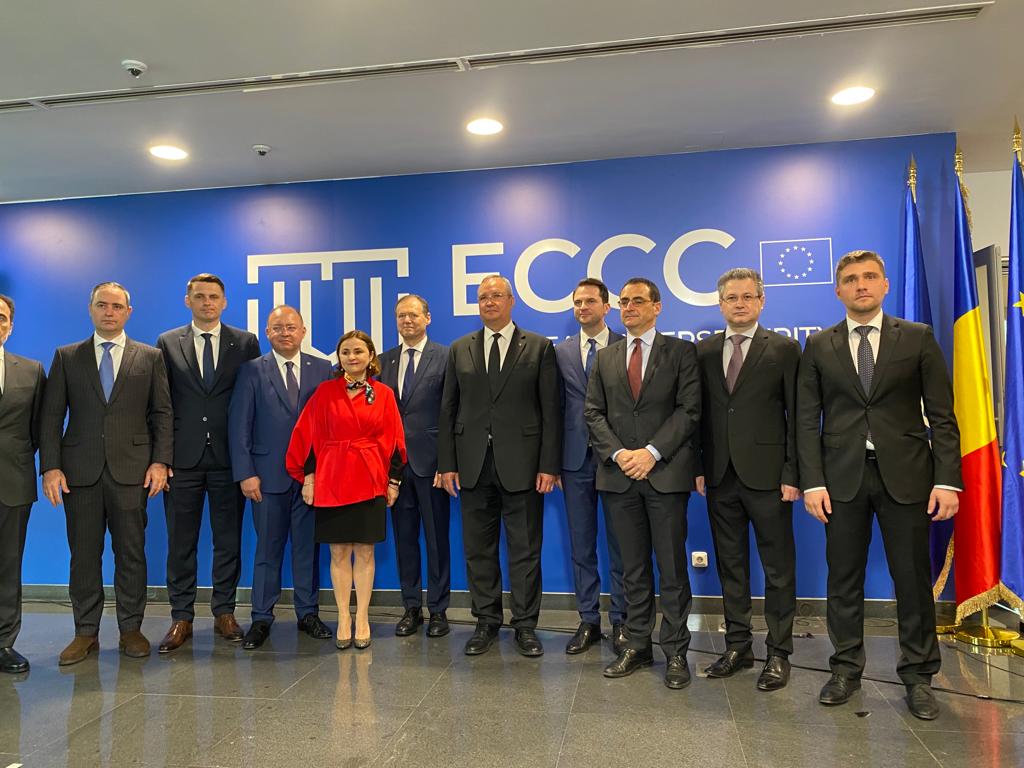
ECCC, apre il centro di competenze cyber dell’Ue. R. Viola (DG Connect): “La cybersicurezza la chiave per garantire una Europa digitale”
Prende ufficialmente il via il centro europeo di competenza in materia di cibersicurezza (ECCC), il centro con cui l’Unione mira a sostenere l’innovazione e la politica industriale in materia di cibersicurezza, nonché a sviluppare e coordinare i progetti di sicurezza informatica dell’UE. Oggi è stata inaugurata la sua nuova sede a Bucarest, in Romania, presso il Campus Building dell’Università Politecnica.
Il Centro mira ad aumentare le capacità, l’innovazione e la competitività della sicurezza informatica in Europa, lavorando con una rete di Centri di coordinamento nazionali (NCC) e la comunità della sicurezza informatica in tutta l’UE. L’ECCC decide sui finanziamenti dell’UE per la sicurezza informatica nell’ambito dei programmi di lavoro DIGITAL Europe e Orizzonte Europa e gestisce progetti, riunendo risorse dall’UE, dagli Stati membri e da altri attori. Il centro ha recentemente adottato un’agenda per gli investimenti strategici sulla sicurezza informatica e aprirà presto nuovi bandi per i progetti dell’UE sulla sicurezza informatica.
Roberto Viola: “La cybersicurezza è la chiave per garantire una Europa digitale”
“Il Centro di Competenza Europeo per la Cybersecurity (ECCC) garantirà il funzionamento del Cyber Shield a livello dell’UE”, ha affermato RobertoViola, Direttore Generale del Dipartimento della Commissione Europea per le Reti di Comunicazione, i Contenuti e la Tecnologia (DG CNECT).
“È stato un lungo percorso, inaugurato più di quattro anni fa durante la Presidenza rumena del Consiglio dell’Unione europea, ha detto Viola. “Il sentimento di instabilità che stiamo affrontando solleva la questione di quanto siamo adeguati e preparati di fronte a queste sfide di sicurezza. Per questo motivo, in queste circostanze, la proposta della Commissione è stata quella di creare una rete di cooperazione tra i centri, fornendo uno scudo di sicurezza che continui a monitorare l’ambiente, al fine di identificare quelle debolezze in modo che possiamo, in qualsiasi momento, identificare e combattere un attacco, se si verifica, per proteggere i nostri beni e i cittadini. Il Centro europeo guiderà questo sviluppo. È uno sforzo che comporterà miliardi di euro di finanziamenti. Il Centro sarà responsabile dell’acquisizione, dell’operatività e della rete di questi centri operativi individuali, ha aggiunto il Dg.
Cyber threats know no borders. The @Cybersec_ECCC will step up cybersecurity in EU. It will be EU excellence, an example of fostering the best EU talents & technologies.
“Il centro garantirà che questo scudo di protezione cibernetica funzioni in tutta Europa, e non si tratta solo di avere centri operativi, ma anche di avere squadre di intervento tecnico rapido che possono intervenire ovunque in Europa, che possono rilevare e proteggere durante un attacco cibernetico, analizzarlo e quindi, sulla base delle conclusioni, migliorare i nostri sistemi, capire cosa è stato fatto, dove sono stati commessi errori e come le cose possono essere migliorate per il futuro. La creazione di questa squadra di esperti in grado di reagire rapidamente farà parte della missione del centro, lavorando con esperti provenienti da tutta Europa. Questo campus, ha concluso Viola, diventerà un punto di riferimento per la cybersecurity non solo a livello europeo ma anche a livello globale, perché l’Europa è un pilastro di stabilità a livello globale dal punto di vista della cybersecurity”.
La cybersecurity è di certo tra i temi più caldi degli ultimi anni: la crescita del numero di minacce ha portato le imprese a correre ai ripari e aumentare gli investimenti nella sicurezza. Nonostante gli sforzi, però, le aziende faticano a tenere il passo degli attacchi e definire le priorità.
Nella sua ultima indagine Armis ha individuato le sfide di sicurezza più grandi a cui le imprese hanno dovuto far fronte negli ultimi mesi. Dal report è emerso che le aziende non hanno ancora abbastanza visibilità sullo stato della propria infrastruttura, sia da un punto di vista degli asset presenti che delle problematiche prioritarie per il business.
La varietà di dispositivi e strumenti complica la cybersecurity
Una delle preoccupazioni principali delle aziende è la gestione dei dispositivi nella rete aziendale. Il 12% degli intervistati ha affermato di essere stato colpito da un breach a causa di una vulnerabilità nota di dispositivi non aggiornati. Le aziende soffrono di numerosi “punti ciechi” nella rete di asset: il 48% delle imprese coinvolte da Armis ha affermato di usare strumenti come Excel o Google Sheets per tenere traccia dei dispositivi in uso e del loro stato.
Pixabay
L’inventario dei dispositivi non è unificato e non viene aggiornato di frequente. La crescente complessità delle infrastrutture sta peggiorando questo problema: aumentano i device non tracciati e quindi potenzialmente pericolosi. Senza una visione completa dei dispositivi connessi la rete è esposta a rischi sempre maggiori.
Le imprese temono anche la convergenza tra IT e OT: un tempo mondi separati, oggi la digitalizzazione sta creando ambienti unici e iperconnessi. La convergenza dei due tipi di sistemi crea però nuove sfide per la sicurezza: ogni ambiente ha degli specifici requisiti di gestione e approcci alle vulnerabilità che le imprese devono essere in grado di gestire.
Le organizzazioni, inoltre, tendono a usare molteplici tool di monitoraggio che complicano la gestione delle priorità e delle risposte agli attacchi: secondo il report quasi il 60% delle imprese utilizza dai 5 ai 10 strumenti di diversi vendor. I team di sicurezza spesso si ritrovano a lavorare con informazioni frammentate e incomplete, senza riuscire ad avere un quadro completo della superficie d’attacco e dell’impatto delle minacce.
Le norme di sicurezza si complicano e il budget scarseggia
I leader di sicurezza intervistati hanno segnalato notevoli difficoltà nell’allocare il giusto budget per la sicurezza. La diffusione del lavoro remoto, delle tecnologie cloud e dell’IoT ha aumentato la superficie di attacco, e le imprese hanno bisogno di predisporre risorse e fondi sufficienti per far fronte alle nuove sfide. Ora più che mai è importante rafforzare la collaborazione tra team di sicurezza e manager aziendali per definire il giusto budget per la cybersecurity.
Pixabay
Infine, a spaventare le aziende sono anche le norme di conformità imposte da governi e associazioni. Le imprese devono rispondere a regolamenti sempre più stringenti e garantire privacy e protezione ai propri clienti; il processo spesso si rivela molto costoso, oltre che complesso e non sempre efficace.
Per risolvere le principali problematiche evidenziate dall’indagine, Armis consiglia di unificare la gestione dei dispositivi per avere più visibilità non solo sulle minacce, ma anche sui debiti tecnici e operativi dell’infrastruttura. Solo grazie a una profonda conoscenza del sistema è possibile individuare i punti d’azione e definire le migliori strategie di cybersecurity.
Cybersecurity per le infrastrutture critiche: una panoramica degli strumenti impiegati nel settore nucleare
Introduzione
La cyber sicurezza per le infrastrutture critiche presenta delle peculiarità che vanno approfondite con un approccio diverso rispetto alla normale attività di un SOC. Abbiamo pertanto considerato il settore “critico” per eccellenza che una potenziale riuscita di un cyber attacco implica per i risvolti ambientali, psicologici sulla popolazione, economici e di security&safety. Come viene affrontata e valutata la cyber resilienza nel settore nucleare e su quali linee guida e standards specifici si basa è lo scopo che ci prefiggiamo per fornire a chi si occupa di altre infrastrutture critiche spunti di riflessione e di confronto.
Come è definita una Infrastruttura Critica
A seguito degli attentati del 11 settembre 2001 e a seguire con gli attacchi terroristici verificatesi in Medio Oriente, Inghilterra, Francia USA e Spagna, il termine infrastruttura critica ha assunto sempre più valore in contesti più diffusi dell’economia e politica nazionale.
La definizione riportata all’art. 2 della Direttiva della Commissione Europea [1] definisce come infrastruttura critica:
“…un bene, un sistema o parte di esso situato negli Stati membri che è essenziale per il mantenimento delle funzioni sociali vitali, della salute, della sicurezza, dell’incolumità, del benessere economico o sociale delle persone e la cui interruzione o distruzione avrebbe un impatto significativo in uno Stato membro a causa del mancato mantenimento di tali funzioni”.
La lista dei settori ove individuare le infrastrutture critiche è riportata nell’ Allegato della Direttiva e sostanzialmente considera 11 settori primari, tra i quali spiccano i seguenti settori: Energia, Trasporti, Settore Bancario e Finanziario, Salute, Acqua, Infrastrutture digitali, Spazio.
Tale nuova lista integra ed espande la precedente direttiva 2008/114/CE e tende ad uniformarsi con le linee guida di nazioni come gli Stati Uniti. Una lista più articolata viene infatti fornita dalla Agenzia Americana di Cybersecurity CISA per un totale di 16 aree di infrastrutture critiche [2].
Purtroppo in tutti gli ambiti menzionati, una crescente attenzione alla security è stata necessaria a partire dagli attacchi terroristici del 2001.
Agli attacchi fisici si sono sempre più aggiunti altre tipologie di minacce e la minaccia cibernetica ha sempre più aumentato la propria influenza poiché ai terroristi si sono aggiunti criminali, Stati, etc. per scopi diversi, che vanno dalle richieste di pagamento di riscatto ad azioni di spionaggio fino a situazioni di vere e proprie cyber war.
Storia dei principali attacchi cyber nel settore nucleare
L’infrastruttura nucleare, considerata sia a livello tecnico che come impatto sociale è una fra le più critiche, ed è da sempre stata oggetto di minacce. Ovviamente dal dominio cyber non potevano mancare ulteriori spunti di preoccupazione. Rispetto ad altri settori, ove gli attacchi hanno generato danni consistenti e prolungati nel tempo, il settore nucleare ha finora risposto in maniera determinata e risolutiva probabilmente a causa dei propri intrinsechi elevati standards di sicurezza. Ciò non di meno in alcuni casi gli attacchi sono stati particolarmente sofisticati e molto dannosi seppur non impattanti l’area critica del processo produttivo.
Nella Tab. 1 vengono elencati i principali e noti attacchi informatici a strutture nucleari e relative conseguenze.
Anno
Centrale NPP
Tipo di attacco
Danni subiti
2003
Davis-Besse
Slammer worm
Sistemi di visualizzazione dei parametri di sicurezza inaccessibili agli operatori
2006
Browns Ferry
Overflow del Sistema di controllo di processo e PLC basati su Ethernet
La semplice incompatibilità della tecnologia può portare a incidenti informatici senza necessariamente comportare alcun intento doloso
2007
Aurora Generator Test c/o Idaho National Laboratory
Un computer prende il controllo tramite la vulnerabilità presente durante un esperimento.
Danneggiamento del generatore Diesel
2008
Hatch
Aggiornamento del software applicato ad un solo computer
Sistema bloccato
2010
Linea di arricchimento dell’uranio presso Natanz – Iran
Attacco tramite Stuxnet
Danneggiate circa 1000 centrifughe
2014
Monju – Japan
Attacco Malware
Furto di informazioni
2014
Gori – S. Korea
Attacco Malware
Furto di informazioni
2015
Ukrainian grid
Attacco tramite BlackEnergy3
Circa 6 ore di sistema offline
Tab. 1: Incidenti Cyber nel settore nucleare [3], [4]
Approccio strutturato di IAEA e WINS alla cybersecurity
La IAEA è l’Agenzia incaricata dall’ONU per la sicurezza nucleare a tutti i livelli. Oltre a funzioni ispettive e attività di ricerca, si occupa anche di formazione degli operatori e degli enti di regolamentazione nazionali, consulenza e attività di guida.
In particolare sono di riferimento per tutti gli operatori del settore nucleare le linee guida che IAEA emette sotto forma di Nuclear Security Series (NSS).
Il documento NSS N. 42-G riguarda la Computer Security for Nuclear Security [5].
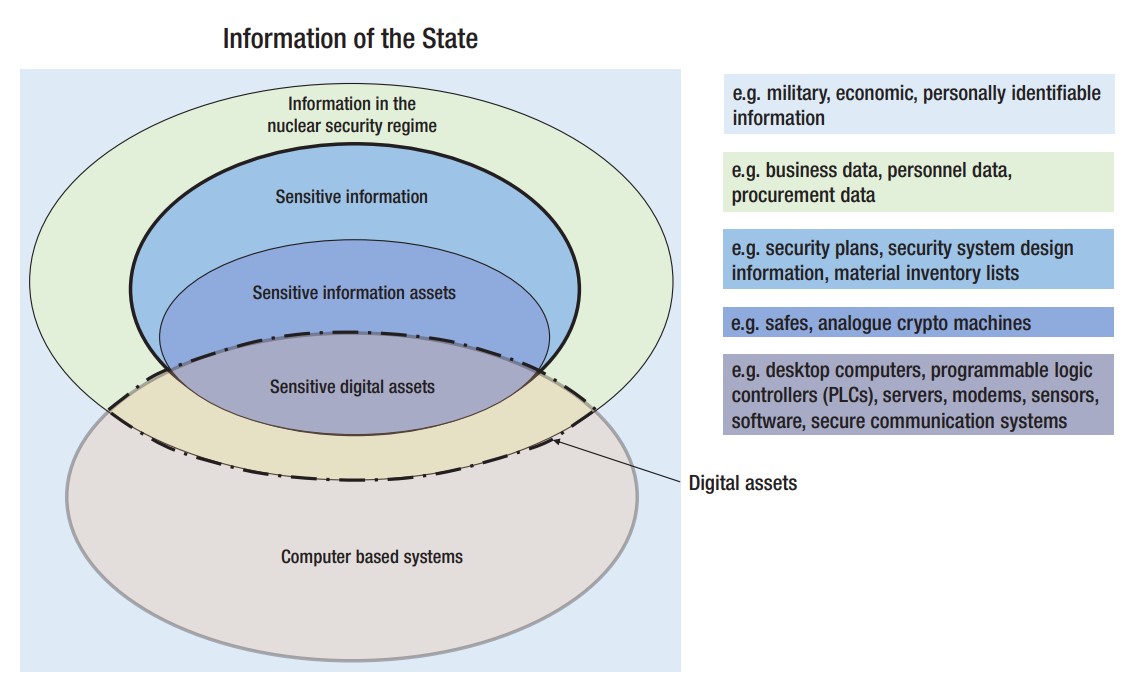
In tale documento è molto esplicativo il concetto di Information Security applicato nel settore nucleare confrontato con lo stesso concetto a livello di Stato. La Fig. 1 di tale linea guida identifica in maniera molto chiara l’evoluzione tra informazione critica e relativa security dal livello esterno fino alla area critica, ove la Operation Technology (OT) si fonde con la Information Technology (IT) ed evidenzia in concreto il più alto rischio in questa zona di mix di tecnologie (e possibili vulnerabilità).
Fig.1: Regimi di sicurezza delle informazioni digitali nello Stato e nel settore nucleare [5]
IAEA, sulla base delle criticità, definisce dei livelli per tutta l’area security e quindi applicabile anche alla area cyber che vanno dal livello 5 (requisiti minimi) al livello 1, ove è richiesta la massima protezione.
Oltre all’applicazione delle normali e approfondite tecniche di Incident Response e di una solida struttura SOC tipica di tutte le strutture di cybersicurezza, l’approccio per il nucleare presenta delle criticità specifiche che vedono in prima analisi l’inversione della regola C.I.A. (Confidentiality – Integrity – Avaliability) che normalmente si applica ai sistemi di information technology. La prima attività durante un Incident Response e Recovery per un sistema OT applicato al campo nucleare è la Avaliability: la compromissione di un sensore o di un loop di controllo è più critica rispetto alla Confidentiality (almeno nel momento di prima risposta all’incidente).
L’approccio alla valutazione del rischio indicato dalla IAEA trova maggior riscontro in varie linee guida o documenti mandatory. Uno schema di approccio ai potenziali rischi segue quanto indicato nella norma ISO/IEC 27005 [6]
In particolare il Word Institute for Nuclear Security (WINS) [7] pubblica varie linee guida sotto forma di Best Practice per il settore nucleare.
La BPG (Best Practice Guide) 4.11 [8] e la più dettagliata BPG 4.3 [9] forniscono gli elementi per una valutazione e risposta efficiente integrando aspetti di protezione fisica a processi di Incident Response tipici della cybersecurity, con il risultato finale di una accresciuta e complementare resilienza dell’impianto.
Il dominio cyber è trasversale a tutti gli altri domini. Questo significa che esso è intrinsecamente più pericoloso essendo la sicurezza complessiva dipendente dal livello di interdipendenza dei vari domini e risultando di fatto al valore più basso dei singoli.
L’effetto della crescente digitalizzazione ed automazione è di fatto un altro fattore da focalizzare. La necessità di mantenimento della superiorità tecnologica in molti settori ha portato di contro ad un aumento della possibile superficie di attacco e quindi all’aumento di potenziali vulnerabilità. Per le infrastrutture critiche, settore nucleare a maggior ragione, tali aspetti vanno verificati sia in fase di realizzazione del sistema informativo e di OT sia durante l’esercizio con appositi monitoraggi ed audits mirati. L’approccio DBT (Design Based Threat) utilizzato per lo sviluppo della security di facilities nucleari è a maggior ragione da applicare per gli aspetti IT e OT sia per il nucleare vero e proprio che per la filiera dei sistemi con un certo livello di radioattività, inclusi sistemi medicali, di controllo industriale e di gestione dei relativi trasporti.
In tal senso sono molte le linee guida emesse da IAEA e WINS e liberamente consultabili e molto utili per una verifica o progettazione del sistema informativo e di OT dell’infrastruttura.
Un altro aspetto molte volte trascurato e spesso inteso come conflittuale specialmente sulle infrastrutture critiche e il binomio Safety e Security: quale privilegiare?
Nella realtà dei fatti è dimostrato che entrambi gli aspetti sono da considerarsi e sviluppare in maniera parallela e concorrenziale per la salvaguardia del sistema infrastrutturale. Nel settore nucleare questo processo è ben integrato e anche in questo caso appositi documenti possono essere di riferimento per gli operatori. Il report INSAG-24 [10] emesso dalla IAEA affronta proprio gli aspetti di questa duplice sfida e che si può estendere a tutti i settori critici.
Modello di maturità delle capacità di sicurezza informatica (C2M2)
Per concludere questo breve excursus sugli strumenti di base per la creazione della consapevolezza di cybersecurity nel settore nucleare, un ulteriore strumento fortemente impiegato è l’audit (interno o tramite peer assessment) eseguito in base al modello di maturità delle capacità di cyber resilienza. ENISA (Agenzia Europea per la sicurezza delle reti e delle informazioni) ha di recente pubblicato un tool dedicato alla valutazione della maturità da parte degli Stati [11].
Un approccio più strutturato dedicato alle strutture energetiche critiche e molto utilizzato per il settore nucleare è il modello C2M2 sviluppato dal Dipartimento dell’Energia (DoE) degli Stati Uniti [12]. La messa a disposizione del modello C2M2 [13] implementabile immediatamente rende tale modello del DoE tra i più diffusi. La sua completezza nelle valutazioni delle varie aree potenzialmente vulnerabili (356 punti da valutare) lo rende inoltre un potente strumento nella valutazione della resilienza della struttura critica. La valutazione si basa su 10 domini che vengono sviluppati in questionari mirati e che toccato le seguenti aree di valutazione:
Asset, Change, and Configuration Management (ASSET)
Threat and Vulnerability Management (THREAT)
Risk Management (RISK)
Identity and Access Management (ACCESS)
Situational Awareness (SITUATION)
Event and Incident Response, Continuity of Operations (RESPONSE)
Third-Party Risk Management (THIRD-PARTIES)
Workforce Management (WORKFORCE)
Cybersecurity Architecture (ARCHITECTURE)
Cybersecurity Program Management (PROGRAM)
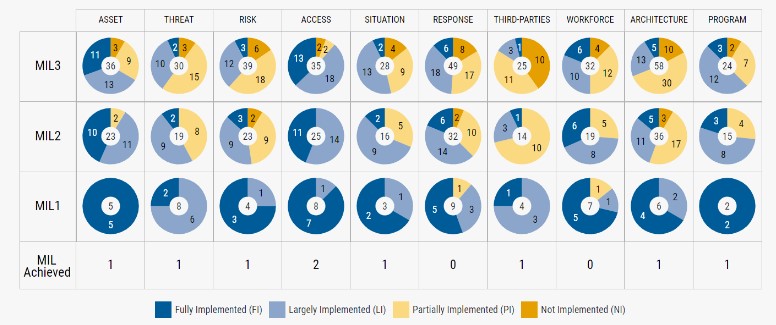
Per ciascuna area viene calcolato il relativo Livello Indicatore di maturità (MIL) da MIL0 a MIL3. Al completamento del percorso di valutazione, il risultato finale mostra lo stato di maturità nelle singole 10 aree, quali punti implementare e quali risultano critici. In Fig. un esempio tratto dal sito DoE [12]
Fig. 2: Esempio risultato della valutazione tramite il tool messo a disposizione dal DoE [13]
La valutazione mediante audit di terza parte o peer per quanto riguarda la resilienza cibernetica di una struttura operante nel settore nucleare prende spunto dalla guida IAEA [14], specifica per “Computer Security at Nuclear Facilities”. Se da un lato la base di tale guida è la norma ISO 27002 [15], l’adattamento alle esigenze di safety e security nel settore nucleare porta a considerare in ottica OT e di global security tutti i vari domini su cui tale valutazione si basa, la preparazione del personale coinvolto, le esercitazioni svolte o programmate, etc.
Una analisi C2M2 fatta internamente o in maniera peer permette facilmente di individuare le criticità e di risolverle in maniera più strutturata e consapevole prima di passare ad una verifica più formale.
Conclusioni
Il miglior modo di difendere le infrastrutture dal punto di vista security e cybersecurity è di accrescere la consapevolezza a tutti i livelli delle potenziali vulnerabilità e di come rispondere e mitigare gli effetti di un possibile attacco. Il settore nucleare è per propria natura quello che nel tempo è stato sia di deterrenza ma anche di richiamo per attori malevoli. L’impatto emotivo sulla popolazione civile di un possibile “guasto” o “cyberattacco” si decuplica se il settore interessato e quello nucleare. Nel tempo pertanto si è sviluppata una resilienza e consapevolezza dei rischi che in altri settori è stata in via embrionale fino ad anni più recenti. La panoramica delle linee guida, tools ed approcci mostrata in questo breve articolo si spera possa essere di confronto e di spunto per lo sviluppo della cyber resilienza in altri settori.
Bibliografia
[1] DIRETTIVA (UE) 2022/2557 DEL PARLAMENTO EUROPEO E DEL CONSIGLIO del 14 dicembre 2022 del Parlamento europeo e del Consiglio relativa alla resilienza dei soggetti critici e che abroga la direttiva 2008/114/CE del Consiglio.
[5] IAEA – NSS N. 42-G Computer Security for Nuclear Security – Implementing Guide – 2021
[6] ISO/IEC 27005:2022- Information security, cybersecurity and privacy protection — Guidance on managing information security risks, ISO, Geneva (2022)
[15] ISO/IEC 27002:2022- Information security, cybersecurity and privacy protection — Information security controls, ISO, Geneva (2022)
Articolo a cura di Alberto Monici
Profilo Autore
Dopo la Laurea in Ingegneria Elettronica al Politecnico di Milano e il Master in Information Technology presso il CEFRIEL, si è occupato di collaudi e prove tecnologiche in vari settori sviluppando al contempo software dedicati per applicazioni OT. A queste attività ha affiancato periodi di ricerca e studio sulle nuove tecnologie applicate a infrastrutture critiche e Structural Health Monitoring approfondendo tematiche di Machine Learning e Cybersecurity applicate a architetture OT/IT. Attualmente è CEO di ETS Sistemi Industriali e di ABtech Innovazioni e Consulenze Tecnologiche oltre che WINS Academy Ambassador for Italy.
L’IoT è diventato un alleato fondamentale per le imprese di ogni settore: integrando il mondo fisico con quello virtuale è in grado di offrire esperienze di lavoro innovative e aumentare la produttività. Al momento però l’IoT non sta esprimendo al massimo il suo potenziale: per sbloccare davvero il suo pieno valore è necessario creare un ecosistema totalmente connesso in cui ogni cluster comunica con gli altri e l’integrazione è trasversale a ogni reparto.
Per garantire questa integrazione occorre combinare la potenza dell’IoT con soluzioni di sicurezza che rendano i sistemi affidabili. In un articolo per McKinsey Jeffrey Caso, Zina Cole, Mark Patel e Wendy Zhu hanno analizzato questa necessaria convergenza, individuando sfide e opportunità del processo.
Poiché l’IoT è in controllo delle operazioni fisiche, i rischi di sicurezza sono molto elevati. Con le nuove tecnologie i sistemi Internet of Things sono diventati più complessi lungo tutta la catena del valore, creando nuove opportunità ma anche nuove vulnerabilità che portano a conseguenze potenzialmente catastrofiche.
La cybersecurity rallenta l’IoT
L’adozione delle tecnologie IoT ha subito una forte accelerazione negli ultimi anni, ma ci sono ancora dei fattori che rallentano il processo; tra questi troviamo problemi di confidenzialità dei dati,performance legate alla connettività, l’interoperabilità dei sistemi, la privacy e la cybersecurity, considerata critica dalle imprese.
Per il 32% degli intervistati le difficoltà a garantire ai sistemi sicurezza sono il principale impedimento nell’adozione dell’IoT; di questi, il 40% ha affermato che sarebbe pronto ad aumentare il budget per l’IoT se riuscissero a risolvere i problemi di cybersecurity.
Freepik
Secondo una ricerca di McKinsey i software IoT e le interfacce di interazione uomo-macchina sono i layer più vulnerabili dello stack; ciò, sommato al trend per cui i cyberattacchi diretti ai sistemi IoT continueranno a crescere, mette in difficoltà le imprese che vorrebbero investire sulla tecnologia.
L’errore più comune commesso dalle aziende è trattare la cybersecurity come un’entità a sé, mentre dovrebbe essere parte integrante del processo di design dell’intero stack. Finora l’approccio alla sicurezza nell’IoT considerava soltanto i requisiti di disponibilità delle applicazioni, mentre dovrebbe occuparsi anche della confidenzialità e integrità dei dati.
Ogni industria ha esigenze diverse e, come riportano i ricercatori, i settori con le maggiori opportunità di crescita nell’IoT sono anche quelli più esposti ai rischi di sicurezza. Il manifatturiero, la sanità, i trasporti e l’automotive sono i settori che più degli altri possono ottenere valore dai dispositivi IoT, ma solo se saranno in grado di integrare adeguatamente la cybersecurity nei sistemi in uso.
Nonostante i manager IoT e di sicurezza siano consapevoli di dover collaborare per raggiungere risultati di qualità, le soluzioni di cybersecurity vanno ripensate per essere sia cross-layer nello stack tecnologico, sia verticali sul singolo caso d’uso. Un altro grande ostacolo è la mancanza di talenti con conoscenze di sicurezza informatica e IoT: la convergenza dei due ambiti è una disciplina emergente e con pochi esperti.
I limiti dell’ecosistema IoT moderno
Al giorno d’oggi non c’è integrazione della sicurezza tra i dispositivi e, di conseguenza, sono gli utenti finali che devono prendersi la responsabilità della cybersecurity. I provider non hanno una visione olistica della sicurezza e non si occupano dell’intera catena di valore: hanno il controllo unicamente sui propri sistemi.
Pixabay
Ad aggravare la situazione c’è il fatto che i manager dell’IoT e il comparto di cybersecurity faticano a comunicare e collaborare, e manca la visibilità per prendere decisioni informate. Le scelte di sicurezza andrebbero calate anche nel contesto operativo e personalizzate a livello di prodotto per coprire tutti i casi d’uso, in particolare quelli critici.
I produttori di dispositivi IoT e le aziende divergono su numerose questioni legate alla sicurezza dei sistemi, in particolare riguardo la fiducia digitale e la privacy: gli acquirenti sono particolarmente interessati a questi due aspetti e li considerano critici per l’adozione dei dispositivi IoT. I produttori, al contrario, sono più ottimisti a riguardo, ma ritengono che la mancanza di comunicazione tra il reparto IoT e quello di sicurezza sia il principale ostacolo all’innovazione.
IoT e sicurezza devono convergere
Il modo in cui le soluzioni di IoT vengono definite e implementate deve cambiare: i nuovi sistemi devono garantire completa convergenza di sicurezza e tecnologia per l’industria. La convergenza può essere realizzata su tre diversi livelli: a livello architetturale i produttori si devono occupare di sviluppare soluzioni sicure su tutto lo stack tecnologico, compreso il firmware e l’hardware; a livello di progettazione i produttori e i provider di soluzioni di sicurezza devono collaborare per definire sistemi affidabili e sicuri; infine, a livello di software si deve dare la possibilità di installare componenti di sicurezza aggiuntivi per migliorare la protezione delle applicazioni.
Freepik
La convergenza di IoT e sicurezza beneficia non soltanto gli acquirenti, ma i produttori stessi: se le aziende potranno contare su sistemi più sicuri, tenderanno ad avere meno preoccupazioni e puntare sull’acquisto di nuovi dispositivi.
Se da una parte l’integrazione facilita l’esperienza di utilizzo dei sistemi, rendendola più fluida e sicura, dall’altra una maggiore protezione significa essere in grado di bloccare gli attacchi e non soltanto identificarli. Le soluzioni di sicurezza progettate per l’IoT consentono di creare dei modelli di fiducia per l’uso dei dispositivi e sviluppare un ecosistema in cui trattare dati sensibili e transazioni critiche.
Usare sistemi di sicurezza “plug-and-play” non è più sufficiente per garantire il corretto funzionamento dei sistemi: la cybersecurity deve essere presente sin dalle prime fasi di design dell’infrastruttura per definire soluzioni su misura.
Oggi il 70% dei fornitori di dispositivi IoT ha cominciato a lavorare sulla convergenza con la cybersecurity, ma le sfide non mancano: la difficoltà principale è riuscire a creare una soluzione comprensiva che risponda alle esigenze e ai casi d’uso dei diversi settori. I segnali sono comunque positivi, visto anche l’aumento delle collaborazioni tra fornitori e aziende di sicurezza.
Pexels
Senza cybersecurity non può esserci fiducia, e senza fiducia non è possibile cogliere il vero valore dell’IoT. Il futuro del settore dipende per la maggior parte dalla capacità di fornitori, esperti di sicurezza e aziende di collaborare e investire su sistemi sempre più completi e affidabili. La privacy digitale è la preoccupazione principale di aziende e utenti, e se non viene gestita a dovere il mercato dell’IoT continuerà a stagnare.
L’IoT è ricco di potenziale e potrà assumere un ruolo sempre più importante in diversi aspetti della vita quotidiana; per massimizzare e cogliere le opportunità del mercato è necessario collaborare e ridurre i rischi di sicurezza.
Fortify per un codice sicuro: la scelta delle banche
Un importante Gruppo di Credito italiano, con il supporto di Join Business Management Consulting, sceglie le soluzioni Fortify per rafforzare la sicurezza dello sviluppo applicativo, eliminare le vulnerabilità del codice e conformarsi ai prossimi obblighi normativi previsti dal Regolamento DORA.
Oggi gli operatori del settore finanziario devono ottemperare a molteplici dettami normativi: tra i più recenti vi è il Digital Operational Resilience Act (DORA), regolamento UE sulla resilienza operativa digitale che promuove la convergenza a livello europeo circa i requisiti di sicurezza che gli enti finanziari devono adottare a tutela dei propri sistemi.
L’impatto del DORA sulle aziende del mondo Finance
La nuova disciplina, entrata in vigore il 16 gennaio 2023, concede agli Stati membri un termine di 24 mesi per il suo recepimento. Il DORA si applicherà non solo agli enti finanziari tradizionali – banche, imprese di investimento, assicurazioni – ma anche alle aziende che trattano cripto-asset e a chi fornisce servizi cloud alle realtà sopra indicate.
Il regolamento prevede strumenti per la classificazione e segnalazione degli incidenti ma soprattutto punta sulla prevenzione, laddove al Capo IV(Test di resilienza operativa digitale)richiede alle aziende interessate l’esecuzione di una serie completa di adeguatitest di sicurezza:tra cui individuazione e valutazione delle vulnerabilità, analisi open source edesami del codice sorgente.
Inoltre, prevede che le entità finanziarie svolgano puntuali attività di Vulnerability Assessment prima di introdurre nuovi servizi o di aggiornare quelli esistenti; e che sottopongano a test tutte le applicazioni e i sistemi critici con cadenza almeno annuale.
Le esigenze del Gruppo di Credito e le soluzioni Fortify
In questo contesto un importante Gruppo di Credito italiano si è posto l’esigenza di integrare, all’interno del ciclo di sviluppo del software, strumenti di test adeguati ad aumentare il livello di resilienza delle proprie soluzioni software, anche peradeguarsial regolamento DORA.
Per essere supportato in questo compito ha deciso di affidarsi a Join Business Management Consulting, società di consulenza strategica e manageriale italiana nata nel 2013, classificata tra le realtà in più rapida crescita in Europa da autorevoli testate quali Financial Times e Il Sole 24 Ore.
“Abbiamo, inizialmente, effettuato un’analisi di mercato per identificare le soluzioni che rispondevano ai requisiti del cliente, come l’esigenza di introdurre meccanismi di analisi statica del codice all’interno del ciclo di vita delle applicazioni – spiega Maurizio Garofalo, Head of Risk, Compliance e Cybersecurity Practice di Join Business Management Consulting. Tra queste abbiamo identificato Fortify by OpenText come la migliore soluzione per le esigenze del Gruppo bancario. Infatti, oltre a rispondere ai criteri individuati, Fortify risultava preferibile alle altre soluzioni sotto molteplici aspetti. Innanzituttoper il superiore livello di affidabilità e ricchezza di funzionalità, che provengono dal fatto di essere una soluzione consolidata, riconosciuta come leader di mercato da tutti gli analisti: Gartner, Forrester, IDC e G2. Altri aspetti rilevanti nella scelta sono stati l’elevato numero di linguaggi supportati e la possibilità di utilizzare il servizio di testsia in modalità on-premise, per un agevole inserimento nell’infrastruttura del ciclo di sviluppo, sia come servizio flessibile in cloud. Tutto ciò a un costo non superiore a quello di soluzioni meno performanti.”
Fortify by OpenText è una suite di soluzioni inclusiva ed estensibile per la protezione delle applicazioni che vanta due decenni di esperienza e miglioramento continuo. Le soluzioni Fortify consentono di gestire il ciclo di vita delle applicazioni mettendo a disposizione funzionalità di test statico (Static Application Security Testing o SAST), test dinamico (Dynamic Application Security Testing o DAST) e di Software Composition Analysis o SCA (indispensabili per garantire la sicurezza dei componenti open source).
Grazie a una sofisticata tecnologia di intelligenza artificiale, Fortify permette di eseguire controlli di sicurezza automatizzati sul codice sin dalla fase di scrittura / sviluppo dello stesso, suggerendo le modifiche richieste per inibire la presenza di possibili vulnerabilità: “una famiglia di soluzioni pensata per proteggere in modo automatizzato, concreto ed efficace le applicazioni, partendo dal momento del loro sviluppo, per estendersi fino al termine del loro ciclo di vita” – spiega Pierpaolo Alì, Director Southern Europe, CEE & Israel di OpenText Cybersecurity. “Questo livello di protezione favorisce l’applicazione di modelli di sviluppo DevSecOps e il rispetto della conformità normativa in molteplici ambiti, incluso quello finanziario”.
Il progetto per la messa in sicurezza del codice
L’avvio del progetto ha visto l’utilizzo della soluzione Fortify on Demand (FoD) per poi prevedere l’acquisizione di una serie di licenze della versione on-premise, al fine di integrare nel processo di sviluppo applicativo le citate funzionalità di controllo automatizzato del codice con correzioni in tempo reale.
Il livello di adozione si è progressivamente ampliato fino a raggiungere una settantina di licenze della soluzione in versione on-premise e oltre cento “gettoni” per attivare test tramite FoD.
Ad oggi la strategia implementata ha pienamente risposto alle aspettative del Gruppo di credito, che sta considerando la possibilità di affiancargli alcune soluzioni della famiglia Voltage by OpenText per la sicurezza dei dati.
La soluzione Fortify svolge attualmente un ruolo centrale nei tre diversi ambiti di sviluppo che interessano il Gruppo di Credito:
il primo è relativo allo sviluppo delle applicazioni di home banking e della relativa App, utilizzata per l’accesso tramite dispositivo mobile;
il secondo riguarda lo sviluppo delle applicazioni che regolano il sistema informativo del Gruppo e che forniscono l’operatività a 180 Istituti collegati;
la “terza fabbrica di sviluppo” in cui viene utilizzato Fortify è relativa alla componente di monetica, ovvero al mondo delle carte di debito/credito/prepagate.
Il Gruppo si avvale anche della soluzione per la cifratura e tokenizzazione dei dati di pagamento Voltage SecureData Payments, che semplifica la conformità ai requisiti PCI, proteggendo i dati delle carte di credito nelle applicazioni di e-commerce e nei pagamenti via Web o da dispositivo mobile.
Fortify on Demand, un alleato nella relazione con i fornitori di software
Attualmente, Fortify sta contribuendo alla sicurezza del Gruppo di Credito italiano verificando e correggendo ogni componente software nelle sue fasi di sviluppo, prima che questo entri in produzione.
All’interno delle tre “fabbriche” interne, in cui vengono utilizzati linguaggi di sviluppo predefiniti, il Gruppo di Credito utilizza Fortify in modalità on-premise.
La versione on-demand (FoD) viene invece utilizzata per tutto ciò che riguarda le restanti componenti applicative, nonché per i software che provengono da fornitori esterni o commerciali.
FoD infatti semplificai protocolli di fornitura di software da parte di soggetti esterni, spesso piccole software house specializzate nel settore bancario. Il Gruppo di Credito ha la possibilità di offrire ai fornitori l’accesso ai test FoD per effettuare una scansione di sicurezza: questo fornisce alla banca una certificazione indipendente del livello di sicurezza e vulnerabilità del software senza dover richiedere al fornitore di interagire col codice sorgente, che costituisce una proprietà intellettuale protetta, così coniugando i requisiti di cyber security & compliance con la protezione del proprio know-how aziendale.
AI e cybersecurity, un binomio necessario secondo il nuovo report ENISA
L’Intelligenza Artificiale con le sue applicazioni è fra i temi più discussi nel panorama politico e mediatico contemporaneo: come dimostra la recente vicenda legata a ChatGPT e utenti italiani, non passa giorno senza che gli innumerevoli utilizzi dell’AI nei vari campi della vita umana siano protagonisti della cronaca locale o internazionale.
Oggi l’Agenzia dell’Unione europea per la cybersecurity (ENISA), creata quasi 20 anni fa al fine di istituire e rafforzare criteri comuni di sicurezza informatica nell’area comunitaria, affronta organicamente la questione con il report “Cybersecurity of AI and standardisation”.
Pur ammettendo la rilevanza di alcuni elementi hardware o infrastrutturali – nonché il fatto che molti sistemi d’intelligenza artificiale siano ancora in fase sperimentale – l’Agenzia parte dall’assunto “AI is software”, evidenziando come numerose misure e protocolli di software security possano essere applicati anche agli ecosistemi ML/AI. Il modello di riferimento resta infatti la celebre triade “confidentiality, integrity and availability” (CIA), manifestando tuttavia l’intenzione di aggiornarlo alla luce dei nuovi sviluppi tecnici e dell’inedita complessità dei sistemi in esame.
A tale scopo il documento offre una sintesi delle fonti normative e degli standard tecnologici più rilevanti per la materia, alcuni già vigenti (come i noti ISO/IEC 27001 – 27002 – 9001) e altri in divenire, richiamando l’opportunità di proseguire nel solco di una regolamentazione che mantenga la sicurezza come proprio perno centrale.
Prevedere una standardizzazione solida e condivisa in tema di cybersecurity dell’AI è del resto necessario per evitare che le iniziative legislative dedicate, come gli attesi AI Act e Cyber Resilience Act (CRA) in corso d’esame presso le istituzioni comunitarie, finiscano per essere vanificate da lacune o disparità nei sistemi giuridici dei vari Stati UE.
Il report ENISA si pone quindi come un contributo agli sforzi europei verso un quadro regolatorio comune, raccomandando di coinvolgere ogni soggetto interessato – governi, piccole o grandi industrie del comparto tecnologico, standards-developing organisations (SDOs) ed enti di ricerca – nella definizione dei criteri necessari a sviluppare sistemi di AI robusti, affidabili e sicuri.
L’FBI avverte: attenzione alle porte USB pubbliche, rischio malware
Le prese pubbliche per la ricarica via USB possono essere usate per iniettare virus, malware e software spia nei telefoni.
L’allarme è stato lanciato dall’FBI la settimana scorsa per avvisare gli utenti di evitare le porte USB pubbliche attraverso l’account Twitter dell’FBI di Denver. L’Agenzia federale statunitense ha spiegato che le stazioni di ricarica pubbliche presenti in hotel, aeroporti e centri commerciali possono semplificare il lavoro degli hacker per diffondere malware e software spia sui dispositivi.
Avoid using free charging stations in airports, hotels or shopping centers. Bad actors have figured out ways to use public USB ports to introduce malware and monitoring software onto devices. Carry your own charger and USB cord and use an electrical outlet instead. pic.twitter.com/9T62SYen9T
USB pubbliche, l’FBI inviata ad usate i vostri cavi e il proprio caricabatterie
L’FBI ha consigliato agli utenti di portare con sé il proprio caricabatterie e il proprio cavo USB. In questo modo, gli utenti possono usare una presa elettrica invece di una porta USB pubblica per ricaricare i propri dispositivi.
In tutti i casi l’FBI suggerisce di evitare la ricarica da sistemi che non sono di nostra proprietà, evidenziando non poche insidie, spiegando che cybercriminali potrebbero sfruttare le prese USB pubbliche per diffondere malware e infettare smartphone di ignari utenti.
Come è facile immaginare, se in qualche modo i malintenzionati riescono a “iniettare” nel dispositivo un malware, da quest’ultimo potrebbe essere possibile ottenere password e vari dati sensibili. La ricarica usando sistemi di terze parti presenti in determinati luoghi deve essere solo una soluzione di emergenza (es. vi serve il biglietto dell’aereo che state per prendere, il documento si trova solo sul telefono e quest’ultimo è scarico).
Sul suo sito web, l’FBI ha anche un avvertimento simile riguardo all’uso delle stazioni di ricarica gratuite. Inoltre, l’FBI raccomanda di non usare il Wi-Fi pubblico per transazioni sensibili, di non aprire documenti sospetti, di non usare la stessa password per tutti gli account e di non cliccare su link indesiderati nei messaggi di testo e nelle e-mail.
Moige, il 12 aprile a Milano la prima tappa del Tour sui rischi informatici e cyberbullismo
Partirà da Milano, e, più precisamente, dalla scuola secondaria I Grado Cassinis, il tour in Lombardia di “Giovani Ambasciatori per la cittadinanza digitale contro cyberbullismo e cyber risk”. Alle 8:00 di mercoledì 12 aprile arriverà presso l’istituto il centro mobile del MOIGE. Saranno 12 le tappe in Lombardia della campagna che promuove un uso sicuro della rete e mira a contrastare il bullismo, aumentato del 10%, e il cyber bullismo, cresciuto dell’8%.
Dalle 8 alle 13 si terranno cinque sessioni formative di 50 minuti su queste tematiche tenute da Chiara Biancacci e Marta Barraco, due psicologhe della task force anti bullismo del MOIGE.
Nel pomeriggio, il centro mobile e gli esperti MOIGE resteranno nel cortile dell’Istituto scolastico a disposizione di studenti, docenti, ma anche di tutti i cittadini, per rispondere a domande e offrire sostegno e consigli. Dalle 15:00 alle 16:00 si terrà un intervento diretto ai genitoripresso la scuola, per informarli su come aiutare i propri figli ad usare internet in sicurezza, e sensibilizzarli su bullismo e cyber bullismo, insegnando loro a percepire anche i piccoli campanelli di allarme nei minori, sia che si tratti di vittime, sia di bulli.
Secondo l’ultimo studio condotto dal MOIGE in collaborazione con l’Istituto Piepoli, più della metàdei minori in Italia (54%) ha subito prepotenze sul web o di persona. Si tratta di un dato cresciuto di ben il 10% in soli 2 anni. Il 10% dei minori (+3%) ha preso parte ad episodi di prepotenza, il 6%ha usato foto o video per offendere altre persone, e il 53% (+15% rispetto al 2020) prende abitualmente in giro uno o più amici, dicendo che, però, lui/loro sanno che lo fa per scherzare. Alla domanda su come si comportano i compagni quando assistono a prepotenze, solo il 34% risponde “aiutano la vittima”, un dato che nel 2020 era il 44%.
Comportamenti incauti,ma anche forti responsabilità dei social, che portano a valutare in modo superficiale i rischi e che mettono in pericolo i nostri figli.
“Giovani Ambasciatori per la cittadinanza digitale contro cyberbullismo e cyber risk” è la campagna del MOIGE, sostenuta da Enel Cuore Onlus, in collaborazione con Polizia di Stato, Anci, associazione nazionale comuni italiani, Un nodo blu del Ministero dell’Istruzione, CONI e Fondazione Cariplo, per rendere gli studenti più consapevoli dei rischi di internet, responsabilizzare, e stimolare docenti e genitori ad avere un ruolo di guida e controllo più attivo. In questa settima edizione sono coinvolte 300 scuole, circa 75.000 alunni, oltre 2000 docenti e 150.000 genitori sul territorio nazionale.