Does Your Company Need Identity Security Training? Here’s How To Keep Everyone’s Data Safe.

Opinions expressed by Entrepreneur contributors are their own.

Customer identity security is crucial, especially in this day and age.

With an increasing number of cyber-attacks and data breaches, businesses must be vigilant in protecting the identities of their customers.

Let’s discuss why customer identity security awareness is crucial for businesses and what they can do to ensure their customers’ information stays safe.

Related: How to Identity Proof in an Increasingly Virtualized World

Importance of protecting personal information

Identity theft can have severe and long-lasting consequences for individuals, including financial losses, damage to their credit score and even legal issues.

Individuals must protect their personal information and be aware of the risks of online sharing. This includes being cautious of phishing scams, using strong and unique passwords, and regularly monitoring their credit reports.

Related: What Is Phishing? Here’s How to Protect Against Attacks.

Organizations are also responsible for protecting their customers’ information and implementing strong security measures to prevent data breaches.

This includes investing in cybersecurity solutions, regularly training employees on best practices, and conducting regular security audits to identify and address vulnerabilities.

Organizations must also be transparent with their customers about data breaches and the steps they take to protect their information. Here’s why customer security awareness is crucial:

1. Protecting customer information

The number one reason customer identity security awareness is important is to protect the customers’ personal information. Info like names, addresses, phone numbers, email addresses, and payment information are valuable assets for cybercriminals.

Related: 5 Ways to Protect Your Company From Cybercrime

If this information falls into the wrong hands, it can lead to severe consequences, including identity theft, financial fraud, and reputational damage to the business.

2. Maintaining trust and confidence

Companies should be responsible for their customers’ data. If a company experiences a data breach, customer trust and confidence in the business can be severely damaged. This can result in long-term consequences for the business and harm to the company’s reputation.

3. Complying with regulations

Businesses must comply with various regulations and laws governing personal information handling.

For example, the European Union’s General Data Protection Regulation (GDPR) requires businesses to protect personal data and report any data breaches to the relevant authorities. Failure to comply with these regulations can result in substantial fines and legal penalties.

4. Preventing cyber attacks

Cyberattacks are becoming increasingly common and sophisticated, and businesses must be prepared to defend against them. Cybercriminals can use various methods to access sensitive information, including phishing scams, malware, and social engineering attacks.

5. Improving customer experience

Customer identity security awareness can also improve the customer experience. When customers know that their personal information is being protected, they can have peace of mind when conducting transactions with the platform and would love to stay with the brand for longer.

Tips to Improve Customers’ Identity Security Awareness

1. Stay educated and informed

It’s crucial to stay up-to-date on the latest threats and trends in cybersecurity, as well as regularly educate your customers and employees on best practices for protecting their information. You can read industry news and articles, attend webinars and training sessions, and stay informed about new security technologies.

As an enterprise, it’s your responsibility to ensure your customers constantly learn about the latest threats and vulnerabilities and are shielded against them.

2. The use of strong passwords and enabling multi-factor authentication (MFA)

These steps can significantly enhance the security of your accounts and help prevent unauthorized access to your information and identity theft. With MFA, enterprises can stay assured that even if one aspect of authentication, like passwords, is compromised, there’s another stringent mechanism to reinforce customer account security.

Related: What You Need to Know About Multifactor Authentication

Educating your customers regarding strong passwords and your enterprise’s security posture and offering frequent training sessions to utilize the identity management tools efficiently can eventually be a game-changer in reinforcing your customers’ identity security awareness.

3. Educate your customers to review security policies

When it comes to identity security, the threat landscape is quite broad. And a single mistake from your customers’ end could lead to severe consequences that may even hamper your brand reputation. It’s a great idea to educate your customers about the potential threats they may encounter while browsing other platforms.

Here’s what needs to be done from your end to ensure robust customer identity security:

  • Educate yourself about the importance of regularly reviewing privacy settings: Ask your customers to regularly review privacy settings on social media and other online accounts that can help prevent sensitive information from being shared with unauthorized individuals. This can include checking who can see personal information.
  • Understand what sensitive information is: Ensure your customers are well aware of sensitive information, which includes their social security numbers, credit card numbers, health records, passwords, and even their mother’s maiden name. It is essential to keep this information safe because it can be used for identity theft or fraud.
  • Identity protection: Identity protection involves keeping an eye out for suspicious activity in their name or an attempt to gain access to accounts that belong to them. This could include someone applying for credit cards in their name or attempting to access bank accounts linked to their social security number.

In a nutshell, identity security is and will be an important aspect of business and client relations. Neglecting identity security can lead to significant consequences for both individuals and businesses. Businesses must educate their customers about the importance of identity security and provide them with the necessary tools and resources to protect themselves.

https://www.entrepreneur.com/science-technology/does-your-company-need-identity-security-training-heres/449120


Iliad guarda alla cybersecurity per le aziende e rileva maggioranza di startup specializzata

Iliad guarda alla cybersecurity e rileva ITrust, la startup di Tolosa che conta fra i suoi clienti la Difesa e diversi gruppi ospedalieri. Un’operazione che permette alla società di Javier Neil di ampliare il suo catalogo di servizi Tlc nel segmento della sicurezza informatica destinata alle imprese. Per ora la svolta riguarda il mercato francese, dove la proposta per il segmento enterprise è già avviata. Una clientela, quella aziendale, su cui Iliad vuole puntare anche in Italia.

C’è da dire che gli operatori francesi, da Orange a SFR, sono già presenti nel mercato della sicurezza.

Iliad offre già da un paio d’anni servizi specifici per il segmento delle imprese: Internet fisso e mobile, servizi cloud e ora anche security contro gli attacchi cyber e ransomware. Dopo il Covid e l’esplosione dello smart working gli attacchi cyber sono molto più diffusi e per questo la cybersicurezza diventa un elemento importante dell’offerta aziendale, visto che la connettività è sempre più percepita come una commodity.

https://www.key4biz.it/iliad-guarda-alla-cybersecurity-per-le-aziende-e-rileva-maggioranza-di-startup-specializzata/441630/


Dal mitico cellulare alla cybersecurity, la rinascita di Blackberry

Il mitico Blackberry oggetto cult della generazione boomers anni ’90 ha un posto d’onore nell’immaginario di chi una trentina di anni fa vedeva compulsare il tastierino del cellulare più cool per il mondo del lavoro dell’epoca. Un antesignano di Whatsapp, quando metà degli abbonamenti mobili negli Usa erano appannaggio della casa canadese, con il servizio di messaggeria BBM che spopolava.

Vecchi tempi andati, poi arrivò lo smartphone e tutto finì nel nulla. Una parabola analoga a quella vissuta dai cellulari di Nokia ed Ericsson.

La storia dell’ascesa e del declino del marchio è oggetto di un film che uscirà il 12 maggio negli Usa, per ripercorrere la storia della casa canadese che a onore del vero fu la prima a lanciare sul mercato uno smartphone.

Ma Blackberry non è finita con il tramonto dei suoi cellulari. Anzi. Si è riconvertita a partire dal 2016 a produttore di tecnologie di cybersecurity e IoT, con particolare attenzione per il mercato delle auto connesse. Lavora con le principali case automobilistiche e punta sullo sviluppo del mercato della cybersecurity legato all’automotive destinato a crescere nei prossimi anni.

Forte dei suoi 35mila brevetti, Blackberry ha capitalizzato il suo brand e la fiducia che ispirava in un bacino davvero ampio. Nel 2019 ha rilevato l’azienda americana Cylance e le sue tecnologie di intelligenza artificiale nel segmento security, rivolgendosi al mercato delle Pmi.

L’latro grande target di Blackberry sono i governi, 20 dei 27 maggiori governi globali sono clienti anche tramite i software della società AtHoc, che offre servizi di allarme d’urgenza e comunicazioni in condizioni di crisi e di catastrofe naturale.

Il sistema è stato ad esempio utilizzato durante a Capitol Hill il 6 gennaio 2021.

Anche l’acquisizione della tedesca Secusmart nel 2014 ha dotato l’azienda di tecnologie di cifratura ultra sofisticata rivolta a settori come banche, sanità e finanza.

https://www.key4biz.it/dal-mitico-cellulare-alla-cybersecurity-la-rinascita-di-blackberry/441604/


Microsoft Security Copilot: l’intelligenza artificiale al servizio della cybersecurity


L’intelligenza artificiale si mette al servizio della cybersecurity: Microsoft ha annunciato il lancio di Security Copilot per individuare e rispondere alle minacce informatiche. L’assistente di IA supporta i team di sicurezza nel comprendere cosa sta accadendo negli ambienti aziendali e ottenere insight sulle minacce.

Security Copilot mira a semplificare le attività di ricerca e risposta agli attacchi e al contempo amplificare le abilità dei team di cybersecurity per sopperire alla mancanza di talenti. Gli esperti di sicurezza possono contare su un valido alleato per raccogliere e analizzare informazioni sugli attacchi, dare priorità agli incidenti e rispondere in maniera più efficiente alle minacce.

Security Copilot

Pixabay

“Al giorno d’oggi i professionisti della sicurezza informatica si trovano troppo spesso coinvolti in conflitti asimmetrici contro nemici implacabili e sofisticati” ha affermato Vasu Jakkal, Corporate Vice President di Microsoft Security. “Con Security Copilot, stiamo riportando l’equilibrio del potere a favore degli esperti di sicurezza. Security Copilot è il primo e unico prodotto di sicurezza con Intelligenza Artificiale generativa che consente di difendersi dalle minacce informatiche al ritmo e alla scalabilità dell’AI“.

Security Copilot apprende e si migliora

Basato su GPT-4, lo strumento è in grado di apprendere e migliorarsi basandosi sulle ultime conoscenze e tattiche d’attacco. L’assistente di IA viene alimentato sia dalle informazioni di sicurezza di Microsoft, sia dai dati dell’azienda cliente. Security Copilot migliora i flussi di lavoro velocizzando la segnalazione di incidenti e accrescendo la conoscenza dei team di sicurezza.

Lo strumento è costruito sulla piattaforma di threat intelligence Microsoft Security che ad oggi monitora più di 50 gruppi di ransomware, più di 250 organizzazioni criminali e analizza 65 trilioni di segnalazioni ogni giorno. Sono più di 8.000 gli esperti che collaborano per analizzare le segnalazioni di sicurezza e individuare pattern di attacco e attori coinvolti.

Security Copilot

Freepik

Il tool può anche rispondere a quesiti espressi in linguaggio naturale: è possibile, ad esempio, chiedergli di analizzare un attacco per capire quali dispositivi e processi sono stati coinvolti.

Con Security Copilot Microsoft ha ufficialmente dato il via a una nuova era per la cybersicurezza nella quale la potenza dell’intelligenza artificiale si mette al servizio delle aziende per migliorare i processi di analisi delle minacce.  Al momento il tool è disponibile soltanto in anteprima privata e non c’è ancora una data per il rilascio globale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/04/03/microsoft-security-copilot-intelligenza-artificiale-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-security-copilot-intelligenza-artificiale-cybersecurity


I “Vulkan Files” e la cyberwar di Putin

L’inchiesta “Vulkan Files” svela come la società russa Vulkan, che si occupa di sviluppo software e sicurezza informatica, lavori per i servizi segreti russi realizzando armi informatiche e fornendo servizi all’intelligence russa.

I documenti, che fanno riferimento al periodo che va dal 2016 al 2021, provengono da un informatore anonimo probabilmente interno alla NTC Vulkan che mosso dal disappunto per il cyber-conflitto invia al quotidiano tedesco Süddeutsche Zeitung circa 5.000 pagine dopo l’invasione Russa dell’Ucraina.

“People should know the dangers of this. Because of the events in Ukraine, I decided to make this information public. The company is doing bad things and the Russian government is cowardly and wrong. I am angry about the invasion of Ukraine and the terrible things that are happening there. I hope you can use this information to show what is happening behind closed doors.”

Virgolettato riportato dal The Guardian, che insieme ad altri media internazionali indagano sul consistente fascicolo contenente documenti interni dove si raccontano gli strumenti messi a disposizione del Servizio di sicurezza federale russo (FSB), le sue forze armate (GOU e GRU) e il Servizio di intelligence estero (SVR) da parte della società Vulkan e apparentemente utilizzati in diverse operazioni informatiche di grande rilievo, come le interferenze nelle elezioni presidenziali degli Stati Uniti del 2016 e il cyber spionaggio.

Il 30 marzo 2023 vengono diffusi i primi dettagli dell’indagine, anche se un giudizio definitivo sulla veridicità rimane difficile da sostenere, i file appaiono autentici a molteplici agenzie di intelligence; essi sono composti da progetti ben strutturati, comunicazioni email, dettagli di contratti e relativi budget.

Pur non essendo ancora confermato l’utilizzo degli strumenti realizzati da Vulkan in contesti reali, si indaga su possibili connessioni con gli attacchi informatici perpetrati da gruppi di cyber criminali risalenti alla Russia quali Sandworm, ritenuto responsabile di cyber attacchi su scala globale come il lancio del malware NotPetya, il blackout che per ben due volte ha paralizzato l’Ucraina e l’interruzione delle Olimpiadi in Corea del Sud. Le tecnologie messe a punto dalla Vulcan appaiono in grado di colpire infrastrutture critiche come le linee elettriche, trasporto ferroviario, marittimo e aereo.

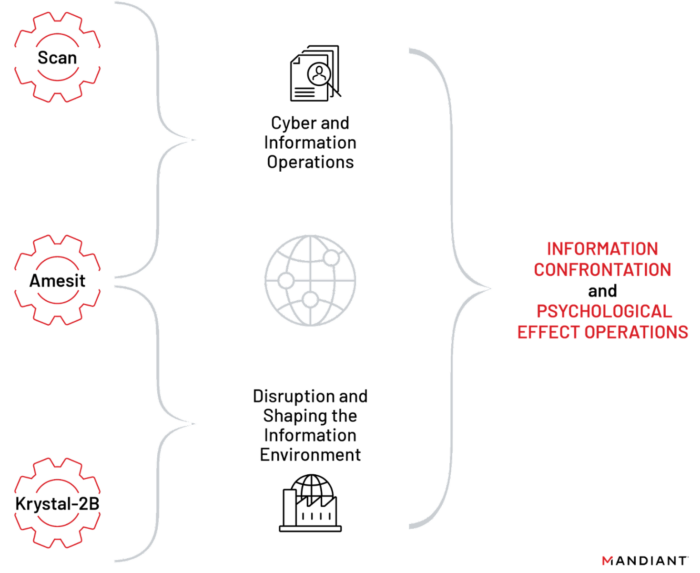
Figure 1: Assessment of capabilities documented in NTC Vulkan aligned with broader strategic goals of Russian intelligence services https://www.mandiant.com/resources/blog/cyber-operations-russian-vulkan

Dai dati analizzati emerge la preferenza di target fortemente sensibili, quali le infrastrutture critiche e sistemi industriali, prediligendo l’indirizzamento di operazioni offensive verso obiettivi OT attraverso attacchi IT/OT. All’interno dei documenti si rintracciano i dettagli relativi a tre progetti in particolare: Scan – strumento che scansiona Internet alla ricerca di vulnerabilità da utilizzare in futuri attacchi informatici; Amesit – un framework per la sorveglianza e il controllo di Internet nelle regioni sotto il comando della Russia che consente anche la disinformazione tramite falsi profili di social media – e Krystal-2B – programma di formazione per operatori informatici sui metodi necessari per abbattere le infrastrutture ferroviarie, aeree e marittime.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/i-vulkan-files-e-la-cyberwar-di-putin/


Difesa UE, bando da 1,2 miliardi di euro per soluzioni smart & cyber. C’è anche l’IA. Primi bandi a giugno 2023

Breton (UE): “Importanti progetti comuni di ricerca e sviluppo per la Difesa, nel dominio spaziale e cibernetico”

“Stimolando la produzione industriale dell’UE nel settore della difesa stiamo in realtà costruendo il futuro della nostra difesa”, ha dichiarato Thierry Breton, commissario per il Mercato interno, illustrando il terzo programma di lavoro annuale del Fondo europeo per la difesa (Fed).

Adottando il nuovo programma la Commissione ha stanziato 1,2 miliardi di euro per bandi dedicati alla selezione di progetti di ricerca, innovazione e sviluppo per la Difesa comune.

“Abbiamo mobilitato altri fondi del bilancio dell’Unione europea pari a 1,2 miliardi di euro per importanti progetti comuni di ricerca e sviluppo per la difesa – ha proseguito Breton – in particolare nel dominio spaziale e cibernetico e in relazione a varie capacità di alta gamma”.

L’iniziativa riguarda soprattutto la ricerca dei migliori progetti di soluzioni di contrasto alle minacce emergenti a seguito dell’aggressione russa contro l’Ucraina, di difesa contro i missili ipersonici e per il trasporto aereo strategico.

Le aree progettuali e relativi fondi, ruolo di Pmi e startup

Il programma di lavoro 2023 è rivolto alle tecnologie e capacità considerate “indispensabili” e contempla 34 argomenti base, che saranno organizzati in quattro inviti a presentare proposte su tematiche specifiche, e altri tre inviti invece riservati a tecnologie specifiche e alle piccole e medie imprese e startup.

Come ha spiegato Margrethe Vestager, vicepresidente esecutiva per Un’Europa pronta per l’era digitale: “Il programma di lavoro del Fondo europeo per la difesa comprende strumenti nuovi, destinati agli attori innovativi più piccoli dell’ecosistema industriale europeo della difesa e dei prodotti a duplice uso, vale a dire le PMI e le start-up”.

Per fare alcuni esempi di quali categorie rientrano negli inviti e relativi fondi a bando, c’è la cosiddetta “superiorità dell’informazione”, elemento chiave che consente di ottenere una posizione di vantaggio, contribuendo al raggiungimento del successo, soprattutto nel quadro di operazioni interforze, con 100 milioni di euro di risorse; le tecnologie di cyber difesa, con 60 milioni di euro; soluzioni di intelligenza artificiale, che potranno contare su 45 milioni di euro; nuovi materiali, 50 milioni di euro; per l’efficienza energetica, 25 milioni di euro; smart technologies per i sistemi di difesa e di attacco, 63 milioni di euro; droni e mezzi automatizzati, 90 milioni di euro.

La pubblicazione dei bandi è prevista per il 15 giugno 2023, con la scadenza per la presentazione delle proposte il 22 novembre 2023.

EUDIS, il sistema di innovazione nel settore della difesa dell’UE

All’insegna del sistema di innovazione nel settore della difesa dell’UE (EUDIS), la Commissione si propone di generare entro il 2027 fino a 2 miliardi di euro di investimenti nell’innovazione di questo dominio strategico, continuando l’opera del FED.

Le nuove misure EUDIS comprenderanno tra le altre cose un bando per l’organizzazione di una serie di eventi di hackathon nel settore della difesa in diverse località europee; bandi che comprendono sostegno finanziario alle organizzazioni (finanziamenti a cascata) volto a sostenere lo sviluppo di poli di sperimentazione dell’innovazione.

https://www.key4biz.it/difesa-ue-bando-da-12-miliardi-di-euro-per-soluzioni-smart-cyber-ce-anche-lia-primi-bandi-a-giugno-2023/440977/


Quantum Hacking – Hackerare la crittografia quantistica

Il Quantum Hacking figura da tempo sui radar degli esperti di sicurezza, preannunciandosi come prossima frontiera degli attacchi informatici nonché come futura “big cybersecurity threat”.

Post-Quantum Cryptography (PQC), a che punto siamo?

La crittografia è una tecnologia dall’impiego estremamente pervasivo e risulta oggi cruciale nella protezione di innumerevoli processi tecnologici, dalle comunicazioni via web ai pagamenti elettronici.

Tra entusiasmi collettivi e qualche rara voce contraria, come quella del matematico Gil Kalai, lo sviluppo di una crittografia quantistica ritenuta praticamente “inespugnabile” sul fronte della sicurezza procede spedita da ormai quasi vent’anni; ma sebbene alcune aziende, come il colosso IBM che in questi anni ha raggiunto traguardi lodevoli nello sviluppo di hardware e nel software quantistici, sostengano di poter tagliare il traguardo molto prima, è opinione prevalente che per la piena operabilità dei computer quantistici sarà necessario attendere almeno un altro decennio.

Richiedendo potenze di calcolo smisurate – ancora proibitive per le capacità delle macchine attualmente disponibili – e costi altrettanto elevati, ad oggi tali tecnologie non hanno infatti affrontato il banco di prova della diffusione commerciale, restando circoscritte agli ambienti della ricerca accademica o industriale.

Un forte impulso alle ricerche in materia proviene anche dai governi (con USA, Russia e Cina in testa per mole degli investimenti dedicati), viste le rilevanti implicazioni per la sicurezza nazionale; negli Stati Uniti, in seno al NIST, è in atto un processo teso a valutare e standardizzare i più affidabili algoritmi di PQC, da poco arrivato al quarto giro di submissions.

L’ombra del Quantum Hacking sul futuro della crittografia

Con l’espressione Quantum Hacking si fa riferimento all’insieme di tecniche che si ipotizza potranno essere messe a punto, allorché saranno disponibili quantum computer che abiliteranno la potenza di calcolo richiesta, per violare i sistemi di comunicazione protetti da protocolli di crittografia, al fine di esfiltrarne dati o compiere altre attività malevole.

Come dimostrato da diversi esperimenti (key recovery attack on the Supersingular Isogeny Diffie-Hellman protocol, SIDH) e ricerche (Lasers crack two commercial quantum cryptographic systems) tra le metodologie impiegate potrebbe rientrare l’utilizzo di laser per “abbagliare” il segnale di trasmissione dei q-bit, simulando una naturale attenuazione del segnale stesso così da offuscare ogni traccia dell’attacco in corso; ovvero anche tecniche meno sofisticate (Single-Core CPU Cracked Post-Quantum Encryption).

E se il fatto che i canali protetti da crittografia quantistica possano astrattamente essere violati è già di per sé fonte di preoccupazione, le principali minacce alla sicurezza deriverebbero dalla possibilità di farlo senza lasciare alcuna traccia.

Appare intuitivo come in tal modo gli attacchi informatici potrebbero protrarsi per lungo tempo: così da un lato consentendo agli autori di muoversi indisturbati entro il perimetro colpito e produrre danni significativi, dall’altro ritardando notevolmente quelle attività di remediation post-attacco che sappiamo essere fondamentali anche in seguito all’avverarsi di minacce informatiche meno futuristiche.

In attesa di ulteriori sviluppi della tecnologia, di certo c’è solo che il crimine informatico sarà come sempre pronto a sfruttare a proprio vantaggio ogni eventuale falla o vulnerabilità emergente, rendendo opportuno includere l’analisi dei rischi connessi al Quantum Hacking in ogni discussione, simulazione o ricerca condotta in tema di Post-Quantum Cryptography.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-hacking-hackerare-la-crittografia-quantistica/


IA, cloud e cybersecurity, l’UE avvia due programmi di lavoro da 1,3 miliardi di euro

Doppio impegno comunitario per accelerare la transizione digitale dei Paesi dell’Unione europea e per potenziare la cybersecurity a beneficio di cittadini, imprese e amministrazioni pubbliche, per complessivi 1,3 miliardi di euro di finanziamenti.

Due i programmi di lavoro per il biennio 2023-2024 parte integrante del Programma Europa Digitale, che mira ad aumentare l’autonomia tecnologica continentale, a partire da nuove soluzioni digitali da offrire sul mercato nel più breve tempo possibile.

Il primo, da 909,5 milioni di euro, riguarda tutti quei progetti che impiegheranno soluzioni di intelligenza artificiale (IA), per l’analisti dei dati in tempo reale, per il cloud e le competenze digitali avanzate.

Il secondo sarà gestito dal Centro europeo di competenze sulla cybersecurity (European Cybersecurity Competence Centre and Network) con un budget di 375 milioni di euro e con l’obiettivo di rafforzare la resilienza collettiva di tutti i Paesi europei alle nuove minacce informatiche.

Il programma di lavoro sulla cibersicurezza sosterrà, ad esempio, lo sviluppo di capacità dei centri operativi di sicurezza nazionali e transfrontalieri al fine di creare un ecosistema all’avanguardia per il rilevamento delle minacce e l’analisi degli incidenti informatici.

Secondo la Commissione europea l’importo complessivo degli investimenti mobilitati dovrebbe raddoppiare nel periodo di tempo considerato.

I primi inviti a presentare proposte saranno pubblicati entro questa primavera e saranno destinati a imprese, startup, Pubbliche Amministrazioni e associazioni, ma altri ne sono programmati a fine estate 2023.

https://www.key4biz.it/ia-cloud-e-cybersecurity-lue-avvia-due-programmi-di-lavoro-da-13-miliardi-di-euro/440419/


Cyber attacchi degli anarchici ‘pro Cospito’ ai distributori sigarette: prezzi a 10 centesimi

Da Brescia, a Lecce, fino a Palermo: sono state numerose le segnalazioni di attacchi informatici ai distributori automatici dei tabacchi, tutti di una stessa azienda, avvenuti la sera di sabato scorso. Chi ha provato ad acquistare un pacchetto di sigarette ai distributori automatici sabotati si è trovato difronte due sorprese. 

La prima è stato un messaggio nel monitor con la scritta: “Fuori Alfredo dal 41 bis”. Inoltre, tutti i prezzi delle sigarette improvvisamente si sono abbassati a dieci centesimi. L’attacco è probabilmente opera degli anarchici per lanciare un messaggio solidale a favore di Alfredo Cospito, che da ottobre sta portando avanti uno sciopero della fame contro il 41 bis, il regime di carcere duro a cui è sottoposto.

“In soli 20 minuti ho perso 60 euro – ha lamenta all’ANSA la titolare di un distributore alla Balduina, quartiere a Roma Nord il cui impianto, come tutti gli altri, è rimasto fuori uso anche nella giornata di ieri – vorrei far capire a queste persone che con i loro atti non danneggiano lo Stato ma semplici cittadini, commercianti come me che vivono del proprio lavoro. Quando siamo stati avvertiti dell’attacco, alle 22,30 di ieri, già 60 euro erano andate in fumo”.

A causa del cyber attacco, infatti, i disagi non sono mancati e i gestori sono stati costretti a disattivare i distributori automatici. Sui social si legge l’appello di uno dei gestori colpiti a Termini Imerese, che invita i clienti che hanno approfittato dell’attacco a restituire i prodotti. “Spettabile clientela a causa di un attacco hacker sui nostri sistemi – ha scritto il commerciante – vi informo che i nostri distributori saranno spenti. Tutti coloro che hanno acquistato prodotti e sigarette a 10 centesimi sono pregati di riportare la merce in tabaccheria. Informo che i maggiorenni e i minorenni ripresi dalle telecamere verranno denunciati alle forze dell’ordine”. La Polizia postale è al lavoro con la società Laservideo per far luce sull’episodio.

“In relazione all’attacco hacker”, si legge sul sito della società, “subìto da una parte dei distributori della rete Laservideo nella sera di sabato 25 marzo e che comporta tuttora disservizi sul territorio nazionale, una email ufficiale con informazioni su come procedere è stata trasmessa a tutti i tabaccai possessori”.

L’attacco è proseguito fino alle prime ore di domenica mattina

Gianfranco Labib, presidente nazionale di AssoTabaccai, ha detto al Corriere della Sera che “parlando con alcuni tecnici abbiamo compreso come Laservideo utilizzi un sistema per cui è il server centrale a inviare informazioni ai distributori. Quindi hackerando il server centrale, è stato possibile entrare contemporaneamente in tutti i distributori”. Non è noto al momento il numero di tabaccherie colpite dall’attacco, “ma possiamo ipotizzare che siano state 5-8mila punti vendita”, ha il presidente di AssoTabaccai. 

E il sito del Commissariato online della Polizia Postale è stato oggetto di un tentativo di cyber sabotaggio assieme ai siti dei ministeri dei Trasporti e di Economia e finanze. L’attacco informatico è però fallito mentre ad essere colpito è stato il portale dell’Atac, l’azienda romana per la mobilità. Secondo quanto spiegano gli investigatori della Postale si tratta di tentativi di attacco Dos, con il quale si cerca di impedire agli utenti di accedere alla rete o alle risorse di un computer. Nei giorni scorsi, il 22 marzo, c’era già stata un’altra serie di attacchi informatici a siti istituzionali italiani. Coinvolti, tra gli altri, ministero dei Trasporti, l’Autorità regolatrice dei trasporti e sempre Atac. 

https://www.key4biz.it/cyber-attacchi-degli-anarchici-pro-cospito-ai-distributori-sigarette-prezzi-abbassati-a-10-centesimi/440312/


PNRR, a rischio 19 miliardi? Non completati progetti su cybersicurezza? La risposta di Frattasi (ACN)

(Articolo aggiornato il 24 marzo con la dichiarazione di Bruno Frattasi, direttore generale dell’Agenzia per la Cybersicurezza Nazionale).
Il 30 dicembre scorso il Governo ha inviato alla Commissione europea la richiesta di pagamento della terza rata del PNRR. Ma la Commissione, non avendo concluso l’iter di valutazione, non ha ancora erogato i 19 miliardi di euro. Fondi, che secondo la fondazione OpenPolis, non è detto che arrivino subito dopo la fine dell’iter valutativo, perché secondo il loro monitoraggio sono ancora “13 le scadenze del 2022 non completate”, ma il Governo ha dichiarato di aver raggiunto, come previsto, 55 traguardi-obiettivi per il secondo semestre 2022.

Delle 13 scadenze, 3 riguardano la cybersicurezza nazionale

Ecco 4 delle 13 scadenze che risultano “non completate” secondo il monitoraggio di OpenPolis, perché l’associazione non ha trovato “prove” in Rete:

  • Dispiego iniziale dei servizi nazionali di cybersecurity. “Il governo”, scrive OpenPolis, “ha comunicato il raggiungimento della scadenza ma senza rimandi alla relazione richiesta, che non si trova in nessuna fonte”.
  • Attivazione di un’unità centrale di audit per misure di sicurezza Perimetro di Sicurezza Nazionale Cibernetica (PSNC) e NIS: “non è disponibile”, si legge nel report di OpenPolis, “alcun documento che dimostri l’attivazione dell’unità”.
  • Sostegno al potenziamento delle strutture di sicurezza T1. “Dichiarato il completamento di 7 interventi”, continua OpenPolis, “ma mancano documenti esplicativi”.
  • Realizzazione da parte dei distretti sociali di almeno un progetto relativo alla ristrutturazione degli spazi domestici e/o alla fornitura di dispositivi ICT alle persone con disabilità, insieme a una formazione sulle competenze digitali: dichiarato il raggiungimento dell’obiettivo in 875 distretti ma mancano documenti esplicativi.
  • Entrata in vigore di tutti gli strumenti attuativi (anche di diritto derivato, se necessario) per l’effettiva attuazione e applicazione delle misure derivanti dalla legge annuale sulla concorrenza 2021: mancano ancora questi due decreti attuativi. Uno dei due è l’aggiornamento dei criteri di gara previsti dal regolamento per l’affidamento del servizio della distribuzione del gas naturale al fine di valorizzare nuove tipologie di intervento più rispondenti al rinnovato quadro tecnologico.

Frattasi (DG di ACN): “Sono notizie non di dominio pubblico”

Sulle 3 sopracitate misure legate alla cybersicurezza, ha chiarito il nuovo direttore generale dell’Agenzia per la Cybersicurezza Nazionale, intervenuto a una conferenza, ieri, 23 marzo. “È un tema un po’ delicato, chiaramente sono notizie non di dominio pubblico. Non sono notizie che noi pubblichiamo su siti istituzionali”, ha detto Bruno Frattasi, nel corso del suo intervento. Sono, in effetti, documenti non pubblici, perché legati alla sicurezza nazionale.

Se non risultano effettivamente non completate, fondi sospesi

La Commissione europea sta ancora verificando l’operato italiano: se considererà, effettivamente, completate tutte le scadenze, procederà con l’invio della terza tranche di risorse, pari a 19 miliardi di euro. Invece, nel caso di mancanze o irregolarità, la Commissione può inviare solo una parte delle risorse. In questo secondo caso, il resto dei fondi viene sospeso e lo Stato coinvolto ha sei mesi di tempo per completare le scadenze in ritardo.

E la situazione del primo trimestre 2023? Non completata nessuna scadenza. Deadline 31 marzo

Alla fine del primo trimestre di quest’anno, cioè il 31 marzo, l’Italia dovrebbe conseguire 12 scadenze di rilevanza europea. Cioè le uniche oggetto di controllo da parte della Commissione e quindi vincolanti per la ricezione dei fondi. Sempre secondo il costante monitoraggio di OpenPolis, emerge anche tra 10 giorni il Governo deve completare 12 scadenze per il primo trimestre 2023, ma ad oggi zero risultato concluse: 9 sono in corso e 3 a buon punto. Tra i vari interventi, quelli riguardanti l’idrogeno per l’energia e la riforma del codice dei contratti pubblici.

L’ente più impegnato in questo trimestre è il ministero dell’Ambiente e della Sicurezza Energetica, titolare di 3 scadenze.

Infine, ricordiamo che il Governo Meloni ha rivisto il PNRR. Nel dettaglio, il decreto legge 13 del 24 febbraio 2023 aggiorna la governance del Piano introducendo disposizioni in materia di coordinamento, gestione, attuazione, monitoraggio e controllo.

https://www.key4biz.it/pnrr-a-rischio-19-miliardi-non-completati-progetti-su-cybersicurezza-la-risposta-di-acn/439512/