Biden administration wants to hold companies liable for bad cybersecurity
Getty Images
The Biden administration on Thursday pushed for new mandatory regulations and liabilities to be imposed on software makers and service providers in an attempt to shift the burden of defending US cyberspace away from small organizations and individuals.
“The most capable and best-positioned actors in cyberspace must be better stewards of the digital ecosystem,” administration officials wrote in a highly anticipated documenting an updated National Cybersecurity Strategy. “Today, end users bear too great a burden for mitigating cyber risks. Individuals, small businesses, state and local governments, and infrastructure operators have limited resources and competing priorities, yet these actors’ choices can have a significant impact on our national cybersecurity.”
Increasing regulations and liabilities
The 39-page document cited recent ransomware attacks that have disrupted hospitals, schools, government services, pipeline operations, and other critical infrastructure and essential services. One of the most visible such attacks occurred in 2021 with a ransomware attack on the Colonial Pipeline, which delivers gasoline and jet fuel to much of the southeastern US. The attack shut down the vast pipeline for several days, prompting fuel shortages in some states.
In the wake of that attack, the administration imposed new regulations on energy pipelines. Thursday’s strategy document signaled that similar frameworks are likely coming to additional industries.
“Our strategic environment requires modern and nimble regulatory frameworks for cybersecurity tailored for each sector’s risk profile, harmonized to reduce duplication, complementary to public-private collaboration, and cognizant of the cost of implementation,” the document stated. “New and updated cybersecurity regulations must be calibrated to meet the needs of national security and public safety, in addition to the security and safety of individuals, regulated entities, and their employees, customers, operations, and data.”
Another key focus of the strategy is favoring long-term investments by “striking a careful balance between defending ourselves against urgent threats today and simultaneously strategically planning for and investing in a resilient future.
One of the initiatives that’s likely to be among the most controversial for the tech industry is the push to hold companies liable for vulnerabilities in their software or services. Under existing legal frameworks, these companies often face little, if any, legal consequences when their products or services are exploited, even when the vulnerabilities result from insecure default configurations or known weaknesses.
“We must begin to shift liability onto those entities that fail to take reasonable precautions to secure their software while recognizing that even the most advanced software security programs cannot prevent all vulnerabilities,” the document stated. “Companies that make software must have the freedom to innovate, but they must also be held liable when they fail to live up to the duty of care they owe consumers, businesses, or critical infrastructure providers.”
Five pillars
The document lists five “pillars” to these objectives. They are:
1. Defending critical infrastructure. Besides expanding regulations on critical sectors, the plan calls for enabling public-private collaboration in defending critical infrastructure and public safety and defending and modernizing federal networks and federal incident responses.
2. Disrupting and dismantling threat actors to blunt their threat to national security and public safety. Means for achieving this include employing “all tools of national power” to thwart threat actors, engaging the private sector to do the same, and addressing the threat of ransomware through a comprehensive federal approach that’s coordinated with international partners.
3. Shaping market forces to boost security and resilience. This includes giving responsibility to those within the digital ecosystem in the best position to reduce risk. This pillar emphasizes promoting the privacy and security of private data, shifting liability on software and services, and ensuring federal grant programs foster investments in new, more secure infrastructure.
4. Investing in a resilient future through “strategic investments and coordinated, collaborative action.” This would include reducing vulnerabilities across the digital ecosystem, making it more resilient against transnational repression, prioritizing cybersecurity research and development, and creating a more robust national cybersecurity workforce.
5. Forge international partnerships to achieve common goals. Some of the means for accomplishing this objective are by implementing or leveraging international coalitions and partnerships to counter threats, increasing the cybersecurity defense capabilities of partners, and working with allies.
The last time a president laid out a national cybersecurity blueprint was in 2018 under President Donald Trump. In the five years since, the US has experienced a flurry of damaging cyberattacks. Besides the Colonial Pipeline, they include the Solar Winds supply chain attack that came to light in December 2020. By compromising SolarWinds’ software distribution system, threat actors working on behalf of the Kremlin pushed malware to roughly 18,000 customers who used the network management product. The hackers then sent follow-up payloads to about 10 US federal agencies and about 100 private organizations.
Ransomware attacks are now more common than five years ago. In the strategy, administration officials wrote:
Given ransomware’s impact on key critical infrastructure services, the United States will employ all elements of national power to counter the threat along four lines of effort: (1) leveraging international cooperation to disrupt the ransomware ecosystem and isolate those countries that provide safe havens for criminals; (2) investigating ransomware crimes and using law enforcement and other authorities to disrupt ransomware infrastructure and actors; (3) bolstering critical infrastructure resilience to withstand ransomware attacks; and (4) addressing the abuse of virtual currency to launder ransom payments.
The document also reclassifies ransomware as a national security threat, whereas previously, it was seen as a criminal threat.
The plan will be coordinated by the National Security Council, the White House’s Office of Management and Budget, and the Office of the National Cyber Director. Those bodies provide annual reports to the president and the US Congress to update the plan’s implementation and effectiveness. These bodies will also give guidance each year to federal agencies. The White House provided this factsheet summarizing the plan.
https://arstechnica.com/?p=1921532
Operazioni di cyber spionaggio nel conflitto tra Russia e Ucraina
La domanda più difficile per un analista di intelligence riguarda spesso le motivazioni che si celano dietro un attacco informatico. Risulta infatti molto più semplice, nella maggior parte dei casi, ricostruire le varie fasi di un attacco piuttosto che comprendere perché sia stato sferrato.
La risposta a tale quesito varia a seconda dei casi; ma è un dato di fatto che i criminali informatici agiscano in maniera opportunistica, cercando di ottenere il miglior risultato con il minor sforzo possibile, usando i metodi più semplici e allo stesso tempo più efficaci, calibrati sui propri obiettivi.
Per comprendere a fondo un attacco è fondamentale analizzare, insieme ai TTP utilizzati, le diverse caratteristiche e motivazioni che permettono di creare un profilo accurato dei responsabili delle minacce.
La geopolitica gioca un ruolo fondamentale: senza un contesto politico, un’analisi puramente tecnica è insufficiente per attribuire un malware a una fonte precisa. Scoprire chi si nasconde dietro un attacco è una delle attività più complesse che un analista deve sostenere: non sempre si riescono ad attribuire con certezza le responsabilità, mentre le motivazioni spesso si intrecciano alle categorizzazioni. Viceversa, oggigiorno una decisione politica che possa definirsi soddisfacente deve tenere in considerazione le informazioni ottenute attraverso la Cyber Threat Intelligence. In molti Stati (Russia, Cina, Israele, Iran, etc.) è ormai prassi utilizzare tecniche di cyber warfare e, in particolare, di cyber espionage per ottenere informazioni su altri Stati, o per danneggiare infrastrutture civili o governative e interferire con sistemi critici, con esiti che possono comportare anche perdite di vite umane.
Il cyber spionaggio è un tipo di attacco informatico che ha come fine l’accesso a dati sensibili e informazioni su attività o progetti futuri di agenzie governative e non per ottenerne vantaggi a livello economico. Questa pratica, sviluppatosi di pari passo con il web, viene utilizzata regolarmente contro obiettivi occidentali da Stati come la Russia, la Cina, l’Iran, la Corea del Nord, etc.
Va però notato che, mentre tradizionalmente gli attacchi di tipo governativo si sono sempre concentrati sullo spionaggio, sviluppi recenti includono sempre più spesso azioni distruttive, ingerenze sociali e, in molti casi, anche un tornaconto economico.
Secondo gli analisti di SecureWorks lo spionaggio industriale rimane al primo posto tra le motivazioni dei Paesi che utilizzano regolarmente tecniche di cyber warfare. Gli esperti hanno affermato che “Hostile state activity will continue to focus primarily on espionage rather than on disruption and destruction. Several states, notably China, Russia, and Iran, will continue to conduct operations aimed at harvesting bulk data to support subsequent cyber operations and traditional espionage activities”.
Sul piano geopolitico, la Russia è spinta soprattutto dalla volontà di riaffermare l’influenza a livello globale di cui godeva ai tempi dell’URSS. Per raggiungere questo obiettivo, la Russia non mostra remore a ricorrere alla forza militare laddove il rischio di una reazione da parte della NATO appare debole, mentre si affida ad armi digitali in caso contrario, in modo da poter eventualmente negare ogni responsabilità. I suoi scopi principali sono tre: spiare gli altri Paesi per rimanere al passo con le loro tecnologie, raccogliere dati per poter accedere a settori critici e destabilizzare le società nemiche.
Culturalmente, la Cina è molto diversa dalla Russia. Si muove sul lungo periodo, cercando di mantenere un basso profilo, ma influenzando al contempo l’economia globale. Al contrario della Russia non ha interessi nel distruggere o sovvertire altre società, economie o governi, puntando piuttosto a dominarli e sovrastarli. Non può però raggiungere questi obiettivi senza tecnologie migliori e un sistema economico più solido. Differentemente dalla Russia appare meno interessata a negare, qualora necessario, l’evidenza di un proprio intervento in un conflitto vero e proprio: per questo motivo si ritiene che le attività cyber ostili da parte dei cinesi subiranno un’accelerazione nel prossimo futuro.
Per ora, la Cina deve recuperare terreno in entrambi i settori; e per farlo usa sempre più la cyber information, sfruttando il cyber spionaggio come metodo primario per rubare segreti tecnologici statali, insieme a credenziali di personalità che potrebbero essere in grado di promuovere gli interessi nazionali. È importante ricordare, da un punto di vista storico, che quando la Cina è diventata una potenza nel cyberspazio (soprattutto tra i Paesi asiatici) il Partito Comunista Cinese (PCC) è stato colto di sorpresa e ha dovuto sviluppare un completo quadro normativo per mantenere il controllo su ciò che veniva pubblicato online. Negli ultimi vent’anni, le attività di spionaggio informatico cinesi sono aumentate progressivamente e stanno presentando nuove minacce per l’area asiatico-pacifica.
Più dettagliatamente, il Ministero della Sicurezza di Stato cinese (MSS) sta acquistando rilievo nel cyberspazio grazie a un aumento nei propri standard di sicurezza operativa, intraprendendo inoltre una campagna globale di spionaggio informatico che punta a obiettivi strategici, politici ed economici.
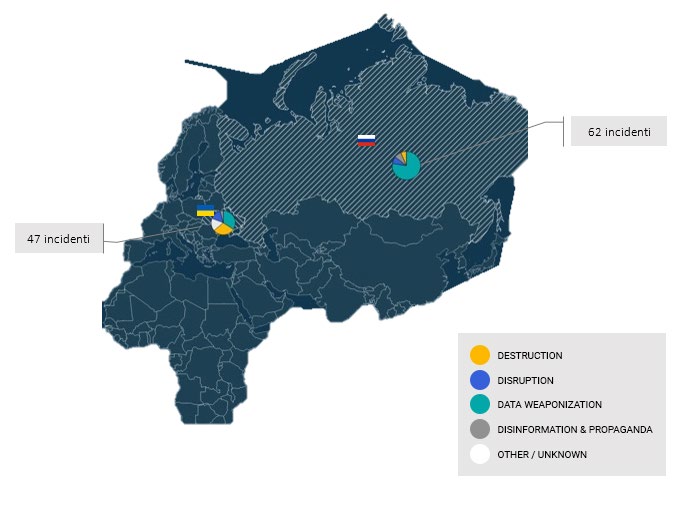
Secondo quanto osservato e descritto dal Cyberpeace Institute, gli attacchi contro la Russia sono stati portati avanti soprattutto da gruppi di cyber hacktivisti (Anonymous, NB65, etc.) mentre – verso l’Ucraina – la Russia sta utilizzando capacità cyber “ibride” su larga scala (i dettagli sono disponibili nel comunicato pubblicato dal Computer Emergency Response Team ucraino).
Nel corso del conflitto, a livello statale, i russi hanno effettuato attacchi cyber coordinati ad azioni militari sul campo. Almeno sei gruppi Advanced Persistent Threat (APT) russi e altri su cui non è stato possibile effettuare l’attribution hanno condotto attacchi distruttivi, operazioni di spionaggio o entrambi, mentre le forze militari russe attaccavano il Paese via terra, aria e mare.
Fig.1 – Incidenti informatici durante il conflitto riportati dal Cyberpeace Institute
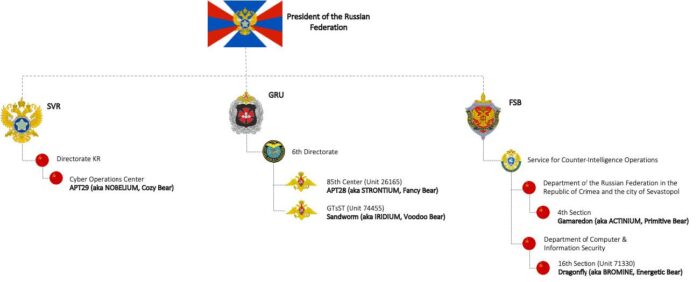
Il grafico seguente mostra i gruppi APT dell’intelligence russa che hanno colpito l’Ucraina nel corso del conflitto, tra cui APT29 (SRV), APT28, Sandworm e DEV-0586 (GRU), Gamaredon e Dragonfly (FSB):
Fig. 2 – I gruppi russi APT attivi nel conflitto Russia-Ucraina
Non è chiaro se questi gruppi e le forze militari stiano solo perseguendo in modo indipendente una serie di obiettivi comuni o se si stiano coordinando attivamente. Ad ogni modo, le azioni cibernetiche e cinetiche puntano a interrompere o compromettere le funzioni governative e militari ucraine nonché a minare la fiducia dei cittadini nelle istituzioni.
Gli attacchi distruttivi sono stati prevalenti nelle operazioni cyber russe durante questa guerra. A titolo esemplificativo, un giorno prima dell’invasione militare alcuni operatori associati alla GRU, il servizio di intelligence militare russo, hanno lanciato attacchi wiper distruttivi su centinaia di sistemi di organizzazioni governative, informatiche, energetiche e finanziarie ucraine.
Le famiglie di malware che sono state rintracciate in questi attacchi sono:
WhisperGate / WhisperKill
FoxBlade, aka Hermetic Wiper
SonicVote, aka HermeticRansom
CaddyWiper
DesertBlade
Industroyer2
Lasainraw, aka IssacWiper
FiberLake, aka DoubleZero
WhisperGate, FoxBlade, DesertBlade e CaddyWiper sono tutte famiglie di malware che sovrascrivono i dati e rendono impossibile riavviare i computer colpiti. FiberLake è una funzionalità .NET utilizzata per cancellare dati. SonicVote cripta i file e talvolta viene utilizzato insieme a FoxBlade, mentre Industroyer2 colpisce specificamente la tecnologia operativa per ottenere effetti fisici nella produzione e nei processi industriali.
L’analisi relativa a Sandworm è stata confermata anche dal UK National Cyber Security Centre (NCSC), dalla Cybersecurity and Infrastructure Security Agency (CISA), dalla National Security Agency (NSA) e dall’FBI.
Inoltre, queste agenzie hanno identificato un nuovo malware utilizzato da Sandworm, qui denominato Cyclops Blink. Cyclops Blink appare come un framework sostitutivo per il malware VPNFilter, scoperto nel 2018, che sfruttava i dispositivi di rete, principalmente i router di piccoli uffici/uffici domestici (SOHO) e i dispositivi NAS (Network Attached Storage).
Da allora l’attività del malware ha incluso tentativi di distruzione, danneggiamento e infiltrazione nelle reti di agenzie governative e in un’ampia gamma di infrastrutture critiche, colpite in alcuni casi anche con attacchi di terra e missili da parte delle forze militari russe.
Queste operazioni cibernetiche non solo hanno danneggiato le funzionalità delle organizzazioni prese di mira ma, in molti casi, hanno impedito ai cittadini l’accesso a fonti di informazione affidabili e a servizi di vitale importanza, nel tentativo di far vacillare la loro fiducia nelle istituzioni.
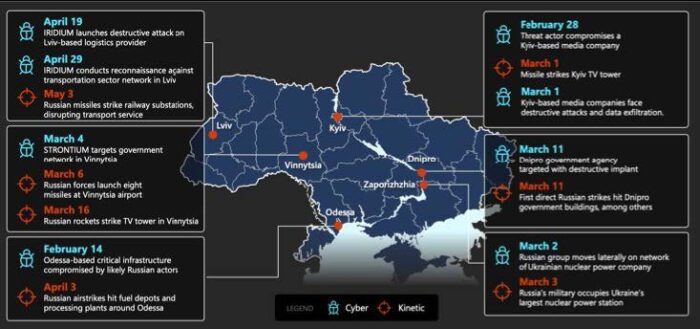
Fig. 3 – Il coordinamento delle operazioni cibernetiche e militari russe in Ucraina
Non c’è dubbio che questa guerra stia mostrando come i conflitti moderni vengano ormai combattuti usando allo stesso tempo armi tradizionali (cd. kinetic weapon) e digitali.
Uno tra i numerosi esempi è stato rilevato dal Microsoft Threat Intelligence Center (MSTIC)8, che ha identificato un gruppo di hacker russi che si muoveva nella rete informatica di una società di energia nucleare. Il giorno successivo, l’esercito russo ha attaccato e occupato la più grande centrale nucleare ucraina.
La stessa settimana il gruppo militare russo APT28 ha compromesso una rete governativa in Vinnytsia e due giorni dopo ha lanciato otto missili cruise contro l’aeroporto della città. Analogamente, l’11 marzo le forze russe hanno preso di mira un’agenzia governativa di Dnipro con un attacco cyber distruttivo, utilizzando contemporaneamente armi convenzionali contro gli edifici governativi.
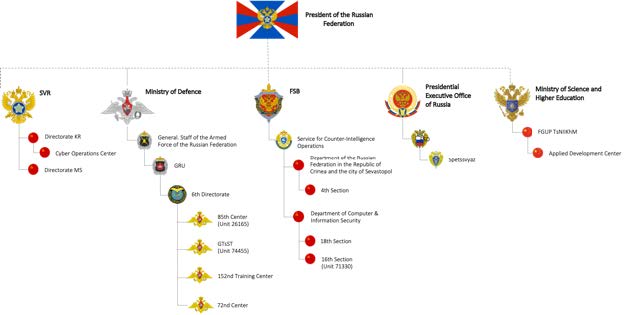
Per completezza di informazione, nel grafico seguente sono riportate le organizzazioni governative della Federazione Russa.
Fig. 4 – Gruppi cyber russi
Sono diversi gli aspetti di questo conflitto che andrebbero analizzati nel dettaglio per capire come gestire future crisi. Tra tutti, spiccano il ruolo e il supporto in termini di capacità informatiche offerto da eventuali alleati.
Anche se non sarà trattato in questo articolo, il ruolo che la NATO (in particolare gli Stati Uniti) ha avuto nel conflitto fino ad oggi rappresenta un argomento rilevante che dovrebbe essere approfondito, insieme a:
gli impatti (in termini di mitigazione degli attacchi informatici) derivanti dall’adeguamento complessivo delle infrastrutture di sicurezza di rete prima del conflitto;
gli effetti sul conflitto dovuti alle azioni degli stati alleati con l’Ucraina.
Proprio su questo punto, il Gen. Paul Nakasone (a capo del Cyber Command statunitense) ha dichiarato: “Abbiamo condotto una serie di operazioni a tutto campo: offensive, difensive e informative”.
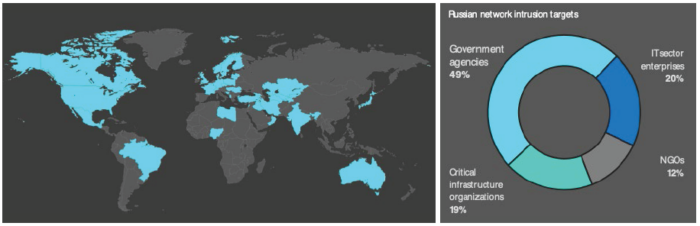
Fig. 5 – Recenti operazioni russe di infiltrazione e di spionaggio informatico al di fuori dell’Ucraina
Ovviamente anche la Russia ha mantenuto o lanciato nuove campagne cyber contro gli stati alleati con l’Ucraina. Dall’inizio della guerra, l’MSTIC ha rilevato 128 intrusioni russe in 42 stati, Ucraina esclusa. Tra le vittime il 49% è rappresentato da agenzie governative, prese di mira molto probabilmente per il sostegno diretto o indiretto dato all’Ucraina. Un altro 12% include organizzazioni non governative, nella maggior parte dei casi centri di ricerca su politica estera o gruppi umanitari impegnati nel portare aiuti alla popolazione colpita o a fornire supporto ai rifugiati. La percentuale rimanente comprende aziende informatiche o del settore energetico, insieme ad altre coinvolte in settori critici della difesa o dell’economia.
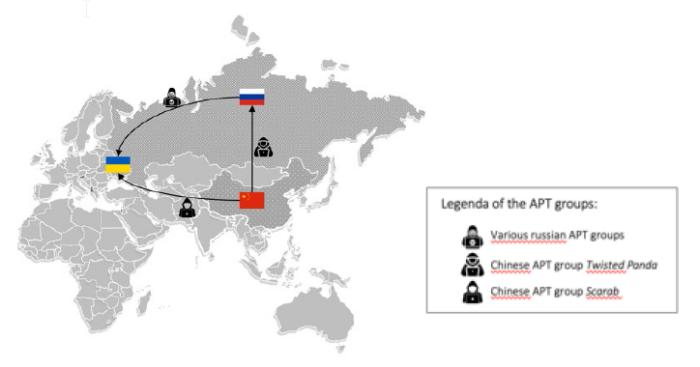
Dall’altro lato, è interessante osservare anche le attività effettuate dalla Cina nel corso di questo conflitto. Come illustrato nell’immagine che segue, sono state rilevate campagne di cyber spionaggio dalla Cina verso l’Ucraina, ma anche nei confronti della Russia.
Le operazioni di cyber spionaggio verso le due nazioni sono state condotte da differenti attori. Nello specifico, il 22 marzo 2022, il CERT-UA ha pubblicato l’avviso #4244, condividendo un rapido riepilogo e gli elementi che hanno portato ad attribuire un recente tentativo di infiltrazione a UAC-0026, noto anche come Scarab. Si tratta del primo threat actor cinese ad aver colpito pubblicamente l’Ucraina dall’inizio dell’invasione, utilizzando, a quanto risulta, la backdoor conosciuta come Scieron.
Fig. 6 – Gruppi APT attivi nel conflitto russo-ucraino
Sicuramente la parte più interessante delle operazioni di spionaggio cinese è quella che riguarda la Russia. Il 19 maggio 2022 i ricercatori di Check Point hanno pubblicato un report sulle operazioni di un gruppo ATP affiliato alla Cina – noto come Twisted Panda – che ha attaccato due istituti di ricerca difensiva, inclusa la Rostec Corporation russa, oltre a un’entità con sede a Minsk, in Bielorussia, la cui identità non è stata resa pubblica.
In base ai dati telemetrici di Check Point, questa sarebbe solamente l’ultima fase di un’operazione di cyber spionaggio cinese contro entità filorusse che dura almeno dal giugno 2021. La minaccia più recente relativa a questa campagna è stata scoperta nell’aprile 2022. L’operazione è stata attribuita ad attori affiliati al governo cinese con possibili legami con APT10 (conosciuto anche come Stone Panda) e Mustang Panda. Gli attacchi sono partiti da e-mail di phishing contenenti un link che sembrava falsamente provenire dal Ministero della Salute russo. Come riportato sopra, Twisted Panda si è infiltrato in tre nuove organizzazioni a marzo 2020. Le vittime hanno tutte sede negli Stati Uniti e comprendono una multinazionale di assicurazioni, un’azienda di produzione di apparecchiature e un’organizzazione di servizi professionali e di consulenza per soluzioni tecnologiche.
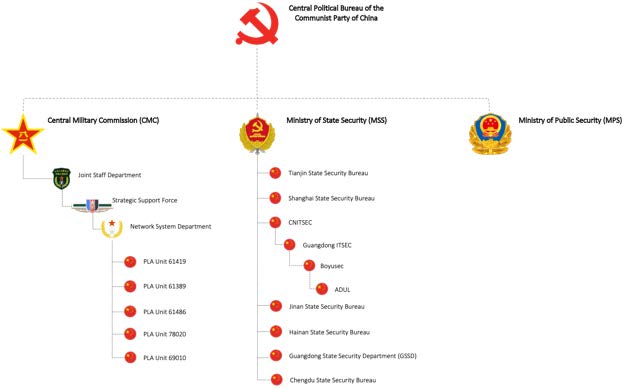
Basandosi sulle connessioni tra gli autori delle minacce, crediamo sia plausibile collegare Twisted Panda al Ministero della Sicurezza di Stato Cinese (MSS). Il grafico che segue illustra i gruppi di operazioni cyber cinesi.
La Cina aveva già effettuato in passato operazioni di spionaggio nei confronti della Russia, ma in questo caso risaltano gli obiettivi scelti e la possibilità che le informazioni ricercate dall’intelligence cinese possano essere collegate a questo specifico momento del conflitto.
Fig. 7 – Gruppi cyber cinesi
Innanzitutto, è indubbio che Rostec – holding statale operante nel settore aerospaziale e della difesa – assuma un valore strategico. Non a caso l’11 marzo 2022 è stata colpita da un attacco DDoS (Distributed denial-of-service) che ha portato alla chiusura del suo sito. Rostec ha affermato di aver subito continui attacchi a partire dal febbraio 2022, quando la Russia ha invaso l’Ucraina.
Il sito di Rostec è stato chiuso per implementare le contromisure necessarie a fermare l’attacco, attribuito all’Ucraina. Molti domini e risorse di Rostec erano infatti nella lista degli obiettivi di attacchi DDos presentata dall’IT Army of Ukraine, un gruppo di volontari provenienti da tutto il mondo creato per sostenere l’Ucraina sul fronte cyber.
Non disponendo di informazioni specifiche riguardanti gli obiettivi della campagna di spionaggio cinese nei confronti dei russi, possiamo solamente fare supposizioni su quali possano esserne gli obiettivi reali. Una questione che ci è sembrata rilevante e su cui l’intelligence cinese potrebbe avere mire è legata al livello di produzione di armi e strumenti comunicativi utilizzati dalla Russia nel conflitto.
Come vedremo più avanti nel dettaglio, la Russia sta gestendo un grave problema di produzione causato dalle sanzioni imposte dalla NATO e applicate da molti Stati, in particolare dal non poter importare tutti i prodotti dual-use, ossia gli strumenti che possono essere utilizzati a fini sia civili e sia militari.
È importante capire e tenere conto di queste limitazioni, poiché possono fornire indicazioni sulla durata del conflitto, oltre a delineare le strategie militari ed economiche che la Russia potrebbe adottare.
Lo sforzo produttivo dei sistemi offensivi russi nel corso della guerra è molto elevato, in quanto esiste un limite alla percentuale di scorte che la Russia può utilizzare contro l’Ucraina senza rischiare poi di non riuscire a difendersi eventualmente da NATO, Cina o altri Paesi ritenuti nemici.
Senza una catena di approvvigionamento affidabile che possa aumentarne la produzione i russi sono costretti a trattenere gran parte delle scorte, limitando la loro capacità di colpire l’Ucraina nei prossimi mesi. Questo è il problema principale dell’apparato militare russo, dal momento che le armi più moderne dipendono fortemente da componenti specialistiche prodotte all’estero.
Nel corso della guerra, i russi hanno utilizzato ampiamente missili da crociera e balistici per colpire obiettivi militari, politici ed economici ucraini. Questo tipo di armi sono fondamentali, soprattutto date le scarse prestazioni dell’aviazione russa. Non si conosce precisamente di quante scorte dispongano i russi ma, con l’avanzare della guerra, gli ufficiali ucraini hanno notato un ridimensionamento dei sistemi di armamento per diverse missioni, addirittura con un ritorno ai sistemi Grad-1 su obiettivi secondari.
Secondo le valutazioni degli Stati Uniti, l’esercito russo sarebbe attualmente a corto di armi di precisione.
Sarà fondamentale per la Russia potersi procurare componenti da altri Paesi per produrre armi da usare nel conflitto. Di seguito alcuni esempi. I missili da crociera 9M727 (lanciati dall’Iskander-K) sono dotati di un computer con elevate caratteristiche di robustezza, ottenute grazie a materiali e componenti altamente specializzati. Dei sette punti di attacco di questi computer, che consentono di trasmettere dati attraverso lo scudo termico, solamente uno è di progettazione sovietica e viene prodotto in Russia; gli altri sei sono tutti sviluppati da aziende statunitensi. Le guide che collegano i circuiti stampati e il corpo del computer (e che devono mantenere l’allineamento dei componenti anche sotto immensa pressione) sono anch’esse di produzione statunitense, così come gli stessi circuiti stampati.
I 9M727 non sono l’unico esempio di dipendenza da componenti stranieri: la stessa problematica si riscontra su tutte le armi russe rinvenute sul campo di battaglia. Il missile teleguidato 9M949 da 300 mm, che costituisce la parte principale dell’artiglieria di precisione russa come munizione per il sistema di lancio multiplo di razzi Tornado-S, utilizza un giroscopio a fibre ottiche di produzione statunitense per la navigazione inerziale.
Il sistema di difesa aerea TOR-M2 si basa su un oscillatore di progettazione britannica presente nel computer che controlla il radar della piattaforma, l’Iskander-M, il missile da crociera Kalibr, il missile da crociera terra-aria Kh-101 e molti altri ancora.
Il laboratorio tecnico dell’intelligence ucraina ha condotto dei test sulle radio militari russe di tipo Aqueduct (R-168-5UN-2, R-168-5UN-1 e R-168-5UT-2), utilizzati per le comunicazioni tattiche dell’esercito russo, scoprendo che molte componenti elettroniche fondamentali sono prodotte negli Stati Uniti, in Germania, nei Paesi Bassi, nella Corea del Sud e in Giappone. Questo schema si ripete ovunque: quasi tutto l’hardware militare moderno della Russia dipende da sistemi elettronici complessi importati da Stati Uniti, Regno Unito, Germania, Paesi Bassi, Giappone, Israele, Cina e altri ancora.
Lo spettro di una guerra a lungo raggio mette la Russia dinanzi a una serie di sfide molto maggiori rispetto a quelle previste per una guerra lampo.
Per districarsi tra il problema di dipendenza dalle componenti estere per gli armamenti e le sanzioni sempre più pesanti, l’amministrazione presidenziale russa ha istituito a metà marzo un comitato interdipartimentale che esaminasse gli strumenti di difesa russi, al fine di stabilire cosa possa essere prodotto internamente o rifornito da Paesi “amici” (ovvero quelli che non rispettano o non applicano così rigidamente le sanzioni statunitensi) e di trovare canali non ufficiali per reperire componenti critici.
Questo comitato è presieduto dal deputato del Ministero della Difesa russo Aleksey Krivoruchko, che ha decretato una serie di provvedimenti legali per raggiungere questi obiettivi. Il 17 marzo, il Ministro della Difesa russo Sergei Shoigu e il Ministro del Commercio e dell’Industria Denis Manturov hanno firmato un regolamento che velocizza le procedure di accettazione dei materiali nella produzione militare, spostando l’onere del rischio sugli appaltatori che forniscono le componenti. Il 30 marzo il Primo Ministro russo Mikhail Mishustin ha annunciato che la Russia accetterà le importazioni parallele, consentendo l’ingresso nel Paese di materiali senza l’autorizzazione di chi possiede la relativa proprietà intellettuale. In base a quanto riportato dai media occidentali, le richieste russe di equipaggiamento militare cinese hanno riguardato essenzialmente due aspetti: le munizioni e, soprattutto, i componenti microelettronici necessari per continuare a produrre armi complesse.
Inoltre, anche se rimane possibile costruire alcune componenti in Russia – a un costo maggiore e con un’affidabilità ridotta – molte componenti degli armamenti complessi russi non possono essere sostituite. Ad esempio, l’Istituto russo di Radio Ingegneria ed Elettronica dell’Accademia delle Scienze ha condotto un esame delle architetture di comunicazione dei veicoli militari russi, compreso l’aereo da trasporto Il. L’analisi della sola cabina di comunicazione di questo aereo ha rilevato 80 componenti che non potevano essere sostituite con parti prodotte in Russia.
Infine, oltre alle sanzioni attuali, va considerato che altre potrebbero essere implementate a breve, impattando fortemente la possibilità da parte della Russia di ottenere armi prodotte in Stati alleati.
Come sopra indicato, il fatto che la Cina stia ricorrendo a tecniche di spionaggio informatico per ottenere informazioni sulla disponibilità di armi russe nel conflitto rimane solamente un’ipotesi. A prescindere dalla sua validità, l’obiettivo di quest’analisi è mostrare come uno Stato possa utilizzare le tecniche di cyber warfare e quanto sia complesso analizzare tali operazioni.
Articolo a cura di Francesco Schiffiliti, Consulente in Cyber Security & Threat Intelligence
Profilo Autore
Esperto in sicurezza delle informazioni, digital forensic e cyber threat intelligence per grandi aziende. È stato il Practice Manager di Forensic Technology & Discovery Services (FTDS) in Fraud Investigation & Dispute Services (EY). Ricercatore nel campo di Malware e Memory Analysis, Structured Analytic Procedures (SAT), OSINT, Intelligence Investigation Techniques, Incident Responding Techniques e Cyber Threat Intelligence. Laureato in Informatica presso l’Università degli studi di Catania e docente in corsi e master in digital forensics e malware forensics.
Come già le precedenti, la Relazione sintetizza i risultati delle diverse attività di “analisi delle informazioni, raccolte con strumenti convenzionali e in ambiente classificato, finalizzate a tutelare la sicurezza della Repubblica e a proteggerne gli interessi politici, militari, economici, scientifici e industriali” effettuate nel corso dell’ultimo anno dal DIS (Dipartimento delle informazioni per la sicurezza), dall’AISE (Agenzia informazioni e sicurezza esterna) e dall’AISI (sua equivalente per la sicurezza interna dello Stato).
La presente edizione si apre tuttavia nel segno di una “marcata discontinuità che ha segnato l’anno trascorso, sino a ridefinire fortemente il contenuto dei nostri interessi nazionali”; discontinuità naturalmente dovuta all’invasione russa in Ucraina, iniziata esattamente un anno fa. Definito alla stregua di “un tornante della storia” capace di determinare un’instabilità globale senza precedenti, tale evento ha prodotto – come noto – un impatto significativo anche sul panorama della sicurezza informatica, a livello tanto interno quanto internazionale.
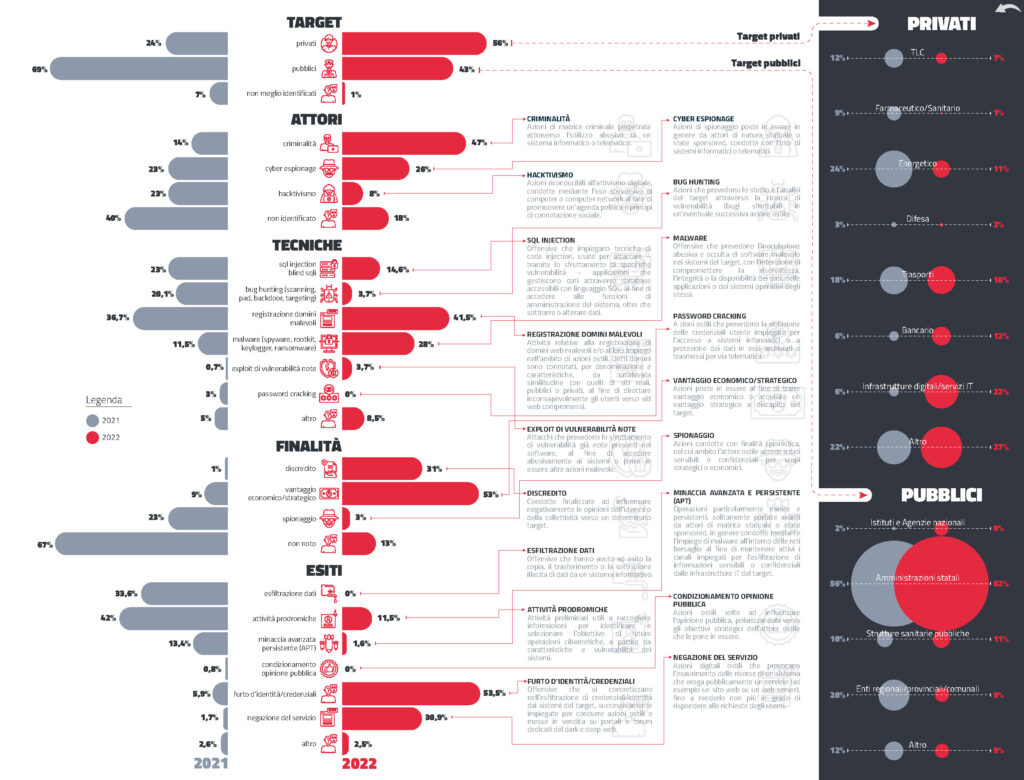
In particolare, nella relativa sezione della Relazione si evidenzia che “le attività cibernetiche ostili condotte nel 2022 verso assetti informatici rilevanti per la sicurezza nazionale” hanno per lo più riguardato “infrastrutture informatiche riferibili a soggetti privati”, concentrando le proprie attenzioni soprattutto verso servizi IT (22%), dei trasporti (18%), bancari (12%) nonché, in misura minore, contro i settori farmaceutico-sanitari e delle forniture energetiche.
Gli attacchi informatici mirati contro obiettivi pubblici (43%) hanno invece privilegiato “Amministrazioni Centrali dello Stato […], enti locali e strutture sanitarie”.
Rispetto alla tipologia di attori osservati, gli analisti d’intelligence – sottolineando “la complessità del processo di attribuzione di una campagna digitale […] e l’elevata sofisticazione delle armi digitali impiegate” – riferiscono di un progressivo calo osservato nelle attività di matrice hacktivista (15 punti percentuali in meno rispetto al 2021), rimaste attive soprattutto in riferimento a campagne ostili rivolte contro il settore sanitario, condotte tramite lo sfruttamento di vulnerabilità di tipo SQL Injection al fine di esfiltrare dati sensibili dai sistemi attaccati.
Un tema a parte riguarda le cosiddette minacce ibride – condotte cioè su più domini nello stesso tempo – e le attività di cyber espionage, solitamente riconducibili ad attori di natura statale o comunque State-sponsored, che pur non registrando percentuali elevate risultano condotte “attraverso azioni altamente strutturate e con l’impiego di tecniche e strumenti sofisticati”.
Sul piano degli obiettivi perseguiti, sebbene resti prevalente la motivazione economica (alla base di oltre il 50% degli attacchi), l’intento di causare un danno reputazionale è innegabilmente aumentato alla luce del conflitto russo-ucraino e risulta centrale nelle aggressioni contro target ritenuti sostenitori di una delle parti coinvolte.
La nota positiva della Relazione va senz’altro rinvenuta nel potenziamento delle capacità di contrasto alle minacce informatiche, da un lato imputabili alla maggiore consapevolezza dei relativi rischi e dall’altro dovute alle normative appositamente introdotte nel nostro ordinamento giuridico, che ora ammettono il ricorso a “particolari misure di intelligence di contrasto in ambito cibernetico, in situazioni di crisi o emergenza a fronte di minacce che coinvolgano aspetti di sicurezza nazionale”.
DIS, il report dell’Intelligence sulla minaccia cibernetica 2022. Furti d’identità +53% in un anno
L’intelligence italiana ha pubblicato oggi una sintetica panoramica degli esiti dell’attività di analisi delle informazioni, raccolte con strumenti convenzionali e in ambiente classificato, finalizzate a tutelare la sicurezza della Repubblica e a proteggerne gli interessi politici, militari, economici, scientifici e industriali a fronte di uno scenario della minaccia assai fluido e contraddistinto da continue evoluzioni.
Il documento pone, in particolare, l’accento sulla natura globale delle interazioni tra i diversi fenomeni rilevanti nell’ottica della sicurezza nazionale, sulla dimensione planetaria delle sfide con le quali l’Intelligence è stata chiamata a misurarsi, come pure sulle complesse interconnessioni che legano i vettori di minaccia.
Crescono del 47% gli attacchi criminali
“La migliorata capacità di attribuzione acquisita dall’Intelligence e il più ampio ricorso da parte degli attori statuali o ‘state sponsored’ a strumenti impiegati anche da gruppi criminali ha consentito di rilevare una sensibile crescita degli attacchi di matrice criminale, attestatisi al 47% del totale (+33 punti percentuali rispetto al 2021)”. E’ quanto si sottolinea nella Relazione sulla politica dell’informazione per la sicurezza relativa al 2022, curata dal Comparto Intelligence e presentata oggi, riguardo alla minaccia cibernetica.
“Si è confermato anche per il 2022 il ricorso da parte dei principali attori della minaccia alla registrazione di domini malevoli (circa il 41%, in aumento di 5 punti percentuali rispetto al 2021), ossia quelli connotati, per denominazione e caratteristiche, da un’elevata similitudine con quelli di siti istituzionali e governativi, al fine di dirottare inconsapevolmente gli utenti verso siti web compromessi (tecnica del ‘typosquatting’) – continua – Seppur in forte calo, è continuata la ricerca delle vulnerabilità tecniche esposte dai target selezionati (cosiddeetto Bug Hunting, al 3,7%) propedeutica a tentativi di violazione delle loro reti informatiche, nonché ad attacchi di tipo Sql Injection (al 14%). A tale contrazione ha fatto da contraltare un incremento nell’impiego di malware da parte di attori di matrice criminale (prevalentemente ransomware, al 28% del totale, in aumento di oltre 15 punti percentuali rispetto all’anno precedente)”.
“Per quanto concerne gli esiti delle azioni ostili, si è registrata una significativa prevalenza di offensive tese a inibire l’erogazione di servizi, attraverso il ricorso ad armi digitali in grado di eliminare dati e programmi presenti nei sistemi dei dispositivi target, rendendoli inutilizzabili (circa il 31% del totale, in aumento di 30 punti percentuali rispetto all’anno precedente), seguite da azioni funzionali a successivi attacchi (scese all’11%, con una differenza di circa 30 punti percentuali rispetto al 2021) – continua – Direttamente connesso all’incremento di azioni di matrice criminale è il sensibile aumento di azioni finalizzate al furto di identità e/o credenziali (al 53,5%, in crescita di quasi 48 punti percentuali), messe in vendita su portali e forum dedicati del dark e deep web”.
‘In lieve crescita spionaggio cibernetico’
“Una lieve crescita (+3 punti percentuali) è stata registrata con riferimento ai gruppi statuali o sponsorizzati da Stati che hanno fatto ricorso ad azioni di spionaggio cibernetico, che si sono attestate al 26% del totale”. E’ quanto si sottolinea nella Relazione sulla politica dell’informazione per la sicurezza relativa al 2022, curata dal Comparto Intelligence e presentata oggi, riguardo alla minaccia cibernetica.
“Nel periodo in esame, sono stati osservati da parte di questi attori tentativi di sfruttamento delle vulnerabilità presenti nei sistemi di connessione remota – utilizzati per finalità di telelavoro – con l’obiettivo di guadagnare l’accesso a risorse informatiche di aziende e organizzazioni”, continua.
Cyberwar, cosa abbiamo imparato dalla guerra russo-ucraina un anno dopo
Nel primo anniversario dell’invasione russa dell’Ucraina e senza trascurare in alcun modo il gran numero di morti, profughi e sfollati tra la popolazione civile che la guerra sta causando e che costituiscono il vero problema da risolvere, questo contributo ha come obiettivo quello di riassumere quanto abbiamo imparato durante l’anno di conflitto definito come la prima cyberwar.
Alcune premesse sono necessarie. Poiché la nebbia della guerra non si è ancora alzata, è necessario ricordare che ogni analisi è parziale dato le molte informazioni non ancora disponibili. Ad esempio, in questi giorni è apparso un autorevole rapporto dei servizi di intelligence olandesi secondo il quale buona parte delle intrusioni russe non sono ancora di dominio pubblico perché non ancora scoperte o con l’intenzione di non non rivelare le vulnerabilità sfruttate dagli attaccanti. Secondo il rapporto, queste intrusioni hanno come obiettivo lo spionaggio ed utilizzano informazioni raccolte in campagne di intrusione e phishing condotte dalla Russia nell’anno precedente all’invasione. Una ulteriore premessa, quasi complementare alla precedente, è che le intrusioni informatiche per loro natura diventano visibili solo quando hanno successo, capita spesso che la robustezza di un sistema le blocca provocandone così il fallimento. In questo caso, spesso un osservatore esterno può non avere evidenze dell’intrusione. Quindi, nel seguito, parleremo solo delle intrusioni pubbliche che hanno avuto successo o che hanno lasciato qualche traccia visibile ad un osservatore esterno. La sensazione è che, per alcune delle ragioni discusse nel seguito, molte intrusioni siano fallite, ed anche di questo occorre tener conto.
Tattiche e tecniche utilizzate dalla Russia nella cyberwar
Da un punto di vista puramente informatico, non ci sono state innovazioni significative nelle tattiche e nelle tecniche utilizzate nelle intrusioni rese pubbliche. Abbiamo assistito all’uso di strumenti tradizionali quali phishing e wiper. Ad esempio, ufficialmente l’invasione russa è iniziata il 24 febbraio 2022, ma in realtà le intrusioni informatiche sono cominciate molto prima con attacchi di phishing tesi a scoprire informazioni utili a garantire l’accesso nei sistemi ucraini. Indichiamo con accesso iniziale le azioni che permettono ad un attaccante di poter accedere in una infrastruttura informatica e che costituiscono il primo passo di una intrusione.
Sostanzialmente, per tutto il 2021 si è osservato un aumento delle campagne di phishing condotte da agenti russi con picchi a Marzo-Aprile ed a Settembre-Ottobre. In 11 giorni, nel secondo periodo, FrozenLake ha inviato più di 14.000 mail di phishing. FrozenLake è un gruppo che altri chiamano FancyBear e che fa parte del GRU, Direttorato generale per le informazioni militari, il servizio informazioni delle Forze armate russe che dipende direttamente dal capo di Stato maggiore. FrozenLake è il gruppo a cui è attribuita l’intrusione contro il comitato elettorale del partito Democratico USA durante le elezioni presidenziali del 2016.
Dieci giorni prima dell’invasione, la Russia ha lanciato una intrusione, fallita, contro istituzioni ucraine per ridurre l’efficacia delle azioni di coordinamento del governo ucraino. Successivamente, la Russia è passata all’uso massiccio di malware di tipo wiper. Un wiper è un programma che cancella le informazioni sui siti attaccati al fine di impedire l’uso dei siti stessi. Il giorno prima dell’invasione, è stato lanciato un malwarewiper contro 19 enti governativi ed infrastrutture ucraine. MSTIC, il Microsoft Threat Intelligence Center ha chiamato questo wiperFoxblade. Il wiper è stato sviluppato da un altro gruppo operativo del GRU che Microsoft chiama Iridium, mentre Google lo identifica come FrozenBarents ed altri Sandworm. E’ lo stesso gruppo che ha sviluppato NotPetya, il wiper mascherato da ransomware che ha colpito l’Ucraina nel 2017. Dopo Foxblade, sono rilevati altri attacchi wiper o comunque di malware distruttivi contro 48 enti ed imprese ucraine. Questi dati sono stati confermati dal CyperPeace Instute di Ginevra, un ente indipendente e no profit con sede a Ginevra.
Una analisi più dettagliata della strategia russa dimostra che le intrusioni informatiche non sono isolate ma vengono integrate con attacchi fisici condotti con armi tradizionali per aumentarne il potere distruttivo. Secondo molti analisti questa strategia si diffonderà e quindi anche nelle guerre future le intrusioni informatiche si combineranno con gli attacchi fisici senza sostituirli. Una differenza fondamentale emersa in quest’anno è che, con la notevole eccezione dell’attacco a ViaSat, le forze armate russe hanno posto estrema attenzione a confinare la diffusione dei malware nel territorio ucraino. Non si è più ripetuta la diffusione indiscriminata e devastante di NotPetya che, uscito ben presto dal territorio ucraino, ha devastato sistemi informatici in tutto il mondo. Limitare la diffusione di un malware richiede controlli sofisticati e potenzialmente costosi in termini di tempo.
In generale, il numero di casi in cui l’attacco fisico è stato coordinato con una intrusione informatica è stato molto limitato rispetto al numero di attacchi fisici, di conseguenza si può affermare che il numero di intrusioni informatiche di molto inferiore a quello degli attacchi fisici. Questa limitazione è legata ad un’altra proprietà delle intrusioni informatiche che forse già sapevamo, ma che un anno di invasione russa ha confermato. Le intrusioni informatiche possono essere armi estremamente devastanti e quindi potenti ma, contemporaneamente, sono
operativamente lente, cioè lunghe da preparare anche se poi sono eseguite in tempi brevi;
con impatti che è difficile:
prevedere in modo accurato,
controllare.
Una intrusione informatica è lunga da preparare perché richiede informazioni sulla struttura del sistema da attaccare, sui moduli che lo compongono, sulle loro vulnerabilità e sugli attacchi che le vulnerabilità abilitano. Tutte queste informazioni devono essere raccolte prima dell’intrusione o, se questo non è possibile, durante l’intrusione stessa. E’ possibile che le numerose campagne di phishing russe prima dell’invasione non abbiamo raccolto informazioni sufficienti per realizzare un maggior numero di intrusioni o che le intrusioni non siano state preparate a causa di una previsione errata sul tempo necessario per sconfiggere l’Ucraina.
Un’altra ragione del ridotto numero di intrusioni coordinate può essere la difficoltà di prevederne gli impatti. Questa difficoltà nasce perché c’è necessariamente un ritardo tra la raccolta delle informazioni ed il loro uso in una intrusione. In questo intervallo, il sistema da attaccare può essere cambiato, ad esempio una vulnerabilità fondamentale per una intrusione può essere patchata oppure il modulo afflitto dalla vulnerabilità può essere diventato irraggiungibile a causa dell’aggiornamento di una regola di un firewall. Queste operazioni richiedono tempi estremamente ridotti ma sono risolutive nel bloccare l’intrusione. Ovviamente può essere possibile modificare i vari passi dell’intrusione e raggiungere ugualmente gli obiettivi originali, ma questo richiede tempo e questo tempo può non essere disponibile se l’attacco con cui coordinarsi è già in atto.
Infine, gli impatti dell’intrusione sono difficili da controllare. Esempi tipici sono quelli di NotPetya e di Stuxnet. Entrambi i malware si sono diffusi all’esterno di quello che pare essere stato il dominio di interesse ma Stuxnet, molto più sofisticato nei controlli per limitarsi a tale dominio, non ha avuto gli effetti devastanti di NotPetya. E’ possibile includere in un malware controlli rigorosi ed accurati per limitare gli impatti al di fuori di una certa area geografica, come pare stia facendo l’esercito russo, ma questo rallenta lo sviluppo ed aumenta il tempo per raccogliere le informazioni.
Molti ricercatori di cybersecurity e cyberwar hanno evidenziato la correlazione inversa tra velocità di preparazione, impatti certi e controllo. Quando uno dei parametri migliora, gli altri peggiorano. Ad esempio, è possibile preparare ed eseguire una intrusione in tempi brevi al prezzo di potenziali insuccessi, e quindi impatti incerti, e di scarso controllo sugli effetti che possono essere anche molto superiori a quelli previsti. Se, invece, desideriamo un grande controllo sugli impatti è necessaria una grande quantità di informazioni e questo aumenta non solo il tempo per raccoglierle ma anche quello per progettare e realizzare l’intrusione.
Inoltre gli effetti saranno non certi proprio perché limitiamo i possibili impatti. Per questa ragione, alcuni parlano di un trilemma che si pone durante una cyberwar quando occorre decidere quale dei tre parametri privilegiare in una intrusione. Tenuto conto dei vari dilemmi e trilemmi, quando è possibile operare con un missile invece che con una intrusione è chiaro che verrà preferito il missile.
Total warfare e attacchi distruttivi, la strategia della Russia
In quest’anno di guerra si è osservato un cambiamento delle incursioni russe. Mentre inizialmente tali intrusioni erano limitate a ridurre l’efficacia dei militari e del governo ucraino, ora sembrano essere progettate per essere distruttive ed aumentare gli impatti sulla popolazione civile. Questo spiega gli attacchi distruttivi alle infrastrutture per distribuzione di energia elettrica e gas. La priorità data alla distruzione è confermata dal fatto che in molte intrusioni si è preferito massimizzare gli impatti anche a costo di rivelare la capacità russa di accedere ad infrastrutture ucraine, capacità che ovviamente è stata persa dopo l’intrusione. Alcune analisi evidenziano come la strategia dell’Ucraina sia centrata su operazioni contro l’esercito russo mentre la Russia sta utilizzando una politica di total warfare in più domini, compreso quello cyber, contro l’Ucraina e la sua popolazione.
Oltre alle intrusioni, la Russia opera nel dominio delle informazioni con la diffusione di fake news e la propaganda. Sostanzialmente, queste azioni hanno come obiettivo quello di demoralizzare la popolazione ucraina e diminuirne la resilienza all’intrusione. Ad esempio attacchi fisici contro infrastrutture critiche per la distribuzione di energia e gas sono state integrate non solo con intrusioni informatiche ma anche con campagne psicologiche che hanno diffuso informazioni di propaganda che attribuivano gli effetti degli attacchi, quali mancanza di luce elettrica o di riscaldamento, alle autorità ucraine. Altri attacchi nel dominio delle informazioni hanno diffuso video deep fake con falsi video televisivi che annunciavano la fuga di Zelensky ed invitavano le truppe ucraine ad arrendersi.
La diffusione di notizie false ha avuto luogo anche in occidente e sono state segnalate intrusioni contro reti sociali in paesi occidentali, ad esempio in Polonia, per diffondere documenti falsi a favore dell’invasione. Queste azioni nel dominio delle informazioni confermano l’adozione da parte russa della dottrina che postula l’esistenza di un unico spazio informatico su cui si deve operare e che comprende sia le informazioni per la gestione di infrastrutture che quelle per influenzare e manipolare la pubblica opinione. Il già citato rapporto dell’intelligence olandese evidenzia come spesso la stessa unità operativa e le stesse persone siano responsabili di intrusioni informatiche per spionaggio, per sabotaggio di infrastrutture critiche e per la diffusione di fake news e propaganda.
E’ interessante ricordare che, secondo Google e Mandiant, la maggior parte della propaganda non è però rivolta all’esterno ma all’interno e mira ad aumentare il favore del popolo russo per l’invasione e per la strategia di Putin. Ad esempio, circa il 93% delle informazioni sono state diffuse solo in lingua russa.
Un particolare tipo di coordinamento o di supporto dell’esercito russo è stato stabilito con alcuni, non tutti, gruppi criminali russi che hanno intensificato le loro intrusioni in generale finalizzate alla installazione di ransomware contro obiettivi nel mondo occidentale. Il gruppo più noto è Conti, una gang che anche fonti russe indicano in stretto rapporto con il governo russo. I legami tra Conti e i servizi di intelligence e sicurezza russi sono così accertati che molte vittime della gang preferiscono non pagare il riscatto per la chiave di decrittazione per il timore di essere poi accusati di violare le sanzioni contro lo stato russo. Come verificato da Chainanalyis, società che analizza i flussi di criptovalute, ciò ha portato ad una drastica riduzione degli incassi della gang. Alla luce di queste evidenze, non è azzardato ipotizzare che la Russia stia ripetendo, almeno in parte, quanto da anni sta facendo la Corea del Nord che usa le intrusioni informatiche come mezzo per acquisire risorse finanziare in violazione delle sanzioni internazionali. E’ comunque evidente che non ci sia stata la temuta impennata di attacchi ransomware pronosticata all’inizio dell’invasione. Si è comunque osservata una forte innovazione nelle tecniche e tattiche usate nelle gang nelle loro intrusioni ransomware che avrà forti ricadute anche dopo la fine della guerra.
Tecniche difensive dell’Ucraina, le scelte vincenti
L’analisi delle tecniche difensive utilizzate contro le intrusioni evidenzia che la migrazione delle varie applicazioni e dei vari sistemi su architetture cloud allocate fisicamente fuori dall’Ucraina è stata una delle mosse vincenti che ha permesso al governo ucraino di continuare le proprie attività. Una lezione importante per la progettazione e gestione delle infrastrutture della pubblica amministrazione ed in particolare di quelle per la difesa.
L’ultima considerazione introduce quella che riteniamo la lezione più importante di quest’anno poiché la migrazione delle applicazioni e dei sistemi è stata possibile in tempi estremamente brevi grazie a personale di aziende informatiche private ed ha avuto successo grazie all’utilizzo di infrastrutture informatiche private. Siamo ben oltre la parternship tra pubblico e privato di cui si parla spesso nel campo della cybersecurity in riferimento, ad esempio, alle infrastrutture critiche perché abbiamo un pesante coinvolgimento di aziende private nello scontro informatico e quindi nella guerra in atto. Molte aziende private operano nelle infrastrutture informatiche ucraine, le difendono dagli attacchi, analizzano gli attacchi ed informano il mondo informatico. Altre aziende operano sulle proprie infrastrutture per limitare altre offensive russe, ad esempio Google ha individuato ed eliminato circa 2.000 attività russe coinvolte nella diffusione di fake news e propaganda. Ad ulteriore conferma del coinvolgimento del settore privato, per la prima volta, le informazioni interessanti sugli scontri in atto non provengono dai bollettini di guerra ma da rapporti di aziende nazionali e multinazionali attive nella sicurezza informatica.
E’ chiaro che senza il coinvolgimento di queste aziende, e soprattutto delle grandi multinazionali informatiche, la difesa informatica dell’Ucraina non sarebbe stata cosi efficace. E’ talmente ovvio che molte nazioni si stanno ponendo il problema di quali rapporti stabilire con le multinazionali per poter disporre delle persone con le competenze necessarie a difendere le proprie infrastrutture in tempo di pace e di poter aumentare tali persone durante una guerra. Questo punto viene focalizzato da un rapporto dell’Aspen Digital, che discute il problema della CDA o cyber defence assistance che un gruppo di nazioni e di industrie può prestare ad una nazione prima, dopo e durante una guerra per aiutarla a migliorare le sue difese. Anche se la definizione di CDA fa riferimento a nazioni ed aziende, il rapporto evidenzia che la maggior parte della CDA è, come nel caso dell’Ucraina, a carico delle aziende poiché sono le sole ad avere la flessibilità e le risorse per prestare assistenza celermente ed in qualunque parte del mondo. Non si tratta quindi nemmeno di piccole o medie aziende ma di grandi multinazionali. La necessità di coinvolgere multinazionali informatiche pone il problema di come creare dei rapporti permanenti tra loro e gli Stati. Il modello ucraino dove le aziende hanno creato una associazione, la Cyber Defense Assistance Collaborative o CDAC, non è utilizzabile nei tempi lunghi che richiedono rapporti più strutturati e stabili. Questi rapporti porteranno probabilmente ad aggiornamenti del diritto in tempi di pace ed in guerra, sullo jus ad bellum e lo jus in bello. Se una multinazionale difende le infrastrutture di uno Stato durante una guerra, i nemici di questo Stato possono attaccare quest’azienda ed i suoi dipendenti? Cosa cambia se la sede dell’azienda è in uno Stato terzo che non è in guerra, almeno ufficialmente? Le risposte a queste ed altre domande determineranno molti dei possibili scenari delle future cyberwar.
Bibliografia
Lennart Maschmeyer, “The subversive trilemma: Why cyber operations fall short of expectations.” International Security 46.2 (2021): 51-90.
Brad Smith, “Defending Ukraine: Early Lessons from the Cyber War.” Microsoft on the Issues, June 22 (2022).
Ilona Khmelova, Economic Security Council of Ukraina, Cyber, Artillery, Propaganda. A comprehensive analysis of Russian Warfare Dimensions, Dicembre 2022
Articolo a cura di Fabrizio Baiardi, Dipartimento di informatica, Università di Pisa & Haruspex srl
Profilo Autore
Full Professor, Università di Pisa E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.
PA e cybersecurity, Consip attiva il nuovo contratto da 255 milioni di euro
Consip ha attivato il nuovo contratto “Sicurezza on premises – sicurezza perimetrale, protezione degli endpoint e anti-apt”– del valore di 255 milioni di euro – che prevede la fornitura alle PA di soluzioni in grado di assicurare la cybersecurity delle infrastrutture ICT con l’obiettivo di garantire, tra l’altro:
la protezione dalle minacce informatiche più comuni;
la protezione dalle minacce informatiche avanzate;
il controllo degli accessi all’infrastruttura di rete da parte dei soli utenti e/o dispositivi autorizzati.
L’iniziativa – suddivisa in tre lotti dedicati rispettivamente alle PA centrali, alle PA locali del Nord Italia e a quelle del Centro-Sud – che mette a disposizione prodotti (Next Generation Firewall, Network Access Control, Endpoint Protection Platform /Endpoint Detection & Response, Server Protection Platform, Protezione Anti-Advanced Persistent Threat) e servizi connessi (installazione e configurazione, formazione e affiancamento, manutenzione, contact center ed help desk, hardening su client, supporto specialistico).
Lo strumento contrattuale a disposizione delle PA è un Accordo quadro multibrand, in cui per ogni tipologia sono presenti da 2 a 4 prodotti di differenti produttori che l’amministrazione potrà selezionare in fase di perfezionamento dell’acquisto, e prevede l’affidamento delle forniture e dei servizi tramite ordine diretto.
L’iniziativa – prevista nel piano delle gare strategiche ICT che Consip realizza in attuazione del “Piano Triennale per l’informatica nella PA” – recepisce inoltre le disposizioni del DL 77/2021 (convertito nella legge 108/2021) e consente dunque alle Amministrazioni di acquistare i prodotti/servizi di cybersecurity di cui necessitano per la realizzazione dei progetti finanziati con i fondi PNRR.
PA e cybersecurity: i piani già attivi
Con l’attivazione di questo strumento si completa l’offerta Consip di strumenti per la cybersecurity, che vede già disponibili per gli acquisti delle PA le iniziative:
“Sicurezza on premises – strumenti di gestione, protezione email, web e dati” – per la fornitura nelle sedi delle PA di prodotti per la gestione degli eventi di sicurezza e degli accessi, e la protezione dei canali email, web e dati
“Sicurezza da remoto” – per la fornitura “da remoto” di servizi per la protezione della sicurezza delle infrastrutture e delle informazioni della PA, per la misurazione dello stato di salute della sicurezza dei sistemi informativi e per l’identificazione dei “fabbisogni” di sicurezza.
Un pacchetto di iniziative che copre tutte le esigenze delle PA in termini di servizi per la cybersecurity e risponde all’esigenza delle PA di contrastare le minacce informatiche, garantendo la disponibilità, l’integrità e la riservatezza delle informazioni dei sistemi informativi pubblici.
Ivanti, nel suo report derivante dallo studio, sottolinea che il 76% delle vulnerabilità che vengono tutt’oggi sfruttate per sferrare attacchi ransomware è stato scoperto tra il 2010 e il 2019. Ciò significa che le imprese non hanno aggiornato i loro sistemi con le patch di sicurezza dei produttori.
Freepik
Come indicato nel report e sottolineato da Jai Vijayan,tra le vulnerabilità più vecchie ci sono tre bug di remote code execution risalenti al 2012 e presenti in Oracle Fusion middleware e Java Runtime Environment. Queste falle sono particolarmente pericolose perché non solo danno agli attaccanti l’accesso iniziale, ma gli permettono anche di fare escalation dei privilegi, accedere alle credenziali utente, avere accesso a risorse private e sottrarre dati sensibili.
Gli attaccanti continuano a basarsi su falle risalenti anche a 10 anni fa, ma ancora efficaci, che le imprese non si sono preoccupate di fixare. Visto l’enorme impatto dei ransomware nel 2022 e la minaccia crescente che questi attacchi rappresentano, le imprese devono agire subito per arginare i rischi.
La minaccia dei ransomware non si arresta
Dal report sono emersi anche altri punti interessanti, come il fatto che è cresciuto il numero di gruppi APT che si dedica ad attacchi ransomware. Cyber Security Works ha individuato più di 50 gruppi APT attivi nel mondo dei ransomware, un aumento del 51% rispetto al 2020.
“I team IT e di sicurezza devono rimediare continuamente a queste vulnerabilità per ridurre la superficie d’attacco delle loro organizzazioni e ottenere resilienza contro gli attaccanti” ha spiegato Anuj Goel, Co-fondatore e CEO di Cyware. “Il nostro report offre insight interessanti che i team possono usare per migliorare i propri sforzi, iniziando ad agire sulle vulnerabilità vecchie e open-source che gli attaccanti continuano a sfruttare”.
Gli attaccanti non si arrenderanno facilmente e continueranno a sfruttare le vulnerabilità per sferrare attacchi ransomware sempre più distruttivi; le imprese, quindi, devono continuare a investire sulla cybersecurity e moltiplicare i propri sforzi per mantenere al sicuro i sistemi.
Tra i compiti che ChatGPT può svolgere ce ne sono anche alcuni legati alla cybersecurity: il tool è in grado di generare report di segnalazione in seguito a incidenti o interpretare codice decompilato per individuare eventuali minacce. Alcuni cybercriminali avrebbero inoltre usato il chatbot per creare email di phishing o addirittura malware polimorfici.
Victor Sergeev, Incident Response Team Leader presso Kaspersky, ha messo alla prova ChatGPTcon una serie di domande relative al funzionamento di minacce esistenti e con un test per l’individuazione di indicatori di compromissione.
Eye of a futuristic robot
Gli esperimenti di Sergeev hanno dimostrato che il chatbot ha una buona conoscenza di tool comuni di hacking come Mimikatz e Fast Reverse Proxy, delle loro tecniche e degli indicatori di compromissione. I risultati sono stati più deludenti nel caso di indicatori più generici come hash e domini malevoli: non sempre è riuscito a identificarli come pericolosi.
La situazione è migliorata con la richiesta di elencare i domini utilizzati dai gruppi APT34, APT27 e FIN7. Il chatbot ha anche fornito una spiegazione basilare ma esaustiva di come proteggersi individuando i domini malevoli.
Un test più complesso
Sergeev si è spinto oltre e ha chiesto a ChatGPT di sviluppare del codice che estraesse diversi tipi di metadati da un sistema Windows di test, indicando poi se questi dati fossero indicatori di compromissione.
Freepik
Il team di Sergeev ha cominciato a infettare il sistema simulando due attacchi; in seguito ha eseguito il codice prodotto da ChatGPT, opportunamente corretto in alcuni punti, e analizzato le risposte del tool riguardo agli indicatori di compromissione individuati. Il tool ha identificato correttamente i due processi malevoli specificando anche perché avesse identificato quei metadati come avversi.
L’esperimento ha dato esiti positivi anche quando il team ha provato a installare due malware: il chatbot ha identificato i processi come malevoli, riuscendo anche a fornire una spiegazione step by step del tentativo di attacco.
Nonostante il successo generale delle prove, ChatGPT in più occasioni non è riuscito a identificare gli attacchi, come nel caso del tentativo di estrazione di credenziali. In alcuni test il chatbot ha suggerito che i processi potevano essere malevoli, senza però individuare l’effettiva minaccia; in altri non è riuscito affatto a riconoscerli.
Pixabay
Tutto sommato ChatGPT può rivelarsi uno strumento utile per supportare la cybersecurity e l’individuazione di minacce. Se addestrato correttamente, il chatbot è in grado di capire se un malware è simile ad altri già analizzati, così da instradare la miglior strategia di difesa.
Si tratta in ogni caso di uno strumento che, come sottolinea lo stesso autore, può generare falsi positivi e falsi negativi; occorre quindi valutare i risultati prima di fare delle scelte. Come al solito, la correttezza dell’output dipende fortemente dai dati utilizzati per il training e dai filtri applicati al dataset.
Cybercrime, in Italia nel 2022 registrati 1.236 attacchi informatici, 1.261 incidenti e 103 violazioni privacy
Nel 2022 in Italia sono stati registrati 2.600 fenomeni legati al cybercrime, di cui 1.236 attacchi, 1.261 incidenti e 103 violazioni della privacy; un numero quasi doppio rispetto ai 1.356 del 2021 e più che quadruplicato rispetto ai 605 del 2020.
Il dato emerge dall’ultimo‘Threat Intelligence Report’ di Exprivia che prende in considerazione 118 fonti aperte (siti di aziende colpite, siti pubblici di interesse nazionale, agenzie di stampa online, blog e social media).
Solo nel trimestre ottobre-dicembre 2022 si sono verificati 547 eventi, con una progressiva crescita nel mese di dicembre (che da solo ne conta 257), diventando così il terzo mese dell’anno per numero di fenomeni dopo marzo e maggio.
Nel rapporto il cybercrime si conferma nel 2022 la motivazione principale che porta gli hacker a compiere azioni malevoli con oltre 2.000 fenomeni, registrando un aumento del 73% rispetto al 2021. A partire dal 2022, con il conflitto russo-ucraino, si è aggiunto alla lista delle motivazioni anche il cyberwarfare (guerra cibernetica) con ben 157 fenomeni registrati; di particolare importanza l’hacktivism (attività criminali al fine di promuovere una causa politica o sociale) aumentate del 139% rispetto al 2021.
Al settore Finance la maglia nera
Anche il settore Finance, con picchi importanti per tutto il 2022 e, in particolare, nella prima metà dell’anno, conserva il suo primato tra i settori più colpiti con 939 casi (il 36% del totale e più del doppio rispetto al 2021 quando erano stati 428). Secondo gli esperti dell’Osservatorio questo numero è legato al fatto che le aziende finanziarie, gli istituti bancari, le piattaforme di criptovalute, gestendo importanti quantità di denaro, siano un obiettivo attraente per gli attaccanti. Segue il settore Software/Hardware – tra i bersagli preferiti durante la pandemia – con 343 casi, in lieve flessione rispetto allo scorso anno quando erano stati 388, mentre l’Industria èal terzo posto con ben 280 fenomeni, seguita da Pubblica Amministrazione (passa da 120 a 260 casi)e Retail (da 118 a 172) che si confermano settori tra i più vulnerabili.
Tra le tipologie di danno rilevate nel 2022 primeggia ancora il furto di dati con il 70% dei casi sulla totalità dei fenomeni registrati; a netta distanza, ma da non sottovalutare, danno economico e service interruption (rispettivamente il 10% e l’11% del totale). Tra le tecniche più utilizzate, mantiene il primato il phishing-social engineering con 1.133 casi di adescamento in rete o via mail verso utenti distratti o poco consapevoli, quasi il doppio del 2021 quando erano stati 627, rappresentando, quindi, il 43% del totale dei casi nel 2022.
Il report rileva, infine, una diminuzione dei dispositivi IoT esposti in rete nell’ultimo trimestre dell’anno (-8%), mentre l’indice sul rapporto tra dispositivi sicuri e non, elaborato dall’Osservatorio, evidenzia una maggiore vulnerabilità nel Sud Italia. Per la prima volta, invece, il rapporto tra servizi digitali analizzati e vulnerabilità identificate sembra vedere tutto il territorio nazionale muoversi con la stessa velocità.
Pericolo cybercrime non solo per le aziende italiane, ma anche per lo Stato e le sue infrastrutture critiche
Secondo i dati della Polizia Postale e delle Comunicazioni nel 2022 sono stati rilevati 12.947 attacchi(+138%, erano stati 5.435 nel 2021) e sono 332 le persone indagate (+78% rispetto all’anno scorso).
Le tensioni geopolitiche connesse alla guerra in Ucraina hanno “significativi riverberi” in materia di sicurezza cibernetica, ha spiegato la Polizia Postale, con “campagne massive” a livello internazionale contro infrastrutture critiche, sistemi finanziari e aziende, dal phishing ai malware alla disinformazione.
Sono stati anche diramati 113.226 alert (in leggero aumento, del 2%, rispetto all’anno scorso). Il conflitto russo-ucraino ha comportato una recrudescenza nell’attività di attori ostili, con attacchi ransomware, volti a paralizzare servizi e sistemi critici mediante la cifratura dei dati contenuti, campagne DDoS, per sabotare la funzionalità di risorse online e, soprattutto, attacchi di tipo ATP (“Advanced Persistent Threat”), condotti da attori ostili in grado di bucare i sistemi strategici con tecniche di social engineering o sfruttamento delle vulnerabilità, a scopo di spionaggio o danneggiamento.
7Layers: cybersecurity attraverso l’approccio Zero Trust
Per lungo tempo, l’espressione “Zero Trust” in ambito di sicurezza informatica è stata limitata alle discussioni degli addetti ai lavori; mentre la stragrande maggioranza delle aziende operava – e spesso opera tuttora – in base al concetto di “Implicit Trust”, secondo il quale chiunque lavori all’interno di un’organizzazione avrebbe necessità di accedere senza limitazioni a tutti i suoi sistemi, applicazioni o dati.
Oggi, tuttavia, l’estensione smisurata delle superfici d’attacco fa sì che l’aggiornamento dei framework di cybersecurity non sia più ulteriormente rimandabile.
Scenario di rischio e preparazione delle aziende
Le ragioni di questa estensione sono molteplici e ben note: dalla proliferazione di dispositivi connessi (IoT e IIoT in primis, senza dimenticare la dimensione Cloud) al conseguente aumento degli attacchi informatici e delle tipologie di malware, sempre più specifiche, ad essi mirati.
Pericoli che interessano sia gli enti pubblici sia aziende di ogni settore e dimensione, tra le quali, secondo alcune ricerche, solo il 10% avrebbe in campo processi attivamente tesi ad adottare politiche di sicurezza in chiave Zero Trust.
Riccardo Baldanzi, CEO di 7Layers: “I dati confermano una crescita massiccia delle minacce rivolte agli endpoint delle organizzazioni, complice il nuovo assetto dei processi operativi che coniuga una rampante digitalizzazione dei servizi a sempre più frequenti modalità di lavoro ibride, moltiplicando così punti di accesso e relative opportunità di attacco”. Si stima che entro il 2026 oltre la metà dei cyberattack sarà mirata ad aree “esterne” ai margini tradizionali delle organizzazioni, come le API o i software di terze parti.
Rivoluzione Zero Trust
Entro tale contesto emerge l’urgenza di superare l’ormai datato concetto di Implicit Trust in favore di un modello Explicit Trust, ribaltando l’approccio “classico” alla cybersecurity per proteggere ecosistemi sempre più complessi e multi-critici.
Sul piano concreto questo significa rendere disponibili a ciascun utente le sole informazioni strettamente necessarie per ciascun task da svolgere, eliminando i privilegi superflui o indiscriminati.
Tale cambiamento, che richiede innanzitutto l’adozione di una nuova mentalità, porta con sé innegabili vantaggi. A fronte dell’iniziale sforzo per “rivoluzionare” le proprie politiche operative – implementando misure quali la segmentazione delle reti e rigorose policy di gestione delle identità e degli accessi – l’approccio Zero Trust consente infatti di avere una totale visibilità dei perimetri esposti.
Dover proteggere non più una superficie dai confini ampi e indefiniti, ma una serie di punti di accesso circoscritti permette, com’è intuitivo, di adottare misure di sicurezza estremamente mirate. Limitando al minimo i dati accessibili agli utenti nonché monitorando ogni fase di svolgimento delle attività (ed eventuali anomalie) tramite costanti processi di analisi e specifici enforcement di sicurezza, diventa possibile ridurre sensibilmente il rischio che gli attacchi avvengano ovvero che, una volta avvenuti, si propaghino all’intera infrastruttura, limitando inoltre il potenziale nocivo rappresentato dalle Insider Threat.
A prescindere dalla tipologia di business da difendere, dalla modalità più o meno ibrida della forza lavoro impiegata e dei servizi erogati, o ancora dalle scelte in materia di data storage, l’approccio Zero Trust permette a ogni azienda di razionalizzare tempi, spese e procedure dedicate alla cybersecurity.