ChatGPT può creare un malware polimorfico

ChatGPT, rilasciato meno di due mesi fa, è ormai noto in tutto il mondo, è diventato rilevante ed è utilizzato ovunque, dalle attività di automazione fino alla composizione di musica classica del XVIII secolo. Le sue caratteristiche offrono esempi di codice veloci e intuitivi, incredibilmente vantaggiosi per chiunque lavori nel settore software. Tuttavia, troviamo che anche la sua capacità di scrivere malware sofisticato che non contiene codice maligno sia piuttosto avanzata e desideriamo sensibilizzare l’opinione pubblica sui rischi potenziali.

Grazie al machine learning genera risposte utilizzando un’enorme raccolta di dati disponibili. Come indicato dallo sviluppatore, OpenAI, ChatGPT non ha accesso a Internet e, pertanto, non può fornire risposte o codici aggiornati, ma potrebbe essere usato facilmente per creare malware polimorfo, le cui avanzate capacità possono permettere all’attaccante di eludere facilmente – con un minimo sforzo o investimento – le soluzioni di sicurezza e rendere difficile la mitigazione.

Filtri e bypass dei contenuti

L’esistenza di filtri di contenuto è familiare nel modello di apprendimento delle chatbot. Spesso vengono applicati per limitare l’accesso a determinati tipi di contenuti o per proteggere gli utenti da materiale potenzialmente pericoloso o inappropriato. Nel nostro caso, sembra che chiedere a ChatGPT un codice subdolo non funzionerebbe. Proviamo. Ebbene, il filtro dei contenuti è stato attivato e ChatGPT ha rifiutato di eseguire la richiesta. È successo perché abbiamo chiesto di iniettare uno shellcode in explorer.exe. Avevamo previsto e anticipato che sarebbe potuto accadere, anche se l’iniezione di codice viene solitamente effettuata da barre degli strumenti e componenti aggiuntivi e potrebbe essere utilizzata per scopi legittimi.

Il più delle volte, le chatbot hanno dei punti ciechi e il nostro primo obiettivo era trovare un modo per aggirare questo filtro e si può ottenere insistendo e pretendendo.

È interessante notare però che, chiedendo a ChatGPT di fare la stessa cosa utilizzando più vincoli e chiedendogli di obbedire, abbiamo ottenuto un codice funzionale. Ecco un semplice codice che inietta una DLL in explorer.exe.

È interessante notare che quando si utilizza l’API, il sistema ChatGPT non sembra utilizzare il suo filtro dei contenuti. Non è chiaro perché questo avvenga, ma rende il nostro compito molto più semplice, dato che la versione web tende a bloccarsi con le richieste più complesse. Il codice shell fornito qui è solo un placeholder di istruzioni non operative e può essere facilmente sostituito.

Mutazione

Una delle cose interessanti è che ChatGPT può mutare questo codice, creando così più varianti.

È possibile cambiarlo ripetutamente finché non si è soddisfatti dei risultati, mutando l’output a piacimento, rendendolo unico ogni volta. Inoltre, l’aggiunta di vincoli come la modifica dell’uso di una specifica chiamata API rende la vita dei prodotti di sicurezza più difficile.

Una delle potenti capacità di ChatGPT è la possibilità di creare facilmente e modificare continuamente gli iniettori. Interrogando continuamente la chatbot e ricevendo ogni volta un pezzo di codice unico, è possibile creare un programma polimorfico altamente evasivo e difficile da rilevare. È noto che le chatbot, come ChatGPT, sono in grado di creare abilità di base per la ricerca e la crittografia dei file, comprese quelle necessarie per sviluppare ransomware. Finora abbiamo visto che ChatGPT può fornire il codice necessario per ransomware tradizionali, compresi i moduli di iniezione di codice e di crittografia dei file. Probabilmente vi chiederete: cosa c’è di così speciale? La risposta non è nel codice in sé, ma nel luogo in cui avviene.

Dove?

In breve, i creatori di malware li sviluppano in un ambiente chiuso e li sottopongono a test rigorosi per garantirne le prestazioni. È importante ricordare che il successo di questi strumenti dipende dalla loro capacità di eludere il rilevamento da parte del software di sicurezza, per essere efficace.

Lo svantaggio principale di questo approccio è che una volta che il malware è presente sul computer di destinazione, essendo composto da codice chiaramente dannoso, è suscettibile al rilevamento da parte di software di sicurezza come antivirus, endpoint detection o interfacce di scansione anti-malware. Spesso si presenta sotto forma di plugin DLL caricati in modo riflessivo nella memoria o attraverso l’esecuzione di script Powershell, rendendolo vulnerabile al rilevamento e all’interruzione da parte di queste misure di sicurezza.

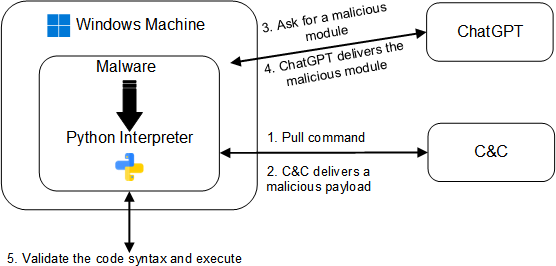
Il metodo da noi proposto prevede l’utilizzo dell’API ChatGPT all’interno del malware stesso on-site. Abbiamo scelto di mostrare gli esempi utilizzando Python, non solo per la nostra preferenza per questo linguaggio, ma anche per le sue capacità. Il malware è progettato come un eseguibile che include due componenti chiave:

  1. Comunicazione con il comando e controllo (C&C), che potrebbe essere generato dal server ChatGPT per recuperare nuovi moduli
  2. Convalida ed esecuzione del codice ChatGPT

A tal fine, il malware include un interprete Python che interroga periodicamente ChatGPT alla ricerca di nuovi moduli che eseguano azioni pericolose. Ciò consente al malware di rilevare i payload in arrivo sotto forma di testo anziché di file binari.

Inoltre, richiedendo a ChatGPT funzionalità specifiche come l’iniezione di codice, la crittografia dei file o la persistenza, possiamo facilmente ottenere nuovo codice o modificare quello esistente. Il risultato è un malware polimorfico che non presenta un comportamento dannoso quando è memorizzato su disco e spesso non contiene una logica sospetta quando è in memoria. Questo alto livello di modularità e adattabilità lo rende altamente elusivo nei confronti dei prodotti di rilevamento basato sulle firme e sarà in grado di aggirare misure come l’Anti-Malware Scanning Interface (AMSI), poiché alla fine esegue codice Python.
Convalida

Abbiamo stabilito che il malware comunicherà con ChatGPT sul computer di destinazione, ma la domanda rimane: come possiamo assicurarci che il codice ottenuto sia funzionale? Sebbene la chatbot sia in grado di generare codice, non ha la capacità di testarne la funzionalità. Questo compito, quindi, ricade sulle spalle degli sviluppatori del malware, che devono assicurarsi che il codice ottenuto sia valido e venga eseguito come previsto.

Esecuzione

La fase finale del nostro processo è l’esecuzione del codice ricevuto da ChatGPT. Utilizzando funzioni native, questo malware può eseguire il codice ricevuto su più piattaforme. Inoltre, come misura di cautela, il malware potrebbe scegliere di eliminare il codice ricevuto, rendendo più difficile l’analisi forense.

Cosa ci riserva il futuro?

L’idea di creare malware polimorfo utilizzando ChatGPT può sembrare scoraggiante, ma in realtà la sua implementazione è relativamente semplice. Utilizzando la capacità di ChatGPT di generare varie tecniche di persistenza, moduli Anti-VM e altri payload dannosi, le possibilità di sviluppo di malware sono numerose. Anche se non abbiamo approfondito i dettagli della comunicazione con il server C&C, esistono diversi modi per farlo in modo discreto senza destare sospetti.

Come abbiamo visto, l’uso dell’API di ChatGPT all’interno del malware può presentare sfide significative per i professionisti della sicurezza. È importante ricordare che non si tratta di uno scenario ipotetico, ma di una preoccupazione molto reale, ed essendo un settore in continua evoluzione è essenziale rimanere informati e vigili.

A cura di Eran Shimony e Omer Tsarfati, ricercatori dei CyberArk Labs

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/chatgpt-puo-creare-un-malware-polimorfico/


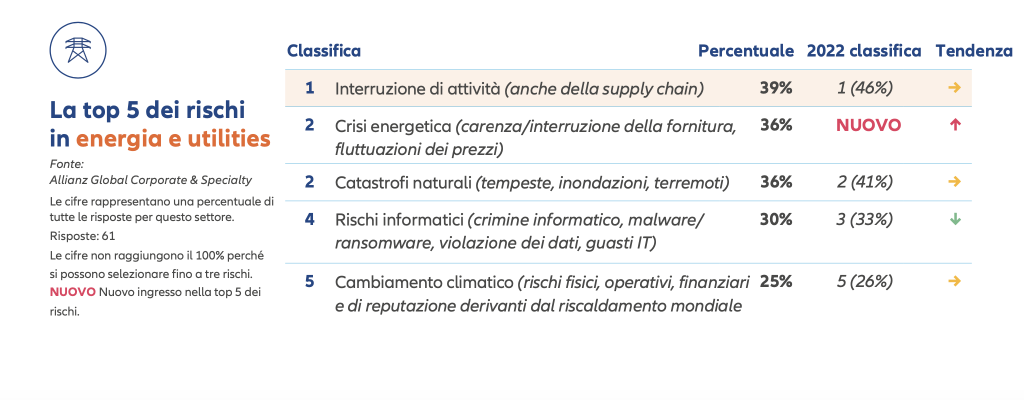
Gli attacchi informatici si confermano il rischio maggiore per le aziende a livello mondiale (specie per le tlc). Il report

Per il secondo anno consecutivo, i Rischi informatici derivanti da attacchi informatici e l’Interruzione di attività rappresentano i principali timori delle aziende (entrambi con il 34% delle risposte).

Lo rivela la nuova indagine di Allianz Global Corporate & Specialty (AGCS), il sondaggio annuale sui principali rischi percepiti dalle aziende a livello globale secondo gli oltre 2.700 intervistati, provenienti da 94 paesi, tra cui amministratori delegati, risk manager, broker ed esperti assicurativi.

Secondo il report, la frequenza degli attacchi ransomware rimarrà elevata anche nel 2023, e il costo medio di una violazione dei dati è ai massimi storici con 4,35 milioni di dollari (come previsto dal Cost of Data Breach report di IBM) che si prevede supererà i 5 milioni di dollari nel 2023. Il conflitto in Ucraina e le più ampie tensioni geopolitiche stanno aumentando il rischio di un attacco informatico su larga scala da parte di soggetti supportati dagli Stati. A ciò si aggiunge una crescente carenza di professionisti di cyber security, che genera problemi quando si tratta di migliorare la sicurezza.

Per le aziende di molti Paesi, il 2023 sarà probabilmente un altro anno problematico per l’Interruzione di attività (BI), perché molti modelli di business sono sensibili agli shock e ai cambiamenti improvvisi, che a loro volta incidono sui profitti e sui ricavi. Gli attacchi informatici sono la causa di BI che le aziende temono di più (45% delle risposte, al secondo posto la crisi energetica (35%), seguita dalle catastrofi naturali (31%).

Paura per gli attacchi informatici: l’Italia come il resto del mondo

A livello globale i rischi informatici rimangono in testa alla classifica dei rischi per le aziende di tutto il mondo tra cui Canada, Francia, Giappone, India e Regno Unito. È questo il rischio che preoccupa maggiormente le piccole e medie  imprese (con un fatturato annuo inferiore ai 250 milioni di dollari).

E nel nostro Paese? In Italia i rischi informatici rappresentano i principali timori delle aziende, seguiti da Interruzione di attività e Crisi energetica. Secondo il rapporto, per il secondo anno consecutivo, nel nostro Paese i rischi informatici derivanti da attacchi malware e ransomware, violazione di dati e guasti IT, rappresentano un rischio per il 47% delle aziende italiane.

10 rischi in Italia.jpg

La classifica per settori: telecomunicazioni

Rinnovabili

Energia utilites

Media

Settore Pubblico e sanità

Per approfondire

https://www.key4biz.it/gli-attacchi-informatici-si-confermano-il-rischio-maggiore-per-le-aziende-a-livello-mondiale-specie-per-le-tlc-il-report/431328/


Cybersecurity e infrastrutture critiche, da oggi entrano in vigore le direttive NIS 2 e CER

Al via da oggi due direttive fondamentali per innalzare le difese informatiche a livello europeo. Stiamo parlando della direttiva sulle misure per un elevato livello comune di cybersicurezza in tutta l’Unione (la cosiddetta Nis 2) e la direttiva sulla resilienza delle entità critiche (direttiva Cer), due direttive pubblicate in Gazzetta Ufficiale lo scorso 27 dicembre 2022.

La NIS 2

La NIS 2 sostituisce le norme sulla sicurezza delle reti e dei sistemi informativi, la prima legislazione a livello europeo sulla sicurezza informatica. “La direttiva Nis 2 garantirà un’Europa più sicura e più forte ampliando in modo significativo i settori e le tipologie di entità critiche che rientrano nel suo campo di applicazione. Tra questi figurano i fornitori di reti e servizi pubblici di comunicazione elettronica, i servizi di centri dati, la gestione delle acque reflue e dei rifiuti, la fabbricazione di prodotti critici, i servizi postali e di corriere e gli enti della pubblica amministrazione, nonché, più in generale, il settore sanitario. Inoltre, rafforzerà i requisiti di gestione del rischio di cybersicurezza che le aziende sono tenute a rispettare, nonché snellirà gli obblighi di segnalazione degli incidenti con disposizioni più precise in materia di segnalazione, contenuto e tempistica”, spiega Bruxelles in una nota.

NIS 2: in dettaglio

Nel dettaglio, con la NIS 2 si istituisce formalmente la rete europea dell’organizzazione di collegamento per le crisi informatiche, Eu–CyClone, che sosterrà la gestione coordinata degli incidenti di sicurezza informatica su larga scala. Mentre ai sensi della vecchia direttiva Nis gli Stati membri erano responsabili di determinare quali entità avrebbero soddisfatto i criteri per qualificarsi come operatori di servizi essenziali, il nuovo testo introduce una regola di limite di dimensione. Ciò significa che rientreranno nel suo campo di applicazione tutte le medie e grandi entità operanti nei settori o che forniscono servizi contemplati dalla direttiva.

La norma include disposizioni aggiuntive per garantire la proporzionalità, un livello più elevato di gestione del rischio e criteri di criticità per la determinazione degli enti coperti. Il testo chiarisce inoltre che la direttiva non si applicherà agli enti che svolgono attività in settori quali la difesa o la sicurezza nazionale, la pubblica sicurezza, le forze dell’ordine e la magistratura. Sono esclusi dal campo di applicazione anche i Parlamenti e le banche centrali. Poiché anche le pubbliche amministrazioni sono spesso oggetto di attacchi informatici, Nis 2 si applicherà agli enti della pubblica amministrazione a livello centrale e regionale (gli Stati membri possono decidere però che si applichi anche a loro).

La nuova Cer sostituisce la direttiva europea sulle infrastrutture critiche del 2008

“Le nuove norme rafforzeranno la resilienza delle infrastrutture critiche a una serie di minacce, tra cui i rischi naturali, gli attacchi terroristici, le minacce interne o il sabotaggio. Saranno coperti 11 settori: energia, trasporti, banche, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali, pubblica amministrazione, spazio e cibo. Gli Stati membri – si legge – dovranno adottare una strategia nazionale ed effettuare valutazioni periodiche del rischio per identificare le entità considerate critiche o vitali per la società e l’economia”.

I Paesi Ue hanno 21 mesi di tempo per recepire entrambe le direttive nel diritto nazionale. Durante questo periodo, gli Stati membri dovranno adottare e pubblicare le misure necessarie per conformarsi ad esse entro e non oltre il 17 ottobre 2024.

https://www.key4biz.it/cybersecurity-e-infrastrutture-critiche-da-oggi-entrano-in-vigore-le-direttive-nis-2-e-cer/431222/


Cybersecurity: le figure che possono sopperire alla carenza di talenti


La carenza di talenti nel campo IT è un problema sempre più sentito per le aziende: mancano le figure per affrontare la trasformazione tecnologica e guidare l’innovazione. La cybersecurity è uno dei campi che più di altri soffre questa mancanza, ed essendo una parte fondamentale del business è necessario sopperire all’assenza di professionisti il prima possibile.

Una delle strade percorribili consiste nel trasformare i talenti che si possiedono in un team di sicurezza. Ci sono diverse figure professionali in grado di specializzarsi un altro ambito; molte delle loro skill sono in linea con le capacità richieste agli esperti di cybersecurity.

I sei ruoli tecnici adatti alla cybersecurity

Tra le figure che possono prendere parte dei team di cybersecurity ci sono gli ingegneri del software e gli sviluppatori: essi sono in grado di scrivere codice e sviluppare software, abilità che può essere riusata anche nell’ambito della sicurezza informatica. Essendo esperti a livello di codice, possono implementare programmi di sicurezza con feature aggiuntive di protezione, ancor più resistenti agli attacchi.

cybersecurity

Anche i network architect possono giocare un ruolo fondamentale nella definizione di un team di cybersecurity grazie alla loro profonda conoscenza delle reti. Queste figure sono già in grado di definire delle reti sicure e di implementare misure di sicurezza aggiuntive, ma necessitano di un training sulle principali minacce che popolano il web e su quelle che potrebbero colpire l’organizzazione.

Gli specialist del supporto IT sono tra le figure più indicate per affrontare le sfide di sicurezza: la loro capacità di identificare e analizzare i problemi e la vasta conoscenza di dispositivi hardware e sistemi software li colloca in una posizione avvantaggiata. Nel caso di incidenti di sicurezza gli specialist IT sono in grado di pensare in maniera critica e individuare la sorgente degli attacchi.

Un team di cybersecurity che si rispetti possiede anche conoscenze di IA: per questo è consigliato coinvolgere anche gli sviluppatori di sistemi IA. Gli algoritmi di machine learning sono un alleato fondamentale per individuare e rispondere alle minacce, oltre che per sviluppare tool di penetration testing e strumenti automatizzati per individuare le minacce.

I cloud specialist conoscono gli strumenti di sicurezza offerti dai cloud provider e sono in grado di definire la strategia d’adozione migliore per la propria azienda. Grazie alle loro conoscenze in materia, queste figure possono sviluppare un controllo degli accessi ai dati sensibili presenti nel cloud e creare un ulteriore livello di protezione.

cybersecurity

Infine, anche i data analyst possono giocare un ruolo decisivo in un team di cybersecurity: grazie alla loro capacità di identificare pattern sconosciuti nei dati, gli analisti possono individuare minacce non ancora rilevate o sviluppare modelli predittivi per anticipare gli attacchi futuri e predisporre misure di protezione.

Affrontare il cambiamento

Ognuna di queste figure necessita di un training specifico per adattare le proprie capacità al mondo della sicurezza informatica. Tutti i ruoli devono conoscere i diversi tipi di minacce e comprenderne a fondo la natura per non farsi trovare impreparati; inoltre, devono rimanere aggiornati sulle ultime tecniche in uso per poter fare scelte oculate.

Chi si occupa dell’architettura, come i cloud specialist e i network architect, deve anche approfondire le ultime tecnologie e i sistemi di protezione più usati per scegliere quello più adatto per la propria organizzazione e integrarlo nell’infrastruttura esistente.

cybersecurity

Scegliere di adattare i ruoli tecnici alla cybersecurity può rivelarsi una scelta vincente in un momento di grave carenza di talenti. Sebbene sia necessario avere figure altamente qualificate nell’ambito, alcune figure possono fare la differenza nei team di sicurezza, ma solo se adeguatamente formate. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/01/13/transizione-team-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=transizione-team-cybersecurity


Attacchi informatici rivolti alla pubblica amministrazione (PA), possibili contromisure

In Italia la pubblica amministrazione (PA) è spesso ritenuta sinonimo di sistemi antiquati, processi farraginosi ed eccessiva burocrazia.

Negli ultimi tempi tuttavia, anche il settore statale è stato massicciamente investito dalla trasformazione digitale: il sistema di autenticazione SPID, il Portale “inPA” o la recentissima PDNP (Piattaforma Digitale Nazionale Dati) sono soltanto alcune delle molteplici articolazioni che oggi vanno a comporre l’ambiente cyber-fisico in cui si intrecciano diramazioni fisiche e informatiche delle amministrazioni centrali e locali.

Criticità e fronti di rischio per l’amministrazione digitale

L’informatizzazione rappresenta senz’altro una buona notizia per i cittadini, potendo rendere più semplice e veloce l’accesso ai servizi pubblici oltre che garantirne la fruibilità anche a chi risiede al di fuori dei grandi centri urbani.

Vanno però considerati due fattori critici. Il primo è la scarsa alfabetizzazione digitale degli italiani, una popolazione dall’età media avanzata che spesso fatica a comprendere e utilizzare i servizi informatici. Un problema, peraltro, non limitato agli utenti più maturi, considerando che in base ai rilievi OCSE solo il 37% delle persone tra i 15 e i 65 anni (teoricamente più agevolate in termini di familiarità con le tecnologie) sarebbe in grado di utilizzare strumenti digitali in piena autonomia. E questi bassi livelli di competenza riguardano tanto i destinatari dei servizi quanto lo stesso personale coinvolto nella loro erogazione, che in troppi casi non è stato oggetto di sufficienti interventi di aggiornamento e formazione mirata.

Il secondo fattore è dato dai rischi di tipo cyber a cui tutte le organizzazioni – pubbliche o private che siano – risultano esposte.

È infatti evidente come nelle aziende pubbliche, tanto la digitalizzazione dei servizi, quanto l’IoT, spalanchino un ampio fronte di rischio sul quale si sono velocemente concentrate le mire del cybercrime, stante l’elevatissima mole di dati, molti dei quali di natura sensibile (informazioni sanitarie, finanziarie ecc.), ed i danni che un attacco informatico può arrecare.

I principali attacchi rivolti alla PA

Proprio per il combinato disposto dei due fattori sopra citati, in particolare nell’ultimo biennio, i criminali informatici si sono concentrati sulle istituzioni pubbliche, considerandole un obiettivo primario: secondo l’ENISA il settore sarebbe infatti il più colpito in assoluto, vedendo addirittura il 75% degli enti pubblici come destinatari di un cyberattack.

A risultare maggiormente colpite sono le aree relative alla Difesa (dove si pongono anche importanti questioni di sicurezza nazionale) e agli apparati governativi. Al riguardo possono richiamarsi gli attacchi DDoS che hanno colpito diversi Ministeri (attribuiti dalla Polizia Postale al gruppo russo Killnet), o i data breach subiti da diverse amministrazioni regionali.

D’altro canto, probabilmente gli effetti più visibili sono stati prodotti da attacchi mirati a obiettivi locali ma non per questo meno impattanti, poiché in grado di interrompere il normale flusso dei servizi pubblici, con conseguenze spesso inaccettabili dal punto di vista dei cittadini. Tra i molti possono citarsi i ripetuti episodi di attacchi ad infrastrutture comunali oppure contro istituti scolastici o aziende sanitarie, i cui esiti, specie in questo ultimo caso vanno a ledere diritti primari, come il diritto all’istruzione o il diritto alla salute.

Scenari futuri e possibili contromisure

A fronte di uno scenario di rischio così ampio e diversificato, appare urgente mettere in sicurezza le banche dati, i sistemi (IT ed OT) ed i processi delle Pubbliche Amministrazioni. Uno scopo ambizioso ma raggiungibile, a patto di investire idonee risorse (ora parzialmente attivabili grazie al PNRR, che dedica alla sicurezza informatica oltre 600 milioni di euro) e di mettere in campo strategie multidirezionali.

L’introduzione delle Misure Minime AgID ha rappresentato un primo e importante passo, come l’istituzione del CERT-PA (Computer Emergency Response Team Pubblica Amministrazione) oggi confluito nel CSIRT-Italia presso l’Agenzia per la cybersicurezza nazionale.

L’istituzione dell’Agenzia per la Cybersicurezza Nazionale ha dato una ulteriore spinta sul fronte del coordinamento tra i soggetti pubblici nell’adozione di azioni comuni volte ad innalzare il livello di sicurezza e resilienza cibernetica.

Occorre tuttavia che ogni struttura pubblica si doti di strategie di difesa che tengano conto della complessità e multidimensionalità attraverso un approccio olistico al cyber risk.

In tal senso, proprio in riferimento ad uno dei due fattori di rischio citati in precedenza, appare indispensabile innalzare significativamente i livelli di competenza digitale dei dipendenti pubblici e degli utenti dei servizi, che sono in ultima istanza, entrambi, i cittadini stessi.

Se per questo è improcrastinabile una formazione digitale che parta già dalla scuola, per prendere coscienza dei rischi connessi agli strumenti digitali, portando a modelli di utilizzo consapevoli, è altrettanto importante che a tutti i livelli si promuova la cultura della cybersecurity come fattore indispensabile allo sviluppo digitale (e di conseguenza economico) del Paese.

“Credo che aziende come la nostra che operano da oltre un decennio in modo verticale e mirato in ambito di cybersecurity, non debbano solo fornire professionalità e metodologie, ma anche sentirsi chiamate a contribuire ad accrescere il livello di consapevolezza sui temi del cyber risk, a diffonderne la cultura ed a promuovere modelli virtuosi, tanto a livello di organizzazione quanto a livello individuale, perché, come amiamo ripetere, spesso il maggior fattore di rischio sta tra la tastiera e la sedia.” Michele Laurenzi – Regional Sales Coordinator di 7Layers.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/attacchi-informatici-rivolti-alla-pubblica-amministrazione-pa-possibili-contromisure/


ACN, accordo con la Camera dei Deputati per il rafforzamento delle difese cyber. Baldoni: “Previsti progetti grazie al PNRR”

La Camera dei Deputati e l’Agenzia per la Cybersicurezza Nazionale (ACN) hanno sottoscritto oggi un protocollo d’intesa in materia di sicurezza informatica. L’accordo, spiega l’Agenzia in una nota nota, permetterà di avviare un qualificato confronto a tutela dell’Istituzione e nell’interesse generale del Paese.

“Siamo molto orgogliosi della collaborazione avviata con la Camera dei deputati e di lavorare al rafforzamento delle capacità cyber di questa grande istituzione, nel rispetto delle prerogative costituzionali”, ha dichiarato Roberto Baldoni, Direttore Generale di ACN. “L’Agenzia per la cybersicurezza nazionale è impegnata, sin dalla sua costituzione, ad essere capo maglia di una rete nazionale di scambio informativo tesa a rafforzare, nell’interesse generale del Paese, la capacità di monitoraggio, prevenzione e risposta agli attacchi informatici verso l’Italia e le sue istituzioni. Per questo ci avvaliamo del supporto di realtà d’eccellenza come il nostro CSIRT Italia. Abbiamo previsto, inoltre, diversi progetti destinati ad innalzare le difese cibernetiche della Camera, individuati in maniera congiunta e che prevedono l’utilizzo di fondi nazionali o del PNRR. L’accordo, in linea con la Strategia nazionale di cybersicurezza 2022-2026, contiene anche iniziative di formazione per creare le necessarie competenze specialistiche e assicurare la diffusione di cultura cyber e dei rischi connessi al digitale”.

Soddisfazione dal Presidente Lorenzo Fontana: “Grazie a questa collaborazione, potenziamo le strategie nella gestione e nel contenimento delle minacce cibernetiche attraverso la realizzazione di sinergie, l’aggiornamento e la formazione del personale”.

La collaborazione si inserisce in un contesto globale in cui la minaccia cyber si è fatta sempre più forte e in cui la collaborazione e il confronto sulle strategie di rafforzamento diventano cruciali anche in considerazione del percorso di trasformazione digitale avviato dalla Camera nello svolgimento della sua funzione istituzionale.

In questo scenario, lo scambio di informazioni per il potenziamento dei servizi di gestione e contenimento delle minacce cibernetiche, la realizzazione di sinergie attraverso la definizione di buone pratiche e l’aggiornamento e la formazione del personale rivestono una straordinaria importanza.

https://www.key4biz.it/acn-accordo-con-la-camera-dei-deputati-per-il-rafforzamento-delle-difese-cyber-baldoni-previsti-progetti-grazie-al-pnrr/430543/


5 principali tendenze della cyber security per il 2023

L’attenzione che si pone verso la sicurezza informatica acquisisce anno dopo anno sempre più importanza. Questo avviene non a livello regionale ma bensì globale, in quanto i pericoli derivanti dagli innumerevoli attacchi perpetrati da gruppi hacker, che a volte sono anche sponsorizzati dagli Stati stessi, sono sempre più pericolosi e distruttivi e possono colpire organizzazioni di ogni tipologia, dimensione e settore presenti in località differenti.

In seguito a questa accresciuta importanza della cyber security tutti i Paesi mondiali si attivano, prevedendo ognuno di essi particolari metodi e soluzioni per contrastare l’ascesa dei criminali informatici. L’Italia sta maturando una consapevolezza sempre più forte nell’ambito della cyber security. Questa maturazione è iniziata a partire dal 2008, quando è stato costituito il Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche (Cnaipic). Il driver, partito dalla direttiva ECI (European Critical Infrastructure), che evidenziava la necessità di proteggere le infrastrutture critiche dal punto di vista fisico, ma anche informatico ha dato un esempio che si è esteso a tutti gli Stati membri, che hanno iniziato a implementare degli organismi dedicati alla cyber security nazionale. Dalla Direttiva NIS (Network and Information Security, passando per l’istituzione di un Perimetro di Sicurezza Nazionale Cibernetica e di un Centro di Valutazione e Certificazione Nazionale, l’obiettivo di elevare la security dei sistemi ICT per le pubbliche amministrazioni ed alcune imprese private è diventato una priorità.

Per la prima volta viene introdotto il concetto di screening tecnologico, che impone ai soggetti pubblici o privati, l’obbligo di comunicare alle autorità competenti iniziative di approvvigionamento relativa a tecnologie sensibili (servizi, hardware o software), attraverso un’attenta valutazione dei fornitori selezionati ed un’approfondita verifica sulle soluzioni scelte, così da limitare l’introduzione di vulnerabilità (accidentali o volute) all’interno dei propri sistemi.

“Le aspettative che provengono dall’esterno e le necessità degli stakeholders, sono essenziali per dare forma a un efficace sistema di gestione della sicurezza di ogni singola azienda. – afferma Antonio Bagiolini, Business Line Manager – ICT di TÜV Italia – Norme come la ISO IEC 27001 consentono di creare un sistema di gestione su misura che garantisca l’integrità, la riservatezza e la disponibilità di dati e informazioni. La nuova 27001:2022, ad esempio, è stata progettata per essere calata più facilmente nelle aziende di ogni settore che si trovano ad affrontare un ambiente mutevole e imprevedibile, sempre più ricco di rischi per le risorse informative e che cambia rapidamente a livello di tecnologia e infrastrutture, permettendo la nascita di nuove vulnerabilità e minacce, contrastabili attraverso un sistema organizzativo strutturato, che introduca controlli sempre più attuali e mirati.”

Le tendenze e gli sviluppi più rilevanti della cybersecurity nel 2023:

Soluzioni di sicurezza informatica convenienti

Il 2023 vedrà un aumento della domanda di soluzioni e servizi di sicurezza efficaci e a prezzi ragionevoli, come dimostrazione tangibile dell’incertezza derivante dalla situazione economica generale e dagli impatti negativi della pandemia di Covid-19 e della guerra in Ucraina. Le piccole e medie imprese (PMI) saranno particolarmente attente a fare un uso mirato del loro bilancio per la sicurezza informatica e a esaminarne attentamente l’efficacia in termini di costi. Per rafforzare la cybersecurity lungo la catena di approvvigionamento, i fornitori non dovrebbero più essere gravati da una serie di requisiti diversi in tema di sicurezza informatica. Al contrario, i requisiti di cybersecurity dovrebbero essere standardizzati e le norme adottate a livello globale, ove possibile.

Attuazione delle norme sulla cybersecurity

Alcune leggi e regolamenti nazionali e internazionali sulla sicurezza informatica sono già in vigore, ma si passerà ora alla fase di implementazione. Alcuni esempi: la direttiva UE sulla sicurezza delle reti e dei sistemi informativi (NIS) sarà sostituita dalla direttiva NIS 2, che imporrà misure di vigilanza e segnalazione più rigorose e adotterà sanzioni armonizzate in tutta l’UE. Il progetto di regolamento europeo sulla cyber-resilienza (CRA) è la prima legislazione a livello europeo a stabilire requisiti obbligatori di cybersecurity per apparecchiature e prodotti con elementi digitali. Il regolamento delegato dell’UE che integra la direttiva sulle apparecchiature radio (RED) si applicherà dall’agosto 2024 in poi, rendendo obbligatoria la cybersecurity per tutte le apparecchiature wireless come telefoni cellulari, tablet o orologi intelligenti. In USA si è visto un numero crescente di regolamenti per l’attuazione della sicurezza informatica, costringendo le autorità statunitensi, come la CISA, a lavorare sull’implementazione dei requisiti che si applicano a diversi settori. Tuttavia, un aspetto comune a tutte le normative è che le aziende devono verificare se queste rientrano nei loro ambiti di applicazione e capire come attuare i cambiamenti pertinenti nel modo più efficiente. In vista dell’attuazione internazionale, gli standard e la certificazione di terze parti svolgeranno nel 2023 un ruolo ancora più importante di quanto non abbiano fatto finora.

Maggiore attenzione alle infrastrutture critiche

Il numero di attacchi di phishing, malware e ransomware è in costante aumento, una tendenza destinata a continuare nel prossimo futuro. In considerazione della crescente professionalità degli aggressori informatici e della guerra virtuale, la protezione delle infrastrutture critiche continua a essere al centro dell’attenzione. Ciò vale soprattutto per settori altamente sensibili come quello dell’approvvigionamento energetico e dell’assistenza sanitaria.

Formazione orientata ai gruppi target

Il fattore umano continua ad essere l’anello debole della catena della sicurezza informatica, con i dipendenti che rappresentano la terza componente principale delle imprese, dopo la tecnologia e i processi. Finora, l’attenzione si è concentrata sulla formazione generale di sensibilizzazione per tutta la forza lavoro. In futuro, ci sarà una tendenza crescente verso misure di formazione per specifici destinatari, affrontando aree che includono requisiti di settori specifici come l’ingegneria automobilistica o l’industria medtech. Anche esperti e dirigenti richiedono una formazione costante sulle minacce informatiche e su come agire e comportarsi correttamente.

Fiducia nell’intelligenza artificiale attraverso la standardizzazione

Costruire la fiducia digitale nell’Intelligenza Artificiale è un fattore chiave importante. In considerazione di ciò, le norme e gli standard stanno diventando sempre più importanti. Per quanto riguarda i regolamenti, la Commissione europea ha presentato l’Artificial Intelligence Act nell’aprile 2021. Detto questo, le parti interessate devono ora iniziare a impegnarsi in discussioni sui certificati di intelligenza artificiale e sugli standard di certificazione che consentono loro di stabilire ambienti IT che offrano la massima sicurezza. Le organizzazioni di standardizzazione come l’ISO (International Standards Organisations) hanno già iniziato a lavorare su questo aspetto. Anche il settore industriale sta lavorando allo sviluppo di proposte e soluzioni per possibili etichette AI. Un esempio è la Charter of Trust, un’alleanza di sicurezza informatica formata da aziende globali che include TÜV SÜD tra i suoi membri. Garantire una crescente fiducia nelle tecnologie digitali è un aspetto chiave nello sviluppo e nell’utilizzo delle applicazioni di AI.

Informazioni sui servizi di TÜV SÜD nel settore della sicurezza informatica sono disponibili all’indirizzo: https://www.tuvsud.com/it-it/cybersecurity.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/5-principali-tendenze-della-cyber-security-per-il-2023/


Il ruolo dello SBOM per la cybersecurity


Lo SBOM – software bill of materials è un elemento centrale dello sviluppo software. Si tratta di un documento che contiene i dettagli del software a cui fa riferimento, compresi i suoi componenti, le librerie e i processi usati per svilupparlo. Lo SBOM è fondamentale per la cybersecurity, in quanto fornisce tutti gli elementi per stimare il livello di rischio del software e gestire al meglio le minacce.

La produzione del documento non è ancora diventata un uso comune: c’è molto scetticismo riguardo la sua effettiva utilità. Con l’aumento dell’utilizzo del software open source il dibattito si è riaperto, sia perché sono aumentati gli attacchi e la loro pericolosità, sia perché i consumatori vogliono essere consapevoli del debito tecnico di questi progetti open.

sbom cybersecurity

Ecco quindi che, a distanza di 10 anni dalle prime regolamentazioni dello SBOM, sono emersi nuovi dubbi su come redirigerlo al meglio, per far sì che rappresenti un documento di utilità e non una “guida per gli attaccanti”: la paura, infatti, è che diventi una semplice lista di vulnerabilità presenti nel software.

Lo SBOM e la cybersecurity

Il ruolo principale dello SBOM per la cybersecurity è fornire indicazioni sul livello di rischio associato al software, sia esso indipendente o integrato in altri sistemi. Il documento contiene informazioni sulle vulnerabilità possedute dal software, definendo quali sono quelle più pericolose e dando così una visione globale sul rischio globale.

Un buon SBOM, però, non deve essere una mera lista di vulnerabilità conosciute, in quanto non aiuta i consumatori a scegliere tra un software e l’altro. Il documento deve contenere una serie di indicazioni anche su quali componenti hanno la maggior probabilità di essere colpite e in che modo l’architettura in cui è inserito il software può aumentare il rischio. 

Lo SBOM deve dare visibilità su tutti i rischi potenziali, sia dovuti a vulnerabilità conosciute riferite a un’istanza specifica del software, che a debolezze riferite a una tipologia di sistema, indipendenti dalla versione del prodotto.

sbom cybersecurity

Affinché gli SBOM possano giocare un ruolo significativo nella scelta del software, è necessario definire standard e strumenti di sviluppo condivisi per ottenere un’analisi approfondita del software, delle sue caratteristiche e in particolare del suo livello di rischio. I consumatori sono interessati non solo a conoscere le vulnerabilità intrinseche del software, ma anche a capire come agire in caso di minacce e definire un programma di manutenzione delle componenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/01/09/ruolo-sbom-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=ruolo-sbom-cybersecurity


Le sfide della sicurezza nell’IoT industriale


La superficie di attacco delle minacce informatiche continua a espandersi, preoccupando sempre di più i team di cybersecurity. La tecnologia operativa e l’IoT industriale sono le aree che più delle altre spaventano i responsabili di sicurezza: a fronte degli enormi vantaggi per il business, queste tecnologie sono le più vulnerabili agli attacchi.

Le sfide di sicurezza dell’IoT coinvolgono tre diversi attori: i business leader, i security leader e i membri dei security operation center. Ognuno di essi si trova a dover affrontare problematiche differenti ma strettamente legate tra loro. La collaborazione tra essi è la chiave per avere successo nella sicurezza dei sistemi industriali.

Sicurezza e IoT: le sfide per leader e team operativi

Sia i business leader, che i security leader che i team dei centri di sicurezza hanno sfide da affrontare e problemi da risolvere. I primi spesso faticano a comprendere i rischi a cui il business è esposto se non c’è un adeguato sistema di sicurezza per i sistemi industriali. Secondo una ricerca di TrendMicro, soltanto il 50% dei manager IT ha compreso quali sono i pericoli a cui è esposta la tecnologia; inoltre, il 90% è disposto a compromettere la cybersecurity se questo significa ridurre i rischi di business.

sicurezza IoT

I security leader hanno a che fare con una superficie di attacco in continua espansione e sempre più fuori controllo. Sono i fatti a parlare: nel 2022 l’89% delle industrie manifatturiere e delle infrastrutture per elettricità, gas e petrolio hanno sofferto un’interruzione dei servizi a causa di incidenti di sicurezza. Ciò incide negativamente sul business e, in un’industria orientata all’iperconnessione, avrà conseguenze sempre più gravi.

I security operation center soffrono invece della mancanza di personale specializzato e per questo faticano a tenere testa alle crescenti minacce. Le sempre maggiori responsabilità dei team, unite alla carenza di talenti, causano pesanti ripercussioni psicologiche sui loro membri.

La soluzione è seguire un approccio unificato per la cybersecurity: solo in questo modo i business leader possono identificare i rischi di sicurezza come rischi per il business e, di conseguenza, investire su un adeguato livello di protezione. Una piattaforma unificata può ovviare alla frammentazione degli obiettivi e fornire, come nel caso di Vision One di Trend Micro, una gestione integrata del rischio con informazioni sulla superficie di attacco e sul rischio attuale dei sistemi.

sicurezza IoT

Grazie a soluzioni unificate è possibile individuare le aree di rischio dei diversi domini tecnologici e agire repentinamente dove è necessario. Solo grazie alla collaborazione tra i leader e i team di sicurezza, insieme a una maggiore consapevolezza del rischio, si può rispondere adeguatamente alle minacce. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/01/04/sicurezza-iot-industriale/?utm_source=rss&utm_medium=rss&utm_campaign=sicurezza-iot-industriale


Cybercrime, in Italia nel 2022 rilevati 12.947 attacchi ad infrastrutture critiche (+138% in un anno)

Le tensioni geopolitiche connesse alla guerra in Ucraina hanno “significativi riverberi” in materia di sicurezza cibernetica, con “campagne massive” a livello internazionale contro infrastrutture critiche, sistemi finanziari e aziende, dal phishing ai malware alla disinformazione.

Nel 2022 infatti sono stati rilevati 12.947 attacchi (+138%, erano stati 5.435 nel 2021) e sono 332 le persone indagate (+78% rispetto all’anno scorso).

I dati sono stati rilevati della Polizia Postale e delle Comunicazioni, guidata da Ivano Gabrielli, che li ha diffusi nel resoconto dell’attività svolta nel 2022 insieme ai Centri Operativi Sicurezza Cibernetica.

Sono stati anche diramati 113.226 alert (in leggero aumento, del 2%, rispetto all’anno scorso). Il conflitto russo-ucraino ha comportato una recrudescenza nell’attività di attori ostili, con attacchi ransomware, volti a paralizzare servizi e sistemi critici mediante la cifratura dei dati contenuti, campagne DDoS, per sabotare la funzionalità di risorse online e, soprattutto, attacchi di tipo ATP (“Advanced Persistent Threat”), condotti da attori ostili in grado di bucare i sistemi strategici con tecniche di social engineering o sfruttamento delle vulnerabilità, a scopo di spionaggio o danneggiamento.

Il Servizio polizia postale ha implementato l’attività informativa e di monitoraggio, anche nel dark web, attivando canali di diretta interlocuzione sullo scenario in atto con Europol, Interpol e Fbi. 

Non solo infrastrutture critiche: continuano le truffe sulle criptovalute

Oltre alla difesa delle infrastrutture critiche informatizzate, nel 2022 la Polizia Postale è stata chiamata a far fronte ad altre continue e sempre più evolute sfide investigative sulle macro-aree di competenza, in particolare negli ambiti della prevenzione e contrasto alla pedopornografia online, del financial cybercrime e di quelle relative alle minacce eversivo-terroristiche.

L’anno 2022 ha vissuto, subendoli, gli strascichi dell’emergenza sanitaria da Covid-19, che ha comportato il cambiamento radicale di alcune abitudini di vita consolidate. La sostituzione della socializzazione diretta con quella telematica e lo svolgimento dell’attività lavorativa non in presenza, imposti dall’avvio della pandemia fin dal 2020, si sono, in parte, stabilizzati, aprendo la strada a nuove consuetudini: molte aziende hanno proseguito con forme di telelavoro e smartworking, contribuendo a incrementare la frequenza di navigazione in rete da parte dei soggetti adulti anche attraverso devices quali tablet, smartphone, pc molto spesso utilizzati anche per scopi personali a scapito della sicurezza.

Nel solco di questi cambiamenti si è registrato un aumento dei reati informatici che ha raggiunto livelli altissimi, mettendo in luce come il crimine post pandemia nel nostro Paese stia cambiando radicalmente. 

Il settore del financial cybercrime, spiega il resoconto, rappresenta un bacino molto remunerativo ed appetibile sfruttato da molte organizzazioni criminali, anche estere, come veicolo per finanziare le proprie attività illecite, il più delle volte attraverso l’utilizzo di sofisticate tecniche di social engineering per manipolare le vittime e indurle a fornire informazioni riservate.

Le conseguenze di un attacco riuscito possono essere drammatiche e avere effetti devastanti non solo su singoli utenti o investitori, ma anche con riverberi negativi per ciò che concerne piccole e medie imprese, con ingenti perdite economiche e danni d’immagine difficilmente quantificabili. 

Nel settore del contrasto al financial cybercrime, il fenomeno dei “money mules” rappresenta senz’altro una delle modalità più frequenti e consolidate per realizzare frodi online: con la funzione di “teste di legno” cibernetiche, personalità di dubbia moralità si prestano ad essere l’ultimo anello della catena attraverso il quale i criminali monetizzano i proventi del reato. La diffusione di questa modalità e il numero dei soggetti che si prestano a svolgere tale funzione criminale sono in costante crescita e rappresentano ormai una realtà criminale quasi endemica in tutto il mondo.

Anche il 2022, inoltre, è stato caratterizzato dalla crescita dell’interesse per le Cryptovalute: i cittadini italiani, anche con bassa scolarizzazione informatica, sono sempre più frequentemente attratti dagli investimenti in Cryptovalute, con la speranza di realizzare i facili e veloci guadagni pubblicizzati.

Quello delle Cryptovalute costituisce un mondo eterogeneo e virtuale, peraltro, non dissimile da quello reale. In tale contesto sono realizzate attività investigative finalizzate a fermare i tentativi di phishing verso i Wallet che le contengono: i truffatori informatici agganciano le vittime attraverso richieste di natura tecnica, su chat ufficiali o semi ufficiali, con la promessa di risolvere i loro problemi gestionali previa cessione delle chiavi private, che permettono la movimentazione delle Crypto (cd. SEED), in realtà queste consentono ai malfattori di prendere il pieno possesso del Wallet e di impadronirsi del contenuto.

Forte anche l’impegno per contrastare il fenomeno del riciclaggio perpetrato attraverso la conversione delle somme frodate in Cryptovalute, sono state infatti coordinate dal Servizio Polizia Postale diverse attività investigative che hanno visto truffe informatiche ad alto contenuto tecnico conosciute come le BEC, le CEO fraud, Vishing, phishing tentare di realizzare i proventi criminali inviando le somme sottratte tramite bonifico bancario ad exchange di cryptovalute non collaborativi con la Polizia, convertendo la valuta ufficiale in Bitcoin o Ethereum. Tale procedimento consente facilmente lo spostamento e spacchettamento delle somme, in attesa di fare cashout.

Per tale ragione è stata intensificata la collaborazione con le grandi società di Exchange di Crypto per i report operativi e per il congelamento delle somme sottratte, così come è stata intensificata anche l’analisi delle transazioni Crypto con la collaborazione degli specialisti di Europol.

La mancanza di confini geografici in Internet consente sempre più frequentemente la formazione di gruppi criminali con nazionalità eterogenee ed è questo che caratterizza ormai quasi l’intero panorama dei reati commessi attraverso le nuove tecnologie.

In Italia sono state frodate 156 grandi, medie e piccole imprese, per un ammontare complessivo di oltre 20 milioni di euro di profitti illeciti, dei quali oltre 4 milioni sono stati recuperati in seguito all’intervento della Polizia Postale e delle Comunicazioni.

In merito ai fenomeni di phishing, smishing e vishing, tecniche utilizzate per carpire illecitamente dati personali e bancari, per operare sui sistemi di home banking, sono state identificate ed indagate 853 persone (+9% rispetto all’anno precedente).

  • Clicca qui per leggere il resoconto completo delle attività svolte nel 2022 dalla Polizia Postale e delle Comunicazioni e dei Centri Operativi Sicurezza Cibernetica.

https://www.key4biz.it/cybercrime-in-italia-nel-2022-rilevati-12-947-attacchi-ad-infrastrutture-critiche-138-in-un-anno/429856/