La sicurezza del software è un processo collaborativo

Non tutti i consigli sono necessariamente buoni. Al netto delle migliori intenzioni, coloro a cui ci rivolgiamo in cerca di aiuto spesso finiscono per suggerirci percorsi che, sebbene abbiano funzionato per loro, non sono pensati per noi; e quando si tratta di sicurezza, accettare cattivi consigli può avere conseguenze devastanti.

La cronaca quotidiana ci ricorda che, laddove i cyber criminali riescono a sfruttare le vulnerabilità contenute nei software, ormai indispensabili strumenti di business, possono fare di tutto: violare la nostra proprietà intellettuale, sottrarre informazioni relative a dipendenti e clienti o svuotare i conti aziendali, potendo arrivare a minare la sicurezza fisica di un edificio e perfino – di solito tramite attacchi ransomware – a bloccare il flusso operativo dell’organizzazione.

Come costruire la fiducia nel proprio software

Oggi qualsiasi attività è in qualche modo basata sul software; e il software, di conseguenza, va incluso fra i principali fattori di rischio per il business.

Per sopravvivere in questo ambiente ostile è necessario usare molta cautela al momento di scegliere a chi rivolgerci in cerca di consigli, nonché di decidere se seguire o meno le indicazioni che ci vengono date.
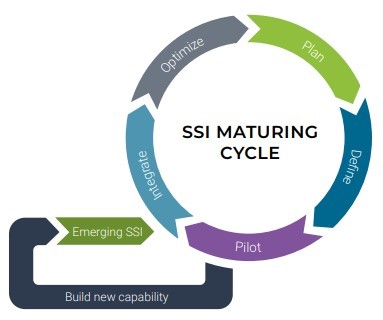
Synopsys, MOVING FROM EMERGING TO MATURING

Più che sollecitare i feedback dei nostri colleghi, sarebbe più utile avere sempre a portata di mano informazioni dettagliate provenienti da centinaia di loro: sapere quali soluzioni hanno funzionato, quali no e – forse ancor più importante – cosa è stato modificato e come hanno reagito a tali cambiamenti, al fine di costruire una maggiore fiducia verso il proprio software.

Ecco perché, ad oggi, oltre 130 fra le più note organizzazioni a livello mondiale si sottopongono ad un’analisi BSIMM

Cos’è e a cosa serve un Building Security In Maturity Model (BSIMM)

Sin dal 2008, BSIMM – acronimo per Building Security In Maturity Model – analizza 250 progetti di software security in quattro ambiti (Governance, Intelligence, SSDL Touchpoints, Deployment) esaminando come le organizzazioni inseriscano la sicurezza nei processi di sviluppo al fine di contrastare un panorama di minacce in rapida evoluzione. Attraverso questa osservazione data-driven, quindi, stima la maturità del software security group di un’organizzazione realizzando un prospetto di riferimento utile a valutare la maturità complessiva dei programmi di sicurezza in uso.
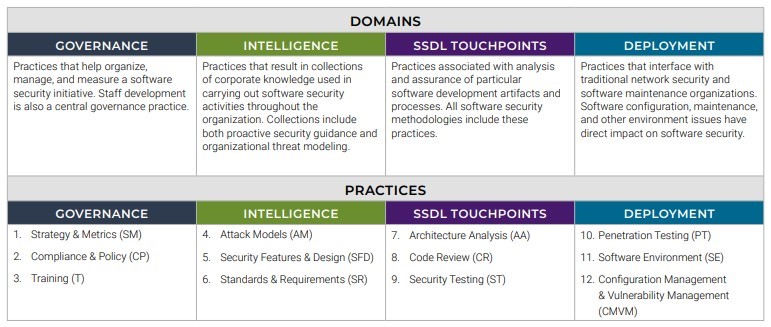
Synopsys software security framework

BSIMM mette anche a disposizione delle aziende una comunità digitale con la quale potersi confrontare, realtà analoghe che permettono di condividere riflessioni e best practice, oltre a incontri fisici che favoriscono occasioni di dialogo e collaborazione B2B.

Il programma BSIMM produce anche un report annuale – giunto alla sua tredicesima edizione – che mette in luce i principali trend osservati in ambito di software security, per aiutare la comunità dei responsabili della sicurezza a pianificare, implementare e valutare le relative attività. Comprendere le tendenze di settore, infatti, contribuisce significativamente a migliorare la propria pianificazione strategica.

I principali trend nella sicurezza del software

BSIMM13 (l’ultimo report pubblicato) espone i trend di software security in evoluzione negli ultimi 12 mesi presso le organizzazioni affiliate al programma, sottolineando gli sforzi volti a mettere in sicurezza oltre 145.000 applicazioni nella cui realizzazione e manutenzione sono coinvolti circa 410.000 sviluppatori.

Fra le principali tendenze si rileva la crescente attenzione verso l’open source e alla sicurezza della software supply chain, visti fino a pochi anni fa come temi marginali ma oggi considerati prioritari da più della metà (51%) delle organizzazioni osservate.

Si pone naturalmente grande attenzione verso il software di terze parti, che sia di provenienza open source oppure commerciale, poichè figura pressoché in ogni codebase e ne rappresenta spesso la componente maggioritaria, come rileva un ulteriore report di Synopsys dal titolo Open Source Security and Risk Analysis.

Di conseguenza, una delle tendenze più incoraggianti che emergono da BSIMM13 è che il 73% dei cybersecurity teams esaminati ha incrementato i propri sforzi per mettere in sicurezza la propria supply chain. A tale scopo, una delle possibili strade è utilizzare strumenti automatizzati di software composition analysis (SCA) che aiutano a identificare le componenti open source presenti in una codebase, unitamente alle vulnerabilità note e ad eventuali questioni relative alle licenze d’uso.

Un’altra strada prevede la creazione di un software Bill of Materials (SBOM), che individua il software di terze parti all’interno delle codebases affinché si possa reagire rapidamente nel caso siano scoperte delle vulnerabilità in una o più componenti. La ricerca mostra un aumento del 30% delle organizzazioni che ricorrono allo SBOM, sintomo di un’accresciuta consapevolezza dei rischi legati alla software supply chain.

Non solo esperti di sicurezza all’interno dei security champions programs

BSIMM13 evidenzia poi una tendenza persistente circa il valore apportato dai cosiddetti “security champions programs”, i quali prevedono team che non sono formati solo da esperti di sicurezza ma coinvolgono sviluppatori, QA testers, architects e DevOps engineers per renderli “software security champions”, così permettendo ai team di sicurezza di crescere e potenziare i propri sforzi senza dover coinvolgere risorse esterne. Come rilevato da BSIMM13, le realtà che applicano programmi di questo tipo mostrano punteggi superiori del 35%, sulla media degli assessments BSIMM, rispetto a quelle che non ne fanno uso.

Ma forse il dato più interessante che emerge dal report è che nessuno dei software security group in forza alle 130 organizzazioni partecipanti presenta la medesima struttura.

Non esiste, infatti, una sola modalità per dotarsi di un valido software security program, né si può stabilire con certezza quale sia la migliore. Ma l’obiettivo è lo stesso per tutti: garantire l’affidabilità del software impiegato e distribuito.
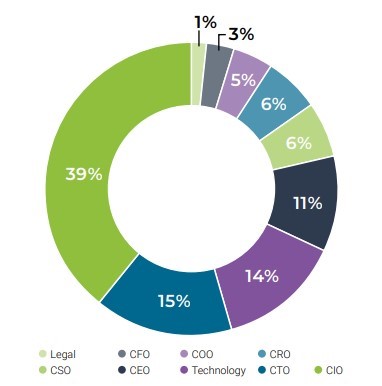
Synopsys, TO WHOM THE CISO REPORTS

Se da un lato è certamente possibile “navigare a vista”, dall’altro è innegabile come poter contare su un piccolo aiuto ci consenta di farlo meglio e – soprattutto – in modo più sicuro.

Ecco perché il report BSIMM è paragonabile a una mappa: anziché proporre alle aziende un’unica strada da seguire, fornisce a ciascuna di esse informazioni utili per tracciare il percorso più adatto al proprio profilo di rischio e alle proprie specifiche esigenze di difesa.

Articolo a cura di Emanuele Burali d’Arezzo, Regional Sales Manager di Synopsys

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/la-sicurezza-del-software-e-un-processo-collaborativo/


Cybersecurity in ambito OT/SCADA: dalla sanità alle utility, come garantire la sicurezza dell’IoT?

L’integrazione del digitale nei più svariati contesti è un processo massiccio e irreversibile, che vede continue evoluzioni tecnologiche accompagnate da una crescente espansione delle possibili superfici di attacco.

Non fanno eccezione i servizi di pubblica utilità come quelli medico-ospedalieri, dove tale nuovo paradigma è noto come Pharma 4.0 e richiama minacce in significativo aumento, o quelli relativi alle forniture energetiche: ambiti ad alto rischio in ragione della loro complessità e rilevanza, nei quali la convergenza tra tecnologie operative (OT) e dell’informazione (IT) contribuisce a complicare la sfida della loro difesa.

In questi contesti la sicurezza informatica diventa allora un asset fondamentale sia per garantire continuità e qualità dei servizi erogati, sia per tutelare la riservatezza dei dati – spesso ultrasensibili – oggetto di trattamento.

La svolta cyberfisica della sanità

In campo farmaceutico e sanitario lo sviluppo della tecnologia offre risorse preziose, che nel giro di pochi anni hanno trasfigurato l’intera filiera diagnostica e terapeutica. Basti pensare all’impiego della robotica nella chirurgia di precisione, al più diffuso accesso alle cure permesso dalla telemedicina o agli innovativi dispositivi elettromedicali che permettono l’erogazione continua e controllata di differenti terapie anche al di fuori delle strutture tradizionali.

Agli indiscutibili vantaggi si affiancano però nuovi scenari di rischio: come gli attacchi diretti alla supply chain, i sempre più frequenti tentativi di compromissione del cloud o il dilagare di ransomware e Business email compromise (BEC) mirati a tali servizi, che testimoniano l’interesse della criminalità informatica per il settore Healthcare.

Va inoltre considerato che il proliferare di dispositivi connessi, unito alla segmentazione delle reti ospedaliere, complica non poco l’attuazione di politiche di sicurezza centralizzate. Inoltre, rispetto agli apparecchi elettromedicali e soprattutto all’IoMT – Internet of Medical things, l’esigenza di protezione è duplice.

Va in primo luogo garantita la sicurezza “originaria” di impianti e software impiegati per l’erogazione dei servizi, verificando che siano stati progettati e installati in modo sicuro come altresì che tutti i soggetti coinvolti, dai fornitori agli utenti, siano consapevoli dei rischi. È poi necessario prevedere una costante manutenzione lungo l’intero ciclo di vita di ogni strumento, compresi i necessari aggiornamenti software e la formazione continua del personale a cui andranno puntualmente attribuiti ruoli, funzioni e responsabilità; il tutto in applicazione di una strategia quanto più possibile integrata di analisi, valutazione e monitoraggio del rischio informatico.

Nello spazio giuridico europeo il quadro di riferimento per la produzione e l’impiego di dispositivi medici è estremamente complesso. Al Regolamento 2017/745 sui dispositivi medici, al MDCG 2019-16 – Guidance on Cybersecurity for medical devices e alle normative CEI EN 62353, CEI EN 60601-1 e CEI 62-148, nonché agli standard tecnici IEC 62304 (relativo alle componenti software) e IEC 80001-1 (focalizzato sulle architetture di rete) va infatti aggiunta la Direttiva RED o Radio Equipment Directive, recentemente aggiornata dalla Commissione per includere la sicurezza informatica tra i requisiti imposti per le apparecchiature radio a marchio CE; categoria in cui rientra la maggior parte dei prodotti IoT attualmente in uso.

Novità e rischi per il mondo delle Utility

Anche l’ambito delle forniture di energia – dai servizi TLC al gas, oggi al centro di una particolare attenzione politica e mediatica – appare interessato dai cambiamenti in atto.
I relativi impianti rappresentano già di per sé contesti altamente sensibili sul piano della sicurezza fisica e informatica, rientrando a pieno titolo nella definizione di infrastrutture critiche. La trasformazione digitale non fa che estendere le superfici esposte moltiplicandone le intrinseche vulnerabilità, finendo talvolta per rendere più semplice l’opera degli attaccanti.

Ma anche settori apparentemente “neutri” oggi registrano inediti volumi di attacchi, proprio in ragione della crescente complessità e interconnessione che caratterizzano gli ambienti operativi. Ne è un esempio il comparto manifatturiero che nella produzione e fornitura di componenti “critiche” deve ora conformarsi, come visto, agli standard di sicurezza imposti da specifiche e dettagliate prescrizioni normative.

Nuovi doveri di compliance ma soprattutto di protezione delle persone impongono, allora, grande attenzione sul fronte della cybersecurity: nell’opinione di Nicola Santoro, Regional Sales Manager di 7Layers, “la messa in sicurezza dei contesti critici rappresenta una delle principali sfide che aziende e istituzioni dovranno saper vincere nel prossimo futuro”.

Nell’arco del triennio 2022-2024 sono previsti dal PNRR oltre 25 miliardi di investimenti per tecnologie e digitalizzazione, stimolando una crescita stimata intorno al 5% annuo. I principali driver di questa crescita saranno i cosiddetti Digital Enabler ovvero AI, Big Data, Cloud Computing, IoT e naturalmente Cybersecurity; elemento di cui si conferma l’assoluta centralità per abilitare un’evoluzione non transitoria o effimera ma al contrario solida, durevole e sicura.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-in-ambito-ot-scada-dalla-sanita-alle-utility-come-garantire-la-sicurezza-delliot/


Ransomware, l’81% degli addetti di Incident Response dedica le proprie energie nella gestione degli attacchi

Per l’81% degli addetti alle attività di Incident Response l’aumento del ransomware ha ‘esacerbato’ le energie psicologiche associate agli incidenti di sicurezza informatica.

Lo rivela il nuovo studio globale, sponsorizzato da IBM Security e condotto in 10 mercati da Morning Consult, che ha riguardato 1.100 cyber responder.

I risultati rivelano le tendenze e le sfide che gli addetti all’Incident Response devono affrontare a causa del loro tipo di professione attraverso tre punti fondamentali.

Il senso del dovere

Oltre un terzo degli addetti alla risposta agli incidenti è stato spinto dal senso di responsabilità nel proteggere e aiutare gli altri e le aziende. Per quasi l’80% degli intervistati, questo è stato uno dei motivi principali che li ha attratti verso l’IR.

Combattere su più fronti

Con il crescere degli attacchi informatici negli ultimi anni, il 68% degli intervistati ha affermato che è piuttosto frequente essere incaricati di rispondere a due o più incidenti contemporaneamente.

Impatto sulla vita quotidiana

L’elevato impegno richiesto a chi si occupa di sicurezza informatica influisce anche sulla vita personale dei cyber responder, con il 67% che sperimenta stress o ansia nella propria vita quotidiana. L’insonnia, il burnout e l’impatto sulla vita sociale o sulle relazioni sono gli effetti citati dagli intervistati. Nonostante queste difficoltà, la stragrande maggioranza ha riconosciuto di disporre di un solido sistema di sostegno.

Incidente response: 4-6 settimane la durata media di un impegno

Negli ultimi anni, non solo gli attacchi informatici sono diventati più dirompenti, ma il loro volume è aumentato. X-Force ha osservato un aumento di quasi il 25% nel numero di incidenti di sicurezza informatica in cui i team di IR sono stati impegnati dal 2020 al 2021.

Di conseguenza, mentre molti team di Incident Response sono costretti a gestire più fronti di attacco, alcune aziende potrebbero non avere le risorse necessarie per mitigare e recuperare dagli attacchi. Lo studio IBM ha rilevato che il 68% degli intervistati ritiene che capiti comunemente di rispondere simultaneamente a due o più incidenti di sicurezza informatica. Tra gli intervistati, il 34% ha dichiarato che la durata media di un impegno IR è stata di 4-6 settimane, mentre un quarto ha citato la prima settimana come il periodo di coinvolgimento più stressante o impegnativo. Durante questo periodo circa un terzo degli intervistati lavora in media più di 12 ore al giorno.

Istituzione di un solido sistema di supporto

Poiché gli addetti alla risposta agli incidenti si fanno carico della pressione e di un elevato numero di richieste associate alla risposta informatica, la stragrande maggioranza degli intervistati ha riconosciuto di disporre di un solido sistema di supporto.

In particolare, la maggior parte ritiene che il loro management abbia una forte comprensione delle attività che l’IR comporta e il 95% afferma di ricevere dai propri manager la struttura di supporto necessaria per avere successo. L’84% afferma di avere un accesso adeguato alle risorse di supporto necessarie, con molti intervistati (64%) che cercano assistenza psicologica a supporto per la salute mentale a causa della natura impegnativa dell’IR.

Per approfondire

https://www.key4biz.it/ransomware-l81-degli-addetti-di-incident-response-dedica-le-proprie-energie-nella-gestione-degli-attacchi/419499/


Sicurezza delle infrastrutture critiche? Serve un approccio olistico

“Per infrastruttura critica si intende qualunque sistema essenziale per il mantenimento delle funzioni cruciali della società e dell’economia: la sanità, l’alimentazione, la sicurezza, i trasporti, l’energia, i sistemi informatici, i servizi finanziari (…)”. È questa la definizione con cui la Commissione Europea presenta una iniziativa volta a raccogliere pareri pubblici in materia di nuove norme a protezione delle infrastrutture critiche nel territorio dell’Unione.

Le infrastrutture critiche rappresentano la spina dorsale della nostra economia, sicurezza e salute. Pensiamo, per esempio, all’energia elettrica che usiamo nelle nostre case, all’acqua che beviamo, ai trasporti che ci consentono di viaggiare ovunque desideriamo e ai sistemi di comunicazione su cui facciamo affidamento per scambiarci informazioni in ogni momento e luogo.

Poiché urbanizzazione, globalizzazione e interdipendenza delle infrastrutture fisiche e digitali hanno un impatto sulla nostra società ed economia, un’infrastruttura sicura, funzionante, sostenibile e resiliente è fondamentale per far funzionare il nostro mondo.

Funzionalità e sicurezza

Le aziende che operano nel settore delle infrastrutture critiche spesso necessitano dell’intera gamma di servizi e opzioni di sicurezza per garantire la funzionalità e la protezione degli asset e di tutto ciò che ruota attorno ad essi. La competitività del mercato, tuttavia, le spinge a ridurre costi e ottimizzare i processi. È qui che deve entrare in gioco un partner tecnologico affidabile, capace, cioè, di affrontare ogni tipologia di problematica, dall’eliminazione dei tempi di inattività al miglioramento dell’ambiente di lavoro e della sicurezza, collegando tutto attraverso una gestione completa degli edifici.

Mantenere le operazioni ai massimi livelli di efficienza e affidabilità è fondamentale per tutte le aziende che consentono alla nostra società di funzionare. Tutte le aree di queste imprese sono, tuttavia, particolarmente vulnerabili a una serie di attività criminali come lo spionaggio industriale, il vandalismo, la criminalità organizzata, il crimine informatico e il terrorismo, i disastri naturali e le sfortunate conseguenze di errori umani o malfunzionamenti tecnici.

Un approccio a 360° con un focus sulla sicurezza

Centrali elettriche, raffinerie di petrolio, sistemi di trasporto pubblico o siti militari richiedono, come detto, operazioni efficienti, funzionalità continua e sicurezza per beni e persone. A tal fine è fondamentale, nella scelta del partner tecnologico, valutare chi sia in grado di adottare un approccio olistico che possa garantire efficienza e affidabilità dalla protezione perimetrale – per esempio affidandosi al sistema di gestione di security ed eventi C-CURE 9000 e ai collaudati controller di porte iSTAR, capaci di garantire sicurezza aziendale mission-critical e protezione delle persone – alle installazioni HVAC, dalla videosorveglianza – con le piattaforme hardware e software a marchio American Dynamics che assicurano agli utenti il massimo livello di sicurezza e visibilità attraverso l’efficientamento delle risorse con video streaming intelligente ad alte prestazioni e Cloudvue la tecnologia di videosorveglianza cloud a cui si affidano migliaia di aziende per semplificare la sorveglianza, perfezionare il controllo degli accessi e disporre dell’intelligence necessaria per ottimizzare le operazioni di sicurezza e l’efficienza organizzativa – fino alla gestione completa degli edifici. I vantaggi consistono nell’avere un unico punto di contatto per la progettazione, integrazione e funzionamento continuo dell’infrastruttura critica.

La sicurezza fisica e informatica è, senza dubbio, l’aspetto sui cui porre una attenzione maggiore, considerata l’importanza degli asset in gioco.

In riferimento alla seconda, i facility manager oggi richiedono che le soluzioni per gli smart building, siano anche cyber-resistenti. Per questo abbiamo sviluppato un approccio completo al ciclo di vita dei sistemi e una serie di best practice che sono in grado di contribuire a proteggere una determinata infrastruttura contro una serie di potenziali minacce informatiche.

Il nostro team di esperti di cybersecurity progetta, implementa e supporta i sistemi connessi degli edifici, allineandoli con i programmi di sicurezza in essere nell’infrastruttura, creando una difesa a strati per informazioni, beni e privacy, capace di rispondere rapidamente quando si presentano attacchi.

Se la sicurezza informatica ha spostato la linea di confine per la Security in tempi recenti, non è assolutamente da trascurare la protezione fisica delle strutture. Oggigiorno, infatti, estrema attenzione viene posta sulle minacce che provengono dal mondo informatico ma i temi della sicurezza tradizionale, se affrontati con scarsi o errati investimenti, possono rendere vulnerabili le infrastrutture critiche anche da classici attacchi come tentativi di intrusione e sabotaggi. La protezione di questi siti va affrontata attraverso la correlazione di tutti i sistemi di sicurezza storicamente preposti ad essa, videosorveglianza, controllo degli accessi, antintrusione, facendo leva sulle moderne possibilità di analisi dettate dall’intelligenza artificiale e da piattaforme di integrazione (tipicamente PSIM) che diano vita a una consapevolezza situazionale garantita dall’unione di tutti i sottosistemi e la gestione degli stessi tramite delle chiare procedure operative (SOP) per il personale di vigilanza o chiunque sia la figura aziendale preposta all’utilizzo operativo di questi sistemi.

La gamma di soluzioni che Johnson Controls ha a disposizione per rispondere a questo tipo di sfida è estremamente estesa, passando da soluzioni di controllo accessi ad elevati standard di sicurezza con moderne tecnologie biometriche (impronta, facial recognition…) alla videosorveglianza, sempre più terreno di applicazioni di Intelligenza Artificiale, alla più classica antintrusione ma affrontata con soluzioni all’avanguardia, come la tecnologia PowerG.

L’importanza dell’analisi dei dati

Oltre a tutto questo, inoltre, Johnson Controls sviluppa e commercializza soluzioni di livello militare – come il Tyco Radar – a costi commerciali per la difesa delle aree più delicate e dei perimetri, unendo tecnologie di rilevazione radar ai più moderni algoritmi di video-analisi e machine learning per la classificazione delle intrusioni e la diminuzione dei falsi allarmi.

Un partner tecnologico come Johnson Controls è in grado di supportare le aziende nel raggiungimento degli obiettivi posti dalle sfide di sicurezza contemporanee, ed è in grado di farlo anche attraverso le nuove “soluzioni digitali” Open Blue che consentono di portare la sicurezza al di fuori delle mura, combinando tecniche di calcolo e valutazione del rischio ad informazioni provenienti dal web e all’analisi dei sistemi di sicurezza tradizionale esistenti.

Il vantaggio principale nella scelta di Johnson Controls risiede quindi proprio nella capacità di affrontare le minacce di attacco, siano esse fisiche o informatiche, con la possibilità di attingere ad un’ampia gamma di soluzioni e fornirne una olistica all’utente finale, rispettando i benefici indicati dal significato stesso del concetto che vuole che in un sistema complesso il tutto sia maggiore della somma delle parti.

A cura di Ivan Mazzoni, Sales Manager Building Solutions, Continental Europe, di Johnson Controls

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sicurezza-delle-infrastrutture-critiche-serve-un-approccio-olistico/


Libertà digitali e strumenti di sorveglianza: il nuovo rapporto ONU sulla privacy online

Per quanto Internet nasca come spazio di libertà, negli ultimi decenni lo sviluppo della tecnologia ha sdoganato anche inedite e preoccupanti modalità di profilazione degli utenti, nonché di controllo e repressione del dissenso.

A confermarlo è un report recentemente pubblicato dal Consiglio per i diritti umani dell’Assemblea Generale delle Nazioni Unite, in cui si evidenzia come l’uso massiccio di strumenti di sorveglianza e monitoraggio digitale costituisca un serio rischio per la libera espressione (non soltanto sul web).

In particolare, l’analisi dell’ONU si concentra su tre fattori:

  • l’impiego di spyware contro dissidenti, attivisti o giornalisti da parte delle pubbliche autorità;
  • la centralità della crittografia nella tutela dei diritti alla libertà di espressione e informazione;
  • gli effetti del crescente controllo sugli spazi di dialogo dentro e fuori la rete.

Nello scenario descritto – che richiama tra gli altri il caso del malware Pegasus – il ricorso a software mirati a controllare le attività di personaggi “scomodi” sarebbe infatti sempre più diffuso, non solo da parte di governi autoritari ma altresì nelle democrazie occidentali. E nella stessa direzione vanno le varie restrizioni imposte sull’uso della crittografia le quali, pur generalmente motivate da scopi condivisibili come la lotta al terrorismo o alla pedopornografia online, finiscono per colpire anche l’impiego legittimo della cifratura a protezione di comunicazioni riservate o dati sensibili.

L’ultimo e più ampio degli ambiti esaminati riguarda il monitoraggio degli spazi pubblici online e offline. Al riguardo si mettono in luce i rischi connessi a forme di videosorveglianza sempre più capillari e pervasive, anche grazie ai nuovi livelli di video analytics abilitati dall’Intelligenza Artificiale, soprattutto nel tanto celebrato modello delle Smart Cities; senza tralasciare i potenziali impatti sui diritti umani legati alla raccolta di dati biometrici o alla profilazione di massa degli utenti ad opera delle Big Tech private.

Un quadro complesso rispetto al quale, nelle raccomandazioni finali del report, l’ONU torna a invocare trasparenza e leale collaborazione tra Stati per assicurare la rispondenza di strumenti, normative e misure adottate al principio internazionale della human rights due diligence.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/liberta-digitali-e-strumenti-di-sorveglianza-il-nuovo-rapporto-onu-sulla-privacy-online/


Cybersecurity per la Pa, Consip attiva il nuovo contratto da 468 milioni di euro

Consip ha attivato un nuovo contratto da 468 milioni di euro per i Servizi di sicurezza da remoto, che amplia l’offerta nel settore ICT e in particolare nei servizi di cybersecurity.

L’offerta Consip dei servizi di cybersecurity alla Pubblica amministrazione italiana si arricchisce con un nuovo “contratto pronto all’uso” per servizi di sicurezza, in coerenza con le indicazioni del Piano Triennale dell’informatica nella Pa, anche per la realizzazione dei progetti PNRR, che afferiscono principalmente ma non solo alla Missione 1 (Digitalizzazione, Innovazione, Competitività, Cultura) – Componente 1 (Digitalizzazione, innovazione e sicurezza nella Pa).

Dopo il Lotto 2 “Sevizi di compliance e controllo”, è stato attivato il Lotto 1 dell’Accordo quadro “Servizi di sicurezza da remoto” – con un valore totale di 468 milioni di euro – che mette a disposizione un insieme articolato di servizi di sicurezza erogati “da remoto” (presso il fornitore) per la protezione di infrastrutture, applicazioni e dati.

L’Accordo quadro è della modalità “multifornitore” a condizioni tutte fissate dai seguenti aggiudicatari:

  • Rti Accenture S.p.A
  • Fincantieri Nextech S.p.A
  • Fastweb S.p.A
  • Deas Difesa e Analisi Sistemi S.p.A. (Amministrazioni locali)
  • Rti Telecom Italia S.p.A
  • Net Group S.p.A., Reevo S.p.A., Kpmg Advisory S.p.A., Almaviva -The Italian Innovation Company S.p.A. (Amministrazioni centrali)

Questi i servizi messi a disposizione:

  • Security Operation Center: centro di erogazione di servizi mirati a garantire la corretta operatività dei sistemi attraverso la prevenzione, gestione, risoluzione di criticità di sicurezza
  • Next Generation Firewall: filtraggio del traffico di rete interno ed esterno, limitando o bloccando eventi quali accessi non autorizzati, malware o servizi non consentiti
  • Web Application Firewall: monitoraggio e blocco del traffico da e verso un servizio Web, proteggendo le PA dagli attacchi incorporati nei dati trasmessi dalle applicazioni web
  • Gestione continua delle vulnerabilità di sicurezza: quadro del livello e gravità del rischio a cui sono esposti i sistemi informatici tramite un processo automatico di assessment delle vulnerabilità
  • Threat Intelligence & Vulnerability Data Feed: flusso continuo di dati relativi a minacce e vulnerabilità di sicurezza del Sistema informativo
  • Protezione navigazione Internet e Posta elettronica: sistema di filtraggio in tempo reale del traffico internet, compreso e-mail, con contenuti dannoso
  • Protezione degli end-point: protezione dei dispositivi collegati alla rete aziendale (ad es. pc desktop. laptop, smartphone, tablet) da accessi non autorizzati o dall’esecuzione di software dannoso
  • Certificati SSL: certificati (Secure Sockets Layer e Transport Layer Security) per garantire affidabilità e sicurezza della comunicazione tra le componenti client e server di un’applicazione internet
  • Servizio di Formazione e Security Awareness del personale: sviluppo di competenze essenziali, tecniche e metodi fondamentali per la prevenzione degli incidenti di sicurezza
  • Gestione dell’identità e l’accesso utente: gestione delle attività di identificazione, autenticazione e autorizzazione propedeutiche all’accesso a servizi erogati in rete
  • Firma digitale remota e Sigillo elettronico: garanzia di efficacia probatoria dei documenti informatici firmati digitalmente, favorendo la dematerializzazione e l’ottimizzazione dei processi aziendali
  • Timbro elettronico: creazione di documenti informatici che possano conservare la medesima validità legale anche dopo essere stati stampati su supporto cartaceo
  • Validazione temporale elettronica qualificata: associazione di data e ora, certe e legalmente valide, a un documento informatico, per una validazione temporale del documento opponibile a terzi.
  • Servizi specialistici: supporto tecnico connesso all’attivazione dei servizi da remoto oggetto di fornitura.

Cristiano Cannarsa, ad Consip: “La cybersecurity tema centrale per la PA”

Il nuovo contratto va ad affiancarsi al Lotto 2 “Servizi di compliance e controllo” e a quello già attivo da marzo inerente i servizi di sicurezza “on premise” (cioè presso il cliente), per la protezione dei dati e delle applicazioni in uso alle PA, attraverso i quali le amministrazioni possono acquisire prodotti per la gestione degli eventi di sicurezza e degli accessi, per la protezione dei canali email, web e dati.

Cristiano Cannarsa, ad Consip, aveva commentato: “La gara per prodotti e servizi nell’ambito della cybersecurity, un tema molto importante sul quale il governo con la creazione dell’Agenzia per la cybersicurezza nazionale guidata da Roberto Baldoni, ha voluto dare particolare risalto alla sicurezza in ambito digitale in quanto aumentando il numero di servizi messi a disposizione di cittadini e imprese aumenta l’esposizione al rischio che servizi e infrastrutture possano essere oggetto di attacchi hacker. Abbiamo notevolmente aumentato il gradimento degli strumenti e dei contratti di Consip da parte delle Pubblica amministrazione” spiega Cannarsa “tanto che abbiamo focalizzato quattro elementi nel riposizionare Consip nell’ambito della Pa: è più utilizzata, è più efficiente perché abbiamo più che raddoppiato il valore delle gare aggiudicate (nel 2021 un valore di 11 mld euro mentre nel 2016 il valore è stato di 5,5 mld) aumentando tutti i parametri di efficienza produttiva ovvero di gare e volumi aggiudicati pro capite per i nostri dipendenti: oggi abbiamo meno dipendenti, nel 2016 erano 439 e oggi siamo 422″.

https://www.key4biz.it/cybersecurity-per-la-pa-consip-attiva-il-nuovo-contratto-da-468-milioni-di-euro/417498/


Data Access Agreement: l’alleanza tra USA e UK per la condivisione dei dati

Background normativo: Clarifying Lawful Overseas Use of Data Act

Nell’era della Data economy le forze dell’ordine si affidano sempre più alle prove elettroniche per indagare e perseguire i crimini, di conseguenza, per gli investigatori risulta necessario un accesso efficace, efficiente e legale ai dati elettronici. Pertanto, giova ricordare che nel marzo 2018 il legislatore statunitense ha emanato il Clarifying Lawful Overseas Use of Data (CLOUD) Act. Nel dettaglio, esso chiarisce l’obbligo dei fornitori di servizi di comunicazione soggetti alla giurisdizione degli Stati Uniti di produrre dati sotto il loro controllo in risposta a mandati legali del governo statunitense, indipendentemente da dove abbiano scelto di archiviarli. È chiaro come questo elemento non crea nuovi requisiti legali né nel diritto americano né nel diritto internazionale. Né riduce in alcun modo l’onere costituzionale che grava sugli investigatori americani, quando richiedono un mandato, di fornire un affidavit giurato che stabilisca, con soddisfazione di un giudice imparziale, sia la causa probabile che la particolarità. In aggiunta, il CLOUD Act stabilisce un nuovo quadro giuridico per gli accordi bilaterali con i partner statunitensi per le richieste di dati transfrontalieri. Rispettando tali accordi bilaterali, gli Stati Uniti e i governi stranieri partecipanti rimuovono le restrizioni legali che altrimenti vietano ai fornitori di tecnologia di conformarsi alle richieste legali dell’altro paese.

Secondo la normativa precedente, i governi dovevano invocare i cd. “mutual legal assistance treaties” (MLAT) per ottenere prove archiviate in un altro paese. In base a quest’ultimo processo, un governo straniero che cerca informazioni da un fornitore statunitense chiede al Dipartimento di Giustizia degli Stati Uniti di ottenere un’ordinanza del tribunale statunitense per ottenere tali informazioni. Diversamente, il CLOUD Act crea un nuovo quadro normativo che consente ai governi stranieri di notificare procedimenti legali direttamente ai provider statunitensi, senza dover prima presentare una richiesta MLAT al Dipartimento di Giustizia degli Stati Uniti.

È opportuno sottolineare che, per poter beneficiare del quadro normativo del CLOUD Act, le richieste avanzate da un paese terzo devono essere finalizzate a gravi indagini penali e terroristiche e non possono avere come unico obiettivo cittadini statunitensi.

Data Access Agreement

Come già evidenziato il trasferimento transfrontaliero dei dati, specialmente dopo le sentenze Schrems I e II[1], è un tema che ha dato origine a numerose riflessioni sia da un punto di vista geopolitico che giurisprudenziale. Pertanto, è meritevole osservare che nell’ottobre 2019, i governi del Regno Unito e degli Stati Uniti hanno firmato un accordo (di seguito, “Data Access Agreement”) sulle richieste transfrontaliere di dati da parte dei fornitori di servizi di comunicazione da parte delle forze dell’ordine. Dopo tre in cui si sono svolte le fasi procedurali necessarie per l’entrata in vigore, in data 21 luglio 2022, le parti hanno rilasciato una dichiarazione congiunta[2] in cui spiegano che l’accordo entrerà in vigore il 3 ottobre 2022. Il Data Access Agreement darà origine ad una nuova era di cooperazione tra gli Stati Uniti e il Regno Unito, portando avanti un rinnovato impegno nell’affrontare la minaccia di gravi reati.

Più precisamente, sebbene esso sia la prima forma di accordo tra le parti, consentirà agli investigatori di ciascun paese di:

  • ottenere un migliore accesso ai dati vitali per combattere i reati gravi in modo coerente con i valori condivisi dai due paesi;
  • proteggere i cittadini e salvaguardare la sicurezza nazionale.

Inoltre, il Data Access Agreement consentirà di accedere più rapidamente alle informazioni e alle prove detenute dai fornitori di servizi in ciascuno dei paesi, cosi supportando le forze dell’ordine ad avere un accesso più efficace alle prove di cui hanno bisogno per assicurare alla giustizia gli autori di reati, compresi i terroristi e gli autori di abusi sui minori, evitando così ulteriori vittime.

Come indicato nella dichiarazione congiunta, l’oggetto dell’accordo manterrà “la forte supervisione e le protezioni di cui godono i cittadini e non comprometterà o eroderà i diritti umani e le libertà che le nostre nazioni amano e condividono”.

Di conseguenza, si segnala che il Data Access Agreement, con l’obiettivo di tutelare i cittadini, rafforza la capacità di entrambe le nazioni di prevenire e combattere i reati gravi, mantenendo al contempo gli standard democratici e di libertà civile che sosteniamo e promuoviamo in tutto il mondo.

L’instaurazione di tale accordo è la dimostrazione del forte legame che intercorre tra Stati Uniti e Regno Unito teso ad una cooperazione futura.

Conclusioni

Risulta molto complicato immaginare gli effetti conseguenti all’entrata in vigore del Data Access Agreement nel panorama internazionale, ma ciò che richiama l’attenzione è certamente la manifestazione di volontà dei paesi nel redigere accordi bilaterali tra alleati, pertanto, in data 15 dicembre 2021, gli Stati Uniti e l’Australia hanno firmato il seguente accordo “Agreement between the Government of Australia and the Government of the United States of America on Access to Electronic Data for the Purpose of Countering Serious Crime”, più comunemente noto come “Australia-US CLOUD Act Agreement”. Si presuppone che l’accordo sarà operativo entro la fine del 2022. In conclusione, è possibile affermare come, nell’era della Data economy, risulta di significativa importanza la creazione di un sistema di gestione dei dati sicuro ed affidabile tra alleati nel panorama internazionale.

Note

[1] Sentenza della Corte di giustizia dell’Unione europea del 16 luglio 2020, causa C-311/18, Data Protection Commissioner c. Facebook Ireland Ltd, Maximillian Schrems.

[2] Department of Justice, Office of Public Affairs, Joint Statement by the United States and the United Kingdom on Data Access Agreement, 21 july 2022.

Articolo a cura di Luca Barbieri

Profilo Autore

Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo.
Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security.
Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno.
Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-access-agreement-lalleanza-tra-usa-e-uk-per-la-condivisione-dei-dati/


Become an Ethical Hacking and Cybercrime Expert

Disclosure: Our goal is to feature products and services that we think you’ll find interesting and useful. If you purchase them, Entrepreneur may get a small share of the revenue from the sale from our commerce partners.

In the digital age, hackers have gotten more sophisticated and there are greater risks to navigate. Businesses of all sizes can become victims of cybercrime, but it’s much more harmful for a small business than it is for a larger one.

StackCommerce

Most entrepreneurs, however, don’t have the budget to invest in a complete cybersecurity team. So, what do you do instead? Become the cybersecurity expert yourself. You can get on the right track with The 2023 Complete Cyber Security Ethical Hacking Certification Bundle.

This extensive, 10-course bundle features training from leading instructors like Joseph Delgadillo (4.2/5-star instructor rating), Saad Sarraj (4.3/5-star rating), and Oak Academy (4.4/5-star rating).

The bundle’s primary focus is on ethical hacking, teaching you the skills you need to test your network to identify vulnerabilities so that you can patch them up. Getting started, you’ll learn how to set up a Kali Linux system, learn essential Linux system commands, and create a secure penetration testing environment. From there, you’ll study wireless network security and learn how to hack using tools like Metasploit and Python, and scan your network for vulnerabilities with Nmap and Nessus.

Additionally, you’ll learn how to crack a variety of encryption keys, learn WPA-Enterprise networks, and protect your OS and your WiFi access point against all kinds of attacks. There’s also a course on Amazon Web Services (AWS) security management, in the event that you use cloud services. Finally, you’ll get on the certification track to pass the CompTIA PenTest+ exam on your first attempt.

Become your business’s primary defense against cybercrime. Right now, you can get this Cyber Security Ethical Hacking Certification Bundle for just $34.99 for a limited time.

Prices subject to change.

https://www.entrepreneur.com/article/435746


Aruba Academy apre le porte alla formazione dei nuovi professionisti della cybersecurity

Il mercato della cybersecurity ha raggiunto il valore di 1,55 miliardi di euro durante lo scorso anno, +13% rispetto al 2020. Un ritmo di crescita mai così elevato, con il 60% di grandi aziende che ha previsto un aumento del budget destinato alle attività di sicurezza informatica. Continua a crescere, dunque, la domanda di professionisti specializzati nel prevenire, riconoscere e reagire agli attacchi informatici e – con essa – la necessità di ogni azienda di dotarsi di esperti preparati capaci di assicurare standard di sicurezza elevati ed un monitoraggio costante.

All’interno di questo scenario, Aruba S.p.A, il principale cloud provider italiano leader nei servizi di data center, web hosting, e-mail, PEC e registrazione domini, prosegue con l’Aruba Academy l’obiettivo di incentivare la formazione di profili specializzati e colmare lo skill gap esistente. La scuola del Gruppo Aruba, specializzata nella formazione in campo IT, mira infatti ad offrire ai giovani talenti una formazione specialistica STEM ed il conseguente inserimento nel mondo del lavoro.

È in partenza il 3 ottobre il corso per SOC Analyst in partnership con Experis Academy – il Training Provider di Experis specializzato nella formazione tecnica sul segmento IT & Technology – e Security Mind – il Programma di Cybersecurity Awareness – con l’obiettivo di formare e creare professionisti esperti nell’ambito della cybersecurity e dell’analisi delle vulnerabilità dei sistemi informatici e delle reti.

Per saperne di più e per candidarsi al corso di formazione per SOC Analyst, è possibile consultare il seguente link: TALENT BOOTCAMP Aruba Cyber Security Academy | Experis Academy

Otto i posti disponibili per apprendere i compiti fondamentali, obiettivi e responsabilità, della funzione del SOC Analyst: una figura professionale specializzata in Security Intelligence, in grado di utilizzare strumenti SOAR e tecnologie di raccolta dati e di segnalazioni relative alle minacce, capace di eseguire operazioni di threat hunting e dotato delle conoscenze e delle competenze necessarie per operare all’interno di un SOC (Security Operation Center). 

Il corso è aperto alla partecipazione di giovani neolaureati STEM o in possesso di un diploma di perito informatico, con forte propensione al ruolo e passione per il settore, che desiderino acquisire skill tecnologiche sempre più specifiche ma anche competenze gestionali per affrontare un percorso di carriera in questo ambito. 

La durata della formazione sarà di 6 settimane (dal 3 ottobre al 15 novembre), con lezioni dal lunedì al venerdì in modalità aula virtuale, per una durata di 240 ore. Il primo giorno di lezione si terrà presso il Global Cloud Data Center di Ponte San Pietro (BG), dove i partecipanti conosceranno i responsabili di Aruba Academy, comprenderanno la mission e i valori dell’azienda, scopriranno il ruolo chiave del SOC e avranno l’opportunità di visitare il prestigioso data center campus di Aruba.

Per quanti porteranno a termine con profitto il percorso formativo sarà previsto un ulteriore iter di colloqui per valutare i profili da inserire in azienda, così da proseguire la formazione professionale nel team di sicurezza informatica di Aruba con un programma di training on the job. Il percorso formativo, a numero chiuso, sarà interamente finanziato da Aruba e quindi gratuito per i partecipanti. 

“I corsi di laurea tradizionali coltivano ancora pochi talenti in ambito cybersecurity, un numero troppo lontano rispetto a quello che servirebbe davvero alle aziende italiane – ha commentato Italo Piroddi, Head of Aruba Academy – Ogni singolo dato rubato rappresenta un costo elevato per le imprese italiane. Uno scenario considerevole che ci porta a muoverci con ancora maggiore velocità e attenzione, con l’obiettivo di avvicinare al mondo della cybersicurezza i giovani talenti IT appassionati e interessati a sfruttare le proprie skills per raggiungere concreti obiettivi di lavoro.”

“Oggi le aziende ricercano un numero sempre maggiore di professionisti specializzati nella prevenzione e protezione dagli attacchi informatici. Secondo lo studio Tech Cities di Experis, edizione 2022, tra i profili più ricercati dalle aziende nel 2021 troviamo i professionisti della sicurezza informatica, tra cui Penetration Tester, il Security Consultant e l’Ethical Hacker – afferma Claudia Cattaneo, Head of Experis Academy – In un settore in rapida e continua evoluzione come questo, i professionisti che vi operano devono aggiornare continuamente le proprie competenze tecniche e dimostrarsi sempre competitivi sul mercato.”

Aruba Academy è la scuola del Gruppo Aruba, attiva già dal 2018 nello sviluppo delle competenze dei collaboratori interni all’azienda, che si pone oggi il nuovo ambizioso obiettivo di sviluppare e certificare una formazione specialistica STEM anche all’esterno di Aruba. Questi nuovi percorsi formativi, volti ad attrarre i migliori talenti del mondo IT, puntano ad agevolare l’acquisizione di competenze digitali integrative e a qualificare ulteriormente i partecipanti in ambito STEM e informatico, di modo da poterne favorire un successivo inserimento a lungo termine nel mercato del lavoro.

https://www.key4biz.it/aruba-academy-apre-le-porte-alla-formazione-dei-nuovi-professionisti-della-cybersecurity/416029/


Cybersecurity, nuove regole in arrivo nella Ue per la sicurezza di IoT e oggetti connessi

“Se tutto è connesso, tutto può essere piratato”. Lo aveva detto la presidente della Commissione Ue Ursula von der Leyen un anno fa, mentre chiedeva a gran voce che fosse istituito un regolamento continentale di cybersicurezza per gli oggetti. Le cose sono andate avanti, con una proposta di regolamento del commissario del Mercato Interno Thierry Breton, che Bruxelles presenta questa settimana. La nuova normativa vuole porre dei “criteri essenziali” a produttori e distributori in materia di cybersicurezza di tutti gli oggetti connessi, IoT (hardware) o software. Sarà quindi vietato immettere sul mercato degli oggetti che comportano delle vulnerabilità conosciute.   

Gli oggetti che no rispetteranno queste norme saranno passibili di ammenda o potranno essere ritirati dal mercato.

Le regole potrebbero ridurre il costo degli incidenti informatici per le aziende fino a 290 miliardi di euro (289,8 miliardi di dollari) all’anno contro i costi di conformità di circa 29 miliardi di euro.

Valore trasversale e trans settoriale

Si tratta di auto, giochi, elettrodomestici, smartphone. Tutti oggetti connessi che finora non avevano obblighi dal punto di vista della cybersicurezza. Ma che dopo l’entrata in vigore del regolamento, ci vorranno un paio d’anni, dovranno avere un marchio di garanzia in materia di cyber.

Tutti i prodotti che hanno una componente digitale saranno soggetti al regolamento sia che si tratti di hardware, sia che si tratti di software installato. Quindi anche pc portatili, gli oggetti ed elettrodomestici intelligenti di casa, gli smartphone, le apparecchiature di rete e ancora i microchip. Tutto, anche i sistemi operativi, i sistemi di trattamento testuale, le app mobili, le componenti software. Il frigo intelligente e tutti i dispositivi elettronici connessi, dai modem ai router.

Esclusi invece i software open source, che non sono in commercio. Escluse anche, come detto, le apparecchiature mediche e certe parti del settore automobilistico e aereo, che già dispongono di dispositivi di cybersicurezza regolamentati ed efficienti.

I prodotti che rispettano i criteri fissati otterranno un marchio di qualità CE. Per i trasgressori invece è prevista una multa fino a 15 milioni di euro o del 2,5% del giro d’affari se più elevato, oppure saranno ritirati. Un oggetto giudicato non conforme può non ottenere il via libera ad entrare sul mercato.    

La consultazione pubblica già avvenuta ha mostrato che il 50% delle aziende partecipanti era già conforme alle richieste.

Minacce crescenti

E che ce ne sia bisogno lo dimostrano attacchi cyber diventati famosi come Wannacry, Kaseya VSA o ancora SolarWind che ha mostrato con quale rapidità e potenza può diffondersi un malware.   

Ora, con 75 miliardi di oggetti connessi a livello globale di qui al 2025, è evidente che il rischio di attacchi hacker aumenta in maniera esponenziale.

Le propone la Commissione europea annunciando una nuova legge sulla resilienza informatica, il ‘Cyber Resilience Act’, che introdurrà requisiti di sicurezza informatica obbligatori per i prodotti con elementi digitali, durante l’intero ciclo di vita.

Più sicurezza per i cittadini Ue

Garantirà che i prodotti digitali, wireless, cablati o software, siano più sicuri per i consumatori nell’Ue. I produttori saranno obbligati a fornire supporto per la sicurezza e aggiornamenti software, garantendo ai consumatori informazioni sulla sicurezza informatica di ciò che acquistano.
“Meritiamo di sentirci al sicuro con i prodotti che acquistiamo nel mercato unico – afferma la vicepresidente esecutiva della Commissione Margrethe Vestager – Il Cyber Resilience Act garantirà che gli oggetti e i software connessi che acquistiamo rispettino solide misure di sicurezza informatica. Metterà la responsabilità al suo posto, con coloro che immettono i prodotti sul mercato”.

I criteri

Le misure proposte dall’esecutivo europeo stabiliranno sui prodotti con elementi digitali: criteri per l’immissione sul mercato, per garantirne la sicurezza informatica; massima estensione della superficie protetta; proteggere gli oggetti da tutti gli accessi indesiderati; requisiti essenziali per progettazione, sviluppo e produzione, e obblighi per gli operatori economici; requisiti essenziali per i processi di gestione della vulnerabilità per i produttori a garanzia della cybersicurezza dei prodotti durante l’intero ciclo di vita dei prodotti, con obblighi per gli operatori economici; norme sulla vigilanza del mercato. Protezione dei dati sensibili, aggiornamenti dei sistemi dei livelli di sicurezza.

Questa normativa completa la direttiva NIS, destinata alle infrastrutture critiche ma non agli oggetti appunto. Ci saranno eccezioni su alcuni prodotti come dispositivi medici, aviazione o automobili dove sono già previsti dei requisiti di sicurezza informatica. Una volta adottata la legge, gli operatori economici e gli Stati membri avranno due anni di tempo per adeguarsi.

Come comportarsi in caso di attacchi ad oggetti

I produttori dovranno valutare i rischi per la sicurezza informatica dei loro prodotti e adottare procedure adeguate per risolvere i problemi. Le società dovranno notificare gli incidenti all’agenzia dell’UE per la sicurezza informatica ENISA entro 24 ore una volta che saranno a conoscenza dei problemi e adottare misure per affrontarli.

Gli importatori e i distributori dovranno verificare che i prodotti siano conformi alle norme dell’UE. Se le aziende non si conformano, le autorità di sorveglianza nazionali possono “proibire o limitare la messa a disposizione di quel prodotto sul mercato nazionale, ritirarlo da quel mercato o richiamarlo”, afferma il documento.

https://www.key4biz.it/cybersecurity-nuove-regole-in-arrivo-nella-ue-per-la-sicurezza-di-iot-e-oggetti-connessi/415966/