Secure software development: la sicurezza come fattore abilitante
La filiera del software development life cycle (SDLC) va ripensata per rendere la sicurezza l’elemento chiave, comune e trasversale alle diverse fasi o settori di attività, permettendo alle organizzazioni di partecipare con serenità e successo alla trasformazione digitale in atto.
Troppo spesso, ancora oggi, la sicurezza è ritenuta una risorsa da attivare solo quando si manifestano i primi problemi: è invece evidente come l’intero ciclo di vita di prodotti e servizi vada sviluppato in un’ottica sicura, senza per questo sacrificare la competitività. Chiunque crei, venda o utilizzi strumenti software – ormai onnipresenti in qualsiasi tipologia di business – ha il massimo interesse ad abbracciare una visione che anticipi le problematiche all’origine, riducendone sensibilmente l’impatto, anziché inseguirle in ottica di remediation.
Proteggere l’SLDC per mettere in sicurezza la propria attività
I dati mostrano che le compromissioni software possono avere effetti “a catena” devastanti per le aziende colpite. Concepire la sicurezza quale fattore abilitante permette di razionalizzare tempi e costi, tanto economici quanto reputazionali, legati ad eventuali stop o rallentamenti in fase di rilascio; prevenendo l’ipotesi, ancora peggiore, che le vulnerabilità siano rilevate (se non sofferte) dagli utenti nel corso della loro esperienza.
Durante gli ultimi trent’anni, nel tentativo di rendere il processo di sviluppo sempre più rapido e performante, si sono diffusi vari modelli di Software Development Life Cycle. Tuttavia ognuno di essi prevede alcune fasi e passaggi imprescindibili:
pianificazione e individuazione dei requisiti;
architettura e design;
programmazione dei test;
coding;
testing ed elaborazione dei risultati;
rilascio e manutenzione.
I primi modelli di SDLC prevedevano che le attività legate alla sicurezza partissero dalla fase di testing o ancora dopo, spesso portando a rilasciare prodotti caratterizzati da difetti o vulnerabilità. Ma, evidentemente, più tardi si scopre l’esistenza di un problema e più complesso (nonché costoso) diventa risolverlo: per questo la frontiera dei controlli di sicurezza è stata progressivamente anticipata, allineandola al processo di sviluppo sin dalla sua progettazione.
Dopo questa integrazione verticale, lo scenario odierno richiede un’ulteriore evoluzione in senso orizzontale che inserisca ruoli e processi di cybersecurity tra le attività di Risk Management, includendola nei flussi di lavoro di tutti i team coinvolti, per arrivare davvero a concepire la sicurezza come mission condivisa e strutturale.
I vantaggi di una simile concezione appaiono evidenti:
maggiore affidabilità dei software;
stakeholder più consapevoli delle politiche di sicurezza previste;
precoce scoperta (e correzione) di eventuali debolezze o difetti nel codice;
drastica riduzione del livello di rischio;
conseguente contenimento dei costi.
Le basi per costruire un SDLC sicuro
Integrare l’ottica di sicurezza nella catena del software implica diverse attività, dall’integrazione dei requisiti di sicurezza tra quelli di funzionalità alla previsione della risk analysis già in fase di design. Al riguardo esistono autorevoli framework di riferimento (tra cui quello del NIST) e modelli notoriamente solidi, come il Microsoft Security Development Lifecycle (MS SDL) che suggerisce alle organizzazioni 12 buone pratiche per implementare un software più sicuro.
Quale che sia il modello o la fonte prescelta, è bene partire sempre da:
la formazione di tutte le persone coinvolte in materia di secure coding practices e frameworks di sicurezza;
una scrupolosa risk analysis preliminare sull’architettura del software;
l’inclusione della sicurezza nella pianificazione e realizzazione di Test Cases;
il ricorso a strumenti di code scanning per potenziare i test di sicurezza con metodologie di analisi statica, dinamica e interattiva.
Il passaggio successivo prevede di approfondire il livello di analisi per aggiornare la strategia di sicurezza aziendale, rimodellandola in base alle priorità riscontrate.
Come attuare (e valutare) le proprie attività di secure software development?
Dopo aver definito un software security program (SSP) e/o individuato gli obiettivi della propria software security initiative (SSI), è opportuno:
formalizzare i relativi processi;
includere metriche puntuali per la valutazione dei risultati;
Per chi invece ritiene già di applicare un approccio sicuro allo sviluppo del proprio software, è estremamente utile poterne valutare affidabilità ed efficacia.
In questo senso può venir loro in aiuto Building Security In Maturity Model (BSIMM), che da oltre 10 anni osserva le policy di sicurezza aziendali per offrire una panoramica data-driven sui relativi punti di forza e fragilità: uno strumento prezioso per conoscere meglio il contesto, mettersi a confronto con realtà similari e identificare le risorse necessarie a perfezionare la propria postura di sicurezza.
Learn How to Protect Your Business From Cybersecurity Risks
Disclosure: Our goal is to feature products and services that we think you’ll find interesting and useful. If you purchase them, Entrepreneur may get a small share of the revenue from the sale from our commerce partners.
Cybersecurity is of the utmost importance to entrepreneurs today. Cybercrime is on the rise and it can be an extremely expensive problem for entrepreneurs. Small businesses are just as likely to be victims of cybercrime as big ones, so it’s important to invest in cybersecurity for your business.
StackCommerce
But how do you do that when you’re operating on a shoestring budget already? You’re not going to bring in a complete IT team and you may not even have the resources to hire an outsourced cybersecurity company. You can take steps in the right direction with The Essential Risk & Information Systems Control Certification Training Bundle.
This five-part bundle will progress you through the basics of managing risk and maintaining security for your information security systems. Courses are rated as high as 5/5 stars. They’re also taught by instructors from Skill Success, which has been featured on CNN, CNET, and TechRadar.
At the start, you’ll learn common approaches used to identify and manage risks, explore the terminology and standards you need to know, get familiar with corporate governance, and gain the foundational knowledge you need to perform an effective risk management program.
As you get more confident, you’ll learn the factors that influence risk, be able to identify threats and vulnerabilities in an organization, and understand your role in risk identification as management. From there, you’ll explore the factors that influence a risk response decision, know the risk areas to consider within an organization, and ensure that risks can be managed within defined limits. Finally, you’ll be able to evaluate IT controls, communicate risk monitoring results, and update the risk register to keep your organization prepared at all times for the event of a cybersecurity breach or attack.
Nel 1948 Norbet Wiener, matematico statunitense, definì CIBERNETICA “lo studio del controllo e della regolazione (e autoregolazione) della macchina tramite la trasmissione e l’elaborazione di informazioni provenienti dall’esterno.”
Nel tempo sono state proposte estensioni di definizione di cibernetica, fra esse l’identificazione fra la cibernetica e la teoria dell’informazione e lo studio del linguaggio, come strumento di comunicazione, sottolineando il ruolo chiave che il ‘messaggio’ e la sua ‘comunicazione o trasmissione’ ricoprono in tutti i processi che interessano la cibernetica.
Ecco quindi che il moderno uso dei messaggi (o comunicazione), le informazioni che riportano e la loro protezione in tutte le fasi di creazione, conservazione, invio e ricezione, hanno dato vita ad una infrastruttura che esponenzialmente cresce di anno in anno e della quale ci si deve occupare se vogliamo comunicare con i nostri interlocutori senza che altri interferiscano volontariamente o meno, danneggiando, modificando o intercettando la nostra comunicazione in maniera fraudolenta o meno.
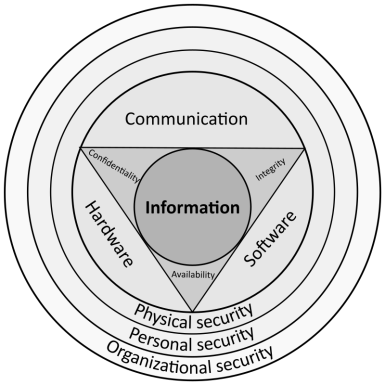
La sicurezza informatica o CYBERSECURITY, come va molto di moda chiamarla oggigiorno secondo inclinazioni esterofile sempre più invadenti ma talvolta più “comode”, si occupa della protezione dei sistemi, delle reti informatiche e delle informazioni che queste custodiscono e la loro divulgazione, da furti o danneggiamenti, interruzione o indirizzamento errato dei servizi che forniscono, secondo gli standard di disponibilità, confidenzialità e integrità (C.I.A.)
Volendo dare una definizione ufficiale, secondo l’enciclopedia Treccani, il termine sicurezza informatica è “Ramo dell’informatica che si occupa di tutelare i sistemi di elaborazione, siano essi reti complesse o singoli computer, dalla possibile violazione, sottrazione o modifica non autorizzata di dati riservati in essi contenuti.”
Nel calderone della Cyber-security spesso intendiamo inclusi sicurezza informatica e sicurezza delle informazioni che però va bene se e solo se abbiamo bene in mente che si tratta di due cose ben distinte e che per brevità non ne sottolineiamo la differenza. Si possono declinare e differenziare diversi aspetti sulla sicurezza, quali la sicurezza fisica (degli edifici), sicurezza del dato, sicurezza hardware, distinzione degli attacchi e relative difese e molte altre cose, ma non è questo lo scopo, al momento.
La sicurezza informatica è una sfida significativa e determinante, nel mondo contemporaneo, a causa della complessità dei sistemi informativi, sia in termini di utilizzo tecnologico che geopolitico ed economico. Il campo è diventato importante anche a causa della maggiore dipendenza delle attività quotidiane da sistemi informatici e Internet, nonché per la sempre maggiore diffusione di dispositivi “intelligenti” (smart) come telefoni, televisori e i vari dispositivi che costituiscono l’Internet delle cose (IoT) come ad esempio apparecchi medicali, auto, elettrodomestici e chissà che altro….
Un accenno di storia
Si sa, è attività comune creare sistemi e cercare di valutarne robustezza e affidabilità: si creano automobili ma prima di metterle in commercio si fanno test-crash e si provano le auto con i percorsi dell’alce; si progettano centrali nucleari ma prima di iniziare a costruirle si studiano sistemi di contenimento in caso di rischio di fusione del nòcciolo (ad esempio); si studiano virus per guerra batteriologica e si cerca di avere un vaccino in caso di pandemia dovesse mai sfuggire al controllo. Il mondo IT non è diverso!
Si creano sistemi di salvataggio dati e configurazioni delle macchine (backup) e poi si testano con i piani di ripristino (recovery plan); si installano sistemi di anti-intrusione (firewall) e poi si verificano con tentativi di penetrazione (penetration test); 15/20 anni fa si vociferava che i virus venissero messi in circolazione da aziende produttrici di programmi antivirus per vendere meglio i propri prodotti.
La volontà e il dovere di rendere i prodotti sempre più sicuri nonché l’innata curiosità umana sono le molle che spingono a studiare sempre più a fondo e sperimentare nuovi aspetti della tecnologia. E se la tecnologia che si prende in esame è composta da diversi aspetti che vanno dalla componentistica alla trasmissione dei dati e dalle diverse filosofie di costruzione e assembramento alla interazione degli esseri umani che la gestiscono, non deve sorprendere se gli aspetti dei quali si deve verificare la sicurezza e affidabilità sono molteplici, se lo spettro e le diverse angolazioni con cui si possono sfruttare certe vulnerabilità sono solo inferiori all’inventiva umana. Ecco quindi che la superficie di attacco potenzialmente sfruttabile e di contro il terreno e le competenze necessarie per la sua difesa aumentano notevolmente.
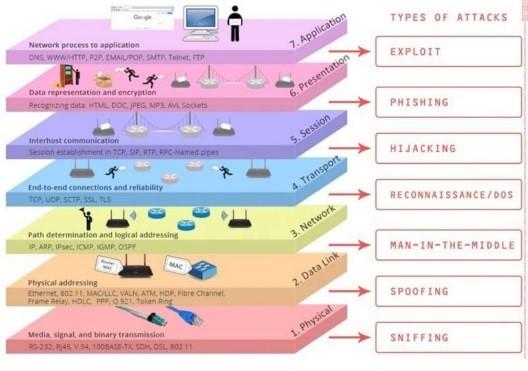
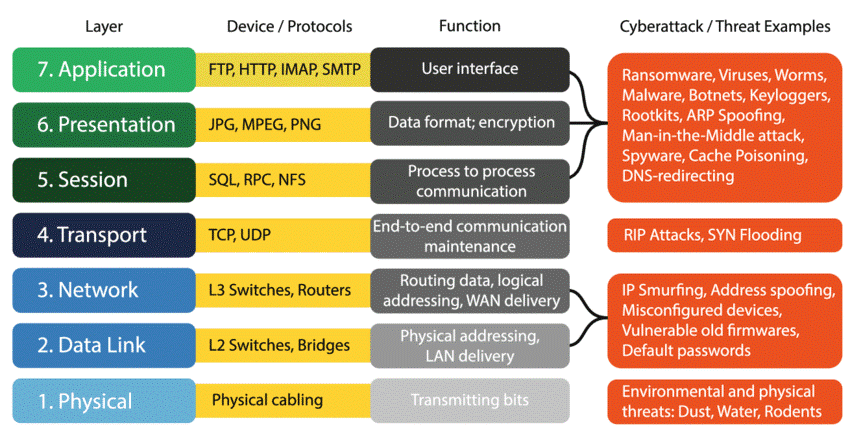
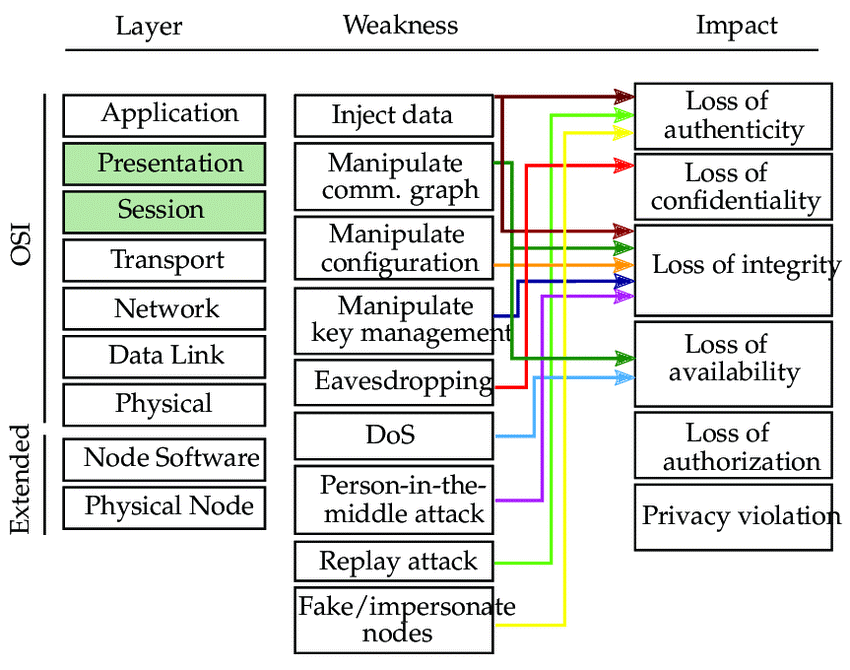
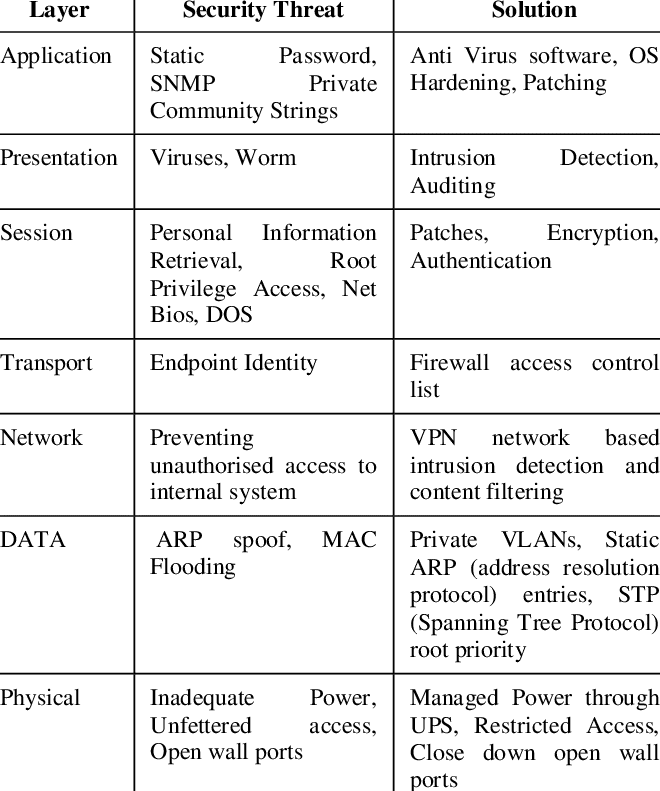
Riporto qui sotto delle tabelle (nessun copyright ma libere immagini scaricabili da internet) dove sono visualizzati i livelli nei quali la tecnologia informatica viene convenzionalmente suddivisa per poterla meglio studiare, migliorare e gestire.
tab.1tab. 2
Ogni livello è composto da diverse tecnologie, ogni livello è legato e connesso al suo immediato vicino inferiore o superiore tramite protocolli standard di collegamento. Per ogni livello, che prende in esame un passo che va dalla produzione dei dati alla loro trasmissione e ricezione, ci sono protocolli di funzionamento, potenziali vulnerabilità, impatti e contromisure che si possono o devono sfruttare, studiare, controllare, rafforzare e gestire con altrettanti protocolli, macchine e programmi.
Senza naturalmente contare che si dovrebbe anche valutare tutto ciò che gira intorno la tecnologia informatica e ai dati, cioè le persone, gli accessi all’edificio, continuità energetica e così via. Normalmente s’includono nel tema della sicurezza informatica diversi aspetti che però tecnicamente parlando si dovrebbero distinguere tra sicurezza e protezione (security & safety). Sicurezza più appropriato se si parla di attacchi, tipologie di attacco, mezzi di attacco (o di difesa); se invece vogliamo sapere come siamo organizzati se perdiamo un dato, se ci tagliano la luce, se inondano con acqua la sala macchine, se perdiamo una chiavetta USB allora dovremmo parlare di protezione.
Se siete curiosi sui diversi aspetti da prendere in considerazione potete leggere qui.
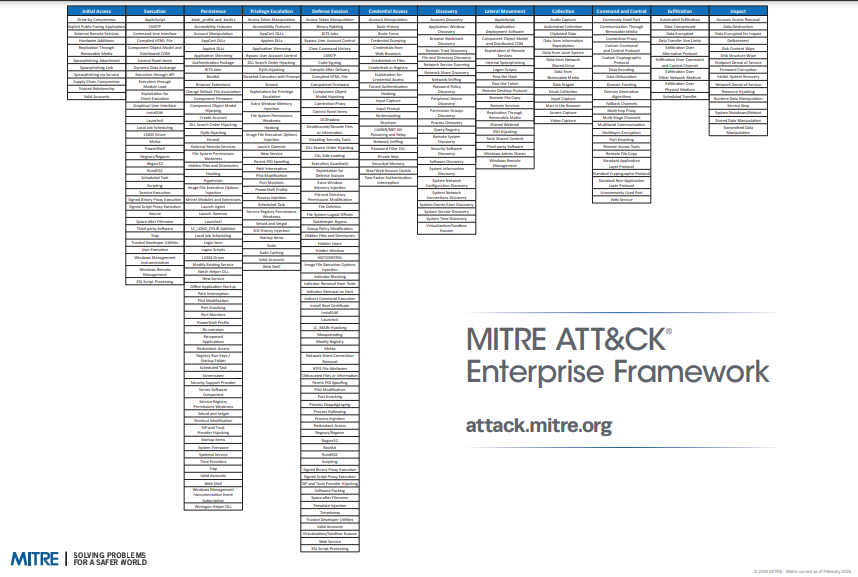
Volendo quindi avere una breve e necessariamente ridotta panoramica della molteplicità delle possibilità in gioco si può consultare il seguente sito web: MITRE attack framework – https://attack.mitre.org/# – selezionate layout: flat e show: sub-techniques
Potete cliccare sui vari attacchi e avere dettagli tecnici di ogni aspetto. Ogni attacco è basato su vulnerabilità dovute ad erronea progettazione, implementazione o funzionamento. La maggior parte delle vulnerabilità scoperte vengono poi catalogate ed inserite nel database Common Vulnerabilities and Exposures (CVE). https://nvd.nist.gov/
E se esiste una tabella per gli attacchi, ne esiste una per le difese che si possono implementare https://d3fend.mitre.org/ dove al link proposto al parimenti si può giocare con una panoramica interattiva di tabelle e definizioni. Al seguente link si può seguire un seminario offline diviso su 5 moduli di attacco e difese possibili https://attack.mitre.org/resources/training/cti/
Vedendo una simile tabella di attacchi è chiaro e lapalissiano dedurre che NON ESITE la sicurezza (né informatica né di altro tipo) al 100% ma una soglia tollerabile fatta da analisi del rischio, misure minime e azioni di mitigazione al “buco” ottenuto in caso di attacco, buco che si valuta in gradi che vanno da “nullo” a “catastrofico” in cui si può avere perdita di dati, finanziaria, vite umane e chissà che altro.
I tipi di attacco – difesa
Guardando le tabelle prima riportate già si è avuto un assaggio dei vari attacchi esistenti: DoS, DDoS, sniffing, spoofing, phishing, Man in the middle, backdoor, tampering, malware, rootkit, reverse engineering, privilege escalation, keylogging, buffer overflow, updates o patches non eseguite e via discorrendo (scusate l’inglese J ma come ho detto talvolta più comodo).
Ho tenuto fuori volutamente dal primo elenco i tre tipi che secondo me stanno causando i maggiori danni: social engineering, ransomware e mancato aggiornamento umano.
Tralasciando ciò che di tecnico si può mettere in campo per contrastare la prima lista (ved. Tab 4 come esempio),
tab. 3tab.4
(nessun copyright ma libere immagini scaricabili da internet)
Per le ultime tre tipologie di attacco (social engineering, ransomware e mancato aggiornamento umano) la questione si annuncia più complicata perché hanno a che fare con la natura umana, l’una legata all’altra. Il mancato aggiornamento umano, inteso come cultura della sicurezza fornita ai dipendenti, seminari di consapevolezza, corsi di aggiornamento tecnico e comportamentale, può portare a conseguenze molto spiacevoli. Scrivere le password sui fogliettini in vista, non chiudere i cassetti, lasciare i computer accessi senza password (“perché tanto qui ci conosciamo tutti”), fornire le password via email o al telefono, configurare la password con il nome del proprio cane o la data del matrimonio sono tutte attività che dovrebbero essere bandite e controllate al microscopio.
La cultura della sicurezza, che non deve diventare mai ossessiva ma ragionata e metabolizzata, se non è proposta divulgata e fornita al personale, porta a più facili attività di social engineering che possono portare ad attività di ransomware, cioè quando i dati vengono criptati e bloccati a fronte di pagamenti di riscatto, in diversi casi anche non seguiti dall’ottenimento della relativa password per sbloccare i propri dati.
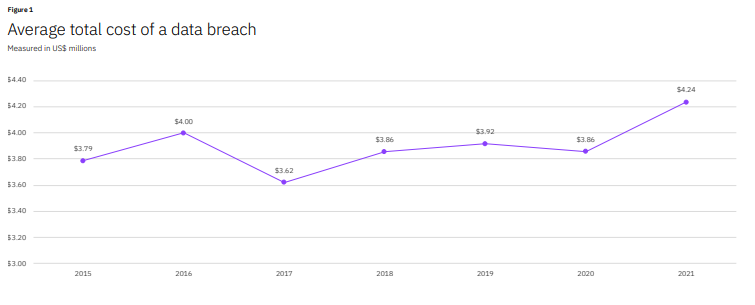
Secondo IBM Security e il suo ultimo rapporto “Cost of a Data Breach Report – 2021”, l’impatto finanziario a livello globale, a seguito di vari problemi di sicurezza che hanno portato ad una violazione dei dati, ha seguito una tendenza al rialzo negli anni, con un deciso incremento dall’inizio della pandemia COVID-19 che ha dato una spinta decisa al lavoro da remoto.
Fonte: https://www.ibm.com/downloads/cas/OJDVQGRY
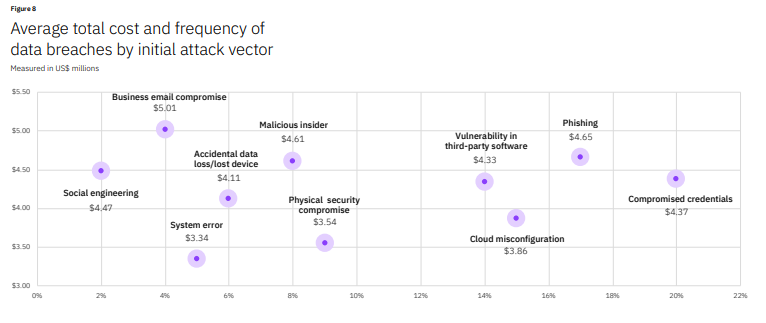
Inoltre sempre dal medesimo rapporto si può evidenziare come ben il 37% dei vettori che hanno portato ad una violazione si può ricondurre direttamente ad un errore umano (social engineering, phishing e credenziali compromesse) con una media di costi ben oltre i 4 milioni di dollari.
Fonte: https://www.ibm.com/downloads/cas/OJDVQGRY
Come tutti sanno, la forza di una catena risiede nella robustezza del suo anello più debole: NON dovrebbe accadere agli utenti di ricoprire questo ruolo. Più si educano gli utenti più si riducono le opportunità di subire violazioni; e se la cultura della sicurezza viene capita, metabolizzata e condivisa, gli utenti saranno meno portati a commettere errori. I dipendenti aziendali, demotivati a seguire certe disposizioni, infatti rappresentano una buona parte delle cause di violazioni ai dati e ai sistemi, motivo per cui i dipendenti dovrebbero sempre essere parte attiva e non passiva del meccanismo della sicurezza, questo perché non siamo tutti esperti di sicurezza e spesso NON è il nostro lavoro: tutto ciò porta a una mancanza di percezione del pericolo che è forse più pericoloso.
Quindi cultura, consapevolezza e comportamento conseguente sono le chiavi per iniziare un percorso decisamente più appropriato per una sicurezza globale. Tutto ciò va però aggiornato in maniera costante perché la tecnologia si evolve molto rapidamente così come tecniche e protocolli. E si parte dalla prima cosa che un utente memorizza e configura quando ha a che fare con un sistema o un computer: la password.
20 anni fa le password che si sceglievano erano corte, scontate e di facile memorizzazione (nome della moglie, data nascita del figlio e così via). Non andavano bene allora come ora, ma i sistemi le accettavano e purtroppo anche i datori di lavoro.
10 anni fa era ormai una prassi scegliere le password di tipo complesso e questa era una configurazione che si poteva scegliere ed impostare sui sistemi perché venisse imposta agli utenti: lettere minuscole, maiuscole, numeri e caratteri speciali di lunghezza preferibilmente maggiore di 8 caratteri.
Tale tipo di password oggi viene usata come obbligatoria quasi ovunque perché sistemi, velocità di calcolo sono di molto superiori e neanche comparabili alla situazione comune degli anni passati; ciò che abbiamo imparato è che più lunga è questo tipo di password più tempo impiegheranno i malintenzionati a scovarla. Più è lunga e complessa è la password, maggiore sarà la robustezza e la impenetrabilità del sistema, e i sistemi forniscono anche una valutazione della password che stiamo usando con una valutazione da va debole a forte.
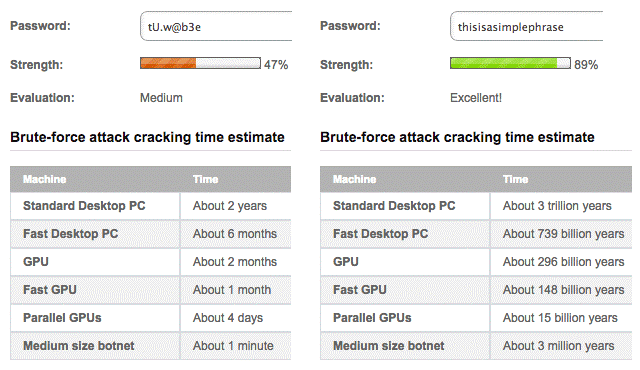
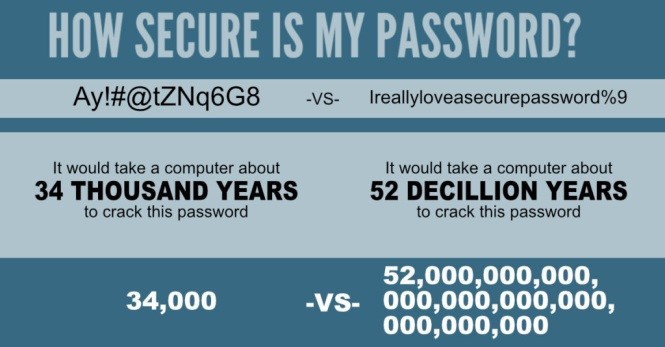
Anche la password come sistema di difesa sta comunque facendo il suo tempo dato che macchine sempre più evolute stanno abbattendo i tempi di individuazione delle giuste combinazioni di caratteri che la formano e da qualche anno si sta insistendo perché gli utenti adottino “passphrase”. Il nome è esplicativo e non servono forse ulteriori definizioni. Studi hanno indicato che FRASI, magari complesse, al posto di semplici nomi o combinazioni di caratteri anche speciali, hanno una maggiore efficacia contro i tentativi di risoluzione da parte dello stesso tipo (potenza di calcolo, architettura, metodo di risoluzione) di macchine. Potete qui vedere due esempi con le tempistiche riportate:
Sembra quindi che una “passphrase” potrebbe essere la soluzione per fornire ai nostri computer un cancello di accesso molto difficilmente scardinabile.
L’introduzione massiva dell’intelligenza artificiale, l’uso del cloud e di macchine in calcolo parallelo però hanno fatto sorgere il dubbio che forse anche questo metodo non sarebbe così sicuro, al punto da introdurre di pari passo anche una autenticazione a due o tre fattori. Password o passphrase diventano solo un primo passo perché l’autenticazione ai propri sistemi (computer, online banking e via dicendo) richiederebbe un secondo passaggio mandando una richiesta al proprio cellulare o alla propria email fornita all’atto della configurazione iniziale. Se proprio non si è contenti, e certi ambienti altamente sensibili come installazioni militari, centri di ricerca biomedica o farmaceutica già lo usano, si potrebbe aggiungere anche un passaggio con l’autenticazione biometrica (viso, retina, impronta digitale, voce, comportamentale). Questa infatti sarebbe di difficile falsificazione poiché il sistema di autenticazione richiederebbe passaggi dal vivo come sbattere le palpebre, girare la testa.
Altri metodi password-less, ovvero l’uso di chiavi pubbliche e private, gettoni (token) usa e getta, chiavi USB e uso di PIN, sono attualmente molto diffusi facenti parte o meno dell’autenticazione a più fattori.
A questo punto alcuni sarebbero portati ad affermare che con un tale intervallo di tempo necessario per individuare le nostre password e anche rispetto il ritmo dell’evoluzione della tecnologia, la nostra sicurezza sarebbe garantita.
Facendo l’avvocato del diavolo si potrebbe dire: state freschi!
Un computer quantistico (i curiosi e affezionati lettori di wikipedia possono leggere qui), è una macchina che non si basa sul funzionamento seriale degli stati 1 e 0 ma che usa un QUBIT, cioè, per dirla facile e veloce, uno stato che rappresenta simultaneamente una combinazione di entrambi i valori.
La domanda ora è: tra 5 anni quanto impiegherà un computer quantistico a decifrare una pass-phrase che ora è stimata risolvibile in 1 milione di anni ???
Francamente al momento non mi porrei la questione: quand’anche da domani fossero disponibili tali computer quantistici non cambierei la mia passphrase ora risolvibile in 52.000.000.000.000.000.000.000.000.000.000 di anni, sempre e comunque unita all’autenticazione a più fattori !!!
Architettura di sicurezza
La sicurezza va pensata, implementata, verificata giorno per giorno e aggiornata. L’impalcatura su cui regge la sicurezza, la sua architettura, deve essere soggetta a valutazioni che prendono in esame ogni singolo elemento che la compongono, dalla sua visione d’insieme (il suo scopo), alla gestione, fino all’ultimo badge che apre la porta della sala server e al singolo utente che ne fa parte (lo ricordo ancora una volta: TUTTI GLI UTENTI!).
La struttura che regge la sicurezza e la sua gestione devono portare ad avere un ambiente che si regge su dei postulati che al momento risultano essere BASI FONDAMENTALI per avere una sicurezza che sia degna di questo nome:
Robustezza
Resilienza
Reattività
Sulla resilienza, specie dall’inizio della pandemia COVID-19, si son scritti trattati “ad nauseam” utilizzando il termine neanche fosse il sale in cucina come mai prima di allora. La resilienza nella “Supply Chain”, la resilienza nello sport, la resilienza nella gestione del lock-down…. C’è di buono che almeno abbiamo imparato un vocabolo nuovo e lo stiamo usando.
Secondo Treccani, la resilienza è “…. (nella tecnologia dei materiali) la resistenza a rottura per sollecitazione dinamica, determinata con apposita prova d’urto”.
Una volta stabilito quali sono i caratteri identificativi della nostra sicurezza, si dovrebbe gestire tutto secondo 4 macro elementi di un progetto senza scadenza (perché tale è la gestione della sicurezza), e cioè:
Valutazione iniziale, analisi dei requisiti e di fattibilità
Pianificazione strategica e operativa
Implementazione
Valutazione finale e gestione della “produzione”
(….ricominciare dal primo punto ogni qual volta si inseriscono elementi nuovi o di aggiornamento)
Se il cuore di tutto questo nostro argomentare è rappresentato dai dati, il cuore deve pulsare per avere un dato che sia SEMPRE confidenziale integro e disponibile, il famoso acronimo C.I.A.: confidentiality, integrity, availability
Tutte le azioni a contorno come, e non solo, disaster recovery, business continuity, remediation plan, fanno parte di procedure atte a stabilire un vero e proprio piano di sicurezza definito macroscopicamente in 5 passi:
Il NIST, ente governativo statunitense che si preoccupa di codificare standard e tecnologie, elaborò nel 2014 e ha aggiornato nel 2018, un “framework”, cioè una serie di passi per implementare un piano di sicurezza informatica.
Talvolta per essere alla moda guardiamo fuori da casa nostra e pensiamo che l’erba del vicino sia sempre più verde ma in casa facciamo delle cose che potrebbero e dovrebbero essere apprezzate un po’ di più.
Roberto Baldoni e Luca Montanari, oggi rispettivamente direttore dell’Agenzia per la Cybersicurezza Nazionale e Senior Advisor presso Agenzia per la Cybersicurezza Nazionale, partendo dalla base fornita dal NIST, già nel 2015 avevano presentato un piano che prende in esame i passi per l’attuazione di un piano per la sicurezza informatica.
Tale piano in 120 pagine, a cura del Cyber Intelligence and Information Security Center dell’università Sapienza di Roma e del Cyber Security National Lab, secondo me è degno di menzione, come dice il commento riepilogativo, per “l’approccio alla tematica. Una metodologia intimamente legata a un’analisi del rischio e non a standard tecnologici……. Una tematica di grandissima rilevanza come hanno ampiamente dimostrato il supporto del DIS (Dipartimento per le Informazioni e Sicurezza della Presidenza del Consiglio n.d.r) all’intero progetto…”.
Filosofia borderless
Naturalmente se si parla di approcci alla tematica e non a standard tecnologici, quindi un approccio filosofico al tema, è indifferente che si parli di reti aziendali locali, in “cloud” o ibride. Gli utenti viaggiano, usano applicazioni web o VPN, usano il laptop ma anche lo smartphone o il tablet, salvano i dati sul disco, su USB o su cloud; le aziende usano Office 365 ma hanno il ERP aziendale gestito in locale, gestiscono i soldi tramite conti bancari online, il firewall è gestito localmente e hanno una connettività MPLS con le diversi sedi italiane e/o estere. Ormai il campo d’azione è diventato immenso e non più soggetto a limiti ben definiti.
Sicurezza fisica delle infrastrutture, delle applicazioni, del cloud e dello storage, cultura degli utenti, disaster recovery, business continuity e sicurezza mobile: tutto deve essere contemplato nei piani di sicurezza informatica.
Con una tale complessità di situazioni, eccezioni, attori e tecnologie presenti sul campo, l’approccio più sensato che forse era (ed è) comune nell’àmbito dello spionaggio (cioè un approccio paranoico J) è ZERO TRUST (nessuna fiducia) NETWORK: io presumo cioè che il dato sia compromesso e imposto una serie di controlli per convalidare l’autenticità e l’accesso di cose e persone, nonché le ragioni delle richieste e azioni pervenute all’ufficio IT. Dove anni fa si faceva affidamento a VPN o DMZ basandosi semplicemente su username-password, ora si “fanno le pulci” anche agli accessi che avvengono alle 02:00 quando invece è normale che avvengano tra le 08:00 e le 20:00, anche se a richiedere l’accesso è l’amministratore di rete o il CIO (Chief Information Officer).
Al già presente e non più sufficiente insieme di protocolli noti con la terna A.A.A (autenticazione, autorizzazione e accounting) si aggiunge in maniera sempre più diffusa il principio del minimo privilegio assegnato per il minor tempo possibile (least privilege), strumento rivelatosi molto efficace per il contenimento del rischio.
Questo nuovo paradigma della sicurezza che tanto coinvolge il business del campo, è anche oggetto di seminari che si possono seguire online, in diretta o in differita.
Prendendone uno ad esempio da me molto seguito, possiamo citare la divulgazione scientifica e didattica svolta dal GARR: “..rete nazionale a banda ultra-larga dedicata alla comunità dell’istruzione e della ricerca. Il suo principale obiettivo è quello di fornire connettività ad alte prestazioni e di sviluppare servizi innovativi per le attività quotidiane di docenti, ricercatori e studenti e per la collaborazione a livello internazionale.“ – https://www.garr.it/it/
L’istituzione è da tempo impegnata a diffondere la cultura della sicurezza informatica con seminari online e in presenza. Per chi fosse curioso può avere una idea della materia, della persona e della istituzione seguendo 3 moduli su “ZERO TRUST: fidarsi è bene ma no fidarsi è meglio”
Scientifica è la preparazione ad un incidente così come scientifica deve essere la risposta che deve seguire un incidente: approccio organizzato, analitico, reattivo per affrontare e gestire le conseguenze di un incidente ma anche con l’obiettivo di prevenire una violazione o contrastare un futuro attacco informatico. Tale attività viene svolta secondo quattro fasi principali:
Preparazione
Rilevamento e analisi
Contenimento, eradicazione e ripristino
Attività analisi post incidente
Stesso piano – molti bersagli – molti attori
Diverso campo d’applicazione, uguale filosofia di approccio. Dopo aver definito quali caratteristiche dovrebbe avere e a quali principi dovrebbe ispirarsi, alcuni dei passi iniziali alla corretta declinazione del piano potrebbero essere i seguenti:
Identificare i beni dell’Azienda, immateriali e le risorse tecnologiche
definire una strategia di Cybersecurity in base all’azienda
cioè cosa faccio per proteggere la mia azienda
attuare la protezione più idonea per l’azienda
inutile forse mettere la scansione della retina in un’azienda locale con 50 dipendenti che fattura 500k euro/annui mentre magari è d’obbligo metterla in un’azienda farmaceutica con 200k dipendenti nel mondo e un fatturato di 20 mld di euro/annui
controllare regolarmente il sistema di sicurezza
Un piano indipendentemente dal settore merceologico, non curante il fatto se siamo un’azienda che fornisce consulenza di sicurezza o se siamo un ospedale, cioè indipendentemente dal fatto se possiamo svolgere il ruolo di “attaccanti” o semplici vittime. E questo perché come si è visto nel tempo e dall’esperienza, vittime possono esserlo sia gli ospedali, le piccole amministrazioni comunali o enti governativi o aziende del settore: ENAC (2020), Luxottica (2020), Solarwinds (2021), KIA (2021), Mcrosoft Exchange Server (2021), solo per citarne pochissimi negli due anni! (Vedi altre ai seguenti link – non esaustivi!)
I settori a rischio sarebbero TUTTI: automobilistico, finanziario, medicale e farmaceutico, governativo, militare, informatico, energetico e via discorrendo. E non solo: la gestione dei fornitori, la cosiddetta SUPPLY CHAIN Cybersecurity è anch’essa vitale. Se rimango senza un firewall o se una parte di ricambio tarda ad arrivare o se mi affido a discutibili fornitori (connettività, hardware o software che potrebbero installare backdoor, boe di sorveglianza o altro) la robustezza della mia catena viene meno con relative conseguenze.
La dimensione dell’azienda, il suo fatturato e il suo ambito lavorativo, determinano (o dovrebbero determinare) solo il numero delle persone e i ruoli dedicati al suo ufficio di Sicurezza Informatica. Ma la tecnologia è così diversificata, la sua modalità d’ingaggio così variegata e i suoi aspetti molteplici, che nessuno può gestire da solo l’ufficio IT, a meno di non esternalizzare i servizi di cui ha bisogno. Le figure richieste in questo campo sono, ad esempio:
Security specialist
Security Administrator
Security manager
Security analyst
Chief information security officer (CISO)
Security architect
Security engineer
Data Protection Officer (DPO)
…..
Ho detto dovrebbero perché il budget riservato alla sicurezza informatica in Italia è stimato essere intorno al 10%, (2021) cresciuto leggermente nel corso degli ultimi 4/5 anni ma ancora lontano da una ragionevole percentuale, salvo poi farlo schizzare in alto esponenzialmente in caso di danni, sempre se non viene addirittura ridotto così come il personale IT (circa il 30% secondo il rapporto CLUSIT Marzo 2022 a causa del lavoro da remoto – https://clusit.it/rapporto-clusit/)
Questioni legali e normative – Il ruolo delle istituzioni
Come se non bastasse tutto questo, a complicare il campo ci sono anche le questioni legali che se non sono asfissianti sono sempre ben accette.
Non basta avere un genio Ethical Hacker per gestire la sicurezza in azienda, ma ci vogliono anche protocolli di gestione che forse il nostro hacker tralascerebbe.
Non serve la ISO/IEC 27001 o 27701 per sapere che l’azienda deve avere i sistemi aggiornati, sistemi preposti per l’antiintrusione o la loro individuazione, fare i backup almeno in duplice copia e conservarlo in una sede che NON SIA la stessa dell’azienda. Serve però per capire ad esempio come gestire utenze ed i permessi e soprattutto come gestire i fornitori.
Non serve avere il GDPR per capire che i dati dei dipendenti non devono essere divulgati ma serve per capire che devono essere protetti con certe modalità e tempistiche.
Con l’aumentare dei casi di cyberbullismo, violazione dei dati personali, furto d’identità, globalizzazione degli scambi commerciali e diverse realtà legislative in campo, enti nazionali e sovranazionali si sono attivati per legiferare, codificare e cercare di mettere un po’ di ordine: AGID, Unione Europea, Parlamento Italiano, ENISA, ACN, CINI e diverse altre e in altri paesi dell’EU similmente (ma ce ne sono altre a livello globale come il NIST ad esempio).
La pandemia COVID-19 ha messo sì in subbuglio il globo a livello organizzativo e saccheggiatolo a livello economico, ma ha portato anche aspetti positivi e dato un forte impulso a diversi settori del campo informatico a cominciare come si è detto dal livello legislativo e normativo.
Si è assistito inoltre ad un incremento del lavoro da remoto con relative conseguenze tecniche e organizzative (sembra che una buona percentuale del personale vorrebbe NON tornare in ufficio o quanto meno incentivare il lavoro da casa – procedure di sicurezza), seminari di aggiornamento e percorsi di certificazione online, congressi e molto altro, spesso anche in forma gratuita.
Alla vista di tutto ciò, il ruolo delle istituzioni, siano esse governative o private, è essenziale. Norme, codici, protocolli, manuali, seminari tecnici e di consapevolezza, facilitazione della divulgazione della cultura di massa: tutto contribuisce a formare un ambiente più sicuro e affidabile.
I Servizi d’Informazione e Sicurezza come da loro compiti istituzionali e nel Quadro Strategico Nazionale hanno elaborato un piano, poi aggiornato nel 2017, che prende in considerazione rischi, cooperazione a livello internazionale, supporto allo sviluppo industriale, standard, protocolli e PROMOZIONE E DIFFUSIONE della CULTURA, quale tassello fondamentale di uno sviluppo organico della sicurezza. Lo potete leggere al seguente link: https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2017/05/piano-nazionale-cyber-2017.pdf
Inoltre, anche a livello della pubblica amministrazione, sintomo di un avvenuta ricezione non solo del messaggio ma anche della sua importanza, si sta provvedendo in tal senso, partendo naturalmente dai vertici delle istituzioni che devono dare il buon esempio e veicolare la partecipazione dei dipendenti pubblici:
La guerra cibernetica è uno strumento di pressione e d’influenza al pari della diplomazia, delle armi da fuoco e degli accordi commerciali, per i più disparati motivi (politici, economici o ideologici). La sicurezza cibernetica è quindi un misto di architettura tecnologica, cultura e valutazione del rischio
Ci sono terabyte di libri, pdf e articoli che si possono consultare in merito. Ci sono decine di seminari, corsi online che si possono seguire come mai prima. Ci sono decine di attori che si possono seguire. Solo per (ri)citarne alcuni: GARR, NIST, ACN, CLUSIT, ITSEC, UNISA, NSA, SANS.
NB Disclaimer: Riferimenti a foto e/o fatti e/o persone son fatti sulla base di pubbliche ricerche attraverso internet. In caso di mancata attribuzione di crediti o non corretta menzione di fatti risultati da tali ricerche, gli interessati sono invitati a farlo presente e la situazione sarà corretta come dovere. Grazie e buona lettura
Articolo a cura di Michelangelo Stillante
Profilo Autore
Ha una passione per il Giappone, le lingue straniere, i viaggi e la sicurezza declinata in molteplici vesti: attitudine mentale, reparti speciali, servizi segreti e informatica. Dopo 15 anni di attività tecnologica cambia vita e si unisce a Medici senza Frontiere dove ricopre vari ruoli in varie zone “calde”. Dopo 5 anni, ritorna ad una vita quasi stanziale ma sempre con MSF come ICT Infrastructure Specialist a Praga. Tra i suoi Hobbies: lettura, scienze, viaggi, scacchi, geopolitica, arti marziali, corsa, fotografia, yoga, subacquea.
Energia, un altro cyber attacco a un gruppo italiano
Non solo Gse e Eni, anche la sede di Sarzana, in Liguria, del gruppo Canarbino è stata vittima dell’offensiva cyber in atto contro gli operatori di energia in Italia.
La ricostruzione
L’attacco informatico alla filiale di Sarzana del gruppo energetico Canarbino risale a una settimana fa, ma solo ora è stato comunicato dalla società.
<!-- LPA 52 D - 300x250 --> <!-- LPA CORSO IPEM 3 - 300x250 -->
“Una propria controllata è stata oggetto di un attacco cyber nei giorni scorsi. I sistemi di protezione del Gruppo hanno consentito di fronteggiare l’attacco che non ha causato significativi disservizi per i clienti, né la sottrazione di dati sensibili degli stessi. I sistemi sono stati subito riattivati in sequenza, dopo un’attenta attività di verifica e analisi, e sono tornati pienamente funzionanti nell’arco di una settimana”, ha spiegato la società, nata nel 2010 e presente in tutta la filiera del gas e dell’energia elettrica attraverso diverse società, alcune delle quali operano come wholesaler, altre come retailer.
“I poliziotti anti cyber attacco stanno analizzando il flusso dei dati da e per i server collegati a Canarbino. Secondo quanto filtra dagli inquirenti”, scrive il quotidiano Il Secolo XIX, “il blocco all’accesso dei dati dell’azienda sarebbe stato determinato da un cosiddetto un ransomware di ultima generazione”.
Sul cyberattacco sta indagando il comparto genovese della Polizia Postale. Polizia Postale, guidata da Ivano Gabrielli, che sta portando avanti le indagini anche sugli attacchi informatici ai danni del Gestore dei servizi energetici (GSE) e Eni. Per quanto riguarda GSE solo ieri il sito web è tornato online e “dove qualcuno ha bucato i server, criptando l’archivio dei dati e chiedendo un riscatto di 7 milioni di euro per liberarlo”, riporta Repubblica.
In un contesto globale di dipendenza dai sistemi digitali sempre più complessi, le recenti minacce informatiche assumono una priorità per il settore privato e pubblico. Nel dettaglio, alla luce di quanto riportato dall’Europol, la cui finalità è la repressione della criminalità organizzata internazionale, i gruppi della criminalità organizzata hanno reclutato hackers per fenomeni di phishing, social engineering, e SIM swapping. Pertanto, il reclutamento di queste figure sta diventando una pratica sempre più utilizzata[1] e risulta di fondamentale importanza una conoscenza del quadro nel rispettivo paese.
A tal proposito, in Francia il “Cybermalveillance.gouv.fr”, quale programma governativo che svolge un ruolo di sensibilizzazione, prevenzione e sostegno in termini di sicurezza digitale tra la popolazione francese, ha condotto un sondaggio alla fine del 2021. Più precisamente, sono state coinvolte le comunità con meno di 3.500 abitanti, che rappresentano il 91% dei comuni francesi. L’obiettivo della ricerca è la comprensione del livello di digitalizzazione, l’analisi delle vulnerabilità ed esaminare le esigenze che caratterizzano i vari comuni.
Come si evince dal report il 77% dei comuni che hanno aderito a tale ricerca non dispone di un responsabile IT e di conseguenza esternalizza la gestione di tale reparto. In aggiunta, il 65% degli enti locali ritiene che il rischio nel cyberspazio sia basso o inesistente, solamente il 35% considera il rischio di un cyber attacco molto alto, ma si interroga al tempo stesso sui mezzi per mitigare tale fenomeno come il budget a disposizione, le risorse umane competenti in materia e gli strumenti efficienti a disposizione[2].
Pertanto, dallo studio emerge che gli intervistati non sono a conoscenza del quadro normativo in vigore in Francia e in Europa, ad eccezione del General Data Protection Regulation (GDPR), in vigore dal 2016.
Inoltre, giova ricordare che nell’ultimo periodo in Francia gli enti locali hanno assunto le vesti di target da parte dei cyber criminali i cui effetti si sono riversati su tutta la comunità. Per tale ragione, nel settembre 2020 il governo francese, con l’obiettivo di rilanciare l’economia colpita dalla crisi sanitaria legata alla pandemia di Covid-19 e favorire lo sviluppo dei settori emergenti, ha varato il piano “France Relance”, il quale presta particolare attenzione al tema della cybersecurity dei comuni, con un fondo di 136 milioni di euro. Più precisamente, l’obiettivo è rafforzare la “sicurezza delle amministrazioni, delle comunità, delle istituzioni sanitarie e degli enti pubblici, rafforzando al contempo l’ecosistema industriale francese”.
In data 4 luglio 2022, il “Cybermalveillance.gouv.fr”, in collaborazione con il “Commission Nationale de l’Informatique et des Libertés” (CNIL), l’Autorità Garante della protezione dei dati francese, offre una nuova guida la cui finalità è informare gli eletti locali e gli agenti territoriali sugli obblighi e le responsabilità delle autorità locali e dei loro esercizi pubblici in materia di cybersecurity[3].
Linee guida: obblighi e responsabilità
Nell’esercizio delle loro competenze e nei rapporti con i cittadini, gli enti locali e le loro strutture pubbliche sono tenuti a rispettare determinati obblighi:
Obblighi relativi alla protezione dei dati personali;
Obblighi relativi all’implementazione di servizi elettronici locali;
Obblighi relativi all’hosting dei dati sanitari.
In merito alla protezione dei dati personali non si può non tener conto dei numerosi dati che gli enti locali devono trattare sia per uso interno, come gli uffici di risorse umane e la videosorveglianza, ma anche per uso esterno, come lo stato civile, le liste elettorali e le iscrizioni scolastiche.
Come si evince dall’art. 37 del General Data Protection Regulation (GDPR), ogni ente locale o istituzione pubblica locale, indipendentemente dalle sue dimensioni, è tenuto a nominare un responsabile della protezione dei dati o data protection officer (DPO).
Inoltre, l’obbligo di protezione dei dati personali da parte degli enti locali implica che tre passaggi chiave per un trattamento conforme alla normativa europea:
Valutazione d’impatto sulla protezione dei dati: nell’ipotesi in cui un trattamento possa generare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento è obbligato ad effettuare una valutazione d’impatto delle operazioni previste;
Elaborazione dei dati: le autorità locali sono obbligate ad implementare misure di sicurezza adeguate ai possibili rischi che potrebbero colpire i dati personali. In aggiunta, vi è l’obbligo di utilizzare e conservare i dati personali solo nella misura strettamente necessaria, in conformità al principio di minimizzazione. Tuttavia, il trattamento deve basarsi su almeno una delle possibili basi giuridiche previste dal GDPR: consenso al trattamento, esecuzione di un contratto, obbligo legale, salvaguardia di interessi vitali dell’interessato, legittimo interesse. Inoltre, qualsiasi data breach deve essere segnalato al “Commission Nationale de l’Informatique et des Libertés” (CNIL) entro 72 ore se comporta un rischio per i diritti e le libertà degli interessati;
Conservazione e archiviazione dei dati: la durata della conservazione dei dati deve essere proporzionata e adeguata alle finalità del trattamento e deve essere annotata nel registro del DPO per ogni trattamento interessato.
Le misure di sicurezza da adottare sono le seguenti:
proteggere le postazioni di lavoro (antivirus, EDR);
protezione degli elementi di rete (firewall, proxy);
aggiornamento regolare e continuo dei sistemi e dei software utilizzati;
l’implementazione di backup regolari e regolarmente testati;
l’implementazione di un sistema di autenticazione degli utenti affidabile e robusto;
crittografia dei flussi di rete su Internet (tramite HTTPS);
la definizione di una politica di autorizzazione chiaramente definita per limitare l’accesso ai dati;
impostare i registri delle connessioni e monitorarli per rilevare una compromissione.
Successivamente, in relazione agli obblighi relativi all’implementazione di servizi elettronici locali, giova ricordare che a partire da 5000 euro di entrate annuali, la fornitura di servizi di pagamento online agli utenti da parte delle autorità locali è obbligatoria. I servizi telematici comprendono tutti i servizi offerti dai mezzi di comunicazione elettronici che consentono agli utenti di richiedere un servizio, fare una dichiarazione, richiedere un’autorizzazione o pagare un servizio. Tutti i servizi elettronici offerti dagli enti locali devono soddisfare i requisiti del “Référentiel Général de Sécurité” (RGS), emanato con il Decreto n. 112/ 2010.
In aggiunta, i comuni, nel corso di attività di prevenzione, diagnosi, cura o monitoraggio sociale e medico-sociale, hanno l’obbligo di trattare i dati sanitari. Questi ultimi possono essere ospitati direttamente dalla struttura interessata o esternalizzati a un fornitore di servizi. Le attività di esternalizzazione ad un fornitore terzo sono soggette a requisiti di certificazione preventiva rilasciata da un organismo di certificazione approvato.
Come già segnalato, le conseguenze di cyber attacchi possono ricadere su un’intera comunità, causando danni ai cittadini ad esempio, un incidente dovuto a un malfunzionamento del sistema di segnalazione o di illuminazione pubblica, ma anche danni economici diretti o indiretti, rispettivamente costi relativi alla riconfigurazione del sistema informativo interessato o l’indisponibilità di strutture pubbliche: museo, piscina comunale o biblioteca.
Pertanto, alla luce di quanto evidenziato, il “Commission Nationale de l’Informatique et des Libertés” (CNIL) ha richiamato le diverse tipologie di responsabilità legali a cui sono esposti i comuni in caso di attacchi informatici:
Responsabilità amministrativa: in tale categoria rientrano le sanzioni amministrative dell’Autorità Garante della protezione dei dati francese il cui importo delle sanzioni pecuniarie può arrivare a 20 milioni di euro o al 4% del fatturato. Inoltre, è presenta la “responsabilità per colpa”, in forza del quale i cittadini possono ritenere l’amministrazione responsabile per colpa quando non ha adempiuto ai suoi obblighi e l’inadempienza ha causato loro un danno diretto o indiretto. Infine, quando i cittadini subiscono un danno a causa della mancanza di manutenzione di una struttura o di un’opera pubblica, in virtù del principio della responsabilità amministrativa per danni alle opere pubbliche, il comune può essere condannato a risarcire il danno subito dai cittadini;
Responsabilità civile: è possibile l’ipotesi in cui via sia un accumulo di colpe nell’esercizio delle funzioni e di conseguenza una responsabilità civile personale dei rappresentanti eletti e dei funzionari pubblici, anche in caso di cyber attacchi;
Responsabilità penale: la responsabilità penale del personale e dei rappresentanti eletti degli enti locali e delle loro strutture pubbliche può derivare dalla violazione delle norme relative alla protezione dei dati personali, ma anche dalla commissione di atti imprudenti o negligenti.
Conclusioni
È ormai evidente come lo sviluppo di una cyber postura europea sia di riflesso un obiettivo che ogni paese vuole raggiungere nel medio-lungo termine. Pertanto, la condivisione di tali Linee guida dimostra il grande interesse che il “Commission Nationale de l’Informatique et des Libertés” (CNIL) pone per costruire un cyber spazio sicuro e affidabile, coinvolgendo i comuni tramite un percorso di formazione culturale.
[2] Cybermalveillance.gouv.fr, La cybersécurité dans les collectivités de moins de 3 500 habitants: résultats détaillés, April 2022.
[3] Cybermalveillance.gouv.fr, Guide obligations et responsabilités des collectivités locales en matière de cybersécurité, July 2022.
Articolo a cura di Luca Barbieri
Profilo Autore
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security. Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno. Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.
Infrastrutture critiche, Roberto Setola è il nuovo Editor in Chief dell’International Journal of Critical Infrastructure Protection
Per la prima volta un italiano viene nominato Editor in Chief della principale rivista internazionale specializzata in protezione delle infrastrutture critiche. È Roberto Setola, professore ordinario presso la Facoltà di Ingegneria dell’Università Campus Bio-Medico di Roma e direttore del Master in Homeland Security UCBM, che da anni forma i professionistidella sicurezza nei settori delle infrastrutture critiche, dalle reti informatiche alle ferrovie, dalle telecomunicazioni alla rete elettrica.
La nomina di Roberto Setola alla direzione di una così prestigiosa rivista internazionale rappresenta un importante riconoscimento al grande lavoro svolto dai ricercatori italiani per il miglioramento della sicurezza e della continuità operativa delle infrastrutture che erogano servizi essenziali alla popolazione.
<!-- LPA 52 D - 300x250 --> <!-- LPA CORSO IPEM 3 - 300x250 -->
La designazione di Roberto Setola a Editor in Chiefdell’International Journal of Critical Infrastructure Protectionavviene in un momento cruciale per la sicurezza dei sistemi infrastrutturali nazionali, nel quale il tema della resilienza sta acquisendo una crescente rilevanza. Come evidenzia infatti il prof. Setola nel suo editoriale di esordio pubblicato sulla rivista, “…gli effetti dovuti alla pandemia e ai fenomeni climatici che hanno caratterizzato questa torrida estate e che presumibilmente si presenteranno in autunno e, soprattutto, le conseguenze della carenza di gas dovuto al conflitto russo ucraino, avranno significative conseguenze sia sulla continuità operativa di molte filiere industriali. A queste potrebbero aggiungersi conseguenze di ordine sociale e pubblico legate alle problematiche occupazionali che potrebbero generare uno scenario da tempesta perfetta all’interno del quale sarà fondamentale la capacità dei diversi operatori di garantire l’erogazione dei servizi essenziali per limitare le conseguenze negative alla popolazione…”.
Per questo obiettivo è auspicabile, come sostiene ancora Setola, che “…i singoli operatori predispongano specifici piani per la gestione di queste situazioni complesse avendo ben chiari quali siano le attività da salvaguardare, sfruttando in modo ottimale le proprie flessibilità e le scarse risorse. Piani che dovranno essere sufficientemente dinamici da potersi adattare ai diversi scenari che potrebbero presentarsi…”.
Essenziale inoltre, per gli operatori, dotarsi di una adeguata struttura di gestione e coordinamento come, da diverso tempo, promuove l’Associazione italiana dei security manager, AIPSA. È altresì fondamentale migliorare la cooperazione tra i diversi operatori e con le istituzioni pubbliche: significative interdipendenze tra le infrastrutture europee, sempre più interconnesse, impongono infatti l’adozione di misure cross-settoriali coordinate, sicuramente più efficaci ed efficienti rispetto ad iniziative autonome ed estemporanee, sia in termini di consumi elettrici che di mitigazione di danni alla popolazione.
Infrastrutture critiche tra minacce naturali e scelte dei governi
Pubblichiamo di seguito il primo editoriale del professor Roberto Setola nelle vesti di Editor in Chief dell’International Journal of Critical Infrastructure Protection, incarico che ha appena assunto.
L’autunno e l’inverno 2022 rappresenteranno in Europa un periodo molto impegnativo per gli operatori delle infrastrutture critiche. Essi si troveranno a dover gestire uno scenario molto complesso a causa della presenza contemporanea di una pluralità di minacce di origine naturali e antropica.
<!-- LPA 52 D - 300x250 --> <!-- LPA CORSO IPEM 3 - 300x250 -->
Infatti, devono considerare il persistente degli effetti connessi con la pandemia di Covid-19 in termini di ridotta disponibilità di personale qualificato e di carenza di componenti e semi-lavorati su diverse catene di approvvigionamento a causa delle politiche di lockdown che sono adottate in Cina per contrastare l’epidemia e che implicano il blocco di interi settori produttivi in quella nazione e, di conseguenza, nei commerci internazionali.
Inoltre, il 2022 è stato l’anno più caldo degli ultimi due secoli con temperature molto elevate (fino a 40°C in gran parte dell’Europa) e con una grave siccità (in media si è registrata una riduzione del 50% delle precipitazioni). Questo ha comportato significative condizioni di stress per diverse infrastrutture, con la necessità di operare in condizioni critiche e con un aumento della domanda di sistemi di raffreddamento. Inoltre, la siccità non solo ha contribuito all’aumento degli incendi boschivi su larga scala, con un impatto immediato su molte strutture necessarie al funzionamento di queste infrastrutture, ma ha anche influito sulla produzione di energia elettrica a causa della ridotta disponibilità di acqua nei bacini per le centrali idroelettriche e, più in generale, dell’assenza di acqua nei fiumi da utilizzare per il raffreddamento delle centrali termiche. Purtroppo, i meteorologi sottolineano la possibilità, nell’immediato futuro, di eventi climatici estremi come trombe d’aria, tornadi, inondazioni, ecc. come già sperimentato in diversi Paesi europei, che possono creare ingenti danni a varie infrastrutture e alla popolazione.
Infine, in uno scenario di tempesta perfetta, la guerra tra Russia e Ucraina potrebbe provocare una ulteriore carenza molto significativa nelle forniture di gas. La Commissione europea ha già lanciato un piano per ridurre del 15% il consumo di gas in Europa, ma non è chiaro se tale taglio sarà sufficiente e diversi Paesi stanno prevedendo scenari più severi che prevedono il bloccando di specifici settori industriali e la riduzione generalizzata della qualità dei servizi, pur di risparmiare energia. Ciò avrà gravi effetti sul benessere della popolazione (a partire dalla temperatura interne delle abitazioni e dei luoghi di lavoro, ma anche su altri aspetti come la riduzione della potenza dei segnali idi telefonia mobile, il rallentamento della velocità di connessione ad internet, la riduzione nel numero dei treni giornalieri, ecc.). È ovvio che la chiusura di filiere industriali (come sta già accadendo per quelle ad alta intensità energetica) avrà conseguenze concrete sia sulla capacità di approvvigionamento di specifiche risorse, ma soprattutto in termini di impatto su un significativo numero di lavoratori, con effetti economici negativi.
Questo, insieme all’elevato costo dell’energia (decuplicato rispetto all’anno scorso), può creare un terreno fertile in cui i gruppi antagonisti possono cercare di sfruttare il malcontento popolare per “giustificare” azioni violente contro il “sistema”, a partire dal danneggiamento/sabotaggio di componenti delle diverse infrastrutture critiche individuati quali simboli interesse del potere economico e del governo. Infrastrutture che devono anche contrastare gli attacchi (informatici) di gruppi terroristici e/o sponsorizzati da StatI stranieri che intendono sfruttare la presenza di tali criticità per amplificare le conseguenze negative delle loro attività e creare paura, frustrazione e malcontento nella popolazione.
Ciò significa che gli operatori delle infrastrutture critiche avranno modi di verificare in concreto la loro preparazione in tema di gestione della resilienza. Si tratta, purtroppo, dello scenario perfetto per verificare quanto le strategie, i piani, le azioni e le conoscenze adottate siano adeguate a supportare la continuità operativa. A tal fine, gli operatori devono identificare i propri asset critici, adottare iniziative di sicurezza proattive per prevenire e contrastare le condizioni di pericolo, implementare strategie adattive per gestire situazioni impreviste e favorire un rapido recupero della funzionalità a valle di un qualunque evento negativo con l’obiettivo di continuare ad erogare i propri servizi alla popolazione anche in condizioni degradate. In una parola, devono essere resilienti da una prospettiva olistica, non solo rispetto a singole classi di minacce.
La capacità degli operatori di infrastrutture critiche di gestire una situazione del genere è decisamente migliorata rispetto al 2003, quando abbiamo sofferto di problemi simili legati alle alte temperature e alla siccità. Ma questa volta si sono aggiunte complicazioni – Covid e guerra – a rendere lo scenario più complesso e integrato. L’effetto delle interdipendenze tra catene di approvvigionamento, settori, Paesi è sempre più evidente e deve essere attentamente considerato per stimare le conseguenze negative di qualsiasi evento, come è possibile osservare esaminando agli effetti collaterali indotti da qualsiasi degrado che si verifichi in una qualsiasi delle infrastrutture critiche.
Questo ha conseguenze immediate sulle modalità con le quali sono identificazione di quali sono gli elementi più critici di ogni infrastruttura che non può essere effettuata esclusivamente con una visione utilitaristica del singolo operatore. Da qui la necessità di specifici approcci in grado di allocare in modo ottimale in una prospettiva olistica le scarse risorse, perché altrimenti le soluzioni saranno inefficaci e non in grado di garantire il benessere della popolazione.
Negli ultimi anni, abbiamo osservato una maggiore presa di coscienza della rilevanza dell’importanza della resilienza nella comunità delle infrastrutture critiche, grazie alla promozione di una cultura della resilienza e a un significativo sviluppo delle attività di ricerca e sviluppo.
In questo campo, l’International Journal of Critical Infrastructure Protection (IJCIP) rappresenta una delle vetrine più autorevoli dove le metodologie, le soluzioni e le tecnologie più innovative vengono proposte, analizzate, confrontate fornendo un punto di vista unico sull’essenza delle migliori pratiche e innovazioni in tema di protezione e la resilienza delle infrastrutture.
Seguendo questa linea, a partire da questo numero, abbiamo deciso che l’editoriale della rivista sarà uno spazio per sollecitare l’attenzione della comunità scientifica e dei professionisti sulle tendenze, le esigenze e i requisiti più rilevanti per promuovere concretamente un’efficace cultura della resilienza e fornire strumenti metodologici e tecnologici adeguati a contrastare le minacce naturali e antropiche e gestire efficacemente le situazioni di rischio.
In Italia l’energia è sotto cyber-attacco. Eni la nuova vittima
È andato a buon fine un attacco informatico ai danni di Eni, ma con “conseguenze di lieve entità”, fa sapere il gigante energetico. Si tratterebbe di un ransomware, secondo fonti di Bloomberg, la prima a dare la notizia.
Energia sotto cyber attacco
Eni è stata colpita, dopo il cyber-attacco sferrato, nella notte tra domenica e lunedì scorsi, ai danni del Gestore dei servizi energetici (Gse). L’energia sembra essere dunque un bersaglio delle cyber gang proprio nei giorni in cui il Governo è alle prese con provvedimenti straordinari per contrastare il caro-bollette. Massima allerta di intelligence e Agenzia per la cybersicurezza nazionale, considerando l’attivismo russo sul fronte della minaccia cyber. Valutata l’ipotesi che sia in corso una campagna offensiva. E domani potrebbe svolgersi a Palazzo Chigi, prima del Consiglio dei ministri, una riunione del Comitato interministeriale per la sicurezza della Repubblica (Cisr). Sui casi specifici indagano gli specialisti della Polizia postale.
<!-- LPA 52 D - 300x250 --> <!-- LPA CORSO IPEM 3 - 300x250 -->
La nota di Eni: “Le conseguenze risultano attualmente di lieve entità”
Eni ha fatto sapere oggi che “i sistemi di protezione interni della società hanno rilevato nei giorni scorsi, nell’ambito delle attività di monitoraggio delle infrastrutture informatiche, rafforzate a seguito dell’inizio del conflitto in Ucraina, accessi non autorizzati alla rete aziendale e stiamo lavorando per valutare le conseguenze del tentativo d’attacco, che risultano attualmente di lieve entità”.
L’attacco informatico a Use
Per quanto riguarda Gse, l’attacco è avvenuto “per mezzo di un malware di ultima generazione” e la società ha reso indisponibili sito internet e portali per “mettere in sicurezza i dati e i sistemi informativi”. Ad ora il sito risulta ancora irraggiungibile e gli esperti dell’Agenzia per la cybersicurezza nazionale sono al lavoro per rimediare all’attacco e contribuire al ripristino dei servizi. Nelle stesse ore anche il Comune di Gorizia ha subito un attacco informatico di tipo ransomware, cioè con richiesta di riscatto e l’azione contro Gse potrebbe appartenere a questa stessa tipologia, sempre più diffusa.
Gabrielli: “La minaccia ibridaha preso il sopravvento sulla guerra fisica“
Solo ieri l’Autorità delegata alla sicurezza della Repubblica, Franco Gabrielli, aveva rilanciato l’allarme cyber. “La minaccia ibrida – sono le parole del sottosegretario – ha preso il sopravvento sulla guerra fisica ed io continuo a ritenere preoccupante tutto quello che si muove nello spazio cibernetico”. La preoccupazione è condivisa dal Governo che nel decreto aiuti bis ha inserito una norma per consentire all’Intelligence di adottare misure di contrasto in ambito cibernetico in caso “di crisi o di emergenza a fronte di minacce che coinvolgono aspetti di sicurezza nazionale e non siano fronteggiabili solo con azioni di resilienza”. Non basta rafforzare le difese cyber, dunque, occorre anche poter contrattaccare, quando l’attaccante è identificato.
Meet What Might be the World’s Smallest Cybersecurity Device
Disclosure: Our goal is to feature products and services that we think you’ll find interesting and useful. If you purchase them, Entrepreneur may get a small share of the revenue from the sale from our commerce partners.
These days, cybercriminals are running rampant. And it’s not just big businesses that are the targets. One study found that small businesses are the targets of 43 percent of data breaches. When your trade secrets and information are at risk, you have to do everything you can to protect them — especially if you’re not working on a protected enterprise network these days.
Deeper Network
One simple way to add a layer of cybersecurity to your home office operation is by investing in Deeper Connect Pico, the world’s smallest cybersecurity hardware device, the company says. But don’t be fooled by its size; Deeper Connect Pico packs a cybersecurity punch.
This clever device integrates a seven-layer, enterprise-grade firewall and the world’s only Decentralized VPN (DPN) into a machine you can plug-and-play anywhere. There are no subscription fees, all you have to do is pay once and enjoy protection for life, no matter where you’re connecting to the internet. The travel-friendly device sets up in a matter of minutes to give you access to unrestricted, secure internet anywhere, thanks to the included Wi-Fi adapter.
With the DPN, you’ll always have a fully decentralized VPN experience with multi-routing, smart routing, and unrestricted access to content from any country on fast, anonymous internet connections. Plus, Pico blocks all ads while you’re browsing and even performs active blockchain mining to earn you passive income when you share your extra bandwidth. (It also offers one-click parental controls if you’re worried about what’s going on on your home network.)
Dma: “Messaggi da WhatsApp su Signal”. Come garantire sicurezza e privacy
Insieme al Digital Services Act di cui abbiamo parlato recentemente, il 5 luglio scorso il Parlamento Europeo ha approvato anche la Legge sui Mercati Digitali (Digital Markets Act– DMA). Attraverso questa normativa si introduce l’interoperabilità obbligatoria nei mercati digitali: avevo precedentemente illustrato l’importanza di questo approccio che, costringendo i fornitori di diversi servizi a realizzarli interoperabili, rende i mercati contendibili: vuol dire che diversi operatori possono partecipare alla contesa per ottenere la scelta degli utenti nell’uso dei propri servizi senza essere impediti da pratiche scorrette da parte di chi ha maggiori quote di mercato.
Quali i gatekeeper obbligati all’interoperabilità?
A questo scopo il DMA si concentra su alcuni servizi di base e sui fornitori in posizione di dominanza. Ecco i servizi di piattaforma di base (= Core Platform Services – CPS) soggetti alla regolamentazione:
<!-- TIESSE --> <!-- LPA 52 D - 300x250 -->
servizi di intermediazione,
motori di ricerca,
reti sociali (= social networks),
condivisione di video,
messaggistica,
sistemi operativi,
browser web,
assistenti virtuali,
cloud computing,
pubblicità online,
indipendentemente dal fatto che siano forniti tramite dispositivi personali, dispositivi IoT (Internet of Things = Internet delle Cose, l’estensione della comunicazione via Internet a qualunque oggetto) o immersi in altri dispositivi tecnologici (p.es., un’automobile o una televisione).
Per quanto riguarda i fornitori dei CPS, il DMA regolamenta solo quelli denominati gatekeeper, cioè quelli che per le dimensioni della loro utenza sono in grado di controllare interi eco-sistemi. Sono considerati gatekeeper gli operatori che:
hanno un valore di mercato di 75 miliardi di euro oppure un fatturato annuale negli ultimi 3 anni nell’Area Economica Europea di almeno 7,5 miliardi di euro, e
erogano almeno un CPS in almeno 3 paesi europei con almeno 45 milioni di utenti finali attivi al mese e almeno 10.000 utenti commerciali attivi all’anno per ognuno degli ultimi 3 anni, considerando solo gli utenti che vivono o hanno la residenza nel territorio dell’Unione Europea.
È previsto che i gatekeeper soddisfino una serie di obblighi, tra i quali i più rilevanti sono i seguenti divieti di:
utilizzare i dati personali per presentare pubblicità mirate,
combinare dati personali degli utenti con i dati del CPS proprio o di altri fornitori o con dati personali di altri fornitori,
iscrivere l’utente – a meno di un suo esplicito consenso (col divieto di domandare nuovamente il consenso in caso di diniego per almeno un anno) – ad altri CPS dello stesso fornitore e di imporne l’iscrizione come condizione di utilizzo di un servizio,
sfavorire utenti commerciali che attraverso la piattaforma del fornitore offrono servizi in competizione con quelli del fornitore stesso,
imporre agli utenti di utilizzare i browser web o i sistemi di pagamento del fornitore.
Ulteriori obblighi per i gatekeeper riguardano la possibilità per l’utente di cambiare le impostazioni predefinite per un CPS sul proprio dispositivo, potendo disinstallare qualunque servizio preinstallato e scegliere uno dei servizi equivalenti di altri fornitori, fin dal primo utilizzo ed in qualunque momento, e stabilirlo come servizio predefinito da usare, tranne il caso si tratti di un servizio essenziale per il funzionamento del dispositivo stesso, che non può essere fornito in modo tecnicamente indipendente. Lo stesso vale per ulteriori servizi che l’utente volesse installare sul dispositivo, ai quali deve inoltre essere consentito l’accesso, ai fini dell’interoperabilità, alle stesse componenti software e hardware presenti sul dispositivo per l’erogazione dei CPS forniti dal gatekeeper. L’unica eccezione, che deve essere debitamente giustificata, viene concessa per quei servizi la cui installazione o il cui funzionamento presenti rischi per l’integrità del dispositivo stesso.
Il nucleo delle richieste di interoperabilità viene esplicitato dal DMA per i servizi di messaggistica, per i quali i gatekeeper devono rendere i loro servizi interoperabili con quelli di qualunque altro fornitore che ne faccia richiesta, fornendo a richiesta e a titolo gratuito le specifiche di sicurezza e privatezza e le soluzioni tecniche di interfacciamento eventualmente necessarie. Per quanto riguarda i servizi di comunicazione diretta tra due utenti, la richiesta deve essere soddisfatta entro 3 mesi e deve consentire ai due utenti di scambiarsi testo, immagini, messaggi vocali, video e altri file allegati. Il termine si allunga a 2 anni per la comunicazione tra gli utenti interni a un gruppo (conosciuta popolarmente come chat), comprendendo le stesse forme di quella tra due persone. Un termine di 4 anni è invece previsto per le chiamate vocali o video dirette tra due utenti o all’interno di un gruppo. Nel consentire questa interoperabilità il gatekeeper può scambiare solo dati strettamente necessari e può chiedere alla Commissione l’estensione di tali termini qualora ci siano motivi derivanti dalla necessità di realizzare l’interoperabilità garantendo sicurezza e privatezza. L’estensione dei requisiti di interoperabilità ai servizi dei social network, che nella versione approvata dal Parlamento Europeo a dicembre 2021 era stata prevista da subito, verrà invece valutata dopo 3 anni dall’entrata in vigore del regolamento.
Come garantire la crittografia delle comunicazioni?
Il punto critico di queste prescrizioni di interoperabilità risiede nella necessità di mantenere sicurezza e privatezza anche quando interagiscono utenti di due operatori diversi. Normalmente, infatti, questi servizi sono protetti da una crittografia “da un capo all’altro” (end-to-end) che consente di crittare il contenuto del messaggio sullo smartphone di partenza e decrittarlo solo sullo smartphone di destinazione, salvaguardando così il contenuto stesso da ogni possibile intercettazione. Questo è quello che accade tra due utenti di WhatsApp (che è gestito dal gatekeeperFacebook – adesso Meta) o tra due utenti di Signal (che non rientra nella classificazione come gatekeeper). Ma se un utente di WhatsApp e uno di Signal vogliono comunicare la crittografia non può essere più gestita all’interno di una stessa piattaforma. Sulla base di questa osservazione, a marzo 2022 era nata un’azione di comunicazione che criticava questo requisito, ovviamente sostenuta da chi aveva tutto l’interesse a mantenere lo status quo. Però l’interoperabilità che mantiene la privatezza anche tra due piattaforme diverse è tecnicamente possibile (anche se non facilissima): lo ha dimostrato proprio Meta quando ha realizzato la crittografia “da un capo all’altro” tra la sua piattaforma Facebook e quelle di WhatsApp e Instagram dopo averle acquisite. Sono possibili sostanzialmente due strade da un punto di vista tecnico, una di più immediata realizzazione, l’altra più lenta da costruire.
Come fare, tecnicamente, a far mandare a un utente di WhatsApp un messaggio a una persona su Signal?
Per fare un semplice esempio concreto, immaginiamo che Aldo, utente di WhatsApp, voglia mandare un messaggio a Bianca, utente di Signal. In questo caso entrambi gli utenti vengono identificati mediante il loro numero telefonico e questo primo passo è facilmente risolto. In generale può essere complicato visto che piattaforme diverse possono identificare gli utenti con meccanismi diversi, ma è ugualmente risolvibile. Col primo approccio bisogna che, da qualche parte lungo il percorso che va dallo smartphone di Aldo allo smartphone di Bianca, il messaggio “esca” dalla protezione crittografica di WhatsApp ed “entri” nella protezione di Signal. Tecnicamente serve un componente software che si chiama bridge (= ponte). Il problema è che il luogo in cui si trova questo bridge diventa il punto vulnerabile in cui un malintenzionato può cercare di violare la privatezza della comunicazione, perché in quel punto il messaggio non è protetto dalla crittografia. La contromisura migliore è quindi non avere un bridge centralizzato ma avere un componente che svolge questa funzione sullo smartphone di Aldo (per i messaggi che Aldo manda a Bianca, e simmetricamente su quello di Bianca per la comunicazione in verso opposto). Oltre al vantaggio che, distribuendolo su tanti dispositivi viene minimizzato il guadagno per un eventuale attaccante, si ha quello che il dispositivo di partenza è comunque il luogo nel quale il messaggio è presente in forma non crittata. Per realizzare questo, quindi, l’app di WhatsApp dovrà essere estesa a contenere il bridge per Signal e simmetricamente per l’app di Signal. Però, per consentire l’interoperabilità anche con, per esempio, Telegram e Viber (altre due applicazioni di messaggistica), l’app di WhatsApp dovrà contenere anche i bridge verso questi altri due servizi (e viceversa). È chiaro che questa non è la soluzione ideale dal punto di vista tecnico, perché rende le app più pesanti e più lente.
L’altra soluzione: un protocollo condiviso
L’altra strada è quella di usare un protocollo di comunicazione (cioè un linguaggio ed un insieme di regole di conversazione) condiviso, che permetterebbe a qualunque fornitore di parlare con qualunque altro mantenendo la riservatezza “da un capo all’altro” per i messaggi degli utenti coinvolti. Concettualmente, è la stessa cosa che accade nel caso dei browser e dei siti web, che si scambiano informazioni attraverso il protocollo HTTPS (e il protocollo sottostante TLS) mantenendo la riservatezza della comunicazione. È questo che vi consente, qualunque sia il vostro browser, di operare sul sito della vostra banca online senza che malintenzionati possano intercettare i dati in transito. Tra l’altro, il protocollo usato da Signal è già liberamente disponibile, sia come specifica che nella sua implementazione in formato sorgente, il che implica che la sua sicurezza – essendo stata scrutinata da molti programmatori – è probabilmente maggiore di quella di protocolli le cui specifiche non sono conosciute e le cui implementazioni sono sotto forma di software proprietario. Un ulteriore punto di partenza è il protocollo in corso di standardizzazione da parte dell’IETF (Internet Engineering Task Force, è l’organo che definisce le regole tecniche per i sistemi che consentono il funzionamento di Internet) denominato Messaging Layer Security. In aggiunta, esistono già servizi di messaggistica di diversi fornitori che sono tra loro interoperabili perché basati su standard aperti quali Matrix e XMPP.
Insomma, non si partirà da zero e certamente la spinta fornita dal DMA, che si applicherà a partire da 6 mesi e 20 giorni dopo la sua pubblicazione sulla Gazzetta Ufficiale dell’Unione Europea, quindi presumibilmente all’inizio del 2023, servirà a focalizzare gli sforzi in una direzione che va certamente a vantaggio dell’utente finale. (I lettori interessati potranno dialogare con l’autore, a partire dal terzo giorno successivo alla pubblicazione, su questo blog interdisciplinare).