Al via l’adozione della guida nazionale TIBER-IT, test avanzati di cybersicurezza per il settore finanziario italiano
La Banca d’Italia, la Commissione Nazionale per le società e la Borsa (Consob) e l’Istituto per la Vigilanza sulle Assicurazioni (IVASS) hanno adottato congiuntamente laGuida Nazionale TIBER-IT, come metodologia di riferimento per la conduzione, su base volontaria, da parte delle singole entità finanziarie di test avanzati di cybersicurezza.
La Guida, si legge in una nota emessa da Consob, costituisce il recepimento nel nostro Paese del Threat Intelligence‑Based Ethical Red teaming framework (cd. TIBER-EU), emanato dalla BCE, modello di riferimento per la conduzione di test avanzati di cybersicurezza armonizzati a livello europeo.
<!-- TIESSE --> <!-- LPA 52 D - 300x250 -->
Le entità finanziarie eseguono tali test, guidati dall’analisi delle minacce cyber, in modo commisurato rispetto ai propri modelli di business e operativi e dei relativi scenari di rischio. Lo scopo è quello di rafforzare la capacità di difesa proattiva delle singole entità finanziarie, consentendo di migliorare la resilienza cibernetica del sistema finanziario nel suo complesso e, per tale via, la sua stabilità complessiva.
La Guida è rivolta prioritariamente ai maggiori operatori e alle infrastrutture vitali del sistema finanziario, per assicurare la continuità delle attività economiche e dei servizi alla collettività e la loro sicurezza e affidabilità, di pari passo con lo sviluppo digitale dell’economia e della società.
Adozione della Guida nazionale del TIBER-IT
La minaccia cyber è particolarmente accentuata per il settore finanziario, in ragione delle motivazioni economiche degli attaccanti, della numerosità e diversificazione dei soggetti che vi operano, della stretta interconnessione tra i diversi nodi del sistema: è molto elevata la possibilità che un malfunzionamento o un grave attacco a un singolo operatore possa trasmettersi ad altri e che, per tale via, possa essere compromessa la stabilità e l’efficienza del sistema finanziario, la continuità dei servizi finanziari, bancari e assicurativi, la sicurezza del sistema dei pagamenti e la fiducia di cittadini e imprese.
Gli organismi di regolamentazione e standardizzazione a livello internazionale ed europeo e le autorità del sistema finanziario hanno adottato e stanno perfezionando numerose misure per rafforzare la capacità di prevenzione, difesa e reazione dei singoli operatori e del sistema finanziario nel suo complesso alla minaccia cibernetica.
Il TIBER-IT si rivolge a più tipologie di entità finanziarie italiane: le infrastrutture di mercato, i gestori di sistemi di pagamento e di infrastrutture strumentali tecnologiche o di rete, le sedi di negoziazione, le banche, gli istituti di pagamento e gli istituti di moneta elettronica, gli intermediari finanziari ex art. 106 TUB, le imprese di assicurazione e gli intermediari assicurativi. I test potranno essere condotti dalle entità finanziarie su base volontaria, tenuto conto del livello di maturità cibernetica raggiunto da ciascuna; l’entità finanziaria mantiene la decisione finale di sottoporsi al test ed è responsabile della gestione di tutti i rischi correlati alla sua esecuzione, che avviene a cura di società scelte dall’entità che si sottopone al test. Le tre Autorità indirizzano la programmazione dei test in linea con l’evoluzione degli scenari di rischio e la rilevanza delle entità finanziarie per la continuità di servizio del settore.
In particolare, la Guida nazionale TIBER-IT: a) definisce la metodologia e il modello operativo per la conduzione di test di tipo TLPT da parte delle entità finanziarie italiane; b) individua le fasi in cui si articola il processo di test; c) definisce i ruoli e le attività dei diversi attori coinvolti (Autorità, soggetto che effettua il test e fornitori esterni). Per supportare le entità finanziarie nell’utilizzo della nuova metodologia e nelle attività di test, le tre Autorità mettono a disposizione un centro di competenza dedicato: il TIBER Cyber Team Italia (TCT), il cui funzionamento è assicurato da esperti della Banca d’Italia, in collaborazione con quelli della Consob e dell’IVASS.
Il TCT è raggiungibile tramite l’indirizzo email: tiber-it@bancaditalia.it.
What You Need to Know About This New Cybersecurity Trend
Opinions expressed by Entrepreneur contributors are their own.
With an expected compound annual growth rate of up to 95.6% between 2021 and 2026, confidential computing is poised to become one of the hottest trends in cybersecurity in the next few years — especially in high-risk sectors (and some of our most important ones), such as finance and healthcare.
Let’s look at how it’s changing the game regarding storing confidential data and which companies are paving this innovative way.
Digitalization has always come with a dilemma about what happens to personal information. Events like the Cambridge Analytica scandal and numerous accounts of major organizations having their systems hacked highlight how much is at risk when we use computers and technology.
It is bad enough on an individual level — nobody wants their bank details or intimate photos stolen. But for businesses and governments, the consequences of reaching sensitive information are even more worrying. And there is a reason for worry — one report found that the number of data breaches in 2021 grew by 17% compared to 2020. So the problem, as it seems, is here to stay.
Confidential computing offers a solution by protecting data while it’s still in use. Unlike most encryption methods, it focuses on data that are still being processed (when it remains unencrypted in memory) rather than after. More specifically, it isolates sensitive information and puts it in a separate, protected enclave, usually using cloud technology. Then, nobody can access the data without an authorized application code — and if an unauthorized code (such as malware) tries to get in, they’re denied access.
Understanding the theory of confidential computing is a great start, but to deeply comprehend its potential, you must look at use cases. Given the term itself has “confidential” in the name, the method is an extension of cybersecurity. Since almost every business now relies on cybersecurity to look after its data on some level, the applications could reach just about any sector or industry; however, it’s most beneficial for the companies that face the highest risk when handling data — such as finance and healthcare companies.
Finance
Financial services like banks have always been targets for hacking attacks, potentially resulting in losses of hundreds of millions of dollars. It’s therefore a natural place to implement serious cybersecurity measures.
Confidential computing would allow different financial institutions to exchange data without leaving it vulnerable — for example, banks could share data and carry out analysis, allowing them to identify potentially suspicious patterns, which would make it easier to spot cases of fraud earlier on.
Healthcare
Our health is crucial to practically everything else we do in life, and sharing data with healthcare providers is unavoidable. But sharing it with the wrong hands, like information about our DNA or diseases, could cause serious problems. Cybersecurity is vital here, and confidential computing could provide a solution by protecting data even as healthcare professionals use it.
Confidential computing could pave the way for uses of the data that may have been deemed too risky previously. For example, collecting data on patients in critical condition and using AI to find patterns and understand what they may be suffering from. Meanwhile, healthcare organizations have been infamously slow to adjust to these new technologies, partly due to the complications of securing the data.
Unsurprisingly, some of the biggest names in tech and computing are leading the way regarding confidential computing.
Google Cloud is Google’s confidential computing offering, and it allows customers to encrypt their data as they use it through advanced CPUs. Plus, it allows people to collaborate without compromising security, which is crucial for businesses carrying out dynamic processes.
Then there’s IBM, which has a range of confidential computing services, including IBM Cloud Hyper Protect Cloud Services (providing end-to-end protection), IBM Cloud Data Shield (for containerized applications) and Secure Execution for Linux (for hybrid cloud environments).
Another name to watch is Microsoft Azure, Microfot’s cloud computing service to protect business and consumer data as they’re using it. Microsoft stores data in hardware and processes it after verifying the cloud environment to ensure security.
But there are also some lesser-known companies with some promising innovations. One of them is the leading Israeli cyber company Hub Security, which uses a variety of hardware and software solutions to store data, alongside AI tools to monitor data and model potential threats continuously. This could help solve some of the problems in healthcare and finance outlined previously.
Hub has already approved a merger with a special-purpose acquisition company worth $1.28 billion. The deal will give Hub $172 million to fund its business and potential money from institutional investors in Israel and the U.S. The deal shows that investors recognize its potential — as far as picking early winners in confidential computing goes, it seems like one to watch.
As confidential computing reinvents how business and security are carried out across various sectors, the companies at the heart of the industry, who provide the technology and the tools needed for confidential computing, are set to thrive and grow rapidly.
https://www.entrepreneur.com/article/430710
PIPL: la disciplina cinese dei trasferimenti transfrontalieri dei dati
In data 1° novembre 2021 è entrato in vigore in Cina il Personal Information Protection Law of the People’s Republic of China (“PIPL”, 个人信息保护法) che ha introdotto una regolamentazione dei dati personali in Cina. Dopo otto mesi dalla sua emanazione le autorità cinesi hanno introdotto nuove regole per il trasferimento transfrontaliero dei dati personali.
Più precisamente, come indicato nel GDPR, Capo V “Trasferimenti di dati personali verso paesi terzi o organizzazioni internazionali”, anche nel PIPL, Capo III “Regole per la fornitura transfrontaliera di dati personali” sono indicati i requisiti che devono essere rispettati per tale procedimento.
Ai sensi dell’art. 38, qualora un responsabile del trattamento dei dati personali[1] debba fornire dati personali al di fuori del territorio della Repubblica popolare cinese deve soddisfare i seguenti elementi:
superamento di una valutazione di sicurezza da parte del Cyberspace Administration of China (“CAC”, 国家互联网信息办公室);
certificazione di protezione dei dati personali condotta da un’organizzazione professionale, nelle vesti di ente terzo, in conformità con il Cyberspace Administration of China (“CAC”, 国家互联网信息办公室);
stipulare un contratto standard con il destinatario estero secondo il contratto tipo formulato dal Cyberspace Administration of China (“CAC”, 国家互联网信息办公室) stabilendo sia i diritti e gli obblighi di entrambe le parti;
altre condizioni previste da leggi, regolamenti amministrativi dal Cyberspace Administration of China (“CAC”, 国家互联网信息办公室).
Standard Contractual Clauses (SCC)
In data 30 giugno 2022, il Cyberspace Administration of China (“CAC”, 国家互联网信息办公室) ha condiviso un draft intitolato “Provisions on the Standard Contract for the Cross-border Transfers of Personal Information” (“Draft Provisions”, 个人信息出境标准合同规定) per la consueta consultazione pubblica, la quale si concluderà il 29 luglio 2022.
Come si evince dall’art. 38 del PIPL, par. 3, il contratto standard è uno strumento legale a cui un’entità può ricorrere per essere compliant nei trasferimenti dei dati personali al di fuori della Cina. Inoltre, giova ricordare che tale contratto dovrà essere sottoscritto e depositato presso il governo cinese.
Ai sensi dell’art. 4 delle “Draft Provisions”, il contratto standard si può utilizzare solo se un’entità è in grado di soddisfare tutti i seguenti requisiti:
il soggetto in questione non deve risultare nella categoria dei Critical Information Infrastructure Operators (CIIO);
la gestione dei dati personali deve essere inferiore ad 1 milione di persone;
dal 1° gennaio dell’anno precedente, la quantità cumulativa di dati personali fornite all’estero non ha raggiunto le 100.000 persone;
dal 1° gennaio dell’anno precedente, la fornitura cumulativa di dati personali sensibili all’estero non ha raggiunto 10.000 persone.
Inoltre, l’entità, prima di fornire dati personali all’estero, è obbligata a condurre preventivamente una valutazione d’impatto sulla protezione dei dati personali, prestando attenzione alla legittimità e la necessità del trattamento dei dati personali, la quantità ed il grado di sensibilità dei dati che vengono trasferiti all’estero e i rischi che il trasferimento di quest’ultimi può comportare per i diritti degli interessati. In aggiunta, con l’obiettivo di garantire un trasferimento dei dati sicuro si dovrà tener conto della responsabilità e degli obblighi assunti dal destinatario all’estero, e verranno valutati i rischi di perdita o manomissione dei dati, analizzando anche la normativa del paese di corrispondenza.
Alla luce di tali considerazioni, come indicato “Draft Provisions”, il contratto standard deve contenere i seguenti elementi:
le informazioni di base dei responsabili del trattamento dei dati personali e dei destinatari all’estero, inclusi, a titolo esemplificativo ma non esaustivo, nome, indirizzo, nome di contatto, informazioni di contatto;
la finalità, la portata, il tipo, la sensibilità, la quantità, il metodo, il periodo di conservazione, il luogo di conservazione dei dati personali oggetto di trasferimento all’estero;
la responsabilità e gli obblighi dei responsabili del trattamento dei dati personali e dei destinatari all’estero, nonché le misure tecniche per prevenire i rischi per la sicurezza che possono derivare dal trasferimento di quest’ultimi;
l’impatto delle politiche e dei regolamenti sulla protezione delle informazioni personali del paese o della regione in cui si trova il destinatario all’estero sul rispetto dei termini del presente contratto;
i diritti degli interessati e le modalità per esercitare quest’ultimi;
le clausole per la risoluzione del contratto e per la responsabilità per inadempimento contrattuale.
Guidelines for Cybersecurity Standards
In data 24 giugno 2022, il China’s National Information Security Standardization Technical Committee ha condiviso le “Practical Guidelines for Cybersecurity Standards – Specification for Security Certification of Cross-Border Processing of Personal Information” (“Certification Specification”, 网络安全标准实践指南—个人信息跨境处理活动安全认证规范).
Lo scopo di tale documento è fornire gli elementi necessari per l’attuazione di uno degli schemi di certificazione del Personal Information Protection Law of the People’s Republic of China (“PIPL”, 个人信息保护法), ovvero la certificazione in relazione alle attività di trattamento che coinvolgono determinati trasferimenti di dati transfrontalieri.
Pertanto, sarà possibile ottenere la certificazione per determinate attività:
trattamento transfrontaliero di dati personali tra filiali o affiliate di una società multinazionale o della stessa entità economica;
trattamento dei dati personali coperto dalla portata extraterritoriale del PIPL (art. 3, par. 2), ovvero quando lo scopo è di analizzare e valutare le attività delle persone fisiche domestiche al di fuori del territorio della Repubblica popolare cinese.
Conclusioni
In conclusione, è ragionevole comparare le “Certification Specification” del diritto cinese con quanto indicato dall’art. 47 del GDPR, le “Binding Corporate Rules” (BCR). Queste ultime sono strumenti a cui gruppi societari ricorrono con l’obiettivo di trasferire dati personali da un Paese comunitario ad un Paese terzo. Pertanto, nel contesto globalizzato della Data Economy, il riconoscimento al trasferimento di dati personali tramite le BCR è un grande vantaggio che le filiali di multinazionali possono trarre e l’intervento del legislatore cinese in materia di protezione dei dati personali testimonia l’importanza che le aziende, esercenti attività commerciale in Cina, devono riservare alle nuove norme cinesi.
Note
[1] Giova ricordare che ai sensi dell’art. 9 del PIPL i responsabili del trattamento dei dati personali sono responsabili delle loro attività di trattamento dei dati personali e adottano le misure necessarie per salvaguardare la sicurezza dei dati personali che trattano.
Articolo a cura di Luca Barbieri
Profilo Autore
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. A. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami in diritto cinese e cyber security. Inoltre, ha conseguito il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre. Attualmente collabora in uno studio legale specializzato in diritto delle nuove tecnologie, privacy e cyber security.
Italia all’ottavo posto a livello globale per data breach, 143 euro per ogni dato rubato. Il report
IBM Security ha pubblicato l’annuale Cost of a Data Breach Report, che rivela violazioni dei dati senza precedenti sia in termini di costo sia di impatto. Il costo medio globale dei data breach ha raggiunto il massimo storico di $4,35 milioni, un aumento di circa il 13% rispetto agli ultimi due anni analizzati dal report. Questi risultati potrebbero contribuire all’aumento dei costi di beni e servizi: il 60% delle organizzazioni prese in considerazione ha infatti aumentato i prezzi a seguito delle violazioni, un aumento che si somma alla crescita dei prezzi, già elevata in tutto il mondo, dovuta a inflazione e problemi della supply chain.
Il susseguirsi degli attacchi informatici sta inoltre facendo luce sull’ “effetto persecutorio” dei data breach nelle aziende. Il report IBM rileva che l’83% delle organizzazioni analizzate ha subito più di una violazione di dati nel corso della propria attività. Inoltre, le violazioni continuano ad avere effetti sempre più a lungo termine: circa il 50% dei costi dei data breach viene sostenuto più di un anno dopo la violazione.
Data breach: in Italia il singolo dato rubato vale 143 euro
Per quanto riguarda il nostro Paese la situazione non è delle migliori. Secondo il report il costo di ogni singolo dato rubato è di 164 dollari in media a livello globale, mentre in Italia è di 143 euro.
Tra le 17 aree geografiche analizzate, gli Stati Uniti sono il Paese che ha pagato di più. L’Italia si colloca all’ottavo posto. A livello globale, il settore sanitario è stato il più attaccato, con una media di $9,23 milioni per data breach. In Italia, è l’industria farmaceutica ad aver pagato di più: ogni dato rubato è costato €182. Seguono il settore tecnologico (€174) e quello dei servizi finanziari (€173).
Per quanto riguarda i vettori iniziali di attacco, se a livello globale quasi il 20% è costituito da credenziali rubate o compromesse, in Italia il primo vettore è il phishing. In netto contrasto con la media globale, il vettore di attacco che comporta i costi maggiori in Italia è la perdita accidentale di dati o device, che è costata €4,92 milioni (contro $3,94 milioni globali).
I ransomware rimangono tra i metodi di attacco principali (11%). A tal proposito, lo studio ha evidenziato che il pagamento del riscatto per i ransomware non solo non contribuisce ad arginare i costi delle violazioni, ma va a finanziare un’industrializzazione del cybercrime: negli ultimi tre anni, la durata dei ransomware è calata del 94%, da oltre tre mesi a 4 giorni, lasciando alle organizzazioni una finestra temporale sempre più ristretta per reagire.
250 giorni per identificare e contenere i data breach
I giorni per identificare e contenere i data breach sono 250 in Italia, contro i 284 di media globale. Il lavoro da remoto, se adottato per oltre il 50% della popolazione aziendale, è considerato un fattore di rischio, in quanto aumenta i giorni necessari all’identificazione e contenimento dei data breach di oltre il 22%.
Le aziende italiane che hanno sistemi di security maturi sono riuscite a dimezzare i costi dei data breach (€2,16 milioni di euro contro €4,86 per le imprese che non hanno ancora adottato sistemi di security). Il 43% delle aziende prese in esame nel mondo non hanno adottato o sono ancora nelle fasi in iniziali di adozione della security nel cloud.
Solo il 40% delle imprese nazionali è in possesso di un livello sufficientemente maturo di sistemi “Zero Trust”, mentre per le altre il report evidenzia delle importanti mancanze nelle infrastrutture critiche.
I ransomware contro le infrastrutture critiche
Nell’ultimo anno, è aumentata in tutto il mondo la preoccupazione per le infrastrutture critiche, sempre più bersaglio dei cybercriminali. Molte agenzie governative per la sicurezza informatica hanno sollecitato allerta contro gli attacchi malevoli. Infatti, il report di IBM rivela che i ransomware e gli attacchi distruttivi costituiscono il 28% delle violazioni verso organizzazioni parte di settori infrastrutturali critici – finanziario, manifatturiero, sanitario e dei trasporti tra gli altri – evidenziando come gli autori delle minacce stiano cercando di innescare una rottura delle supply chain globali, che si affidano a queste organizzazioni.
Nonostante l’invito alla cautela, e un anno dopo che l’Amministrazione Biden ha emesso un ordine esecutivo sulla sicurezza informatica incentrato sull’importanza dell’adozione di un approccio zero trust per rafforzare la sicurezza informatica della nazione, il report ha evidenziato che solo il 21% di questo tipo di imprese adotta un modello di sicurezza zero trust. A ciò si aggiunge che il 17% delle violazioni dirette a infrastrutture critiche è stato causato dalla compromissione iniziale di un business partner, evidenziando che i rischi per la security spesso derivano da una fiducia eccessiva negli ambienti di collaborazione.
Le aziende che pagano il riscatto non fanno un “affare”
Secondo il report, le aziende che hanno pagato le richieste di riscatto hanno speso circa $610.000 in meno come costo medio di una violazione rispetto a quelle che hanno scelto di non pagare, senza considerare l’importo del riscatto pagato. Tuttavia, considerando il costo medio del riscatto, che secondo Sophos ha raggiunto $812.000 nel 2021, le imprese che decidono di pagare il riscatto potrebbero sostenere costi totali più elevati. Inoltre, questi capitali vanno a finanziare inconsapevolmente futuri attacchi di ransomware, mentre potrebbero essere destinati a interventi di remediation e recovery e alla ricerca di potenziali reati federali.
La persistenza del ransomware, nonostante il significativo impegno globale per bloccarlo, è alimentata dall’industrializzazione dei crimini informatici. IBM Security X-Force ha scoperto che la durata degli attacchi di ransomware diretti alle aziende è diminuita del 94% negli ultimi tre anni – passando da oltre due mesi a poco meno di quattro giorni. Un ciclo di vita dell’attacco così esponenzialmente breve può condurre ad attacchi di impatto maggiore, poiché lascia agli addetti alla security una finestra di tempo molto piccola per rilevarli e contenerli. Con un “tempo di riscatto” che scende a poche ore, è fondamentale che le aziende diano priorità ad una verifica rigorosa dei manuali di incident response. Tuttavia, il report indica che il 37% delle organizzazioni prese in esame che hanno piani di incident response non li controlla regolarmente.
Il Principio di Accountabilty nel Nuovo Regolamento UE 2016/679 – Prima Parte
Con l’entrata in vigore del Regolamento UE 2016/679 (di seguito “GDPR”), il concetto di “dato proprietario” si evolve nel concetto di “controllo del dato”, per agevolare così la libera circolazione dei dati personali. Ne è riprova l’art. 1 del GDPR, che al paragrafo 1 recita: “Il presente regolamento stabilisce norme relative alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché norme relative alla libera circolazione di tali dati”. Ai sensi del par. 3, la libera circolazione dei dati personali nell’Unione non può essere limitata né vietata per motivi attinenti alla protezione delle persone fisiche con riguardo al trattamento dei dati personali.
Attori e criteri del trattamento dei dati nel GDPR
In questo rinnovato contesto e al fine di proteggere i diritti e le libertà fondamentali delle persone fisiche – in particolare il diritto alla protezione dei dati personali – l’art. 1, par. 2 del GDPR ha introdotto alcune importanti novità nella disciplina del trattamento dei dati personali[1], la più rilevante delle quali attiene al nuovo approccio al rischio basato sul principio di accountability (responsabilizzazione). Saranno di seguito brevemente esaminati alcuni articoli del GDPR nei quali è riscontrabile il predetto principio, strettamente connesso alla compliance del titolare del trattamento.
Tale principio non rappresenta una novità, anzi: il suo esordio è avvenuto inizialmente con la Convenzione OCSE del 1980, il cui Par. 14 recita: “Il responsabile del trattamento dei dati dovrebbe essere responsabile del rispetto delle misure che rendono effettivi i principi indicati sopra” e successivamente ha trovato collocazione nel Parere n. 3/2010 del gruppo WP 29[2]. Trattasi dunque di un principio “ampio”, idoneo a permeare le varie fasi nelle quali il trattamento si articola, che richiede un approccio di tipo dinamico e non statico tale da manifestarsi in un modello organizzativo in costante evoluzione.
Figura principale del principio di accountability è il titolare del trattamento[3] (oppure i contitolari, in presenza di più titolari) che assume tale ruolo non in virtù di una disposizione ma ipso iure quando, “singolarmente o insieme ad altri, determina le finalità e i mezzi del trattamento di dati personali” ai sensi dell’art. 4, par. 1 n. 7 del GDPR[4]. Analogo ragionamento deve essere svolto nell’ipotesi di determinazioni dei mezzi e delle finalità del trattamento dei dati personali tra due o più titolari, quando si rientra nell’istituto della contitolarità ex art 26[5] del GDPR.
Il regime di contitolarità[6] non si instaura a seguito di un accordo tra due o più contitolari ma con la presenza degli elementi costitutivi della titolarità; e cioè la determinazione congiunta delle finalità e dei mezzi per uno o più trattamenti.
Esaminati brevemente sia la figura che gli elementi costitutivi del titolare e dei contitolari, occorre evidenziare il rilievo del principio di accountability in alcune fasi del trattamento (che decorre dalla fase di progettazione per giungere alla sua conclusione, ivi inclusa la fase di conservazione e/o eliminazione dei dati personali oggetto del trattamento).
Il titolare oppure i contitolari del trattamento sono tenuti a comprovare che il trattamento dei dati personali sia svolto in coerenza con l’art. 5 del GDPR; in particolare, dopo aver assunto le misure di sicurezza (art. 5 par. 1 lett. f) e verificata l’efficacia delle stesse, sono tenuti, se necessario, a riesaminarle e ad aggiornarle a conferma della dinamicità del principio di accountability.
La protezione dei dati personali fin dalla progettazione di un trattamento, così come la protezione per impostazione predefinita, è un’attività necessaria per poter avviare qualsiasi trattamento: entrambe implicano l’adozione di misure tecniche e organizzative adeguate alla luce delle analisi dei rischi, se necessario della valutazione d’impatto e da ultimo, ricorrendone i presupposti, della consultazione preventiva, così da soddisfare i requisiti ex art. 25 del GDPR.
Con l’avvio del trattamento il titolare è tenuto, ai sensi degli art. 13 e 14, a rendere a ciascun interessato l’informativa per comunicare gli elementi essenziali del trattamento – quali ad esempio il titolare, il responsabile per la per la protezione dei dati, le basi giuridiche, le finalità etc. – nonché per comunicare il procedimento per l’esercizio dei diritti che il Regolamento gli attribuisce.
Tra le basi giuridiche di cui il titolare può avvalersi c’è il consenso dell’interessato che, come da art. 7 paragrafo 1 del GDPR, può essere acquisito secondo il principio della libertà della forma e in aderenza al principio di responsabilizzazione sancito dall’art. 5 paragrafo 2, che recita: “Qualora il trattamento sia basato sul consenso, il titolare del trattamento deve essere in grado di dimostrare che l’interessato ha prestato il proprio consenso al trattamento dei propri dati personali”.
Il Considerando n. 32 del GDPR, poi, specifica quanto segue: “ilconsenso dovrebbe essere espresso mediante un atto positivo inequivocabile con il quale l’interessato manifesta l’intenzione libera, specifica, informata e inequivocabile di accettare il trattamento dei dati personali che lo riguardano, ad esempio mediante dichiarazione scritta, anche attraverso mezzi elettronici, o orale”.
Il titolare, ricorrendone la necessità, può nominare un Responsabile ex art. 28[7] del GDPR purché questi sia in possesso dei requisiti previsti dal paragrafo 1 e cioè, nel caso di trattamenti da effettuarsi per suo conto, deve ricorrere unicamente a responsabili del trattamento che presentino garanzie sufficienti per mettere in atto misure tecniche e organizzative adeguate in modo tale che il trattamento soddisfi i requisiti del presente regolamento e garantisca la tutela dei diritti dell’interessato in omaggio, anche nel caso di specie al principio di accountability.
La nomina di un responsabile, infatti, non esime il titolare dall’eventuale culpa in eligendo nel caso sia nominato un responsabile non in possesso di garanzie sufficienti per mettere in atto misure tecniche e organizzative adeguate, nonché dalla culpa in vigilando dovuta al mancato controllo delle attività delegate al responsabile ex art. 28 del GDPR.
La forma scritta ad substantiam, anche elettronica, richiesta dall’art. 28 rappresenta infatti solo una cornice del contratto o dell’atto giuridico a norma del diritto dello Stato o dell’Unione che disciplinerà e definirà, in dettaglio, gli elementi richiesti a norma del paragrafo 3[8] non essendo consentito al titolare delegare il controllo nei confronti del responsabile.
La Commissione, con la decisione in nota[9], ha recentemente approvato le clausole contrattuali tipo che soddisfano i requisiti per i contratti tra titolari e responsabili del trattamento di cui all’articolo 28, paragrafi 3 e 4, del regolamento (UE) 2016/679 e all’articolo 29, paragrafi 3 e 4, del regolamento (UE) 2018/1725.
Al titolare è richiesto un ruolo “produttivo” per documentare quanto previsto nell’art. 28, par. 1 del GDPR così da poter dimostrare l’accountability. Esso può essere esonerato da rivendicazioni di terzi per azioni cagionate e non conformi ai dettati degli accordi con il responsabile esclusivamente nel caso in cui quest’ultimo (fatti salvi gli arti. 82, 83, e 84) violi il GDPR, determinando finalità e mezzi del trattamento tali da essere considerato egli stesso titolare del trattamento in argomento.
Note
[1]Art. 4, par. 1 n. 1 – «dato personale»: qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»); si considera identificabile la persona fisica che può essere identificata, direttamente o indirettamente, con particolare riferimento a un identificativo come il nome, un numero di identificazione, dati relativi all’ubicazione, un identificativo online o a uno o più elementi caratteristici della sua identità fisica, fisiologica, genetica, psichica, economica, culturale o sociale.
[3]Art. 4, par. 1 n. 7 – «titolare del trattamento» la persona fisica o giuridica, l’autorità pubblica, il servizio o altro organismo che, singolarmente o insieme ad altri, determina le finalità e i mezzi del trattamento di dati personali: quando le finalità e i mezzi di tale trattamento sono determinati dal diritto dell’Unione o degli Stati membri, il titolare del trattamento o i criteri specifici applicabili alla sua designazione possono essere stabiliti dal diritto dell’Unione o degli Stati membri.
[4] La determinazione congiunta delle finalità e dei mezzi e non l’accordo tra le parti rappresenta il fatto costitutivo della contitolarità. L’autonomia privata, pertanto, non può derogare alle disposizioni poste a presidio dei diritti degli interessati
Allorché due o più titolari del trattamento determinano congiuntamente le finalità e i mezzi del trattamento, essi sono contitolari del trattamento. Essi determinano in modo trasparente, mediante un accordo interno, le rispettive responsabilità in merito all’osservanza degli obblighi derivanti dal presente regolamento, con particolare riguardo all’esercizio dei diritti dell’interessato, e le rispettive funzioni di comunicazione delle informazioni di cui agli articoli 13 e 14, a meno che (e nella misura in cui) le rispettive responsabilità siano determinate dal diritto dell’Unione o dello Stato membro cui i titolari del trattamento sono soggetti. Tale accordo può designare un punto di contatto per gli interessati.
L’accordo di cui al paragrafo 1 riflette adeguatamente i rispettivi ruoli e i rapporti dei contitolari con gli interessati. Il contenuto essenziale dell’accordo è messo a disposizione dell’interessato.
Indipendentemente dalle disposizioni dell’accordo di cui al paragrafo 1, l’interessato può esercitare i propri diritti ai sensi del presente regolamento nei confronti di e contro ciascun titolare del trattamento.
[6]Tale ricostruzione è confermata in EDPB, Guidelines 07/2020 on the concepts of controller and processor in the GDPR adopted 02 September 2020, n. 61, pagg. 19 e 20, che così recita: “Joint controllership also requires that two or more entities have exerted influence over the means of the processing. This does not mean that, for joint controllership to exist, each entity involved needs in all cases to determine all of the means. Indeed, as clarified by the CJEU, different entities may be involved at different stages of that processing and to different degrees. Different joint controllers may therefore define the means of the processing to a different extent, depending on who is effectively in a position to do so.”
Analoga ricostruzione è presente nella sentenza judgment in Fashion ID, C-40/17ECLI: EU:2018:1039, paragraph 74.
[7]Art. 4, par. 1 n. 8 – «responsabile del trattamento»: la persona fisica o giuridica, l’autorità pubblica, il servizio o altro organismo che tratta dati personali per conto del titolare del trattamento.
I trattamenti da parte di un responsabile del trattamento sono disciplinati da un contratto o da altro atto giuridico a norma del diritto dell’Unione o degli Stati membri, che vincoli il responsabile del trattamento al titolare del trattamento e che stipuli la materia disciplinata e la durata del trattamento, la natura e la finalità del trattamento, il tipo di dati personali e le categorie di interessati, gli obblighi e i diritti del titolare del trattamento. Il contratto o altro atto giuridico prevede, in particolare, che il responsabile del trattamento:
a) tratti i dati personali soltanto su istruzione documentata del titolare del trattamento, anche in caso di trasferimento di dati personali verso un paese terzo o un’organizzazione internazionale, salvo che lo richieda il diritto dell’Unione o nazionale cui è soggetto il responsabile del trattamento; in tal caso, il responsabile del trattamento informa il titolare del trattamento circa tale obbligo giuridico prima del trattamento, a meno che il diritto vieti tale informazione per rilevanti motivi di interesse pubblico;
b) garantisca che le persone autorizzate al trattamento dei dati personali si siano impegnate alla riservatezza o abbiano un adeguato obbligo legale di riservatezza;
c) adotti tutte le misure richieste ai sensi dell’articolo 32;
d) rispetti le condizioni di cui ai paragrafi 2 e 4 per ricorrere a un altro responsabile del trattamento;
e) tenendo conto della natura del trattamento, assista il titolare del trattamento con misure tecniche e organizzative adeguate, nella misura in cui ciò sia possibile, al fine di soddisfare l’obbligo del titolare del trattamento di dare seguito alle richieste per l’esercizio dei diritti dell’interessato di cui al capo III;
f) assista il titolare del trattamento nel garantire il rispetto degli obblighi di cui agli articoli da 32 a 36, tenendo conto della natura del trattamento e delle informazioni a disposizione del responsabile del trattamento;
g) su scelta del titolare del trattamento, cancelli o gli restituisca tutti i dati personali dopo che è terminata la prestazione dei servizi relativi al trattamento e cancelli le copie esistenti, salvo che il diritto dell’Unione o degli Stati membri preveda la conservazione dei dati;
h) metta a disposizione del titolare del trattamento tutte le informazioni necessarie per dimostrare il rispetto degli obblighi di cui al presente articolo e consenta e contribuisca alle attività di revisione, comprese le ispezioni, realizzati dal titolare del trattamento o da un altro soggetto da questi incaricato.
Con riguardo alla lettera h) del primo comma, il responsabile del trattamento informa immediatamente il titolare del trattamento qualora, a suo parere, un’istruzione violi il presente regolamento o altre disposizioni, nazionali o dell’Unione, relative alla protezione dei dati.
[omissis].
[9] Decisione di esecuzione (UE) 2021/915 della Commissione del 4 giugno 2021 relativa alle clausole contrattuali tipo tra titolari del trattamento e responsabili del trattamento a norma dell’articolo 28, paragrafo 7, del regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio e dell’articolo 29, paragrafo 7, del regolamento (UE) 2018/1725 del Parlamento europeo e del Consiglio (Testo rilevante ai fini del SEE) https://eur-lex.europa.eu/legal-content/IT/TXT/HTML/?uri=CELEX:32021D0915&from=EN.
Articolo a cura di Massimo Ippoliti
Profilo Autore
Tecnologo presso l’UAIG del CNR. Abilitato all’esercizio della professione forense.
How big is the risk that someone will hack an EV charging network?
Enlarge/ There are many good reasons why an EV charger should be networked, but it does come with vulnerabilities.
Aurich Lawson | Getty Images
The Infrastructure Investment and Jobs Act, as passed by Congress last November, authorizes $7.5 billion to help meet US President Joe Biden’s goal of installing 500,000 stations by 2030. Biden aims to have EVs represent half of all new vehicles being sold in the US by 2030. But as the number of stations increases, the number of vulnerabilities does as well.
For the past several years, hackers have been busy aiming their attacks at electrical system vulnerabilities. In the case of charging stations, some of these soft spots are located inside the stations; some are located inside the equipment that controls connections between the grid and the station; and still, others are inside assets that sit on the grid side of the relationship, and these are mostly owned by utilities. Europe-based wind power companies (Deutsche Windtechnik AG, Enercon GmbH, and Nordex SE) have suffered attacks focused on stopping the flow of electrons, identity theft attacks, and stolen payments. In most cases, the results can be service disruptions affecting customers and revenue reductions for the providers of electrons and/or asset owners.
Hackers perpetually seek out ways to use any and all system vulnerabilities to their maximum advantage. This is a problem for the consumer, just as it is for commercial enterprises. Added to the stresses created by several types of hacker disruptions—physical destruction; electronic jamming; creating a “Denial of Service”—are concerns about weak control systems. From his perch at PlugInAmerica.org, Ron Freund worries that the existing supervisory control and data acquisition hardware is primate.
“It doesn’t handle the simple faults gracefully, and is not reliable, much less scalable. But it also is not yet on the Internet, so is inaccessible (for the most part). In fact, it’s scary how primitive some of these systems still are,” Freund told me.
Protect your backend
Situated at the heart of EV infrastructure are stations connected to a central control unit, commonly referred to as “the backend.” This backend communicates over a wireless network using the same technology as a SIM card (in other words, it uses machine-to-machine communications). Stations collect sensitive data such as payment data, location data, and demographic data that might include email addresses and IP numbers. Since a mobile app or an RFID card is used to access the station, sensitive data is also collected on the apps, including location data and online behavior history.
According to Thomas Russell of the National Cybersecurity Center, “this data can be used to find patterns of daily routines and location data as well as private information.” Networked stations have obvious advantages for operators, who can monitor usage and reliability in real time, but being networked means being vulnerable.
According to Joe Marshall at Cisco Talos, “The most vulnerable elements of an electric vehicle charging station will usually be the EV management system (aka the EVCSMS). Vendors who own these stations need to stay connected with them over the Internet to process payments, perform maintenance, and make their services available to EVs.” Consequently, this can expose their stations to attackers who may seek to exploit that EVCSMS.
Marshall is distressed that EVCSMSes are “vulnerable in numerous ways.” Many are developed with poor security practices—from hard-coded (and thus stealable) credentials to poor security code development that lets attackers exploit management interfaces to compromise the system. He thinks that “this is not dissimilar from many modern IoT devices, like web cameras or home routers” that traditionally have poorly designed security. EV management system is incredibly similar to other IoT products and markets, as well.
https://arstechnica.com/?p=1856853
Il ransomware Lockbit paralizza St Mary, cittadina canadese alle prese con il malware
St Mary, cittadina canadese presa di mira da un attacco hacker. Il ransomware Lockbit ha bloccato i server e crittografato i dati dell’intera cittadina dell’Ontario: richiesto il riscatto.
Siamo ormai abituati alle notizie di attacchi hacker da parte di ransomware particolarmente maligni. Questa volta è toccato ad un’intero paesino dell’Ontario che, a causa di un ransomware, si è ritrovato con i server fuori uso ed i dati crittografati. A questo si aggiunge anche la richiesta di riscatto che rappresenta una vera e propria estorsione.
In base alle dichiarazioni del portavoce della cittadina canadese i server sono stati messi fuori uso il 20 Luglio, il cyber attacco è stato rivendicato dalla LockBit gang nel dark web mettendolo nella lista delle ultime violazioni perpetrate.
Gli abitanti, tentando di raggiungere il sito web della cittadina, sono stati colti di sorpresa dal messaggio di allerta che spiegava come fosse in corso una verifica interna riguardo un attacco alla sicurezza informatica. Fortunatamente non sono stati presi di mira servizi critici come: i portali dei vigili del fuoco, della polizia, dei sistemi idrici e delle acque reflue, che funzionano correttamente. Per adesso i dati non sono stati né sottratti né rivenduti ma è stata indicata una scadenza per il pagamento del riscatto oltre la quale verranno divulgati pubblicamente.
La cyber gang Lockbit è uno dei più organizzati e con il numero maggiore di successi nelle estorsioni informatiche. Secondo il rapporto della società Digital Shadows, nel secondo trimestre del 2022, il gruppo è in assoluto il più attivo e gli attacchi gestiti dai suoi affiliati rappresentano più di un terzo del totale degli attacchi informatici indirizzati alle organizzazioni pubbliche. Attualmente, secondo i ricercatori, le vittime di Lockbit sono 231, mentre quelle di Conti – il secondo gruppo di hacker specializzato in questo tipo di frodi – conta soltanto 70 attacchi.
Il ruolo della ricerca della cyber security nel settore life science
Introduzione: il contesto della politica UE
Nella nuova strategia dell’Unione Europea la cybersecurity ha assunto ab initio una significativa importanza per la sicurezza dell’Unione stessa, in quanto i cittadini devono essere tutelati dalle minacce informatiche.
Nel 2020 il Presidente della Commissione Europea ha dichiarato che “stiamo vivendo nel decennio digitale europeo”. Alla fine del 2020, la Commissione europea e l’Alto rappresentante hanno presentato una comunicazione congiunta su “The EU’s Cybersecurity Strategy for the Digital Decade”.
Nella premessa del relativo documento viene enunciato che “l’economia, la democrazia e la società dell’UE dipendono, ora più che mai, da strumenti digitali e connettività sicuri e affidabili. Pertanto, la cybersecurity risulta essenziale per dare origine ad un’Europa digitale, verde e resiliente”.
Inoltre, il panorama industriale dell’UE è sempre più digitalizzato e connesso e ciò comporta anche che gli attacchi informatici abbiano un impatto sulle industrie e gli ecosistemi di gran lunga superiore rispetto al passato. Tali minacce sono aggravate dalle tensioni geopolitiche riguardanti la rete Internet globale e aperta e il controllo delle tecnologie lungo l’intera catena di approvvigionamento. Compresi componenti elettronici, analisi dei dati, cloud, reti più veloci e più intelligenti con il 5G e oltre, crittografia, intelligenza artificiale (IA), nonché nuovi e affidabili paradigmi di calcolo e di elaborazione dati come blockchain, cloud-to-edge e calcolo quantistico.
Con il documento “The EU’s Cybersecurity Strategy for the Digital Decade” l’UE vuole ricoprire il ruolo di attore consapevole delle sfide che dovranno essere affrontate nei prossimi anni. Più precisamente, l’obiettivo è realizzabile in tre modi:
In primo luogo, sta cercando di assumere un ruolo guida nella definizione delle regole globali per l’uso della tecnologia e lo fa da molto tempo. Cerca, ove possibile, di creare un consenso globale sugli strumenti e sui meccanismi per lo sviluppo di tecnologie sicure e resilienti. L’UE collabora con i partner, attori statali e non statali, per costruire un quadro coerente e affidabile per la cooperazione;
In secondo luogo, l’UE ha sviluppato un discorso di “open strategic autonom” che cerca di svilupparsi una narrativa coerente a livello di UE per lo sviluppo di capacità a livello di UE per rispondere alle minacce nel mondo.
In terzo luogo, nel 2022 dovrebbe essere proposto il kit di strumenti politici dell’UE che sarà incentrato sulla direttiva NIS (attualmente in fase di revisione), sul Cybersecurity Act (2019) e sui prossimi Cybersecurity Resilience and Semiconductor Acts[1]. Il Consiglio europeo ha anche chiesto a Join Cyber Unit[2] per sviluppare ulteriormente il kit di strumenti per la cybersecurity dell’UE;
In quarto luogo, l’UE sta investendo nella ricerca e nello sviluppo della cybersecurity. L’ECCC, European Cybersecurity Competence Centre, dimostra l’impegno in questo settore in un contesto politico e di ricerca europeo. Ciò include lo sviluppo di soluzioni e strumenti tecnologici che consentano una risposta efficace ai rischi e alle minacce informatiche attuali e futuri. Queste includono tecnologie dell’informazione e della comunicazione nuove ed emergenti e sono progettate per implementare efficacemente le tecnologie di prevenzione dei rischi.
Alla luce di questi elementi, è ragionevole affermare che la sicurezza del cyberspazio continuerà ad essere un progetto in corso. I numerosi sforzi richiesti per sviluppare iniziative che supportano lo sviluppo delle competenze in questo settore stanno dando origine ad un cambio di paradigma. Pertanto, risultano fondamentale la ricerca e l’innovazione.
Ricerca e innovazione
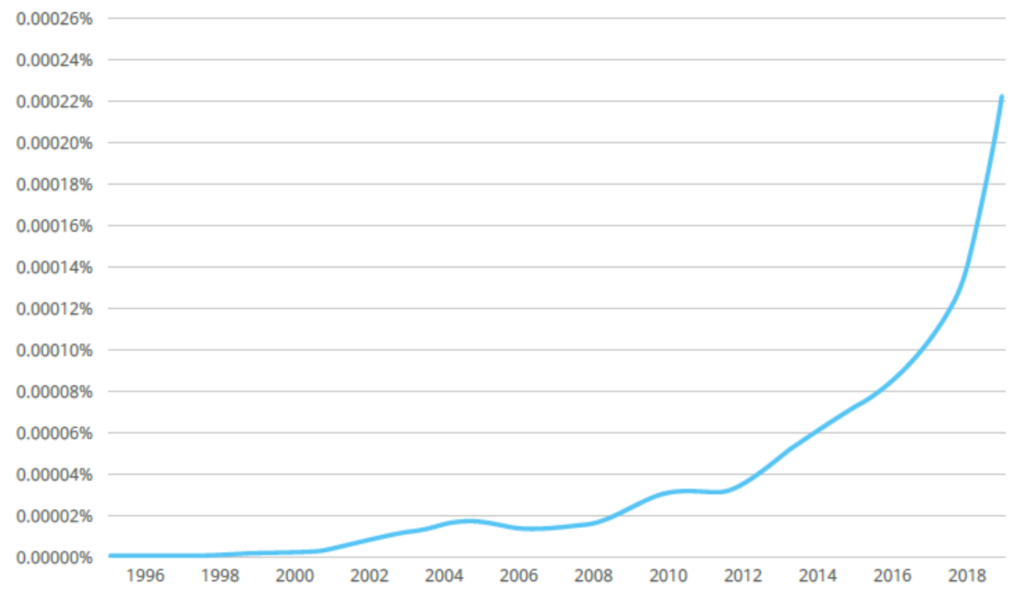
L’emergere di questo campo, testimoniato dalla crescita esponenziale della letteratura in materia a partire dal 2013 circa (con le cosiddette rivelazioni Snowden), indica che il termine “cybersecurity” è emerso negli ultimi anni.
Figura 1: Google Ngram del termine “cybersecurity” 1995-2021
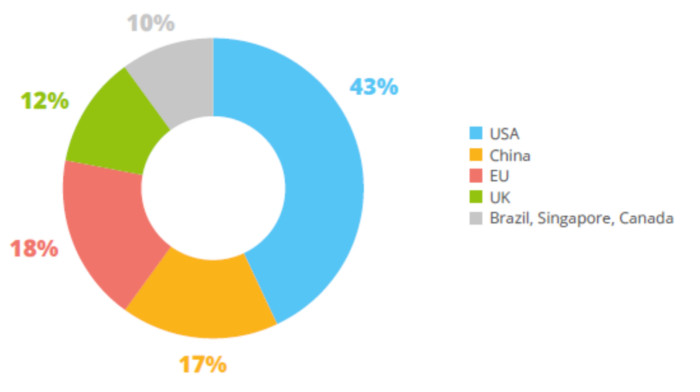
L’UE e le agenzie europee di finanziamento della ricerca contribuiscono con un gran numero di risorse alla ricerca nel campo della cybersecurity, ma esse non sono di gran lunga le principali agenzie di finanziamento al mondo per la ricerca pubblicata nel campo.
La figura 2 identifica i finanziamenti forniti da diversi enti per la ricerca nel campo della cybersecurity che è stata indicizzata nel Web of Knowledge (ossia articoli sottoposti a revisione paritaria su riviste scientifiche). Ciò mostra chiaramente che le agenzie di finanziamento della ricerca statunitensi dominano il campo, con circa il 43% della ricerca pubblicata in questo ampio campo supportato da finanziamenti pubblici dal governo degli Stati Uniti.
Figura 2: Fonti di finanziamento per la ricerca nel campo della cybersecurity (Fonte: Web of Science)
In aggiunta, il grafico delinea il quadro degli altri paesi. L’Atlante europeo della cybersecurity evidenzia circa 750 centri di ricerca che lavorano sulle questioni della cybersecurity nell’UE[3]. Più precisamente, in Italia sono 58.
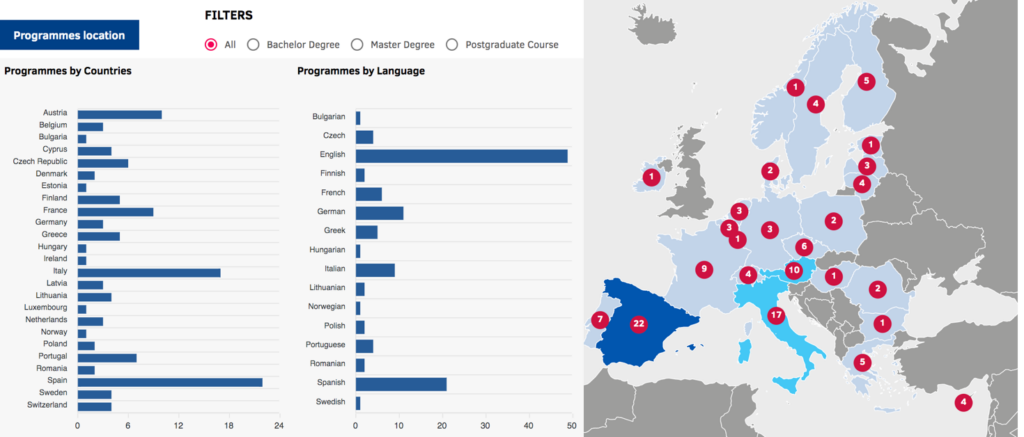
Figura 3: CYBERHEAD – Cybersecurity Higher Education Database
In termini di istruzione e formazione, il database dell’istruzione superiore sulla cybersecurity (CyberHEAD) è il più grande database convalidato dell’istruzione superiore sulla cybersecurity nei paesi dell’UE e dell’EFTA. È stato il principale punto di riferimento per tutti i cittadini che desiderano migliorare le proprie conoscenze nel campo della cybersecurity. Pertanto, i giovani talenti possono prendere decisioni informate sulla varietà di possibilità offerte dall’istruzione superiore in materia di cybersecurity e di conseguenza le università possono attrarre studenti di alta qualità motivati a mantenere l’Europa sicura.
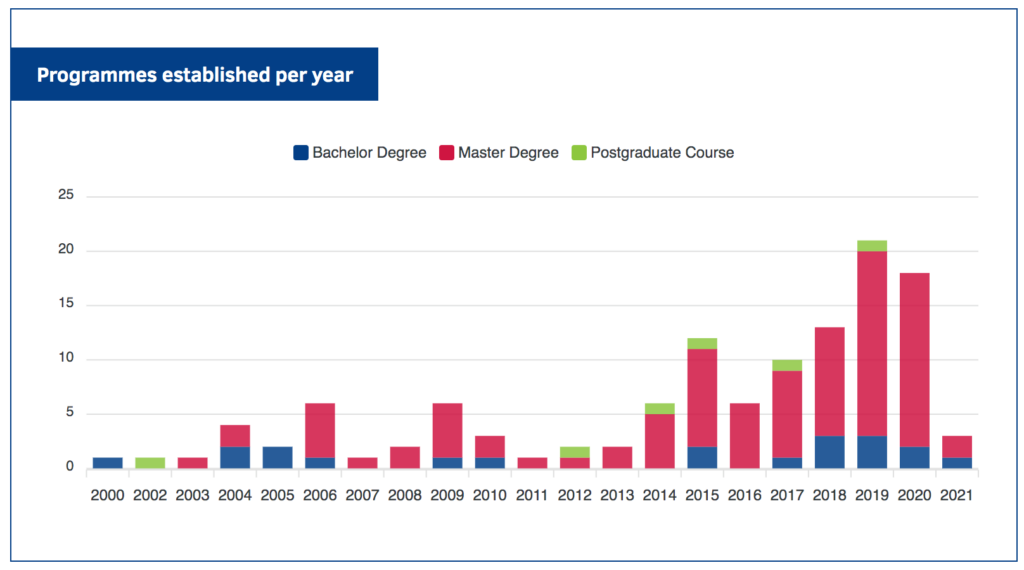
Figura 4: Programmi stabiliti per anno
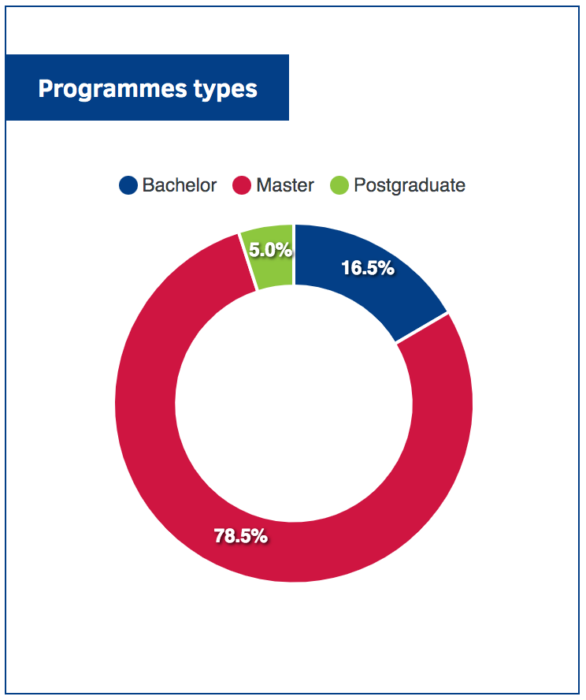
In questo portale sono disponibili 125 programmi educativi in quasi tutti gli Stati membri dell’UE e dell’EFTA. In Italia vi sono 17 programmi nelle più prestigiose università.
Questi programmi indicano la crescente necessità di sviluppare approcci olistici per affrontare le minacce alla sicurezza e i rischi associati alla crescente importanza e all’emergere di nuove tecnologie iperconnesse che stanno plasmando il nostro mondo. Allo stesso tempo, molti istituti si stanno concentrando sulle competenze tecnologiche necessarie per essere all’avanguardia nella ricerca a livello mondiale. Nell’Unione europea esistono numerosi progetti, iniziative e reti che promuovono il settore della cybersecurity nell’UE.
Figura 5: Tipologie di programma
Il panorama della ricerca sulla cybersecurity comprende un’ampia gamma di attività diverse, che toccano la ricerca tecnica e sociale, nonché le politiche in questo ambito. L’integrazione tra questi filoni di azione deve essere affrontata in modo olistico nella ricerca per farlo garantire che i risultati abbiano il massimo impatto. Dobbiamo costruire ponti tra diverse discipline e parti interessate al fine di garantire l’accettazione e il coinvolgimento con la ricchezza del panorama della ricerca sulla cybersecurity nell’UE.
Applicazione dell’Intelligenza artificiale
L’intelligenza artificiale (IA) risulta fondamentale per le ambizioni e la strategia dell’UE per il decennio digitale. L’intelligenza artificiale continuerà a trasformare il modo in cui le aziende e le organizzazioni lavorano, gestiscono i dati e interagiscono con gli utenti attraverso una combinazione di tecnologie avanzate, come Machine Lear (ML), Natural Language Processing (NLP) e il cognitive computing. Vi sono ancora aree in cui sono necessarie ulteriori attività di ricerca e sviluppo per promuovere un’IA affidabile e che sostenga i diritti dei cittadini dell’UE e rispetti i valori dell’UE. Pertanto, è necessario discernere tra l’IA usata per proteggere e l’IA usata per danneggiare. I potenziali criminali sono altamente innovativi e possono sviluppare algoritmi, soluzioni o procedure che alla fine diventeranno nuovi standard nell’arena della criminalità informatica. Inoltre, anche un sistema “sicuro e affidabile” potrebbe essere successivamente dirottato da un altro attore con intenzioni dannose.
I partecipanti all’intersezione tra cybersecurity e intelligenza artificiale spesso si trovano intrappolati nel mezzo della creazione di conoscenze e iniziative di mercato, come la ricerca accademica che si mescola alla ricerca e sviluppo in modo più sfocato del solito, la letteratura peer-reviewed che coesiste con i principali attori coinvolti nelle questioni relative all’IA e alla cybersecurity alle loro condizioni, le principali agenzie di consulenza e consulenti, tutti contribuiscono al progresso collettivo di questo campo di ricerca.
IA per migliorare le difese della cybersecurity
La ricerca dovrebbe concentrarsi su attività comuni di cybersecurity, come la previsione e la prevenzione di attacchi, rilevamento di minacce e intrusioni, risposta, pianificazione e altre aree, e in che modo le attività, le tecniche e i metodi di IA e ML possono essere applicati a indirizzarli. Gli strumenti di intelligenza artificiale offrono prestazioni elevate a basso costo e in tempo reale. In particolare, IA e ML possono automatizzare il rilevamento delle minacce, utilizzando metodi di riconoscimento dei modelli e rilevamento delle anomalie.
Inoltre, i sistemi basati sull’intelligenza artificiale possono anche prevedere i punti di attacco più vulnerabili, consentendo agli operatori di pianificare e allocare le risorse di conseguenza.
IA per per orchestrare gli attacchi cyber
Successivamente, la ricerca dovrebbe avere come obiettivo la protezione dell’IA dal suo possibile utilizzo per orchestrare attacchi informatici, nonché dagli attacchi a meccanismi e strumenti basati sull’IA. Gli aggressori sfruttano l’IA per aumentare l’efficienza dell’attacco, scoprire punti di ingresso vulnerabili, identificare punti deboli precedentemente sconosciuti, automatizzare il meccanismo di attacco ed estenderne l’impatto.
Le attività di ricerca e innovazione dovrebbero valutare regolarmente la validità del modello sviluppato, esaminare attentamente il set di dati disponibile per rilevare ed eliminare le distorsioni e gli squilibri esistenti, nonché sviluppare set di dati standardizzati, per riprodurre e confrontare in modo affidabile le soluzioni basate sull’intelligenza artificiale esistenti.
Cybersecurity in life science
I governi e gli esperti di sicurezza hanno identificato il settore “life science” come particolarmente vulnerabile alla criminalità informatica. L’importanza di rivedere le questioni relative alla cybersecurity nella life science, e in particolare nelle biotecnologie, non è diversa da molte altre infrastrutture critiche (ad esempio l’industria chimica, la fisica nucleare, ecc.). Tuttavia, la mancanza di consapevolezza e di controlli di cybersecurity specifici per affrontare i rischi e le implicazioni a lungo termine che possono avere implicazioni per la vita stessa conferisce un senso di urgenza alla necessità di rivedere questo argomento dal punto di vista della ricerca.
Quando si tratta di cybersecurity, l’innovazione sta rapidamente diventando un’arma a doppio taglio per i clienti delle scienze biologiche.
Pertanto, come sottolineato dall’ENISA nel report “Research and Innovation”, emerge il termine cyberbiosecurity il quale mira a identificare e mitigare i rischi per la sicurezza promossi dalla digitalizzazione della biologia e dall’automazione delle biotecnologie.
La cyberbiosecurity è stata inizialmente definita come la “comprensione delle vulnerabilità alla sorveglianza indesiderata, alle intrusioni e alle attività dannose che possono verificarsi all’interno o alle interfacce di scienze mediche e biologiche, dimensione cyber-fisica, catena di approvvigionamento e sistemi infrastrutturali”[4].
Conclusioni
Investire nella cybersecurity è di fondamentale importanza, affinché i cittadini possano fidarsi e beneficiare delle innovazioni, della connettività e dell’automazione, come pure per salvaguardare i diritti e le libertà fondamentali, compresi i diritti alla riservatezza e alla protezione dei dati personali nonché la libertà di espressione e di informazione.
Sebbene l’Europa sia in prima linea come contributore globale alla ricerca e innovazione nella cybersecurity, ci sono diverse sfide che devono essere affrontate sul panorama globale.
In primo luogo, ai ricercatori è richiesto un approccio interdisciplinare. Poiché l’ecosistema digitale continua ad espandersi con l’Internet-of-Things (IoT) e altri dispositivi connettono individui, organizzazioni e catene del valore tramite telefoni cellulari, sistemi centrali, data center e anche dispositivi aerei, l’IA può ricoprire un fattore chiave e la tecnologia sottostante in diversi settori come le telecomunicazioni mobili di prossima generazione, la cybersecurity e le biotecnologie (es. cyber biosecurity e synthetic biology). Si prevede che lo sviluppo del 6G raggiungerà la maturità tecnologica e la standardizzazione nel prossimo decennio, con un impatto sul modo in cui le persone interagiscono con il mondo digitale oltre il 2030. Il 6G si baserà sull’IA per la sua funzione di livello fisico principale e consentirà un’ampia gamma di nuove applicazioni basate sull’intelligenza artificiale.
Inoltre, risultano fondamentali l’organizzazione e il coordinamento degli sforzi di ricerca tra gli stati nel contesto globale. In tale scenario, l’UE dovrebbe continuare a collaborare con i partner internazionali per promuovere un modello politico e una visione del ciberspazio fondato sullo Stato di diritto, sui diritti umani, sulle libertà fondamentali e sui valori democratici che generino sviluppo sociale, economico e politico a livello globale e contribuiscano a un’Unione della sicurezza.
[4] Randall S Murch, William K So, Wallace G Buchholz, Sanjay Raman, and Jean Peccoud. Cyberbiosecurity: An emerging new discipline to help safeguard the bioeconomy. Frontiers in bioengineering and biotechnology, 6:39, 2018.
Articolo a cura di Luca Barbieri
Profilo Autore
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. A. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami in diritto cinese e cyber security. Inoltre, ha conseguito il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre. Attualmente collabora in uno studio legale specializzato in diritto delle nuove tecnologie, privacy e cyber security.
Il data breach di Twitter espone 5.4 milioni di account ora in vendita per $30.000
I profili Twitter in vendita su un forum di hacking sono probabilmente provenienti dalla vulnerabilità scoperta quest’anno da Zhirinovsky che a gennaio denuncia la falla di sicurezza su HackerOne:
I dati si trovano in vendita per 30.000 di dollari su Breach Forums, il cui proprietario conferma che derivino dal data leak denunciato ad inizio anno.
Dopo aver controllato il campione di dati rilasciato dal hacker “devil”, Restore Privacy dichiara che le informazioni – email e numeri di telefono – corrispondono a persone reali.
Quando Zhirinovsky rilevò il problema di sicurezza Twitter rispose immediatamente patchando la falla, ad oggi invece non ci sono commenti in merito al furto e alla messa in vendita dei dati personali dei suoi utenti.
Questa è l’ennesima notizia negativa per Larry Bird che, a causa anche della ritirata di Elon Musk dalle trattative di acquisto, chiude questo trimestre in negativo.
Cyber attacco alle radio ucraine di TAVR Media, diffuse notizie false sulla salute di Zelensky
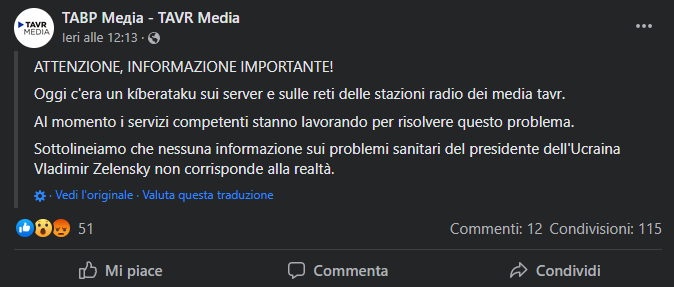
Confermato l’attacco hacker ai danni dalla TAVR Media che ha pubblicato notizie false riguardo lo stato di salute di Zelenskyy dichiarandolo in terapia intensiva.
Tramite un post su Facebook la TAVR Media ha spiegato come, dopo l’attacco informatico che ha messo a dura prova le proprie reti ed i suoi server, i tecnici siano già a lavoro per ristabilire l’ordine e risolvere l’annoso problema.
Le trasmissioni dell’operatore radiofonico ucraino TAVR Media sono state interrotte da un brevissimo comunicato, dove una voce femminile dichiarava che «Il presidente Zelensky è ricoverato in terapiaintensiva, in condizioni gravi».
Da un tweet del Servizio statale per le comunicazioni speciali e la protezione delle informazioni dell’Ucraina (SSSCIP) si legge la smentita di tale affermazione: “I criminali informatici diffondono informazioni secondo cui il presidente dell’Ucraina, Volodymyr Zelenskyy, è presumibilmente in terapia intensiva e le sue funzioni sono svolte dal presidente della Verkhovna Rada, Ruslan Stefanchuk.”
Ukrainian radio stations attacked by hackers were spreading #fakenews about Ukrainian President’s health issues. TAVR Media servers and broadcasting networks were #cyberattacked today. (1/4)
Le false informazioni hanno spinto Zelenskyy a rassicurare il mondo intero attraverso le dichiarazioni del suo addetto stampa Serhiy Nikiforov: “Cosa è successo ce lo spiegherà chi assicura il funzionamento tecnico delle stazioni radio: per quanto riguarda il presidente va tutto bene, non ha alcun problema con la sua salute”
L’origine dell’attacco rimane ancora sconosciuta, ma dall’inizio del conflitto russo ucraino sono molti gli attori che hanno sfruttato la situazione per portare avanti attacchi informatici di ogni tipo, soprattutto relativi alla disinformazione.
La TAVR Media è una holding radiofonica che contiene al suo interno nove importanti stazioni radio (Hit FM, Radio ROKS, KISS FM, Radio RELAX, Melody FM, Nashe Radio, Radio JAZZ, Classic Radio e Radio Bayraktar).
In un aggiornamento correlato a quest’attacco, il Computer Emergency Response Team of Ukraine (CERT-UA) ha avvertito di un altro rischio: attraverso dei documenti powerpoint viene distribuito il malware Agent Tesla, un trojan che ruba le informazioni, indirizzato alle autorità governative ucraine. Il RAT dell’Agente Tesla è un “malware-as-a-service” divenuto ormai estremamente popolare.
 --> <!-- LPA 52 D - 300x250
 -->