Guerra in Ucraina, Borrell: “Escalation di attacchi informatici filorussi agli stati membri, a rischio la stabilità internazionale”
Il conflitto russo-ucraino sta cambiando il volto del cybercrime con una “guerra ibrida” senza precedenti che preoccupa (di parecchio) l’Unione Europea.
Per l’Alto Rappresentante per la Politica Estera dell’Ue, JosepBorrell, “l’aggressione militare immotivata e ingiustificata della Russia contro l’Ucraina è stata accompagnata da un aumento significativo delle attività informatiche dannose, tra cui un numero impressionante e preoccupante di criminal hacker e collettivi che prendono indiscriminatamente di mira entità essenziali a livello globale. Questo aumentodelle attività informatiche dannose, nel contesto della guerra contro l’Ucraina”, fa sapere Borrell in una nota, “crea rischi inaccettabili di ricadute, interpretazioni errate e possibili escalation”.
“Gli ultimi attacchi DDoS contro diversi Stati membri e partner dell’Ue, rivendicati da gruppi di hacker filorussi, sono l’ennesimo esempio dell’acuirsi delle tensioni e delle minacce informatiche che l’UE e i suoi Stati membri hanno osservato. Condanniamo fermamente questo comportamento inaccettabile nel cyberspazio ed esprimiamo solidarietà a tutti i Paesi che ne sono stati vittime. Restiamo determinati ad affrontare e indagare sulle attività informatiche dannose che colpiscono la pace, la sicurezza e la stabilità internazionali, compresa la sicurezza dell’Unione europea e dei suoi Stati membri, delle loro istituzioni democratiche, dei cittadini, delle imprese e della società civile”, conclude.
Europa quinta al mondo per attacchi malware
Secondo gli ultimi report, l’Europa è sesta al mondo per attacchi ransomware con una percentuale di attacchi subiti del 4,44%. Le prime posizioni di questa classifica mondiale vedono Stati Uniti (19,82%), Turchia (12,13%), Giappone (5,81%), Taiwan (5,73%) e India (5,71%).
Per quanto riguarda i malware, l’Europa è quinta al mondo. Questa la lista dei primi cinque paesi con il numero di attacchi intercettati: Giappone (127.120.942), Stati Uniti (77.384.579), India (24.534.066), Brasile (22.617.407), Italia (17.396.690).
In Italia aumentano gli attacchi DDoS
In Italia la situazione non va meglio, va peggio. Secondo l’Osservatorio Cybersecurity di Exprivia sulle minacce informatiche, nel primo semestre del 2022, in Italia si è registrata una crescita di fenomeni superiore all’intero anno 2021: 1.572 tra attacchi, incidenti e violazioni della privacy in soli sei mesi, a fronte dei 1.356 casi complessivi dello scorso anno.
Tra aprile e giugno è salito vertiginosamente il numero degli attacchi DDoS, che interrompono i servizi erogati da istituzioni, aziende, pubblici esercizi, e dei malware, ossia vettori di attacco volti a sottrarre informazioni sensibili; malware che mantengono ancora il primato nella classifica delle tecniche più utilizzate dai criminali informatici in questo secondo trimestre del 2022 (316 casi). Scende per la prima volta, al secondo posto, il phishing/social engineering (-22%), modalità di adescamento tramite e-mail ingannevoli o social network, con 303 fenomeni rispetto ai 389 del trimestre precedente.
Il cybercrime si conferma, anche nel secondo trimestre dell’anno, la motivazione che ha spinto maggiormente gli attaccanti informatici a colpire sul territorio italiano. Al secondo posto il cyber warfare (guerra cibernetica) con 118 fenomeni, quintuplicati rispetto allo scorso trimestre (22) a causa del protrarsi del conflitto Russia-Ucraina, con conseguente incremento di attacchi a infrastrutture critiche. Al terzo posto si assesta il data breach, ossia il furto dei dati (27).
Nella classifica dei settori più colpiti, il Finance si conferma quello privilegiato dai cyber-attaccanti, con un aumento del 14% (326 casi) rispetto ai primi tre mesi del 2022, rappresentando il 43% del totale degli attacchi, pari a 763. A notevole distanza, segue il settore Software/Hardware, in particolare società ICT, di servizi digitali, piattaforme di e-commerce, dispositivi e sistemi operativi, che principalmente subiscono il furto di dati, come credenziali di accesso o informazioni sensibili, con un +40% dei casi (130) rispetto al trimestre precedente, e il 17% degli attacchi totali. Sale al terzo posto il settore Industria, con 68 casi, mentre la Pubblica Amministrazione con 47 fenomeni segna un decremento del 57%, presumibilmente anche grazie a campagne di informazione in ambito cybersecurity da parte degli enti governativi che sembrano aver sensibilizzato a una migliore organizzazione nell’attuazione delle misure e dei controlli di sicurezza opportuni.
Il crescente ruolo dell’AI in ambito militare: la visione della Russia
L’Intelligenza Artificiale (AI) rappresenta l’archetipo di quelle che vengono definite disruptive technologies: ovvero tecnologie capaci di trasfigurare completamente i contesti su cui intervengono, che in questo caso appaiono innumerevoli e di rilevanza globale.
L’impiego dell’AI ha già rivoluzionato strumenti e strategie nei settori più svariati, dal marketing alla sicurezza pubblica e privata. Tra chi fa ricerca sul tema c’è chi arriva a definirla una nuova forma di potere coloniale, anche in ragione della sua progressiva applicazione a fini di controllo delle frontiere. È proprio in questo senso – soprattutto nel campo militare – che vanno profilandosi le trasformazioni più rilevanti, non di rado potenzialmente deleterie per i diritti delle persone coinvolte.
Applicando i paradigmi dell’Intelligenza Artificiale ai contesti bellici si comprende infatti come il concetto di guerraibrida riguardi tanto i vari piani (geo-fisico, economico, logistico, informatico) in cui si declinano le ostilità, quanto gli strumenti con cui le guerre contemporanee vengono condotte. Esiste una dimensione sempre più “immateriale” dei conflitti, lontana dal corpo a corpo delle battaglie novecentesche ma non per questo meno incisiva; a farne parte sono le azioni di cyber warfare contro infrastrutture digitali che mostrano quotidianamente il loro potenziale di rischio, come anche le campagne di propaganda e disinformazione online mirate a orientare il consenso mediatico o elettorale, fondate sull’elaborazione di enormi quantità di dati. L’AI “armata” (weaponized Artificial Intelligence) implica un ulteriore passaggio, che traduce gli effetti del digitale in una dimensione pienamente “fisica”.
Vanno infatti considerate anche le vere e proprie armi a cui l’Intelligenza Artificiale apporta o potrà apportare un potenziamento in chiave di pianificazione strategica ed esecuzione operativa. Non più semplicemente controllo remoto di meccanismi semi-autonomi – il riferimento più immediato è ai droni, presenti sugli scenari bellici sin dagli anni Duemila e oggi sempre più indipendenti nell’individuazione degli obiettivi – o strumenti di analisi e diagnostica per i mezzi militari maggiormente efficaci. Nel prossimo futuro la ricerca pare promettere un livello di automazione tale da consentire a chi controlli la relativa tecnologia forti vantaggi competitivi sul terreno di conflitto, con la possibilità di ridurre le perdite e prevedere in anticipo le mosse avversarie. Naturalmente gestire tali strumenti e le immense quantità di dati necessarie ad alimentarli implica rischi esponenziali, nel caso in cui il nemico riesca ad entrarne in possesso.
Il tema, ancora in divenire, delle cosiddette Lethal Autonomous Weapons Systems o LAWS è già stato oggetto dei primi tentativi di regolamentazione internazionale tesi a includere questa tecnologia emergente nella cornice dei principi generali del diritto umanitario. Fra le regole individuate dal Gruppo di esperti in materia (comprensivo di rappresentanti dei governi, ricercatori e imprenditori dell’AI) riunitosi a Ginevra nel 2017 spicca inoltre la necessità di garantire cybersecurity e accountability dei sistemi, oltre al connesso divieto di mantenere la responsabilità decisionale a livello umano anziché delegarla a procedure automatizzate.
La presa di parola degli organismi sovranazionali muove, d’altronde, dalla consapevolezza che da anni numerose potenze statali destinano ingenti investimenti a esplorare le possibili applicazioni dell’AI al comparto militare.
Tra queste notoriamente la Russia, il cui governo non fa mistero del proprio interesse per queste tecnologie. Ma se in Europa e USA la ricerca in materia avviene per lo più a livello accademico e nell’industria privata, a Mosca (come pure a Pechino) l’Intelligenza Artificiale è un affare di Stato: gran parte degli sviluppi in campo di automazione e robotica provengono da aziende pubbliche o comunque facenti capo al Ministero della Difesa, con tanto di istituti bancari dedicati. Tra i filoni destinatari dei maggiori investimenti risultano la modernizzazione e la riorganizzazione di un apparato bellico – nei domini terrestri, marittimi, aerei, spaziali – in alcuni casi datato all’epoca sovietica.
Da un lato quindi è chiara l’esigenza di “svecchiare” il comparto militare, anche in considerazione dei molteplici fronti di guerra aperti dall’aggressiva politica estera del Cremlino; dall’altra appare forte la volontà di proseguire la tradizionale attenzione russa all’innovazione tecnologica, già evidente ai tempi della Guerra Fredda, nonché di tenere il passo nella corsa internazionale agli armamenti (digitali) che vede negli sviluppi futuribili dell’AI uno degli obiettivi più ambiziosi. La Russia si è dichiarata contraria a imporre limiti condivisi alla ricerca sulle LAWS, come del resto anche gli USA.
Analogamente a ogni altra tecnologia dual-use, l’impiego di strumenti dotati di Intelligenza Artificiale include certamente prospettive “benefiche”: è il caso dei dispositivi volti all’esplorazione dei luoghi per prevenire vittime civili, o dei robot dedicati alle operazioni di sminamento post-belliche. Ma resta chiaro il potenziale distruttivo di armi ipoteticamente slegate da ogni controllo e valutazione umana, specie ove unito alla frequente opacità delle tecnologie (qui ulteriormente rafforzata dal segreto militare) e alla possibile creazione di nuove vulnerabilità in contesti altamente critici.
Rischi severi, tali da imporre regole condivise e una puntuale analisi di tutti i rischi prima di poter consentire un’inclusione di questi strumenti fra i mezzi legittimamente impiegati nelle controversie internazionali.
Acronis è un’azienda che deve buona parte della sua fama ai suoi prodotti di backup, lanciati ormai quasi due decenni fa e successivamente sviluppati per adattarsi alle necessità delle aziende e dei tempi. Ancora oggi, buona parte degli introiti deriva dai suoi prodotti di backup che cerca di tenere al massimo livello per quello che riguarda le performance sia in termini di costruzione, sia in termini di ripristino.
Alla replica nuda e cruda dei dati si sono affiancate alcune funzioni di resilienza e disaster recovery avanzato, che ha anche richiesto l’estensione nel cloud e una ridotta latenza per ottimizzare alcune operazioni.
Non a caso, l’azienda continua ad aprire datacenter dedicati alle singole regioni geografiche e il turno dell’Italia è arrivato a febbraio di quest’anno, quando è stato inaugurato quello di Roma che va ad aggiungersi a tutti gli altri presenti in varie nazioni del mondo.
Il grande vantaggio di avere tutti questi datacenter consiste nel poter trasportare nel cloud i servizi di backup con costi molto contenuti, quindi abbordabili anche per le piccole e medie imprese, incorporando alcuni concetti di resilienza che sono di solito disponibili solo in fasce di mercato più alte. Servizi come il ripristino di macchine non più disponibili in locale direttamente dall’immagine nel cloud possono fare la differenza per quelle aziende che si trovano a fronteggiare un’emergenza con risorse limitate.
L’evoluzione verso la cyber sicurezza
Con una tecnologia affidabile e riconosciuta per quello che riguarda i backup, quindi, Acronis ha deciso di fare un passo in più ed estendere il proprio campo d’azione dalla “sola” protezione dei dati alla sicurezza informatica. “Il passo” – ci dice Denis Cassinerio, country manager per l’Italia di Acronis – “è stato naturale. Dal momento che abbiamo un agente sugli endpoint che serve a gestire la data protection, perché non usarlo anche per la cyber security e aiutare le aziende a consolidare interfacce e numero di fornitori?”
Ma fare cybersecurity non è una cosa semplice. Non si creano tecnologie, procedure e strutture in una notte. Infatti, sono ormai diversi anni che Acronis si è lanciata nel settore e dopo un inizio giocoforza limitato dalla fase di “startup” i risultati si vedono.
Da una sola console in cloud, infatti, la piattaforma di Acronis permette di gestire gli “ovvi” backup e la parte di disaster recovery, ma adesso si aggiungono la parte di detection, la protezione della posta elettronica e la data loss prevention, con molte altre funzioni che verranno aggiunte nel corso dell’anno, come la parte di automazione della risposta.
Questo approccio, quindi, è un po’ diverso da quello che caratterizza molti altri vendor. Per Acronis, la cyber security è necessariamente affiancata alla data protection, tanto che i centri di compentenza, ricerca e servizi non sono chiamati SOC, ma CPOC ovvero Cyber Protection Operation Center.
L’utilizzo dei dati, infatti, diventerà sempre più cruciale per le aziende, soprattutto in ottica di trasformazione digitale e oltre a proteggerne l’accesso sarà anche indispensabile poter esser certi della loro geniunità.
Gestire, quindi, la sicurezza partendo da una soluzione che ha come uno dei pilastri fondamentali la garanzia dell’originalità del dato fornisce un cambio di prospettiva che piace a molti MSP, i partner che si stanno facendo principali portavoce dell’azienda sul mercato.
“In futuro” – conferma Cassinerio – “le aziende prenderanno sempre più coscienza del fatto che il dato può essere attaccato in maniera più subdola che non tramite azioni plateali e immediate quali il ransomware o il furto. Cosa succede se iniziano a sparire dei record dal database di una banca, portando alla cancellazione di alcune, poche, utenze per volta?”
E cosa succederebbe, aggiungiamo noi, a quelle aziende che finalmente riescono a implementare un business data driven se poi dovessero scoprire che dei pirati stanno avvelenando la loro base dati da settimane se non mesi?
Denis Cassinerio si dice convinto che la visione di Acronis si rivelerà vincente nei prossimi anni e noi non abbiamo dubbi sul fatto che sia un approccio valido, soprattutto alla luce di come cambieranno le aziende nel breve periodo. L’azienda continua a espandersi investendo molti milioni di dollari in tutto il mondo, come accaduto di recente in Israele o come dimostra l’annuncio del piano da 30 milioni previsto per il Vietnam. Basteranno i soldi per arrivare a un’offerta organica e completa? No, ma la roadmap che abbiamo visto è ben strutturata e l’offerta attuale si adatta bene a una richiesta del mercato molto precisa. Le basi perché Acronis diventi un’azienda che può dire la sua sulla cybersecurity a tutto tondo ci sono tutte.
Il giusto percorso di Cyber Security per la sanità
Le informazioni di natura sanitaria rappresentano, per definizione, dati sensibili e altamente critici in un’ottica di sicurezza cyber.
Con la progressiva digitalizzazione del settore ospedaliero e l’introduzione del FSE (Fascicolo Sanitario Elettronico) assistiamo infatti allo sviluppo di una DigitalHealthcare che oltre agli innegabili benefici – tra cui la possibilità di colmare, grazie alla Telemedicina, il divario esistente fra differenti accessi alle cure su base locale – implica numerosi fronti di rischio.
L’enorme quantità di dispositivi e dati necessariamente coinvolta nell’erogazione dei servizi si scontra, spesso, con infrastrutture obsolete o con personale non sufficientemente preparato a riconoscere e gestire una minaccia Cyber; con il significativo contributo dell’IoMT (Internet of Medical Things), che espande ulteriormente la superficie d’attacco a tutto vantaggio dei criminali informatici.
La cornice regolamentare: i paradigmi NIST
Nell’intenzione di fornire un’offerta sanitaria accessibile, paritaria ed efficiente aziende e istituzioni del mondo farmaco-ospedaliero devono sapersi evolvere per abbracciare ogni articolazione di questo nuovo e complesso panorama, in una stretta cooperazione che includa presidi territoriali, grandi hub specialistici e farmacie di quartiere; così idealmente mettendo “in sicurezza” l’intero percorso terapeutico di ciascun paziente, dalla presa in carico fino alla guarigione e senza tralasciare gli aspetti di prevenzione.
Sul piano normativo una delle principali fonti di riferimento è rinvenibile nel Framework NIST (National Institute of Standards and Technology, USA) che individua cinque funzioni essenziali a cui deve assolvere un’efficace piano di sicurezza informatica in qualsivoglia settore:
Identify – l’identificazione e catalogazione dei dati da tutelare;
Protect – l’implementazione di tutti gli standard e protocolli concretamente volti alla loro difesa;
Detect – le operazioni tese a rilevare anomalie o attività malevole;
Respond, la fase di reazione da attivare in seguito a un Data Breach o altro tipo di attacco;
Recover, passaggio “postumo” teso a ripristinare i sistemi colpiti nonché ad analizzarne gli effetti così da prevenire simili casi in futuro.
Applicare tale cornice all’ambito della sanità significa assumere la complessità del quadro di riferimento e abbracciare, di conseguenza, una visione della cybersecurity sempre più integrata; sia come processo costante e trasversale, sia come responsabilità condivisa fra tutti gli operatori e gli utenti dei servizi erogati.
Ruoli e responsabilità nell’ambito dei servizi Cloud
Anche per la sanità l’avvento del Cloud, insieme al vantaggio di poter condividere informazioni essenziali in modo sempre più rapido, ha comportato un significativo aumento del rischio: il CyberRisk Management dev’essere allora una priorità per evitare che la portata innovativa degli archivi digitali sia vanificata da potenziali incidenti, soprattutto considerati gli altissimi costi – umani ed economici – che un’interruzione di servizio può causare in attività così critiche. È quindi necessario prevedere soluzioni di detection e response, rafforzare i sistemi di autenticazione e gestire le vulnerabilità dei propri asset in modo da non comprometterne privacy e sicurezza.
Nel video un breve commento di Michele Laurenzi, Regional Sales Manager per il centro-sud Italia di 7Layers, che durante l’evento Sanità 2030 appena conclusosi a Napoli, ha sottolineato che “il rischio cyber in ambito sanitario è amplificato dal fatto che un’interruzione in servizi così critici causa un danno non solo per l’azienda, ma per un’intera collettività. Questo rende le aziende sanitarie particolarmente appetibili per organizzazioni che si occupano di cybercrime o cyberwar e lo fanno in modo assolutamente professionale. E’ per questo necessario contrapporre altrettanta professionalità e competenza, rivolgendosi ad aziende come 7Layers che opera da un decennio come cybersecurity-only company e può mettere a disposizione anche delle aziende del settore sanitario la propria esperienza ed il proprio knowhow”
CyberRes Voltage: dati critici protetti sempre e ovunque
Strutturati o destrutturati, archiviati, in movimento o in uso: qualunque sia la tipologia o la condizione d’uso dei dati le soluzioni Voltage di CyberRes, business unit di Micro Focus dedicata alla cyber resilienza, permettono di esercitare una protezione completa che si estende attraverso l’intero ciclo di vita
L’aumento esponenziale nella diffusione incontrollata di file sensibili rappresenta uno dei più grossi problemi che i professionisti della sicurezza si trovano a dover affrontare. Nel corso degli ultimi anni i dati critici aziendali non solo sono aumentati enormemente in volume, ma hanno drasticamente cambiato natura uscendo dalle celle dei database relazionali per diffondersi all’interno di mail, report, presentazioni, immagini, registrazioni audio e video.
Le aziende devono, di conseguenza, confrontarsi con la nuova esigenza di analizzare e proteggere i dati destrutturati con il medesimo livello di attenzione dedicato finora alle informazioni strutturate.
Anche per i dati strutturati, però, la situazione è mutata. Le informazioni sensibili non sono più saldamente archiviate all’interno del perimetro aziendale, ma disperse nel cloud e, spesso, inserite nei sistemi di clienti e fornitori con poche o nessuna possibilità di controllo.
Protezione dei dati critici sempre, durante il ciclo di vita
Il punto di partenza per ogni corretta strategia di resilienza e gestione del rischio è il processo di Data Discovery, che consente di comprendere e contestualizzare i propri dati, fornendo una maggiore visibilità sulla loro natura (strutturata e destrutturata), identificando le informazioni sensibili, mappando la loro collocazione ed eliminando i duplicati inutili.
Una volta assolto questo compito, è essenziale che i dati importanti per le aziende, qualunque sia la loro tipologia, siano protetti sempre, ovunque e in qualsiasi condizione (a riposo, in movimento e persino in uso), dal momento della loro creazione fino al termine del loro ciclo di vita.
Impresa impossibile?
No secondo quanto sostiene Pierpaolo Alì, Director Southern Europe, Russia, CIS, CEE & Israel di CyberRes, la business unit di Micro Focus dedicata alle soluzioni software per abilitare la cyber resilienza.
“Per rispondere a questa esigenza CyberRes ha sviluppato la famiglia Voltage, una suite completa di soluzioni software per la privacy e la protezione dei dati che permette di cifrare, mascherare e anonimizzare i dati sensibili per fornire una piena sicurezza in ambienti IT ibridi e multi-cloud. Le soluzioni software CyberRes Voltage intervengono nel momento della creazione di dati e file effettuandone in modo trasparente la cifratura e incorporando controlli di accesso e utilizzo che li proteggono per sempre”.
CyberRes, tramite la propria tecnologia brevettata Hyper Format-Preserving Encryption (Hyper FPE), consente di cifrare i dati persino durante l’uso preservandone il formato originale ovvero la loro integrità referenziale in modo da consentirne l’analisi senza renderli visibili in chiaro neppure all’operatore che li sta trattando.
Protezione e controllo dei file destrutturati
Per la protezione dei dati destrutturati CyberRes ha sviluppato una soluzione specifica denominata Voltage SmartCipherche permette di effettuare una cifratura trasparente persistente dei file al momento della loro creazione e di associargli anche una serie di regole e permessi che definiscono chi ci può accedere a quello specifico file e quali operazioni può eseguire.
Attraverso un sistema centralizzato le aziende possono gestire da remoto l’accesso ai loro file critici, monitorare il loro utilizzo, modificare le policy e prevenire l’accesso non autorizzato.
Questo permette di esercitare un livello di protezione che si estende durante l’intero ciclo di vita, indipendentemente dalla tipologia di file, dalla sua collocazione, dal suo trasferimento (a una persona, un’applicazione o un dispositivo) e attraverso qualsiasi tipo di piattaforma.
“La protezione dei dati aziendali critici è uno degli aspetti centrali per garantire la compliance e abilitare la resilienza aziendale – conclude Alì -. Tramite le soluzioni Voltage di CyberRes questo obiettivo è facilmente ottenibile sia per i dati strutturati sia per quelli non strutturati, anche quando si dovessero perdere le tracce sulla loro collocazione o in caso di furto e diffusione non autorizzata”.
Application Security Management – Sicurezza DevOps attraverso l’automazione
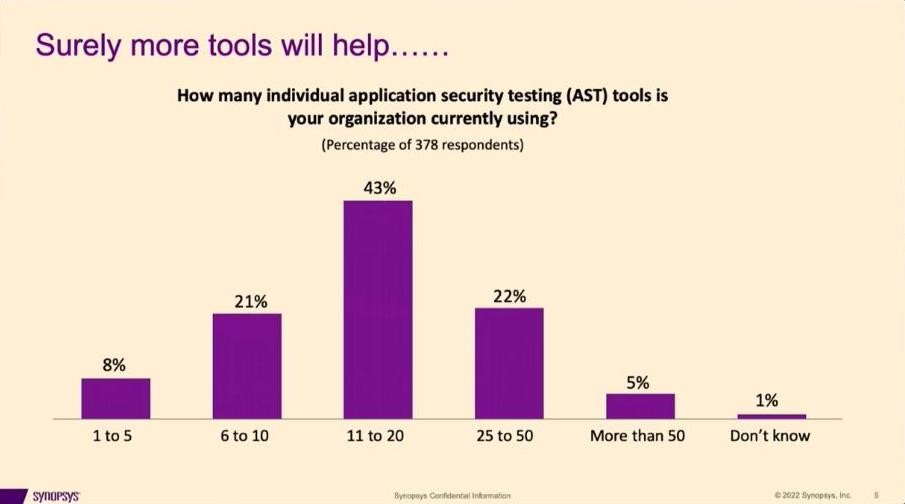
Nell’epoca in cui le app sono protagoniste incontrastate dei servizi digitali, la loro sicurezza rappresenta un’istanza fondamentale. Tra le priorità di aziende e professionisti della cybersecurity, oggi spicca il bisogno di visibilità e controllo in merito all’affidabilità delle applicazioni impiegate nei loro differenti campi di attività; non a caso recenti ricerche evidenziano come, in media, un’organizzazione utilizzi tra gli 11 e i 20 tools a tale scopo.
I vari strumenti di Application Security Testing (AST) disponibili sul mercato sono senz’altro utili. Ma il rischio, in un mercato ipertrofico soggetto a continue novità – la sola Facebook mette quotidianamente in circolazione tra le 50 e le 60000 build per Android, mentre Amazon consegna un nuovo software al secondo e Netflix distribuisce oltre 100 release al giorno – è disperdere tempo ed energie in continue procedure di analisi scarsamente coordinate fra loro.
L’enorme quantità di dati emergente da tali controlli dev’essere infatti processata “a mano” per trasformarsi in conoscenze concretamente spendibili nella prevenzione dei rischi presenti o futuri. Per evitare di appesantire il lavoro degli sviluppatori, rallentando i tempi e l’efficienza della produzione, è allora necessario prevedere un costante coordinamento con i security team e organizzare i test nel giusto ordine di urgenza, così da consentire una gestione tempestiva delle eventuali minacce riscontrate.
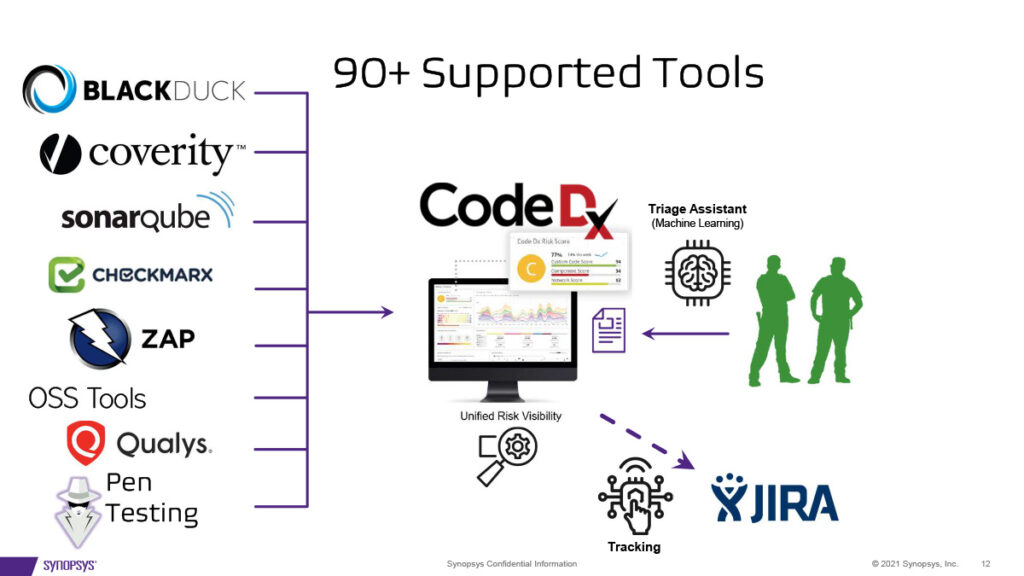
L’acronimo ASOC, ideato dalla piattaforma Gartner per indicare le procedure di Application Security Orchestration and Correlation, ben sintetizza il concetto: oggi la richiesta va nella direzione di integrare gli attuali strumenti di rappresentazione dei rischi con la loro analisi immediata, in un lavoro “corale” il più possibile automatizzato affinché tali necessarie procedure (spesso rallentate da analisi ridondanti o falsi positivi) non finiscano per impattare negativamente sui flussi di lavoro.
Simili esigenze sono alle origini di Synopsys Code Dx, nata per offrire alle organizzazioni una gestione centralizzata delle operazioni di Application Security Testing condotte con qualsivoglia strumento, sia esso commerciale od open source. L’impiego del Triage Assistant, applicando strumenti di Machine Learning per un’analisi predittiva sul potenziale impatto delle vulnerabilità scoperte, fa inoltre sì che le successive azioni vengano implementate nel giusto ordine di priorità (anche in considerazione degli obblighi di compliance vigenti) e che sia sempre garantita la tracciabilità dei vari compiti assegnati ai diversi gruppi di lavoro.
Forte delle oltre 4000 realtà che in tutto il mondo si affidano ai suoi servizi, Synopsis propone una soluzione unitaria, flessibile, altamente customizzabile per ampliare e centralizzare la visibilità dei rischi veicolati dalle app – incluse le componenti di terze parti – e ridurre drasticamente le possibilità di attacco, garantendo massima rapidità ed efficienza anche nelle attività di remediation che risultino necessarie in seguito all’esame e alla correlazione dei risultati.
Grazie alla minimizzazione delle operazioni manuali Code DX permette ai professionisti del mondo DevSecOps di concentrarsi sul proprio lavoro senza distrazioni, superando l’attuale parcellizzazione dei controlli in favore di una più organica e funzionale visione d’insieme.
That means it’s more important than ever to review your own security setup these days. You might wonder that if companies as big as Facebook and Block (formerly Square) get hacked, how can you manage to protect your own personal information with the limited resources you have? The good news is that it’s easier than you might think.
A key aspect of IT security is personal vigilance. After all, most malware attacks succeed because people click phishing links and download malicious files. That’s why you have an advantage over much larger tech juggernauts — your surface of attack is much smaller and you’re in full control of your security protocols.
Not sure where to start with getting your Mac more secure? Here are the most important security policies that you should follow.
You might know that companies often run MDM (mobile device management) solutions. MDM gives an administrator remote access to corporate devices for the purpose of updating software, monitoring compliance or remotely wiping them.
You can benefit from using MDM in your personal life as well — if your Mac is ever stolen, you’ll be able to locate it and lock it before any of your data gets leaked.
Apple devices have a built-in framework that supports MDM and can be enrolled into MDM solutions through Apple Business Manager.
2. Use a password manager
Password managers are not only secure, but they are also faster compared to manual logins and help you avoid phishing attacks when logging in to online services, by not filling our credentials on incorrect websites.
When it comes to login credentials, it’s critically important to:
Not store passwords in clear text
Not print passwords on paper
Not share passwords with anyone via unencrypted communication
Select the best password manager for you and your family, and make sure to use it every time you need to create a new login.
Having secure login credentials creates a single wall of defense against potential attackers. But it’s much better to have two.
Two-factor authentication (2FA) requires you to confirm your login on another device, either by creating an OTP (one-time password) via email, an authentication app or SMS, or sending a push notification to your smartphone. Note: 2FA authentication via SMS is not considered best practice due to a SIM swap threat.
4. Enable disk encryption
Keeping all data confidential across your devices should be your highest priority. Encrypting your hard drive ensures that the data on it can’t be read through a data dump in case you lose your device.
Turning on disk encryption on a Mac is as simple as enabling FileVault:
Open System Preferences.
Go to Security and Privacy.
Click to lock to make changes and enter your user password.
Turn On FileVault.
5. Back up all data
Having access to recent backups helps avoid data loss due to a stolen or corrupted device, especially with the rise of ransomware attacks.
To back up data on Mac, you need an external hard drive (or a cloud storage solution) and backup software. The most popular backup tool on Mac is Time Machine, a default macOS app.
Software and macOS updates frequently contain bug fixes and security patches that make your Mac more protected. Make sure to always install the latest updates.
For macOS, use the Software Update pane in System Preferences. For most apps, you can use the App Store Updates tab or check the update availability manually.
7. Keep VPN turned on in public spaces
While you’re at home, you can assume that your internet connection is secure. Just make sure to use a strong password for your WiFi access point and an encryption algorithm such as WPA2 or WPA3.
Outside your home or office environment, it’s important to use a VPN (virtual private network) for additional security. VPN encrypts traffic as it leaves your device, preventing others from snooping on it, especially on public WiFi networks not protected by passwords.
8. Always lock your device
Leaving your device unattended and unlocked is a clear invitation for someone to steal your data and other important information.
If your Mac keyboard doesn’t have a lock screen button, you can quickly lock your screen with a shortcut of Control + ⌘ + Q.
Alternatively, assign a Hot Corner on your screen to lock it:
Open System Preferences.
Go to Desktop and Screen Saver.
Switch to the Screen Saver tab.
Click Hot Corners.
Set any corner to Lock Screen.
Now, every time your cursor hits a particular screen corner, your screen will lock automatically.
The tips above only cover a few fundamental security practices. But following them will help secure your devices and protect them from attacks and data breaches.
In addition, make sure to go over important security protocols with your family or anyone who uses the same WiFi network on a regular basis. Teach them about spotting phishing attacks and staying clear of any suspicious communications in the future. After all, your security is only as strong as its weakest link.
Business Strategies, Entrepreneurial Advice & Inspiring Stories are all in one place. Explore the newEntrepreneur Bookstore.
https://www.entrepreneur.com/article/427358
Cyber Deception Technology & Hybrid Warfare – Parte 1
Cyber Deception tra arte e tecnologia dell’inganno
Considerata l’ampiezza dei temi da trattare e la loro stretta correlazione, ho suddiviso l’articolo in due parti, in questa prima parte tratteremo la Cyber Deception Technology e le sue principali caratteristiche.
La Cyber Deception Technology è l’insieme delle tecnologie, metodologie, strategie e tattiche utilizzate per creare scenari verosimili di infrastrutture tecnologiche ICT e di strutture di informazioni il cui fine è ingannare potenziali attaccanti in modo da indurli ad interagire con questi cyber ambienti, permettendo così lo studio comportamentale dell’attaccante e riducendo, a volte annullando completamente, la loro capacità offensiva. L’obiettivo è quindi quello di riprodurre alla perfezione il target appetibile per un agente ostile, senza che esso possa rendersene conto, cercando di adattare l’ambiente fittizio dinamicamente, in modo da poter analizzare e anticipare le mosse del nemico.
Nella Cyber Deception la componente tecnologica non è quindi il solo elemento principale, ma come accade per il social engineering è necessario tener conto dell’aspetto cognitivo dell’attacco. Per rendere interattivi e credibili i processi e i dati di sistema artefatto la “User Experience” deve essere del tutto simile a sistemi “vulnerabili” reali. Le vulnerabilità che devono attrarre l’attaccante devono essere credibili, ad es. la misconfiguration di un dispositivo che permette l’accesso non autorizzato ad un sistema, non deve essere troppo banale ma deve lasciar pensare che sia un errore di distrazione umana in fase di configurazione.
In questi ultimi mesi, la Cyber Deception è divenuto un tema molto caldo in quanto stiamo assistendo ad una vera e propria “svolta” nella tipologia degli attacchi cyber, tipologie di attacchi che richiedono ulteriori livelli di sicurezza da implementare nelle organizzazioni, proprio come la Cyber Deception Technology. Il conflitto tra Russia e Ucraina ha reso sempre più evidente il concetto di guerra ibrida di quinta generazione [1], che vede il cyberspazio come nuova dimensione per il combattimento.
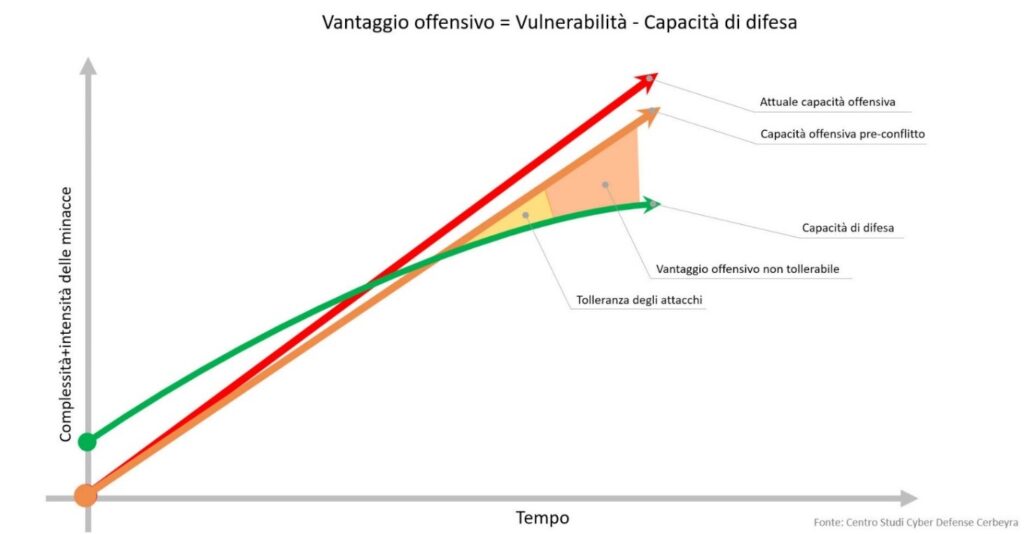
In figura 1 viene rappresenta la complessità e l’intensità delle minacce pre-conflitto rispetto alle capacità di cyber difesa media delle organizzazioni, dove si nota l’area di tolleranza agli attacchi e l’area non tollerabile.
Fig.1
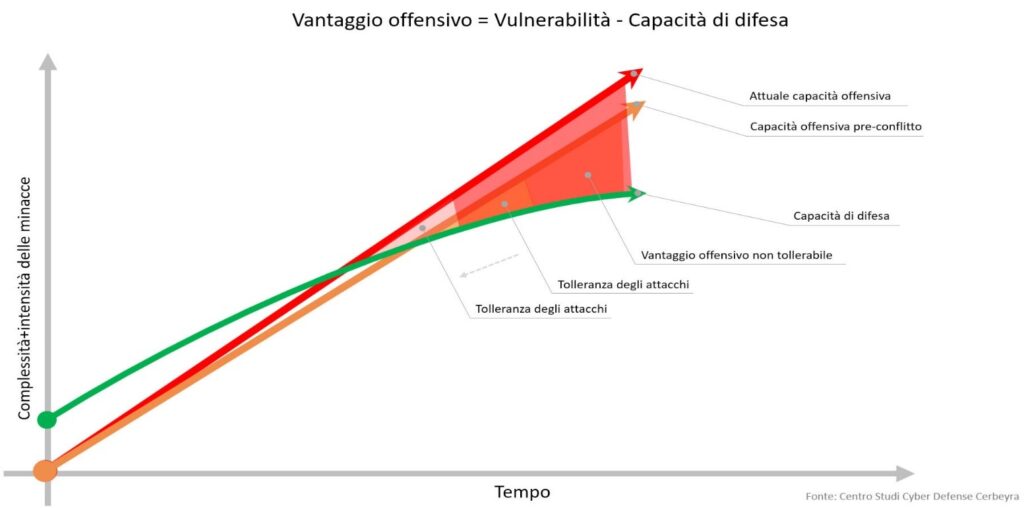
Se analizziamo invece la capacità offensiva, nell’attuale stato di conflitto (Fig.2), notiamo come l’area di NON TOLLERANZA sia significativamente aumentata e quella di TOLLERANZA si sia invece drasticamente abbassata.
Questo scenario evolutivo negli attacchi cyber è principalmente dovuto ai seguenti principali fattori :
Una maggiore attività massiva nel numero degli attacchi, anche attraverso sistemi automatici gestiti tramite tecnologia di intelligenza artificiale.
Attacchi mirati al blocco di infrastrutture tecnologiche e servizi ICT, distruzione dei dati presenti nei sistemi informativi.
Maggiore complessità degli attacchi.
Fig.2
Nuovi scenari di cyber minaccia richiedono nuove soluzioni di cyber difesa, o meglio, un maggiore e più sofisticato utilizzo di tecnologie di cyber difesa già esistenti.
Occorre sviluppare una strategia ed una tattica di cyber difesa che possa sfruttare ed introdurre nuovi approcci, tra queste, la strategia del cyber-inganno attraverso tecnologie di cyber-deception, può risultare estremamente efficiente, per indebolire la capacità offensiva degli attaccanti e per sviare l’attenzione del nemico dagli asset “core” dell’azienda. La cyber-deception permette una difesa intelligente e pro-attiva nei casi di violazione del perimetro di cyber difesa delle organizzazioni.
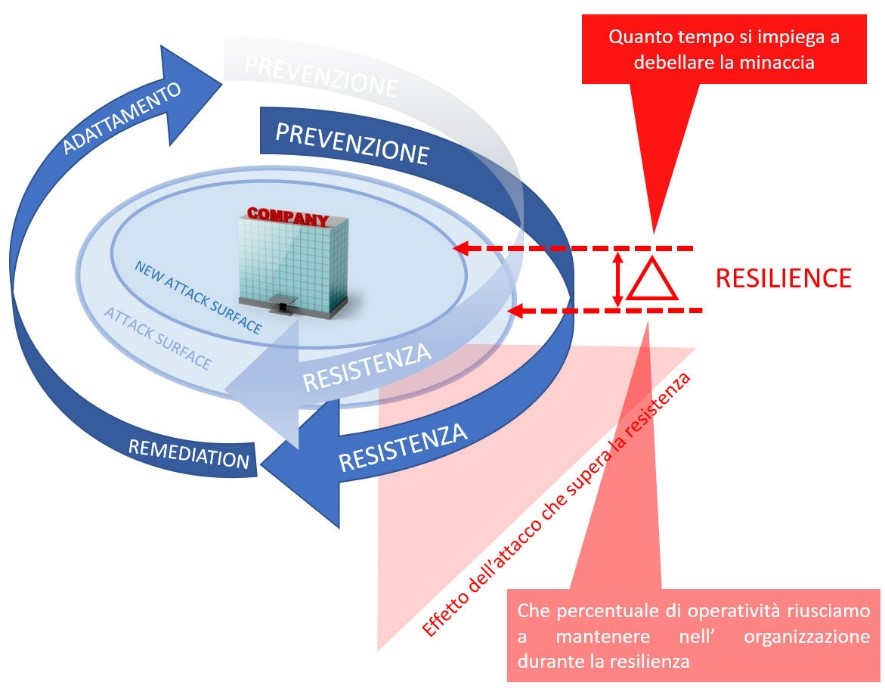
Diminuire il GAP temporale, la tempestività, tra rilevamento di agenti ostili e attività di difesa è uno dei fattori principali nella gestione della cyber resilience delle organizzazioni (Fig.3).
Fig.3
L’aspetto interessante della tecnologia di Cyber Deception è che a differenza della maggior parte dei sistemi di difesa informatici, che si basano su una continua analisi del traffico e delle attività ICT presenti nei sistemi di una organizzazione, alla ricerca di anomalie e agenti ostili, la cyber-deception si basa su una difesa attiva , in grado di “attirare”, rilevare e difendere da agenti ostili (ad es. malware, botnet, cyber criminali, etc..) gli asset dell’organizzazione, andando ad individuare attività malevoli che possono muoversi lateralmente all’interno della rete e dei sistemi ICT.
Sicuramente l’aspetto più interessante di questa tecnologia è la sua capacità di essere poco invasiva nella sua implementazione tecnica ed economica, i suoi benefici sono esponenziali rispetto all’investimento (mediamente rispetto ad un 20% di effort si ottiene l’80% dei risultati), e di rilevare attività illecite senza generare significativi falsi positivi, rispetto invece ai sistemi di difesa tradizionale che spesso oltre ad un elevato numero di falsi positivi comportano anche impatti importanti nelle performance dei sistemi controllati con un costo economico e di risorse spesso non trascurabile.
L’obiettivo principale della Cyber Deception è ingannare l’attaccante, portare l’attaccante a concentrarsi su finti obiettivi, affetti da apparenti vulnerabilità che attirano e catturano la sua attenzione, uno “specchietto per le allodole”, in poche parole, trappole per raggirare l’avversario. Se l’agente ostile innesca una delle trappole, il sistema di deception traccia tutte le sue attività, cercando di individuare più informazioni possibili sull’avversario.
Ad es. come abbiamo visto, nell’attuale contesto storico dove il conflitto tra Russia e Ucraina ha visto aumentare in maniera esponenziale gli attacchi cyber, l’utilizzo del paradigma della Cyber Deception permette di dirottare una buona parte di questi attacchi verso falsi obiettivi, ridimensionando così il gap tra le soluzioni di cyber difesa e la tolleranza agli attacchi.
Maggiore è il tempo di permanenza dell’avversario nel sistema di cyber deception, minore è il tempo e le risorse che dedica ai reali asset. Più rapida ed evidente diviene la sua rilevazione e maggiore sarà la capacità di tracciare i suoi riferimenti, vettori di attacco ed attività all’interno dell’organizzazione. Informazioni queste essenziali per i difensori, poiché, come accennato sopra per la cyber resilience, il rilevamento tempestivo e la risposta agli incidenti, sono elementi fondamentali.
I principali sistemi e metodologie utilizzate, da molti anni nella cyber deception, sono rappresentati dalle Honeypot e Honeynet.
Il nome Honeypot (barattolo di miele) si ricollega al mondo “esoterico” dello spionaggio, dove si utilizzano spesso delle esche per attirare la vittima designata. Nell’ambito dello spionaggio spesso queste esche servono per compromettere spie nemiche ed ottenere informazioni riservate. In ambito informatico l’honeypot si comporta in modo simile, attrae l’agente ostile su un sistema o servizio apparentemente reale e “debole”, fungendo da esca, distraendo l’attaccante dai reali bersagli.
La Honeynet è una rete formata da sistemi, dispositivi ed applicazioni honeypot ad alta interazione che simula una rete di produzione reale, come ad es. host con applicazioni che “emulano” servizi e dati apparentemente reali (ad es. sito web, ftp server, mail server, etc..). Con l’avvento della virtualizzazione la possibilità di creare honeynet è divenuta estremamente facile ed economica.
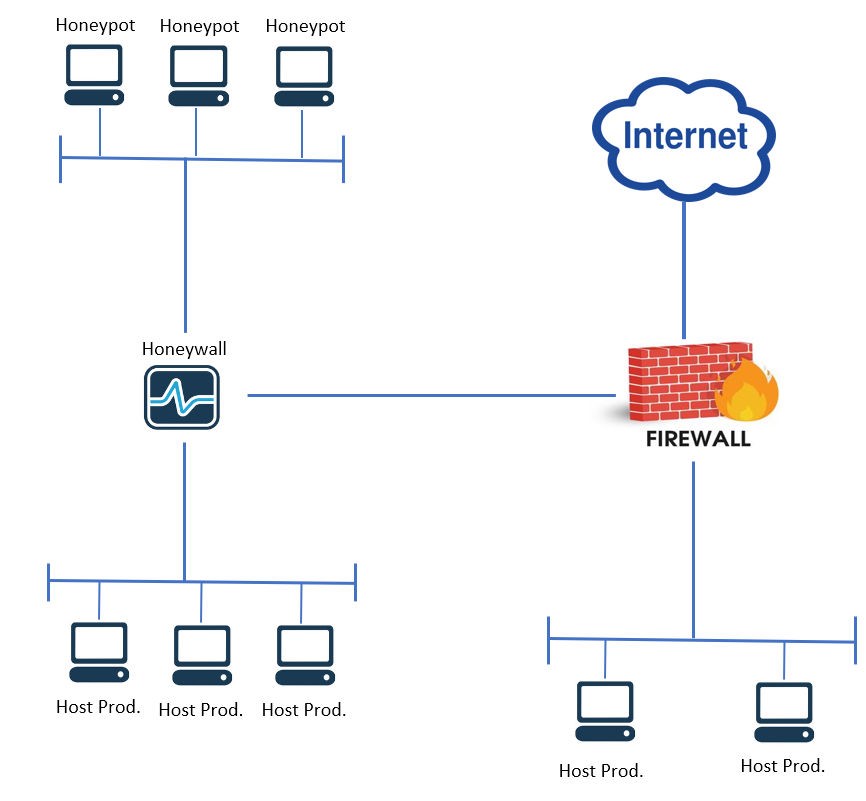
Le honeypot come le honeynet sono ambienti altamente controllati, ma mentre nelle Honeypot il sistema di controllo e monitoraggio degli attacchi è collocato al suo interno, esponendo la Honeypot al rischio di disattivazione e/o identificazione, nelle honeynet sia non un prodotto o singolo host ma bensì un’ architettura, composta da più honeypot, dove il ruolo di controllo e monitoraggio delle attività malevoli è concentrato sull’ honeywall: un sistema gateway, del tutto trasparente all’aggressore, che separa la rete honeynet dal mondo reale (Fig.4).
Fig.4 (Es. di implementazione di una Honeynet)
Usare le honeypot ha diversi vantaggi nell’individuazione delle intrusioni, ad es. hanno un basso tasso di falsi positivi, poiché per sua stessa definizione, una honeypot non dovrebbe ricevere alcun tipo di contatto dal mondo esterno, qualsiasi attività registrata in entrata dovrebbe quindi essere un tentativo di esplorazione o intrusione, qualsiasi IP dovesse contattare l’Honeypot potrebbe essere facilmente tracciato e verificato, non verrebbe “nascosto” dal traffico complessivo di tutta la rete dell’organizzazione, e dovendo gestire un traffico molto limitato le honeypot non richiedono molte risorse HW & SW.
Un’altra caratteristica specifica delle tecnologie di cyber deception è appunto la simulazione avanzata di servizi e sistemi, questo oltre a far perdere tempo dall’agente ostile, che non si rende immediatamente conto di essere di fronte ad un sistema “fake”, permette di studiare nel dettaglio le tecniche utilizzate dall’aggressore per effettuare gli attacchi. Le honeypot vengono di solito rese particolarmente esposte e vulnerabili, proprio per essere più appetibili per gli attaccanti. Generalmente tra due host l’attaccante si concentrerà per primo su quello più debole, ad es. le honeypot rispondono a scansioni network e mostrano servizi in chiaro, rispetto ad una più sicura rete aziendale.
Rispetto a sistemi di difesa tradizionali come firewall e antivirus, l’honeypot non viene creata per bloccare determinate attività ma per raccoglie informazioni utili a capire le minacce esistenti e scoprire l’emergere di nuove minacce. A differenza dei metodi puramente difensivi, come ad es. i sistemi di rilevamento delle intrusioni (IDS), che cercano di evitare l’interazione con l’attaccante, l’honeypot si basa invece sull’idea di interazione pro-attiva con l’attaccante.
In genere le honeypot sono sviluppate in base al tipo di minaccia che si vuole analizzare, tra le principali:
Spam Honeypot – utilizzano un falso indirizzo e-mail in una posizione nascosta, ad es. del sito aziendale, dove solo un raccoglitore automatico di indirizzi (“harvester”) può trovarlo. Siccome lo l’unico scopo dell’indirizzo mail è quello di fare da trappola, quando utilizzato si è sicuri al 100% che qualsiasi mail si riceva sia uno spam. Conoscendo poi il contenuto della mail di spam è possibile bloccare messaggi simili inviati ad altre mail aziendali e bloccare automaticamente l’IP del mittente tramite una blacklist.
DB Honeypot – simula un database esca e può essere impostato per monitorare vulnerabilità applicative ed individuare attacchi basati su SQL Injection, sfruttamento dei servizi SQL, abuso delle autorizzazioni e come falsa fonte dati da esfiltrare.
Malware Honeypot – imita applicazioni,servizi software e chiamate a servizi API per attrarre attacchi malware. Spesso questa tipologia di Honeypot è utilizzata per eliminare vulnerabilità nelle API, o per studiare i malware e sviluppare software antimalware.
Spider Honeypot – ha lo scopo di intrappolare i webcrawler (spider), creando illusorie pagine Web e link accessibili soltanto dall’attaccante. Questa tipologia di Honeypot viene sfruttata ad esempio per rilevare bot dannosi e crawler di piattaforme pubblicitarie.
E’ possibile sviluppare Honeypot ad alta o bassa interazione. Gli Honeypot a bassa interazione raccolgono meno informazioni, sono nella maggior parte dei casi molto economici e sono meno sofisticati nell’emulazione, sono pensati più per far perdere tempo e per dare un allarme in caso di contatto con un agente ostile che per studiarlo. Ad es. Google Hack Honeypot (GHH) è un sistema economico, progettato per essere vulnerabile alle query sofisticate dei motori di ricerca, allo scopo di attirare gli hacker e rilevarne il comportamento. GHH inserisce un link invisibile sul sito web dell’utente che può essere rilevato solo attraverso l’utilizzo di operatori di ricerca avanzati. Un altro esempio è honeynet Honeyd (http://www.honeyd.org/), un software open source che crea host virtuali su una rete. Gli host possono essere configurati per eseguire servizi arbitrari e personalizzati per simulare determinati sistemi operativi.
I sistemi Honeypot ad alta interazione sono più sofisticati, generalmente utilizzano più risorse di sistema ed il loro scopo principale è non solo trattenere l’ostile il più possibile nel proprio “sistema” ma studiarlo approfonditamente, cercando di testare il suo livello di skill.
Proprio per queste caratteristiche di studio ed analisi le honeypot/honeynet sono state nella maggior parte dei casi utilizzate esclusivamente in ambito di ricerca ed accademico. Negli ultimi anni però i sistemi di cyber deception si sono evoluti, oggi offrono una maggiore automazione sia per il rilevamento che per l’implementazione delle difese sulla base dei dati raccolti, è diventata una tecnologia matura per fornire un ulteriore importante livello di sicurezza ai framework di cyber security delle organizzazioni, soprattutto in realtà di grandi dimensioni e geograficamente distribuite, dove oltre a segnalare la presenza di agenti ostili possono :
Ridurre i tempi di isolamento e contenimento dell’intruso nella rete attaccata.
Velocizzare i tempi di mitigazione delle minacce.
Dalla raccolta dei loro dati è possibile ottenere suggerimenti su come migliorare la sicurezza dei sistemi e delle infrastrutture.
La possibilità di distribuire sensori (Honeypot) nell’infrastruttura ICT riduce l’effort necessario al monitoraggio delle infrastrutture ICT.
Possono essere utilizzati per produrre misurazioni relative agli indicatori IOC (Indicatore di Compromissione) e TTP (Tattiche, Tecniche e Procedure).
Come tutte le metodologie e tecnologie anche quella delle honeypot/honeynet ha i suoi limiti e controindicazioni, ad es. gli unici attacchi che una honeypot può vedere sono quelli rivolti contro di lei, quindi il fatto che una honeypot non registra una minaccia non vuol dire che non esista.
E’ importante che una honeypot sia ben configurata per trarre in inganno gli agenti ostili, nel caso un attaccante si accorgesse dell’inganno, potrebbe concentrarsi sui target reali trascurando le honeypot o potrebbe creare finti attacchi sulle honeypot, magari fornendo false informazioni, per distrarre l’attenzione dal vero exploit rivolto ai sistemi di produzione dell’organizzazione.
Infine un attaccante esperto potrebbe accedere a honeypot non perfettamente configurate e comprometterle, per poi sfruttarle per introdursi nei sistemi dell’organizzazione.
In generale i vantaggi delle honeypot/honeynet superano di gran lunga i rischi.
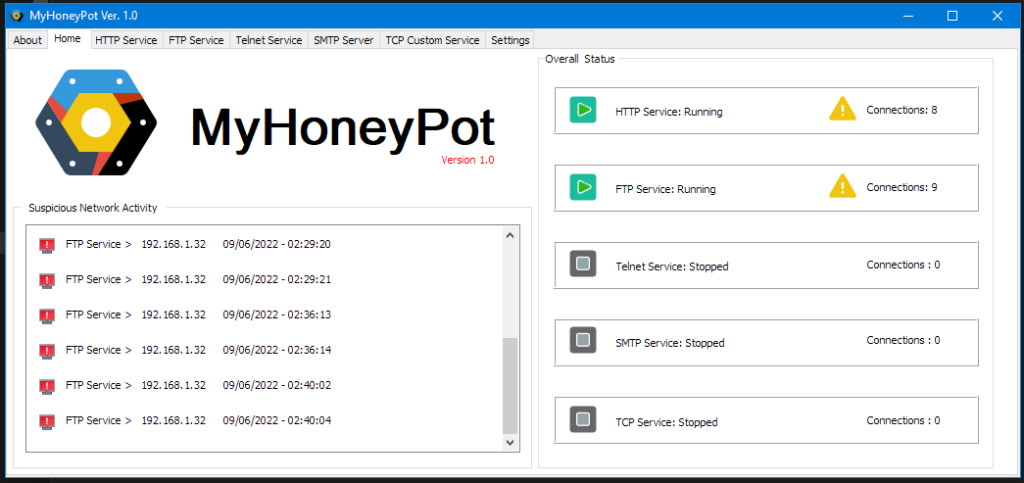
Per chi volesse avere un approccio più “hands on” sulla tematica, ho sviluppato una semplice HoneyPot “MyHoneyPot” (Fig.5) ad alta interattività su ambiente Windows a scopo esclusivamente didattico, trovate l’applicazione sul mio link Github:
L’applicazione permette di emulare alcuni dei principali servizi di rete su cui è possibile personalizzare alcuni parametri.
Fig.5
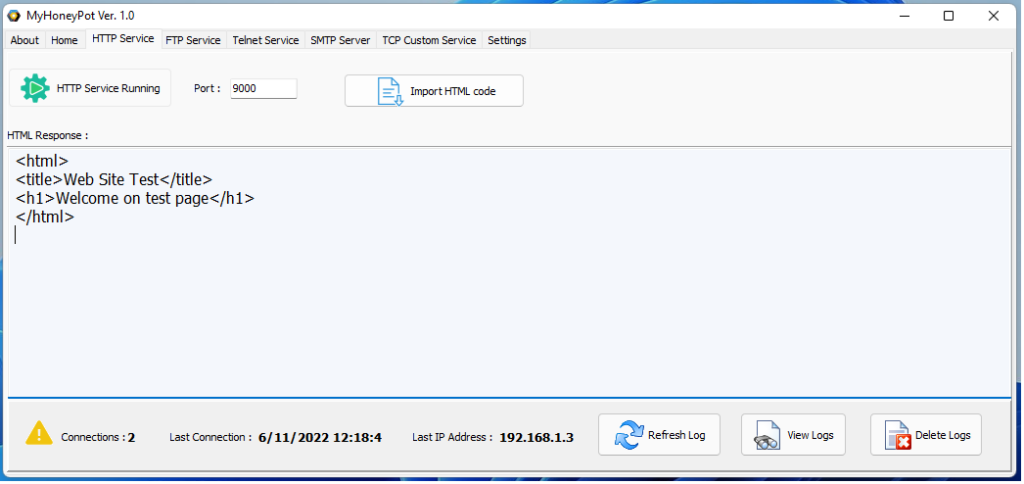
Ad es. è possibile attivare un servizio web http selezionando la porta ed il contenuto html da visualizzare (Fig.6)
Fig.6
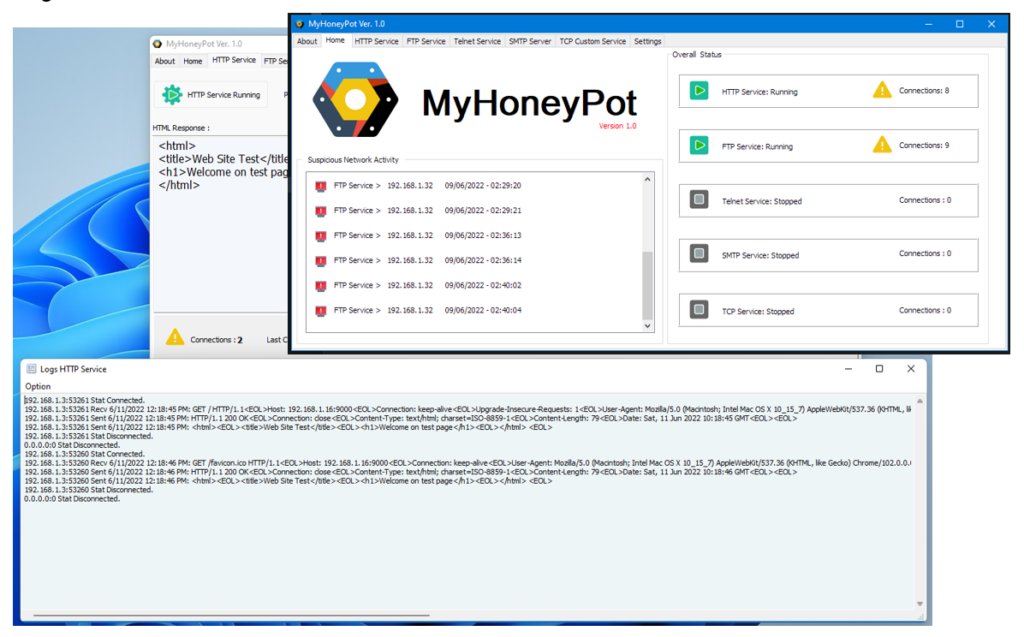
Se un host si connette al servizio viene tracciato (Fig.7), segnalato e tutte le attività registrate sui file di log.
Fig.7
In conclusione, la tecnologia della Cyber Deception è sicuramente un livello aggiuntivo di difesa che utilizza un approccio diverso, strategicamente importante in uno scontro quotidiano contro attaccanti sconosciuti, ci permette di creare mondi virtuali all’interno del nostro cyberspazio, dove attirare ed intrappolare gli agenti ostili in infiniti percorsi privi di uscita, dandogli l’illusione di aver a disposizione l’intera organizzazione.
“Potrei essere rinchiuso in un guscio di noce e tuttavia ritenermi Re di uno spazio infinito..” William Shakespeare, Amleto, atto II, scena II
Riferimenti
[1]. “LE PROSPETTIVE DELLA CYBER INTELLIGENCE”, Commissione di Studi Cyber Threat Intelligence e Cyber Warfare, CAPITOLO 5, Cyber-Enabled Information Warfare di Francesco Arruzzoli, anno 2022 ISBN 979-12-80111-32-6
Articolo a cura di Francesco Arruzzoli
Profilo Autore
Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.
Cybersecurity, investimenti aziendali a 226 miliardi nel 2027 in aumento del 26%
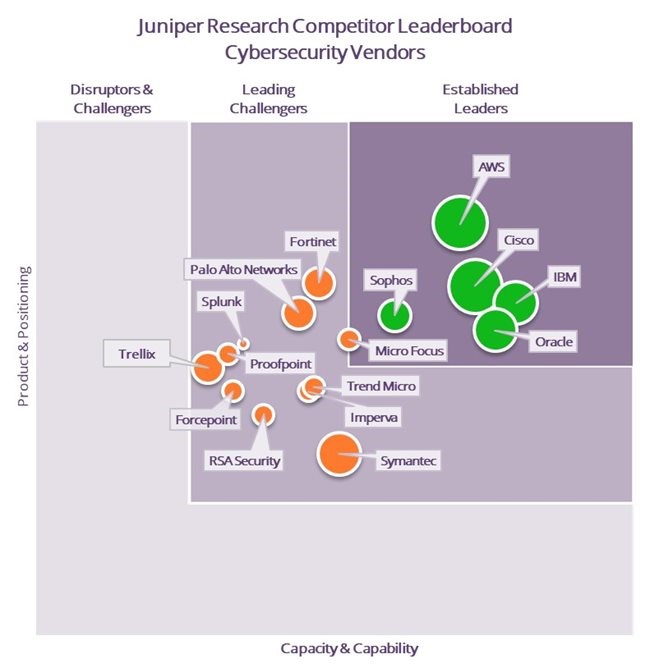
Gli investimenti in cybersecurity da parte delle aziende raggiungeranno quota 226 miliardi di dollari nel 2027, in aumento del 26% rispetto ai 179 miliardi di dollari del 2022. La previsione arriva da Juniper Research, secondo cui nei prossimi 5 anni la classifica dei primi cinque vendor globali è composta da Amazon Web Services (AWS), IBM, Cisco, Oracle e Sophos.
“Il cloud computing è stato una svolta per le aziende, quindi non sorprende che due dei più grandi fornitori di cloud computing, AWS e IBM, siano anche leader nello spazio della sicurezza informatica”, ha osservato la coautrice della ricerca Damla Sat. “Per i fornitori di cloud, una sicurezza informatica efficace è un requisito fondamentale: offrendo soluzioni di sicurezza informatica interne, AWS e IBM stanno capitalizzando le loro grandi basi di utenti esistenti; acquisire attività e capacità secondo necessità per migliorare le loro offerte di prodotti”.
Poste italiane: “Nessun attacco hacker. Problemi informatici dovuti a disguido tecnico: ora risolto
Killnet non ha preso di mira Poste italiane. “Un disguido tecnico”, fa sapere il Gruppo, “dovuto a un aggiornamento informatico, ora risolto”, è stata la causa dei problemi informatici registrati questa mattina in diversi uffici postali. Quindi, è stato un problema tecnico interno di Poste a causare il rallentamento dei sistemi informatici, nel giorno in cui il collettivo filorusso Killnet aveva annunciato per oggi “un colpo irreparabile all’Italia”.
Ma, al momento, non si registrano attacchi informatici a siti della pubblica amministrazione, ad infrastrutture che erogano servizi essenziali e strategici per il Paese né privati la cui immagine si identifica con il paese Italia.
<!-- ARUBA -->
Allerta massima. Le raccomandazioni dell’Agenzia cyber
Nonostante questo, l’allerta è massima. L’Agenzia per la Cybersicurezza Nazionale, attraverso il suo CSIRT Italia (Computer Security Incident Response Team) raccomanda di implementare con effetto immediato, ove non già provveduto, le azioni già suggerite dallo CSIRT Italia (cfr. sezione Riferimenti), con particolare riguardo alle mitigazioni delle vulnerabilità maggiormente sfruttate da attori malevoli di matrice russa ed alle misure di mitigazione degli attacchi di tipo DDoS. Si raccomanda, inoltre, in particolare i soggetti identificati nella sezione “sintesi”, di mantenere un attento controllo sulle infrastrutture IT h24 teso a individuare evidenze di attacchi o comunque anomalie, rispetto alle quali si richiede di dare comunicazione tempestiva allo CSIRT Italia.