I peggiori “hack” alle Smart home degli ultimi anni

Quando Adam e Heather Schreck si sono svegliati nel cuore della notte per un forte rumore proveniente dalla stanza del figlio, non era il solito pianto del loro bambino di 10 mesi. Precipitandosi nella sua stanza, i genitori si resero conto, con loro stupore e paura, che il rumore era la voce di un uomo adulto che gridava “Svegliati!” e che proveniva dalla loro baby monitor.

La parte peggiore? Non appena sono entrati nella stanza, la videocamera ha distolto lo sguardo dal bambino e dai genitori, in modo automatico. Per una baby monitor, programmata solo per sorvegliare il bambino, questa azione significava solo una cosa: la videocamera era stata hackerata e qualcuno ne aveva preso il controllo tramite Internet.

Questo incidente scioccante si è verificato nel 2014 ed è stato purtroppo solo il primo di molti attacchi alle smart home. Ora, nel 2021, gli hacker sono più sofisticati e pericolosi. Per capire l’impatto che possono avere sulle case moderne, ecco una carrellata dei più noti eventi che si sono verificati in tutto il mondo negli ultimi anni.

Il più grande hijack di sempre

Nel 2016, un vasto attacco informatico che ha sfruttato le vulnerabilità dei DVR e delle webcam smart ha messo in ginocchio gran parte delle reti Internet in Europa e negli Stati Uniti, poiché centinaia di migliaia di dispositivi sono stati compromessi attraverso ciò che gli esperti di sicurezza definiscono come un attacco DDoS (Distributed Denial of Service), utilizzando le botnet Mirai.

In parole povere, gli aggressori hanno hackerato i dispositivi connessi e li hanno usati per sopraffare i server di Dyn, una società che in precedenza controllava gran parte dell’infrastruttura del sistema dei nomi di dominio (DNS) di Internet, con il traffico. Il risultato? Siti web tra cui Twitter, The Guardian, Netflix, Reddit, CNN e molti altri in Europa e negli Stati Uniti sono stati bloccati per gran parte della giornata.

Molti ritengono che l’attacco con la botnet Mirai sia stato il più grande attacco DDoS del suo genere, rappresentando un campanello d’allarme per le autorità del caso e per i produttori di dispositivi. Quindi, avere una protezione IoT per le smart home più forte e completa a livello di rete, non dovrebbe essere solo la priorità degli utenti.

Smart home: il sistema di riscaldamento che si è “congelato”

Un altro attacco DDoS (Distributed Denial of Service) che ha fatto notizia nel 2016 ha coinvolto due condomini a Lappeenranta, una città con una popolazione di circa 60.000 persone nella Finlandia orientale.

Questa volta, l’attacco ha preso di mira i sistemi che controllavano il riscaldamento centralizzato e la circolazione dell’acqua calda negli edifici. Forzando i sistemi di riscaldamento a entrare in un ciclo di riavvio senza fine, gli hacker hanno bloccato il riscaldamento ai residenti, in un momento in cui le temperature in Finlandia erano sotto lo zero. Lo stesso sistema che è stato sviluppato per supportare l’automazione e ridurre le inefficienze e i disagi del riscaldamento a manutenzione manuale ha lasciato i residenti al freddo.

Per fortuna, una volta che i sistemi delle case smart interessate sono stati disconnessi da Internet, il riscaldamento ha ripreso a funzionare normalmente. Sembra una soluzione semplice, ma sarebbe come non voler guardare in faccia la realtà. Il vero problema risiede nell’atteggiamento delle persone nei confronti della sicurezza dei dispositivi intelligenti. Molte società immobiliari o proprietari privati, infatti, ​​non vogliono investire in firewall di rete e la sicurezza in generale tende a essere permissiva.

Tuttavia, non è solo il riscaldamento smart che è vulnerabile agli attacchi. Anche i termostati di famosi brand sono stati vittime degli hacker. I malintenzionati possono prendere il controllo da remoto e alzare la temperatura quando si è lontani da casa, per esempio.

La scommessa IoT che non ha dato i suoi frutti

Sebbene non abbia tecnicamente influenzato una smart home, questo tipo di attacco potrebbe facilmente coinvolgere persone appassionate di acquari. Nel 2018, un casinò è stato hackerato tramite un termometro smart dell’acquario nella loro hall.

Secondo Nicole Eagan, CEO di Darktrace, società di sicurezza informatica, gli hacker hanno utilizzato il termometro connesso a Internet per entrare nella rete, e “hanno trovato il database high-roller e poi lo hanno ritrasmesso attraverso la rete, dal termostato fino al cloud.”

Questo può benissimo accadere a una carta di credito e alle credenziali degli utenti. All’improvviso, rendere la casa più smart non sembra così attraente; però, esistono diversi modi grazie ai quali gli utenti possono potenziarne la sicurezza e difendersi dagli hacker. L’app mydlink di D-Link, ad esempio, consente agli utenti di controllare e monitorare i dispositivi collegati, come videocamere, smart plug o sensori, direttamente da uno smartphone o un tablet.

Non solo hack alle smart home, anche le Jeep

Le auto intelligenti, che tecnicamente non rientrano nella definizione di dispositivi dedicati alla smart home, sono sempre più connesse. Vale la pena, quindi, menzionare anche questo caso per aumentare la consapevolezza riguardante questi pericoli.

Nel 2015, alcuni ricercatori hanno dimostrato quanto fosse facile hackerare una Jeep Cherokee e prendere il controllo di tutto, dall’aria condizionata fino ai tergicristalli. Il test driver aveva notato che, senza toccare il cruscotto, le prese d’aria della Jeep Cherokee avevano iniziato a emettere aria fredda, alla massima potenza. Successivamente, la radio era passata a una stazione diversa, a tutto volume, e non era possibile spegnerla. I tergicristalli si erano accesi e il liquido ha offuscato il vetro. Sebbene il volante e i freni non abbiano subito interferenze, altre interruzioni sarebbero state sufficienti a causare un incidente.

Detto ciò, un hacker può tranquillamente distrarre il conducente con queste piccole cose, ma causare grandi pericoli. Finché un veicolo è connesso a Internet, per gli hacker è un potenziale gateway per entrare e trasformare un viaggio tranquillo in un incubo su ruote.

Come proteggersi al meglio?

Tutti sognano uno stile di vita smart e connesso, che semplifichi ogni cosa, eppure, come dimostra l’esperienza, gli hacker sono scaltri e disposti a sondare anche i dispositivi domestici intelligenti per individuare i più piccoli punti deboli.

Ogni persona, quando vuole configurare nuovi dispositivi nella smart home, può ridurre al minimo gli scenari sopra menzionati con semplici mosse. Ad esempio, per monitorare casa, soluzioni cloud come mydlink, forniscono una crittografia end-to-end tramite cloud che elimina il rischio di hack delle videocamere. Tale soluzione offre anche un ecosistema completo per la smart home che controlla e gestisce casa, con videocamere, smart plug e altri sensori.

Inoltre, vale sempre la pena aggiornare password e firmware per rinnovare continuamente la protezione dei dispositivi e modificare eventuali password predefinite. I dispositivi più vecchi spesso sono dotati di una password fornita dai produttori, che spesso è la stessa. Se non viene modificata, il dispositivo è estremamente vulnerabile ai cyber-attacchi.

Anche acquisire familiarità con i controlli di sicurezza sul router e configurarlo per regolare l’esposizione a Internet è una considerazione importante. Ad esempio, disabilitare semplicemente l’accesso remoto sul router può impedire a un hacker di prenderne il controllo. E, naturalmente, un’adeguata protezione antivirus e antimalware su tutti i computer e laptop di casa, è di grande aiuto.

Anche informarsi su come funzionano i dispostivi già in possesso può essere un aiuto prezioso per migliorare la sicurezza smart home, correggendo eventuali impostazioni sbagliate o pericolose. Infine, prima di acquistare un nuovo dispositivo, ogni persona dovrebbe capire che tipo di funzionalità e dettagli sono inclusi. Qualità e sicurezza dovrebbero essere le prime caratteristiche da considerare prima di un acquisto.

https://www.key4biz.it/i-peggiori-hack-alle-smart-home-degli-ultimi-anni/371083/


TIM, attacco informatico a MyTIM: “Notificato al Garante Privacy”

Rischio data breach per molti utenti che utilizzano MyTim, l’area personale per accedere ad alcuni servizi TIM, come la gestione del numero di telefono mobile, della linea fissa, consultazione delle fatture, ecc…

La compromissione delle credenziali di autenticazione potrebbe infatti comportare l’accesso da parte di terzi a servizi online ai quali si è registrato, con conseguente perdita di controllo sui dati personali, possibile acquisizione fraudolenta di informazioni personali o anche eventuali situazioni di furto di identità.

L’azienda ha contattato solo gli utenti (non si conosce ancora il numero esatto) i cui dati sono stati oggetti dell’attacco informatico ed ha notificato l’accaduto, come prevede il GDPR, al Garante Privacy. Inoltre, TIM comunica che “i dati coinvolti non contengono informazioni che possano abilitare funzioni di pagamento”.

La nota di TIM

“Gentile Cliente,

desideriamo informarti che, a fronte delle attività di controllo di sicurezza sui nostri sistemi, sono state rilevate attività anomale, svolte da parte di soggetti terzi ignoti, che potrebbero mettere a rischio la riservatezza delle tue credenziali di accesso a MyTIM“.

Come cambiare la password

Per tua tutela e per garantire la sicurezza delle tue informazioni, stiamo provvedendo a disabilitare in via precauzionale le tue credenziali MyTIM, utilizzate anche per l’accesso ad alcuni servizi TIM correlati (TIM Party, TIM Personal), rendendo obbligatorio il cambio password al primo accesso all’Area privata MyTIM, da effettuare al seguente indirizzo https://mytim.tim.it/auth/recupero-password.html

I consigli per la nuova password

Non utilizzare più la vecchia password, né una simile, nonché di modificare la password utilizzata per l’accesso a qualsiasi altro servizio online, qualora coincidente o simile a quella precedentemente utilizzata su MyTIM.

La notifica al Garante Privacy

Conformemente alla normativa vigente (art. 33 del Regolamento UE 2016/679, il c.d. GDPR), TIM, fa sapere, di aver “inviato formale notifica anche al Garante privacy”.

https://www.key4biz.it/tim-attacco-informatico-a-mytim-notificato-al-garante-privacy/372028/


Cybercrime, i 15 ransomware più popolari del 2021

Nella prima metà del 2021 gli attacchi ransomware hanno segnato ancora un aumento rispetto all’anno passato. Anche se di poco, 304,7 milioni di attacchi nel primo semestre 2021 contro i 304,6 dell’interno 2020, è facile prevedere un ulteriore sostanzioso incremento di queste attività criminali entro la fine dell’anno in corso.

Nel primo trimestre del 2021, i ricercatori di sicurezza di Unit 42 hanno rilevato 113 diverse famiglie di ransomware e in base ai dati statistici, solo le prime 15 coprono il 52,3% del totale dei casi. Questo dimostra la diversità di questa minaccia e sottolinea quanto sia difficile estendere la copertura di rilevamento dei ransomware con una profilazione statica. Tra tutti, il 6,7% dei campioni di ransomware è rappresentato da Virlock, attivo dal 2014, dotato del maggior numero di varianti a causa del suo comportamento di tipo file-infector.

Un numero più elevato di varianti di malware non implica necessariamente una maggiore prevalenza. Alcune famiglie di ransomware non creano ogni volta varianti diverse, ma il rapporto di infezione per campione è alto, il che significa che gli attaccanti hanno usato lo stesso malware per un gran numero di vittime. Il secondo grafico mostra un risultato completamente diverso dal primo e deriva dal solo conteggio dei campioni di ransomware relativi a casi di infezione di più di cinque da parte dello stesso malware. Le prime tre famiglie sono Ryuk (31,7%), Sodinokibi (20%) e Maze (15%).

Classificando le famiglie di ransomware con questo filtro si ottiene una visione diversa di quelli dominanti. In questo caso le famiglie più attive sono Ryuk, Sodinokibi e Maze, seguite daMespinoza, Babuk, Egregor, NetWalker, MedusaLocker, Dharma e TorrentLocker.

Le e-mail sono ancora il metodo più efficiente per colpire con un ransomware. Il processo di consegna del malware tramite un URL può includere varie tecniche, ad esempio, i link possono essere pubblicati su forum o gruppi di chat, inviati da applicazioni IM, offerti tramite falsi freeware da scaricare, o allegati nelle e-mail. Il ransomware di hosting web può anche essere scaricato e installato con successo attraverso una catena di infezione multilivello tra diversi tipi di file. Ad esempio, AlumniLocker viene prima consegnato come un PDF di phishing, conduce al download di un archivio ZIP che contiene un downloader LNK che scarica ed esegue uno script PowerShell offuscato per installare infine il ransomware.

Per quanto riguarda le tipologie di file rilevate nel e la loro prevalenza, L’’EXE a 32 bit è il più comune. Altri tipi di file sono spesso utilizzati come primo stadio di infezione o downloader, come archivi, documenti e script. La maggior parte dei ransomware viene consegnata via e-mail con un allegato; il ransomware è compresso nei file archiviati con o senza protezione password. “Resume” o “portfolio document” sono esempi di nomi di file di archivio, che contiene uno o più parti di malware con icone di file di documenti falsi. Abbiamo inoltre osservato che Mailto (AKA NetWalker) tende a consegnare il ransomware in uno script PowerShell altamente offuscato. I documenti di exploit sono utilizzati raramente per consegnare il ransomware, un esempio è un exploit RTF che ha portato a scaricare e installare il ransomware Makop da remoto.

https://www.key4biz.it/cybercrime-i-15-ransomware-piu-popolari-del-2021/370907/


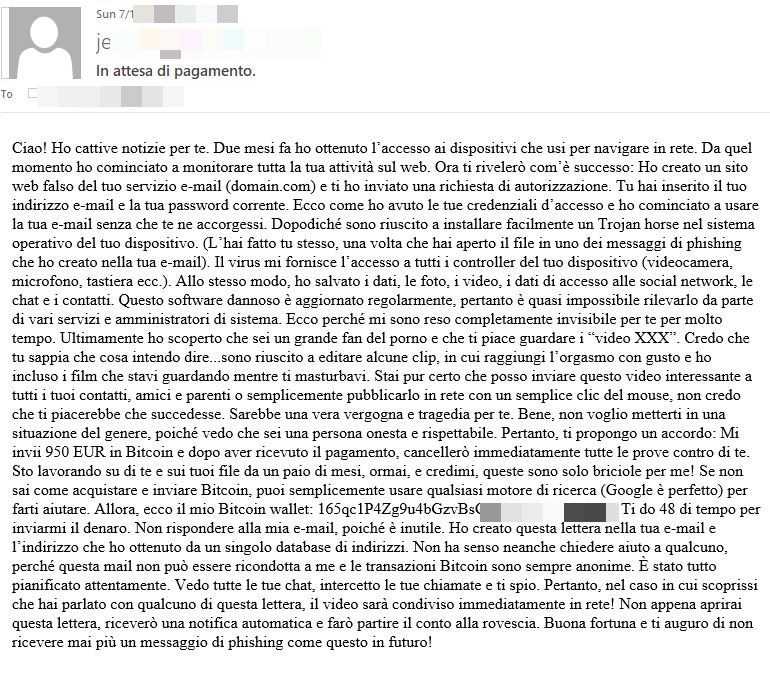
Campagne di estorsione su larga scala, in Italia la media del riscatto è di 950 euro

Sono state individuate numerose campagne di estorsione su larga scala, ancora in corso, che sfruttano le credenziali degli utenti rese pubbliche a seguito di violazioni di dati o fughe di notizie avvenute negli ultimi anni.

Secondo i ricercatori di Bitdefender, gli attacchi sono diffusi in tutto il mondo, con un numero insolitamente alto di email di spam che hanno raggiunto gli utenti in Romania (oltre 400.000 email), Italia e Paesi Bassi. I messaggi provengono da più indirizzi IP in Europa, Asia, Africa e Americhe. Sembra che siano stati distribuiti su larga scala attraverso una botnet di spam di grandi dimensioni controllata dallo stesso gruppo di hacker che ha organizzato la campagna.

Caratteristiche dell’estorsione via email

Gli spammer inondano le caselle di posta attraverso attacchi di phishing “spray and pray” nella speranza di ingannare il maggior numero possibile di vittime. Le caratteristiche specifiche di queste truffe a scopo di estorsione non sono nuove. 

I criminali inviano alla vittima una email in cui specificano che le credenziali di accesso al suo account online sono state acquistate sul web e utilizzate per installare un software dannoso e uno spyware sul suo dispositivo. Usano tattiche per intimidire e per indurre un forte senso di panico nei destinatari, minacciando di esporre ad amici e familiari un video che contiene scene d’intimità delle vittime mentre guardano siti per adulti online.

Nel testo dell’email, i truffatori affermano che utilizzare una soluzione di sicurezza sarebbe inutile, infatti l’hacker scrive: “Il mio virus aggiorna continuamente le firme (è basato su driver), e quindi rimane invisibile al software antivirus”. “Avrai perciò capito perché ho agito inosservato fino a questa email…”.

Anche se nell’email l’hacker afferma chiaramente di avere accesso alla webcam, al microfono e ad altri software sul dispositivo della vittima, in realtà si tratta di un bluff.

Le email sono scritte con la lingua del Paese di riferimento e gli importi di pagamento richiesti sono diversi, a seconda di dove si trovano i destinatari:

  • Italia – 950 Euro
  • Paesi Bassi – 1350 Euro
  • Brazil – 309 Dollari
  • Francia – 650 Dollari
  • Romania – 1250 Dollari
  • Stati Uniti – 1500 Dollari

In maniera simile alle precedenti campagne di estorsione segnalate dagli esperti di sicurezza i criminali delineano una serie di regole. I messaggi specificano che le “offerte” non sono negoziabili e richiedono il pagamento entro 48 ore in criptovaluta (Bitcoin). Agli utenti viene specificato di non rispondere all’email e di non contattare la polizia o i fornitori di soluzioni di sicurezza.

I criminali informatici hanno utilizzato più indirizzi bitcoin per ricevere il pagamento dalle vittime, e alcuni di loro hanno rivelato di aver ricevuto diverse transazioni per un ammontare di migliaia di dollari.

I trasferimenti di dati sul dark web alimentano campagne di spam e a scopo di estorsione

Le violazioni e le fughe di dati si verificano ogni giorno, esponendo indirizzi email e informazioni più sensibili come password in chiaro, numeri della previdenza sociale e dettagli delle carte di credito.

Le informazioni rubate o sottratte vengono trasferite sul dark web dove i criminali informatici e i truffatori pagano una cifra irrisoria per consultare i dati e usarli per rubare le identità o compromettere gli account online ed estorcere denaro alle vittime di phishing.

Tuttavia, i criminali informatici possono comunque ricattare le vittime anche con pochi dati a disposizione. L’estorsione, si è trasformata in un business altamente redditizio nell’era digitale per i criminali informatici che possono raggiungere milioni di individui in un paio di clic senza necessariamente avere prove compromettenti su di loro.

https://www.key4biz.it/campagne-di-estorsione-su-larga-scala-in-italia-la-media-del-riscatto-e-di-950-euro/370878/


Sanità, in Italia il settore resta il più colpito da malware e ransomware

Nel nostro Paese nel 2020 sono stati 20.777 i malware unici e 2.063 i ransomware unici che hanno colpito le strutture sanitarie italiane, rendendo di fatto il settore sanitario il più bersagliato in Italia per quantità di malware e ransomware unici è stato quello della sanità. A seguire il banking e la PA.

Il dato, che emerge dall’ultimo report di Trend Micro Research, prende in considerazione il numero totale di programmi maligni pensati appositamente per un determinato settore e non il numero totale di volte che sono stati utilizzati per un attacco, numero che ovviamente risulterebbe maggiore.

Attacchi malware unici in Italia per settore

Un settore già sotto pressione a causa della criticità e sensibilità dei dati custoditi e che ha dovuto fare i conti con una situazione resa ancora più difficile dal momento sanitario globale. L’esigenza di dover garantire al massimo le prestazioni e l’erogazione dei servizi in un periodo di pandemia ha infatti attratto ancora di più i cybercriminali e costretto le strutture sanitarie ad alzare maggiormente le proprie difese.

A seguire, i settori più bersagliati sono stati il banking e il tech per quanto riguarda i malware unici e la PA e i trasporti per i ransomware unici. I numeri alti di malware e ransomware unici indicano che nel 2020 i cybercriminali hanno scelto determinati settori e costruito attacchi su misura, caratterizzati da un’alta targettizzazione e profilazione degli obiettivi.

Attacchi ransomware unici in Italia per settore

Italia terzo Paese al mondo per attacchi malware

La multinazionale di sicurezza informatica, ad aprile 2021, aveva svelato un altro triste primato. Il nostro Paese si posizionava al terzo posto della classifica mondiale dei Paesi maggiormente presi di mira dai malware. A gennaio era il quinto Paese più colpito, a febbraio e marzo il quarto, mentre ad aprile la terza nazione maggiormente afflitta dal fenomeno malware.

La top five dei Paesi più attaccati è guidata da Stati Uniti (31.056.221) e Giappone (30.363.541). Dopo l’Italia in terza posizione, seguono India (4.411.584) e Australia (4.387.315).

Per lo studio la famiglia di malware più rilevata ad aprile in Italia, in generale e a livello business, è stata quella di DOWNAD, mentre i consumatori sono stati colpiti maggiormente da COINMINER, famiglia di malware specializzata nel nascondersi all’interno del sistema per sfruttare le risorse computazionali e produrre criptovaluta. 

https://www.key4biz.it/sanita-in-italia-il-settore-resta-il-piu-colpito-da-malware-e-ransomware/370107/


Polizze assicurative contro attacchi informatici, +50% nell’ultimo anno

Per il Rapporto Clusit 2021 gli attacchi informatici sono aumentati del 12% a livello globale. Nel 2020, anno di pandemia, lockdown e smart working, la sicurezza informatica è stata messa a dura prova, toccando il numero più alto mai registrato di attacchi.

I danni globali sono arrivati a toccare cifre impressionanti, paragonabili per ordine di grandezza al PIL italiano. Ipotizzando una tendenza di crescita costante degli attacchi, pari al 15% circa, nel 2024 si stima che le perdite per l’Italia possano arrivare all’astronomica cifra di 20-25 miliardi di euro.

Per questo motivo nell’ultimo anno si è visto un aumento sostanziale delle polizze assicurative contro gli attacchi informatici. Per ASSITECA, gruppo italiano attivo nella gestione dei rischi d’impresa e nel brokeraggio assicurativo, “prima della pandemia le aziende clienti che avevano sottoscritto una polizza sul cyber risk erano circa il 3% del nostro portafoglio, oggi sono più del 15%. Le richieste di copertura che ci sono pervenute nell’arco degli ultimi 12 mesi, da Nord a Sud dalle piccole come dalle grandi imprese, sono cresciute di oltre il 50%”.

Ridurre i danni e prevenire i rischi, grazie a piani di business continuity e con la messa a punto di specifici piani di cybersecurity deve essere, quindi, una priorità per le aziende di qualsiasi grandezza e settore. Nonostante tutte le difficoltà economiche del periodo, lo scorso anno la spesa per la sicurezza informatica è cresciuta del 4%, segno di una maggiore consapevolezza dei rischi e della necessità di attuare finalmente una piena digitalizzazione anche come leva di sviluppo.

Anche se gli investimenti in ICT security potrebbero sembrare tanti (nel 2020 sono stati pari a 145 miliardi di dollari a livello globale, di cui 1,5 in Italia) sono nulla se si considera che i danni generati solo dal cyber crime nel 2020 hanno toccato i 945 miliardi di dollari. Per ogni dollaro investito in sicurezza, quindi, se ne contano 7 di perdita.

https://www.key4biz.it/polizze-assicurative-contro-attacchi-informatici-50-nellultimo-anno/369735/


Industria 4.0, allarme ransomware per sistemi di controllo industriali (ICS). Il report

In tutto il mondo, Italia compresa, le industrie sono a rischio di subire blocchi della produzione e furti di dati sensibili a causa di attacchi ransomware. Il dato emerge da “2020 Report on Threats Affecting ICS”, l’ultima ricerca Trend Micro.

I sistemi di controllo industriali (ICS) sono elementi cruciali all’interno di industrie, fabbriche e impianti e sono utilizzati per il monitoraggio dei processi industriali nelle reti IT-OT. Un ransomware che riesce a penetrare questi sistemi è in grado di bloccare le operazioni per giorni e di entrare in possesso di dati critici, come progetti, programmi, invenzioni e brevetti.

La ricerca svela che i ransomware più pericolosi per le industrie, e che insieme hanno raggiunto più della metà delle infezioni nel 2020, sono Ryuk (20% di attacchi), Nefilim (14,6%), Sodinokibi (13,5%) e LockBit (10,4%).

Il report inoltre rivela:

  • I cybercriminali utilizzano gli endpoint ICS per il mining di criptovalute, sfruttando sistemi operativi senza patch che sono ancora vulnerabili a EternalBlue
  • Alcune varianti di Conficker si stanno diffondendo all’interno di endpoint ICS che utilizzano nuovi sistemi operativi, attraverso attacchi di “forza bruta”  ai privilegi degli amministratori
  • Alcuni vecchi malware come Autorun, Gamarue e Palevo, sono ancora presenti nelle reti IT-OT e si diffondono attraverso i dispositivi rimovibili

Lo studio pone l’accento sull’urgenza di una cooperazione più stretta tra i team IT e OT, per identificare i sistemi chiave e le dipendenze, come ad esempio la compatibilità con i sistemi operativi e i requisiti di up-time, con l’obiettivo di sviluppare strategie di security più efficaci.

Come difendere i sistemi dai ransomware

  • Implementare un patching veloce è vitale. Nel caso non sia possibile, si può considerare la segmentazione della rete o il virtual patching
  • Affrontare i ransomware in seguito a un’intrusione mitigando le cause dell’infezione alla radice, attraverso software di application control e strumenti di rilevamento e risposta, per pulire le reti in base agli indicatori di compromissione
  • Limitare le condivisioni di rete e rinforzare l’utilizzo di combinazioni username/password forti, per prevenire gli accessi non autorizzati attraverso la forzatura di credenziali
  • Utilizzare un IDS o un IPS per sondare i comportamenti normali di rete e identificare attività sospette
  • Scansionare gli endpoint ICS in ambienti air gap, utilizzando strumenti indipendenti
  • Stabilire punti di scansione malware all’interno dei dispositivi USB, e verificare gli strumenti utilizzati per trasferire dati tra endpoint in ambienti air gap
  • Applicare il principio del privilegio minimo agli amministratori e agli operatori delle reti OT

https://www.key4biz.it/industria-4-0-allarme-ransomware-per-sistemi-di-controllo-industriali-ics-il-report/369035/


Come proteggere smartphone e tablet durante le vacanze estive? 10 consigli sulla sicurezza

Finalmente, dopo lockdown e chiusure locali a causa della pandemia, possiamo partire e goderci delle meritate ferie. Per godersi al meglio le proprie vacanze, occorre però mettere al sicuro smartphone, tablet, pc e i dati personali, in modo da non perdere l’accesso ai vari account o conti bancari. Qui di seguito alcuni consigli da adottare non solo prima di partire ma anche quando si è in vacanza.

Prima della partenza

Una volta deciso l’itinerario del viaggio, è bene dedicare del tempo a preparare i dispositivi che si porteranno in vacanza.

  1. Aggiornare le password 

Regola valida per tutti gli account online per proteggersi da qualsiasi potenziale attacco di “credential stuffing”. Scegliere password uniche e robuste, e abilitare l’autenticazione a più fattori (MFA) o a due fattori (2FA) dove è disponibile

2. Abilitare i codici di accesso e i PIN su tutti i dispositivi mobile

Una protezione in più per salvaguardare i dati nel caso in cui il dispositivo sia lasciato incustodito o venga smarrito

3. Installare gli aggiornamenti di sicurezza in sospeso 

Gli aggiornamenti vanno eseguiti sul proprio smartphone, tablet o laptop in modo da avere i propri dispositivi in linea con gli ultimi aggiornamenti

4. Installare una soluzione di sicurezza in locale

Meglio con una protezione anti-malware per proteggersi da attacchi dannosi mentre si naviga sul web 

5. Effettuare il backup dei dati 

In caso di furto o violazione del dispositivo sarà più facile e veloce recuperare i propri dati

6. Installare una VPN su tutti i dispositivi

Una mossa per garantire che i propri dati siano al sicuro se ci si connette a una rete Wi-Fi pubblica, si fanno acquisti online o si accede al proprio conto bancario

7. Disabilitare la connettività automatica Bluetooth 

Sul proprio smartphone per evitare che estranei si colleghino al dispositivo in spazi pubblici

In vacanza

8. Evitare di connettersi a reti Wi-Fi pubbliche gratuite 

In modo particolare in ristoranti, aeroporti, bar o alberghi. Se necessario, scegliere reti protette da password e usare una VPN per evitare intrusioni

9. Resistere all’impulso di pubblicare sui social media le proprie attività e posizione.

Questo per evitare che chiunque possa introdursi in casa o possa usare le informazioni per truffare amici e familiari

10. Lasciare i dispositivi intelligenti in luoghi sicuri

Ad esempio come hard disk esterni, computer portatili e USB in una cassaforte in hotel per evitare perdite di dati e violazioni dei dispositivi mentre si è fuori.

https://www.key4biz.it/come-proteggere-smartphone-e-tablet-durante-le-vacanze-estive-10-consigli-sulla-sicurezza/369012/


Ransomware, la nuova variante per attaccare Pmi, liberi professionisti e autonomi

Non solo istituzioni (Regione Lazio) e grandi aziende (Erg, Salini ed Accenture), per citare gli ultimi casi di attacchi ransomware, ma nel mirino dei criminali informatici ci sono anche le piccole e medie imprese, i liberi professionisti e lavoratori autonomi. 

Ransomware, la una nuova variante per attaccare Pmi, liberi professionisti e autonomi

Provano a colpire quest’ultimo target con la nuova variante del ransomware “eCh0raix”, che attacca sia i dispositivi NAS (Network-Attached Storage) Synology sia QNAP (Quality Network Appliance Provider).

Questi tipi di ransomware sono appositamente predisposti per prendere di mira le piccole aziende, i liberi professionisti e i lavoratori autonomi, e chiedono un riscatto il cui ammontare è coerente con le piccole dimensioni delle realtà attaccate.

Il rischio

La stima d’impatto delle vulnerabilità sulla comunità di riferimento: è meglio/giallo (64,07/100)1.

Descrizione e potenziali impatti 

I ricercatori della Unit 42 di PaloAlto Networks hanno individuato una nuova variante del ransomware eCh0raix che, a differenza delle precedenti, prende di mira sia i dispositivi NAS (Network-Attached Storage) Synology che QNAP (Quality Network Appliance Provider).

L’attacco rilevato viene portato a termine, nel caso di QNAP, sfruttando la vulnerabilità critica (tracciata dalla CVE-2021-28799 e risolta nell’aprile 2021) che è causata da un’errata implementazione delle autorizzazioni e interessa il software HBS 3 (Hybrid Backup Sync.) di QNAP NAS. Nel caso di Synology, invece, gli attori malevoli distribuiscono il ransomware in seguito a un attacco di tipo brute-force precedentemente andato a buon fine e mirato a ottenere credenziali di utenti amministratori.

Prodotti e versioni affette

QNAP 

  • QTS 4.5.2: HBS 3 versioni precedenti alla 16.0.0415
  • QTS 4.3.6: HBS 3 versioni precedenti alla 3.0.210412
  • QTS 4.3.3 and 4.3.4: HBS 3 versioni precedenti alla 3.0.210411
  • QuTS hero h4.5.1: HBS 3 versioni precedenti alla 16.0.0419
  • QuTScloud c4.5.1~c4.5.4: HBS 3 versioni precedenti alla 16.0.0419

Azioni di mitigazione

In linea con le dichiarazioni del vendor QNAP, si consiglia di aggiornare HBS 3 all’ultima versione disponibile, come indicato nel relativo bollettino di sicurezza disponibile nella sezione Riferimenti.

Il vendor Synology consiglia a tutti gli amministratori di esaminare i propri sistemi alla ricerca di credenziali amministrative deboli, di abilitare il blocco automatico di protezione dell’account e, ove possibile, l’autenticazione a più fattori.

Si consiglia inoltre di valutare l’implementazione sui propri apparati di sicurezza degli Indicatori di Compromissione (IoC) forniti in allegato.

Riferimenti

https://unit42.paloaltonetworks.com/ech0raix-ransomware-soho/

https://www.qnap.com/en-us/security-advisory/qsa-21-13

https://www.synology.com/en-global/company/news/article/BruteForce/Synology%C2%AE%20Investigates%20Ongoing%20Brute-Force%20Attacks%20From%20Botnet

https://kb.synology.com/it-it/DSM/tutorial/How_to_add_extra_security_to_your_Synology_NAS

https://www.key4biz.it/ransomware-la-nuova-variante-per-attaccare-pmi-liberi-professionisti-e-autonomi/371787/


Accenture, attacco ransomware dei criminale LockBit. La società: “Nessun impatto su nostre operations e sui sistemi dei clienti”

Nel dark web sul sito del gruppo LockBit è apparsa la rivendicazione dell’attacco ransomware ai danni di Accenture. L’azienda, che offre una pluralità di servizi tecnologici ad importanti clienti, ha rilasciato la seguente dichiarazione ufficiale.

“Durante lo svolgimento dei nostri protocolli di sicurezza abbiamo identificato attività irregolari in uno dei nostri ambienti. L’incidente è stato prontamente contenuto ed i server colpiti immediatamente isolati. Non c’è stato alcun impatto sulle operations di Accenture e sui sistemi dei nostri clienti”.

Stando al messaggio di rivendicazione con cui è stato chiesto il riscatto “per alcuni dei database” criptati, sappiamo che i cracker sono gli stessi che hanno colpito nei primi giorni di agosto anche Erg, Salini e Gicinque. 

“Possiamo aspettarci piani di recupero efficaci e reattivi in caso l’incidente abbia causato indisponibilità di file e documenti”

“L’attacco, rivendicato dal gruppo LockBit, qualora confermato, risulterebbe molto grave e potrebbe potenzialmente condurre a conseguenze devastanti considerando il parco clienti della Società. Accenture è una realtà enorme e molto strutturata. Possiamo aspettarci piani di recupero efficaci e reattivi in caso l’incidente abbia causato indisponibilità di file e documenti”, ci spiega Emanuele De Lucia, l’esperto di cybersecurity. 

“Pochissime ore per portare a termine la trattativa“

“A destare preoccupazione, tuttavia”, aggiunge, “è il fatto che LockBit minaccia la pubblicazione di dati ed informazioni ad essa relativi ed ha fornito pochissime ore per portare a termine la trattativa probabilmente al fine di aumentare i livelli di pressione verso una vittima così illustre”.

“Possiamo aspettarci”, conclude De Lucia, “una richiesta di riscatto molto corposa considerando che la cifra media richiesta ultimamente per i riscatti si aggira intorno i 5 milioni di dollari”.

Chi c’è dietro LockBit?

Se dietro il RansomEXX, che ha colpito i sistemi informatici della Regione Lazio e dell’azienda di abbigliamento Zegna, c’è il gruppo di cyber-criminali “Sprite Spider”, LockBit è una “crew” di criminali informatici che opera dalla Russia e da ex Paesi dell’Unione Sovietica.

 Come agisce il gruppo criminale LockBit?

Come risulta a Key4biz, LockBit conosce molto bene le vittime eccellenti. È composto da due crew:

  • L’hub di criminali informatici che si occupa di sviluppare il Ransomware as a service (RaaS).
  • Gruppo di affiliati che si occupa dell’“amministrativo”, che chiede il riscatto in base alla dimensione e al fatturato dell’azienda. Una volta ottenuto il pagamento del riscatto, gli affiliati trasferiscono, in genere, il 60-70% agli sviluppatori del RaaS.

Aggiornato alle 15:40 con la dichiarazione di Accenture

https://www.key4biz.it/accenture-attacco-ransomware-del-gruppo-criminale-lockbit-la-societa-nessun-impatto-sulle-nostre-operations-e-sui-sistemi-dei-nostri-clienti/371684/