My Company Was the Target of a Cyberattack, and Yours Could Be Too

Historically, cyberattacks have targeted large enterprises, but that is quickly changing, as hacks and demands for ransomware are hitting more small and mid-sized businesses.

August 9, 2021 4 min read

Opinions expressed by Entrepreneur contributors are their own.

In the United States, a cyberattack occurs every 39 seconds, according to Security Magazine. Still, it wasn’t until the attack on Colonial Pipeline, the major supplier of gas to East Coast residents, that the public began to take notice.

Last June, another “colossal” ransomware attack hit hundreds of U.S. companies. Meanwhile, small and mid-sized firms have been mostly insulated as hackers have targeted larger enterprises.

But that paradigm is shifting. My recruitment company is proof of that.

Covid-19 has fueled cyberattacks on small and mid-sized businesses

In March, I was notified by our IT company that the FBI had released information of a potential serious vulnerability in our email server. Our IT consultant believes hackers had been trying to infiltrate our servers months before the notice. It was shortly thereafter that they finally succeeded, shutting down three of our company’s servers as part of a “crypto hack attack” that prevented us from accessing email, files and data until we paid a ransom fee.

Cyberattacks on small and mid-sized businesses have been driven largely by Covid, when work-from-home employees gained remote access to their company’s servers via tools that make email and other systems vulnerable. In my case, employees could not receive email messages and access important files, though Social Security numbers and other sensitive data in our candidate database remained intact.

Related: How Much Does Cybersecurity Really Cost?

Though the situation could have been worse, it was a long two-and-a-half weeks. I quickly learned IT security is a lose-lose game: The hacker has the upper hand, so it’s best to cooperate, negotiate and do whatever possible to get your systems up and running.

It’s not an inexpensive endeavor: Ransom demands for companies like ours can start at upwards of $25,000. Our IT expert was able to get a key to decrypt our data for $2,800, plus another $1,000 once systems were operational. The biggest financial impact was due to loss of productivity.

But be warned: Although hackers are in the lucrative business of collecting money for returning what is  rightfully yours (my firm’s hacker had earned about $1 million based on Bitcoin tracking over the course of a year), they work on their own schedules and thus can be slow to respond. Time zones can hamper your company’s return to normalcy too, as many of these hackers are overseas.

Related: 3 Biggest Cybersecurity Threats Facing Small Businesses Right Now

While it may seem futile, there are some things you can do. 

How to protect yourself 

Choose your IT resources wisely. While mega-corporations may have an army of IT experts protecting their data, that isn’t the case for small and mid-sized firms. I am fortunate to work with a computer forensics investigator who has deep experience in IT and is specially trained in retrieving information from computer systems and other data-storage devices.

Communicate openly and frequently with the hacker (usually via email) and be ready to negotiate and pay to regain access to your information.

Investigate the tools, including a backup computer system, to protect your system. This could include investing in an enterprise-grade router with an intrusion-detection system to detect suspicious activities. Such tools don’t have to break the bank. Consult with your IT expert for guidance on which tools are best for your firm.

Related: A Business Leader’s Beginner Guide to Cybersecurity

Buy cybersecurity insurance to help cover the costs, report cyber incidents to local authorities and the FBI, and from a leadership perspective, stay calm. Update your staff regularly and do all you can to maintain a “business as usual” environment.

Most of us don’t think about technology until it fails us. Unfortunately, the environment is changing, so it is not if — but when — your firm could be the next victim of a cyberattack. Taking proactive steps can help you manage the risks and mitigate the problem should a security breach occur.

https://www.entrepreneur.com/article/378829
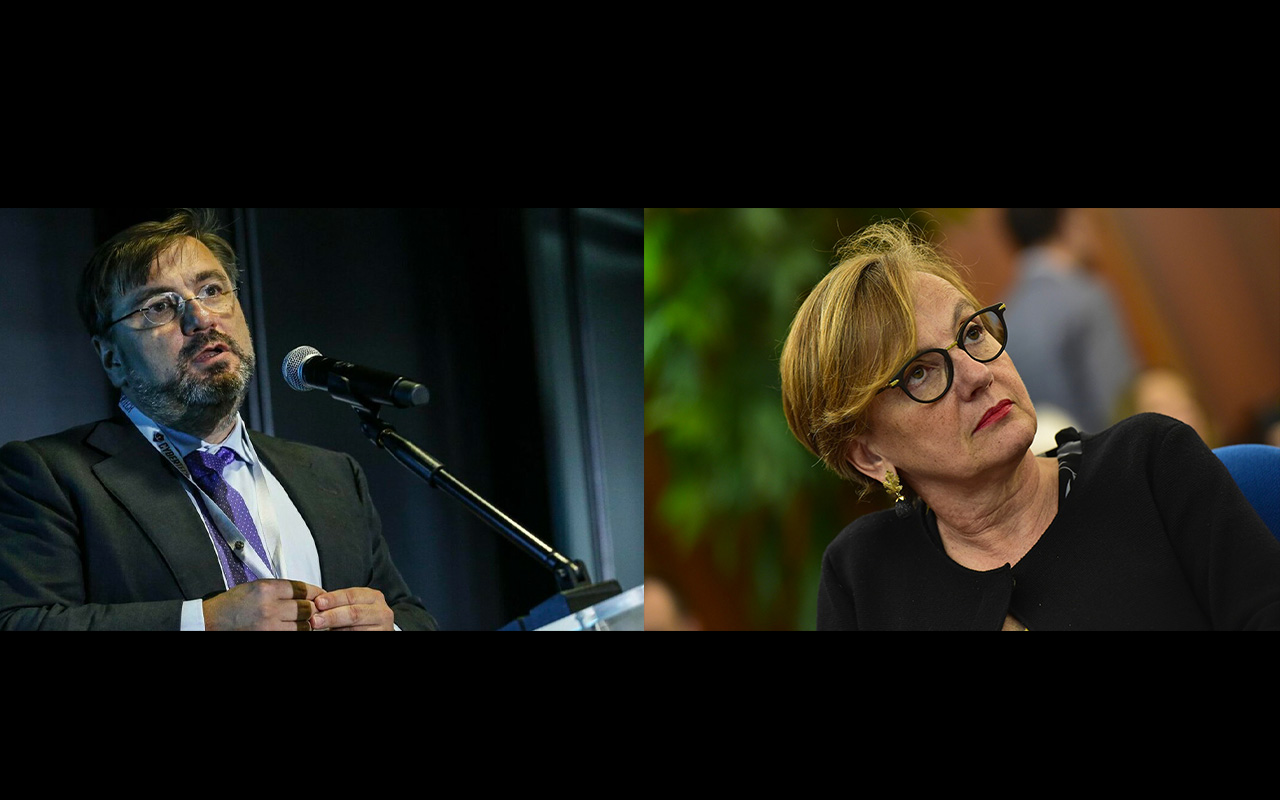


Roberto Baldoni a capo della nuova Acn, il prefetto Alessandra Guidi vicedirettore del DIS. Le nomine

Il Consiglio dei ministri ha approvato la nomina di Roberto Baldoni alla guida dell’agenzia per la Cybersecurity. Il prefetto Alessandra Guidi, andrà al Dis al posto di Baldoni. Sono queste le nomine ufficializzate ieri da Palazzo Chigi all’indomani della pubblicazione in Gazzetta ufficiale del decreto-legge 14 giugno 2021, n. 82, istitutivo dell’Acn.

È affidato, infatti, al presidente del consiglio il compito di nominare, e anche di revocare, i vertici dell’Agenzia che la legge mette alle sue dirette dipendenze.

Roberto Baldoni a capo dell’Agenzia Nazionale per la Cybersicurezza

Romano, cinquantenne, con studi in ingegneria dell’informazione e diverse esperienze in atenei esteri, Roberto Baldoni è uno dei massimi esperti italiani in fatto di sicurezza cibernetica. Nel 2017 Roberto Baldoni ha assunto l’incarico di vicedirettore generale del Dipartimento delle Informazioni per la Sicurezza (Dis) della Presidenza del Consiglio con delega alla cybersecurity. E a lui era stato affidato dal Dis il compito di costruire il Perimetro per la sicurezza nazionale cibernetica, durante il Conte-bis.

Alla Sapienza è professore ordinario di Sistemi distribuiti presso il Dipartimento di Ingegneria informatica, automatica e gestionale della Facoltà di Ingegneria dell’informazione, informatica e statistica; ha creato e diretto il Centro di ricerca Sapienza in Cyber Intelligence e Information Security ed è responsabile nazionale del progetto Mur-Prin TENACE (Protecting National Critical Infrastructures From Cyber Threats). È stato membro del comitato scientifico di Sapienza Innovazione dove ha diretto il Joint-Lab sulla Sicurezza e coordinatore del dottorato in Ingegneria informatica.

In passato ha partecipato a diversi progetti italiani ed europei nell’ambito della sicurezza e dell’e-government ed è stato nell’executive board di RESIST, una rete d’eccellenza sulla sicurezza e affidabilità dei sistemi informatici, coordinatore del progetto Europeo SM4ALL sullo sviluppo di middleware per case intelligenti e coordinatore scientifico del progetto CoMiFin per la protezione delle infrastrutture finanziarie da attacchi informatici.

Alessandra Guidi: il profilo

Alessandra Guidi, classe 1960, è entrata nella carriera prefettizia nel settembre 1990 ed è stata assegnata alla Direzione generale degli affari dei culti e destinata alla Divisione affari del culto cattolico. Nel 1992 è stata trasferita alla Direzione centrale della Polizia criminale del Dipartimento della Pubblica Sicurezza, con l’incarico di addetta al Servizio contrasto della grande criminalità.

Nell’ottobre 1994 è stata assegnata alla Divisione II della Direzione generale per l’amministrazione generale e per gli affari del personale. Nel gennaio 2002 è stata trasferita al gabinetto del Ministro con l’incarico di addetta al Settore sicurezza e protezione civile. Il 1 gennaio 2002 è stata promossa alla qualifica di viceprefetto.

Da gennaio 2003 a giugno 2004 è stata consulente per l’organizzazione delle forze di Polizia e la normativa di Pubblica Sicurezza dell’Ufficio I – ordine e sicurezza pubblica. Da giugno 2004 a febbraio 2009 è stata prima responsabile e poi consulente di progetti finalizzati nell’ambito del Gabinetto del Ministro. Poi, fino al 2011 si è occupata di Protezione Civile e soccorso pubblico del Gabinetto del Ministro. E nel 2012 è stata capo della segreteria tecnica del Ministro dell’Interno. La nomina a prefetto è arrivata alla fine del 2012 ed ha insieme ricevuto l’incarico di vice capo gabinetto del Ministro. Da maggio 2013 a giugno 2015 è stata Capo Segreteria del Ministro della Giustizia. Per poi approdare, per un anno, al ruolo di Prefetto di Arezzo.

Da maggio 2017 ha assunto l’incarico di Vice Capo della Polizia con funzioni di coordinamento e pianificazione delle Forze di Polizia, dopo aver diretto, per otto mesi, l’omonimo Ufficio presso il Dipartimento della Pubblica Sicurezza. A novembre 2020 l’arrivo a Firenze

https://www.key4biz.it/roberto-baldoni-a-capo-della-nuova-acn-il-prefetto-alessandra-guidi-vicedirettore-del-dis-le-nomine/371385/


Regione Lazio recupera i dati grazie al backup sulla Virtual Tape Library. La ricostruzione

I dati di circa 6 milioni di cittadini del Lazio sono stati recuperati grazie al backup sulla Virtual Tape Library (VTL), con l’ultimo aggiornamento venerdì 30 luglio, il giorno prima che il RansomEXX bucasse i sistemi informatici della Regione. “E senza pagare il riscatto”, rivela Corrado Giustozzi. L’esperto di sicurezza cibernetica spiega a Cybersecurity Italia come è stato possibile, tecnicamente, questo “miracolo”.
“Essenzialmente i criminali hanno tentato di rendere indisponibili i backup cancellandoli e sovrascrivendoli (si fa prima che cifrarli) ma le funzioni di sicurezza della VTL hanno consentito di recuperarli a basso livello”.

Il backup sulla Virtual Tape Library

“La Regione Lazio ha recuperato i dati senza pagamento di riscatto. Non decifrando i dati ma recuperando i backup sulla Virtual Tape Library che non erano stati cifrati ma solo cancellati dagli attaccanti per renderli indisponibili. Ma lavorando a basso livello, e grazie alle funzioni evolute della VTL, i tecnici di LazioCrea sono riusciti a recuperare tutto”, ha scritto Giustozzi.

“Criptati i sistemi che gestivano il backup ma non i backup stessi”

La stessa ricostruzione viene fatta anche da fonti investigative secondo le quali, ad una prima analisi, i file di backup non sarebbero stati interessati dall’attacco. Ad essere stati criptati, sempre secondo quanto si apprende, sono stati i sistemi che gestivano il backup ma non i backup stessi. Dunque, sottolineano le fonti, è stato possibile accedere ai backup attraverso la creazione di un sistema equivalente a quello criptato e così è stato possibile recuperali. 

Zingaretti: “Gli operatori sono riusciti ad accedere ai dati del backup, ultimo aggiornamento venerdì 30 luglio”

“Si è conclusa la verifica su un sistema di ultimissima generazione dove era stato effettuato il backup e protetto da hardware acquistato grazie agli ingenti investimenti sostenuti dalla Regione Lazio e da Laziocrea in questi anni per la sicurezza informatica. Al termine di tutte le verifiche tecniche possiamo annunciare che gli operatori sono riusciti ad accedere ai dati del backup, ultimo aggiornamento venerdì 30 luglio. Al momento stiamo verificando e analizzando la consistenza dei dati per ripristinare nel più breve tempo possibile i servizi amministrativi e per i cittadini”. Così il governatore del Lazio, Nicola Zingaretti. 

“Dopo il lavoro di questi giorni, ora siamo in grado di presentare un primo cronoprogramma dei servizi che stiamo riattivando: è operativo di nuovo il sistema di prenotazione vaccinale che si potrà raggiungere dal sito prenotavaccino-covid.regione.lazio.it . Riparte anche l’anagrafe vaccinale“, ha comunicato il Presidente della Regione Lazio. 

Zingaretti: “Sono salvi oltre ai dati sanitari anche quelli legati al bilancio regionale, al genio civile e ai fondi europei Fesr. Nessun dato al momento risulta distrutto”

“Sono salvi oltre ai dati sanitari anche quelli legati al bilancio regionale, al genio civile e ai fondi europei Fesr. Nessun dato al momento risulta distrutto”, ha annunciato Nicola Zingaretti. “A differenza di quanto sostenuto da indiscrezioni di stampa”, ha aggiunto i lpresidente della Regione Lazio, “il sistema regionale di sicurezza informatica è in aggiornamento continuo e viene costantemente certificato dagli organi competenti in ottemperanza alle misure di sicurezza più recenti”. “

Dati esfiltrati e a rischio diffusione sul dark web? 

“Al momento non si può dire se c’è stata anche esfiltrazione di dati o no. Sembrerebbe di no, ma servono analisi più complete per accertarlo”, fa notare Corrado Giustozzi.

https://www.key4biz.it/regione-lazio-recupera-i-dati-grazie-al-backup-sulla-virtual-tape-library-la-ricostruzione/371423/


Cyber crime mondiale, attacchi cresciuti del 125% nei primi sei mesi del 2021

Cyber intrusioni, ecco i Paesi e i settori più colpiti

I primi sei mesi del 2021 hanno già registrato un aumento considerevole degli attacchi informatici e in generale delle cyber intrusioni a tutti i livelli, con un +125% rispetto allo stesso periodo del 2020.

Un incremento che è stato guidato dagli attacchi ransomware (sequestro di record di dati e/o di sistemi a scopo estorsivo), di cui abbiamo ampiamente sentito parlare negli ultimi tempi, compreso quello alla Regione Lazio, e dalle attività di web shell, che consistono in uno script dannoso sfruttato dai cyber criminali per mantenere l’accesso su un’applicazione web già compromessa e quindi mantenere il controllo da remoto di un device.

In termini generali, secondo il nuovo “Cyber ​​incident response update” di Accenture, sono gli Stati Uniti ad aver registrato il più alto numero di azioni cyber crime, con più del 70% del totale degli attacchi, seguiti dal Regno Unito, con il 24%, e dall’Australia, con l’11%.

I settori più colpiti risulterebbero invece i beni di consumo, con il 21% dei cyber attacchi nel mondo, il comparto industriale e manifatturiero, con il 16%, quello bancario (10%), dei viaggi e del turismo (9%), assicurativo, delle telecomunicazioni (6%) e dei servizi energetici (6%).

Ransomware gli attacchi più sfruttati

Rimanendo sui ransomware, questi ormai rappresentano il 38% della grande famiglia dei malware, mentre l’altra grande crescita registrata è stata quella degli attacchi backdoor, che rappresentano ormai il 33% dei casi.

La principale variante di ransomware osservata maggiormente all’azione è stata REvil/Sodinokibi, che a sua volta rappresenta il 25% di questa tipologia di malware.

I criminali del ransomware, inoltre, hanno preso di mira soprattutto il segmento assicurativo, con il 23% del totale degli attacchi di questo tipo, seguito da quello dei beni e servizi di consumo (17%) e delle telecomunicazioni (16%).

Continua a leggere l’articolo originale su Cybersecitalia.it

https://www.key4biz.it/cyber-crime-mondiale-attacchi-cresciuti-del-125-nei-primi-sei-mesi-del-2021/371282/


Agenzia cyber. Mantovani (M5S): “Sarà un po’ come la Protezione Civile in caso di disastri informatici”

Ha usato il migliore esempio per far capire a tutti il ruolo dell’Agenzia per la Cybersicurezza nazionale, operativa già nei prossimi giorni, dopo la conversione in legge del Parlamento al decreto-legge che l’ha istituita.

“L’Agenzia sarà un po’ come la Protezione Civile in caso di disastri informatici”, così ce la spiega, anche nel dettaglio, Maria Laura Mantovani (M5S), relatrice al Senato del decreto.

Il ruolo dell’Agenzia per la cybersicurezza nazionale

Key4biz. Quale sarà il ruolo dell’Agenzia per la cybersicurezza nazionale?

Maria Laura Mantovani. L’Agenzia avrà diverse funzioni. Innanzi tutto, ha il compito di sviluppare le capacità nazionali di prevenzione, monitoraggio, rilevamento, analisi e risposta, per prevenire e gestire gli incidenti di sicurezza informatica e gli attacchi informatici. Cura e promuove la definizione e il mantenimento di un quadro giuridico nazionale aggiornato e coerente nel dominio della cybersicurezza. 

In qualità di Autorità nazionale per la cybersicurezza, avrà un ruolo autonomo e indipendente irrogando anche sanzioni. Dovrà assicurare il coordinamento tra i soggetti pubblici coinvolti nella cybersicurezza a livello nazionale, promuovendo la sicurezza cibernetica, la digitalizzazione del sistema produttivo e delle pubbliche amministrazioni, nonché l’autonomia per i prodotti e processi informatici di rilevanza strategica, a tutela degli interessi nazionali nel settore.

Assorbirà funzioni attualmente in capo ad altri soggetti pubblici. In particolare, quelle di certificazione di sicurezza precedentemente assegnate al MiSe e in materia di perimetro di sicurezza nazionale cibernetica già attribuite alla Presidenza del Consiglio. Passeranno sotto la sua competenza le funzioni già attribuite al Dipartimento delle informazioni per la sicurezza (DIS) e quelle in materia di cybersicurezza dell’Agenzia per l’Italia digitale (AgID). Coordinerà anche le azioni non assorbite che rimangono in capo ad uffici esterni. Sarà un punto di riferimento, di aiuto nella messa in opera di buone pratiche, di incremento delle competenze e adeguata formazione anche delle imprese e degli enti che si interfacceranno. 

Il contributo in caso di attacchi informatici a infrastrutture critiche del Paese

Key4biz. Per quanto riguarda il sostegno ad aziende ed enti vittime di cyber-attacchi? 

Maria Laura Mantovani. L’Agenzia potrà condurre le aziende e gli enti, che subiscono attacchi e intrusioni, alla risoluzione del problema. Infine, sosterrà lo sviluppo di competenze e capacità industriali, tecnologiche e scientifiche, svolgerà attività di comunicazione e promozione della “consapevolezza” in materia di cybersicurezza, “al fine di contribuire allo sviluppo di una cultura nazionale in materia” e promuoverà la formazione, la crescita tecnico-professionale e la qualificazione delle risorse umane nel campo della cybersicurezza.

Se fosse già operativa

Key4biz. Se fosse già operativa, cosa avrebbe fatto in occasione dell’attacco informatico che ha colpito la Regione Lazio e altre grandi aziende?

Maria Laura Mantovani. Fatte salve le indagini che rimangono in capo alla Polizia Postale (ed eventualmente quelle riguardanti la sicurezza nazionale), il ruolo dell’Agenzia sarebbe stato quello di interfacciarsi con la Regione per individuare l’elenco di tutti i sistemi che sono stati compromessi e capire che tipo di danno è stato fatto e quali sono state le falle che lo hanno permesso. Potrebbe quindi aiutare nel ripristino dei sistemi, indicando quali misure di sicurezza vanno introdotte e implementate per scongiurare che quanto accaduto si possa ripetere. Darà comunque le linee guida per mettere in sicurezza i sistemi informatici. 

Sono operazioni che non possono essere svolte né dalla polizia postale né dai servizi di sicurezza del Paese, che invece hanno il ruolo di condurre le indagini per trovare i colpevoli, non quello di supportare chi è colpito a rimettersi in operatività. Quindi l’Agenzia, se già fosse operativa, avrebbe il compito di dare quel supporto immediato e fattivo che fino a oggi enti e aziende colpiti da attacchi cibernetici non hanno potuto ricevere per risollevarsi dai danni subiti. Possiamo pensare che l’Agenzia sarà un po’ come la Protezione Civile in caso di disastri informatici.

Key4biz. In che modo ridurrà il livello di vulnerabilità agli attacchi informatici delle infrastrutture strategiche del Paese?

Maria Laura Mantovani. Quando si tratta di proteggere le infrastrutture strategiche l’Agenzia si attiva ai più alti livelli. Presso di essa è costituito il Nucleo per la cybersicurezza a supporto del presidente del Consiglio “per gli aspetti relativi alla prevenzione e preparazione ad eventuali situazioni di crisi e per l’attivazione delle procedure di allertamento”. Il Nucleo deve assicurare che le attività di reazione e stabilizzazione di competenza delle diverse amministrazioni ed enti, rispetto a situazioni di crisi di natura cibernetica, vengano espletate in maniera coordinata. Mantiene costantemente informato il presidente del Consiglio o l’Autorità delegata, assicurando il coordinamento per l’attuazione a livello interministeriale delle determinazioni del premier per il superamento della crisi. Raccoglie tutti i dati relativi alla crisi, elabora rapporti e fornisce informazioni, trasmettendoli ai soggetti pubblici e privati interessati. Partecipa ai meccanismi europei di gestione delle crisi cibernetiche, assicurando anche i collegamenti finalizzati alla gestione della crisi con gli omologhi organismi di altri Stati, della Nato, dell’Ue o di organizzazioni internazionali di cui l’Italia fa parte.

La selezione del personale

Key4biz. Come avverrà la selezione del personale altamente qualificato?

Maria Laura Mantovani. La dotazione organica dell’Agenzia, in sede di prima applicazione, è stabilita dal decreto in un massimo di 300 unità. Per assicurarne la prima operatività, viene demandata ai decreti del Presidente del Consiglio la definizione di termini e di modalità, per trasferire funzioni, beni strumentali e documentazione, attuare le disposizioni del decreto-legge, regolare le riduzioni di risorse finanziarie relative alle amministrazioni cedenti.

La disciplina del personale è stabilita da un apposito regolamento che istituisce un ruolo del personale e la disciplina generale del rapporto d’impiego. Stabilisce anche la possibilità di procedere, oltre che ad assunzioni a tempo indeterminato attraverso modalità concorsuali, ad assunzioni a tempo determinato, con contratti privati, di soggetti in possesso di alta e particolare specializzazione debitamente documentata, individuati attraverso adeguate modalità selettive, per lo svolgimento di attività necessarie all’operatività dell’Agenzia o per specifiche progettualità da portare a termine in un arco di tempo prefissato.

Si prevede inoltre la possibilità di avvalersi di un contingente di esperti, non superiore a 50 unità, composto da personale, collocato fuori ruolo o in posizione di comando o altra analoga posizione prevista dagli ordinamenti di appartenenza, con specifica ed elevata competenza in materia di cybersicurezza e di tecnologie digitali innovative, nello sviluppo e gestione di processi complessi di trasformazione tecnologica e delle correlate iniziative di comunicazione e disseminazione, nonché di significativa esperienza in progetti di trasformazione digitale, anche sviluppo di programmi e piattaforme digitali con diffusione su larga scala

Cloud nazionale

Cloud_Pa_Colao

Key4biz. Come provvederà alla qualificazione dei servizi cloud per la PA?

Maria Laura Mantovani. Tra le funzioni assegnate dal provvedimento all’Agenzia per la cybersicurezza nazionale rientra quella di provvedere alla qualificazione dei servizi cloud per la pubblica amministrazione. L’Agenzia, non più l’AgID, stabilisce i livelli minimi di sicurezza, capacità elaborativa, risparmio energetico e affidabilità delle infrastrutture digitali per la pubblica amministrazione. Definisce inoltre le caratteristiche di qualità, di sicurezza, di performance e scalabilità, interoperabilità, portabilità dei servizi cloud per la pubblica amministrazione. Individua anche i termini e le modalità con cui le amministrazioni devono effettuare le migrazioni verso infrastrutture ad alta affidabilità o verso altra infrastruttura propria già esistente in possesso dei requisiti fissati o verso servizi cloud. Quindi la funzione di qualificazione è quella che già oggi è svolta da AGID e, con questa norma, viene trasferita all’Agenzia.

voto_elettronico

Key4biz. Voto Elettronico. Per la simulazione in vista della sperimentazione sarà necessaria l’attività di crittografia dell’Agenzia altrimenti l’iVoting non si sperimenta?

Maria Laura Mantovani. La sperimentazione del voto elettronico è stata disposta da un emendamento presentato dal Movimento 5 Stelle nella Manovra 2020 che stanzia 1 milione di euro. L’ultimo decreto semplificazioni accelera e prevede che la sperimentazione del voto elettronico per gli elettori fuori sede per le elezioni politiche ed europee e per i referendum sia estesa anche alle elezioni regionali e amministrative. Si procederà nei termini e modi già prefissati con soluzioni crittografiche standard già esistenti e utilizzate quotidianamente su tutti i nostri sistemi informatici. Non serve una crittografia nazionale per implementare la procedura di voto elettronico. La richiesta di alcuni gruppi politici di sviluppare un algoritmo nazionale di crittografia non ha alcun senso logico, solo una bandiera propagandistica per usare l’aggettivo “nazionale” in modo improprio da parte di chi non ha nessuna competenza in ambito matematico, crittografico e nella implementazione degli standard informatici in uso. I migliori algoritmi crittografici di cui disponiamo oggi sono basati su codice sorgente aperto, sono accessibili a tutti a livello mondiale e proprio per questo sono robusti e sicuri. Nuovi algoritmi possono essere sviluppati anche in futuro, migliori di quelli attuali, ma non relegati entro i confini nazionali, bensì aperti al contributo delle migliori menti a livello mondiale. Solo così si raggiunge l’eccellenza.

Per approfondire:

Il testo del decreto-legge convertito in legge dal Parlamento in materia di cybersicurezza, definizione dell’architettura nazionale di cybersicurezza e istituzione dell’Agenzia per la cybersicurezza nazionale

https://www.key4biz.it/agenzia-cyber-mantovani-m5s-sara-un-po-come-la-protezione-civile-in-caso-di-disastri-informatici/371216/


Il cyber-attacco alla Regione Lazio? Bisogna investire subito in nuove competenze e tecnologie

Il recente attacco informatico al CED della Regione Lazio sollecita molte considerazioni di sistema e di dettaglio. Vediamone alcune.

Il fenomeno globale: norme e comportamenti

Da molti anni la crescita esponenziale degli attacchi cyber, dall’avvio globale di Internet negli anni ’90, è all’attenzione dei tecnici e degli esperti.

Nella sola Europa, almeno dal 2010, le strategie e i piani nazionali di difesa si sono attestati per far fronte anche congiuntamente all’attacco crescente alla confidenza e sicurezza degli utenti nell’utilizzo dei diversi servizi telematici. Il moltiplicarsi delle piattaforme social, dell’e-business, dell’e-banking, dell’e-commerce, delle piattaforme cloud, della IoT, ecc. hanno sollecitato le norme in materia di sicurezza cyber nell’on line: la direttiva NIS del 2016, operativa dal 2018 ad esempio, e il controllo del cosiddetto perimetro di sicurezza nazionale per l’Italia, dal 2019.

Per la NIS, è prevista la compliance di risk assessment e risk evaluation, con riferimento a norme (di fatto minime) come le ISO e ad ‘adeguate’ misure di difesa.

Per il perimetro di sicurezza nazionale, la certificazione di reti, prodotti, servizi e processi digitali interni ed esterni al sistema. La considerazione globale è che all’accrescersi dello spazio e dei servizi telematici è corrisposta nel tempo, in maniera esponenziale la quantità e la qualità degli attacchi, in particolare ma non solo nei settori delle infrastrutture critiche: il settore finanziario, la sanità, l’energia, i trasporti, l’ambiente, ecc.

Scopi, impatti, cybercriminalità

Per comprendere i rischi, vanno approfonditi gli scopi, gli impatti, gli autori degli attacchi.

Partiamo da questi ultimi. Trattare l’attacco come hackeraggio generico, oscura le tipologie dei cybercriminali: anzitutto la filiera delle aziende cybercriminali che vendono attacchi incaricati da entità diverse; i piccoli criminali cyber che studiano la tematica degli attacchi mediante veri e propri corsi online; e anche, le entità del cyberterrorismo di stati nemici come rilevato dal Dipartimento della sicurezza nazionale statunitense (il Department of homeland security e il NIST).

Gli scopi sono molteplici e si possono riassumere in due obiettivi: ricavi economici di varia natura: ad esempio la vendita di account vati, bancari e telefonici, ad esempio, disponibili a pacchetti nel dark web o richieste di riscatto come negli attacchi cyber di tipo ransom che criptano i dati rendendone impossibile l’uso; e, anche finalità conoscitive di sistema: politica, affari, militari, ecc.

E, veniamo agli impatti: non solo la criptazione ma anche il rallentamento o il blocco dei servizi nei DOS, l’esfiltrazione dei dati, la corruzione o la distruzione dei dati e o dei servizi, come il caso noto della distruzione del sistema energetico ucraino, o il nucleare, e, caso poco discusso ma di piena preoccupazione da anni all’estero, lo spionaggio industriale, politico, istituzionale, militare che in molti casi si avvale di malware spesso non individuato per anni.

Le modalità degli attacchi

Alla preparazione informatico-cibernetica dei cybercriminali non corrisponde la possibilità concreta di difesa nei sistemi paese.

Prima di venire a ciò, chiediamoci come avviene un attacco: le cause sono dovute a vulnerabilità di duplice natura.

Le vulnerabilità comportamentali sono dovute a fragilità da parte degli utenti nelle istituzioni, nelle aziende nei sistemi associativi (si vedano attacchi al settore degli ordini professionali: ingegneri, notai, commercialisti, ecc.).

Il fenomeno del phishing si è raffinato: non solo allegati malevoli, dirottamento a siti ammalorati, risposte a mail nocive, ecc.

Ma i difetti comportamentali riguardano ovviamente anche le malconfigurazioni del sistema tecnologico.

Vulnerabilità diverse invece risiedono nei bug, nei prodotti informatici: sistemi operativi e app, e nelle infrastrutture digitali, cloud e piattaforme varie. Queste sono in parte censite ex post dal NIST americano e dai vendor che propongono aggiornamenti e patch rimediali.

Gli attaccanti non si limitano a inoculare il malware: l’attacco si snoda attraverso una ricerca nei social, negli OSINT, per conoscere il target dell’attacco. Poi, provvedono ad armare l’attacco con una sequenza di azioni talora ricorsive, utili entrare nei sistemi, analizzarli e inoculare malware funzionale agli scopi ovvero ai danni logici immaginati.

Le difese

Come difendersi. A parte il back-up corretto e il mirroring, ad oggi due sono i principali set di strumenti: software di monitoraggio che dovrebbero segnalare comportamenti anomali del sistema ovvero degli asset, indicatori di compromissione e/o di attacco, IoC e IoA, e le soluzioni tecnologiche di difesa, IDS, IPS, antimalware, antivirus, antispam, honeypot.

Questi sistemi, tuttavia, riconoscono solo fenomeni noti le cui firme siano registrate nei software di difesa.I cosiddetti zero day includono non solo soluzioni tecnologiche d’attacco del tutto innovative ma anche soluzioni tecnologiche malefiche in tipologie di malware e attacchi già largamente riscontrati come nel caso dei ransomware.

Un secondo limite generale sta nell’assenza di correlazione e integrazione delle tipologie dei dati relativi a quanto rilevato dai sistemi di monitoraggio e difesa.

Ho più volte ricordato che l’analisi, l’interpretazione e la rappresentazione/knowledge di dati correlati è in grado di offrire informazioni di sistema pregiate, necessarie e utili in chiave preventiva e, in futuro, predittiva.

Senza questa conoscenza condivisa, sarà impossibile fronteggiare in maniera solida il gravissimo crescendo degli attacchi e dei danni.

Il prezzo e gli investimenti

Ultima considerazione. La cybersecurity costa ma in genere, anche in Italia, non si valuta correttamente il rischio operativo economico ma ci si limita alla compliance superficiale pure utilmente richiesta dalla norma.

Le conclusioni da trarre sono le seguenti: occorre innalzare l’alfabetizzazione digitale della sicurezza a livelli crescenti negli utenti in genere, negli impiegati, nei dirigenti, negli addetti. Occorre rivedere concretamente le policy della sicurezza by design, sviluppare concretamente con ricerca e sviluppo potenziati la competenza in cybersecurity, investire consapevolmente nella sicurezza in tutti i processi di digitalizzazione.

Troppe applicazioni o soluzioni estemporanee nell’uso di servizi e transazioni digitali vengono adottate, presi dal fascino dell’innovazione digitale: app su app, piattaforme su piattaforme, competizioni tra giganti high tech che non possono garantire da soli sicurezza e il business economico imponente che regge la trasformazione digitale in corso. Il cybercrime è conscio delle fragilità di sistema e si specializza sistematicamente nelle tipologie e tecnologie innovative degli attacchi.

Non esistono, ad oggi, soluzioni di sicurezza efficaci. Le misure da adottare sono multiple, come detto: awareness, competenze tecnologiche infrastrutturali di sistema non improvvisate, acquisizione, condivisione e analisi dei dati relativi a threat intelligence, infosharing e reportistica degli eventi e degli incidenti. Servono modellistiche architetturali dei dati, tassonomie e ontologie non di facciata: i temi dell’analitica dei dati sono complessi e la reportistica internazionale lo conferma. Il cammino è lungo e impervio e gli strumenti non sono solo le norme e le istituzioni di strutture vecchie e nuove.

Che fare: dobbiamo investire, subito, in nuove competenze e tecnologie.

https://www.key4biz.it/il-cyber-attacco-alla-regione-lazio-bisogna-investire-subito-in-nuove-competenze-e-tecnologie/371161/


La cybersecurity in Italia? Continuiamo così…facciamoci del male!

Da giorni la notizia di cui dibattono tutti gli esperti di cybersecurity (e anche i non) è quella dell’attacco al CED (Centro Elaborazione Dati) della Regione Lazio, in cui sono stati criptati i dati mettendolo così fuori uso. Non è la prima volta che un attacco cyber colpisce un’istituzione, eppure abbiamo assistito ad un eccesso di informazioni confuse e talvolta deliranti, che hanno creato audience ma che non hanno certo fornito chiarezza sulla questione.

A distanza di tre giorni, rimane il fatto che l’approccio a tali situazioni resta inadeguato. A quanto si apprende da una recente dichiarazione dell’assessore regionale alla Sanità, risulta essere criptato anche il backup dei dati.

Gli errori ignorati

Una domanda nasce spontanea: non si è appreso nulla dagli errori del passato? Che poi non sono nemmeno così lontani nel tempo. Era settembre 2020 quando un ransomware travolse l’Università di Roma Tor Vergata criptando tutti i dati, rallentando ricerche preziose e l’amministrazione dell’ateneo. Era novembre 2018 quando un’intrusione informatica nel data center Telecom di Pomezia aveva provocato il blackout della rete telematica giudiziaria.

E gli esempi potrebbero continuare.

Il punto però non è, come ormai è noto nel mondo della security, che l’attacco è dietro l’angolo per chiunque, la differenza sta nel cercare di contrastarlo al meglio e di predisporre le misure di recupero, perché nessuno è inviolabile.

Nel caso dell’ateneo romano, l’attacco aveva criptato anche i dischi del backup, costringendo l’amministrazione ad un lungo e faticoso lavoro di recupero per ricostruire la situazione digitale a partire dal cartaceo (laddove c’era). Certamente, ogni responsabile della sicurezza informatica di ogni istituzione sarà stato a conoscenza di tale incidente. Dopo aver tirato un sospiro di sollievo, come fa un soldato quando il fuoco nemico lo risparmia, avrà di sicuro fatto un controllo approfondito della sua situazione, assicurandosi che, qualora un attacco ransomware fosse capitato in futuro alla sua organizzazione, i suoi dischi di backup sarebbero stati fisicamente isolati dal resto del sistema. Avrebbe così minimizzato i danni evitando le settimane di ritardo alla piena normalità che hanno funestato nell’autunno scorso la quotidiana attività del personale di Tor Vergata.

Infatti…

Ora, non me ne vogliano i tanti amici informatici e ingegneri, questo non è un problema di preparazione tecnica del personale. Questo è un problema di carente cultura della sicurezza informatica. Non serve conoscere il più recente protocollo quantistico per la distribuzione di chiavi o lo stato dell’arte per la fattorizzazione di interi o la crittografia a curve ellittiche (io personalmente non ne so molto: ho solo citato tre esempi di temi tecnici di attualità che mi ha suggerito un amico fidato).

Un nuovo mindset

Il punto chiave è che deve cambiare l’approccio, o meglio il mindset con cui si affronta il tema della cybersecurity. Perché prima di tutto, qualunque strada si decida di intraprendere, bisogna essere disposti a fare i conti con il passato e trarre il dovuto insegnamento (lesson learned, in inglese). È chiaro che questo non sta avvenendo, dal momento che ci stiamo abituando ad uno schema perdente: si subisce un attacco, spesso peraltro per un’inadeguata gestione della sicurezza all’interno dell’Istituzione o dell’organizzazione; puntualmente arrivano le interviste a politici ed esperti su quanto avvenuto; si rilancia la possibile soluzione del momento; si prosegue indisturbati in attesa del prossimo evento, mentre i responsabili pensano “a noi questo non succederà mai”.

Questo schema, si sa, è infruttuoso, ma si ripete inalterato ormai da anni.

Non ci sono pallottole d’argento

Certamente l’istituzione di un’Agenzia la cybersicurezza nazionale è un’iniziativa importante per il nostro Paese, ma non può essere vista come la panacea. Quando si guarda a ciò che accade in altri paesi, infatti, ci si accorge che pur avendo da tempo centri e strutture di alto livello per la sicurezza informatica, i problemi ci sono comunque. L’attacco ransomware a Colonial Pipeline, uno dei più grandi oleodotti degli Stati Uniti, con conseguente pagamento del riscatto, è il classico esempio di come sia inutile armarsi di muscoli e pensare di andare in guerra, tipo guerrieri della notte, quando poi basta il furto di una singola password per creare un problema enorme.

No culture, no cybersecurity!

Come ho ampiamente sottolineato in un mio libro, molto apprezzato all’estero (forse perché in inglese e probabilmente anche per una diversa sensibilità sul tema culturale) se non si lavora sulla costruzione di una vera cybersecurity culture non ci saranno strutture stellari e super-eroi a contrastare la situazione.

Cominciamo a lavorare sulle competenze che servono per costruirla, quelle accertate e sperimentate sul campo e non solo dichiarate con titoli altisonanti.

Altrimenti non rimane che commentare con Nanni Moretti: “Continuiamo così.  Facciamoci del male”

[embedded content]

https://www.key4biz.it/la-cybersecurity-in-italia-continuiamo-cosi-facciamoci-del-male/371156/


The State Department and 3 other US agencies earn a D for cybersecurity

US White House during the day time.

Cybersecurity at eight federal agencies is so poor that four of them earned grades of D, three got Cs, and only one received a B in a report issued Tuesday by a US Senate Committee.

“It is clear that the data entrusted to these eight key agencies remains at risk,” the 47-page report stated. “As hackers, both state-sponsored and otherwise, become increasingly sophisticated and persistent, Congress and the executive branch cannot continue to allow PII and national security secrets to remain vulnerable.”

The report, issued by the Senate Committee on Homeland Security and Governmental Affairs, comes two years after a separate report found systemic failures by the same eight federal agencies in complying with federal cybersecurity standards. The earlier report found that during the decade spanning 2008 to 2018, the agencies failed to properly protect personally identifiable information, maintain a list of all hardware and software used on agency networks, and install vendor-supplied security patches in a timely manner.

The 2019 report also highlighted that the agencies were operating legacy systems that were costly to maintain and hard to secure. All eight agencies—including the Social Security Administration and the Departments of Homeland Security, State, Transportation, Housing and Urban Development, Agriculture, Health and Human Services, and Education—failed to protect sensitive information they stored or maintained.

Tuesday’s report, titled Federal Cybersecurity: America’s Data Still at Risk, analyzed security practices by the same agencies for 2020. It found that only one agency had earned a grade of B for its cybersecurity practices last year.

“What this report finds is stark,” the authors wrote. “Inspectors general identified many of the same issues that have plagued Federal agencies for more than a decade. Seven agencies made minimal improvements, and only DHS managed to employ an effective cybersecurity regime for 2020. As such, this report finds that these seven Federal agencies still have not met the basic cybersecurity standards necessary to protect America’s sensitive data.”

The authors assigned the following grades:

Department of State D
Department of Transportation D
Department of Education D
Social Security Administration D
Department of Agriculture C
Department of Health and Human Services C
Department of Housing and Urban Development C
Department of Homeland Security B

State Department systems, the auditors found, frequently operated without the required authorizations, ran software (including Microsoft Windows) that was no longer supported, and failed to install security patches in a timely manner.

The department’s user management system came under particular criticism because officials couldn’t provide documentation of user access agreements for 60 percent of sample employees that had access to the department’s classified network.

The auditors wrote:

This network contains data which if disclosed to an unauthorized person could cause “grave damage” to national security. Perhaps more troubling, State failed to shut off thousands of accounts after extended periods of inactivity on both its classified and sensitive but unclassified networks. According to the Inspector General, some accounts remained active as long as 152 days after employees quit, retired, or were fired. Former employees or hackers could use those unexpired credentials to gain access to State’s sensitive and classified information, while appearing to be an authorized user. The Inspector General warned that without resolving issues in this category, “the risk of unauthorized access is significantly increased.”

The Social Security Administration, meanwhile, suffered many of the same shortcomings, including a lack of authorization for many systems, use of unsupported systems, failure to Compile an Accurate and Comprehensive IT Asset Inventory, and Failure to Provide for the Adequate Protection of PII.

Details about the other departments are available in the report linked earlier.

The report comes seven months after the discovery of a supply chain attack that led to the compromise of nine federal agencies and about 100 private companies. In April, hackers working on behalf of the Chinese government breached multiple federal agencies by exploiting vulnerabilities in the Pulse Secure VPN.

For all of 2020, the White House reported 30,819 information security incidents across the federal government, an 8 percent increase from the prior year.

https://arstechnica.com/?p=1784956


Attacco ransomware Regione Lazio, Butti (FdI): “Il ministro Colao riferisca in aula”

“La Regione Lazio non è stata hackerata, è stata sbertucciata”. Lo ha riferito in aula alla Camera il deputato Alessio Butti di FdI a proposito dell’attacco ransomware subito dalla Regione Lazio lo scorso 1 agosto, chiedendo che il ministro Colao riferisca in Aula.

“C’e’ stato un durissimo colpo al sistema Cup della Regione – spiega Butti – Sono saltate le visite specialistiche programmate, gli screening diagnostici, le prenotazioni dei vaccini e non era stato fatto backup dei dati. Chiediamo – prosegue – l’intervento del Generale Figliuolo per un’ordinata profilassi dei vaccini e al ministro di Colao che riferisca in Aula sui bandi di gara per i cloud della Pubblica amministrazione. Perché – conclude Butti – non vorremmo che” l’emergenza “portasse a procedure accelerate o facilitate”.

L’attacco ransomware ha mandato in crisi anche la campagna vaccinale

Il sistema informatico della Regione Lazio è stato vittima di un attacco ransomware perpetrato la notte di domenica 1 agosto. Ancora oggi i sistemi sono fuori uso. L’attacco è andato a colpire il Centro elaborazione dati (CED), il sistema informatico che gestisce l’intera struttura informatica regionale, compresi i sistemi informatici che consentono di portare avanti la campagna regionale di vaccinazione per il contrasto alla pandemia di Covid-19.

Il CED Lazio gestisce i dati sanitari e personali di quasi 6 milioni di cittadini. L’assessore alla Sanità del Lazio, Alessandro D’Amato, ha fatto sapere che al momento non c’è stata nessuna interruzione della campagna vaccinale, anche se in realtà di rallentamenti ce ne sono stati molti per le prenotazioni e non solo, ma è assicurata comunque la somministrazione dei vaccini.

Di fatto, anche in Italia, gli attacchi informatici sono in aumento e questo in particolare ha dimostrato di potere mettere in difficoltà seria la fornitura di un servizio essenziale per la comunità, come quello pubblico sanitario.

L’amministrazione pubblica tra i settori più colpiti dai cibercriminali

Secondo i dati dello studio condotto dall’americana SonicWall, solo nel mese di giugno 2021 sono stati registrati in tutto il mondo più di 78 milioni di attacchi ransomware. Da gennaio a oggi sono stati misurati due picchi notevoli: +185% negli Stati Uniti e +144% nel Regno Unito.

I settori più colpiti sono stati quello dell’amministrazione pubblica, quindi il Governo centrale e locale, con un aumento allarmante del +917% in un solo anno, seguito dall’istruzione (+615%), la sanità (+594%) e la vendita al dettaglio o retail (+264%).

Combattere i ransomware una volta che hanno preso possesso di un apparecchio o un sistema informatico è difficile, molto più facile ed efficace risulta prevenirli, magari con backup continui dei dati (altro obiettivo primario dei cibercriminali).

l ransomware sono pericolose e potenti entità malevole ibride, capaci non solo semplicemente di cifrare dati e chiedere un riscatto (in inglese ransom significa proprio riscatto), ma anche di diffondersi massivamente in rete, interrompere la continuità operativa e causare gravi fughe di dati sensibili, diventando, di fatto, una delle più grandi minacce alla sicurezza del cyber spazio.

La diffusione dei dispositivi dell’Internet delle cose, dei servizi cloud e della digitalizzazione ha inoltre accresciuto il grosso potenziale di pericolosità dei malware del riscatto, portandoli a influenzare non solo la nostra vita quotidiana, minando la sicurezza dei nostri dispostivi ma anche a compromettere servizi e intere reti aziendali.

https://www.key4biz.it/attacco-ransomware-regione-lazio-butti-fdi-il-ministro-colao-riferisca-in-aula/371078/


Zingaretti. Perché quelle inutili bugie sull’attacco informatico alla Regione Lazio?

A quasi 72 ore dall’attacco informatico ai sistemi informativi della Regione Lazio, permangono ancora le iperboli usate dal presidente della Regione Nicola Zingaretti, che continua a ripetere la sua versione. Una versione nella quale insiste per la verità solo lui, dal momento che nessun altro soggetto istituzionale o amministrativo (polizia giudiziaria o magistratura) ha proferito parola sull’accaduto.

“Attacco terroristico”? Ma in base a quali evidenze?

Zingaretti ci ha tempestivamente e inequivocabilmente informato tutti della matrice terroristica dell’attacco. In base a quali evidenze? Nessuna delle istituzioni preposte alla vigilanza e alla difesa da atti di terrorismo ha detto alcunché, ma lui ha ripetuto per due giorni la sua versione. Nessuno sa da dove Zingaretti abbia ricavato questa informazione. Se Zingaretti avesse ragione sarebbe un fatto di enorme gravità che metterebbe a repentaglio l’intera comunità nazionale. Ma Zingaretti non ci dice nulla sulla fonte delle sue informazioni e insiste nello spargere terrore su matrici che potrebbero inevitabilmente essere di vario tipo. Fondamentalismo arabo? Nuclei armati esteri? Gruppi nazionalistici armati di altri Paesi? Ce lo dica….

“Attacco proveniente dalla Germania”? Ma perché non dal vicino di casa?

Zingaretti ci dice che l’attacco proviene “…da un Paese estero…”, anzi dalla Germania. Ma chi lo ha appurato e come si fa ad appurare con certezza la provenienza geo-referenziata di un attacco in cosi poco tempo e in modo affidabile? Dettagli che sfuggono a Zingaretti che spara la sua teoria senza alcuna pezza d’appoggio. In questi casi gli esperti lavorano a volte settimane, se non mesi, per appurare in dettaglio la fonte esatta dell’attacco. Ma per Zingaretti è un gioco da ragazzi. Lui evidentemente sa già.

“Il più grande attacco mai registrato in Italia”? Ma neanche per sogno

Zingaretti ci informa anche che si è trattato del più grande attacco ransomware mai fatto in Italia, anzi “…mai subito dalle istituzioni repubblicane”. Anche se Zingaretti stesso si affretta a dire paradossalmente che sono stati sottratti pochi dati e non è stato chiesto alcun riscatto…

Ma in base a quali analisi definisce quello della Regione Lazio come il più grave attacco informatico? Non si sa, anzi verrebbe voglia di chiedergli chi gli suggerisca queste uscite ad effetto. L’Italia ha registrato tanti grandi attacchi negli ultimi anni e quello della Regione Lazio al momento ha le dimensioni di un caso ordinario. In molti ricorderete l’attacco continuativo, perché non scoperto se non dopo molti mesi, ai danni del ministero degli Affari Esteri, che trafugò documenti diplomatici a beneficio di potenze straniere, giusto per citarne uno dei tanti.

Come si vede, si tratta di tre uscite infelici del Presidente della Regione Lazio, che non hanno una spiegazione convincente, mentre nessun altro soggetto istituzionale o amministrativo ha proferito parola in questi due giorni e la consegna sembra essere quella della prudenza e della cautela.

Nessun elemento emerge peraltro neanche dalla primaria società di informatica fornitrice della Regione Lazio, anche se sembra che nei giorni precedenti qualcuno avesse allertato sulla possibilità di una condizione di emergenza informatica e di un possibile attacco.

Tutto questo pandemonio avviene esattamente nei giorni in cui si sta convertendo in legge l’atto che istituisce l’Agenzia Nazionale di Cybersicurezza, un atto importante per mettere in maggior sicurezza il Paese e i suoi dati.

Non vorremmo, tuttavia, che il clima di ingiustificata paura intorno a un caso del tutto ordinario di sicurezza informatica, come quello della Regione Lazio, scatenata dal Governatore serva a legittimare procedure in deroga rispetto ai piani ordinari di bandi di gara per il Cloud della Pubblica Amministrazione.

Non c’è alcuna emergenza e le procedure del Cloud nazionale devono procedere come previsto, per assicurare allo Stato il controllo dei dati dei cittadini.

Il ministro Vittorio Colao segue le prassi ordinarie per assicurare al Paese le scelte migliori e quelle più ponderate in ambito di Cloud.

Questi dati prima o poi andranno sul Cloud e vogliamo che sia un Cloud sicuro, saldamente sotto il controllo dello Stato e che coinvolga le imprese italiane, ma tutto secondo le procedure ordinarie.

https://www.key4biz.it/zingaretti-perche-quelle-inutili-bugie-sullattacco-informatico-alla-regione-lazio/371025/