Il contrasto al terrorismo, tra sorveglianza di massa e rispetto dei diritti umani
E’ possibile sviluppare metodologie basate sulla tecnologia cyber in aiuto delle agenzie di intelligence nazionali e internazionali per contrastare il terrorismo? Lo abbiamo chiesto ad Annita Sciacovelli, prof.ssa di Diritto dell’UE Università di Bari, Specialista in Cybersecurity.

Cybersecurity Italia.Il Parlamento europeo ha pubblicato qualche mese fa un report dal titolo “Capire la politica dell’antiterrorismo nell’UE 2021″ che tratta anche del fenomeno dei terroristi che agiscono singolarmente, noti come ‘lupi solitari’. Secondo lei, il parlamento UE comprende appieno questa minaccia?

Annita Sciacovelli. Il report è molto interessante poiché analizza l’aumento del fenomeno di questa tipologia di attacchi, dovuta anche al fatto che negli ultimi anni migliaia di europei sono partiti per unirsi ai combattimenti dell’ISIS in Siria e in Iraq. Tuttavia, poiché l’ISIS ha perso parte del territorio e della capacità operativa, l’attività terroristica si è spostata verso forme più spontanee e imprevedibili condotte proprio dai ‘lupi solitari’. Secondo questo report, tra la metà del 2014 e la fine del 2017 almeno 52 attacchi (69,3 %) perpetrati in Occidente non avevano alcuna affiliazione diretta con organizzazioni terroristiche. Si pensa che tale incremento sia dovuto al facile accesso al materiale terroristico disponibile online. Sappiamo bene che l’ambiente digitale offre modi semplici per consentire l’auto-radicalizzazione: i jihadisti e gli altri gruppi estremisti utilizzano Internet, il Darknet e i canali di comunicazione crittografati, come Telegram, per diffondere materiale propagandistico o formativo.

Cybersecurity Italia. Anche l’Europol lo scorso giugno ha pubblicato uno studio sui vantaggi tratti dai terroristi dalla pandemia nell’UE (“Terrorism Situation and Trend Report, 2021”). In questo rapporto si avverte dell’accelerazione della diffusione online di ideologie violente tra terroristi e estremisti. Cosa pensa di questa minaccia?

Annita Sciacovelli. La questione dell’incitamento online è molto preoccupante e, come afferma lo studio in esame, il terrorismo jihadista rimane la più grande minaccia per l’Unione europea. Non a caso si legge di un aumento nel 2020 del numero di attacchi, rispetto al 2019. Peraltro, sventare questo tipo di attività terroristiche è molto più complicato.

Cybersecurity Italia. Ritiene che l’Interpol abbia sviluppato una metodologia di contrasto a questo fenomeno più incisiva e perché pensa che sventare attività sia più complesso?

Annita Sciacovelli. Anche la pubblicazione dell’Interpol sulla lotta al terrorismo nel 2020 non dà sufficiente enfasi a tale fenomeno che si caratterizza principalmente per la natura indipendente, spontanea e non pianificata degli attacchi. Spesso, gli autori hanno una propria motivazione che non necessita di alcun collegamento con una cellula o un’organizzazione terroristica. E sappiamo che se un terrorista non condivide le sue idee e i suoi piani con altre persone, sarà difficile raccogliere informazioni al riguardo. Questo rappresenta una sfida per le forze dell’ordine e per le agenzie di intelligence. Nel corso di alcune mie ricerche ho individuato alcune metodologie basate sulla tecnologia cyber che possono essere un utile ausilio.

Cybersecurity Italia. Di quali metodologie si tratta?

Annita Sciacovelli. Occorre sviluppare capacità tecnologiche in grado di scansionare in massa i potenziali terroristi e valutare il rischio dell’azione terroristica. Si tratta di un approccio preventivo che si basa sul monitoraggio e sull’analisi di informazioni…

Clicca qui per continuare a leggere l’articolo su Cybersecurity Italia, dove l’articolo è stato originariamente pubblicato.

https://www.key4biz.it/il-contrasto-al-terrorismo-tra-sorveglianza-di-massa-e-rispetto-dei-diritti-umani/370843/

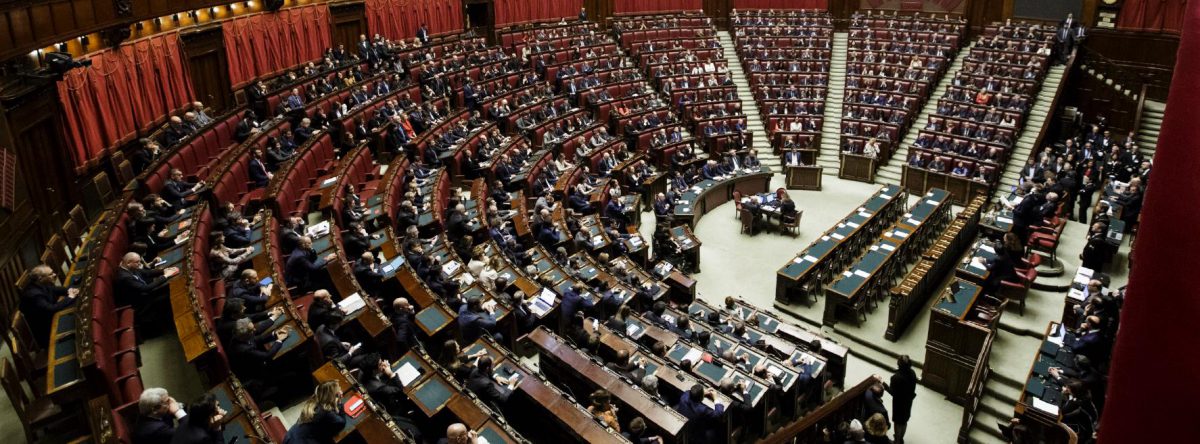
Agenzia cybersicurezza, Gabrielli: “Uno strumento di ‘safety’ per il Paese”

Ridurre il livello di vulnerabilità agli attacchi informatici delle infrastrutture strategiche del Paese. Franco Gabrielli ha spiegato, ancora più nel dettaglio, la missione principale per la quale è stata istituita, con il decreto legge 82/2021, l’Agenzia per la cybersicurezza nazionale (Acn). Il decreto ha ottenuto il via libera dalla Camera dei Deputati e questa settimana sarà convertito in legge dopo l’ok del Senato.

Il ruolo dell’Agenzia per la cybersicurezza nazionale? “La resilienza cybernetica”

Di cosa dovrà occuparsi l’Agenzia? “Della resilienza cybernetica”, ha ripetuto Gabrielli, nell’intervista a Repubblica, spiegandolo nel dettaglio: “Le strutture, le professionalità, la formazione necessarie a dotare il Paese di un’autonomia tecnologica che le consenta di raggiungere livelli di produzione hardware e software che ci rendano competitivi nello scenario internazionale – in capo a un soggetto pubblico, l’Agenzia per la cybersicurezza nazionale”.

I compiti delle Forze di Polizia, Difesa e 007

L’Acn si muoverà sotto la guida della Presidenza del Consiglio, che dialogherà con tutte le pubbliche amministrazioni e i soggetti privati destinati a dotarsi di strumenti di sicurezza cybernetica. “Contestualmente, abbiamo invece lasciato alle forze di Polizia le indagini sui crimini cyber, alla Difesa quello degli attacchi alle nostre infrastrutture militari e all’Intelligence, Dis, Aise e Aisi, quello della raccolta delle informazioni”. 

“L’Agenzia per la cybersicurezza nazionale è uno strumento di safety”

Gabrielli ha dovuto utilizzare il termine inglese “safety” per far capire meglio il compito dell’Agenzia.

“Se la dovessi dire con una parola, l’Agenzia per la cybersicurezza nazionale è uno strumento di ‘safety’ che si aggancerà e completerà gli altri strumenti di ‘security’ di cui disponiamo: forze di Polizia, Difesa, Intelligence. Un modello ‘misto’ che poggia su quattro pilastri”.

Safety è l’insieme di misure e strumenti atti a prevenire o ridurre gli eventi accidentali, nel caso specifico, attacchi o minacce informatiche, mentre security…

Continua a leggere su Cybersecurity Italia, dove l’articolo è stato originariamente pubblicato.

https://www.key4biz.it/agenzia-cybersicurezza-gabrielli-uno-strumento-di-safety-per-il-paese/370845/


Become Your Business’s IT and Cybersecurity Expert

As cybercrime against small businesses is on the rise, these are the tools to help protect your business.

July 31, 2021 2 min read

Disclosure: Our goal is to feature products and services that we think you’ll find interesting and useful. If you purchase them, Entrepreneur may get a small share of the revenue from the sale from our commerce partners.

Cyber attacks are on the rise worldwide, but they’re increasing at an especially alarming rate against small businesses. Forty-seven percent of small businesses experienced a cyber attack over the past year and the average cost of a cyber attack has risen from $34,000 to $200,000. That’s potentially devastating for small businesses and all the more reason to invest in high-quality IT services. However, if you’re operating on a shoe-string budget, the next best thing is to become your own IT department.

You can get a good jumpstart in The All-Access CompTIA A+ & Network Certification Prep Bundle. Valued at $2400, it’s on sale now for just $45. 

This extensive bundle comprises 12 courses covering some of the most important certifications from CompTIA, the world leader in IT certification. You’ll learn from trusted organizations like Total Seminars, Integrity Training, and eCourses4You — organizations that have dedicated themselves to providing the absolute best online CompTIA training that money can buy.

Across these courses, you’ll focus on a wide range of CompTIA certifications, including:

  • CompTIA A+ Certification Core 1 (220-1001)
  • CompTIA A+ Certification Core 2 (220-1002)
  • CompTIA Security+ (SY0-501)
  • CompTIA Security+ (SY0-601)
  • CompTIA Advanced Security Practitioner (CAS-003)
  • CompTIA Network+ Certification (N10-007)
  • CompTIA CySA+ Cybersecurity Analyst (CS0-001)
  • CompTIA CySA+ Cybersecurity Analyst (CS0-002)
  • CompTIA PenTest+ (PT0-001)
  • CompTIA Cloud+ (CV0-002)

From IT fundamentals, to assessing the cybersecurity posture of an enterprise environment and recommending and implementing the appropriate cybersecurity solutions, you’ll get a comprehensive education that will help you protect your business from cyber attacks. Plus, you’ll get on track to ace each of these certification exams on your first attempt.

Protect your small business from cybercriminals. Right now, you can get The All-Access CompTIA A+ & Network Certification Prep Bundle for just $45 for a limited time. That’s a fraction of the typical cost to get CompTIA-certified.

Prices are subject to change.

https://www.entrepreneur.com/article/378665


Quanto conta il fattore umano nella protezione dei dati personali?

Il diritto alla protezione dei dati personali – come del resto anche il diritto alla privacy –  non gode a tutt’oggi di buona fama, almeno in una parte della popolazione. Sta difatti acquisendo consenso una certa narrazione che vede tali garanzie quali intoppi burocratici senza i quali le cose in Italia andrebbero più spedite e, perché no, molte ataviche inefficienze sarebbero risolte, tralasciando – poco importa se con dolo o con colpa – la loro natura di distinti diritti fondamentali dell’uomo (cfr. a titolo di esempio gli Artt. 7 e 8 della Carta dei Diritti Fondamentali dell’Unione Europea).

Per intenderci, è come se il sentire comune non pensasse a Madame Curie come ad una delle più grandi menti della storia dell’umanità, ma la ritenesse la responsabile diretta delle conseguenze dei disastri di Chernobyl e Fukushima e per questo meritoria di unanime riprovazione.

Il paragone è iperbolico, ma penso renda bene la distonia di questa visione. Raramente, infatti, si osservano campagne tanto ampie e condivise volte allo sminuire altri diritti fondamentali dell’uomo.

Diritti fondamentali dell’uomo. Una perifrasi che dovrebbe incutere un senso di sacro rispetto laico al solo scriverla o pronunciarla, e non già far pensare a perversioni amministrative o lenti ideologiche con le quali inquadrare le dinamiche sociali. Questo tipo di fallacia interpretativa, che sia cosciente o meno, investe una parte sempre più ampia della popolazione e rappresenta una leggerezza non tollerabile ad alcun livello sociale.

E tuttavia, purtroppo, sempre più spesso si osservano commenti da parte di personalità politiche, industriali o sociali che additano la protezione dei dati personali quale vacuo bizantinismo che ingessa il paese rallentandone una crescita che, nella visione degli stessi, paga un conto troppo alto a tali tematiche e ad una quasi miope loro declinazione pratica. In questo contesto, il Garante della privacy sta portando avanti una pregevolissima iniziativa culturale attraverso multiformi canali mediatici, ma sarebbe auspicabile che anche da altri settori della società civile, meno direttamente coinvolti, giungessero analoghe manifestazioni per corroborarne l’efficacia. In un ambiente sociale ormai totalmente dipendente dal valore aggiunto dato dall’elaborazione di dati ed informazioni e nel quale le persone, adulti o bambini che siano, sono sempre più permeabili ai rischi insiti nella disponibilità di strumenti tecnologici che celano un funzionamento ipercomplesso dietro ad una estrema semplicità di utilizzo, i diritti in gioco dovrebbero assurgere – come tutti i diritti, del resto, ma questa è un’altra storia – ad un valore non contaminabile dalla propaganda politica; eppure questo è quello che ormai quotidianamente osserviamo…

Clicca qui per continuare a leggere l’articolo su Cybersecurity Italia su cui è stato originariamente pubblicato.

https://www.key4biz.it/quanto-conta-il-fattore-umano-nella-protezione-dei-dati-personali/370546/


Un’infrastruttura di comunicazione quantistica per l’UE: per la cybersicurezza e la transizione digitale

I Paesi dell’Unione europea hanno annunciato un piano comune per rafforzare la comunicazione quantistica e, la cybersecurity e la competitività industriale. Un piano che vede i singoli Governi collaborare assieme alla Commissione europea e l’Agenzia spaziale europea per dare vita alla piattaforma EuroQCI.

Si tratta dell’Euro Quantum communication infrastructure, l’EuroQCI, infrastruttura di comunicazione quantistica ad elevate prestazioni considerata essenziale per soddisfare le nuove esigenze di cybersicurezza degli Stati dell’Unione e per favorire il raggiungimento degli obiettivi di transizione digitale ed energetica, che vede coinvolte in primo luogo imprese e industria.

L’iniziativa europea per l’infrastruttura di comunicazione quantistica o EuroQCI, “rappresenta un solido trampolino per il nostro obiettivo di fare dell’Europa un attore di primo piano nelle comunicazioni quantistiche. Esorto dunque tutti gli Stati membri ad essere ambiziosi nelle loro attività, giacché delle reti nazionali forti costituiranno la base dell’infrastruttura europea di comunicazione quantistica”, ha commentato in una nota stampa Margrethe Vestager, vicepresidente esecutiva per Un’Europa pronta per l’era digitale.

Thierry Breton, Commissario per il Mercato interno, ha invece sottolineato che “la cibersicurezza è più che mai una componente fondamentale della nostra sovranità digitale”, aggiungendo che “l’iniziativa EuroQCI è una componente fondamentale della nostra futura iniziativa per la connettività sicura”, perché “consentirà a tutti i cittadini europei di avere accesso a servizi di comunicazione protetti e affidabili”.

L’iniziativa EuroQCI garantirà inoltre un sistema di approvvigionamento di servizi di connettività affidabili ed efficaci, caratterizzati da costi sostenibili e un livello elevato di sicurezza.

La nuova infrastruttura servirà a salvaguardare i dati sensibili e le infrastrutture critiche, integrando sistemi quantistici nelle infrastrutture di comunicazione esistenti, fornendo un ulteriore livello di sicurezza basato su tali tecnologie (Quantum Technologies Flagship).

Continua a leggere l’articolo originale su Cybersecitalia.it

https://www.key4biz.it/uninfrastruttura-di-comunicazione-quantistica-per-lue-per-la-cybersicurezza-e-la-transizione-digitale/370540/


Dl Cybersicurezza: arriva il sì dalla Camera, ecco le novità

Approvato il Dl Cybersicurezza

Via libera dalla Camera dei deputati stamane al testo sul decreto legge in materia di cybersicurezza, con 388 voti a favori, uno contrario e 38 astenuti, per l’istituzione dell’Agenzia nazionale della cybersecurity.

Un primo voto fondamentale per il decreto, che ora passa al Senato (dovrà esprimersi entro le prossime tre settimane), che è considerato centrale anche in termini di Piano nazionale per la ripresa e la resilienza o PNRR, visto che è uno degli investimenti chiave per la transizione digitale della Pubblica Amministrazione (PA).

Per la creazione di nuove infrastrutture legate alla cybersecurity nazionale, per il rafforzamento di quelle preesistenti e per il miglioramento dei livelli di competenze ed efficienza operativa, l’investimento in questo settore dovrebbe essere di circa 620 milioni di euro.

Di queste risorse, 241 milioni di euro saranno destinati per la creazione di una infrastruttura nazionale per la cibersicurezza; 231 milioni di euro per il rafforzamento delle principali strutture operative del perimetro di sicurezza nazionale cibernetica PSNC; 150 milioni di euro per il rafforzamento delle capacità nazionali di difesa informatica presso il ministero dell’Interno, Difesa, Guardia di Finanza, Giustizia e Consiglio di Stato.

Le novità nel decreto

In particolare, si legge su Radiocor del Sole 24 Ore, il testo licenziato dalla Camera definisce alcuni punti piuttosto delicati, tra cui: “il sistema nazionale di sicurezza cibernetica avrà al suo vertice il Presidente del Consiglio dei ministri, a cui è attribuita l’alta direzione e la responsabilità generale delle politiche di cybersicurezza”.

Ciò significa che “sarà il Premier stesso a nominare e revocare il direttore generale e il vice direttore generale della nuova Agenzia per la cybersicurezza nazionale”, nomine delle quali dovranno essere preventivamente informati il Consiglio dei ministri stesso, il Copasir e le competenti Commissioni parlamentari.

Al ministero della Difesa dovrà assicurare il raccordo dell’Agenzia con il ministero della Difesa per gli aspetti inerenti a progetti e iniziative in collaborazione con la Nato e con l’Agenzia europea per la difesa.

Il Dl istituisce anche il Comitato interministeriale per la cybersecurity, con funzioni di consulenza e vigilanza sulle politiche nel settore della sicurezza informatica e del cyberspazio.

La nascente Agenzia assumerà su di sé diversi compiti, fino ad ora riservati a diversi enti responsabili, dal ministero dello Sviluppo economico all’Agenzia per l’Italia digitale, dalla stessa Presidenza del Consiglio al dipartimento delle informazioni e della sicurezza.

In essa confluiranno il Csirt per l’Italia (o Computer Security Incident Response Team) e il Centro di valutazione e certificazione nazionale (Cvcn).

Le dichiarazioni

In sostanza, come molti hanno osservato, è passata la linea Draghi-Gabrielli. Il decreto approvato alla Camera era il testo promulgato a giugno dall’attuale Presidente del Consiglio, Mario Daghi, mentre nei giorni passati il prefetto Franco Gabrielli, sottosegretario con delega all’Intelligence e alla Sicurezza, aveva chiesto un’accelerazione sul percorso verso la nscita dell’agenzia, in modo da colmare i ritardi accumulati dal perimetro nazionale di sicurezza cibernetica, per rimettere con l’occasione un po ‘ d’ordine tra competenze, ruoli e funzioni.

“Il tema della cybersicurezza è una delle  sfide più grandi che devono affrontare le società del mondo“, ha dichiarato in Aula Raffaella Paita, deputata di Italia Viva e  relatrice del Dl Cybersicurezza, aggiungendo: “Il sistema informatico comprende tutte le realtà informatiche del Paese, sia quelle pubbliche che  quelle private. Pensiamo all’enorme delicatezza di settori  nevralgici come la sanità o il comparto dell’approvigionamento dell’acqua o della gestione dei rifiuti. Le nostre città sono a  rischio nel loro funzionamento quotidiano e i dati sensibili in  campo sanitario. E qui sta il tema che stiamo affrontando oggi:  far crescere una radicata e consapevole cultura della cybersicurezza, che deve essere diffusa sia tra le pubbliche amministrazioni, sia in un tessuto economico privato come quello italiano, caratterizzato dalla presenza di un numero elevatissimo di piccole e medie imprese“.

“L’inadeguatezza del nostro sistema rende necessario un intervento sul cloud e forti investimenti, previsti peraltro nel PNRR voluto dal governo Draghi, anche considerato che il nanismo economico di molte imprese non li consentono. Da qui l’esigenza di una regia nazionale“, ha aggiunto Paita.

Continua a leggere l’articolo originale su Cybersecitalia.it

https://www.key4biz.it/dl-cybersicurezza-arriva-il-si-dalla-camera-ecco-le-novita/370414/


Data breach, in Italia nel 2020 danni per 3,03 milioni di euro. Lo studio di IBM security

I data breach costano alle aziende 4,24 milioni di dollari in media per ogni incidente: questa la principale evidenza dell’ultimo “Cost of a Data Breach Report”, lo studio condotto da Ponemon Institute e promosso da IBM Security.

L’escalation della violazione dei dati, spiega IBM, è dovuto in gran parte ai rapidi mutamenti dettati dalla pandemia, come la riorganizzazione del lavoro da remoto e la rapida migrazione dei business verso un approccio “cloud-based” per garantire continuità delle attività.

Data breach: in Italia costo delle violazioni è salito a 3,03 milioni di euro

Nel 2020 in Italia, spiega l’indagine di IBM Security, il costo complessivo delle violazioni di dati è salito a 3,03 milioni di euro e il costo per ogni informazione rubata a 135 euro, valore quasi raddoppiato nell’ultimo decennio.

I settori più colpiti da attacchi informatici sono stati i servizi finanziari (171 euro per informazione rubata), il settore energetico (165 euro) e quello farmaceutico (164 euro). I giorni per identificare e contenere una minaccia informatica, spiega lo studio, sfiorano ancora la soglia dei 250, anche se il trend è in leggera discesa.

La pandemia da COVID-19 ha messo in luce le evidenti difficoltà delle aziende in ritardo nella trasformazione digitale. Le aziende che non hanno nemmeno cominciato il processo di digitalizzazione o lo hanno incominciato da poco (magari in seguito alla pandemia), sono le più esposte ad attacchi informatici e quelle che ne pagano le conseguenze, anche economiche, più care (3,75 milioni di euro vs. 2,72 milioni di euro rispetto a chi è già in una fase matura del processo).

I trend a livello mondiale: dal remote working, alla sanità passando per le credenziali compromesse

Nel 2020, le aziende sono state costrette a modificare rapidamente il proprio approccio alla tecnologia, incoraggiando o obbligando i dipendenti a ricorrere al lavoro da remoto durante la pandemia e il 60% delle imprese si è spostato verso un approccio cloud-based per condurre le proprie attività.  I dati pubblicati oggi evidenziano, però, che la security potrebbe non essersi adeguata altrettanto velocemente, ponendo un freno alla capacità delle organizzazioni di rispondere alle violazioni dei dati. La prima causa è da attribuire al rapido passaggio delle attività lavorative verso lo smart-working sembrerebbe aver causato data breach più costosi: oltre 1 milione di dollari in più in media quando il lavoro remoto è stato indicato come causa dell’evento dalle aziende analizzate, rispetto alle violazioni con altri vettori (4,96 dollari contro 3,89 milioni di dollari per ogni violazione).

Per lo studio i settori che hanno affrontato enormi cambiamenti operativi durante la pandemia hanno anche sperimentato un crescente aumento della spesa per i data breach. Il settore sanitario è quello che paga il prezzo di gran lunga più caro, con 9,23 milioni di dollari per incidente – un aumento di 2 milioni di dollari rispetto all’anno precedente.

Le credenziali utente rubate sono state la causa principale delle violazioni. Allo stesso tempo, i dati personali degli utenti (come nome, e-mail, password) sono stati tra le informazioni più comunemente esposte, presenti nel 44% delle violazioni analizzate. La combinazione tra questi fattori potrebbe causare un effetto a spirale in futuro, con username e password rubate che diventano potenziali agganci per portare a termine ulteriori aggressioni.

L’impatto del lavoro a distanza e della migrazione al cloud sui data breach

Con l’aumento delle interazioni digitali portato dalla pandemia, le organizzazioni hanno adottato il lavoro da remoto e il cloud per soddisfare la crescente domanda di attività online. Lo studio ha rilevato che tali fattori hanno avuto un impatto significativo sulle violazioni di dati: quasi il 20% delle organizzazioni analizzate dallo studio ha riferito che lo smart working è stato un fattore chiave nelle violazioni dei dati e che le violazioni causate da smart-working sono costate alle aziende 4,96 milioni di dollari, il 15% in più rispetto al costo medio.

Inoltre, le aziende intervistate che hanno subito una violazione durante un progetto di migrazione al cloud hanno affrontato un costo superiore del 18,8% rispetto alla media. Tuttavia, l’indagine ha anche rilevato che le organizzazioni più “mature” nella strategia di modernizzazione del cloud sono state in grado di identificare e rispondere più efficacemente agli incidenti, impiegando circa 77 giorni in meno rispetto alle imprese in fase iniziale di adozione. Infine, per le violazioni di dati avvenute sul cloud, le organizzazioni che hanno adottato un approccio hybrid cloud hanno dovuto affrontare una spesa più contenuta (3,61 milioni di dollari) rispetto alle imprese che avevano adottato un approccio principalmente di cloud pubblico (4,80 dollari) o privato (4,55 milioni di dollari).

Credenziali compromesse: un rischio crescente

Il rapporto ha anche fatto luce su un problema crescente: i dati dei consumatori, incluse le credenziali, compromessi durante un data breach possono poi diventare leva per propagare ulteriori attacchi. Se si considera che l’82% delle persone intervistate ammette di riutilizzare le password tra gli account, le credenziali compromesse sono sia la causa che l’effetto principale delle violazioni, un problema che rappresenta un rischio crescente per le aziende.

  • Dati personali esposti: quasi la metà (44%) delle violazioni analizzate ha esposto i dati personali dei clienti, come nome, e-mail, password, o anche dati sanitari, rappresentando dunque il tipo più comune di informazione rubata.
  • Le informazioni personali costano di più: la perdita di PII (Personal Identifiable Information) dei clienti è stata anche il tipo di violazione più costosa (180 dollari per record perso o rubato contro 161 dollari di media).
  • Metodo di attacco più comune: le credenziali utente compromesse sono state il metodo più comune utilizzato come punto d’ingresso dagli aggressori (20% delle violazioni studiate).
  • Più lunghi da rilevare e contenere: le violazioni frutto di credenziali compromesse sono state quelle che hanno richiesto più tempo per essere rilevate, 250 giorni contro i 212 di media.

AI, security analytics e crittografia per mitigare gli attacchi

“L’aumento dei costi di data breach è un’altra spesa che si aggiunge a quelle che le aziende hanno dovuto affrontare, sulla scia dei rapidi cambiamenti causati dalla pandemia”, ha affermato Chris McCurdy, Vice President e General Manager, IBM Security. “Tuttavia, sebbene i costi delle violazioni abbiano raggiunto un livello record nell’ultimo anno, lo studio ha anche mostrato segnali positivi rispetto all’adozione di tecnologie e approcci innovativi di cybersecurity, come l’AI, l’automation e l’approccio ‘Zero Trust’, che possono contribuire a ridurre il costo degli incidenti con ritorni anche per il futuro.”

AI, security analytics e crittografia, per IBM security, sono stati i primi tre fattori di mitigazione delle violazioni, dimostrando come queste tecnologie possano ridurre i costi per singolo attacco. Le aziende che si sono dotate preventivamente di questi strumenti hanno risparmiato tra 1,25 e 1,49 milioni di dollari rispetto alle organizzazioni che non ne hanno fatto un uso significativo.

Per quanto riguarda i data breach basati sul cloud, le imprese con una strategia hybrid cloud hanno dovuto affrontare una spesa inferiore (3,61 milioni di dollari) rispetto alle organizzazioni che avevano adottato un approccio principalmente di cloud pubblico (4,80 milioni di dollari) o privato (4,55 milioni di dollari).

https://www.key4biz.it/data-breach-in-italia-nel-2020-danni-per-303-milioni-di-euro-lo-studio-di-ibm-security/370364/


“No more ransom” dell’Europol: in cinque anni impediti profitti criminali per un miliardo di euro

Il progetto Europol “No more ransom”

Sono passati cinque anni dall’avvio del progetto “No more ransom” dell’Europol, con l’obiettivo di assistere, proteggere ed aiutare in ogni modo le vittime di attacchi ransomware.

Il ransomware è un tipo di malware molto diffuso su scala globale, ormai, che opera in maniera complessa e quanto mai dannosa, perché impedisce al singolo utente, come ad un intero impianto industriale di svolgere il lavoro quotidiano.

Una volta infettato il dispositivo, il sistema o la rete, ne è subito bloccato/limitato l’accesso, richiedendo poi un riscatto (generalmente in bitcoin) per rimuovere tali blocchi/limitazioni e consentire al legittimo proprietario di rientrare in possesso del dispositivo, del sistema di rete, con tutti i record di dati contenuti (a volte sono proprio questi il target dei cyber criminali).

Il pagamento del riscatto non mai è una garanzia di riavere i propri dati e per questo motivo le forze dell’ordine invitano sempre a non mettersi in contatto con i criminali e non accordarsi con loro su nessuna cifra (molto spesso si paga e non si riceve nessuna chiave in cambio, anzi, si è anche vittime di nuovi attacchi, perché si è considerati “prede facili”).

Per fronteggiare questo tipo di attacchi serve tutto l’aiuto possibile da parte delle imprese della cybersecurity e da centri di ricerca e innovazione, sempre al lavoro per trovare nuove soluzioni di contrasto alla criminalità digitale ed informatica attiva in tutto il mondo.

Un aiuto concreto per le vittime

Il progetto dell’Europol offre, a chiunque sia stato vittima di questo tipo di attacchi, gli strumenti più avanzati di decrittografia per recuperare i file criptati, aiutando a segnalare i casi alle autorità di contrasto e contribuendo a sensibilizzare i cittadini e le imprese su questo fenomeno criminale in ascesa.

Complessivamente, la piattaforma, consultabile in 37 lingue, offre attualmente 121 strumenti gratuiti in grado di decrittare 151 famiglie di ransomware, e vede collaborare assieme 170 partner del settore pubblico e privato. Il portale.

In termini di dati concreti, dal suo lancio a livello internazionale, “No more ransom” ha aiutato già oltre 6 milioni di persone, favorendo il recupero di dati sensibili relativi a 4,2 milioni di vittime di attacchi, impedendo ai cyber criminali di realizzare profitti per più di un miliardo di euro.

Continua a leggere l’articolo originale pubblicato su Cybersecitalia.it

https://www.key4biz.it/no-more-ransom-delleuropol-in-cinque-anni-impediti-profitti-criminali-per-un-miliardo-di-euro/370151/


Polizia di Stato, ecco come funziona il Cyber Security Operations Center (C-SOC) di Roma a tutela delle banche dati

Sovente, l’innovazione, nella sua accezione più ricca e variegata, tende la mano alla pubblica amministrazione. Non di rado, ma finora non quanto auspicato, l’amministrazione pubblica raccoglie il testimone dell’innovazione avvalendosi delle forme di finanziamento che, sempre più strutturate, arrivano dall’Unione Europea. Incessantemente, a esperienza di chi scrive, l’azione amministrativa è “trainata” dalla responsabilità di doversi conformare a leggi e regolamenti, sebbene con tempistiche di adeguamento non sempre proporzionate.

È allora edificante, in apertura di questo secondo semestre di un 2021 denso di buoni propositi e complesse opere di pianificazione e rilancio, narrare di una concreta e ben riuscita esperienza che ha saputo coniugare l’innovazione, gli stanziamenti dell’Unione Europea e il tempestivo adeguamento alla norma, nel progetto di realizzazione del Cyber Security Operations Center (nel seguito C-SOC) della Direzione Centrale Polizia Criminale, articolazione del Dipartimento della Pubblica Sicurezza del Ministero dell’Interno che, oltre a mantenere vive ed operative le relazioni internazionali nei consessi di law enforcement (Europol, Interpol, etc.), ospita e gestisce le banche dati interforze (Centro Elaborazione Dati, Sistema Informativo Schengen Nazionale, Banca Dati Nazionale del DNA, Numero Unico di Emergenza 112).

Il C-SOC è stato inaugurato il 26 aprile alla presenza delle massime autorità e dei vertici delle amministrazioni operanti nell’ambito della pubblica sicurezza nazionale: Ministro dell’Interno – Autorità Nazionale di Pubblica Sicurezza, Sottosegretario di Stato – Autorità delegata alla sicurezza della Repubblica, Capo della Polizia – Direttore Generale della Pubblica Sicurezza, comandanti e direttori generali delle forze di Polizia nazionali.

Le presenze illustri non si sono esaurite con l’eccellente partecipazione dei vertici dell’intero comparto sicurezza ma hanno visto, quale ospite di pregio, il Segretario Generale dell’Autorità Garante per la protezione dei dati personali. La presenza del Garante Privacy attesta, anticipando ciò che si avrà modo di illustrare più avanti, la duplice natura del C-SOC: strumento a presidio della cyber security delle banche dati interforze e, al contempo, strumento a protezione delle persone fisiche i cui dati personali sono trattati per finalità di polizia.   

Il C-SOC, il cui front-office operativo – sito inaugurale d’eccezione – è solo la parte visibile di un iceberg fatto di diritti fondamentali e significative competenze giuridiche, tecniche ed amministrative, consente, in estrema sintesi, di congiungere la protezione dei dati personali, la protezione dell’individuo e la protezione della collettività all’interno del cyber-spazio interforze…

Clicca qui per continuare a leggere l’articolo su Cybersecurity Italia su cui è stato originariamente pubblicato.

https://www.key4biz.it/polizia-di-stato-ecco-come-funziona-il-cyber-security-operations-center-c-soc-di-roma-a-tutela-delle-banche-dati/370053/


Potenziare la cybersecurity dell’amministrazione pubblica USA: 500 milioni di dollari l’anno per cinque anni

La Camera dei rappresentanti del Congresso americano ha approvato cinque nuove misure per potenziare la cybersecurity nazionale, grazie ad un voto bipartisan che ha voluto in questo modo affrontare con maggiore determinazione questa fase particolarmente critica per il Pase in termini di esposizione a cyber attacchi sponsorizzati da Stati stranieri.

Il pacchetto di leggi è passato con 319 voti a favori (contrari 105), con all’interno nuove soluzioni e nuovi strumenti per aumentare i finanziamenti per la sicurezza informatica a livello di amministrazione pubblica centrale e locale, ampliare la condivisione di informazioni e verificare i livelli di sicurezza delle infrastrutture essenziali.

Per quel che riguarda le risorse finanziarie, nel pacchetto c’è lo “State and Local Cybersecurity Act”, che stanzia 500 milioni di dollari all’anno per cinque anni, proprio per andare incontro alle esigenze di sicurezza degli enti locali e centrali.

Altra misura contenuta nel pacchetto di azioni per la sicurezza informatica del Paese è il “Cybersecurity Vulnerability Remediation Act”, che si concentra sul monitoraggio attento e costante delle infrastrutture critiche, andando a caccia di vulnerabilità su cui intervenire (prima che le sfruttino i cybercriminali).

Un terzo disegno di legge bipartisan, inserito nel provvedimento, invece, richiederebbe alla Cybersecurity and Infrastructure Security Agency (CISA), un’agenzia interna del Department of Homeland Security (DHS), di stabilire un programma nazionale per testare la resilienza delle infrastrutture critiche contro gli attacchi informatici.

Continua a leggere l’articolo originale pubblicato su www.cybersecitalia.it

https://www.key4biz.it/potenziare-la-cybersecurity-dellamministrazione-pubblica-usa-500-milioni-di-dollari-lanno-per-cinque-anni/370039/