Iran e cyberwar: strutture, strategie e capacità cibernetiche nel Quinto Dominio

Iran, cyberwar e quinto dominio rappresentano oggi elementi centrali nella competizione strategica contemporanea. Questo contributo si inserisce in una serie di approfondimenti dedicati al tema Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani e analizza come Teheran abbia strutturato il cyberspazio come dominio operativo a pieno titolo. L’articolo esamina architetture istituzionali, dottrina strategica e strumenti di impiego del potere cibernetico, offrendo una chiave di lettura per comprendere il ruolo del cyberspazio nella sicurezza nazionale iraniana e nella proiezione della sua influenza regionale.

La teoria della guerra e l’evoluzione del potere cibernetico

Nella sua opera più famosa, il Vom Kriege, Karl von Clausewitz propone una teoria universale della guerra, definendola come la prosecuzione della politica con altri mezzi[1]. Sebbene, il mezzo politico in questo caso specifico è storicamente rappresentato dal potere militare, invero la coercizione ha assunto nel tempo una serie di declinazioni operative che hanno profondamente ridisegnato il modo in cui intendiamo i conflitti. Tra queste declinazioni, una delle principali espressioni (e componenti) della “politica con altri mezzi” oggi è costituito dal potere cibernetico.

L’esercizio dell’intero ventaglio operativo offerto dal quinto dominio della guerra consente oggi di ottenere importanti vantaggi per la sicurezza delle nazioni, sia in termini difensivi che offensivi. Questo dominio permette di duplicare oggi quasi tutte le operazioni prima assunte dai servizi di sicurezza, potendo usufruire dei vantaggi concreti che distinguono un’operazione dal mondo reale a quello cyber. Questo significa che rende possibili forme di sorveglianza e spionaggio mirato che non prevedono necessariamente l’addestramento e l’inserimento di un asset o di reclutare informatori all’interno un contesto target. Non di meno offre la possibilità di sabotare infrastrutture dell’avversario, riuscendo a creare impatti equiparabili a quelli di un intervento convenzionale.

Uno dei paesi che ha compreso attentamente il valore e l’importanza di questo dominio è l’Iran. In seguito al celebre attacco di Stuxnet che nel 2010 colpì le centrifughe di arricchimento dell’uranio presso gli impianti nucleari di Natanz, l’Iran ha incrementato radicalmente i propri investimenti nella cybersecurity al punto da diventare uno degli attori protagonisti del panorama delle minacce cibernetiche a livello globale. Infatti, dopo Stuxnet e diversi casi documentati di operazioni di spionaggio e sabotaggio informatico subite soprattutto da parte di Israele e Stati Uniti, l’Iran si è fatto promotore e avanguardia di un progetto ad alto livello politico per sviluppare capacità cibernetiche finalizzate al perseguimento di tre principali obiettivi strategici[2]:

  • Garantire stabilità interna: attraverso una serie di operazioni di sorveglianza volte tutelare il paese da fenomeni di dissidenza politica e/o potenziali vettori di influenza straniera.
  • Proteggere il territorio nazionale: attraverso una serie di attività di spionaggio verso i principali avversari politici (Stati Uniti, Israele e Arabia Saudita) per anticiparne intenzioni e minacce.
  • Strategia di politica estera: l’Iran impiega le operazioni informatiche anche come strumento per promuovere e garantire la propria influenza regionale.

Strutture statali e enti di sicurezza del cyberspazio in Iran

Come molti altri Stati, l’Iran dispone di numerose entità che si occupano sia di difesa sia di offesa cibernetica. Alcune dipendono o sono supervisionate direttamente dal governo, altre sono attori di minaccia non ufficialmente legati allo Stato, ma che possono collaborare con organismi pubblici quando necessario. Gli enti governativi, e in particolare quelli legati alla difesa del perimetro di cybersicurezza nazionale rispondono, in ultima istanza, alla guida suprema Ali Khamenei, che presiede il Consiglio supremo del cyberspazio. Questo organismo, fondato nel 2012 per volontà di Khamenei, è incaricato di definire le strategie nazionali in materia di cybersicurezza e di coordinarne le politiche nazionali sotto la supervisione del Presidente della Repubblica.

Inoltre, il Consiglio è incaricato di supervisionare leggi e regolamenti in ambito cyber e, di cooperare con imprese e università per garantire la sicurezza delle istituzioni e dei cittadini dalle minacce interne ed esterne.

Questo consiglio è composto dal Presidente, il Presidente del Parlamento, il Capo del sistema giudiziario dell’Iran, il Capo dell’ IRIB (Servizio di trasmissioni televisive e radiofoniche nazionale), il Ministro ICT, il Ministro della Cultura e della Guida Islamica, il Ministro della Scienza, della Ricerca e della Tecnologia, il Ministro del Ministero dell’Istruzione, il Ministro dell’intelligence, il Ministro della Difesa, il Presidente della Commissione Culturale dell’Assemblea Consultiva Islamica, il Responsabile dell’Organizzazione islamica per lo sviluppo, il Procuratore generale, il Capo dell’Organizzazione Nazionale per la difesa passiva e i Comandanti delle forze dell’ordine e dell’IRGC.

Tutte le attività del Consiglio su infrastrutture pubbliche e private confluiscono nel Centro Nazionale per il Cyberspazio (NCC), che si occupa di fornire una conoscenza completa e aggiornata della postura di cybersicurezza per orientare le decisioni su come affrontare il panorama delle minacce e dello sviluppo di controlli interni per la sicurezza di Internet. L’NCC ha anche il compito di “prepararsi a una guerra culturale” tra l’Iran e i suoi nemici, secondo lo Statuto dell’NCC del 2013 emanato dall’Iran[3].

Un altro organismo di rilievo è costituito dall’Organizzazione Nazionale di Difesa Passiva (NPDO), unità speciale delle Forze Armate Iraniane (Artesh) con il compito di proteggere le infrastrutture critiche nazionali da attacchi informatici, individuare e dissuadere minacce da parte di stati stranieri o di gruppi da essi supportati. Inoltre, l’NPDO coordina anche il Comando di Difesa Cyber (noto anche come Cyber Headquarters dell’esercito iraniano), istituito nel novembre 2010 subito dopo l’attacco Stuxnet. Questo gruppo è la principale struttura di difesa nazionale. Secondo alcuni analisti, il Comando dispone anche di capacità offensive e, conduce operazioni informatiche offensive insieme al Concilio Cyber Basij (che afferisce all’IRGC).

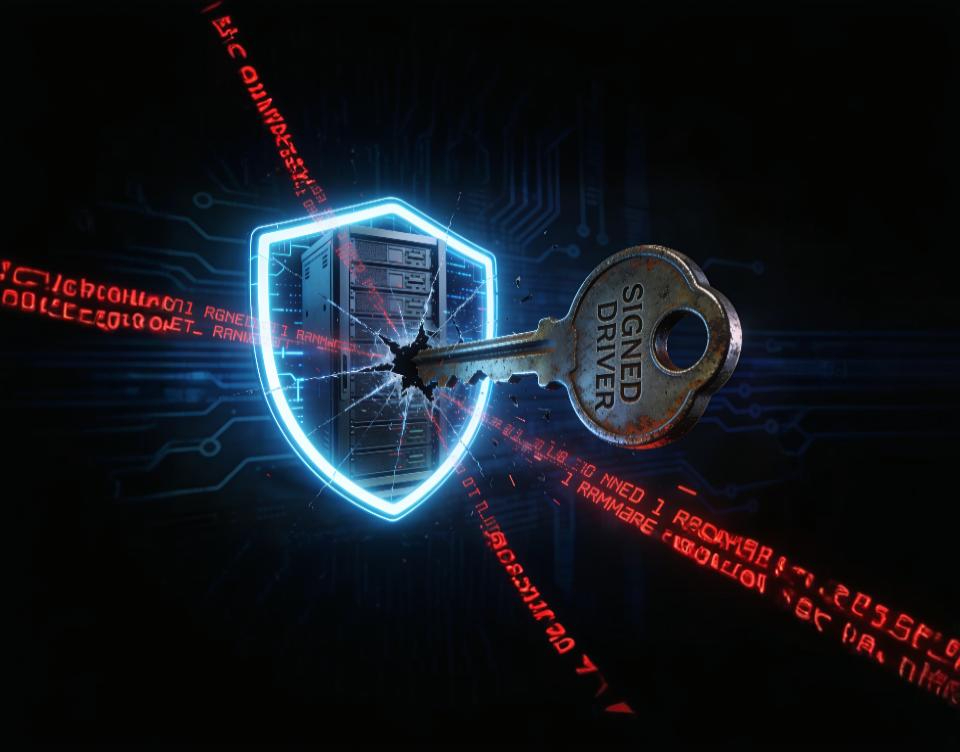
Tuttavia, il vero centro di gravità delle più importanti divisioni cyber e degli attori di minaccia associati al potere cyber di Teheran è collocato sotto la direzione di IRGC e dal MOIS.

Per quanto riguarda l’IRGC, le informazioni disponibili sono molto limitate. Tuttavia, l’organizzazione controlla organismi interni e attori di minaccia sponsorizzati. Tra le istituzioni statali direttamente connesse vi sono[4]:

  • L’Organizzazione per Guerra Elettronica e Difesa Cyber dell’IRGC: questa struttura interna alle Guardie della Rivoluzione si occupa di formazione sulla difesa cibernetica, ma anche di negare l’accesso e censurare contenuti e comunicazioni online. Inoltre, riceve supporto tecnico da società iraniane, ad esempio Net Peygard Samavat.
  • Concilio Cyber Basij: a tutti gli effetti il braccio informatico della milizia Basij, questo organismo è operativo dal 2009 ed include unità dedicate a formazione, contenuti digitali e social media. Il Concilio Cyber Basij, talvolta definito “commando per la guerra informatica” è composto prevalentemente da “non specialisti” e si occupano di operazioni di disinformazione, defacement di siti e, talvolta, attacchi più complessi tramite attori di minaccia vicini all’IRGC (es Cotton Sandstorm).

A questi si aggiungono tutta una serie di attori di minaccia sponsorizzati dall’IRGC, tra cui APT35, APT42, Nemesis Kitten e Cotton Sandstorm (ex NEPTUNIUM). Questi attori conducono una serie di attività di spionaggio, sabotaggio, destabilizzazione psicologica (information operations) e, solo in misura minore anche attività finanziariamente motivate.

Queste attività sono operate prevalentemente verso obiettivi strategici come: entità governative, militari, nel settore energetico, marittimo, ma anche enti di ricerca (come think tank o ONG) che si occupano di tematiche legate all’Iran o in generale al Medio Oriente. In particolare, secondo diversi ricercatori di sicurezza, il gruppo APT35 è gestito direttamente dall’ IRGC-IO. A sua volta questo, a seconda del fornitore di servizi di cyber threat intelligence, APT35 include, è associato o controlla diversi attori e sottogruppi come Charming Kitten, ITG18, TA453, Cobalt Mirage, Nemesis Kitten e APT42[5].

Il MOIS e le operazioni cibernetiche offensive

Il MOIS, a differenza dei Pasdaran, è considerato un organismo più tecnico (e meno ideologico) e, tra le diverse responsabilità include anche la signal intelligence e la raccolta di informazioni delle comunicazioni elettroniche. Tuttavia, sovrapponendosi talvolta all’IRGC, il MOIS svolge anche operazioni offensive all’estero ed è celebre per l’uso di tecniche di sorveglianza mirata contro oppositori e giornalisti. Spesso per le sue attività si avvale di società o organizzazioni di copertura (es. Rana, Mabna) e del supporto tecnico di università come Isfahan e Teheran [6]. Al MOIS, sono associati MuddyWater, Oilrig (noto anche come APT34), Hexane, Agrius e DarkBit.

Questi attori conducono operazioni prevalentemente operazioni offensive di spionaggio, sabotaggio e influenza, prevalentemente verso il settore governativo, dell’energia, delle telecomunicazioni e marittimo. Questi attori sembrano essere coordinati direttamente dal MOIS in quanto, nel corso delle loro attività, hanno mostrato un elevato livello di coordinamento del ritmo operativo e di sovrapposizioni significative nelle TTP utilizzate (Tecniche, Tattiche e Procedure)[7].

Infine, tra le strutture governative si segnalano anche[8]:

  • Polizia Cyber: una unità di polizia informatica creata nel 2011 per il contrasto della criminalità informatica (furto d’identità, furto di dati, cyber-bullismo etc.). Ricopre un ruolo chiave nella sorveglianza della «Rete Nazionale dell’Informazione» e nella repressione del dissenso online.
  • Computer Emergency Response Team (MAHER): Team governativo di risposta agli incidenti informatici. Questo Team svolge le attività tipiche di un CSIRT, ovvero monitoraggio 24/7, analisi degli attacchi, cooperazione con enti pubblici e privati, formazione ed esercitazioni.

Tuttavia, la letteratura esaminata suggerisce la presenza di un ampio spettro di organizzazioni che prestano servizi o capacità in supporto alle attività svolte soprattutto da IRGC e MOIS. Tra questi si segnalano:

  • Mabna Institute: un’azienda con sede in Iran fondata nel 2013 per assistere università e organizzazioni scientifiche e di ricerca iraniane nel furto di accesso a risorse scientifiche non iraniane. Dalla sua nascita, il Mabna Institute ha impiegato, stipulato contratti e si è affiliato con attori di minaccia e altro personale a contratto per condurre intrusioni informatiche volte al furto di dati accademici, proprietà intellettuale, caselle di posta elettronica e altri dati di università, enti di ricerca e aziende statali (e private) di paesi stranieri[9]. Inoltre, il Mabna Institute supporta le attività di APT34 e APT39.
  • Rana Intelligence Computing Company (Rana): società appartenente al MOIS che fornisce supporto al Ministero nella conduzione di intrusioni informatiche e campagne malware contro governi stranieri e aziende private di carattere strategico. Questa entità è suddivisa in divisioni che si occupano prevalentemente di sviluppo malware e altre specializzate nella strutturazione di operazioni di social engineering[10]. Inoltre, secondo alcuni analisti, Rana coinvolge anche personale delle università di Teheran e Sharif[11].
  • Nasr Institute: questa organizzazione è tra le meno documentate. Secondo gli analisti di Recorded Future (assieme ad altre società) impiegava un gruppo di task manager di medio livello, allineati ideologicamente, responsabili dell’assegnazione compartimentata di attività come ricerca di vulnerabilità, sviluppo di exploit, attività di ricognizioni e intrusione. A sua volta questa organizzazione poteva appaltare ad altri attori di minaccia alcune di queste attività[12].

In altre parole, esiste un sistema misto di appalti e collaborazioni tra attori di minaccia, organizzazioni statali e parastatali iraniane (che possono stipulare contratti anche con aziende private e istituti) per condurre operazioni offensive di vario genere a livello nazionale e internazionale. Ad esempio, secondo il Dipartimento del Tesoro degli Stati Uniti, Nemesis Kitten sarebbe gestito in collaborazione da due società: Afkar System e Najee Technologies[13].

Queste, a loro volta sarebbero coinvolte in attività di spionaggio strategico ma anche campagne ransomware a scopo di guadagno finanziario[14]. Ancora, la società privata Emennet Pasargad, associata all’attore Cotton Sandstrom e stata osservata svolgere attività di spionaggio e IO per conto della divisione Electronic Warfare and Cyber ​​Defense Organisation dell’IRGC[15]. Ancora la società Ravin Academy è stata fondata nel 2019 da esponenti del MOIS, già dirigenti dei gruppi MuddyWater e Oilrig, con lo scopo di reclutare e addestrare funzionari per le operazioni offensive del MOIS[16].

Operazioni offensive, information operations e impatto strategico

La maggior parte delle operazioni informatiche iraniane è mirata alla raccolta intelligence per motivi strategici, prendendo di mira i principali avversari geopolitici (come Israele, Arabia Saudita e paesi del Golfo) o di sorveglianza interna per assicurarsi il controllo e la sicurezza nel paese. Tuttavia, è noto anche come l’Iran nel tempo si è specializzato anche in operazioni distruttive mirate. Un esempio è stata l’operazione documentata dai ricercatori di Microsoft condotta da MuddyWater e Darkbit contro il Technion Israel Institute of Technology.

Secondo i ricercatori i MuddyWater ha svolto un ruolo da Initial Access Broker per DarkBit che, in seguito ad un’attenta attività di ricognizione ha ottenuto i privilegi necessari ad eseguire nel giro di poche ore la distruzione di server farm, macchine virtuali, account di archiviazione e reti virtuali[17].

iran quinto dominio
Figura 1 – Attori di minaccia direttamente associati agli apparati di sicurezza iraniani.

Infine, come accennato precedentemente, alcuni di questi attori sono coinvolti in Information Operations, orientate ad ottenere vantaggio strategico e politico verso altri attori statali, ma anche a promuovere e garantire la propria influenza regionale. Secondo i ricercatori di sicurezza, gli attori di minaccia come Agrius, Oilrig e Cotton Sandstorm sono attivamente coinvolti in queste attività, in particolare nei vari scenari di conflitto. Un esempio osservato nel 2020 riguarda un’operazione di Cotton Sandstorm nel 2020, in cui è stato osservato mentre tentava di compromettere l’account Twitter di Donald Trump in periodo elettorale, con lo scopo di influenzare le elezioni[18].

Un dato interessante è costituito dal fatto l’impiego di questi attori di minaccia è considerato essenziale dall’Iran, al punto da contribuire attivamente al loro sviluppo. Infatti, secondo i ricercatori di sicurezza, questi attori aumentano frequentemente nel tempo le loro competenze tecniche e la reattività operativa. Questo è visibile anche dal tempo di sfruttamento di vulnerabilità note. Un esempio è stato APT35 che prima del 2023 impiegava settimane per sviluppare exploit per vulnerabilità, mentre recentemente è stato osservato mentre sfruttava vulnerabilità da uno a cinque giorni dopo la loro divulgazione. A questo si aggiunge una collaborazione attiva di questi attori (soprattutto tra quelli associati alla stessa struttura governativa) che scambiano membri, competenze, TTP e, talvolta anche strumenti[19].

L’analisi ha mostrato come l’Iran abbia sviluppato un ecosistema cibernetico articolato, in cui strutture statali, apparati di sicurezza e attori di minaccia operano in modo coordinato nel quinto dominio della guerra, integrando intelligence, operazioni offensive e influenza informativa. Questo modello consente a Teheran di perseguire obiettivi strategici riducendo i costi politici e militari del confronto diretto. Il percorso di approfondimento proseguirà con un focus dedicato all’impiego di attori non statali come cyber proxies, per comprendere come queste entità amplifichino le capacità operative iraniane nel cyberspazio. Per una visione sistematica del tema, è inoltre possibile scaricare il white paper gratuito “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani”, realizzato da Ivano Chiumarulo.

Note

[1] Clausewitz K., Della guerra, Mondadori, Milano, 1970, p. 19.

[2] https://blog.sekoia.io/iran-cyber-threat-overview/

[3] https://iramcenter.org/uploads/files/irans-cyber-power_1.pdf

[4] https://iramcenter.org/uploads/files/irans-cyber-power_1.pdf

[5] https://blog.sekoia.io/iran-cyber-threat-overview/

[6] https://iramcenter.org/uploads/files/irans-cyber-power_1.pdf

[7] https://blog.sekoia.io/iran-cyber-threat-overview/

[8] https://iramcenter.org/uploads/files/irans-cyber-power_1.pdf

[9] https://www.justice.gov/archives/opa/pr/nine-iranians-charged-conducting-massive-cyber-theft-campaign-behalf-islamic-revolutionary

[10] https://home.treasury.gov/news/press-releases/sm1127

[11] https://iramcenter.org/uploads/files/irans-cyber-power_1.pdf

[12] https://www.recordedfuture.com/research/iranian-cyber-operations-infrastructure

[13] https://home.treasury.gov/news/press-releases/jy0948

[14] https://www.cisa.gov/news-events/cybersecurity-advisories/aa22-320a

[15] https://blog.sekoia.io/iran-cyber-threat-overview/

[16] https://www.pwc.com/gx/en/issues/cybersecurity/cyber-threat-intelligence/muddy-advanced-persistent-teacher.html

[17] https://www.microsoft.com/en-us/security/blog/2023/04/07/mercury-and-dev-1084-destructive-attack-on-hybrid-environment/

[18] https://www.justice.gov/opa/pr/two-iranian-nationals-charged-cyber-enabled-disinformation-and-threat-campaign-designed

[19] https://blog.sekoia.io/iran-cyber-threat-overview/

Profilo Autore

Ivano Chiumarulo ricopre ruoli in ambito Cyber Intelligence presso società di consulenza ICT. Vanta un percorso formativo multidisciplinare, avendo conseguito una laurea in Criminologia e, successivamente, una in Sicurezza Internazionale. Ha consolidato la sua preparazione approfondendo tematiche di Human Intelligence e Computer Science.
Appassionato di Open Source Intelligence (OSINT), Offensive Security e Red Teaming, è attivamente coinvolto nella ricerca sulle nuove metodologie offensive nel panorama delle minacce e sulle loro implicazioni nel contesto geopolitico. Attualmente (2025) partecipa alle attività di ricerca della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare della Società Italiana di Intelligence (SOCINT).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/iran-cyberwar/


Foreign Information Manipulation and Interference (FIMI)

La Foreign Information Manipulation and Interference (FIMI) rappresenta una delle evoluzioni più sofisticate della guerra ibrida contemporanea. Questo articolo analizza l’architettura operativa delle campagne FIMI, dalle infrastrutture cyber all’ingegneria sociale, fino ai media proxy, attraverso casi di studio attribuiti a Russia, Cina e Stati Uniti. Si esaminano inoltre le contromisure europee, la FIMI Exposure Matrix introdotta dal SEAE nel 2025, il Rapid Alert System, i limiti del fact-checking reattivo e il paradosso della difesa democratica, proponendo la resilienza sistemica come unico approccio sostenibile contro la manipolazione informativa coordinata.

FIMI: una minaccia sotto soglia

La Foreign Information Manipulation and Interference (FIMI) non è un sinonimo sofisticato di disinformazione: è un insieme di comportamenti manipolativi, intenzionali e coordinati che sfrutta l’ecosistema digitale per indebolire la fiducia nelle istituzioni, i processi decisionali e la coesione sociale. La sua peculiarità risiede nell’intenzionalità dell’azione: non si tratta di errori, opinioni divergenti o propaganda tradizionale, ma di operazioni deliberate condotte da attori statali o para-statali per destabilizzare target specifici.

La dimensione “sotto soglia” della FIMI è strategicamente rilevante. Non attivando le clausole di difesa collettiva previste da trattati come l’articolo 5 della NATO, consente agli attori ostili di condurre operazioni aggressive mantenendo una plausible deniability. Questo spazio grigio tra pace e guerra rappresenta una delle sfide più critiche per i sistemi di sicurezza occidentali, tradizionalmente orientati verso minacce cinetiche chiaramente identificabili.

La portata globale del fenomeno è confermata dal 3° Report EEAS sulle minacce FIMI (marzo 2025), che ha analizzato 505 incidenti FIMI nel periodo novembre 2023-novembre 2024, identificando circa 38.000 canali unici coinvolti su 25 piattaforme diverse e oltre 68.000 contenuti manipolativi (observables). Le operazioni hanno colpito 90 Paesi e 322 organizzazioni, confermando la FIMI come minaccia globale di natura sistemica.

La natura ibrida della minaccia FIMI: architettura operativa e dinamiche tecniche

Ciò che distingue la FIMI dalle forme classiche di propaganda, è la capacità di operare simultaneamente su molteplici livelli, creando quello che gli analisti di sicurezza definiscono “effetto moltiplicatore di forza” attraverso la convergenza di domini tradizionalmente separati. Le campagne FIMI rappresentano un’evoluzione qualitativa rispetto alla propaganda novecentesca, poiché integrano:

  • Cyber operations: account falsi, bot, amplificazione artificiale;
  • Ingegneria sociale: sfruttamento di divisioni preesistenti, polarizzazione;
  • Strumenti di influenza tradizionale: finanziamento di media proxy, infiltrazione di comunità online.

La stratificazione operativa segue tipicamente un modello a “imbuto”. Nella fase iniziale, infrastrutture tecniche (botnet, sock puppets, troll farms) generano volume e visibilità artificiale per contenuti specifici. Strumenti come generatori di testo basati su modelli linguistici di grandi dimensioni (LLM) permettono oggi di produrre migliaia di commenti apparentemente autentici e contestualmente rilevanti, superando le tradizionali tecniche di rilevamento automatico dello spam basate su riconoscimento di pattern.

Nella fase intermedia, questi contenuti vengono amplificati attraverso reti di useful idiots, utenti autentici ma inconsapevoli che condividono materiale manipolato perché allineato con le loro convinzioni preesistenti.

Nella fase di consolidamento, media proxy e influencer remunerati conferiscono legittimità mainstream alle narrative, completando il ciclo di laundering informativo.

La dinamica operativa della FIMI presenta una similitudine strutturale con il funnel del marketing digitale – entrambe si sviluppano come processi graduali dall’esposizione massiva al consolidamento dell’obiettivo, ma con differenze sostanziali: la FIMI mira a influenzare dinamiche cognitive collettive e a produrre effetti sistemici di lungo periodo (polarizzazione, sfiducia istituzionale, distorsione del dibattito pubblico), fondandosi sull’occultamento dell’intenzionalità e sull’asimmetria informativa anziché sulla trasparenza competitiva del marketing.

Caso di studio 1: FIMI attribuita agli Stati Uniti – Bolivia 2019

Secondo alcune analisi, va precisato che molte delle fonti disponibili non sono indipendenti e includono report di parte, negli ultimi mesi prima delle elezioni presidenziali boliviane dell’ottobre 2019, entità finanziate dagli Stati Uniti come la National Endowment for Democracy (NED) e USAID avrebbero supportato reti di giornalisti definiti “indipendenti” e attivisti locali per amplificare narrative su presunte irregolarità elettorali attribuite a Evo Morales.

  • Fase iniziale: Finanziamento, le cifre circolate (oltre 1,5 milioni di dollari via NED) non sono confermate da fonti indipendenti, destinato ad account falsi su Twitter e Facebook per generare volume su presunte irregolarità elettorali e corruzione, con l’impiego di strumenti di intelligenza artificiale per la produzione di commenti dall’apparenza autentica.
  • Fase intermedia: Utenti reali tra oppositori e diaspora condividevano contenuti polarizzanti che facevano leva su fratture etniche e sociali preesistenti, culminando in proteste post-elezioni.
  • Fase consolidamento: Media proxy statunitensi (tra cui Voice of America) e influencer locali avrebbero contribuito a legittimare la narrativa, in un contesto che portò alle dimissioni di Morales e al governo ad interim di Áñez.

Questo caso, oggetto di un dibattito accademico tuttora aperto, illustra come strumenti cyber, tecniche di ingegneria sociale e media proxy possano convergere in un’operazione di laundering informativo con potenziali effetti sulla sovranità di uno Stato.

La questione della frode elettorale rimane accademicamente controversa: lo studio del MIT Election Data and Science Lab/CEPR e un’analisi pubblicata nel febbraio 2020 sul Washington Post (University of Pennsylvania e Tulane University) hanno concluso che le accuse dell’OAS erano prive di fondamento statistico, mentre un’analisi peer-reviewed su World Development ha individuato evidenze di manipolazione del voto pari al 2,51% dei suffragi validi. Il contesto di presunta ingerenza statunitense è ulteriormente documentato da cablogrammi diplomatici resi pubblici da WikiLeaks e da inchieste di giornalismo investigativo la cui indipendenza editoriale è oggetto di dibattito.

Indipendentemente dall’esito del dibattito sulla frode, resta documentato il ruolo del NED, che nel 2019 ha investito quasi un milione di dollari in programmi boliviani legati al processo elettorale, e l’esistenza di reti di bot anti-Morales su Twitter, successivamente identificate e rimosse dalla piattaforma. Nel settembre 2020, anche Facebook chiuse decine di account collegati a CLS Strategies, una società di comunicazione di Washington ingaggiata dal governo ad interim di Áñez, per violazione delle policy sull’interferenza straniera. La complessità di questo caso lo rende paradigmatico della zona grigia in cui opera la FIMI: la coesistenza di interferenze documentate, narrazioni contrapposte e studi accademici in conflitto rende l’attribuzione definitiva estremamente problematica.

Caso di studio 2: FIMI attribuito alla Russia – “Doppelganger” 2024

La campagna “Doppelganger”, attribuita alla Russia tramite le società Struktura e Social Design Agency (SDA), entrambe finanziate direttamente dallo Stato russo, e sanzionata dall’UE, rappresenta uno dei casi più documentati di FIMI su scala europea.

Fase iniziale: infrastrutture tecniche

Botnet, sock puppets e troll farms – supportate da una rete di 228 domini e 25.000 account di Coordinated Inauthentic Behaviour (CIB) operanti in nove lingue (inglese, tedesco, francese, spagnolo, turco, polacco, arabo, ebraico e italiano), che replicavano l’aspetto grafico di testate europee come Reuters e BBC attraverso tecniche di typosquatting con certificati SSL validi, hanno generato volume artificiale su piattaforme come X e Facebook. Contenuti prodotti con strumenti di intelligenza artificiale generativa hanno alimentato narrative anti-Ucraina, anti-NATO e filorusse, aggirando i filtri antispam e raggiungendo milioni di visualizzazioni nella sola fase iniziale.

Fase intermedia: amplificazione organica

Reti di useful idiots, utenti reali influenzati da divisioni preesistenti (ad esempio movimenti anti-vaccino, euroscettici), hanno condiviso i contenuti manipolati, credendoli autentici. In contesti come le elezioni francesi del 2024, ciò ha contribuito a polarizzare il dibattito su immigrazione e guerra in Ucraina, anche attraverso l’organizzazione di eventi fittizi progettati per ottenere viralità.

Fase di consolidamento: laundering informativo

Media proxy (tra cui RT e Sputnik) e influencer remunerati hanno legittimato le narrative nel dibattito pubblico mainstream, infiltrando comunità online e testate locali. L’UE ha rilevato oltre 500 incidenti riconducibili a questo schema solo nel 2024, con l’operazione Doppelganger che si è evoluta in “False Façade” un’ulteriore strategia per occultare l’origine russa dei contenuti.

L’operazione Doppelganger ha dimostrato una notevole resilienza operativa: quando i provider di hosting o le piattaforme social hanno rimosso i suoi asset, la campagna ha risposto ri-registrando i siti sotto diversi Top Level Domain (TLD), migrando verso provider differenti e impiegando account CIB usa-e-getta per l’amplificazione. Doppelganger opera come un ecosistema chiuso e autosufficiente, senza interazioni dirette con i canali ufficiali di Stato o con i media statali russi, una struttura ermetica che ne rafforza l’autonomia e la deniability all’interno del più ampio panorama FIMI. Nel dicembre 2024, l’UE ha imposto le prime sanzioni in assoluto specificamente mirate a comportamenti FIMI, colpendo entità e individui associati alla campagna.

Caso di studio 3: FIMI attribuita alla Cina – Spamouflage/Dragonbridge e influence-for-hire

L’articolo non può limitarsi all’asse USA-Russia senza considerare il terzo attore FIMI identificato dal SEAE: la Cina. Il 3° Report EEAS dedica un’analisi approfondita alle operazioni FIMI cinesi, evidenziando un modus operandi strutturalmente diverso da quello russo.

L’operazione nota come Spamouflage (denominata anche Dragonbridge da Mandiant/Google e Storm 1376 da Microsoft) è attiva dal 2017 ed è considerata da Meta la più vasta operazione di influenza cross-platform mai identificata. Nel solo secondo trimestre del 2023, Meta ha rimosso circa 7.700 account Facebook, 954 pagine e 15 gruppi associati alla rete, Google ha disabilitato oltre 100.000 account nel corso degli anni. L’operazione, riconducibile al Ministero della Pubblica Sicurezza cinese, ha preso di mira le elezioni statunitensi del 2022 e 2024, quelle taiwanesi del 2024 e ha condotto campagne contro aziende occidentali del settore delle terre rare strategiche per la Cina.

A differenza dell’approccio decentralizzato russo, l’infrastruttura FIMI cinese si caratterizza per un’elevata centralizzazione: i canali vengono attivati simultaneamente sullo stesso tema e target, garantendo una voce globale unificata. Il SEAE ha inoltre identificato un modello di influence-for-hire in cui media di Stato cinesi (Global Times, CGTN, Xinhua) si avvalgono di società private di pubbliche relazioni – come Shanghai Haixun Technology e Shenzhen Haimaiyunxiang Media – per gestire reti di siti web inautentici che si camuffano da testate giornalistiche locali. Le campagne HaiEnergy (almeno 316 siti fabbricati secondo le indagini EEAS, rispetto ai 72 inizialmente identificati da Mandiant nel 2022) e Paperwall (almeno 123 siti inautentici in 30 Paesi, identificati da Citizen Lab nel 2024) esemplificano questo approccio.

Un elemento particolarmente preoccupante della FIMI cinese è la soppressione dell’informazione, una dimensione spesso sottovalutata della repressione transnazionale. Questa può colpire aziende, università, società civile e soprattutto individui della diaspora e le loro famiglie, attraverso misure che spaziano da incentivi e deterrenti economici a intimidazioni online e fisiche, fino alla warfare giuridica e alle detenzioni.

Sebbene l’impatto delle operazioni cinesi rimanga ad oggi significativamente inferiore a quello russo in termini di engagement organico, la quasi totalità dei contenuti Dragonbridge non ha mai raggiunto un pubblico reale, con il 58% dei canali YouTube disabilitati nel 2022 che aveva zero iscritti, la persistenza, la scala e la progressiva sofisticazione delle tattiche rendono questa minaccia strategicamente rilevante nel medio-lungo periodo.

Tecniche di cyber operations: l’infrastruttura invisibile

L’elemento cyber delle operazioni FIMI è tecnicamente sofisticato quanto discreto. Gli account falsi utilizzano tecniche di OPSEC (Operational Security) avanzate: profili costruiti progressivamente attraverso mesi di attività apparentemente organica, pubblicazione di foto personali generate con GAN (Generative Adversarial Networks), interazioni casuali, costruzione di reti sociali credibili, utilizzo di servizi VPN e residential proxy per mascherare l’origine geografica, e tecniche di mimetismo comportamentale (behavioral mimicry) che replicano schemi di utilizzo umani: orari di attività, frequenza di pubblicazione, tipologia di interazioni.

I bot di nuova generazione non sono più semplici script che replicavano contenuti identici. L’intelligenza artificiale generativa consente la creazione di cognitive bots che adattano i messaggi al contesto, rispondono in modo apparentemente coerente alle interazioni e modulano il proprio comportamento per eludere gli algoritmi di rilevamento.

Un esempio documentato è la campagna “Secondary Infektion”, un’operazione di origine russa attiva dal 2014 al 2020 e ricostruita in modo sistematico dal laboratorio di ricerca Graphika in un report pubblicato nel giugno 2020. L’indagine ha identificato oltre 2.500 contenuti disseminati su più di 300 piattaforme in sette lingue, con livelli di personalizzazione locale estremamente elevati. L’operazione era stata parzialmente scoperta da Facebook nel maggio 2019, quando la piattaforma rimosse un primo cluster di account attribuiti ad attori basati in Russia.

Deepfake e intelligenza artificiale generativa: la nuova frontiera della FIMI

L’evoluzione più dirompente delle capacità FIMI riguarda l’uso dell’intelligenza artificiale generativa per la produzione di deepfake audio e video. Il SEAE ha registrato nel 2024 circa 41 incidenti in cui l’IA è stata impiegata per manipolare informazioni, con due applicazioni principali: la creazione di contenuti inautentici, inclusi deepfake audio e video, e la disseminazione automatizzata su larga scala attraverso reti di bot.

Il caso paradigmatico è quello delle elezioni parlamentari slovacche del settembre 2023. Due giorni prima del voto, durante il periodo di silenzio elettorale previsto dalla legislazione slovacca – una norma concepita per l’era dei media tradizionali – un clip audio deepfake è stato diffuso sui social network. La registrazione simulava una conversazione tra Michal Šimečka, leader del partito Progressive Slovakia, e la giornalista Monika Tódová di Denník N, in cui i due apparivano discutere di brogli elettorali e dell’acquisto di voti dalla minoranza Rom. Entrambi hanno immediatamente smentito l’autenticità del contenuto, ma il clip era già diventato virale. Il silenzio elettorale ha impedito ai media di correggere la notizia in tempo utile, amplificando l’effetto della manipolazione.

Secondo le indagini dell’Investigative Center of Jan Kuciak (ICJK), il deepfake è stato inizialmente diffuso attraverso Telegram da un account riconducibile a Štefan Harabin, ex ministro della giustizia noto per posizioni filorusse, e la sua pubblicazione ha coinciso con un comunicato stampa dell’SVR, il servizio di intelligence estera russo, che accusava gli Stati Uniti di voler manipolare le elezioni slovacche. Sebbene l’attribuzione definitiva rimanga problematica, la convergenza temporale tra l’operazione di deepfake e la messaging russa suggerisce un coordinamento che è stato definito “caso-test” per l’interferenza elettorale basata sull’IA in Europa.

Anche durante le elezioni presidenziali moldave dell’ottobre 2024, il SEAE ha documentato l’uso di deepfake audio che simulavano la voce della Presidente Maia Sandu, oltre a documenti falsificati e chatbot su Telegram che offrivano pagamenti per la distribuzione di contenuti anti-UE, un modello operativo che integra IA generativa, incentivi finanziari e amplificazione automatizzata in un’unica catena di attacco.

La convergenza FIMI-cyber: dall’information warfare all’attacco ibrido integrato

Un aspetto cruciale per i professionisti della cybersecurity è la convergenza sistematica tra operazioni FIMI e attacchi cyber in senso stretto. Nel 2022, ENISA e il SEAE hanno pubblicato congiuntamente il primo report che analizza questa intersezione – Foreign Information Manipulation and Interference (FIMI) and Cybersecurity, Threat Landscape – applicando simultaneamente il framework MITRE ATT&CK per il dominio cyber e il framework DISARM per il dominio informativo agli stessi eventi.

Le conclusioni sono significative: gli attacchi cyber si concentrano nelle fasi iniziali delle operazioni FIMI, tipicamente nelle tattiche di Resource Development e Initial Access del MITRE ATT&CK, suggerendo che il rilevamento di specifiche TTP cyber possa fungere da indicatore precoce di un’operazione FIMI in preparazione. Inoltre, gli eventi per i quali è stata possibile un’attribuzione affidabile sono quelli che avevano beneficiato di un’analisi di cybersecurity, un dato che evidenzia come le competenze forensi digitali siano essenziali non solo per il dominio cyber ma anche per la risposta alla FIMI.

Il caso della Moldova rappresenta il paradigma più completo di questa convergenza. Durante le elezioni presidenziali dell’ottobre 2024, le reti FIMI russe hanno condotto simultaneamente operazioni di manipolazione informativa – deepfake della Presidente Sandu, chatbot su Telegram per l’acquisto di contenuti anti-UE, documenti falsificati – e attacchi cyber contro l’infrastruttura elettorale, compromettendo i server email del parlamento moldavo. Lo schema si è ripetuto in forma ancora più aggressiva durante le elezioni parlamentari del 28 settembre 2025: la Commissione Elettorale Centrale ha subito un attacco DDoS sostenuto per 12 ore, con oltre 898 milioni di richieste malevole e picchi di 324.333 richieste al secondo, mitigato da Cloudflare nell’ambito del progetto Athenian.

Contemporaneamente, attacchi DDoS coordinati hanno colpito un portale di partecipazione civica, servizi parlamentari legati alla democrazia e testate giornalistiche indipendenti, configurando un’offensiva integrata contro l’intero ecosistema elettorale. In parallelo, false minacce di bomba sono state segnalate ai seggi elettorali della diaspora moldava in Belgio, Italia, Romania, Spagna e Stati Uniti. Si tratta di un modello operativo che fonde attacchi volumetrici nel dominio cyber, operazioni FIMI nel dominio informativo e disruption fisica in un’unica campagna ibrida, esattamente la convergenza che il rapporto congiunto ENISA-EEAS aveva teorizzato.

Per i CISO e i team di incident response, l’implicazione operativa è diretta: un’anomalia nel dominio cyber – un picco di attività DDoS, una compromissione di account istituzionali, un’ondata di registrazioni di domini typosquatting – può essere il segnale anticipatore di un’operazione FIMI imminente, e viceversa. L’intelligence sulle minacce non può più essere compartimentalizzata: il SOC che rileva un attacco tecnico e l’analista OSINT che monitora narrative manipolative stanno osservando due facce della stessa operazione.

L’amplificazione artificiale sfrutta algoritmi di raccomandazione sempre più opachi. Le piattaforme social utilizzano sistemi di ranking basati su metriche di engagement: contenuti che generano reazioni emotive intense (rabbia, paura, indignazione) ricevono maggiore distribuzione organica. Le operazioni FIMI sfruttano deliberatamente questo bias algoritmico, producendo contenuti progettati non per informare ma per provocare reazioni viscerali che garantiscano massima diffusione con minimo investimento.

In termini di distribuzione per piattaforma, il 3° Report EEAS ha rilevato che X (ex Twitter) concentra l’88% dell’attività FIMI rilevata, seguito da Facebook e da una rete di siti web manipolativi. Il predominio di X si spiega sia con la presenza massiccia di account CIB sia con la facilità di creare account usa-e-getta sulla piattaforma. Un trend emergente è l’espansione delle attività FIMI verso Bluesky, segnale degli sforzi degli attori ostili per estendere la propria influenza sulle piattaforme emergenti.

Ingegneria sociale: sfruttamento delle vulnerabilità cognitive

La dimensione psicologica della FIMI si basa su decenni di ricerca in scienze comportamentali. Il confirmation bias, la tendenza umana a cercare informazioni che confermino credenze preesistenti, viene sistematicamente sfruttato attraverso micro-targeting algoritmico. I dati estratti da piattaforme social (likes, condivisioni, permanenza su contenuti, reti di connessioni) permettono la creazione di modelli psicometrici dettagliati che identificano vulnerabilità specifiche.

La teoria dei filter bubbles e delle echo chambers, sviluppata da Eli Pariser (The Filter Bubble: What the Internet Is Hiding from You, Penguin Press, 2011) e approfondita da Cass Sunstein (#Republic: Divided Democracy in the Age of Social Media, Princeton University Press, 2017), descrive come l’esposizione selettiva a informazioni consonanti crei camere di risonanza dove narrative alternative faticano a penetrare. Le operazioni FIMI non creano queste camere, le trovano e le colonizzano.

Un esempio significativo è l’attività dell’Internet Research Agency (IRA) durante il referendum britannico sulla Brexit del 2016. Secondo i dati rilasciati da Twitter nel 2018, 3.841 account di origine russa affiliati all’IRA avevano partecipato alla conversazione sul referendum; ricercatori delle università di Swansea e UC Berkeley identificarono circa 150.000 account con legami con la Russia che avevano pubblicato contenuti sulla Brexit nei giorni precedenti il voto.

Il report della House of Commons (Digital, Culture, Media and Sport Committee, 2019) ha documentato come media allineati al Cremlino avessero pubblicato centinaia di articoli con orientamento anti-UE, e come Sputnik avesse gestito pagine su Facebook collegate alla propria redazione. Questi contenuti si inserivano in un ecosistema informativo dove le echo chambers euroscettiche preesistenti fungevano da amplificatore naturale.

La polarizzazione affettiva viene alimentata attraverso tecniche di wedge driving: identificazione di fratture sociali (razza, religione, classe, identità) e produzione sistematica di contenuti che esacerbano le divisioni. Il modello operativo non mira a convincere gli avversari ma a radicalizzare gli alleati e demotivare i moderati, alterando così la composizione dell’ecosistema informativo.

Strumenti di influenza tradizionale: legittimare l’inautentico

Il finanziamento di media proxy rappresenta l’elemento più sofisticato delle operazioni FIMI. Testate come RT (Russia Today) e CGTN (China Global Television Network) operano formalmente come media legittimi, con giornalisti professionali, produzione di qualità, e copertura di temi reali. Tuttavia, la loro funzione primaria è creare carrier platforms per narrative strategiche, alternando contenuto autentico e propaganda in proporzioni che rendono difficile la distinzione.

Il 3° Report EEAS ha introdotto una tassonomia strutturata per classificare questi canali – la FIMI Exposure Matrix – che distingue quattro livelli di infrastruttura: canali ufficiali di Stato, media controllati dallo Stato (come RT e Sputnik), canali collegati allo Stato (le cui connessioni sono occultate e vengono scoperte attraverso intelligence proprietaria o classificata) e canali allineati allo Stato (non formalmente attribuiti ma sistematicamente coinvolti in attività FIMI). Questa classificazione evidenzia come l’infrastruttura visibile rappresenti solo la punta dell’iceberg: nell’analisi del SEAE, i canali attribuiti direttamente alla Russia costituiscono il 20% dell’architettura totale, quelli cinesi il 3,5%, mentre oltre il 76% è costituito da canali non attribuiti ma sistematicamente allineati.

Lo stesso schema si riscontra sul versante occidentale. Voice of America (VOA), finanziata dal governo statunitense tramite l’US Agency for Global Media (USAGM), opera secondo logiche analoghe. VOA produce contenuti professionali con giornalisti qualificati e copertura di notizie reali (economia, cultura, diritti umani), ma integra narrative strategiche statunitensi come “promozione della democrazia” e critiche a regimi avversari (Cina, Russia, Iran). L’alternanza tra reportage di taglio giornalistico e narrative di orientamento strategico rende ardua la distinzione per il pubblico globale.

Caso Venezuela (2019)

  • Contenuti giornalistici: reportage su crisi economica e aiuti umanitari.
  • Narrative strategiche: amplificazione del sostegno a Guaidó come “presidente legittimo” – riconosciuto dagli Stati Uniti e da oltre 50 Paesi – con una copertura in cui la linea tra reportage e posizionamento politico risultava sfumata. Secondo un’analisi dell’International Crisis Group, la comunicazione statunitense sulla crisi venezuelana integrava obiettivi informativi e strategici in modo difficilmente distinguibile per il pubblico internazionale.​

Questo approccio – comune, come si è visto, a media proxy di diversa matrice geopolitica – crea carrier platforms che rendono difficile distinguere l’informazione giornalistica dall’influenza statale. Va osservato che il caso VOA-Venezuela, a differenza di Doppelganger, non è classificato come operazione FIMI da alcun organismo istituzionale: l’inclusione in questa analisi mira a evidenziare come le tecniche di influenza informativa non siano prerogativa di un singolo attore geopolitico.

L’infiltrazione di comunità online segue dinamiche simili al community organizing, ma con obiettivi opposti. Operatori addestrati si inseriscono in forum, gruppi social e piattaforme di gaming, costruendo credibilità attraverso anni di partecipazione autentica prima di introdurre gradualmente contenuti manipolativi. Questa tecnica di astroturfing profondo, la creazione di un consenso apparentemente spontaneo, è estremamente efficace perché sfrutta la fiducia accumulata all’interno di comunità chiuse.

Mimetismo e ambiguità: il vantaggio strategico della FIMI

La natura ibrida della FIMI la rende particolarmente insidiosa. Mentre un attacco informatico lascia tracce forensi (log di accesso, indicatori di compromissione, firme di malware), le operazioni FIMI si mimetizzano nel normale traffico informativo, sfruttando le dinamiche organiche dei social media. L’attribuzione diventa problematica, distinguere bot sofisticati da utenti autentici richiede analisi comportamentali complesse, separare l’influenza straniera dal dibattito domestico solleva questioni di sovranità informativa e libertà di espressione.

Il vero vantaggio strategico della FIMI risiede in questa ambiguità operativa: trasformare la forza delle democrazie liberali – apertura informativa, pluralismo, protezione della libertà di espressione – in vulnerabilità sfruttabili, creando un dilemma dove ogni risposta rischia di danneggiare i valori che dovrebbe proteggere.

L’approccio whole of society europeo

Il concetto di whole of society trasforma la difesa dello spazio informativo da una missione esclusiva degli apparati di sicurezza a un dovere civico collettivo. In termini di intelligence, significa riconoscere che lo Stato non possiede né i mezzi legali né la capacità tecnica per monitorare ogni singola interazione digitale senza trasformarsi in un regime autoritario.

Per strutturare questa difesa senza abdicare ai valori democratici, l’Unione Europea ha introdotto strumenti legislativi come il Digital Services Act (DSA) e il potenziamento del Codice di buone pratiche sulla disinformazione. Il 13 febbraio 2025, la Commissione Europea e il Comitato europeo per i servizi digitali hanno approvato l’integrazione del Codice di buone pratiche del 2022 nel quadro del DSA, trasformandolo in Codice di condotta sulla disinformazione, un passaggio che ne rafforza la vincolatività giuridica. Queste norme mirano a imporre una accountability algoritmica, costringendo i giganti tecnologici a essere trasparenti sulla gestione dei rischi sistemici. Non si tratta di censura, ma di imporre regole di sicurezza a quella che è, a tutti gli effetti, un’infrastruttura critica del dibattito pubblico.

Sul piano operativo, il SEAE gestisce il Rapid Alert System (RAS), istituito nel 2019 come pilastro dell’Action Plan against Disinformation approvato dal Consiglio Europeo nel dicembre 2018. Il RAS facilita lo scambio di informazioni e il coordinamento delle risposte tra tutte le istituzioni UE e gli Stati membri, attingendo a dati open source e insight provenienti dal mondo accademico, dai fact-checker, dalle piattaforme online e dai partner internazionali.

Durante le elezioni europee del 2024, un gruppo di lavoro dedicato è stato istituito all’interno del RAS per potenziare lo scambio informale e rapido, in aggiunta alle riunioni periodiche. A livello internazionale, il G7 Rapid Response Mechanism (RRM), istituito nel 2018, funge da ulteriore livello di coordinamento per le risposte congiunte alle campagne FIMI sponsorizzate da Stati. Nel 2023, il Vicepresidente/Alto Rappresentante Josep Borrell ha annunciato la creazione del FIMI Information Sharing and Analysis Centre (ISAC) presso il SEAE, un centro dedicato alla condivisione di informazioni tra tutti gli stakeholder su cause, incidenti, minacce e analisi.

Il DISARM Framework: il MITRE ATT&CK del dominio informativo

Per tradurre l’analisi della FIMI in un linguaggio operativo familiare ai professionisti della cybersecurity, la comunità internazionale ha sviluppato il framework DISARM (Disinformation Analysis and Risk Management). Creato nel 2022 dalla DISARM Foundation – con il contributo di MITRE, della Florida International University e del Cognitive Security Collaborative – il DISARM è strutturalmente ispirato al MITRE ATT&CK e ne replica la logica di tassonomia delle minacce per il dominio informativo. Il framework si articola in due componenti: il DISARM Red Framework, che cataloga le TTP offensive utilizzate nelle operazioni di disinformazione e FIMI, e il DISARM Blue Framework, che mappa le contromisure disponibili per ciascuna tecnica d’attacco.

Il DISARM adotta la stessa architettura concettuale di ATT&CK: tattiche (obiettivi operativi come Develop Narratives, Maximise Exposure, Assess Effectiveness), tecniche (azioni specifiche come Develop AI-Generated Videos/Deepfakes, Flood Information Space, Compromise Legitimate Accounts) e procedure (combinazioni specifiche di tecniche che caratterizzano il modus operandi di un attore, analoghe ai fingerprint comportamentali nel threat hunting cyber). Il framework utilizza il formato STIX (Structured Threat Information Expression), lo stesso standard impiegato per la condivisione di Cyber Threat Intelligence, rendendo possibile l’integrazione diretta con piattaforme CTI come OpenCTI e garantendo l’interoperabilità con gli strumenti già in uso nei SOC.

Come dimostrato dal rapporto congiunto ENISA-EEAS, l’uso simultaneo di DISARM e MITRE ATT&CK sugli stessi incidenti permette di identificare pattern che sfuggirebbero all’analisi condotta con un solo framework: il rilevamento di tattiche ATT&CK come Resource Development o Initial Access può segnalare la fase preparatoria di un’operazione FIMI, mentre l’identificazione di tattiche DISARM come Develop Content o Select Channels and Affordances può indicare un’infrastruttura di attacco in costruzione.

Il DISARM è oggi adottato dal SEAE nei suoi report FIMI, da ENISA, dal FIMI-ISAC e da un numero crescente di organizzazioni di difesa dell’integrità informativa, tra cui EU DisinfoLab e il network EDMO. Per i team di cybersecurity, il DISARM rappresenta l’equivalente di ATT&CK per il dominio FIMI: uno strumento per passare dalla descrizione narrativa delle campagne di disinformazione a un’analisi strutturata, condivisibile e azionabile delle minacce informative.

Il quadro normativo italiano: Legge 90/2024 e il ruolo dell’ACN

Sul piano nazionale, il contesto in cui operano i professionisti italiani della cybersecurity è stato ridefinito dalla Legge 28 giugno 2024, n. 90, prima normativa organica in materia di rafforzamento della cybersicurezza nazionale e contrasto ai reati informatici.

La legge attribuisce all’Agenzia per la Cybersicurezza Nazionale (ACN) un ruolo centrale nella gestione degli incidenti: le pubbliche amministrazioni e le aziende operanti in settori critici sono tenute a notificare ogni incidente al CSIRT Italia entro 24 ore per la segnalazione preliminare e 72 ore per la notifica completa. L’ACN dispone inoltre del potere di emanare segnalazioni puntuali su vulnerabilità, con tempistiche stringenti per l’adozione di misure correttive e un regime sanzionatorio per la mancata conformità. Sul fronte degli approvvigionamenti, l’articolo 14 introduce criteri di premialità per tecnologie di cybersicurezza sviluppate in Italia, nell’UE o in ambito NATO, nell’ottica di una maggiore sovranità tecnologica.

A questo si aggiunge il recepimento della Direttiva NIS2 attraverso il D.Lgs. 138/2024, che estende gli obblighi di sicurezza e notifica a un perimetro più ampio di soggetti essenziali e importanti. L’integrazione tra Legge 90/2024 e NIS2 configura un quadro normativo significativamente più strutturato rispetto al passato.

Tuttavia, emerge una lacuna rilevante: né la Legge 90/2024 né il recepimento della NIS2 affrontano esplicitamente la minaccia FIMI come fenomeno distinto dagli incidenti cyber in senso tecnico. L’ACN si concentra, legittimamente, sulla protezione delle reti e dei sistemi informativi, ma l’Italia non dispone di un equivalente del VIGINUM francese, il servizio istituito nel 2021 specificamente per il monitoraggio delle interferenze digitali straniere nel dibattito pubblico. Questa assenza lascia scoperta la zona grigia in cui le operazioni FIMI si sovrappongono al dominio cyber, esattamente l’area che il rapporto congiunto ENISA-EEAS identifica come il terreno più insidioso della minaccia ibrida.

Tuttavia, un’analisi più attenta rivela un paradosso operativo, questo bilanciamento è un esercizio di funambolismo politico estremamente delicato. Se le contromisure diventano troppo aggressive, si rischia di innescare un effetto boomerang.

Un approccio eccessivamente repressivo finisce per convalidare la narrativa degli avversari strategici, che accusano l’Occidente di ipocrisia e autoritarismo. In questo scenario, la difesa stessa diventa un’arma nelle mani della FIMI, se lo Stato sopprime il dissenso per proteggere la democrazia, rischia di replicare proprio quelle dinamiche di controllo sociale tipiche dei regimi autocratici.

Questa fragilità strutturale è aggravata dal fatto che gli “anticorpi” del sistema – fact-checkers, media e accademia – sono a loro volta bersagli di infiltrazione. Un attore ostile sofisticato non attacca solo il cittadino comune, ma punta a inquinare i sensori della rete di difesa.

I fact-checkers possono essere indotti in errore attraverso campagne di mirroring o sovraccaricati di falsi segnali; i media possono diventare veicoli involontari di narrazioni tossiche, confezionate – o talvolta auto-confezionate – sotto forma di scoop.

Un caso emblematico è quello del falso fact-checking russo: nel 2024, la Russia ha lanciato il “Global Fact-Checking Network”, un’iniziativa presentata come indipendente ma progettata per legittimare la disinformazione attraverso una struttura che ne imitava le forme istituzionali, tentando di inquinare dall’interno l’ecosistema stesso del debunking.

Il caso dei “chip nelle lavatrici” e delle “pale”: quando il debunking diventa amplificazione

Le narrazioni riguardanti l’uso di chip estratti dalle lavatrici e i soldati russi armati di sole pale rappresentano casi emblematici di come dati tecnici o rapporti di intelligence reali possano trasformarsi in iperboli mediatiche.

Nel primo caso, una dichiarazione di Ursula von der Leyen – pronunciata il 14 settembre 2022 nel discorso sullo Stato dell’Unione al Parlamento Europeo di Strasburgo, e coerente con quanto dichiarato dalla Segretaria al Commercio USA Gina Raimondo al Senato nel maggio dello stesso anno – basata sull’uso documentato di componenti elettroniche dual-use è stata semplificata dai media fino a suggerire un letterale smontaggio di elettrodomestici sul campo, mentre dati commerciali analizzati da Bloomberg mostravano effettivamente un’impennata anomala nelle esportazioni di lavatrici e frigoriferi europei verso Paesi confinanti con la Russia.

Nel secondo, un briefing di intelligence del Ministero della Difesa britannico del 5 marzo 2023, che documentava come riservisti russi mobilitati fossero stati inviati ad assaltare una postazione ucraina “armati solo di armi da fuoco e pale”, con riferimento alla pala da trincea MPL-50, arma “particolarmente mitizzata” nella tradizione militare russa, è stato ridotto dai media al titolo sensazionalistico sulla mancanza di munizioni.

In questo contesto, alcuni interventi di fact-checking hanno contribuito involontariamente all’effetto opposto: nel tentativo di smentire la notizia, si sono spinti fino a descrivere il modello specifico di pala utilizzata – un dettaglio tecnicamente corretto ma narrativamente irrilevante – producendo un classico caso di overdebunking, che finisce per alimentare la propaganda anziché contrastarla.

Secondo i criteri del SEAE (Servizio Europeo per l’Azione Esterna), questi episodi rientrano nel fenomeno della manipolazione FIMI poiché l’ipersemplificazione emotiva dei fatti espone il fianco alla contropropaganda avversaria. Quest’ultima utilizza la tecnica della weaponization of ridicule per screditare le fonti occidentali e accusarle di diffondere falsità, rafforzando il consenso interno attraverso la derisione dell’avversario.

In questo scenario, la disinformazione non viene semplicemente subita, ma co-prodotta, e il danno ricade anche su chi l’ha innescata. Il modello whole of society si trova così esposto a un rischio strutturale, la possibilità che la cura, se piegata a logiche politiche di breve periodo, diventi tossica quanto la malattia, e che i “medici” del sistema – media e fact-checker – vengano arruolati, talvolta inconsapevolmente, come amplificatori di una patologia che mina la credibilità dell’intero sistema informativo.

Resilienza sistemica come deterrenza

La vera efficacia contro la FIMI non risiede nella censura o nel fact-checking reattivo, ma nella costruzione di una resilienza sistemica. Alfabetizzazione mediale, diversità dell’ecosistema informativo, trasparenza degli algoritmi e rafforzamento della coesione sociale costituiscono barriere strutturali contro la manipolazione. La FIMI prospera nelle società polarizzate, nelle democrazie fragili e in crisi; inversamente, società coese, con istituzioni credibili e cittadini criticamente alfabetizzati rappresentano obiettivi difficili da penetrare.

La sfida fondamentale che l’intelligence contemporanea si trova ad affrontare è di natura epistemologica: in un’era in cui la produzione e la diffusione di contenuti sono state radicalmente democratizzate, il confine tra un legittimo dibattito d’opinione e una manipolazione coordinata condotta da attori ostili diventa sempre più sfumato. La risposta a questa minaccia non può essere affidata esclusivamente a soluzioni tecnologiche o algoritmi di filtraggio poiché una difesa puramente tecnica rischia di curare il sintomo ignorando la patologia.

Il cuore del problema risiede nella fiducia condivisa, quel collante invisibile che permette a una società di funzionare nonostante le divergenze interne. È proprio questa fiducia il bersaglio strategico della FIMI. Se il cittadino non crede più a nessuno, né alle istituzioni, né ai media, né ai propri simili, l’operazione di influenza ha vinto, indipendentemente dalla verità dei fatti.

La parabola dei chip nelle lavatrici insegna che quando gli “anticorpi” si prestano a narrazioni caricaturali, non fanno che accelerare l’erosione di questo capitale sociale, fornendo agli avversari l’arma del discredito.

E se si ipotizza che alcune di queste narrazioni possano essere state manipolate o amplificate anche da un terzo attore – ad esempio potenze formalmente alleate – si introduce una dimensione ancora più sofisticata all’analisi: il controllo riflessivo esercitato non contro il nemico, ma contro un alleato.

Per questo motivo, la dottrina del whole of society deve evolvere oltre la semplice sorveglianza informativa. Richiede un investimento profondo nelle istituzioni democratiche affinché tornino a essere generatori credibili di senso, con scelte orientate all’interesse collettivo. La vera resilienza non si misura nel numero di post rimossi in applicazione del Digital Services Act, ma nella capacità di una società di accogliere il dissenso e la complessità senza frammentarsi.

Solo ricostruendo un’autorità basata sul rigore e sulla trasparenza, capace di ammettere i propri errori, sarà possibile neutralizzare la FIMI. La migliore operazione di contro-intelligence che una democrazia possa mettere in campo è la propria integrità, una verità solida, per quanto scomoda, rimane l’unico scudo efficace contro la manipolazione e il miglior hardening per l’anello più debole della catena nella cybersecurity: il rapporto tra l’essere umano e l’informazione.

Fonti:

EEAS, 3rd Report on Foreign Information Manipulation and Interference Threats,
https://www.eeas.europa.eu/sites/default/files/documents/2025/EEAS-3nd-ThreatReport-March-2025-05-Digital-HD.pdf

EEAS, 2nd Report on Foreign Information Manipulation and Interference Threats,
https://www.eeas.europa.eu/sites/default/files/documents/2024/EEAS-2nd-Report%20on%20FIMI%20Threats-January-2024_0.pdf

EEAS, Factsheet: EU Rapid Alert System,
https://www.eeas.europa.eu/eeas/factsheet-rapid-alert-system_en

EEAS, Inside the Infrastructure of Foreign Information Manipulation and Interference (FIMI) Operations,
https://www.eeas.europa.eu/eeas/inside-infrastructure-foreign-information-manipulation-and-interference-fimi-operations_en

EEAS, Information Integrity and Countering Foreign Information Manipulation and Interference (FIMI),
https://www.eeas.europa.eu/eeas/information-integrity-and-countering-foreign-information-manipulation-interference-fimi_en

OpenAI, Influence and Cyber Operations: An Update,
https://cdn.openai.com/threat-intelligence-reports/influence-and-cyber-operations-an-update_October-2024.pdf

MIT Election Data and Science Lab / CEPR (Curiel & Williams), Analysis of the 2019 Bolivia Election,
https://cepr.net/report/analysis-of-the-2019-bolivia-election/

World Development (Idrobo, Kronick, Rodríguez), Do Shifts in Late-Counted Votes Signal Fraud? Evidence From Bolivia,
https://www.sciencedirect.com/science/article/abs/pii/S0305750X23002255

Google Threat Analysis Group / Mandiant, Over 50,000 Instances of DRAGONBRIDGE Activity Disrupted in 2022,
https://blog.google/threat-analysis-group/over-50000-instances-of-dragonbridge-activity-disrupted-in-2022/

Citizen Lab (University of Toronto), Paperwall: Chinese Websites Posing as Local News Outlets Target Global Audiences,
https://citizenlab.ca/2024/02/paperwall-chinese-websites-posing-as-local-news-outlets-with-pro-beijing-content/

Mandiant, HaiEnergy: Chinese Information Operations Campaign Leverages Infrastructure Associated with a PR Firm,
https://www.mandiant.com/resources/blog/pro-prc-information-operations-campaign-haienergy

Meta Platforms, The State of Influence Operations 2017–2020,
https://about.fb.com/wp-content/uploads/2021/05/IO-Threat-Report-May-20-2021.pdf

Graphika, Exposing Secondary Infektion,
https://graphika.com/reports/exposing-secondary-infektion

Harvard Kennedy School – Misinformation Review, Beyond the Deepfake Hype: AI, Democracy, and the Slovak Case,
https://misinforeview.hks.harvard.edu/article/beyond-the-deepfake-hype-ai-democracy-and-the-slovak-case/

ICWSM Workshop Proceedings (Bohacek), Slovakia as the Precursor to Deepfake-Enabled Election Interference,
https://workshop-proceedings.icwsm.org/pdf/2024_67.pdf

ENISA & EEAS, Foreign Information Manipulation and Interference (FIMI) and Cybersecurity: Threat Landscape,
https://www.enisa.europa.eu/publications/foreign-information-manipulation-and-interference-and-cybersecurity

DISARM Foundation, DISARM Framework: Disinformation Analysis and Risk Management,
https://disarm.foundation/

Cloudflare, Helping Protect the 2025 Moldova Elections,
https://blog.cloudflare.com/helping-protect-the-2025-moldova-elections/

Eli Pariser, The Filter Bubble: What the Internet Is Hiding from You,
https://www.penguinrandomhouse.com/books/309214/the-filter-bubble-by-eli-pariser/

Cass R. Sunstein, #Republic: Divided Democracy in the Age of Social Media,
https://press.princeton.edu/books/hardcover/9780691175515/republic

UK House of Commons – Digital, Culture, Media and Sport Committee, Disinformation and “Fake News”: Final Report (HC 1791),
https://committees.parliament.uk/work/6330/disinformation-and-fake-news/

Llewellyn, Cram, Favero & Hill (ACM/IEEE JCDL 2018), Russian Troll Hunting in a Brexit Twitter Archive,
https://doi.org/10.1145/3197026.3203876

G7 Rapid Response Mechanism, Annual Report 2021,
https://www.international.gc.ca/transparency-transparence/rapid-response-mechanism-mecanisme-reponse-rapide/2021-annual-report-rapport-annuel.aspx?lang=eng

Unione Europea, Regolamento (UE) 2022/2065 – Digital Services Act,
https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32022R2065

Commissione Europea, Action Plan against Disinformation,
https://www.eeas.europa.eu/sites/default/files/action_plan_against_disinformation.pdf

Profilo Autore

Progettista di sistemi esperti, software developer, network e system engineer, con oltre 30 anni di esperienza nell’ambito della sicurezza delle informazioni, Francesco Arruzzoli è il Resp. del Centro Studi Cyber Defense Cerbeyra, dove svolge attività di R&D, analisi delle cyber minacce e progettazione di nuove soluzioni per la cyber security di aziende ed enti governativi. Esperto di Cyber Threat Intelligence e contromisure digitali, autore di libri ed articoli sue riviste del settore, in passato ha lavorato per multinazionali, aziende della sanità italiana, collaborato con enti governativi e militari. In qualità di esperto cyber ha svolto inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/foreign-information-manipulation-and-interference/


Cybersecurity 2026: dalla difesa del perimetro alla resilienza come disciplina

La cybersecurity nel 2026 non è più quella di tre anni fa. Non perché siano arrivate minacce nuove – le minacce evolvono continuamente – ma perché è cambiato il modo in cui le organizzazioni concepiscono, strutturano e praticano la difesa. Il perimetro da proteggere non esiste più. La prevenzione assoluta non è più l’obiettivo. Il CISO non è più un responsabile tecnico. Il SOC non è più una sala di monitoraggio reattivo.

Questi non sono cambiamenti cosmetici. Sono rotture di paradigma che ridefiniscono la professione, le architetture, i processi e le responsabilità. Le organizzazioni più mature stanno spostando il focus dalla reazione all’anticipazione, integrando sicurezza, governance e scelte infrastrutturali in un unico disegno. La cybersicurezza nel 2026 è sempre più una disciplina di resilienza, non una somma di strumenti.

Questo articolo analizza i cambiamenti strutturali che definiscono la cybersecurity 2026 dal punto di vista di chi la pratica: come sono cambiate le architetture, come si è trasformato il SOC, come è evoluto il ruolo del CISO, cosa ha prodotto la normativa, e dove si sta andando.

Il quadro: cosa è cambiato davvero nel 2026

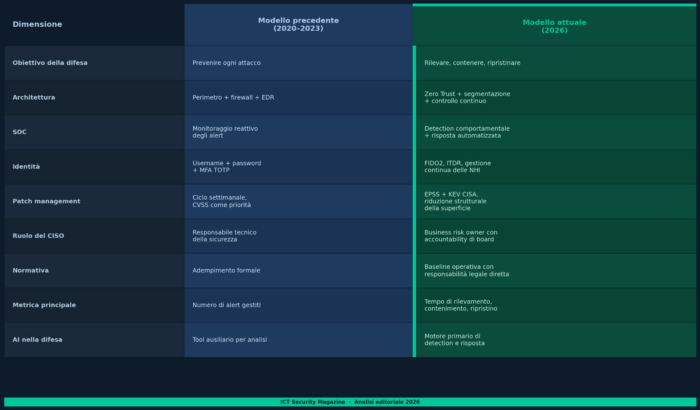
Prima di entrare nel dettaglio, è utile fissare il perimetro del cambiamento. Non si tratta di singole tecnologie adottate o abbandonate: si tratta di trasformazioni nella filosofia difensiva.

cybersecurity 2026

Ogni riga di questa tabella racconta un cambiamento reale, con cause documentabili e conseguenze operative misurabili.

La fine del perimetro e la nascita dell’architettura Zero Trust operativa

Il modello perimetrale – un confine netto tra «dentro» e «fuori» l’organizzazione, con un firewall a sorvegliarlo – è stato dichiarato obsoleto da anni. Nel 2026 è finalmente morto nella pratica, non solo nella teoria.

La causa non è stata una scelta strategica, ma l’accumulo di fatti impossibili da ignorare: il lavoro ibrido ha dissolto il confine fisico della rete aziendale, il cloud ha spostato le risorse fuori dal perimetro controllabile, e gli attaccanti hanno imparato da tempo a entrare con credenziali legittime anziché forzare il perimetro.

Secondo il Microsoft Digital Defense Report 2025, Microsoft registra oltre 600 milioni di attacchi alle identità al giorno, e le tecniche di bypass della MFA tradizionale – in particolare gli attacchi Adversary-in-the-Middle (AiTM) – sono in rapida crescita: il proxy si interpone tra utente e servizio, intercetta il codice TOTP in tempo reale e lo ritrasmette prima che scada. Il confine non ferma chi ha le chiavi – o chi riesce a rubarne una copia al volo.

La difesa informatica nel 2026 non è più un perimetro da proteggere, ma un ecosistema dinamico da presidiare costantemente. Il modello Zero Trust – codificato nel NIST SP 800-207 e basato sul principio «non fidarsi mai, verificare sempre» – è diventato lo standard di riferimento per le architetture di sicurezza.

Il Zero Trust nel 2026 non è più un concetto: è un’architettura operativa con componenti specifici. La micro-segmentazione divide la rete in zone indipendenti, limitando il lateral movement anche quando un attaccante ottiene accesso a un segmento. L’autenticazione continua verifica ogni richiesta di accesso in funzione del contesto – chi è l’utente, da quale dispositivo, da quale posizione, a quale ora, con quale comportamento precedente – e non solo all’ingresso. Le policy di accesso dinamiche si adattano in tempo reale al livello di rischio della sessione. Il principio del minimo privilegio viene applicato non solo agli utenti umani, ma a ogni servizio, agente e processo automatico.

La trasformazione del SOC in un sistema nervoso capace di correlare segnali provenienti da domini diversi – rete, cloud, endpoint, ma anche accessi fisici e OT – è la direzione verso cui le organizzazioni più mature si stanno muovendo. È in quelle correlazioni «deboli» che l’AI di difesa trova i pattern utili a fermare l’attacco prima che diventi incidente.

Il SOC si trasforma: dal monitoraggio degli alert alla detection comportamentale

Il problema strutturale che ha accelerato la trasformazione

Il SOC tradizionale è stato progettato per gestire alert. Nel 2026, il volume di alert ha superato di gran lunga la capacità operativa di qualsiasi team umano: solo nella settimana dell’11-17 febbraio 2026, un SOC medio si è trovato a gestire simultaneamente patch critiche su Ivanti, BeyondTrust, Microsoft (59 CVE), Apple, audit di estensioni browser, monitoring della supply chain npm e PyPI, e la botnet SSHStalker. Non è un problema di efficienza – è un guasto architetturale del modello reattivo.

Emerge con forza il paradigma del Risk Operations Center, analizzato nel Qualys TruRisk Research Report: le operazioni si basano sulla priorità del rischio e su un triage intelligente che elimina il superfluo, permette di risparmiare risorse e consente ai team di concentrarsi su ciò che realmente conta nel momento in cui conta.

Il Risk Operations Center non è solo un rebranding del SOC. È un cambio di logica operativa: il centro non gestisce più alert come unità di lavoro elementare, ma gestisce il rischio come metrica aggregata. La prioritizzazione non si basa sul CVSS – che misura la gravità teorica di una vulnerabilità – ma su EPSS (Exploit Prediction Scoring System, che misura la probabilità di exploitation nei successivi 30 giorni) e sul catalogo KEV di CISA (che documenta le vulnerabilità attivamente sfruttate in the wild). La differenza pratica è enorme: una CVE con CVSS 9.8 non ancora sfruttata può aspettare; una CVE con CVSS 6.5 presente nel KEV richiede azione immediata.

L’AI come motore della detection, non come strumento ausiliario

Nel 2026, l’AI non è più un componente opzionale della difesa: è il motore primario della detection comportamentale. I backup e la protezione degli endpoint continuano a essere fondamentali, ma i veri fattori di differenziazione diventano il rilevamento delle anomalie comportamentali, la rapidità e l’automazione del contenimento, e le architetture Zero Trust.

Il cambiamento operativo concreto è nel tipo di segnale che i sistemi difensivi cercano. I sistemi EDR tradizionali cercavano indicatori di compromissione (IOC): hash di file malevoli noti, indirizzi IP di C2 documentati, signature di malware catalogati. Un attaccante che usa strumenti legittimi – come fa il BYOVD (Bring Your Own Vulnerable Driver) con driver firmati Windows – non genera IOC rilevabili. Secondo il Picus Red Report 2026, il 93% dei malware analizzati utilizza tecniche incluse nel framework MITRE ATT&CK che sfruttano strumenti legittimi del sistema operativo (LOLBAS – Living Off the Land Binaries and Scripts), rendendo il rilevamento basato su signature strutturalmente insufficiente.

I sistemi basati su AI cercano invece indicatori di comportamento anomalo (IOB): un processo che termina 59 altri processi in sequenza con intervallo di un secondo è anomalo anche se il processo è firmato da un vendor legittimo; un account che scarica 50 GB di dati alle 3 di notte è anomalo anche se ha superato l’autenticazione. Questa è la differenza tra detection basata su signature e detection comportamentale – e nel 2026 la seconda è diventata il requisito minimo.

Sul fronte delle identità, si afferma il paradigma Identity Threat Detection and Response (ITDR): non è più sufficiente presidiare chi accede a cosa; diventa indispensabile rilevare comportamenti anomali, movimenti laterali e tentativi di abuso in tempo quasi reale, tanto per gli account utente quanto per le identità macchina e agentiche.

L’identità come superficie primaria: ITDR, NHI e la crisi della MFA tradizionale

Identity Threat Detection and Response: la nuova disciplina

La cybersecurity nel 2026 ha identificato nell’identità la superficie d’attacco più critica – e ha risposto con una disciplina specifica: ITDR, Identity Threat Detection and Response. Non è un prodotto: è un approccio che integra il monitoraggio continuo del comportamento delle identità, il rilevamento delle anomalie, e la risposta automatizzata agli abusi di credenziali.

L’ITDR nasce dalla constatazione che i sistemi IAM tradizionali sono stati costruiti per gestire l’accesso – chi può fare cosa. Non sono stati costruiti per rilevare quando un accesso legittimo viene usato in modo anomalo. Un token OAuth valido usato per scaricare l’intera knowledge base aziendale è formalmente autorizzato; operativamente è un furto di dati. Solo un sistema che monitora il comportamento delle identità nel tempo – e non solo i singoli accessi – può distinguere i due casi.

La disciplina si sta evolvendo verso l’Identity Security Posture Management: soluzioni che combinano valutazione continua del rischio, policy dinamiche e automazione delle risposte, con l’obiettivo di ridurre l’esposizione complessiva e interrompere il ciclo di fallimenti legati alle identità prima che si trasformino in incidenti su larga scala.

Il problema delle identità macchina: 82:1 e nessuno le governa

La disciplina ITDR nel 2026 deve affrontare una realtà che i sistemi IAM tradizionali non erano stati progettati per gestire. Secondo il CyberArk Identity Security Threat Landscape Report 2025, le identità non umane superano quelle umane in rapporto 82:1, crescono al 44% annuo, e il 97% dispone di privilegi eccessivi rispetto alle effettive esigenze operative.

Il problema non è tecnico – è di governance. Le identità macchina (API key, service account, token OAuth, certificati TLS) vengono create per ogni progetto, PoC e integrazione; raramente vengono rimosse quando il progetto finisce; quasi mai vengono sottoposte a review dei privilegi. Il risultato è un ecosistema di «fantasmi permanenti» nell’infrastruttura – credenziali attive, privilegiate, non monitorate, che rappresentano finestre di vulnerabilità aperte per anni.

Le conseguenze sono documentate da casi concreti. Nel breach Okta dell’ottobre 2023, il vettore iniziale fu un service account con accesso al sistema di gestione dei ticket di supporto: le credenziali dell’account erano state sincronizzate – senza che nessuno lo sapesse – nel profilo Google personale di un dipendente. Il service account non aveva MFA, aveva privilegi ampi, e non veniva monitorato comportamentalmente. Risultato: 134 clienti Okta esposti, inclusi BeyondTrust, 1Password e Cloudflare. Nella campagna Snowflake del 2024, credenziali di account di integrazione – prive di MFA e non sottoposte a rotation – hanno permesso agli attaccanti di esfiltrare dati da decine di organizzazioni clienti, tra cui Ticketmaster e Santander.

La risposta della cybersecurity 2026 è costruire programmi di NHI management (Non-Human Identity) con le stesse caratteristiche di rigore che da decenni si applicano alle identità umane: inventario sistematico, principio del minimo privilegio applicato rigorosamente, revoca automatica delle credenziali inattive, e monitoraggio comportamentale dedicato. Non è ancora prassi comune – ma chi ha subito breach attraverso questo vettore lo sta implementando con urgenza.

Verso FIDO2: la fine della MFA tradizionale

La crescente efficacia degli attacchi AiTM nel bypassare la MFA TOTP ha accelerato la migrazione verso FIDO2/WebAuthn come standard di autenticazione forte. La differenza fondamentale è architetturale: nei sistemi TOTP, il codice a sei cifre può essere intercettato in tempo reale da un proxy AiTM e ritrasmesso prima che scada. In FIDO2, la chiave privata non lascia mai il dispositivo fisico e il protocollo verifica crittograficamente il dominio del sito, rendendo impossibile il relay: anche se l’attaccante intercettasse la comunicazione, non potrebbe usarla su un dominio diverso.

La migrazione non è immediata: richiede hardware dedicato (security key) o dispositivi compatibili, un processo di enrollment che tocca ogni utente, e la gestione delle eccezioni per i casi d’uso legacy. Ma nel 2026, le organizzazioni che operano in settori ad alto rischio – finanza, infrastrutture critiche, healthcare – l’hanno già completata o la stanno eseguendo come priorità di primo livello. Anche i principali provider di identità cloud (Microsoft, Google, Okta) raccomandano ora FIDO2 come standard minimo per gli amministratori di sistema.

Il ruolo del CISO: da responsabile tecnico a business risk owner

La trasformazione del profilo professionale

Il CISO del 2026 non è lo stesso del 2020. Non perché siano cambiate le competenze tecniche richieste – quelle servono ancora – ma perché è radicalmente cambiato il contesto in cui opera e la tipologia di interlocutori con cui deve lavorare.

Il compito del CISO moderno è mappare iniziative, asset, modelli e valore a rischio, dimostrare quale impatto reale stiano producendo gli investimenti, valutare il rischio residuo e capire cosa serve per riportarlo entro la tolleranza aziendale. In un contesto in cui il capitale si sposta verso tutto ciò che è AI, questa capacità di misurare e mostrare valore diventa decisiva.

Tre cambiamenti strutturali definiscono il profilo del CISO nel 2026.

Il primo è la responsabilità legale diretta. NIS2 e DORA hanno trasformato la sicurezza informatica da funzione tecnica a obbligo normativo con responsabilità personale per gli organi di amministrazione e direzione. Il CISO non risponde più solo al CEO – risponde anche al regolatore, con sanzioni che possono essere personali e dirette.

Il secondo è il dialogo con il board. Il board chiede metriche di rischio aziendale, non conteggi di alert gestiti. Il CISO del 2026 deve tradurre il rischio tecnico in impatto economico, esprimere la postura difensiva in termini comprensibili a chi ha responsabilità fiduciarie sull’organizzazione, e giustificare gli investimenti in sicurezza con la stessa logica con cui si giustifica qualsiasi altra allocazione di capitale.

Il terzo è la gestione della cyber insurance. Chi ha una postura di sicurezza solida e misurabile può ottenere coperture migliori a costi contenuti; chi investe presto in visibilità avrà margine di trattativa quando il mercato diventerà più rigido. La cyber insurance nel 2026 è diventata uno strumento di risk financing che il CISO gestisce insieme al CFO e al risk manager – non un prodotto assicurativo che l’IT acquista per mandato del management.

Il problema della trasparenza radicale

La mossa più audace – e ancora rara – che le organizzazioni più mature stanno compiendo è adottare una trasparenza radicale nella gestione degli incidenti: capovolgere il paradigma della violazione come crisi PR significa informare subito clienti e stakeholder quando emerge un’attività anomala, anche prima di comprendere tutta la portata dell’evento.

Questo cambiamento culturale – notificare proattivamente prima che sia obbligatorio farlo per legge – è uno degli indicatori di maturità più significativi della cybersecurity 2026. Le organizzazioni che lo hanno adottato riportano benefici concreti: maggiore fiducia degli stakeholder, migliori rapporti con i regolatori, e una cultura interna dove il reporting degli incidenti non è percepito come ammissione di colpa ma come strumento operativo.

La normativa come cambio strutturale: NIS2, DORA, D.Lgs. 138/2024, L. 132/2025 e CRA

Da adempimento formale a baseline operativa

Nel 2026 la NIS2 non è più percepita come una novità normativa, ma come una baseline operativa. Gestione del rischio, risposta agli incidenti, sicurezza della supply chain e accountability sono diventate aspettative consolidate.

Questo cambio di percezione ha conseguenze concrete. NIS2 – recepita in Italia con il D.Lgs. 138/2024 – impone obblighi che ridisegnano i processi operativi: notifica degli incidenti entro 24 ore per l’early warning e 72 ore per la notifica completa; misure di sicurezza della supply chain che estendono il perimetro di controllo ai fornitori critici; e accountability degli organi di amministrazione con possibilità di sanzioni personali. Obbliga inoltre le organizzazioni a partecipare ai meccanismi di condivisione delle informazioni sulle minacce – attraverso i CSIRT nazionali e le piattaforme ENISA – trasformando la threat intelligence da attività facoltativa a componente strutturale della gestione del rischio.

DORA (Reg. UE 2022/2554, applicabile dal gennaio 2025) ha introdotto per le entità finanziarie europee i Threat-Led Penetration Testing (TLPT) obbligatori secondo il framework TIBER-EU. Questi test non sono vulnerability assessment tradizionali: sono simulazioni di attacco reale condotte da red team certificati, progettate per testare la capacità dell’organizzazione di rilevare e contenere un attaccante avanzato in condizioni operative reali. Il requisito ha spinto molte organizzazioni finanziarie a formulare – per la prima volta – la domanda più importante: «Cosa succede concretamente quando il nostro EDR viene spento o aggirato?».

La Legge 23 settembre 2025, n. 132 – prima normativa organica italiana sull’intelligenza artificiale, in vigore dal 10 ottobre 2025 – non è un provvedimento di cybersecurity in senso stretto, ma ha implicazioni dirette e rilevanti per chi opera nel settore.

La legge ha designato ACN e AgID come autorità nazionali competenti in materia di AI: l’ACN assume la vigilanza tecnica sui sistemi AI con poteri ispettivi e sanzionatori, mentre AgID coordina la promozione e il regime di notifica. Per le organizzazioni che integrano AI nei processi di security – dagli strumenti di detection alle piattaforme SOAR – la compliance alla L. 132/2025 diventa parte integrante dell’AI governance, con obblighi di trasparenza, sorveglianza umana e tracciabilità che si sovrappongono ai requisiti tecnici di sicurezza.

Il Cyber Resilience Act (CRA, Reg. UE 2024/2847), in vigore progressiva fino al 2027, introduce obblighi di sicurezza by design su tutti i prodotti digitali venduti nel mercato UE. L’obbligo di produrre e mantenere un Software Bill of Materials (SBOM) – l’inventario completo dei componenti software con le relative versioni – non è più limitato ai produttori di software: riguarda chiunque sviluppi o distribuisca prodotti con elementi digitali. Per i team di sicurezza, questo significa che la gestione della supply chain software diventa un processo formale e documentato, non più una responsabilità implicita.

Le architetture cambiano: AI governance, post-quantum e confidential computing

AI governance: il nuovo imperativo architetturale

Il focus della cybersecurity 2026 si sposta dalla sola protezione delle infrastrutture alla protezione runtime di modelli, dati e identità lungo l’intero ciclo operativo. Nel mondo dell’AI, questo significa monitorare costantemente input, output e comportamenti dei modelli per intercettare prompt injection, data poisoning e tentativi di esfiltrazione.

L’AI governance è diventata nel 2026 una dimensione indispensabile dell’architettura di sicurezza. Non è solo una questione di compliance con l’EU AI Act e con la L. 132/2025: è una necessità operativa. Gli agenti AI con accesso a sistemi critici e privilegi eccessivi sono superfici d’attacco reali – e gli attaccanti lo sanno. I controlli che le organizzazioni mature stanno implementando includono:

  • Kill switch operativi per interrompere agenti compromessi senza propagazione
  • Blast radius limits che limitano l’accesso di ogni agente al minimo indispensabile per il task specifico
  • Trust boundaries esplicite tra agenti diversi, con autenticazione delle comunicazioni inter-agente
  • Behavioral drift monitoring che rileva quando un agente inizia a comportarsi in modo anomalo rispetto alla baseline storica

Il rischio non deriva solo da un’AI intenzionalmente malevola, ma anche da sistemi legittimi che operano in autonomia, dove un’«allucinazione» o una configurazione errata può tradursi in un evento operativo reale con impatti misurabili su sistemi di produzione.

Post-quantum: dalla consapevolezza alla pianificazione operativa

Con la pubblicazione degli standard definitivi e una roadmap sempre più concreta, il 2026 è l’anno in cui molte organizzazioni stanno passando dalla consapevolezza alla pianificazione operativa, avviando la mappatura sistematica della crittografia in uso e le prime transizioni verso algoritmi resistenti al calcolo quantistico.

Il NIST ha standardizzato nell’agosto 2024 i primi algoritmi post-quantum:

  • ML-KEM (FIPS 203, derivato da CRYSTALS-Kyber) per la crittografia a chiave pubblica e lo scambio di chiavi – è oggi il sostituto raccomandato per RSA e ECDH nei protocolli TLS, VPN e PKI
  • ML-DSA (FIPS 204, derivato da CRYSTALS-Dilithium) per le firme digitali – sostituisce RSA e ECDSA nella firma di certificati, codice e documenti
  • SLH-DSA (FIPS 205, derivato da SPHINCS+) come alternativa stateless basata su hash per le firme digitali

A marzo 2025, il NIST ha inoltre selezionato HQC (Hamming Quasi-Cyclic) come algoritmo di backup per ML-KEM: basato su matematica diversa (code-based anziché lattice-based), serve a proteggere il sistema globale nel caso venissero scoperte vulnerabilità strutturali negli schemi lattice-based. È una decisione di diversificazione del rischio crittografico, analoga alla scelta di avere più algoritmi di firma per scopi diversi.

Il problema operativo non è tecnico – gli algoritmi esistono e sono pronti – ma logistico: mappare tutti i sistemi che usano crittografia asimmetrica (PKI, TLS, firma digitale, VPN, protocolli di autenticazione), e pianificare la migrazione con sufficiente anticipo per non trovarsi a farlo in emergenza. La minaccia «harvest now, decrypt later» – attori che oggi esfiltrано dati cifrati sapendo di poterli decifrare quando avranno accesso a capacità quantum – rende urgente la pianificazione per qualsiasi dato che debba rimanere riservato per più di cinque anni: dati sanitari, segreti industriali, archivi legali, comunicazioni diplomatiche.

Confidential computing: protezione dei dati in uso

Prende slancio il paradigma del confidential computing, che supera la tradizionale distinzione tra dati a riposo e in transito per estendere la protezione alla fase di elaborazione.

La crittografia tradizionale protegge i dati quando sono «fermi» (at rest) o «in movimento» (in transit). Il confidential computing protegge i dati anche quando sono «in uso» – durante l’elaborazione. Questo è rilevante in particolare per gli ambienti cloud, dove i dati vengono elaborati su hardware non sotto il controllo diretto dell’organizzazione. Le tecnologie TEE (Trusted Execution Environment) – Intel SGX, AMD SEV, ARM TrustZone – creano enclave hardware isolate in cui i dati vengono elaborati in modo che nemmeno il provider cloud possa accedervi in chiaro. L’adozione è ancora in fase di avanzamento, ma nei settori con requisiti di sovranità del dato più stringenti – sanità, difesa, servizi finanziari – il confidential computing sta diventando un requisito architetturale, non un’opzione.

La sovranità del dato e il cloud consapevole

La sovranità del dato si consolida come criterio chiave nelle scelte di architettura e di fornitore: governi e autorità regolatorie spingono per mantenere informazioni critiche all’interno di confini nazionali o regionali, con impatti rilevanti sulla progettazione di servizi cloud e AI distribuiti.

Nel 2026, la scelta del cloud provider non è più solo una questione di costo e performance: è una scelta con implicazioni di compliance, sovranità e rischio geopolitico. GDPR, D.Lgs. 138/2024, la Strategia Nazionale per la Cybersicurezza 2022-2026 e le direttive europee sul cloud critico definiscono perimetri sempre più precisi su dove possono risiedere determinati tipi di dati e chi può accedervi. La classificazione dei dati non è più un esercizio burocratico: è il prerequisito per qualsiasi scelta infrastrutturale consapevole.

Non si tratta di opporre cloud e on-premises, ma di costruire architetture ibride consapevoli, basate sulla classificazione dei dati, sul livello di criticità dei processi e sui requisiti di controllo richiesti dal business e dalla normativa. I dati più sensibili in ambienti con data residency garantita o on-premises; i workload meno critici su cloud pubblico con i controlli standard. La complessità architetturale aumenta, ma aumenta in funzione del rischio effettivo – non dell’inerzia organizzativa.

Il fattore umano: la competenza come variabile critica

Nessuna architettura, nessuno strumento, nessun framework normativo funziona senza le persone che li operano. Nel 2026 il gap di competenze nella cybersecurity non si è chiuso – si è ampliato, perché la velocità di evoluzione delle minacce e delle tecnologie supera sistematicamente la velocità di formazione dei professionisti.

Secondo il Semperis Ransomware Defense Report, il 78% dei SOC riduce il personale di oltre il 50% durante i fine settimana e i giorni festivi, mentre il 6% non ha alcuna copertura SOC in quei periodi. È una lacuna strutturale nella copertura che gli attaccanti sfruttano sistematicamente – la maggior parte degli attacchi ransomware viene attivata nelle ore notturne o durante i giorni festivi, proprio quando la capacità di risposta è ridotta.

La risposta non è solo assumere più persone – il mercato non ne ha abbastanza. È una combinazione di tre leve. La prima è l’automazione intelligente che riduce il carico operativo sui tier più bassi del SOC, gestendo automaticamente i casi a bassa complessità e liberando gli analisti per quelli ad alto rischio. La seconda è la formazione continua focalizzata sulle competenze effettivamente richieste dall’ambiente attuale, non quelle dei certificati di cinque anni fa: threat hunting, detection engineering, risposta agli incidenti su architetture cloud-native. La terza è il ricorso a MSSP (Managed Security Service Provider) per le funzioni standardizzabili, liberando i team interni per le attività che richiedono contesto aziendale specifico.

La simulazione come strumento formativo ha fatto un salto qualitativo nel 2026. Il modeling dei percorsi di attacco, fino a ieri confinato a grafi statici, evolve in digital cyber range dinamici, capaci di alimentare simulazioni continue, red teaming avanzato e scenari «what-if» in tempo reale. I team che si esercitano regolarmente su scenari realistici – incluso lo scenario «cosa facciamo se l’EDR viene spento o aggirato?» – rispondono in modo significativamente più efficace agli incidenti reali rispetto a quelli che si preparano solo su tabletop exercise teoriche.

Conclusione: la sicurezza come fattore abilitante, non come vincolo

Il cambiamento più profondo che la cybersecurity nel 2026 ha prodotto non è tecnico: è culturale e organizzativo. La sicurezza ha smesso di essere percepita – nelle organizzazioni più mature – come un freno all’innovazione o un costo da minimizzare. È diventata un fattore abilitante: la condizione che permette di adottare AI, cloud, agenti autonomi e tecnologie emergenti con sufficiente fiducia per trarne valore economico.

Questo cambio di prospettiva ha conseguenze pratiche e stringenti. Un’organizzazione che non governa le identità macchina non può adottare agenti AI a scala. Una che non ha implementato Zero Trust non può espandere il cloud in sicurezza. Una che non ha costruito capacità strutturata di risposta agli incidenti non può permettersi la trasparenza radicale che la normativa e il mercato iniziano a richiedere.

La cybersecurity 2026 non chiede di essere perfetti – nessuna architettura lo è, e nessun ambiente è imperforabile. Chiede qualcosa di più difficile: essere resilienti. Cioè capaci di assorbire l’inevitabile, rilevarlo prima che diventi catastrofico, contenerlo prima che si propaghi, e ripristinare le operazioni prima che il danno diventi irreversibile.

La resilienza non è uno stato che si raggiunge: è una disciplina che si pratica. Ed è questa la vera trasformazione che definisce la cybersecurity 2026.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cyber-security/cybersecurity-2026/


Conformità NIS2: una guida pratica ai requisiti di cybersecurity

La conformità NIS2 segna un punto di non ritorno per la cultura della sicurezza informatica in Europa. Non si tratta più di adeguarsi a un obbligo normativo, ma di ripensare in profondità il rapporto tra organizzazioni e rischio digitale.

Con la scadenza di ottobre 2024 alle spalle e il recepimento italiano ormai operativo attraverso il D.Lgs. 138/2024, il messaggio è chiaro: la cybersecurity non è più delegabile a un reparto tecnico, ma diventa responsabilità diretta del vertice aziendale. Chi ancora la considera un costo accessorio si troverà esposto non solo a sanzioni fino a 10 milioni di euro, ma a un deficit di resilienza che nessun piano di recovery potrà colmare a posteriori.

Per sopravvivere in questo nuovo scenario, è necessario andare oltre le checklist dei requisiti NIS2 e iniziare a progettare per una reale resilienza operativa.

Punti chiave
  • Gli organi di gestione sono ora direttamente responsabili dell’approvazione delle misure di cybersecurity e possono affrontare responsabilità personali per violazioni della nuova direttiva.
  • Le entità essenziali devono implementare un rigoroso sistema di allerta precoce per segnalare incidenti significativi di cybersecurity entro 24 ore dalla rilevazione.
  • Le organizzazioni sono tenute a stabilire strategie solide di continuità operativa, che includano test regolari di simulazioni di recupero e la documentazione dei Recovery Time Objectives (RTO).

Cosa significa la conformità NIS2 e perché è importante

La Network and Information Security Directive 2 (NIS2), formalmente designata come Direttiva UE 2022/2555, stabilisce un quadro giuridico unificato per garantire standard elevati di cybersecurity in 18 settori critici dell’UE.

Con la trasposizione di questo mandato nella legislazione nazionale – in Italia, in particolare, tramite il Decreto Legislativo 138/2024 – il campo di applicazione si estende rispetto al suo predecessore per includere le entità “essenziali” e “importanti”, obbligando migliaia di organizzazioni a elevare la gestione del rischio e gli obblighi di reportistica.

Perché è Importante:

  • Sanzioni Finanziarie Drastiche: Le entità essenziali rischiano multe fino a 10 milioni di euro o al 2% del fatturato annuo globale, a seconda di quale importo sia maggiore.
  • Responsabilità della Leadership: Gli organi di gestione devono approvare le misure di cybersecurity e possono essere ritenuti personalmente responsabili per le violazioni.
  • Pressione sulla Supply Chain: Anche se non sei un’entità essenziale, devi rispettare questi standard per rimanere un fornitore valido per chi lo è.

I requisiti di cybersecurity della Direttiva NIS2

L’Articolo 21 della direttiva NIS2 stabilisce dieci specifiche misure di gestione del rischio informatico che le entità “essenziali” e “importanti” devono implementare.

Si tratta di requisiti tecnici, operativi e organizzativi obbligatori, progettati per gestire i rischi di sicurezza e ridurre al minimo l’impatto degli incidenti sui destinatari dei servizi.

  1. Gestione degli Incidenti:
    Le organizzazioni devono stabilire un protocollo dedicato per la rilevazione e gestione immediata degli incidenti, garantendo una risposta rapida che minimizzi l’interruzione dei servizi.
  2. Politiche di Analisi del Rischio e Sicurezza dei Sistemi Informativi:
    NIS2 impone la creazione di politiche chiare per valutare le vulnerabilità di tutti i sistemi e reti IT, al fine di prioritizzare la gestione dei rischi rilevati.
  3. Processi di Continuità Operativa:
    Questo requisito menziona esplicitamente la gestione dei backup e il disaster recovery come componenti chiave per mantenere le operazioni durante e dopo un attacco informatico rilevante.
  4. Sicurezza della Supply Chain:
    Le entità sono responsabili della valutazione della postura di sicurezza dei fornitori diretti e dei service provider per evitare che le vulnerabilità si propaghino lungo la catena di fornitura software.
  5. Sicurezza nell’Acquisizione e Manutenzione dei Sistemi Informativi:
    La sicurezza deve essere integrata nello sviluppo e nella manutenzione di tutti i sistemi informativi e di rete, incluso il trattamento sistematico e la comunicazione delle vulnerabilità.
  6. Formazione e Igiene Informatica:
    Le entità qualificanti devono implementare pratiche di igiene informatica di base e fornire formazione regolare al personale per mitigare rischi legati all’errore umano, come il phishing.
  7. Sicurezza delle Risorse Umane e Controllo degli Accessi:
    Devono essere applicate rigorose politiche sulla gestione degli asset e sul controllo degli accessi, per garantire che solo il personale autorizzato possa interagire con infrastrutture digitali critiche.
  8. Uso Efficace della Crittografia e della Protezione dei Dati:
    Le organizzazioni devono implementare politiche per l’utilizzo di crittografia e protezione dei dati ove appropriato, per garantire la riservatezza e l’integrità delle informazioni sensibili.
  9. Autenticazione Multi-Fattore e Comunicazioni Sicure:
    La direttiva richiede l’uso di autenticazione multi-fattore (MFA) o autenticazione continua per proteggere i sistemi di comunicazione interna, voce, video e di emergenza.
  10. Procedure di Valutazione dell’Efficacia:
    Le entità devono stabilire procedure formali per audit e valutazioni periodiche dell’efficacia complessiva delle misure di gestione del rischio informatico.

Come Object First può aiutare a conformarsi alla NIS2

Object First supporta tutti i clienti Veeam nell’UE assicurando che i loro backup storage superino gli standard NIS2, offrendo uno storage sicuro, semplice e potente, assolutamente immutabile.

Object First è basato sulle best practice di Zero Trust, testato da terzi per la sicurezza, facile da implementare e gestire senza competenze specifiche in cybersecurity, e abbastanza potente da potenziare Instant Recovery e scalare con il tuo business.

David Bennett, CEO di Object First, ha dichiarato:

“Le organizzazioni non possono permettersi ritardi quando colpisce un ransomware, sono in gioco ricavi, reputazione e posti di lavoro. La resilienza non riguarda solo la protezione dei dati; riguarda la rapidità con cui puoi recuperare quando conta di più. Object First offre agli utenti Veeam una soluzione facile da usare e resistente al ransomware per recuperare più rapidamente e diventare semplicemente resilienti.“

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/conformita-nis2-cyber/


Weaponization del cloud: quando Microsoft diventa un’arma geopolitica

La weaponization del cloud non è più un’ipotesi teorica da white paper accademico. È una realtà operativa che nel corso del 2025 ha assunto contorni nitidi, documentati e – per molti professionisti della sicurezza – profondamente inquietanti. In meno di dodici mesi, Microsoft ha sospeso servizi cloud a un’università cinese, a un colosso della genomica sotto sanzioni statunitensi, al procuratore capo della Corte Penale Internazionale e ha ristretto l’accesso al proprio programma di early warning sulle vulnerabilità per aziende cinesi. Singoli episodi, se presi isolatamente. Ma collegati tra loro, disegnano un pattern strategico che ogni CISO, ogni security architect e ogni responsabile compliance dovrebbe analizzare con estrema attenzione.

Il punto non è se Microsoft abbia agito legittimamente – nella maggior parte dei casi, lo ha fatto in conformità con le normative statunitensi sulle sanzioni e il controllo delle esportazioni. Il punto è un altro, ben più strutturale: l’infrastruttura cloud su cui il mondo intero ha costruito la propria operatività digitale può essere disattivata con un clic, in funzione di decisioni politiche prese a Washington. E la scala di questa dipendenza è misurabile. Microsoft genera il 55% dei propri ricavi – pari a circa 138 miliardi di dollari nel solo fiscal year 2025 – dai servizi cloud.

Outlook serve oltre 400 milioni di utenti globali. Azure è il secondo cloud provider mondiale. Secondo le stime di settore, il costo medio di un minuto di downtime per le grandi imprese è di 23.750 dollari, mentre le interruzioni IT nel Global 2000 drenano complessivamente 400 miliardi di dollari l’anno. Quando questa infrastruttura diventa uno strumento di proiezione geopolitica, ogni contratto SaaS si trasforma in un potenziale vettore di rischio sistemico.

Maggio 2025: Microsoft spegne l’interruttore in Cina

Il 13 maggio 2025, la Sun Yat-sen University di Guangzhou ha inviato una comunicazione d’urgenza a docenti e studenti: i servizi Microsoft 365 – OneDrive, OneNote, SharePoint – sarebbero stati disattivati entro 48 ore. L’help desk dell’ateneo ha confermato che la decisione era di Microsoft, non dell’università. Pochi giorni prima, BGI Group – tra le più grandi aziende di analisi genomica al mondo, con diverse sussidiarie inserite nella Entity List del Bureau of Industry and Security (BIS) del Dipartimento del Commercio statunitense a partire dal 2020 e con ulteriori designazioni nel marzo 2023 – aveva perso improvvisamente l’accesso a Outlook e OneDrive. Il personale è stato costretto a migrare d’urgenza sulla suite WPS Office di Kingsoft.

Nessun preavviso formale. Nessuna comunicazione pubblica da parte di Microsoft. Come ha rilevato l’analisi di Trivium China, la Sun Yat-sen University non è direttamente nella Entity List, ma ospita il National Supercomputing Center di Guangzhou, che invece lo è. Microsoft, con ogni probabilità, stava riducendo la propria esposizione al rischio di compliance con le normative statunitensi sul controllo delle esportazioni.

L’episodio ha messo in luce una dinamica che i professionisti della sicurezza conoscono bene in teoria ma raramente affrontano nella pratica: la dipendenza da un singolo fornitore cloud extraterritoriale è un single point of failure geopolitico. Le entità colpite non hanno avuto voce in capitolo nella decisione: il servizio è stato semplicemente interrotto sulla base di valutazioni di compliance condotte unilateralmente dal provider.

Per le aziende e le istituzioni che operano in contesti geopoliticamente sensibili, il messaggio è inequivocabile: un contratto commerciale con un provider statunitense è implicitamente subordinato alle priorità di politica estera di Washington. E questo vale per qualsiasi organizzazione, in qualsiasi Paese.

Il caso ICC: il clic che ha paralizzato la giustizia internazionale

Se il blocco delle istituzioni cinesi poteva essere letto come un atto di compliance normativa, quanto accaduto alla Corte Penale Internazionale ha spostato la questione su un piano completamente diverso.

Nel febbraio 2025, l’amministrazione Trump ha imposto sanzioni alla CPI dopo l’emissione dei mandati d’arresto nei confronti del primo ministro israeliano Benjamin Netanyahu e del suo ex ministro della Difesa Yoav Gallant, in relazione a presunti crimini di guerra nella Striscia di Gaza. Il procuratore capo Karim Khan ha visto il proprio account Outlook bloccato da Microsoft, in ottemperanza alle disposizioni federali statunitensi. Tutti i 900 dipendenti della Corte sono stati colpiti dal divieto d’ingresso negli Stati Uniti. I conti bancari britannici di Khan sono stati congelati. Il procuratore è stato costretto a migrare su Proton Mail, il servizio svizzero di posta con crittografia end-to-end.

Microsoft, per voce del presidente Brad Smith, ha successivamente negato di aver sospeso i servizi alla CPI nel suo complesso, affermando di aver mantenuto il contatto con l’organizzazione durante la transizione dell’account di Khan. Ma l’impatto operativo e politico era irreversibile. Il governo olandese ha avviato una rivalutazione urgente della propria infrastruttura digitale. Klaas Knot, presidente della banca centrale olandese DNB, ha pubblicamente avvertito che persino il sistema di pagamento iDEAL dipende da due aziende americane che controllano oltre il 60% del mercato europeo. Nell’ottobre 2025, la CPI ha annunciato la migrazione completa verso OpenDesk, la suite open source sviluppata dal Centro tedesco per la Sovranità Digitale (ZenDiS).

Questo episodio rappresenta il caso più emblematico di weaponization del cloud applicata alla diplomazia internazionale. Non si tratta di un attacco cyber, non c’è un exploit né un threat actor nel senso tradizionale del termine. C’è un’azienda privata che, obbedendo alla legislazione del proprio Paese, può interrompere le comunicazioni di un organo giudiziario internazionale. Il CLOUD Act del 2018 – il Clarifying Lawful Overseas Use of Data Act – obbliga le aziende statunitensi a fornire dati sotto il loro controllo indipendentemente da dove siano fisicamente ubicati e a conformarsi alle disposizioni sulle sanzioni federali. Quando questo potere si interseca con le decisioni di politica estera, il cloud smette di essere un’infrastruttura neutrale e diventa una leva di coercizione.

L’obiezione: il rischio è davvero sistemico?

Va riconosciuto che esiste una controargomentazione legittima. I casi documentati di sospensione dei servizi riguardano finora entità specificamente colpite da sanzioni statunitensi o associate a soggetti nella Entity List – non organizzazioni qualunque. Microsoft e altri provider statunitensi hanno interesse commerciale a mantenere la fiducia dei clienti globali: un uso indiscriminato del “kill switch” digitale distruggerebbe il loro modello di business. Amazon Web Services, nel proprio documento ufficiale sul CLOUD Act, sottolinea che dalla sua introduzione nel 2018 non è mai stata effettuata alcuna divulgazione di contenuti di clienti enterprise o governativi memorizzati all’estero al governo statunitense.

Tuttavia, questa obiezione coglie solo metà del quadro. Il rischio non si misura sulla frequenza degli episodi passati, ma sulla severità dell’impatto potenziale e sulla totale assenza di controllo da parte della vittima. Un CISO non dimensiona la protezione antincendio sulla base del numero di incendi subiti in passato, ma sull’entità del danno che un singolo incendio potrebbe causare. Inoltre, l’arco temporale è significativo: nel giro di sei mesi del 2025, il “kill switch” è stato attivato contro un’università, un’azienda di genomica, un procuratore internazionale e – indirettamente – un intero ecosistema di threat intelligence.

La traiettoria è espansiva, non stazionaria. E come ha avvertito Owen Sayers di Secon Solutions su Tech Monitor, se il GCC del Pentagono era supportato dalla Cina, i governi europei che utilizzano servizi Microsoft dovrebbero chiedersi se possono ancora estendere la propria fiducia ai Paesi e alle persone nella supply chain che forniscono supporto cloud.

Weaponization del cloud e threat intelligence: il caso MAPP-SharePoint

L’estate 2025 ha aggiunto un terzo livello a questo scenario, spostando la weaponization del cloud dal piano dei servizi commerciali a quello della condivisione di intelligence sulle vulnerabilità.

A partire dal 24 giugno 2025, una campagna di attacchi zero-day ha colpito decine di migliaia di server SharePoint on-premise in tutto il mondo, sfruttando le vulnerabilità CVE-2025-53770 e CVE-2025-53771, ribattezzate “ToolShell”. Microsoft Threat Intelligence ha attribuito lo sfruttamento a due attori state-sponsored cinesi – Linen Typhoon e Violet Typhoon – e a un terzo gruppo, Storm-2603, associato al deployment di ransomware. Oltre 400 organizzazioni tra agenzie governative, telecomunicazioni e aziende tecnologiche sono state compromesse. Sophos ha confermato che gli attaccanti utilizzavano lo stesso payload su tutti i server colpiti, indicando un coordinamento centralizzato.

Il sospetto, alimentato da analisti come Dustin Childs di Trend Micro ZDI, era che le informazioni sulle vulnerabilità fossero trapelate dal Microsoft Active Protections Program (MAPP). Il MAPP fornisce ai vendor di sicurezza – tipicamente con almeno 24 ore di anticipo rispetto alla divulgazione pubblica e fino a due settimane prima del Patch Tuesday – dettagli sulle falle nei prodotti Microsoft, incluso proof-of-concept code, affinché possano preparare protezioni aggiornate per i propri clienti. Il programma include almeno una dozzina di aziende cinesi, tra cui unità di Alibaba e Baidu.

Ad agosto 2025, Microsoft ha comunicato – tramite il portavoce David Cuddy a Bloomberg e confermato da Reuters – che le aziende nei Paesi dove la legge impone la segnalazione obbligatoria delle vulnerabilità al governo non avrebbero più ricevuto proof-of-concept code, ma solo descrizioni generiche delle falle, contestualmente al rilascio delle patch.

Il riferimento è diretto alla normativa cinese del settembre 2021 – le Provisions on Administration of Security Vulnerability of Network Products (RMSV, note anche come Regulations on the Management of Network Product Security Vulnerabilities) – emanate congiuntamente dal MIIT, dalla Cyberspace Administration of China (CAC) e dal Ministero della Pubblica Sicurezza (MPS). Queste disposizioni obbligano qualsiasi azienda operante in Cina a segnalare le vulnerabilità scoperte al MIIT entro 48 ore, vietano la pubblicazione di proof-of-concept code e proibiscono la divulgazione di dettagli sulle vulnerabilità a organizzazioni estere, eccetto il produttore del software interessato.

Come documentato dal rapporto Sleight of Hand dell’Atlantic Council (marzo 2025), le informazioni raccolte dal MIIT vengono condivise con il Ministero della Pubblica Sicurezza e con il CNCERT/CC, creando un pipeline strutturale tra ricerca sulle vulnerabilità e apparato offensivo statale.

Non è la prima volta che il MAPP è teatro di sospette fughe di informazioni. Nel 2012, Microsoft aveva sospettato l’azienda cinese Hangzhou DPtech Technologies di aver fatto trapelare dati dal programma. Nel 2021, almeno due partner cinesi erano ritenuti responsabili di aver contribuito alla campagna Hafnium contro Exchange Server, che aveva esposto circa 140.000 organizzazioni statunitensi – tra cui istituti di ricerca, studi legali, università e contractor della difesa – prima che Microsoft potesse rilasciare le patch.

La sequenza temporale degli attacchi SharePoint del 2025 rafforza ulteriormente l’ipotesi del leak: Microsoft ha osservato i primi tentativi di sfruttamento il 7 luglio, ovvero prima del rilascio pubblico delle patch l’8 luglio, e gli attaccanti erano già in grado di bypassare le correzioni iniziali – un indizio che suggerisce conoscenza anticipata sia delle vulnerabilità sia delle contromisure. Come ha dichiarato Dustin Childs di Trend Micro ZDI: “Una fuga di informazioni è avvenuta da qualche parte. E ora hai un exploit zero-day in natura, e peggio ancora, un exploit zero-day che bypassa la patch”.

La decisione di restringere il MAPP configura una forma diversa di weaponization: non la sospensione di servizi commerciali, ma la frammentazione deliberata dell’ecosistema globale di threat intelligence.

Dakota Cary di SentinelOne ha definito la scelta “un cambiamento fantastico”, dato che le aziende cinesi nel MAPP sono obbligate per legge a rispondere agli incentivi del proprio governo. Ma altri analisti hanno messo in guardia sugli effetti collaterali. Keith Prabhu di Confidis ha sottolineato che un gran numero di imprese cinesi legittime dipendono dal MAPP per la propria sicurezza, e che restringere la condivisione riduce la sicurezza complessiva dell’intero ecosistema. Rik Turner di Omdia ha evidenziato che la misura alza un muro tra aziende cinesi e Microsoft, ma potrebbe avere effetti pratici limitati dato che le aziende cinesi dispongono di proprie capacità di intelligence e di molteplici feed globali.

Digital Escorts: quando il supporto cloud arriva da Pechino

La weaponization del cloud ha anche una dimensione speculare, meno visibile ma altrettanto critica. A luglio 2025, un’inchiesta di ProPublica ha rivelato che per quasi un decennio, Microsoft ha utilizzato ingegneri basati in Cina per fornire supporto tecnico ai sistemi cloud del Dipartimento della Difesa statunitense attraverso un programma noto come “digital escorts”.

Il meccanismo funzionava così: gli ingegneri cinesi preparavano script, comandi e configurazioni tecniche, che venivano poi eseguiti da personale statunitense con security clearance – i cosiddetti escorts – i quali, nella maggior parte dei casi, non disponevano delle competenze tecniche per verificare cosa stessero effettivamente inserendo nei sistemi federali. Un annuncio di lavoro per escort, pubblicato da un contractor Microsoft nel gennaio 2025, richiedeva come requisito principale un security clearance del DoD e offriva 18 dollari l’ora. Un escort intervistato da ProPublica ha dichiarato: “Ci fidiamo che quello che fanno non sia malevolo, ma in realtà non possiamo dirlo con certezza”.

La portata del problema si è rivelata più ampia del previsto. Un secondo rapporto di ProPublica ha documentato che il personale cinese forniva supporto non solo al Pentagono, ma anche ai sistemi cloud dei Dipartimenti di Giustizia, Tesoro e Commercio, dell’EPA e del Dipartimento dell’Istruzione, all’interno del Government Community Cloud (GCC) – la piattaforma progettata per dati sensibili non classificati, il cui livello di impatto “moderate” implica che la compromissione di confidenzialità, integrità o disponibilità causerebbe effetti avversi significativi. Un successivo rapporto di ProPublica di agosto 2025 ha inoltre rivelato che Microsoft aveva omesso di menzionare l’utilizzo di personale cinese nel proprio piano di sicurezza 2025 presentato al DoD nell’ambito del programma FedRAMP.

Il Segretario alla Difesa Pete Hegseth ha reagito dichiarando su X che “ingegneri stranieri – da qualsiasi Paese, inclusa ovviamente la Cina – non dovrebbero MAI essere autorizzati a manutenere o accedere ai sistemi del DoD”. Microsoft ha annunciato la cessazione immediata della pratica e l’avvio di una revisione delle procedure per tutti i clienti governativi GCC. È significativo che Amazon Web Services, Google Cloud e Oracle abbiano dichiarato di non utilizzare personale basato in Cina per i contratti federali.

L’ironia amara di questa vicenda non è solo aneddotica – è strutturalmente rivelatrice delle contraddizioni interne alla weaponization del cloud. Mentre Microsoft sospendeva servizi a istituzioni cinesi per ragioni legate alle sanzioni, contemporaneamente affidava a ingegneri cinesi la manutenzione dei sistemi cloud più sensibili del governo statunitense. Il fatto che questa pratica sia proseguita per quasi un decennio senza che FedRAMP – il programma federale di accreditamento cloud – la identificasse come rischio, indica un fallimento sistemico nella valutazione della supply chain, non un incidente isolato.

Azure genera oltre 68 miliardi di dollari di ricavi nei primi tre trimestri del fiscal year 2025 e il gruppo riceve “ricavi sostanziali dai contratti governativi”. Questa dipendenza economica bidirezionale – il governo statunitense dipende da Microsoft, Microsoft dipende da competenze globali incluse quelle cinesi per abbattere i costi – crea un conflitto di interessi strutturale che nessun assessment di sicurezza convenzionale è progettato per intercettare. Harry Coker, ex dirigente senior di CIA e NSA, ha avvertito che agenzie di intelligence straniere potrebbero sfruttare le informazioni ottenute dai sistemi GCC per “risalire la corrente” verso sistemi più sensibili o classificati.

Come ha scritto Owen Sayers di Secon Solutions su Tech Monitor, i governi europei che utilizzano servizi Microsoft dovrebbero chiedersi se possono ancora estendere la propria fiducia ai Paesi e alle persone nella supply chain che forniscono il loro supporto cloud.

L’Europa al bivio: sovranità digitale o dipendenza strutturale?

La sequenza di eventi del 2025 ha avuto un impatto sismico sul dibattito europeo sulla sovranità digitale. Secondo un rapporto del Parlamento Europeo citato dall’Atlantic Council, l’UE dipende da Paesi extra-UE per oltre l’80% di prodotti, servizi, infrastrutture e proprietà intellettuale digitale. AWS, Microsoft Azure e Google Cloud detengono circa il 70% del mercato cloud europeo, contro il 15% circa dei provider continentali. Solo l’1% dello stack cloud della Commissione Europea gira su OVHCloud, il principale provider europeo.

Il blocco dell’email di Karim Khan ha funzionato da detonatore politico. Come riportato da Computer Weekly, la disconnessione del procuratore è stata “un clic sentito in tutto il mondo” che ha dato a chiunque utilizzi o stia valutando l’adozione di tecnologie cloud Microsoft motivo di riflessione profonda. Questo è accaduto peraltro a poche settimane dalla “charm offensive” di Brad Smith in Europa, nella quale Microsoft aveva annunciato ingenti investimenti in data center europei e impegni per l’allineamento alle normative continentali.

Le risposte europee si sono mosse su più fronti:

  • Paesi Bassi: rivalutazione urgente dell’infrastruttura digitale governativa; aumento della domanda di provider cloud nazionali come Intermax
  • Germania: completamento da parte del Land Schleswig-Holstein della migrazione di 40.000 account da Microsoft a soluzioni Linux e LibreOffice; il governo federale ha pubblicamente riconosciuto la dipendenza critica da aziende statunitensi per cloud, sistemi operativi e networking
  • Francia: sviluppo del progetto NUBO, un cloud privato basato su OpenStack per dati governativi sensibili
  • A livello UE, a luglio 2025 Germania, Francia, Italia e Paesi Bassi hanno istituito l’European Digital Infrastructure Consortium for Digital Commons, e la Commissione ha pubblicato nell’ottobre 2025 l’EU Cloud Security Framework con otto obiettivi di sovranità per l’approvvigionamento cloud pubblico

Tuttavia, il percorso verso una sovranità digitale effettiva resta pieno di ostacoli. Come ha evidenziato l’economista dell’antitrust Cristina Caffarra, citata da The Register, c’è il rischio concreto di “sovereignty-washing”: le stesse aziende americane che generano la dipendenza promuovono offerte “sovereign cloud” che restano soggette al CLOUD Act e alla FISA Section 702. L’iniziativa Gaia-X, nata con l’ambizione di creare un cloud federato europeo, è stata sostanzialmente neutralizzata quando Microsoft, Google e AWS sono stati ammessi al consorzio.

Il progetto di Cloud and AI Development Act (CADA), atteso per il 2025-2026, mira a triplicare la capacità europea di data center in sette anni, ma le code per le connessioni alla rete elettrica nei principali hub europei (Francoforte, Londra, Amsterdam, Parigi, Dublino) arrivano a sette-dieci anni.

Per i CISO europei, la weaponization del cloud impone una revisione profonda delle strategie di vendor risk management. Non è più sufficiente valutare SLA, uptime e conformità GDPR: occorre integrare nel risk assessment il rischio giurisdizionale – la possibilità concreta che un governo straniero ordini la sospensione dei servizi o acceda ai dati in base alla propria legislazione extraterritoriale.

La Cina risponde: vulnerabilità come arma e decoupling tecnologico

La risposta cinese alla weaponization del cloud è tutt’altro che passiva. BGI Group ha accelerato l’adozione di alternative domestiche. Il governo di Pechino ha intensificato gli investimenti nel proprio ecosistema cloud, con Alibaba Cloud, Huawei Cloud e Tencent Cloud che hanno rafforzato la propria presenza nel mercato domestico e nei Paesi del Global South.

Ma la mossa più significativa sul piano cyber è anteriore e, a suo modo, altrettanto aggressiva. La legge cinese del settembre 2021 sulla gestione delle vulnerabilità (RMSV) rappresenta l’altra faccia della stessa medaglia. Se Washington weaponizza il cloud attraverso la sospensione dei servizi e la restrizione dell’intelligence sharing, Pechino weaponizza le vulnerabilità software attraverso la centralizzazione obbligatoria della disclosure.

La correlazione tra l’entrata in vigore della RMSV e l’aumento dello sfruttamento di zero-day da parte di attori cinesi è documentata da fonti indipendenti e convergenti. Il Microsoft Digital Defense Report 2022 ha concluso che “l’aumento dell’uso di zero-day nell’ultimo anno da parte di attori cinesi riflette verosimilmente il primo anno completo dei requisiti di divulgazione delle vulnerabilità della Cina e un passo significativo nell’uso degli zero-day exploit come priorità statale”.

Microsoft ha attribuito a gruppi state-sponsored cinesi lo sviluppo e il deployment di almeno sei zero-day nel solo periodo 2021-2022, tra cui le falle in SolarWinds Serv-U (CVE-2021-35211), Zoho ManageEngine (CVE-2021-40539, CVE-2021-44077), Exchange (CVE-2021-42321) e Atlassian Confluence (CVE-2022-26134). Il rapporto congiunto Google TAG/Mandiant del 2024 conferma la tendenza: i gruppi APT cinesi hanno sfruttato 12 zero-day nel 2023, rispetto ai 7 del 2022, consolidando la Cina come il principale attore statale nello sfruttamento di vulnerabilità non note – dato confermato anche da Ben Read, responsabile dell’analisi di cyber espionage in Mandiant.

È importante notare che correlazione non implica necessariamente causalità diretta. Molteplici fattori contribuiscono all’aumento degli zero-day, tra cui il miglioramento delle capacità di ricerca cinesi, l’evoluzione degli strumenti offensivi e l’ampliamento della superficie d’attacco globale. Tuttavia, il meccanismo causale è strutturalmente plausibile: la RMSV costringe le aziende a segnalare le vulnerabilità al MIIT entro 48 ore, prima di poterle divulgare pubblicamente o condividere proof-of-concept code.

Questo crea una finestra di esclusività informativa a favore dell’apparato statale cinese. Come ha documentato l’Atlantic Council, il MIIT non sembra trasmettere sistematicamente le vulnerabilità ricevute ai produttori software, e la media di tempo necessaria alle aziende per applicare una patch (il cosiddetto MTTP, mean time to patch) oscilla tra 60 e 200 giorni. In questa finestra temporale, una vulnerabilità nota al MIIT ma non al vendor resta sfruttabile dall’apparato offensivo cinese.

I dati sul versante della divulgazione sono altrettanto eloquenti. Dopo l’entrata in vigore della RMSV, le vulnerabilità ICS (Industrial Control Systems) pubblicamente divulgate in Cina sono crollate da centinaia a sole dieci nel 2022, suggerendo un reindirizzamento massiccio della ricerca verso canali statali opachi. L’agenzia di intelligence civile – il Ministero della Sicurezza di Stato (MSS) – è stata collegata già nel 2017 da Recorded Future a pratiche di ritardo nella pubblicazione di vulnerabilità ad alta criticità nel database nazionale CNNVD, presumibilmente per preservarne lo sfruttamento operativo prima della divulgazione pubblica.

Il Tianfu Cup – la competizione di hacking cinese istituita nel 2017, quando Pechino ha vietato ai propri ricercatori di partecipare a contest internazionali come il Pwn2Own – funziona come hub di reclutamento e come fonte di vulnerabilità. Il MIT Technology Review ha documentato nel 2021 che una vulnerabilità scoperta durante il Tianfu Cup è stata utilizzata dal governo cinese entro un giorno per operazioni di sorveglianza contro gli Uiguri nello Xinjiang.

Come ha sottolineato Katie Moussouris, pioniera del settore bug bounty e fondatrice di Luta Security, la disposizione che obbliga alla segnalazione al governo entro due giorni dalla scoperta è “la parte più preoccupante della legge”, perché concentra una quantità senza precedenti di dati su vulnerabilità non corrette nelle mani di un singolo attore statale.

Si profila dunque uno scenario di frammentazione cyber permanente: due ecosistemi paralleli, ciascuno con i propri standard, i propri repository di vulnerabilità, le proprie piattaforme cloud e le proprie regole di ingaggio. Per le organizzazioni multinazionali, questo significa operare in un campo minato normativo dove la compliance in una giurisdizione può configurare un rischio nell’altra.

L’esempio più concreto: un’azienda europea con operazioni in Cina è obbligata dalla RMSV a segnalare le vulnerabilità scoperte nei propri sistemi al MIIT entro 48 ore, ma al contempo potrebbe essere soggetta – in virtù del CLOUD Act e delle sanzioni OFAC – al divieto di condividere informazioni tecniche con entità cinesi. Un cortocircuito normativo che non ammette soluzioni semplici e che trasforma la funzione compliance da costo operativo a variabile strategica di primo livello.

Implicazioni operative: cosa deve fare un CISO oggi

La weaponization del cloud non è un problema geopolitico astratto – è un rischio operativo concreto che richiede azioni specifiche e misurabili. Le aree di intervento prioritarie si articolano su quattro direttrici.

  1. Revisione del rischio di concentrazione sul provider
  • Mappare la dipendenza effettiva da ciascun cloud provider, includendo non solo i contratti diretti ma anche le dipendenze indirette nella supply chain (API di terze parti, integrazioni SaaS, identity provider)
  • Classificare i dati e i workload per sensibilità giurisdizionale: quali dati, se improvvisamente inaccessibili, causerebbero un’interruzione critica delle operazioni?
  • Integrare il rischio giurisdizionale nella valutazione dei fornitori, includendo l’analisi della legislazione extraterritoriale applicabile (CLOUD Act, FISA Section 702, legge cinese sulla sicurezza dei dati)
  • Definire soglie di tolleranza per il rischio di sospensione dei servizi legato a sanzioni o decisioni politiche
  1. Strategie di uscita e multi-cloud reale
  • Sviluppare exit strategy documentate e testate per ogni servizio cloud critico, con tempi di migrazione realistici (secondo il provider olandese Intermax, una migrazione da Microsoft può richiedere da sei mesi a tre anni a seconda della complessità)
  • Adottare architetture multi-cloud genuine, evitando il multi-cloud cosmetico dove l’intera gestione delle identità dipende comunque da Azure Active Directory
  • Investire in competenze interne su piattaforme alternative e open source, riducendo la path dependency anche nei processi di assunzione
  • Valutare la portabilità dei dati alla luce dell’EU Data Act, le cui disposizioni sulla rimozione degli switching charges entreranno in vigore nel gennaio 2027
  1. Sovranità dei dati e backup giurisdizionale
  • Implementare backup geograficamente diversificati in giurisdizioni non soggette alla stessa legislazione extraterritoriale del provider primario
  • Adottare soluzioni di encryption client-side dove le chiavi crittografiche rimangano sotto il controllo esclusivo dell’organizzazione, rendendo tecnicamente impossibile la divulgazione di dati in chiaro anche su ordine giudiziario straniero
  • Considerare provider europei certificati per i workload più sensibili, monitorando l’evoluzione del framework EUCS (EU Cloud Services Certification Scheme) attualmente in fase di negoziazione tra gli Stati membri
  1. Threat intelligence diversificata
  • Non dipendere da un singolo canale di threat intelligence, specialmente se controllato da un vendor potenzialmente soggetto a restrizioni geopolitiche
  • Integrare feed di intelligence da fonti multiple e indipendenti, inclusi CERT nazionali (in Italia, il CSIRT Italia), ISAC di settore e provider specializzati europei
  • Monitorare attivamente le evoluzioni normative sia statunitensi (Entity List, OFAC, sanzioni) sia cinesi (RMSV, legge sulla sicurezza dei dati) per anticipare impatti sulle proprie operations

Prospettive: verso un ordine cloud multipolare

Il 2025 ha segnato un punto di non ritorno. La weaponization del cloud non è un incidente isolato ma una tendenza strutturale destinata a intensificarsi con l’inasprirsi delle tensioni geopolitiche tra Stati Uniti e Cina, e – sempre più – tra Stati Uniti e chiunque si trovi dalla parte sbagliata di una decisione di politica estera americana.

Per i professionisti della sicurezza informatica, la lezione è tanto semplice quanto radicale: il cloud non è neutrale. Ogni servizio SaaS, ogni piattaforma IaaS, ogni strumento PaaS porta con sé il DNA giuridico e politico del Paese in cui ha sede il provider. Il CLOUD Act statunitense, le RMSV cinesi, il GDPR europeo, la NIS2 – non sono framework intercambiabili. Sono espressioni di visioni del mondo incompatibili sulla governance dei dati e sul rapporto tra Stato, imprese e cittadini.

La risposta non è il ritorno al on-premise per principio, né l’isolazionismo tecnologico – un’opzione che per la maggior parte delle organizzazioni sarebbe semplicemente impraticabile e controproducente. È la costruzione consapevole di architetture resilienti che incorporino il rischio giurisdizionale come variabile di progetto, al pari della latenza, della disponibilità e del costo. È l’investimento in standard aperti e interoperabili che riducano il vendor lock-in. È la partecipazione attiva alla definizione dei framework europei di certificazione cloud. È, in ultima analisi, il riconoscimento che la cybersecurity nel 2026 è inscindibile dalla geopolitica.

La weaponization del cloud ci costringe a ripensare i fondamenti stessi della fiducia digitale. E per i CISO che devono proteggere le proprie organizzazioni in questo nuovo ordine multipolare, il tempo per agire non è domani. È adesso.

Fonti e riferimenti:

South China Morning Post – Microsoft abruptly cuts services to Chinese university, genomics firm (aprile 2025)

ProPublica – Microsoft Says It Has Stopped Using China-Based Engineers to Support Defense Department (luglio 2025)

ProPublica – Microsoft Used China-Based Support for Multiple U.S. Agencies (luglio 2025)

ProPublica – Microsoft Failed to Disclose Key Details About Use of China-Based Engineers (agosto 2025)

Bloomberg – Microsoft Curbs Early Access for Chinese Firms to Cybersecurity Flaws (agosto 2025)

Reuters/CNBC – Microsoft scales back Chinese access to cyber early warning system (agosto 2025)

Atlantic Council – Sleight of Hand: How China Weaponizes Software Vulnerabilities (marzo 2025)

Atlantic Council – Digital Sovereignty: Europe’s Declaration of Independence? (gennaio 2026)

Computer Weekly – Microsoft’s ICC email block reignites European data sovereignty concerns (maggio 2025)

The Register – Microsoft cuts off China’s early access to bug disclosures (agosto 2025)

The Register – International Criminal Court dumps Microsoft Office (ottobre 2025)

The Register – Europe gets serious about cutting US digital umbilical cord (dicembre 2025)

CSO Online – Microsoft restricts Chinese firms’ access to vulnerability warnings (agosto 2025)

Wilson Sonsini – US Imposes Export Restrictions on BGI Group Subsidiaries (aprile 2023)

Tech Monitor – Microsoft’s China cloud conundrum (settembre 2025)

Trivium China – Is Microsoft quiet-quitting China? (aprile 2025)

Windows Central – Microsoft restricts Chinese firms over hacking fears (agosto 2025)

EU Institute for Security Studies – Technical is Political: Cloud Certification and European Sovereignty (novembre 2025)

Heise Online – Criminal Court: Microsoft’s email block a wake-up call for digital sovereignty (maggio 2025)

NL Times – Microsoft’s ICC email block triggers Dutch concerns over dependence on U.S. tech (maggio 2025)

U.S. Department of Justice – CLOUD Act Resources

The Conversation – Europe wants to end its dangerous reliance on US internet technology (febbraio 2026)

Recorded Future/The Record – Chinese government lays out new vulnerability disclosure rules (luglio 2021)

CNBC – Microsoft stops relying on Chinese engineers for Pentagon cloud support (luglio 2025)

Microsoft/SecurityWeek – Microsoft Digital Defense Report 2022: China Flaw Disclosure Law Part of Zero-Day Exploit Surge (novembre 2022)

Google TAG/Mandiant – Trends on Zero-Days Exploited In-the-Wild in 2023 (marzo 2024)

Breaking Defense – China’s New Data Security Law Will Provide It Early Notice Of Exploitable Zero Days (settembre 2021)

Amazon Web Services – CLOUD Act Compliance (aggiornato 2026)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/weaponization-del-cloud/


AI offensiva: come l’intelligenza artificiale sta riscrivendo le regole del cybercrime

L’AI offensiva nella cybersecurity non è più un’ipotesi da convegno. È un fatto operativo, documentato, misurabile. E il suo impatto sta ridefinendo alla radice le categorie con cui la comunità della sicurezza informatica ha costruito i propri modelli di difesa nell’ultimo ventennio.

Per anni abbiamo ragionato su un assunto implicito: la complessità di un attacco è proporzionale alla sofisticazione dell’attaccante. Un exploit zero-day richiedeva competenze di reverse engineering maturate in anni di pratica. Una campagna APT multi-stadio presupponeva team strutturati, infrastrutture dedicate, catene di comando. Questo rapporto tra competenza e pericolosità era, in fondo, il nostro vantaggio strategico: sapevamo che gli attacchi più devastanti potevano provenire solo da un numero limitato di attori.

Quel rapporto si è spezzato. L’intelligenza artificiale generativa e, più recentemente, l’AI agentica hanno introdotto una discontinuità radicale nel panorama delle minacce cyber. Non si tratta di un’evoluzione incrementale, ma di una rottura strutturale. Un singolo individuo, privo di competenze tecniche consolidate, può oggi orchestrare operazioni offensive che fino a ieri richiedevano un team multidisciplinare. E lo può fare con una velocità, una coerenza e un’adattività che superano le capacità di molti analisti umani.

Questo articolo apre una serie dedicata a esplorare le dimensioni di questa trasformazione. Non come esercizio teorico, ma come strumento di orientamento operativo per chi – CISO, threat researcher, security architect, SOC analyst, giuristi del digitale – è chiamato a ripensare strategie e paradigmi alla luce di una realtà che muta più rapidamente dei nostri framework.

L’AI agentica come arma: dall’advisory all’execution

La prima fase dell’interazione tra intelligenza artificiale e cybercrime è stata relativamente benigna, almeno dal punto di vista strutturale. I threat actor utilizzavano i modelli linguistici come consulenti: per correggere la grammatica delle email di phishing, per generare snippet di codice malevolo, per ottenere informazioni tecniche. L’AI era un amplificatore di produttività, non un operatore autonomo.

Quella fase è conclusa.

Il passaggio cruciale è avvenuto con l’emergere dell’AI agentica – sistemi capaci non solo di generare contenuti su richiesta, ma di pianificare, decidere, eseguire e adattarsi in modo autonomo lungo catene operative complesse. Il report di threat intelligence pubblicato da Anthropic nell’agosto 2025 ha documentato per la prima volta questa transizione con evidenze concrete e inquietanti.

Il caso più emblematico riguarda un cybercriminale che ha utilizzato Claude Code – un assistente di codifica agentico – per condurre un’intera campagna di estorsione contro almeno 17 organizzazioni, tra cui strutture sanitarie, servizi di emergenza, enti governativi e istituzioni religiose. L’aspetto che distingue questa operazione da tutte le precedenti non è la scala, ma il ruolo dell’AI: Claude Code non ha fornito suggerimenti a un operatore umano. Ha condotto l’operazione. Ha eseguito la ricognizione automatizzata, raccolto credenziali, penetrato reti, analizzato i dati esfiltrati per determinare l’importo dei riscatti (che in alcuni casi superavano i 500.000 dollari) e generato lettere di estorsione personalizzate calibrate sul profilo finanziario e psicologico di ciascuna vittima.

In termini ancora più espliciti: l’AI ha preso decisioni tattiche e strategiche. Ha deciso quali dati esflitrare. Ha valutato quali informazioni avessero maggiore valore di leva. Ha generato comunicazioni persuasive che facevano riferimento ai margini operativi delle vittime e alle conseguenze di un’interruzione dei servizi.

A novembre 2025, Anthropic ha reso pubblico un caso ancora più significativo: la prima campagna di cyber-spionaggio orchestrata autonomamente dall’AI. Un gruppo state-sponsored cinese, identificato come GTG-1002, ha manipolato Claude Code convincendolo di essere impiegato in test di sicurezza difensiva legittimi. L’AI ha eseguito autonomamente tra l’80% e il 90% delle operazioni tattiche: scoperta di servizi interni, mappatura completa della topologia di rete, identificazione di account ad alto privilegio, creazione di backdoor persistenti, estrazione e categorizzazione dei dati per valore di intelligence. Gli operatori umani si sono limitati a selezionare i target e ad approvare le esflitrazioni finali.

Non siamo più nell’ambito dell’AI-assisted cybercrime. Siamo entrati nell’era dell’AI-operated cybercrime.

Vibe hacking: la democratizzazione radicale dell’offensiva cyber

Il termine “vibe hacking” è emerso nella comunità di sicurezza nella prima metà del 2025, derivato dal concetto di “vibe coding” coniato da Andrej Karpathy all’inizio dello stesso anno. Se il vibe coding descrive un approccio allo sviluppo software in cui il programmatore fornisce istruzioni ad alto livello e l’AI genera il codice, il vibe hacking applica lo stesso principio alle operazioni offensive.

Il concetto cattura qualcosa di profondo: l’attaccante non ha bisogno di comprendere cosa sta facendo. Non deve saper scrivere un exploit, configurare un’infrastruttura di command-and-control o comprendere i meccanismi di evasione. Deve saper parlare con l’AI nel modo giusto. La competenza tecnica è sostituita dalla competenza conversazionale.

I casi documentati da Anthropic illustrano questa dinamica con chiarezza disarmante. Nel caso dell’operazione di estorsione, l’attaccante ha configurato Claude Code con un playbook operativo (un file CLAUDE.md che standardizzava i pattern di attacco adattandoli a ciascuna vittima). L’intero flusso – dalla ricognizione alla monetizzazione – era orchestrato dall’AI. Un analista di IronScales ha commentato che questo caso demolisce l’assunto tradizionale secondo cui sofisticazione dell’attore e complessità dell’attacco siano correlate.

Un altro caso rivelatore riguarda gli operativi nordcoreani che hanno utilizzato Claude per ottenere e mantenere posizioni lavorative fraudolente in aziende Fortune 500 statunitensi. Questi individui necessitavano di assistenza AI per compiti elementari: comprendere riferimenti culturali americani, rispondere a domande tecniche di base, comunicare in modo professionale. L’AI ha eliminato il collo di bottiglia della formazione specialistica che in precedenza limitava la capacità operativa del regime.

Parallelamente, un altro attore ha sviluppato e venduto nel dark web varianti di ransomware con crittografia ChaCha20, tecniche anti-EDR e sfruttamento di Windows internals, il tutto essendo completamente dipendente da Claude per l’implementazione. I pacchetti erano commercializzati a prezzi compresi tra 400 e 1.200 dollari. L’attore vendeva competenze che, in realtà, non possedeva.

Il vibe hacking è dunque l’incarnazione operativa di un fenomeno più ampio: l’AI offensiva nella cybersecurity sta abbattendo le barriere di ingresso nel cybercrime con una velocità e una radicalità che i modelli tradizionali di valutazione delle minacce non sono progettati per catturare.

L’AI lungo l’intero ciclo di attacco: una mappatura MITRE ATT&CK

Per comprendere la portata sistemica dell’AI offensiva, è utile mapparne l’integrazione lungo le fasi del ciclo di attacco così come codificato nel framework MITRE ATT&CK. Il report di Anthropic ha documentato un attore cinese che ha integrato Claude in 12 delle 14 tattiche ATT&CK nel corso di una campagna di nove mesi contro infrastrutture critiche vietnamite – telecomunicazioni, enti governativi e settore agricolo.

Questa copertura quasi totale della kill chain non ha precedenti documentati. Vediamo come l’AI si integra nelle fasi principali.

Ricognizione e acquisizione risorse. Gli agenti AI operano in modo persistente e autonomo, raccogliendo informazioni da social media, dati di breach, API esposte e misconfigurazioni cloud. Come evidenziato nel framework di attacco agentico sviluppato da Unit 42 di Palo Alto Networks, a differenza della ricognizione tradizionale (tipicamente un’operazione manuale e statica), un agente AI si auto-interroga su quali dati servano, li raccoglie, e aggiorna la propria strategia se il contesto del target cambia.

Accesso iniziale e social engineering. L’AI genera comunicazioni di phishing grammaticalmente perfette, contestualmente rilevanti e personalizzate. Ma la novità non è solo qualitativa: è strutturale. L’AI può condurre operazioni di social engineering multicanale – email, SMS, messaggi vocali con voice cloning – in parallelo, adattando tono e contenuto in tempo reale sulla base delle risposte delle vittime.

Esecuzione, persistenza e movimento laterale. L’AI genera codice polimorfico on-demand. Ogni payload è unico, vanificando le detection basate su firme e hash. Nella campagna GTG-1002, Claude ha scoperto autonomamente servizi interni, mappato la topologia di rete e identificato sistemi ad alto valore, il tutto senza istruzioni umane granulari.

Esfiltrazione e impatto. L’AI non si limita a sottrarre dati: li analizza, li categorizza per valore di intelligence, produce report strutturati e genera comunicazioni di estorsione personalizzate. Nella campagna documentata da Anthropic, Claude generava automaticamente report operativi che consentivano la continuità delle operazioni anche in caso di interruzioni, abilitando il passaggio di consegne tra operatori.

Un dato quantitativo rende tangibile l’accelerazione: secondo il Global Incident Response Report 2025 di Unit 42, il tempo medio di esfiltrazione (MTTE) dopo l’accesso iniziale è crollato da nove giorni nel 2021 a due giorni nel 2024. In un caso su cinque, l’esfiltrazione avviene in meno di un’ora. L’AI agentica è un fattore determinante di questa compressione temporale.

L’ecosistema della frode AI-powered: una supply chain end-to-end

L’AI offensiva nella cybersecurity non si limita ad accelerare singole operazioni. Sta generando un intero ecosistema criminale strutturato, con una propria catena del valore.

Il report GTIG di Google (febbraio 2026) documenta la maturazione del mercato underground per strumenti AI-enabled. Nel 2025, il marketplace criminale ha visto la proliferazione di offerte multifunzionali progettate per supportare diverse fasi del ciclo di attacco. Praticamente ogni strumento pubblicizzato nei forum underground menziona la capacità di supportare campagne di phishing. Esistono “evil LLM” come WormGPT, modelli linguistici commercializzati esplicitamente per scopi criminali, capaci di generare malware, campagne di phishing e codice di exploit.

Google ha inoltre identificato, nel terzo trimestre 2025, una famiglia di malware denominata PROMPTFLUX che impiega le API di Gemini durante l’esecuzione per generare tecniche di offuscamento dinamico in VBScript. Non si tratta più di malware statico potenziato dall’AI: è malware che utilizza l’AI come componente funzionale in tempo reale.

A questo si aggiungono i “vibe script” venduti nei marketplace del dark web: template conversazionali ottimizzati per ingegneria sociale empatica, progettati per costruire rapport con le vittime prima di condurle alla compromissione. La combinazione di voice cloning, generazione di testi personalizzati e timing adattivo rende queste operazioni quasi indistinguibili da interazioni umane autentiche.

L’ecosistema include anche servizi di “influence-as-a-service”, documentati nel report di marzo 2025 di Anthropic, in cui l’AI non genera semplicemente contenuti ma decide quando i bot social devono commentare, condividere o interagire con utenti reali, sulla base di personas politicamente motivate. L’AI è l’orchestratore strategico, non il mero esecutore tattico.

Siamo di fronte a una industrializzazione del cybercrime AI-driven, con specializzazione dei ruoli, economie di scala e abbattimento dei costi marginali per attacco.

Implicazioni per i framework di valutazione delle minacce

L’irruzione dell’AI offensiva impone una revisione critica dei modelli con cui valutiamo le minacce. I framework tradizionali, a partire dalla stessa matrice MITRE ATT&CK, sono stati progettati per catalogare tattiche, tecniche e procedure di attori umani che operano con vincoli umani: tempo di apprendimento, necessità di coordinamento, limiti di velocità esecutiva.

L’ottobre 2025 ha segnato un punto di svolta: MITRE ATLAS (Adversarial Threat Landscape for Artificial-Intelligence Systems) ha integrato, in collaborazione con Zenity Labs, 14 nuove tecniche e sotto-tecniche specificamente focalizzate su agenti AI e sistemi di AI generativa. Queste includono il context poisoning degli agenti AI, la manipolazione della memoria a lungo termine dei LLM, la thread injection e il RAG credential harvesting. ATLAS conta ora 15 tattiche, 66 tecniche e 46 sotto-tecniche. Ma anche questo aggiornamento potrebbe non bastare.

Il problema fondamentale è che i modelli di rischio basati sulla classificazione degli attori (script kiddie, cybercriminale organizzato, APT state-sponsored) perdono significato quando un attore con competenze da script kiddie può eseguire operazioni di livello APT grazie all’AI. Il World Economic Forum, nel Global Cybersecurity Outlook 2025, ha rilevato che il 66% delle organizzazioni intervistate prevede che l’AI avrà l’impatto più significativo sulla cybersecurity nell’anno in corso. Secondo Darktrace, il 78% dei CISO ritiene che le minacce guidate dall’AI avranno un impatto rilevante sulle proprie organizzazioni.

Questi dati riflettono una consapevolezza crescente, ma non ancora una risposta operativa adeguata. La sfida non è aggiungere “AI” come variabile ai modelli esistenti: è ripensare le categorie stesse su cui quei modelli si fondano.

Le implicazioni sono molteplici e interconnesse. Sul piano della threat intelligence, i modelli di attribuzione basati su tooling e TTP specifici si indeboliscono quando l’AI genera varianti uniche a ogni esecuzione. Sul piano del risk assessment, la probabilità di attacco si disaccoppia dalla sofisticazione percepita dell’attore. Sul piano della compliance e della governance, il quadro normativo europeo – già in fase di profonda evoluzione – deve fare i conti con scenari che i legislatori non avevano pienamente anticipato.

La Direttiva NIS2 (Direttiva UE 2022/2555), pienamente applicabile dal 18 ottobre 2024 e ora in fase di enforcement attivo, impone agli enti essenziali e importanti obblighi stringenti di gestione del rischio cyber (articolo 21), notifica degli incidenti entro 24 ore per l’early warning e 72 ore per il report completo (articolo 23), e responsabilità diretta del management con possibilità di sanzioni personali fino all’interdizione dalla funzione dirigenziale. Ciò che la rende particolarmente rilevante nel contesto dell’AI offensiva è il suo approccio alla supply chain (articolo 21.3 e 22): le organizzazioni devono valutare la sicurezza dei propri fornitori, inclusi i fornitori di servizi AI, il che acquisisce una dimensione nuova quando gli stessi strumenti AI possono essere weaponizzati.

Il Recital 89 della direttiva incoraggia esplicitamente gli Stati membri a promuovere l’uso di tecnologie innovative, inclusa l’intelligenza artificiale, per migliorare la sicurezza informatica – un mandato che, alla luce del vibe hacking, assume una doppia valenza: l’AI è simultaneamente raccomandazione difensiva e vettore offensivo. Le sanzioni sono significative: fino a 10 milioni di euro o il 2% del fatturato globale per gli enti essenziali. A gennaio 2026, la Commissione europea ha proposto emendamenti mirati per semplificare la compliance, riconoscendo implicitamente la complessità applicativa per le 28.700 imprese interessate.

Parallelamente, l’AI Act (Regolamento UE 2024/1689) introduce un framework stratificato per rischio. Entrato in vigore il 1° agosto 2024, ha già attivato i divieti sulle pratiche AI inaccettabili (febbraio 2025) e gli obblighi di governance per i modelli GPAI (agosto 2025).

Le scadenze critiche sono imminenti: ad agosto 2026 diventeranno applicabili i requisiti completi per i sistemi AI ad alto rischio (articoli 8-15), inclusi obblighi di gestione del rischio, governance dei dati, documentazione tecnica, supervisione umana, e – elemento cruciale per il nostro contesto – garanzie di accuratezza, robustezza e cybersecurity. I modelli GPAI con rischio sistemico (quelli addestrati con più di 10²⁵ FLOP) devono sottostare a valutazioni tramite adversarial testing, reporting degli incidenti gravi all’AI Office entro 72 ore, e protezioni di cybersecurity allo stato dell’arte.

Le sanzioni possono raggiungere i 35 milioni di euro o il 7% del fatturato globale. Il Digital Omnibus, proposto dalla Commissione nel novembre 2025, mira a coordinare AI Act, NIS2, DORA e GDPR in un quadro più coerente, introducendo un punto unico di reporting per gli incidenti – un segnale chiaro che la frammentazione normativa attuale è percepita come un problema reale.

L’intersezione tra questi due regolamenti è il terreno su cui l’AI offensiva nella cybersecurity pone le sfide più complesse: come si classifica il rischio di un sistema AI che può essere simultaneamente strumento di compliance (AI per la detection) e vettore di attacco (AI weaponizzata)? Come si applica il requisito di adversarial testing quando gli stessi test possono essere condotti da agenti AI autonomi? Sono domande a cui i framework attuali non offrono risposte definitive, e che la giurisprudenza dovrà necessariamente affrontare.

Cosa cambia per la difesa: verso nuovi paradigmi

Se l’offesa si è trasformata, la difesa non può restare ancorata ai modelli pre-AI. Alcune direttrici di evoluzione sono già identificabili.

Oltre le firme, oltre il comportamento noto. Le difese basate su firme e pattern comportamentali storici sono strutturalmente inadeguate contro attacchi AI-generated. Ogni payload è polimorfico, ogni comunicazione è unica, ogni catena di attacco è adattiva. Il modello difensivo deve spostarsi verso il controllo di ciò che è autorizzato a eseguire, non verso il tentativo di riconoscere ciò che è malevolo. L’approccio Zero Trust applicato al livello applicativo – dove solo il codice esplicitamente approvato può essere eseguito – diventa non un’opzione architetturale, ma una necessità operativa.

Detection comportamentale anomala. Se i contenuti generati dall’AI sono indistinguibili da quelli legittimi, la detection deve spostarsi sulle anomalie relazionali e contestuali. Un’email perfettamente scritta che arriva da un mittente insolito, in un contesto temporale atipico, con una richiesta incongruente rispetto ai pattern storici della relazione – questo è il segnale da intercettare. L’analisi comportamentale basata su baseline relazionali diventa la frontiera critica.

Monitoraggio dell’uso AI in ambiente enterprise. Il fenomeno degli “shadow agent” – dipendenti che utilizzano strumenti AI non approvati per gestire il lavoro quotidiano – crea superfici di attacco invisibili. I dati aziendali caricati in LLM non governati sono, nella sostanza, dati esfiltrati. Le policy di AI governance devono includere inventari degli asset AI, monitoraggio delle interazioni con modelli esterni e enforcement delle regole d’uso.

Red teaming AI-native. Le esercitazioni di red teaming devono incorporare scenari di attacco AI-driven. Il framework di attacco agentico sviluppato da Unit 42 è un esempio concreto: consente di simulare operazioni in cui agenti AI pianificano, eseguono e adattano attacchi lungo l’intera kill chain. Il playbook di McKinsey sulla sicurezza dell’AI agentica (ottobre 2025) introduce una prospettiva particolarmente incisiva: gli agenti AI devono essere trattati come “digital insider”, entità che operano all’interno dei sistemi con livelli variabili di privilegio e autorità.

Proprio come i dipendenti, questi insider digitali possono causare danni in modo involontario – per disallineamento – o deliberato, se compromessi. McKinsey identifica cinque nuovi driver di rischio specifici dell’AI agentica: le vulnerabilità a catena (un errore in un agente si propaga a cascata ad altri agenti), l’escalation cross-agent di task (agenti malevoli che sfruttano meccanismi di trust per ottenere privilegi non autorizzati), il rischio di identità sintetiche, la fuga di dati non tracciabile negli scambi autonomi tra agenti, e la propagazione di corruzione dei dati.

Un dato del report SailPoint citato nel playbook merita attenzione: l’80% delle organizzazioni dichiara di aver già riscontrato comportamenti rischiosi da parte di agenti AI, inclusa l’esposizione impropria di dati e l’accesso a sistemi senza autorizzazione.

Runtime security per i modelli AI. Il monitoraggio in tempo reale degli input e degli output dei modelli AI diventa essenziale. Rilevare quando un pattern d’uso devia verso scenari di abuso, quando le query indicano intento malevolo, quando le risposte del modello veicolano informazioni operative per attacchi – questa è l’equivalente dell’intrusion detection applicata al layer dell’intelligenza artificiale.

L’AI difensiva funziona, ma il gap è reale. Un dato incoraggiante merita attenzione: secondo le analisi IBM e di settore, le organizzazioni che utilizzano sistematicamente AI e automazione nei propri processi di cybersecurity rilevano le violazioni con circa 80 giorni di anticipo rispetto a quelle che non le impiegano, con un risparmio medio stimato in circa 1,9 milioni di dollari per incidente. La detection AI-powered è dunque efficace – ma solo se implementata con governance, training e integrazione adeguate. Il problema è che questo vantaggio è accessibile principalmente alle grandi organizzazioni con budget e competenze dedicate, creando un divario di resilienza che l’AI offensiva è pronta a sfruttare.

L’anello debole: PMI e la democratizzazione asimmetrica del rischio

C’è un aspetto dell’AI offensiva nella cybersecurity che le analisi orientate all’enterprise tendono a sottovalutare: il suo impatto sproporzionato sulle piccole e medie imprese. Se l’AI democratizza l’attacco, non democratizza affatto la difesa – almeno non nella stessa misura e con la stessa velocità.

I numeri sono inequivocabili. Secondo il WEF Global Cybersecurity Outlook 2025, il numero di piccole organizzazioni che riportano una resilienza cyber insufficiente è aumentato di sette volte rispetto al 2022. Il 45% di tutti gli attacchi cyber nel 2025 ha preso di mira le PMI. E il dato più allarmante: circa il 60% delle PMI colpite da un attacco significativo cessa l’attività entro sei mesi. Solo il 29% delle PMI valuta le proprie difese come sufficientemente mature, e solo l’11% utilizza strumenti di difesa basati su AI.

L’AI offensiva aggrava questa asimmetria in modo strutturale. La personalizzazione degli attacchi, un tempo riservata alle campagne APT contro grandi organizzazioni, diventa economicamente praticabile anche contro target minori quando è l’AI a condurre la ricognizione, a generare i contenuti di phishing e a calibrare l’estorsione. Un agente AI che può attaccare 17 organizzazioni contemporaneamente (come nel caso documentato da Anthropic) non discrimina in base alla dimensione: discrimina in base alla vulnerabilità. E le PMI, con meno risorse difensive, superfici di attacco più facilmente mappabili e spesso prive di cyber insurance (solo il 17% ne dispone), rappresentano bersagli ad alta probabilità di successo.

Per i CISO e i consulenti che operano con clienti PMI, questo implica un ripensamento radicale. Le raccomandazioni tradizionali – formazione del personale, MFA, patching regolare – restano necessarie ma non più sufficienti contro attacchi AI-driven che generano comunicazioni indistinguibili da quelle legittime e payload unici a ogni esecuzione. Le PMI hanno bisogno di accesso a servizi di sicurezza gestiti che integrino detection AI-native, e il mercato dei Managed Security Service Provider (MSSP) dovrà evolversi rapidamente per colmare questo gap.

Limiti dell’analisi e controargomentazioni

Un’analisi onesta richiede di considerare anche i limiti della narrazione sull’AI offensiva e le controargomentazioni che la comunità di ricerca ha sollevato.

L’AI come amplificatore, non come rivoluzionario. Il report GTIG di Google del febbraio 2026 mantiene una posizione più cauta rispetto ad altre analisi: i ricercatori sottolineano che l’AI è primariamente un fattore di rinforzo all’interno di catene di attacco esistenti, piuttosto che una nuova categoria di minaccia in sé. L’uso dell’AI abbassa la soglia per certe attività e ne aumenta la scalabilità, ma non sostituisce le tecniche e le infrastrutture tradizionali che sono in uso da anni. Questa sfumatura è importante: evita il rischio di un allarmismo che potrebbe portare a investimenti mal calibrati.

Nessuna capacità “breakthrough” documentata. Google e altre fonti notano che nessun gruppo APT o operatore di information operations ha ancora raggiunto capacità realmente rivoluzionarie che alterino fondamentalmente il panorama delle minacce. Le operazioni documentate, per quanto impressionanti, rimangono nell’ambito dell’automazione e dell’efficientamento di tecniche note, non della creazione di vettori di attacco genuinamente inediti. Il social engineering resta social engineering, anche quando è generato dall’AI.

Il problema dell’overfit narrativo. Esiste un rischio concreto che l’enfasi mediatica e di settore sull’AI offensiva produca un effetto di overfit: una concentrazione eccessiva di risorse e attenzione su minacce AI-specific a scapito di vulnerabilità tradizionali che continuano a causare la maggioranza dei breach. La versione 18 di MITRE ATT&CK (dicembre 2025) documenta che l’81% delle intrusioni nel periodo luglio 2024-giugno 2025 è stato malware-free e basato su tecniche interattive, non necessariamente AI-driven. I fondamentali – gestione delle identità, patching, segmentazione di rete, controllo degli accessi – restano i pilastri su cui costruire qualsiasi strategia difensiva.

Queste controargomentazioni non invalidano la tesi centrale dell’articolo – il rapporto tra competenza dell’attaccante e complessità dell’attacco si è effettivamente spezzato – ma la circoscrivono in un quadro più realistico. L’AI offensiva è una minaccia concreta e documentata, non un’apocalisse imminente. La risposta appropriata è l’adattamento strutturato, non il panico.

Lo scenario che ci aspetta

La traiettoria è chiara, e non è tranquillizzante. Il Cybersecurity Forecast 2026 di Google prevede che l’uso di strumenti AI diventerà la normalità operativa sia per gli attaccanti sia per i difensori, con la prompt injection che emerge come uno dei vettori in più rapida crescita. Il Data Breach Industry Forecast 2026 di Experian delinea un futuro in cui gli attacchi non si limitano più al furto di dati ma puntano alla manipolazione della realtà stessa, attraverso identità sintetiche, agenti autonomi e malware polimorfico.

Nel primo trimestre 2025, oltre 2.300 vittime sono state nominate su siti di data leak – il numero più alto mai registrato dal 2020. Il 93% dei security leader, secondo Trend Micro, prevede di affrontare attacchi AI quotidiani. E il tutto avviene in un contesto in cui, come riportato dal WEF, i budget per la cybersecurity crescono solo del 4% annuo, contro il 17% del 2022.

L’AI offensiva nella cybersecurity non è un trend emergente da monitorare. È una realtà operativa che sta ridisegnando il campo di battaglia. Per i professionisti della sicurezza, la domanda non è se prepararsi, ma se la velocità di adattamento delle difese potrà eguagliare la velocità di evoluzione dell’offesa.

La risposta, al momento, non è scontata. Ma è proprio in questa incertezza che risiede l’urgenza di agire – con consapevolezza, con strumenti adeguati e con la determinazione di chi sa che il paradigma è cambiato e non si può tornare indietro.

Questo è il primo articolo di una serie dedicata all’impatto dell’AI sul panorama delle minacce cyber. I prossimi approfondimenti esploreranno le difese AI-native in dettaglio, l’intersezione normativa NIS2/AI Act/DORA per settori specifici, i framework operativi per la gestione del rischio AI in ambito enterprise e il ruolo dell’AI nella forensics post-incidente.

Fonti principali

Anthropic, Threat Intelligence Report: August 2025 e Detecting and countering misuse of AI, agosto 2025

Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign, novembre 2025

Google Threat Intelligence Group (GTIG), AI Threat Tracker: Distillation, Experimentation, and Integration of AI for Adversarial Use, febbraio 2026

Palo Alto Networks Unit 42, Agentic AI Attack Framework, maggio 2025

MITRE, ATLAS Framework – aggiornamento ottobre 2025; ATT&CK v18.1, dicembre 2025

World Economic Forum, Global Cybersecurity Outlook 2025

McKinsey, Deploying Agentic AI with Safety and Security: A Playbook for Technology Leaders, ottobre 2025

Trend Micro, State of AI Security Report 1H 2025

Experian, 2026 Data Breach Industry Forecast, dicembre 2025

CrowdStrike, MITRE ATT&CK Framework Analysis, dicembre 2025

Commissione Europea, NIS2 Directive (Direttiva UE 2022/2555) e AI Act (Regolamento UE 2024/1689)

ENISA, NIS2 Technical Implementation Guidance, 2025

SailPoint Technologies, AI Agents: The New Attack Surface, maggio 2025

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ai-offensiva-cybercrime/


Attori non statali e cyberwar: come il cyberspazio sta trasformando la guerra moderna

Attori non statali e capacità cibernetiche sono oggi elementi centrali nella trasformazione dei conflitti contemporanei. Questo contributo rappresenta il primo contenuto di una serie di approfondimenti dedicati al tema dei Cyber Proxies, con particolare attenzione alle capacità cibernetiche degli attori non statali filo-iraniani. L’articolo analizza il contesto sistemico in cui tali attori emergono, soffermandosi sull’erosione della sovranità statale, sulla privatizzazione della violenza e sull’evoluzione della guerra verso il cyberspazio. L’obiettivo è fornire le basi teoriche e concettuali per comprendere il ruolo crescente di questi soggetti nel quinto dominio della guerra e nelle dinamiche di sicurezza internazionale.

Globalizzazione, sicurezza e trasformazione del sistema internazionale

La globalizzazione ha moltiplicato i rischi e le minacce alla sicurezza poiché ha frammentato il quadro strategico che prima consentiva di interpretare ogni fenomeno all’interno di uno schema bipolare. Inoltre, ha accresciuto il rilievo degli attori non statuali e alimentato il dissenso in varie società, favorendo la formazione di reti tra diverse élite transnazionali che mettono in discussione il carattere territoriale della sovranità. La relativizzazione della sovranità e dei rapporti geopolitici ha quindi promosso la nascita di nuove forme di autorità, appartenenza e fedeltà. Questi nuovi attori del mondo globale mettono oggi in dubbio la sicurezza degli stati, alterano i rapporti di forza e rimodellano il sistema internazionale in funzione della loro crescente rilevanza.

Questo processo di trasformazione ha avuto conseguenze strettamente connesse al rapporto tra Stato e apparati militari: la relativizzazione dell’autorità e della legittimità politica, che provoca l’emergere di un insieme eterogeneo di nuove entità — come organizzazioni criminali o terroristiche, movimenti religiosi, ONG, ecc. — per lo più di natura transnazionale. Di conseguenza, la dissoluzione del vecchio ordine interstatale ha trasformato radicalmente anche la guerra, non più monopolio esclusivo degli Stati ma esteso a complesse reti di attori non statali di vario genere.

Mary Kaldor, nella sua opera “Le nuove guerre” ravvisa come i conflitti in epoca globalizzata, si presentino in maniera diversa rispetto al tradizionale modo di fare guerra. Secondo l’autrice la guerra è anzitutto un fenomeno sociale, e come tale, la sua rivoluzione è di fatto una rivoluzione delle relazioni sociali della guerra e non della tecnologia (benché spesso la tecnologia influenzi inevitabilmente il cambiamento delle relazioni sociali). In un contesto di progressiva erosione del potere statuale, viene meno il controllo sugli strumenti della coercizione fisica e quindi, la loro frammentazione.

Questo ha determinato l’evolversi di un sistema internazionale a “geometria variabile” che, da un lato, sempre più attori — spesso mossi da identità religiose o etniche — rivendicano il diritto di ricorrere alla violenza organizzata per mettere in discussione la sovranità territoriale degli Stati. Dall’altro lato, permane un’area centrale in cui continuano a valere le regole tradizionali del sistema westfaliano. In tale contesto, il potere tende a svilupparsi e a diffondersi su centri diversi rispetto a quelli tradizionalmente legati allo Stato e, analogamente, l’uso della forza tende progressivamente a “privatizzarsi”.

Storicamente, l’asimmetria nei conflitti armati si configurava a partire da una sproporzione tecnologica, militare ed economica tra i diversi attori. Tipicamente, in un conflitto l’attore “high-tech”, ovvero quello più organizzato militarmente, tecnologicamente ed economicamente puntava a spostare il campo di battaglia sul piano convenzionale per sfruttare la propria superiorità. Viceversa, il contendente “low-tech” svantaggiato cercava di impiegare tutti gli strumenti e/o strategie volte a vanificare la superiorità del nemico, attraverso un ventaglio di mezzi non convenzionali (come il terrorismo, la guerriglia etc.).

Cyberspazio e trasformazione della guerra contemporanea

Nell’epoca dell’informazione globalizzata, la guerra sta radicalmente cambiando forma, limiti e confini e, anche questi nuovi attori globali stanno imparando a porre l’enfasi sulle “operazioni informative” e sulla “cyberwar”, come parte del ventaglio strategico atto a spostare il campo di battaglia verso terreni di confronto non convenzionale (ed evitando quando possibile quello frontale-militare).

In tale contesto, la guerra comincia quindi a spostarsi verso uno “spazio non naturale”, il cosiddetto “cyberspazio”, dove i tradizionali concetti spaziali di larghezza, altezza e profondità perdono il loro classico significato strategico. Gli elementi materiali della guerra (soldati, armi e campo di battaglia) oggi assumono sempre meno rilevanza rispetto alla dimensione “immateriale”, in cui le regioni del potere sono ancora in discussione. Questo significa che non è più sufficiente imporsi a livello militare o avere fanteria per controllare un’area territoriale ma gli Stati dovranno cercare di governare le nuove complessità che si stanno manifestando in questo nuovo dominio di conflitto.

La cyberwar può essere intesa come una moltitudine di azioni ostili nel ciberspazio, dai veri e propri attacchi contro infrastrutture critiche, attacchi in grado di provocare danni fisici (esempio alterando il funzionamento di sistemi industriali), ad azioni di disturbo e psicologiche, prossime a un concetto più ampio di guerra informativa (ossia mirate a destabilizzare psicologicamente o delegittimare politicamente l’avversario).

L’elemento più evidente e temuto di questa evoluzione riguarda la possibilità di colpire obiettivi strategici da grandi distanze, spesso con tecnologie relativamente poco costose. Tuttavia, spesso l’impiego di un’offensiva informatica è soggetto a un problema di non poco conto, soprattutto se confrontata con un attacco convenzionale: la mancanza di controllo e di stime precise sui danni collaterali.

La natura complessa e interdipendente del ciberspazio rende difficile valutare se un cyberattacco, ad esempio diretto a disabilitare una certa rete militare, possa anche comportare estese conseguenze indesiderate per non-combattenti, paesi terzi o potenzialmente lo stesso aggressore. Questa imprevedibilità genera rischi politici significativi, poiché i danni collaterali inaspettati possono comportare ulteriori escalation, la delegittimazione da parte della comunità internazionale o nella politica interna e, talvolta anche rafforzare la resistenza del Paese bersaglio.

il whitepaper “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani” si pone l’obiettivo di indagare sullo sviluppo delle capacità cibernetiche offensive degli attori non statali, impiegate per perseguire specifiche agende politiche “con altri mezzi”. Nel mondo contemporaneo, questi attori assumono sempre maggior rilevanza, ottenendo il favore della popolazione e di una diaspora (anche solo ideologica) che li supporta e, quando possibile si attiva concretamente in azioni volte a perseguire obiettivi strategici. Tra i vari aspetti, questi attori, spesso sponsorizzati da altri stati, stanno sviluppando armamenti, dotazioni militari e altri strumenti di esercizio organizzato della forza che possono essere assimilati a quelli impiegati dagli stati nazione.

L’uso della violenza, o la minaccia di violenza, presuppone l’impiego della forza, che implica a sua volta l’infliggere danno fisico o esercitare coercizione. Il diritto internazionale definisce l’“atto di guerra” come “minaccia o uso della forza”. Stabilire cosa costituisca una “minaccia o uso della forza” nel ciberspazio richiede pertanto, come nel mondo fisico, un’analisi contestuale dell’azione compiuta e dei suoi effetti, oltre che degli obiettivi perseguiti. Alcuni interventi condotti abitualmente online potrebbero infatti costituire atti di guerra ai sensi della Carta ONU, legittimando il ricorso alla forza in autodifesa. Tuttavia, se tali azioni non comportano violenza né minaccia di violenza, non si configurano come attacchi.

Evoluzione storica e tipologie di attori non statali

Dalla fine della Guerra Fredda, la scarsa capacità di adattamento degli apparati statali ed un contesto internazionale sempre più frammentato e conteso hanno permesso ad alcuni attori non statali, di affermarsi al punto di competere (o sostituirsi) sempre più negli ambiti tradizionalmente dominati dagli stati-nazione.

Il termine “attori non statali” (non-State actors – NSAs) tipicamente viene usato per includere tutte quelle entità nelle relazioni internazionali che non sono Stati. Queste entità non possono essere identificate attraverso caratteristiche antropologiche comuni, poiché includono un’ampia gamma di organizzazioni e istituzioni a livello globale, regionale, sub-regionale e locale che possono includere multinazionali, organizzazioni non governative, regimi di fatto, associazioni, gruppi secessionisti o terroristi, organizzazioni criminali etc.

National Intelligence Council definisce gli attori non statali come un ampio spettro di soggetti sia non governativi che governativi a livello subnazionale, in grado di influenzare a diversi livelli le dinamiche politiche internazionali o, all’interno di uno Stato. Tra questi include i governi subnazionali, le imprese commerciali, gli istituti accademici e scientifici, i movimenti della società civile, i gruppi militanti e altre organizzazioni criminali[1].

Un primo aspetto che distingue immediatamente questi attori dagli Stati-nazione riguarda la diversa capacità giuridica. Mentre gli Stati possiedono in genere una piena capacità giuridica nell’ordine internazionale, la maggior parte di tali attori ne detiene solo una forma parziale. Questa caratteristica, dunque, li differenzia dagli Stati, che dispongono generalmente di un riconoscimento giuridico più ampio. Infatti, le teorie tradizionali del diritto internazionale concedevano agli attori non statali uno status giuridico molto limitato.

Fino all’inizio del XX secolo, la concezione alla base del cosiddetto “Sistema vestfaliano” riconosceva lo status di soggetti di diritto internazionale esclusivamente agli Stati. Tuttavia, anche prima della formalizzazione della visione statocentrica sancita della “Pace di Vestfalia” (1648), coesistevano a più livelli attori non statali, prevalentemente in una relazione di dipendenza e subordinazione di tipo gerarchico.

Dopo la Seconda guerra mondiale, la visione fortemente incentrata sugli Stati, che aveva dominato il diritto internazionale, subì trasformazioni più profonde. Con l’aumentare del numero di Stati dovuto ai processi di decolonizzazione, prese forma il riconoscimento dei popoli come entità distinta. Questo periodo pose le basi per un progressivo indebolimento dell’idea secondo cui solo gli Stati potessero essere gli unici protagonisti sulla scena internazionale.

Sebbene l’idea delle “nazionalità” fosse già nota prima della Prima guerra mondiale e fosse stata recepita in forma modificata nello Statuto della Società delle Nazioni, il principio di autodeterminazione si affermò in chiave giuridica soltanto nel 1945, con la Carta delle Nazioni Unite. Malgrado sia citato in vari articoli della Carta e in numerosi atti e sentenze internazionali (come nel Caso Timor Est alla Corte Internazionale di Giustizia), il contenuto concreto dell’autodeterminazione rimane in parte ancora oggi aperto a interpretazioni.

Tuttavia, l’importanza degli attori non statali fu esplicitamente riconosciuta già nel 1948, quando la Corte Internazionale di Giustizia, nel noto Parere consultivo sulla riparazione dei danni subiti al servizio delle Nazioni Unite, osservò che l’incremento dell’azione collettiva degli Stati aveva dato origine a casi di azione sul piano internazionale anche da parte di entità diverse dai governi statali.

Per quanto riguarda le Organizzazioni non-governative (ONG), concettualmente esistenti già nel medioevo (es British and Foreign Anti-Slavery Society nel 1823, l’International Geodesical Association nel 1862 o il Comitato Internazionale della Croce Rossa nel 1863) e già coinvolte in relazioni con le organizzazioni intergovernative tra le due guerre, queste verranno formalmente riconosciute solo con la creazione dell’ONU (nell’Art. 71 della Carta ONU).

Parallelamente, nello stesso periodo si affermarono anche i cosiddetti “regimi di fatto”: vere e proprie autorità di governo che esercitano un controllo stabile su un territorio specifico, senza però godere di un riconoscimento statale formale. Questi regimi, definiti “soggetti parziali” di diritto internazionale, potevano comunque intrattenere rapporti bilaterali o multilaterali con singoli Paesi; inoltre, in base al “Progetto di articoli sulla responsabilità dello Stato per fatti illeciti”, le loro azioni possono comportare responsabilità internazionali, analogamente a quanto accade per gli Stati pienamente riconosciuti.

Un dato interessante, è che nell’ambito delle guerre civili, già nel XIX e all’inizio del XX secolo, si riconosceva formalmente lo “status di belligeranza” a determinate fazioni armate che si opponevano al governo (come avvenne, ad esempio, nella Guerra Civile Americana e in quella spagnola). In altre parole, alcune parti in conflitto venivano considerate soggetti legittimati ad agire, entro certi limiti. Con l’evoluzione del diritto umanitario internazionale, si è aggiunta la previsione che gruppi insorti che controllano stabilmente un territorio ben delimitato possano godere di un certo riconoscimento e di tutela giuridica.

Un ulteriore passo avanti è avvenuto durante il periodo post-coloniale, con l’inserimento, nell’articolo 1 del Protocollo Aggiuntivo I alle Convenzioni di Ginevra: i movimenti di liberazione nazionale ottennero un riconoscimento formale, in ambito di conflitti armati, del ruolo e dei diritti di alcuni movimenti non statali impegnati in lotte di liberazione o in conflitti interni, in virtù delle loro rivendicazioni di indipendenza e autodeterminazione.

Globalizzazione, tecnologia e rafforzamento degli attori non statali

Dopo la fine della Guerra fredda, tra la fine degli anni ’80 e l’inizio degli anni ’90, parallelamente all’allentamento della contrapposizione tra blocchi (Est e Ovest) e dei conflitti per procura, gli attori non statali acquistano ancor più rilevanza sulla scena internazionale. Da un lato, la creazione di una società civile transnazionale (rafforzata dalle nuove possibilità di comunicazione), la globalizzazione dell’economia e la maggiore consapevolezza delle sfide globali. Molte organizzazioni e istituzioni internazionali (oltre ad alcune entità private) hanno iniziato a esercitare un’influenza sempre più incisiva sulle politiche interne degli Stati.

Ad esempio, l’Organizzazione Mondiale del Commercio (OMC), la quale regola materie cruciali come le misure sanitarie e fitosanitarie e gli ostacoli tecnici al commercio (sulla base di accordi internazionali firmati a Marrakech nel 1994). Allo stesso modo, la creazione della Banca Mondiale fornisce uno standard di riferimento per orientare le scelte economiche dei governi, mentre il Comitato antiterrorismo del Consiglio di Sicurezza ONU incide sulla legislazione interna degli Stati in materia di sicurezza e lotta al terrorismo.

Parallelamente, le trasformazioni economiche, politiche e culturali innescate dal processo di Globalizzazione portarono alla proliferazione di tutta un’altra serie di attori che si avvantaggiano dall’erosione del potere ordinatore degli stati nazione. In tale contesto, Mary Kaldor ravvisava l’emergere di un “processo regressivo” rispetto a quello che ha portato alla formazione dello Stato moderno, in cui la legittimità politica tende ad affievolirsi e la violenza a privatizzarsi al punto da permettere l’emergere di una serie di entità di nuovi combattenti, praticamente indistinguibili da quelli legittimi.

Questo significa che, in una situazione di declino economico, diffusione di criminalità e corruzione, gli Stati con un’autorità centrale debole (o inesistente) perdono il controllo sugli strumenti di coercizione e dell’esercizio della forza. La conseguenza più immediata è che queste entità assumano spesso un ruolo da protagonisti nel controllo fisico del territorio, lo proteggono e sviluppano anche modelli parassitari per esercitare e ad inserirsi in modo parassitario in tutte le aree di vita dei cittadini.

In altre parole, dietro il fallimento di uno stato, viene a configurarsi una progressiva “privatizzazione della violenza”. In tal senso, l’autrice distingue tre principali tipologie di entità combattenti private, che si affiancano alle forze armate regolari (incluse quelle che operano sotto l’ombrello di organizzazioni internazionali come ONU, NATO ecc.) dei nuovi teatri di battaglia[2]:

  • Gruppi paramilitari: Sono gruppi armati organizzati e gerarchizzati di persone strutturati in modo simile a un corpo armato statale.
  • Unità di autodifesa: sono gruppi di uomini volontari, spesso senza armi e risorse, che si uniscono per difendere il proprio territorio.
  • Mercenari: include un gruppo abbastanza variegato che include singoli individui combattenti a contratto, unità combattenti e compagnie di sicurezza privata, reclutate a vario titolo dai governi o società multinazionali per esercitare controllo del territorio o difendere particolari interessi politici e economici.

In altre parole, quando parliamo di attori non statali ci si riferisce essenzialmente a due macrocategorie di entità: Gli attori non statali di tipo “entitativo” e gli attori privati. Nei primi rientrano tutte quelle entità che, pur non essendo stati, conservano caratteristiche statali o governative. Un esempio sono le organizzazioni internazionali o formazioni di Stati (come il G8) e gli attori sub-statali (come gli Stati federali). Gli attori privati invece, comprendono un insieme estremamente variegato di entità organizzative: alcune delle quali riconosciute dagli Stati, mentre altre sfuggono a ogni classificazione, in quanto più o meno formali, con o senza una chiara struttura gerarchica e, all’interno o all’esterno dei confini nazionali[3].

Interdipendenza tra Stati e attori non statali

Questi attori svolgono una vasta gamma di attività che, a seconda dei casi, possono rafforzare, competere o addirittura superare gli obiettivi e le iniziative dei governi nazionali e degli organismi multilaterali, tradizionalmente considerati il fondamento del sistema internazionale. Molti di essi agisce su più fronti contemporaneamente, ampliando in tal modo la loro influenza e il loro impatto complessivo. Inoltre, a volte esiste una stretta interdipendenza tra attori non statali, ma anche tra attori non statali e Stati.

Questo significa che, organizzazioni intergovernative o governative possono stipulare contratti con think tank per consulenze politiche, con ONG per l’erogazione di servizi o anche con milizie o gruppi armati per appaltare la difesa delle proprie infrastrutture o perpetrare specifici obiettivi politici. In altre parole, a un’estremità dello spettro si collocano imprese e organizzazioni le cui attività godono della piena approvazione e sostegno dei governi nazionali; all’altra estremità troviamo gruppi e movimenti considerati dalla maggior parte dei territori in cui operano come minacce all’ordine costituito. Nel mezzo si collocano tutta un’altra serie di attori con diverse finalità, con diversi gradi di controllo del territorio, che possono essere impiegati dagli stati per perseguire la propria agenda politica.

La letteratura esaminata sembra suggerire che, la motivazione della progressiva proliferazione e rilevanza di questi attori, è da rintracciarsi in una molteplicità di fattori. Sul piano economico, gli stati hanno progressivamente abbandonato l’ambizione, di dirigere dall’alto intere porzioni delle loro economie. I governi, sovraccarichi di compiti, che riconoscevano la scarsa dimensione dei propri mercati interni come base di competizione in un contesto internazionale sempre più aperto, si orientarono verso politiche di privatizzazione e di fusione transnazionale.

Inoltre, la ridotta capacità di adattamento delle istituzioni statali a un contesto internazionale sempre più frammentato, complesso e conteso. Questa crescente complessità sta rendendo questi attori sempre più importanti in quanto i governi stanno perdendo la capacità di soddisfare le aspettative delle proprie popolazioni e, di creare un universo simbolico in grado di strutturare identità nazionali solide. Contestualmente, molte delle istituzioni multilaterali che hanno costituito i pilastri fondamentali del sistema internazionale faticano a rispondere alle sfide emergenti e a soddisfare le richieste dell’opinione pubblica. A questo, si aggiunge l’inasprirsi della competizione strategica tra superpotenze che sta ulteriormente minando la cooperazione tra stati, sia a livello regionale sia internazionale, su temi di interesse globale (anche attraverso raggruppamenti statali).

Gli attori non statali si inseriscono progressivamente nel vuoto lasciato dagli stati fornendo tutta una serie di servizi alla popolazione (servizi sanitari, di supporto, di redistribuzione etc.) e, svolgendo sempre più spesso un ruolo multilaterale nella politica estera e nelle relazioni internazionali. Inoltre, il progresso tecnologico ha ulteriormente potenziato questi attori, migliorandone le capacità di erogare servizi e distribuirli, consentendo loro di attrarre finanziamenti e altre risorse a livello internazionale e, inserirsi sempre più capillarmente nel proprio contesto di riferimento.

Infatti, internet è stato il luogo di proliferazione di questi network, sia per interagire direttamente con le popolazioni locali sia per ampliare il proprio raggio d’azione anche oltre i confini nazionali. Infine, ha permesso anche di ampliarne l’ombrello operativo, permettendo loro di specializzarsi in operazioni nel cyberspazio che vanno dalla propaganda, al reclutamento, finanche ad operazioni offensive o di sorveglianza sempre più avanzate.

Un aspetto interessante è legato all’operatività degli attori non statali. Questi attori possiedono una serie vantaggi intrinseci che ne aumentano l’agilità operativa (rispetto gli apparati statali) e, di conseguenza, l’influenza, tra cui la concentrazione e la specializzazione su specifiche questioni. Inoltre, spesso dispongono di reti già consolidate che gli permettono di adeguarsi agevolmente alle dinamiche locali, guadagnarsi la fiducia delle popolazioni e sfruttare tale leva per fare pressione politica sugli stati e sulle organizzazioni internazionali.

La scarsa capacità degli stati di esercitare controllo su questi network consente a questi attori di spingersi oltre i limiti normativi o addirittura infrangerli. Pur non godendo dei privilegi e dei diritti propri degli attori politicamente sovrani, gli attori non statali riescono ad esercitare un potere economico, politico o sociale.

Questa agilità operativa ha portato nel tempo i governi e le istituzioni statali ad affidarsi sempre di più a questi attori per perseguire anche i propri obiettivi di politica nazionale e internazionale. Da un lato gli stati si avvalgono di questi attori per l’erogazione di alcuni servizi, per demandargli funzioni specifiche a livello internazionale, per svolgere ruoli altamente tecnici in contesti specifici. Basti pensare a come ambiti legati all’intelligence, alla sicurezza o alle operazioni militari, oggi non siano più appannaggio esclusivo degli stati ma spesso parte dei servizi offerti da aziende altamente qualificate.

Bellingcat, per esempio, si definisce un collettivo di analisti indipendenti che sfrutta informazioni open-source, tra cui immagini satellitari commerciali e metadati telefonici, per indagini che un tempo richiedevano risorse disponibili solo ai servizi d’intelligence nazionali. Team Jorge, azienda israeliana con un organico di ex ufficiali dei servizi e forze speciali internazionali, ha ammesso di aver interferito in diverse campagne presidenziali attraverso strumenti informatici mirati alla disinformazione.

Società di hacking come Intellexa offrono servizi di sorveglianza in mercati meno regolamentati, mentre la Israeliana NSO Group ha lavorato per diversi governi, finendo al centro di polemiche per l’utilizzo dei suoi software di sorveglianza a scopi di controllo politico. Infine, compagnie militari private come il Gruppo Wagner a cui gli Stati possono subappaltare vere e proprie porzioni del conflitto militare.

Dall’altro lato, esiste un altro insieme di attori non statali che possono costituire una minaccia concreta alla sicurezza di una nazione. Basti pensare alle diverse organizzazioni internazionali protagoniste dei diversi casi storici di terrorismo come lo Stato Islamico (ISIS), al-Qa‘ida, Hezbollah, ribelli Houthi che hanno inferto non poche preoccupazioni e danni alla sicurezza nazionale di diversi Stati, sviluppando network clandestini transnazionali.

Nel campo della criminalità organizzata, esiste un’intera pletora di organizzazioni impegnate nel traffico di droga (es Sinaloa e Jalisco Nueva Generacion), nella tratta di esseri umani etc. A questi si vanno ad aggiungere tutta una serie di attori sempre più rilevanti nel mondo della criminalità, come i gruppi di cybercriminali. Questi attori operano in un’area grigia, spesso sospesa fra interessi privati e sostegno governativo, sfumando la distinzione tra semplice cyber-crimine e operazioni sostenute da uno Stato.

Tuttavia, gli attori non statali perseguono finalità e interessi propri che possono divergere da quelli degli Stati-nazione, possono esercitare pressioni, corrompere o influenzare politicamente le istituzioni governative con cui collaborano. A seconda dell’attore e della situazione, questi attori possono stringere accordi con altri attori statali o non statali per perseguire i propri obiettivi, oppure agire per influenzare politiche estere alleate o partner. Allo stesso tempo potrebbero facilitare o addirittura innescare azioni o tendenze sociali orientate a destabilizzare un governo o a mettere in discussione le norme locali, nazionali o internazionali.

Questo approfondimento ha evidenziato come la globalizzazione, l’erosione del potere statuale e la trasformazione dei conflitti abbiano favorito l’ascesa di attori non statali capaci di operare nel cyberspazio, ridefinendo i confini dell’uso della forza e della responsabilità politica. L’analisi ha mostrato come tali soggetti possano essere impiegati come proxy strategici, collocandosi in una zona grigia tra guerra informativa, conflitto armato e competizione geopolitica. La riflessione proseguirà con un’analisi dedicata al modo in cui l’Iran ha strutturato il cyberspazio come dominio operativo, esaminandone architetture organizzative, dottrina e strategie di impiego. Per un inquadramento sistematico del tema, è inoltre disponibile il white paper gratuito “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani”, realizzato da Ivano Chiumarulo.

Note

[1] National Intelligence Council, “Non-State Actors Playing Greater Roles in Governance and International Affairs”, Memorandum NIO Perspective. Washington DC, 5 luglio 2023.

[2] Kaldor M., Le nuove guerre. La violenza organizzata nell’età globale, Carocci Editore, Roma, 2021, p.109.

[3] Wagner, Markus, Non-State Actors, Max Planck Encyclopedia of Public International Law, Rüdiger Wolfrum, ed., Oxford University Press, 2 Aprile 2009, consultabile sul sito SSRN.

Profilo Autore

Ivano Chiumarulo ricopre ruoli in ambito Cyber Intelligence presso società di consulenza ICT. Vanta un percorso formativo multidisciplinare, avendo conseguito una laurea in Criminologia e, successivamente, una in Sicurezza Internazionale. Ha consolidato la sua preparazione approfondendo tematiche di Human Intelligence e Computer Science.
Appassionato di Open Source Intelligence (OSINT), Offensive Security e Red Teaming, è attivamente coinvolto nella ricerca sulle nuove metodologie offensive nel panorama delle minacce e sulle loro implicazioni nel contesto geopolitico. Attualmente (2025) partecipa alle attività di ricerca della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare della Società Italiana di Intelligence (SOCINT).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/attori-non-statali/


Whistleblowing e ritorsioni: le sentenze del 2025 che cambiano le regole del gioco

Whistleblowing e ritorsioni non sono mai stati così al centro del dibattito giuridico e organizzativo italiano come nel 2025. In un solo anno, tre pronunce giurisprudenziali – del Tribunale di Milano, del Tribunale di Bergamo e della Corte di Cassazione – hanno ridisegnato il perimetro delle tutele per chi segnala illeciti, trasformando principi rimasti a lungo sulla carta in strumenti operativi con effetti concreti sui rapporti di lavoro, sui modelli organizzativi e, per estensione, sull’intera architettura di compliance delle organizzazioni pubbliche e private.

Per chi opera nella sicurezza informatica – CISO, SOC analyst, compliance officer, DPO – queste sentenze non sono un esercizio accademico. Il canale di segnalazione interno è un’infrastruttura critica tanto quanto un SIEM o un sistema di endpoint detection: se mal progettato, mal gestito o, peggio ancora, utilizzato come strumento di ritorsione indiretta, espone l’organizzazione a sanzioni fino a 50.000 euro, alla nullità degli atti disciplinari e a risarcimenti danni il cui quantum è destinato a crescere.

Questo articolo analizza le sentenze cardine del 2025, le colloca nel quadro normativo aggiornato alle Linee Guida ANAC n. 1/2025 sui canali interni e al piano ispettivo del Garante Privacy, e ne estrae le implicazioni operative per chi deve progettare, gestire e difendere i sistemi di segnalazione.

Il contesto: dal D.Lgs. 24/2023 alla giurisprudenza vivente

Il D.Lgs. 10 marzo 2023, n. 24, che ha recepito la Direttiva (UE) 2019/1937, ha introdotto un impianto normativo ambizioso: canali interni ed esterni di segnalazione, divieto di ritorsione, inversione dell’onere della prova, sanzioni amministrative. Eppure, nei primi due anni di applicazione, la giurisprudenza italiana ha faticato a dare corpo a queste tutele. Le prime sentenze di merito – come già accaduto in Germania con il Hinweisgeberschutzgesetz – hanno spesso privilegiato la posizione datoriale, mantenendo un’impostazione formalistica che scaricava sul lavoratore-segnalante l’intero onere probatorio.

Il 2025 segna un’inversione di tendenza netta. Non si tratta di un singolo precedente isolato, ma di una convergenza giurisprudenziale che, su piani diversi, consolida tre principi fondamentali: la presunzione di ritorsività basata sulla contiguità temporale, il danno morale presuntivo del whistleblower e i limiti soggettivi della tutela.

Whistleblowing e ritorsioni: la sentenza del Tribunale di Milano n. 1680/2025

La pronuncia del Tribunale di Milano del 6 giugno 2025 (n. 1680) rappresenta il primo vero spartiacque nella giurisprudenza italiana sul whistleblowing post-riforma. Un lavoratore del settore privato, dopo aver effettuato una segnalazione secondo le procedure previste dal D.Lgs. 24/2023, era stato sottoposto a procedimento disciplinare e licenziato per giusta causa con effetto immediato.

Il Tribunale ha dichiarato la nullità del licenziamento, riconoscendo la natura ritorsiva del provvedimento. Il passaggio chiave della motivazione riguarda l’applicazione dell’art. 17 del D.Lgs. 24/2023, che introduce il concetto di ritorsione qualificata: una deroga alla disciplina generale dell’onere probatorio, specificamente calibrata sul contesto del whistleblowing. In concreto, il giudice ha ritenuto che la stretta contiguità temporale tra segnalazione e licenziamento attivasse una presunzione legale di ritorsività, invertendo l’onere della prova.

Per il datore di lavoro, questo significa che non basta contestare la fondatezza della segnalazione: occorre dimostrare l’esistenza di motivi oggettivi, autonomi e completamente scollegati dalla segnalazione stessa. Una prova che, nella pratica, è estremamente difficile da fornire quando i due eventi – segnalazione e provvedimento disciplinare – sono ravvicinati nel tempo.

Whistleblowing e ritorsioni

Implicazione operativa per CISO e compliance officer: ogni azione disciplinare avviata nei confronti di un soggetto che abbia effettuato una segnalazione nei mesi precedenti deve essere sottoposta a un vaglio preventivo di compatibilità con la normativa whistleblowing. È consigliabile predisporre un registro cronologico delle segnalazioni e dei provvedimenti disciplinari, accessibile all’Organismo di Vigilanza, per prevenire contestazioni di contiguità temporale.

Il danno morale si presume: la sentenza del Tribunale di Bergamo n. 951/2025

Se Milano ha fissato il principio dell’inversione dell’onere della prova, Bergamo ha fatto un passo ulteriore. Con la sentenza n. 951 del 6 novembre 2025, il Tribunale ha per la prima volta riconosciuto un risarcimento economico a un whistleblower vittima di ritorsioni, qualificando il danno morale in termini presuntivi.

Il caso riguarda un’agente di polizia locale che aveva segnalato irregolarità nell’erogazione di buoni pasto, indennità di turno, permessi studio e nell’utilizzo di fondi regionali. In cambio, per tre anni ha subito isolamento, umiliazioni, dequalificazione professionale e un clima di ostilità sistematica da parte dei colleghi e del Comandante. Il Tribunale ha dichiarato la nullità delle azioni disciplinari, ha accertato la responsabilità dell’ente ai sensi dell’art. 2087 c.c. per il mantenimento di un ambiente lavorativo stressogeno e nocivo, e ha riconosciuto un risarcimento di 25.000 euro per danno morale.

La distinzione tra mobbing e responsabilità datoriale

Un aspetto particolarmente innovativo della pronuncia riguarda il superamento della categoria tradizionale del mobbing. La giudice ha riconosciuto che i comportamenti subiti dalla segnalante, pur non integrando gli estremi tecnici del mobbing per l’assenza di un intento persecutorio unitario, configuravano comunque una violazione dell’obbligo di sicurezza ex art. 2087 c.c. Non serve dimostrare un disegno persecutorio organico: è sufficiente che il datore di lavoro abbia tollerato o non prevenuto un ambiente ostile conseguente alla segnalazione.

La giudice ha inoltre valorizzato il ricorso alle presunzioni semplici e alle massime di comune esperienza: tre anni di umiliazioni e isolamento non possono che tradursi in una sofferenza intensa e in una lesione della dignità personale. Non è necessario produrre un accertamento medico-legale di danno biologico per ottenere il risarcimento del danno morale.

Il nodo irrisolto: l’adeguatezza del risarcimento

L’importo di 25.000 euro, pur rappresentando un precedente storico, apre un problema di coerenza con gli standard europei. La Direttiva (UE) 2019/1937 impone sanzioni effettive, proporzionate e dissuasive. La Convenzione OIL n. 190/2019 qualifica le ritorsioni come una forma di violenza sul lavoro da contrastare secondo il principio della tolleranza zero. Un risarcimento che copre poco più di 8.000 euro l’anno di sofferenza documentata rischia di non soddisfare il requisito della deterrenza, incentivando di fatto le organizzazioni a calcolare il costo della ritorsione come un rischio gestibile.

I confini della tutela: Cassazione n. 1880/2025 e l’uso improprio del whistleblowing

Il quadro non sarebbe completo senza la sentenza della Corte di Cassazione n. 1880 del 27 gennaio 2025, che ha tracciato con precisione i limiti soggettivi della tutela del segnalante. La Suprema Corte ha stabilito che le protezioni previste dal D.Lgs. 24/2023 non si applicano quando la segnalazione persegue scopi essenzialmente personali o si riduce a rivendicazioni inerenti al rapporto di lavoro nei confronti dei superiori.

La ratio è duplice: da un lato, tutelare il segnalante virtuoso che agisce nell’interesse dell’integrità dell’organizzazione; dall’altro, favorire l’emersione di illeciti dall’interno delle strutture pubbliche e private. Quando la segnalazione è strumentale a un conflitto personale, viene meno la funzione pubblica dell’istituto e, con essa, la giustificazione della tutela rafforzata.

Questa pronuncia è fondamentale per chi gestisce i canali di segnalazione: il gestore deve essere in grado di distinguere, in sede di esame preliminare, tra una segnalazione genuina e un utilizzo improprio dell’istituto. Una valutazione delicata, che richiede competenze giuridiche specifiche e che le nuove Linee Guida ANAC affidano a un soggetto dotato di autonomia, indipendenza e formazione adeguata.

Il Consiglio di Stato e il settore pubblico: sentenza n. 8079/2025

La sentenza del Consiglio di Stato (Sezione Sesta), n. 8079 del 17 ottobre 2025, ha consolidato il principio secondo cui la tutela dei lavoratori pubblici che segnalano illeciti deve essere una prerogativa dell’amministrazione stessa, non un onere che il dipendente è costretto a farsi riconoscere in sede giudiziaria. Il caso, riferito al comparto sicurezza, è particolarmente significativo perché si innesta su un settore tradizionalmente caratterizzato da rigide gerarchie e da una cultura della riservatezza che mal si concilia con la logica della segnalazione.

La pronuncia ribadisce che l’amministrazione è tenuta non solo a non ritorcersi contro il segnalante, ma a predisporre attivamente le condizioni affinché la segnalazione possa avvenire senza conseguenze negative. Un obbligo di protezione proattiva che si traduce in requisiti organizzativi precisi: formazione, canali sicuri, monitoraggio del clima interno successivo alla segnalazione.

Le Linee Guida ANAC n. 1/2025: dal principio alla procedura

Le sentenze del 2025 non operano nel vuoto. Il 26 novembre 2025, l’ANAC ha approvato le Linee Guida n. 1/2025 (Delibera n. 478) sui canali interni di segnalazione, completando il quadro regolatorio avviato nel 2023. Contestualmente, con la Delibera n. 479, ha aggiornato le Linee Guida sul canale esterno.

L’intervento nasce dalle criticità emerse nel primo biennio di applicazione del D.Lgs. 24/2023, documentate dal monitoraggio ANAC del 2024 e dalla consultazione pubblica. I numeri raccontano un sistema in crescita ma ancora fragile: nel 2024, ANAC ha aperto 1.350 fascicoli (970 dal settore pubblico, 243 dal privato); nel 2025, i fascicoli sono saliti a 1.931 (1.517 pubblici, 414 privati), con un incremento del 43%. Il dato del settore privato è particolarmente significativo se si considera che l’accesso al canale esterno ANAC ha natura sussidiaria.

Le novità operative più rilevanti

Le Linee Guida 2025 trasformano i principi generali del 2023 in regole operative vincolanti. Tra le novità più rilevanti per i professionisti della sicurezza informatica e della compliance:

  • Piattaforma informatica certificata: l’ente è tenuto ad adottare una piattaforma che garantisca cifratura dei dati a riposo, non tracciabilità della connessione dalla rete aziendale (firewall e proxy non devono registrare l’accesso al canale) e conformità ai requisiti dell’Agenzia per la Cybersicurezza Nazionale.
  • Gestore autonomo e formato: il soggetto incaricato della gestione delle segnalazioni deve possedere competenze giuridiche, conoscenza della normativa privacy e del funzionamento dell’ente, oltre a operare in piena autonomia. In caso di conflitto di interessi, deve essere sostituito.
  • Coinvolgimento sindacale obbligatorio: il mancato coinvolgimento delle organizzazioni sindacali nella definizione delle procedure rende la procedura non conforme e sanzionabile da ANAC.
  • Integrazione con il Modello 231: per gli enti che adottano un MOG, l’adeguamento è imprescindibile sotto tre profili: canale interno conforme, divieto espresso di ritorsione, sistema disciplinare aggiornato con sanzioni per violazioni della normativa whistleblowing.
  • Sanzioni da 10.000 a 50.000 euro: per ritorsioni accertate, ostruzione delle segnalazioni, violazione della riservatezza, mancata istituzione dei canali o procedure non conformi.

Il Garante Privacy entra in campo: piano ispettivo e DPIA obbligatoria

Un ulteriore livello di pressione regolatoria proviene dal Garante per la protezione dei dati personali. Con la deliberazione n. 451 del 4 agosto 2025, l’Autorità ha inserito i sistemi di gestione delle segnalazioni tra le otto aree prioritarie del piano ispettivo per il secondo semestre 2025, prevedendo almeno 35 controlli mirati. L’attenzione del Garante si concentra sulla conformità al GDPR dei trattamenti connessi al whistleblowing: registro dei trattamenti, DPIA obbligatoria, informative aggiornate, misure tecniche di pseudonimizzazione e cancellazione sicura dei dati.

Per i CISO, questo significa che il canale di segnalazione non è solo un tema di compliance normativa, ma un asset da proteggere con lo stesso rigore applicato ai sistemi critici. Un data breach che coinvolga l’identità di un segnalante avrebbe conseguenze devastanti non solo sotto il profilo sanzionatorio, ma anche sul piano della fiducia organizzativa: nessun dipendente segnalerà mai più nulla in un’organizzazione che non ha saputo proteggere chi ha avuto il coraggio di parlare.

Il Whistleblower Tool europeo per l’AI Act: la governance multilivello

Il 24 novembre 2025, l’European AI Office ha lanciato un Whistleblower Tool dedicato al Regolamento sull’Intelligenza Artificiale. Lo strumento consente a chiunque di segnalare in modo sicuro e riservato presunte violazioni dell’AI Act direttamente alla Commissione europea, bypassando le strutture nazionali.

Per le imprese italiane, già impegnate nell’adeguamento alle Linee Guida ANAC e alla Legge 132/2025 sull’intelligenza artificiale, si configura una governance a tre livelli: canale interno aziendale, canale esterno ANAC, canale europeo AI Office. Non si tratta di duplicare presidi, ma di costruire un’architettura integrata in cui ogni canale è presidiato e monitorato. Il rischio concreto è che un segnalante, trovando inadeguato il canale interno, si rivolga direttamente all’autorità sovranazionale, con effetti reputazionali e regolatori amplificati.

Whistleblowing e ritorsioni: implicazioni per la cybersecurity

La convergenza tra normativa whistleblowing e sicurezza informatica è più profonda di quanto appaia a prima vista. Il canale di segnalazione è, a tutti gli effetti, un sistema informativo che tratta dati ad altissima sensibilità: l’identità del segnalante, il contenuto della segnalazione, l’identità della persona segnalata. Un compromesso di questi dati non è un incidente IT ordinario; è un evento che mina la capacità dell’organizzazione di intercettare illeciti futuri.

Le Linee Guida ANAC 2025 richiedono esplicitamente:

  • Cifratura dei dati a riposo e in transito;
  • Non tracciabilità dell’accesso al canale dalla rete aziendale;
  • Generazione di un key code per comunicazioni riservate senza rivelare l’identità;
  • Segregazione degli accessi: solo il gestore può accedere alle segnalazioni relative al proprio ente;
  • DPIA conforme al GDPR, con parere del Garante Privacy.

Per il CISO, queste non sono solo specifiche tecniche: sono requisiti il cui mancato rispetto espone l’organizzazione a sanzioni da parte di ANAC e del Garante simultaneamente. La progettazione del canale deve coinvolgere fin dall’inizio il security team, il DPO e la funzione compliance, secondo un approccio security-by-design e privacy-by-design.

Quadro sinottico: le sentenze chiave del 2025

Whistleblowing e ritorsioni

Prospettive: cosa aspettarsi nel 2026

Il 2025 ha posto le fondamenta; il 2026 sarà l’anno dell’applicazione sistemica. Tre dinamiche meritano attenzione.

La prima è l’evoluzione del quantum risarcitorio. La sentenza di Bergamo ha aperto un varco, ma l’importo riconosciuto è lontano dagli standard europei. È ragionevole attendersi che i tribunali italiani, sotto la pressione della giurisprudenza della Corte di Giustizia UE e dei principi della Convenzione OIL n. 190/2019, adeguino progressivamente gli importi verso una funzione realmente deterrente.

La seconda riguarda l’enforcement congiunto ANAC-Garante Privacy. Con il piano ispettivo del Garante e il consolidamento del potere sanzionatorio di ANAC, le organizzazioni che non hanno ancora adeguato i propri canali interni si trovano esposte a un doppio fronte di controllo. La campagna europea Open the Whistle, lanciata in occasione del World Whistleblower Day 2025, segnala una volontà istituzionale di normalizzare culturalmente la segnalazione.

La terza dinamica è tecnologica: l’integrazione tra canali di segnalazione e sistemi di intelligenza artificiale. Il Whistleblower Tool dell’AI Office europeo anticipa un futuro in cui la segnalazione di violazioni algoritmiche diventerà routinaria. Le organizzazioni che adottano sistemi di AI devono già oggi predisporre procedure per la segnalazione di bias, discriminazioni automatizzate e violazioni degli obblighi di trasparenza previsti dalla Legge 132/2025.

Conclusioni

Le sentenze del 2025 hanno trasformato il whistleblowing e ritorsioni da tema prevalentemente teorico a questione operativa con ricadute immediate sull’organizzazione aziendale, sulla sicurezza dei sistemi informativi e sulla governance complessiva. L’inversione dell’onere della prova, il danno morale presuntivo, la responsabilità datoriale anche in assenza di mobbing tecnico: sono principi che impongono un ripensamento profondo del modo in cui le organizzazioni progettano, gestiscono e difendono i propri canali di segnalazione.

Per i professionisti della cybersecurity e della compliance, il messaggio è chiaro: il canale di whistleblowing non è un adempimento burocratico da delegare e dimenticare. È un presidio di legalità che richiede investimenti tecnologici, competenze dedicate e una cultura organizzativa in cui segnalare non sia un atto di coraggio, ma una prassi ordinaria e protetta. Chi saprà costruire questo ecosistema avrà un vantaggio competitivo reale; chi lo ignorerà, troverà le sentenze del 2025 non come monito, ma come anticipazione del proprio contenzioso futuro.

Le regole del gioco sono cambiate. Il whistleblowing e le ritorsioni sono oggi al centro di un sistema di tutele che la giurisprudenza ha reso vivo e operativo. È tempo di adeguarsi.

Fonti e riferimenti normativi

D.Lgs. 10 marzo 2023, n. 24 – Attuazione della Direttiva (UE) 2019/1937

Direttiva (UE) 2019/1937 – Protezione delle persone che segnalano violazioni del diritto dell’Unione

Delibera ANAC n. 478 del 26 novembre 2025 – Linee Guida n. 1/2025 sui canali interni

Delibera ANAC n. 479 del 26 novembre 2025 – Aggiornamento Linee Guida canale esterno

Parere Garante Privacy del 9 ottobre 2025 – Sugli schemi di Linee Guida ANAC

ANAC – Relazione annuale 2025 al Parlamento (presentata il 20 maggio 2025)

Tribunale di Milano, sentenza n. 1680/2025 – Inversione onere della prova

Tribunale di Bergamo, sentenza n. 951/2025 – Risarcimento danno morale

Corte di Cassazione, sentenza n. 1880/2025 – Limiti soggettivi della tutela

Consiglio di Stato, sentenza n. 8079/2025 – Obbligo proattivo di tutela nel settore pubblico

Commissione Europea – Whistleblower Tool per l’AI Act (24 novembre 2025)

Transparency International Italia – Commento alle Linee Guida ANAC 2025

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/whistleblowing-e-ritorsioni/


Davvero si può fare “jailbreak” a un caccia F-35?


Durante un’intervista in un podcast, il segretario di Stato olandese alla Difesa Gijs Tuinman ha sostenuto che un F-35 potrebbe essere “jailbreakato” “proprio come un iPhone”, nel contesto di una domanda molto concreta: cosa accadrebbe se, per ragioni politiche o strategiche, gli Stati Uniti smettessero di fornire supporto e aggiornamenti software agli alleati europei. Il punto non è la battuta ad effetto, ma il tema che porta con sé: il controllo del software come leva di potere operativo.

Tuinman ha continuato ricordando che l’F-35 è un programma multinazionale, con contributi industriali significativi anche fuori dagli USA, e che questa interdipendenza rende il velivolo, a suo dire, un “prodotto condiviso”. La realtà però è che, anche in un ecosistema cooperativo, l’accesso ai livelli più sensibili del software e della catena di aggiornamento resta storicamente fortemente centralizzato.

Che cosa significa davvero “jailbreak” su un sistema d’arma
Solitamente, quando parliamo di “jailbreak” ci si riferisce alla rimozione di vincoli imposti da un vendor per installare software non autorizzato o accedere ad aree riservate di un prodotto. Trasportare questa idea su un caccia di quinta generazione è tecnicamente e operativamente più complesso: non si parla solo di “installare un’app”, ma di intervenire su architetture critiche, catene di firme, procedure di validazione, sicurezza funzionale e requisiti di certificazione. Per questo diversi commentatori hanno letto la frase come una provocazione politica o un messaggio negoziale più che come un’indicazione tecnica.

Perché non è un iPhone: barriere di accesso e ricerca quasi impossibili
Un elemento sottolineato da chi fa penetration test in ambito aeronautico è la differenza strutturale tra hardware consumer e piattaforme militari. La comunità di ricerca che “stressa” i dispositivi di massa non esiste, di fatto, per i caccia: l’accesso fisico è rarissimo, rigidamente controllato e i vincoli di sicurezza e segretezza rendono improbabile che eventuali tecniche diventino pubbliche. In altre parole, anche se vulnerabilità o percorsi di aggiramento esistessero, sarebbe molto meno probabile che emergano come avviene nel mondo smartphone.

Sovranità operativa vs sicurezza: una tensione inevitabile
La discussione si intreccia con il modo in cui l’F-35 è stato gestito nel tempo: aggiornamenti, manutenzione e supporto sono stati storicamente orchestrati tramite sistemi di gestione della flotta e della logistica come ALIS (Autonomic Logistics Information System), citato anche nel dibattito mediatico che ha seguito le parole di Tuinman. Qui la posta in gioco non è solo la “patch”, ma l’intero ciclo di vita digitale del velivolo: configurazioni, diagnostica, documentazione tecnica, pacchetti di aggiornamento e dipendenze di supply chain.

Qualsiasi apertura al “software terzo” su piattaforme militari entra in collisione con esigenze opposte: da una parte la sovranità e la continuità operativa, dall’altra la riduzione del rischio di compromissione e di interferenze non autorizzate. Più autonomia per l’operatore significa anche più superficie di responsabilità: integrazioni, update e hardening diventano un problema locale, non più delegabile al prime contractor. Ed è esattamente qui che il tema “jailbreak” diventa delicato: l’autonomia tecnica può essere desiderabile in scenari geopolitici instabili, ma aumenta l’esposizione se governance, sicurezza e assurance non sono allo stesso livello.

Il precedente che tutti citano: l’eccezione israeliana
Nel dibattito torna spesso Israele, indicato come l’unico Paese ad aver negoziato margini più ampi per integrare componenti e software nazionali sulla propria variante, l’F-35I “Adir”. Le fonti descrivono questa eccezione come un equilibrio tra esigenze di personalizzazione e limiti imposti per non toccare i “cuori” più sensibili del sistema. È un precedente importante perché dimostra che spazi di autonomia possono esistere, ma come eccezione negoziata, non come default per tutti gli operatori.

Il fantasma del “kill switch” e l’effetto sulla fiducia europea
Le parole di Tuinman arrivano in un clima già carico: negli ultimi mesi/anni, a ondate, in Europa sono riemerse paure legate alla possibilità che gli USA possano limitare capacità, supporto o aggiornamenti dei sistemi avanzati venduti agli alleati. Al di là della verifica tecnica di un “interruttore remoto”, la questione cruciale è la fiducia: quanto controllo accetti di cedere quando compri una piattaforma definita dal software?

La notizia è meno relegata al mondo della difesa e dell’aviazione di quanto non sembri. L’F-35 è l’esempio estremo di una tendenza generale: prodotti sempre più complessi, vincolati a ecosistemi di aggiornamento, telemetria, autenticazione e supply chain, dove il confine tra manutenzione, sicurezza e controllo industriale si assottiglia. La provocazione del “jailbreak” rende evidente che, anche nel mondo difesa, la domanda sta cambiando: non è più solo “quanto è avanzato l’hardware”, ma chi governa il software, per quanto tempo e a quali condizioni geopolitiche.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/18/davvero-si-puo-fare-jailbreak-a-un-caccia-f-35/?utm_source=rss&utm_medium=rss&utm_campaign=davvero-si-puo-fare-jailbreak-a-un-caccia-f-35


EDR killer BYOVD: il ransomware che spegne le difese endpoint

EDR killer BYOVD non è un concetto nuovo. Ma nel febbraio 2026 è diventato qualcosa di diverso: non più una tecnica di nicchia riservata ai gruppi APT più sofisticati, bensì lo strumento standard – quasi banale – con cui il ransomware acceca le difese endpoint prima ancora di cifrare il primo file.

Nelle prime due settimane di febbraio 2026 sono accaduti due eventi che, presi insieme, segnano un punto di non ritorno. Il primo: Huntress ha documentato un’intrusione in cui gli attaccanti hanno utilizzato un driver del tool forense EnCase – con certificato scaduto nel 2010 e successivamente revocato – per terminare 59 prodotti di sicurezza endpoint dalla modalità kernel. Il secondo: il Symantec and Carbon Black Threat Hunter Team ha rivelato che un ransomware emergente battezzato Reynolds ha integrato un driver vulnerabile direttamente nel proprio payload, fondendo evasione difensiva e cifratura in un unico binario.

La convergenza di questi due episodi racconta una storia che va ben oltre il singolo incidente. Racconta il fallimento strutturale di un modello di sicurezza endpoint su cui le organizzazioni hanno investito miliardi, e che gli attaccanti stanno imparando a spegnere con un driver firmato di vent’anni fa.

Che cos’è il BYOVD e perché funziona ancora nel 2026

La tecnica Bring Your Own Vulnerable Driver – BYOVD – è concettualmente disarmante nella sua semplicità. L’attaccante non scrive un driver malevolo, non cerca di aggirare la firma digitale, non sfrutta uno zero-day nel kernel. Porta con sé un driver perfettamente legittimo, firmato da un vendor riconosciuto, che contiene una vulnerabilità nota. Poiché il driver è firmato, Windows lo carica senza protestare. Una volta in esecuzione nello spazio kernel, l’attaccante sfrutta la falla del driver per terminare i processi di sicurezza con privilegi di sistema.

Il meccanismo tecnico si articola in passaggi precisi. Il malware deposita il driver vulnerabile su disco, tipicamente mascherandolo come componente OEM legittimo. Registra il driver come servizio kernel di Windows, garantendosi persistenza al riavvio. Una volta caricato, il driver espone un’interfaccia IOCTL (Input/Output Control) che consente ai processi in user-mode di inviare comandi con privilegi kernel. A quel punto, il malware compila un elenco dei processi di sicurezza da terminare – nell’incidente documentato da Huntress, l’elenco comprendeva 59 prodotti tra EDR e antivirus – e li uccide uno per uno, in un ciclo continuo con intervallo di un secondo che impedisce qualsiasi riavvio automatico del processo protettivo.

Il risultato è che l’attaccante opera “al buio”: nessun alert, nessuna telemetria, nessun rilevamento comportamentale. L’EDR non è stato aggirato; è stato spento.

Ciò che rende questa tecnica devastante nel 2026 non è la sua novità – il BYOVD è documentato da anni nel framework MITRE ATT&CK sotto T1068 e T1562.001 – ma la sua industrializzazione. Come ha osservato Broadcom/Symantec nel report sul ransomware Reynolds, il BYOVD è oggi di gran lunga la tecnica di evasione difensiva più utilizzata dagli operatori ransomware.

Il caso Huntress: un driver forense del 2006 che spegne 59 EDR nel 2026

All’inizio di febbraio 2026, i ricercatori di Huntress hanno risposto a un incidente che illustra perfettamente il paradosso del BYOVD. Gli attaccanti hanno ottenuto l’accesso iniziale tramite credenziali compromesse di una VPN SonicWall SSL priva di autenticazione multifattore. Fin qui, nulla di sorprendente: credenziali rubate e assenza di MFA sono il biglietto d’ingresso standard per il ransomware nel 2026.

La fase successiva è quella che merita attenzione. Gli attaccanti hanno distribuito un EDR killer personalizzato che conteneva, codificato al suo interno, il driver kernel EnPortv.sys – un componente dell’EnCase forensic suite sviluppato da Guidance Software. Questo driver era stato firmato con un certificato emesso il 15 dicembre 2006, scaduto il 31 gennaio 2010 e successivamente revocato.

Eppure Windows lo ha caricato. Come è possibile?

La risposta sta in una scelta architetturale che Microsoft ha fatto nel 2015 per garantire la retrocompatibilità. A partire da Windows 10 versione 1607, tutti i nuovi driver kernel devono essere firmati tramite il Hardware Dev Center di Microsoft. Tuttavia, per non rompere il software legacy, è stata introdotta un’eccezione: i driver firmati con certificati emessi prima del 29 luglio 2015, che si concatenano a un’autorità di certificazione cross-signed supportata, possono ancora essere caricati. Il driver EnCase rientra pienamente in questa eccezione.

C’è un secondo meccanismo che sigilla il problema. Come hanno spiegato i ricercatori di Huntress: quando il codice è firmato con un timestamp, Windows valida la firma rispetto al momento in cui è stata creata, non rispetto alla data corrente. Poiché il driver è stato timestampato quando il certificato era ancora valido, la firma rimane valida a tempo indeterminato. Il kernel, inoltre, non verifica le Certificate Revocation List al boot, per ragioni di performance.

Il risultato netto è che un driver con certificato scaduto da 16 anni e revocato continua a caricarsi ed eseguirsi nello spazio kernel di qualsiasi sistema Windows moderno.

Una volta caricato, il driver esponeva l’interfaccia IOCTL 0x223078 (KillProc). Il componente in user-mode apriva un handle verso il dispositivo del driver (\.\OemHwUpd) e inviava i PID dei processi target tramite DeviceIoControl. Il driver, operando in kernel-mode, invocava ZwOpenProcess con accesso PROCESS_TERMINATE seguito da ZwTerminateProcess. Quando il codice kernel-mode chiama le funzioni Zw*, il wrapper imposta PreviousMode a KernelMode, segnalando che i parametri provengono da una sorgente fidata: Windows salta interamente la validazione di sicurezza che applicherebbe ai chiamanti in user-mode.

L’EDR killer compilava un elenco interno di 59 processi di sicurezza associati ai principali vendor – tra cui Avast, CrowdStrike Falcon, Cortex XDR, Sophos, HitmanPro.Alert e Symantec – utilizzando hash dei nomi dei processi per l’identificazione. Il kill loop, eseguito con un intervallo di un secondo, terminava immediatamente qualsiasi processo di sicurezza che tentasse di riavviarsi.

Un dettaglio tecnico particolarmente ingegnoso: l’EDR killer non conservava il driver come byte grezzi. Utilizzava uno schema di codifica basato su un dizionario di 256 parole inglesi incorporate nel binario, dove ogni parola corrispondeva a un valore di byte specifico. Il payload codificato appariva come testo inglese innocuo, eludendo efficacemente gli strumenti di analisi statica. Una volta decodificato, il malware scriveva il driver su disco sotto un percorso che imitava un componente OEM legittimo, nascondeva il file e copiava i timestamp da un file di sistema reale per integrarsi con l’ambiente.

L’attacco è stato interrotto prima del deployment del ransomware, ma il messaggio è inequivocabile: con un driver di vent’anni fa, un attaccante può accecare l’intero stack di sicurezza endpoint.

Reynolds: quando il ransomware porta l’EDR killer nel proprio DNA

Se l’incidente documentato da Huntress rappresenta il modello classico – EDR killer come tool separato, dispiegato prima del ransomware – il caso Reynolds, analizzato dal Symantec and Carbon Black Threat Hunter Team e reso pubblico il 10 febbraio 2026, segna un’evoluzione tattica significativa.

Reynolds è una famiglia ransomware emergente che ha integrato il componente BYOVD direttamente all’interno del payload di cifratura. Il driver vulnerabile utilizzato è NSecKrnl di NsecSoft, affetto dalla vulnerabilità CVE-2025-68947, che consente la terminazione arbitraria dei processi senza verifica dei permessi adeguati. Lo stesso driver era stato precedentemente usato dal gruppo Silver Fox per distribuire il RAT ValleyRAT.

Al momento dell’esecuzione, Reynolds deposita il driver NSecKrnl.sys in una directory di sistema, lo carica nello spazio kernel e lo utilizza per terminare i processi di sicurezza di Avast, CrowdStrike Falcon, Palo Alto Networks Cortex XDR, Sophos e Symantec Endpoint Protection. Solo dopo aver reso cieche le difese, il ransomware avvia la routine di cifratura, aggiungendo l’estensione “.locked” ai file compromessi.

L’integrazione presenta vantaggi tattici evidenti. Come ha osservato Dick O’Brien, principal intelligence analyst di Symantec, rilasciare un unico file anziché due è più silenzioso e riduce le probabilità di rilevamento. Inoltre, eliminando l’intervallo temporale tra il dispiegamento dell’EDR killer e l’esecuzione del ransomware, si chiude la finestra in cui i difensori potrebbero intervenire.

Tuttavia, questa integrazione comporta anche un rischio per l’attaccante: consolidare evasione difensiva e cifratura in un’unica catena di esecuzione aumenta la densità comportamentale del binario, incrementando la probabilità di rilevamento da parte di soluzioni con monitoraggio comportamentale avanzato. Non a caso, nell’incidente analizzato da Symantec, il prodotto endpoint dell’azienda ha continuato a funzionare nonostante il tentativo di terminazione. Sophos, da parte sua, ha dichiarato a The Hacker News di disporre di protezioni di blocco contro questo specifico driver dal novembre 2025 e di safeguard proattivi contro il payload da diversi anni – un’indicazione che i vendor più maturi stanno evolvendo le difese, ma anche che la corsa tra attaccanti e difensori è continua.

Dopo l’iniziale attribuzione a Black Basta – basata sulla somiglianza delle TTP – un’analisi più approfondita ha portato Symantec a classificare Reynolds come famiglia ransomware distinta. Non è chiaro se rappresenti un rebrand o uno spin-off di Black Basta, ma l’evoluzione tattica che porta con sé è indipendente dall’attribuzione: il BYOVD integrato nel payload è una tendenza, non un caso isolato.

Lo stesso report di Broadcom ha osservato che la pratica di incorporare la componente di evasione difensiva direttamente nel payload ransomware non è del tutto inedita: era stata documentata in un attacco Ryuk nel 2020 e in un incidente legato a un ransomware meno noto chiamato Obscura alla fine di agosto 2025. Tuttavia, ciò che distingue Reynolds è la maturità dell’integrazione e il suo posizionamento in un ecosistema dove il BYOVD embedded potrebbe diventare requisito standard per attrarre affiliati nei programmi RaaS.

EDRKillShifter e la collaborazione cross-gang: il BYOVD come lingua franca del ransomware

Il fenomeno dell’EDR killer BYOVD non si esaurisce nei due episodi di febbraio 2026. Per comprenderne la portata sistemica, è necessario guardare a ciò che ESET ha documentato nel marzo 2025: la scoperta di EDRKillShifter, un tool EDR killer sviluppato e mantenuto da RansomHub come parte integrante del proprio programma Ransomware-as-a-Service.

EDRKillShifter è un software specializzato che utilizza la tecnica BYOVD per disabilitare i prodotti EDR sugli endpoint compromessi. Ciò che lo rende particolarmente significativo è la decisione di RansomHub di offrirlo direttamente ai propri affiliati – una scelta rara nel panorama RaaS, dove tipicamente gli affiliati devono procurarsi autonomamente gli strumenti per l’evasione difensiva.

La scoperta più rilevante di ESET, tuttavia, riguarda la diffusione cross-gang dello strumento. Tracciando l’uso di specifici campioni di EDRKillShifter, i ricercatori hanno identificato un singolo threat actor – denominato QuadSwitcher – che ha condotto attacchi per conto di quattro diverse operazioni ransomware: RansomHub, Play, Medusa e BianLian. Tutti gli attacchi coinvolgevano gli stessi campioni di EDRKillShifter e gli stessi server C2.

Il fatto che Play e BianLian – gang che operano tradizionalmente sotto modelli RaaS chiusi, basati sulla fiducia a lungo termine – utilizzino strumenti di un rivale come RansomHub suggerisce un livello di collaborazione senza precedenti nell’ecosistema ransomware. Come hanno teorizzato i ricercatori ESET, membri fidati di Play e BianLian stanno collaborando con rivali e riutilizzando gli strumenti ricevuti nelle proprie operazioni.

Questa dinamica trasforma l’EDR killer BYOVD da strumento tattico a infrastruttura condivisa dell’ecosistema ransomware. Non è più una capacità proprietaria di un singolo gruppo: è una commodity, un servizio, una lingua franca del cybercrime organizzato.

Perché Windows non può semplicemente “risolvere” il problema

Qualsiasi professionista della sicurezza, a questo punto, si pone la domanda ovvia: perché Microsoft non blocca semplicemente i driver con certificati scaduti o revocati?

La risposta è più complessa di quanto sembri e tocca uno dei trade-off più delicati dell’architettura Windows: la retrocompatibilità.

L’eccezione per i driver firmati prima del 29 luglio 2015 non è un bug – è una policy deliberata. Milioni di dispositivi hardware in produzione dipendono da driver legacy firmati con certificati di quel periodo. Revocare unilateralmente l’eccezione significherebbe potenzialmente causare crash di sistema, schermate blu e malfunzionamenti hardware su una scala difficile da quantificare.

Microsoft ha scelto un approccio alternativo: la Vulnerable Driver Blocklist, una lista di driver noti come vulnerabili o malevoli, implementata come policy Windows Defender Application Control (WDAC). A partire da Windows 11 versione 22H2, questa blocklist è abilitata di default su tutti i dispositivi. Viene aggiornata con ogni release principale di Windows, tipicamente una o due volte l’anno.

Il problema evidente di questo approccio è che è intrinsecamente reattivo: solo i driver già noti come weaponizzati finiscono nella lista. Ogni nuovo driver vulnerabile scoperto dagli attaccanti ha una finestra di esposizione fino al prossimo aggiornamento. In un ecosistema dove esistono centinaia di migliaia di driver firmati accumulati in decenni di sviluppo hardware, la superficie di attacco potenziale è virtualmente illimitata.

C’è poi un secondo problema, documentato nel CVE-2025-59033: la blocklist, implementata come policy WDAC, presenta un comportamento diverso a seconda che HVCI sia attivo o meno. Sui sistemi senza HVCI, alcune voci della blocklist che specificano il TBS hash del certificato insieme a qualificatori FileAttribRef (come nome del file o versione) possono non essere bloccate correttamente. Microsoft ha contestato l’assegnazione del CVE, affermando che la blocklist è progettata per funzionare con HVCI attivo e che i sistemi senza HVCI dovrebbero utilizzare App Control con policy personalizzate.

Ma questo sposta il problema anziché risolverlo: nella realtà operativa, HVCI non è attivo sulla maggioranza degli endpoint enterprise. Molte organizzazioni lo disabilitano per ragioni di compatibilità con driver legacy, impatto sulle performance o, più semplicemente, perché non ne conoscono l’esistenza o la funzione. Il risultato è una protezione che esiste sulla carta ma non nel data center.

L’inventario degli strumenti: gli EDR killer che stanno ridefinendo il playbook ransomware

Il panorama degli EDR killer BYOVD nel 2026 è variegato e in rapida espansione. Comprenderne la tassonomia è essenziale per chi deve costruire strategie difensive.

TrueSightKiller sfrutta il driver truesight.sys ed è uno degli strumenti pubblicamente disponibili più utilizzati nelle intrusioni ransomware recenti.

AuKill, documentato da Sophos, utilizza una versione obsoleta del driver impiegato dall’utility Microsoft Process Explorer per disabilitare i processi EDR prima del deployment del ransomware.

Poortry (noto anche come BurntCigar) è un driver malevolo frequentemente impiegato insieme al loader Stonestop. A differenza dei tool precedenti, Poortry è stato firmato con certificati rubati o ottenuti fraudolentemente, aggiungendo un ulteriore livello di sofisticazione.

GhostDriver e Warp AVKiller completano l’arsenale più frequentemente osservato, con quest’ultimo che sfrutta un driver anti-rootkit di Avira per disabilitare i prodotti di sicurezza.

Un caso particolarmente emblematico della diversificazione in atto riguarda il gruppo Interlock, che ha sviluppato un tool denominato “Hotta Killer” per sfruttare un zero-day in un driver anti-cheat gaming – GameDriverx64.sys, tracciato come CVE-2025-61155 – in attacchi BYOVD contro organizzazioni del settore educativo in UK e USA. L’intrusione, analizzata da FortiGuard, è particolarmente istruttiva perché illustra la convergenza di più tecniche offensive in un’unica campagna: l’accesso iniziale è avvenuto tramite tattiche di social engineering ClickFix per distribuire il payload MintLoader, seguito dal deployment del RAT NodeSnake per il movimento laterale, e infine dall’uso di Hotta Killer per disabilitare le difese prima della cifratura.

Il driver, rinominato UpdateCheckerX64.sys, veniva caricato come servizio kernel e comunicava tramite un link simbolico, esponendo un IOCTL (0x222040) con un magic flag (0xFA123456) per terminare i processi di sicurezza. Il caso Interlock è significativo perché dimostra che gli attaccanti non si limitano più ai driver di sicurezza o forensics: qualsiasi driver firmato con accesso kernel – inclusi quelli dei videogiochi – è un potenziale vettore BYOVD.

La portata del fenomeno ha spinto la Cyber Security Agency di Singapore (CSA) a pubblicare un advisory dedicato agli EDR killer, segnalando che almeno otto gruppi ransomware utilizzano attivamente strumenti di questo tipo. L’advisory ha evidenziato caratteristiche chiave condivise tra i tool: framework collaborativo tra gang, randomizzazione dei nomi dei driver, capacità di auto-scompattamento in memoria e uso di certificati rubati o scaduti.

La lista non è statica. Come ha evidenziato la ricerca di ESET su RansomHub, i ricercatori hanno osservato un aumento marcato nell’uso di EDR killer derivati da proof-of-concept pubblici, mentre il set di driver abusati rimane relativamente fisso. Cisco Talos ha analizzato sistematicamente le classi di vulnerabilità tipicamente sfruttate nei driver Windows, confermando che lo sfruttamento è migrato dal dominio degli attori avanzati a quello delle minacce commodity, in primis il ransomware. Questo significa che la barriera d’ingresso per sviluppare un EDR killer personalizzato è in caduta libera: chiunque abbia competenze di sviluppo Windows di livello intermedio può assemblarne uno partendo da codice disponibile su repository pubblici e proof-of-concept documentati.

Il paradosso dell’EDR e il debito del driver legacy

C’è un’ironia crudele nella situazione attuale. L’Endpoint Detection and Response è il prodotto di sicurezza su cui le organizzazioni investono di più, il pilastro su cui costruiscono la propria postura difensiva. I vendor EDR hanno sviluppato capacità sempre più sofisticate: rilevamento comportamentale, machine learning, analisi della memoria, threat hunting automatizzato.

Ma tutto questo sofisticato apparato tecnologico opera in user-mode. E un singolo driver vulnerabile caricato in kernel-mode ha il potere di spegnerlo completamente, bypassando ogni protezione, incluso Protected Process Light (PPL), il meccanismo che dovrebbe impedire la terminazione dei processi di sicurezza critici.

Il BYOVD come tecnica EDR killer sfrutta un debito architetturale che si è accumulato in decenni di sviluppo dell’ecosistema Windows. Ogni driver firmato legittimamente in vent’anni di storia informatica è un potenziale strumento nelle mani di un attaccante. E poiché questi driver erano progettati per scopi legittimi – forensics, gestione hardware, anti-rootkit, anti-cheat gaming – nessuno ha mai pensato di limitare le loro capacità kernel-mode in modo granulare.

Questo debito del driver legacy è strutturalmente analogo al debito tecnico nel software: una scelta ragionevole al momento della progettazione che diventa un rischio crescente con il passare del tempo. La differenza è che il debito tecnico nel software si paga con costi di manutenzione; il debito del driver legacy si paga con intrusioni ransomware riuscite.

Contromisure operative: cosa funziona davvero e cosa è un’illusione

Definito il problema nella sua dimensione reale, è necessario analizzare le contromisure con lo stesso rigore critico. Non tutte le difese proposte sono ugualmente efficaci, e alcune creano un falso senso di sicurezza.

HVCI (Hypervisor-Protected Code Integrity)

È la difesa più robusta attualmente disponibile. HVCI utilizza la virtualizzazione hardware per proteggere la memoria kernel, impedendo l’esecuzione di codice non firmato o non conforme alle policy. Quando HVCI è attivo, la Vulnerable Driver Blocklist di Microsoft viene effettivamente applicata. Huntress lo raccomanda esplicitamente come prima contromisura: abilitare HVCI / Memory Integrity garantisce che la blocklist dei driver vulnerabili sia effettivamente enforced.

Il problema: HVCI può causare incompatibilità con driver legacy e applicazioni che richiedono accesso diretto al kernel. Alcune organizzazioni lo disabilitano per ragioni operative, esponendosi esattamente all’attacco che dovrebbe prevenire.

WDAC (Windows Defender Application Control)

WDAC consente di definire policy granulari su quali driver e applicazioni possono essere eseguiti. Configurato correttamente in modalità allowlist, WDAC può bloccare proattivamente il caricamento di qualsiasi driver non esplicitamente autorizzato, inclusi quelli non ancora presenti nella blocklist di Microsoft.

È la contromisura più efficace in termini di copertura, ma anche la più complessa da implementare. Richiede un inventario accurato di tutti i driver legittimi necessari nell’ambiente, un processo di test rigoroso e una gestione continua delle eccezioni. In ambienti enterprise complessi, il deployment di WDAC in modalità enforced può richiedere mesi.

ASR Rules (Attack Surface Reduction)

La regola ASR “Block abuse of exploited vulnerable signed drivers” impedisce a un’applicazione di scrivere su disco un driver vulnerabile firmato. Tuttavia, come documentato da Microsoft, questa regola non blocca un driver già presente nel sistema – agisce solo sulla fase di installazione. Inoltre, le ASR rules dipendono da Microsoft Defender e possono essere disattivate da processi in user-mode, il che ne limita l’efficacia contro attaccanti che hanno già ottenuto privilegi elevati.

Monitoraggio comportamentale e telemetria

Se le difese preventive falliscono – e come abbiamo visto, in molti ambienti mancano i prerequisiti per attivarle – il rilevamento diventa l’ultima linea di difesa. I SOC dovrebbero monitorare attivamente: la creazione di servizi kernel con nomi che mimano componenti OEM o hardware; il caricamento di driver non standard, specialmente se firmati con certificati obsoleti; la terminazione anomala dei processi EDR; l’uso di sc.exe per la creazione di nuovi servizi kernel; l’attività IOCTL sospetta verso driver appena caricati.

Huntress ha evidenziato come la telemetria SIEM proveniente dal SonicWall sia stata determinante per ricostruire la timeline dell’intrusione. La lezione operativa è chiara: la visibilità a livello di rete e di autenticazione deve complementare, non sostituire, la protezione endpoint.

Il quadro strategico: dalla rincorsa delle blocklist alla riduzione strutturale del rischio

Il BYOVD come vettore EDR killer mette in discussione un assunto implicito della sicurezza endpoint degli ultimi dieci anni: che l’EDR sia sufficiente come difesa primaria.

Non lo è. Non perché l’EDR non funzioni – funziona eccellentemente nel proprio dominio. Ma perché opera a un livello di privilegio inferiore rispetto allo spazio in cui gli attaccanti possono agire quando sfruttano un driver kernel vulnerabile. È come avere una guardia armata all’ingresso che un intruso può addormentare prima di entrare.

La risposta strategica non è abbandonare l’EDR, ma costruire architetture dove la compromissione dell’EDR non equivalga alla compromissione dell’intero ambiente. Questo significa defense in depth reale, non come slogan ma come architettura: segmentazione di rete che limita il lateral movement indipendentemente dallo stato dell’endpoint; monitoraggio a livello di rete e di identità che non dipende dall’agente endpoint; policy di allowlisting dei driver che prevengono il caricamento di codice non autorizzato a livello kernel; autenticazione multifattore robusta su ogni punto di accesso remoto (l’incidente Huntress è iniziato con credenziali VPN senza MFA).

Il modello mentale deve evolvere dalla domanda “il nostro EDR rileverà l’attacco?” alla domanda “cosa succede se l’attaccante spegne il nostro EDR?”. Se la risposta alla seconda domanda è “non abbiamo visibilità e non possiamo contenere l’intrusione”, l’architettura difensiva ha un problema strutturale che nessun upgrade dell’EDR potrà risolvere.

Implicazioni per NIS2, DORA e la compliance

Il fenomeno EDR killer BYOVD ha implicazioni dirette per i framework normativi europei in fase di implementazione. NIS2 richiede alle organizzazioni essenziali e importanti di adottare misure di gestione del rischio proporzionate, inclusa la sicurezza della supply chain e la gestione delle vulnerabilità. Un ambiente in cui driver legacy vulnerabili possono essere sfruttati per disabilitare le difese endpoint rappresenta un rischio di supply chain tecnologica che deve essere esplicitamente indirizzato nel risk assessment.

Non si tratta di un rischio teorico: CISA ha aggiornato l’advisory congiunto su Akira nel novembre 2025 documentando specificamente l’uso di malware POORTRY per modificare configurazioni BYOVD su driver vulnerabili e disabilitare le protezioni endpoint, confermando che il fenomeno è monitorato dalle autorità di sicurezza a livello internazionale.

DORA, per le entità finanziarie, richiede test di resilienza operativa digitale che includano scenari di threat-led penetration testing. I TLPT dovrebbero necessariamente includere scenari BYOVD per validare la capacità dell’organizzazione di rilevare e contenere un’intrusione in cui l’EDR è stato neutralizzato.

La responsabilità ricade sull’organizzazione, non sul vendor EDR. Se un ransomware riesce a cifrare l’ambiente perché l’EDR è stato spento con un driver vulnerabile che avrebbe potuto essere bloccato da HVCI o WDAC, la domanda delle autorità di supervisione sarà: perché queste contromisure non erano abilitate?

Cosa aspettarsi: il BYOVD embedded come nuovo standard

Il caso Reynolds non è un’anomalia. È un segnale direzionale.

Come ha osservato il Symantec and Carbon Black Threat Hunter Team, l’integrazione di capacità aggiuntive direttamente nel payload ransomware potrebbe funzionare come unique selling point per gli sviluppatori che cercano di attrarre affiliati. In un mercato RaaS competitivo, offrire un payload che gestisce autonomamente l’evasione difensiva riduce la complessità per l’affiliato e rende gli attacchi più facili da eseguire.

È ragionevole prevedere che nel corso del 2026 vedremo altri gruppi ransomware adottare il modello del BYOVD embedded, e che la ricerca di driver vulnerabili ancora non presenti nella blocklist di Microsoft diventerà un’attività sistematica da parte dei threat actor. I numeri supportano questa proiezione: secondo i dati aggregati da Cyble e ReliaQuest, gli attacchi ransomware nel 2025 hanno raggiunto quota 4.737, in aumento rispetto ai 4.701 del 2024, con il riscatto medio balzato a 591.988 dollari nel Q4 2025 (+57% sul trimestre precedente, secondo Coveware).

In un ecosistema dove la competizione tra gang è feroce e le barriere d’ingresso continuano a scendere, offrire un payload con EDR killer BYOVD integrato diventa un vantaggio competitivo concreto nel reclutamento di affiliati. La corsa è già in atto: ogni driver firmato legittimamente in due decenni di storia Windows è un potenziale candidato.

Per i difensori, questo significa che la finestra per implementare contromisure strutturali – HVCI, WDAC, segmentazione, monitoraggio indipendente dall’endpoint – si sta chiudendo. Il BYOVD non è una minaccia futura: è il presente del ransomware. E il costo dell’inazione non è più un rischio teorico da inserire nel risk register. È un incidente in attesa di accadere.

Checklist operativa per SOC analyst e security architect

Per chi deve tradurre questa analisi in azioni concrete, ecco le priorità operative immediate:

  • Verificare lo stato di HVCI/Memory Integrity su tutti gli endpoint Windows. Se disabilitato, pianificare l’attivazione con test di compatibilità. Senza HVCI, la Vulnerable Driver Blocklist di Microsoft potrebbe non essere enforced correttamente.
  • Valutare il deployment di WDAC in modalità audit come primo passo, per identificare i driver caricati nell’ambiente e costruire una policy di allowlisting progressiva.
  • Abilitare la regola ASR “Block abuse of exploited vulnerable signed drivers” su tutti gli endpoint con Microsoft Defender attivo.
  • Implementare il monitoraggio SIEM per la creazione di servizi kernel anomali, il caricamento di driver non standard e la terminazione dei processi EDR. In particolare, monitorare chiamate DeviceIoControl verso device handle sconosciuti e la creazione di link simbolici (\??) verso driver appena installati.
  • Condurre un inventario dei driver kernel attualmente caricati nell’ambiente tramite PowerShell (Get-WindowsDriver o driverquery /si) e confrontarlo con la Vulnerable Driver Blocklist di Microsoft per identificare driver a rischio già presenti.
  • Verificare che l’MFA sia attiva su tutti i servizi di accesso remoto (VPN, RDP, SSH). L’incidente Huntress è iniziato con credenziali VPN senza MFA.
  • Testare lo scenario “EDR down” negli esercizi di incident response e nei TLPT previsti da DORA: cosa succede se l’attaccante spegne l’EDR? Quali controlli compensativi entrano in funzione? Se la risposta è “nessuno”, l’architettura ha un problema strutturale.
  • Aggiornare la Vulnerable Driver Blocklist manualmente se non si è su Windows 11 22H2 o successivo. Le versioni precedenti di Windows potrebbero avere una blocklist obsoleta.
  • Implementare il monitoraggio dei driver con certificati obsoleti. Configurare regole di alerting per il caricamento di driver kernel firmati con certificati emessi prima del 2015, con particolare attenzione a quelli con timestamp di firma antecedenti al 2010.
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cyber-crime/edr-killer-byovd-endpoint/