What is DARKSIDE, the cybercriminal ransomware group that has the world on alert?

May 14, 2021 8 min read

This article was translated from our Spanish edition using AI technologies. Errors may exist due to this process.

Opinions expressed by Entrepreneur contributors are their own.

On May 7, 2021, a ransomware attack violated Colonial Pipeline, one of the most important oil pipeline companies in the United States, causing the interruption of the supply of naphtha, diesel and other refined products for a section of approximately 8,850 kilometers. According to the FBI, the person responsible for this attack is theDARKSIDE ransomware .

What is DARKSIDE?

Image: Depositphotos.com

Since its initial appearance in August 2020, the creators of the DARKSIDE ransomware and their affiliates have launched a global crime spree that has affected organizations in more than 15 countries and multiple vertical industries. Like many of their peers, these cybercriminals carry out multi-faceted extortion in which data is exfiltrated and encrypted instead, allowing them to demand payment for unlocking and nondisclosure of stolen data to put more pressure on the victims.

DARKSIDE ransomware works under the form of ransomware as a service (RaaS), in which the profits are shared between its owners and partners, or affiliates, who provide access to organizations and implement the ransomware . These groups demonstrated varying levels of technical sophistication throughout the intrusions. While cyber attackers generally relied on legitimate and commercially available tools to facilitate various stages of their operations, at least one of the threat groups also employed a now seemingly patched zero-day vulnerability.

In this regard, multiple victims of DARKSIDE have been identified, with the majority of the organizations being based in the United States and spanning multiple sectors, including financial, legal, manufacturing, professional services, retail, and technology. The number of victims publicly named on the cybercriminal group DARKSIDE’s blog has increased overall since August 2020. The overall growth in the number of victims demonstrates the increasing use of DARKSIDE ransomware by multiple affiliates.

As of November 2020, the Russian cyber attacker “darksupp” announced DARKSIDE RaaS on the Russian forums exploit.in and xss.is. In April 2021, darksupp released an update for the RaaS “Darkside 2.0” that included several new features and a description of the types of partners and services they were looking for. Affiliates retain a percentage of each victim’s ransom fee. According to the forum announcements, RaaS operators take 25% for ransom fees of less than $ 500,000, but this drops to 10% for ransom fees above $ 5 million.

In addition to providing compilations of DARKSIDE ransomware , the operators of this service also maintain a blog accessible via TOR. The cybercriminal group uses this site to outreach to victims in an attempt to pressure these organizations to pay for the non-disclosure of stolen data.

A recent update to an underground forum posting also indicates that using functionality from the same DARKSIDE kit, cybercriminals can attempt to target organizations that have been the victims of denial of service (DDoS) attacks. However, darksupp has stated that affiliates are prohibited from targeting hospitals, schools, universities, non-profit organizations and public sector entities.

How does the DARKSIDE affiliate program work?

Image: Depositphotos.com

DARKSIDE RaaS affiliates must pass an interview after which they are provided access to an administration panel. Within this panel, affiliates can perform various actions, such as creating a ransomware build, specifying content for the DARKSIDE blog, managing victims, and contacting technical support.

One point to note is that the relevant advertisements by the cybercriminal group have aimed to find initial access providers or cyber attackers capable of implementing ransomware in already obtained accesses. Some cybercriminals claiming to use DARKSIDE have also allegedly associated themselves with other RaaS affiliate programs, including BABUK and SODINOKIBI (also known as REvil).

Additionally, cybercriminals have become more proficient at conducting extortion operations and this success has directly contributed to the rapid increase in the number of high-impact ransomware incidents in recent years.

Ransomware operators have incorporated additional extortion tactics designed to increase the likelihood that victims will agree to pay ransom prices.

For example, in late April 2021, DARKSIDE traders released a statement stating that they would be infringing on organizations listed on NASDAQ and other stock markets. In this way, they made it known that they would be willing to provide data to stock traders about the upcoming information leaks, to allow them possible gains due to the falls in the price of the shares after an announced breach.

Based on observed trends, it is a fact that the extortion tactics used by cybercriminals to pressure victims will continue to evolve throughout 2021.

Ransomware alert in Mexico

Image: Depositphotos.com

These types of cyberattacks are increasingly numerous, sophisticated, dangerous and massive. According to the SILIKN research unit, in Mexico, more than half of private and public organizations suffered an attack of this type during 2020. It is estimated that during 2020 a ransomware attack occurred every 14 seconds. By early 2021, it is estimated that these attacks will appear every 10 seconds.

In Mexico, the average cost of remediation for organizations for a ransomware attack is 470 thousand dollars and if the ransom is paid, it is 940 thousand dollars.

In 2021, the fastest growing attack in Mexico will be ransomware and less than 50% of organizations have personnel trained to deal with it.

In 2020, ransomware primarily targeted the manufacturing sector, healthcare organizations, and construction companies, with the average ransom reaching $ 500,000, according to data from SILIKN’s research unit.

How can a ransomware attack be prevented?

Image: Depositphotos.com

Here are a couple of suggestions:

Update your systems constantly . Software comes with vulnerabilities, and attackers love to exploit vulnerabilities, so your company should have a strong patch and update management policy.

Patching is a simple and effective way to help defend against ransomware . It should be a regular routine routine, in which organizations frequently update and update everything from laptops and desktops to servers, mobile devices, operating systems (Windows, macOS, Linux / Unix), endpoint security (antivirus software / antimalware), web browsers, that is, any device and system connected to the network.

Continuous training. It’s real, end users are often to blame for ransomware attacks. Or they are the victims of phishing , malicious phishing or unauthorized downloads to infected sites. Why? Because threats grow at an exponential rate and if a company’s staff does not continuously receive training, information and training on cybersecurity, it is most likely that they will fail in their attempt to identify and, therefore, contain a cyberattack.

While it is encouraging to see more and more organizations requiring their employees to attend cybersecurity awareness training programs, this does not necessarily mean that everyone retains what they have learned. Therefore, education should be ongoing and encourage hypervigilance to the point where it becomes second nature for users: always look for signs of malicious intent and check sources before clicking links or opening email attachments. .

https://www.entrepreneur.com/article/371960


Biden signs executive order to strengthen US cybersecurity

Biden signs executive order to strengthen US cybersecurity

President Joe Biden signed an executive order on Wednesday in an attempt to bolster US cybersecurity defenses after a number of devastating hacks, including the Colonial pipeline attack, revealed vulnerabilities across business and government.

“Recent cybersecurity incidents… are a sobering reminder that US public and private sector entities increasingly face sophisticated malicious cyber activity from both nation-state actors and cyber criminals,” the White House said.

Under the order, federal agencies will be required to introduce multi-factor authentication to their systems and encrypt all data within six months in a bid to make it harder for hackers to penetrate their IT infrastructure.

The order also requires IT providers that contract with the government to meet higher security requirements and report to the government if their systems have been breached. There would be strict timelines for disclosure on a sliding scale based on the severity of the incident, a senior administration official said.

A pilot of a new star rating system for software sold to the government will also be launched so that the officials and the public can judge how secure it is.

The measures come in the wake of the SolarWinds hack, in which Russian hackers hijacked American-made software to conduct espionage campaigns that targeted dozens of businesses, plus agencies like the US commerce and Treasury departments.

Earlier this year, it emerged that Chinese state-backed hackers had also been conducting stealthy attacks on multiple targets by exploiting recently disclosed vulnerabilities in Microsoft software.

The order also comes after a ransomware attack by a group of cyber criminals crippled a key East Coast pipeline run by Colonial on May 7, causing a run on gasoline and leading to fuel shortages. The 5,500-mile pipeline system resumed operations on Wednesday.

“These incidents share commonalities, including insufficient cybersecurity defenses that leave public and private sector entities more vulnerable to incidents,” the White House said.

In an effort to streamline government cyber defenses, the order seeks to introduce a “playbook” for how government agencies should respond to incidents and improvements in logging and information-sharing following breaches.

It also sets up a private-public sector board, to be named the Cybersecurity Safety Review Board, tasked with analyzing large cyber incidents after they have occurred and making recommendations to prevent them from happening again.

The board, which is modeled on the National Transportation Safety Board that investigates airplane and train crashes, would first be tasked with reviewing the SolarWinds hack, the senior administration official said.

© 2021 The Financial Times Ltd. All rights reserved. Not to be redistributed, copied, or modified in any way.

https://arstechnica.com/?p=1764836


Data breach, nel 2020 l’85% delle violazioni è stato determinato da un errore umano

Con un numero crescente di persone che lavorano da remoto, gli attacchi di phishing e ransomware sono aumentati rispettivamente dell’11% e del 6%, con i casi di false dichiarazioni cresciuti di 15 volte rispetto allo scorso anno. I data breach hanno mostrato che il 61% di queste riguardava credenziali (durante l’anno, il 95% delle organizzazioni che hanno subito attacchi simili ha avuto tra i 637 e i 3,3 miliardi di tentativi di accesso fraudolenti).

Lo evidenzia il nuovo Data Breach Investigations Report di Verizon Business (DBIR 2021) che rivela ha analizzato 29.207 incidenti, di cui 5.258 violazioni confermate. Secondo il rapporto gli attacchi di phishing sono aumentati dell’11%, mentre quelli che utilizzano ransomware del 6% , mentre l’85% delle violazioni è stato determinato da una componente umana e oltre l’80% è stato scoperto esternamente all’organizzazione

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Quest’anno, anche i modelli di categorizzazione degli incidenti (Incident Classification Patterns) utilizzati dal team del DBIR per classificare le minacce alla sicurezza sono stati migliorati e aggiornati. I nuovi modelli di report sono in grado di spiegare il 95,8% delle violazioni analizzate e il 99,7% degli incidenti presi in esame nel corso del tempo. Inoltre, dovrebbero fornire ai clienti una migliore comprensione delle minacce esistenti e del modo in cui le loro organizzazioni possono prevenirle. 

I numeri del Data Breach Investigations Report

Il DBIR 2021 include un’analisi dettagliata di 12 settori e mostra che, sebbene la sicurezza rimanga per tutti una sfida prioritaria, ci sono differenze significative tra i vari verticali. Ad esempio, nel settore finanziario e assicurativo, l’83% dei dati compromessi in caso di violazione sono di tipo personale, mentre nell’ambito dei servizi professionali, scientifici e tecnici lo è solo il 49%. Altri dati interessanti riguardano:

  • Finanza e assicurazioni – gli errori di misdelivery rappresentano il 55% del totale. Il settore finanziario deve spesso affrontare attacchi mirati all’ottenimento delle credenziali e ransomware da parte di attori esterni.
  • Sanità – Come avvenuto negli ultimi anni, il banale errore umano continua a caratterizzare questo settore, in particolare la misdelivery (36%), sia essa elettronica o relativa a documenti cartacei.
  • Pubblica amministrazione – La minaccia di gran lunga più grande in questo settore è il social engineering. Gli hacker in grado di creare un’e-mail di phishing credibile spariscono con i dati delle credenziali a una velocità allarmante.
  • Retail – Il settore del commercio al dettaglio continua a essere un obiettivo per i criminali spinti da motivi ​​finanziari che cercano di monetizzare combinando i dati delle carte di pagamento e le informazioni personali su cui si basano le aziende di questo settore. Le tattiche di social engineering includono il pretexting e il phishing, con il primo che comunemente si traduce in trasferimenti di denaro fraudolenti.

Trend regionali

Le 83 aziende coinvolte nel DBIR 2021 hanno fornito al rapporto approfondimenti specifici sulle tendenze regionali, evidenziando le principali analogie e differenze.

  • Asia Pacifico (APAC) – molte delle violazioni che hanno avuto luogo nell’area APAC sono state causate da criminali spinti da motivi finanziari, che attraverso il phishing rubano credenziali dei dipendenti per accedere ad account di posta e ai server delle applicazioni web.
  • Europa, Medio Oriente e Africa (EMEA) – L’area EMEA continua a essere interessata da attacchi alle applicazioni web, di social engineering e da intrusioni nel sistema di sicurezza.
  • Nord America (NA) – L’area nordamericana è spesso obiettivo di malintenzionati mossi da motivi ​​finanziari, alla ricerca di denaro o dati facilmente monetizzabili. In questa regione, il social engineering, l’hacking e il malware continuano a essere gli strumenti preferiti dai cybercriminali.

Per approfondire

https://www.key4biz.it/data-breach-nel-2020-l85-delle-violazioni-e-stato-determinato-da-un-errore-umano/360234/


Data breach al sito del ministero della Giustizia. Ecco i dati in chiaro

Dopo l’INPS, questa volta è toccato al sito del ministero della Giustizia: data breach. 

Da questa mattina sono in chiaro i dati personali di alcuni candidati alle prese con l’esame di Stato per diventare avvocato.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Data Breach al sito del ministero della Giustizia, ecco i dati personali in chiaro

  • In chiaro i dati di un candidato determinato (a distanza di qualche minuti ne compare uno diverso)
  • Tutti i dati identificativi
  • E anche le eventuali precedenti domande presentate
  • Luogo della convocazione

Questi dati sono visibili sia se si accede nell’area personale sia se si accede a questo link dedicato a “carica domanda”.

Noi abbiamo visualizzato i dati di Valentina, il suo cognome, la data di compilazione della domanda e a quale Corte di Appello l’ha inviata.

data_breach_ministero_Giustizia

“In alcune Corti d’Appello so che l’elenco dei nomi e cognomi dei candidati ammessi all’orale è stampato e apposto in Tribunale”, racconta, a Cybersecurity Italia, Isabel Bassanelli, che visualizza nell’area personale i dati dei candidati alle prese con l’esame di Stato. “Ma qui si tratta”, continua Bassanelli, che è una dei componenti del Comitato per l’esame d’avvocato,

  • “di tutti i candidati perché quest’anno non si sono svolti gli scritti”.
  • “di una diffusione di tutti i dati personali (compresi data di nascita, CF, residenza, esiti precedenti sessione d’esame)”.
  • “Un accesso di dati di determinati malcapitati candidati visibili ad 10.000 persone in attesa di convocazione tramite le proprie aree riservate”.

https://www.key4biz.it/data-breach-al-sito-del-ministero-della-giustizia-ecco-i-dati-in-chiaro/360157/


Elisabetta Belloni, chi è la prima donna a capo del DIS

Rivoluzione al DIS, l’organismo che coordina le agenzie operative, Aise ed Aisi. Il Presidente del Consiglio, Mario Draghi, ha nominato l’ambasciatore Elisabetta Belloni Direttore generale del Dipartimento delle informazioni per la sicurezza, in sostituzione dell’attuale Direttore generale, prefetto Gennaro Vecchione.

Al suo posto alla Farnesina subentra l’ambasciatore Ettore Sequi, finora capo di gabinetto del ministro degli Esteri Luigi Di Maio. Mario Parente è invece stato confermato alla guida dell’Aisi.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

“Rivolgo i miei sentiti e sinceri complimenti all’ambasciatore Elisabetta Belloni per il nuovo incarico alla direzione del Dipartimento delle informazioni per la sicurezza (Dis)”, ha dichiarato il presidente del Copasir Raffaele Volpi. “La vasta esperienza professionale ed il profilo umano”, ha aggiunto Volpi, “sono doti che consentiranno un contributo saldo e costante alla sicurezza nazionale”.

“Le mie congratulazioni a Elisabetta Belloni, prima donna al vertice dell’intelligence italiana. La nomina a direttore generale del Dis segna una tappa miliare nel lungo cammino di affermazione delle donne nelle istituzioni”, ha aggiunto il Presidente del Senato Elisabetta Casellati.

“Un’amministrazione da sempre declinata al maschile si apre ora alla concretezza, alla  sensibilità e alla straordinaria capacità di visione di un ambasciatore in rosa che ha saputo distinguersi per competenza e  determinazione nella sua prestigiosa carriera diplomatica”, ha concluso Casellati.

Elisabetta Belloni: prima donna alla guida del DIS

Belloni, classe 1958, ha frequentato a Roma il ‘Massimo’, lo stesso liceo dei Gesuiti di Draghi. Laureata in scienze politiche alla Luiss nel 1982, è entrata in carriera diplomatica nel 1985, ricoprendo incarichi, tra gli altri, a Vienna e Bratislava.

Apprezzata per l’impegno ed il rigore, si è fatta conoscere da capo dell’Unità di Crisi quando nel 2004 ha affrontato la tragedia dello tsunami nel sudest asiatico con migliaia di turisti italiani in zona e in seguito i casi dei sequestrati in Iraq e Afghanistan. 

Dal 2008 al 2012 è direttore generale per la Cooperazione allo sviluppo e poi dal 2013 al 2015 assume le funzioni di direttore generale per le Risorse e l’innovazione. Promossa ambasciatore di grado nel 2014, nel 2015 è stata capo di gabinetto dell’allora ministro degli Esteri Paolo Gentiloni.

Dal 5 maggio 2016 era la prima donna segretario generale della Farnesina. Negli anni il suo nome era più volte circolato come ministro degli Esteri e anche come capo del Dis.

https://www.key4biz.it/elisabetta-belloni-chi-e-la-prima-donna-a-capo-del-dis/360159/


Attacco informatico alla Colonial Pipeline, Biden dichiara lo stato d’emergenza. Gli Usa a corto di benzina

La parte orientale degli Stati Uniti rischia di rimanere senza benzina a causa dell’attacco ransomware che ha colpito la Colonial Pipeline il più grande oleodotto degli Stati Uniti che trasporta carburanti già raffinati.

L’oleodotto gestito dalla Colonial Pipeline, che trasporta benzina e altri combustibili dal Texas al nord-est (circa il 45% del carburante consumato sulla costa orientale), ha dovuto interrompere la distribuzione per precauzione dopo che un ransomware ha bloccato i sistemi informativi della multinazionale.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Colonial ha riferito di aver appreso venerdì scorso di essere stata “vittima di un attacco informatico”: da allora ha interrotto la rete di oleodotti che trasporta quasi la metà delle forniture di carburanti nella East Coast. La sospensione alimenta il timore che l’area sia costretta a fare i conti con la carenza nelle forniture di benzina, diesel e carburante per aerei.

Secondo Bloomberg “I Criminal hacker avrebbero esfiltrato 100 gigabytes di dati in due ore, minacciando di pubblicarli se non veniva pagato il riscatto, in uno schema noto come a doppia-estorsione, perché oltre alla cifratura dei dati e al blocco dei sistemi si aggiunge la minaccia del data leak”.

Il presidente americano Joe Biden è stato informato dell’attacco e ha dichiarato lo stato di emergenza, per far sì che vengano attivate alcune misure come il trasporto stradale del carburante e l’estensione agli autotrasportatori americani delle ore di lavoro giornaliere, per consentire una consegna più veloce delle forniture. 

DarkSide: il collettivo criminale che si ispira a Robin Hood

Mentre le indagini del governo statunitense sono ancora all’inizio, un ex funzionario e tre fonti del settore hanno spiegato a Reuters che i colpevoli del peggior attacco informatico fino ad oggi alle infrastrutture critiche degli Stati Uniti risulterebbero i criminal hacker del collettivo DarkSide, il gruppo “Robin Hood” che dichiara di attaccare solo obiettivi che possono permettersi il riscatto e dona parte dei proventi ad alcune organizzazioni no profit. È attivo da agosto e, tipico delle bande di ransomware più potenti, è noto per evitare di prendere di mira le organizzazioni nelle nazioni dell’ex blocco sovietico.

Domenica, Colonial Pipeline ha dichiarato di essere attivamente nel processo di ripristino di alcuni dei suoi sistemi IT. Dice che rimane in contatto con le forze dell’ordine e altre agenzie federali, incluso il Dipartimento dell’Energia, che sta guidando la risposta del governo federale. La multinazionale non ha detto se ha pagato o stava negoziando un riscatto.

Il segretario al commercio Gina Raimondo ha dichiarato domenica che gli attacchi ransomware sono “ciò di cui le aziende devono ora preoccuparsi” e che lavorerà “molto duramente” con il Dipartimento per la sicurezza interna per affrontare il problema, definendolo una priorità assoluta per l’amministrazione Biden.

Il prezzo del petrolio ancora in rialzo

Con l’oleodotto fuori uso per il terzo giorno di fila e non avendo la tempistica per il riavvio dell’operatività, i prezzi del petrolio procedono in rialzo e si attestano sui massimi da quasi due mesi.

I rialziI future sul greggio Wti avanzano dello 0,82% a 65,43 dollari al barile, quelli sul Brent dello 0,86% a 68,88 dollari. In apertura nella notte il balzo era stato anche del 3% ai massimi da maggio 2018.

“Almeno a quel che posso ricordare, è la prima volta che assisto ad un cyber attacco ad una infrastruttura petrolifera come uno degli oleodotti più importanti al mondo per dimensioni, la rete del Colonial Pipeline, parliamo di circa 9mila chilometri di pipelines, potremmo paragonarlo quasi al nostro TAP (Trans Adriatic Pipelines)”, ha commentato oggi a La Presse il Presidente di FederPetroli Italia Michele Marsiglia. “In queste ore, sottolinea Marsiglia, anche i greggi subiranno delle forti scosse di volatilità, principalmente il WTI greggio di riferimento USA e ci saranno forti operazioni di approvvigionamento di greggio sui mercati finanziari attraverso carichi spot per soddisfare momentaneamente il fabbisogno delle coste americane”.

“Da tempo, prosegue Marsiglia, anche in Italia le divisioni di Sicurezza aziendali stanno investendo con continue ricerche e studi sulla nuova era del terrorismo cibernetico, principalmente nelle raffinerie e sulle piattaforme offshore. Ed è normale che per un tale danno logistico e di fermo venga dichiarato lo Stato di emergenza, specialmente per un paese come gli Stati Uniti. La cosa che sorprende di più e proprio quella di vedere un Paese come gli Usa sempre più globalizzato e all’avanguardia nelle tecniche e misure di sicurezza interna, subire nello stesso tempo tali attentati seppur informatici che ne compromettono, in poche ore, la totale dipendenza energetica”

https://www.key4biz.it/attacco-informatico-alla-colonial-pipeline-biden-dichiara-lo-stato-demergenza/359546/


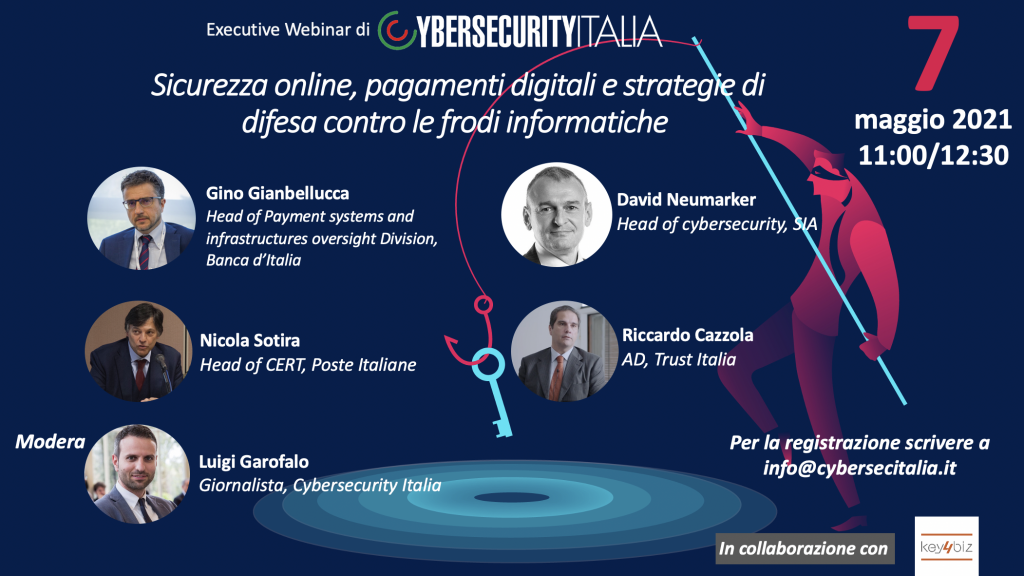
“Pagamenti digitali e strategie di difesa contro le frodi informatiche”. Il webinar il 7 maggio

“Sicurezza online, pagamenti digitali e strategie di difesa contro le frodi informatiche”. Questo il titolo dell’executive webinar che Cybersecurity Italia, in collaborazione con Key4biz, trasmetterà, a numero chiuso, il 7 maggio dalle ore 11 alle 12:30.

Agenda:

Gino Giambelluca, Head of Payment systems and infrastructures oversight Division, Banca d’Italia 
David Neumarker
, Head of cybersecurity, SIA 
Nicola Sotira, Head of CERT, Poste Italiane
Riccardo Cazzola
, AD, Trust Italia 
Modera: Luigi Garofalo, giornalista, Cybersecurity Italia

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Temi:

  • Qual è il ruolo della Banca d’Italia sul sistema dei pagamenti digitali e mobili?
  • Come il regolatore nazionale e quello europeo stanno favorendo la diffusione dei pagamenti elettronici, in sicurezza?
  • Come avviene il dialogo tra Bankitalia e gli operatori del settore?
  • Come garantire la cybersecurity ai servizi e alle infrastrutture per i pagamenti digitali da offrire al B2B?
  • Come assicurare, con i più elevati standard di sicurezza, gli e-payment?
  • Qual è l’importanza dell’identità digitale nel mondo della sicurezza informatica?
  • Quali sono le ultime soluzioni per combattere il phishing?

A queste e ad altre domande risponderanno gli speaker nel corso dell’executive webinar, riservato solo agli iscritti.

Per la registrazione inviare un’email a: info@cybersecitalia.it

https://www.key4biz.it/sicurezza-online-pagamenti-digitali-e-strategie-di-difesa-contro-le-frodi-informatiche-il-webinar-il-7-maggio/358434/


Copasir, il presidente Volpi nel mirino dei cybercriminali: “Hackerato il mio WhatsApp”

Il presidente del Copasir (Comitato parlamentare per la sicurezza della Repubblica) nel mirino dei cybercriminali. È stato hackerato l’account WhatsApp del presidente Raffaele Volpi (Lega). È un grave campanello di allarme, perché la vittima gestisce i dossier più delicati sulla sicurezza nazionale dell’Italia.

Volpi: “Denunciato immediatamente l’accaduto alla Polizia postale”

Questa mattina alcuni sms equivoci sono partiti dal servizio di messaggistica dell’esponente leghista, messaggi in cui veniva chiesto ai riceventi di condividere la carta di credito via Whatsapp. Volpi, raggiunto telefonicamente dall’agenzia Adnkronos, ha spiegato di aver denunciato immediatamente l’accaduto alla Polizia postale.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Il messaggio truffa partito dall’account WhatsApp di Volpi

“Buongiorno, ho comprato da Internet ma la mia carta di credito è scaduta. Posso usare la tua e ti faccio un bonifico”, è il testo del messaggio inviato su Whatsapp dal account del presidente del Copasir ai contatti presenti in rubrica. Solo un tentativo di truffa ai danni di un “semplice” cittadino?

Copasir e la polemica sulla presidenza

Volpi presiede il Comitato parlamentare per la sicurezza della Repubblica, in questi giorni, tra l’altro, al centro della polemica politica per il rinnovo dell’ufficio di presidenza. Dopo l’entrata della Lega al governo, l’opposizione e 51 costituzionalisti e politologi hanno firmato la lettera appello ai presidenti delle Camere per chiedere che sia “ripristinata la legalità costituzionale” affidando alla opposizione la guida del Comitato parlamentare per la sicurezza della Repubblica come prescrive espressamente la legge 124 del 2007.

https://www.key4biz.it/copasir-il-presidente-volpi-nel-mirino-dei-cybercriminali-hackerato-il-mio-whatsapp/358060/


Guida alla cybersecurity delle nostre auto elettriche e connesse: i pericoli dagli smartphone e dalla rete di ricarica

Secondo un recente sondaggio di HSB (Munich Re) il 37% degli automobilisti americani si è detto preoccupato o molto preoccupato per la sicurezza informatica della propria auto connessa in rete.

I timori degli automobilisti

Il 35% di loro teme che un virus sia in grado di provocare un incidente, o possa rubare i dati personali e più sensibili, o inserire un software infetto per il controllo dei sistemi operativi del veicolo.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Tra questi c’è anche un 11% di consumatori che ritiene possibile un attacco informatico alla propria auto elettrica veicolato tramite stazioni di ricarica. Altra porta d’ingresso per malware e ransomware, secondo il 55% degli intervistati, sono gli smartphone, sincronizzati automaticamente con l’automobile.

Il 10% degli intervistati ha dichiarato di aver subito un attacco informatico al proprio veicolo nell’ultimo anno, in crescita del 3% rispetto all’indagine precedente.

Lo studio americano sulla cybersecurity delle nostre auto

Per questo i ricercatori dell’Università della Georgia hanno pubblicato sull’IEEE Journal of Emerging and Selected Topics in Power Electronics uno studio dedicato alla cybersecurity completa dei veicoli elettrici connessi e automatizzati (Connected and automated electric vehicles o Caev).

Una guida che fornirà utili informazioni ed indicazioni per i produttori di auto connesse, a guida autonoma ed elettriche relative alla cybersecurity, alla sicurezza informatica e fisica del mezzo: “La cybersecurity è un aspetto che gli sviluppatori dovrebbero integrare già in fase di progetto del veicolo e dei suoi sistemi operativi e di rete”, ha spiegato Jin Ye, Dovente di ingegneria elettronica e responsabile del team di ricerca.

I principali pericoli

I sistemi di infotainment presenti a bordo dell’automobile sono anch’essi una porta privilegiata per i vettori degli attacchi informatici. Schermi touch-screen, pannelli digitali, comandi vocali, sono tutti obiettivi potenziali dei cyber criminali, che in qualunque momento possono prendere il controllo dell’automobile, senza un adeguato sistema di difesa.

I veicoli elettrici si attaccano alla rete elettrica per ricaricarsi e questo è il momento più critico per la sicurezza informatica, perché un cyber attacco potrebbe passare proprio da questi sistemi: “I veicoli elettrici sono collegati a numerose infrastrutture energetiche e di servizio, aumentando lo spettro degli attacchi”, ha spiegato Ye.

Cosa potrebbe accadere dunque alle nostre automobili se finissero nel mirino degli hacker? Sono diversi gli incidenti ipotizzabili (e in parte già accaduti), primo tra tutti il disabilitare i freni dell’auto, o inibire il controllo di velocità, impedire al conducente di riprendere possesso del volante, ridurre la capacità della batteria e la sua autonomia, rendere illeggibili i dati di viaggio sui display (ad esempio i valori di velocità, autonomia della batteria, funzionamento delle spie e dei sensori relativi a pressione, acqua, olio e altro ancora).

Prevenire è meglio che curare

Fondamentale, secondo lo studio, è integrare nel mezzo un “cyber-security monitoring system”, un sistema di monitoraggio in tempo reale della sicurezza informatica dell’auto, in grado di rilevare, localizzare, diagnostica e mitigare ogni tipo di attacco, “avvisando tempestivamente sia l’utilizzatore del veicolo, sia la casa madre, con la possibilità di ripristinare il sistema e i livelli di sicurezza subito dopo un tentativo di attacco o un vero e proprio attacco”, ha aggiunto il ricercatore.

La stessa Agenzia europea per la cyber sicurezza (Enisa) ha pubblicato un Report dal titolo “Cybersecurity stocktaking in the Cam”, centrato proprio sui principali pericoli informatici che potrebbero riguardare reti, servizi e software relativi all’ecosistema Cam (Connected and automated mobility).

https://www.key4biz.it/guida-alla-cybersecurity-delle-nostre-auto-elettriche-e-connesse-i-pericoli-dagli-smartphone-e-dalla-rete-di-ricarica/358025/


Copasir e cybersecurity nazionale. Domani ore 11 videointervista in live streaming a Federica Dieni (M5S)

Il Copasir è al centro della polemica politica per il rinnovo dell’ufficio di presidenza. Dopo l’entrata della Lega al governo, l’opposizione e 51 costituzionalisti e politologi hanno firmato la lettera appello ai presidenti delle Camere per chiedere che sia “ripristinata la legalità costituzionale” affidando alla opposizione la guida del Comitato parlamentare per la sicurezza della Repubblica come prescrive espressamente la legge 124 del 2007.

Di questo e non solo si parlerà domani con Federica Dieni, deputata M5S e segretario del Copasir, nel corso della videointervista in live trasmessa domani dalle ore 11:00 sul sito e sui social di Cybersecurity Italia.

<!-- LARGE RECTANGLE POST - CORPO TESTO

-->

Ecco i temi dell’intervista

  • PNRR, i fondi per la Cybersecurity nella PA
  • La proposta di Gabrielli per la nascita di un’Agenzia per la cyber resilience. Gli eventuali passaggi per realizzarla
  • Il Cyber Security Operations Center (C-Soc), inaugurato presso la Direzione centrale della polizia criminale del Dipartimento della Pubblica Sicurezza, il 26 aprile a Roma. 
  • Cloud, 5G e geopolitica
  • Copasir, proposta di risoluzione per giungere ad un accordo parlamentare sulla presidenza

Ecco come seguirla in diretta

Per attivare il promemoria e seguire il talk sui social: 

  • YouTube, cliccando qui è già possibile impostare il “promemoria” ed avviare la condivisione.
  • Facebook di Cybersecitalia, cliccando qui è già possibile attivare il “promemoria” e condividere il post.
  • Facebook di Key4biz, cliccando qui è già possibile attivare il “promemoria” e condividere il post.
  • Sui profili Twitter di Key4biz e Cybersecitalia.it
  • LinkedIn, cliccando qui è già possibile selezionare “ricordamelo” e condividere il post
  • Sulla web tv Digitalia

https://www.key4biz.it/copasir-e-cybersecurity-nazionale-domani-ore-11-videointervista-in-live-streaming-a-federica-dieni-m5s/357950/