Intelligence. I compiti di Pietro Benassi, il delegato ai Servizi segreti scelto da Conte

È Pietro Benassi il delegato per l’Intelligence che seguirà l’operato degli 007 italiani. Il Consiglio dei ministri, ieri sera tardi, a Palazzo Chigi, e su proposta del presidente Giuseppe Conte, ha deliberato la nomina dell’Ambasciatore Benassi a Sottosegretario di Stato alla Presidenza del Consiglio dei ministri. A lui saranno delegate le funzioni svolte finora dal premier in materia di sicurezza della Repubblica. Conte aveva annunciato, 4 giorni fa, in Parlamento la scelta di cedere la delega sui servizi segreti, come richiesto da Italia viva e Pd. 

Cosa prevede la legge

La legge 124 del 2007 di riforma dei nostri servizi segreti, tra le altre cose, attribuisce in via esclusiva al Presidente del Consiglio dei ministri l’alta direzione e la responsabilità generale della politica dell’informazione per la sicurezza. Contestualmente, però, la norma afferma anche che sempre il Presidente del Consiglio dei ministri può delegare queste funzioni, ove lo ritenga opportuno, ad un Ministro senza portafoglio o ad un Sottosegretario di Stato, che assume quindi il ruolo di ‘Autorità delegata’. Da ora sarà rappresentata da Pietro Benassi.

Quali compito può svolgere l’Autorità delegata sui servizi segreti?

L’Autorità delegata non può esercitare funzioni di governo ulteriori rispetto a quelle ad essa delegate dal Presidente del Consiglio dei Ministri, che mantiene nei suoi confronti un potere di direttiva e che soprattutto deve essere costantemente informato sulle modalità di esercizio delle funzioni delegate, potendo in qualsiasi momento decidere di avocare l’esercizio di tutte o di alcune di esse.

Per questi motivi, Conte ha scelto una persona di fiducia, come Pietro Benassi, ex ambasciatore a Berlino e attuale consigliere diplomatico del premier.

Benassi ha presentato Conte a Merkel

Nel 2009 Benassi ha avuto Tunisi come prima sede da ambasciatore. È tornato a Roma nel 2013 e nel 2014 è stato promosso a Berlino. Lì lo ha conosciuto Giuseppe Conte che l’ha scelto come consigliere a Palazzo Chigi. Benassi conosce bene Angela Merkel e ha in particolare un ottimo rapporto con Uwe Corsepius, il suo consigliere diplomatico. Con la sua delega ai servizi segreti si sbloccherebbe anche l’impasse per altre nomine, legate ai ‘vice direttori’ dell’intelligence interna, esterna e del Dis.

Per approfondire:

Il Cv di Pietro Benassi

Intelligence. I compiti di Pietro Benassi, il delegato ai Servizi segreti scelto da Conte


Recovery plan, 8 milioni di euro per il Polo cibernetico di Roma

Nei piani del Recovery plan anche il nuovo Polo cibernetico. Nascerà a Roma in via Tommaso Campanella, in zona trionfale.

Il progetto, che rientra nel piano di investimenti per la Capitale, è di oltre 8 milioni di euro, grazie al recovery fund. Partito dal Ministero dell’Interno, il progetto prevede la riqualificazione di alcuni locali nello stesso immobile dove ha sede il Museo storico della Polizia di Stato, che sarà comunque preservato. Le operazione, si prevedono 1-2 anni di lavori, le seguirà come commissario Vittorio Rapisarda, provveditore interregionale delle opere pubbliche per il Lazio, l’Abruzzo e la Sardegna.

Le funzioni del nuovo polo cibernetico

Il nuovo polo accoglierà la Direzione Centrale per la Sicurezza Cibernetica, articolazione che nel processo di riorganizzazione del Dipartimento della Pubblica Sicurezza è destinata ad assorbire le funzioni e le attribuzioni dell’attuale Servizio di Polizia Postale e delle Comunicazioni.

La futura Direzione Centrale avrà principalmente compiti di prevenzione, contrasto e repressione dei crimini informatici e sarà suddivisa in tre servizi: uno di tipo amministrativo per gli affari generali e due operativi. Il primo gestirà il contrasto ai fenomeni del cyber bullismo, del sexting e più in generale i delitti che vedono coinvolte le cosiddette “fasce deboli”, il secondo conterrà proprio il “Computer Security Incident Response Team” (Csirt Italia), ex C.E.R.T, il nuovo team dello per gestire la cyber-difesa nazionale italiana istituito presso il Dipartimento Informazioni per la Sicurezza (DIS).

Cybersecurity: in Italia anche le aziende sono ad alto rischio informatico

Non soltanto cyberwar e frodi informatiche che coinvolgono gli utenti. Nell’ultimo report “Cyber Risk Index (CRI)” elaborato da Trend Micro, in collaborazione con il Ponemon Institute, anche le aziende italiane sono considerate a “rischio elevato” di subire un attacco o una violazione e hanno basse capacità di reazione.

Lo studio ha l’obiettivo di approfondire i livelli di rischio legati alla cybersecurity nelle aziende di tutto il mondo e mappare lo scenario attuale attraverso la creazione del Cyber Risk Index (CRI), indicatore che calcolando il divario tra le difese cyber dell’azienda, ovvero la postura di sicurezza, e la possibilità di subire un attacco, è in grado di predire il rischio di subire gravi danni cyber in una determinata area.

Il Cyber Risk Index si basa su una scala numerica che va da “-10” a “10” con il valore “-10” che rappresenta il rischio più alto. La scala di rischio è composta da “rischio basso”, (verde) “rischio moderato” (giallo), “rischio elevato” (arancione) e “rischio alto” (rosso).

Il Cyber Risk Index globale attuale è di “-0,41”, ovvero rischio elevato. L’area con il rischio maggiore è quella degli Stati Uniti, con un Cyber Risk Index di “-1,07”, mentre sia in Europa che in Italia il valore si attesta a “-0,13” indicando un “rischio elevato”.

La regione più virtuosa è quella asiatica, con un Cyber Risk Index che misura “-0,02”. Le aziende che si trovano in un’area a “rischio elevato” si caratterizzano per l’alta possibilità di subire una compromissione di dati, una scarsa visibilità delle minacce all’interno delle reti e la mancanza di una procedura di gestione e reazione agli incidenti. Rispetto all’Italia, altri Paesi in Europa sono più virtuosi, come per esempio Germania e UK che hanno un rischio moderato e sono classificate come zona gialla.

https://www.key4biz.it/recovery-fund-8-milioni-di-euro-per-il-polo-cibernetico/340830/


WhatsApp, aggiornamento o tutela dei dati personali

Apriamo WhatsApp. Una tra le tante notifiche che ci arrivano, è solo un aggiornamento delle normative della piattaforma, “ok acconsento”. Impennata di download di Telegram, boom di iscrizioni su Signal, sono passati pochi giorni: WhatsApp viene messo sotto accusa e si apre un caso sulla privacy come mai era successo.
«Io personalmente l’ho già cancellato e non ritornerò presto su WhatsApp». È il messaggio di un nostro contatto, esperto di Cyber Security presso l’Esercito Italiano, che tiene al suo anonimato. Gli abbiamo chiesto cosa pensa sulla questione, che investe milioni e milioni di cittadini e utenti.

Oggi assistiamo ad una nuova fase di un processo: «WhatsApp è stata venduta a Facebook ormai da qualche anno e da quando è stata venduta, Facebook ne ha fatto un uso parziale, fino ad oggi, tenendoselo per vedere cosa farci in futuro. In seguito Facebook si è allargato, acquisendo altre aziende.
Quando utilizzi un servizio come WhatsApp tu accetti che loro possano utilizzare i tuoi dati anonimizzati per studi di settore o profilare l’utenza (gli italiani fanno questo, i francesi quest’altro). Ma quando tu hai il numero di telefono e potenzialmente tutto quello che io utilizzo nella chat, che riguarda la mia vita privata e i contatti a cui diamo accesso, significa che si potrebbero fare determinate azioni, dei confronti come tra contatti telefonici e amici di Facebook».

LA TUTELA DEI DATI PERSONALI

«Ora in Europa noi abbiamo il GDPR, che tutela i dati personali dicendo alle aziende che quando propongono un servizio, questo deve essere trasparente agli utenti e di facile comprensione. WhatsApp dall’8 febbraio (termine ora rinviato al 15 maggio) rilascerà un aggiornamento di cui ha dato comunicazione agli utenti estremamente in anticipo, ma che non si capisce. Come andranno ad utilizzare questi dati? Cosa ne faranno? Hanno fatto un’informativa totalmente contro il GDPR. Visto che WhatsApp è Facebook e Instagram è Facebook e Messenger è Facebook, c’è un grosso problema all’orizzonte: se io devo tutelare la privacy di una persona, questi dati devono essere raccolti nel paese dove questa legge è in vigore perché la corporate si deve omologare alle leggi degli utenti del servizio. L’Europa ha detto a Facebook che doveva trasferire tutti i dati degli europei dai server americani a quelli europei, ma questo non è mai avvenuto. E l’Unione Europea ha intimato a Facebook di non trasferire i dati dai server europei a quelli americani, ma come ben sappiamo gli Usa raccolgono i dati di tutte le multinazionali e anche di Facebook, e negli Usa non hanno il GDPR. E si sa che loro, per una questione di sicurezza nazionale, possono accedere a qualsiasi dato in qualsiasi momento violando privacy e soprattutto anche sbagliando, cioè potrebbero vedere o ascoltare determinate persone senza averne realmente il diritto o solo perché si paventa un possibile problema.
Ora WhatsApp è entrato in questo giro infernale da quando è stato acquistato da Facebook, e nel momento in cui rilascia questa informativa e tu l’accetti, anche se si sono raccolti dati anonimizzati, Facebook può ricostruire tutti i passaggi della tua vita senza che tu abbia mai dato il consenso (tramite una ricostruzione particolare: se c’è un problema di terze parti che accedono a queste informazioni su vasta scala; come il caso Cambridge Analytica). Vedono gli ultimi accessi, la foto su Facebook o il tag su Instagram: attraverso la raccolta di dati anonimizzati estremamente dettagliati, possono ricostruire il profilo di una persona. Questo è il problema».

«Il problema è come viene utilizzato il dato, lo scopo, come viene gestito e conservato: chi, perché come e in quali casi gli americani hanno accesso ai dati europei?
Il GDPR va in totale contrasto con la politica americana, perché fuori dall’Europa il dato appartiene all’organizzazione, in Europa con il GDPR il dato appartiene all’utente, che te lo concede in usufrutto ai fini della profilazione, dell’advertising ecc.
Ecco perché WhatsApp, che ha fatto un’informativa poco chiara, sta sollevando questo dramma per cui ora è intervenuto il Garante della Privacy e si stanno riunendo tutti i Garanti della Privacy europei per discuterne».

E proprio il Garante ha scritto in una nota: “Dalla nuova informativa non è possibile, per gli utenti, evincere quali siano le modifiche introdotte, né comprendere chiaramente quali trattamenti di dati saranno in concreto effettuati dal servizio di messaggistica. Tale informativa non appare pertanto idonea a consentire agli utenti di Whatsapp la manifestazione di una volontà libera e consapevole”.
Come a dire che non basta un pulsante per concedere la propria privacy.

VERSO UN SOCIAL PUBBLICO ED EUROPEO

Sembra che ormai anche nell’opinione pubblica si sia affermato il pensiero che la realtà digitale, intrinsecamente collegata alla nostra vita reale, debba essere tutelata: «Siamo di fronte a una presa di consapevolezza delle persone che utilizzano i servizi, si stanno rendendo conto che la questione dei dati sta diventando pressante e si informano cercando di capire.
Il futuro? Facebook si deve allineare, o rischia pesantemente di non vedersi più supportato in Europa.
Quello che secondo me sarebbe giusto fare è creare un sistema di messaggistica, un social network a partecipazione pubblica, finanziato dall’UE che non sia sotto scacco, che sia un bene pubblico e non un bene privato di una corporate. Un bene pubblico al quale noi, pagando le tasse, contribuiamo al suo mantenimento e che sia una piazza virtuale su cui le persone possono confrontarsi. Di questo ce n’è bisogno, e penso che l’Unione Europea abbia tutte le carte in regola per creare una piattaforma del genere. Probabilmente il processo è più complesso di quello che si pensa, ma c’è tanta tecnologia che potrebbe partecipare, come la blockchain, che potrebbe favorire la decentralizzazione dei dati presso gli utenti».

GDPR O NIENTE

«Fondamentalmente il discorso è o si allineano o se ne vanno. Oppure si procede verso la retribuzione degli utenti perché Facebook fattura miliardi per ogni dato personale che tu gli dai. E dovete aver presente che i dati personali hanno valore estremamente diverso: i dati aggregati degli utenti italiani valgono molto di più degli stessi dati degli utenti keniani. Non è razzismo, ma è il potere d’acquisto diverso e tu italiano hai un valore estremamente superiore. Di questa cosa non se ne parla tanto ma anche questa è una grande disparità e immaginate cosa potrebbe determinare».
Capiremo prossimamente cosa accadrà, ancora tramite una notifica?

http://ilkim.it/whatsapp-aggiornamento-o-tutela-dei-dati-personali/?utm_source=rss&utm_medium=rss&utm_campaign=whatsapp-aggiornamento-o-tutela-dei-dati-personali


L’azienda di sicurezza informatica Malwarebytes è stata violata dagli hacker di SolarWinds

Lo stesso gruppo che ha violato la società di software IT SolarWinds lo scorso dicembre ha violato la società di sicurezza informatica americana Malwarebytes.

Lo riporta la stessa azienda californiana in un post scritto dal CEO dell’azienda di cybersecurity Marcin Kleczynski.

“Malwarebytes ha appreso della violazione il 15 dicembre dal Microsoft Security Response Center e da allora ha indagato sulla questione”, scrive il CEO. “I Criminali informatici hanno avuto accesso solo ad un numero limitato di e-mail aziendali interne“, aggiungendo che “il software dell’azienda resta sicuro da usare”.

Malwarebytes ha affermato che gli hacker hanno utilizzato una debolezza in Azure Active Directory e applicazioni dannose di Microsoft Office 365 per violare i sistemi interni dell’azienda. Inoltre l’hackeraggio non è correlato alla violazione dei software SolarWinds, poiché Malwarebytes non utilizza nessuno dei loro sistemi.

SolarWinds: cosa è successo

Lo scorso 13 dicembre i media statunitensi hanno diffuso la notizia del “più grave attacco informatico da cinque anni a questa parte agli Stati Uniti” che ha coinvolto l’amministrazione Usa. I cyber attacchi, legati si pensa ai servizi segreti russi con il gruppo APT29 “Cozy Bear“, hanno colpito il Dipartimento del Tesoro e il Dipartimento del Commercio, più altre Agenzie governative di massimo rilievo istituzionale tra cui l’Agenzia per la sicurezza nucleare degli Stati Uniti.

La breccia nel sistema di difesa è stata individuata in alcuni software della NTIA, la National Telecommunications and Information Administration, in particolare in Microsoft Office 365, superando il sistema di autenticazione. Ma la falla più grave è stata individuata dagli investigatori americaninegli aggiornamenti software rilasciati dalla società informatica texana SolarWinds, che fornisce servizi ad agenzie governative e Dipartimenti del Governo, nonché all’intelligence USA e ai militari.

In un messaggio pubblicato su Twitter, Kleczynski ha affermato che la campagna di hacking che ha coinvolto SolarWinds “è molto più ampia e mi aspetto che altre aziende si facciano avanti presto”.

https://www.key4biz.it/lazienda-di-sicurezza-informatica-malwarebytes-e-stata-violata-dagli-hacker-di-solarwinds/340352/


Cloud e cybersecurity, l’Enisa presenta le linee guida per il settore sanitario

L’Agenzia dell’Unione europea per la sicurezza informatica (Enisa) ha pubblicato un nuovo report che fornisce linee guida sulla sicurezza informatica per le organizzazioni sanitarie, per aiutarle a digitalizzare ulteriormente con i servizi cloud.

“Cloud Security for Healthcare Services” valuta i rischi per la sicurezza informatica dei servizi cloud e offre buone pratiche per la loro integrazione nel settore sanitario europeo. Il nuovo report arriva mentre la Commissione europea sta portando avanti quest’anno l’iniziativa European Health Data Space per promuovere lo scambio sicuro dei dati dei pazienti e l’accesso ai dati sanitari.

Cloud e cybersecurity: le linee guida del report

Basandosi sulle linee guida per gli appalti di Enisa per la sicurezza informatica negli ospedali, pubblicate all’inizio del 2020, il rapporto affronta le preoccupazioni precedenti fornendo linee guida sulla sicurezza per tre aree principali in cui i servizi cloud sono utilizzati dal settore sanitario, vale a dire per:

  • Electronic Health Record (EHR) , o sistemi incentrati sulla raccolta, l’archiviazione, la gestione e la trasmissione di dati sanitari, quali informazioni sui pazienti e risultati di esami medici;
  • Remote Care, o il sottoinsieme della telemedicina che supporta la consultazione remota paziente-medico;
  • Servizi cloud che supportano il funzionamento di dispositivi medici a diverse parti interessate

Per ciascuno di questi casi d’uso, il report evidenzia i principali fattori da considerare quando le organizzazioni sanitarie conducono la relativa valutazione del rischio. Queste linee guida, tuttavia, sono solo un primo passo per gli operatori sanitari per adattarsi in modo sicuro al cloud. Enisa ha affermato che è necessario un maggiore supporto, come standard di settore stabiliti sulla sicurezza del cloud, indicazioni specifiche delle autorità nazionali e dell’UE e ulteriori linee guida delle autorità per la protezione dei dati sul trasferimento dei dati sanitari nel cloud.

Il rapporto propone inoltre una serie di misure di sicurezza che le organizzazioni sanitarie devono implementare quando pianificano il passaggio ai servizi cloud, come stabilire processi per la gestione degli incidenti, definire i requisiti di crittografia dei dati e garantire la portabilità e l’interoperabilità dei dati.

Per approfondire

https://www.key4biz.it/cloud-e-cybersecurity-lenisa-presenta-le-linee-guida-per-il-settore-sanitario/340155/


Take These Small Steps to Stop Cyber Attacks From Creating Big Problems for You

That old “the best offense is a good defense” adage is just as true with IT as it is with the NFL.

January 15, 2021 5 min read

Opinions expressed by Entrepreneur contributors are their own.

At a time when remote work and its increased security risks have become the norm, ongoing difficulty in safeguarding corporate networks suggests that the status quo isn’t working. That’s why IT security teams are moving from a passive to an active approach. The MITRE Corporation (a nonprofit that manages federally funded research and development centers) recently introduced its Shield framework, in which it clearly states that active defense is critical in overcoming today’s threats. who know the latest strategies and recommendations place their companies in a strong position to remain secure.

Related: The How-To: Protecting Your Intellectual Property As A Small Business

The concept of active defense

Shield is an active defense knowledge base developed from over a decade of enemy engagement. With it, MITRE is trying to gather and organize what it has been learning with respect to active defense and adversary engagement. This information ranges from high-level, CISO-ready considerations of opportunities and objectives to more practitioner-focused conversations of the tactics, techniques and procedures defenders can use. This latest framework is aimed at encouraging discussion about active defense,  how it can be used, and what security teams need to know.

Defining active defense

Active defense covers a swathe of activities, including engaging the adversary, basic cyber defensive capabilities and cyber deception. This entails the use of limited offensive action and counterattacks to prevent an adversary from taking digital territory or assets. Taken together, these activities enable IT teams to stop current attacks as well as get more insight into the perpertrator. Then they can prepare more fully for future attacks.

As MITRE notes, the modern security stack must include deception capabilities to truly deter and manage adversaries. In Shield’s new tactic and technique mapping, deception is prominent across eight active defense tactics—channel, collect, contain, detect, disrupt, facilitate, legitimize and test—along with 33 defensive techniques.

Related: Cybersecurity Implementation And Future Strategies For Enterprises

The truth about deception

Threat actors are targeting enterprise networks nonstop, anyone from nation-state attackers seeing proprietary information to more run-of-the-mill criminals looking to cause chaos and obtain some PII they can exploit. Analysts estimate that critical breaches of enterprise networks have increased by a factor of three to six, depending on the targets.

As leaders consider their security strategy,  they need to not only understand what active defense means but also what deception actually is. A prevailing misconception is that deception is synonymous with honeypots, which have been around for a long time and are no longer effective. And to make them as realistic as possible requires a lot of management so that if attackers engage with a honeypot, they won’t be able to detect that it is not a real system and therefore know they’re in the middle of getting caught.

So, it’s time to clear up that notion. In truth, deception technology and honeypots are not synonymous. That’s how deception began, but it has evolved significantly since then. Today’s deception takes the breadcrumb/deceptive artifact approach that leads attackers on a false trail, which triggers alerts so that defenders can find and stop the attackers in real time. Only unauthorized users know the deceptions exist, as they don’t have any effect on everyday systems, so false positives are dramatically reduced. These aspects of deception technology add financial value to the IT security organization.

In addition, some organizations wrongly perceive that deception is too complex and yields comparatively little ROI. Security organizations could enjoy the benefit of using deception technology – which is lightweight and has a low cost of maintenance – but some are hesitant because they think it’s an overwhelming, complex approach that they won’t get enough value from. However, using technology assists like automation and AI, deception eliminates the complexity it has been previously known for.

Organizations tend to think of deception from a technology standpoint, but that’s wrong; it should be thought about from a use case standpoint. For instance, detection is a fundamental element of any security program. Everyone needs better detection capabilities – part and parcel of what today’s deception tools do.

A stronger defense

As cybercriminals’ tactics and tools continue to change, so must defenders’. An expanded threat landscape and new attack types make this job tougher than ever. Many organizations around the world were thrust into rapid digital transformation this year, which created security gaps for bad actors to exploit. The events of 2020 highlight the need for a better approach to securing critical assets. Active defense is part of that approach, as outlined in the MITRE Shield framework. Deception technology is an agile solution worthy of incorporation into an organization’s security strategy.

Related: 5 Types of Business Data Hackers Can’t Wait to Get Their Hands On

https://www.entrepreneur.com/article/359309


Phishing, Polizia Postale: “In Italia falsi rimborsi Enel truffano gli utenti”

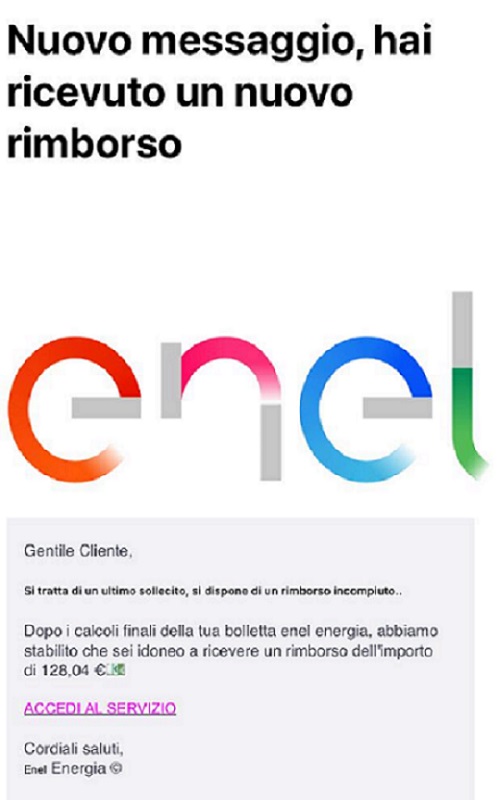
La Polizia Postale ha avvisato gli utenti che è in atto una nuova mail-truffa che sfrutta l’immagine contraffatta di Enel, la multinazionale leader che produce e distribuisce energia elettrica e gas.

 “Dopo i calcoli finali della tua bolletta Enel energia, abbiamo stabilito che sei idoneo a ricevere un rimborso dell’importo di 128,04 euro. Un’altra truffa mascherata da “rimborso” per ingannare gli utenti, spiega la Polizia Postale attraverso un comunicato, invitando utenti e cittadini a non cliccare o scaricare nessun documento.

Fonte: commissariatodips.it

“Un consiglio da seguire per non cadere vittime della truffa, è quello di non aprire assolutamente la mail e di contattare telefonicamente l’Enel attraverso il numero verde così da richiedere un controllo e verificare realmente la veridicità dei fatti”, spiega la nota.

Brand Phishing in aumento

Questa tipologia di attacchi sono sempre più numerosi e coinvolgono aziende e multinazionali famose: Brand Phishing.

In un attacco di brand phishing, i criminali cercano di imitare il sito web ufficiale di un’azienda nota, utilizzando un nome di dominio o un URL e un design web simile a quello del sito originale. Il link al sito web falso può essere inviato a individui mirati tramite e-mail o SMS, oppure un utente può essere reindirizzato durante la navigazione sul web o può essere attivato da un’applicazione mobile fraudolenta. Il sito web falso spesso contiene un modulo destinato a rubare le credenziali degli utenti, i dati di pagamento o altre informazioni personali.

Secondo un recente report di sicurezza informatica, Microsoft e DHL sono le multinazionali più sfruttate in quanto i cyber criminali cercano di sfruttare l’aumento del lavoro da casa e la stagione degli acquisti online.

Nel quarto trimestre, Microsoft è stato ancora il brand più frequentemente sfruttata dai criminali informatici. Il 43 per cento di tutti i tentativi di brand phishing sono collegati al gigante della tecnologia (con un balzo rispetto al 19 per cento nel terzo trimestre), dato che gli hacker gli hanno continuato a cercare di approfittarsi delle persone che lavorano da remoto.

L’industria che più è stata presa di mira dal brand phishing è quella IT, seguita dalle spedizioni, dalla vendita al dettaglio all’energia.

https://www.key4biz.it/phishing-polizia-postale-in-italia-falsi-rimborsi-enel-truffano-gli-utenti/339705/


Anne Neuberger a capo della sicurezza informatica degli Stati Uniti

Il presidente eletto Joe Biden ha nominato Anne Neuberger vice consigliere per la sicurezza nazionale e responsabile della sicurezza informatica.

Lo riporta Politico.com Neuberger, attuale capo della divisione per la sicurezza informatica della National Security Agency (Nsa), avrà il compito di coordinare la sicurezza informatica per il governo federale degli Stati Uniti. Non solo.

Fra le proprietà di Neuberger vi sarà anche la massiccia campagna di spionaggio informatico durata mesi che ha compromesso decine di agenzie governative statunitensi e aziende private. I funzionari statunitensi sospettano che dietro l’attacco ci siano hacker russi.

Anne Neuberger: il profilo

Ebrea ortodossa, 45 anni, Neuberger, vanta un curriculum di oltre un decennio presso la Nsa.

Laureata presso il Touro College nel 1997 Neuberger si è laureata alla Columbia University con un master in amministrazione aziendale e un master in affari internazionali nel 2005. Entrò nel governo come borsista della Casa Bianca, lavorando per il Segretario alla Difesa e poi servì come Vice Direttore Generale della Marina.

Neuberger è entrata a far parte della National Security Agency (NSA) nel 2009 e ha ricoperto posizioni chiave prima del suo ruolo attuale. Ha contribuito a stabilire il Cyber Command degli Stati Uniti e ha lavorato come chief risk officer, guidando gli sforzi per la sicurezza elettorale dell’agenzia per le midterm del 2018.

Nel 2019, il generale Nakasone ha costituito la direzione della sicurezza informatica della NSA e ha nominato Neuberger il primo direttore della sicurezza informatica. La direzione si concentra sulla “prevenzione e l’eliminazione” delle minacce informatiche da Paesi come Russia, Cina, Iran e Corea del Nord.

https://www.key4biz.it/una-donna-a-capo-della-sicurezza-informatica-degli-stati-uniti/339586/


How to Protect Your Small Business Against Fraud

Here are three steps you can follow to boost your security and keep scammers at bay.

January 14, 2021 3 min read

Opinions expressed by Entrepreneur contributors are their own.

As a owner, you have many responsibilities to uphold to keep your company running efficiently. One of them is ensuring you have sufficient measures in place to protect organizational and employee data from fraudulent scams. Unfortunately, online scams are becoming increasingly pervasive: as of 2018, 82% of businesses reported experiencing a form of fraud. While these findings indicated that large enterprises were at a particularly high risk, were not exempt from these attacks, which is why it’s more important than ever to protect your small business against fraud. Here are three steps you can follow to boost your security and keep scammers at bay. 

Educate Yourself

Knowledge is power. With this in mind, the first step in protecting your small business against fraud is to inform yourself of what types of fraud may target your enterprise. Some of the most common small business fraud scenarios include payroll fraud, cash theft, online banking, and false invoicing. It’s also vital to research the dire consequences such schemes can have on your small business. In many ways, fraudulent activity has the capacity to destroy your business. The financial losses are often significant, partners’ and clients’ level of trust in your organization are likely to plummet, and your company’s overall reputation could be significantly tainted. 

Related: I Went to Prison for SBA Loan Fraud: 7 Things to Know When Taking COVID-19 Relief Money

 Educate Your Staff

When it comes to defending your organization against fraud, your staff needs to be informed and involved in that process. Be sure to hold regular training sessions on common security threats (both online and offline) as well as prevention techniques they can implement.
Make sure all workers (both new and seasoned) are well-aware of the company’s policies surrounding the use and handling of confidential data, such as financial data, employee information, and client information. Failing to do so could lead to costly gaps in employee knowledge. For instance, if a staff member isn’t privy to what a scam looks like, they’ll be far more likely to fall for one and jeopardize sensitive data. 

Integrate a Fraud Management System

Ultimately, establishing an effective enterprise fraud management system is the best thing you can do to safeguard your small business from scams. Enterprise fraud management (EFM) refers to the real-time screening of transactions activity across multiple company users, accounts, processes, and channels, to ultimately identify and prevent fraud within a business.

When selecting a fraud management system for your business, there are several criteria you should consider. Look for a program that will offer seamless integration, real-time analysis and results, and fits into your budget.

Related: Has There Been $1 Billion in PPP Fraud?

 In an age when online scams are becoming more prevalent, defending your company’s data needs to be a top priority. By educating yourself and your staff on the types of fraud to look out for as well as prevention and protection measures, you’ll arm yourself with the knowledge needed to strengthen your overall security. Additionally, integrating an effective fraud management system will provide you with the peace of mind you deserve in knowing your data is safe from scammers.

https://www.entrepreneur.com/article/362383


Smantellata darknet da record in Germania: in vendita dati rubati e malware

I dati sono il motore della nuova economica e quelli relativi a persone, aziende e organizzazioni pubbliche sono sempre più al centro degli interessi di numerosi gruppi criminali.

Si tratta, con ogni probabilità, di una delle più grandi piazze di smercio illegale del dark web mai smantellate al mondo, quella finita nelle maglie della Polizia tedesca.

Operazione “DarkMarket”, i dati al centro del cyber crimine

Al momento della sua chiusura, avvenuta ieri, si legge in una nota Europol, il “DarkMarket” aveva raccolto attorno a sé 500.000 utenti e oltre 2.400 fornitori.

Secondo fonti di Polizia, uno dei capi dell’organizzazione criminale, un cittadino australiano, è stato arrestato nei pressi della città di Oldenburg, al confine tra Germania e Danimarca.

Fornitori di qualsiasi cosa, secondo il resoconto dell’Europol: dai dati rubati a persone, aziende ed organizzazioni pubbliche alle carte di credito, la droga, i kit malware, fino alle SIM card.

Si calcola che gli operatori che hanno messo su la darknet abbiano fatturato almeno 140 milioni di euro, per un totale di 320.000 transazioni, pagate anche con criptovalute bitcoin e monero, rispettivamente 4.650 e 12.800.

Il lavoro del Centro europeo per la criminalità informatica

All’operazione di polizia, oltre che le forze dell’ordine tedesche, hanno preso parte Europol, FBI, DEA, IRS per gli Stati Uniti, e forze di polizia di Australia, Gran Bretagna, Danimarca, Svizzera, Ucraina e Moldavia.

Per accedere al “DarkMarket” si dovevano sfruttare software specifici, con singole autorizzazioni e la garanzia del totale anonimato.

Un risultato di massima rilevanza, nella lotta al cyber crimine, raggiunto grazie al lavoro del Centro europeo per la criminalità informatica (EC3) di Europol.

Al suo interno istituito un team dedicato al Dark Web per lavorare insieme ai partner dell’Unione e alle forze dell’ordine in tutto il mondo, con l’obiettivo di ridurre le dimensioni dell’economia illegale clandestina di internet.

Smantellata darknet da record in Germania: in vendita dati rubati e malware