Analisi UE dei rischi legati al 5G, ma l’obiettivo è Huawei


Il report congiunto evidenzia le criticità legate alla nuova tecnologia. E si parla di rischio elevato nel caso in cui si utilizzino infrastrutture fornite da un unico produttore…

Fino a oggi la crociata dell’amministrazione USA contro Huawei aveva incontrato una certa freddezza da parte dei paesi dell’Unione Europea. Anzi: come abbiamo spiegato in questo articolo, le poche voci che si erano levate sembravano puntare a smorzare le polemiche sulla scelta del fornitore per le infrastrutture 5G.

Adesso, però, l’aria è decisamente cambiata. Nella giornata di ieri, infatti, il commissario europeo per l’Unione della sicurezza Julian King (una dicitura curiosa, ma è quella riportata dalla versione italiana del sito della Commissione Europea – ndr) ha presentato un report sulla valutazione dei rischi legati al network 5G.

Nel dettaglio, il comunicato stampa della Commissione Europea evidenzia come il report sottolinei una serie di criticità, tra cui una maggiore esposizione agli attacchi e un maggior numero di punti di accesso potenziali per attacchi informatici provocata dalla “dipendenza” dai software per la gestione della rete. Il rischio, in pratica, è che ogni bug software si traduca in una nuova vulnerabilità con conseguenze sulla sicurezza.

Proseguendo nella lettura, però, cominciano a emergere elementi che sembrano puntare direttamente a “minare” i progetti di Huawei. Ad esempio quando il report evidenzia come le nuove caratteristiche della rete 5G comportino il fatto che alcuni componenti diventeranno più “sensibili”, o quando si fa riferimento a una maggiore “dipendenza” da parte degli operatori mobile nei confronti dei fornitori di tecnologia.

La vera mazzata arriva però quando si parla di una “particolare importanza” nel profilo di rischio collegato ai singoli fornitori, in particolare riguardo “la possibilità che il fornitore sia soggetto a interferenze da parte di un governo esterno alla UE.”

Huawei

E ancora, come “la dipendenza da un singolo fornitore” possa creare problemi sia sotto il profilo dei rischi di un fallimento a livello commerciale, sia a livello dell’impatto generalizzato di eventuali vulnerabilità nei suoi sistemi.

Insomma, il messaggio inviato dalla Commissione Europea è chiaro: Huawei non può pensare di essere l’unico fornitore tecnologico per la nuova rete 5G.

La chiusa di questo elenco, poi, non lascia molto spazio a interpretazioni: “Le minacce alla disponibilità e all’integrità delle reti diventeranno importanti problemi di sicurezza: oltre alle minacce alla riservatezza e alla privacy, in una situazione in cui le reti 5G che dovrebbero diventare la spina dorsale di molte applicazioni IT critiche l’integrità e la disponibilità di tali reti diventeranno i principali problemi di sicurezza nazionale e una priorità in termini di sicurezza per l’Unione Europea”.

Dalle parti di Huawei non l’hanno presa benissimo, ma la società ha reagito adottando la tradizionale linea ispirata alla prudenza, cercando di mantenere la vicenda all’interno di confini quanto più possibile “neutri”. In un comunicato stampa, l’azienda di Shenzhen dice di essere “contenta” del fatto che il rapporto si concentri su aspetti oggettivi e non faccia riferimento esplicitamente a singole nazioni e governi. Auspica poi che questo approccio “basato sui fatti” ispiri anche le future attività in questo settore.

Tra le righe, però, c’è anche una velata minaccia. Soprattutto quando si legge “la forte e perdurante collaborazione con i nostri partner europei è un’opportunità unica per l’Europa per mantenere la sua leadership tecnologica”. Il ragionamento è chiaro: senza di noi il 5G non lo fate.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/10/10/analisi-ue-dei-rischi-legati-al-5g-ma-lobiettivo-e-huawei/


Vittima del ransomware Muhstik reagisce hackerando i pirati


Il “White Hat” era stato colpito dal malware, ma ha violato il server usato dai criminali e rilasciato poi le chiavi di decrittazione che ha trovato in memoria.

L’ansia di colpire il maggior numero di bersagli possibili, qualche volta, può riservare ai pirati informatici anche una brutta sorpresa.

È successo alla banda di cyber-criminali che ha iniziato lo scorso settembre a diffondere il ransomware Muhstik prendendo di mira in particolari i NAS di QNAP, sfruttando tecniche di brute forcing per violare una password debole in phpMyAdmin e installare il loro malware.

Nel corso della loro attività, però, sono incappati nella “vittima” sbagliata. Tra i tanti proprietari di NAS QNAP colpiti dai pirati, infatti, c’era anche Tobias Frömel, un programmatore tedesco che ha reagito a modo suo all’attacco.

Quando si è ritrovato i file criptati accompagnati da un messaggio che chiedeva 700 dollari di riscatto in Bitcoin per avere la chiave di decrittazione, Frömel ha deciso di pagare ma ha anche cominciato ad analizzare il malware che lo aveva colpito.

Muhstik

Nel giro di poco tempo è riuscito a individuare il server utilizzato dai pirati informatici per controllare Muhstik e ha sottratto l’intero database con le chiavi usate per crittografare i file sui NAS compromessi, pubblicandole su una pagina di Pastebin.

Non solo: il programmatore ha anche realizzato un software per decodificare i file crittografati dal ransomware, che si può scaricare da MEGA. Qualsiasi vittima di Muhstik, quindi, può adesso riavere indietro tutti i suoi dati senza dover sborsare un euro.

Nel file di testo su Pastebin, Frömel spiega di essere consapevole di aver compiuto un’azione illegale violando il server dei criminali. Dubitiamo, in ogni caso, che qualcuno abbia intenzione di denunciarlo.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/10/08/vittima-del-ransomware-muhstik-reagisce-hackerando-i-pirati/


Violati i sistemi di Zendesk. L’attacco risale al 2016


Gli amministratori IT se ne sono accorti solo dopo 3 anni. Possibili ripercussioni su aziende tecnologiche come Uber, Slack e Airbnb.

Secondo gli esperti di sicurezza, uno dei maggiori problemi nel contrasto ai data breach riguarda la lunghezza dei tempi con cui le organizzazioni individuano gli incidenti. Nel caso di Zendesk, però, siamo di fronte a un caso estremo. La società si è infatti accorta di aver subito un attacco dopo ben 3 anni.

L’azienda, specializzata nella fornitura di servizi di help desk, ha annunciato con un post sul suo blog di aver subito un attacco informatico che avrebbe permesso ai pirati di rubare dati e informazioni su 10.000 clienti. L’attacco, ed è questo l’aspetto surreale, risalirebbe al novembre del 2016.

L’attacco, nel dettaglio, avrebbe preso di mira gli account relativi a servizi di chat e supporto. I pirati avrebbero avuto accesso a indirizzi di posta elettronica, numeri di telefono, dati anagrafici, agli username e alle password, protette comunque da hash e salt.

Zendesk

Non solo: per quanto riguarda un gruppo più esiguo di account (circa 700) i cyber-criminali avrebbero avuto accesso anche a informazioni sui sistemi di autenticazione, come chiavi crittografiche TLS, impostazioni di configurazione delle applicazioni e chiavi di autenticazioni utilizzate per interfacciarsi con terze parti. Insomma: non siamo di fronte a un disastro, ma di certo a una violazione piuttosto “importante”.

Anche perché i servizi di Zendesk sono utilizzati da numerose aziende tecnologiche (sul sito si parla di 150.000 account attivi) del calibro di Airbnb, Slack, Uber, Subito o MailChimp. Difficile capire esattamente quali aziende possano essere state coinvolte, ma le possibili ripercussioni potrebbero essere tutt’altro che lievi.

Le raccomandazioni di Zendesk, rivolte ai clienti che la società ha contattato privatamente via email segnalando la possibile compromissione dell’account, è di modificare le credenziali di accesso per le applicazioni installate prima del 2016 e revocare eventuali certificati TLS risalenti a quel periodo.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/10/03/violati-i-sistemi-di-zendesk-lattacco-risale-al-2016/


Gruppo eGobbler all’attacco dei dispositivi Apple, anche in Italia


I pirati sfruttano due exploit che permettono di dirottare la navigazione Internet attraverso pop-up che rimandano gli utenti a pagine contenenti malware.  

Si sono specializzati in attacchi che prendono di mira i computer con macOS e i dispositivi mobile con iOS. Stiamo parlando dei pirati informatici del gruppo eGobbler, comparsi sui radar degli esperti di sicurezza lo scorso aprile e protagonisti di una nuova ondata di attacchi lo scorso settembre.

Come spiega Eliya Stein, ricercatore della società di sicurezza Confiant, i cyber-criminali sfruttano due vulnerabilità collegate a Chrome e Safari.

Nel report pubblicato sul blog ufficiale della società di sicurezza, Stein spiega che la vulnerabilità di Chrome per iOS  (CVE-2019–5840) è stata utilizzata ad aprile ed è stata corretta con la versione 75 del browser.

La falla di sicurezza, in pratica, consentiva ai pirati informatici di aggirare i sistemi di sicurezza di Chrome e fare in modo che i loro pop-up si attivassero automaticamente e non in conseguenza del “tap” da parte dell’utente. Una tecnica che gli ha permesso di distribuire pop-up con collegamenti a siti malevoli utilizzando normali inserzioni pubblicitarie su siti legittimi.

La seconda vulnerabilità, che i pirati hanno tra agosto e settembre, affligge invece l’engine WebKit, utilizzato anche da Safari.

eGobbler

L’exploit messo a punto da eGobbler permette di attaccare i visitatori in due modalità diverse: la prima è identica alla precedente e prevede la visualizzazione di un pop-up che compare sullo schermo senza che sia necessaria alcuna azione da parte dell’utente o dirottare la vittima su un sito a loro scelta, anche in questo caso in maniera assolutamente automatica e “trasparente”.

Stein spiega che la tecnica utilizzata sfrutta un iFrame e permette di “ingannare” il browser facendo in modo che registri qualsiasi attività del visitatore come interna all’iFrame malevolo. Insomma: il browser pensa che l’utente abbia interagito in qualche modo con l’iFrame quando in realtà non ha fatto nulla.

Dal momento che l’exploit sfrutta la funzione “onkeydown”, risulta essere più efficace sui dispositivi desktop piuttosto che su quelli mobile.

Secondo i ricercatori di Confiant, la campagna di agosto-settembre avrebbe permesso al gruppo eGobbler di portare più di 1 miliardo di attacchi di questo genere. Impossibile sapere, invece, quanti di questi abbiano poi avuto reali conseguenze.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/10/02/gruppo-egobbler-allattacco-dei-dispositivi-apple-anche-in-italia/


Checkm8: il nuovo jailbreak per iPhone non può essere fermato


La tecnica permette di aggirare il blocco all’installazione sfruttando una falla nel secure boot ROM. Vulnerabili gli iPhone dal modello 4S fino all’iPhone 8 e X.

Brutta botta per milioni di proprietari di iPhone, che si ritrovano a dover fronteggiare una vulnerabilità che affligge i loro dispositivi e non può essere corretta in alcun modo.

La tecnica di jailbreak, cioè l’aggiramento del blocco per l’installazione di app che è alla base del sistema di sicurezza di iOS, è stata scoperta da un ricercatore che su Twitter si firma Axi0mX e che l’ha battezzata con il nome di Checkm8.

Il codice, pubblicato su GitHub, consente di fare leva su una falla di sicurezza nel Bootrom (secure boot ROM) nei chi dall’A5 all’A11. In altre parole, in tutti i dispositivi mobili Apple prodotti tra il 2011 e il 2018. Tra questi gli iPhone dal modello 4S fino all’iPhone 8 e X.

A differenza di altre tecniche di jailbreak, Checkm8 non fa leva su componenti software di iOS, ma direttamente su un elemento come il Bootrom che è accessibile solo in lettura e, di conseguenza, non può essere modificato in alcun modo. Tradotto: per Apple è impossibile distribuire un aggiornamento che corregga la vulnerabilità.

Il rischio legato a Checkm8 non è tanto quello che venga sfruttato dagli utenti per “liberare” gli iPhone dai vincoli legati ai sistemi di sicurezza di Apple allo scopo, per esempio, di installare app piratate. Piuttosto le preoccupazioni sono legate all’ipotesi che venga sfruttato per portare attacchi ai dispositivi.

Per fortuna ci sono numerosi elementi che contribuiscono a ridimensionare il pericolo. Primo tra tutti il fatto che il codice rilasciato da Axi0mX è una versione “beta”, piuttosto grezza e difficile da utilizzare se non si hanno competenze di programmazione.

In secondo luogo, il jailbreak richiederebbe l’accesso fisico al dispositivo. Caratteristica, questa, che impedisce il suo utilizzo per attacchi in remoto. Infine, l’accesso con privilegi di root non avrebbe persistenza e si “esaurirebbe” al riavvio del sistema.

Insomma: l’unico scenario in cui potrebbe consentire un attacco con malware è quello in cui il pirata informatico potesse mettere le mani sull’iPhone e utilizzare Checkm8 per installare il software malevolo. Questo, naturalmente, salvo eventuali (e clamorose) evoluzioni che dovessero rendere l’exploit più efficace.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/09/30/checkm8-il-nuovo-jailbreak-per-iphone-non-puo-essere-fermato/


Ora i pirati vogliono rubare i dati delle carte di credito dai router


Gli esperti di sicurezza hanno individuato nuovi script che sono pensati per intercettare le informazioni sfruttando i router L7 usati dalle attività commerciali.

I dati delle carte di credito sono da sempre nel mirino dei cyber-criminali e rappresentano uno dei settori più profittevoli nel settore del cyber-crimine.

Fino a oggi, gli attacchi che puntavano a intercettare le informazioni di pagamento prendevano di mira i singoli computer o, attraverso tecniche più evolute, i siti di e-commerce. Ora però sembra che i criminali puntino direttamente alle infrastrutture dei siti e, in particolare, ai router.

La tecnica è quella dello skimming (la copia dei dati delle carte – ndr) attraverso l’uso di script specializzati. Niente di particolarmente nuovo a livello di codice: script di questo tipo sono stati ampiamente utilizzati dai famigerati gruppi MageCart, che detengono un ruolo di leader indiscussi in questo settore.

Normalmente, però, gli attacchi di MageCart prendono di mira i siti Internet, iniettando lo script all’interno delle pagine per il pagamento degli acquisti online.

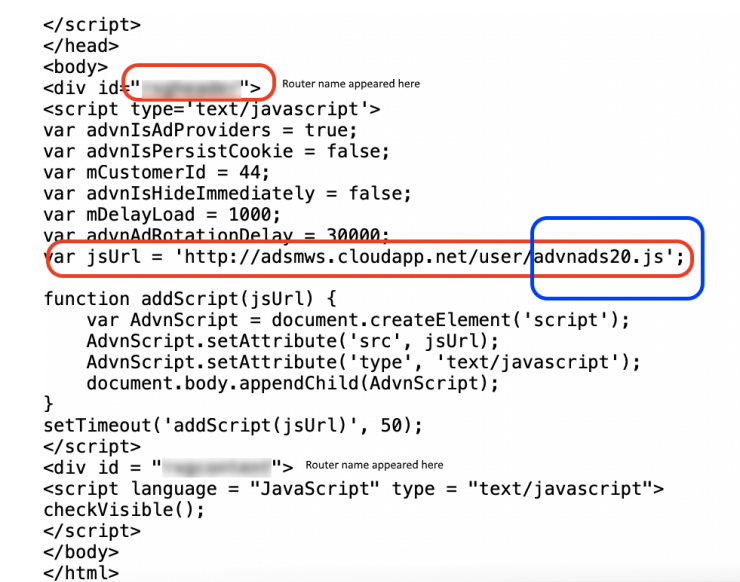
Come spiega un report pubblicato su Internet da IBM, però, è comparsa una variante che adotta una strategia completamente diversa. Secondo i ricercatori, infatti, i pirati informatici starebbero testando uno script pensato per agire a livello dei router L7, utilizzati prevalentemente da catene commerciali, hotel, aeroporti e simili.

MageCart

Gli L7 sono dispositivi che non si discostano molto, in termini di funzionamento, dai normali router. Consentono però di gestire il traffico utilizzando un numero di parametri maggiore rispetto ai normali device di questo tipo, consentendo di selezionare il traffico anche in base ai cookie, il dominio e il tipo di browser.

Il codice individuato dagli esperti si basa sullo script originale di MageCart, ma è pensato per essere caricato a livello del router e, in seguito, iniettato nel browser dei visitatori.

MageCart

A quanto pare, si tratterebbe di un malware ancora in fase di sperimentazione. I ricercatori, infatti, avrebbero individuato il codice su VirusTotal, l’aggregatore che viene utilizzato per analizzare un file utilizzando tutti i motori antivirus in commercio.

L’ipotesi è che a caricarlo siano stati gli stessi pirati informatici per verificare quale fosse il livello di rilevazione da parte dei software antivirus. Non è chiaro, di conseguenza, se il codice sia già stato utilizzato o si tratti di un “prototipo” in fase di sperimentazione.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/09/27/ora-i-pirati-vogliono-rubare-i-dati-delle-carte-di-credito-dai-router/


WatchGuard: Europa nel mirino dei pirati e attacchi sempre più raffinati


Il nuovo report di WatchGuard analizza gli attacchi informatici del secondo quarto 2019. Ecco come stanno cambiando le tecniche dei cyber-criminali.

Quello della cyber-security è un settore in continua evoluzione, in cui assistiamo a una sorta di eterna rincorsa tra pirati informatici ed esperti di sicurezza. La conferma arriva anche dal nuovo Internet Security Report pubblicato da WatchGuard, che sintetizza ciò che è accaduto nel secondo trimestre dell’anno in corso evidenziando alcuni fenomeni decisamente interessanti.

Il report, che può essere scaricato a questo indirizzo, mette in evidenza alcuni aspetti che confermano delle tendenze già in atto, come l’aumento degli attacchi di phishing.

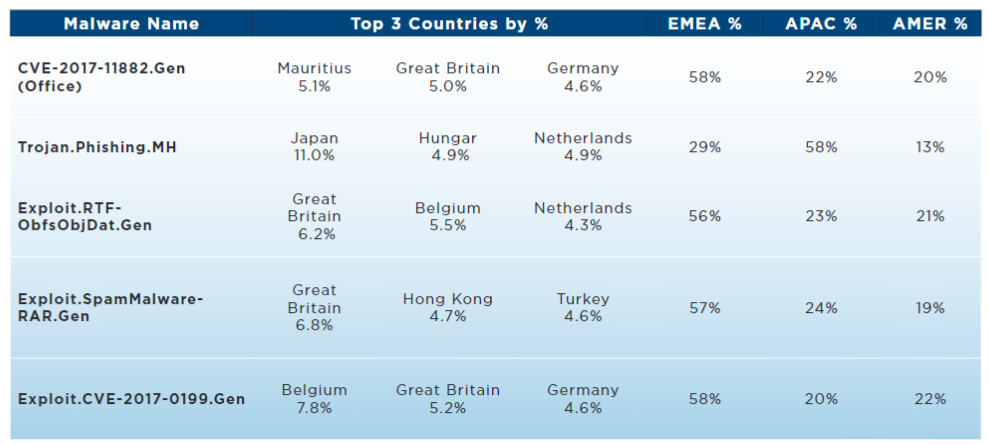
Sempre sotto il profilo dei volumi degli attacchi, oltre a sottolineare un significativo aumento anno su anno del volume complessivo dei malware (con un 38% di zero-day) gli esperti della società di sicurezza puntano i riflettori sull’aumento degli exploit legati ai documenti Word.

WatchGuard

Un fenomeno, questo, legato alla pessima abitudine da parte di molti utenti di non aggiornare il pacchetto Office e che li lascia esposti agli attacchi da parte dei cyber-criminali.

Da un punto di vista statistico, il report registra inoltre un aumento di attacchi con malware in Europa e Asia, che superano i continenti americani in questa particolarissima classifica.

WatchGuard

L’analisi di WatchGuard, però, evidenzia anche alcune caratteristiche dei nuovi attacchi sotto il profilo del modus operandi dei pirati informatici, segnalando per esempio un incremento nell’uso di Linux Kali, la distro del sistema open source contenente un vero arsenale di strumenti di hacking dedicati ai penetration test.

Un segnale che conferma la tendenza da parte dei pirati informatici a portare attacchi attraverso strumenti di amministrazione e tecniche di intrusione che non sfruttano malware “preconfezionati” ma strategie mirate dirette verso obiettivi di alto livello, solitamente in ambito aziendale.

I dati raccolti dal servizio DNSWatch della società di sicurezza, inoltre, emerge come gli attacchi sfruttino sempre più spesso sottodomini di siti legittimi per attirare le potenziali vittime.

Non solo: secondo gli esperti di WatchGuard i pirati informatici prediligono appoggiarsi a dei Content Delivery Networks insospettabili, come CloudFlare.net, SharePoint e Amazonaws.com.

Anche se l’utilizzo di servizi di questo genere (come quelli dedicati al file sharing) non rappresenta una novità, il fatto che i cyber-criminali sfruttino una sorta di “cortina di legittimità” rappresenta un segnale che gli esperti di sicurezza non possono ignorare.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/09/26/watchguard-europa-nel-mirino-dei-pirati-gli-attacchi-si-fanno-sempre-piu-raffinati/


Attacchi mirati alle aziende USA con il trojan LookBack


I pirati hanno utilizzato tecniche di spear phishing puntando a compromettere i sistemi di 17 società di servizi. Gli esperti: “lavorano per uno stato estero”.

Una campagna orchestrata per ottenere l’accesso ai sistemi informatici di almeno 17 società di servizi attive negli Stati Uniti, condotta utilizzando un trojan che avrebbe permesso ai pirati informatici di sottrarre informazioni sensibili e compiere azioni di sabotaggio.

È questo il quadro tratteggiato da un report di Proofpoint in un report che approfondisce una segnalazione pubblicata dalla stessa società di sicurezza a inizio agosto.

L’attività dei pirati, che secondo i ricercatori farebbero parte di un gruppo collegato a uno stato estero, è iniziata a luglio e si è protratta per pochi giorni. Una seconda ondata di attacchi è invece stata rilevata tra il 21 e il 29 agosto.

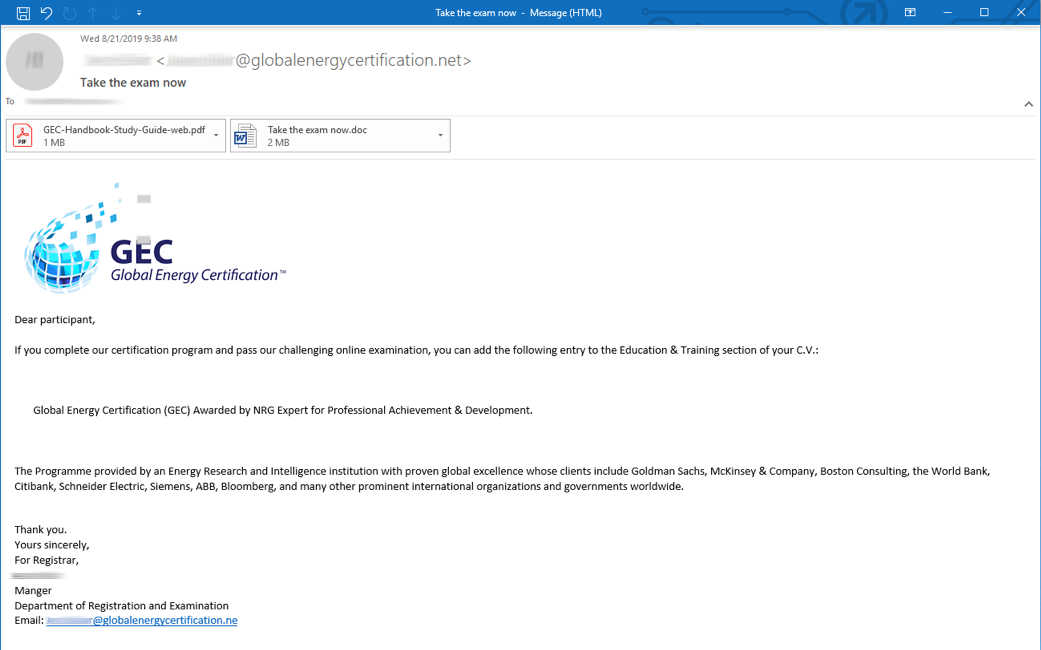
La tecnica è sempre la stessa e utilizza come vettore di attacco un’email che contiene una serie di allegati. Il messaggio di posta, realizzato con grande cura, sembra provenire da organizzazioni di certificazione e, nel caso del secondo attacco, i ricercatori sottolineano alcune “finezze” utilizzate dai pirati per rendere più credibile l’email.

Gli ultimi messaggi, infatti, sono confezionati in modo da apparire provenienti da un ente pubblico chiamato Global Energy Certification (GEC) e, oltre al documento Word che contiene il malware, contengono come allegato un PDF assolutamente innocuo “estratto” dalla documentazione originale del GEC.

Anche la tecnica utilizzata per indurre la vittima ad aprire il file in formato .DOC che contiene il trojan è decisamente brillante. Il documento ha come nome Take the exam now.doc e lascia quindi supporre che si tratti di un test interattivo.

LookBack

Un trucchetto che, negli obiettivi dei pirati, dovrebbe permettere di superare eventuali sospetti riguardo alla richiesta di attivare le funzionalità Macro del documento. L’attivazione avvia in realtà una serie di comandi VBA concatenati, che portano all’installazione del trojan LookBack.

Per offuscare questo tipo di attività, i cyber-spioni hanno adottato una tecnica piuttosto elaborata. All’apertura del file, infatti, vengono memorizzati sul computer dei file PEM (privacy-enhanced mail) e un file chiamato Temptcm.tmp.

Quest’ultimo viene utilizzato per decodificare i file PEM (memorizzati in formato TXT) per trasformarli nei moduli utilizzati dal malware. Nel dettaglio, Tempgup.txt diventa GUP.exe, un tool proxy utilizzato per mascherare il traffico del trojan, mentre Tempgup2.txt si trasforma in libcurl.dll che agisce come loader.

Tempsodom.txt, infine, viene decodificato come sodom.txt, al cui interno sono memorizzate le impostazioni per il collegamento al server Command and Control.

Una volta installato, LookBack consente di eseguire un gran numero di operazioni in remoto, tra cui la possibilità di esaminare i processi attivi sul PC, terminarli, eseguire comandi, copiare o cancellare file, catturare schermate del computer e simulare l’attività del mouse.

Abbastanza per garantire ai pirati informatici il completo accesso alla macchina e la possibilità di eseguire movimento laterale all’interno dei sistemi delle aziende colpite.

Considerata la tipologia dei bersagli e il livello tecnico degl istrumenti di attacco, dalle parti di Proofpoint non hanno dubbi riguardo il fatto che gli attacchi siano opera di un gruppo legato a un governo straniero. I ricercatori, però, non si spingono oltre. Per un’eventuale attribuzione bisognerà aspettare ancora un po’ di tempo.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/09/25/attacchi-mirati-alle-aziende-usa-con-il-trojan-lookback/


Da Google Alert a Google Calendar: pirati all’attacco


I cyber-criminali stanno sfruttando i servizi Google per portare attacchi informatici e inviare spam su computer e dispositivi di ogni genere.

Tempi duri per gli esperti di sicurezza di Google. Sembra infatti che i pirati informatici abbiano cominciato a prendere di mira sistematicamente i servizi del gigante statunitense per portare attacchi informatici sfruttando un vettore considerato insospettabile.

Il caso più recente è quello segnalato in un articolo di Lawrence Abrams su Bleeping Computer, che prende di mira il servizio Google Alert. Si tratta di una funzione che consente di avere segnalazioni via email di nuovi contenuti sul Web (principalmente notizie) riguardo un tema specifico.

La funzione consente, in pratica, di impostare una o più parole chiave e ricevere un messaggio da Google ogni volta che il suo sistema di indicizzazione rileva un nuovo contenuto che corrisponde alla ricerca che abbiamo impostato.

Come agiscono i pirati? In buona sostanza mettono online delle pagine Web contenenti parole chiave che considerano “popolari” per fare in modo che Google Alert le rilevi e invii il collegamento a chi le ha impostate nel servizio.

Immediatamente dopo, il contenuto delle pagine viene modificato inserendo codice malevolo o contenuti truffaldini, come la classica truffa dell’assistenza. In pratica, è come se i cyber-criminali delegassero a Google il compito di inviare messaggi di spam per attirare le potenziali vittime sui siti che controllano.

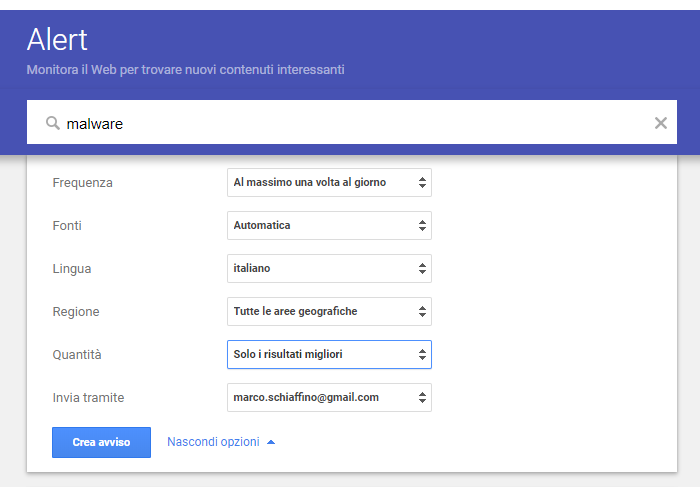
Per mitigare il rischio di finire nel mirino di questo tipo di attacchi, Abrams consiglia di impostare gli alert in modo che segnalino solo i risultati migliori. Un’impostazione che, per la verità, è quella predefinita in Google Alert.

Google

La vicenda si inserisce in un periodo in cui anche un altro servizio di Google è finito nel mirino dei pirati informatici: Google Calendar. Nelle ultime settimane, infatti, numerosi gruppi di cyber-criminali hanno scoperto un modo per sfruttare le funzionalità del servizio per inviare messaggi di spam.

Calendar, infatti, consente da sempre di invitare un altro utente a un evento attraverso un’email, in modo che l’appuntamento venga inserito sul suo calendario. In uno degli ultimi aggiornamenti, però, l’aggiunta dell’evento è diventata automatica.

Naturalmente Google ha predisposto un sistema anti-spam per evitare che qualcuno abusi della funzione, ma a quanto pare non funziona come dovrebbe e i pirati ne stanno approfittando.

Il problema è che i messaggi di spam (che a volte sono strutturati come veri e propri attacchi di phishing) compaiono sullo schermo delle vittime sotto la forma di un messaggio di Google e, soprattutto sugli smartphone, possono essere scambiati per messaggi di sistema.

Dalle parti di Google, che è stata sommersa di segnalazioni, stanno lavorando per risolvere il problema e garantiscono che presto l’ondata di spam finirà.

Google

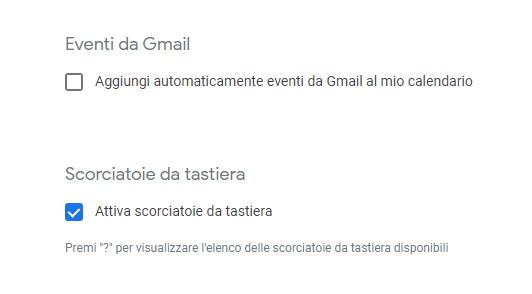
Per il momento è possibile bloccare la funzione modificando le impostazioni di Calendar togliendo il segno di spunta accanto alla voce Aggiungi automaticamente eventi da Gmail al mio calendario.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/09/24/da-google-alert-a-google-calendar-pirati-allattacco/


Canali YouTube sotto attacco


Raffica di violazioni degli account sulla piattaforma video di Google. I pirati hanno trovato il modo di scardinare il sistema di autenticazione a due fattori.

Qualcuno sta prendendo di mira sistematicamente i canali YouTube per “rubarne” gli account. L’allarme è stato lanciato da ZDNet dopo una raffica di segnalazioni comparse anche sui social media.

Come raccontano i giornalisti della testate tecnologica in un articolo pubblicato oggi, i primi segnali sono arrivati dal settore automotive, ma si è rapidamente espanso anche a canali che trattano temi diversi.

Lo schema degli attacchi di phishing è sempre lo stesso, con poche varianti: messaggi di posta elettronica apparentemente provenienti da YouTube invitano i titolari dei canali a verificare alcuni aspetti o impostazioni attraverso un link che conduce a una pagina pressoché identica a quella originale.

YouTube

La pagina, controllata dai cyber-criminali, ha però l’unica funzione di rubare le credenziali di accesso a YouTube e permettere ai pirati di “rubare” i canali in questione.

Si tratterebbe, spiegano dalle parti di ZDNet, di un attacco coordinato che segue una strategia ben precisa, sostituendo i legittimi gestori per poi sfruttare i canali (forse) a scopi pubblicitari.

Resta il dubbio riguardo alle tecniche usate dai pirati per superare i sistemi di controllo del social network e, in particolare, l’autenticazione a due fattori via SMS utilizzata da molti YouTuber per proteggere i loro account.

Le prime voci parlano della possibilità che i cyber-criminali abbiano utilizzato Modlishka, un toolkit per attacchi phishing in grado di intercettare i codici di conferma inviati dal sistema di protezione. Si tratta, per il momento, di semplici ipotesi che, se confermate, potrebbero portare YouTube a rivedere le tecnologie che utilizza.

Resta da vedere se i pirati riusciranno a cavare qualcosa da questa campagna. YouTube si sta già muovendo per restituire gli account ai legittimi proprietari e gli autori degli attacchi hanno poco tempo per venderli (com’è probabile abbiano intenzione di fare) sul mercato nero.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/09/23/canali-youtube-sotto-attacco/