SandboxEscaper colpisce ancora: altro zero-day per Windows


La ricercatrice ha pubblicato il codice di un exploit zero-day che consente di elevare i privilegi di un account locale. Gli esperti: “funziona al 100%”.

Sempre uno zero-day di Windows, sempre SandboxEscaper. La ricercatrice, salita all’onore delle cronache lo scorso agosto per aver reso pubblica una vulnerabilità di Windows senza inviare alcun avviso a Microsoft, sembra essere diventata una sorta di incubo per l’azienda di Satya Nadella.

Anche questa volta la ricercatrice ha pubblicato il codice direttamente su Internet, ignorando completamente qualsiasi logica di responsible disclosure.

Per fortuna, almeno in questo caso, la falla di sicurezza non è gravissima. Si tratta infatti di un exploit local privilege escalation (LPE) che consente di elevare i privilegi di un account locale, quindi non permette di “fare breccia” nel sistema ma solo di rendere più efficace un  eventuale attacco.

Nel dettaglio, la tecnica prende di mira il processo Windows Task Scheduler attraverso un file .job costruito ad arte per fare in modo che si avvii una modifica dei permessi DACL (discretionary access control list) per un singolo file. Il risultato, come anticipato, è che un eventuale pirata può così ottenere i privilegi di sistema.

Il codice pubblicato da SandboxEscaper, assicurano gli esperti, funziona con tutti i sistemi Windows a 32 bit. Un paio d’ore prima della pubblicazione di questo articolo, però, la ricercatrice ha pubblicato anche il codice per le versioni a 64 bit dei sistemi Microsoft.

Ora la palla passa agli sviluppatori dell’azienda di Redmond, che presumibilmente rilasceranno una patch nella prossima tornata di aggiornamenti per Windows. La vicenda, però, potrebbe non esaurirsi qui.

SandboxEscaper

Sul suo blog personale, infatti, SandboxEscaper ha pubblicato un messaggio in cui invita eventuali soggetti “non occidentali” interessati a exploit simili a contattarla.

La sua intenzione, a quanto si capisce, è quella di vendere gli exploit LPE a 60.000 (dollari o euro, non è specificato). Nello stesso messaggio, la ricercatrice precisa che il suo interesse è rivolto solo alle vulnerabilità Windows di questo tipo, che sono oggetto esclusivo delle sue ricerche.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/22/sandboxescaper-colpisce-ancora-altro-zero-day-per-windows/


Windows fa a pugni con Sophos. I tecnici: “Rimuovete l’aggiornamento”


L’update dello scorso martedì ha creato un conflitto con il software di sicurezza. Problemi con i PC Windows che non riescono ad avviarsi.

Può, il batter d’ali di una farfalla in Brasile, provocare un tornado in Texas? La domanda, alla base della teoria del caos, si applica alla perfezione alla vicenda che in queste ore sta coinvolgendo Microsoft e la società di sicurezza Sophos.

A quanto pare, infatti, uno degli aggiornamenti rilasciati dalla casa di Redmond per il suo sistema operativo ha modificato qualcosa che crea un (pesante) conflitto con l’antivirus della società britannica.

Come riporta la stessa società di sicurezza, molti clienti Sophos stanno sperimentando problemi dopo l’aggiornamento di maggio e non si tratta di problemi di poco conto. In pratica, sembra che molti PC non riescano semplicemente ad avviare Windows normalmente.

Dalle parti di Sophos, quindi, suggeriscono di rimuovere l’aggiornamento (avviando Windows in modalità provvisoria) per ripristinare il normale funzionamento dei computer.

Sophos Windows

Tutto bene, quindi? Mica tanto. L’aggiornamento di maggio distribuito da Microsoft contiene infatti importanti update a livello di sicurezza e, in particolare, una patch che corregge una vulnerabilità (CVE-2019-0708) particolarmente grave.

SI tratta infatti di un bug che permetterebbe di portare attacchi automatici ai PC Windows e che ha indotto l’azienda di Satya Nadella addirittura a rilasciare un aggiornamento straordinario per Windows XP, per il quale teoricamente non dovrebbero essere più disponibili update.

Anche se al momento non si ha notizia di alcun exploit in grado di sfruttare la vulnerabilità, è evidente come sia impensabile che i clienti Sophos possano rimanere in questa sorta di limbo, che li esporrebbe a eventuali attacchi nel momento stesso in cui un pirata informatico dovesse realizzare un malware in grado di sfruttare la falla.

Gli sviluppatori della società di sicurezza dovranno quindi darsi da fare per trovare al più presto il modo per aggiornare i loro prodotti in modo da risolvere il conflitto che blocca l’avvio dei PC (i problemi sarebbero soprattutto con i sistemi Windows 7 e Server 2008 R2) che hanno eseguito l’ultimo aggiornamento Microsoft.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/21/windows-fa-a-pugni-con-sophos-i-tecnici-rimuovete-lultimo-aggiornamento/


Europol smantella il gruppo GozNym. “Hanno rubato 100 milioni di dollari”


Le forze di polizia hanno messo fine alla carriera di uno dei gruppi più attivi nel settore degli attacchi agli istituti finanziari. Cinque in manette, gli altri in fuga.

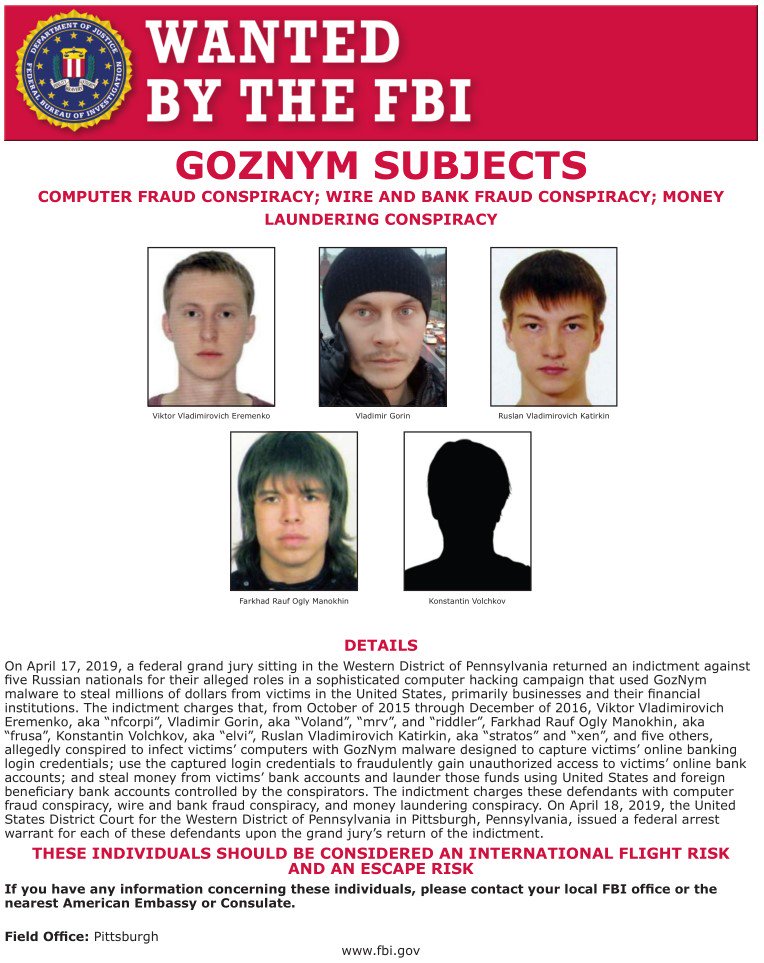
Associazione per truffa bancaria, pirateria informatica e riciclaggio di denaro. Sono queste (alcune) delle accuse nei confronti di dieci individui che Europol ha individuato come facenti parte del gruppo GozNym, una gang di cyber-criminali specializzati in attacchi nel settore finanziario.

Il gruppo, i cui membri sono per la maggior parte di nazionalità russa, opera da tempo nella rete Avalanche per compromettere i sistemi e puntare ai conti correnti bancari delle vittime in Stati Uniti e Canada.

GozNym

Avalanche è descritto dagli investigatori come una rete che funziona secondo la logica del “malware as a service”, cioè un network di cyber-criminali che prende di mira singoli individui per sottrarre le credenziali di accesso ai loro servizi bancari e rubare ingenti somme di denaro.

Gli accusati, nel dettaglio, sfruttavano un trojan che gli esperti definiscono un ibrido tra Nymaim e Gozi ISFB, due malware che i pirati informatici avrebbero utilizzato per progettarlo.

Al vertice del gruppo ci sarebbe un cittadino Georgiano, originario di Tbilisi, che avrebbe reclutato gli altri membri della gang attraverso forum dedicati all’hacking.

GozNym

Il gruppo, nel complesso, era composto da almeno 10 persone. Cinque di queste (tra cui il leader del gruppo) sarebbero già state arrestate. Gli altri sarebbero latitanti.

Impressionante il bilancio della loro attività: i pirati avrebbero infatti colpito più di 41.000 vittime sottraendo nel complesso la bellezza di 100 milioni di dollari.

L’operazione, coordinata dall’Europol, ha visto la collaborazione delle forze di polizia di Bulgaria, Germania, Georgia, Moldavia, Ucraina e Stati Uniti.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/17/europol-smantella-il-gruppo-goznym-hanno-rubato-100-milioni-di-dollari/


Nuove falle nelle CPU Intel. Il nuovo spauracchio si chiama Zombieload


Le vulnerabilità, simili a Spectre e Meltdown, permettono di rubare dati dal processore. Disponibili gli aggiornamenti per Microcode.

Di nuovo nell’occhio del ciclone, Intel si trova ancora una volta ad affrontare una vulnerabilità dei suoi processori che mette a rischio l’integrità dei dati a causa di una falla che consente un attacco di tipo side-channel.

L’attacco, battezzato con il nome di Zombieload, sfrutta (tanto per cambiare) le debolezze dell’esecuzione speculativa utilizzata nelle CPU di nuova generazione (cioè quelle realizzate dopo il 2011) del colosso statunitense.

Qualcosa di molto simile, insomma, agli ormai celebri Spectre e Meltdown di cui abbiamo parlato ampiamente su queste pagine.

Nel dettaglio, Zombieload è stato definito dai ricercatori come un attacco Microarchitectural Data Sampling (MDS), cioè una tecnica che prende di mira cache di piccolissime dimensioni utilizzate nei processi di scrittura e lettura all’interno del processore.

L’attacco è stato messo a punto da un gruppo di ricercatori che hanno creato un sito dedicato (ormai va di moda) con tutta la documentazione, alcuni esempi e video che mostrano le applicazioni pratiche dell’attacco. Uno di questi mostra, per esempio, come sia possibile tracciare la navigazione di un utente anche se sta utilizzando Tor in una macchina virtuale.

Zombieload

Le vulnerabilità scoperte dai ricercatori, in realtà, sono ben quattro:

CVE-2018-12126 – Microarchitectural Store Buffer Data Sampling (MSBDS) nome in codice Fallout

CVE-2018-12127 – Microarchitectural Load Port Data Sampling (MLPDS) nome in codice RIDL

CVE-2018-12130 – Microarchitectural Fill Buffer Data Sampling (MFBDS) nome in codice Zombieload

CVE-2018-11091 – Microarchitectural Data Sampling Uncacheable Memory (MDSUM) nome in codice RIDL

Tra queste, però, Zombieload è considerata essere la più grave. A differenza di quanto accaduto nel caso di Spectre e Meltdown, però, questa volta sembra che la situazione sia stata gestita in maniera più “ordinata” e Intel avrebbe già messo a disposizione una serie di aggiornamenti del suo Microcode che permettono di “tappare” la falla.

La patch è stata distribuita a tutti i partner OEM e gli aggiornamenti a livello di sistema operativo sono già stati distribuiti (nel caso di Microsoft con l’aggiornamento di martedì scorso) attraverso i soliti sistemi di update automatici.

In ogni caso, secondo gli esperti l’attacco non è facilmente riproducibile in uno scenario reale a causa della sua complessità. Il consiglio, però, è ovviamente quello di installare tutte le patch disponibili sia a livello di Microcode, sia a livello di sistema operativo. Di attacchi che molti consideravano “improbabili, infatti, ne abbiamo visti fin troppi anche nel recente passato.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/16/nuove-falle-nelle-cpu-intel-il-nuovo-spauracchio-si-chiama-zombieload/


Pericolo worm: arriva un aggiornamento straordinario per Windows XP


Microsoft rilascia una patch per il vecchio sistema operativo nonostante il supporto sia formalmente cessato. “Rischiamo un altro WannaCry”.

Tra i fix inclusi nella tornata di aggiornamenti di ieri, Microsoft ha inserito una patch di emergenza per Windows XP. Il motivo? La scoperta di una vulnerabilità nei sistemi Microsoft che potrebbe avere conseguenze devastanti.

La falla di sicurezza (CVE-2019-0708) coinvolge Remote Desktop Services, la funzione che consente di controllare in remoto un computer o una macchina virtuale, solo nelle versioni più vecchie di Windows, cioè Windows XP; Windows 7; Windows Server 2008 R2 e Windows Server 2008.

Si tratta di un bug che consente di avviare un’esecuzione di codice in remoto (RCE) e che, se sfruttato, consentirebbe di automatizzare la diffusione ed esecuzione di un eventuale malware. Secondo i tecnici di Microsoft, infatti, il bug agisce a un livello precedente all’autenticazione e non richiederebbe alcuna interazione da parte dell’utente.

Insomma: il rischio è che qualcuno possa sfruttarla per creare un worm in grado di fare strage di computer in serie, più o meno come è accaduto nel maggio 2017 con WannaCry.

Windows XP

Per arginare un eventuale attacco è possibile utilizzare degli accorgimenti che mitigano il rischio di diffusione, come attivare la funzionalità di Network Level Authentication (NLA) che subordina il collegamento in remoto all’autenticazione attraverso credenziali di rete.

Si tratta però di una semplice toppa, che non funzionerebbe nel caso in cui un pirata informatico fosse in possesso (od ottenesse in qualche modo) le credenziali per il collegamento.

Ora si apre la solita “finestra” in cui i pirati informatici si daranno un gran da fare per sviluppare i loro malware sfruttando la vulnerabilità e contando sul fatto che gli amministratori di sistema non siano abbastanza rapidi nell’implementare gli aggiornamenti e “schivare” gli attacchi.

Se il rischio per i sistemi più recenti, per cui sono disponibili i sistemi di aggiornamento automatico, è tutto sommato lieve, le maggiori preoccupazioni sono proprio per Windows XP e Windows Server 2003, per i quali è necessaria l’installazione manuale della patch KB4500705.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/15/pericolo-worm-arriva-un-aggiornamento-straordinario-per-windows-xp/


Zero-day in Whatsapp: lo spyware si installa con una chiamata


La clamorosa falla di sicurezza sarebbe stata sfruttata per portare attacchi mirati con il famigerato spyware Pegasus della società israeliana NSO Group.

La notizia, diffusa in anteprima dal Financial Times, è una vera bomba. Prima di tutto perché riguarda Whastapp, cioè un’app utilizzata da 1,5 miliardi di persone. In secondo luogo perché la vulnerabilità scoperta dai ricercatori è di un’efficacia devastante: basterebbe infatti una chiamata vocale per installare un malware sul telefono del destinatario.

Da un punto di vista tecnico, in realtà, l’exploit (CVE-2019-3568) sfrutta un “semplice” buffer overflow, che per essere innescato richiede una manipolazione dei dati inviati nel corso della chiamata. Il vero problema è che, stando a quanto riportano i tecnici, l’attacco funziona anche se la vittima non risponde.

Insomma: si tratterebbe dell’attacco perfetto. Per due motivi: prima di tutto perché il bug funziona su tutte le piattaforme mobili (Android, iOS e Windows Phone). In secondo luogo perché prende di mira un’applicazione che, normalmente, ha accesso a tutte le funzionalità del telefono che possono interessare a un cyber-criminale.

Un pirata informatico, sfruttando questa tecnica, potrebbe non solo accedere a tutti i messaggi e le chiamate Whatsapp aggirando la crittografia, ma anche utilizzare microfono e fotocamera per spiare la sua vittima.

Zero-Day Whatsapp

E lo spionaggio sembra essere lo scopo principale di chi ha utilizzato questo attacco. Nel dettaglio, tutti gli indizi porterebbero a NSO Group, la società israeliana specializzata nello sviluppo di software di spionaggio destinati all’uso da parte di forze di polizia e servizi segreti.

L’azienda, valutata 1 miliardo di dollari, deve il suo successo a Pegasus, uno spyware particolarmente apprezzato dai governi di tutto il mondo che lo usano per operazioni di polizia e di spionaggio.

Proprio alcune analogie tra Pegasus e il software spia veicolato attraverso l’attacco via Whatsapp avrebbe portato i ricercatori a puntare il dito verso NSO Group, che a questo punto avrebbe trovato un formidabile vettore di attacco per il suo spyware.

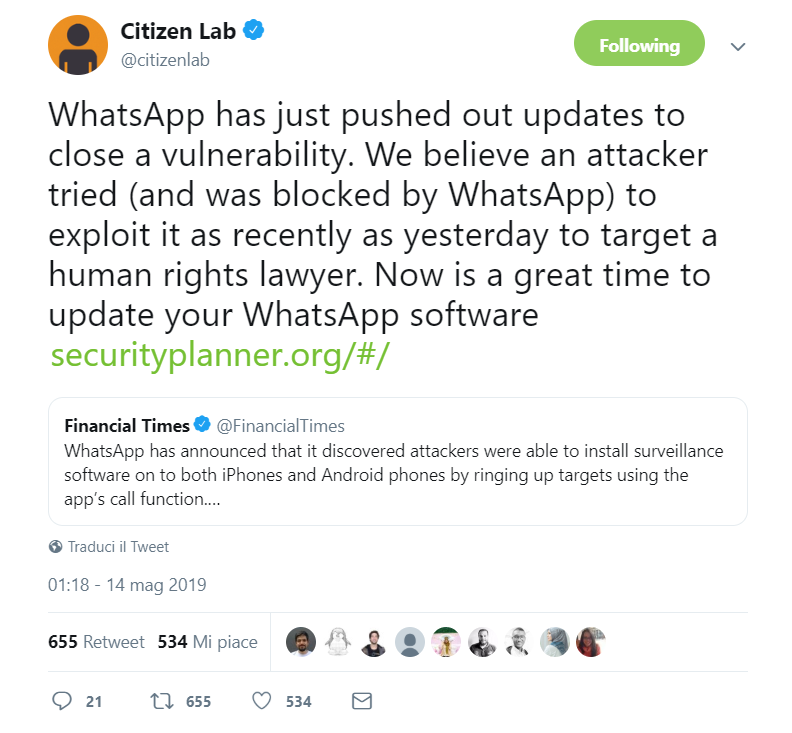
Non solo: secondo quanto riporta Citizen Lab, associazione no-profit che da tempo denuncia il fatto che NSO Group venda i suoi prodotti anche a regimi autoritari che li usano per spiare giornalisti e dissidenti, un attacco tramite Whatsapp sarebbe stato tentato ai danni di un avvocato specializzato nella difesa di diritti umani, promotore di una serie di cause che hanno preso di mira proprio NSO Group.

Zero-Day Whatsapp

L’attacco sarebbe stato bloccato dagli amministratori di Whatsapp attraverso delle modifiche del back-end che avevano introdotto per mitigare il rischio di attacchi in attesa della patch, pubblicata nella giornata di ieri su tutte le piattaforme.

Se la disponibilità di un aggiornamento che risolve il problema è una buona notizia, resta da vedere quello che succederà in seguito. Ora che la vulnerabilità è pubblica, non ci vorrà molto perché tutti i cyber-criminali del pianeta comincino a lavorare per mettere a punto un exploit simile a quello individuato.

Per fortuna, stando a quanto si è letto nei report finora, non si tratterebbe di un exploit facilmente riproducibile, Considerato poi che il codice per l’attacco non è incorporato in un file (e quindi non si può ottenere facilmente) è difficile che ci siano conseguenze immediate.

Considerato però che molti utenti hanno il pessimo vizio di non aggiornare mai le loro applicazioni, e visto che si sta parlando di un bacino di potenziali vittime di 1,5 miliardi di persone, i possibili sviluppi della vicenda potrebbero essere devastanti.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/14/zero-day-in-whatsapp-lo-spyware-si-installa-con-una-chiamata/


Battaglia tra due gruppi hacker: è strage di server sul cloud


Le due gang di cyber-criminali si stanno facendo la guerra prendendo di mira i server vulnerabili per installare i loro crypto-miner ed eliminare quelli dei rivali.

È un copione già visto, ma questa volta la battaglia che si è scatenata tra due gruppi hacker per assicurarsi l’egemonia nel settore del crypto-jacking sta facendo una vera strage di server, mettendo in crisi i servizi cloud e le aziende che li usano.

Protagonisti di questa cyber-guerriglia sono i gruppi Rocke e Pacha, entrambi specializzati nella compromissione di server con sistemi Linux su cui installano i loro crypto-miner per generare moneta digitale a spese dell’ignara vittima.

Come spiegano in un report i ricercatori di Intezer, questa sorta di “disputa territoriale” è iniziata alla fine dell’anno scorso, quando il gruppo Pacha ha fatto la sua comparsa sulle scene, sfidando apertamente i rivali di Rocke, fino a quel momento padroni incontrastati del settore.

Gli attacchi ai sistemi cloud si sono infatti intensificati dopo che i pirati informatici hanno realizzato che mettono a disposizione una maggiore potenza di calcolo rispetto ai normali Web server, che fino a qualche mese fa rappresentavano il normale “terreno di caccia” dei crytpo-jacker.

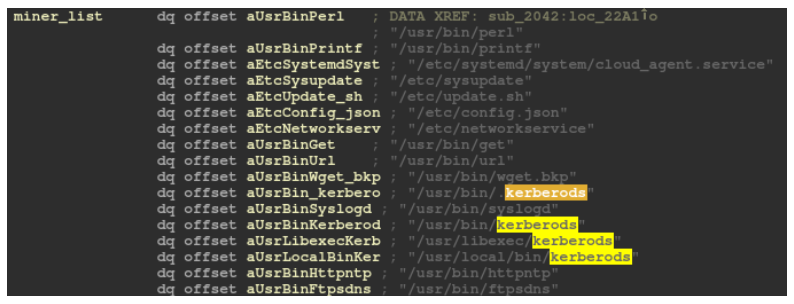
Entrambi i gruppi utilizzano malware estremamente sofisticati, che al loro interno contengono anche dei moduli pensati per rimuovere eventuali miner di altri pirati informatici che dovessero rilevare sui sistemi compromessi.

crypto-jacking

Rispetto ai rivali di Rocke, i cyber-criminali legati al gruppo Pacha sembrano però adottare una strategia più aggressiva. Prima di tutto perché il loro malware (Linux.GreedyAntd) cerca specificatamente il miner dei rivali con l’obiettivo di eliminarlo.

In secondo luogo perché la loro tecnica di attacco si è evoluta e adesso sfrutta alcuni strumenti che gli consentono di disattivare i software di protezione su cloud (come Alibaba Server Guard Agent) esattamente come faceva da tempo il gruppo Rocke.

I nuovi arrivati, inoltre, avrebbero implementato anche un altro strumento utilizzato dai rivali. Si chiama Libprocesshider ed è un rootkit open source (il progetto è disponibile su GitHub) che consente di offuscare alcuni processi nell’ambiente cloud per garantire persistenza al malware.

Il risultato è un’escalation in cui, tanto per cambiare, ad avere la peggio sono le aziende che utilizzano i sistemi cloud peresi di mira dai due gruppi di cyber-criminali.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/10/battaglia-tra-due-gruppi-hacker-e-strage-di-server-sul-cloud/


Mega-truffa su Amazon. Sottratti gli incassi di 100 venditori


L’attacco sarebbe avvenuto con tecniche di phishing e avrebbe permesso ai pirati informatici di dirottare i pagamenti sui loro conti bancari per 6 mesi.  

Sarebbero almeno 100 rivenditori coinvolti in un attacco alla piattaforma Amazon, che avrebbe permesso a un gruppo di pirati informatici di incassare i proventi delle vendite dirottando i pagamenti sui loro conti correnti bancari.

A rilevarlo è Bloomberg, che in un articolo pubblicato ieri cita i contenuti di una denuncia presentata dalla stessa Amazon alle autorità giudiziarie del Regno Unito.

I fatti farebbero riferimento al periodo tra maggio e ottobre 2018, ma Amazon avrebbe reso pubblica la notizia solo adesso per garantirsi una “finestra” di tempo per condurre le investigazioni su quanto accaduto.

Amazon

Sulla vicenda ci sono poche informazioni, a partire dalla quantità di denaro sottratta. A quanto pare, però, i pirati informatici sarebbero riusciti ad accedere agli account dei rivenditori e a modificarne le impostazioni sulle piattaforme centrali di vendita della banca Barclays Plc. e di Prepay Technologies Ltd. per dirottare tutti i pagamenti sui loro conti correnti.

È possibile che l’attacco abbia sfruttato tecniche di spear phishing simili a quelle che, recentemente, hanno preso di mira per esempio gli sviluppatori di estensioni per Chrome.

Si tratterebbe insomma, di un attacco supply chain completamente “sui generis”, piuttosto sorprendente dal momento che avrebbe preso di mira la più popolare (e protetta) piattaforma di e-commerce al mondo.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/09/mega-truffa-su-amazon-sottratti-gli-incassi-di-100-venditori/


I tool dell’NSA pubblicati dagli Shadows Brokers? La Cina li aveva già


Secondo i ricercatori di Symantec un gruppo di hacker legati a Pechino avrebbero usato gli strumenti dell’Equation Group già nel 2016.

I reali contorni della vicenda del leak che ha coinvolto i tool di hacking usati dall’Equation Group, il cyber-team della National Security Agency, sono ancora avvolta nel mistero. Come ricorderanno i lettori di Security Info, il cyber-arsenale dell’NSA è stato reso pubblico da uno sconosciuto (fino ad allora) gruppo hacker chiamato Shadow Brokers nell’aprile del 2018.

La notizia di oggi è che qualcuno sembra aver utilizzato quegli strumenti ben un anno prima del clamoroso leak che ha svelato al mondo le tecniche di hacking degli 007 statunitensi. Quel qualcuno, secondo i ricercatori di Symantec, sarebbe un gruppo di pirati informatici collegati al governo cinese.

La prova sarebbe in un attacco portato da un gruppo battezzato dai ricercatori con il nome di Buckeye, che avrebbe utilizzato alcuni strumenti dell’Equation Group per colpire dei “bersagli di alto profilo” molto prima che i tool in questione fossero resi pubblici dagli Shadow Brokers.

Nel dettaglio, il gruppo cinese avrebbe utilizzato Double Pulsar, una backdoor di cui si è venuti a conoscenza proprio in occasione del celebre leak.

Non solo. Per installare la backdoor, il gruppo di cyber-spioni avrebbe utilizzato un trojan chiamato Bemstour, che sfruttava due exploit zero-day per Windows che abbiamo imparato a conoscere con i nomi di EternalRomance ed EternalSynergy, anche loro parte dell’arsenale informatico dell’NSA.

Buckeye, però, avrebbe utilizzato questi strumenti a partire dal marzo del 2016, cioè un anno prima della pubblicazione a opera degli Shadow Brokers.

Equation Group

Secondo i ricercatori di Symantec, gli strumenti utilizzati dal gruppo Buckeye sarebbero delle varianti dei tool originali sviluppati dall’Equation Group, ma non ci sono dubbi sul fatto che siano basati sullo stesso codice.

Rimane da capire come gli hacker cinesi ne siano venuti in possesso. Le ipotesi principali sono due: la prima è che abbiano rubato il codice in qualche modo, magari grazie alla complicità di un contractor “infedele”.

La seconda ipotesi è che abbiano avuto la possibilità di studiarlo dopo aver subito a loro volta un attacco che sfruttava questi strumenti.

In ogni caso, tutta la vicenda dimostra ancora una volta quanto la cyber warfare possa facilmente “sfuggire di mano” e trasformarsi in un’arma a doppio taglio. Chissà se all’NSA, a questo punto, se ne sono resi conto.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/08/i-tool-dellnsa-pubblicati-dagli-shadows-brokers-la-cina-li-aveva-da-un-anno/


Raffica di attacchi ai server con Oracle WebLogic


I pirati sfruttano una recente vulnerabilità. La patch è disponibile, ma ci sono ancora migliaia di server vulnerabili che vengono bersagliati dai cyber-criminali.

L’allarme arriva da Palo Alto Networks, che sta analizzando la situazione e segnala un’attività anomala da parte di gruppi di pirati informatici che negli ultimi giorni stanno prendendo di mira le installazioni di Oracle WebLogic esposte su Internet.

A scatenare la crisi, spiegano i ricercatori in un post sul blog della Unit 42, è stata la pubblicazione di una patch che corregge una vulnerabilità (CVE-2019-2725) in WebLogic.

Secondo gli analisti di Palo Alto Networks, subito dopo la pubblicazione dei dettagli del bug sarebbero comparsi su Internet una serie di Proof of Concept (PoC) che consentivano di sfruttare l’exploit legato alla vulnerabilità e i cyber-criminali hanno cominciato a utilizzarli in maniera intensiva.

La cronaca riporta di attacchi che sfruttano la falla di sicurezza (tecnicamente un problema di deserializzazione) per installare sui server miner per generare cripto-valuta, ma anche una campagna che sta sfruttando il bug per compromettere i server e collegarli a una nuova variante della botnet Muhstik.

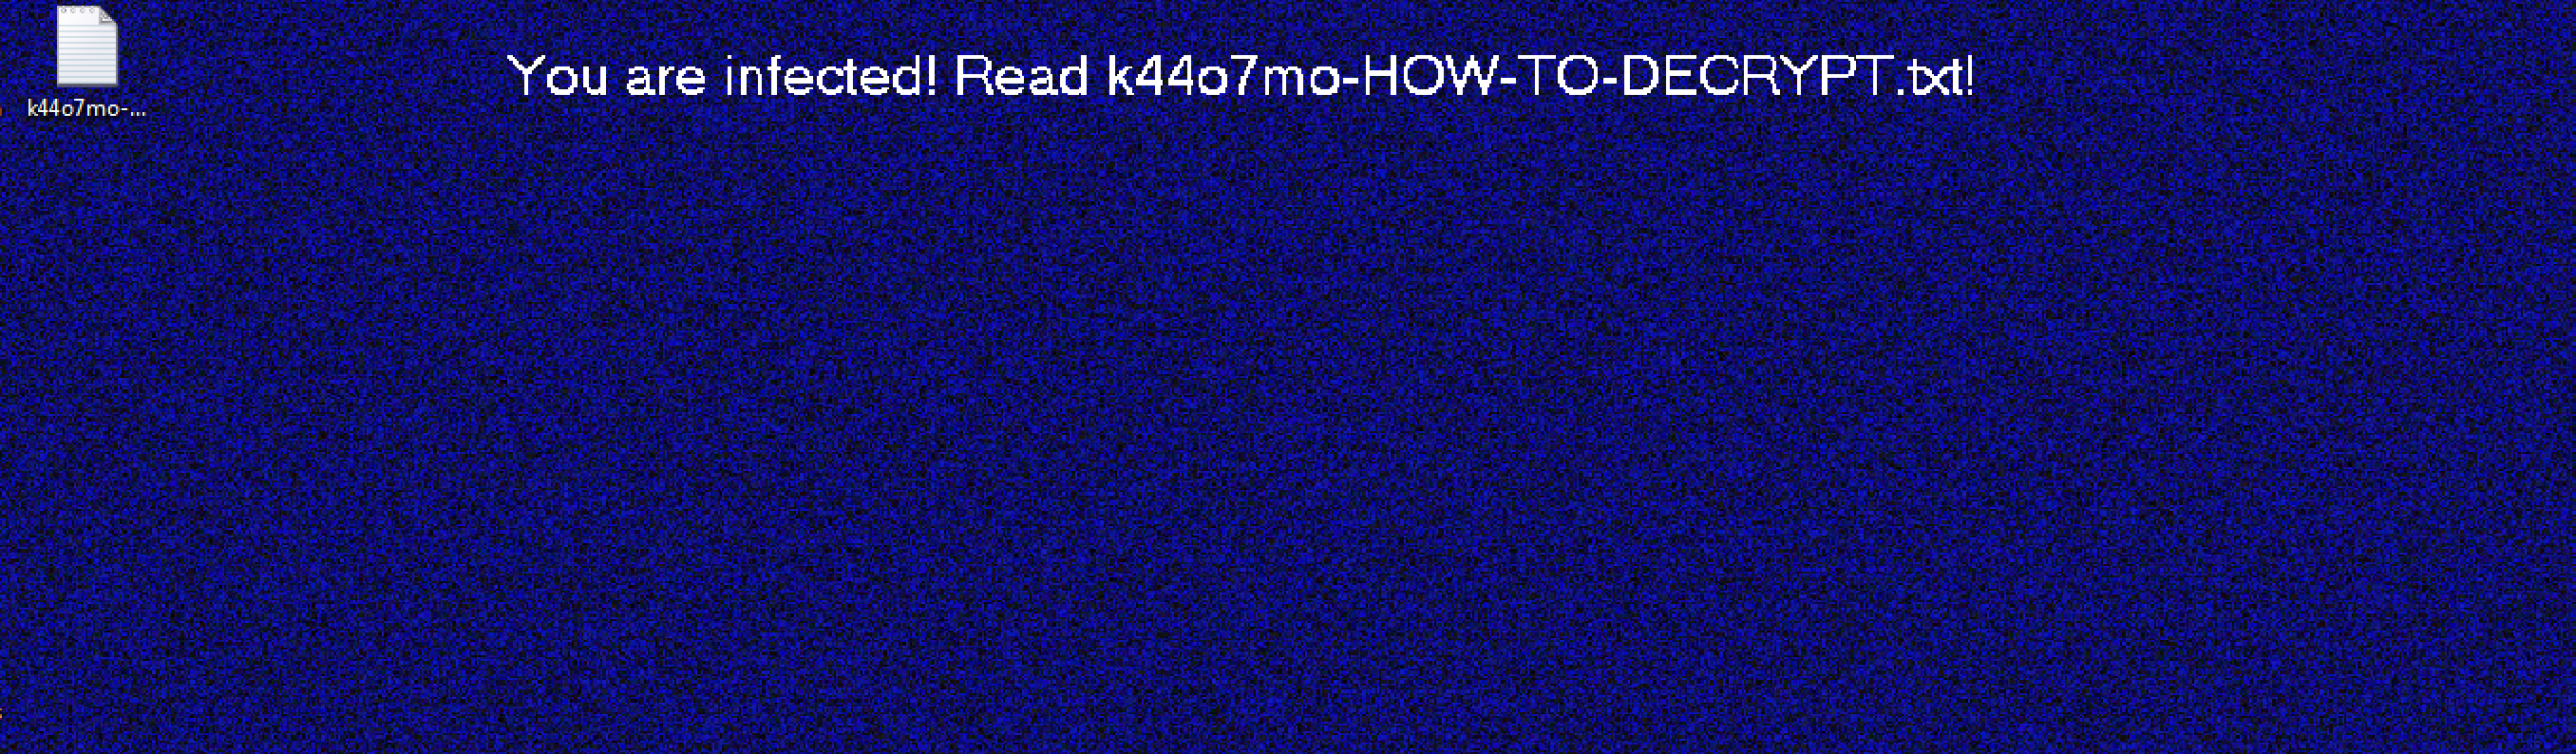
Non mancano poi gli attacchi ransomware, che nello specifico starebbero utilizzando un nuovo malware chiamato Sodinokibi.

WebLogic

Insomma: Internet in questo momento sembra un campo di battaglia e la situazione è tutt’altro che rosea. Nonostante la disponibilità della patch, infatti, dalle analisi dei ricercatori risulta che ci siano almeno 41.000 istanze di WebLogic accessibili da Internet. Tutte potenziali vittime di un attacco che rischia di creare non pochi problemi agli amministratori di sistema.

WebLogic

Non è la prima volta che WebLogic finisce nell’occhio del ciclone. La popolare piattaforma Oracle per la realizzazione e implementazione di applicazioni Java a livello enterprise, aveva attraversato un vero e proprio calvario già l’anno scorso in almeno due occasioni.

La prima a gennaio 2018, in seguito a un attacco massiccio che sfruttava una vulnerabilità conosciuta dall’ottobre precedente. La seconda a causa di una patch errata, che aveva esposto nuovamente i server WebLogic ad attacchi.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/05/07/raffica-di-attacchi-ai-server-con-oracle-weblogic/