Raffica di attacchi sfruttano WinRAR. Utilizzati più di 100 exploit


I cyber-criminali stanno sfruttando una vulnerabilità scoperta il mese scorso. Gli utenti non aggiornano e il risultato è un vero disastro.

Quando abbiamo dato la notizia della vulnerabilità che affligge WinRAR, abbiamo sottolineato che gli exploit ai danni del celebre programma per la gestione degli archivi compressi sono considerati come una sorta di “santo Graal” che ogni pirata vorrebbe avere a disposizione.

La dimostrazione è arrivata già due giorni dopo la pubblicazione dei dettagli della falla di sicurezza individuata dai ricercatori di Check Point e le cose stanno peggiorando di giorno in giorno.

La vulnerabilità (CVE-2018-20250) riguarda la gestione dei file compressi nel formato ACE e consente di avviare l’esecuzione di codice in remoto. Stando agli analisti che l’hanno individuata, è presente nelle versioni di WinRAR distribuite negli ultimi 19 anni.

Il primo attacco, rilevato da 360 Threat Intelligence Center, risale allo scorso 20 febbraio (qui il report che lo descrive) e fa leva su classiche tecniche di phishing.

Nel dettaglio, i pirati hanno sfruttato le caratteristiche degli archivi compressi per creare un file ACE che contiene numerose immagini particolarmente “allettanti” e, tra le sue pieghe, inserire il codice malevolo che attiva l’exploit.
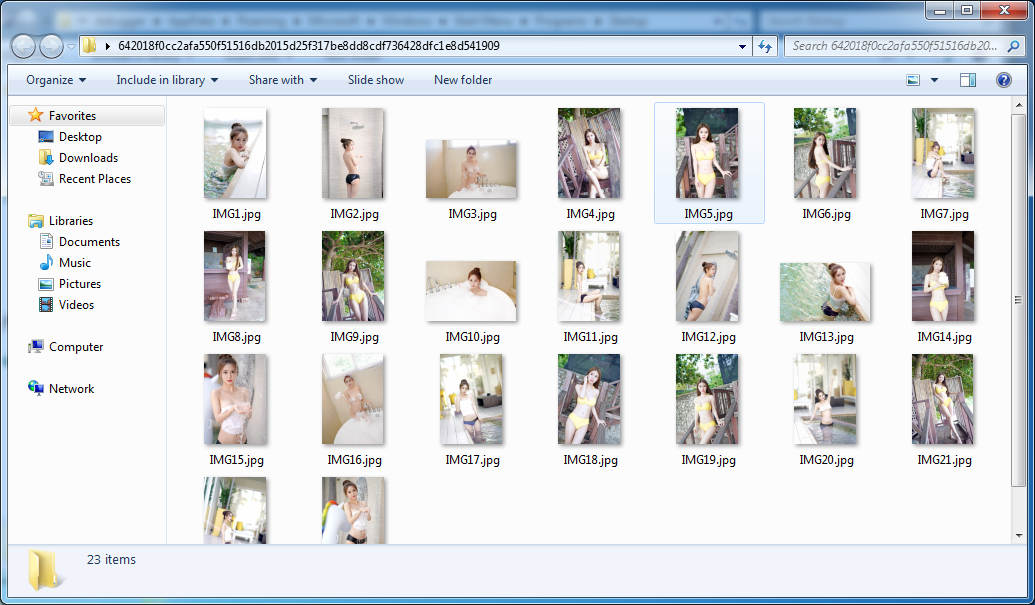
WinRAR

Proprio il fatto di poter nascondere il codice in mezzo a normali file, rende questa tecnica di attacco estremamente subdola.  Il payload, in questo caso, è un trojan ben conosciuto (OfficeUpdateService.exe) utilizzato per accedere a dati e informazioni sensibili sul computer compromesso.

L’esplosione di attacchi che utilizzano archivi compressi tocca però tutte le nazioni e gli esperti di sicurezza hanno già “catalogato” più di 100 exploit basati sulla stessa falla di sicurezza.

Negli Stati Uniti, per esempio, McAfee ha segnalato un episodio che coinvolge la cantante Ariana Grande e il suo nuovo album musicale “Thank U, Next”. In questo caso l’exploit consente di aggiungere un malware alla cartella di esecuzione automatica.

Il vero problema, oltre al fatto che le tecniche di attacco individuate riescono ad aggirare anche il sistema di protezione di Windows per l’esecuzione di codice, è che i file in formato compresso sono estremamente diffusi nell’ambito del file sharing e proprio questo potrebbe diventare il canale principale per la diffusione di malware che sfruttano la vulnerabilità di WinRAR.

A peggiorare le cose, c’è il fatto che il software non integra un sistema di aggiornamento automatico. Insomma: per avere la nuova versione (che non supporta più il formato ACE – ndr) gli utenti dovrebbero collegarsi al sito di WinRAR e scaricare manualmente l’update.

Inutile dire che tutto questo non permette di nutrire grandi speranze in merito alla possibilità che il problema possa essere risolto a breve.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/18/raffica-di-attacchi-sfruttano-winrar-utilizzati-piu-di-100-exploit/


Pirati fanno strage di account Office 365 e G Suite attaccando IMAP


I cyber-criminali hanno aggirato il sistema di autenticazione a due fattori sfruttando le debolezze del sistema di posta elettronica.

Ci sono voluti sei mesi di indagini per scoperchiare una delle più grandi campagne di cyber-spionaggio mai individuate ai danni delle aziende.

A illustrare i dettagli di questo mega-attacco che ha compromesso almeno 100.000 account aziendali è Proofpoint, che nel suo report spiega la tecnica utilizzata e snocciola i numeri relativi a un’operazione di infiltrazione che ha pochi precedenti nella cronaca.

Si tratta di un classico attacco di brute forcing “intelligente”, che ha preso di mira i servizi IMAP di G Suite e Office 365. La scelta di puntare sul servizio di posta elettronica ha una motivazione ben precisa: non prevede l’uso di sistemi di autenticazione a due fattori previsto invece per il login ai servizi cloud di Microsoft e Google.

Non solo: bilanciando con attenzione il numero di tentativi di login, i pirati sono riusciti a passare inosservati, facendo in modo che gli attacchi di brute forcing venissero registrati come semplici tentativi falliti di accesso da parte degli utenti.

La tecnica viene chiamata password spraying e prevede di invertire la tecnica normalmente usata per il brute forcing: al posto di provare numerose password su un singolo account, si prova la stessa password su un gran numero di account. In questo modo i tentativi di accesso vengono “diluiti” e non scatta nessun allarme a livello di sicurezza.

La parte sorprendente, oltre all’ampiezza di un attacco che avrebbe “toccato” il 2% degli account attivi nel mondo, è la percentuale di successo. I pirati sarebbero infatti riusciti a compromettere l’1% degli account presi di mira.

Può sembrare poco, ma quando si girano i dati in un altro modo, si scopre che questo significa che sono stati violati 15 su 10.000 degli account attivi al mondo o, ancora, che il 40% degli utilizzatori monitorati dai ricercatori hanno subito una violazione nei loro sistemi.

Secondo gli analisti di Proofpoint, i pirati avrebbero ottenuto questi risultati straordinari grazie all’uso del credential stuffing, cioè utilizzando i database contenenti credenziali rubate (come il gigantesco Collection#1) per creare varianti delle password più utilizzate.

IMAP G Suite Office 365

Il grafico qui sopra, che rappresenta il numero di attacchi riusciti per ogni mese, sembra confermare questa analisi. Le violazioni andate a segno, infatti, hanno un picco proprio quando è comparso Collection#1.

Gli attacchi, a quanto si legge, sarebbero partiti da migliaia di dispositivi compromessi (per la maggior parte router e server) dislocati un po’ ovunque nel mondo. La maggior parte degli attacchi rilevati risultano provenire dalla Nigeria (40%) e dalla Cina (26%).

Nel considerare questi dati, però, è bene tenere presente che i cyber-criminali utilizzano sistemi di VPN per nascondere la vera origine degli attacchi e queste informazioni, di conseguenza, indicano solo dove si trovano i principali “punti di uscita” che usano.

Ma qual è lo scopo dei cyber-criminali che stanno portando questo vero assalto agli account di aziende e organizzazioni in tutto il mondo?

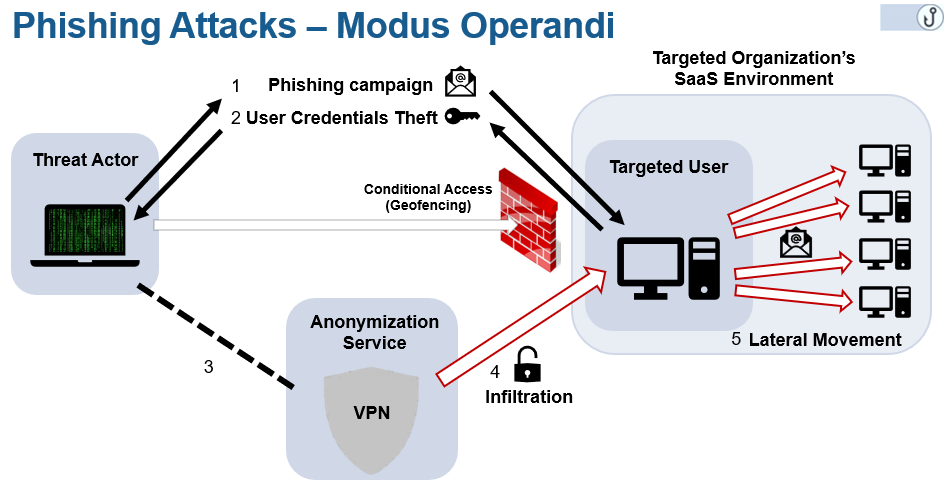
Il report spiega che gli attacchi agli account Office e G Suite sono solo il primo passo per una più ampia attività criminale, che prevede l’uso di classiche tecniche di “movimento laterale” all’interno dei sistemi.

IMAP G Suite Office 365

Tutta la vicenda, in buona sostanza, mette in luce ancora una volta come l’utilizzo dei servizi cloud abbia notevolmente ampliato la superficie di attacco a disposizione dei pirati, che possono contare su nuovi strumenti di attacco e sulle difficoltà che gli esperti di sicurezza stanno vivendo nel controllare infrastrutture sempre più “atomizzate”.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/15/pirati-fanno-strage-di-account-office-365-e-g-suite-attaccando-imap/


Attacco ai siti WordPress sfrutta un plugin per l’e-commerce


Una tecnica di attacco geniale permette ai pirati informatici di forzare l’installazione di due backdoor e prendere il controllo del sito.

Il 30% dei siti Internet che visitiamo sul Web sono creati e gestiti con WordPress e, di conseguenza, non stupisce che il Content Management System “libero” per antonomasia sia uno dei bersagli preferiti dei pirati informatici.

Questa volta, però, la tecnica usata dai cyber-criminali per attaccare i siti WordPress è davvero intrigante. Stando a quanto riporta Wordfence, società di sicurezza specializzata nella protezione dei siti Internet WordPress, i pirati avrebbero trovato un modo davvero ingegnoso per sfruttare una vulnerabilità in un plugin dedicato all’e-commerce.

Il plugin in questione si chiama Abandoned Cart Lite For WooCommerce e ha uno scopo piuttosto particolare. La sua funzione, infatti, è quella di registrare il contenuto dei “carrelli abbandonati”, cioè degli acquisti che gli utenti intendevano fare ma a cui non hanno dato seguito completando l’acquisto.

Si tratta di informazioni che, per chi gestisce un sito di commercio elettronico, sono estremamente preziose e consentono di profilare i gusti dei visitatori consentendo di ottimizzare le scorte in magazzino o capire quali prodotti siano più graditi dai potenziali clienti.

Il plugin non impatta in alcun modo su elementi “esterni” del sito e crea una raccolta di dati che normalmente viene visualizzata dall’amministratore (o gli amministratori) del sito attraverso il back-end.

I pirati informatici, però, hanno trovato il modo di sfruttare alcuni bug del plugin per avviare l’esecuzione di codice in remoto attraverso un trucchetto davvero brillante.

I criminali, in pratica, selezionano una serie di prodotti a caso per l’acquisto e compilano i dati per fatturazione e consegna. Poi chiudono la finestra e, di conseguenza, l’ordine viene classificato come “abbandonato”.

Alcune di queste informazioni (come email e indirizzo di consegna) sono generati casualmente, ma i campi relativi al nome e cognome per la fatturazione contengono invece codice malevolo (un JavaScript) che viene registrato dal plugin.WordPress e-commerce

Qual è il problema? In buona sostanza il fatto che quando questi campi vengono aperti dall’amministratore, il codice contenuto in quegli specifici campi non viene controllato in alcun modo e, di conseguenza, viene eseguito.

Negli attacchi rilevati da Wordfence, il codice in questione punta a un collegamento bit.ly che fa riferimento a un ulteriore JavaScript che scarica  e installa due backdoor sul sito, creando un account con privilegi di amministratore.

Nello specifico, l’account faceva riferimento all’email woouser401a@mailinator.com e alla password K1YPRka7b0av1B. Da questo momento, i pirati informatici avevano accesso libero al sito.

La seconda backdoor viene inserita come “backup” di quella principale, usando una tecnica piuttosto bizzarra. Il codice veniva infatti inserito sostituendolo a un plugin disabilitato dal legittimo amministratore del sito. Questo rimane inattivo fino a quando non riceve un comando di attivazione inviato tramite una richiesta Web, che “scatta” solo se la backdoor principale viene disabilitata.

In seguito alla segnalazione di Wordfence, lo sviluppatore del plugin ha pubblicato un aggiornamento che corregge il bug e impedisce la catena di attacchi sui siti che usano Abandoned Cart Lite For WooCommerce.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/14/attacco-ai-siti-wordpress-sfrutta-un-plugin-per-le-commerce/


Migliaia di documenti sensibili accessibili a tutti su Box


Centinaia di aziende utilizzano il sistema di condivisione del servizio cloud Box senza limitare l’accesso. Su Internet ci sono terabyte di dati accessibili a tutti.

L’ennesimo capitolo dell’incubo cloud coinvolge Box, uno dei servizi più celebri e utilizzati a livello enterprise per conservare e condividere documenti.

Come spiegano i ricercatori di Adversis, che hanno condotto un’approfondita ricerca sul tema, il problema riguarda il sistema di condivisione dei file messo a disposizione da Box, che molti utilizzano in maniera decisamente.. “superficiale”.

Lo strumento è piuttosto semplice e di uso intuitivo: basta scegliere il documento che si vuole condividere e viene creato un link che permette a chiunque di accedervi. Il problema è che la sintassi usata per creare il percorso è decisamente prevedibile, del tipo https://<companyname>.app.box.com/v/<filename>.

A peggiorare la situazione c’è il fatto che scoprire se un’azienda ha un account Box è tutt’altro che difficile. I ricercatori spiegano infatti che basta digitare nel browser un indirizzo del tipo https://<companyname>.account.box.com e vedere cosa succede. Se compare il logo dell’azienda, esiste un account.

Il risultato finale è che chiunque può scoprire se una società usa Box e poi utilizzare tecniche di brute forcing per individuare tutti i file condivisi e accedervi senza problemi.

Box

In teoria (e questa volta lo diciamo senza ironia) in questo caso varrebbe la celebre risposta “non è un bug, è una feature” che sentiamo spesso ripetere dagli sviluppatori quando non hanno nessuna intenzione di ammettere un errore.

Dalle parti di Box, infatti, hanno previsto questa funzionalità per condividere su Internet documenti e informazioni pubblici o di interesse generale. Insomma: in questo calderone non dovrebbe esserci alcun dato sensibile, per il quale è invece pensata una funzione apposita che limita l’accesso ai soggetti che ne hanno l’autorizzazione (per esempio gli impiegati della società) impedendolo a chiunque altro.

Peccato che siano ben poche le aziende che hanno capito la differenza e, stando a quanto riporta Adversis, una ricerca di 48 ore ha permesso di raccogliere migliaia di informazioni riservate, tra cui fotografie di passaporti, dati personali, ma anche progetti di prototipi con tanto di file CAD.

Non ultime, anche informazioni sulle configurazioni dei sistemi, delle VPN e altri dati che rischiano di mettere a repentaglio la sicurezza dei sistemi informatici delle aziende coinvolte.

La società di sicurezza ha inviato numerosi alert alle aziende coinvolte (nell’elenco ci sarebbero anche Apple, Discovery Channel, Herbalife e Schneider Electric) e buona parte di queste avrebbe già preso le contromisure per evitare il leak involontario di informazioni.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/13/migliaia-di-documenti-sensibili-accessibili-a-tutti-su-box/


Falla negli antifurti “smart” per automobili. Rubarle è un gioco da ragazzi


Le vulnerabilità permettono di trovare l’auto, disabilitare l’antifurto, aprirla e rubarla. Ma anche di spiare i proprietari a distanza…

La febbre delle funzionalità “smart” non accenna a diminuire e i danni che provoca nemmeno. A pagare dazio per il desiderio di avere uno strumento controllabile attraverso lo smartphone, a questo giro, sono i proprietari di automobili che hanno avuto la brillante idea di installare antifurti “intelligenti” sulle loro vetture.

I problemi riguardano i sistemi antifurto (in particolare quelli di Pandora e Viper) che utilizzano delle applicazioni per smartphone allo scopo di localizzare e controllare l’auto. Come spiegano  ricercatori di Pen Test Partners in un report, le app in questione hanno una serie di falle di sicurezza che mettono a rischio le macchine stesse.

Le vulnerabilità, nel dettaglio, risiedono nelle API utilizzate dagli sviluppatori, che consentono di modificare l’indirizzo collegato all’email attraverso un collegamento senza autenticazione.

A questo punto, un pirata informatico può chiedere un reset della password al nuovo indirizzo e, di conseguenza, “rubare” l’account del proprietario.

antifurti smart

Le conseguenze sono facili da comprendere: grazie all’antifurto “intelligente”, il pirata può fare qualsiasi cosa. Localizzare l’auto, aprirla, accenderla. Eventualmente, un criminale potrebbe anche forzare o spegnimento del motore mentre il legittimo proprietario la sta guidando.

La funzione, in teoria, è pensata per bloccare un veicolo che è stato rubato, ma nelle mani di un criminale può diventare uno strumento per rapinare o addirittura rapire il proprietario del veicolo.

Nel caso degli antifurti Pandora, è anche possibile spiare le vittime attraverso un microfono che normalmente viene utilizzato per inviare messaggi di aiuto, ma che attraverso l’app è possibile utilizzare come microfono spia.

antifurti smart

Secondo i ricercatori, le app permetterebbero di comunicare anche con il CAN (Controller Area Network) e, di conseguenza, consentirebbero di eseguire veri e propri sabotaggi, modificando la velocità del veicolo o forzando l’attivazione dei freni. Nel report, spiegano però di non aver ancora approfondito questo aspetto.

I veicoli coinvolti sarebbero 3 milioni e il problema sarebbe stato risolto a tempo di record dai produttori, ai quali Pen Test Partners aveva dato sette giorni di tempo prima di rendere pubblica la notizia delle vulnerabilità.

Tutta la vicenda, però, evidenzia ancora una volta quanto sia rischioso affidare il controllo (o anche solo la sorveglianza) dei veicoli a sistemi software che troppo spesso soffrono di bug e falle di sicurezza macroscopiche. Questa volta è andata bene… la prossima?

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/11/falla-negli-antifurti-smart-per-automobili-rubarle-e-un-gioco-da-ragazzi/


Kaspersky Lab scende nel dettaglio della loro Global Transparency Initiative


Alla luce dell’apertura da parte di altri produttori, al di fuori del settore della sicurezza informatica, di centri per la trasparenza di quanto installato nei loro prodotti, abbiamo chiesto a Kaspesky Lab alcuni approfondimenti sulla GTI di cui abbiamo già parlato qualche settimana fa.

Come avevamo previsto e auspicato, anche altre aziende stanno iniziando a seguire la strada tracciata da Kaspersky Lab , aprendo dei centri per l’analisi del software e dell’hardware. Cogliamo, quindi, l’occasione per approfondire un po’ il discorso, chiedendo qualche dettaglio in più ai tecnici di Kaspersky Lab su come funziona la GTI e quali controlli permette di compiere.

Security Info: Esattamente, la GTI che controlli permette di effettuare alle aziende che decidono di usare Kaspersky? Si può risalire a ogni dettaglio del funzionamento dei vostri prodotti?

Kaspersky Lab: Kaspersky Lab riconosce che una revisione del codice sorgente non risponde a tutte le domande sulle funzionalità dei suoi prodotti. Tuttavia, tale revisione fornisce una tassonomia comune per i nostri clienti, partner ed esperti indipendenti per aiutarli a capire come funzionano le nostre tecnologie. Inoltre, l’azienda prevede di includere la valutazione degli aggiornamenti del software e delle regole di rilevamento delle minacce nell’ambito della Global Transparency Initiative.

Security Info: Sappiamo che è possibile controllare il codice prima del deployment, ma com’è possibile controllare che un deployment sia effettivamente identico a quello che è stato controllato a Zurigo se l’assemblaggio lo si fa in Russia?

Kaspersky Lab: I prodotti distribuiti sono costituiti da moduli e ogni modulo è firmato dalla firma digitale di Kaspersky Lab a conferma della sua autenticità. Il codice sorgente di ogni modulo KL pubblicamente disponibile può essere verificato nel centro di trasparenza, su richiesta. Per verificare che il codice sorgente disponibile per la revisione corrisponda al codice utilizzato per la costruzione di moduli pubblici, al Transparency Center offriamo l’accesso al sistema di costruzione di Kaspersky Lab, che si trova fisicamente nella sede centrale, ma è accessibile da remoto. Gli auditor possono ricostruire il codice sorgente disponibile per la revisione e verificare che non ci siano differenze significative tra il modulo pubblico e quello di ricostruito, quindi confermare che il codice sorgente verificato sia effettivamente uno di essi, che è stato utilizzato per la compilazione di moduli disponibili pubblicamente.

Si noti inoltre che abbiamo piani a lungo termine per trasferire il sistema di costruzione a Zurigo dopo il trasferimento completo delle attività di elaborazione dei dati.

Security Info: L’azienda esterna che certifica il funzionamento del data center di Zurigo, che tipo di controlli esegue? E chi li controlla?

Kaspersky Lab: I data center di Zurigo di cui siamo partner (queste aziende offrono spazio per la collocazione delle apparecchiature Kaspersky Lab per l’archiviazione e l’elaborazione dei dati) sono certificati per la conformità agli standard internazionali come ISO/IEC 27001.

Le attuali pratiche di protezione dei dati di Kaspersky Lab sono implementate in conformità ai più elevati standard del settore e forniscono un livello di sicurezza estremamente elevato per qualsiasi informazione elaborata dai prodotti e servizi dell’azienda. Inoltre, come tutte le aziende di tutta Europa, negli ultimi due anni abbiamo lavorato per garantire che i nostri prodotti e il modo in cui utilizziamo e memorizziamo i dati personali siano in linea con le nuove normative GDPR.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/11/kaspersky-scende-nel-dettaglio-della-loro-global-transparency-initiative/


Abbandonate Windows 7 e aggiornate Chrome. Parola di Google…


Pirati usano un doppio zero-day: uno permette di elevare i privilegi su Windows 7, l’altro sfrutta un bug di Chrome per avviare codice in remoto da una pagina Web.

Giornata intensa dalle parti di Google. I ricercatori del colosso californiano si sono sgolati in rete per allertare gli utenti su due vulnerabilità zero-day potenzialmente devastanti.

La prima interessa Windows 7 e, nel dettaglio, il driver a livello kernel win32k.sys. I risultato dell’exploit è un’elevazione dei privilegi e la possibilità di aggirare i sistemi di sandboxing del browser.

Il bug interessa solo Windows 7 e, mentre Microsoft sta lavorando a una patch per risolvere il problema, dalle parti di Mountain View ci vanno giù piuttosto pesanti, invitando tutti gli utenti Microsoft che usano ancora Windows 7 a passare al nuovo Windows 10.

L’allarme è partito quando i ricercatori hanno individuato l’attività di un gruppo di pirati che utilizzavano la falla e l’urgenza con cui è stata segnalata ha a che fare con un’altra vulnerabilità (CVE-2019-5786) sfruttata in abbinata con la precedente, questa volta relativa a Google Chrome.

Windows Chrome

Qui, come risulta dal report pubblicato dai ricercatori Google, ci sono molti più dettagli. Il problema riguarda File Reader ed è sostanzialmente un bug che porta a gestire in maniera scorretta la memoria.

La tecnica permette di marcare un blocco di memoria come non più necessario, ma fare in modo che non venga cancellato. Utilizzando JavaScript e contenuti creati ad hoc su una pagina Web, è poi possibile modificarlo e fare in modo che il browser venga “ingannato” per eseguire porzioni di codice presenti sulla pagina stessa.

Tradotto in soldoni: basta creare una pagina Web malevola per infettare qualsiasi utente con Chrome e Windows 7. Un’abbinata, questa, che corrisponde a una bella fetta degli utilizzatori di PC in circolazione.

Per quanto riguarda Chrome, Google avvisa di aggiornare quanto prima alla nuova versione (72.0.3626.121) con un avvertimento: nonostante Chrome sia impostato per scaricare e installare automaticamente gli aggiornamenti, per rendere effettive le modifiche dell’update è necessario riavviare il browser. Insomma, anche se vi risulta avere l’ultima versione del browser, un riavvio non guasta.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/08/abbandonate-windows-7-e-aggiornate-chrome-parola-di-google/


Nel 2018 registrate 12.449 violazioni di dati: +424% rispetto al 2017


L’aumento esponenziale del numero di attacchi compensato dalla diminuzione del numero di informazioni rubate. È l’effetto del GDPR?

Il 2018 verrà ricordato probabilmente come l’anno in cui si è registrato il più grande aumento nell’attività dei pirati informatici, per lo meno a livello statistico.

Secondo il report di 4iQ, intitolato Identity Breach Report 2019, il numero di violazioni confermate nel corso dell’anno scorso sarebbero infatti 12.499, cioè il 424% in più dell’anno precedente. In sintesi, il numero di attacchi che avrebbero portato al furto di dati sarebbero più che quadruplicati nel giro di 12 mesi.

A questo dato, però, se ne contrappone un altro: il numero di record compromessi è diminuito in misura addirittura maggiore. I 216.884 record sottratti, infatti rappresentano una diminuzione a quasi un quinto rispetto al 2017.

Insomma: il panorama cui siamo di fronte è quello di numerosissimi attacchi che però hanno come risultato il furto (ma sarebbe più corretto parlare di “esposizione”) di una minore quantità di dati. Non è un caso che i ricercatori di 4iQ parlino della “coda lunga delle piccole violazioni”.

breach

Come tutte le statistiche, nell’analizzare il report bisogna tenere conto anche di eventuali anomalie (il 2017 è stato l’anno della violazione dei sistemi di Equifax, per dirne una) che hanno sicuramente “drogato” i dati relativi al numero di informazioni sottratte.

I numeri, in ogni caso, sono davvero notevoli. Secondo i ricercatori, nel corso dell’anno sono circolati 14,9 miliardi di record. Lo studio li ha passato al setaccio per isolare quelli “nuovi” (eliminando cioè duplicati e informazioni false) e li ha quantificati in 3,6 miliardi.

Nel complesso, l’anno ha fatto registrare un aumento del 71% dell’attività “underground” grazie anche alla comparsa di grandi database (come il celebre Collecion#1 di cui abbiamo parlato in questo articolo) che i cyber-criminali usano per sistematizzare i dati.

Per quanto riguarda invece il dato relativo alle violazioni, il boom del 2018 è probabilmente dovuto a un elemento esogeno ma fondamentale come l’entrata in vigore del GDPR. Il nuovo Regolamento Generale per la Protezione dei Dati, infatti, prevede l’obbligo di comunicare qualsiasi violazione subita.

Da un punto di vista statistico, quindi, è possibile che l’aumento sia in realtà inferiore, ma grazie al GDPR siano “emersi” tutti quei casi che fino all’anno prima rimanevano nell’ombra.

Non è un caso che la stessa analisi dei ricercatori segnali un aumento delle “piccole” violazioni, quelle cioè che hanno interessato un minore numero di dati e che in assenza di una prescrizione legislativa finivano nel dimenticatoio.

Per quanto riguarda gli altri aspetti legati all’analisi del fenomeno, lo studio evidenzia come le informazioni siano di goni tipo: dai semplici account di servizi Internet a file e documenti decisamente più sensibili, come le scansioni dei documenti di identità.

breach

Il report conferma anche altri trend, ad esempio quello relativo ai server che vengono lasciati su Internet senza alcun sistema di autenticazione per limitare l’accesso ai dati in essi contenuti. Secondo i ricercatori, il 63% dei dati esposti arriverebbero da “incidenti” di questo tipo.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/07/nel-2018-registrate-12-449-violazioni-di-dati-il-424-in-piu-rispetto-al-2017/


Ghidra: il tool di reverse engineering dell’NSA disponibile per tutti


La National Security Agency rilascia il software per favorire lo studio dei malware. Ironia dei ricercatori: “sicuri che non ci sia una backdoor?”

Lo strano mondo della sicurezza non smette mai di sorprendere. In un ambiente in cui si è costretti a collaborare con tutti ma non ci si può mai fidare di nessuno, l’ultima spinta alla “condivisione” arriva proprio da chi meno ce lo si aspetta: quella National Security Agency che in passato ha messo nei guai mezzo pianeta a causa del leak dei suo strumenti di hacking.

Il ramoscello di ulivo, se così lo vogliamo chiamare, si chiama Ghidra ed è uno strumento di reverse engineering che dalle parti dell’NSA utilizzano da almeno dieci anni e che ora può essere scaricato gratuitamente dalla pagina ufficiale dell’agenzia.

Si tratta di un software alternativo a IDA Pro, che a differenza di Ghidra (dalle parti dell’NSA pensano di rilasciare il sorgente su GitHub) è distribuito a pagamento, con una licenza che costa migliaia di dollari all’anno.

Ghidra è scritto in Java e funziona su Windows, macOS e Linux. Consente di analizzare file binari di varie architetture e il suo raggio d’azione sarebbe facilmente espandibile per adattarsi a qualsiasi esigenza.

Ghidra NSA

Le prime reazioni da parte degli esperti di sicurezza che hanno cominciato a metterci sopra le mani sembrano essere entusiastiche. Anche se per chi lavora nel settore è piuttosto difficile accettare un “regalo” dall’NSA senza pensare che ci sia qualcosa sotto.

Per il momento però, l’unico elemento “sospetto” in Ghidra è una funzionalità che apre una connessione sulla porta 18001 quando il programma viene avviato in modalità debug, consentendo l’uso di comandi in remoto da qualsiasi macchina nella rete locale.

Secondo i ricercatori, però, si tratterebbe di una normale funzionalità che in nessun modo può essere considerata “malevola”. Anche perché la modalità in questione è un’opzione che non è attiva di default e deve essere impostata dall’utilizzatore.

D’altra parte, anche con tutta l’arroganza di cui può essere capace l’NSA, è pensabile che possa pensare di riuscire impunemente a spiare in qualche modo la crème della cyber-security mondiale?

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/06/ghidra-il-tool-di-reverse-engineering-dellnsa-disponibile-per-tutti/


Caccia alle falle di sicurezza con Windows Exploit Suggester


Il software permette di analizzare il sistema operativo per individuare eventuali vulnerabilità ed exploit che i pirati informatici possono utilizzare per un attacco.

Quanto siamo vulnerabili a un attacco informatico? Saperlo con esattezza è quasi impossibile. Tutto quello che possiamo fare è aggiornare puntualmente software e sistema operativo  (magari usando uno strumento di patch management) e, naturalmente, utilizzare un programma antivirus.

A darci una mano, da oggi, c’è un nuovo strumento realizzato da Arris Huijgen, un ricercatore di sicurezza che ha ripreso un progetto del 2014 per creare il suo Windows Exploit Suggester.

Il programma, in pratica, esegue un’analisi comparata tra gli aggiornamenti installati sul sistema confrontando i risultati con i dati messi a disposizione da Microsoft sulle vulnerabilità individuate e gli exploit rilevati dalle società di sicurezza.

Il risultato è un elenco degli exploit attualmente utilizzati ai pirati informatici che possono usare per fare breccia nel sistema che stiamo analizzando.

Il software, che può essere scaricato a questo indirizzo Internet, è scritto in Python e, di conseguenza, è  necessario il pacchetto Python per installarlo.

L’analisi funziona su tutte le versioni di Windows da XP a 10 (comprese quelle in edizione server) e si basa su un confronto tra il report Windows SystemInfo e un file CSV che contiene tutte le vulnerabilità conosciute e i corrispondenti aggiornamenti.

Si tratta di un programma piuttosto spartano, che funziona con righe di comando attraverso il Prompt. Una volta scaricato il software e avviato wes.py per avviarlo, è necessario per prima cosa utilizzare il comando wes.py–update per aggiornare il database di Windows Exploit Suggester.

Windows Exploit Suggester

Il passaggio successivo prevede la creazione di un report utilizzando il comando systeminfo > systeminfo.txt e, successivamente, wes.py systeminfo.txt per avviare l’analisi. Per ottenere un rapporto visualizzabile con un editor di testo, serve poi usare il comando wes.py systeminfo.txt > wes-report.txt.

L’elenco indica i codici CVE delle vulnerabilità individuate e i relativi aggiornamenti. La speranza è che lo sviluppatore aggiunga al software un’interfaccia grafica che lo renda più “fruibile” al grande pubblico.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/05/caccia-alle-falle-di-sicurezza-con-windows-exploit-suggester/