Falla in Cobalt Strike ha permesso di tracciare i server usati dai pirati


Un bug nel software utilizzato dai cyber-criminali consentiva di individuare l’indirizzo IP dei server Command and Control. Ora, però, il trucchetto non funziona più.

Nel mondo della sicurezza informatica esistono software che si posizionano in una sorta di “zona grigia”. Tecnicamente sono tool di intrusione, usati però anche da ricercatori e professionisti per valutare il livello di sicurezza dei sistemi nei cosiddetti “penetration test”.

Uno di questi strumenti è Cobalt Strike, un pacchetto di strumenti prodotto da Strategic Cyber LLC, che si integra con la celebre piattaforma Metasploit.

Negli ultimi tempi, Cobalt Strike è diventato però uno degli strumenti preferiti dai pirati informatici per portare i loro attacchi, sfruttandolo nel dettaglio come primo vettore di attacco, che gli consente di “mettere un piede” nei sistemi che prendono di mira per poi installare i loro malware.

Si tratta di un sistema server/client, particolarmente pratico (nell’ottica di un cyber-criminale) per gestire le operazioni in remoto. Tra gli utilizzatori del software ci sono anche soggetti piuttosto “celebri”, come il gruppo APT29 (Cozy Bear) sospettato di aver portato gli attacchi al Partito Democratico durante le ultime presidenziali USA.

Quello di cui nessuno si era accorto fino a oggi, però, è che Cobalt Strike aveva un lieve bug che consentiva di tracciare i suoi server.

Come ha spiegato in un report la società di sicurezza Fox-IT, la funzionalità è affidata a NanoHTTPD, un server Java opensource che ha ben pochi utilizzi al di fuori di questo.

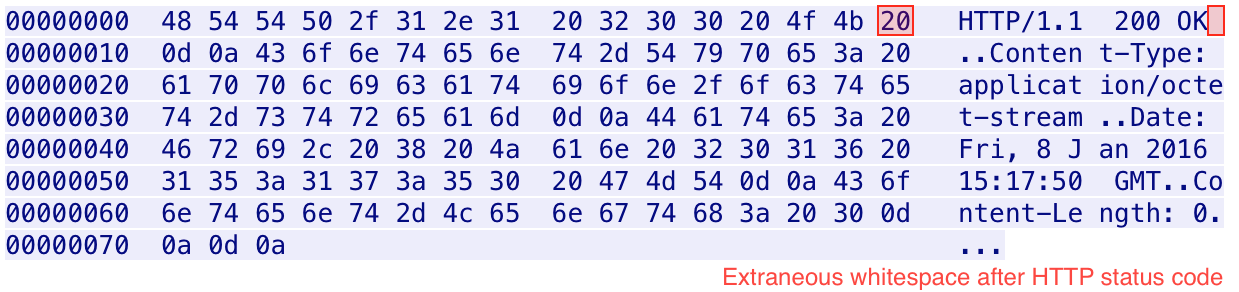
Ciò che hanno notato i ricercatori è che NanoHTTPD inserisce uno spazio alla fine dell’indicazione dello status HTTP in risposta a interrogazioni in remoto. Un dettaglio quasi irrilevante, che ha permesso però agli analisti di Fox-IT di cominciare un’operazione di mappatura dei server.
Cobalt Strike

Il bug, stando a quanto riportano, sarebbe presente dal 2012. La loro scoperta risale però a 5 anni fa e non è stata resa pubblica per consentirgli di continuare a monitorare l’attività dei server sospetti. Usiamo il termine “sospetti” perché, come precisano gli stessi ricercatori, alcuni di questi server possono fare riferimento ad aziende che eseguono penetration test e che sono quindi perfettamente legali.

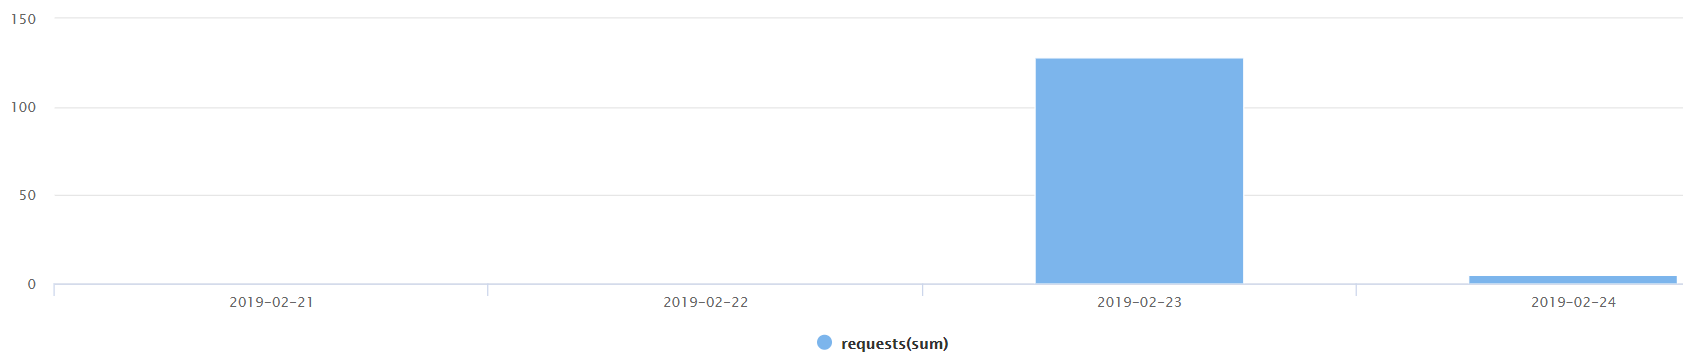
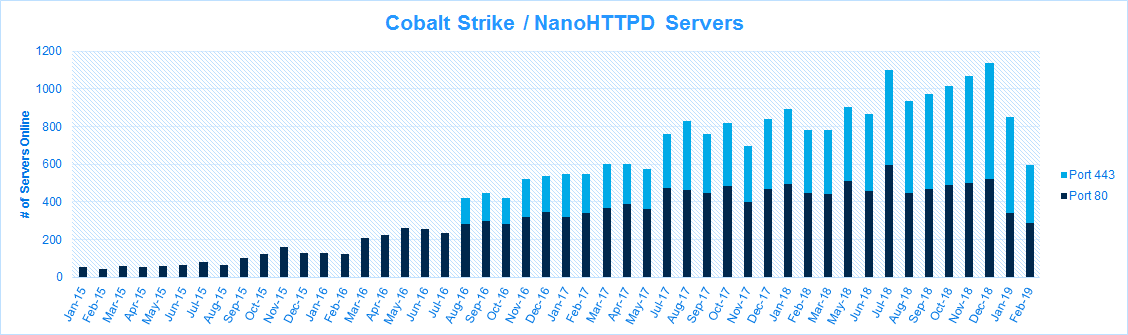
Tuttavia, lo storico raccolto da Fox-IT conferma il fatto che ci sia una crescita esponenziale nell’utilizzo di Cobalt Strike. Nel corso dei 4 anni, infatti, gli analisti hanno individuato 7.718 istanze uniche, con un trend in costante crescita.
Cobalt Strike

Ora che lo sviluppatore ha individuato e corretto il bug, spiegano dalle parti di Fox-IT, la quantità di server individuati attraverso questa tecnica sta decrescendo costantemente, mano a mano che gli utilizzatori (legittimi e non) eseguono l’aggiornamento alla nuova versione 3.13, rilasciata nel gennaio scorso.

La società di sicurezza ha quindi deciso di divulgare la notizia insieme a un elenco completo degli indirizzi IP che ha individuato nel corso della sua opera di mappatura.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/03/01/falla-in-cobalt-strike-ha-permesso-di-tracciare-migliaia-di-server-usati-dai-pirati/


Thunderclap: il pericolo arriva dalle periferiche


Un nuovo bug consente di sfruttare il collegamento Thenderbolt per avviare l’esecuzione di codice con i massimi livelli di privilegi.

È vero che richiede un accesso “fisico” al computer, ma la nuova vulnerabilità scoperta dai ricercatori della University of Cambridge, Rice University e SRI International è abbastanza grave da far suonare più di un campanello di allarme nel settore della sicurezza.

Battezzata con il nome di Thunderclap, la falla di sicurezza fa leva su un bug nell’interfaccia Thunderbolt, sviluppata da Intel e Apple e introdotta nel 2011 in numerosi modelli di computer.

L’interfaccia Thunderbolt è pensata per garantire connessioni con una larghezza di banda superiore e per un certo periodo ha sfruttato Mini DisplayPort. Recentemente, però, Thunderbolt ha trovato cittadinanza anche con l’introduzione delle porte USB Type-C.

ThunderClap

Foto di brettferdosi CC 4.0

La vulnerabilità, nel dettaglio, sfrutta l’accesso alla funzionalità Direct Memory Access (DMA) delle periferiche. Semplificando: una modalità di accesso alla memoria che non è supervisionata dal sistema operativo.

Sfruttando questa tecnica, un pirata informatico può iniettare qualsiasi tipo di codice aggirando i sistemi di sicurezza. L’unico argine a questa possibilità è l’intervento dei sistemi IOMMU (Input-Output Memory Management Unit) che possono impedire l’accesso ai dati sensibili in memoria alle periferiche non riconosciute.

Il problema è che IOMMU ha un impatto non indifferente sulle prestazioni e, di conseguenza, è spesso disattivato come impostazione predefinita.

Ma qual è il rischio nella pratica? Lo scenario è quello di un attacco portato inducendo la vittima a collegare al suo computer una periferica infetta. Un quadro, quindi, che fa pensare immediatamente ad azioni “mirate” nell’ambito dello spionaggio di stato, come si vede spesso nei film di spionaggio.

ThunderClap

Come fanno notare molti esperti di sicurezza, però, non è da escludere il rischio che si verifichi un’infezione a livello supply chain, cioè che prende di mira i sistemi di uno dei produttori di periferiche. La casistica, in questo senso, è già abbastanza ricca e giustifica i timori dei ricercatori per un’ipotesi del genere.

In alternativa, un eventuale malware che sfrutta ThunderClap potrebbe essere diffuso attraverso la compromissione dei sistemi di aggiornamento del firmware, che in molti casi è possibile anche a causa dell’assenza di controlli adeguati nell’autenticazione delle connessioni in remoto per gli aggiornamenti.

Quale che sia lo scenario di riferimento, la nuova vulnerabilità arricchisce l’arsenale dei pirati informatici e pone nuovi problemi a livello delle policy (per esempio a livello aziendale) nella gestione dell’hardware.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/28/thunderclap-il-pericolo-arriva-dalle-periferiche/


ExSpectre: l’esecuzione speculativa nasconde i malware agli antivirus


La tecnica messa a punto da un gruppo di ricercatori. Le moderne CPU consentono ai pirati di eseguire codice malevolo “nascondendolo” ai software di sicurezza.

Nei film horror, mostri e fantasmi tornano sempre. Di solito ancora più pericolosi e cattivi. Nel mondo della sicurezza, ogni tanto, informatica sembra funzionare allo stesso modo. Per lo meno nel caso di Spectre.

La vulnerabilità che affligge i processori “moderni”, quelli cioè che sfruttano la tecnica dell’esecuzione speculativa per accelerare i loro processi di calcolo, è comparsa un anno fa e da allora gli allarmi relativi al suo possibile utilizzo si sono susseguiti con una frequenza spaventosa.

Nell’arco di dodici mesi i ricercatori hanno individuato numerose varianti dell’attacco, che in alcuni casi interesserebbero le CPU di diversi produttori e in altri prenderebbero di mira solo quelle di Intel.

In tutti i casi, però, il rischio paventato era quello che Spectre consentisse a un eventuale malware di accedere a dati sensibili che avrebbero dovuto essere fuori dalla sua portata. Ora le cose si fanno più complicate.

ExSpectre

Secondo quanto si legge in uno studio pubblicato su Internet da un gruppo di ricercatori della University of Colorado Boulder, l’esecuzione speculativa potrebbe essere utilizzata anche per nascondere la presenza di un malware in modo che aggiri i controlli degli antivirus.

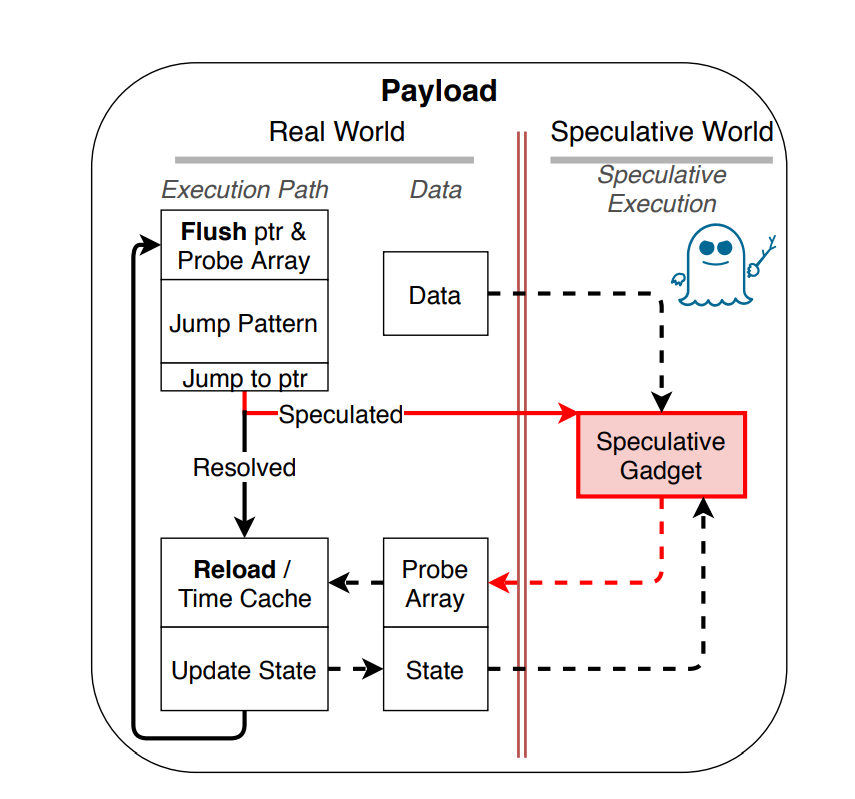
La tecnica, nel dettaglio, prevederebbe l’uso di un’applicazione “pulita” che può essere attivata a distanza (per esempio attraverso il collegamento a Internet) per avviare processi di esecuzione speculativa che porterebbero all’esecuzione di comandi malevoli.

La tecnica, battezzata ExSpectre, permetterebbe secondo i ricercatori di agire in modi diversi. Sarebbe possibile per esempio decrittare i dati codificati in memoria o manipolare altre applicazioni per eseguire una reverse shell che consentirebbe a un pirata informatico di inviare comandi in remoto alla macchina compromessa.

La chiave dell’attacco riguarda, come accennato, l’esecuzione speculativa. Questa tecnica, per semplificarla, prevede che il processore provi a “indovinare” quali calcoli gli verranno richiesti nel prossimo futuro, li esegue tutti e poi seleziona quello che effettivamente viene richiesto.

ExSpectre consente di “ingannare” la CPU e fare in modo che tra questi tentativi ci sia quello che esegue il codice malevolo.

ExSpectre

Il problema è che gli antivirus non sono in grado di individuare comportamenti di questo genere. I software di sicurezza, infatti, eseguono analisi riguardanti le operazioni che un’applicazione può eseguire, ma non di certo eventuali varianti introdotte dall’esecuzione speculativa.

La speranza è che una tecnica di questo genere, che comporta l’utilizzo di tecniche estremamente raffinate, non possa essere appannaggio di una grande platea di cyber-criminali.

In ogni caso i ricercatori sollecitano i produttori di CPU ad avviare immediatamente l’analisi di ExSpectre per mettere a punto le correzioni e le patch necessarie per disinnescare la minaccia.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/27/exspectre-lesecuzione-speculativa-nasconde-i-malware-agli-antivirus/


Falla in Drupal: i primi attacchi arrivano dopo solo tre giorni


L’annuncio della vulnerabilità accompagnato dalla pubblicazione di un Proof of Concept ha permesso ai cyber-criminali di agire a tempo di record.

Le vulnerabilità nei CMS (Content Management System) sono tra le più appetitose per un pirata informatico. In primo luogo perché una singola falla può interessare migliaia (o milioni) di siti Internet. In secondo luogo perché possono contare su un tasso di efficacia dei loro attacchi decisamente superiore alla media.

Come spiegano dalle parti di Imperva, società di sicurezza specializzata nel monitoraggio e la protezione dei siti Web, l’ultimo episodio che conferma la pressione a livello di cyber-security nei confronti dei CSM riguarda Drupal.

La piattaforma CMS è uno dei tanti progetti “aperti” che hanno fatto fortuna sul Web (dal 2009 anche il sito della Casa Bianca si appoggia a Drupal) ed è da sempre nel mirino dei pirati informatici.

Questa volta, però, i cyber-criminali hanno battuto tutti i record. Gli attacchi partiti lo scorso 23 febbraio, infatti, stanno sfruttando una vulnerabilità resa pubblica solo tre giorni prima, il 20 dello stesso mese.

La falla (CVE 2019-6340) consente di eseguire codice PHP in remoto sfruttando un difetto nella correzione dei dati quando su Drupal 8 sono attivi il modulo REST e altri servizi Web come JSON:API.

Si tratta di una buona notizia, visto che gli utenti Drupal, nella maggior parte dei casi, utilizzano la più diffusa e popolare versione 7.

Per avere un’idea della platea di siti interessati, secondo i ricercatori di Imperva queste condizioni sono soddisfatte da almeno 63.000 siti, che sono regolarmente finiti sotto attacco.

Il problema è sempre il solito, cioè la scarsa tempestività negli aggiornamenti della piattaforma che fa in modo che i siti Internet rimangano vulnerabili per giorni (o settimane, o mesi) dopo la pubblicazione dei dettagli della vulnerabilità e della patch che la risolve.

Drupal

A peggiorare la situazione, in questo caso, c’è il fatto che su Internet sono comparsi numerosi Proof of Concept liberamente scaricabili che consentono di sfruttare la vulnerabilità.

Nel caso specifico, i pirati informatici hanno sfruttato il bug per distribuire un miner (uno script che sfrutta la potenza di calcolo del computer dei visitatori per generare cripto-valuta – ndr) sui siti vulnerabili.

Si tratta di codici sviluppati sul modello di CoinHive, che stressano pesantemente i PC dei visitatori mandando alle stelle l’attività della CPU.

Ora bisognerà capire per quanto tempo assisteremo a questo tipo di attacchi. In passato Drupal aveva vissuto una situazione critica a causa di una vulnerabilità ben più grave e diffusa (è stata battezzata Drupalgeddon e ne abbiamo parlato in questo articolo) che si è protratta per mesi. Speriamo che a questo giro le cose vadano in maniera diversa.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/26/falla-in-drupal-i-primi-attacchi-arrivano-dopo-solo-tre-giorni/


Una proposta di lavoro via LinkedIn? No: è un malware


La tecnica di attacco sfrutta messaggi privati sul social network e l’invio di documenti Word che contengono codice malevolo.

Una volta le minacce arrivavano quasi esclusivamente via email. Poi, coi social network, i vettori di attacco si sono moltiplicati e hanno acquisito maggiore efficacia. A fare la differenza, però, sono prima di tutto le tecniche di ingegneria sociale adottate dai cyber-criminali.

Nel caso di LinkedIn, i pirati informatici hanno fatto bingo. Nella loro ottica, infatti, il social network dedicato al business e alle offerte di lavoro rappresenta una sorta di parco dei divertimenti. Quale iscritto a LinkedIn si mette a fare il sospettoso quando gli arriva un messaggio che propone un’occasione lavorativa?

Come riporta Proofpoint in un report pubblicato qualche giorno fa, la tecnica di attacco messa a punto da un gruppo di cyber-criminali fa leva esattamente sull’effetto “ansiogeno” provocato dalla possibilità di accedere a un’offerta di lavoro.

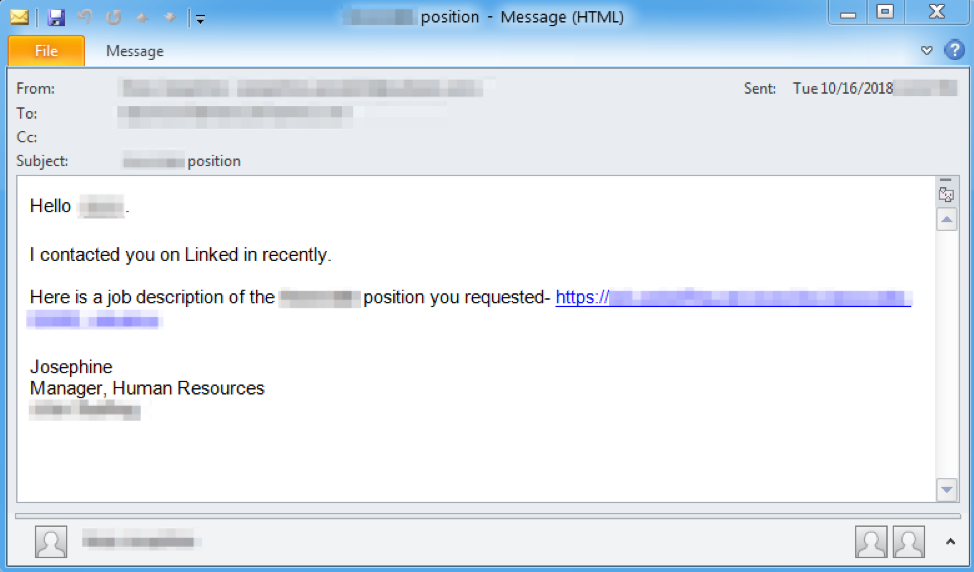
Tutto comincia con un messaggio privato sul social network, che offre un’opportunità di lavoro. Per rendere più credibile il messaggio, i pirati che hanno architettato la campagna di distribuzione del malware hanno pensato bene di creare una pagina che sfrutta il nome e il logo di una società che si occupa realmente di reclutamento.

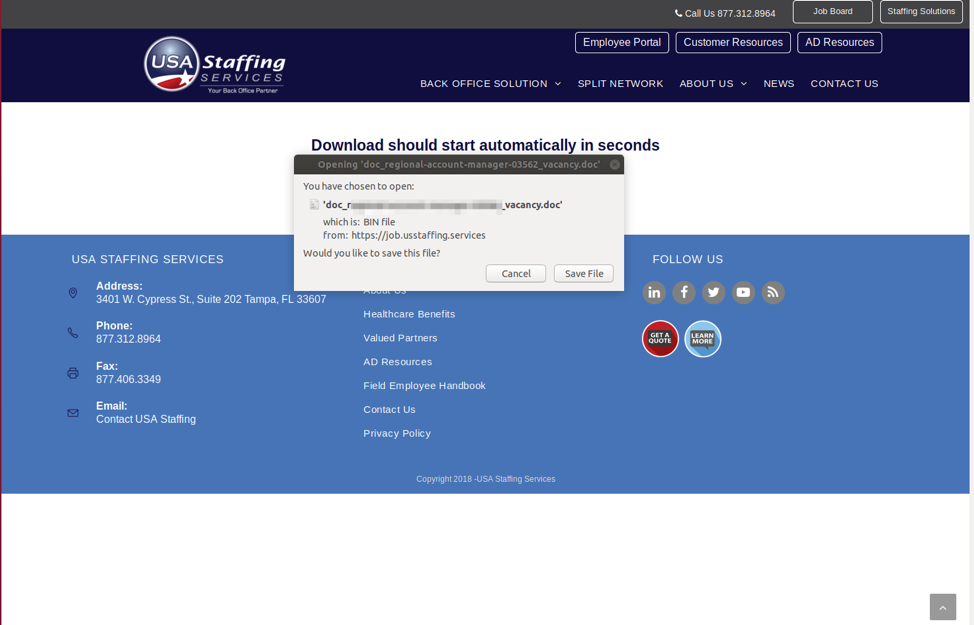
Al messaggio iniziale, fa seguito un’email che può contenere un allegato (un documento Word) o un collegamento Internet. In questo secondo caso, la pagina collegata al messaggio è impostata per avviare in automatico il download del documento. Anche se la procedura è sospetta, la potenziale vittima rischia di scambiare il tutto per una “normale” procedura per fornire al potenziale candidato le informazioni riguardanti la posizione cercata.

LinkedIn malware

Un trucchetto abbastanza efficace. Di solito, infatti, le campagne per la distribuzione dei malware utilizzano l’invio massiccio di messaggi o email a numerosi contatti, senza preoccuparsi di “seguire” la potenziale vittima.

Insomma: l’idea è di suscitare nel destinatario l’idea che qualcuno stia davvero cercando di contattarlo utilizzando tutti i mezzi che ha a disposizione.

Il file in formato DOC, tanto per cambiare, richiede immediatamente l’attivazione delle funzioni Macro. Ancora una volta i pirati contano sul fatto che la vittima faccia una valutazione “costi benefici” terribilmente semplice: accettare un l’attivazione di funzioni potenzialmente pericolose o rinunciare all’opportunità di un nuovo lavoro?

LinkedIn malware

Manco a dirlo, in questo caso chi si prende il rischio di attivare le funzionalità Macro è destinato a pentirsene. Le istruzioni integrate nel documento, infatti, avviano il download e l’installazione di More_eggs, una backdoor che è in circolazione da quasi due anni.

Il malware, una volta installato sul computer, consente di controllare a distanza la macchina e di installare con estrema facilità ulteriore codice malevolo.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/25/una-proposta-di-lavoro-via-linkedin-no-e-un-malware/


Protezione da Flash? Se lo propone Facebook per Edge non serve


Il browser Microsoft contiene una whitelist che permette l’avvio automatico dei contenuti in Flash del social network di Zuckerberg. Alla faccia della sicurezza…

Sono anni che tutti i ricercatori di sicurezza lanciano anatemi contro Flash. Il formato sviluppato da Adobe, infatti, è uno dei più vulnerabili ad attacchi ed è considerato una sorta di “buco nero” per la sicurezza.

Negli ultimi tempi anche i produttori di software sembrano aver capito l’antifona e hanno introdotto limitazioni al suo utilizzo, prevedendo, per esempio, che Flash non venga attivato automaticamente nelle pagine Web ma solo con un “consapevole” clic dell’utente.

A quanto pare, però, Microsoft ha deciso di prevedere qualche eccezione. Ivan Fratric, un ricercatore del Project Zero di Google si è accorto che Edge integra una whitelist nascosta che contiene alcuni siti Internet ai quali sarebbe concesso di eseguire automaticamente Flash.

La lista è nascosta in un file ben poco rintracciabile (C:\Windows\system32\edgehtmlpluginpolicy.bin) e comprendeva, fino allo scorso novembre, 58 domini Internet (curiosamente c’è anche un sito italiano, quello di La7) che Microsoft considerava “sicuri”. Tra questi c’è, accanto a siti di qualsiasi genere, anche Facebook.

Hash Dominio in chiaro
01d004ae59fe9d0902b0e4526999432118199654f78b0384e4eb983e986d562d www.pogo.com
0309388894379c1e0d01081f6f4d5d4412a82dc5b9bd66476de2270b361cecfd www.wasu.cn
0ae9eeba3229fa449ff5fcf42692cad2305e14933a6102187e94c48346ab8c9d www.tvnow.de
0bc8e61a5970eb325f02148c05b79d60a9a0462efc18a6a60b7f8cd2dc84ccbc chushou.tv
0bfc80d67c9b57f3f1bb978344c8d8d6ac19786e261f98c1c9735f6ba5ec344c more2.starfall.com
1136593de37540f6f5396fdbbf93aa070c2b1c844d2d3d06de5373831a9df3bf loa.gtarcade.com
12055be963e0f2c7786d1283d343afbaac921513a985a21f5f83b6a82b9582e9 nseindia.com
12c3d9b1a0a1f33a7d7ab1b4ccb53c1163210ee527ad5336175eb40ff1fcfe45 N/A
2135e9b55346dd4146bbfae6f0cc896a39688d3287a952f63ae222837e5de152 www.wgt.com
22af4cad3e57873a50693fe36d6385795ae6c56e4d0d759530f263db571a6b2c netgauge.unitel.ao
2df0e6efc506a72a4c9e91ebebe70cf8252f1ffbd8b483043b1a856b75d13ce9 www.icourses.cn
2f87a652a9d2880a3ad580ec4a91bde3f4d2d32ac8f792d4258518d46330870f www.la7.it
2f9f879f017ebe4d6f71a0755eee3b08a5f757c0d011112ded94e6b337b3b520 www.dgestilistas.es
348374ff89afe5693015c3d38758c83867c180a8010372a564c8f5eeaf9b5d0b www.zxxk.com
3c23924f2f71c05d3b484fbaaa6e4ab4319d5bb3f0a002688132aa0f8434fd3b weathernews.jp
46bdf3a01ab608d1a5e68923532e610ff7725a68d4bb063c96c8dedd4617404a bigfarm.goodgamestudios.com
4740f56f40ed20eddb576ae29fdf0c507dd06681e949bda8be5611eaf3ad9d3d www.facebook.com
4779eb7f42cc6736ca2b1e52449799705214f2542fa4cf952e741d8dd5efad31 www.deezer.com
4f5db25a3bd2f1abf3dd1a509b2e1a6d81b9ba4428f333454c29d93e794150bc N/A
515563682e9bfc44b6fed4459149f83ba7f207bf53f6a0208156ac7c46e59d92 yahoo-mbga.jp
51bfa3e340a5ff7dfa37ad7ad409e5a214caadd0f82fc1fef82d38b766c2f088 ok.ru
563d53ee90b355ebd7558c2d9f3bee94489d406c565f9ed5741fb59bbc734544 seer.61.com
5b13e0a388860a0f136eefdd36d2f57fb81f46588ca85e7d93a4fd24cf6462f8 empire.goodgamestudios.com
5e7fc524d10f21da23bc43f24de00967094d69d6f4ccda277fff7042024c3ce5 www.friv.com
5f832e1442b497050d79cd18b32de807e4201a3181929ade823112defa6c1079 video.baomihua.com
64e2991629e5e208874400bc1ea0161fb064f1c2397b1cedc3bb282ea3f4ee3b hiztesti.turktelekom.com.tr
6793b64c0ccc547a01b8b6982318e25ae3dc0b91dfc09366c7f1f1b3a7fa127e www.scholastic.com
68fc10e638f0bb2e25149d2ef8d3d87cf318bbf2de7c9aa74131d53e926fe79e www.viz.com
881bcca2199248b7c82ed14cb1dbd6e87ac9ea899d1f9f02d13d29e837487782 www.dilidili.wang
89ac7d2d82b6a2ef952e3d627853180fb250167ed56b893647814e8374d4f5cd games.aarp.org
900da7ee51cf43450699d9cd11e3cf6ba8d2d04d9d836cd359281d7791e328af www.douyu.com
9adea347b4e793529c9a5e1a35e2aa7c88772b7e2a086d2d24a4f8ccbb20e3ac rc.qzone.qq.com
9c97a59b30e879d3245139795adea4380f62e4e14149025f12f69eb3b532e518 www.nicovideo.jp
a2cf2fe6a8822459d81d15b1327b5bac601bafc460fafa716bc2dcc21e9ab50e www.mynet.com
a77de76633b0717c62034512fb5c3fbb50633ad9b5ebef7a8acf180e455a3025 www.hotstar.com
ad973e7d68dd2c1a8e9f04886e34db40021e1e76eff3bbc53e7ab8934688a4ed www.4399.com
b61f47eb2fc64b2ad7ee4ae780ea0ac1a886b4f02f1ec8da77db13f920b4874b www.bilibili.com
ba33c2367ea9f0c66b5b3f345be68a0287a96ca797654c0bf9b2e584d2809ccb www.msn.com
ba3bc78ec1f427cba6e22cbd63dae305814ca0f0740c0dbd494f804fcaef671a zone.msn.com
c2fda282c3b5875eaeb6d27ecf62b995684d5739ba1e4082d265dd28dd98ef70 www.worldsurfleague.com
ca6efef88504373a9406ed9a31b430d6df8bb60ea630ac698b0d7c4dab0faf7a www.stupidvideos.com
d833be74b7f95eb0ac133c5aa06c71b7792b5051b1a369740694e78525a4d872 entitlement.auth.adobe.com
dd0f56a6b1a1f2908f4ff45438ffa5e05679375ed0aade8e3ab36bf4c0bd40f4 video.fc2.com
dd2ab62df5da52e66844171efc4415a087cc1a8c432312d814a62da582f40e2d www.ontvtime.ru
ddf38cb97def571ec55f58d372db15fe6ee01578adc85b1087823d239d758af8 apps.facebook.com
e2f07d2fb0e6beac78d55962dda9ebcedba6c3ba30bf83b0880fae69d29537bf www.totaljerkface.com
e35635613116ae9266c41348d2f4978f093c2fe75ae91f010ad23c1be31b833c www.hungamatv.com
e39ce3cd42a88216ff9060e8b136bdc153f52322f259321a5925e629659684f8 edu.glogster.com
e4003a967100eb3a92e9148a51e7cd302e6ca4bcc34566c671378a4b0756ef66 v.pptv.com
e4dcd660eae7eeb1ea42050b6dcb108a9bedf1a66e3791438c6abe1efc907e1b life.pigg.ameba.jp
e57c8c0083d4ea6fb4b390682d8ad3dffaeda2d37d1c11b9d29418b4a318e1a9 www.panda.tv
e7bce4b54da6dda25cabbe9da2359fe2833c94ec1ce3edd67077a089ed76ef31 www.vudu.com
e9ce06c9a6a05878802f64fac17399cc0a8452c652403445995a90dc9b19401d www.nseindia.com
ef7f6be560fb99cff749ac35415beeed4aa86f40e10138858289dde1284661c9 music.microsoft.com
f2313491b771d1180f9c4e9cf979820e276a7833859555976dbf4a529cb2189f en.ikariam.gameforge.com
f4f46a8b3a55ffb3e3784e6743266ed8d7cd2fdd21f494a82e2772fc68590d1b www.deraktionaer.tv
fcb0eec77983791a7eeb971a2320f38cdbac2ca16cf3f418f83a00a4338eafd4 www.a1.net
fee3af1754656ed83ba706b46c6fa570b020ff79ad84b5adee4882fbf6adaf0e www.poptropica.com

Nel suo report, Fratric spiega che il rischio di attacchi che sfruttino questa peculiare (e insensata) policy di Edge è elevatissimo, visto che basterebbe una qualsiasi falla che consenta un attacco XSS (Cross-Site Scripting) per aprire la strada ai pirati informatici.

La vulnerabilità sarebbe stata mitigata con l’ultimo aggiornamento di Windows, ma non risolta completamente. Microsoft avrebbe infatti introdotto il requisito della connessione HTTPS per consentire l’avvio automatico di Flash e avrebbe ridotto il numero di siti compresi nella lista.

Tra questi, però, c’è ancora Facebook. Una scelta discutibile, visto e considerato che il social network di Mark Zuckerberg, oltre ad aver dimostrato nel tempo di non essere precisamente “inattaccabile”, rappresenta un calderone in cui chiunque può facilmente pubblicare ciò che preferisce.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/21/protezione-da-flash-se-lo-propone-facebook-per-edge-va-bene/


Falla in WinRAR vecchia di 19 anni mette a rischio 500 milioni di utenti


Il bug nel software per la gestione degli archivi compressi consente l’esecuzione di codice in remoto. E c’è chi offre 100.000 dollari per i dettagli…

Una vulnerabilità presente da almeno 19 anni in uno dei software più diffusi sui PC Windows mette a rischio almeno 500 milioni di utenti. A spiegarlo è Nadav Grossman, un ricercatore di Check Point che ha spulciato il codice di un programma “storico” come WinRAR.

WinRAR, almeno teoricamente, è uno shareware,  cioè un software per il quale è disponibile una versione gratuita “in prova” ma che dovrebbe essere acquistato. In realtà la versione trial di WInRAR funziona regolarmente, salvo visualizzare periodicamente un “invito” a regolarizzare la licenza.

Come risultato, WinRAR è uno dei software più utilizzati dagli utenti Windows per gestire archivi compressi in diversi formati.  Non stupisce, di conseguenza, che pirati informatici (e non solo) siano più che interessati a eventuali vulneraiblità in WinRAR.

Per avere un’idea di quanto possa essere “appetitosa” una vulneraiblità “zero-day” nel celebre software per la estione degli archivi compressi, basta considerare che Zerodium, la società specializzata nella compravendita di exploit, è arrivata a offrire la bellezza di 100.000 dollari per uno zero-day di WinRAR.

WinRAR

Per fortuna, il bug n questione è stato scoperto da una società di sicurezza che si muove sui binari della responsible disclosure e, di conseguenza, l’exploit non rischia di finire nelle mani sbagliate.

Passando ai dettagli della vulnerabilità, Grossman spiega che tutto gira intorno al formato compresso ACE. Il formato proprietario ACE è piuttosto particolare. Per creare gli archivi è infatti indispensabile utilizzare WinACE, ma per estrarre i file è possibile utilizzare porzioni di codice libere, integrate (manco a dirlo) anche in WinRAR.

Ed è proprio nella gestione dei file compressi informato ACE che si annida la vulnerabilità scoperta da Grossman. Si tratta, spiega il ricercatore in un report distribuito alla stampa, di un bug che consente l’avvio di esecuzione di codice in remoto al momento stesso dell’estrazione dei file.

WinRAR

Detto in soldoni: non appena qualcuno apre un archivio malevolo in formato ACE usando WinRAR, il malware al suo interno viene installato sul computer.

Grossman spiega che è possibile anche utilizzare l’exploit per estrarre il file nella cartella che contiene i programmi che vengono inseriti nell’elenco delle applicazioni attivate all’avvio del computer (garantendo la persistenza di un eventuale malware) e che è anche possibile utilizzare SMB per colpire altre macchine collegate in rete.

Patch in arrivo? No. Dopo che Check Point ha contattato il team di sviluppo dedicato a WInRAR, infatti, I programmatori si sono resi conto che il progetto legato a UNACEV2.DLL, la libreria di terze parti utilizzata per estrarre gli archivi in formato ACE, non è stata aggiornata dal 2005 e che non è possibile avere accesso al codice sorgente.

La soluzione, quindi, è molto più pragmatica: WinRAR 5.70 beta1 (cioè la nuova versione del programma – ndr) non supporterà più il formato ACE.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/20/falla-in-winrar-vecchia-di-19-anni-mette-a-rischio-500-milioni-di-utenti/


La debolezza intrinseca dei protocolli Internet


Le infrastrutture della Rete sono vulnerabili ad attacchi e abusi. Ma per cambiare le cose serve un intervento complessivo a tutti i livelli.

Buone pratiche, policies adeguate e controlli attraverso software di sicurezza sono elementi indispensabili per proteggere i dati ed evitare furti di informazioni. In alcuni casi, però, tutti questi strumenti non sono sufficienti a evitare che dati e informazioni riservate finiscano sotto gli occhi di chi non dovrebbe metterci sopra le mani.

Il problema è che, quando il dirottamento dei dati avviene a un livello più “alto”, i singoli soggetti non possono fare nulla per impedire che questo avvenga. È il caso, per esempio, del DNS poisoning, cioè degli attacchi che prendono di mira i server DNS a cui è deputato il compito di indirizzare il traffico a livello di sistema.

La loro struttura, basata su un sistema “a piramide”, non prevede alcun sistema di autenticazione sufficiente a impedire che un attacco a questo livello possa portare al dirottamento e la cronaca recente ha mostrato numerosi casi (principalmente legati al furto di cripto-valute) in cui i cyber-criminali sono riusciti a fare leva sull’architettura dei server DNS per mettere a segno colpi clamorosi.

Il mese scorso, come abbiamo raccontato su queste pagine, l’abuso dei sistemi DNS ha permesso a ignoti hacker (che secondo FireEye potrebbero avere legami con il governo iraniano) di rubare le credenziali di numerosi account di posta elettronica collegati ad aziende ed enti pubblici.

Teoricamente, attacchi come questi potrebbero essere bloccati (o per lo meno mitigati) attraverso l’uso di tecniche come le Domain Name System Security Extensions, che prevedono l’uso di un sistema di signature crittografiche per verificare l’autenticità delle informazioni trasmesse. Sono ancora poche, però, le organizzazioni che si sono dotate di sistemi del genere.

DNS BGP

Lo stesso ragionamento vale per quanto riguarda BGP (Border Gateway Protocol), il sistema di smistamento dei dati che li indirizza tra le varie reti.

In questo caso il punto debole è rappresentato dal fatto che il routing dei dati è affidato a un sistema che si basa, essenzialmente, sulla fiducia reciproca tra gli operatori. In caso di anomalie (come accadde nel 2017 quando il traffico relativo a transazioni finanziare sono finite non si sa come in Russia) diventa addirittura estremamente difficile capire se si tratti di un errore tecnico o di un attacco vero e proprio.

Anche in questo caso la soluzione potrebbe passare per un sistema di autenticazione applicato a ogni livello di Internet, ma la loro efficacia è legata al raggiungimento di una “massa critica” che consenta di avere continuità nella verifica della trasmissione dei dati.

Insomma: siamo di fronte alla classica situazione in cui la necessità di un intervento è evidente a tutti, ma nessuno vuole essere il primo a impegnarsi (e investire) in un’impresa che per i suo successo richiede un’ampia partecipazione.

Stiamo parlando infatti di modifiche architetturali che, in molti casi, richiederebbero la sostituzione di componenti hardware (i router utilizzati dai provider) e, di conseguenza, dei costi piuttosto elevati.

A muoversi, per il momento, sembrano essere più che altro i governi. Qualche esempio? Nel Regno Unito l’iniziativa è stata presa dal National Cyber Security Center, che ha recentemente annunciato di aver avviato una “interlocuzione” con i provider nazionali per irrobustire BGP.

In Russia, invece, stiamo assistendo a un tentativo di rendere indipendente il sistema dei server DNS per garantire l’autonomia della rete sul territorio della Federazione.

Il problema però rimane: fino a quando queste iniziative (con tutti i dubbi legati ai reali intenti che le muovono) rimarranno isolate e autonome, un vero cambio di passo a livello globale rimane lontano.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/19/la-debolezza-intrinseca-dei-protocolli-internet/


Dostupno: l’app di messaggistica espone i dati degli utenti su Internet?


Si presenta come una concorrente di Whatsapp e Telegram, ma gli utenti lanciano l’allarme in Rete: “nessuna protezione dei dati inviati”.

Applicazioni come Whatsapp e Telegram hanno relegato gli SMS nel campo dell’archeologia della comunicazione, consentendo a chiunque abbia uno smartphone di inviare e ricevere messaggi senza spendere un euro.

Rispetto ai vecchi “messaggini” hanno però un limite: permettono l’invio di testo solo quando è presente una connessione Internet.

Perché non inventare un sistema che consenta l’invio gratuito di messaggi testuali anche quando non si ha accesso alla rete? L’idea è venuta a IF Inspreifon, una società attiva in Italia, Spagna e nell’est Europa (Russia, Ucraina e Azerbaijan) che ha lanciato un’app dedicata chiamata Dostupno.

L’applicazione in questione, però, è rapidamente finita al centro di una furibonda polemica alimentata da alcuni utenti che hanno denunciato l’assenza di qualsiasi misura di sicurezza o tutela della privacy e che in breve tempo, è degenerata in una vera rivolta contro gli sviluppatori culminata con un “attacco informatico” che ha cancellato il database sfruttato dalla piattaforma.

Andiamo con ordine: come funziona Dostupno? La logica di funzionamento dell’applicazione è piuttosto originale. Si basa, in pratica, sull’utilizzo di un set di 10 messaggi predefiniti che vengono memorizzati su un database.

Dostupno

Per inviarne uno al destinatario, l’app usa la funzione di chiamata dello smartphone, “tarandone” la durata in maniera da identificare quale messaggio deve essere visualizzato. In pratica: una chiamata di 5 secondi corrisponde al messaggio 1, una di 10 secondi al messaggio 2 e via dicendo.

Come ha fatto notare u/Lo_acker, un utente Reddit che ha pubblicato un lungo post riguardo il funzionamento di Dostupno, si tratta di un escamotage decisamente creativo, ma che ha qualche pecca in termini di praticità.

Per citarne solo qualcuna, il corretto funzionamento dell’app richiede che la segreteria telefonica sia disattivata e che il destinatario intuisca che si tratta di una chiamata di Dostupno e non risponda alla telefonata.

Secondo u/Lo_acker, però, i limiti di carattere pratico sono un aspetto marginale rispetto a quelli legati alla sicurezza dell’applicazione.

Il download del database di messaggi (ne esiste uno per ogni interlocutore) verrebbe infatti aggiornato tramite una pagina in PHP che consentirebbe di inviare qualsiasi query. Al suo interno sarebbero presenti i database in chiaro di tutti i messaggi impostati dagli utenti.

In pratica: chiunque potrebbe scaricarsi non solo i messaggi, ma anche i numeri di telefono degli utenti che hanno installato e utilizzato l’applicazione. Nel dettaglio stiamo parlando di qualche migliaio di utenze (su Google Play l’app risulta essere stata installata più di 50.000 volte) che sarebbero rimaste esposte per un periodo indefinito di tempo.

In seguito alla pubblicazione del post, qualcuno ha pensato bene di accedere al server in questione e cancellare tutto il database. Un’azione che molti utenti hanno commentato positivamente, considerandola una forma di “autodifesa” nei confronti di una gestione inadeguata dei dati.

Dopo una serie di scambi su Reddit e sulla pagina di Google Play (che qui vi risparmiamo) sembra che dalle parti di IF Inspreifon abbiano cambiato qualcosa nel sistema. Tutto a posto quindi? Non proprio.

Secondo un altro utente Reddit (u/d4rksnow) il server sarebbe stato spostato semplicemente a un altro indirizzo e il database codificato in base64. Risultato: messaggi e numeri di telefono sarebbero ancora accessibili a chiunque.

Dostupno

A conferma di quanto sostiene, u/d4rksnow ha pubblicato al corredo del suo post un’immagine che sarebbe estratta dal database in questione.

Contatta da Security Info, IF Insprefion ha promesso di inviare un commento che riporteremo  integralmente non appena possibile.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/18/dostupno-lapp-di-messaggistica-espone-i-dati-degli-utenti-su-internet/


Cina: server esposto su Internet.. coi dati di cittadini schedati


Il database contiene informazioni di milioni di cittadini di origine musulmana tenuti sotto controllo attraverso i sistemi di sorveglianza di riconoscimento facciale.

Lo sappiamo da qualche tempo: nella corsa allo sviluppo dell’intelligenza artificiale, la Cina è uno dei paesi più avanzati al mondo. Allo stesso modo, sappiamo che una delle applicazioni dell’AI che va per la maggiore dalle parti di Pechino è quella del riconoscimento facciale, utilizzato in chiave di controllo dei cittadini.

La conferma arriva dalla segnalazione di Victor Gevers, un ricercatore olandese specializzato nella “caccia” ai database lasciati incustoditi su Internet.

Come raccontano in un articolo i colleghi di ZDNet, Gevers questa volta si è imbattuto in qualcosa di molto particolare.

Il server che ha individuato, infatti, contiene un database MongoDB con informazioni personali di 2.565.724 persone, raccolte presumibilmente per conto del governo cinese.

Cina riconoscimento facciale

Il server, gestito dalla società cinese SenseNets (specializzata in riconoscimento facciale e analisi dei video) era accessibile senza che fosse necessaria alcuna autenticazione. Una tipo di “dimenticanza” che i ricercatori di sicurezza riscontrano sempre più spesso.

Questa volta, però, Gevers non si è trovato di fronte al solito database di utenti con informazioni più o meno sensibili raccolti da qualche azienda commerciale.

Secondo il ricercatore, infatti, tutti i cittadini cinesi registrati nel database farebbero parte della minoranza musulmana Uiguri residente nella regione dello Xinjiang.

Insomma: si tratterebbe di un server dedicato alla schedatura di quelli che, secondo il governo di Pechino, sarebbero potenziali “terroristi”. La componente indipendentista dell’etnia Uiguri, infatti, è da tempo finita nel mirino delle forze di polizia e la cronaca negli anni passati ha registrato violenti scontri tra la minoranza musulmana e le autorità.

All’interno del database, il ricercatore olandese ha trovato ogni genere di informazioni: dati anagrafici, residenza, fotografie, dati dei documenti di identità e del loro impiego.

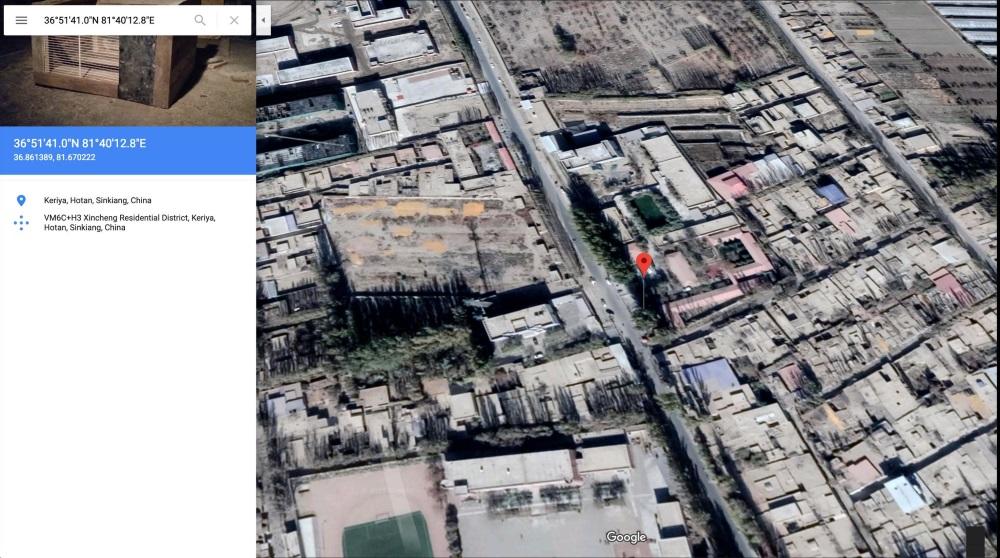
Non solo: il server contiene anche una serie di rilevamenti GPS che, secondo Gevers, rappresenterebbero una minuziosa ricostruzione degli spostamenti dei cittadini schedati ottenuta tramite le videocamere di sicurezza che in Cina stanno spuntando come funghi più o meno ovunque.

I rilevamenti sono associati a descrizioni dei luoghi piuttosto esplicite, come “moschea”, “stazione di polizia”, Internet Cafè” e simili.

Cina riconoscimento facciale

Ora il server non è più raggiungibile. Gevers ha infatti seguito il solito protocollo, contattando SenseNets per avvisarli del fatto che il server fosse esposto su Internet senza protezioni, prima di realizzare che cosa contenesse.

La scoperta è l’ennesima conferma di ciò che molti gruppi di attivisti per i diritti umani denunciano da anni: l’uso da parte del governo cinese di sistemi di sorveglianza per schedare minoranze e oppositori politici. Anche, scopriamo ora, utilizzando contractors privati.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/02/15/server-di-una-societa-cinese-esposto-su-internet-con-i-dati-dei-cittadini-schedati/