Backdoor del governo russo in migliaia di siti Internet


Un ricercatore olandese ha individuato un account nascosto nei database MongoDB. Tra i siti “telecomandati” anche la Disney e un server del governo ucraino.

Il sospetto, per la verità molto vicino alla certezza, c’era già. Ora è arrivata la conferma: tutti i soggetti che operano in Russia sono obbligati a fornire un accesso dedicato al governo del Cremlino.

A presentare la “pistola fumante” è stato Victor Gevers, un ricercatore olandese che è incappato nella backdoor analizzando alcuni database MongoDB esposti su Internet senza alcuna protezione.

Non è la prima volta che i database MongoDB attirano l’attenzione dei ricercatori di sicurezza. Nel passato, infatti, erano stati soggetti ad attacchi massicci e la cronaca pullula di casi in cui gli archivi sono stati semplicemente lasciati a disposizione di chiunque, senza alcun sistema di autenticazione per l’accesso.

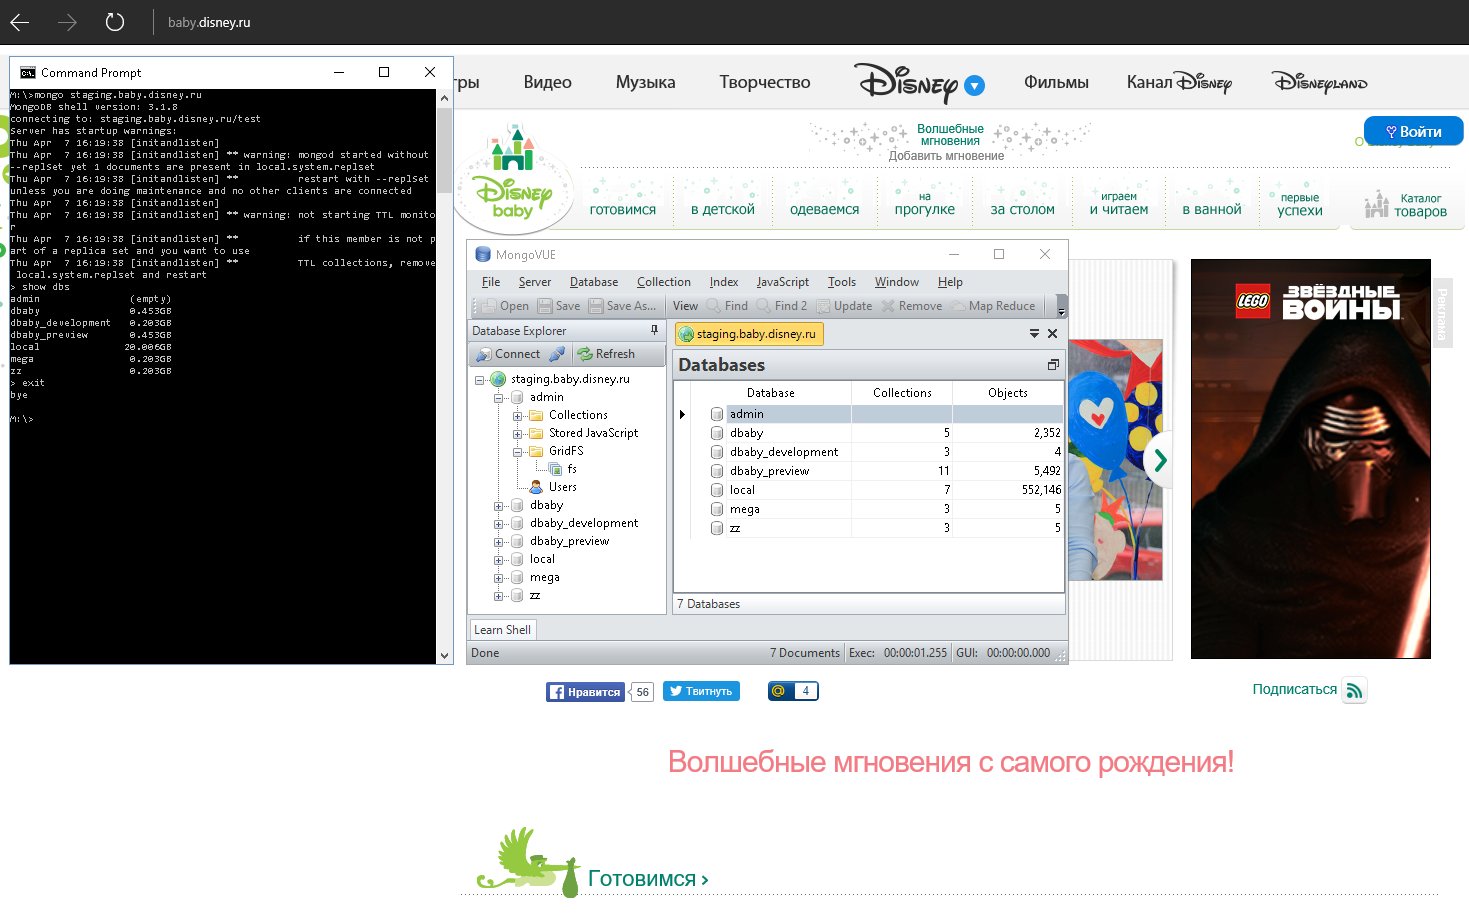
Ad attirare l’attenzione di Gevers, però, in questo caso è stato (anche) qualcos’altro. Analizzando circa 2.000 database che fanno riferimento ad aziende russe od operanti in Russia, il ricercatore ha infatti notato la presenza di un account identico in tutti gli archivi: Admin@kremlin.ru.

Secondo Gevers, citato da ZDNet in un articolo che riprende la notizia, si tratterebbe di una procedura standard che il governo di Putin impone a chiunque esegua transazioni finanziarie online sul territorio della federazione russa.
MongoDB Russia

Tra queste c’è anche la Disney. Analizzando il database della multinazionale statunitense, infatti, si nota la presenza del “solito” account che fa riferimento al Cremlino.

La vicenda, però, sembra andare oltre. Il ricercatore, infatti, ha individuato lo stesso account anche su un database che fa riferimento al Ministero degli Affari Interni ucraino, nazione con cui il governo del Cremlino non intrattiene esattamente rapporti “amichevoli”.

L’impressione, volendo azzardare un’ipotesi, è che dalle parti di Mosca abbiano pensato bene di centralizzare anche il controllo di un database compromesso. Troppo complottismo?

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/29/backdoor-del-governo-russo-in-migliaia-di-siti-internet/


Router Cisco sotto attacco. I pirati usano due exploit in remoto


Due vulnerabilità combinate permettono di compromettere i dispositivi di rete attraverso una tecnica di command injection.

Allarme rosso per chi utilizza i router Cisco RV320 e RV325. I dispositivi in questione, infatti, sono sotto il tiro incrociato di numerosi gruppi di hacker che stanno sfruttando una catena di vulnerabilità (CVE-2019-1652 e CVE-2019-1653) per attaccarli.

A scatenare l’attività dei cyber-criminali è stata la comparsa su Internet di alcuni Proof of Concept (PoC) che permettono di sfruttare i due bug per iniettare comandi nei sistemi dei router e prenderne il controllo.

Nel dettaglio, la prima vulnerabilità (CVE-2019-1652) è quella che consente l’attacco command injection, ma per funzionare richiede che il pirata informatico operi come utente autenticato.

Qui entra in gioco la seconda falla di sicurezza (CVE-2019-1653) che permette di collegarsi in remoto ai router e ottenere le credenziali (sotto forma di hash) che permettono l’autenticazione.

L’uso combinato delle due vulnerabilità consente, in pratica, di collegarsi a un router, rubare le credenziali e utilizzarle per inviargli comandi in remoto.

Su Internet risultano raggiungibili circa 20.000 router RV320 e RV325, anche se una parte di questi potrebbe essere già stata aggiornata. Secondo la società di sicurezza Bad Packets, ci sarebbero almeno 9.000 dispositivi vulnerabili, la maggior parte dei quali si trova negli Stati Uniti.

Cisco RV320 RV325

Non si tratta di zero-day, ma di vulnerabilità scoperte dalla società tedesca RedTeam Pentesting e regolarmente comunicate a Cisco, che ha già rilasciato gli aggiornamenti che correggono i bug.

A rendere scottante la situazione, però, c’è il fatto che i modelli Cisco in questione sono dedicati al settore dello “small business”, cioè installati in ambienti che difficilmente hanno policy di patching adeguate o un settore dedicato alla gestione della sicurezza, e che quindi rischiano di rimanere esposti per lunghi periodi di tempo prima che qualcuno si “accorga” del pericolo.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/28/router-cisco-sotto-attacco-i-pirati-usano-due-exploit-in-remoto/


Falla in Sky Go espone i dati degli utenti. La patch (forse) arriverà


L’applicazione per PC invia una serie di informazioni senza alcuna protezione. Il rischio è che l’utente subisca il furto dell’account.

Lo sbarco delle Pay TV su piattaforme mobile e desktop ha fatto la felicità di molti utenti, consentendo di ampliare le modalità di fruizione su diversi dispositivi. Quando si esegue un passaggio del genere, però, gli inciampi sono sempre in agguato. Soprattutto per quanto riguarda la sicurezza.

A incappare in un problema del genere, si scopre adesso, è nientemeno che Sky. La sua applicazione per computer desktop, infatti, avrebbe una serie di problemi legati alla protezione delle comunicazioni via Internet che permetterebbero a un pirata informatico di ottenere informazioni utili per sottrarre l’account degli utenti della Pay TV.

A scoprirlo è stato Sean Wright, un ricercatore di sicurezza che ha individuato alcuni bug decisamente preoccupanti in Sky Go, l’applicazione che Sky mette a disposizione dei suoi abbonati per guardare i suoi programmi su computer, tablet e smartphone.

Sky Go

Secondo Wright, infatti, Sky Go per desktop scambia una serie di informazioni utilizzando il protocollo HTTP, senza alcun sistema di crittografia a protezione dei dati. In particolare, l’applicazione invia in chiaro lo username (per fortuna non la password) dell’utente.

Come spiega il ricercatore, il dato potrebbe essere facilmente sottratto attraverso un attacco “Man in he Middle” consentendo al pirata di avere, in pratica, il 50% delle credenziali necessarie per accedere all’account dell’abbonato.

A questo punto si troverebbe in una posizione perfetta per portare un attacco di brute forcing (la tecnica che consente di violare una password attraverso tentativi automatizzati – ndr) o sfruttare l’informazione per confezionare un’email di phishing ai danni dell’utente.

Un problema non da poco, visto che l’accesso con username e password consente di accedere a numerose informazioni sensibili e anche di modificare alcuni aspetti del piano di abbonamento.

Nonostante Wright abbia avvisato l’azienda del problema nel maggio 2018, il problema sembra non essere ancora stato risolto.

Come racconta ZDNet in un articolo, secondo il ricercatore la patch per risolvere il bug (CVE-2018-18908) sarebbe ancora in fase di sviluppo e potrebbe essere rilasciata solo per la fine di gennaio.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/24/falla-in-sky-go-espone-i-dati-degli-utenti-la-patch-forse-arrivera/


Security: il 2019 sarà l’anno del phishing e delle truffe online


Lo dicono gli esperti Trend Micro, che per l’anno appena cominciato prevedono anche una crescita degli attacchi agli impianti industriali.

Scordatevi le preoccupazioni per le nuove vulnerabilità dei processori o l’aumento delle falle di sicurezza zero-day in software e sistemi operativi. La minaccia più grave per il 2019 è una vecchia conoscenza di chi si occupa di security e che nessuna patch può correggere.

Secondo gli esperti di Trend Micro, infatti, il cyber-crimine si concentrerà su quello che molti considerano il vero “anello debole” nella sicurezza informatica: il fattore umano.

A confermare la tendenza sono anche i dati riportati nello studio presentato proprio oggi a Milano dalla società di sicurezza, in cui spicca un aumento del 3.800% dei link di phishing tra il 2015 e il 2108. Nello stesso periodo, dalle parti di Trend Micro risulta una diminuzione del 98% degli exploit kit.

“Il proliferare di diverse piattaforme rappresenta una complicazione per i pirati informatici” spiega Gastone Nencini di Trend Micro. “Utilizzare i classici exploit diventa costoso in termini di tempo e impegno. I cyber-criminali, quindi, punteranno su attacchi basati sul social engineering, che per sua natura è cross-platform”.

Per quanto riguarda l’Italia, la tendenza è già in atto. Il nostro paese nel 2018 si è piazzato al quindicesimo posto per tentativi di attacchi BEC (Business Email Compromise) di cui abbiamo parlato anche in alte occasioni e che sfruttano esattamente tecniche di ingegneria sociale per sottrarre denaro alle aziende.

2019 phishing

Il tutto in un panorama in cui il numero di attacchi complessivi è comunque in netta crescita. “Dai nostri dati risulta che ogni minuto avvengono 100.000 attacchi, compaiono 150 nuovi malware e vengono compromessi 5.000 file” sottolinea Myla Pilao, Director Technical Marketing di Trend Micro.

Le previsioni comprendono anche altri aspetti legati ai cambiamenti in atto nel mondo IT, come la diffusione dei servizi cloud, che provoca un aumento della superficie d’attacco a disposizione dei cyber-criminali e i cui primi effetti sono già emersi nel corso del 2018.

La differenziazione degli attacchi, secondo gli esperti, andrà anche in altre direzioni. Per esempio cancellando le barriere tra attacchi aziendali e attacchi rivolti a semplici “utenti domestici”. Nello scenario dipinto dagli analisti, infatti, le debolezze dei router casalinghi potrebbero diventare una sorta di “testa di ponte” per puntare a compromettere i sistemi aziendali.

“Sono poche le persone che si preoccupano di configurare adeguatamente la rete locale nella propria abitazione, per esempio cambiando la password predefinita del router Wi-Fi” chiosa Nencini. “In futuro queste debolezze potrebbero essere sfruttate per aprire una falla nei sistemi aziendali”.

La logica, in pratica, è che i cyber-criminali possono portare attacchi mirati colpendo l’impiegato di un’azienda dove è più esposto, cioè nell’ecosistema tecnologico domestico, per poi sfruttare questa posizione di forza per accedere a informazioni che gli consentano di “saltare” all’azienda in cui lavora.

Il settore industriale, poi, è quello più esposto a nuovi attacchi. La transizione verso Industria 4.0, con la progressiva interconnessione tra dispositivi IT e dispositivi IoT e OT, apre alla possibilità di un aumento degli attacchi.

2019 phishing

“Spesso i dispositivi che vengono messi in rete all’interno dell’azienda non dispongono di sistemi di protezione, perché sono stati progettati per essere collocati in un ambito che non prevedeva la possibilità di un attacco informatico” prosegue Nencini. “Tutti questi device sono facili bersagli per un attacco”.

Per quanto riguarda il mondo IoT (ma qui la previsione è fin troppo facile) gli esperti prevedono un aumento degli attacchi che mirano a prendere il controllo dei dispositivi “intelligenti” e si spingono anche a ipotizzare che nel corso del prossimo anno potremmo assistere ai primi casi di anziani vittime di malfunzionamenti di presidi medici “smart” dovuti ad attacchi informatici.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/23/security-il-2019-sara-lanno-del-phishing-e-delle-truffe-online/


Casinò online si “dimenticano” online i dati di 100 milioni di utenti


Il database è stato lasciato senza alcuna protezione. Chiunque poteva accedere ai dati personali degli iscritti e alle informazioni sulle loro vincite.

Provate a immaginare di aver infilato una serata fortunata al casinò. Tutto è andato per il verso giusto e siete tornati a casa con le tasche piene di euro. Quando state per varcare l’ingresso di casa, però, vi trovate di fronte un rapinatore che vi alleggerisce del malloppo vinto. Che diavolo è successo? Vi stavano controllando? Vi hanno spiati 24 ore al giorno? No. Qualcuno ha semplicemente dato il vostro indirizzo ai rapinatori.

A rischiare qualcosa di simile nel mondo di Internet sono stati 100 milioni di utenti di una rete di  casinò online i cui dati personali sono rimasti esposti su Internet all’interno di un database “aperto” che ha consentito a chiunque di sapere per mesi chi avesse effettuato scommesse sui siti di gaming online.

La vicenda è stata raccontata in un articolo da ZDNet, che ha raccolto la testimonianza di Justine Paine, un ricercatore di sicurezza che ha individuato un server online con dati molto particolari.

Il computer in questione, che conteneva un database ElasticSearch senza alcuna protezione per l’accesso, conteneva i dati di alcuni domini che fano riferimento a siti dedicati al gioco d’azzardo. Al suo interno, le informazioni personali di tutti gli iscritti e i dati riguardanti i loro conti e le ultime scommesse giocate.

Casinò online

Insomma: chiunque avrebbe potuto avere nome e cognome, numero di telefono, indirizzo email, residenza, indirizzo IP di tutti i frequentatori del sito. Non solo: tra i dati disponibili c’erano anche gli estratti dei conti sui siti e i dati delle carte di credito usate per il pagamento. Fortunatamente queste ultime erano (parzialmente) protette.

Esattamente il genere di dati che chi gestisce un servizio del genere dovrebbe proteggere con la massima attenzione ma che, in questo caso, erano in balìa di chiunque.

Stando a quanto ricostruito dal ricercatore, i casinò online hanno sede a Cipro e a Curacao, una piccola isola dei Caraibi. Tutti i dati, però, erano conservati sullo stesso server.

Si tratta, in definitiva, dell’ennesimo caso di sciatteria nella gestione dei dati personali degli utenti che avrebbe potuto (il condizionale è sintomo di ottimismo) procurare qualche guaio alle persone coinvolte.

In questo caso, per lo meno, non si è assistito al solito copione già sperimentato in precedenza, quando numerosi database ElasticSearch con impostazioni inadeguate sono stati presi in ostaggio dai pirati informatici.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/22/casino-online-si-dimenticano-online-i-dati-di-100-milioni-di-utenti/


Bug nei chip Wi-Fi: miliardi di dispositivi a rischio attacco


Computer e smartphone, ma anche PS4, Xbox, router e dispositivi IoT. L’attacco funziona senza interazione dell’utente e non ci sono ancora patch.

In questo preciso istante miliardi di dispositivi di ogni tipo rischiano un attacco informatico che potrebbe comprometterli senza che sia nemmeno necessario indurre i loro proprietari a muovere un dito.

Il responsabile di questa situazione si chiama ThreadX ed è un sistema operativo “real-time” dal quale è stato derivato il firmware utilizzato nei Marvell WiFi SoC (system-on-a-chip) come l’Avastar 88W8897, utilizzato in dispositivi come notebook, tablet, smartphone, dispositivi IoT e consolle di gioco come PS4 e Xbox.

Un chip, quello Marvell, che 0fornisce funzionalità Wi-Fi, Bluetooth, NFC e che secondo Denis Selianin, ricercatore di sicurezza di Embedi, è considerato da tempo una sorta di “buco nero” in cui pochi hanno infilato il naso.

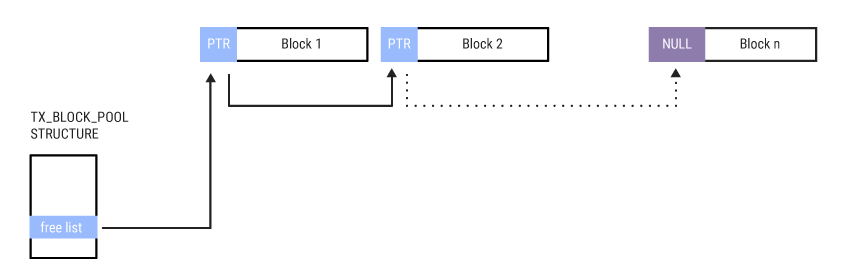
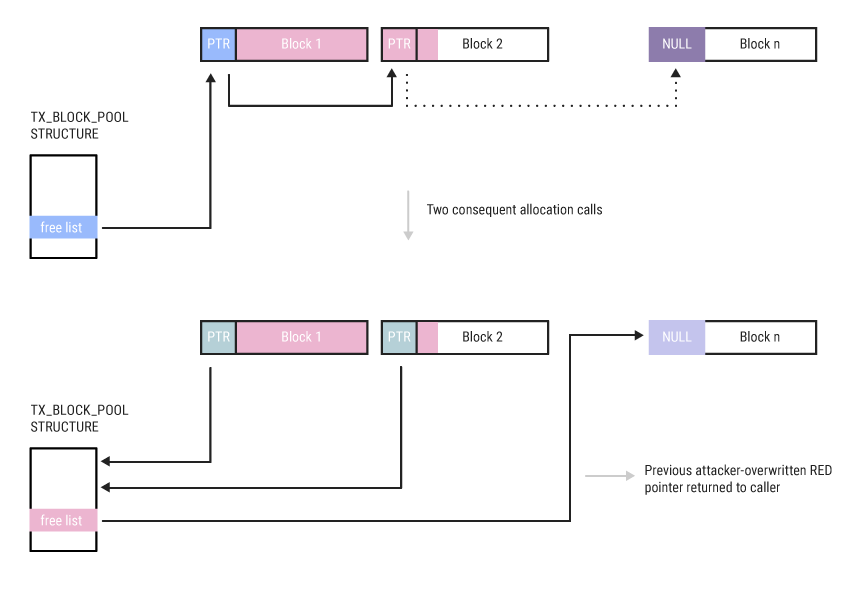
Ora lui l’ha fatto e il risultato è che ha trovato una catena di vulnerabilità attraverso le quali è possibile avviare l’esecuzione di codice in remoto (cioè installare un malware) sfruttando in particolare alcuni problemi legati alla gestione della memoria.

Nel suo report (consultabile su questa pagina Web) spiega che l’attacco sfrutta un bug che consente di controllare l’allocazione dei blocchi di memoria, con l’aggravante che le condizioni si verificano quando il chip esegue la scansione per le reti wireless disponibili.

Marvell ThreadXMarvell ThreadX

Una procedura che viene avviata automaticamente ogni 5 minuti, anche se il dispositivo in questione è già connesso a una rete Wi-Fi.

Insomma: per un pirata informatico in grado di sfruttare questa tecnica di attacco il problema non è quello di ingannare in qualche modo la vittima per indurla ad aprire un file o visitare un link a un sito Internet infetto. È solo un problema di aspettare qualche minuto.

Nel video qui sotto, Selianin mostra come funziona l’attacco su un Valve SteamLink. La procedura, in questo caso, sfrutta una catena di tre vulnerabilità specifiche del modello di chip montato sul dispositivo.

[embedded content]

Ciliegina sulla torta: non è ancora disponibile una patch che corregga la vulnerabilità. Per fortuna Selianin ha reso pubblico il problema, ma senza fornire dettagli riguardo gli strumenti che ha usato e senza pubblicare un Proof of Concept.

Il ricercatore ha annunciato che fornirà maggiori informazioni quando sarà disponibile una soluzione per correggere la vulnerabilità. E speriamo che nel frattempo nessuno sia in grado di replicare la sua ricerca…

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/21/bug-nei-chip-wi-fi-miliardi-di-dispositivi-a-rischio-attacco/


Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia


Gli ultimi fatti che vedono continui screzi tra Stati Uniti e aziende cinesi, sfociati anche in ormai diversi arresti di personale e divieti di vendita dei prodotti alle agenzie governative, ci fanno capire quanto sia importante il tema della trasparenza.

Kaspersky Lab è stata una delle prime aziende a trovarsi al centro di iniziative politiche che poco avevano a che fare con il proprio operato e molto con una situazione internazionale che sta rapidamente deteriorandosi. Per questo, l’azienda russa specializzata in sicurezza ha deciso di lanciare la Global Transparency Initiative di cui abbiamo già parlato qualche settimana fa.

Morten Lehn, General Manager Italia di Kaspersky LabMa cosa significa, esattamente, per il nostro Paese? Lo abbiamo chiesto a Morten Lehn, General Manager Italia di Kaspersky Lab, per chiarire quali benefici comporti in termini di trasparenza e affidabilità per i software ai quali affidiamo la sicurezza delle nostre reti informatiche e perché un giorno molti altri produttori di software e fornitori di servizi potrebbero seguire la stessa strada.

Security Info: la Global Transparency  Initiative di Kaspersky Lab risponde a problematiche anche italiane o nel nostro paese non è sentito il tema del software proveniente da altre nazioni?

Morten Lehn: Il tema della transparency è un tema sentito in tutta Europa e anche in Italia. In particolare, abbiamo riscontrato interesse presso la pubblica amministrazione, i Ministeri e le grandi aziende internazionali. Quando l’head quarter ha deciso di portare avanti la Global Transparency Initiative abbiamo subito pensato che fosse importante per i nostri clienti e abbiamo avuto la conferma dal mercato appena è stata annunciata. L’iniziativa è stata comunicata ai nostri clienti a tutti i livelli sia clienti finali che partner, anche i venditori hanno ricevuto comunicazione.

SI: Quali realtà in Italia potrebbero beneficiare dei servizi erogati tramite la GTI?

Morten Lehn: Saranno in poche le aziende che avranno veramente la necessità di verificare il codice, per molte è più importante capire i flussi e i piani. Per verificare il codice servono degli esperti con livelli di competenze che poche aziende hanno al loro interno. Alcuni clienti chiedono ad esempio di andare a vedere il Transparecy Center di Zurigo, quindi di visitare il data center e verificare i settaggi e come vengono gestiti i flussi. Il nostro codice si evolve e quindi le verifiche dovrebbero essere fatte continuamente, per questo è importante aver coinvolto un ente terzo in grado fare la certificazione.

SI: Esistono realtà che in futuro richiederanno una certificazione di trasparenza prima di accettare i vendor tra i loro fornitori?

Morten Lehn: Magari! Questa è una cosa che noi auspichiamo. Non sappiamo se avverrà ma sarebbe importante. In questo noi siamo stati i primi a muoverci in questa direzione, ma vorremmo che diventasse la norma.

SI: C’è già qualche realtà italiana che usufruisce dei servizi di trasparenza?

Morten Lehn: In realtà non dobbiamo parlare di “servizi” di trasparenza come se fossero dei servizi aggiuntivi che offriamo. Tutti i nostri clienti beneficiano della trasparenza e del fatto che i dati vengono salvati nel data center di Zurigo.

SI: Quali realtà italiane posso chiedere la revisione del codice sorgente?

Morten Lehn: Tutte le aziende posso chiedere la revisione. Avrebbe più senso per alcune tipologie, ma è una possibilità che offriamo a tutti. Kaspersky Lab valuterà tutte le richieste e risponderà di conseguenza.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/18/transparency-center-initiative-di-kaspersky-lab-cosa-significa-per-litalia/


Su Internet compare un database con 1,1 miliardi di credenziali rubate


Si chiama Collection#1 e contiene email e password raccolte da vari attacchi. I più vecchi risalgono al 2008, ma molti sono nuovi di zecca.

Se qualcuno aveva ancora dei dubbi sulle dimensioni del fenomeno della pirateria informatica, di fronte a Collection#1 dovrà definitivamente ricredersi.

Il database individuato su Internet è una sorta di Disneyland per pirati informatici e contiene una raccolta con 773 milioni di email e relative password a disposizione di chiunque abbia interesse a utilizzarle.

A rintracciare Collection#1 è stato il solito Troy Hunt, fondatore di Have I Been Pwned (HIBP), il sito internet che raccoglie tutti i leak di credenziali e permette di controllare se il proprio account ha mai subito violazioni.

Nel dettaglio, il database contiene 1.160.253.228 combinazioni uniche di email e password, mentre le email uniche nel database sono 772.904.991. Questo significa che alcune email compaiono più volte nel database associate a password diverse.

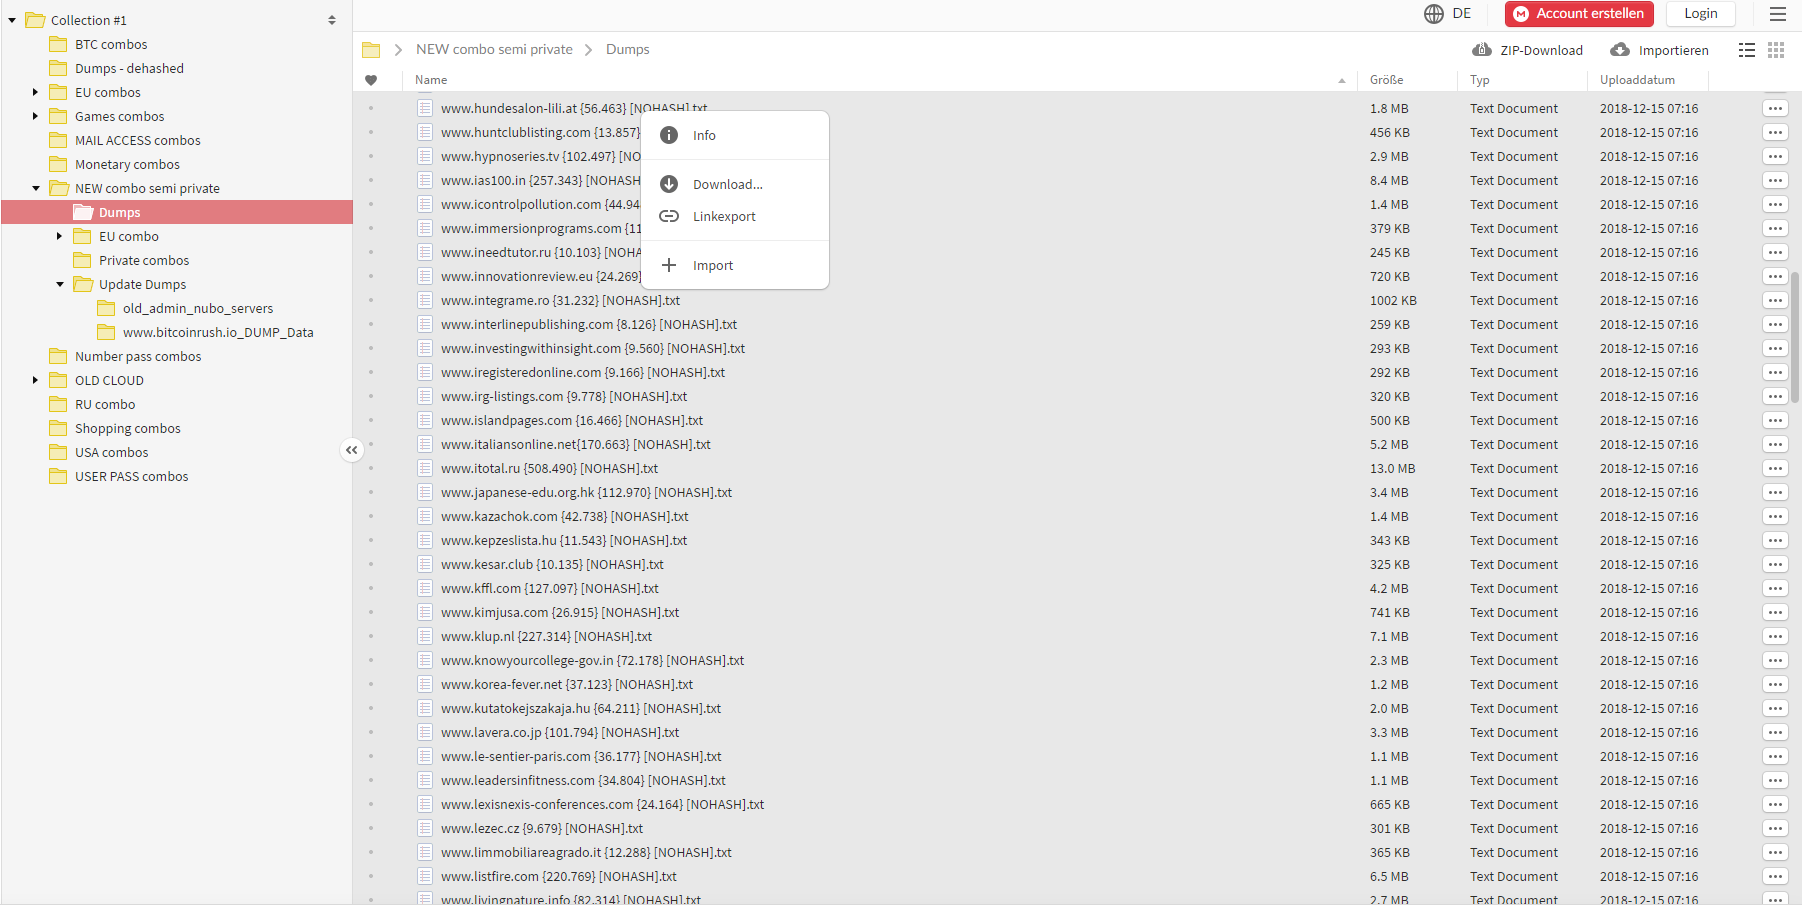
Il database, composto da più di 12.000 file per 87 GB di dimensioni, era conservato su MEGA, il popolare servizio di archiviazione e condivisione online creato da Kim Dotcom. Il collegamento al database era comparso in un noto forum frequentato da hacker, con tanto di un’immagine a corredo.

Collection#1

Secondo Hunt, le credenziali provengono da migliaia di leak (alcuni anche di 10 anni fa) e sono state inserite tutte in un unico database per consentire ai cyber-criminali di condurre campagne massicce con il minimo sforzo.

Il tema, naturalmente, è quello del credential stuffing, la tecnica usata dai pirati informatici che utilizzano password rubate da servizi Internet provando a usarle per violare altri servizi dello stesso utente, contando sul fatto che abbia usato la stessa password.

L’attacco, come ci è capitato di sottolineare anche il altre occasioni, è terribilmente efficace a causa della pessima abitudine di utilizzare la stessa password per più servizi.

Non solo: i dati come quelli contenuti in Collection#1 vengono utilizzati anche per rendere più efficaci gli attacchi di brute forcing.

In particolare i pirati informatici possono usare le password acquisite in questo modo per “istruire” il software di brute forcing in modo che utilizzi tutte le possibili varianti della password in questione per cercare di individuare quella nuova.

Come comportarsi adesso? Tutti i dati verranno inseriti ovviamente nel database di HIBP e chiunque potrà sapere se uno dei suoi account risulta nell’elenco consultando il sito di Hunt.

Chi vuole tutelarsi anche per il futuro, poi, può usare o iscriversi a Firefox Monitor, un servizio lanciato qualche mese fa da Mozilla in collaborazione proprio con HIBP e che permette di ricevere un avviso nel caso in cui il proprio indirizzo email venga individuato all’interno di uno di questi database.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/18/su-internet-compare-un-database-con-11-miliardi-di-credenziali-rubate/


Ennesima falla nel sistema SGX di Intel apre ad attacchi malware


La vulnerabilità interessa tutti i processori successivi al 2015 e apre alla possibilità di attacchi in remoto attraverso l’invio di uno script.

Si chiama Software Guard Extensions (SGX) e, in teoria, dovrebbe essere un sistema in grado di creare un’area di memoria “blindata” nel processore per impedire che i dati sensibili possano essere letti da processi e applicazioni non autorizzati.

La tecnologia messa a punto da Intel, però, sta dando parecchi grattacapi e negli ultimi anni ne abbiamo viste un po’ di tutti i colori: dall’uso di SGX per offuscare l’attività dei malware ad attacchi side-channel che sfruttano proprio le caratteristiche di SGX.

Ora emerge una nuova vulnerabilità (CVE-2018-18098) che Intel ha corretto ma riguardo la quale ha rilasciato ben pochi dettagli. Stando a quanto riporta The Register, che ha intervistato il ricercatore tunisino SaifAllah benMassaoud autore della scoperta, per eseguire l’attacco sarebbe sufficiente inviare alla vittima un’email con al suo interno uno script in formato.BAT.

[embedded content]

La falla consentirebbe di avviare il download e l’esecuzione di codice sulla macchina, aprendo alla possibilità di installare un malware.

Insomma: qualcosa di molto diverso rispetto a ciò che si legge sulla pagina Web in cui la stesa Intel parla di una vulnerabilità che consentirebbe  una “escalation dei privilegi e leak di informazioni”.

Nella stessa pagina sono disponibili i link per le patch disponibili, che sembrano però dirette più agli sviluppatori dei sistemi operativi che agli utilizzatori finali.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/17/ennesima-falla-nel-sistema-sgx-di-intel-apre-ad-attacchi-malware/


Raffica di Zero-Day mette a rischio gli edifici “smart”


Sei vulnerabilità nei dispositivi e protocolli usati per gestirli permettono di violare i sistemi “intelligenti”. Un attacco potrebbe provocare il caos.

La spinta verso l’automazione attraverso la cosiddetta “Internet of Things” non interessa solo gli appartamenti privati, ma anche (e soprattutto) gli edifici nel loro complesso e in particolare edifici pubblici come aeroporti, ospedali, scuole e simili.

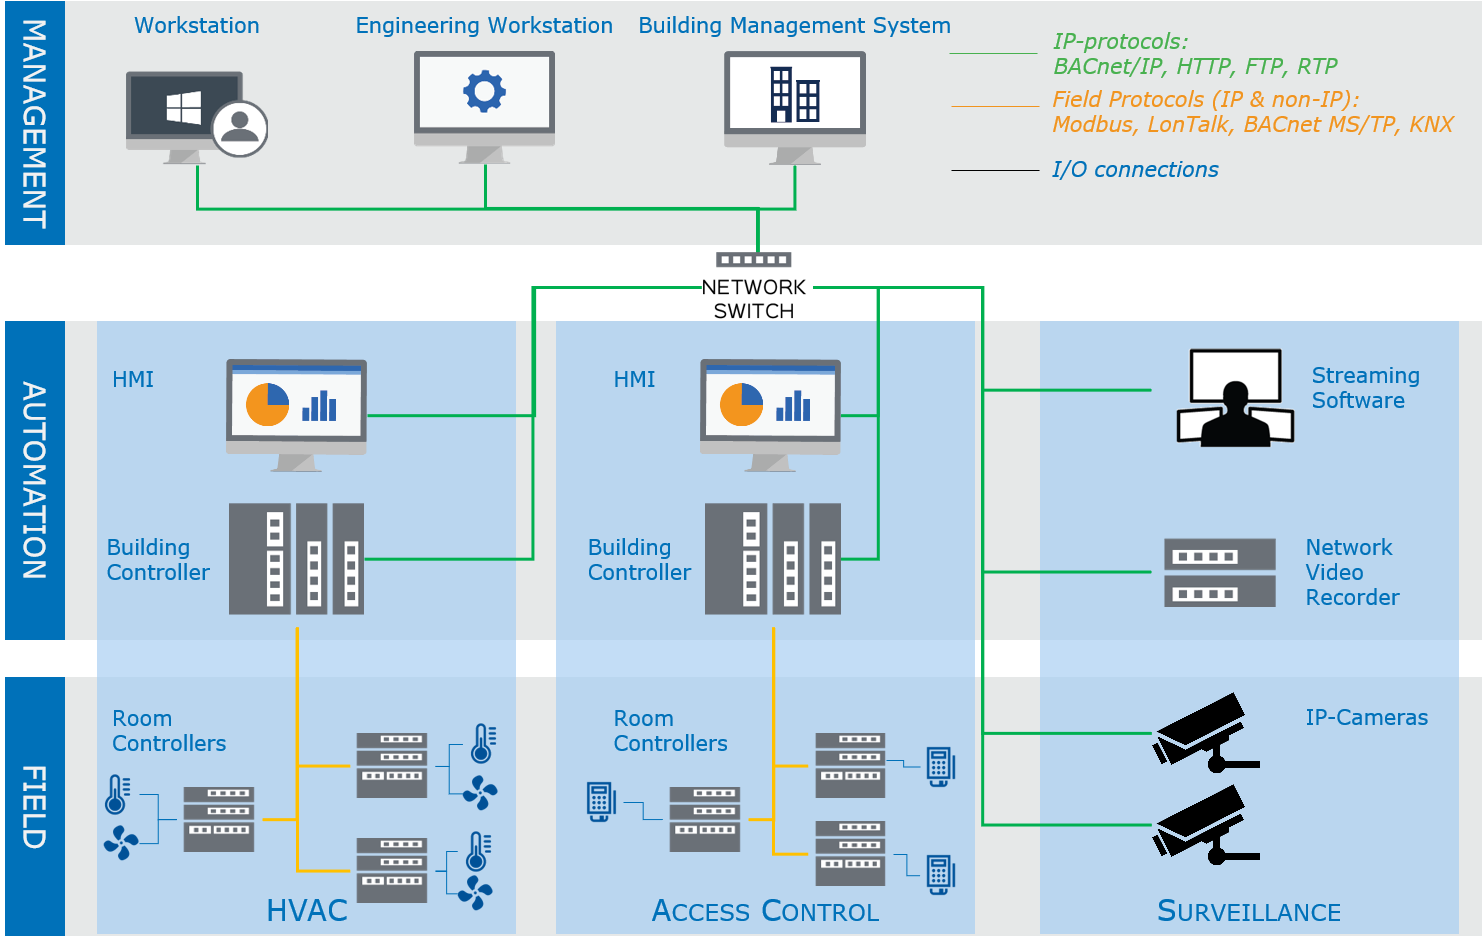
Nelle costruzioni moderne la digitalizzazione ha trovato posto ovunque. Dai sistemi di accesso a quelli di sorveglianza, passando per gli impianti antincendio e quelli di climatizzazione, tutto è controllato da dispositivi connessi tra loro in rete. Inutile dire che tutto questo apre al rischio di attacchi informatici.

Il rischio, però, è decisamente più elevato di quanto si possa pensare e, soprattutto, interessa migliaia di edifici in tutto il mondo.

Smart Building

Secondo Elisa Costante di Forescout, che ha illustrato la questione nel corso di una sessione del convegno di sicurezza informatica S4X19 in corso in questi giorni a Miami, la situazione è decisamente allarmante.

La ricerca di Forescout è il frutto di un’intensa attività di penetration testing, nel corso della quale gli esperti di sicurezza dell’azienda hanno individuato sei vulnerabilità zero-day che interessano dispositivi e protocolli utilizzati in questo ambito e che consentirebbero a un pirata informatico di introdursi con facilità nei sistemi informatici dell’edificio.

La relatrice ha anche illustrato il funzionamento di un Proof of Concept realizzato dai ricercatori Forescout in grado di compromettere i sistemi di sorveglianza, accesso e climatizzazione.

Smart Building

L’attacco sfrutta falle di sicurezza che riguardano principalmente il protocollo utilizzato dai PLC (Programmable Logic Controller) utilizzati per automatizzare i servizi e alcuni specifici prodotti, come il sistema di climatizzazione.

Le più gravi tra le falle individuate permettono attacchi Cross Site Scripting (XSS) che consentono di rubare i token di sessione e prendere di conseguenza il controllo dei dispositivi.

Altre, più specifiche, riguardano singoli componenti e rientrano nel novero delle “normali” vulnerabilità che siamo abituati ad aspettarci nei dispositivi IoT: password predefinite inserite nel codice del software, possibilità di aggirare il sistema di autenticazione o di cancellare in remoto dei file.

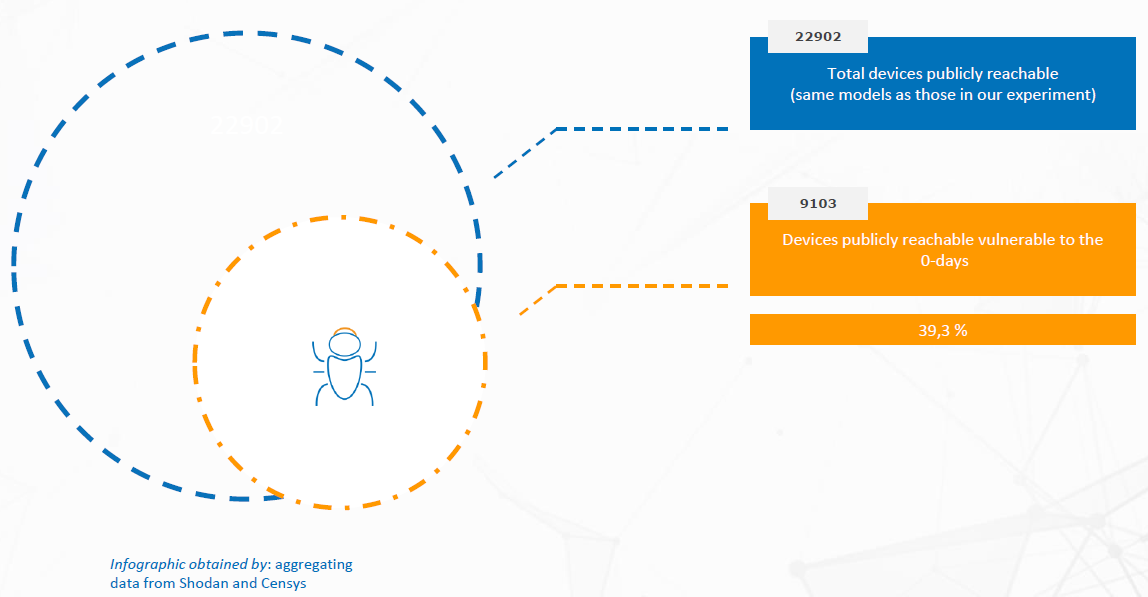
Secondo Costante, un’analisi incrociata attraverso strumenti di mappatura online (come Shodan) ha individuato migliaia di dispositivi esposti su Internet e vulnerabili agli attacchi.

Smart Building

La ricerca fornisce anche delle conferme sui dispositivi più esposti agli attacchi. Tanto per cambiare, la parte del leone la fanno le telecamere di sorveglianza. Su 11.269 videocamere raggiungibili via Internet individuate dai ricercatori, 10.312 (il 91,5%) era vulnerabile alle loro tecniche di attacco.

Smart Building

Forescout ha ovviamente comunicato i dettagli delle vulnerabilità ai produttori, che hanno reso disponibili le patch che correggono le falle di sicurezza. Il problema però è il solito: quanti amministratori IT implementeranno gli aggiornamenti con tempestività?

Il problema però è più ampio e riguarda principalmente l’architettura delle reti utilizzate per l’automazione negli edifici. Accorgimenti come la segmentazione delle reti o l’attenzione per evitare che i dispositivi siano raggiungibili in remoto sembrano ancora lontani dall’essere patrimonio condiviso di chi si occupa di IoT.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/16/raffica-di-zero-day-mette-a-rischio-gli-edifici-smart/