Falle di sicurezza in tutti i maggiori servizi di Web Hosting


Lo studio è di Website Planet. I pirati informatici possono attaccare gli utenti per prendere il controllo di un sito Internet con un singolo clic.

Nella gerarchia dei livelli a cui si può portare un attacco a un sito Internet, quello più elevato riguarda certamente l’accesso alle credenziali della piattaforma di hosting.

Un’intrusione a questo livello, infatti, consente a un cyber-criminale di ottenere il controllo assoluto del sito e addirittura di estromettere il legittimo amministratore.

Da un report curato dal ricercatore di sicurezza Paulos Ybelo e pubblicato da Website Planet emerge che non si tratta di un’eventualità così remota. Anzi: la maggior parte delle piattaforme di hosting hanno vulnerabilità tali da consentire a un pirata informatico di portare attacchi che avrebbero un’efficacia straordinaria.

I servizi presi in esame da Ybelo sono tra i più celebri e utilizzati: Bluehost, Dreamhost, HostGator, OVH e iPage. Nel suo studio, però, il ricercatore non esclude che anche altri servizi di hosting abbiano problemi simili.

L’elenco delle falle di sicurezza è piuttosto nutrito (è possibile leggerne una descrizione dettagliata nel documento completo sul sito di Website Planet) ma hanno tutte un elemento in comune: consentono di portare attacchi di una semplicità disarmante.

Per un pirata, infatti, sarebbe sufficiente nella maggior parte dei casi indurre la vittima (cioè l’amministratore del sito) a fare clic su un collegamento o visitare una determinata pagina Web per essere derubato delle credenziali.

Le vulnerabilità più gravi riguardano, per esempio, il sistema CORS (Cross Origin Resource Sharing) che viene utilizzato per consentire la comunicazione tra siti attraverso il browser.

Nel caso di Bluehost, la sua implementazione permetterebbe a un cyber-criminale di ottenere informazioni sull’amministratore come il nome, la residenza, il numero di telefono, i dettagli del sistema di pagamento che utilizza (ma solo le ultime 4 cifre della carta di credito) e l’accesso ai token che permettono di accedere a un endpoint per la gestione del sito.

Bluehost, però, è vulnerabile anche anche ad attacchi portati attraverso l’uso di JavaScript che permettono di rubare i cookie che consentono di accedere alle piattaforme di amministrazione e ad attacchi XSS (Cross Site Scripting) che permetterebbero di modificare le credenziali di accesso.

[embedded content]

Non se la passa meglio OVH, che sarebbe vulnerabile a una tecnica di attacco che consente di modificare le informazioni nel profilo della vittima, compresa l’email. Per portare a termine l’attacco è sufficiente indurla a fare clic su un link.

Per quanto riguarda iPage, invece, il problema maggiore si annida nella pagina del sito che gestisce il cambio di password. La funzione, infatti, non ha sistemi di protezione adeguati e consente di modificare la password utilizzando una richiesta cross-origin.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/15/falle-di-sicurezza-in-tutti-i-maggiori-servizi-di-web-hosting/


Il malware arriva via Torrent. E ne combina di tutti i colori…


Il codice è stato copiato dai malware usati da gruppi legati ai servizi segreti russi. La variante, però, inserisce pubblicità e ruba Bitcoin.

Ogni volta che si scarica un file attraverso il circuito Torrent bisognerebbe ricordarsi che è sempre possibile incappare in qualche sorpresa.

Questa volta a sperimentarlo è stato un ricercatore che su Twitter si firma con il nickname di 0xffff0800 e che si è trovato di fronte a un malware con caratteristiche davvero particolari.

0xffff0800 stava cercando di scaricare un film distribuito lo scorso novembre (il titolo è The Girl In The Spider’s Web e dal trailer non sembra neanche male) ma sul suo disco fisso si è trovato qualcosa di diverso, cioè un file in formato .LNK.

malware Torrent

LNK è un formato che i pirati informatici trovano particolarmente efficace e che in passato è stato usato, oltre che da gruppi di pirati informatici “ad alta professionalità”, anche dai servizi segreti USA.

Nel caso specifico, il ricercatore ha provato ad analizzare il sample in cui è incocciato su Virus Total e il risultato gli deve aver fatto drizzare i capelli in testa.

Secondo il sistema di individuazione dei malware, infatti, si sarebbe trattato di una variante di un trojan utilizzato da CozyBear, il gruppo hacker collegato ai servizi segreti russi e considerato responsabile degli attacchi contro il Partito Democratico alle ultime elezioni presidenziali negli USA.

In realtà a un’analisi più approfondita il malware risulta essere una “scopiazzatura” dell’originale, ma la sua strategia è comunque qualcosa di notevole.

Una volta aperto il file (in realtà i  file LNK sono semplicemente delle “scorciatoie” che in questo caso contengono uno script) viene infatti avviato un comando PowerShell che avvia un collegamento con un server Command and Control, che reindirizza la connessione verso un ulteriore comando PowerShell.

Al termine di una serie di “rimbalzi” introdotti dall’autore del malware per offuscare la sua attività, il codice esegue il download di due file eseguibili.

Come spiega Lawrence Abrams di Bleeping Computer, i due file sono in realtà identici e vengono copiati all’interno della cartella C:\Program Files (x86)\SmartData\.

A questo punto il malware comincia a darsi da fare e le sue attività sono decisamente differenziate. Una volta installato, per esempio, inietta inserzioni pubblicitarie nella pagina principale di Google e Yandex.

malware Torrent

Non solo. Prende anche di mira Firefox, installando un’estensione chiamata Firefox Protection che ha la funzione di iniettare contenuti creati dai pirati informatici all’interno di pagine Web legittime.

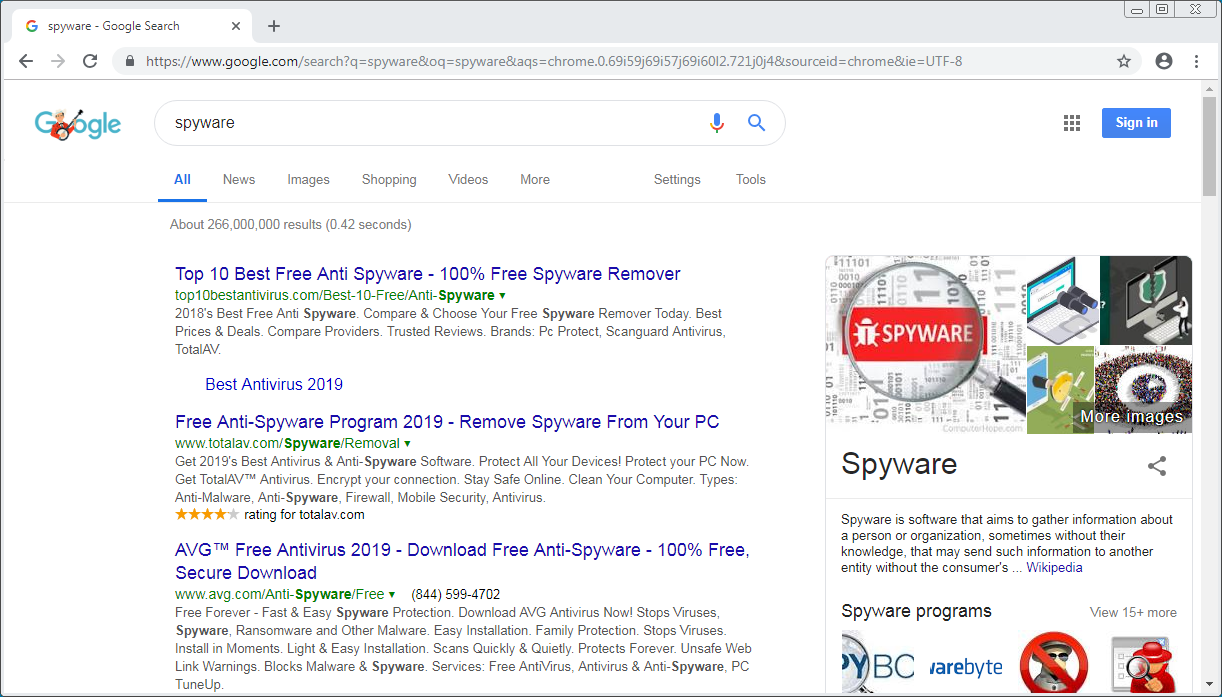
Come spiega Abrams, se la vittima esegue una ricerca usando la parola chiave “spyware” (ma questo è solo un esempio) l’estensione modifica i risultati inserendo dei collegamenti a TotalAV, un presunto antivirus che presumibilmente fa riferimento a un sito sotto il controllo dei cyber-criminali.

malware Torrent

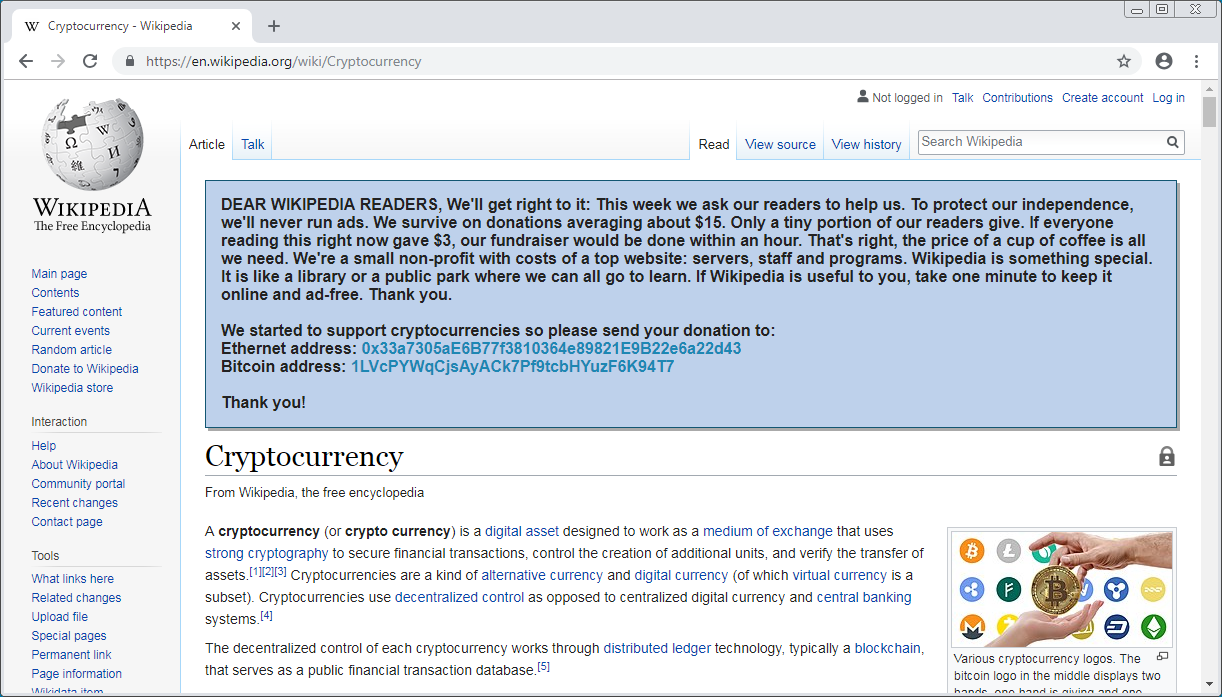
Se invece ci si collega a Wikipedia, inserisce nella pagina un falso appello per donazioni (quelli veri compaiono periodicamente) che riporta due indirizzi che consentirebbero di trasferire denaro direttamente sui conti Bitcoin ed Ethereum di Wikipedia.

malware Torrent

Peccato che gli indirizzi facciano invece riferimento a dei wallet controllati dai pirati informatici, che in questo caso mostrano già di avere una certa tendenza a commettere errori. Nella redazione del messaggio, infatti, devono essere stati traditi dal correttore automatico e al posto di “Ethereum” hanno scritto “Ethernet”.

Altra funzionalità inserita dai cyber-criminali nel loro malware è quella che prevede una funzione di monitoraggio del browser che si attiva quando la vittima visita una pagina Web in cui è presente un indirizzo di wallet Bitcoin ed Ethereum.

Quando ne rileva uno, lo sostituisce con quello che fa riferimento a uno dei wallet dei pirati informatici, contando probabilmente sul fatto che l’alterazione passi inosservata.

Insomma: il malware individuato da 0xffff0800 è qualcosa di certamente complesso e piuttosto pericoloso. Ha però un (grosso) difetto.

Teoricamente, infatti, dovrebbe impostare uno dei due eseguibili (servicer.exe) come un servizio di Windows, assegnandogli il nome di Smart Monitoring.

Nel comando che hanno utilizzato, però, manca uno spazio e, di conseguenza, l’operazione non va a buon fine. Questo significa che il malware non riesce a ottenere forme di persistenza (cioè non viene attivato a ogni avvio del PC – ndr) e il suo impatto ne risulta notevolmente ridimensionato.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/14/il-malware-arriva-via-torrent-e-ne-combina-di-tutti-i-colori/


Mega campagna di attacchi tramite i server DNS. Sotto accusa l’Iran


I pirati avrebbero messo nel mirino centinaia di obiettivi rubando credenziali di accesso agli account di posta elettronica per almeno due anni.

Si tratta di una delle più estese campagne di attacchi ad aziende ed enti governativi mai individuate, che avrebbe sfruttato una serie di tecniche di dirottamento del traffico per rubare le credenziali di accesso agli account di posta elettronica.

A svelare i contorni della vicenda è FireEye, che in un report pubblicato sul suo sito Internet descrive nel dettaglio le tecniche utilizzate dai pirati informatici per colpire decine di domini in Nord America, Europa e Africa.

La strategia del gruppo di hacker, che i ricercatori non sono ancora riusciti a individuare con precisione, è quella del DNS hijacking.

Il sistema DNS (Domain Name System) è quello che mette in relazione i nomi di dominio con i corrispondenti indirizzi IP. L’alterazione del DNS, di conseguenza, consente in pratica di dirottare il traffico verso un server diverso da quello che la vittima vuole raggiungere.

Secondo gli analisti di FireEye, i pirati utilizzano per i loro attacchi delle credenziali rubate in precedenza che gli consentono di modificare i record DNS per dirottare il traffico dei domini e “sniffare” le credenziali usate per accedere agli account di posta elettronica.

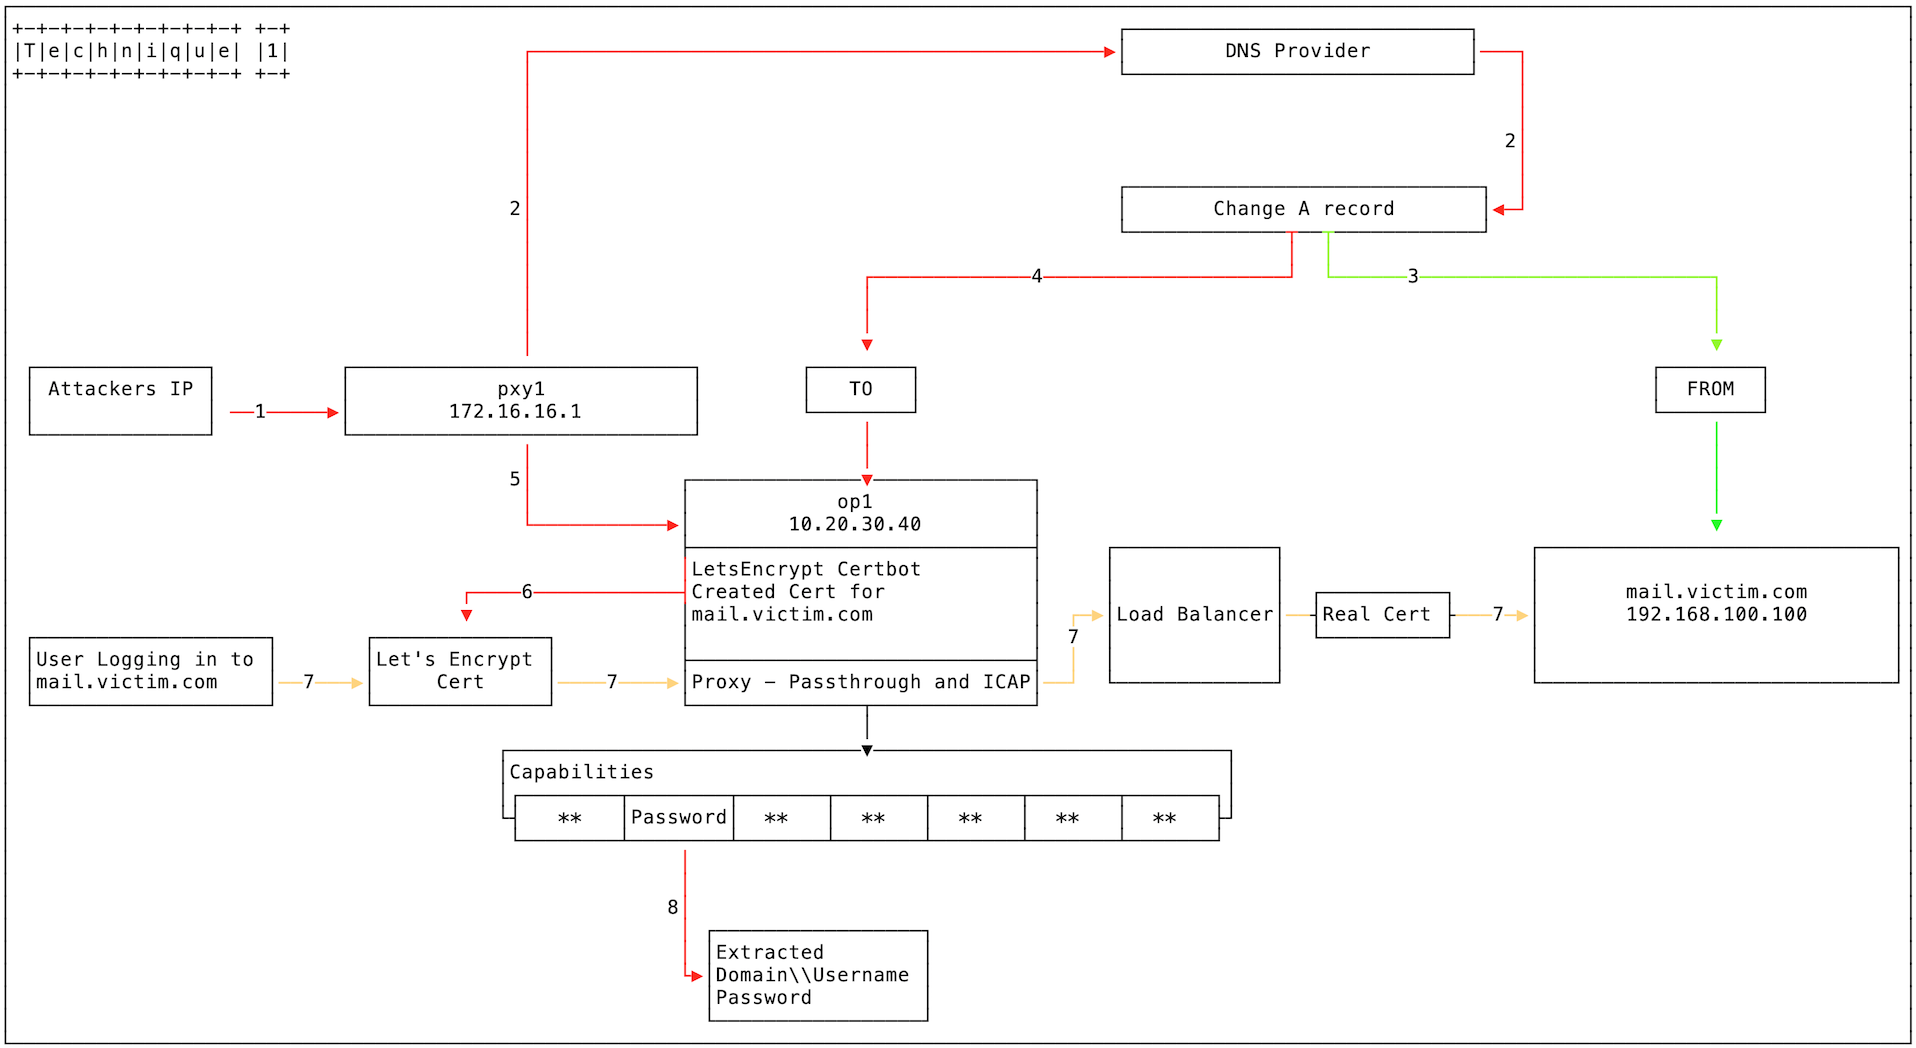
Le tecniche utilizzate sono principalmente due e si differenziano semplicemente per il livello a cui agiscono. La prima tecnica prende di mira direttamente specifici record DNS, dirottando il traffico verso un server controllato dai pirati informatici.

DNS hijacking Iran

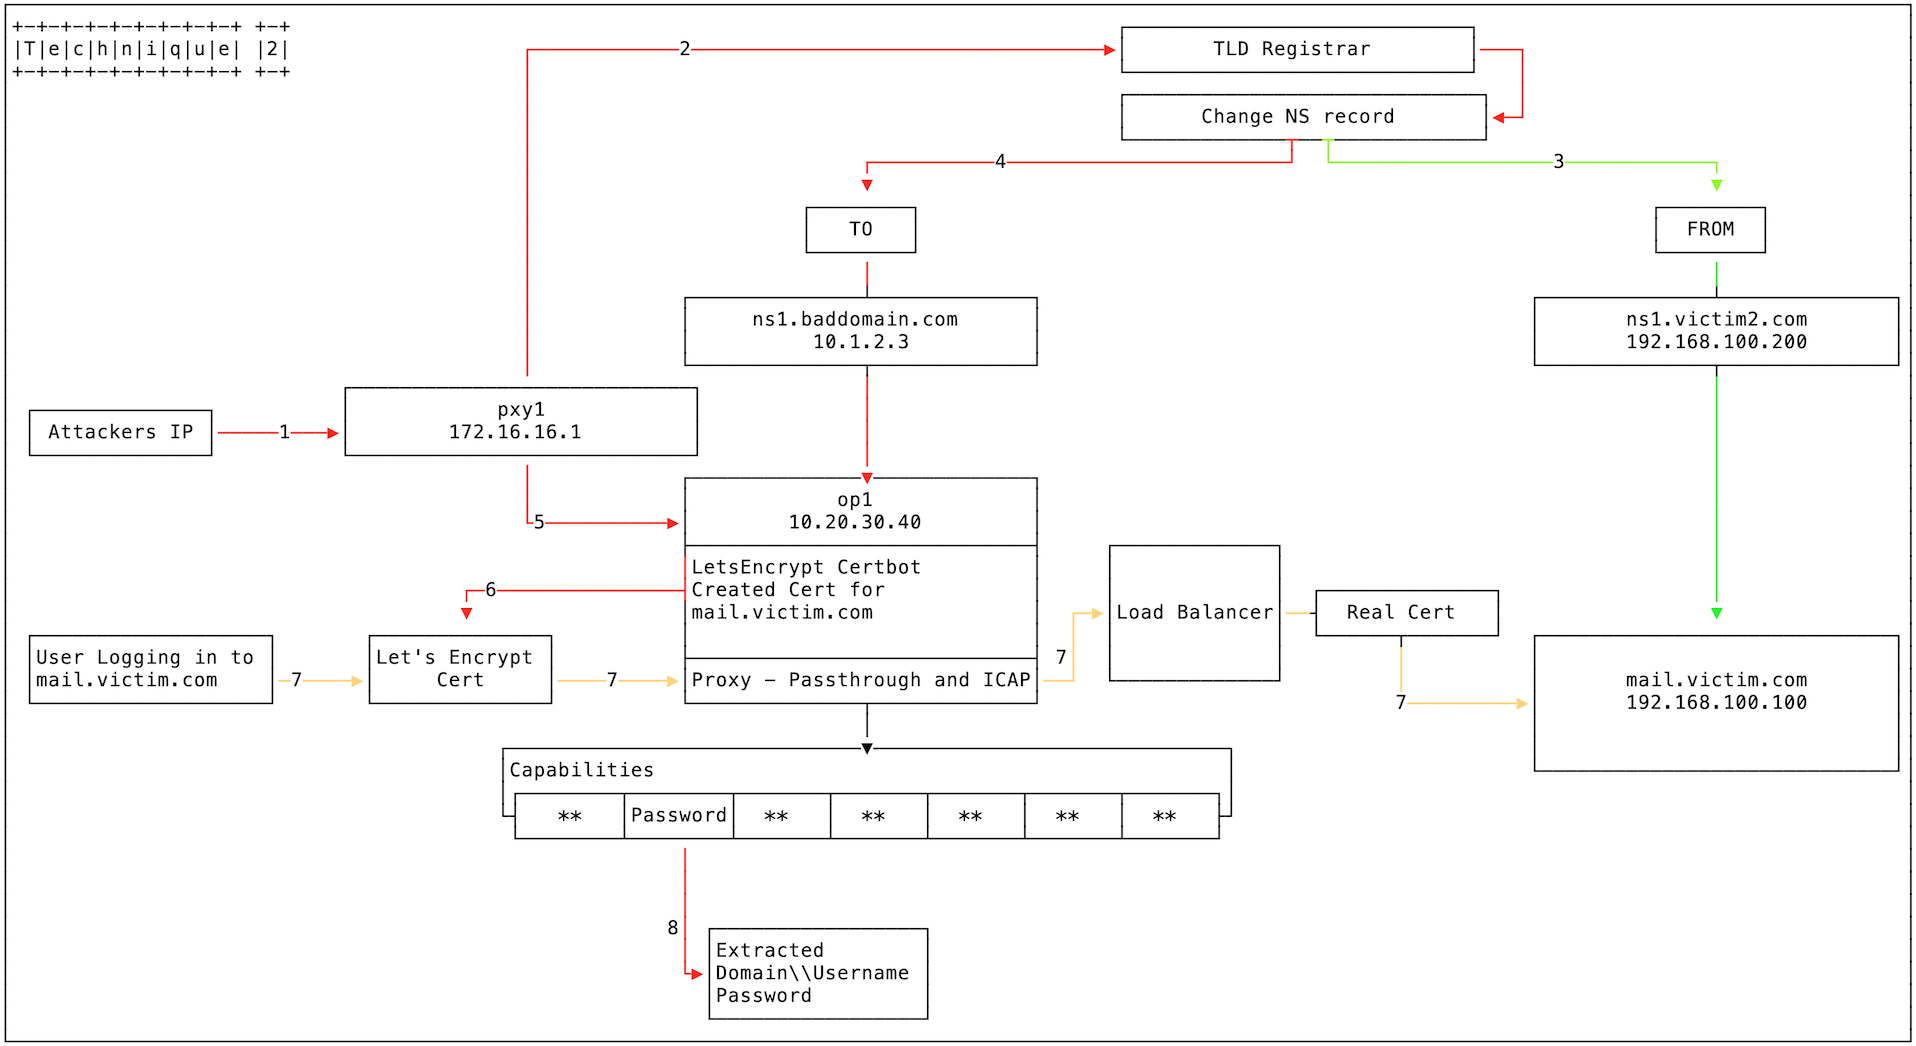
La seconda tecnica utilizzata è più “radicale” e sfrutta l’accesso al pannello di amministrazione per dirottare le richieste DNS a un server controllato dagli hacker. In questo caso, quindi, i pirati hanno teoricamente la possibilità di dirottare tutto il traffico che transita in quel dominio.

DNS hijacking Iran

A quanto pare, però, gli autori degli attacchi sono interessati soltanto alle credenziali degli account email e non avrebbero utilizzato i loro server DNS per portare attacchi di altro genere.

Un atteggiamento, questo, che è sintomo di una certa cautela da parte dei cyber-criminali, che evidentemente hanno cercato di nascondere la loro attività tenendo un basso profilo per il maggior tempo possibile.

Obiettivo che, a quanto pare, hanno raggiunto. Secondo i ricercatori di FireEye, infatti, gli attacchi sono iniziati nel gennaio 2017 e sarebbero proseguiti indisturbati per almeno due anni.

Per occultare la loro attività i pirati hanno utilizzato Let’s Encrypt, un sistema di certificazione automatico “aperto” e gratuito. In questo modo hanno potuto utilizzare certificati validi per la connessione, evitando di generare sospetti.

Anche se gli analisti non si sbilanciano nell’attribuzione dell’attacco a uno specifico gruppo, nel loro report segnalano che tutti gli indizi raccolti (sia l’utilizzo di determinate infrastrutture, sia la tipologia di bersagli) portano verso il governo dell’Iran. Come accade spesso, però, avere certezze è pressoché impossibile.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/11/mega-campagna-di-attacchi-tramite-i-server-dns-sotto-accusa-liran/


Ti presento Modlishka, l’arma definitiva per il phishing


Il tool consente di rubare le credenziali della vittima sfruttando una tecnica di reverse-proxy che supera anche i sistemi di autenticazione a due fattori.

Per usare un paragone calcistico, potremmo dire “1-1 e palla al centro”. Se gli esperti di sicurezza pensavano di aver arginato gli attacchi di phishing attraverso l’introduzione di sistemi di autenticazione a due fattori (2FA), ora è tutto da rifare.

A sparigliare le carte ci ha pensato Piotr Duszyński, un “ricercatore” polacco che in questi giorni ha reso pubblica la sua nuova creazione. Si chiama Modlishka ed è lo strumento definitivo per portare attacchi di phishing.

Il tool, come spiega lo stesso Duszyński, è un reverse proxy che il programmatore ha modificato per gestire operazioni di phishing.

Il concetto è il seguente: al posto di creare una copia del sito che vuole imitare, il pirata informatico usa Modlishka come server per ospitare un sito che funge da tramite tra la vittima e il sito originale, replicandone i contenuti in tempo reale.

Modlishka phishing

Lo strumento mette a disposizione un’interfaccia grafica facilissima da usare ed è in grado di raccogliere le credenziali di accesso inserite dalla vittima consentendo al cyber-criminale di utilizzarle per accedere all’account.

Di più: è predisposto anche per catturare in tempo reale i codici usati dai sistemi di autenticazione a due fattori, rendendo inutile quello che fino a oggi si considerava come uno degli strumenti più efficaci per proteggere gli utenti dagli attacchi di phishing.

[embedded content]

In uno scambio di messaggi che i colleghi di ZDNet hanno riportato in un articolo, Duszyński dà anche una spiegazione della sua curiosa decisione di pubblicare su GitHub il codice del suo tool di phishing.

Secondo il programmatore, rendere disponibile a tutti Modlishka forzerà l’ambiente ad affrontare la questione della sicurezza degli account Internet. E a ben vedere, l’hacker polacco non ha tutti i torti.

Anche prima che comparisse il suo tool, infatti, la cronaca ha registrato diversi episodi in cui i pirati informatici hanno trovato il modo di aggirare i sistemi di autenticazione a due fattori.

Insomma: il ragionamento è semplicemente quello secondo cui le tecniche di 2FA non sono la soluzione per debellare il phishing ed è necessario trovare qualcos’altro. Che cosa? Duszyński non lo dice e probabilmente non ne ha la minima idea. Ma sarà bene che qualcuno ci si dedichi. E in fretta.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/09/ti-presento-modlishka-larma-definitiva-per-il-phishing/


Violare il sistema di accesso di Android? Ci pensa Skype


Un bug nel software di messaggistica permette di accedere a un dispositivo con sistema Google aggirando l’inserimento del PIN.

Quello che coinvolge Skype e Android è un caso in cui è davvero difficile capire chi l’abbia combinata più grossa e, a ben guardare, forse Microsoft e Google meritano un ex-aequo.

Se Android (di nuovo) dimostra di essere un vero colabrodo a livello di sicurezza, la superficialità degli sviluppatori Microsoft in Skype in questo caso ha toccato vette mai raggiunte prime.

Le versioni di Skype precedenti alla 8.36.0.52, rilasciata lo scorso 23 dicembre, contengono infatti un bug clamoroso, che permette di accedere a documenti, foto e applicazioni senza inserire il PIN o altri sistemi di autenticazione.

Ad accorgersene è stato Florian Kunushevci, un ricercatore kossovaro di 19 anni, che ha anche illustrato la falla di sicurezza in un video.

[embedded content]

Tutto parte dal fatto che sia possibile rispondere a una chiamata Skype sul telefono anche se è in stato di blocco.

A differenza di altre applicazioni, però, il software di messaggistica Microsoft consente di eseguire una serie di operazioni durante la chiamata che permettono di accedere a un gran numero di funzioni e dati sul telefono, a partire dall’elenco contatti passando per le foto e altre app raggiungibili tramite browser.

Kunushevci ha segnalato il problema a Microsoft, che ha corretto il problema nella nuova versione della sua app. Chi non ha ancora aggiornato Skype sul suo dispositivo Android, però, farebbe meglio a farlo.

Il rischio non è elevato in caso di smarrimento o furto (difficile che uno sconosciuto riesca a risalire al nostro nome Skype) quanto nel caso in cui a metterci sopra le mani sia qualcuno che ci conosce, come una fidanzata o un fidanzato gelosi che hanno voglia di ficcare il naso negli affari nostri.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/08/violare-il-sistema-di-accesso-di-android-ci-pensa-skype/


Germania: hacker pubblica dati personali di centinaia di politici e VIP


I dati comprendono foto, credenziali di servizi, email e messaggi. Tra le vittime anche Angela Merkel. Gli esperti: “è un’azione di spionaggio in grande stile”.

È ancora troppo presto per cercare di capire se si tratti di un’azione portata a termine da un gruppo di hacktivist o se ci sia lo zampino di qualche servizio segreto. Quel che è certo è che il mega-leak di dati avvenuto in Germania ha contorni clamorosi.

Tutto è avvenuto nei giorni di Natale, ma la vicenda è esplosa solo lo scorso 4 gennaio, quando una radio di Berlino ha riportato la notizia del fatto che i dati erano ovunque su Internet.

Il leak riguarda principalmente politici di alto profilo, ma tra le circa 1.000 vittime degli ignoti pirati informatici ci sono anche celebrità e VIP tedeschi.

Il nome che spicca è quello della cancelliera Angela Merkel, ma a essere finiti nella rete dei pirati sono parlamentari di tutti gli schieramenti, con l’eccezione del partito di estrema destra AFD (Alternative Für Deutschland). Un dettaglio, questo, che ha portato alcuni organi di stampa a ipotizzare un coinvolgimento del partito nell’hacking.

Germania leak

I ricercatori che stanno analizzando i dati escludono, almeno per il momento, che l’attacco abbia preso di mira infrastrutture governative o del parlamento. I dati, a quanto pare, sembrano provenire dai dispositivi e dagli account social delle vittime.

La presenza di numerose fotografie, stralci di chat ed email sembra far pensare a una violazione sistematica degli smartphone. In lacuni casi sono presenti anche username e password dei social media.

Lo scenario che si tratteggia, quindi, è quello di un’operazione complessa che può aver richiesto mesi (se non anni) di preparazione.

Capitolo diverso quello che riguarda il contenuto dei dati. Secondo Julian Röpcke, giornalista della tedesca Bild, tra i dati pubblicati su Internet (almeno su 40 siti) ci sarebbero conversazioni private e anche prove di “malagestione” nella politica.

I link ai database sono stati distribuiti attraverso due account Twitter (@_0rbit e @_0rbiter) che sono stati prontamente chiusi dal social network.

Ora la palla passa naturalmente alle forze di polizia, che hanno già cominciato a investigare sulla vicenda e che dovranno per prima cosa capire quale sia il movente degli hacker.

Il fatto che il leak sia avvenuto a pochi mesi dalle elezioni europee sembrerebbe far pensare a un tentativo di destabilizzare il governo di Angel Merkel, che dovrà fare i conti con lunghe settimane in cui si susseguiranno speculazioni e rivelazioni basate sul materiale sottratto.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/07/germania-hacker-pubblica-dati-personali-di-centinaia-di-politici-e-vip/


EternalBlue funziona ancora e i pirati lo usano per distribuire un miner


Una nuova versione di NRSMiner si sta diffondendo a macchia d’olio sfruttando la stessa vulnerabilità utilizzata da WannaCry.

Il primo allarme era arrivato già qualche giorno fa, quando i ricercatori di sicurezza hanno reso pubblica la notizia che WannaCry, sebbene inattivo, è ancora ampiamente diffuso.

Ora F-Secure ha la conferma di quanto si temeva: nonostante la pubblicazione degli aggiornamenti di Windows, in giro per il mondo ci sono ancora migliaia di computer vulnerabili a EternalBlue, l’exploit utilizzato per diffondere il celebre ransomware in tutto il mondo.

A usarlo è un gruppo di pirati informatici che si occupa di crypto-jacking attraverso NRSMiner, un malware ricavato modificando XMRig, un miner piuttosto diffuso per Monero.

Nel loro report, i ricercatori della società di sicurezza finlandese spiegano che una nuova versione di NRSMiner si sta propagando velocemente in Asia attraverso due vettori di infezione.

Il primo, in realtà, è una (non tanto) semplice procedura di update della vecchia versione del malware, che viene avviata attraverso un complicato sistema di download che consente al miner di nascondere l’attività.

IL secondo, invece, è proprio EternalBlue. L’exploit, diventato di pubblico dominio dopo la sua pubblicazione su Internet a opera del gruppo degli Shadow Brokers, è stato sviluppato nientemeno che dalla National Security Agency e sfrutta un bug del Windows Server Message Block (SMB).

La sua particolarità è che consente la diffusione di un malware senza che sia necessario alcun intervento da parte dell’utente. In altre parole, EternalBlue permette di dare l’avvio a ondate di infezioni massicce e difficilmente controllabili.

Dopo l’attacco di WannaCry, Microsoft ha realizzato e distribuito in tutta fretta gli aggiornamenti per mettere una pezza alla vulnerabilità, ma a quanto pare non è bastato.

La dimostrazione arriva, appunto, dai dati di F-Secure. NRSMiner sarebbe infatti riuscito a colpire migliaia di computer, la maggior parte dei quali in Vietnam.

EternalBlue NRSMiner

Il fatto che il malware si stia diffondendo in una specifica regione non deve stupire più di tanto. EternalBlue, per le sue caratteristiche, sviluppa un modello di diffusione proprio di questo tipo.

La buona notizia (per lo meno) è che il numero di PC vulnerabili non è così elevato da innescare quello “tsunami” a cui abbiamo assistito nel maggio del 2017 in occasione della comparsa di WannaCry.

La brutta notizia è che ci sono ancora parecchie persone su questo pianeta che non hanno capito il semplice concetto per cui un sistema non aggiornato è un sistema a rischio.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/04/eternalblue-funziona-ancora-e-i-pirati-lo-usano-per-distribuire-un-miner/


Attacco hacker a migliaia di smart TV. Sugli schermi i video di PewDiePie


TheHackerGiraffe colpisce ancora e prende di mira i dispositivi Chromecast per promuovere il canale YouTube del suo idolo.

Ci sono casi in cui viene da dire “l’abbiamo scampata bella” e quelli in cui c’è lo zampino di TheHackerGiraffe sembrano proprio rientrare nella categoria.

L’hacker, che si era già guadagnato i titoli di prima pagina qualche settimana fa quando ha hackerato migliaia di stampanti per far stampare un volantino, questa volta ha preso di mira Chromecast, sfruttando una vulnerabilità del sistema per trasmettere un video del suo beniamino PewDiePie.

Lo Youtuber, il cui vero nome è Felix Arvid Ulf Kjellberg, è conosciuto per essere il detentore del record di utenti registrati su YouTube con la bellezza di oltre 70 milioni di iscritti.

In questi mesi, però, i suoi fan sono in fibrillazione. Il suo primato, infatti, è minacciato da un altro canale YouTube chiamato T-Series, specializzato nella pubblicazione di trailer di film “Bollywoodiani”. Un oltraggio che gli estimatori di PewDiePie non intendono subire.

Per questo motivo hanno avviato una sorta di campagna di guerrilla marketing per invitare altri utenti a sottoscrivere il canale YouTube di Kjellberg.

C’è chi lo fa sui social e chi, come TheHackerGiraffe, usa altri metodi non esclusi gli attacchi ai siti di news online.

L’ultima trovata è stata quella di colpire le smart TV di migliaia di utenti Chromecast, sfruttando una collaborazione con altri hacker (j3ws3r e FriendlyH4xx0r) e un codice che consente di sfruttare le API di Google per forzare la visualizzazione di un video.

Gli hacker hanno anche creato un sito (ora irraggiungibile) in cui veniva visualizzato in tempo reale il numero di dispositivi sotto attacco.

TheHackerGiraffe Chromecast

L’episodio, per fortuna, può essere ascritto al mero folklore ma accende i riflettori sulla quantità di dispositivi vulnerabili in circolazione.

Dopo stampanti, server Web e smart TV viene da chiedersi quale possa essere il prossimo bersaglio. Fino a quando l’obiettivo è quello di promuovere un canale YouTube, però, possiamo azzardarci a dire che va tutto bene. O quasi.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/03/attacco-hacker-a-migliaia-di-smart-tv-sugli-schermi-i-video-di-pewdiepie/


Zero-Day per Windows permette di sovrascrivere qualsiasi file


Il bug è stato individuato e pubblicato da SandboxEscaper. La ricercatrice questa volta ha avvisato Microsoft con un’email.

È il quarto zero-day di Windows che scova nel giro di pochi mesi e, come era già successo in precedenza, lo ha rilasciato su Internet senza dare all’azienda di Satya Nadella la possibilità di correggerlo prima che diventasse pubblico.

Autrice dell’ennesimo colpo basso ai danni di Microsoft è SandboxEscaper (negli articoli precedenti l’avevamo indicata come un “lui” ma da un anno e mezzo è una lei), che sembra avere un talento naturale per scovare bug nel sistema operativo più diffuso sul pianeta.

Questa volta la vulnerabilità permette di sovrascrivere un qualsiasi file del sistema operativo. Il Proof of Concept (PoC) pubblicato dalla ricercatrice, come ammette lei stessa, non funziona sempre (e non ha effetti immediati) ma in ogni caso consentirebbe di colpire con estrema efficacia un PC, provocando effetti devastanti.

Windows Zero-Day

Nel suo PoC, SandboxEscaper prende di mira il file Pci.sys e il risultato dell’attacco è un crash di sistema. La tecnica, però, permetterebbe di mettere nel mirino qualsiasi file che normalmente non dovrebbe essere accessibile in scrittura. Un pirata informatico potrebbe sfruttarla per qualsiasi scopo, ad esempio per disabilitare il software antivirus.

I limiti di funzionamento, oltre al fatto che la sovrascrittura avviene con tempi casuali e non definibili da chi porta l’attacco, riguarderebbero anche la configurazione hardware del PC. La tecnica, per esempio, non funzionerebbe sui processori a singolo core.

In un tweet nel giorno di Natale (ma il suo account adesso è stato sospeso) SandboxEscaper ha annunciato che avrebbe pubblicato i dettagli della vulnerabilità nel nuovo anno e di aver inviato un’email a Microsoft per consentirgli di cominciare a lavorare sul bug. Due giorni dopo, però, ha reso pubblico il suo PoC.

Windows Zero-Day

D’altra parte la ricercatrice non ha mai dimostrato di seguire procedure di responsible disclosure. Anzi: il suo modus operandi oscilla tra la pubblicazione diretta, che sembra motivata dal desiderio di “trollare” Microsoft, alla tentazione di guadagnare qualche dollaro.

Sulla timeline del suo profilo Reddit, infatti, ci sono vari messaggi (poi cancellati) in cui annuncia di voler mettere in vendita uno zero-day di Windows. Visto il carattere piuttosto “turbolento” di SandboxEscaper, però, potrebbero anche essere semplici provocazioni.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2019/01/02/zero-day-per-windows-permette-di-sovrascrivere-qualsiasi-file/


WannaCry è inattivo, ma ci sono ancora milioni di computer infetti


Il ransomware è stato bloccato, ma non ha smesso di diffondersi. Uno studio ha rilevato milioni di computer infetti in tutto il mondo.

Pensavate che il capitolo WannaCry fosse definitivamente chiuso? Sbagliato. Il ransomware che nel maggio 2017 ha devastato migliaia di computer è ancora in circolazione, anche se non ce ne accorgiamo.

Secondo Jamie Hankins della società di sicurezza Kryptos Logic, ci sono ancora milioni di computer infettati dal malware.

Come abbiamo raccontato ai tempi, WannaCry è un worm con funzioni di ransomware, che si diffonde autonomamente sfruttando un exploit messo a punto dalla National Security Agency (EternalBlue) che gli consente di colpire qualsiasi PC Windows che non abbia installato gli aggiornamenti rilasciati da Microsoft in seguito all’ondata di infezioni del malware.

L’attacco del maggio 2017 è stato fermato grazie a uno stratagemma (quasi involontario) messo in campo da Marcus Hutchins, un ricercatore di sicurezza inglese che ha avuto una splendida intuizione.

Hutchins, insieme al collega Darien Huss, ha individuato un indirizzo Internet nel codice e ha scoperto che si trattava di un dominio inesistente. Quando lo ha registrato, ha bloccato di fatto l’azione del ransomware.

In un primo momento si era pensato che Hutchins avesse individuato una sorta di kill switch inserito dai pirati informatici in WannaCry. In seguito, però, si è scoperto che la verità era un’altra.

WannaCry

Come ci ha spiegato qualche tempo dopo Mikko Hyppönen di F-Secure, si trattava semplicemente di un trucchetto escogitato dai cyber-criminali per nascondere l’attività del ransomware nel caso in cui venisse analizzato in una sandbox da un ricercatore antivirus.

Dal momento che negli ambienti controllati usati per analizzare i software sospetti le connessioni a Internet vengono simulate, WannaCry provava a connettersi a un sito che non esisteva. Se riceveva una risposta positiva, significava che era in una sandbox e bloccava ogni attività.

Quando Hutchins ha registrato il dominio, di conseguenza, ha praticamente ingannato il malware, che è “entrato in letargo”.

Questo, però, non vuol dire che sia sparito. Hankins ha analizzato il traffico di rete diretto verso il famigerato dominio e, stando alle sue analisi, ci sono ancora parecchi computer che periodicamente eseguono un collegamento. Questo significa che sui sistemi è presente una copia di WannaCry, che prova ancora a controllare se si trova in una sandbox o no.

I dati postati su Twitter da Hankins, tra l’altro, sono tutt’altro che rassicuranti: il ricercatore ha rilevato 17 milioni di tentativi di connessione in una sola settimana, provenienti da 630.000 indirizzi IP univoci da 194 paesi nel mondo.

WannaCry

Il numero di computer infettati è quindi decisamente elevato, anche perché l’analisi su scala temporale mostra che i picchi di connessione sono nei giorni lavorativi. Tradotto: la maggior parte dei computer si trovano in reti aziendali e, di conseguenza, è giustificato pensare che a ogni indirizzo IP corrispondano decine (o centinaia) di computer infetti.

WannaCry

La notizia è preoccupante, visto e considerato che nel caso il famigerato sito dovesse diventare per qualsiasi ragione irraggiungibile, il malware si riattiverebbe così come si è bloccato. Insomma: basterebbe un attacco DDoS per scatenare l’inferno in migliaia di uffici e aziende.

L’hosting del dominio è stato affidato a Cloudflare, che ha il compito di fare in modo che il sito sia sempre raggiungibile. Non resta che auguragli buon lavoro e sperare che le cose continuino ad andare per il verso giusto.

Please follow and like us:


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2018/12/28/wannacry-e-inattivo-ma-ci-sono-ancora-milioni-di-computer-infetti/