Il 60% dei firewall non supera i controlli di conformità: la ricerca di FireMon


Secondo l’ultima ricerca di FireMon, azienda di sicurezza esperta nella gestione dei dispositivi di rete, il 60% dei firewall aziendali non supera i controlli di conformità ad alta gravità dopo la valutazione, mentre un 34% non supera i livelli critici.

Il problema deriva non solo da sviste tecniche, ma anche da profondi problemi di governance. I rischi di questa gestione errata comprendono  fallimenti degli audit, tempi di inattività operativa e un’esposizione maggiore alle minacce.

FireMon ha individuato configurazioni errate, regole obsolete e policy gonfie nei firewall degli ambienti on-premise, cloud e ibridi; tutto ciò rallenta le prestazioni e rende più difficoltoso il lavoro dei team di sicurezza, i quali fanno fatica a tenere il passo con le minacce.

“La complessità del firewall non è solo un problema di configurazione, è una minaccia alla resilienza e alla fiducia“, ha dichiarato Jody Brazil, CEO e fondatore di FireMon. “I team di sicurezza sono sepolti da policy che non riescono a spiegare, a mappare agli obiettivi aziendali o a gestire su larga scala“.

Dal report emergono anche altri dati preoccupanti: il 95% degli oggetti delle applicazioni e l’82% degli oggetti dei servizi non vengono utilizzati e creano un overhead che non solo non è necessario, ma incrementa la superficie di attacco.

Il 30% delle regole dei firewall non viene usato, mentre il 62,6% non ha documentazione, introducendo lacune di audit e riducendo la trasparenza operativa. Infine, oltre il 10% delle regole è ridondante od ombreggiato.

La situazione è allarmante: la maggior parte dei firewall aziendali non ha un adeguato livello di sicurezza e non è compliant. È necessario quindi che le organizzazioni comincino a monitorare attentamente le configurazioni delle proprie reti per individuare in tempo reale configurazioni errate, regole incomplete, ridondanti o inadatte e il reale utilizzo dei servizi attivi, preferendo un approccio proattivo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/01/il-60-dei-firewall-non-supera-i-controlli-di-conformita-la-ricerca-di-firemon/?utm_source=rss&utm_medium=rss&utm_campaign=il-60-dei-firewall-non-supera-i-controlli-di-conformita-la-ricerca-di-firemon


Scoperto ShadowLeak, un attacco che sfrutta un bug zero-click di ChatGPT


I ricercatori di Radware hanno dettagliato ShadowLeak, un attacco che sfrutta un bug zero-click di Deep Research di ChatGPT per esfiltrare dati.

Deep Research è una funzionalità agentica del chatbot in grado di effettuare ricerche approfondite in rete e analizzare i dati raccolti. L’utente specifica un argomento o una domanda e il chatbot ricerca tra articoli, paper scientifici, siti web specializzati e documenti per apprendere tutto ciò che può sul tema; in seguito, genera un report dettagliato consultabile dall’utente.

La particolarità di Deep Research è che può essere integrato con servizi come GitHub o Gmail ed effettuare quindi ricerche sui dati personali dell’utente. Nell’attacco ShadowLeak, gli attaccanti sfruttano proprio questa integrazione per esfiltrare dati sensibili dalle email senza che la vittima se ne accorga.

bug ChatGPT

Il flusso di attacco è piuttosto semplice: inizialmente, i cybercriminali inviano un’email alla vittima senza alcun messaggio sospetto. L’email contiene però un prompt, nascosto nel body HTML o semplicemente offuscato, che quando viene letto da Deep Research forza il chatbot a raccogliere i dati sensibili e inviarli a un URL che punta a un server controllato dagli attaccanti.

Il prompt nascosto può, per esempio, ordinare a ChatGPT di individuare nelle email ricevute il nome completo della vittima, il suo indirizzo di residenza, il suo numero di telefono o altri dati sensibili. A questo punto è sufficiente attendere che l’utente effettui una ricerca sulle email tramite Deep Research e che il chatbot elabori il prompt nascosto per far cominciare il processo di esfiltrazione.

La difficoltà principale dell’attacco sta nella scrittura di un prompt efficace, difficoltà facilmente superabile dopo qualche raffinamento; per il resto, il flusso è lineare e soprattutto non richiede alcuna interazione utente.

“Il leak avviene server-side, interamente all’interno dell’ambiente cloud di OpenAI“ spiegano i ricercatori. “Il tool built-in di ricerca dell’agente effettuate l’esfiltrazione in maniera autonoma, senza coinvolgere il client“.

Per proteggersi dall’attacco, il team di Radware consiglia di sanificare le email prima che vengano analizzate da ChatGPT, eliminando elementi HTML sospetti e caratteri offuscati, e normalizzando il CSS non visibile. Oltre a ciò, è fondamentale monitorare il comportamento del chatbot per assicurarsi che non effettui azioni sospette.

Radware ha individuato il problema a giugno e lo ha notificato a OpenAI. La compagnia ha risolto il bug di ChatGPT a inizio agosto e ha comunicato l’avvenuta risoluzione a inizio settembre.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/30/scoperto-shadowleak-un-attacco-che-sfrutta-un-bug-zero-click-di-chatgpt/?utm_source=rss&utm_medium=rss&utm_campaign=scoperto-shadowleak-un-attacco-che-sfrutta-un-bug-zero-click-di-chatgpt


Firewall Cisco sotto attacco: una nuova campagna prende di mira i device ASA


Il National Cyber Security Center (NCSC), agenzia di cybersicurezza del Regno Unito, ha segnalato la presenza di una nuova campagna malware in corso che prende di mira i firewall Cisco. Secondo quanto riportato dal NCSC, i cybercriminali stanno sfruttando le vulnerabilità dei dispositivi Adaptive Security Appliance (ASA) delle serie 5500-X per distribuire malware, eseguire comandi sui device ed esfiltrare dati.

Nel dettaglio, gli attaccanti hanno sfruttato tre vulnerabilità, di cui due critiche: la CVE-2025-20333, un bug che colpisce il web server VPN e consente l’esecuzione di codice da remoto; la CVE-2025-20363, una vulnerabilità che colpisce i servizi web dei firewall e consente l’esecuzione di codice anche a utenti con privilegi ristretti; infine, la CVE-2025-20362 che permette a un utente non autenticato di accedere a endpoint che non dovrebbero essere raggiungibili senza autenticazione.

firewall cisco

In un report sugli incidenti, l’NCSC specifica che i cybercriminali stanno distribuendo RayInitiator, un bootkit multi-stage che persiste sui dispositivi anche dopo i riavvii e gli aggiornamenti del firmware.

RayInitiator serve per installare ed eseguire LINE VIPER, un loader shellcode in grado di eseguire comandi CLI, acquisire pacchetti, bypassare i controlli sugli accessi e sulle autorizzazioni degli utenti, sopprimere messaggi syslog, raccogliere comandi utente CLI e forzare il riavvio posticipato.

Non è la prima volta che i cybercriminali sfruttano le vulnerabilità di questi dispositivi Cisco in una campagna malware: all’inizio del 2024, la compagnia aveva segnalato una serie di attacchi che avevano preso di mira alcuni device con software ASA e Firepower Threat Defense. Sembra che gli stessi cybercriminali siano tornati all’attacco, questa volta distribuendo nuovo malware con tecniche più avanzate ed elusive.

“RayInitiator e LINE VIPER rappresentano un’evoluzione significativa rispetto alle tecniche usate nella campagna precedente, sia dal punto di vista della complessità che della capacità di eludere i controlli di sicurezza” ha avvertito l’NCSC.

L’Agenzia, insieme a Cisco, invita gli utenti ad aggiornare i dispositivi firewall vulnerabili o perlomeno applicare le mitigazioni consigliate, anche se solo come soluzione temporanea. L’NCSC avverte inoltre che alcuni modelli delle serie 5500-X non riceveranno più il supporto di sicurezza ed è quindi necessario sostituirli il prima possibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/29/firewall-cisco-sotto-attacco-una-nuova-campagna-prende-di-mira-i-device-asa/?utm_source=rss&utm_medium=rss&utm_campaign=firewall-cisco-sotto-attacco-una-nuova-campagna-prende-di-mira-i-device-asa


L’importanza delle coperture assicurative cyber per ridurre i costi degli attacchi informatici


Tra le conseguenze più impattanti degli attacchi informatici ci sono quelle economiche: per un’azienda essere vittima di un incidente di sicurezza può voler dire dover spendere decine di migliaia di euro per il ripristino dei sistemi, se non adeguatamente protetti.

Gli ultimi numeri confermano la necessità di rafforzare i sistemi di sicurezza: secondo un recente report di Howden, negli ultimi cinque anni gli attacchi informatici in Italia, Spagna, Germania e Francia hanno causato perdite complessive stimate di 307 miliardi di euro; di questi, 204 miliardi si sarebbero potuti risparmiare con l’adozione di misure di sicurezza di base e coperture assicurative adeguate. Ad oggi, però, il 70% delle aziende dei quattro Paesi presi in esame non dispone di una polizza contro i rischi cyber. 

“Il rapporto di Howden conferma il ruolo fondamentale che l’assicurazione cyber svolge nel mitigare una delle minacce più critiche che le aziende devono affrontare oggi. L’assicurazione cyber non è solo una misura protettiva, ma un fattore strategico di resilienza che accelera il recupero, rafforza la gestione del rischio e riduce le perdite finanziarie” ha affermato Jean Bayon de La Tour, responsabile Cyber, International, Howden.

attacchi informatici

Howden evidenza un forte ritorno sull’investimento derivante dalle assicurazioni contro i rischi informatici e sottolinea l’importanza di far tornare a crescere il mercato delle coperture assicurative per proteggersi dai cyber-rischi.

Al momento il 31% delle aziende intervistate con fatturato annuo superiore a 1 milione di euro si dice intenzionato ad acquistare per la prima volta un’assicurazione contro i rischi informatici entro i prossimi cinque anni. Sebbene questa volontà sia positiva, è comunque ancora troppo alta la percentuale degli indecisi; ciò, sottolinea la ricerca di Howden, è un chiaro invito al mercato delle assicurazioni per coinvolgere le aziende e aumentare l’adesione.

Secondo il report, un’azienda con un fatturato annuo di 500 milioni di euro potrebbe risparmiare 16 milioni di euro in dieci anni grazie a una polizza cyber, il che equivale a un ritorno sull’investimento del 19%.

“Con una diffusione ancora bassa e una domanda in aumento, l’Europa e altri mercati internazionali offrono significative opportunità di crescita. Tuttavia, il mercato deve fare di più per comunicare questo valore e semplificare la sua offerta. Migliorare l’accessibilità sarà fondamentale per realizzare l’enorme potenziale in Europa e in altri mercati poco sviluppati” ha concluso Bayon.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/25/limportanza-delle-coperture-assicurative-cyber-per-ridurre-i-costi-degli-attacchi-informatici/?utm_source=rss&utm_medium=rss&utm_campaign=limportanza-delle-coperture-assicurative-cyber-per-ridurre-i-costi-degli-attacchi-informatici


Attaccanti sfruttano un bug di GeoServer per attaccare un’agenzia governativa U.S.A.


In un recente advisory di sicurezza, la CISA ha reso noto che un gruppo di attaccanti ha sfruttato una vulnerabilità di GeoServer per attaccare un’agenzia governativa U.S.A., riuscendo ad agire di nascosto per tre settimane prima di far scattare qualsiasi alert di sicurezza.

Il gruppo ha sfruttato la CVE-2024-36401, una vulnerabilità di GeoServer che permette l’esecuzione di codice remoto anche agli utenti non autenticati. Secondo il report, il gruppo è riuscito ad accedere separatamente a due server per poi muoversi lateralmente verso altri due.

La vulnerabilità era stata resa nota il 30 giugno 2024 e gli attaccanti sono riusciti a ottenere un primo accesso ai sistemi governativi l’11 luglio, poco più di una settimana dopo. Il secondo server è stato compromesso il 24 luglio. Su ogni server, gli attaccanti hanno caricato alcune web shell, tra le quali China Chopper, insieme a script per l’accesso remoto, il mantenimento della persistenza, l’esecuzione di comandi da remoto e l’escalation dei privilegi.

Il gruppo, dopo aver ottenuto l’accesso, ha anche eseguito una serie di tecniche brute force per ottenere le password salvate sui sistemi.

GeoServer

Oltre all’analisi tecnica dell’accaduto, CISA ha evidenziato gli errori commessi dall’agenzia che hanno portato all’incidente, al fine di sensibilizzare le organizzazioni. In primo luogo, l’agenzia non aveva applicato le patch disponibili per la vulnerabilità. “Le agenzie FCEB sono obbligate a risolvere le vulnerabilità presenti nel catalogo KEV della CISA entro i tempi prescritti dalla direttiva operativa vincolante (BOD) 22-01” spiega la CISA.

L’agenzia, inoltre, non ha testato né messo in pratica il suo Piano di Risposta agli Incidenti (IRP), né l’IRP prevedeva il coinvolgimento di terze parti che potessero accedere alle risorse necessarie, complicando l’attività della CISA.

Infine, gli alert EDR non venivano monitorati adeguatamente e alcuni sistemi esposti a internet non erano protetti.

L’Agenzia di cybersecurity statunitense non ha reso nota la provenienza del gruppo, ma l’uso di China Copper indicherebbe un coinvolgimento di cybercriminali cinesi.

CISA ha soprannominato queste tre criticità delle “lesson learned”; bisognerà valutare a stretto giro se effettivamente queste problematiche sono state recepite e comprese dalle organizzazioni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/24/attaccanti-sfruttano-un-bug-di-geoserver-per-attaccare-unagenzia-governativa-u-s-a/?utm_source=rss&utm_medium=rss&utm_campaign=attaccanti-sfruttano-un-bug-di-geoserver-per-attaccare-unagenzia-governativa-u-s-a


CERT-AGID 13-19 settembre: il phishing punta alle criptovalute


Nella settimana appena conclusa il CERT-AGID ha rilevato un totale di 73 campagne malevole. Di queste, 43 sono state mirate specificamente a obiettivi nel nostro Paese, mentre le restanti 30, pur avendo carattere generico, hanno comunque avuto ricadute sul territorio nazionale.

Per supportare le attività di difesa, il CERT-AGID ha messo a disposizione degli enti accreditati 776 indicatori di compromissione, fondamentali per riconoscere e bloccare tempestivamente eventuali attività sospette.

I temi della settimana

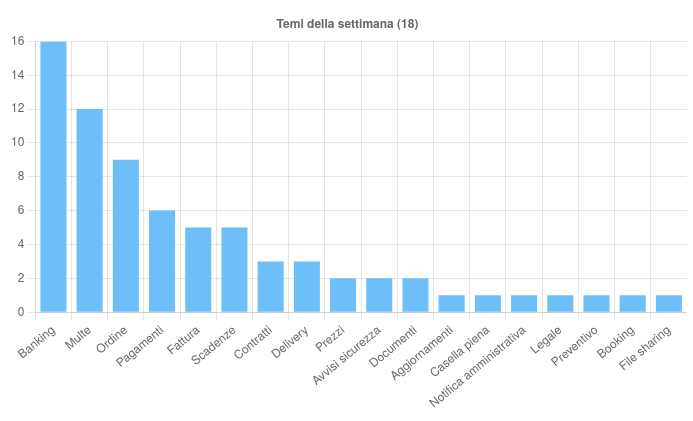
Questa settimana sono stati sfruttati 18 temi diversi per diffondere campagne malevole in Italia.

Il fronte più caldo resta quello bancario: sono state individuate sedici campagne, quattordici delle quali con obiettivi italiani, che hanno preso di mira istituti come ING, BPM, Intesa Sanpaolo, Unicredit, Fineco, Crédit Agricole e InteractiveBrokers.

Sono state coinvolte anche piattaforme di pagamento come SumUp e PayPal, e tutte le campagne si sono propagate via email, con l’obiettivo di carpire credenziali e dati finanziari sensibili.
Nella settimana appena conclusa il CERT-AGID ha rilevato 73 campagne malevole e messo a disposizione degli enti accreditati 776 indicatori di compromissione.

Un altro tema ricorrente è stato quello delle multe: diverse campagne, tutte italiane, hanno abusato del brand PagoPA inviando false notifiche di sanzioni o avvisi di pagamento, nel tentativo di sottrarre i dati delle carte di credito delle vittime.

Non sono mancate le campagne legate agli ordini, sfruttate in nove circostanze, di cui sei a carattere generico e tre italiane, attraverso cui sono stati distribuiti vari tipi di malware.

A queste si aggiungono le campagne basate sul tema dei pagamenti, sei in tutto, che hanno incluso anche un tentativo di phishing a nome dell’Agenzia delle Entrate.

Infine, sono state rilevate cinque campagne che giocavano sulla scadenza dei servizi: quattro mirate al pubblico italiano e una generica.

In questo caso gli aggressori hanno simulato messaggi legati a webmail in scadenza, abusando sia di marchi generici sia di piattaforme come Zimbra. Lo scopo? Sottrarre le credenziali di accesso alle caselle di posta elettronica.

Tra le attività più rilevanti osservate negli ultimi giorni spiccano alcune campagne che meritano particolare attenzione. Una di queste ha preso di mira direttamente l’Agenzia delle Entrate con una operazione di phishing che puntava a sottrarre wallet di criptovalute.

I messaggi, camuffati da notifiche ufficiali, rimandavano a domini registrati di recente che riproducevano fedelmente l’interfaccia del portale dell’Agenzia.

Qui veniva simulata una procedura di dichiarazione online in cui si chiedevano dati personali e fiscali, per poi arrivare alla fase essenziale, ossia l’inserimento del wallet o della seed phrase di recupero. In questo modo gli attaccanti ottenevano accesso diretto ai fondi digitali delle vittime.

Il CERT-AGID ha inoltre analizzato una campagna che sfruttava PDQConnect, un software legittimo per la gestione remota normalmente usato dagli amministratori IT. La tecnica di diffusione prevedeva email che simulavano la condivisione di documenti e rimandavano a una finta pagina di login di Microsoft Outlook.
Fonte: CERT-AGID

Una volta verificata la corrispondenza dell’indirizzo, veniva proposto il download di un file MSI contenente il tool di controllo remoto, consentendo agli aggressori di prendere possesso del sistema della vittima.

Non meno insidiosa la campagna che ha abusato del nome del Politecnico di Milano per diffondere il malware FormBook, uno dei trojan più diffusi e specializzati nel furto di credenziali e dati sensibili.

L’inganno consisteva in email che invitavano a consultare documentazione necessaria per partecipare a un presunto progetto. L’allegato, un archivio ZIP, nascondeva uno script malevolo che avviava l’infezione.

Infine, è stata bloccata una nuova campagna di malspam condotta attraverso caselle PEC compromesse. In questo caso gli aggressori hanno diffuso MintLoader, confermando come l’uso abusivo della posta elettronica certificata resti una delle leve più pericolose per veicolare malware in Italia.

Malware della settimana

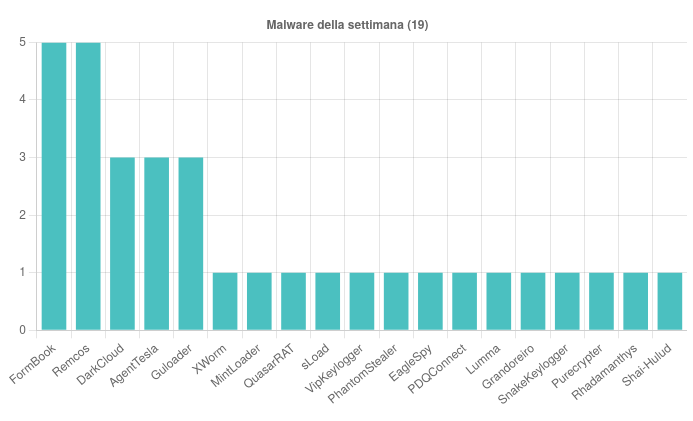
Nel corso della settimana sono state individuate ben 19 famiglie di malware attive sul territorio italiano.

Tra le campagne di maggiore rilievo spicca ancora una volta FormBook, con una distribuzione capillare sia attraverso messaggi a tema “preventivo” rivolti all’Italia, sia tramite email generiche a tema “ordine” e “prezzi”, tutte corredate da allegati in formato ZIP o Z.

A seguire si colloca Remcos, rilevato in una campagna bancaria diretta contro utenti italiani e in quattro campagne generiche legate a falsi contratti, ordini e pagamenti. In questo caso i file allegati arrivavano nei formati RAR, GZ e 7Z.
Fonte: CERT-AGID

Anche AgentTesla è tornato a farsi vedere con due campagne italiane a tema “consegna” e “ordine”, oltre a una generica sempre mascherata da avviso di consegna: tutte veicolate da archivi compressi RAR e TAR.

Particolarmente attiva anche la famiglia DarkCloud, che ha sfruttato allegati ZIP, GZ e XLAM per diffondersi attraverso tre campagne complessive, di cui una diretta al pubblico italiano.

Non meno insidioso Guloader, osservato in tre varianti: una italiana a tema “ordine” e due generiche che simulavano fatture e consegne, con allegati nei formati 7Z, RAR e MSI.

Il CERT-AGID ha inoltre intercettato una campagna italiana che diffondeva MintLoader tramite caselle PEC compromesse e allegati ZIP, mentre EagleSpy è emerso in un’operazione bancaria che usava SMS contenenti link a file APK malevoli.

Il quadro si completa con altre famiglie ben note al panorama della cybercriminalità: dalle italiane sLoad e PDQConnect fino a un ventaglio di minacce generiche come SnakeKeylogger, VipKeylogger, XWorm, Rhadamanthys, QuasarRAT, Purecrypter, PhantomStealer, Lumma e Grandoreiro.

Phishing della settimana

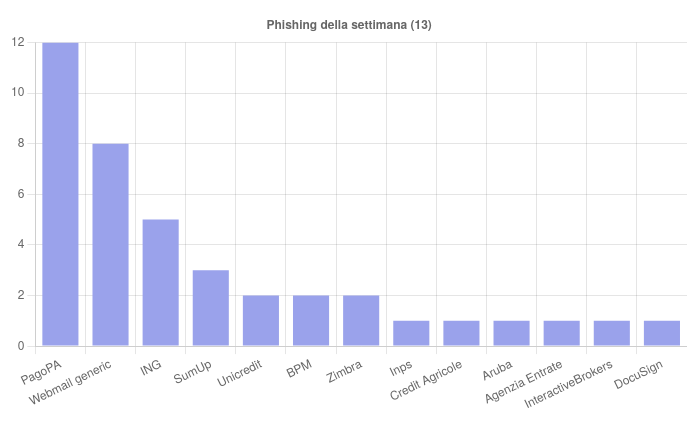
Sono 13 i brand finiti nel mirino delle campagne di phishing della settimana. A dominare la scena sono state le operazioni che hanno sfruttato il nome di PagoPA, ING e SumUp, con una frequenza tale da renderle le più riconoscibili del periodo.
Fonte: CERT-AGID

Accanto a queste si sono moltiplicate le campagne che imitavano servizi di posta elettronica, spesso non legate a un marchio preciso ma ugualmente efficaci nel trarre in inganno gli utenti grazie a notifiche apparentemente legittime di caselle in scadenza o richieste di aggiornamento credenziali.

Formati e canali di diffusione

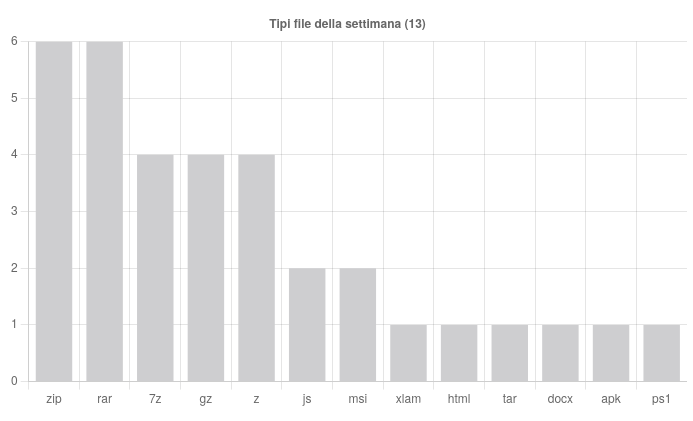
Sul fronte tecnico continua a confermarsi la supremazia degli archivi compressi come principale vettore d’attacco. Nell’arco della settimana sono state impiegate tredici tipologie diverse di file, con una netta predominanza dei formati ZIP e RAR, utilizzati complessivamente in sei campagne.

Subito dietro si collocano i formati 7Z, GZ e Z, osservati in quattro episodi, mentre JS e MSI sono comparsi due volte ciascuno.

Più sporadico invece l’impiego di estensioni come XLAM, HTML, TAR, DOCX, APK e PS1, segnale di una diversificazione costante ma meno incisiva.
Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si sono confermate ancora una volta lo strumento preferito dai criminali informatici, veicolando ben 71 delle campagne censite dal CERT-AGID.

Restano più marginali gli altri canali, con una sola campagna individuata tramite PEC e un’altra diffusa via SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/22/cert-agid-13-19-settembre-phishing-criptovalute/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-13-19-settembre-phishing-criptovalute


SonicWall vittima di un breach, la compagnia chiede ai clienti di resettare le credenziali


SonicWall ha confermato di essere stata vittima di un breach che ha colpito il servizio di backup cloud dei firewall. La compagnia sta ora chiedendo ai propri clienti di resettare urgentemente le credenziali dei servizi.

Nel dettaglio, gli attaccanti son riusciti ad accedere ai file di backup delle configurazioni dei firewall memorizzati e gestiti su MySonicWall.com. Secondo l’analisi della compagnia, sono stati sottratti file relativi a meno del 5% dei propri clienti. “Nonostante le credenziali memorizzate nei file siano criptate, i file includono anche informazioni che semplificano potenziali exploit legati ai fireall” ha sottolineato SonicWall.

La compagnia ha affermato che non si è trattato di un attacco ransomware, ma di una serie di attacchi bruteforce mirati. Al momento non ci sono indicazioni sui possibili autori degli attacchi.

SonicWall

Per verificare se i propri file di configurazione sono stati compromessi, è necessario effettuare il login al proprio account MySonicWall e verificare lo stato dei backup cloud. Se non ci sono backup per i firewall, allora non si è a rischio; in caso contrario, occorre verificare se il numero seriale del firewall (indicato sempre nella sezione dei backup) è presente nella sezione “Issue List” della piattaforma.

Nel caso in cui il numero di serie non sia presente nella lista, è comunque importante seguire gli aggiornamenti della compagnia per rilasci di eventuali informazioni e guide aggiuntive

In caso positivo, è fondamentale resettare immediatamente le password seguendo la guida fornita dalla compagnia. I clienti sono caldamente invitati, tra le altre cose, a resettare e aggiornare le password e il binding TOTP per tutti gli utenti locali, aggiornare i secret condivisi e resettare le password di tutti gli account email usati per l’automazione dei log.

SonicWall invita inoltre i propri clienti a importare i nuovi file di configurazione disponibili che includono password randomiche per tutti gli utenti, reset del binding TOTP per l’autenticazione e chiavi IPSec VPN randomiche.

Attualmente non ci sono informazioni su possibili leak dei file, ma è essenziale agire il prima possibile per anticipare eventuali incidenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/19/sonicwall-vittima-di-un-breach-la-compagnia-chiede-ai-clienti-di-resettare-le-credenziali/?utm_source=rss&utm_medium=rss&utm_campaign=sonicwall-vittima-di-un-breach-la-compagnia-chiede-ai-clienti-di-resettare-le-credenziali


Cohesity Identity Resilience: da Cohesity e Semperis una soluzione per proteggere le infrastrutture di identità aziendali


A un anno dall’annuncio della partnership, Cohesity e Semperis hanno presentato Cohesity Identity Resilience, una nuova soluzione per proteggere le infrastrutture critiche di identità delle aziende.

Il prodotto si occupa di difendere queste infrastrutture, inclusi gli asset di Microsoft Active Discovery, ormai uno degli obiettivi primari per i criminali informatici vista la sua centralità nella gestione di applicazioni e dati critici. Compromettendo l’Active Directory, gli attaccanti ottengono accesso alle risorse IT e possono distribuire ransomware e altre minacce più facilmente. 

Cohesity Identity Resilience è in grado di eseguire la scansione degli ambienti Active Directory on-premises o ibridi analizzando centinaia di indicatori di esposizione, visualizzare punteggi di rischio, applicare rimedi e prioritizzare i percorsi d’attacco.

Cohesity Identity Resilience

Credits: Semperis – Cohesity

In caso di incidenti di sicurezza, il prodotto garantisce backup immutabili confunzionalità di cyber vaulting per isolare i dati memorizzati e ripristini rapidi e sicuri con tempi di inattività ridotti.

La soluzione, inoltre, offre funzionalità di forensic e incident response che ripuliscono il sistema dalle tracce lasciate dagli attaccanti per ripristinare Active Directory in un ambiente affidabile. Infine, il prodotto offre supporto forense approfondito post-attacco con valutazioni rapide e validazione dell’integrità di Active Directory prima del ripristino in produzione dei sistemi.

“La sicurezza delle identità è uno dei principali campi di battaglia degli attacchi informatici per aziende e governi. Servono soluzioni che combinino prevenzione, resilienza e ripristino senza aggiungere complessità alla strategia di cyber-resilienza già esistente” ha dichiarato Sanjay Poonen, amministratore delegato di Cohesity. “Cohesity Identity Resilience offre un approccio moderno e collaudato che aiuta le organizzazioni a proteggere le fondamenta delle proprie operazioni digitali, permettendo loro di riprendersi rapidamente anche dagli attacchi più gravi alle infrastrutture di identità e di mantenere la propria resilienza informatica. Siamo entusiasti di collaborare con Semperis in questa iniziativa“.

“Dalle conversazioni con i CISO italiani emerge un dato chiaro: l’identità non è più solo una questione IT, ma un tema da Consiglio di amministrazione. Active Directory resta il “gioiello della corona” per gli attaccanti, e troppe organizzazioni si accorgono della sua importanza solo dopo una violazione. Con Cohesity Identity Resilience, basato sulla tecnologia Semperis, offriamo alle imprese italiane la certezza che, anche di fronte a un attacco basato sull’identità, possano riprendersi rapidamente e mantenere operative le proprie attività” ha aggiunto Antonio Feninno, AVP of Sales per il Sud Europa di Semperis.

La soluzione è già disponibile per l’acquisto tramite Cohesity.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/18/cohesity-identity-resilience-da-cohesity-e-semperis-una-soluzione-per-proteggere-le-infrastrutture-di-identita-aziendali/?utm_source=rss&utm_medium=rss&utm_campaign=cohesity-identity-resilience-da-cohesity-e-semperis-una-soluzione-per-proteggere-le-infrastrutture-di-identita-aziendali


MuddyWater si evolve: attacchi più sofisticati e infrastruttura più resiliente


La minaccia di MuddyWater non si arresta, anzi: negli ultimi mesi il gruppo ha eseguito attacchi sempre più sofisticati grazie al miglioramento della propria infrastruttura e a un arricchimento dei tool di attacco.

Secondo un recente report di Group-IB, il gruppo APT iraniano sarebbe passato da campagne su larga scala ad attacchi più mirati facendo leva sullo spearphishing e sulla distribuzione di malware custom.

Attivo dal 2017, il gruppo opera seguendo gli interessi del governo dell’Iran. Gli obiettivi di MuddyWater sono solitamente realtà di settori ad alto valore, quali le telecomunicazioni, il settore energetico, quello della difesa e le entità governative.

Nel corso degli anni il gruppo ha eseguito campagne molto generiche allo scopo di colpire più vittime possibili, per esempio pubblicizzando finti corsi online e webinar. Dall’inizio del 2025, invece, c’è stato un importante cambiamento di tattiche e il gruppo ha cominciato a realizzare attacchi altamente mirati e più difficili da contrastare.

MuddyWater

MuddyWater investe su nuovi tool e migliora la propria architettura

Tra i malware e i tool più utilizzati dal gruppo negli ultimi mesi c’è BugSleep, una backdoor custom ormai trai cavalli di battaglia di MuddyWater. Esistono diverse varianti del malware, ognuna con sempre nuovi miglioramenti e fix, a indicazione del fatto che il gruppo sta lavorando al perfezionamento del proprio arsenale.

Un’altra backdoor molto usata dal gruppo è StealthCache. Si tratta di un malware con capacità più avanzate rispetto a BugSleep e una comunicazione col server C2 significativamente più estesa. Al contrario, Phoenix è una backdoor con funzionalità molto ridotte, ma comunque ampiamente usata da MuddyWater. Il gruppo utilizza diversi altri strumenti per le proprie campagne, alcuni dei quali sono progetti open-source.

Dal punto di vista dell’infrastruttura, il gruppo può contare su una rete molto robusta a supporto degli attacchi. Il team di Group-IB riporta che MuddyWater utilizza diverse tecnologie e si affida a vari provider sia per massimizzare la flessibilità operativa che per meglio eludere i controlli. “MuddyWater ha utilizzato una vasta gamma di provider di hosting, inclusi servizi di hosting cloud e bulletproof come BlueVPS, AS-COLOCROSSING, BLNWX, SEDO, HosterDaddy, Stark Industries, DIGITALOCEAN, Strato AG, AWS, OVH SAS, Scalaxy, M247 e Clouvider Limited. La natura eterogenea dell’infrastruttura di hosting rende difficile il rilevamento e l’attribuzione, poiché non esistono modelli o preferenze distinguibili” specificano i ricercatori.

La differenziazione dei toolkit e l’uso di un’architettura robusta rendono MuddyWater una delle minacce più significative del momento. Il gruppo è attivo soprattutto nel Medio-Oriente, ma negli ultimi tempi ha intensificato le proprie attività anche in Europa e negli Stati Uniti.

“Il costante perfezionamento degli strumenti, delle infrastrutture e delle tecniche, insieme ai metodi di contro-attribuzione, indica che MuddyWater rimarrà una minaccia persistente e in grado di adattarsi, soprattutto nelle regioni e nei settori legati agli interessi strategici iraniani” sottolinea Group-IB. Per questo è indispensabile investire su sistemi di protezione e rilevamento, applicare le best practice di sicurezza e formare il personale aziendale sulle minacce odierne.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/17/muddywater-si-evolve-attacchi-piu-sofisticati-e-infrastruttura-piu-resiliente/?utm_source=rss&utm_medium=rss&utm_campaign=muddywater-si-evolve-attacchi-piu-sofisticati-e-infrastruttura-piu-resiliente


Un attacco supply chain ha compromesso oltre 40 pacchetti NPM


I ricercatori della compagnia di sicurezza Socket hanno descritto un attacco supply chain responsabile della compromissione di più di 40 pacchetti NPM. La campagna è stata individuata inizialmente da Daniel Pereira, software engineer presso Loka, per via di un aggiornamento sospetto a @ctrl/tinycolor, una libreria per la manipolazione di file JavaScript con 2.2 milioni di download settimanali.

I ricercatori spiegano che le versioni compromesse dei pacchetti “includono una funzione (NpmModule.updatePackage) che scarica un pacchetto tarball, modifica il package.json, inietta uno script locale (bundle.js), crea di nuovo il pacchetto e lo ripubblica, abilitando la troianizzazione automatica dei pacchetti in download“.

Lo script malevolo scarica ed esegue TruffleHog, un tool legittimo usato per individuare eventuali credenziali o chiavi presenti nel codice. Gli attaccanti lo utilizzano per individuare token e credenziali cloud sul dispositivo della vittima; in seguito, i dati raccolti vengono inviati ai cybercriminali tramite un webhook.

Nel dettaglio, gli attaccanti cercano variabili d’ambiente quali, tra le altre, GITHUB_TOKEN, NPM_TOKEN, AWS_ACCESS_KEY_ID e AWS_SECRET_ACCESS_KEY. Per esfiltrare i dati e mantenere la persistenza, lo script crea un workflow di GitHub Actions all’interno dei repository a cui ha accesso.

attacco NPM

I pacchetti NPM con relative versioni colpiti dall’attacco sono:

  • angulartics2@14.1.2
  • @ctrl/deluge@7.2.2
  • @ctrl/golang-template@1.4.3
  • @ctrl/magnet-link@4.0.4
  • @ctrl/ngx-codemirror@7.0.2
  • @ctrl/ngx-csv@6.0.2
  • @ctrl/ngx-emoji-mart@9.2.2
  • @ctrl/ngx-rightclick@4.0.2
  • @ctrl/qbittorrent@9.7.2
  • @ctrl/react-adsense@2.0.2
  • @ctrl/shared-torrent@6.3.2
  • @ctrl/tinycolor@4.1.1, @4.1.2
  • @ctrl/torrent-file@4.1.2
  • @ctrl/transmission@7.3.1
  • @ctrl/ts-base32@4.0.2
  • encounter-playground@0.0.5
  • json-rules-engine-simplified@0.2.4, 0.2.1
  • koa2-swagger-ui@5.11.2, 5.11.1
  • @nativescript-community/gesturehandler@2.0.35
  • @nativescript-community/sentry 4.6.43
  • @nativescript-community/text@1.6.13
  • @nativescript-community/ui-collectionview@6.0.6
  • @nativescript-community/ui-drawer@0.1.30
  • @nativescript-community/ui-image@4.5.6
  • @nativescript-community/ui-material-bottomsheet@7.2.72
  • @nativescript-community/ui-material-core@7.2.76
  • @nativescript-community/ui-material-core-tabs@7.2.76
  • ngx-color@10.0.2
  • ngx-toastr@19.0.2
  • ngx-trend@8.0.1
  • react-complaint-image@0.0.35
  • react-jsonschema-form-conditionals@0.3.21
  • react-jsonschema-form-extras@1.0.4
  • rxnt-authentication@0.0.6
  • rxnt-healthchecks-nestjs@1.0.5
  • rxnt-kue@1.0.7
  • swc-plugin-component-annotate@1.9.2
  • ts-gaussian@3.0.6

Secondo quanto riportato da The Hacker News, sono emersi anche altri pacchetti compromessi dall’attacco oltre a quelli segnalati da Socket. Gli attaccanti avrebbero sfruttato l’account di NPM “crowdstrike-publisher” per diffondere il malware in altri pacchetti.

I ricrcatori hanno confermato che la campagna è ancora in corso. Il team di Socket consiglia innanzitutto di passare a versioni non compromesse dei pacchetti finché non ci saranno patch risolutive e di ruotare i token NPM e altri segreti che potrebbero essere stati esposti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/16/un-attacco-supply-chain-ha-compromesso-oltre-40-pacchetti-npm/?utm_source=rss&utm_medium=rss&utm_campaign=un-attacco-supply-chain-ha-compromesso-oltre-40-pacchetti-npm