Cohesity Identity Resilience: da Cohesity e Semperis una soluzione per proteggere le infrastrutture di identità aziendali


A un anno dall’annuncio della partnership, Cohesity e Semperis hanno presentato Cohesity Identity Resilience, una nuova soluzione per proteggere le infrastrutture critiche di identità delle aziende.

Il prodotto si occupa di difendere queste infrastrutture, inclusi gli asset di Microsoft Active Discovery, ormai uno degli obiettivi primari per i criminali informatici vista la sua centralità nella gestione di applicazioni e dati critici. Compromettendo l’Active Directory, gli attaccanti ottengono accesso alle risorse IT e possono distribuire ransomware e altre minacce più facilmente. 

Cohesity Identity Resilience è in grado di eseguire la scansione degli ambienti Active Directory on-premises o ibridi analizzando centinaia di indicatori di esposizione, visualizzare punteggi di rischio, applicare rimedi e prioritizzare i percorsi d’attacco.
Cohesity Identity Resilience

Credits: Semperis – Cohesity

In caso di incidenti di sicurezza, il prodotto garantisce backup immutabili confunzionalità di cyber vaulting per isolare i dati memorizzati e ripristini rapidi e sicuri con tempi di inattività ridotti.

La soluzione, inoltre, offre funzionalità di forensic e incident response che ripuliscono il sistema dalle tracce lasciate dagli attaccanti per ripristinare Active Directory in un ambiente affidabile. Infine, il prodotto offre supporto forense approfondito post-attacco con valutazioni rapide e validazione dell’integrità di Active Directory prima del ripristino in produzione dei sistemi.

“La sicurezza delle identità è uno dei principali campi di battaglia degli attacchi informatici per aziende e governi. Servono soluzioni che combinino prevenzione, resilienza e ripristino senza aggiungere complessità alla strategia di cyber-resilienza già esistente” ha dichiarato Sanjay Poonen, amministratore delegato di Cohesity. “Cohesity Identity Resilience offre un approccio moderno e collaudato che aiuta le organizzazioni a proteggere le fondamenta delle proprie operazioni digitali, permettendo loro di riprendersi rapidamente anche dagli attacchi più gravi alle infrastrutture di identità e di mantenere la propria resilienza informatica. Siamo entusiasti di collaborare con Semperis in questa iniziativa“.

“Dalle conversazioni con i CISO italiani emerge un dato chiaro: l’identità non è più solo una questione IT, ma un tema da Consiglio di amministrazione. Active Directory resta il “gioiello della corona” per gli attaccanti, e troppe organizzazioni si accorgono della sua importanza solo dopo una violazione. Con Cohesity Identity Resilience, basato sulla tecnologia Semperis, offriamo alle imprese italiane la certezza che, anche di fronte a un attacco basato sull’identità, possano riprendersi rapidamente e mantenere operative le proprie attività” ha aggiunto Antonio Feninno, AVP of Sales per il Sud Europa di Semperis.

La soluzione è già disponibile per l’acquisto tramite Cohesity.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/18/cohesity-identity-resilience-da-cohesity-e-semperis-una-soluzione-per-proteggere-le-infrastrutture-di-identita-aziendali/?utm_source=rss&utm_medium=rss&utm_campaign=cohesity-identity-resilience-da-cohesity-e-semperis-una-soluzione-per-proteggere-le-infrastrutture-di-identita-aziendali


MuddyWater si evolve: attacchi più sofisticati e infrastruttura più resiliente


La minaccia di MuddyWater non si arresta, anzi: negli ultimi mesi il gruppo ha eseguito attacchi sempre più sofisticati grazie al miglioramento della propria infrastruttura e a un arricchimento dei tool di attacco.

Secondo un recente report di Group-IB, il gruppo APT iraniano sarebbe passato da campagne su larga scala ad attacchi più mirati facendo leva sullo spearphishing e sulla distribuzione di malware custom.

Attivo dal 2017, il gruppo opera seguendo gli interessi del governo dell’Iran. Gli obiettivi di MuddyWater sono solitamente realtà di settori ad alto valore, quali le telecomunicazioni, il settore energetico, quello della difesa e le entità governative.

Nel corso degli anni il gruppo ha eseguito campagne molto generiche allo scopo di colpire più vittime possibili, per esempio pubblicizzando finti corsi online e webinar. Dall’inizio del 2025, invece, c’è stato un importante cambiamento di tattiche e il gruppo ha cominciato a realizzare attacchi altamente mirati e più difficili da contrastare.

MuddyWater

MuddyWater investe su nuovi tool e migliora la propria architettura

Tra i malware e i tool più utilizzati dal gruppo negli ultimi mesi c’è BugSleep, una backdoor custom ormai trai cavalli di battaglia di MuddyWater. Esistono diverse varianti del malware, ognuna con sempre nuovi miglioramenti e fix, a indicazione del fatto che il gruppo sta lavorando al perfezionamento del proprio arsenale.

Un’altra backdoor molto usata dal gruppo è StealthCache. Si tratta di un malware con capacità più avanzate rispetto a BugSleep e una comunicazione col server C2 significativamente più estesa. Al contrario, Phoenix è una backdoor con funzionalità molto ridotte, ma comunque ampiamente usata da MuddyWater. Il gruppo utilizza diversi altri strumenti per le proprie campagne, alcuni dei quali sono progetti open-source.

Dal punto di vista dell’infrastruttura, il gruppo può contare su una rete molto robusta a supporto degli attacchi. Il team di Group-IB riporta che MuddyWater utilizza diverse tecnologie e si affida a vari provider sia per massimizzare la flessibilità operativa che per meglio eludere i controlli. “MuddyWater ha utilizzato una vasta gamma di provider di hosting, inclusi servizi di hosting cloud e bulletproof come BlueVPS, AS-COLOCROSSING, BLNWX, SEDO, HosterDaddy, Stark Industries, DIGITALOCEAN, Strato AG, AWS, OVH SAS, Scalaxy, M247 e Clouvider Limited. La natura eterogenea dell’infrastruttura di hosting rende difficile il rilevamento e l’attribuzione, poiché non esistono modelli o preferenze distinguibili” specificano i ricercatori.

La differenziazione dei toolkit e l’uso di un’architettura robusta rendono MuddyWater una delle minacce più significative del momento. Il gruppo è attivo soprattutto nel Medio-Oriente, ma negli ultimi tempi ha intensificato le proprie attività anche in Europa e negli Stati Uniti.

“Il costante perfezionamento degli strumenti, delle infrastrutture e delle tecniche, insieme ai metodi di contro-attribuzione, indica che MuddyWater rimarrà una minaccia persistente e in grado di adattarsi, soprattutto nelle regioni e nei settori legati agli interessi strategici iraniani” sottolinea Group-IB. Per questo è indispensabile investire su sistemi di protezione e rilevamento, applicare le best practice di sicurezza e formare il personale aziendale sulle minacce odierne.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/17/muddywater-si-evolve-attacchi-piu-sofisticati-e-infrastruttura-piu-resiliente/?utm_source=rss&utm_medium=rss&utm_campaign=muddywater-si-evolve-attacchi-piu-sofisticati-e-infrastruttura-piu-resiliente


Un attacco supply chain ha compromesso oltre 40 pacchetti NPM


I ricercatori della compagnia di sicurezza Socket hanno descritto un attacco supply chain responsabile della compromissione di più di 40 pacchetti NPM. La campagna è stata individuata inizialmente da Daniel Pereira, software engineer presso Loka, per via di un aggiornamento sospetto a @ctrl/tinycolor, una libreria per la manipolazione di file JavaScript con 2.2 milioni di download settimanali.

I ricercatori spiegano che le versioni compromesse dei pacchetti “includono una funzione (NpmModule.updatePackage) che scarica un pacchetto tarball, modifica il package.json, inietta uno script locale (bundle.js), crea di nuovo il pacchetto e lo ripubblica, abilitando la troianizzazione automatica dei pacchetti in download“.

Lo script malevolo scarica ed esegue TruffleHog, un tool legittimo usato per individuare eventuali credenziali o chiavi presenti nel codice. Gli attaccanti lo utilizzano per individuare token e credenziali cloud sul dispositivo della vittima; in seguito, i dati raccolti vengono inviati ai cybercriminali tramite un webhook.

Nel dettaglio, gli attaccanti cercano variabili d’ambiente quali, tra le altre, GITHUB_TOKEN, NPM_TOKEN, AWS_ACCESS_KEY_ID e AWS_SECRET_ACCESS_KEY. Per esfiltrare i dati e mantenere la persistenza, lo script crea un workflow di GitHub Actions all’interno dei repository a cui ha accesso.

attacco NPM

I pacchetti NPM con relative versioni colpiti dall’attacco sono:

  • angulartics2@14.1.2
  • @ctrl/deluge@7.2.2
  • @ctrl/golang-template@1.4.3
  • @ctrl/magnet-link@4.0.4
  • @ctrl/ngx-codemirror@7.0.2
  • @ctrl/ngx-csv@6.0.2
  • @ctrl/ngx-emoji-mart@9.2.2
  • @ctrl/ngx-rightclick@4.0.2
  • @ctrl/qbittorrent@9.7.2
  • @ctrl/react-adsense@2.0.2
  • @ctrl/shared-torrent@6.3.2
  • @ctrl/tinycolor@4.1.1, @4.1.2
  • @ctrl/torrent-file@4.1.2
  • @ctrl/transmission@7.3.1
  • @ctrl/ts-base32@4.0.2
  • encounter-playground@0.0.5
  • json-rules-engine-simplified@0.2.4, 0.2.1
  • koa2-swagger-ui@5.11.2, 5.11.1
  • @nativescript-community/gesturehandler@2.0.35
  • @nativescript-community/sentry 4.6.43
  • @nativescript-community/text@1.6.13
  • @nativescript-community/ui-collectionview@6.0.6
  • @nativescript-community/ui-drawer@0.1.30
  • @nativescript-community/ui-image@4.5.6
  • @nativescript-community/ui-material-bottomsheet@7.2.72
  • @nativescript-community/ui-material-core@7.2.76
  • @nativescript-community/ui-material-core-tabs@7.2.76
  • ngx-color@10.0.2
  • ngx-toastr@19.0.2
  • ngx-trend@8.0.1
  • react-complaint-image@0.0.35
  • react-jsonschema-form-conditionals@0.3.21
  • react-jsonschema-form-extras@1.0.4
  • rxnt-authentication@0.0.6
  • rxnt-healthchecks-nestjs@1.0.5
  • rxnt-kue@1.0.7
  • swc-plugin-component-annotate@1.9.2
  • ts-gaussian@3.0.6

Secondo quanto riportato da The Hacker News, sono emersi anche altri pacchetti compromessi dall’attacco oltre a quelli segnalati da Socket. Gli attaccanti avrebbero sfruttato l’account di NPM “crowdstrike-publisher” per diffondere il malware in altri pacchetti.

I ricrcatori hanno confermato che la campagna è ancora in corso. Il team di Socket consiglia innanzitutto di passare a versioni non compromesse dei pacchetti finché non ci saranno patch risolutive e di ruotare i token NPM e altri segreti che potrebbero essere stati esposti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/16/un-attacco-supply-chain-ha-compromesso-oltre-40-pacchetti-npm/?utm_source=rss&utm_medium=rss&utm_campaign=un-attacco-supply-chain-ha-compromesso-oltre-40-pacchetti-npm


TeamItaly, presentata la nuova squadra di giovani cyber defender


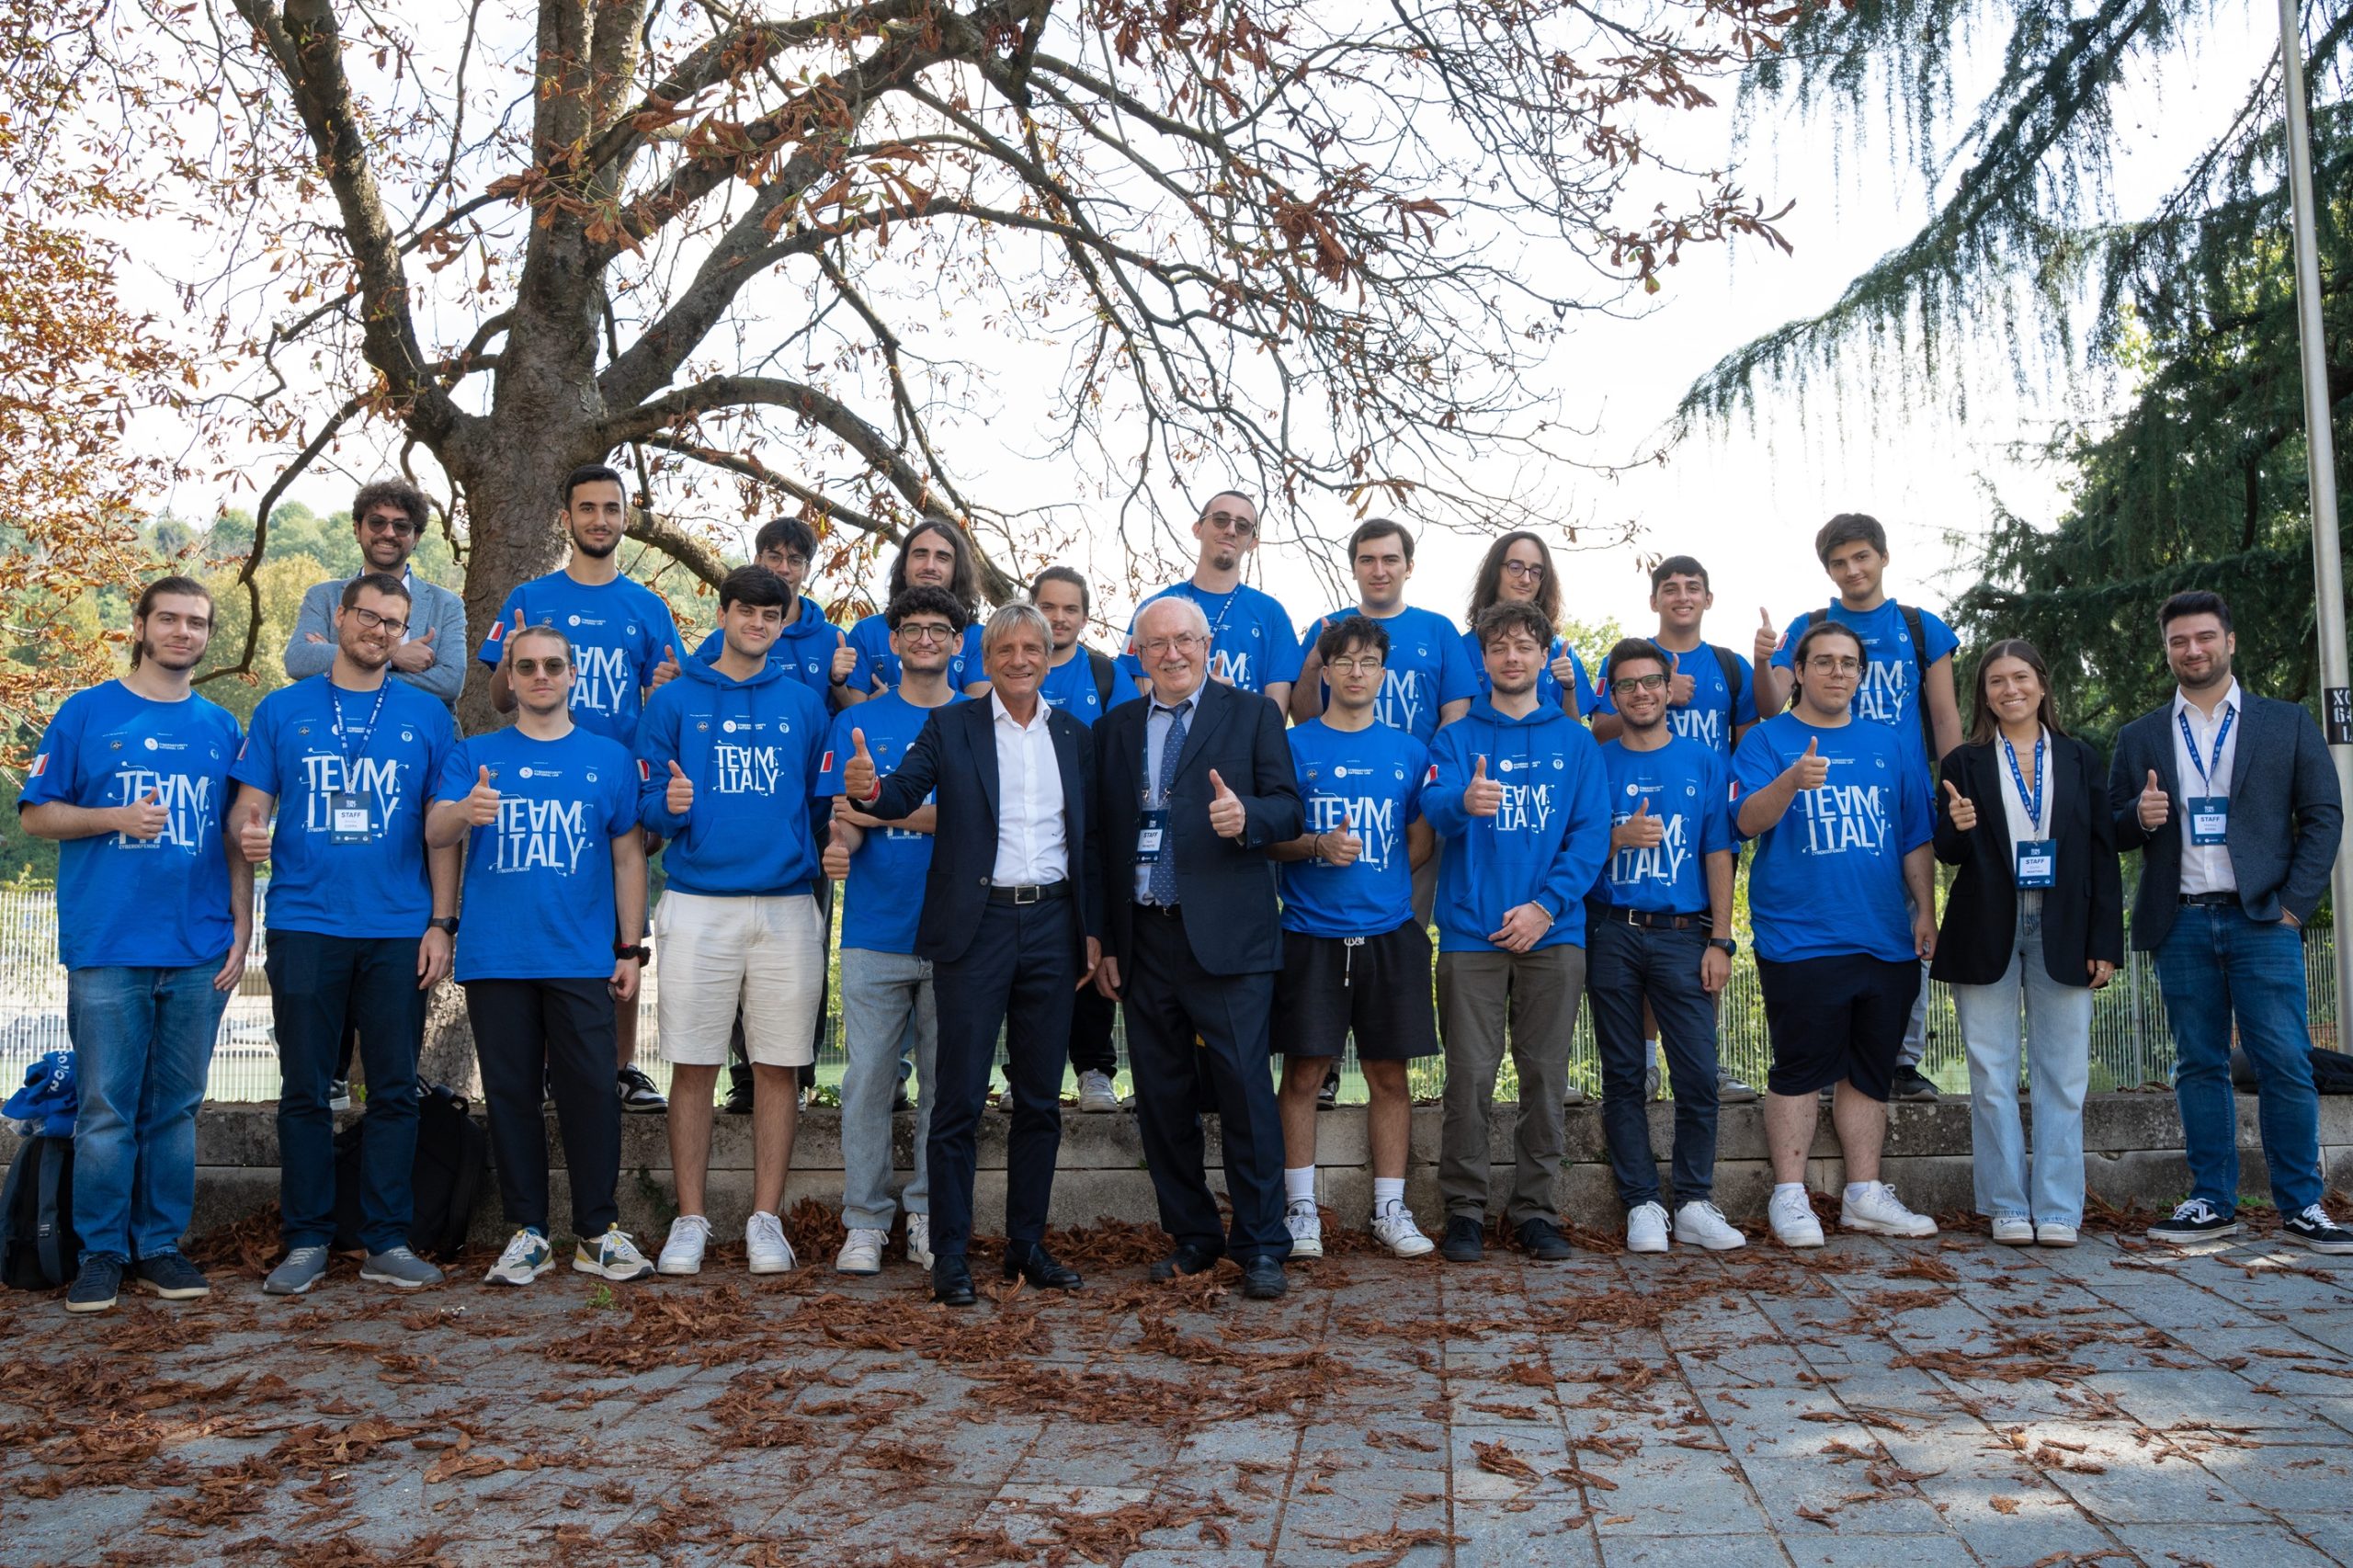
La nuova squadra italiana per le competizioni di cybersecurity è stata formata: TeamItaly è stata presentata ufficialmente oggi a Torino, presso il Campus di formazione ONU ITCILO. I giovani cyber defender sono pronti a rappresentare il Paese nelle prossime competizioni, a partire dalla ECSC – European Cybersecurity Challenge che si terrà a ottobre a Varsavia.

I venti studenti che fanno parte del team hanno partecipato alla selezione dopo aver seguito percorsi di formazione e gaming organizzati dal dal Cybersecurity National Lab del Cini (Consorzio Interuniversitario Nazionale per l’Informatica) che nel corso degli anni hanno coinvolto migliaia di studenti e studentesse.

“Big Game, il percorso gratuito del Cybersecurity National Lab per studenti delle scuole superiori e università, sostenuto dall’ACN, rappresenta un investimento strategico per l’Italia” ha commentato Paolo Prinetto, referente scientifico delle attività di formazione e addestramento del Cybersecurity National Lab. “Mira a creare un ecosistema della cybersicurezza, proteggendo settori fondamentali come sanità, trasporti e PMI. I talenti del TeamItaly sono considerati una risorsa preziosa, con la responsabilità di difendere le infrastrutture del Paese“.

TeamItaly

Dieci i giovani titolari della squadra: Salvatore Abello (Università degli Studi di Bari Aldo Moro, classe 2005), Donato Barone (Sapienza Università di Roma, classe 2006), Roberto Bertolini (Politecnico di Milano, classe 2002), Carlo Collodel (ETH Zurigo, classe 2004), Jacopo Di Pumpo (ITSOS Marie Curie Cernusco sul Naviglio (MI), classe 2007), Lorenzo Leonardini (Università degli Studi di Pisa, classe 2001), Leonardo Mattei (LSA Labriola Roma, classe 2007), Marco Meinardi (Politecnico di Milano, classe 2001), Manuele Pandolfi (IIS B. Pascal Roma, classe 2007) e Gennaro Pierro (ETH Zurigo, classe 2003).

Insieme a loro, altri dieci membri di TeamItaly: Alan Davide Bovo (IS Pascal Comandini Cesena (FC)), Francesco Di Gregorio (IIS G. Ferraris Molfetta (BA)), Simone Di Maria (Università di Verona), Alessio Ghidini (Università degli Studi di Padova), Luigi Loffredo (Università di Napoli Federico II), Alessandro Mizzaro (Università degli Studi di Trento), Gabriel Prostitis (Politecnico di Milano), Lorenzo Siriu (Università degli Studi di Cagliari), Samuel Siviero (IIS Leonardo da Vinci Carate Brianza (MB)) e Alessandro Zanier (Università degli Studi di Padova).

I nuovi cyber defender sono pronti ad affrontare la loro prima sfida durante l’ECSC, previsto dal 6 al 9 ottobre a Varsavia. Durante l’evento, centinaia di giovani provenienti da 36 nazioni si sfideranno sul campo della cybersecurity. Il team parteciperà poi ad altre competizioni internazionali di rilievo quali “Compete with Team Europe” e  FAUST CTF 2025.

vulnerabilità critiche

Pixabay

“La competizione ha raggiunto livelli molto elevati e la squadra, composta da senior con eccellenze internazionali e junior già vincitori di importanti competizioni come le International Cybersecurity Olympiad di Singapore, esprime un grande valore” hanno commentato Giulia Martino e Matteo Rossi, i due technical manager della squadra.

“Formare le nuove generazioni di cyber-defender è una delle priorità strategiche per il sistema Paese” ha aggiunto Marco Porcedda, assessore alla sicurezza e Cybersecurity di Torino . “La rivoluzione digitale sta trasformando economia, lavoro e relazioni globali, e chi non saprà “intercettare questa rivoluzione” investendo in conoscenza e talenti resterà vulnerabile, dalle PMI alle multinazionali fino alla pubblica amministrazione. In questo quadro, il coinvolgimento dei giovani è cruciale, come dimostrano le iniziative del CINI – Cybersecurity National Lab – e Torino si sta affermando sempre di più come un polo centrale per la cybersicurezza e la difesa cibernetica in Italia“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/15/teamitaly-presentata-la-nuova-squadra-di-giovani-cyber-defender/?utm_source=rss&utm_medium=rss&utm_campaign=teamitaly-presentata-la-nuova-squadra-di-giovani-cyber-defender


CERT-AGID 6-12 settembre: i ransomware mostrano una nuova tattica di ingegneria sociale


La scorsa settimana il CERT-AGID ha identificato e analizzato 75 campagne malevole nell’ambito italiano: 41 hanno preso di mira obiettivi nazionali, mentre 34 erano di carattere generico ma hanno comunque interessato il nostro Paese.

Agli enti accreditati ha messo a disposizione i 1.235 indicatori di compromissione (IoC) individuati.

I temi della settimana

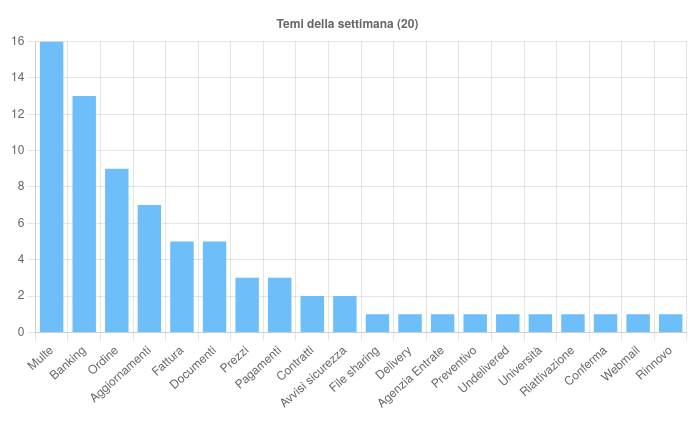
Questa settimana i temi sfruttati per veicolare le campagne malevole in Italia sono stati venti.

In primo piano si sono viste le “Multe”: svariate campagne italiane, tutte via email, hanno abusato del brand PagoPA, con un caso che ha simulato comunicazioni del Ministero dell’Interno.

I messaggi hanno riprodotto false notifiche di sanzioni o avvisi di pagamento con l’obiettivo di sottrarre i dati delle carte; in un caso il link alla pagina malevola è stato inserito dentro un allegato PDF invece che nel corpo dell’email.

Pagamenti e banche nel mirino: phishing su PagoPA e ING, nove famiglie di malware e prevalenza di RAR/ZIP; colpite università e servizi INPS.

Sul fronte “Banking” si sono contate dodici campagne di phishing italiane, sempre via email, che hanno preso di mira ING, Intesa Sanpaolo, BPM, Fineco e, in un caso, anche PayPal.

Il tema “Ordine” è stato usato in nove campagne complessive, di cui sette generiche e due italiane: le prime hanno diffuso diversi malware, tra cui Formbook, AgentTesla, DarkCloud e Remcos, spesso attraverso archivi compressi contenenti eseguibili malevoli; le due campagne italiane hanno distribuito VipKeylogger e Remcos.

Gli “Aggiornamenti” sono comparsi in sei campagne, cinque generiche e una italiana. Nelle campagne generiche è stato diffuso principalmente il malware Lumma Stealer, veicolato tramite archivi ZIP con eseguibili malevoli, mentre la campagna italiana ha puntato su un phishing ai danni degli utenti Microsoft Outlook.

Il tema “Documenti” è stato sfruttato in cinque campagne, quattro generiche e una italiana: le generiche hanno diffuso AgentTesla, Remcos e Guloader, oltre a un’ulteriore campagna di phishing contro HSBC.

Quella italiana ha invece sfruttato il nome di INPS con finalità di phishing, confermando la frequenza con cui questo tema viene usato per frodi online. Il resto dei temi ha sostenuto ulteriori campagne di malware e

Tra gli eventi più rilevanti, sono emerse campagne di phishing mirate contro personale e studenti di diversi atenei italiani, tra cui l’Università Politecnica delle Marche, l’Università di Verona, l’Università di Bari e l’Università di Chieti-Pescara.

Le operazioni, tutte correlate tra loro, hanno replicato graficamente i portali di accesso alle aree riservate per sottrarre credenziali istituzionali.

Guardando ai ransomware, invece, si è osservata una nuova tattica di ingegneria sociale. Il gruppo LunaLock ha dapprima rivendicato il furto e la cifratura dei dati di una piattaforma per artisti freelance.

Successivamente, oltre alla consueta minaccia di pubblicazione dei materiali sottratti, ha avvertito che in caso di mancato pagamento avrebbe consegnato le opere d’arte alle aziende di intelligenza artificiale per l’addestramento dei modelli.

Fonte: CERT-AGID

È stata inoltre rilevata una nuova campagna di phishing ai danni di INPS che ha sfruttato, con modalità simili a una precedente offensiva contro l’Agenzia delle Entrate, il brand del servizio di file sharing WeTransfer.

Gli attori hanno inviato email che simulavano notifiche di WeTransfer facendo apparire le comunicazioni come provenienti da un dominio istituzionale (pec.inps.it) per aumentarne la credibilità e indurre le vittime a scaricare presunti documenti previdenziali urgenti.

Il link malevolo ha reindirizzato dapprima a una finta pagina di WeTransfer e poi a una falsa pagina di accesso di Aruba, con l’obiettivo di sottrarre credenziali email.

Malware della settimana

Nel corso della settimana sono state individuate nove famiglie di malware che hanno interessato l’Italia.

FormBook ha riguardato sei campagne generiche a tema “Prezzi”, “Ordine”, “Contratti” e “Fattura”, veicolate via email con allegati RAR, TAR e Z. Remcos è comparso in una campagna italiana a tema “Ordine” e in cinque campagne generiche legate a “Ordine”, “Prezzi”, “Contratti” e “Documenti”, distribuite con email contenenti ZIP, RAR e TAR.

AgentTesla è stato rilevato in cinque campagne generiche che hanno sfruttato i temi “Pagamenti”, “Ordine”, “Documenti” e “Aggiornamenti”, con allegati GZ, LZH, Z e TAR.

Lumma ha sostenuto quattro campagne generiche tutte legate al tema “Aggiornamenti”, recapitate con allegati ZIP.

Fonte: CERT-AGID

VipKeylogger è emerso in una campagna italiana “Ordine” e in tre campagne generiche “Ordine” e “Fattura”, distribuite tramite email con allegati RAR e ZIP. XWorm è stato osservato in tre campagne generiche a tema “Fattura”, “Pagamenti” e “Preventivo”, inviate con allegati XLAM, talvolta racchiusi in archivi ZIP.

Copybara è stato diffuso in una campagna italiana a tema “Banking” tramite SMS che rimandavano al download di un APK malevolo. DarkCloud è comparso in una campagna generica “Ordine” distribuita con archivio 7Z.

Infine, Guloader è stato impiegato in una campagna generica “Documenti” recapitata con allegati HTML e MSI.

Phishing della settimana

In totale sono stati coinvolti diciannove brand nelle campagne di phishing della settimana, con una concentrazione particolare sui temi PagoPA e ING, che hanno registrato il maggior numero di tentativi fraudolenti.

Formati e canali di diffusione

Sul fronte dei vettori tecnici, è emersa la solita  prevalenza degli archivi compressi.

A fronte di tredici tipologie di file impiegate, il formato più utilizzato è stato il RAR con 10 campagne complessive, seguito dallo ZIP con 7 episodi, mentre XLAM e TAR sono comparsi 3 volte ciascuno.

Fonte: CERT-AGID

Più sporadico l’uso di altri formati, tra cui G, Z e PDF (2 volte ciascuno), e con un solo riscontro per APK, LZH, SHTML, 7Z, MSI e HTML.

Quanto ai canali di diffusione, le email hanno continuato a rappresentare il veicolo esclusivo scelto dai criminali informatici, risultando responsabili di tutte le 75 campagne registrate dal CERT-AGID.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/15/cert-agid-6-12-settembre-i-ransomware-mostrano-una-nuova-tattica-di-ingegneria-sociale/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-6-12-settembre-i-ransomware-mostrano-una-nuova-tattica-di-ingegneria-sociale


L’IA diventa arma e vittima per il cybercrimine: il report di Crowdstrike


L’intelligenza artificiale diventa non solo un’arma per il cybercrimine, ma anche un allettante obiettivo: secondo il Threat Hunting Report di Crowdstrike, gli attaccanti stanno usando l’IA, in particolare la GenAI, per accelerare le operazioni, e al contempo stanno prendendo sempre più di mira gli agenti di IA autonomi delle aziende.

L’IA viene usata per automatizzare ogni fase degli attacchi, come nel caso delle campagne di Famous Chollima, gruppo legato alla Corea del Nord. I cyberattaccanti hanno usato la GenAI per creare curriculum falsi, condurre finti colloqui tramite deepfake ed eseguire compiti tecnici sotto false identità.

Altri esempi significativi sono quelli di Ember Bear, gruppo di matrice russa che ha fatto ampio uso dell’IA generativa per diffondere i propri ideali, e di Charming Kitten, gruppo legato all’Iran che ha sfruttato gli LLM per creare campagne di phishing efficaci contro entità statunitensi ed europee.

IA Crowdstrike

L’intelligenza artificiale viene usata anche per generare script e malware, soprattutto da attaccanti con un basso livello tecnico, in quanto riescono ad automatizzare compiti che prima richiedevano competenze specifiche. Tra i gruppi più attivi in questo senso troviamo Funklocker e SparkCat.

Secondo il report di Crowdstrike, l’IA è diventata anche la nuova superficie d’attacco, in particolare l’IA agentica: diversi cybercriminali hanno sfruttato le vulnerabilità presenti negli strumenti usati per costruire gli agenti autonomi per ottenere accesso senza autenticazione, stabilire persistenza, sottrarre credenziali e diffondere malware.

“L’era dell’AI ha ridefinito il modo in cui le aziende operano e il modo in cui gli avversari attaccano. Stiamo vedendo i criminali usare l’AI generativa per ampliare le attività di social engineering, accelerare le operazioni e abbassare la barriera d’ingresso per le intrusioni manuali” ha affermato Adam Meyers, head of counter adversary operations, CrowdStrike. “Allo stesso tempo, gli avversari stanno prendendo di mira proprio i sistemi di AI che le aziende stanno implementando. Ogni agente AI è un’identità sovrumana: autonoma, veloce e profondamente integrata, che li rende obiettivi di alto valore. Gli avversari trattano questi agenti come fossero infrastrutture, attaccandoli allo stesso modo in cui prendono di mira le piattaforme SaaS, le console cloud e gli account privilegiati. Proteggere la stessa AI che alimenta il business è il nuovo terreno su cui si sta evolvendo la guerra cibernetica oggi“.

Dal report è emerso inoltre che Scattered Spider ha incrementato i suoi attacchi cross-domain basati sull’identità, diventando più aggressivo e veloce. Scattered Spider ha usato il vishing per attaccare gli ambienti SaaS e cloud e diffondere ransomware.

Infine, i cyberattaccanti legati alla Cina hanno fatto registrare un aumento significativo di attacchi al cloud: le intrusioni di matrice cinese sono incrementate del 136% rispetto al precedente report.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/12/l-ia-diventa-arma-e-vittima-per-il-cybercrimine-il-report-di-crowdstrike/?utm_source=rss&utm_medium=rss&utm_campaign=l-ia-diventa-arma-e-vittima-per-il-cybercrimine-il-report-di-crowdstrike


Report Acronis: il ransomware rimane la minaccia principale grazie a phishing basato su IA


Il ransomware continua a dilagare e rimane la minaccia principale per le aziende di medie e grandi dimensioni, soprattutto grazie al phishing e al social engineering basati su IA: a dirlo è l’Acronis Cyberthreats Report H1 2025, analisi sui principali vettori di attacco, gruppi cybercriminali più attivi e settori più colpiti della prima metà del 2025.

Il report di Acronis evidenzia che il numero di vittime dei ransomware è aumentato del 70% nel primo semestre dell’anno rispetto allo stesso periodo del 2024.

Acronis ransomware

Tra i gruppi più attivi figurano Cl0p, Akira e Qin, ma anche gruppi minori si stanno facendo strada nel panorama delle minacce grazie a un uso più diffuso dell’IA. L’utilizzo di tecnologie deepfake e automazioni consente ai cybercriminali di impersonare in maniera convincente le figure chiavi aziendali e velocizzare le campagne di phishing. Questo cambiamento si riflette nei dati presentati da Acronis: gli attacchi di social engineering sono passati dal 20% al 25,6% tra gennaio e maggio 2025 rispetto allo stesso periodo del 2024.

“Sebbene la diffusione del ransomware rimanga l’obiettivo finale dei criminali, le modalità con cui vi arrivano stanno cambiando. Oggi anche gli attaccanti meno esperti possono accedere a funzionalità AI avanzate, generare attacchi di social engineering e automatizzare le proprie attività con uno sforzo minimo” ha affermato Gerald Beuchelt, CISO di Acronis. “Il risultato è che MSP, produttori, ISP e altri operatori sono costantemente esposti ad attacchi sempre più sofisticati, come i deepfake evoluti, e basta un solo errore per compromettere le prospettive future delle aziende. Per affrontare questo scenario ed evitare le pesanti conseguenze di un attacco ransomware, è fondamentale adottare una strategia di cyber protection olistica che integri funzionalità avanzate di rilevamento, risposta e ripristino“.

Anche il phishing è legato a numeri significativi: stando al report, rappresenta il 25% di tutti gli attacchi registrati e ben il 52% di quelli contro gli MSP, registrando un aumento del 22% rispetto al 1° settembre 2024.

Riguardo i settori, il più colpito risulta essere il manifatturiero con il 15% di tutti i casi registrati nel primo semestre dell’anno, seguito dal retail, dal food&beverages e da telecomunicazioni&media.

Guardando infine ai Paesi più colpiti da malware, l’India risulta essere al primo posto, seguita da Brasile e Spagna. Per quanto riguarda l’Italia, il nostro Paese è rimasto in cima alla classifica, alternandosi tra il quinto e sesto posto nel corso degli ultimi mesi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/11/report-acronis-il-ransomware-rimane-la-minaccia-principale-grazie-a-phishing-basato-su-ia/?utm_source=rss&utm_medium=rss&utm_campaign=report-acronis-il-ransomware-rimane-la-minaccia-principale-grazie-a-phishing-basato-su-ia


Google e la privacy: sanzione multimilionaria per informazioni fuorvianti


Google dovrà pagare una multa salata da 425 milioni per informazioni vaghe e fuorvianti sulle proprie politiche di privacy: lo ha deciso la Corte distrettuale del distretto settentrionale della California, come riporta Malware Bytes.

Il caso è iniziato nel 2020 quando Anibal Rodriguez, un utente della compagnia, aveva intentato una causa contro il gigante tech accusandolo di aver confuso volontariamente gli utenti con le impostazioni “Attività web e app”. L’azione legale è diventata in seguito una class action.

Idealmente modificando queste impostazioni Google permetteva agli utenti di preservare la propria privacy disabilitando la raccolta di informazioni; in realtà, la compagnia non smetteva di raccogliere i dati, ma si limitava ad anonimizzarli. 

google privacy

Nel dettaglio, queste informazioni venivano raccolte tramite Firebase, un database per il monitoraggio delle attività che opera in maniera indipendente da “Attività web e app”. I dati venivano raccolti da applicazioni quali Uber, Shazam, Duolingo, Instagram e molte altre, con 98 milioni di utenti ignari di questa operazione.

I legali di Google si sono opposti all’accusa chiarendo che, modificando le impostazioni di privacy, viene mostrato all’utente un popup di conferma dal quale è possibile navigare su un dettaglio dei dati raccolti, e che quindi l’operato dell’azienda è trasparente.

I giudici, però, non hanno condiviso questa visione e hanno sottolineato che la compagnia dovrebbe essere più chiara nelle comunicazioni, soprattutto considerando che gli utenti spesso sono “superficiali” non dei lettori attenti; un dettaglio che, per quanto possa far sorridere, evidentemente ha avuto un certo peso nella decisione finale.

“Questa decisione fraintende il modo in cui funzionano i nostri prodotti” ha affermato Jose Castaneda, Policy Communication Manager presso Google. “I nostri tool per la privacy danno alle persone il controllo sui loro dati, e quando disabilitano la personalizzazione, noi rispettiamo quella scelta“.

In merito al caso, il giudice Richard Seeborg ha affermato che “Le comunicazioni interne di Google indicano che la compagnia sapeva di essere ‘intenzionalmente vaga’ sulla distinzione tecnica tra i dati raccolti da un account Google e quelli ottenuti al di fuori di esso perché la verità ‘sarebbe potuta sembrare allarmante per gli utenti’“.

Google ha comunicato l’intenzione di fare ricorso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/10/google-e-la-privacy-sanzione-multimilionaria-per-informazioni-fuorvianti/?utm_source=rss&utm_medium=rss&utm_campaign=google-e-la-privacy-sanzione-multimilionaria-per-informazioni-fuorvianti


GPUGate, una nuova tecnica che sfrutta Google Ads e GitHub per distribuire malware


I ricercatori di Arctic Wolf hanno scoperto GPUGate, una nuova tecnica di attacco che sfrutta la struttura dei repository GitHub e gli annunci su Google Ads per distribuire malware.

La catena d’attacco inizia proprio con banner Google Ads creati ad hoc, in modo che compaiano in cima alla lista dei risultati di ricerca. Cercando per esempio “GitHub Desktop”, l’annuncio malevolo veniva presentato come primo risultato e gli utenti non si pongono il problema se sia legittimo o meno.

Cliccando sull’annuncio la vittima viene fatta navigare su uno specifico commit GitHub di un repository legittimo in cui il README è stato modificato e include link malevoli per il download di software. “Integrando l’hash del commit nell’URL stesso della pagina, un attaccante può mostrare una pagina che è identica a quella originale, ma contiene le sue modifiche” spiegano i ricercatori. I link di download contenuti nel README scaricano un eseguibile malevolo che contiene il payload del malware e lo installa.

GPUGate

Oltre alle tecniche di attacco utilizzate, anche il malware è molto particolare: si tratta di un installer Microsoft (MSI) in grado di evadere la maggior parte delle sandbox di sicurezza; inoltre, GPUGate utilizza una routine di decrittografia basata su GPU per mantenere il payload crittografato, anche sui sistemi che non hanno una GPU reale.

GPUGate esegue uno script PowerShell anche per eludere i controlli di sicurezza e continuare a eseguire in background, assegnandosi i privilegi più elevati sul sistema. La capacità di persistere sul sistema consente inoltre al malware di “sopravvivere” a eventuali riavvii.

Gli impatti di GPUGate

Secondo il team di Arctic Wolf, l’obiettivo dei cyberattaccanti è ottenere l’accesso ai sistemi aziendali per poi sottrarre credenziali, informazioni sensibili ed eventualmente distribuire ransomware. I privilegi di amministratore consentono al malware non solo di terminare i processi di sicurezza, ma anche di disabilitare meccanismi di ripristino e cancellare file di backup, rendendo l’esecuzione di ransomware ancora più distruttiva.

Le tecniche usate nella campagna garantiscono un’esecuzione del malware “esclusiva”, solo su macchine accuratamente selezionate. “Un approccio così selettivo e accurato garantisce che solo le vittime più “interessanti” vengano infettate, mentre i ricercatori di sicurezza e persino molti prodotti di sicurezza informatica potrebbero inizialmente fallire nella loro analisi” spiegano i ricercatori.

Gli attacchi hanno preso di mira realtà del settore IT dell’Europa occidentale. A giudicare dai commenti presenti nel codice dello script Powershell, il gruppo sarebbe di origine russa. La campagna, scoperta lo scorso 19 agosto, è ancora attiva.

Oltre a utilizzare sistemi di sicurezza avanzati, i ricercatori consigliano di disabilitare l’esecuzione di script PowerShell se non strettamente necessaria e ricordano di scaricare software soltanto dal sito ufficiale del produttore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/09/gpugate-una-nuova-tecnica-che-sfrutta-google-ads-e-github-per-distribuire-malware/?utm_source=rss&utm_medium=rss&utm_campaign=gpugate-una-nuova-tecnica-che-sfrutta-google-ads-e-github-per-distribuire-malware


Una vulnerabilità critica di SAP S/4HANA è stata sfruttata dai cybecriminali


I ricercatori di Security Bridge hanno scoperto che una vulnerabilità critica di SAP S/4HANA è stata sfruttata dagli attaccanti. Il bug, identificato come CVE-2025-42957, era stato reso noto e risolto da SAP nel Security Patch Day di agosto.

La vulnerabilità, con punteggio di criticità di 9.9, è un bug di code injection che consente anche a un utente con privilegi ridotti di prendere il controllo dell’intero sistema e di tutti i dati presenti.

Un cybercriminale sarebbe quindi in grado di cancellare e inserire dati direttamente nel database SAP, creare nuovi utenti con privilegi SAP_ALL, ottenere gli hash delle password e modificare i processi di business, iniettando codice a ogni livello applicativo. La vulnerabilità colpisce tutte le release di SAP S/4HANA, sia su cloud che on-premise.

vulnerabilità SAP

I ricercatori di Security Bridge hanno pubblicato il loro exploit e hanno comunicato che c’è stato almeno un caso in cui un attaccante ha sfruttato il bug. Al momento non è stato segnalato un uso diffuso della vulnerabilità.

Inoltre, non solo i cybercriminali sono già in grado di sfruttare la vulnerabilità, ma “effettuare il reverse engineering della patch per creare un exploit è relativamente facile per SAP ABAP, visto che il codice di ABAP è visibile a tutti” hanno spiegato i ricercatori.

Oltre a poter modificare i dati e i processi di business ed entrare in possesso di informazioni sensibili, prendendo il controllo completo del sistema i cybercriminali sono anche in grado di distribuire ransomware e malware, con impatti gravissimi sull’operatività aziendale.

Il bug era stato scoperto proprio dal team di Security Bridge lo scorso giugno. La compagnia aveva contattato immediatamente SAP per condividere le informazioni sulla vulnerabilità e analizzarla. Il fix è stato rilasciato l’11 agosto, circa sei settimane dopo la scoperta.

L’indicazione è ovviamente quella di applicare la patch risolutiva pubblicata da SAP il prima possibile. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/08/una-vulnerabilita-critica-di-sap-s-4hana-e-stata-sfruttata-dai-cybecriminali/?utm_source=rss&utm_medium=rss&utm_campaign=una-vulnerabilita-critica-di-sap-s-4hana-e-stata-sfruttata-dai-cybecriminali