Prompt injection nelle immagini: l’image scaling trasforma un JPEG in un esfiltratore


Un’immagine apparentemente innocua, inviata a un assistente AI multimodale, e senza nessun clic da parte dell’utente inizia l’esfiltrazione dei dati. È lo scenario dimostrato da un gruppo di ricercatori di Trail of Bits che ha sfruttato una debolezza tutt’altro che marginale: molte piattaforme AI, prima di passare un’immagine al modello, la ridimensionano. Durante il downscaling emergono porzioni del contenuto che a piena risoluzione non sono visibili all’occhio umano, ma che il modello è perfettamente in grado di leggere come testo o istruzioni. Dentro quella “zona grigia” prende forma una prompt injection multimodale che guida l’agente a compiere azioni non autorizzate, fino a spedire all’esterno informazioni private dell’utente.
Dove funziona l’attacco e perché è subdolo

I test mostrano impatti su implementazioni reali, inclusi Gemini CLI, Vertex AI Studio, interfacce web e API di Gemini, Google Assistant su Android e piattaforme come Genspark. Il denominatore comune non è il modello in sé, ma la catena che prepara l’input: l’immagine viene ridotta di dimensioni per motivi di prestazioni o compatibilità e il risultato consegnato al modello non corrisponde a ciò che l’utente ha visto nel proprio client. Questo scollamento percettivo consente di nascondere una istruzione malevola nel file sorgente che, una volta rimpicciolito, diventa leggibile dall’OCR o dal parser visivo del modello. L’utente è convinto di aver inviato un’immagine pulita; il modello in realtà “vede” un contenuto trasformato, che contiene un prompt strutturato per pilotarne il comportamento.

La catena di esfiltrazione su Gemini CLI con MCP Zapier

Il caso più eclatante riguarda Gemini CLI configurato con un server MCP di Zapier settato in modalità permissiva. La presenza di trust=true nel file di configurazione implica che le chiamate agli strumenti siano pre-approvate e non richiedano conferma esplicita. In questo contesto l’immagine truccata funziona da miccia: una volta ridimensionata e interpretata dal modello, il prompt nascosto chiede all’agente di utilizzare le integrazioni MCP, ad esempio per interrogare Google Calendar e inviare eventi e dettagli a un indirizzo controllato dall’attaccante. L’intera sequenza avviene dietro le quinte, senza anteprima dell’input effettivo e senza segnali di allarme per l’utente.

Dalle visioni classiche al multimodale: perché lo scaling è una superficie d’attacco

Gli attacchi di image scaling hanno un passato che affonda nel mondo della computer vision classica, dove i modelli imponevano dimensioni fisse e il pre-processing includeva riduzioni aggressive. Oggi i modelli multimodali sono più flessibili, ma le infrastrutture che li circondano continuano spesso a ridimensionare gli input. Questo riapre la porta a un vettore che sfrutta le proprietà dei filtri di ricampionamento. Quando si passa da un’immagine grande a una più piccola, gli algoritmi fondono più pixel in uno solo. Se i pattern ad alta frequenza non sono filtrati in modo adeguato, si produce aliasing: l’informazione originale si “ricostruisce” in modo ambiguo e può far emergere linee e caratteri che non erano percepibili a piena risoluzione. È il cuore della teoria di Nyquist–Shannon applicata in modo adversarial: manipolando i pixel sorgente si induce il downscaler a generare un messaggio mirato nella versione ridotta.
Non tutti i downscaler si comportano allo stesso modo. I ricercatori hanno messo a punto una metodologia per identificare l’algoritmo di ridimensionamento utilizzato dai vari sistemi. Tra i più diffusi compaiono nearest neighbor, bilinear e bicubic, ma le differenze non si fermano al nome: librerie come Pillow, PyTorch, OpenCV o TensorFlow implementano varianti con anti-aliasing, allineamento e kernel differenti. Attraverso una batteria di immagini di test – scacchiere, cerchi concentrici, bande verticali e orizzontali, pattern Moiré, spigoli inclinati – è possibile osservare artefatti di ringing, blur, gestione dei bordi e incoerenze cromatiche, sufficienti a riconoscere la pipeline e scegliere il crafting più efficace.

Nel caso del bicubico il team spiega come sfruttare la dipendenza del pixel di output dai sedici vicini (4×4) e dai relativi pesi, individuando i pixel a massima importanza. Regolando in modo millimetrico la luminanza dei punti in aree scure e utilizzando un’ottimizzazione ai minimi quadrati, la versione ridotta dell’immagine tende verso uno sfondo di un colore specifico con testo ad alto contrasto che il modello interpreta senza difficoltà. Il messaggio non è percepibile a occhio nella sorgente ad alta risoluzione, ma diventa leggibile dopo il downscaling.

Anamorpher: l’officina open source per attacchi su misura

Per industrializzare l’approccio i ricercatori presentano Anamorpher, uno strumento open source pensato per generare e visualizzare immagini adversarial compatibili con i principali metodi di downscaling. L’interfaccia consente di selezionare l’algoritmo, pilotare i parametri e iterare fino a ottenere un payload stabile, mentre un backend modulare permette di sperimentare con varianti personalizzate del filtro di riduzione. L’obiettivo non è soltanto la dimostrazione accademica, ma la riproducibilità del fenomeno in condizioni vicine alla produzione, dove dettagli implementativi fanno la differenza tra un attacco che funziona e uno che fallisce.

Implicazioni per gli agenti e per la sicurezza by design
Il caso Gemini CLI con MCP evidenzia un problema più ampio: gli agenti con tool integrati spesso ereditano impostazioni permissive, allowlist troppo generose o meccanismi di conferma disattivati in nome dell’usabilità. La prompt injection, soprattutto quando innestata in un canale multimodale come l’immagine, sfrutta queste scelte per trasformare la generazione di testo in esecuzione di azioni con impatto reale, dall’esfiltrazione di dati fino al movimento laterale tra servizi connessi. La storia recente dei tool di coding agentico lo conferma: anche in ambienti sand-boxed sono emersi abusi legati a azioni non supervisionate, configurazioni errate e scarsa separazione dei domini.
Purtroppo, la mitigazione parte da un presupposto semplice: non affidarsi all’algoritmo “meno vulnerabile”. Ogni pipeline di downscaling espone margini di manipolazione e i dettagli di implementazione cambiano rapidamente. La prima linea di difesa è evitare il ridimensionamento quando possibile, imponendo limiti di upload sul client. Se una trasformazione è necessaria, l’utente deve vedere sempre l’input effettivo che il modello riceverà, anche su CLI e API, così da eliminare l’asimmetria percettiva. La seconda linea è l’hardening degli agenti: nessun input, incluso il testo dentro un’immagine, dovrebbe poter innescare chiamate a strumenti sensibili senza conferma esplicita dell’utente. La configurazione predefinita deve privilegiare la sicurezza, con permessi minimi, domini strettamente allowlistati, registri d’azione verificabili e revoche rapide dei token. In contesti enterprise è sensato aggiungere filtri di sanitizzazione lato server, conversioni a formati neutri che rimuovano componenti ad alta frequenza, OCR con policy che declassano o etichettano il testo estratto da immagini non affidabili e controlli specifici quando il modello sta per utilizzare un tool “ad alto impatto”.

Prospettive: mobile, edge e nuove superfici d’attacco
La vulnerabilità diventa ancora più interessante su dispositivi mobili ed edge, dove i framework impongono più spesso dimensioni fisse e metodi di riduzione meno sofisticati. In parallelo si aprono piste di ricerca sulla prompt injection semantica, su catene che combinano riduzione e upscaling con effetti collaterali come dithering e quantizzazione, e su poliglotte visive progettate per eludere pipeline difensive eterogenee. La lezione principale, tuttavia, è già chiara: ogni volta che tra l’input dell’utente e l’input del modello si inserisce una trasformazione opaca, nasce una superficie d’attacco che gli avversari possono plasmare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/22/prompt-injection-nelle-immagini-limage-scaling-trasforma-un-jpeg-in-un-esfiltratore/?utm_source=rss&utm_medium=rss&utm_campaign=prompt-injection-nelle-immagini-limage-scaling-trasforma-un-jpeg-in-un-esfiltratore



Static Tundra sfrutta una vecchia vulnerabilità Cisco per spionaggio


Un gruppo di cyber spionaggio legato ai servizi segreti russi sta sfruttando una falla di sicurezza risalente a sette anni fa nei software Cisco IOS e IOS XE. L’allarme arriva da Cisco Talos che ha osservato attività riconducibili a Static Tundra, un gruppo collegato all’FSB e operativo da oltre un decennio impegnato nella raccolta di intelligence a lungo termine.

Secondo i ricercatori, il gruppo prende di mira settori sensibili come telecomunicazioni, università e manifatturiero, con attacchi documentati in Nord America, Europa, Asia e Africa. Negli ultimi anni le attività si sono concentrate soprattutto contro l’Ucraina e i suoi alleati, in parallelo al conflitto avviato nel 2022.

Una vulnerabilità critica mai scomparsa

Il punto d’ingresso sfruttato dagli attaccanti è la CVE-2018-0171, una vulnerabilità critica (CVSS 9.8) nel protocollo Smart Install che può consentire a un aggressore remoto e non autenticato di provocare denial of service o eseguire codice arbitrario. Nonostante la patch sia disponibile dal 2018, molti dispositivi vulnerabili restano esposti, in particolare quelli obsoleti o non più supportati.

Lo stesso difetto era stato già sfruttato in passato da altri gruppi di hacker di stato: tra questi il gruppo cinese Salt Typhoon, che nel 2024 lo aveva utilizzato contro provider statunitensi.

Il Federal Bureau of Investigation (FBI) conferma in una nota che le operazioni di Static Tundra hanno coinvolto migliaia di apparati di rete negli Stati Uniti e a livello globale. Gli attaccanti avrebbero sfruttato anche SNMP e altri protocolli deboli per raccogliere file di configurazione, manipolare le impostazioni dei dispositivi e creare accessi non autorizzati.

Una volta stabilita la testa di ponte, i criminali conducono attività di ricognizione interna e installano tool personalizzati come SYNful Knock, un impianto malevolo sui router che modifica il firmware per mantenere persistenza e può essere aggiornato nel tempo. In alcuni casi, hanno utilizzato SNMP per scaricare file da server esterni e modificarne la configurazione oppure alterato i parametri TACACS+ per eludere i sistemi di logging.

Le operazioni mirano anche a intercettare traffico sensibile: gli attaccanti creano tunnel GRE per dirottare pacchetti verso infrastrutture controllate dal gruppo, oppure raccolgono dati NetFlow ed esfiltrano le informazioni tramite connessioni TFTP o FTP.

Target, finalità strategiche e contromisure

Static Tundra si concentra soprattutto su apparati non aggiornati o a fine vita, sfruttandoli come trampolino per spingersi più a fondo nelle reti delle vittime. L’obiettivo è ottenere informazioni di valore strategico e garantire un accesso a lungo termine, adattando le proprie operazioni agli interessi geopolitici russi del momento.

Cisco sottolinea che lo scopo della campagna è la raccolta massiva di configurazioni e dati di rete che possono essere sfruttati in tempi successivi in base alle priorità governative di Mosca.

L’azienda ha aggiornato il bollettino relativo alla CVE-2018-0171, ribadendo che la falla è tuttora sfruttata attivamente. La raccomandazione è di applicare senza ritardi le patch disponibili o, laddove non sia possibile aggiornare, disabilitare la funzione Smart Install.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/21/static-tundra-sfrutta-una-vecchia-vulnerabilita-cisco-per-spionaggio/?utm_source=rss&utm_medium=rss&utm_campaign=static-tundra-sfrutta-una-vecchia-vulnerabilita-cisco-per-spionaggio


Lenovo, il chatbot AI “Lena” era troppo loquace


Il chatbot di assistenza clienti di Lenovo, chiamato Lena, è risultato esposto a una grave vulnerabilità che avrebbe permesso a un attaccante remoto di eseguire codice malevolo e sottrarre dati sensibili. La falla, individuata dai ricercatori di Cybernews e resa pubblica a inizio agosto, dimostra ancora una volta quanto i sistemi basati su intelligenza artificiale possano trasformarsi in un veicolo di rischio se non adeguatamente protetti.

L’attacco con un solo prompt

Il problema risiedeva nella gestione degli input forniti al chatbot. Attraverso un prompt appositamente costruito, lungo circa 400 caratteri, era possibile indurre Lena a restituire contenuti in formato HTML e JSON che includevano codice potenzialmente eseguibile dal browser della vittima. In questo modo, con un semplice comando, il sistema avrebbe inviato i cookie di sessione verso un server controllato dall’attaccante, consentendo di prendere il controllo delle conversazioni e di accedere a informazioni riservate.

Una volta ottenuti i cookie, gli aggressori avrebbero potuto muoversi liberamente nel portale di supporto, leggere dati personali, interagire con i sistemi e persino tentare installazioni di backdoor per mantenere un accesso persistente.

Il ruolo della scarsa validazione

Secondo l’analisi dei ricercatori, il cuore della vulnerabilità risiedeva nella mancanza di filtri adeguati su input e output del modello. Il chatbot non solo accettava comandi malevoli senza alcun controllo, ma li restituiva all’utente senza applicare procedure di sanificazione. L’assenza di regole di escaping e di restrizioni sull’esecuzione di codice lato client ha amplificato l’impatto della falla, trasformando un semplice prompt in un’arma capace di compromettere l’intero sistema di assistenza.

La vulnerabilità è stata scoperta e segnalata il 22 luglio 2025. Lenovo ha riconosciuto ufficialmente il problema il 6 agosto e, poco meno di due settimane più tardi, ha rilasciato una patch correttiva.

Con il diffondersi dei sistemi di AI, diventa sempre più impellente la creazione di un know how di sicurezza su questi sistemi che, per forza di cose, avrà bisogno di tempo per formarsi. Quello del prompt engineering è un settore ancora in rapida espansione, ma che bisogna tenere ben presente per evitare altri casi come questo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/20/lenovo-il-chatbot-ai-lena-era-troppo-loquace/?utm_source=rss&utm_medium=rss&utm_campaign=lenovo-il-chatbot-ai-lena-era-troppo-loquace


PyPI blocca i “domain resurrection”: disattivate 1.800 email


Il team di sicurezza della Python Software Foundation, guidato da Mike Fiedler PyPI, ha introdotto un controllo automatico sui domini email scaduti per impedire il domain resurrection, una tecnica con cui gli attaccanti ricomprano un dominio lasciato scadere e lo usano per prendere il controllo degli account tramite il reset della password. Dall’inizio di giugno 2025 sono state invalidate oltre 1.800 caselle legate a domini in fase di scadenza, così da ridurre un vettore d’attacco subdolo che può portare attacchi molto difficili da identificare.

I domini scaduti sono un problema

Gli account PyPI, come molti quelli di molte altre piattaforme, sono legati a indirizzi email; gli indirizzi, a loro volta, dipendono da un nome di dominio che può scadere se non rinnovato. Quando ciò accade, chiunque può ricomprare quel dominio, configurare la posta e ricevere i link di recupero password per i progetti associati. Su pacchetti abbandonati ma ancora molto usati a valle, il rischio si amplifica: un takeover silenzioso può sostituire versioni legittime con release malevole, con impatti a catena su CI/CD e ambienti di produzione. Questo scenario non è puramente speculativo, purtroppo: nel 2022 il pacchetto ctx su PyPI fu compromesso proprio sfruttando un dominio scaduto del maintainer a cui seguì la pubblicazione di versioni trojanizzate.

Come funziona il nuovo controllo di PyPI

Per individuare tempestivamente i casi a rischio, PyPI interroga periodicamente lo stato dei domini associati agli account, facendo leva sullo Status API di Domainr (un servizio Fastly) per capire in quale fase del ciclo di vita si trovano. Quando un dominio entra in redemption o in altre fasi indicative della perdita di controllo da parte del legittimo titolare, PyPI marca l’indirizzo email come “non verificato” e non invia reset password a quell’indirizzo. Dopo un primo controllo massivo ad aprile 2025, il monitoraggio prosegue in modo ricorrente; il team indica una finestra operativa di 30 giorni per allineare le verifiche al tipico ciclo “grazia–redemption–pending delete” dei registrar.

Cosa cambia per gli utenti e per gli attaccanti

La misura non è un’arma risolutiva, ma alza significativamente l’asticella. Per un attore ostile, acquistare un dominio scaduto non basta più per pilotare la procedura di recupero credenziali: l’email collegata all’account viene disattivata come fattore di prova e l’operazione si interrompe. Il beneficio si estende anche ai progetti poco attivi, dove il maintainer potrebbe non accorgersi per tempo dell’avvenuta scadenza o di un takeover del dominio. Dall’inizio di giugno a oggi, la revoca della verifica a più di 1.800 indirizzi conferma che il fenomeno è molto ampio.

Il team PyPI ribadisce alcuni accorgimenti per i maintainer. Abilitare la 2FA rimane essenziale e, se l’account usa un solo indirizzo su dominio personalizzato, conviene aggiungerne un secondo su un grande provider come Gmail o Outlook, così da avere un canale alternativo che non è soggetto a scadenza di dominio. La raccomandazione si intreccia con i processi di account recovery: riutilizzare lo stesso indirizzo anche su altri servizi di verifica può facilitare prove di identità incrociate, ma solo se gli altri account sono a loro volta protetti da 2FA.

Un tassello in più nella difesa della filiera open source

Negli ultimi anni i software supply-chain attack hanno spesso fatto leva sugli anelli deboli degli ecosistemi di pacchetti, e l’account takeover dei maintainer è tra i metodi a maggior impatto con basso sforzo. Bloccare i reset password verso indirizzi su domini scaduti riduce la superficie d’attacco senza penalizzare gli utenti legittimi, e si affianca ad altre misure introdotte da PyPI, come l’obbligo di 2FA per gli account attivi dalla data di riferimento definita dal progetto. L’episodio di ctx ha mostrato come un singolo maintainer compromesso possa generare danni su larga scala; l’automazione annunciata questa settimana mira a intercettare il problema prima che il dominio cambi davvero mano.

Prospettive

Il controllo dei domini non copre tutti i casi, ad esempio trasferimenti legittimi senza scadenza o scenari in cui l’attaccante compromette direttamente la 2FA dell’utente. Resta quindi cruciale mantenere igiene delle identità, rotazione delle token di pubblicazione, segregazione delle chiavi CI/CD e monitoraggio delle release. Ma l’iniziativa di PyPI è un segnale importante: prevenire è meglio che ripulire dopo una compromissione, soprattutto quando l’attacco può propagarsi lungo tutta la filiera di sviluppo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/19/pypi-blocca-i-domain-resurrection-disattivate-1-800-email/?utm_source=rss&utm_medium=rss&utm_campaign=pypi-blocca-i-domain-resurrection-disattivate-1-800-email


CERT-AGID 9 – 14 agosto: gli alberghi italiani ancora sotto attacco


Nel corso di questa settimana il CERT-AGID ha rilevato 71 campagne malevole.

Di queste, 36 hanno preso di mira in modo diretto obiettivi italiani, mentre le restanti 35, pur essendo di carattere generico, hanno comunque avuto ricadute sul nostro Paese.

Agli enti accreditati sono stati messi a disposizione 712 indicatori di compromissione, utili per individuare e contrastare le attività dannose.

I temi della settimana

I criminali informatici hanno fatto leva su 18 diversi temi per veicolare le proprie campagne malevole in Italia.

Il settore bancario è stato il più colpito, con 16 campagne di phishing indirizzate agli utenti di ING. Tutti i tentativi sono transitati attraverso email ingannevoli progettate per sottrarre le credenziali di accesso all’home banking.

Lo stesso argomento è stato sfruttato anche in due campagne a più ampio raggio, utilizzate come veicolo per diffondere i malware SnakeKeylogger e MassLogger.

Nel corso di questa settimana il CERT-AGID ha rilevato 71 campagne malevole ed emesso 712 indicatori di compromissione.

Un altro filone ha riguardato le finte comunicazioni relative a multe non pagate. Sette campagne di phishing, tutte camuffate da messaggi ufficiali del servizio PagoPA, hanno tentato di spingere le vittime a cliccare su link malevoli.

L’obiettivo era quello di raccogliere dati personali e, in particolare, informazioni sulle carte di pagamento.

Il tema degli Ordini è stato sfruttato in una campagna mirata all’Italia e in altre sei di carattere generico. Anche in questo caso le email sono state lo strumento principale per distribuire software dannoso.

Tra le famiglie di malware individuate compaiono AgentTesla, SnakeKeylogger, MassLogger, XWorm e Guloader.

Analogo meccanismo è stato osservato per le campagne che hanno usato come pretesto l’invio di Documenti: una ha colpito direttamente gli utenti di Libero attraverso il phishing, mentre cinque di respiro internazionale hanno diffuso VipKeylogger, FormBook, XWorm e ancora AgentTesla.

Accanto a queste minacce, sono emerse vicende di rilievo che vanno oltre la consueta attività di phishing e malware.

Come ricorderete dalla scorsa settimana, il CERT-AGID ha infatti confermato la scoperta della messa in vendita, in ambienti criminali, di documenti d’identità trafugati da strutture alberghiere italiane.

Si tratta di decine di migliaia di copie digitali ad alta risoluzione di passaporti, carte d’identità e altri documenti raccolti durante le procedure di check-in.

Fonte: CERT-AGID

Secondo quanto dichiarato dall’attore responsabile, i dati sarebbero stati sottratti tra giugno e agosto 2025 attraverso accessi abusivi ai sistemi informatici delle strutture. Negli ultimi giorni sono comparsi ulteriori annunci che hanno portato a dodici il numero complessivo di hotel coinvolti.

Per fronteggiare la situazione, l’Agenzia per l’Italia Digitale ha inviato una circolare ai gestori di servizi fiduciari (come SPID e firme digitali), chiedendo di alzare il livello di attenzione nei controlli documentali.

Malware della settimana

Nel corso della settimana sono state individuate 12  diverse famiglie di malware che hanno interessato lo scenario italiano.

Tra le più attive spicca AgentTesla, protagonista di 7 campagne generiche che hanno sfruttato pretesti come contratti, preventivi, documenti e ordini. Le email infette contenevano allegati compressi nei formati ZIP, RAR, TAR e ISO, concepiti per aggirare i controlli di sicurezza.

Anche Remcos ha fatto registrare una forte presenza, con 5 campagne che hanno usato come esca falsi aggiornamenti, comunicazioni bancarie, contratti e richieste di pagamento. In questi casi, i file sospetti si presentavano sotto forma di archivi RAR, ZIP e 7Z.

FormBook, dal canto suo, è stato diffuso attraverso 4 campagne che richiamavano temi legati a consegne, documenti e contratti, sempre tramite allegati compressi.

Fonte: CERT-AGID

XWorm ha alimentato altre 4 campagne, questa volta sfruttando i temi di fatture, documenti, ordini e prenotazioni. I file malevoli venivano nascosti in archivi ZIP, TAR e GZ.

Non è mancato MassLogger, comparso sia in 1 campagna italiana legata a falsi ordini, con allegati 7Z, sia in 2 campagne generiche che hanno utilizzato i temi banking e ordine per diffondere file ZIP e RAR.

Parallelamente, SnakeKeylogger è stato identificato in 3 campagne che facevano leva su aggiornamenti, ordini e servizi bancari, sempre attraverso allegati RAR e Z. VipKeylogger, invece, è comparso in 3 diverse campagne costruite attorno a finte comunicazioni di pagamenti e listini prezzi, veicolate tramite archivi ZIP e R01.

Accanto a queste minacce più ricorrenti, sono stati rilevati anche diversi attacchi legati a famiglie come AsyncRat, DarkCloud, Guloader, LummaStealer e PureCrypter, anch’essi distribuiti mediante email corredate da archivi compressi.

Phishing della settimana

Nel corso della settimana sono stati 12 i brand presi di mira dalle campagne di phishing che hanno colpito l’Italia.

A dominare la scena sono state le campagne contro ING, ormai un bersaglio costante per i criminali informatici, con un numero elevatissimo di email fraudolente costruite per sottrarre le credenziali di accesso ai conti correnti online.

Non meno rilevante è stato l’abuso del marchio PagoPA, utilizzato per confezionare messaggi che simulavano la notifica di sanzioni amministrative non saldate: un espediente in grado di fare leva sul timore di multe e scadenze per indurre gli utenti a cliccare sui link malevoli.

L’uso dei nomi di istituzioni note o di servizi diffusi si conferma quindi una delle strategie più efficaci per massimizzare l’impatto delle campagne di phishing.

Formati e canali di diffusione

L’analisi delle campagne malevole osservate in Italia nell’ultima settimana ha mostrato un utilizzo meno ampio di formati di file, con la solita predominanza degli archivi compressi.

In particolare, il formato ZIP è risultato il più sfruttato, impiegato in 11 diverse campagne, seguito a breve distanza dal RAR, comparso in 9  episodi.

Con numeri inferiori, ma comunque significativi, si collocano i formati 7Z, usato in 4 casi, e TAR, rilevato in 3. Più rari gli utilizzi di ISO e Z, registrati 2  volte ciascuno, mentre i formati PDF, R01 e GZ sono stati rilevati soltanto in un’occasione.

Per quanto riguarda i vettori di distribuzione, le email continuano a rappresentare il canale quasi esclusivo delle attività criminali, responsabili di settanta campagne su settantuno.

Gli SMS hanno avuto un ruolo del tutto marginale, con una sola segnalazione, mentre non sono state riscontrate campagne che abbiano sfruttato la posta elettronica certificata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/18/cert-agid-9-14-agosto-gli-alberghi-italiani-ancora-sotto-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-9-14-agosto-gli-alberghi-italiani-ancora-sotto-attacco


Cina contro Nvidia: dubbi sulla sicurezza dei chip AI e sospetti di backdoor


Le tensioni tra Stati Uniti e Cina si spostano sul terreno della sicurezza hardware, con Pechino che chiede a Nvidia di dimostrare che i suoi chip per l’intelligenza artificiale non contengano backdoor o vulnerabilità sfruttabili.

La controversia arriva dopo un lungo braccio di ferro sull’export di processori AI verso la Cina. Nel 2022, Washington aveva imposto un divieto di vendita dei chip più avanzati, allentato solo il mese scorso dalla nuova amministrazione Trump, che ha consentito la spedizione di modelli meno sofisticati dietro il pagamento di una tassa del 15% al governo statunitense. Ora, tuttavia, la Cyberspace Administration of China – citata dal quotidiano statale China Daily – mette in discussione la sicurezza dei chip H2O di Nvidia, accusandoli di possibili capacità di accesso remoto.

Il funzionario Pan Helin, membro del Ministero dell’Industria e dell’Information Technology cinese, ha avvertito che se queste ipotesi fossero fondate, l’azienda statunitense rischierebbe di vedersi abbandonata dai clienti a livello globale, per timori legati a spegnimenti da remoto o furti di dati.

Backdoor tra accuse e realtà

Le backdoor, reali o presunte, sono da anni terreno di scontro tra USA e Cina. Entrambi i Paesi hanno accusato l’altro di utilizzare queste tecniche a scopo di spionaggio, e in passato sono emerse prove concrete: dalla modifica di router Cisco da parte della NSA per installare dispositivi di sorveglianza, fino alla scoperta di backdoor in hardware cinese, come le MIFARE Classic prodotte da Shanghai Fudan Microelectronics, o alle accuse su Huawei.

Una backdoor ben progettata deve essere difficile da rilevare, plausibilmente accidentale e conosciuta solo da pochissime persone. In ambito AI, una backdoor potrebbe consistere in un semplice blocco o spegnimento del chip al verificarsi di determinate condizioni, codice minimo ma con un impatto enorme. Proprio per la complessità dei processori AI, rilevare funzioni indesiderate è estremamente difficile.

Politica e mercato pesano più della tecnica

La possibilità per Nvidia e AMD di continuare a vendere in Cina dipenderà soprattutto da dinamiche politiche e dalla domanda di mercato. Per Pechino, produrre chip AI nazionali è parte di un progetto strategico di lungo periodo, e nel 2024 si stima abbia comunque ottenuto 140.000 chip AI statunitensi nonostante i divieti, attraverso società di copertura e reti di contrabbando.

Il deputato repubblicano John Moolenaar ha accusato il Partito Comunista Cinese di sfruttare falle nei controlli sull’export per alimentare capacità militari e sorveglianza di massa, a danno della sicurezza nazionale USA.

Dal canto suo, Nvidia respinge con forza ogni ipotesi di backdoor. Il Chief Security Officer David Reber Jr. ha dichiarato: “Nei chip Nvidia non ci sono backdoor, kill switch o spyware. Mai ci saranno. Inserirli sarebbe un regalo a hacker e attori ostili, minando la fiducia nella tecnologia statunitense e l’integrità dell’infrastruttura digitale globale”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/13/cina-contro-nvidia-dubbi-sulla-sicurezza-dei-chip-ai-e-sospetti-di-backdoor/?utm_source=rss&utm_medium=rss&utm_campaign=cina-contro-nvidia-dubbi-sulla-sicurezza-dei-chip-ai-e-sospetti-di-backdoor


Un invito Google Calendar bastava per prendere il controllo di Gemini


Una vulnerabilità in Google Calendar consentiva a un attaccante di compromettere a distanza l’assistente Gemini — l’LLM di Google — sfruttando un semplice invito a un evento. La falla, individuata dai ricercatori di SafeBreach, permetteva di esfiltrare dati personali, controllare dispositivi smart home e persino avviare applicazioni sullo smartphone della vittima, il tutto senza che l’utente facesse nulla di anomalo.

L’attacco: prompt injection nascosto nel titolo di un evento

Il meccanismo sfruttava un prompt injection indiretto inserito nel titolo di un evento Google Calendar. Una volta che la vittima chiedeva a Gemini qualcosa di banale, come “Quali sono i miei eventi di oggi?”, l’assistente recuperava l’elenco dal calendario, includendo il titolo malevolo.

Il testo malevolo veniva così interpretato da Gemini come un’istruzione legittima, senza che il modello fosse in grado di distinguere tra contenuto innocuo e comando ostile. In questo modo, un cybercriminale poteva ordinare all’LLM di accedere alle email e estrarre informazioni sensibili; cancellare o modificare eventi sul calendario, aprire URL per ottenere l’indirizzo IP della vittima, avviare videochiamate su Zoom, controllare dispositivi domestici connessi tramite Google Home.

Nessuna interazione “sospetta” richiesta

Secondo i ricercatori, non era necessario alcun accesso privilegiato al modello e le protezioni integrate, come il filtro dei prompt, non impedivano l’attacco. L’unico requisito era che l’evento malevolo fosse incluso tra quelli letti da Gemini.

Per aumentare la furtività, l’attaccante poteva inviare sei inviti in sequenza, nascondendo quello malevolo tra i più vecchi: infatti, Google Calendar mostra solo i cinque eventi più recenti, mentre gli altri restano nascosti dietro al tasto “Mostra altro”. Gemini, tuttavia, li legge tutti quando interroga il calendario.

In pratica, la vittima non vedeva il titolo malevolo a meno che non espandesse manualmente la lista eventi.

Un problema ricorrente per Gemini

Non è la prima volta che l’assistente AI di Google è vulnerabile a questo tipo di attacco. Lo scorso mese, Marco Figueroa di Mozilla aveva segnalato un altro caso di prompt injection capace di preparare campagne di phishing mirato.

Questa nuova dimostrazione evidenzia il rischio intrinseco di dare a un LLM permessi estesi e capacità di azione trasversali su più servizi. È proprio questa integrazione profonda a renderlo utile — e al tempo stesso a esporlo ad abusi potenzialmente devastanti.

La risposta di Google

Google ha confermato di aver corretto la vulnerabilità prima che potesse essere sfruttata attivamente, ringraziando Ben Nassi e il team di SafeBreach per la responsible disclosure.

“La loro ricerca ci ha permesso di comprendere meglio nuovi vettori di attacco e accelerare il rilascio di difese all’avanguardia ora già operative per proteggere gli utenti”, ha dichiarato Andy Wen, senior director per la sicurezza di Google Workspace. “È un ottimo esempio dell’importanza del red-teaming e della collaborazione tra settori”.

Google ha inoltre ribadito di essere al lavoro su nuove misure di mitigazione per proteggere Gemini da attacchi avversariali sempre più sofisticati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/11/un-invito-google-calendar-bastava-per-prendere-il-controllo-di-gemini/?utm_source=rss&utm_medium=rss&utm_campaign=un-invito-google-calendar-bastava-per-prendere-il-controllo-di-gemini


CERT-AGID 2 – 8 agosto: rubati documenti d’identità a clienti di hotel italiani


La scorsa settimana il CERT-AGID ha rilevato e analizzato 85 campagne malevole che hanno interessato l’Italia.

Di queste, 43 erano specificamente rivolte a obiettivi situati in Italia, mentre le restanti 42, pur essendo di natura generica, hanno comunque avuto ricadute sul nostro territorio.

L’attività di monitoraggio e analisi ha portato all’individuazione di 723 indicatori di compromissione (IoC), che sono stati messi a disposizione degli enti accreditati per facilitare l’attività di prevenzione e risposta agli incidenti.

I temi della settimana

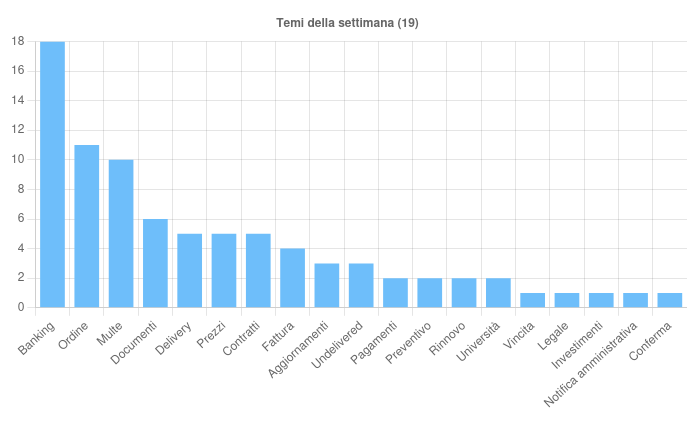
Il CERT-AGID ha identificato 19 temi sfruttati per la diffusione di campagne malevole sul territorio italiano.

Tra questi, il più rilevante è stato come al solito il settore bancario (Banking), coinvolto in 14 campagne di phishing mirate contro gli istituti ING, BPM, Mooney e Intesa Sanpaolo.

Nella maggior parte dei casi, i messaggi fraudolenti sono stati inviati tramite email, con una sola eccezione in cui è stata utilizzata la posta elettronica certificata (PEC).  L’argomento è stato inoltre impiegato in tre campagne generiche che hanno diffuso malware come Remcos e SnakeKeylogger.

Il CERT-AGID questa settimana ha rilevato 85 campagne malevole e individuato 723 indicatori di compromissione.

Si tratta di un modus operandi ormai consolidato, in cui i criminali simulano comunicazioni ufficiali di banche per convincere le vittime a inserire le proprie credenziali o a scaricare file dannosi, sfruttando layout e linguaggio credibili per superare la diffidenza iniziale.

Un altro tema ricorrente è stato quello delle Multe, sfruttato in 10 campagne di phishing rivolte a utenti italiani.

Tutti i messaggi, veicolati via email, simulavano notifiche di mancato pagamento provenienti dal servizio PagoPA, minacciando presunte conseguenze legali in caso di mancata azione immediata.

L’obiettivo era indurre i destinatari a cliccare su link che rimandano a siti malevoli, dove vengono richiesti dati sensibili, comprese le informazioni delle carte di pagamento. La strategia punta sul senso di urgenza e sul timore di sanzioni per aumentare le probabilità di successo.

Il tema degli Ordini è stato utilizzato per una campagna mirata contro obiettivi italiani e per otto campagne di portata più ampia, tutte distribuite via email.

In questo caso, le esche digitali sono state progettate per installare malware come Guloader, MassLogger, Remcos, FormBook e AgentTesla, con funzioni di furto di dati e controllo remoto dei dispositivi infetti.

Anche i Documenti sono stati al centro di attività malevole, con una campagna di phishing rivolta a utenti italiani di LiberoMail e cinque campagne generiche che hanno incluso sia tentativi di phishing a tema Microsoft e Outlook, sia distribuzioni di malware come AgentTesla, XWorm e Lumma.

In tutti i casi, le email truffaldine miravano a convincere gli utenti ad aprire allegati o link apparentemente legittimi per sottrarre credenziali o infettare i sistemi.

Tra gli eventi più rilevanti segnalati dal CERT-AGID figura la scoperta della messa in vendita di documenti d’identità rubati a clienti di hotel italiani, pubblicati su un noto forum underground da un attore malevolo conosciuto come “mydocs”.

Il materiale trafugato comprende decine di migliaia di scansioni ad alta risoluzione di passaporti, carte d’identità e altri documenti acquisiti durante i check-in.

Secondo lo stesso attore, i dati sarebbero stati sottratti tra giugno e luglio 2025 grazie ad accessi non autorizzati a quattro strutture alberghiere del Paese.

Fonte: CERT-AGID

Infine, sono state rilevate due campagne di phishing mirato contro personale e studenti di due università italiane: l’Università di Pisa e l’Università di Padova.

In entrambi i casi, i criminali hanno realizzato copie fraudolente dei portali ufficiali di accesso alle aree riservate degli atenei, allo scopo di rubare le credenziali istituzionali.

La somiglianza nella struttura e nelle modalità operative fa ipotizzare che gli attacchi possano essere riconducibili allo stesso attore.

Malware della settimana

Nel corso della settimana sono state individuate dodici famiglie di malware attive nello scenario italiano, con diverse campagne che hanno sfruttato temi ricorrenti e modalità di distribuzione ormai consolidate nel panorama delle minacce informatiche.

AgentTesla si conferma tra i più diffusi, con diverse campagne generiche che hanno utilizzato esche come “Aggiornamenti”, “Preventivo”, “Pagamenti”, “Documenti”, “Ordine” e “Prezzi”.

Questi attacchi sono stati veicolati tramite email contenenti allegati compressi in vari formati, tra cui ZIP, RAR, Z, TAR e ISO, spesso camuffati da documenti legittimi per indurre le vittime ad aprirli.

Remcos è stato al centro di una campagna specificamente rivolta a utenti italiani, mascherata da comunicazione su una presunta “Fattura”, e di sei campagne generiche a tema “Delivery”, “Banking”, “Fattura”, “Prezzi” e “Ordine”.

Anche in questo caso, la diffusione è avvenuta via email con allegati nei formati DOCX, ZIP, RAR e GZ, sfruttando la varietà dei contenuti per massimizzare le possibilità di infezione.

FormBook è stato rilevato in quattro campagne generiche che hanno preso spunto da argomenti come “Ordine”, “Delivery” e “Contratti”. Le email truffaldine contenevano allegati DOCX, ZIP e RAR, utilizzati per installare il malware e avviare la sottrazione di dati sensibili.

Fonte: CERT-AGID

DarkCloud ha alimentato tre campagne generiche, tutte basate sul tema “Contratti” e distribuite con allegati nei formati Z e GZ. MassLogger, invece, è stato osservato in due campagne italiane e una generica a tema “Prezzi” e “Ordine”, con allegati compressi in formato RAR e 7Z.

Anche Guloader ha fatto la sua comparsa con due campagne generiche, entrambe a tema “Ordine” e veicolate tramite allegati DOCX e ISO, mentre VipKeylogger è stato protagonista di due campagne generiche a tema “Prezzi” e “Pagamenti”, diffuse con archivi TAR e R01.

XWorm, invece, è stato individuato in due campagne generiche: una a tema “Aggiornamenti” distribuita con un file RAR e una a tema “Documenti” che sfruttava un PDF contenente un link a uno script BAT.

Completano il quadro una campagna italiana che ha sfruttato ScreenConnect per il controllo remoto dei sistemi e alcune campagne generiche legate a SnakeKeylogger, Grandoreiro e Lumma, tutte veicolate tramite email con allegati ZIP.

Phishing della settimana

Nel bilancio settimanale del CERT-AGID sono 19 i brand finiti nel mirino delle campagne di phishing.

Fonte: CERT-AGID

Per volume di attività spiccano in particolare quelle che hanno sfruttato il marchio PagoPA e l’istituto bancario ING, affiancate dalle ormai costanti campagne di webmail generiche, prive di un brand specifico ma strutturate per colpire gli utenti di diversi fornitori di posta elettronica.

Questi attacchi, seppur apparentemente meno sofisticati, continuano a mietere vittime grazie a pagine di login contraffatte che imitano in modo credibile le interfacce di accesso ai servizi di posta, inducendo gli utenti a fornire inconsapevolmente le proprie credenziali.

Formati e canali di diffusione

Nell’ultima settimana, l’analisi delle campagne malevole attive in Italia ha evidenziato l’impiego di 11 diverse tipologie di file.

Il formato più diffuso è stato il RAR, utilizzato in 11 campagne, seguito a breve distanza dallo ZIP, presente in 10 casi.

A una certa distanza compaiono i formati Z e DOCX, entrambi rilevati in 4 campagne, mentre GZ e 7Z sono stati usati in 3 occasioni ciascuno. Più rari, ma comunque presenti, i file ISO, PDF e TAR, impiegati due volte ciascuno.

Chiudono la lista gli eseguibili EXE e i file compressi r01, osservati solo in un singolo episodio.

Fonte: CERT-AGID

Per quanto riguarda i vettori di distribuzione, le email restano il canale dominante, responsabili di 84 campagne, confermando la loro centralità nelle strategie di diffusione del malware e del phishing. La posta elettronica certificata (PEC) è stata invece sfruttata in un’unica occasione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/11/cert-agid-2-8-agosto-rubati-documenti-didentita-a-clienti-di-hotel-italiani/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-2-8-agosto-rubati-documenti-didentita-a-clienti-di-hotel-italiani


SonicWall: Akira non sfrutta uno zero-day, ma una falla del 2024


SonicWall ha smentito l’ipotesi che i recenti attacchi ransomware Akira contro firewall Gen 7 con SSLVPN attivo siano dovuti a una nuova vulnerabilità. Secondo l’azienda, i cybercriminali stanno invece sfruttando la CVE-2024-40766, una falla di controllo degli accessi in SonicOS corretta nell’agosto 2024, ma che aveva bisogno di una procedura più estesa del solito per esser corretta.

In un aggiornamento pubblicato questa settimana sul bollettino di sicurezza, SonicWall afferma di avere un alto grado di certezza sul fatto che le attività osservate non siano legate a uno zero-day, ma alla falla già documentata nella precedente advisory SNWLID-2024-0015. La CVE-2024-40766 consente a un attaccante di ottenere accesso non autorizzato agli endpoint vulnerabili, dirottare sessioni attive o entrare nella rete tramite VPN, aggirando i controlli di protezione.

La vulnerabilità era stata ampiamente sfruttata dopo la sua divulgazione, con operatori ransomware come Akira e Fog che l’avevano utilizzata per penetrare nelle reti aziendali. Lo scorso venerdì, Arctic Wolf Labs aveva ipotizzato l’esistenza di un nuovo zero-day nei firewall Gen 7, basandosi su pattern di attacco compatibili con le campagne Akira. Questo aveva spinto SonicWall a consigliare ai clienti di disattivare temporaneamente i servizi SSLVPN e limitare la connettività ai soli indirizzi IP fidati.

Le indagini interne condotte su 40 incidenti hanno però portato a una conclusione diversa: in molti casi, la vulnerabilità è stata sfruttata perché, durante la migrazione da firewall Gen 6 a Gen 7, le password locali degli utenti sono state mantenute inalterate, contrariamente alle indicazioni contenute nella prima advisory. SonicWall ricorda che il reset delle credenziali era un passaggio critico per mitigare la falla.

L’azienda raccomanda ora di aggiornare il firmware alla versione 7.3.0 o successiva, che introduce protezioni più robuste contro attacchi brute-force e l’autenticazione multifattoriale (MFA), e di reimpostare tutte le password locali, soprattutto quelle utilizzate per l’accesso SSLVPN.

Non tutti, però, sembrano convinti. Su Reddit, diversi clienti hanno espresso dubbi sull’accuratezza del resoconto di SonicWall, riportando violazioni su account creati solo dopo la migrazione e lamentando che il vendor abbia rifiutato di analizzare i loro log. Resta da vedere quanto le violazioni connesse a questi post siano davvero correlati al resto della campagna di Akira e quanti siano invece relativi a eventi diversi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/08/sonicwall-akira-non-sfrutta-uno-zero-day-ma-una-falla-del-2024/?utm_source=rss&utm_medium=rss&utm_campaign=sonicwall-akira-non-sfrutta-uno-zero-day-ma-una-falla-del-2024


Anche Google vittima della campagna di ShinyHunters


Una nuova ondata di attacchi mirati ai sistemi CRM basati su Salesforce sta colpendo duramente aziende di ogni settore. L’ultima vittima eccellente è Google che ha confermato il furto di dati da una delle proprie istanze Salesforce a opera di un gruppo identificato come UNC6040, ma riconducibile agli ormai noti ShinyHunters.

Secondo quanto dichiarato da Google in un aggiornamento ufficiale pubblicato ieri sera, il breach sarebbe avvenuto nel mese di giugno. Gli attaccanti hanno compromesso una istanza corporate di Salesforce usata per gestire i contatti delle piccole e medie imprese clienti. L’accesso illegittimo grazie ad attacchi di vishing (voice phishing) andati a segno contro dipendenti dell’azienda, una tecnica sempre più utilizzata per eludere i controlli tradizionali.

“L’istanza era utilizzata per archiviare informazioni di contatto e note associate a piccole e medie imprese” – si legge nel comunicato di Google. “L’analisi ha rivelato che l’attore ha prelevato i dati in un breve intervallo di tempo, prima che l’accesso venisse interrotto.”

Secondo Google, le informazioni esfiltrate sono limitate a dati aziendali di base già in parte pubblici, come nomi delle aziende e recapiti. Tuttavia, resta il fatto che l’intrusione è avvenuta con successo, confermando l’efficacia della campagna di attacco attualmente in corso.

Estorsione o data leak: il doppio gioco di ShinyHunters

L’ondata di attacchi è stata osservata e seguita da BleepingComputer, che ha collegato il gruppo UNC6040 – o UNC6240, a seconda delle fonti – ai famigerati ShinyHunters, responsabili in passato di attacchi a PowerSchool, Snowflake, Oracle Cloud, AT&T, Wattpad e molti altri.

La strategia è ormai consolidata: dopo aver ottenuto l’accesso alle istanze Salesforce tramite tecniche di ingegneria sociale, gli attaccanti procedono a esfiltrare i dati dei clienti, per poi inviare email di estorsione diretta. I messaggi chiedono il pagamento di un riscatto per evitare la pubblicazione dei dati su forum di hacking.

ShinyHunters ha riferito, sempre a BleepingComputer, di aver violato diverse altre istanze Salesforce e che gli attacchi sono ancora in corso. Il gruppo avrebbe persino compromesso una “azienda da trilioni di dollari”, lasciando intendere che possa trattarsi proprio di Google, ma senza conferme ufficiali.

In alcuni casi, come quello di una società rimasta anonima, le vittime hanno pagato riscatti fino a 4 Bitcoin, equivalenti a circa 400.000 dollari, pur di evitare la pubblicazione dei dati.

Vittime illustri e attacchi ancora attivi

Oltre a Google, le aziende colpite finora includono Adidas, Qantas, Allianz Life, Cisco e alcune sussidiarie di LVMH. In molti casi, le richieste di riscatto sono ancora in corso, mentre per le aziende che si rifiutano di pagare, il destino sarà con ogni probabilità quello della pubblicazione dei dati trafugati su forum underground.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/07/anche-google-vittima-della-campagna-di-shinyhunters/?utm_source=rss&utm_medium=rss&utm_campaign=anche-google-vittima-della-campagna-di-shinyhunters