Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI


La rapida diffusione degli Agenti AI sta creando un ecosistema sempre più complesso nel quale modelli linguistici, strumenti esterni e componenti aggiuntivi collaborano per svolgere attività operative. Questa architettura modulare, però, sta aprendo una nuova superficie di attacco che ricorda da vicino le vulnerabilità già viste nel mondo open source e nei marketplace di applicazioni.

Un caso recente evidenziato dai ricercatori ha mostrato come una falsa skill per agenti AI sia riuscita a superare i controlli automatici di sicurezza e a raggiungere oltre 26.000 agenti, dimostrando quanto siano ancora immature molte delle difese implementate nei marketplace dedicati agli agenti intelligenti.

Quando il problema non è il modello ma l’estensione

Molte piattaforme agentiche consentono agli utenti di installare componenti aggiuntivi, spesso chiamati skill, tool o plug-in. Questi moduli permettono all’agente di accedere a nuove funzionalità, interagire con servizi esterni o automatizzare processi complessi.

Il problema è che la sicurezza di questi ecosistemi non dipende soltanto dal modello AI utilizzato, ma anche dall’affidabilità delle estensioni installate. Se una skill malevola riesce a superare i controlli preliminari, può ottenere accesso a dati sensibili, credenziali e processi aziendali eseguiti dall’agente.

Secondo una recente analisi su quasi 4.000 skill distribuite in diversi marketplace, i ricercatori hanno identificato 76 payload malevoli confermati, mentre il 13,4% delle skill analizzate presentava almeno una vulnerabilità classificata come critica.

Come è stata aggirata la scansione automatica

L’aspetto più interessante della vicenda riguarda il modo in cui la falsa skill è riuscita a sfuggire agli strumenti di verifica.

Gli scanner automatici utilizzati da molte piattaforme si concentrano prevalentemente sull’analisi statica del codice e sulla ricerca di pattern noti. Gli autori della skill hanno invece sfruttato tecniche di offuscamento e comportamenti attivati solo in determinate condizioni operative, rendendo difficile individuare la componente malevola durante le verifiche preliminari.

Il rischio per le aziende

La vicenda evidenzia un problema destinato a crescere nei prossimi anni. Sempre più aziende concedono agli agenti AI accesso a repository di codice, documentazione interna, strumenti di produttività, piattaforme cloud e una skill compromessa potrebbe diventare un vettore privilegiato per attività di esfiltrazione dati, raccolta di credenziali, installazione di backdoor o manipolazione dei workflow aziendali. I ricercatori hanno già osservato casi reali di skill progettate per sottrarre informazioni sensibili o modificare il comportamento degli agenti ospitanti. La criticità è amplificata dal fatto che molti agenti operano con privilegi elevati e possono accedere direttamente a servizi interni o risorse normalmente non esposte a utenti esterni.

Verso una nuova generazione di controlli

La diffusione degli AI Agent sta riproponendo dinamiche già note nel mondo del software tradizionale. Così come repository open source e store di applicazioni sono diventati obiettivi privilegiati degli attacchi supply chain, anche i marketplace delle skill stanno emergendo come un nuovo bersaglio.

Per le aziende che intendono adottare agenti autonomi sarà quindi fondamentale introdurre processi di validazione indipendenti, sandbox dedicate, monitoraggio continuo e controlli granulari sui privilegi concessi alle estensioni installate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/06/21/una-falsa-skill-elude-gli-scanner-e-a-raggiunge-piu-di-26-000-agenti-ai/?utm_source=rss&utm_medium=rss&utm_campaign=una-falsa-skill-elude-gli-scanner-e-a-raggiunge-piu-di-26-000-agenti-ai


Zscaler porta la Zero Trust nell’era degli agenti AI


Sebbene il numero di casi d’uso nel nostro Paese sia ancora molto basso, le previsioni di tutti gli esperti dicono che gli agenti AI diventeranno i veri “operati” dell’automazione dei processi in azienda. Il problema è che chi dovrà gestirne la sicurezza non ha ancora l’esperienza necessaria per farsi un quadro chiaro di come questi opereranno in concreto sulla rete interna, su quella esterna e sui client. Questa carenza di visione complica enormemente la creazione di una infrastruttura di sicurezza efficace.

In particolare, governare e proteggere un numero crescente di agenti AI autonomi che operano in modo indipendente, accedono ai dati aziendali e prendono decisioni alla velocità delle macchine pone una serie di sfide che è bene affrontare insieme a chi ha già avuto modo di sperimentare con casi reali, in ambiti complessi.

A questo proposito, Zscaler ha annunciato una serie di innovazioni che estendono le funzionalità della piattaforma Zero Trust Exchange alla protezione dell’ecosistema Agentic AI con l’obiettivo di offrire quella che l’azienda definisce la prima piattaforma Zero Trust completa progettata specificamente per la nuova generazione di agenti intelligenti.

L’Agentic AI cambia le regole della sicurezza

Durante la sessione europea del loro evento annuale Zenith Live, tenutasi a Vienna, Zscaler ha condiviso la sua visione sull’evoluzione dell’AI che, a suo dire, sta introducendo complessità che le architetture di sicurezza tradizionali non sono state progettate per gestire. Gli agenti autonomi non si limitano infatti a eseguire istruzioni ricevute dagli utenti, ma possono generare task, creare subagenti, accedere a servizi, utilizzare credenziali e interagire con applicazioni e dati aziendali senza un intervento umano diretto.

Questo scenario genera nuove problematiche in termini di visibilità, governance e controllo degli accessi, rendendo più difficile comprendere quali agenti stiano operando, quali dati utilizzino e quali azioni siano autorizzati a compiere. Parallelamente, la crescente integrazione dell’AI nei processi di sviluppo software espone endpoint e workstation a plugin, estensioni e strumenti potenzialmente malevoli che molte soluzioni di sicurezza tradizionali non sono attualmente in grado di individuare efficacemente.

AI Broker: controllo sulle comunicazioni tra agenti

Una delle principali novità presentate dall’azienda è Zscaler AI Broker, una soluzione progettata per proteggere le comunicazioni tra agenti AI attraverso broker MCP (Model Context Protocol) e framework Agent-to-Agent.

Il sistema introduce un Agent Registry integrato che consente alle aziende di ottenere una visibilità dettagliata sulle risorse accessibili da ciascun agente e di applicare controlli granulari sugli accessi. L’obiettivo è evitare che gli agenti possano espandere autonomamente i propri privilegi o accedere a informazioni non necessarie per l’esecuzione delle attività assegnate.

Endpoint AI Security amplia la protezione sui dispositivi

Accanto al broker per gli agenti, Zscaler ha introdotto Endpoint AI Security, una soluzione che estende la protezione fino ai dispositivi utilizzati dai dipendenti. La piattaforma è progettata per individuare minacce nascoste all’interno di browser, estensioni, plugin e strumenti AI installati localmente, componenti che spesso sfuggono alle tradizionali piattaforme di Endpoint Detection and Response. L’approccio consente di applicare policy coerenti tra cloud ed endpoint, offrendo una visione unificata dei rischi legati all’utilizzo dell’intelligenza artificiale all’interno dell’organizzazione.

AI Access Graph punta sulla governance dei dati

Un altro tassello fondamentale della strategia presentata a Vienna è rappresentato da Zscaler AI Access Graph, una tecnologia sviluppata a partire dall’acquisizione di Symmetry Systems. La soluzione crea una mappatura delle relazioni tra identità, applicazioni, modelli AI e fonti dati, consentendo alle organizzazioni di comprendere in modo più accurato chi accede alle informazioni, attraverso quali agenti e per quali finalità.

L’integrazione con Zero Trust Exchange permette di applicare controlli più rigorosi, ridurre gli accessi non necessari e tracciare in tempo reale la lineage dei dati lungo l’intero percorso, dalla sorgente fino all’utilizzo da parte degli agenti AI. Considerato che i requisiti normativi diventano sempre più stringenti, la capacità di ricostruire i flussi informativi potrebbe diventare uno degli elementi chiave per la governance dell’intelligenza artificiale.

Più visibilità sugli asset AI e oltre 250 applicazioni GenAI monitorate

Le novità annunciate includono anche un importante aggiornamento di Zscaler AI Protect, la piattaforma introdotta all’inizio del 2026 per la protezione degli ambienti AI. Sul fronte dell’asset management, la soluzione amplia le capacità di discovery permettendo di individuare AI integrate nelle applicazioni SaaS, server MCP presenti nei cloud pubblici e rischi nascosti nei codebase agentici attraverso attività di scansione del codice. La visibilità viene inoltre estesa alle attività AI che avvengono direttamente sugli endpoint aziendali.

Particolarmente interessante è il rafforzamento delle funzionalità di Secure Access to AI, che ora consentono di estrarre e analizzare i prompt provenienti da oltre 250 applicazioni GenAI, offrendo una visione completa delle conversazioni e supportando le Compliance API di Anthropic e OpenAI. L’azienda introduce inoltre guardrail basati sull’intento dell’intera conversazione e non sul singolo prompt, un approccio che mira a ridurre i tentativi di aggiramento delle policy attraverso sequenze di richieste apparentemente innocue.

Sicurezza dell’AI lungo tutto il ciclo di vita

L’ultima area di innovazione riguarda la protezione delle applicazioni AI durante l’intero ciclo di vita. Le nuove funzionalità comprendono attività di AI red teaming dedicate ai server MCP, servizi di prompt hardening e strumenti di conformità basati su heat map che aiutano le organizzazioni a identificare le aree più esposte dal punto di vista della governance. L’obiettivo è quello di integrare la sicurezza fin dalle fasi iniziali di sviluppo e distribuzione delle applicazioni AI, evitando che i controlli vengano aggiunti solo successivamente quando i sistemi sono già operativi.

La strategia presentata da Zscaler evidenzia come a fianco della protezione dell’utente serva trovare spazio per la protezione degli agenti AI. Con l’aumento delle identità non umane, delle comunicazioni agent-to-agent e dei workflow automatizzati, le aziende avranno bisogno di strumenti in grado di garantire visibilità, controllo e governance su un ecosistema sempre più distribuito per riuscire a evitare intrusioni e garantire la governance richiesta dalle normative più recenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/06/16/zscaler-porta-la-zero-trust-nellera-degli-agenti-ai/?utm_source=rss&utm_medium=rss&utm_campaign=zscaler-porta-la-zero-trust-nellera-degli-agenti-ai


Infrastrutture Critiche e Geopolitica: è l’Era dell’Antifragilità


Il nuovo assetto geopolitico mondiale ha messo a nudo una serie di problematiche che sono state trascurate troppo a lungo. In pratica, quello che per anni abbiamo visto accadere nel software, ovvero l’entusiasmo per le nuove feature che andava a coprire la necessità di rendere sicuro il loro utilizzo, si è applicato anche in mille altri settori lontanissimi dal coding. L’esperienza di Alessio Fasano, Country Manager della Southern EMEA Region di FireMon con un passato da CSO in una primaria Telco nazionale, ci offre una prospettiva privilegiata su come l’Europa e l’Italia stiano affrontando queste minacce.

Il conflitto tra Ucraina e Russia ha riacceso i riflettori su vulnerabilità che vanno ben oltre il semplice sabotaggio fisico. Sebbene incidenti come il taglio dei cavi sottomarini nel Mar Rosso rappresentino un rischio concreto di interruzione della connettività, la preoccupazione principale degli esperti riguarda le cosiddette landing station. Questi nodi, dove i cavi approdano e il traffico viene aggregato, sono apparati critici che richiedono una visibilità totale. Il timore non è solo l’assenza di segnale, ma che la rete stessa diventi il veicolo per infiltrazioni profonde nei sistemi informatici aziendali e governativi, sfruttando ogni possibile punto d’accesso tra i cinque domini, dal sottomarino allo spaziale.

Una situazione poco omogenea

La preparazione del sistema Paese rispetto a tali scenari appare oggi variegata, definibile come una situazione a macchia di leopardo. Mentre i settori utility e finanziario hanno mostrato una maggiore maturità, le telecomunicazioni e i trasporti si trovano a gestire una complessità tecnologica e operativa senza precedenti. In questo contesto, le normative europee e nazionali hanno agito come una leva fondamentale per scuotere la consapevolezza dei board. In Italia, il Perimetro di Sicurezza Nazionale Cibernetica ha imposto un primo importante risveglio, passando da una gestione puramente burocratica a implementazioni tecniche reali sui sistemi. Tuttavia, il percorso è ancora lungo e si prevede che la NIS2, il regolamento DORA e l’AI Act spingeranno ulteriormente le aziende verso una postura di sicurezza non più tattica ma strategica, finalizzata alla sovranità digitale europea.

Le Telco stanno cambiando

Un elemento di ulteriore complicazione è rappresentato dalla recente ondata di consolidamento e acquisizioni nel settore Telco. Le operazioni finanziarie che portano alla creazione di “super-telco” generano un’amplificazione della complessità operativa immediata. I tecnici si trovano improvvisamente a gestire un numero di device moltiplicato, dovendo far convivere infrastrutture diverse e proteggere contemporaneamente segmenti corporate e business.

Senza strumenti avanzati di Network Security Policy Management che garantiscano automazione e semplificazione, queste realtà rischiano fermi disastrosi a seguito di attacchi mirati. La difficoltà principale nel risolvere queste inefficienze non è però tecnologica, ma organizzativa: persistono ancora silos invalicabili tra chi gestisce la sicurezza, il networking e le operazioni, con ogni dipartimento impegnato a difendere il proprio status quo invece di collaborare per una visibilità comune.

Il CISO deve evolvere insieme alla situazione

Il superamento di queste barriere è oggi guidato dalla figura del CISO, il cui ruolo è profondamente maturato negli ultimi anni. Grazie alle responsabilità introdotte dalle nuove normative, il responsabile della sicurezza ha finalmente ottenuto un posto al tavolo delle decisioni, sebbene rimangano margini di miglioramento nella segregazione dei compiti e nei riporti gerarchici, che dovrebbero puntare direttamente al CEO per garantire massima efficacia. Il CISO moderno è colui che deve traghettare l’azienda oltre il concetto di resilienza, tipicamente legato alla ridondanza dei sistemi gestita dal COO, per approdare a quello di antifragilità. Essere antifragili significa avere la capacità di reagire all’imprevedibile e di adattarsi velocemente durante una crisi. In un mondo in cui la domanda non è più se si verrà attaccati, ma quando accadrà, la chiave del successo risiede nel training costante, nelle simulazioni in War Room e nella capacità di gestire l’incidente con strumenti che permettano risposte rapide e basate sui dati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/06/09/infrastrutture-critiche-e-geopolitica-e-lera-dellantifragilita/?utm_source=rss&utm_medium=rss&utm_campaign=infrastrutture-critiche-e-geopolitica-e-lera-dellantifragilita


Il gruppo criminale cinese TA4922 adesso punta anche all’Europa


Un gruppo cybercriminale di lingua cinese fino a poco tempo fa concentrato prevalentemente sul mercato asiatico sta ampliando rapidamente il proprio raggio d’azione verso Europa e Africa. Secondo le analisi pubblicate da Proofpoint, il gruppo chiamato TA4922 ha aumentato sensibilmente il volume delle proprie operazioni nel corso del 2026, prendendo di mira organizzazioni nel Regno Unito, in Germania, in Italia e in Sudafrica, oltre a continuare le campagne già attive in Giappone, Corea del Sud, Taiwan, Singapore e altri Paesi asiatici.

Gli analisti descrivono TA4922 come uno degli attori più insoliti tra quelli monitorati. Pur essendo classificato come gruppo a motivazione prevalentemente economica, il suo comportamento operativo ricorda per complessità e varietà quello di alcuni gruppi di cyber spionaggio. L’obiettivo principale sembra essere l’ottenimento di accesso persistente agli ambienti delle vittime per attività di furto dati, frode, rivendita degli accessi compromessi e monetizzazione delle intrusioni.

Phishing localizzato e social engineering su misura

Uno degli aspetti più interessanti dell’operatività di TA4922 è la forte capacità di adattamento alle realtà locali. Le campagne osservate utilizzano email scritte nelle lingue dei Paesi bersaglio e costruite per apparire credibili all’interno dei rispettivi contesti aziendali.

I messaggi impersonano frequentemente uffici HR, reparti finanziari, autorità fiscali, fornitori o colleghi di lavoro. I temi utilizzati ruotano attorno a fatture, pagamenti, tasse, buste paga, benefit aziendali e comunicazioni amministrative, sfruttando argomenti che inducono i destinatari ad agire rapidamente senza effettuare verifiche approfondite.

Proofpoint evidenzia inoltre come il gruppo utilizzi migliaia di indirizzi email temporanei generati su servizi legittimi come Outlook, Hotmail e Gmail. Questa strategia consente agli attaccanti di aggirare più facilmente i controlli basati sulla reputazione del mittente e migliorare il tasso di consegna delle campagne malevole.

L’obiettivo è portare la conversazione fuori dalla posta elettronica

Una caratteristica che distingue TA4922 da molte altre operazioni di phishing consiste nel tentativo sistematico di spostare le comunicazioni verso piattaforme alternative come Microsoft Teams, WhatsApp e, in Asia, anche LINE. L’obiettivo è quello di uscire dal perimetro dei controlli di sicurezza implementati sulle caselle e-mail aziendali. Una volta stabilito il contatto attraverso canali meno monitorati, gli attaccanti possono proseguire le attività di social engineering, convincere la vittima a scaricare file malevoli oppure raccogliere credenziali e informazioni sensibili con minori probabilità di essere individuati.

Una cassetta degli attrezzi sempre più ricca

L’espansione geografica è stata accompagnata da una significativa crescita dell’arsenale malware utilizzato dal gruppo. Se nelle prime campagne il malware più frequentemente associato a TA4922 era ValleyRAT, noto anche come Winos 4.0, negli ultimi mesi sono comparsi nuovi strumenti che aumentano notevolmente la flessibilità operativa degli attaccanti. Tra questi figurano Atlas RAT, un trojan di accesso remoto utilizzato in diverse campagne contro organizzazioni europee e asiatiche, e due nuove famiglie individuate da Proofpoint e denominate RomulusLoader e SilentRunLoader.

Atlas RAT offre funzionalità avanzate di controllo remoto, raccolta informazioni, trasferimento file e monitoraggio del sistema compromesso. RomulusLoader agisce invece come downloader e stager per ulteriori payload, utilizzando tecniche come process hollowing, injection e cifratura per rendere più difficile il rilevamento. SilentRunLoader, scritto in Python, è stato osservato mentre sottraeva credenziali, cookie e dati di navigazione da Google Chrome prima di trasmetterli verso infrastrutture controllate dagli attaccanti.

DLL sideloading e strumenti legittimi per sfuggire ai controlli

Come molti gruppi moderni, TA4922 combina codice malevolo e software legittimo per ridurre la probabilità di intercettazione. Le campagne osservate fanno ampio uso di DLL sideloading, tecnica che consente di eseguire codice malevolo sfruttando applicazioni considerate affidabili dal sistema operativo. In altri casi gli attaccanti installano software di amministrazione remota legittimi come AnyDesk e SyncFuture, mascherando le proprie attività all’interno del normale traffico aziendale.

Gli analisti di Proofpoint continuano a classificare TA4922 come un gruppo orientato prevalentemente al profitto. Tuttavia, le capacità tecniche dimostrate e le funzionalità presenti nei malware utilizzati sollevano interrogativi sulle possibili evoluzioni future. Strumenti in grado di registrare attività degli utenti, acquisire screenshot, raccogliere dati dai browser e mantenere accessi persistenti potrebbero infatti essere utilizzati non soltanto per finalità economiche ma anche per attività di sorveglianza e raccolta informativa. Secondo Proofpoint, queste capacità potrebbero essere condivise, vendute o riutilizzate in contesti differenti rispetto alle campagne attualmente osservate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/06/04/il-gruppo-criminale-cinese-ta4922-adesso-punta-anche-alleuropa/?utm_source=rss&utm_medium=rss&utm_campaign=il-gruppo-criminale-cinese-ta4922-adesso-punta-anche-alleuropa


Il 78% delle aziende ha già subito o sospetta incidenti legati all’IA


A leggere il nuovo “2026 Cloud Security Report” realizzato da Check Point insieme a Cybersecurity Insiders, sembra proprio che l’adozione dell’intelligenza artificiale nelle aziende stia crescendo più rapidamente della capacità delle organizzazioni di proteggerla.

Il report, basato sulle risposte di 1.042 professionisti IT e cybersecurity provenienti da organizzazioni di tutto il mondo, mostra un quadro chiaro, preoccupante, ma anche atteso dal momento che ogni grande innovazione che porta “urgenza” tende a far prevalere la necessità di implementazione su quella della sicurezza “by design”. Così l’AI è già entrata nei processi produttivi, ma le architetture di sicurezza non sono state progettate per gestire traffico AI-driven, agenti autonomi e modelli generativi operativi su larga scala.

L’AI è già in produzione, ma la sicurezza è rimasta indietro

Il dato forse più importante dell’intero report riguarda la velocità dell’adozione. Il 70% delle organizzazioni dichiara infatti di avere già workload GenAI in produzione, mentre il 64% ha implementato agenti AI in ambienti pilota o direttamente in sistemi live. Ancora più significativo è il fatto che il 12% delle aziende abbia già concesso agli agenti AI accessi privilegiati a sistemi core aziendali.

Purtroppo, come dicevamo, sembra che le infrastrutture di difesa non stiano tenendo il passo. L’83% delle organizzazioni ritiene infatti che proteggere sistemi GenAI sia più difficile rispetto alle applicazioni tradizionali. La difficoltà nasce dal fatto che le architetture di sicurezza storiche erano state progettate per utenti umani, SaaS relativamente prevedibili e flussi applicativi stabili, non per agenti autonomi, API dinamiche e traffico AI machine-to-machine.

Il 78% delle aziende ha già visto incidenti AI-related o teme di averli subiti

Il 54% delle organizzazioni conferma di avere già subito almeno un incidente di sicurezza collegato all’AI, mentre un ulteriore 24% sospetta incidenti ma ammette di non avere sufficiente telemetria per verificarli. Complessivamente, il 78% delle aziende ha già registrato o teme di avere registrato impatti legati all’intelligenza artificiale.

Fra gli incidenti più frequenti emergono l’utilizzo non autorizzato di strumenti AI (“shadow AI”), segnalato dal 41% delle organizzazioni, l’impiego di contenuti generati dall’AI in attacchi phishing o deepfake, indicato dal 37%, e la perdita di dati sensibili attraverso servizi AI, fenomeno che riguarda il 32% delle aziende intervistate.

Secondo il report, uno dei problemi principali è che il traffico AI assomiglia spesso a traffico legittimo. Chiamate API verso LLM, richieste outbound e comunicazioni agent-to-agent possono facilmente mimetizzarsi nel traffico normale se i sistemi di ispezione non sono progettati specificamente per interpretare il contesto AI.

Il gap più grave: strategia e architettura non coincidono

Uno degli elementi più impressionanti dello studio è il cosiddetto “AI readiness gap”. Il 77% delle organizzazioni afferma di avere modificato la propria strategia di sicurezza in risposta all’AI, ma solo il 26% ritiene che la propria architettura sia effettivamente pronta a supportare workload AI senza importanti redesign infrastrutturali. Il risultato è un divario di 51 punti percentuali tra strategia e capacità reale di enforcement. In pratica, le aziende stanno aggiornando policy, governance e budget, ma i controlli non riescono ancora a propagarsi in modo coerente tra cloud, SaaS, data center, endpoint e workload AI.

Secondo Check Point, questo scenario sta creando policy frammentate, punti ciechi e perdita di controllo sui flussi AI distribuiti nell’ambiente ibrido enterprise.

Le aziende non vedono davvero l’AI che usano

La mancanza di visibilità è un altro tema centrale. Solo il 5% delle organizzazioni dichiara di avere piena visibilità sugli strumenti AI utilizzati dai dipendenti. Questo significa che il restante 95% prende decisioni di governance senza sapere davvero quali modelli, servizi, agenti o workflow AI siano attivi nell’organizzazione. Ancora più preoccupante è il fatto che solo il 5% affermi di riuscire a distinguere in modo affidabile attività AI legittime da utilizzi sospetti o non autorizzati. Gli strumenti tradizionali di discovery, sottolinea il report, erano stati progettati per individuare SaaS catalogati e applicazioni note, non chiamate API verso LLM, notebook AI o agenti che utilizzano account di servizio già esistenti.

Il traffico AI sta mettendo in crisi le infrastrutture di rete

L’intelligenza artificiale sta modificando rapidamente i pattern di traffico nelle reti enterprise. Il 51% delle aziende segnala un aumento del traffico API-driven, il 48% vede crescere il traffico verso servizi AI esterni, il 42% registra nuovi flussi user-to-AI e il 26% rileva un incremento del traffico east-west interno ai data center. Le architetture esistenti faticano a reggere il cambiamento. Solo il 24% dichiara di riuscire a ispezionare completamente il traffico AI senza penalizzare le performance, mentre il 76% ammette gap di ispezione o compromessi prestazionali.

Parallelamente, il 67% delle organizzazioni denuncia policy frammentate nei propri ambienti ibridi e il 64% afferma che la propria architettura necessita di redesign moderati o significativi per supportare l’AI.

I data center tornano centrali per l’AI

Un altro dato interessante riguarda il ritorno dell’on-premises. Il 29% delle organizzazioni sta già spostando workload AI verso data center privati o infrastrutture interne, mentre un ulteriore 49% sta pianificando o valutando questa possibilità. La ragione è legata a esigenze di sovranità del dato, prestazioni e controllo operativo. Il 76% delle aziende considera la sicurezza del perimetro del data center critica o mission-critical per workload AI, ma solo il 35% ritiene di essere realmente preparato a proteggerli.

Secondo il report, i data center AI stanno diventando ambienti molto diversi rispetto all’infrastruttura enterprise tradizionale, con traffico east-west elevatissimo, forte dipendenza da API e connessioni continue tra orchestrazione, storage, inferenza e servizi downstream.

La governance dell’accesso AI è completamente frammentata

Le aziende non hanno ancora trovato un modello dominante per gestire l’accesso dei dipendenti agli strumenti AI. Il 24% non applica alcun controllo specifico, il 22% si affida principalmente agli endpoint agent, il 19% utilizza regole diverse a seconda che l’utente sia on-network o off-network e un altro 19% blocca completamente gli strumenti AI esterni. Solo il 16% applica policy coerenti indipendentemente dalla posizione dell’utente.

Questo significa che lo stesso dipendente può avere livelli di protezione completamente differenti a seconda del browser, della rete o del dispositivo utilizzato.

Endpoint, SaaS e browser restano pieni di buchi e i WAF sono in crisi

Il report evidenzia forti limiti nella capacità di controllare il traffico AI SaaS. Solo il 13% delle organizzazioni riesce a ispezionare completamente e applicare policy efficaci verso servizi come ChatGPT, Gemini o Copilot. Sul fronte endpoint la situazione è persino peggiore: appena l’11% dichiara di avere piena visibilità e controllo sugli strumenti AI browser-based o installati sui dispositivi gestiti. Inoltre, il 39% afferma che i propri strumenti endpoint non coprono le applicazioni AI, mentre solo il 12% dispone di rilevamento real-time dello shadow AI sui dispositivi corporate.

Inoltre, l’intelligenza artificiale sta mettendo in crisi anche i sistemi WAF e WAAP. Solo il 22% delle aziende ritiene che i propri strumenti siano efficaci contro attacchi GenAI-specific come prompt injection o jailbreak. Il 71% segnala invece un aumento dei falsi positivi dopo l’adozione dell’AI. Secondo lo studio, i WAF tradizionali erano stati progettati per traffico web umano e pattern prevedibili, mentre i modelli generativi introducono prompt lunghi, streaming di risposte, API model-driven e interazioni service-to-service che sfuggono alle logiche storiche di inspection.

Runtime protection e testing sono ancora quasi assenti

Uno dei punti più delicati riguarda i controlli runtime sugli LLM. Solo il 17% delle organizzazioni ha distribuito in modo esteso controlli runtime come input validation, output filtering o autorizzazioni sull’utilizzo di tool da parte degli agenti AI.

Parallelamente, il 56% non possiede un processo strutturato di security testing per applicazioni GenAI oppure effettua test solo in modo occasionale. In pratica, moltissime applicazioni AI arrivano in produzione senza test sistematici contro prompt injection, adversarial input o abusi runtime.

L’AI sta creando una nuova crisi di identità e accessi, così come nella protezione dei dati

Il tema delle identità non umane emerge come uno dei principali problemi futuri. Il 48% delle organizzazioni identifica la gestione delle non-human identities come la sfida numero uno legata all’AI. Gli agenti AI utilizzano account di servizio, API key e credenziali delegate che spesso non rientrano nei tradizionali modelli IAM human-centric. Il problema è aggravato dal fatto che il 46% delle aziende non possiede alcun processo strutturato di assessment per vendor AI e solo il 7% effettua scansioni dei modelli AI prima del deployment per verificare vulnerabilità o codice malevolo.

La protezione dei dati emerge come uno dei punti più critici dell’intera ricerca. Il 25% delle aziende permette già oggi l’inserimento di codice sorgente in strumenti AI esterni, esponendo IP, configurazioni e logiche proprietarie a piattaforme con limitato controllo sull’esfiltrazione. Il 44% non riesce a tracciare il percorso dei dati sensibili una volta entrati nei workflow AI e solo il 15% dispone di sistemi DLP specificamente progettati per i flussi AI.

Secondo il report, molte aziende stanno consentendo l’ingresso di informazioni critiche nei sistemi AI senza avere lineage tracking, enforcement inline o visibilità sui movimenti downstream dei dati.

Le aziende rilevano gli attacchi AI, ma non riescono a bloccarli

Il report evidenzia una situazione particolarmente grave sul fronte prevention. Solo il 13% delle organizzazioni riesce a bloccare in tempo reale prompt malevoli o jailbreak prima che raggiungano il modello. Sul fronte della protezione dei dati, appena il 16% riesce a impedire che dati sensibili vengano inviati verso servizi AI. Ancora peggiore la situazione sugli output: soltanto il 5% è in grado di bloccare contenuti AI-generated pericolosi prima che raggiungano utenti o sistemi downstream.

Per Check Point, questo dimostra che molte organizzazioni possiedono sistemi di detection, ma non veri meccanismi di prevenzione inline capaci di operare “a velocità di inferenza”.

I dipendenti aggirano regolarmente i controlli AI

La ricerca evidenzia anche un problema organizzativo molto concreto. Il 42% delle aziende ammette che i dipendenti bypassano i controlli di sicurezza AI quando questi rallentano il lavoro.

In pratica, utenti e team trovano scorciatoie più rapide utilizzando account personali, strumenti browser-based non autorizzati o workflow esterni ai controlli aziendali. Questo fenomeno trasforma la governance AI in un problema operativo e culturale oltre che tecnologico.

Governance AI: responsabilità diffuse e poca enforcement

La governance emerge come uno degli aspetti più immaturi. Il 44% attribuisce la responsabilità AI al CISO, il 40% a comitati cross-funzionali e il 36% al CIO o all’IT leadership. Solo il 14% possiede un responsabile AI security dedicato.

Ancora più significativo è il fatto che il 45% abbia policy AI documentate, ma appena il 14% le faccia rispettare e auditare realmente.

Nel frattempo cresce la pressione normativa legata a framework come AI Act europeo e NIST AI RMF: soltanto il 7% si considera pienamente preparato.

Il mercato si sta muovendo verso piattaforme unificate

Nonostante le difficoltà, il report evidenzia una direzione molto chiara del mercato. Il 75% delle organizzazioni ha modificato la propria strategia architetturale a causa dell’AI e il 52% sta aumentando il budget dedicato alla sicurezza AI.

L’86% considera fondamentale una gestione unificata della sicurezza tra data center, cloud ed edge, mentre il 37% sta già consolidando strumenti e piattaforme verso modelli più centralizzati.

Secondo Check Point, il futuro della sicurezza AI passerà sempre più attraverso architetture “Hybrid Mesh Network Security”, capaci di distribuire policy coerenti, ispezione inline e controlli runtime attraverso ambienti cloud, endpoint, SaaS e data center.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/28/il-78-delle-aziende-ha-gia-subito-o-sospetta-incidenti-legati-allia/?utm_source=rss&utm_medium=rss&utm_campaign=il-78-delle-aziende-ha-gia-subito-o-sospetta-incidenti-legati-allia


SEO poisoning e chatbot AI dirottati per un malware miner


Le campagne di SEO poisoning non sono certo una novità nel panorama cybercriminale. Da decenni gli attaccanti manipolano i motori di ricerca per spingere siti malevoli tra i primi risultati, inducendo gli utenti a scaricare malware credendo di visitare pagine legittime. Ma una nuova campagna analizzata da Microsoft Security Blog mostra un’evoluzione particolarmente interessante del fenomeno: gli attori malevoli stanno iniziando a sfruttare anche i chatbot AI per distribuire malware destinato al cryptomining GPU.

Secondo i ricercatori, gli attaccanti stanno prendendo di mira utenti molto specifici: appassionati hardware, gamer e power user che dispongono di GPU ad alte prestazioni, sistemi ideali per attività di cryptojacking ad alta redditività.

Dalla SEO poisoning ai chatbot AI

La campagna sfrutta una combinazione di tecniche di social engineering e manipolazione algoritmica. Gli utenti cercano online utility popolari come CrystalDiskInfo, HWMonitor, Display Driver Uninstaller o FurMark e vengono indirizzati verso domini controllati dagli attaccanti che imitano i siti ufficiali. La parte più interessante della ricerca riguarda però l’utilizzo dei Large Language Model. Microsoft spiega di aver osservato casi in cui utenti che chiedevano consigli di download a chatbot AI ricevevano link verso domini malevoli inseriti direttamente nelle risposte generate dal modello.

Non si tratta ancora di un attacco strutturato contro gli LLM stessi, ma piuttosto di una forma di “AI search poisoning”, cioè un’estensione della classica SEO poisoning all’interno degli ecosistemi conversazionali basati su AI. Il concetto è semplice ma estremamente efficace: se gli utenti iniziano a sostituire Google con chatbot AI per trovare software e utility, gli attaccanti seguiranno inevitabilmente lo stesso flusso.

Come funziona la catena di infezione

La campagna descritta da Microsoft non punta alla massima diffusione possibile. L’obiettivo sembra essere invece la selezione accurata delle vittime più redditizie. I software impersonati dagli attaccanti sono infatti tutti associati a utenti enthusiast, overclocker o gamer avanzati. Questo consente agli operatori della campagna di aumentare la probabilità di compromettere sistemi dotati di GPU discrete di fascia alta, molto più profittevoli per il mining rispetto ai normali PC consumer.

Secondo l’analisi tecnica, gli utenti vengono indirizzati verso siti clone costruiti per sembrare identici alle pagine ufficiali delle utility più note. Una volta scaricato il software, il payload avvia una catena di infezione che include componenti di persistenza e accesso remoto. Tra gli elementi più preoccupanti figura l’abuso di ScreenConnect, utilizzato per mantenere accesso persistente ai sistemi compromessi. Questo dettaglio è particolarmente rilevante perché suggerisce che la campagna non sia limitata al solo cryptomining. Microsoft sottolinea infatti che gli accessi ottenuti potrebbero essere successivamente sfruttati anche per furto dati, movimenti laterali e distribuzione ransomware. La presenza di strumenti di remote management rende quindi l’infezione potenzialmente molto più pericolosa di un semplice miner GPU.

Il ruolo crescente della SEO poisoning nell’ecosistema malware

La SEO poisoning sta diventando una delle tecniche preferite dai cybercriminali per ottenere accesso iniziale. Secondo ReliaQuest, le rilevazioni di malware collegate a campagne SEO poisoning sono cresciute del 60% in sei mesi tra il 2023 e il 2024. Anche Zscaler aveva già osservato campagne analoghe basate su keyword AI, utilizzate per distribuire malware come Vidar, Lumma e Legion Loader attraverso siti ottimizzati con tecniche Black Hat SEO. La novità è che ora il fenomeno sembra estendersi oltre i motori di ricerca tradizionali, entrando nei flussi conversazionali generati dai chatbot AI: non viene compromessa l’AI in sé, ma il contesto informativo che l’AI utilizza per rispondere agli utenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/27/seo-poisoning-e-chatbot-ai-dirottati-per-un-malware-miner/?utm_source=rss&utm_medium=rss&utm_campaign=seo-poisoning-e-chatbot-ai-dirottati-per-un-malware-miner


Kaspersky: la GenAI mette alla prova il riconoscimento facciale


Un volto reale può essere modificato dall’intelligenza artificiale invecchiandolo, ringiovanendolo o alterandolo talmente tanto da perdere la somiglianza con l’originale. A un osservatore umano sembrerà quello di un’altra persona ma, per alcuni sistemi di riconoscimento facciale, quel volto può continuare a corrispondere alla stessa identità.

È il risultato mostrato da Kaspersky durante HORIZONS, la principale conferenza europea dell’azienda, in una dimostrazione condotta dal Global Research and Analysis Team, il GReAT.

I ricercatori hanno elaborato fotografie di volti reali con strumenti di intelligenza artificiale generativa, simulando scenari di invecchiamento e ringiovanimento. In molti casi le immagini prodotte sono apparse ai giornalisti presenti come ritratti di persone diverse, ma il sistema di riconoscimento facciale ha continuato ad associarle alle identità originali in dieci casi di test indipendenti.

Il punto, per Kaspersky, è duplice. Da una parte l’esperimento conferma che alcuni sistemi biometrici non si basano sulla semplice somiglianza visiva, ma su caratteristiche geometriche e strutturali del volto.

Dall’altra, proprio queste caratteristiche possono essere conservate anche in immagini sintetiche generate a partire da fotografie reali, creando un rischio per i sistemi automatici di verifica dell’identità.
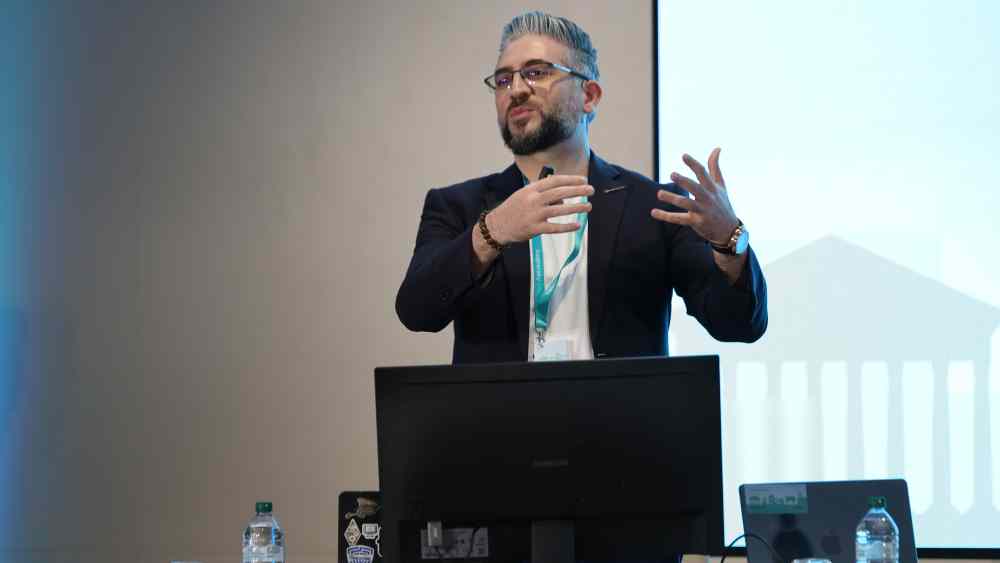
Maher Yamout è Lead Security Researcher del Global Research and Analysis Team di Kaspersky.

Maher Yamout, Lead Security Researcher del Global Research and Analysis Team di Kaspersky, lo ha definito “una prova di fattibilità di un potenziale attacco basato sull’intelligenza artificiale”, precisando che l’esperimento non costituisce uno studio su larga scala.

La conseguenza pratica, ha spiegato, è che “le trasformazioni facciali generate dall’IA possono preservare l’identità biometrica anche quando la percezione umana interpreta le immagini come individui completamente diversi”.

Perché la macchina non vede quello che vediamo noi

Per capire il problema bisogna distinguere due passaggi che spesso vengono confusi. Il primo è il rilevamento facciale: il sistema analizza un’immagine e stabilisce se al suo interno è presente un volto.

Il secondo è la verifica facciale: una volta individuato il volto, il sistema lo confronta con un’immagine di riferimento e valuta se appartiene alla stessa persona.

Nel suo intervento, Yamout ha spiegato che la macchina non “capisce” un volto nel modo in cui lo fa un essere umano. Non interpreta la pelle, l’espressione, l’impressione complessiva o la somiglianza visiva.

Il sistema individua l’area del volto, ne estrae caratteristiche e le converte in matrici matematiche. A quel punto confronta numeri, distanze e soglie di similarità.

Questo spiega perché un’immagine modificata dall’IA può apparire molto diversa a una persona, ma risultare ancora abbastanza vicina all’originale per un modello di riconoscimento.

L’intelligenza artificiale può cambiare l’età apparente, la texture della pelle, gli occhiali, alcuni dettagli estetici o lo stile dell’immagine, ma conservare elementi geometrici e strutturali sufficienti per superare il confronto biometrico.

Nella nostra intervista, avvenuta successivamente alla presentazione, Yamout ha riassunto il punto in modo molto diretto: “Le macchine non capiscono la pelle, non capiscono le fotografie”.
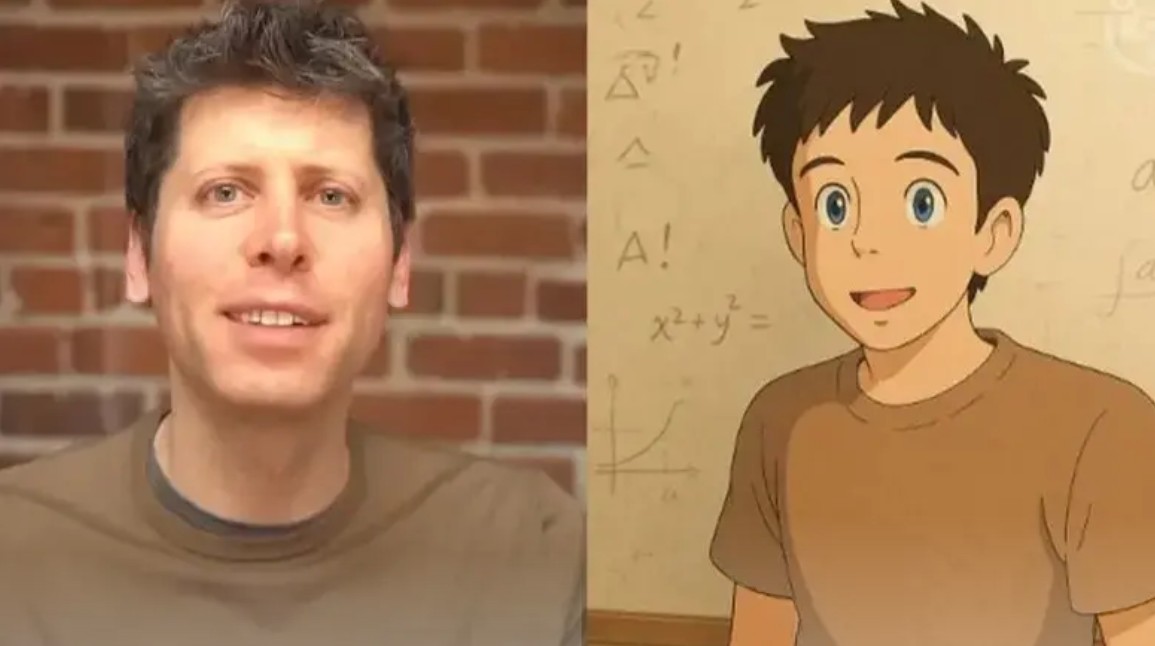
Secondo Yamout, sette modelli su otto hanno si sono fatti ingannare da immagini rifatte in stile Studio Ghibli. Che questa immagine sia sufficiente per fingersi Sam Altman?

I modelli, ha spiegato, cercano elementi come occhi, naso e bocca, individuano l’area del volto e la trasformano in numeri. “Quello che siamo riusciti a fare è stato cambiare l’aspetto visibile del volto ma mantenere intatta la struttura sottostante”.

Uno degli esempi più efficaci mostrati durante la presentazione riguardava un’immagine trasformata in uno stile illustrato simile a quello dello Studio Ghibli. A un osservatore umano non verrebbe naturale accettarla come prova di identità in un sistema di sicurezza.

Eppure, secondo Yamout, sette modelli su otto l’hanno comunque riconosciuta come riferibile alla stessa persona.

È un dettaglio aneddotico, che però rende bene la distanza tra la percezione umana e il calcolo biometrico.

KYC, onboarding e verifica dell’identità

Il tema diventa particolarmente rilevante nei processi di verifica dell’identità. Tra questi rientra il KYC, acronimo di “Know Your Customer”, cioè l’insieme delle procedure con cui banche, fintech, piattaforme finanziarie e altri soggetti verificano l’identità di un cliente prima di attivare un servizio o autorizzare determinate operazioni.

In molti casi l’utente carica un documento, scatta una foto o registra un breve video; il sistema confronta poi quei dati con un’immagine di riferimento.

Yamout ha indicato le università e le istituzioni finanziarie tra gli ambiti in cui possono essere ancora usate forme di verifica facciale bidimensionale.

È difficile misurarne la diffusione precisa, ha osservato, perché si tratta di una tecnologia comune, integrata in molti ambienti con motori, modelli e configurazioni differenti.

Il rischio più concreto riguarda gli scenari in cui un attaccante non genera un volto casuale ma parte da una fotografia reale.

Nella conferenza stampa Yamout ha parlato di immagini “seeded”: il modello riceve un’immagine iniziale e produce una variante sintetica, modificata secondo le istruzioni dell’operatore.

Questo rende l’attacco più mirato, perché l’immagine artificiale conserva una relazione matematica con il volto originale.
Yamout ha indicato le università e le istituzioni finanziarie tra i contesti in cui possono essere ancora usate forme di verifica facciale bidimensionale.

La conseguenza è che la verifica umana e quella algoritmica possono differire. Un operatore potrebbe considerare sospetta o non corrispondente un’immagine che il sistema giudica invece compatibile.

Oppure, in uno scenario automatizzato, una piattaforma potrebbe accettare un’immagine sintetica perché la distanza matematica rispetto al volto di riferimento rimane entro la soglia prevista dal modello.

Secondo Yamout, gli attaccanti partono sempre dallo studio dell’ambiente che vogliono colpire. Cercano di capire quali sistemi vengono usati, quali utenti sono coinvolti, quali software sono presenti e quali abitudini operative esistono all’interno dell’organizzazione.

Se scoprono che una procedura di verifica facciale usa un modello vulnerabile a immagini sintetiche o deepfake, quella procedura può diventare un punto d’ingresso.

La biometria resta utile, ma non basta da sola

Il messaggio di Yamout, però, non è che il riconoscimento facciale debba essere abbandonato.

Nell’intervista ha usato un paragone molto chiaro: le password continuano a essere usate anche se possono essere violate; i token di autenticazione a due fattori continuano a essere usati anche se possono essere sottratti con tecniche di phishing; gli antivirus continuano a essere distribuiti anche se esistono malware capaci di aggirarli.

La logica è la stessa per il riconoscimento facciale. Il riconoscimento facciale può ancora servire ma da solo non basta più a confermare un’identità. Deve essere affiancato da altri controlli, soprattutto nei processi più sensibili.

“Dobbiamo smettere di usarlo? No. È una buona misura di sicurezza”, ha spiegato Yamout. Il punto è affiancarla ad altri controlli compensativi: password, token, codici, verifica del dispositivo, analisi del comportamento, controlli documentali e procedure di escalation quando emergono anomalie.
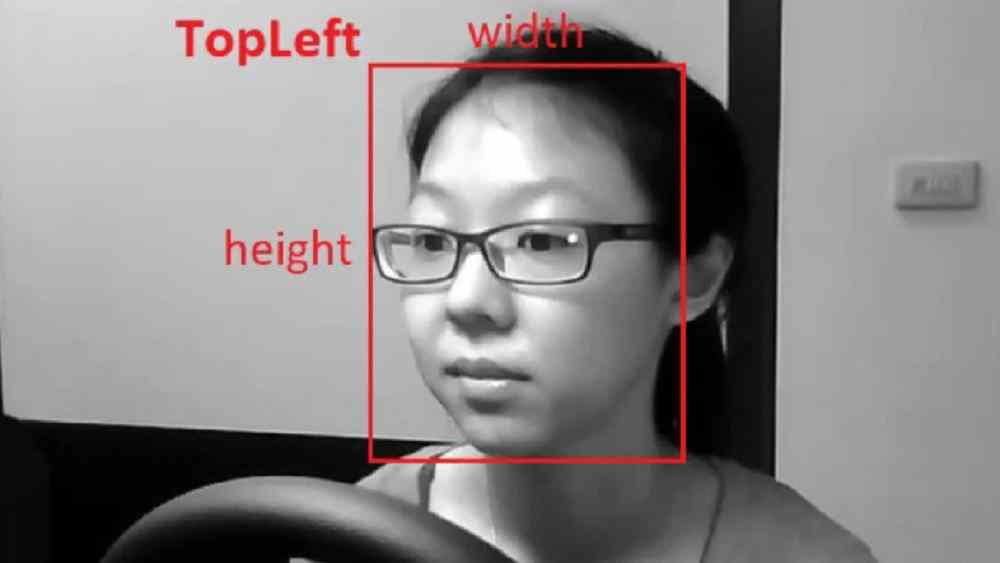
Il riconoscimento facciale può ancora servire ma da solo non basta più a confermare un’identità. Deve essere affiancato da altri controlli, soprattutto nei processi più sensibili.

Questa logica vale soprattutto per i sistemi 2D. Yamout ha distinto questi scenari dal riconoscimento facciale usato ad esempio dagli smartphone, che si basa su scansioni 3D e quindi su una tecnologia più difficile da aggirare.

Anche in quel caso, ha ricordato, sono stati discussi tentativi di attacco tramite modelli tridimensionali del volto, ma il costo operativo è molto più alto. E nella sicurezza informatica, l’aumento del costo dell’attacco è già una forma di protezione.

È qui che torna il concetto di difesa in profondità. Se un sistema richiede password, token e verifica facciale, diventa più difficile aggirare tutto insieme. L’attaccante può riuscire a compromettere un fattore ma deve investire più tempo e più risorse per superarli tutti.

E spesso, ha detto Yamout, si sposta su un bersaglio più facile: “Gli attaccanti, alla fine, sono pigri”.

Le vecchie serrature vanno aggiornate

L’esperimento di Kaspersky non dice che ogni sistema di riconoscimento facciale sia facilmente aggirabile, né che la biometria abbia perso utilità.

Mostra però che immagini, audio e video generati dall’intelligenza artificiale stanno cambiando le regole della verifica dell’identità, costringendo aziende, sviluppatori e responsabili della sicurezza a ripensare molti processi oggi dati per affidabili.

Per anni il volto è stato trattato come un elemento forte dell’identità, perché difficile da replicare e immediato da verificare.

L’IA ha cambiato i termini del problema: può produrre immagini che confondono l’essere umano, preservano elementi biometrici rilevanti per la macchina e aprono nuovi scenari per frodi, identità sintetiche e manipolazioni nei processi di onboarding.

La risposta più solida passa da sistemi capaci di combinare più segnali. La verifica facciale deve essere accompagnata da controlli sulla provenienza dell’immagine, analisi del rischio, verifica del dispositivo, controlli antifrode e procedure manuali nei casi dubbi.

Dove la posta in gioco è alta, affidarsi a un singolo fattore espone a un rischio crescente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/25/kaspersky-la-genai-mette-alla-prova-il-riconoscimento-facciale/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-la-genai-mette-alla-prova-il-riconoscimento-facciale
Kaspersky: gli agenti IA cambiano la fiducia aziendale


Gli agenti di intelligenza artificiale sono ormai entrati nel radar dei criminali informatici. Dall’inizio dell’anno, infatti, Kaspersky ha rilevato a livello mondiale oltre 92.000 attacchi malware camuffati da servizi e agenti IA.

Il dato è stato presentato a Roma durante Kaspersky HORIZONS, e racconta bene quanto rapidamente l’hype sull’intelligenza artificiale sia stato metabolizzato anche dal cybercrime. Tant’è che le false applicazioni di ChatGPT rappresentano il 49% degli attacchi rilevati, mentre Claude e Gemini incidono ciascuno per il 18%.

Accanto ai nomi più noti, i ricercatori hanno individuato oltre 15.000 file malevoli distinti mascherati da software di IA autonoma, comprese versioni contraffatte di strumenti emergenti come OpenClaw.

Il punto, però, non è soltanto che i criminali usino l’IA come nuova esca. Nel suo intervento, Dmitry Galov, Head of Kaspersky’s Global Research & Analysis Team per Russia e CIS, ha spiegato che dietro molti di questi falsi strumenti si nascondono malware già noti.Ci riferiamo a banking trojan, spyware, infostealer, exploit e downloader in grado di installare ulteriori payload dannosi.

La novità sta nella confezione: gli attaccanti sfruttano la fiducia nei brand dell’IA e la curiosità verso strumenti percepiti come indispensabili per restare al passo.

cover Galov Kaspersky

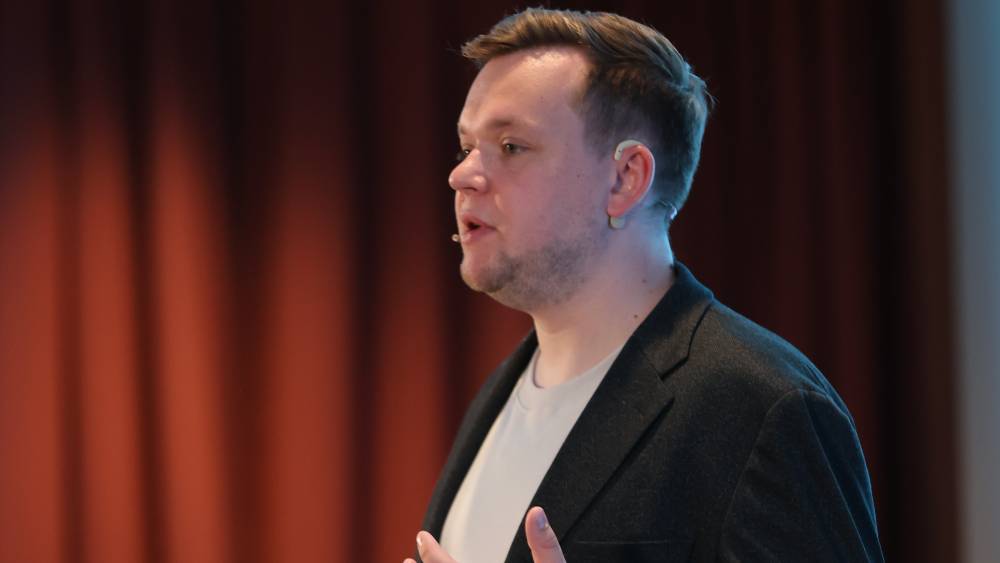
Dmitry Galov, Head of Kaspersky’s Global Research & Analysis Team per Russia e CIS.

La supply chain dell’IA diventa un bersaglio

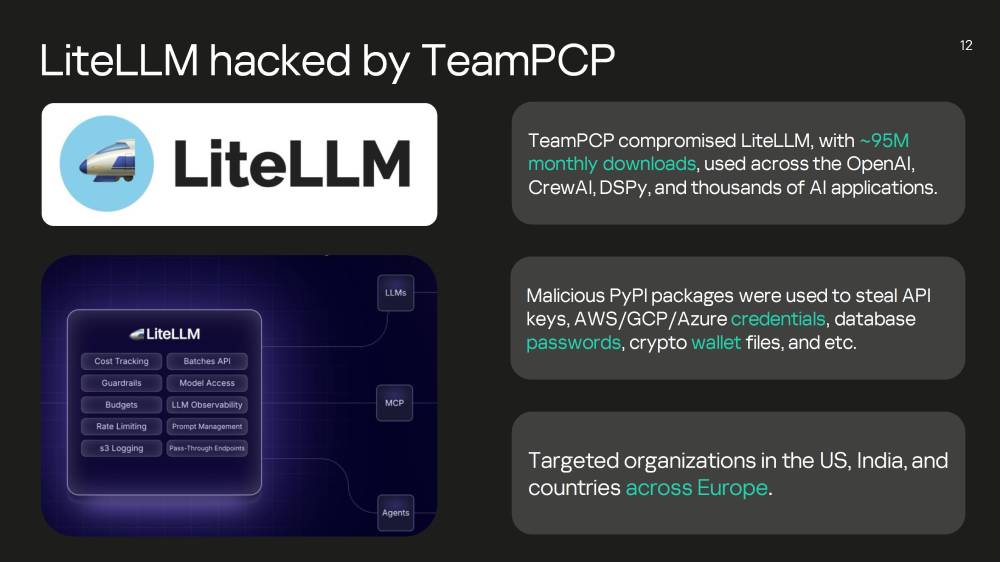
Un’altra area di rischio riguarda la supply chain del software. Galov ha citato il caso di LiteLLM, una libreria Python ampiamente usata per accedere a modelli di intelligenza artificiale, con circa 97 milioni di download mensili.

La compromissione della libreria ha permesso di inserire codice dannoso capace di sottrarre credenziali di database, file di wallet di criptovalute e altre informazioni sensibili. È un esempio concreto di come un singolo componente esterno, se compromesso, possa trasformarsi in un punto d’ingresso verso molte organizzazioni contemporaneamente.

Galov ha chiarito nell’intervista che il problema non riguarda solo l’IA. Qualsiasi software moderno può dipendere da librerie, pacchetti open source o componenti di terze parti. Nel caso dell’intelligenza artificiale, però, l’ecosistema si sta sviluppando a grande velocità, in modo aperto e collaborativo, e questo rende più appetibili le dipendenze esterne.

Per ridurre il rischio, secondo Galov, serve integrare la sicurezza in tutto il ciclo di sviluppo del software: ogni pacchetto esterno introdotto in un prodotto o in un’infrastruttura deve essere controllato da motori di rilevamento e gestito con policy chiare.

Per gli aggiornamenti non legati alla sicurezza, ha suggerito anche una finestra di “cool down”, evitando di adottare automaticamente l’ultima versione appena pubblicata. Molti attacchi alla supply chain, ha spiegato, restano attivi per finestre molto brevi, da pochi minuti a qualche giorno, prima di essere individuati dalla comunità open source o dai vendor di sicurezza.

Compromettendo LiteLLM (95 milioni di download mensili), il gruppo TeamPCP ha aperto una breccia in migliaia di applicazioni contemporaneamente, sottraendo credenziali cloud e chiavi di accesso ai modelli.

ClickFix e la vecchia debolezza umana

La corsa agli strumenti di IA ha riattivato anche tecniche di ingegneria sociale più classiche. Galov ha citato il caso degli attacchi ClickFix, in cui falsi tutorial o documentazioni apparentemente legittime convincono l’utente a copiare e incollare un comando nel terminale.

L’utente pensa di installare un componente, configurare un ambiente o migliorare le prestazioni di uno strumento, in realtà esegue una stringa malevola. Il meccanismo è particolarmente efficace perché colpisce sviluppatori, tecnici e persone che stanno cercando guide pratiche per entrare nel mondo degli agenti IA.

Nella nostra intervista, successiva alla presentazione, Galov ha ricondotto questi attacchi a una dinamica nota: le esche cambiano ma la natura umana resta la stessa. Gli utenti tendono a fidarsi di ciò che percepiscono come utile, urgente o di valore.

Sul primo gesto, cioè copiare, incollare e premere Invio, la tecnologia può fare ben poco. La difesa può però intervenire negli stadi successivi, con soluzioni di rilevamento e risposta sugli endpoint (EDR) e altri livelli di protezione capaci di bloccare l’esecuzione o riconoscere comportamenti malevoli prima che l’attacco raggiunga il suo obiettivo finale.

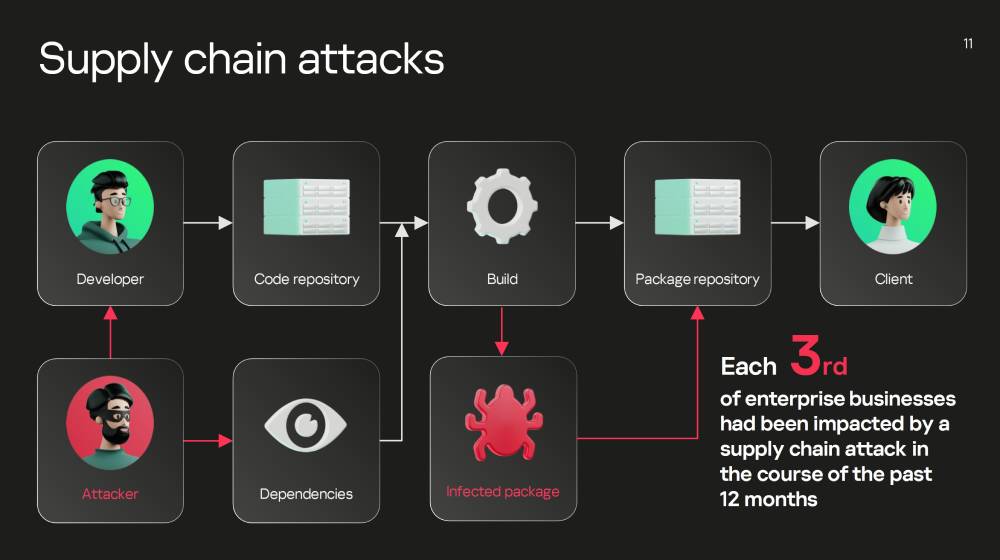
Negli attacchi alla supply chain, il bersaglio non è mai quello finale. Un’azienda su tre ne è rimasta vittima nell’ultimo anno.

Skill, plugin e falsi strumenti legittimi

Il rischio non si esaurisce nei malware travestiti da app IA. Kaspersky segnala anche la crescita delle “malicious skills”, cioè funzionalità dannose nascoste all’interno dei flussi di lavoro basati sull’intelligenza artificiale.

Possono presentarsi come plugin, prompt o estensioni apparentemente innocue, in realtà sono progettate per esfiltrare dati, fare ricognizione o manipolare risultati.

È un passaggio importante perché sposta il tema dalla protezione del singolo endpoint alla sicurezza dell’intero ecosistema agentico. OpenClaw, citato sia nel comunicato sia durante l’intervento, diventa in questo senso un esempio del nuovo perimetro da controllare.

Gli agenti IA possono essere estesi con skill e plugin, e queste estensioni possono a loro volta scaricare dipendenze, interagire con strumenti locali o collegarsi a servizi esterni.

La domanda di sicurezza non riguarda quindi solo il modello ma tutto ciò che gli viene connesso: codice, permessi, API, dipendenze e automazioni.

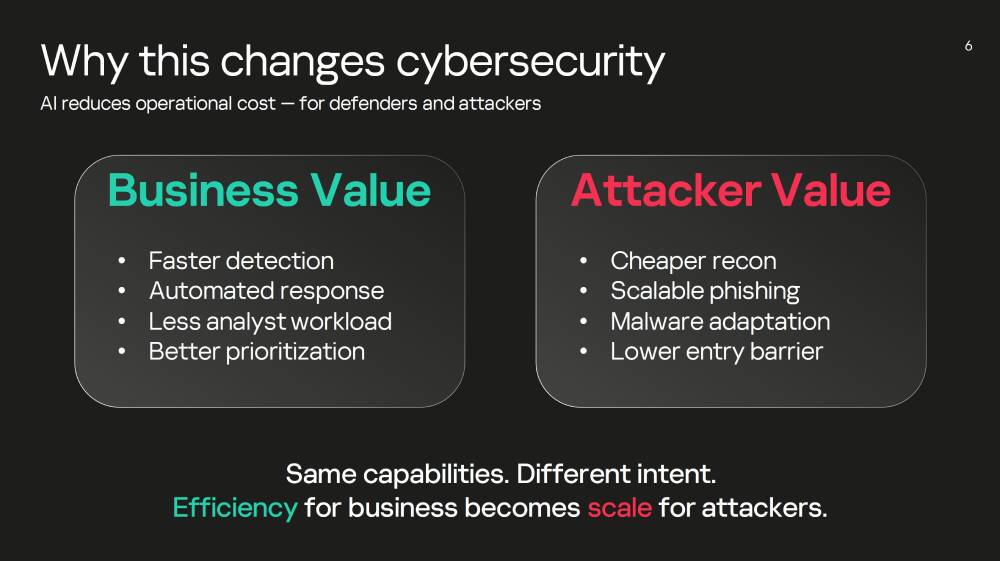
L’IA in ottica cybersecurity: stessi strumenti, intenzioni opposte. Quello che per le aziende è efficienza, per gli attaccanti diventa scala.

Gli agenti aumentano l’efficienza, ma anche l’esposizione

Nel corso della nostra intervista, Galov non ha proposto una lettura allarmistica. Anzi, ha definito gli agenti IA un grande vantaggio per l’efficienza, anche nella cybersecurity e nei SOC, soprattutto quando aiutano ad automatizzare attività ripetitive. Il problema nasce quando vengono adottati senza una postura di sicurezza adeguata.

La sua analogia è semplice: passare da carta e penna a un laptop aumenta senz’altro l’efficienza, ma anche il rischio di vulnerabilità. La scelta non è tra innovazione e sicurezza, ma tra automazione governata e automazione lasciata senza controllo.

Una posizione, questa, che troviamo anche nei comunicati di Kasperky: “L’introduzione di agenti di intelligenza artificiale negli ambienti aziendali cambia la natura stessa della fiducia. Ogni azione automatizzata diventa parte di una catena più ampia di sistemi e scambi di dati”.

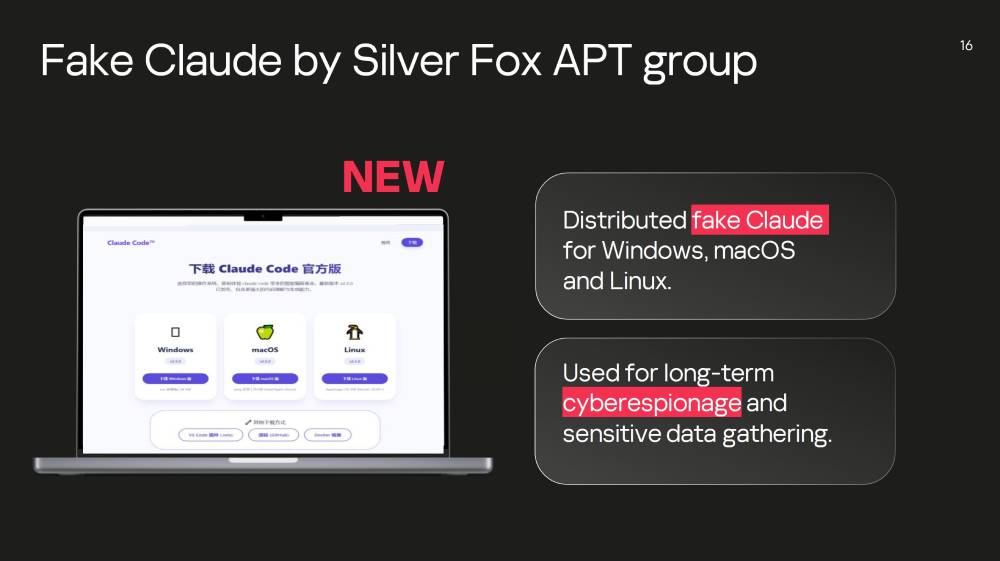
Il gruppo Silver Fox ha usato versioni false di Claude Code. Un caso che mostra come la diffusione degli strumenti IA apra nuove superfici d’attacco basate sull’ingegneria sociale.

Il nuovo controllo passa da dati, decisioni e log

Non corso dell’intervista, non ci è  restato che chiedere a Galov delle possibili contromisure. Per Galov le aziende devono concentrarsi su due piani: data management e decision management.

Il primo riguarda i dati a cui l’agente può accedere: bisogna verificare che siano davvero necessari per il compito assegnato e che non venga concesso più di quanto serva.

Il secondo riguarda le azioni che l’agente può compiere: per le decisioni più sensibili deve restare una validazione umana, una sorta di secondo fattore in cui il controllo finale torna a una persona.

A questo si aggiunge la visibilità sull’infrastruttura intorno agli agenti, che comunicano con modelli esterni, tool di terze parti e API.

Per questo, secondo Galov, le aziende devono raccogliere log ed eventi, integrarli in sistemi SIEM e metterli a disposizione dei SOC analyst. Il rischio peggiore è che qualcosa accada senza sapere chi lo ha fatto, quale componente lo ha eseguito e quali dati o sistemi siano stati coinvolti.

È lo stesso principio che Kaspersky riassume nelle sue raccomandazioni: standardizzare interfacce e protocolli, applicare il principio del minimo scambio necessario di dati, identificare chiaramente utenti, agenti e servizi IA, mantenere la supervisione umana nei processi critici e procedere con implementazioni graduali, includendo eventuali rollback.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/22/kaspersky-agenti-ia-cambiano-fiducia-aziendale/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-agenti-ia-cambiano-fiducia-aziendale


HackerOne taglia drasticamente le ricompense dei bug bounty


L’epoca d’oro dei bug bounty potrebbe stare entrando in una nuova fase molto più complessa. HackerOne, una delle piattaforme più importanti al mondo per la segnalazione responsabile di vulnerabilità, ha drasticamente ridotto le ricompense economiche del proprio programma Internet Bug Bounty (IBB), provocando forti reazioni nella comunità dei ricercatori di sicurezza.

Secondo quanto riportato da The Register, i compensi per le vulnerabilità critiche sono stati ridotti di oltre il 75%. Un bug critico che in precedenza poteva valere circa 9.250 dollari viene ora premiato con appena 2.257 dollari. Anche le altre categorie hanno subito ridimensionamenti drastici: le vulnerabilità high severity passano da circa 4.429 a 1.009 dollari, mentre le medium severity scendono da 1.843 a 297 dollari.

Il taglio rappresenta uno dei segnali più evidenti della crisi che sta attraversando il settore del vulnerability research crowdsourced, sempre più travolto da una crescita esplosiva di report generati con l’AI, falsi positivi e attività automatizzate a basso valore.

La rivoluzione AI sta travolgendo i bug bounty

Negli ultimi mesi il mondo dei bug bounty è stato investito da un’ondata senza precedenti di segnalazioni generate o assistite da AI. Secondo diversi operatori del settore, i moderni LLM consentono ormai anche a utenti con competenze offensive limitate di produrre grandi quantità di report apparentemente plausibili, saturando i team di triage e aumentando enormemente il rumore operativo.

Il problema non riguarda solo HackerOne. Secondo Financial Times, alcune piattaforme hanno registrato un aumento quadruplo delle submission nel giro di poche settimane, mentre la percentuale di report realmente validi sarebbe crollata in molti casi sotto il 5%.

Il problema è talmente grave che persino Linus Torvalds ha recentemente definito la mailing list sicurezza del kernel Linux “quasi completamente ingestibile” a causa dell’aumento di report AI-generated.

HackerOne cerca di ridurre il rumore operativo

Il drastico ridimensionamento delle ricompense sembra quindi essere parte di una strategia più ampia. Già ad aprile 2026 HackerOne aveva annunciato la sospensione temporanea delle nuove submission per il programma Internet Bug Bounty, spiegando che il rapporto tra velocità di discovery e capacità di remediation era diventato insostenibile.

Secondo la piattaforma, l’intelligenza artificiale ha “industrializzato” la scoperta delle vulnerabilità molto più rapidamente rispetto alla capacità dei maintainer open source di validare, correggere e distribuire patch. In pratica, l’intero ecosistema dei bug bounty starebbe soffrendo un problema strutturale: trovare vulnerabilità sta diventando sempre più facile, ma gestirle continua a richiedere tempo umano altamente specializzato.

Questo crea un paradosso operativo. Da un lato le piattaforme ricevono volumi enormi di report; dall’altro il valore medio reale delle submission tende a diminuire.

Il rischio di una crisi economica per i ricercatori indipendenti

La riduzione dei payout rischia però di avere conseguenze importanti anche sulla sostenibilità economica del bug hunting indipendente. Negli ultimi dieci anni piattaforme come HackerOne e Bugcrowd hanno contribuito a trasformare il vulnerability research in una vera professione, creando un mercato globale basato sulla disclosure responsabile.

Molti ricercatori hanno costruito carriere interamente basate sui bug bounty, mentre alcune aziende hanno iniziato a utilizzare il crowdsourced testing come alternativa o complemento ai penetration test tradizionali. Secondo vari report di settore, i payout per vulnerabilità critiche nei programmi enterprise possono ancora raggiungere cifre a sei zeri, soprattutto in ambito cloud, crypto e infrastrutture strategiche. Tuttavia il drastico taglio del programma IBB mostra che il modello economico tradizionale potrebbe non essere più sostenibile per alcuni ecosistemi open source.

Il rischio, secondo diversi esperti, è che i ricercatori più qualificati inizino progressivamente ad abbandonare i bounty pubblici meno remunerativi, spostandosi verso altri ambiti.

L’effetto collaterale: meno vulnerabilità divulgate?

Storicamente i bug bounty sono stati considerati uno strumento fondamentale per incentivare la disclosure responsabile. L’idea alla base del modello è relativamente semplice: pagare i ricercatori affinché segnalino vulnerabilità ai vendor invece di venderle a broker, spyware company o gruppi criminali.

Ma il mercato delle vulnerabilità è cambiato enormemente negli ultimi anni. Diversi studi mostrano che il valore economico dei mercati grigi e dei broker zero-day può essere enormemente superiore rispetto ai payout tradizionali dei bug bounty. In alcuni casi vulnerabilità particolarmente critiche possono raggiungere cifre superiori al milione di dollari sui mercati offensivi.

Se i payout pubblici diminuiscono troppo, il rischio teorico è che una parte dei ricercatori inizi a considerare meno conveniente la disclosure responsabile tradizionale. Naturalmente il panorama resta molto più complesso di così. Per molti ricercatori contano anche reputazione, visibilità, riconoscimento professionale e opportunità lavorative future. Tuttavia il fattore economico continua a rappresentare uno dei principali motori dell’intero ecosistema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/21/hackerone-taglia-drasticamente-le-ricompense-dei-bug-bounty/?utm_source=rss&utm_medium=rss&utm_campaign=hackerone-taglia-drasticamente-le-ricompense-dei-bug-bounty


Attacco ai router Huawei dietro blackout telecom del Lussemburgo


Un attacco informatico basato su una vulnerabilità sconosciuta nei router enterprise di Huawei avrebbe causato nel 2025 uno dei più gravi incidenti infrastrutturali europei degli ultimi anni, provocando il collasso temporaneo dell’intera rete telecom del Lussemburgo.

Secondo quanto riportato da Recorded Future News, l’incidente avrebbe coinvolto un comportamento non documentato del sistema operativo di rete Huawei VRP, sfruttato tramite traffico malevolo appositamente costruito per mandare in crash i router dell’operatore nazionale POST Luxembourg.

L’attacco, avvenuto il 23 luglio 2025, ha causato un’interruzione completa delle comunicazioni mobili 4G e 5G, della telefonia fissa e persino di parte dei servizi di emergenza nazionali per oltre tre ore.

La vicenda solleva interrogativi particolarmente delicati non solo sul piano tecnico, ma anche su quello della trasparenza nella disclosure delle vulnerabilità critiche che coinvolgono infrastrutture telecom strategiche.

Un blackout nazionale causato da traffico di rete malevolo

Secondo le informazioni emerse, l’attacco avrebbe sfruttato un’anomalia mai documentata pubblicamente nel software di routing Huawei. Paul Rausch, responsabile comunicazione di POST Luxembourg, ha confermato che l’incidente è stato causato da un attacco denial-of-service basato su un “comportamento non pubblico e non documentato” per il quale non esisteva alcuna patch disponibile al momento dell’incidente. Il traffico malevolo avrebbe innescato un ciclo continuo di reboot dei router enterprise Huawei, causando il collasso progressivo di parti critiche dell’infrastruttura telecom nazionale.

L’aspetto più interessante è che gli investigatori lussemburghesi non ritengono che l’attacco fosse necessariamente diretto contro il Lussemburgo come bersaglio specifico. Secondo le autorità, il traffico malevolo potrebbe semplicemente essere transitato attraverso l’infrastruttura di POST Luxembourg, provocando accidentalmente il crash dei dispositivi Huawei invece della normale elaborazione e inoltro dei pacchetti. In pratica, i router avrebbero reagito al traffico anomalo entrando in una condizione di failure non prevista che li costringeva a riavviarsi ripetutamente.

Il caso riapre il dibattito sugli zero-day nelle infrastrutture critiche

Diversi elementi emersi nelle indagini portano a classificare l’incidente come un possibile zero-day, cioè una vulnerabilità sconosciuta pubblicamente e priva di patch disponibili. Secondo le fonti citate da Recorded Future News, Huawei avrebbe dichiarato di non aver mai osservato un comportamento simile presso altri clienti e di non aver avuto a disposizione in quel momento una soluzione pronta per mitigare il problema.

Il punto più controverso riguarda però l’assenza totale di disclosure pubblica.

A quasi dieci mesi dall’incidente, non risulta infatti assegnato alcun identificativo CVE pubblico relativo alla vulnerabilità sfruttata nell’attacco. Non esistono advisory aperti alla comunità di sicurezza, né dettagli tecnici che consentano agli operatori telecom di verificare eventuali esposizioni analoghe.

E questo è un problema. I CVE rappresentano infatti uno dei principali strumenti globali per tracciare vulnerabilità, coordinare attività di remediation e permettere ai team SOC e CERT di identificare rapidamente i sistemi vulnerabili.

L’assenza di disclosure pubblica crea quindi un problema potenzialmente sistemico: altri operatori che utilizzano gli stessi apparati Huawei potrebbero non sapere di essere esposti allo stesso comportamento anomalo.

Huawei e il problema della trasparenza nelle vulnerabilità enterprise

La vicenda evidenzia anche un cambiamento nel modo in cui Huawei gestisce la disclosure delle vulnerabilità enterprise. Sempre secondo Recorded Future News, mentre il vendor continua a pubblicare CVE per prodotti consumer, le disclosure pubbliche relative ai prodotti enterprise networking sono diventate sempre più rare negli ultimi anni. Huawei pubblica anche advisory di sicurezza enterprise, ma spesso attraverso portali clienti riservati invece che tramite comunicazioni pubbliche aperte alla comunità globale di sicurezza.

La situazione rischia inevitabilmente di alimentare ulteriori tensioni geopolitiche attorno alle infrastrutture telecom cinesi, tema già al centro di anni di dibattiti internazionali su supply chain security, rischio cyber e sovranità digitale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/20/attacco-ai-router-huawei-dietro-blackout-telecom-del-lussemburgo/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-ai-router-huawei-dietro-blackout-telecom-del-lussemburgo