Voci IA indistinguibili da quelle reali: Sam Altman lancia l’allarme


Sam Altman è spaventato dalla crescente capacità dell’IA di imitare la voce delle persone e non lo nasconde. Alla conferenza di martedì scorso della Federal Reserve, la banca centrale degli Stati Uniti, il CEO di OpenAI ha messo in guardia l’industria finanziaria da un’imminente crisi causata dalle frodi basate su IA.

“Una cosa che mi terrorizza è che ci sono ancora alcune istituzioni finanziarie che accettano l’identificazione vocale per l’autenticazione” ha affermato Altman durante la conferenza, come riportato da Security Week. “È da pazzi continuare a farlo. L’IA l’ha surclassata del tutto“.

Sam Altman

L’uso del riconoscimento vocale per eseguire operazioni finanziarie è un metodo che si è molto diffuso nell’ultimo decennio, ma che ormai, secondo Sam Altman, sarebbe obsoleto: i tool di IA sono in grado di impersonare gli utenti in maniera indistinguibile dalla realtà e sono quindi necessari nuovi metodi di verifica.

Axios riporta che il CEO di OpenAI abbia instistito sul fatto che, anche se finora le tecnologie più avanzate non sono state usate per impersonare i consumatori, non significa che non siano già pronte, e che, anzi, succederà molto presto.

Ancora una volta Altman si è detto impreparato all’evoluzione rapida delle tecnologie di intelligenza artificiale e ha sottolineato l’importanza di abbracciare l’IA prima che le sue potenzialità ci sfuggano dalle mani.

Altman teme che i tool diventino un’arma fin troppo potente nelle mani dei cybercriminali, non solo nel settore finanziario. Nel suo discorso durante la conferenza, il CEO di OpenAI ha invitato banche e istituzioni finanziarie a prepararsi a una nuova ondata di cyberattacchi e abbandonare metodi di protezione e autenticazione ormai superati, o quasi.

Michelle Bowman, Vice Presidente della supervisione della Federal Reserve e moderatrice della sessione di discussione con Altman, ha affermato che c’è volontà da parte della banca centrale di collaborare per gestire la problematica.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/24/voci-ia-indistinguibili-da-quelle-reali-sam-altman-lancia-lallarme/?utm_source=rss&utm_medium=rss&utm_campaign=voci-ia-indistinguibili-da-quelle-reali-sam-altman-lancia-lallarme
WhoFi: da La Sapienza arriva un sistema di riconoscimento biometrico basato sul Wi-Fi


Dall’Università La Sapienza di Roma arriva WhoFi, un nuovo sistema che migliora le operazioni di re-identificazione (Re-ID) sfruttando le alterazioni delle onde del Wi-Fi.

Con re-identificazione si intende il processo di identificare una stessa persona su registrazioni o immagini di più sistemi di videosorveglianza; nel dettaglio, si tratta di riuscire a determinare se due rappresentazioni sono riferite a uno stesso individuo oppure no.

WhoFi

Come spiegano i ricercatori nel paper relativo alla loro ricerca, i metodi tradizionali di riconoscimento biometrico si basano sul confronto di caratteristiche visive, come il colore dei vestiti o la forma del corpo, per identificare potenziali persone di interesse tra due registrazioni o tra una registrazione e delle immagini d’archivio. Questi metodi però soffrono di alcune limitazioni che complicano l’analisi, quali una certa sensibilità ai cambiamenti delle condizioni luminose, occlusioni, elementi di disturbo sullo sfondo e la diversa angolazione delle videocamere.

“Queste sfide spesso comportano una riduzione della robustezza, specialmente in ambienti non vincolati o reali. Per superare queste limitazioni, una strada alternativa della ricerca esplora modalità non visive, come il Re-ID basato su Wi-Fi” spiegano i ricercatori Danilo Avola, Daniele Pannone, Dario Montagnini ed Emad Emam.

WhoFi si basa sull’idea che la forma dell’onda del segnale Wi-Fi che si propaga in un ambiente viene alterata dalla presenza di ostacoli, come oggetti e persone, in base alle loro caratteristiche fisiche. Queste alterazioni, catturate e classificate come Channel State Information, una proprietà che descrive la propagazione del segnale Wi-Fi, forniscono importanti informazioni biometriche per identificare una persona.

“A differenza dei sistemi ottici che percepiscono solo la superficie esterna di una persona, i segnali Wi-Fi interagiscono con le strutture interne, come ossa, organi e composizione corporea, determinando distorsioni del segnale specifiche per ogni persona che fungono da firma unica” continuano i ricercatori.

biometria

Di fatto studiando il modo in cui il segnale Wi-Fi viene alterato dal singolo, è possibile creare una “firma biometrica” univoca per essere in grado di identificare un soggetto precisamente e su diversi sistemi. Stando ai benchmark condivisi dai ricercatori, WhoFi è riuscito a raggiungere una precisione del 95.5%.

“I risultati incoraggianti ottenuti confermano la validità dei segnali Wi-Fi come modalità biometrica robusta e in grado di preservare la privacy, e posizionano questo studio come un significativo passo avanti nello sviluppo di sistemi Re-ID basati sui segnali” concludono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/23/whofi-da-la-sapienza-arriva-un-sistema-di-riconoscimento-biometrico-basato-sul-wi-fi/?utm_source=rss&utm_medium=rss&utm_campaign=whofi-da-la-sapienza-arriva-un-sistema-di-riconoscimento-biometrico-basato-sul-wi-fi


Attacco ToolShell a Sharepoint: i criminali hanno iniziato usarlo almeno dal 7 luglio


La campagna di attacchi mirati che sta sfruttando una vulnerabilità zero-day in Microsoft SharePoint Server, nota come ToolShell,  e che permette ai criminali informatici di ottenere accesso remoto non autenticato e di stabilire una persistenza duratura all’interno delle reti compromesse sembvra essere attiva almeno dal 7 luglio.

Secondo i ricercatori di Check Point, che per primi hanno osservato l’exploit in-the-wild, l’attività malevola è rapidamente aumentata tra il 18 e il 19 luglio, estendendosi a diverse organizzazioni attive nei settori delle telecomunicazioni, dell’industria e della pubblica amministrazione. I server vulnerabili colpiti sarebbero oltre 85, distribuiti in almeno 29 diverse organizzazioni. Negli ultimi giorni, sembra che la vulnerabilità sia stata condivisa online con un numero imprecisato di altri gruppi criminali e adesso che è stata resa pubblica sicuramente il numero di gruppi che proveranno a usarla crescerà ulteriormente.

Ricordiamo che la falla sfruttata è stata identificata con il codice CVE-2025-53770, una vulnerabilità critica (CVSS 9.8) legata alla deserializzazione di dati non attendibili. L’exploit permette a un attaccante remoto di eseguire codice arbitrario sul server, con privilegi elevati, senza necessità di autenticazione. Secondo quanto emerso, il vettore d’attacco impiega come endpoint la pagina /_layouts/15/ToolPane.aspx e si basa su una catena di exploit che prevede anche il bypass delle misure di autenticazione.

Data la criticità dell’evento, riportiamo anche le tracce principali degli avvenimenti e delle violazioni. Uno degli aspetti più preoccupanti della tecnica usata riguarda il furto delle chiavi crittografiche contenute nel file machine.config di SharePoint, ovvero la ValidationKey e la DecryptionKey. Queste chiavi sono fondamentali per firmare e decifrare le informazioni contenute nei payload __VIEWSTATE, che SharePoint utilizza per la gestione dello stato dell’interfaccia utente. Una volta in possesso di queste chiavi, gli attaccanti possono generare richieste perfettamente valide per il server, rendendo possibile la compromissione anche dopo l’installazione della patch.

In alcuni dei casi analizzati, dopo l’esecuzione dell’exploit iniziale, gli attaccanti hanno distribuito una web shell persistente tramite PowerShell, fornendosi un punto d’ingresso permanente nei sistemi compromessi. Il malware installato viene in genere usato per mantenere il controllo remoto e per esfiltrare dati sensibili, in particolare credenziali amministrative e configurazioni interne.

Microsoft ha risposto rapidamente pubblicando una patch di emergenza per la CVE-2025-53770 e una seconda vulnerabilità correlata, la CVE-2025-53771, che consente bypass di autenticazione tramite manipolazione del percorso delle richieste HTTP. Entrambe sono state aggiunte al Catalogo KEV (Known Exploited Vulnerabilities) della CISA, che ne ha imposto l’aggiornamento obbligatorio a tutte le agenzie federali statunitensi.

Gli esperti sottolineano che, in questo caso, applicare la patch non basta: le chiavi machineKey potrebbero essere già state sottratte e utilizzate per attacchi successivi. È quindi fondamentale anche rigenerare queste chiavi, ruotare tutte le credenziali eventualmente compromesse e verificare attentamente la presenza di web shell, script sospetti o movimenti laterali all’interno dell’infrastruttura.

Per aumentare la resilienza, Microsoft consiglia anche l’attivazione dell’Antimalware Scan Interface (AMSI) su tutti i server SharePoint, in modo da intercettare i payload malevoli prima che vengano eseguiti. È inoltre consigliabile isolare i server esposti a Internet e sottoporre l’intero ambiente a una revisione di sicurezza.

La campagna ToolShell mostra un’elevata sofisticazione e una chiara volontà di persistenza con una particolare attenzione alla compromissione dei sistemi Microsoft su più livelli, inclusi SharePoint, Exchange, OneDrive e Teams. Tra gli IP utilizzati negli attacchi figura anche un indirizzo già coinvolto in precedenti exploit su Ivanti EPMM, a dimostrazione del fatto che si tratta probabilmente di gruppi APT con risorse e competenze elevate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/22/attacco-toolshell-a-sharepoint-i-criminali-hanno-iniziato-usarlo-almeno-dal-7-luglio/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-toolshell-a-sharepoint-i-criminali-hanno-iniziato-usarlo-almeno-dal-7-luglio


PoisonSeed è riuscito ad aggirare la protezione FIDO


Il team di ricercatori di Expel ha individuato una nuova tecnica di attacco in grado di aggirare la protezione FIDO per compromettere gli account delle vittime. Secondo l’analisi di Ben Nahorney e Brandon Overstreet, dietro la campagna di social engineering ci sarebbe PoisonSeed, un gruppo già noto per campagne di phishing su ampia scala.

I ricercatori spiegano che la tecnica sfrutta la feature di cross-device sign-in delle chiavi FIDO, la quale consente a un utente di effettuare il login al proprio account su sistemi senza passkey usando un dispositivo registrato, come per esempio uno smartphone. Il gruppo ha sfruttato la funzionalità per eseguire attacchi adversary-in-the-middle.

PoisonSeed FIDO

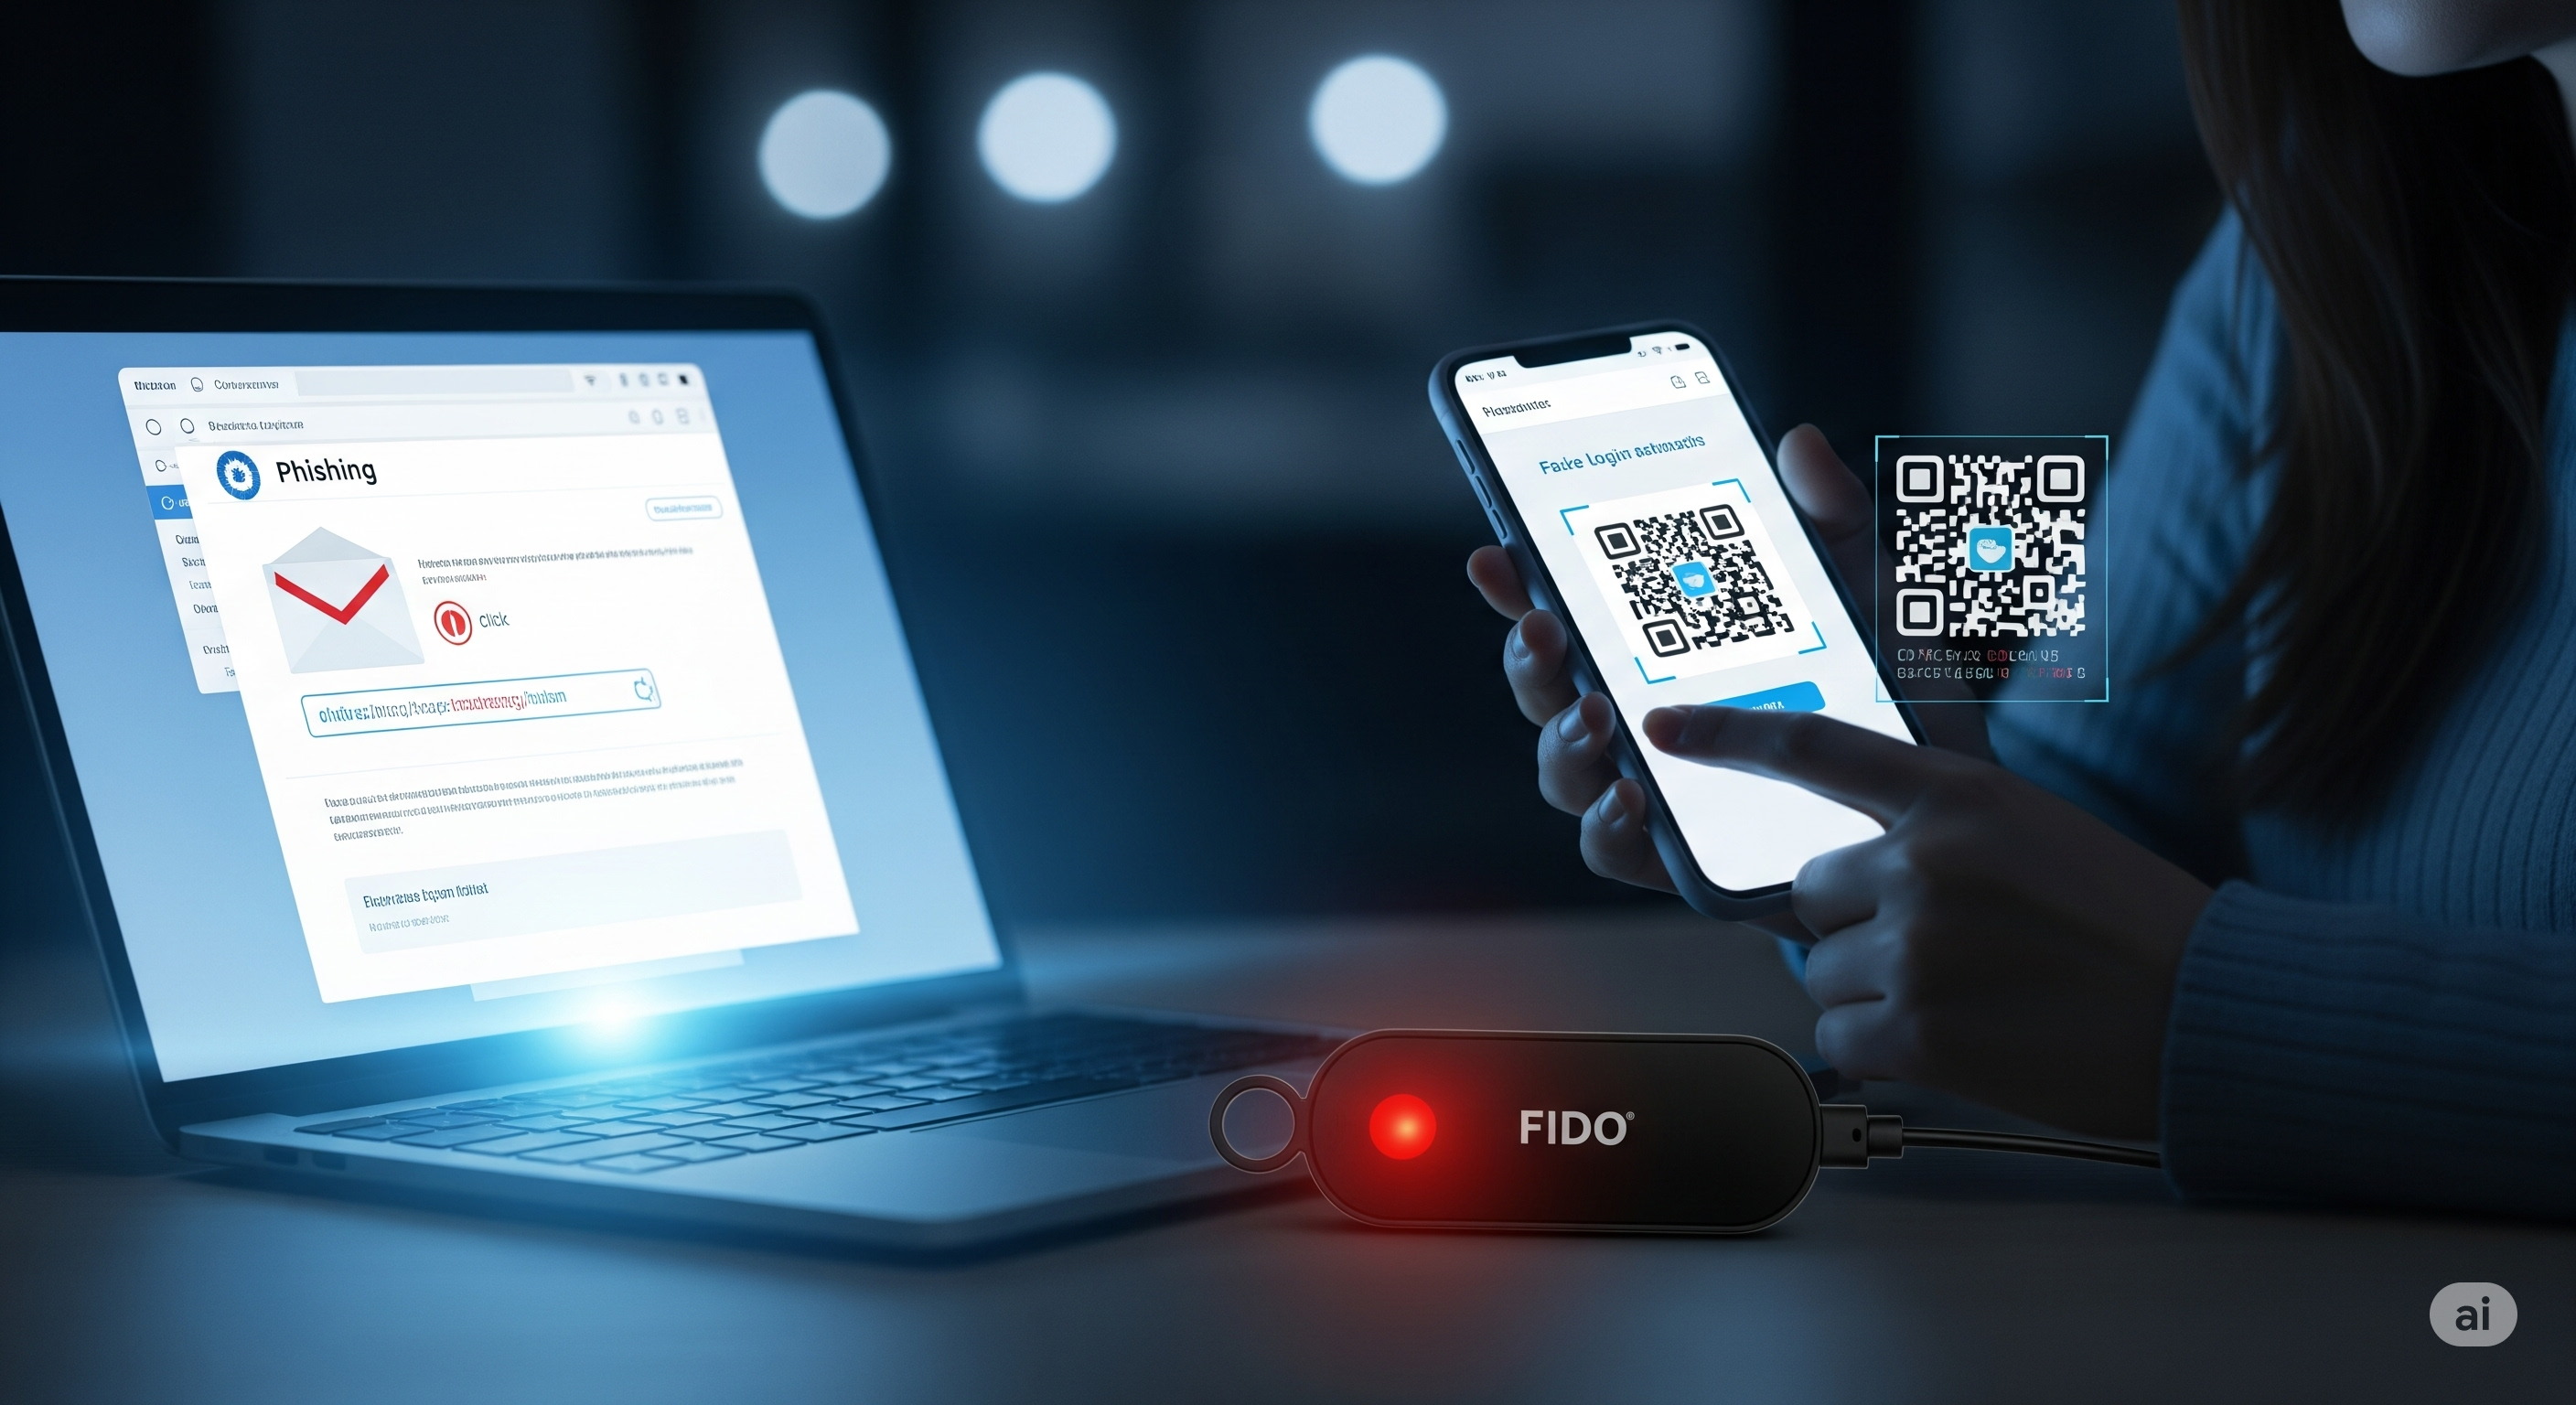
Nel dettaglio, l’attacco comincia con l’invio di un’email di phishing alle vittime che riporta a una finta pagina di login. Gli utenti presi di mira hanno una chiave FIDO registrata al proprio account e normalmente viene richiesta l’interazione fisica con la chiave per autenticarsi.

Le informazioni di login vengono inviate al portale legittimo di login e contestualmente viene inviata una richiesta per utilizzare la feature di cross-device sign-in. Nel frattempo, all’utente viene mostrato un codice QR da scansionare con il dispositivo che ha la passkey per l’autenticazione, ovvero l’autenticatore per la MFA. “L’utente scansiona il codice con l’autenticatore MFA, il portale di login e l’autenticatore comunicano e gli attaccanti entrano nell’account” spiegano i ricercatori.

Sfruttando questa funzionalità PoisonSeed è riuscito a neutralizzare la protezione delle chiavi FIDO, riuscendo ad accedere a documenti, applicazioni e servizi dell’account.

“Si tratta di uno sviluppo preoccupante, dato che le chiavi FIDO sono spesso considerate uno degli apici dell’autenticazione sicura a più fattori. Sebbene non sia stata scoperta una vulnerabilità nelle chiavi FIDO, i responsabili IT e SecOps dovranno prendere nota: questo attacco dimostra come un malintenzionato possa eseguire un attacco di successo usando una chiave FIDO installata” sottolineano i ricercatori.

Quello eseguito da PoisonSeed non è in realtà l’unico attacco che sfrutta le chiavi FIDO per prendere il controllo degli account: in un altro incidente di sicurezza analizzato dal team, gli attaccanti sono riusciti a effettuare il reset della password utente e poi generare una propria chiave FIDO.

Nonostante la protezione FIDO sia vittima di un numero sempre maggiore di attacchi negli ultimi tempi, rimane comunque una soluzione fondamentale per la protezione degli account, ma è importante prestare attenzione ai possibili segnali di compromissione ed essere consapevoli della diffusione degli attacchi di phishing.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/21/poisonseed-e-riuscito-ad-aggirare-la-protezione-fido/?utm_source=rss&utm_medium=rss&utm_campaign=poisonseed-e-riuscito-ad-aggirare-la-protezione-fido


LameHug, un nuovo malware che sfrutta un LLM per eseguire comandi


Il CERT-UA, agenzia governativa ucraina di cybersicurezza, ha individuato LameHug, un nuovo malware che sfrutta un LLM per eseguire comandi sui sistemi compromessi. 

Secondo un comunicato ufficiale dell’agenzia, lo scorso 10 luglio CERT-UA ha ricevuto alcune segnalazioni circa un allegato sospetto inviato per email. L’archivio .zip sospetto ha cominciato a circolare tra gli indirizzi e-mail di alcune figure governative. Il file conteneva un eseguibile con lo stesso nome e con estensione .pdf, il quale conteneva il loader di LameHug.

LameHug

La particolarità del malware è che è in grado di sfruttare l’API di HuggingFace per Qwen 2.5-Coder-32B-Instruct, LLM di Alibaba Cloud, per generare comandi da eseguire sul sistema compromesso. CERT-UA riporta che il malware, tramite i comandi eseguiti, si occupa di raccogliere informazioni di base sul sistema dove è in esecuzione (come processi attivi, informazioni sull’hardware e sulle connessioni di rete), effettuare la ricerca ricorsiva di documenti Microsoft Office nelle cartelle “Desktop”, “Documenti” e “Download” ed esfiltrare i dati raccolti tramite richieste SFTP o HTTP POST.

BleepingComputer evidenzia che LameHug è il primo malware noto che sfrutta un LLM per operare. Il funzionamento di LameHug potrebbe dare origine a un nuovo paradigma d’attacco dove un’IA legittima viene usata dagli attaccanti per adattarsi al contesto, senza appesantire il payload del malware.

Il fatto di usare comandi generati dinamicamente contribuisce anche a complicare l’analisi, in quanto gli attuali strumenti automatici analizzano i payload per individuare comandi hardcoded potenzialmente malevoli. Inoltre, sottolinea la testata, l’uso delle API di HuggingFace consente agli attaccanti di eludere i controlli sulle comunicazioni.

Al momento non ci sono informazioni sulla possibile identità degli attaccanti dietro LameHug. CERT-UA non ha inoltre rilasciato informazioni sull’effettivo impatto degli attacchi, né sulle misure adottate per contrastarlo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/18/lamehug-un-nuovo-malware-che-sfrutta-un-llm-per-eseguire-comandi/?utm_source=rss&utm_medium=rss&utm_campaign=lamehug-un-nuovo-malware-che-sfrutta-un-llm-per-eseguire-comandi


Salt Typhoon: nove mesi nascosti nei sistemi della Guardia Nazionale USA


Un gruppo APT legato al governo cinese ha mantenuto accesso non rilevato per nove mesi all’interno della rete informatica della Guardia Nazionale di uno Stato americano, sottraendo dati sensibili e credenziali di amministratori. A rivelarlo è un documento interno del Dipartimento della Sicurezza Nazionale (DHS), trapelato nei giorni scorsi e confermato da fonti ufficiali.

Secondo quanto riportato da NBC, l’attacco è stato condotto da Salt Typhoon, nome in codice attribuito a un gruppo APT sponsorizzato dallo Stato cinese, ritenuto affiliato al Ministero per la Sicurezza dello Stato (MSS) di Pechino. Il gruppo è salito alla ribalta negli ultimi anni per una serie di attacchi mirati contro provider di telecomunicazioni e infrastrutture critiche negli Stati Uniti e a livello globale. Tra gli obiettivi figurano AT&T, Verizon, Lumen, Windstream, Viasat e altri operatori del settore.

Una compromissione a lungo termine

Secondo il memorandum riservato, Salt Typhoon è rimasto attivo nella rete della Guardia Nazionale tra marzo e dicembre 2024, esfiltrando diagrammi di rete, file di configurazione, credenziali amministrative e dati personali dei militari. Una delle implicazioni più gravi è che i dati trafugati contenevano informazioni sulle interconnessioni tra le Guardie Nazionali di diversi Stati e territori statunitensi. Queste informazioni potrebbero servire per facilitare successive compromissioni a catena all’interno dell’apparato di sicurezza nazionale.

Non si tratta di un caso isolato. Il DHS afferma che Salt Typhoon ha già utilizzato in passato file di configurazione sottratti per infiltrarsi in altre agenzie governative e infrastrutture critiche. Tra gennaio e marzo 2024, il gruppo avrebbe esfiltrato dati da almeno due enti statali, utilizzandoli successivamente per colpire dispositivi vulnerabili all’interno di altri segmenti governativi.

I file di configurazione rubati contengono dettagli cruciali per chiunque voglia compromettere una rete: indirizzi IP, profili di sicurezza, credenziali di accesso e configurazioni di firewall e VPN. Sono veri e propri blueprint digitali che permettono di navigare all’interno di reti teoricamente isolate o protette.

Le vulnerabilità sfruttate e gli indicatori d’attacco

Il documento del DHS non chiarisce il vettore iniziale dell’attacco, ma attribuisce a Salt Typhoon una predilezione per vecchie vulnerabilità nei dispositivi di rete, in particolare nei router Cisco. Tra le CVE citate nel report figurano:

  • CVE-2018-0171: esecuzione di codice remoto via TCP in Cisco IOS/IOS XE Smart Install.
  • CVE-2023-20198 e CVE-2023-20273: due falle sfruttabili in combinazione su IOS XE per ottenere accesso remoto non autenticato e privilegi root.
  • CVE-2024-3400: vulnerabilità di command injection in PAN-OS GlobalProtect di Palo Alto Networks.

In attacchi precedenti, Salt Typhoon ha utilizzato malware sviluppati ad hoc come JumblePath e GhostSpider, con l’obiettivo di monitorare i flussi di comunicazione di campagne politiche e parlamentari statunitensi, sfruttando la compromissione di ambienti telecom non aggiornati.

Allerta massima per le agenzie governative

Il DHS raccomanda a tutte le agenzie federali e statali di verificare l’aggiornamento dei dispositivi di rete, disabilitare i servizi non essenziali, segmentare il traffico SMB, implementare la firma SMB e rafforzare i controlli sugli accessi.

Un portavoce della Guardia Nazionale ha confermato l’incidente ma ha precisato che non si sono verificate interruzioni nelle missioni federali o statali. Tuttavia, la portata dell’attacco e la possibilità che Salt Typhoon abbia creato dei punti d’accesso latenti in altre reti sollevano preoccupazioni a lungo termine per la sicurezza nazionale.

Interpellata da NBC, l’ambasciata cinese a Washington non ha negato l’attacco ma ha affermato che le accuse mancano di prove conclusive e affidabili che colleghino il gruppo al governo cinese.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/18/salt-typhoon-nove-mesi-nascosti-nei-sistemi-della-guardia-nazionale-usa/?utm_source=rss&utm_medium=rss&utm_campaign=salt-typhoon-nove-mesi-nascosti-nei-sistemi-della-guardia-nazionale-usa


Attacchi DDoS ipervolumetrici, ancora numeri da record nonostante il calo


Gli attacchi DDoS, compresi quelli ipervolumetrici, continuano a essere una minaccia significativa: secondo il report di Cloudflare sulle minacce del secondo trimestre dell’anno, la compagnia ha mitigato 7.3 milioni di attacchi DDoS. Un calo importante rispetto ai 20.5 milioni del primo trimestre 2025, ma comunque un numero molto elevato.

Finora Cloudlfare ha bloccato quindi 27.8 milioni di attacchi, un numero che equivale al 130% degli attacchi di tutto il 2024. Nel dettaglio, l’81% degli attacchi registrati nel secondo trimestre 2025 sono stati contro i layer 3 e 4, in calo rispetto al trimestre precedente, mentre gli attacchi HTTP DDoS sono saliti al 9%.

Attacchi DDoS

Guardando ai soli attacchi DDoS ipervolumetrici, Cloudflare ha bloccato oltre 6.500 attacchi di questo tipo (una media di 71 attacchi al giorno). Rispetto al trimestre precedente, il numero di attacchi DDoS ipervolumetrici che hanno superato i 100 milioni di pacchetti al secondo sono aumentati del 592%, mentre quelli che hanno superato il miliardi di pacchetti al secondo sono raddoppiati.

In aumento anche gli attacchi con richiesta di riscatto: Cloudflare riporta che la percentuale di clienti che è stata colpita da questi attacchi è salita del 68% rispetto al trimestre precedente e del 6% rispetto al 2024.

Attacchi DDoS: distribuzione e vettori d’attacco

Il report di Cloudflare evidenzia che le nazioni più colpite da questi attacchi sono state la Cina, il Brasile e la Germania, seguite da India e Corea del Sud. Tra i primi dieci Paesi più colpiti figurano anche la Turchia, Hong Kong, il Vietnam, la Russia e l’Azerbaijan.

Guardando ai settori più colpiti, al primo posto troviamo quello delle telecomunicazioni e dei service provider; a seguire ci sono Internet, i servizi IT e il Gaming. Per quanto riguarda invece la provenienza delle campagne, la maggior parte degli attacchi ha avuto inizio in Indonesia, seguita da Singapore, Hong Kong e Argentina.

Approfondendo i vettori d’attacco, Cloudflare riporta che la maggior parte (71%) delle campagne DDoS HTTP è stata eseguita da botnet conosciute.Per quanto riguarda invece i livelli 3 e 4 dello stack di rete, la maggior parte degli attacchi era composta da attacchi DNS Flood, mentre i secondi e i terzi vettori d’attacco più diffusi sono stati rispettivamente il SYN Flood e l’UDP Flood.

Attacchi DDoS

Il secondo trimestre dell’anno è stato anche un periodo con un aumento significativo di minacce emergenti; tra esse, Cloudflare evidenzia gli attacchi legati a Teeworlds con un amento del 385% rispetto al trimestre precedente. Teeworlds è un videogioco sparatutto multigiocatore in 2D che utilizza un protocollo UDP custom per il gameplay in tempo reale. Gli attaccanti hanno inondato di pacchetti UDP il server del gioco, causando lag e interruzioni di servizio.

Tra le minacce emergenti più significative c’è anche DemonBot, un malware che infetta i sistemi Linux, in particolare i dispositivi IoT, per renderli parte di una botnet in grado di eseguire attacchi DDoS a livello UDP, TCP e di applicazione.

Per proteggersi dagli attacchi DDoS Cloudflare ricorda di ridurre, per quanto possibile, la superficie di attacco e di implementare sistemi per il monitoraggio delle minacce in tempo reale. È importante inoltre affidarsi a sistemi di caching per fare in modo che il server serva un numero minore di richieste e limitare la frequenza di traffico.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/17/attacchi-ddos-ipervolumetrici-ancora-numeri-da-record-nonostante-il-calo/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-ddos-ipervolumetrici-ancora-numeri-da-record-nonostante-il-calo


FlashStart rinnova il DNS Filtering per migliorare performance e scalabilità grazie all’IA


FlashStart, realtà italiana specializzata in soluzioni per la protezione della navigazione in Internet, ha annunciato un rinnovamento della propria soluzione DNS Filtering per migliorare performance, scalabilità e facilità di gestione.

FlashStart

Il progetto, cominciato nel 2023, prevede la riprogettazione completa della piattaforma per garantire ai clienti una maggiore scalabilità, prestazioni migliori e una gestione più immediata grazie all’integrazione dell’intelligenza artificiale.

Durante la prima fase, già conclusa, l’azienda ha esteso e potenziato la rete di partner per le attività di filtraggio della navigazione del canale di rivendita; la seconda fase prevede invece la revisione di backend e frontend per abilitare un servizio più granulare e un’interfaccia di gestione con informazioni dettagliate sulle potenziali minacce. In questa revisione sono compresi anche la riscrittura completa delle API pubbliche, la condivisione di profili di protezione tra più clienti, la gestione unificata  e nuovi template condivisibili di liste di eccezioni.

Il progetto inoltre introdurrà algoritmi IA di automazione e machine learning per velocizzare i tempi di risposta e migliorare l’affidabilità della soluzione.

La revisione completa della piattaforma sta proseguendo anche grazie a una stretta collaborazione con il campus di Cesena dell’Università di Bologna e il team del professor Mirko Viroli, Presidente del consiglio del Campus e Professore Ordinario di Sistemi per l’Elaborazione dell’Informazione presso il DISI, il Dipartimento di Informatica (Scienza e Ingegneria) dell’Università di Bologna.

Francesco Collini, CEO di FlashStart

Francesco Collini, CEO di FlashStart – Credits: FlashStart

“La crescente attenzione sui temi della cybersecurity da parte delle Istituzioni europee insieme alle nuove regolamentazioni sulla protezione della navigazione e la disponibilità dei fondi per la protezione delle infrastrutture della Pubblica Amministrazione Locale e Centrale, hanno fornito l’accelerazione definitiva al piano di sviluppo di FlashStart per giungere pronti ad affrontare le nuove sfide del mercato della cybersecurity. Oggi FlashStart è l’unica azienda italiana specializzata che protegge la navigazione e tutela i dati aziendali all’interno del nostro Paese” ha affermato Francesco Collini, CEO di FlashStart.

Il DNS Filtering di FlashStart protegge reti e dati contro gli attacchi informatici veicolati tramite pagine e siti infetti. La piattaforma esegue un controllo sul protocollo DNS del sito che richiede l’accesso, effettuando la verifica direttamente sull’indirizzo IP del server che lo ospita.

“Oggi possiamo fornire ai nostri clienti uno strumento ancora più veloce, modulare e flessibile che garantisce record di performance e integrazioni avanzate” ha aggiunto Collini,  “il tutto in pieno accordo con la filosofia FlashStart di fornire una soluzione veloce, semplice da gestire e personalizzare e continuando a puntare al miglior rapporto costi-benefici e quindi all’equilibrio ottimale tra investimento e vantaggi”.

La Champion User della nuova piattaforma è prevista per fine giugno 2025, mentre il rilascio generale è programmato per novembre 2025.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/16/flashstart-rinnova-il-dns-filtering-per-migliorare-performance-e-scalabilita-grazie-allia/?utm_source=rss&utm_medium=rss&utm_campaign=flashstart-rinnova-il-dns-filtering-per-migliorare-performance-e-scalabilita-grazie-allia


GPUHammer: le GPU NVIDIA sono vulnerabili a un exploit di Rowhammer


Nuova minaccia per le GPU: secondo un recente comunicato di NVIDIA, le GPU della compagnia sarebbero vulnerabili a RowHammer, una tecnica di attacco che sfrutta la possibilità di alterare la DRAM. 

Rowhammer

Questa tecnica sfrutta la densità delle celle di memoria per corrompere i dati e, di conseguenza, violarne la riservatezza o elevare i propri privilegi. Nel dettaglio, l’attacco consiste nel “martellare” uno specifico bit subissandolo di richieste in un breve periodo, finché non si crea un’interferenza elettrica che altera i bit adiacenti, portandoli da 0 a 1 o viceversa.

I ricercatori Chris Lin, Joyce Qu e Gururaj Saileshwar dell’Università di Toronto hanno dimostrato l’efficacia dell’attacco su diverse tipologie di GPU. Soprannominato “GPUHammer“, l’exploit è riuscito a degradare l’accuratezza di una rete neurale in esecuzione sulla GPU NVIDIA A6000 con memoria GDDR6 dall’80% allo 0,1%.

La vulnerabilità è nota sin dal 2014 ed è stata studiata a lungo, ma soltanto ora si è cominciato ad analizzarne l’impatto sulle GPU. “Con carichi di lavoro critici di IA e ML che vengono eseguiti su GPU discrete in cloud, è fondamentale valutare la vulnerabilità delle GPU agli attacchi Rowhammer” hanno spiegato i ricercatori.

Nonostante sia un attacco difficile da eseguire sulle memorie GDDR per via di una maggiore latenza di comunicazione (rispetto alle memorie DDR4) e di mapping non noti di indirizzi DRAM, l’exploit proposto dai ricercatori dell’Università di Toronto dimostra che è possibile eseguire un GPUHammer.

L’attacco mette a serio rischio l’integrità dei modelli di IA; considerando che questi modelli sono sempre più dipendenti dalle GPU, l’impatto dell’exploit è significativo.

Rowhammer contro le GPU: la risposta di NVIDIA

Poiché Rowhammer è una minaccia hardware, è difficile mitigarla a livello software. Inizialmente si pensava fosse un attacco eseguibile solo in locale, ma nel corso degli anni sono emerse alcune varianti che possono essere eseguite da remoto.

Nel suo comunicato NVIDIA consiglia di abilitare gli ECC (Error Correction Codes) a livello di sistema, ovvero una serie di tecniche per rilevare e correggere gli errori nei dati durante la trasmissione e memorizzazione.

I ricercatori sottolineano però che abilitare gli ECC, oltre a limitarsi a mitigare il rischio senza risolvere il problema alla radice, implica rallentare i carichi di lavoro di inferenza del 10%.

Sebbene le GPU più nuove, come la H100 e l’RTX 5090, non sono vulnerabili all’attacco, è molto probabile che in futuro emergano varianti di Rowhammer che riescano a bypassare le limitazioni attuali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/15/gpuhammer-le-gpu-nvidia-sono-vulnerabili-a-un-exploit-di-rowhammer/?utm_source=rss&utm_medium=rss&utm_campaign=gpuhammer-le-gpu-nvidia-sono-vulnerabili-a-un-exploit-di-rowhammer


eSIM: una vulnerabilità introdotta da Kigen consente di installare applet malevoli


I ricercatori di AG Security Research hanno individuato una vulnerabilità negli eUICC di Kigen, chip che abilitano le funzionalità delle eSIM, che consente a un attaccante di installare applet malevoli sui dispositivi.

Nel dettaglio, il problema risiede nella tecnologia Java Card usata da Kigen negli eUICC ed è causato da condizioni di “type confusion” già segnalate dalla compagnia di sicurezza nel 2019. Oracle, gestore delle specifiche tecniche delle Java Card, aveva ritenuto che non ci fosse in realtà alcun problema di sicurezza, dal momento che il bug era “non applicabile”. Ora che i ricercatori hanno dimostrato la fattibilità dell’attacco, le aziende e associazioni coinvolte sono corse ai ripari. Probabilmente, come spesso accade, un po’ in ritardo.

eSIM Kigen

Il problema coinvolge Kigen in quanto la compagnia si occupa dell’implementazione specifica della Java Card, implementazione che si è rivelata vulnerabile proprio perché introduce condizioni di type confusion rischiose. 

Utilizzando la vulnerabilità, gli attaccanti possono utilizzare profili di test delle eSIM, come il GSMA TS.48 Generic Test Profile, un profilo di test utilizzato per effettuare verifiche di compliance, a loro piacimento. Sfruttando il bug, i cybercriminali sono in grado di installare applet non verificati, potenzialmente malevoli, di clonare le eSIM e di intercettare le comunicazioni.

Tutto ciò ha un impatto notevole sui consumatori: clonando una eSIM su un altro eUICC, gli attaccanti possono prendere il controllo delle identità degli utenti e accedere anche a quei servizi che usano l’autenticazione a due fattori tramite SMS o le password monouso. La situazione è complessa anche perché gli operatori di rete mobile non sono in grado di rilevare se un profilo eSIM sia stato compromesso e copiato su un eUICC differente.

In un advisory di sicurezza pubblicato il 9 luglio, Kigen ha annunciato ai propri utenti di aver rilasciato una patch risolutiva, introducendo un fix per il sistema operativo; al contempo, la GSMA ha applicato alcune restrizioni ai profili di test.

AG Security Research ha specificato di non essere d’accordo con l’intervento di Kigen, affermando che non è risolutivo. Secondo i ricercatori, la compagnia sussidiaria di ARM ha minimizzato l’accaduto evidenziando che le problematiche erano presenti nel profilo TS.48 Generic Test Profile, mentre la falla indicata da AG Security Research ha una natura ben più profonda e sistemica. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/14/esim-una-vulnerabilita-introdotta-da-kigen-consente-di-installare-applet-malevoli/?utm_source=rss&utm_medium=rss&utm_campaign=esim-una-vulnerabilita-introdotta-da-kigen-consente-di-installare-applet-malevoli