CERT-AGID 5 – 11 luglio: sei nuove campagne di phishing contro utenti SPID


Nel corso di questa settimana, il CERT-AGID ha individuato 83 campagne malevole all’interno del panorama italiano.

Di queste, 48 erano mirate specificamente a obiettivi italiani, mentre le restanti 35, seppur di natura più generica, hanno comunque avuto impatto sul nostro Paese.

Ai propri enti accreditati, il CERT ha fornito 1091 indicatori di compromissione.

I temi della settimana

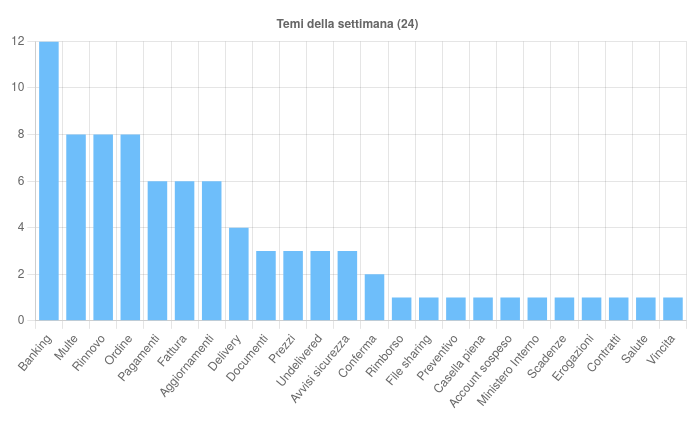
I temi sfruttati per veicolare le campagne sono stati in totale 24.

Il più ricorrente, come sempre, è stato Banking, utilizzato in dodici campagne malevole diffuse via email, SMS e PEC, con una netta prevalenza di casi legati al contesto italiano.

Tra queste si segnalano attività di phishing che imitano comunicazioni da parte dell’istituto ING, con l’obiettivo di sottrarre credenziali bancarie, e la diffusione di malware come Copybara, FormBook e Remcos.

Seguono le campagne a tema Multe, otto in totale e tutte circoscritte al contesto italiano, che riprendono il trend delle scorse settimane e che vedono l’invio di falsi avvisi di sanzioni stradali non pagate.

Nel corso di questa settimana, il CERT-AGID ha individuato 83 campagne malevole all’interno del panorama italiano e fornito 1091 indicatori di compromissione.

Gli attaccanti in questo caso simulano le comunicazioni ufficiali da parte di PagoPA e mirano a sottrarre i dati delle carte di pagamento.

Anche il tema Ordine è stato sfruttato in otto campagne, tutte generiche, che simulano comunicazioni relative a presunti ordini o spedizioni in attesa, distribuendo malware come VipKeylogger, FormBook, Avemaria, XWorm, MassLogger e DarkTortilla.

Il tema Rinnovo è comparso in sette campagne di phishing veicolate via email, tutte orientate al pubblico italiano: le email imitano brand come Aruba e Register, presentando finte notifiche di scadenza o rinnovo dei servizi; in alcuni casi, l’obiettivo è il furto delle credenziali SPID.

Il tema Pagamenti è stato utilizzato in sei campagne, sia generiche che italiane, che simulano notifiche di pagamenti sospesi o transazioni in uscita, finalizzate al furto di dati sensibili o alla distribuzione di malware come FormBook, AgentTesla, XWorm, SnakeKeylogger e Guloader.

Tra gli eventi di particolare rilievo segnaliamo sei nuove campagne di phishing contro utenti SPID, analoghe a una già analizzata dal CERT-AGID due settimane fa, che sfruttano indebitamente il nome e il logo di AgID utilizzando domini fraudolenti come ‘idspid[.]com’.

Essi non sono riconducibili né al Sistema Pubblico di Identità Digitale né all’Agenzia, e  l’obiettivo è di sottrarre credenziali SPID, copie di documenti d’identità e video registrati seguendo istruzioni per il riconoscimento.

È stata inoltre analizzata una campagna di phishing via email che tenta di simulare indirizzi legittimi come mittente.

Sul fronte delle vulnerabilità, è stato rilasciato un Proof-of-Concept pubblico per la CVE-2025-5777, denominata CitrixBleed 2, che aumenta il rischio di incidenti soprattutto a causa dei ritardi nell’applicazione delle patch.

Il CERT-AGID ha identificato oltre 70 domini italiani potenzialmente vulnerabili, tra cui Pubbliche Amministrazioni, banche e aziende private.

Infine, sono state rilevate diverse campagne di phishing che sfruttano il nome di enti della Pubblica Amministrazione italiana.
Fonte: CERT-AGID

Alcune rimandano a finte pagine di login del Fascicolo Sanitario Elettronico, utilizzando impropriamente i nomi del Ministero della Salute e del Ministero dell’Economia e delle Finanze, mentre altre sono rivolte agli utenti del Ministero dell’Interno, con un livello di sofisticazione crescente nelle tecniche di impersonificazione.

Malware della settimana

Nel corso della settimana, il CERT-AGID ha individuato 15 famiglie di malware che hanno interessato l’Italia.

Tra queste, Copybara è stata protagonista di sei campagne italiane a tema “Banking”, veicolate tramite SMS contenenti link a file APK malevoli.

FormBook è stato osservato in sei campagne complessive, di cui tre italiane legate ai temi “Ordine”, “Delivery” e “Pagamenti” e diffuse tramite email con allegati ZIP e RAR, e tre generiche a tema “Prezzi”, “Fattura” e “Banking”, veicolate con allegati XLAM, ZIP e RAR.

VipKeylogger è stato utilizzato in cinque campagne generiche legate agli argomenti “Ordine” e “Prezzi”, distribuite via email con file ZIP e RAR.

XWorm è comparso in cinque campagne generiche che hanno sfruttato i temi “Documenti”, “Delivery”, “Ordine”, “Pagamenti” e “Fattura”, con allegati Z, DOCX, RAR e 7Z.

Fonte: CERT-AGID

AgentTesla è stato rilevato in due campagne: una italiana a tema “Pagamenti”, distribuita tramite allegati IMG, e una generica “Delivery” con file Z.

Lumma è stato utilizzato in due campagne generiche a tema “Documenti” e “Aggiornamenti”, diffuse tramite email contenenti archivi ZIP e RAR.

Remcos è stato associato a due campagne generiche, una a tema “Banking” e l’altra “Aggiornamenti”, con allegati ISO e GZ.

SnakeKeylogger è stato osservato in due campagne generiche a tema “Pagamenti” e “Delivery”, distribuite via email con file RAR.

Avemaria è stato rilevato in due campagne: una generica a tema “Ordine” con allegati Z e una italiana a tema “Delivery” che sfrutta falsi avvisi di giacenza GLS, con allegato ZIP contenente un file JS infetto.

Infine, sono state rilevate campagne generiche che veicolano i malware Grandoreiro, Guloader, MassLogger, Modiloader e StrRat attraverso email contenenti archivi compressi.

Phishing della settimana

Sono 16 i brand coinvolti questa settimana nelle campagne di phishing rilevate dal CERT-AGID.

Fonte: CERT-AGID

Per volume e frequenza spiccano in particolare le campagne che sfruttano i nomi di PagoPA, GLS, DHL, ING e Aruba, oltre a numerose campagne di phishing su caselle Webmail non associate a marchi specifici, ma comunque orientate al furto di credenziali e dati sensibili.

Formati e canali di diffusione

Nel corso dell’ultima settimana, il CERT-AGID ha rilevato l’impiego di 12 differenti tipologie di file malevoli nelle campagne attive in Italia.

A dominare la scena sono stati ancora una volta i formati compressi, che restano la soluzione preferita dai cybercriminali per eludere i controlli di sicurezza e veicolare codice dannoso.

Tra questi, i file ZIP risultano i più utilizzati con 11 campagne, seguiti dai RAR con 8 rilevamenti, mentre gli APK sono stati impiegati in 6 campagne e i file Z in 4.

I formati GZ sono comparsi in 2 occasioni, mentre altri tipi di file, meno frequenti ma comunque pericolosi, sono stati rilevati una sola volta ciascuno: PDF, LZH, IMG, DOCX, 7Z, XLAM e ISO.

Fonte: CERT-AGID

Per quanto riguarda i vettori di diffusione, l’email tradizionale si conferma nettamente il canale più sfruttato, con 77 campagne rilevate.

Si registra però anche un lieve aumento nell’uso di canali alternativi: 4 campagne sono state veicolate tramite SMS, e 2 via PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/14/cert-agid-5-11-luglio-sei-campagne-phishing-utenti-spid/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-5-11-luglio-sei-campagne-phishing-utenti-spid


Vulnerabilità in BlueSDK, milioni di veicoli a rischio di attacco


I ricercatori di PCA Cybersecurity hanno individuato un set di vulnerabilità presenti in BlueSDK, uno stack Bluetooth ampiamente usato nell’industria automobilista, che mette milioni di veicoli a rischio di attacchi da remoto. 

Il team ha trovato quattro bug, di cui uno a rischio critico, che permettono a un attaccante di combinarli per eseguire un attacco di esecuzione di codice remoto 1-click (1-click RCE). Accedendo al sistema colpito, il cybercriminale è in grado di effettuare escalation dei privilegi, eseguire comandi per compromettere il sistema e spostarsi lateralmente su altri componenti connessi.

BlueSDK

La vulnerabilità più critica è la CVE-2024-45434, un bug use-after-free presente nel protocollo AVRCP dello stack BlueSDK, causato da una mancata validazione dell’esistenza di un oggetto. “Un attaccante può sfruttare questa vulnerabilità per eseguire codice da remoto nel contesto di un utente che esegue il processo Bluetooth” spiega la compagnia di sicurezza.

L’unico requisito per eseguire l’attacco è che l’attaccante sia nel range del Bluetooth affinché possa effettuare il pairing col dispositivo. L’unico limite a questa operazione è il tipo di implementazione scelta per BlueSDK, personalizzabile per ogni sistema in base alle necessità del produttore. In alcuni casi il pairing potrebbe essere disabilitato o contemplare un numero limitato di dispositivi, mentre in alti casi potrebbe non avere certe limitazioni.

Tra i vendor dell’automotive colpiti spiccano Mercedes-Benz AG, Volkswagen e Skoda; per ognuno di questi produttori, PCA Cybersecurity ha eseguito una Proof of exploitation su uno dei loro sistemi di infotainment. La compagnia ha specificato che, oltre a questi e altri vendor del settore, anche molti nomi al di fuori dell’automotive sono vulnerabili all’attacco.

Il team di PCA Cybersecurity ha contattato OpenSynergy, la compagnia dietro BlueSDK, a maggio 2024. OpenSynergy ha rilasciato le patch risolutive tra settembre e ottobre; nel frattempo, i diversi vendor colpiti sono stati avvisati della catena di attacco. Nonostante l’intervento di OpenSynergy alla fine dello scorso anno, molti produttori non hanno ricevuto o non sono riusciti ad applicare la patch fino a giugno scorso.

PCA Cybersecurity invita gli utenti ad aggiornare il prima possibile i propri dispositivi ed eventualmente contattare il produttore per verificare che la versione installata contenga il fix per le vulnerabilità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/11/vulnerabilita-in-bluesdk-milioni-di-veicoli-a-rischio-di-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-in-bluesdk-milioni-di-veicoli-a-rischio-di-attacco


Un gruppo APT statunitense ha attaccato industrie cinesi


Un nuovo gruppo APT entra nei radar dei ricercatori di sicurezza e questa volta si tratta di una minaccia statunitense: secondo il team RedDrip di Qianxin Technology, compagnia di cybersicurezza cinese, dal 2023 il gruppo NightEagle avrebbe attaccato ripetutamente industrie tecnologiche e militari cinesi a scopi di intelligence.

Secondo l’analisi del team, resa nota in occasione della National Cyber Defence and Security Exhibition and Conference (CYDES) in Malesia, il gruppo avrebbe sfruttato una serie di vulnerabilità di Microsoft Exchange per accedere ai dati sensibili. I bug usati dal gruppo APT statunitense non sono ancora stati individuati.

APT statunitense

I ricercatori hanno spiegato che, una volta ottenuta la machineKey del server exchange, i cybercriminali hanno eseguito una serie di operazioni di deserializzazioni di file per poi impiantare Chisel nei server, una backdoor che gli consentiva di accedere al contenuto delle email da remoto. 

Secono l’analisi di Qianxin Technology, NightEagle operava a orari prefissati, senza mai sforare, tra le 21 e le 6 secondo l’ora locale di Pechino; analizzando i diversi fusi orari, il tipo di obiettivi colpiti e le motivazioni degli attacchi, i ricercatori ritengono che NightEagle sia di origine statunitense.

Sembra che il gruppo abbia molta disponibilità economica: il team della compagnia cinese ha infatti affermato che NightEagle ha usato un dominio diverso per ogni obiettivo, per “scomparire” dopo ogni attacco.

Dall’analisi emerge anche che il gruppo sembra scegliere i propri obiettivi in base agli eventi geopolitici in corso; in molti casi, inoltre, NightEagle ha colpito industrie tecnologiche con una forte presenza nel mercato dell’intelligenza artificiale.

“Le attività di NightEagle riflettono le caratteristiche dei più noti gruppi APT in fase di emersione: veloci, precisi e senza scrupoli“ ha commentato la compagnia. L’individuazione di questo nuova minaccia ha evidenziato la necessità non solo di essere in grado di bloccare le attività dei gruppi APT noti, ma soprattutto di agire in maniera proattiva per identificare minacce e anomalie ancora sconosciute.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/10/un-gruppo-apt-statunitense-ha-attaccato-industrie-cinesi/?utm_source=rss&utm_medium=rss&utm_campaign=un-gruppo-apt-statunitense-ha-attaccato-industrie-cinesi


Un dipendente ha venduto le proprie credenziali per un colpo da 120 milioni di euro


Un gruppo di cybercriminali ha rubato circa 140 milioni di dollari (circa 120 milioni di euro) da sei istituti bancari brasiliani grazie a un dipendente che gli ha venduto le proprie credenziali. 

João Nazareno Roque, 48 anni, è stato arrestato giovedì dalle forze dell’ordine di City Jaraguà per aver collaborato col gruppo. Come riportato dal giornale brasiliano Globo, il dipendente avrebbe ricevuto 15.000 rais brasiliani (quasi 3.000 euro) per fornire agli hacker le credenziali d’accesso ai sistemi C&M, l’azienda dove lavora.

dipendente credenziali

C&M è una compagnia software che si occupa di collegare le istituzioni finanziarie del Brasile alla Banca Centrale per eseguire transazioni PIX. Stando a quanto riportato dalla testata brasiliana, Roque ha comunicato con i cybercriminali solo tramite cellulare e non ne conosce l’identità. L’uomo ha dichiarato alla polizia di essere stato contattato dal gruppo lo scorso marzo, avvicinato da un membro del team o un complice mentre usciva da un bar a San Paolo.

Roque non si è solo limitato a vendere le proprie credenziali: il dipendente di C&M, dietro indicazione del gruppo, ha anche eseguito comandi sui sistemi aziendali per facilitare le operazioni. Roque sarebbe stato guidato tramite Notion, una nota applicazione di produttività e organizzazione per team.

La dirigenza di C&M ha specificato che sta collaborando con le forze dell’ordine per individuare le persone responsabili dell’attacco e che attualmente sta “mantenendo i sistemi aziendali sotto stretto monitoraggio e controllo“. Gli indizi raccolti finora indicherebbero che non ci sono stati problemi o vulnerabilità nella tecnologia della compagnia e che l’attacco sia stato portato avanti solo tramite tecniche di ingegneria sociale. 

Attualmente non sono state rese note informazioni sulla possibile identità degli hacker.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/09/un-dipendente-ha-venduto-le-proprie-credenziali-per-un-colpo-da-120-milioni-di-euro/?utm_source=rss&utm_medium=rss&utm_campaign=un-dipendente-ha-venduto-le-proprie-credenziali-per-un-colpo-da-120-milioni-di-euro


Liste di dati sul dark web: una fonte inaffidabile per le analisi di sicurezza. L’approfondimento di Group-IB


In una recente analisi, Group-IB ha approfondito il ruolo dei dati sensibili distribuiti nel dark web per dimostrare che, a dispetto di quanto molti credano, non sono un’indicazione affidabile di un’avvenuta compromissione e della sua portata. 

L’analisi prende in esame in particolare le cosidette “combolist“, ovvero liste di username con relativi indirizzi email e password, e dei file Url-Login-Password (ULP), liste di triplette contenenti l’url di un sito e le credenziali degli utenti per accedervi. Queste liste sono molto utili per i cybercriminali perché gli consentono di eseguire attacchi su larga scala, automatizzandoli.

Group IB

Spesso gli utenti che pubblicano questi file sostengono che contengono miliardi di credenziali valide e pronte da essere usate; un’affermazione che mette ovviamente in allarme aziende e ricercatori di sicurezza, i quali analizzano spesso queste liste per comprendere l’impatto di un leak.

Come riportato da Group-IB, però, queste liste sono diventate ormai obsolete e non sono degli indicatori affidabili di nuove compromissioni. “Pur continuando a far parte dell’ecosistema della criminalità informatica, la maggior parte dei dati contenuti in queste raccolte è riciclata, obsoleta o poco verificata. Per i ricercatori, il loro vero valore risiede più nell’analisi storica e nel monitoraggio dell’esposizione delle credenziali che nell’identificazione di nuove minacce” specifica la compagnia sul suo blog.

Uno dei motivi per cui non si possono considerare affidabili è che queste liste spesso vengono copiate e ridistribuite da numerosi attaccanti, i quali non si preoccupano di controllarne il contenuto. Nel corso del tempo le combolist e i file ULP vengono “riciclati” e non più aggiornati, col risultato che in molti casi le credenziali sono diventate obsolete.

Inoltre, in molti casi gli attaccanti rimaneggiano queste liste, rendendole di fatto non utilizzabili. Si arriva quindi a una diffusione incontrollata delle informazioni che nella maggior parte dei casi sono sempre le stesse credenziali, probabilmente non più funzionanti. “Dopo che l’attaccante prende le informazioni da una fonte, potrebbe rinominare il file, creando l’illusione di un nuovo file o di un nuovo leak” aggiunge Group-IB. Non essendoci un vero e proprio standard per il renaming dei file, l’operazione diventa caotica, soprattutto considerando quanto è diffusa.

Ci sono anche sempre più situazioni in cui le liste contengono delle combinazioni false, generate da tool di IA; in questo caso non è semplice verificarne l’autenticità per i ricercatori di sicurezza, i quali si trovano a perdere tempo dietro a dati non di valore.

Tutte queste problematiche complicano l’analisi e soprattutto distolgono l’attenzione da incidenti di sicurezza reali e dal loro impatto. Avendo a che fare con dati compromessi e non più autentici, se ne perde il contesto reale e non è più così immediato risalire alla vera origine del breach. Le organizzazioni potrebbero pensare erroneamente di essere state vittime di un breach o, al contrario, gli utenti potrebbero abbassare la guardia dopo l’ennesimo alert di un incidente che si rivela poi un falso allarme.

“Può sembrare ovvio, ma spesso viene trascurato: le informazioni trovate in un dump di password o in un archivio di login provengono da un breach specifico. Non si materializzano dal nulla. Per questo motivo, gli analisti di Group-IB sottolineano l’importanza di dare priorità all’identificazione e al monitoraggio delle fonti di violazione originali, non solo degli ecosistemi che fanno circolare artefatti di dati secondari” sottolinea Group-IB.

Queste liste trovate sul dark web o su canali Telegram di cybercriminali non sono da ignorare completamente, ma nemmeno da prendere come oro colato. Trovandosi di fronte a file di questo tipo, un ricercatore di sicurezza dovrebbe innanzitutto cercare di capire a cosa si riferisce la lista, se i dati sono aggiornati e se sono effettivamente funzionanti. 

È necessario, evidenzia la compagnia, che i ricercatori non si limitino ad aggregare i dati delle combolist e delle ULP e usarli come fonte primaria di analisi, ma che si occupino di analizzarle per comprendere l’origine del breach e il reale impatto che ha avuto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/08/liste-di-dati-sul-dark-web-una-fonte-inaffidabile-per-le-analisi-di-sicurezza-lapprofondimento-di-group-ib/?utm_source=rss&utm_medium=rss&utm_campaign=liste-di-dati-sul-dark-web-una-fonte-inaffidabile-per-le-analisi-di-sicurezza-lapprofondimento-di-group-ib


Ingram Micro, dietro l’alt dei sistemi c’è un attacco ransomware


Da giovedì scorso Ingram Micro sta soffrendo per via di un’estesa interruzione di servizio e ora è stato reso noto che il problema è stato causato da un attacco ransomware. 

Il sito web del gigante IT operante nel mondo del B2B è andato offline e migliaia di clienti hanno segnalato l’impossibilità di concludere gli ordini. Come riportato inizialmente da Bleeping Computer, la causa del problema sarebbe un cyberattacco: i dipendenti della compagnia hanno trovato note di riscatto nei propri dispositivi associate al ransomware SafePay.

Ingram Micro

In un comunicato ufficiale, Ingram Micro ha confermato le rivelazioni della testata. “Ingram Micro ha recentemente identificato un ransomware su alcuni dei suoi sistemi interni” si legge nella dichiarazione. “Subito dopo essere venuta a conoscenza del problema, l’azienda ha preso provvedimenti per proteggere l’ambiente in questione, tra cui la messa offline proattiva di alcuni sistemi e l’implementazione di altre misure di mitigazione. L’azienda ha inoltre avviato un’indagine con l’assistenza di importanti esperti di cybersicurezza e ha informato le forze dell’ordine. Ingram Micro sta lavorando assiduamente per ripristinare i sistemi interessati in modo da poter elaborare e spedire gli ordini, e l’azienda si scusa per i disagi che questo problema sta causando ai suoi clienti, ai partner venditori e ad altri“.

Le fonti contattate da Bleeping Computer ritengono che gli attaccanti siano riusciti a entrare nei sistemi usando GlobalProtect VPN di Palo Alto Networks. La compagnia di sicurezza informatica ha contattato la testata per comunicare che sta analizzando la situazione per verificare le affermazioni pubblicate. “I cyberattaccanti tentano regolarmente di sfruttare credenziali rubate o configurazioni di rete errate per ottenere l’accesso ai sistemi tramite gateway VPN” ha aggiunto Palo Alto Networks.

Nessuna vera conferma quindi sulla modalità di accesso degli attaccanti, almeno per ora. Al momento il sito web della compagnia è ancora irraggiungibile e non è possibile effettuare nuovi ordini.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/07/ingram-micro-dietro-lalt-dei-sistemi-ce-un-attacco-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=ingram-micro-dietro-lalt-dei-sistemi-ce-un-attacco-ransomware


CERT-AGID 28 giugno – 4 luglio: 79 campagne malevole e MintsLoader all’attacco


Nella settimana appena trascorsa, il CERT-AGID ha monitorato e analizzato 79 campagne malevole attive sul territorio italiano.

Di queste, 32 hanno avuto come target diretto soggetti italiani, mentre le restanti 47, pur essendo di natura più generica, hanno comunque coinvolto il nostro Paese.

Come di consueto, l’Agenzia ha fornito agli enti accreditati una serie dettagliata di dati utili alla mitigazione delle minacce, condividendo ben 2723 indicatori di compromissione.

I temi della settimana

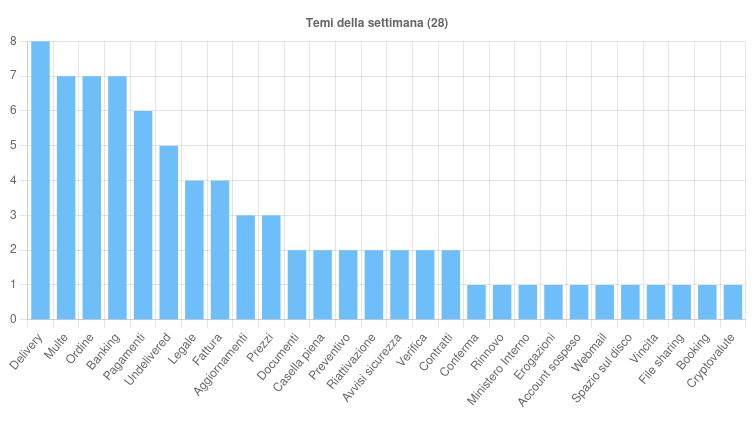
Sono stati 28 i temi sfruttati dai cybercriminali per portare avanti le campagne malevole rilevate dal CERT-AGID nel corso della settimana.

Tra questi, il più ricorrente è stato quello delle Multe, utilizzato in sette campagne di phishing interamente focalizzate sull’Italia.

In questi casi, le vittime ricevevano false comunicazioni relative a presunte sanzioni stradali non pagate, apparentemente inviate da PagoPA. L’obiettivo è, come sempre, sottrarre i dati delle carte di pagamento, facendo leva sulla plausibilità e sull’urgenza del messaggio.

Nella settimana appena trascorsa, il CERT-AGID ha monitorato 79 campagne malevole sul territorio italiano ed emesso 2723 indicatori di compromissione.

Anche il tema delle Spedizioni si conferma una leva efficace per colpire gli utenti italiani: in tre campagne di phishing, di cui due localizzate, i messaggi hanno finto di provenire da corrieri noti come DHL, BRT e FedEx, cercando di trarre in inganno le vittime con false notifiche di consegna.

Lo stesso tema è stato sfruttato anche per diffondere malware come FormBook e VipKeylogger attraverso cinque campagne generiche.

Non sono mancate campagne basate su presunti Ordini effettuati: una campagna di phishing generica e sei campagne malware veicolate via email hanno utilizzato questo pretesto per distribuire famiglie come VipKeylogger, FormBook, Remcos e Obj3ctivity.

Il settore Bancario è stato colpito da sei campagne, prevalentemente italiane, che hanno combinato phishing e diffusione di malware. Tra i finti mittenti figura anche ING, e tra i codici malevoli rilevati ci sono Copybara, Bingomod, Remcos e AgentTesla.

Infine, il tema dei Pagamenti è stato sfruttato in sei campagne via email, di cui una localizzata. Tra i casi più emblematici, un tentativo di phishing che imitava PayPal e attacchi finalizzati alla distribuzione di AsyncRat, FormBook e QuasarRAT.

Gli altri temi emersi hanno supportato campagne di vario tipo, contribuendo alla diffusione sia di phishing sia di malware, a conferma di un panorama sempre più variegato e insidioso.

Tra gli eventi più rilevanti osservati dal CERT-AGID in questa settimana, spicca una nuova campagna malware che sfrutta caselle PEC compromesse per veicolare il malware MintsLoader.

Le email ingannevoli contengono link che conducono al download di un file JavaScript, il quale avvia l’esecuzione di uno script PowerShell. La tecnica impiegata richiama modalità operative già riscontrate in precedenti campagne simili, a conferma di una strategia ricorrente che continua a sfruttare la fiducia riposta nelle comunicazioni certificate.

Un altro episodio di rilievo riguarda l’INPS, finita ancora una volta nel mirino di una nuova campagna di smishing. Anche in questo caso lo schema ricalca quello già visto in attacchi precedenti, con messaggi SMS che mirano a sottrarre dati personali e documenti delle vittime, allo scopo di utilizzarli per furti di identità.

Fonte: CERT-AGID

Rimane inoltre alta l’allerta su un’ondata persistente di phishing che sfrutta il brand PagoPA.

Dopo le numerose segnalazioni delle scorse settimane, il CERT-AGID ha documentato nel solo mese di giugno ben 23 campagne fraudolente basate su questo tema.

Si tratta di messaggi email che, come scrivevamo poco sopra, fingono di notificare presunti verbali per infrazioni stradali, con l’intento di sottrarre dati sensibili e informazioni sulle carte di pagamento.

Malware della settimana

Nel corso dell’ultima settimana, il CERT-AGID ha individuato 15 diverse famiglie di malware attive sul territorio italiano.

Tra le campagne più significative figura quella di FormBook, rilevato in nove varianti generiche veicolate via email a tema “Booking”, “Ordine”, “Pagamenti”, “Preventivo”, “Delivery” e “Prezzi”. I messaggi contenevano allegati in formato RAR, LZH, CAB, IMG e ZIP, sfruttando estensioni compresse per eludere i controlli.

Remcos continua a essere una presenza costante nello scenario nazionale, con una campagna espressamente italiana focalizzata sul settore bancario e quattro campagne generiche riconducibili ai temi “Contratti”, “Ordine”, “Banking” e “Legale”. Anche in questo caso, la modalità di diffusione è via email con allegati compressi in formato ZIP, RAR e ARJ.

VipKeylogger è stato riscontrato in cinque campagne generiche che sfruttano la leva degli ordini, delle spedizioni e delle offerte commerciali. Gli allegati malevoli erano distribuiti nei consueti formati ZIP, RAR e 7Z.

Quattro invece le campagne che hanno visto protagonista AsyncRat, legate a finte richieste di pagamento, aggiornamenti contrattuali e preventivi, sempre tramite file compressi, in particolare RAR, ISO e ZIP.

Fonte: CERT-AGID

Di rilievo, ovviamente, la succitata campagna che ha diffuso il malware MintLoader attraverso messaggi PEC apparentemente legittimi. I messaggi contenevano link a script JavaScript che avviavano un’esecuzione tramite PowerShell, come già osservato in campagne simili.

Due malware, BingoMod e Copybara, sono invece arrivati via SMS, in campagne italiane che sfruttavano il pretesto bancario per indurre gli utenti a cliccare su link malevoli che scaricavano un file APK infetto.

Per quanto riguarda AgentTesla, è stata rilevata una campagna italiana a tema “Fattura” con allegati in formato LZH, oltre a un’altra generica a tema “Banking” che utilizzava file ZIP come vettore.

Chiude il quadro un gruppo di campagne generiche che hanno diffuso malware come LummaStealer, XWorm, Grandoreiro, QuasarRAT, SnakeKeylogger e Amadey, tutte tramite email con allegati compressi.

Phishing della settimana

Per quanto riguarda le campagne di phishing osservate questa settimana, sono stati coinvolti ben 19 brand, tra reali e simulati.

A emergere con particolare frequenza sono state le campagne che sfruttano i nomi di PagoPA, GLS, DHL, ING e Aruba, tutti marchi ben noti al pubblico italiano e quindi ideali per aumentare la credibilità degli attacchi.

Fonte: CERT-AGID

Il fenomeno più rilevante è rappresentato come spesso accade dalle numerose campagne di phishing che non si appoggiano a un brand specifico, ma che si presentano come semplici notifiche di webmail non brandizzate.

Proprio la genericità di queste comunicazioni rende più difficile riconoscerle come minacce, contribuendo così ad accrescerne l’efficacia.

Formati e canali di diffusione

Nel corso dell’ultima settimana di monitoraggio, il CERT-AGID ha rilevato l’utilizzo di quindici diverse tipologie di file malevoli all’interno delle campagne attive sul territorio italiano.

A prevalere nettamente sono i formati compressi, che restano lo strumento preferito per superare i controlli di sicurezza e recapitare codice dannoso agli utenti.

Tra questi, i file ZIP si confermano i più sfruttati, utilizzati in ben 11 campagne, seguiti dai RAR con 9 rilevamenti. Altri formati compressi come 7Z, LZH, ISO e APK, quest’ultimo utilizzato per infettare dispositivi mobili, sono stati impiegati in due campagne ciascuno.

In coda, con un solo utilizzo ciascuno, troviamo file meno ricorrenti ma comunque insidiosi, come GZ, EXE, IMG, MSI, CAB, PS1 e ARJ. Anche la varietà di questi formati suggerisce una continua sperimentazione da parte degli attaccanti, alla ricerca di nuove strade per aggirare i sistemi difensivi.

Fonte: CERT-AGID

Quanto ai vettori di diffusione, la posta elettronica tradizionale si conferma ancora il canale di gran lunga più usato, con 74 campagne su 79 veicolate via email.

Si osserva però anche un leggero incremento nell’uso di strumenti alternativi: tre campagne sono passate attraverso la PEC, mentre una ha sfruttato l’SMS e un’altra i servizi di messaggistica istantanea. Segnali che indicano come l’attacco possa ormai arrivare su qualsiasi canale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/07/cert-agid-28-giugno-4-luglio-79-campagne-malevole-e-mintsloader-allattacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-28-giugno-4-luglio-79-campagne-malevole-e-mintsloader-allattacco


Un cartello messicano ha spiato l’FBI hackerando i suoi dispositivi


Il Sinaloa, un cartello messicano, è riuscito ad hackerare alcuni dispositivi dell’FBI per identificare potenziali testimoni e ucciderli. Stando a quanto si legge sul blog dei MalwareBytes Labs, il gruppo ha compromesso alcune videocamere per poi ascoltare le conversazioni del personale per individuare i testimoni.

In riferimento all’accaduto, in un report pubblicato lo scorso giugno il Dipartimento di Giustizia statunitense ha dettagliato la cosiddetta “Ubiquitous Technical Surveillance” (UTS), un tipo di minaccia che si riferisce alla raccolta e alla memorizzazione a lungo termine di informazioni usate poi per analizzare specifiche persone e collegarle con altre figure, attività od organizzazioni.

cartello FBI

Gli attaccanti che adottano questo tipo di comportamento possono fare uso di foto e immagini di persone o intercettare chiamate per ricostruire la rete di conoscenze di un obiettivo. Gli hacker sono inoltre in grado di analizzare le transazioni finanziarie, entrare in possesso delle eventuali prenotazioni delle vittime e monitorare la loro presenza online.

Nel caso di Sinaloa, il gruppo ha assunto un hacker che aveva spiato le persone che entravano e uscivano dall’Ambasciata degli Stati Uniti a Città del Messico per identificare le “persone di interesse”. Il cybercriminale assoldato dal cartello ha preso di mira in particolare un’assistente del Legal Attache dell’FBI ed è riuscito ad accedere alle chiamate ricevute e inviate dal suo dispositivo, così come i dati di geolocalizzazione.

Secondo l’FBI, l’hacker avrebbe inoltre sfruttato il sistema di telecamere di Città del Messico per identificare le persone con cui l’agente si incontrava; l’obiettivo era appunto di usare queste informazioni per intimidire o uccidere testimoni che collaboravano con le forze dell’ordine per smantellare il cartello.

L’attività di spionaggio si è verificata nel 2018, ma è stata resa nota solo adesso. Attualmente i cartelli messicani continuano a eseguire campagne di spionaggio di questo genere. Nel report, il Dipartimento di Giustizia ha analizzato la strategia di risposta dell’FBI alla minaccia dell’UTS, ritenendola non adeguata e affermando che “la strategia non definirà linee di azione chiare per quando l’FBI dovrà rispondere a incidenti di sicurezza legati all’UTS“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/04/un-cartello-messicano-ha-spiato-l-fbi-hackerando-i-suoi-dispositivi/?utm_source=rss&utm_medium=rss&utm_campaign=un-cartello-messicano-ha-spiato-l-fbi-hackerando-i-suoi-dispositivi


IconAds: quando le app fantasma diventano portali pubblicitari


Recentemente il team Satori Threat Intelligence di HUMAN ha scoperto un’operazione sofisticata di pubblicità fraudolenta nota come IconAds che coinvolge ben 352 app Android progettate per ingannare l’utente e sfuggire ai controlli. Al picco della sua attività, questa rete generava circa 1,2 miliardi di richieste pubblicitarie al giorno, un volume impressionante per una campagna malevola in the wild (Human Security).

La peculiarità più preoccupante di IconAds è la capacità di dissimulare la propria presenza sul dispositivo: l’icona delle app veniva sostituita da un elemento trasparente e il nome veniva azzerato. L’utente, trovandosi davanti a una schermata apparentemente vuota, non poteva individuare l’app responsabile del comportamento intrusivo, né rimuoverla con facilità.

IconAds non è un fenomeno isolato, ma si inserisce in un filone iniziato già nel 2023, con operazioni note come HiddenAds e Vapor. In quel primo stadio i volumi di traffico fraudolento erano inferiori, nell’ordine delle decine di milioni di richieste al giorno, ma con l’evoluzione in IconAds gli attori malevoli hanno moltiplicato i volumi e perfezionato le tecniche di evasione.

Tecniche di offuscamento a più livelli

Gli sviluppatori hanno messo in atto sofisticate tecniche anti-analisi, camuffando il codice con metodi dai nomi casuali composti da zeri e “O”. Le librerie native utilizzavano l’offuscamento O-MVLL, e le stringhe inviate ai server C2 venivano trasformate in parole inglesi casuali, rendendo difficile l’individuazione delle informazioni trasmesse. Il livello di complessità raggiunto rendeva l’analisi quasi impossibile senza una visione d’insieme coordinata.

Ogni app collegata a IconAds comunicava con un dominio di comando e controllo dedicato, caratterizzato da sottodomini generati in modo sistematico. Le comunicazioni avvenivano tramite JSON con chiavi casuali e dati sul dispositivo. Questa frammentazione delle infrastrutture C2 ha reso particolarmente ardua l’attribuzione e la neutralizzazione delle app fraudolente, sebbene gli analisti di HUMAN siano riusciti a individuarne le tracce attraverso pattern ricorrenti.

Una delle tecniche più subdole adottate da IconAds è l’uso degli alias per l’attività principale dell’applicazione. Al primo avvio, veniva attivato un alias e disattivato il componente principale, facendo “scomparire” l’app dallo spazio visibile della schermata home. In questo modo, anche se l’utente voleva cancellarla, non riusciva nemmeno a trovarla tra le app installate.

L’azione dell’intera operazione risultava molto efficace per i criminali. Alcune app, come “com.works.amazing.colour”, caricavano pubblicità interstiziali a schermo intero pochi secondi dopo l’avvio, senza alcuna interazione da parte dell’utente, attivandole da timer o da comandi remoti. La visualizzazione forzata generava profitti ingenti, simulando un comportamento legittimo agli occhi degli inserzionisti, pur essendo completamente fraudolenta.

Impatto globale e risposta al fenomeno

La diffusione delle app malevole è stata globale, con picchi particolarmente elevati in Paesi come Brasile, Messico e Stati Uniti. Google ha reagito rapidamente rimuovendo le 352 app dallo store e attivando Play Protect per proteggere i dispositivi già infettati. HUMAN, dal canto suo, ha aggiornato la sua piattaforma Ad Fraud Defense, bloccando quasi in tempo reale il traffico generato da IconAds.

Nonostante l’intervento di Google, IconAds continua a evolversi, e nuove varianti vengono sviluppate per eludere le misure di difesa. Il team Satori è ancora impegnato nel monitoraggio dell’infrastruttura, cercando di anticipare i nuovi sviluppi. Solo un approccio proattivo e collaborativo tra aziende di sicurezza e fornitori di servizi può arginare efficacemente minacce di questo livello.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/03/iconads-quando-le-app-fantasma-diventano-portali-pubblicitari/?utm_source=rss&utm_medium=rss&utm_campaign=iconads-quando-le-app-fantasma-diventano-portali-pubblicitari


Ransomware e conflitti d’interesse: ex negoziatore sotto inchiesta per presunti legami con i cybercriminali


Secondo quanto riportato da un articolo di Bloomberg, un ex dipendente della società americana DigitalMint, specializzata in negoziazione di riscatti ransomware e transazioni in criptovaluta, è attualmente al centro di un’indagine penale del Dipartimento di Giustizia statunitense (DOJ). L’uomo, il cui nome non è stato ancora reso pubblico, è sospettato di aver collaborato con gruppi ransomware per trarre profitto personale dai riscatti pagati dalle aziende vittime.

Secondo quanto riportato da Bloomberg, le autorità stanno cercando di chiarire se il sospetto abbia agito come intermediario fraudolento, negoziando i pagamenti a nome delle vittime per poi trattenere una percentuale del riscatto come compenso occulto. DigitalMint, l’azienda per cui lavorava, ha confermato a BleepingComputer che il dipendente in questione è stato licenziato non appena emersi i sospetti e che la società stessa non è sotto indagine.

“Abbiamo agito con prontezza per tutelare i nostri clienti e collaboriamo attivamente con le forze dell’ordine”, ha dichiarato Jonathan Solomon, CEO di DigitalMint. A lui fa eco il presidente Marc Grens, sottolineando come “la fiducia si guadagna ogni giorno e per questo abbiamo immediatamente informato gli stakeholder coinvolti”.

Il caso, ancora in fase di accertamento, ha già sollevato un bel vespaio nel settore della risposta agli incidenti informatici, ma il rischio che i negoziatori agiscano in modo scorretto non è un’ipotesi nuova, come ricorda un’inchiesta pubblicata da ProPublica nel 2019. All’epoca venne alla luce che alcune aziende americane operanti nel settore del data recovery pagavano segretamente i riscatti ai cybercriminali, facendosi comunque pagare dai clienti per i “servizi di recupero dati”, senza rivelare la reale natura delle operazioni.

Va sottolineato che i riscatti di quegli anni erano molto più contenuti rispetto agli attuali. Se prima le richieste si aggiravano tra qualche migliaio e centinaia di migliaia di dollari, oggi non è raro vedere cifre che superano i dieci milioni, soprattutto nei casi di doppia o tripla estorsione.

Non è un caso che gruppi ransomware come GandCrab e REvil avessero predisposto interfacce dedicate e codici sconto proprio per le aziende specializzate nella negoziazione. Tali canali privilegiati rendevano possibile ottenere sconti sui riscatti, mantenendo comunque margini di guadagno elevati per gli intermediari.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/02/ransomware-e-conflitti-dinteresse-ex-negoziatore-sotto-inchiesta-per-presunti-legami-con-i-cybercriminali/?utm_source=rss&utm_medium=rss&utm_campaign=ransomware-e-conflitti-dinteresse-ex-negoziatore-sotto-inchiesta-per-presunti-legami-con-i-cybercriminali