Le aziende italiane prevedono un aumento degli investimenti in cybersecurity


La cybersecurity sta acquisendo sempre più importanza tra le aziende italiane, vista soprattutto come una leva per la competitività e la creazione di valore. A sottolinearlo è la ricerca “Global Future of Cyber Survey 2025” di Deloitte dalla quale emerge che il 52% delle imprese italiane prevede di aumentare gli investimenti in cybersecurity entro i prossimi due anni. 

Le aziende mirano anche a integrare maggiormente il tema della protezione cyber nelle discussioni della board aziendale. Attualmente, nel 69% dei casi l’argomento viene affrontato su base almeno mensile, mentre nel 26% dei casi su base almeno settimanale.

investimenti cybersecurity

“In un contesto di mercato sempre più digitalizzato le imprese italiane devono operare in uno scenario di cybersecurity in continua evoluzione, contraddistinto da sfide complesse ma anche da nuove opportunità per incrementare ulteriormente il valore di business” ha affermato Matthew Holt, Cyber Leader di Deloitte Central Mediterranean. “Oggi la cybersecurity è riconosciuta non solo come un elemento di difesa delle infrastrutture digitali, ma anche in qualità di fattore abilitante per la digital transformation e la competitività delle imprese sul mercato: la protezione dei dati critici, degli asset e del know-how aziendale, insieme all’integrità della fiducia e della reputazione agli occhi dei clienti, sono infatti elementi determinanti per una crescita consolidata nel lungo periodo“.

La volontà di aumentare gli investimenti in cybersecurity nasce non solo dalla necessità di migliorare i sistemi di difesa, ma anche dal fatto che la sicurezza viene vista come un fattore strategico determinante non solo per la competitività aziendale, ma anche per la sostenibilità e la reputazione.

Stando ai risultati della ricerca, la cybersecurity è un fattore abilitante fondamentale per la gestione degli ecosistemi cloud, contribuendo a ridurre la complessità degli ambienti, favorendo l’adozione di nuove tecnologie e garantendo risposte tempestive agli attacchi. Tra le strategie di protezione più adottate ci sono l’uso di tecnologie di monitoraggio di componenti e soluzioni (57%), i controlli sull’identità e la gestione degli accessi (44%) e le procedure e policy di sicurezza integrate (41%).

Nonostante l’entusiasmo delle aziende verso la cybersecurity, non mancano le barriere che rallentano l’implementazione delle strategie cyber: tra le principali, Deloitte segnala la difficoltà di assumere e mantenere i talenti, la mancanza di personale specializzato e la difficoltà di armonizzare le esigenze di protezione con la capacità di innovazione dell’impresa. 

Cybersecurity: investimenti anche sull’IA

Nel mondo della cybersecurity crescono anche gli investimenti in tecnologie di intelligenza artificiale, in particolare nella GenAI e negli LLM. Tra le principali potenzialità dell’IA, 9 aziende su 10 citano la possibilità di rispondere più velocemente alle minacce e di monitorare continuamente l’integrità dell’infrastruttura digitale.

L’89% degli intervistati inoltre evidenzia tra i vantaggi la possibilità di analizzare serie storiche e dati in tempo reale per comprendere pattern e individuare attacchi inediti.

Emergono però anche numerose sfide: tra le difficoltà più impattanti, le imprese indicano una governance inadeguata delle iniziative di GenAI (50%), la necessità di sviluppare controlli efficaci tra umani e sistemi di IA (44%) e il possibile inquinamento degli output a causa della manipolazione dei dataset di addestramento (43%).

In un panorama del genere, in rapida evoluzione, il CISO sta assumendo il ruolo di coordinatore in ambito cyber tra le diverse aree di business. Secondo Deloitte, in futuro questa figura non si limiterà a gestire i piani di cybersecurity, ma diventerà una guida strategica per i vertici aziendali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/09/le-aziende-italiane-prevedono-un-aumento-degli-investimenti-in-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=le-aziende-italiane-prevedono-un-aumento-degli-investimenti-in-cybersecurity


CERT-AGID 31 maggio – 6 giugno: LiberoMail sotto attacco e una nuova campagna MintsLoader


Nel corso della settimana, il CERT-AGID ha identificato e analizzato 47 campagne malevole all’interno del panorama italiano.

Di queste, 20 erano espressamente rivolte a obiettivi situati in Italia, mentre le restanti 27, pur non avendo un target specifico, hanno comunque coinvolto il territorio nazionale.

A supporto dell’attività di difesa informatica, sono stati condivisi con gli enti accreditati 751 indicatori di compromissione rilevati nel corso del monitoraggio.

I temi della settimana

Sono stati 18 i temi sfruttati nel corso della settimana per veicolare campagne malevole sul territorio italiano.

Tra questi, il tema più ricorrente è stato quello degli Ordini, utilizzato in dodici campagne veicolate via email. Tutte avevano come finalità la distribuzione di malware.

In particolare, undici campagne erano di carattere generico: tre associate al malware Remcos, tre a FormBook, due a SnakeKeylogger, e le restanti a RedLine, PureCrypter e AgentTesla. Due campagne erano invece specificamente indirizzate al contesto italiano, una con Remcos e una con FormBook, entrambe diffuse tramite allegati malevoli.

Il tema dei Pagamenti ha caratterizzato quattro campagne email, tutte con finalità malware. Due erano generiche, basate su comunicazioni fraudolente legate a transazioni inesistenti, entrambe orientate alla distribuzione di SnakeKeylogger.

Le altre due campagne erano rivolte a destinatari italiani: una veicolava Remcos, mentre l’altra, riconducibile alla famiglia MintLoader, si distingueva per l’uso della posta elettronica certificata, espediente mirato ad aumentare la fiducia e la credibilità percepita dal destinatario.

Nel corso della settimana, il CERT-AGID ha identificato e analizzato 47 campagne malevole ed emesso 751 indicatori di compromissione.

Il tema delle mancate consegne (“Undelivered”), è stato sfruttato in quattro campagne di phishing, tutte generiche. In questi casi, le email hanno simulato notifiche di mancata consegna, spingendo l’utente a cliccare su link dannosi per aggiornare o verificare le proprie credenziali email.

Tra i marchi utilizzati per conferire legittimità alle comunicazioni figurano cPanel e Roundcube. L’obiettivo è sempre l’esfiltrazione delle credenziali di accesso alle webmail.

Infine, il tema degli Aggiornamenti ha accompagnato quattro campagne email. Una di queste, a carattere generico, è risultata mirata alla diffusione del malware AsyncRat. Un’altra, rivolta specificamente al contesto italiano, ha simulato una comunicazione ufficiale proveniente dall’Università di Padova, con il chiaro intento di sottrarre le credenziali di accesso di studenti e personale.

I restanti temi osservati nella settimana sono stati impiegati in campagne malevole di vario tipo, riconducibili sia alla distribuzione di malware sia a operazioni di phishing, confermando una varietà costante nei tentativi di compromissione.

Tra gli eventi di maggiore rilievo registrati nel corso della settimana, il CERT-AGID ha segnalato la prosecuzione della già discussa campagna di phishing mirata a studenti e personale dell’Università di Padova.

In questo attacco, le vittime hanno ricevuto email ingannevoli che li invitavano ad aggiornare il proprio account istituzionale, reindirizzandoli verso una pagina di login falsa, accuratamente modellata per replicare l’interfaccia ufficiale dell’ateneo.

L’obiettivo è come sempre la sottrazione delle credenziali di accesso. A seguito della scoperta, l’università è stata prontamente informata e sono state avviate le operazioni di takedown dei domini coinvolti nella campagna.

È stata inoltre individuata una nuova campagna di malspam in lingua italiana, finalizzata alla diffusione del loader MintsLoader tramite caselle PEC compromesse. Si tratta della nona manifestazione di questo schema di attacco dall’inizio dell’anno.

Fonte: CERT-AGID

Particolarmente degna di nota è la scelta temporale dell’operazione: l’invio dei messaggi è infatti avvenuto subito dopo una festività nazionale, coerentemente con una strategia ormai consolidata che punta a colpire nei giorni feriali.

L’intento è sfruttare la ripresa dell’attività lavorativa, quando gli utenti sono più propensi ad aprire email potenzialmente legate a pratiche amministrative o professionali. I dettagli operativi sono stati approfonditi in una comunicazione pubblicata dal CERT-AGID.

Infine, è emersa una campagna di phishing in italiano che ha preso di mira gli utenti di LiberoMail. Le email fasulle chiedevano il pagamento di una fattura inesistente, inducendo i destinatari a cliccare su link malevoli che li portavano a una pagina web progettata per sottrarre le credenziali di accesso.

Le informazioni raccolte venivano quindi archiviate in chiaro su un canale Telegram attivo dal settembre 2023, che sembra specializzato nella raccolta sistematica di account compromessi del servizio “libero . it”.

Malware della settimana

Nel corso della settimana sono state osservate dodici diverse famiglie di malware coinvolte in campagne che hanno interessato il territorio italiano, confermando un panorama di minacce ampio e articolato.

Tra i casi più rilevanti, spiccano diverse campagne legate al malware FormBook, individuato in cinque operazioni di tipo generico, tutte veicolate via email e costruite su temi quali ordini, contratti e preventivi. I file malevoli erano allegati in formato ZIP, RAR o ACE, una scelta che evidenzia la continua varietà nei formati compressi utilizzati per eludere i filtri di sicurezza.

Remcos è stato al centro di due campagne mirate a destinatari italiani, sfruttando i temi degli ordini e dei pagamenti. Anche in questo caso, le email contenevano allegati compressi in formato GZ e 7Z. Altre tre campagne, di carattere generico, ruotavano invece attorno a ordini e consegne (“delivery”), con allegati in formato 7Z, RAR e ISO.

Fonte: CERT-AGID

Il malware SnakeKeylogger è stato associato a quattro campagne generiche, sempre diffuse via email, con allegati ZIP e messaggi che simulavano comunicazioni su ordini e pagamenti. AgentTesla, altro infostealer noto, è stato rilevato in tre campagne generiche legate a tematiche commerciali come prezzi, ordini e prenotazioni (“booking”), sfruttando archivi GZ, 7Z e ISO.

Una campagna particolarmente significativa, in quanto mirata e strutturata per il contesto italiano, ha coinvolto il loader MintLoader. In questo caso, il malware è stato distribuito attraverso messaggi PEC contenenti un link a uno script JavaScript malevolo, rafforzando l’ipotesi che i criminali stiano sempre più sfruttando canali di comunicazione istituzionali per rafforzare l’efficacia delle campagne.

In ambito mobile, sono state individuate due campagne italiane che veicolavano il malware Copybara con tematiche legate al mondo banking. I messaggi arrivavano via SMS o email e contenevano link a file APK, in grado di infettare dispositivi Android. Una modalità simile è stata adottata anche da una campagna generica che ha impiegato il trojan SpyNote, anch’esso con focus bancario.

Completano il quadro alcune campagne generiche legate a malware come AsyncRat, DarkCloud, Purecrypter, QuasarRAT e RedLine. Questi sono stati distribuiti con vari pretesti, tra cui ordini, contratti, consegne e aggiornamenti, e tramite allegati compressi in diversi formati, inclusi RAR, ZIP, 7Z e IMG, a dimostrazione della costante evoluzione dei vettori tecnici di attacco.

Phishing della settimana

Nel corso della settimana sono stati dodici i brand coinvolti nelle campagne di phishing individuate dal CERT-AGID.

Tra questi, si distinguono per frequenza i nomi di PagoPA, Aruba e Poste Italiane, tutti utilizzati come esca per indurre le vittime a fornire informazioni sensibili attraverso comunicazioni ingannevoli.

Fonte: CERT-AGID

A emergere con forza però sono state soprattutto le campagne di phishing, riconducibili a finte webmail. Queste operazioni, prive di riferimenti a marchi noti, sono risultate particolarmente insidiose poiché hanno fatto leva su messaggi generici e plausibili per spingere gli utenti a inserire le proprie credenziali su portali contraffatti, rendendo più difficile individuare la truffa a colpo d’occhio.

Il trend conferma una progressiva professionalizzazione degli attori malevoli, capaci di colpire anche in assenza di un marchio noto sfruttando meccanismi di urgenza e familiarità.

Formati e canali di diffusione

Nel monitoraggio dell’ultima settimana, il CERT-AGID ha identificato dodici differenti tipologie di file malevoli utilizzate nelle campagne attive in Italia.

Ancora una volta, si conferma la centralità dei formati compressi come strumento privilegiato dai gruppi cybercriminali per aggirare i sistemi di sicurezza e veicolare codice dannoso.

Tra questi, ZIP e RAR continuano a dominare la scena, essendo stati utilizzati in sei campagne ciascuno. A seguire, si segnalano i file in formato 7Z, impiegati in quattro casi, e gli APK, protagonisti di tre campagne rivolte a dispositivi mobili.

Fonte: CERT-AGID

Lo stesso numero di occorrenze (2) è stato registrato per i formati GZ, PDF e ISO, mentre altri formati come IMG, LNK, ACE, JS e HTML sono stati rilevati in una sola occasione.

Per quanto riguarda i canali di diffusione, anche in questo caso si registra una sostanziale continuità con il passato: la posta elettronica ordinaria si conferma come il vettore privilegiato, avendo supportato ben 42 delle campagne osservate.

Tuttavia, è degna di nota una crescita nell’utilizzo di canali alternativi, come SMS e posta elettronica certificata (PEC), impiegati rispettivamente in due campagne ciascuno.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/09/cert-agid-31-maggio-6-giugno-liberomail-sotto-attacco-e-una-nuova-campagna-mintsloader/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-31-maggio-6-giugno-liberomail-sotto-attacco-e-una-nuova-campagna-mintsloader


Scoperto PathWiper, un nuovo wiper che colpisce le infrastrutture critiche ucraine


I ricercatori di Cisco Talos hanno individuato una campagna ai danni delle infrastrutture critiche ucraine che utilizza PathWiper, un nuovo wiper di origine russa.

L’attacco è stato portato avanti sfruttando un framework di gestione di endpoint legittimo: gli attaccanti hanno evidentemente ottenuto accesso alla console di admin e l’hanno usata per distribuire il wiper sugli endpoint connessi. “Durante l’attacco, i nomi dei file e le azioni utilizzate puntavano a imitare quelli impiegati dalla console amministrativa di utility, indicazione del fatto che gli aggressori avevano una conoscenza preliminare della console e forse anche delle sue funzionalità usate nell’ambiente aziendale della vittima” spiegano i ricercatori.

PathWiper

Nel dettaglio, gli attaccanti hanno inviato un comando creato ad hoc in modo che venisse eseguito dal client come un file batch (BAT). Il file eseguiva a sua volta un file VBScript malevolo, uacinstall.vbs, che installava ed eseguiva sha256sum.exe, il payload di PathWiper.

Una volta eseguito, il wiper sovrascrive i contenuti degli artefatti del file system con dati randomici generati sul momento. PathWiper si occupa inoltre di stilare una lista di tutti i supporti di archiviazione, volumi e path del client; in seguito, crea un thread per ogni elemento e, nuovamente, rimpiazza gli artefatti con dati casuali. Prima della sovrascrittura, il wiper tenta di effettuare il dismount dei volumi.

Stando a quanto riportato da Cisco Talos, PathWiper è semanticamente simile a HermeticWiper (noto anche come FoxBlade e NEARMISS), un wiper russo attivo nel 2022 e attribuito al gruppo Sandworm. Entrambi i wiper, inoltre, cercando di corrompere il master boot record (MBR) e gli artefatti legati a NTFS.

Nonostante le somiglianze, i due malware presentano una differenza significativa nel meccanismo di corruzione utilizzato. Non è chiaro quindi se il nuovo wiper sia una versione aggiornata del precedente o se dietro ci sia un altro gruppo hacker legato alla Russia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/05/scoperto-pathwiper-un-nuovo-wiper-che-colpisce-le-infrastrutture-critiche-ucraine/?utm_source=rss&utm_medium=rss&utm_campaign=scoperto-pathwiper-un-nuovo-wiper-che-colpisce-le-infrastrutture-critiche-ucraine


Malware dentro il malware: trovate backdoor nel RAT Sakura


Gli hacker sono i peggiori nemici di se stessi: i ricercatori di Sophos hanno individuato diverse backdoor nel codice sorgente di Sakura, un RAT (Remote Access Trojan) open-source disponibile su GitHub.

Tutto è nato dalla richiesta di un cliente della compagnia di verificare se i propri sistemi fossero in grado di resistere a Sakura. Analizzando il repository del RAT, il team di Sophos ha scoperto che, oltre a eseguire codice malevolo, il malware contiene a sua volta altri RAT e infostealer che colpiscono chi compila il codice. 

RAT Sakura

Non solo: approfondendo la natura del malware, i ricercatori hanno scoperto che lo sviluppatore che gestisce il repository ne possiede oltre un altro centinaio, la maggior parte dei quali contenenti altre backdoor. I repository sono o altri malware e tool per eseguire attacchi, oppure cheat per videogiochi; l‘hacker dietro Sakura non vuole quindi colpire solo coloro che usano il suo RAT, ma anche i videogiocatori. 

“Quando abbiamo analizzato le backdoor, siamo finiti in una tana del bianconiglio di offuscamento, catene di infezione contorte, identificatori e molteplici varianti di backdoor. In sintesi, un attaccante sta creando repository backdoor su larga scala, mirando prevalentemente ai cheater dei videogiochi e agli attaccanti inesperti, e probabilmente lo sta facendo da qualche tempo“.

In totale, i ricercatori hanno individuato 141 repository legati all’hacker, dei quali 133 contenevano backdoor; di questi, 111 contenevano la stessa backdoor, creata per sfruttare l’evento PreBuildEvent di Visual Studio per scaricare e installare altri malware durante l’esecuzione del RAT.

Oltre a quella del PreBuildEvent, i repository contengono altri tre tipi di backdoor: una variante scritta in Python; dei file screensaver (.scr) mascherati da file .NET solution (.sln); infine, due backdoor JavaScript.

Dei repository con backdoor, la maggior parte di essi (58%) sono cheat per videogiochi, mentre il 24% contengono malware, exploit o tool per gli attacchi. I restanti si dividono tra progetti per la creazione di bot, tool per criptovalute e strumenti di vario genere. Per dare l’idea di repository validi e attivi, l’attaccante ha creato un flusso automatizzato che aggiunge commit a intervalli regolari.

Chi c’è dietro il RAT Sakura?

L’hacker che gestisce i repository GitHub, tale ischhfd83, sembra essere legato a diverse campagne, molte delle quali risalenti al 2024. Nella maggior parte dei casi si è riscontrata la presenza di repository GitHub malevoli e della backdoor legata al PreBuildEvent.

Secondo i ricercatori di Sophos, ischhfd83 potrebbe essere un nuovo cliente di Stargazer Goblin, un noto fornitore di servizi Distribution-as-a-service; in alternativa, la campagna dell’attaccante potrebbe invece essere figlia di una rivalità col gruppo.

Nel codice sorgente il team di Sophos ha trovato numerosi commenti scritti in russo, ma, sottolineano i ricercatori, l’hacker potrebbe aver copiato il codice da altre sorgenti senza averlo ripulito.

L’impatto della campagna di ischhfd83 non colpisce solo gli altri hacker o i cheater, ma anche i ricercatori: spesso infatti gli esperti di sicurezza scaricano ed eseguono malware per analizzarlo. “Sebbene la maggior parte dei ricercatori prenda precauzioni ragionevoli, come eseguire il malware solo in ambienti di analisi isolati, incoraggiamo i nostri colleghi del settore a controllare due volte i segni di infezione” avvertono Matt Wixey e Andrew O’Donnell di Sophos. “Vale anche la pena di notare che il malware di solito non si preoccupa di infetta e quindi anche altri gruppi potrebbero essere stati infettati, comprese le persone che sperimentano con irepository open-source per curiosità. Ancora una volta, invitiamo tutti coloro che pensano di essere stati colpiti a prestare attenzione agli indicatori di compromissione“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/04/malware-dentro-il-malware-trovate-backdoor-nel-rat-sakura/?utm_source=rss&utm_medium=rss&utm_campaign=malware-dentro-il-malware-trovate-backdoor-nel-rat-sakura


Microsoft e CrowdStrike collaborano per allineare le tassonomie degli attaccanti


Per aiutare le imprese ad attribuire gli attacchi informatici a un preciso gruppo e facilitare l’analisi, Microsoft e CrowdStrike hanno annunciato una collaborazione che mira ad allineare le classificazioni degli attaccanti tra le due aziende.

“Nel panorama attuale delle minacce informatiche, anche pochi secondi di ritardo possono fare la differenza tra l’interruzione di un attacco informatico e il rimanere vittime di un ransomware. Una delle cause principali delle risposte tardive è la comprensione dell’attribuzione degli attaccanti, spesso rallentata da dati imprecisi o incompleti e da incoerenze nella denominazione delle varie piattaforme. Questo, a sua volta, può ridurre la fiducia, complicare l’analisi e ritardare la risposta” spiega Microsoft nel suo blog.

Microsoft CrowdStrike

Per questo motivo, le due aziende hanno scelto di allineare le proprie tassonomie, mappando i nomi assegnati agli attaccanti per facilitare i lavoro degli analisti di sicurezza. Nella maggior parte dei casi, infatti, uno stesso gruppo hacker può essere indicato con diversi nomi tra le realtà che si occupano di sicurezza; ciò rende più confusionario il processo di attribuzione dell’attacco e quindi ritarda la controffensiva da parte delle aziende.

Nella prima versione della “tassonomia degli attaccanti” di Microsoft si può approfondire la naming convention utilizzata (la quale segue la tematica del tempo atmosferico), la suddivisione dei nomi per categoria di attaccanti e nazione di provenienza e una mappatura tra il nome individuato da Microsoft e altri alias noti.

Più che creare un singolo standard di nomenclatura insieme a CrowdStrike, spiega Microsoft, la guida serve per aiutare le aziende a individuare con più facilità il tipo di attacco che stanno subendo e le motivazioni dietro la campagna, e risalire alle tecniche usate dagli attaccanti.

La volontà della compagnia è di estendere la collaborazione a Mandiant di Google e Unit 42 di Palo Alto Networks. “L’obiettivo: decifrare i nomi degli avversari per creare una mappatura coesa e duratura dei sistemi di denominazione esistenti” ha aggiunto Adam Meyers, Senior Vice President, Counter Adversary Operations di CrowdStrike. “Inoltre, quando la telemetria è complementare, è possibile estendere l’attribuzione a un numero maggiore di aerei e vettori, creando una visione più ricca e accurata delle campagne avversarie a vantaggio dell’intera comunità“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/03/microsoft-e-crowdstrike-collaborano-per-allineare-le-tassonomie-degli-attaccanti/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-e-crowdstrike-collaborano-per-allineare-le-tassonomie-degli-attaccanti


CERT-AGID 24 – 30 maggio: Alliance Healthcare Italia PagoPA e studenti sotto attacco


Nel corso della settimana, il CERT-AGID ha rilevato e analizzato 65 campagne malevole attive sul territorio italiano: 35 mirate direttamente a obiettivi nazionali e 30 di carattere generico ma comunque rilevanti per l’Italia.

A supporto degli enti accreditati, sono stati condivisi 891 indicatori di compromissione (IoC) raccolti durante l’attività di monitoraggio.

I temi della settimana

Nel periodo analizzato, sono stati 21 i temi sfruttati per rendere credibili le campagne malevole attive sul territorio italiano.

Il tema “Fattura” è stato il più utilizzato, con otto campagne veicolate tramite email, tutte finalizzate alla diffusione di malware.

Queste campagne, destinate specificamente al contesto italiano, hanno impiegato diverse famiglie malevole, tra cui due varianti di FormBook, due di Remcos, una di MassLogger, una di AsyncRat e una di AveMaria. In parallelo, è stata rilevata anche una campagna di phishing che sfrutta il brand di Aruba, con l’obiettivo di carpire le credenziali degli utenti.

Nel corso della settimana, il CERT-AGID ha rilevato 65 campagne malevole e condiviso 891 indicatori di compromissione.

Il tema “Banking” è stato al centro di sette campagne, perlopiù diffuse via email, con un solo caso registrato via SMS. Cinque di queste campagne hanno riguardato direttamente il territorio italiano e sono servite a distribuire malware come Remcos, Copybara, Stealerium e BingoMod. Le restanti due, di portata generica, hanno invece diffuso Remcos e Lokibot.

Il tema “Ordine” ha caratterizzato sei campagne email, equamente divise tra operazioni generiche e italiane. Tra le prime figurano malware come VipKeylogger, SnakeKeylogger e FormBook, mentre le seconde hanno puntato in particolare su VipKeylogger e FormBook per infettare le vittime.

Il tema “Pagamenti” ha alimentato diverse campagne, tutte veicolate via email e destinate sia alla distribuzione di malware sia al phishing. Tre campagne generiche hanno diffuso software malevolo come Xworm, mentre due campagne italiane hanno tentato il furto di credenziali sfruttando i brand BRT e Microsoft.

Gli altri temi emersi nel corso della settimana sono stati usati in misura minore, ma hanno comunque contribuito alla diffusione di malware e phishing su scala nazionale.

Tra gli eventi più rilevanti della settimana si segnala una serie di campagne di phishing dirette a studenti e dipendenti di università italiane, con l’obiettivo di sottrarre le credenziali di accesso alla posta elettronica istituzionale.

Non è la prima volta che commentiamo attacchi di questo tipo e, anche in questo caso, le email rimandano a link che imitano pagine di login ufficiali, inducendo le vittime a inserire dati sensibili come username e password. Il CERT-AGID ha prontamente avvisato gli atenei coinvolti per contenere il rischio di compromissione.

Sempre sul fronte malware, è stata analizzata una sofisticata campagna che distribuisce AsyncRAT in Italia attraverso tecniche steganografiche, cioè nascondendo il codice malevolo all’interno di file apparentemente innocui.

Fonte: CERT-AGID

Questo tipo di malware, appartenente alla categoria dei Remote Access Trojan, consente agli attaccanti di accedere da remoto ai sistemi infetti, eseguire comandi, raccogliere informazioni riservate e monitorare le attività degli utenti.

Non si arresta neppure l’ondata di phishing legato a PagoPA, che continua a colpire cittadini con email malevole presentate come notifiche di presunte multe stradali. L’obiettivo è anche questa volta carpire dati personali e informazioni sulle carte di credito. Il CERT-AGID, anche grazie alle numerose segnalazioni da parte degli utenti, sta collaborando con PagoPA per contenere questa minaccia crescente.

Infine, ha destato preoccupazione la pubblicazione nel deep web di un data leak che coinvolge Alliance Healthcare Italia, colosso attivo nella distribuzione farmaceutica e nei servizi sanitari. Il gruppo criminale Data Carry ha diffuso online un archivio contenente circa 17 mila indirizzi email, accompagnati da nomi, indirizzi, numeri di telefono, codici fiscali e altri dati personali.

Malware della settimana

Nel corso della settimana, il CERT-AGID ha identificato 19 famiglie di malware attive in Italia, molte delle quali coinvolte in campagne mirate alla diffusione tramite email con allegati compressi o link malevoli. Tra le minacce più ricorrenti, spiccano ancora una volta Remcos e AsyncRAT.

Remcos è stato protagonista di sette campagne, sei delle quali rivolte specificamente al contesto italiano, con temi come “Documenti”, “Banking” e “Fattura”. I file malevoli sono stati veicolati sotto forma di archivi compressi (HTA, GZ, RAR, TAR, Z e ZIP) contenenti script JS.

AsyncRAT è stato impiegato in cinque campagne, di cui tre italiane e due generiche. I temi usati spaziano da “Fattura” e “Prezzi” a “Booking” e “Legale”, mentre i formati degli allegati includono RAR, ZIP e TAR.

FormBook è comparso in quattro campagne complessive, equamente divise tra target italiani (“Fattura”) e generici (“Ordine”), tutte veicolate via email con file ZIP e LZH.

Fonte: CERT-AGID

VipKeylogger è stato impiegato in tre campagne, due delle quali rivolte all’Italia, con temi legati a “Documenti” e “Ordine”, utilizzando archivi ZIP e 7Z.

XWorm ha circolato in tre campagne generiche, sfruttando i temi “Documenti”, “Pagamenti” e “Legale” e facendo uso di file PDF e ZIP per eludere i controlli.

Anche malware come AveMaria e MassLogger sono stati individuati in campagne italiane, legate al tema “Fattura”, con allegati ZIP come vettori di infezione.

Copybara e BingoMod sono apparsi in tre campagne italiane a tema “Banking”, distribuiti tramite link contenuti in SMS che portavano al download di file APK infetti.

Tra le minacce emergenti, si segnalano MintLoader, veicolato via email in una campagna a tema “Booking” tramite file JS, e Stealerium, presente in una campagna italiana con allegato XLAM.

Infine, il CERT-AGID ha segnalato anche la presenza di diverse campagne generiche legate a AgentTesla, Artemis, DarkCloud, Grandoreiro, Guloader, Lokibot, LummaStealer, MassLogger e SnakeKeylogger, diffuse attraverso email contenenti file compressi nei formati ZIP, RAR e 7Z. Queste campagne confermano la varietà e la persistenza delle minacce attive sulla scena italiana.

Phishing della settimana

Nel corso della settimana, il CERT-AGID ha individuato 13 brand utilizzati come esca nelle campagne di phishing attive sul territorio nazionale.

A emergere con particolare frequenza sono stati PagoPA, Poste Italiane e cPanel, tutti sfruttati per ingannare gli utenti con comunicazioni fraudolente apparentemente legittime.

Fonte: CERT-AGID

Queste campagne mirano a sottrarre dati personali, credenziali di accesso o informazioni finanziarie, facendo leva sulla familiarità e sull’affidabilità percepita di questi marchi.

Oltre ai brand più noti, è stata rilevata la consueta presenza anche di campagne di phishing generiche legate a webmail non brandizzate. Queste campagne, spesso più difficili da individuare per l’utente medio, puntano comunque allo stesso obiettivo: ottenere accesso non autorizzato a caselle di posta elettronica e dati sensibili.

Formati e canali di diffusione

Nel corso dell’ultima settimana, il CERT-AGID ha individuato 15 diverse tipologie di file malevoli utilizzate all’interno delle campagne attive in Italia. Come già osservato in precedenti rilevazioni, i formati compressi continuano a rappresentare il metodo preferito dai cybercriminali per veicolare il malware.

Tra questi, i file ZIP si sono confermati i più utilizzati. A seguire, si segnalano i formati JS e RAR, e successivamente 7Z, PDF, LZH e APK.

I restanti formati, TAR, URL, ARJ, HTML, GZ, HTA, Z e XLAM, sono stati utilizzati solo in casi isolati ma sottolineano comunque la varietà di strumenti impiegati per aggirare i sistemi di difesa e colpire le vittime.

Fonte: CERT-AGID

Anche sul fronte dei canali di diffusione, il quadro resta coerente con quanto già osservato nelle scorse settimane: la posta elettronica ordinaria resta il vettore principale, con 62 campagne su 65 che hanno fatto leva su email mirate per raggiungere i destinatari.

È però da segnalare anche un uso crescente degli SMS, impiegati in almeno 3 campagne spesso associate a tecniche di smishing, ovvero truffe via messaggi di testo finalizzate a sottrarre credenziali e dati personali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/03/cert-agid-24-30-maggio-alliance-healthcare-italia-pagopa-studenti/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-24-30-maggio-alliance-healthcare-italia-pagopa-studenti


Sophos Annual Threat Report: i malware e gli strumenti più abusati del 2024


Nel 2024, le piccole e medie imprese, spesso considerate il punto d’ingresso più vulnerabile all’interno di filiere IT complesse, hanno rappresentato un bersaglio privilegiato per i cybercriminali.

Lo afferma il Sophos Annual Threat Report, che analizza le minacce più frequentemente rilevate nei casi gestiti dai team MDR (Managed Detection and Response) e Incident Response dell’azienda.

Il quadro che emerge è quello di un ecosistema criminale sempre più articolato, in cui il ransomware resta una minaccia centrale, ma si colloca quasi sempre al termine di una catena d’attacco ben più lunga, fatta di accessi iniziali, movimenti laterali e raccolte di credenziali. E proprio gli strumenti utilizzati in queste fasi, dai malware loader ai tool di amministrazione remota, fino ai software legittimi impiegati in modo improprio, offrono oggi la chiave di lettura più precisa per comprendere le tendenze del cybercrimine moderno.

Stealer e strumenti di comando prima della crittografia

Il dato più rilevante è che quasi il 60% degli incidenti MDR gestiti da Sophos nel 2024 non ha coinvolto direttamente ransomware. Il quale si posiziona come atto conclusivo in una lunga sequenza di compromissioni che vedono protagonisti infostealer, RAT, loader, tool di exploit e accesso remoto.

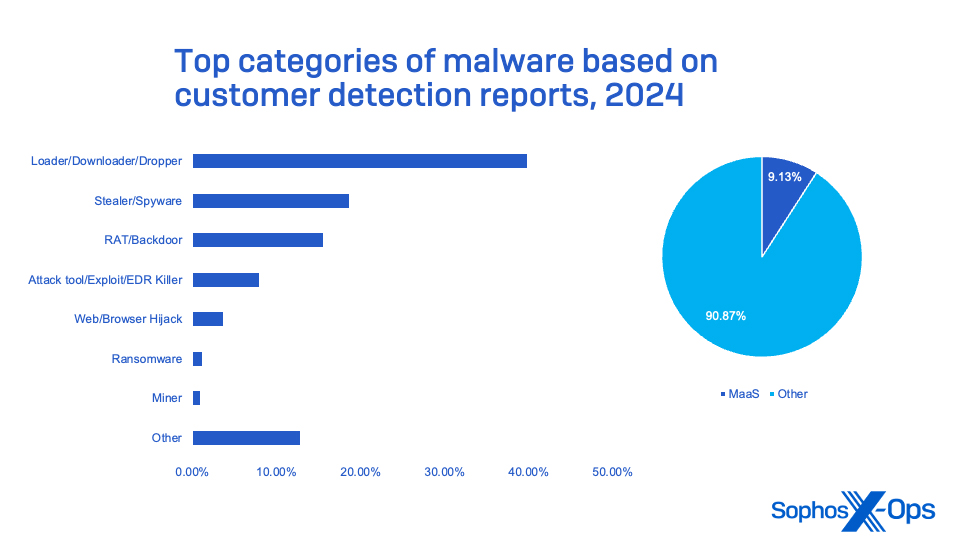
Il recente studio di Sophos rivela una chiara ripartizione delle minacce cibernetiche: i malware di tipo Loader, Downloader e Dropper dominano la scena, rappresentando quasi il 40% (39,74%) delle infezioni. Seguono a distanza gli spyware e gli stealer con il 18,63%, a sottolineare l’elevato interesse per il furto di dati. Le RAT (Remote Access Trojan) e le backdoor costituiscono il 15,52%, evidenziando la ricerca di accesso persistente.

Le categorie di malware più comunemente osservate nel 2024.

I tool di attacco e gli exploit pesano per il 7,95%, mentre l’hijacking di browser è presente nel 3,6% dei casi. Il ransomware si attesta a un più contenuto 1,18%, e i miner a un 0,89%. Infine, il 12,79% è attribuibile ad altri strumenti, e quasi un decimo del malware rilevato (9,13%) è distribuito come Malware-as-a-Service (MaaS), a indicare una crescente “democratizzazione” degli attacchi.

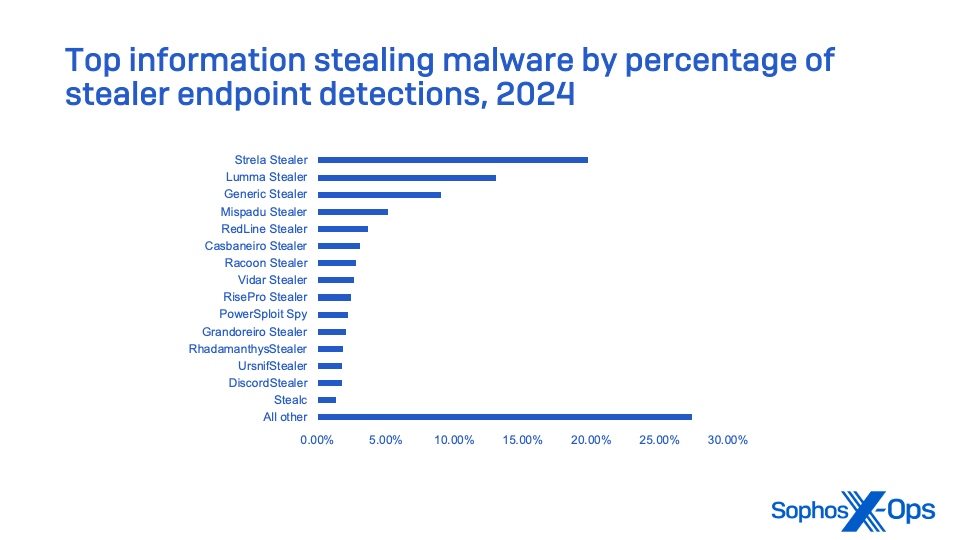
L’approccio moderno degli attaccanti è dunque modulare. A monte del ransomware troviamo sempre più spesso strumenti come Lumma Stealer, capace di raccogliere credenziali, cookie, configurazioni di wallet crypto, dati da browser e FTP. Cresciuto esponenzialmente negli ultimi mesi del 2024, Lumma ha soppiantato vecchi nomi come Raccoon Stealer e Strela Stealer, portandosi al centro della scena come primo passaggio per access broker e gruppi RaaS.

Continuano a essere impiegati anche ChromeLoader e Gootloader, due malware specializzati nel caricamento di payload successivi, spesso utilizzati per aprire backdoor o per facilitare l’esecuzione di tool come Cobalt Strike e Web Shell. Entrambi sono stati rilevati in percentuali molto elevate, e in particolare Cobalt Strike è stato presente in oltre l’8% degli incidenti totali, salendo a quasi l’11% nei soli casi legati al ransomware.

Accanto a questi, strumenti classici come SystemBC, Metasploit, Sliver e occasionalmente anche Brute Ratel continuano a essere utilizzati per consolidare la presenza all’interno dell’infrastruttura vittima, spesso tramite moduli di esfiltrazione dati o per il pivoting laterale.

L’ascesa dei dual-use tool

L’analisi di Sophos getta luce su una tattica sempre più diffusa tra i cybercriminali: l’abuso di strumenti legittimi per scopi malevoli. Non si tratta di malware complessi ma di software comuni, spesso utilizzati per la gestione IT o l’assistenza remota, che vengono deviati dal loro scopo originale per facilitare attacchi sofisticati.

Tra i più sfruttati spiccano SoftPerfect Network Scanner (19,51%), PsExec (18,28%), AnyDesk (17,40%) e Impacket (17,05%), con percentuali di abuso che rivelano la loro centralità nelle operazioni illecite. Accanto a questi, strumenti come RDPclip, Mimikatz, Advanced IP Scanner, WinRAR, ScreenConnect, PuTTY, 7-Zip, Rclone, FileZilla e Advanced Port Scanner completano l’arsenale, registrando percentuali che variano dal 4% al 19%.

I 15 principali strumenti “dual-use” rilevati negli incidenti di Sophos MDR e Sophos Incident Response.

Particolarmente preoccupante è l’impiego massiccio di tool di accesso remoto commerciale. Sophos ha rilevato l’uso diffuso di versioni trial o licenze pirata di software come ScreenConnect, AnyDesk, TeamViewer, Splashtop, Atera e OpenSSH. Questo indica una chiara tendenza a sfruttare la funzionalità di accesso e controllo remoto offerta da questi programmi per mantenere la persistenza nelle reti compromesse e per muoversi lateralmente.

Nonostante la varietà di strumenti, il cavallo di battaglia degli attaccanti rimane PSExec di Microsoft. Questo tool legittimo, progettato per eseguire comandi da remoto e avviare shell interattive, è il più impiegato in questo contesto, sottolineando come l’ingegnosità degli hacker si concentri spesso sull’abuso delle risorse esistenti piuttosto che sulla creazione di nuove minacce da zero.

Molti attaccanti sfruttano versioni trial o pirata di questi strumenti, installandoli dopo l’accesso iniziale tramite malware dropper, shell web o, in alcuni casi, convincendo direttamente la vittima a installarli tramite social engineering. Questo approccio rende più difficile il rilevamento, poiché le attività malevole si mimetizzano tra quelle legittime.

Le famiglie ransomware più attive nel 2024

Se la famiglia di ransomware LockBit è risultata la più rilevata nei dati del 2024—complice la fuga di codice del 3.0 e la conseguente proliferazione di varianti da parte di gruppi terzi—è stato invece il gruppo Akira a dominare l’anno in termini di incidenti reali gestiti da Sophos.

Attivo almeno dal 2022, il collettivo criminale ha incrementato le sue operazioni nel corso del 2023, per poi consolidarsi nel 2024 come uno degli operatori RaaS più prolifici. Ad agosto, gli affiliati legati ad Akira sono stati responsabili del 17% delle infezioni ransomware rilevate da Sophos, raddoppiando la quota dei primi sei mesi dell’anno.

Le principali famiglie di ransomware incontrate negli incidenti di Sophos MDR e Incident Response.

È poi cresciuto l’uso del ransomware Fog, spesso da parte di affiliati ex-Akira. RansomHub, invece, è emerso nella seconda metà dell’anno con una serie di attacchi che, secondo CISA, hanno colpito oltre 210 vittime tra febbraio e agosto. Il loro vettore di ingresso ha spesso incluso abusi di RDP, uso di strumenti remoti come AnyDesk e sfruttamento di vulnerabilità note, come la CVE-2017-1444 nei dispositivi SMB.

In sintesi, ecco cosa tenere d’occhio

Il risultato di quanto scritto finora dipinge un quadro chiaro delle minacce in evoluzione, evidenziando alcuni nomi ricorrenti che dominano la scena del cybercrime. Per fornire una visione di insieme, ecco un riassunto del Sophos Threat Report 2024.

Tra gli stealer, spiccano Lumma Stealer, Raccoon Stealer e StealC, noti per la loro efficacia nel sottrarre informazioni sensibili. Sul fronte dei loader e dropper, che agiscono da veicoli per infezioni successive, ChromeLoader e Gootloader sono tra i più attivi.

Per quanto riguarda le piattaforme di Command & Control (C2) e i Remote Access Trojan (RAT), i cybercriminali continuano a sfruttare Cobalt Strike, Web Shell, SystemBC, Sliver e Metasploit, strumenti che consentono il controllo remoto e l’esecuzione di comandi malevoli. Nel campo del ransomware, sebbene non sia la minaccia più diffusa in termini di volume, nomi come LockBit (con le sue varianti), Akira, Fog, RansomHub, Black Basta e Playcrypt rimangono un incubo per le organizzazioni.

Le principali rilevazioni di malware “information-stealing” riportate dai clienti con protezione endpoint.

Il vero punto di svolta evidenziato dal rapporto è però l’utilizzo di strumenti “dual-use”, ovvero software legittimi che vengono abusati dagli attaccanti. Tra questi troviamo PsExec, AnyDesk, ScreenConnect, SoftPerfect Network Scanner, Rclone, FileZilla, Mimikatz e Impacket. Questi strumenti sono spesso utilizzati per la gestione di sistemi e reti, ma vengono deviati dal loro scopo originale per facilitare l’accesso iniziale, il movimento laterale e l’esfiltrazione dei dati.

Il filo conduttore che unisce tutte queste minacce è la crescente abilità dei threat actor nel combinare strumenti legittimi con malware modulare per orchestrare attacchi complessi e multifase. Per i professionisti della sicurezza IT, ciò significa che affidarsi alla sola rilevazione del ransomware è ormai un approccio obsoleto e tardivo.

È fondamentale piuttosto implementare una visibilità approfondita sulla rete, un controllo applicativo rigoroso e praticare un threat hunting continuo, specialmente nelle fasi iniziali di accesso e durante il movimento laterale all’interno dell’infrastruttura. Solo così le aziende possono anticipare e neutralizzare le minacce prima che causino danni irreversibili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/30/sophos-annual-threat-report-i-malware-e-gli-strumenti-piu-abusati-del-2024/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-annual-threat-report-i-malware-e-gli-strumenti-piu-abusati-del-2024


Scoperto un RAT per Windows che corrompe gli header DOS e PE per l’elusione


I ricercatori di Fortinet hanno individuato un nuovo RAT per Windows che corrompe gli header DOS e PE per rimanere nel sistema senza essere individuato. 

Il malware è riuscito a eludere i controlli per settimane prima di essere scoperto. Per fare ciò, il RAT ha corrotto gli header PE (Portable Executable) e DOS, intestazioni che contengono le informazioni fondamentali per il caricamento e l’esecuzione di un eseguibile su Windows.

Compromettere queste regione di intestazione significa complicare il lavoro di analisi dei ricercatori e quindi rallentare la risposta all’attacco. Nel caso scoperto da Fortinet, il malware ha sovrascritto i due header con zeri o dati casuali, rendendo più difficile il processo di rilevamento.

Credits: Fortinet

Credits: Fortinet

Gli header corrotti hanno complicato l’attività di ricostruzione del malware, ma alla fine i ricercatori di Fortinet sono riusciti a recuperare un dump del malware in memoria e replicarne l’operatività in un ambiente controllato.

Dopo la prima esecuzione, il malware chiama una funzione per decrittare le informazioni del server C2 e cominciare la comunicazione con gli attaccanti tremite protocollo TLS. Per migliorare il livello di elusione, i messaggi vengono cifrati. Il malware implementa un’architettura socket multi-thread che gli consente di gestire più comunicazioni contemporaneamente e quindi eseguire attività complesse: ogni volta che un nuovo client (dell’attaccante) tenta di comunicare col RAT, esso crea un nuovo thread dedicato per gestire i messaggi in arrivo.

Oltre a esfiltrare dati, come screenshot e i programmi in esecuzione, il RAT è anche in grado di ricevere nuovi comandi dagli attaccanti per distribuire altri malware ed enumerare e manipolare i servizi di sistema sfruttando le API di Service Control Manager di Windows.

Come riportato da The Hacker News, in una comunicazione contestuale alla pubblicazione dell’analisi Fortinet ha affermato di aver rilevato attività ransomware legata al RAT. La minaccia è stata neutralizzata prima che venisse eseguito il ransomware.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/30/scoperto-un-rat-per-windows-che-corrompe-gli-header-dos-e-pe-per-lelusione/?utm_source=rss&utm_medium=rss&utm_campaign=scoperto-un-rat-per-windows-che-corrompe-gli-header-dos-e-pe-per-lelusione


Check Point acquisisce Veriti e la sua tecnologia di Preemptive Exposure Management


Check Point ha annunciato l’acquisizione di Veriti, la prima azienda ad aver introdotto la Preemptive Exposure Management in una piattaforma di cybersecurity.

La compagnia, fondata nel 2021, mette a disposizione la prima piattaforma completamente automatizzata e multi-vendor per la gestione proattiva e la mitigazione dell’esposizione alle minacce. 

Veriti ha aperto la strada alla tecnologia di Preemptive Exposure Management garantendo rilevazione e mitigazione proattive dei rischi tra strumenti isolati. La piattaforma è in grado di monitorare log, indicatori di minacce e vulnerabilità degli ambienti e di attivare le protezioni in tempo reale, integrandosi con oltre 70 vendor di sicurezza.

Preemptive Exposure Management

Lo strumento applica istantaneamente protezioni sicure su numerosi tool di terze parti basandosi su debolezze identificate da piattaforme come CrowdStrike, Tenable e Rapid7. La piattaforma è inoltre in grado di analizzare gli indicatori di minaccia di qualsiasi strumento connesso per orchestrare le protezioni su firewall, endpoint, WAF e piattaforme cloud. 

Veriti acquisisce insight sulle esposizioni cloud da Wiz  ed esegue patching virtuale automatico delle risorse attraverso i gateway sia di Check Point che di altri vendor. La piattaforma inoltre analizza l’ambiente del cliente per applicare i controlli necessari e senza impatti operativi.

La soluzione di Veriti risponde alla necessità di rispondere a un numero sempre maggiore di attacchi su larga scala potenziati dall’intelligenza artificiale. Le aziende operano con risorse distribuite su cloud, data center ed endpoint che ampliano la superficie d’attacco e le rendono più vulnerabili alle minacce; per questo è necessario evolvere i propri strumenti ed essere in grado non solo di rilevare, ma soprattutto prevenire gli attacchi senza ritardi.

“Oggi i team di sicurezza soffrono di una carenza di proattività: le esposizioni non vengono solo rilevate, ma si aggravano, nascondendosi tra strumenti, team e scadenze varie” ha dichiarato Adi Ikan, CEO e co-fondatore di Veriti. “Abbiamo fondato Veriti per aiutare le organizzazioni non solo a individuare i rischi, ma anche a porvi rimedio in modo sicuro, su scala e, soprattutto, senza interruzioni. Insieme, aiuteremo le organizzazioni a ridurre più rapidamente l’esposizione ai rischi informatici, sfruttando gli strumenti di sicurezza che già conoscono e a cui si affidano“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/28/check-point-acquisisce-veriti-e-la-sua-tecnologia-di-preemptive-exposure-management/?utm_source=rss&utm_medium=rss&utm_campaign=check-point-acquisisce-veriti-e-la-sua-tecnologia-di-preemptive-exposure-management


Down di MATLAB: MathWorks conferma l’attacco ransomware


MATLAB ha smesso di funzionare per quasi una settimana e finalmente sappiamo il perché: MathWorks, l’azienda dietro il noto software di calcolo e analisi, ha confermato che è stata colpita da un ransomware.

“MathWorks è stata colpita da un attacco ransomware. Abbiamo informato le forze dell’ordine riguardo il problema” si legge nella pagina della compagnia dedicata allo stato dei servizi. “L’attacco ha coinvolto i nostri sistemi IT. Alcune delle nostre applicazioni usate dai consumatori sono diventate inutilizzabili e alcuni sistemi interni usati dallo staff non sono disponibili a partire dal 18 maggio“.

ransomware matlab

MATLAB non è stato l’unico servizio a diventare inutilizzabile: altre piattaforme sono state compromesse dal ransomware. Ieri MathWorks è riuscita a riportare online diversi moduli di MATLAB e altri servizi che erano stati colpiti dall’attacco. Attualmente sono ancora offline i servizi Careers, Cloud Center, Downloads, File Exchange, License Center, MathWorks Store, MATLAB and Simulink Course Schedule e MATLAB Answers.

Come ricorda The Register, MATLAB è un software molto diffuso, usato soprattutto in ambito scolastico e universitario. Viene utilizzato per analizzare dati, sviluppare algoritmi e simulare il comportamento di sistemi complessi. Visto che molti utenti preferiscono utilizzare la piattaforma online piuttosto che scaricare il software desktop, l’attacco a MathWorks ha causato non pochi problemi a studenti e ricercatori.

Anche diversi utenti che avevano il software installato hanno dichiarato di aver avuto problemi a usare il software. Se in alcuni casi è bastato disconnettersi da internet per impedire a MATLAB di connettersi al server per scaricare metadati aggiuntivi, in molti altri il software è rimasto inutilizzabile, tanto da spingere molti a scaricarlo illegalmente. 

In tanti non hanno apprezzato il silenzio di MathWorks sull’incidente, visto che la compagnia non ha rivelato alcun dettaglio fino a ieri pomeriggio. L’azienda sta ancora analizzando l’accaduto e, a parte aver rivelato la natura dell’attacco, non ha fornito informazioni sul suo reale impatto. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/27/down-di-matlab-mathworks-conferma-lattacco-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=down-di-matlab-mathworks-conferma-lattacco-ransomware