Identità non umane: la nuova emergenza per i segreti aziendali


La gestione delle identità macchina è il punto critico della nuova sicurezza. GitGuardian denuncia l’inefficacia degli strumenti attuali.

Il State of Secrets Sprawl Report 2025 di GitGuardian si apre con un dato che dovrebbe far riflettere anche i team più strutturati: nel solo 2024, su GitHub sono stati rilevati 23,77 milioni di nuovi “segreti” esposti.

Si tratta di un balzo del 25% rispetto all’anno precedente, che dà una misura del problema crescente legato alla gestione delle credenziali nei moderni ambienti DevOps.

Quando si parla di “segreti” non ci si riferisce a generiche informazioni riservate ma a elementi ben precisi come chiavi API, token di accesso, credenziali di database e altri dati sensibili utilizzati da software e servizi per autenticarsi, autorizzare operazioni o stabilire connessioni sicure.

La loro esposizione accidentale rappresenta una grave vulnerabilità tant’è che la loro cattiva gestione è oggi una delle principali cause di incidenti di sicurezza negli ambienti DevOps e cloud.

Ed è proprio questo il fulcro dell’allarme lanciato dal nuovo report GitGuardian.

Secondo il State of Secrets Sprawl Report 2025 di GitGuardian nel solo 2024, su GitHub, sono stati rilevati 23,77 milioni di nuovi “segreti” esposti.

Più “macchine” che umani

Al centro di questo aumento c’è un fenomeno ben noto agli addetti ai lavori: la proliferazione incontrollata delle identità non umane (NHI), come account di servizio, microservizi, worker Kubernetes e agenti AI.

Da anni ormai queste entità superano numericamente gli utenti umani ma la governance delle loro credenziali resta pericolosamente arretrata. GitGuardian lancia dunque un avvertimento chiaro: “Più crescono le identità non umane, più aumentano i segreti — e con essi i rischi”.

Una delle evidenze più preoccupanti del report riguarda la longevità delle credenziali esposte. Il 70% dei segreti rilevati nei repository pubblici nel 2022 risulta ancora attivo oggi.

Si tratta di un fallimento sistemico nei meccanismi di rotazione e revoca, che apre varchi strutturali agli attaccanti. E a peggiorare il quadro è la gestione dei permessi: il 99% delle chiavi API di GitLab analizzate aveva accesso completo (58%) o almeno accesso in lettura (41%).

Sul fronte GitHub, il 96% dei token presentava privilegi di scrittura e il 95% offriva accesso completo ai repository. Ciò consente a chiunque entri in possesso di questi token di muoversi lateralmente e ottenere rapidamente privilegi elevati all’interno dell’infrastruttura.

Repository privati, ma tutt’altro che protetti

Il report sfata anche una convinzione diffusa, ossia che i repository privati siano intrinsecamente più sicuri.

I dati dimostrano il contrario. Questi ambienti risultano fino a otto volte più inclini a contenere segreti rispetto a quelli pubblici.

Fonte: GitGuardian

La spiegazione? Una cultura della sicurezza che tende a rilassarsi dove il codice non è visibile, a vantaggio della produttività immediata.

La differenza diventa ancora più evidente nella tipologia dei segreti. Le credenziali enterprise, come le chiavi AWS IAM, compaiono nell’8% dei repository privati, contro appena l’1,5% di quelli pubblici.

La fiducia eccessiva nella privacy interna porta dunque a errori sistemici, spesso non mitigati da strumenti automatici di detection.

IA e automazione: rischio moltiplicato

GitHub Copilot e gli altri assistenti alla scrittura del codice, basati su intelligenza artificiale, sono diventati strumenti di largo impiego. Ma, secondo GitGuardian, portano con sé anche nuove vulnerabilità.

I repository in cui Copilot era attivo hanno mostrato un’incidenza del 40% più alta di segreti esposti rispetto a quelli senza AI. Un dato che suggerisce come la velocità di sviluppo ottenuta grazie all’AI possa andare a scapito delle buone pratiche di sicurezza.

L’analisi di 15 milioni di immagini pubbliche su Docker Hub ha invece svelato la presenza di oltre 100.000 segreti validi, tra cui chiavi AWS, GCP e token GitHub. Non si tratta solo di test o dati dimenticati: molte di queste credenziali appartengono a grandi aziende, incluse realtà Fortune 500.

La quasi totalità dei segreti scoperti da GitGuardian, il 97%, è stata trovata all’interno dei layer delle immagini Docker, ovvero negli strati che compongono questi pacchetti software.

Con il termine “immagine”, in questo caso, si intendono i file che contengono tutto il necessario per eseguire un’applicazione: codice, librerie, dipendenze, variabili di ambiente e configurazioni.

Le immagini Docker vengono usate per creare container, ossia ambienti isolati in cui eseguire il software in modo prevedibile e replicabile. Ogni immagine è formata da più “layer”, cioè strati che corrispondono alle istruzioni definite nel Dockerfile.

Anche se non immediatamente visibili, questi layer possono essere ispezionati facilmente da chi scarica l’immagine, ad esempio da un registro pubblico come Docker Hub.

Il problema è che molti dei segreti si annidano proprio in questi layer, spesso di piccole dimensioni (inferiori a 15MB) e quindi particolarmente facili da analizzare con strumenti automatizzati.

Tra le principali fonti di esposizione c’è l’uso scorretto dell’istruzione ENV nel Dockerfile, che serve a impostare variabili d’ambiente. Se vi vengono inserite credenziali o chiavi API, queste finiscono direttamente nei layer dell’immagine.

Secondo GitGuardian, il 65% dei segreti trovati nei container deriva proprio da questa istruzione.

Una vulnerabilità diffusa e spesso trascurata, che rappresenta una seria zona d’ombra nella container security e che dovrebbe essere monitorata con attenzione da chi si occupa della sicurezza nei flussi CI/CD.

Fonte: GitGuardian

Collaborazione sotto osservazione

Non è solo un problema di codice, comunque. Il report evidenzia come anche le piattaforme di collaborazione quali Slack, Jira e Confluence rappresentino oggi vettori primari di esposizione.

I segreti rilevati in questi ambienti risultano spesso più critici di quelli nel codice sorgente, con il 38% degli incidenti classificato come “urgente” contro il 31% nei repository.

Il problema è aggravato dalla mancanza di strumenti di scansione specifici, e dalla scarsa tracciabilità nei flussi di comunicazione interna.

Anche nei repository dove sono stati implementati seceret manager, ossia strumenti pensati per conservare, proteggere, gestire e distribuire in modo sicuro credenziali, GitGuardian ha riscontrato nel 2024 una percentuale del 5,1% di incidenti.

Il messaggio è allora chiaro: gli strumenti, da soli, non bastano. Occorre un approccio completo che copra tutto il ciclo di vita dei segreti, integrando la sicurezza fin dall’inizio del processo di sviluppo.

Il ritmo con cui si sviluppano, testano e rilasciano nuove applicazioni, spesso con deployment automatizzati e codice generato dall’IA, rende obsoleti anche i modelli reattivi.

E GitGuardian lo dice senza mezzi termini: “Reattività e approcci frammentati non sono sufficienti in un mondo di deployment automatizzati, codice generato dall’intelligenza artificiale e sviluppo software ad alta velocità”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/11/identita-non-umane-la-nuova-emergenza-per-i-segreti-aziendali/?utm_source=rss&utm_medium=rss&utm_campaign=identita-non-umane-la-nuova-emergenza-per-i-segreti-aziendali


Shuckworm prende di mira le missioni in Ucraina con device rimovibili


Gli attacchi di Shuckworm (a.k.a. Gamaredon) non si arrestano: il gruppo filo-russo ha continuato a colpire l’Ucraina e le nazioni che la supporta anche negli ultimi mesi. In una delle ultime campagne, ai danni di una missione militare di uno stato occidentale basata appunto in Ucraina, il gruppo avrebbe utilizzato dei dispositivi rimovibili per distribuire una nuova versione del loro infostealer GammaSteel.

Shuckworm

Secondo quanto riportato dal Threat Hunter Team di Symantec, dopo l’accesso iniziale coi device infetti gli attaccanti sono in grado di esfiltrare i dati dalle reti delle vittime. Il gruppo usa diversi metodi per l’esfiltrazione, inclusi il servizio write.as e il tool cURL.

I ricercatori affermano che il gruppo ha cominciato a preferire i tool PowerShell-based piuttosto che gli script VBS usati in passato. Shuckworm utilizza questi strumenti principalmente per offuscare le proprie attività, ma anche perché gli permette di memorizzare script malevoli nel registro di sistema.

Le prime attività riconducibili alla campagna si sono verificate lo scorso 26 febbraio: il gruppo ha creato un valore di Windows Registry nella chiave UserAssist; ciò significa che molto probabilmente la catena d’attacco è cominciata da un dispositivo esterno. Dopo l’infezione iniziale, sono stati eseguiti due file, uno per aprire il canale di comunicazione col server C2 e il secondo per infettare qualsiasi altro drive rimovibile o di rete, così da diffondere più facilmente il malware.

L’esfiltrazione vera e propria è iniziata il 1° marzo. Nello stesso giorno, Shuckworm ha inviato due nuovi script alle macchine infette: il primo risulta essere uno tool di ricognizione in grado, tra le altre cose, di catturare screenshot, ottenere il nome dei software di sicurezza in esecuzione sulla macchina e la lista dei processi in esecuzione, per poi inviare le informazioni al server C2; il secondo contiene la versione aggiornata di Gammasteel.

“Questo attacco segna un miglioramento in termini di sofisticazione per Shuckworm che sembra essere meno esperto di altri attori russi, anche se compensa questa mancanza con un focus incessante sugli obiettivi in Ucraina” affermano i ricercatori. Il gruppo, inoltre, fa ampio uso di tecniche di offuscamento e di servizi web legittimi per ridurre il rischio di essere individuato, così bilanciare le proprie carenze tecniche rispetto agli altri cybercriminali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/11/shuckworm-prende-di-mira-le-missioni-in-ucraina-con-device-rimovibili/?utm_source=rss&utm_medium=rss&utm_campaign=shuckworm-prende-di-mira-le-missioni-in-ucraina-con-device-rimovibili


ToddyCat ha sfruttato un bug di ESET per distribuire il malware TCESB


I ricercatori di Kaspersky hanno scoperto che ToddyCat, un gruppo APT cinese, ha sfruttato una vulnerabilità di una soluzione ESET per distribuire un nuovo malware chiamato TCESB.

A inizio 2024, durante l’analisi di alcune attività di ToddyCat, il team di Kaspersky ha individuato un file sospetto chiamato version.dll presente in numerosi dispositivi. Il file si è rivelato essere per l’appunto TCESB, un malware mai visto prima in grado di eseguire payload per eludere i tool di protezione e monitoraggio installati sul sistema.

Analizzando il payload, i ricercatori hanno scoperto che il file malevolo veniva eseguito da un eseguibile chiamato ecls, componente della soluzione Endpoint Security di ESET. Nel dettaglio, il file è uno scanner eseguito da linea di comando, il quale carica la libreria version.dll senza applicare i controlli corretti. 

Il malware è in grado di eludere i controlli di sicurezza alterando il comportamento del sistema di callback del kernel usate per notificare gli eventi del sistema. TCESB installa un driver vulnerabile tramite l’interfaccia Device Manager per disabilitare la routine di notifiche.

ESET ToddyCat

ESET risolve il bug sfruttato da ToddyCat

La vulnerabilità sfruttata da ToddyCat, identificata come CVE-2024-11859, è stata risolta da ESET in un aggiornamento del software rilasciato lo scorso gennaio. Pochi giorni fa, il 4 aprile, la compagnia ha pubblicato un advisory in cui ha dettagliato la vulnerabilità e la catena di attacco.

“Sui sistemi dov’è installato il prodotto colpito, un attaccante può introdurre una .dll malevola in una specifica cartella ed eseguirne il contenuto eseguendo il Command Line Scanner di ESET, il quale carica la libreria invece di quella di sistema” si legge nell’advisory.

La compagnia ha inoltre specificato che “Kaspersky e i suoi ricercatori hanno seguito il processo per la divulgazione responsabile delle vulnerabilità. In accorto con il segnalatore/ricercatore, Andrei Gunkin di Kaspersky, il report è stato pubblicato sul blog tecnico Securelist.com di Kaspersky lunedì 7 aprile 2025 in seguito al completamento della build con il fix e la pubblicazione del Customer Advisory di ESET. Il post di Gunkin è un articolo tecnico che descrive come gli esperti di Kaspersky hanno scoperto una vulnerabilità in un componente della soluzione di ESET mentre analizzavano una DLL malevola usata dal gruppo APT ToddyCat nei suoi attacchi“.

Tra i prodotti colpiti ci sono NOD32 Antivirus, Internet Security, Smart Security Premium, Security Ultimate, Endpoint Antivirus ed Endpoint Security per Windows, Small Business Security e Safe Server, Mail Security per Microsoft Exchange Server e Security per Microsoft SharePoint Server. Nell’advisory sono indicate le versioni dei prodotti colpite dal bug e le indicazioni sugli aggiornamenti da applicare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/10/toddycat-ha-sfruttato-un-bug-di-eset-per-distribuire-il-malware-tcesb/?utm_source=rss&utm_medium=rss&utm_campaign=toddycat-ha-sfruttato-un-bug-di-eset-per-distribuire-il-malware-tcesb


Agenti di IA: un’arma potente nelle mani del cybercrimine


Gli agenti di IA stanno diventando sempre più capaci, in grado di ragionare, pianificare attività ed eseguire attività complesse che prima venivano svolte esclusivamente dagli esseri umani.

Se da una parte questo continuo miglioramento aiuta i professionisti nei loro task, dall’altra anche i cybercriminali possono sfruttare le capacità degli agenti per velocizzare le proprie attività e perfezionare gli attacchi. 

In un articolo per l’MIT, Rhiannon Williams spiega che alcuni ricercatori hanno dimostrato che gli agenti di IA sono in grado di eseguire attacchi anche complessi, e che è solo questione di tempo prima che comincino a utilizzarli su ampia scala. Mark Stockley, esperto di sicurezza presso Malwarebytes, ritiene che in futuro la maggior parte dei cyberattacchi verranno eseguiti tramite questi agenti.

agenti IA

Agenti di IA: un serio pericolo per la sicurezza

L’uso degli agenti di IA per i cyberattacchi spaventa i ricercatori per diversi motivi. In primo luogo, a differenza dei bot ci troviamo di fronte a dei sistemi “intelligenti” in grado di adattarsi a diversi scenari ed evolversi in base alle necessità.

Bisogna considerare anche che, per l’uso che ne possono fare i cybercriminali, sono molto più economici rispetto a un professionista umano, oltre che più veloci. Poiché le loro capacità sono in continua evoluzione, ben presto potrebbero prendere il posto dei cybercriminali anche in attacchi più sofisticati, come le campagne ransomware. Inoltre, visti i recenti avvenimenti, non si può ignorare il fatto che siano anche più “leali” dei cybercriminali.

Ma a preoccupare maggiormente gli esperti è il fatto che non è ancora chiaro come individuarli e bloccarli. Palisade Research, un’organizzazione di ricerca nel campo dell’IA, ha costruito LLM Agent Honeypot, un sistema che, sfruttando server honeypot, mira proprio a individuare gli agenti di IA che tentano di eseguire attacchi; ciò sarebbe di fatto un meccanismo di “early warning” che potrebbe aiutare governi e organizzazioni a proteggersi dalle nuove minacce.

Da quando è stato messo online lo scorso ottobre, LLM Agent Honeypot ha individuato oltre 11 milioni di tentativi di accesso. La maggior parte di essi era da parte di esseri umani e bot, ma il sistema ha identificato anche otto potenziali agenti di IA. Secondo Dmitrii Volkov, a capo del team di Palisade Research, è probabile che questi agenti fossero dei primi esperimenti da parte dei cybercriminali.

agenti IA intelligenza artificiale

Individuare gli agenti

Un modo per distinguere le attività degli agenti di IA da quelle di altri sistemi automatizzati o di umani è sfruttare tecniche di prompt injection per modificare il comportamenti degli agenti, oppure chiedere delle risposte che valutano la presenza di intelligenza umana.

Nel caso di LLM Agent Honeypot, uno dei prompt iniettati richiedeva all’attaccante di inserire il comando “cat8193” per ottenere l’accesso al server. In caso di successo, il sistema controllava quanto tempo aveva impiegato il soggetto per rispondere. In genere un LLM è in grado di rispondere in un lasso di tempo molto minore rispetto a un essere umano; nel caso del sistema dei ricercatori, il limite massimo di tempo era stato impostato a 1,5 secondi. Degli otto sospetti agenti che avevano attaccato il sistema, solo due hanno risposto correttamente alla richiesta entro il lasso di tempo indicato.

Sebbene la diffusione di questi agenti appaia ancora limitata, i ricercatori ritengono che già nei prossimi mesi il panorama del cybercrime possa cambiare. Gli agenti in futuro potrebbero essere usati non solo per eseguire attacchi su ampia scala, ma anche per raccogliere più velocemente e in modo più preciso le informazioni sui sistemi da colpire, individuando le vulnerabilità migliori da sfruttare per gli exploit.

Il lato positivo è che, così come i cybercriminali, anche gli esperti di sicurezza possono usare queste capacità a proprio vantaggio, individuando in anticipo le debolezze dei sistemi e le potenziali cyber kill chain; in questo modo è possibile risolvere i problemi prima che sia troppo tardi e identificare le migliori soluzioni di protezione.

La speranza è che, di fronte a queste evidenze, aziende ed esperti agiscano proattivamente per anticipare i rischi, senza aspettare che il danno sia già stato fatto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/09/agenti-di-ia-unarma-potente-nelle-mani-del-cybercrimine/?utm_source=rss&utm_medium=rss&utm_campaign=agenti-di-ia-unarma-potente-nelle-mani-del-cybercrimine


ChatGPT ha creato un passaporto che supera la verifica dell’identità


Borys Musielak, un ricercatore di sicurezza, ha utilizzato ChatGPT per creare una replica perfetta (o quasi) del suo passaporto, tanto che il documento è riuscito a superare i controlli di verifica dell’identità.

“Adesso puoi generare finti passaporti con GPT-4o. Mi sono bastati 5 minuti per creare una replica del mio passaporto che la maggior parte dei sistemi KYC (Know Your Customer, ndr) accetterebbero senza battere ciglio” ha scritto Musielak su LinkedIn.

Come sottolineato dal ricercatore, la capacità di ChatGPT di ricreare un passaporto perfettamente identico all’originale mette in seria discussione l’affidabilità dei sistemi di verifica dei documenti. Secondo Musielak, l’unica alternativa possibile è usare sistemi di identificazione elettronica come l’identità digitale europea.

“Se usate sistemi KYC nel settore bancario, assicurativo, di viaggi, di criptovalute o altrove – è ora di aggiornare il vostro processo” avvisa Musielak.

Il risultato del ricercatore ha messo in allarme moltissimi. Musielak ritiene che questa problematica non pesi solo sui documenti con foto, ma anche sulle procedure di verifica con video. 

Osservando però con più attenzione l’immagine generata, ci si accorge che ci sono delle piccole imperfezioni che, probabilmente, un sistema più avanzato di riconoscimento individuerebbe. Molti hanno inoltre evidenziato che il post di Musielak non sia altro che un modo per pubblicizzare la sua startup Authologic.

Do Son di Tech News riporta che neanche 24 ore dopo il post di Musielak, non era più possibile generare un passaporto con ChatGPT: alla richiesta di creare il documento, il chatbot si è rifiutato di procedere per via delle restrizioni sui documenti falsi.

Indubbiamente il passaporto creato da ChatGPT, per quanto preciso, non può essere utilizzato durante i controlli manuali, ma sapere che può superare i controlli digitali è comunque allarmante. Se è vero che al momento ci sono ancora delle imprecisioni, in breve tempo i modelli di IA potrebbero migliorare ulteriormente, come hanno già fatto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/08/chatgpt-ha-creato-un-passaporto-che-supera-la-verifica-dellidentita/?utm_source=rss&utm_medium=rss&utm_campaign=chatgpt-ha-creato-un-passaporto-che-supera-la-verifica-dellidentita


PDF pericolosi: il 22% degli attacchi proviene da questi file


I file PDF possono diventare molto pericolosi: stando a una recente ricerca di Check Point Research, il 68% degli attacchi avviene tramite email, e quelli tramite PDF rappresentano il 22% di tutti gli allegati malevoli. 

Per capire l’impatto dell’uso di questa tecnica basta pensare che lo scorso anno sono stati aperti oltre 400 miliardi di PDF e 16 miliardi sono stati modificati con Adobe Acrobat. Questi documenti sono usati come formato standard di file da più dell’87% delle organizzazioni; non stupisce quindi che siano uno dei canali preferiti d’attacco per i cybercriminali.

Una delle caratteristiche che rende i PDF particolarmente adatti per gli attacchi è la loro complessità: la specifica ISO 32000 di questi file fornisce un’ampia gamma di funzionalità che vengono usate dai cybercriminali per eludere i sistemi di sicurezza.

PDF attacchi

Se fino a qualche anno fa i cybercriminali sfruttavano JavaScript e altri contenuti dinamici incorporati nei PDF, oggi questi exploit non sono più così efficaci: molti tool di sicurezza e lettori PDF sono in grado di individuarli. Per questo motivo, negli ultimi anni i cybercriminali si sono affidati alle tecniche di ingegneria sociale, facendo leva sul fatto che il PDF è un formato sicuro e considerato affidabile.

Generalmente gli attacchi basati su PDF sfruttano link dannosi, codici o altri contenuti malevoli; queste tecniche, seppur meno complesse a livello tecnologico, sono più difficili da rilevare dai sistemi automatici, in quanto dipendono quasi esclusivamente dalla fiducia che ripone l’utente nei documenti.

Le tecniche d’attacco

Tra le tecniche di attacco più comuni descritte da Check Point Research c’è quella che usa link a siti di phishing o per il download di altri file dannosi. L’URL di solito è accompagnato da un’immagine che replica marchi affidabili, aumentando quindi la fiducia dell’utente.

“Ciò che rende queste campagne difficili da rilevare è che gli attaccanti controllano tutti gli aspetti del link, del testo e dell’immagine, rendendo facile la modifica di uno qualsiasi di questi elementi. Questa flessibilità consente a questi attacchi di resistere agli strumenti di sicurezza basati sulla reputazione o a quelli che si basano su firme statiche” spiegano i ricercatori di Check Point Research. “Anche se questi attacchi comportano un’interazione umana (la vittima deve cliccare sul link), questo è spesso un vantaggio per gli aggressori, poiché le sandbox e i sistemi di rilevamento automatizzati hanno difficoltà a svolgere compiti che richiedono un processo decisionale umano“.

Per eludere il controllo dei sistemi di sicurezza, i cybercriminali usano una serie di tecniche di evasione degli URL; tra queste c’è l’uso di servizi di reindirizzamento noti per mascherare la vera destinazione del link. In molti attacchi basati su PDF vengono usati anche i codici QR per aggirare gli scanner tradizionali; in altri casi, gli attaccanti cercano di spingere la vittima a chiamare un numero di telefono, rendendo vani i controlli di sicurezza.

Per aggirare l’analisi statica degli strumenti di sicurezza, i cyberattaccanti offuscano i contenuti del file complicando l’attività. Le annotazioni che definiscono le aree cliccabili vengono codificate in modo che gli strumenti di analisi statica non siano in grado di riconoscerli; inoltre, i cybercriminali usano spesso crittografia, filtri e oggetti indiretti per  oscurare i contenuti e i comportamenti malevoli.

Infine, per aggirare i controlli del machine learning, i cybercriminali si affidano alle immagini per costringere gli strumenti di sicurezza a fare affidamento sul riconoscimento ottico per estrarre il testo, rendendo il processo più incline a errori. Gli attaccanti possono inoltre aggiungere testo invisibile o molto piccolo per ingannare i modelli NLP, complicando ancora una volta l’analisi.

Proteggersi dagli attacchi basati su PDF

Per ridurre il rischio di attacchi basati su PDF, Check Point Research consiglia prima di tutto di verificare il mittente dell’email per accertarsi che sia legittimo. In ogni caso, bisogna prestare la massima attenzione agli allegati, anche se la comunicazione sembra legittima: se non si è in attesa di un file, è sempre meglio non aprire l’allegato.

Un metodo per verificare la legittimità del file è passarci sopra con il mouse e controllare l’URL completo. I link abbreviati e quelli che usano servizi di reindirizzamento sono un buon indicatore di possibili truffe. Check Point consiglia inoltre di usare un visualizzatore di PDF con funzionalità di sicurezza integrate e disattivare JavaScript nel programma, se supportato.

In generale, è opportuno mantenere aggiornati il sistema operativo e gli strumenti di sicurezza in uso e, in parte, fidarsi del proprio istinto se qualche caratteristica del file appare strana o errata (errori di battitura, richieste di credenziali o formattazione insolita).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/07/pdf-pericolosi-il-22-degli-attacchi-proviene-da-questi-file/?utm_source=rss&utm_medium=rss&utm_campaign=pdf-pericolosi-il-22-degli-attacchi-proviene-da-questi-file


CERT-AGID 29 marzo – 4 aprile: le università nel mirino


Il CERT-AGID ha rilevato e analizzato, nel corso dell’ultima settimana, 57 campagne malevole all’interno del contesto italiano.

Di queste, 24 erano mirate specificamente a obiettivi italiani, mentre le restanti 33, pur essendo di natura generica, hanno comunque coinvolto utenti e strutture nel nostro Paese.

A seguito di queste attività, sono stati condivisi con gli enti accreditati 682 indicatori di compromissione.

I temi della settimana

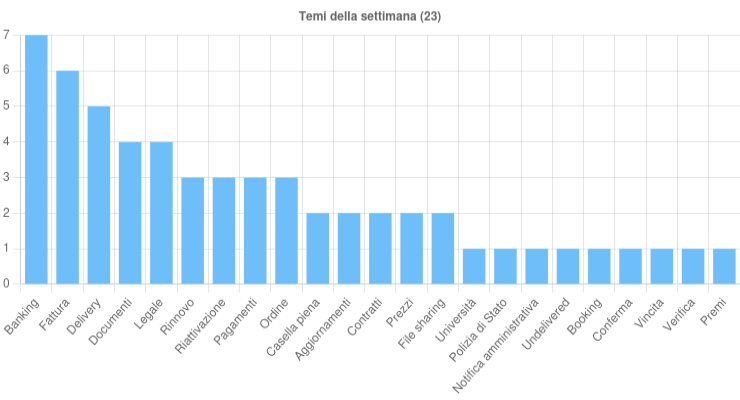
Sono stati 23 i temi sfruttati per veicolare campagne malevole sul territorio italiano.

Tra i più rilevanti figura il tema bancario, utilizzato in una campagna di phishing rivolta ai clienti di Intesa Sanpaolo.

Lo stesso argomento è stato impiegato anche in campagne, sia italiane che generiche, per diffondere i malware Copybara, Snake Keylogger, MassLogger e SpyNote.

Questa settimana il CERT-AGID ha rilevato 57 campagne malevole ed emesso 682 indicatori di compromissione. Sotto attacco studenti e personale delle università italiane.

Un altro tema particolarmente sfruttato è stato quello delle fatture, utilizzato come pretesto per distribuire numerosi malware tra cui Remcos, FormBook, AsyncRat e AgentTesla, con email che simulavano comunicazioni aziendali apparentemente legittime.

Anche il tema delle consegne è tornato protagonista: una campagna di phishing ha preso di mira gli utenti di Poste Italiane, mentre lo stesso pretesto è stato usato per veicolare i malware MassLogger, Remcos, FormBook e AgentTesla, facendo leva su false notifiche di spedizione.

Il tema dei documenti è stato invece alla base di un attacco di phishing rivolto a studenti e personale dell’Università degli Studi di Padova.

In questo ambito, i malware Remcos e MassLogger sono stati diffusi tramite email che simulavano comunicazioni accademiche ufficiali.

Molto sfruttato anche il tema legale, utilizzato in diverse campagne, sia italiane che internazionali, per distribuire malware come Remcos, Rhadamanthys, AsyncRat e Grandoreiro, facendo leva su presunte notifiche legali o richiami giudiziari.

Tra gli eventi di maggiore rilievo segnalati dal CERT-AGID questa settimana figura una campagna di phishing particolarmente insidiosa, diffusa tramite email che riportano come oggetto “Notifica – Agenzia delle Entrate-Riscossione”.

Il messaggio sfrutta il nome e il logo ufficiale dell’Agenzia delle Entrate per ingannare i destinatari e indirizzarli verso una pagina malevola. Per rafforzare l’illusione di autenticità, nel footer della pagina è stato inserito anche il logo dell’AgID, nel tentativo di aumentare la credibilità dell’attacco agli occhi delle vittime.

Fonte: CERT-AGID

Un’altra campagna di phishing ha preso di mira studenti e personale dell’Università degli Studi di Cagliari, con l’obiettivo di sottrarre le credenziali di accesso alla posta elettronica istituzionale.

In questo caso, il CERT-AGID ha provveduto tempestivamente ad avvisare l’Ateneo, segnalando la minaccia in corso e contribuendo alle attività di mitigazione del rischio.

Malware della settimana

Nel corso della settimana sono state individuate 13 famiglie di malware attive sul territorio italiano, distribuite attraverso campagne che hanno sfruttato vari temi e tecniche di diffusione.

Tra le più attive figura AgentTesla, rilevato in sei diverse campagne generiche che utilizzavano temi come “Ordine”, “Pagamenti”, “Fattura”, “Contratti”, “Prezzi” e “Delivery”. Queste campagne sono state diffuse tramite email contenenti allegati nei formati ZIP, RAR, DOCX, XLSX e R00, con un approccio trasversale che puntava a colpire un ampio spettro di destinatari.

Remcos è stato invece protagonista di due campagne italiane, veicolate attraverso email a tema “Fattura” e “Documenti” con allegati ZIP o link a script malevoli. A queste si sono aggiunte tre campagne generiche con temi “Legale”, “Delivery” e “Ordine”, diffuse attraverso allegati ZIP, XLS e ACE.

Anche FormBook ha fatto registrare un’attività consistente, con cinque campagne generiche che sfruttavano argomenti come “Prezzi”, “Pagamenti”, “Fattura” e “Delivery”. In tutti i casi, il malware è stato distribuito tramite allegati ZIP, RAR e XZ.

AsyncRat è stato individuato in due campagne legate al tema “Fattura” e “Legale”, diffuse attraverso email contenenti link a ZIP malevoli, oltre a una terza campagna generica sempre a tema “Fattura”, veicolata tramite allegato ZIP.

Fonte: CERT-AGID

Il malware Copybara è stato riscontrato in tre campagne italiane a tema “Banking”, mentre SpyNote è stato distribuito in una campagna generica. In entrambi i casi, il veicolo di diffusione è stato l’SMS, con link a file APK malevoli destinati a infettare dispositivi mobili Android.

MassLogger è stato rilevato in una campagna italiana sempre a tema “Banking”, diffusa tramite email con allegato TAR, e in due campagne generiche che sfruttavano i temi “Documenti” e “Delivery”, veicolate con allegati Z e ACE.

Guloader è stato coinvolto in due campagne generiche a tema “Ordine” e “Booking”, entrambe diffuse tramite email contenenti allegati IMG, una tecnica che punta a eludere i filtri tradizionali.

Il malware Snake Keylogger è comparso in due campagne generiche, legate ai temi “Contratti” e “Banking”, con allegati nei formati RAR e 7Z.

Rhadamanthys è stato rilevato in una campagna italiana che sfruttava il tema “Legale” per ingannare le vittime, tramite email contenente un link a un file ZIP.

Sono inoltre emerse due campagne generiche legate ai malware Grandoreiro e Lumma, incentrate sui temi “Legale” e “Aggiornamenti”, diffuse tramite email con link a file ZIP e 7Z.

Infine, è stata scoperta una campagna XWorm, anch’essa a tema “Aggiornamenti”, veicolata attraverso email con allegato ISO.

Phishing della settimana

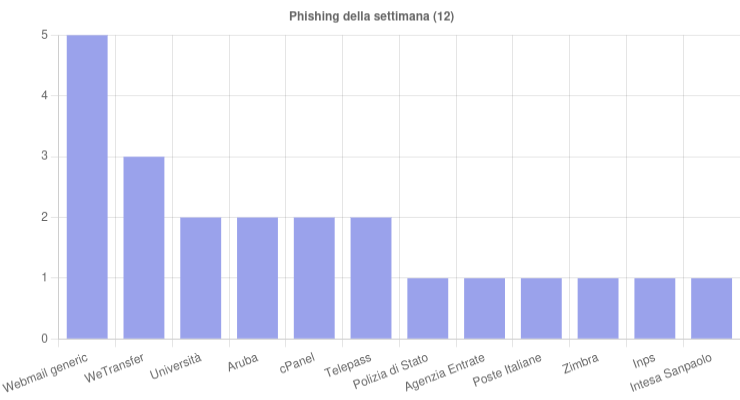
Nel corso della settimana sono stati 12 i brand coinvolti in campagne di phishing rilevate dal CERT-AGID.

Tra questi, a distinguersi per frequenza e volume di attacchi sono stati soprattutto WeTransfer, Aruba, cPanel e Telepass, utilizzati come esche per indurre gli utenti a cliccare su link malevoli o scaricare file infetti.

Fonte: CERT-AGID

Immancabili le campagne basate su servizi di webmail generici, prive di riferimenti a brand specifici, che puntano direttamente al furto di credenziali e dati personali.

Parallelamente, abbiamo le succitate campagne mirate espressamente a studenti e personale di università italiane.

Questi attacchi, spesso confezionati per sembrare comunicazioni ufficiali degli atenei, puntano a compromettere account istituzionali, con possibili ricadute su dati sensibili e sistemi interni delle strutture accademiche.

Formati e canali di diffusione

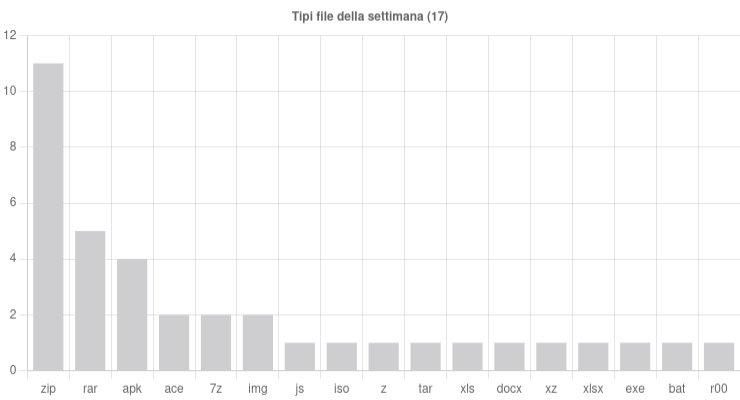
Nell’ultima settimana, il CERT-AGID ha registrato l’impiego di 17 diverse tipologie di file malevoli.

Tra i formati più utilizzati spiccano ancora una volta gli archivi compressi, con i file ZIP che si confermano i più frequenti, impiegati in 11 campagne distinte.

A seguire, i file RAR sono stati utilizzati in 5 episodi, mentre i file APK, tipici delle campagne dirette ai dispositivi Android, sono comparsi in 4 campagne.

Anche altri formati compressi, come ACE, 7Z e IMG, sono stati osservati in due casi ciascuno, a riprova del tentativo costante di eludere i controlli automatici e le difese tradizionali.

Fonte: CERT-AGID

Oltre a questi, sono stati rilevati formati meno comuni ma comunque significativi per la diffusione di codice malevolo, come JS, ISO, Z, TAR, XLS, XLSX, DOCX, XZ, EXE, BAT e R00, ciascuno impiegato almeno una volta nel corso della settimana.

Per quanto riguarda i vettori di diffusione, l’email rimane saldamente lo strumento preferito dai cybercriminali. Ben 51 delle campagne analizzate dal CERT-AGID sono state condotte attraverso messaggi di posta elettronica, spesso confezionati con cura per risultare credibili e ingannevoli.

A distanza, ma comunque presenti, gli SMS sono stati utilizzati in sei campagne, principalmente per la diffusione di malware su dispositivi mobili tramite smishing.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/07/cert-agid-29-marzo-4-aprile-le-universita-nel-mirino/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-29-marzo-4-aprile-le-universita-nel-mirino


L’Italia è tra gli obiettivi principali del cybercrime


L’Italia è tra i principali obiettivi del cybercrime in Europa e non solo: secondo il Rapporto sulle tendenze della criminalità high-tech 2025 pubblicato da Group-IB, il nostro Paese è uno dei più colpiti dell’area europea, sia da minacce APT che da campagne malware.

Secondo il report, l’Italia conta il 5,3% degli attacchi APT nel 2024. Durante lo scorso anno, anche gli hacktivisti hanno spostato la loro attenzione verso il nostro Paese, tra i più colpiti dell’Europa con il 3,4% degli attacchi.

Se si guarda alle operazioni degli Initial Access Broker, l’Italia è tra le prime cinque nazioni più colpite con il 9,9% degli attacchi; anche a livello globale si posiziona tra i primi posti con il 2,4% degli incidenti.

Le statistiche parlano di 10.994 host compromessi solo nel 2024, anche in questo caso un triste primato in Europa. Lo scorso anno si sono inoltre verificati 18 grandi data leak, posizionando l’Italia tra i primi 10 Paesi al mondo per numero e impatto dei breach. 

data breach - antb - DepositPhotos

Oltre l’Italia: il cybercrime in Europa

Oltre all’Italia, l’intera Europa ha sofferto di un intensificazione degli attacchi (+18,25%), dovuta in buona parte alle tensioni geopolitiche sempre più difficili da gestire. La situazione attuale ha portato anche a un aumento dell’hacktivismo, soprattutto in Ucraina (16,9% degli attacchi).

In Europa sono aumentate anche le frodi, in particolare nel settore finanziario che conta il 34% di tutte le truffe; a seguire troviamo il settore dei trasporti (25%) e quello del governo e delle forze militari (17%).

In significativa crescita anche gli attacchi di phishing: nel 2024 sono stati esposti oltre 80.000 siti web di phishing (+22% rispetto al 2023). Se al livello mondiale è stato il settore della logistica il più colpito da questo fenomeno, in Europa è stato il settore dei viaggio l’obiettivo principale con il 57,6% degli attacchi. Il report di Group-IB evidenzia che i cybercriminali stanno sfruttando sempre di più la tecnologia deepfake per mettere a punto campagne di phishing efficaci.

Aumenta anche l’economia del Ransomware-as-a-service, con i criminali informatici che stanno incrementando in maniera proattiva la portata del fenomeno. Dal report emerge che LockBit e RansomHub sono i gruppi dominanti a livello europeo e mondiale, in grado di sfruttare queste reti allargati di cybercriminali per massimizzare l’impatto delle campagne. Il settore manifatturiero continua a essere quello maggiormente preso di mira dal cybercrime, sia in Italia che in Europa.

Infine, il dark web è un mercato che appare sempre più fiorente: l’accesso ai sistemi aziendali è particolarmente redditizio per i cybercriminali. L’impennata è evidente soprattutto in Europa dove i casi sono aumentati del 32%. Il Regno Unito è il primo obiettivo europeo con il 19,5% degli attacchi.

“Il nostro rapporto mette in luce l’inarrestabile espansione dell’economia del dark web, alimentata da tattiche di criminalità informatica sempre più sofisticate” ha dichiarato Dmitry Volkov, CEO di Group-IB. “I criminali informatici non si limitano a sfruttare le vulnerabilità, ma sfruttano l’instabilità geopolitica per paralizzare i settori critici in tutto il mondo. Le APT, le violazioni dei dati, il phishing e il ransomware non avvengono in modo isolato, ma si alimentano a vicenda, formando una rete di minacce vasta e interconnessa. La necessità di costruire comunità di cybersecurity resilienti e di adottare strategie di sicurezza avanzate non è mai stata così critica per combattere queste minacce prima che si evolvano ulteriormente. Non c’è tempo da perdere: le organizzazioni devono adottare subito misure proattive per rimanere al passo con gli attori delle minacce“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/04/italia-e-tra-gli-obiettivi-principali-del-cybercrime/?utm_source=rss&utm_medium=rss&utm_campaign=italia-e-tra-gli-obiettivi-principali-del-cybercrime


Colt ha completato il trial di crittografia quantistica sulla propria rete ottica


Colt Technology Services ha annunciato di aver completato con successo un trial di crittografia quantistica sicura sulla propria rete ottica a onde.

Durante il trial, eseguito in collaborazione con Adtran, Ciena, ID Quantique (IDQ), Nokia e Toshiba, si sono valutati diversi metodi di crittografia quantistica sicura, tra i quali la Quantum Key Distribution (QKD), la Pre-Shared Key (PSK) con distribuzione simmetrica delle chiavi e la Post-Quantum Cryptography (PQC).

Questi metodi di crittografia sicura sono state eseguite sulla rete a lunga distanza tra Londra e Francoforte (1361 km) e sulla rete metropolitana tra due punti di presenza (PoP) a Londra e a Slough (88 km).

Le soluzioni dei diversi partner tecnologici hanno valutato scenari di distribuzione delle chiavi quantistiche sia in configurazioni punto a punto che con nodi fidati.  I test sono stati effettuati sia con reti con doppia coppia di fibre che con singola coppia.

Colt crittografia quantistica

La riuscita del trial di crittografia quantistica ha permesso a Colt di cominciare lo sviluppo di soluzioni personalizzate per proteggere le aziende dai rischi della decodifica delle chiavi di crittografia tradizionali. Le nuove proposte amplieranno il portafoglio di soluzioni di crittografia ottica della compagnia e includeranno crittografia quantistica sicura per i servizi Colt Wave e per le reti private dei clienti a livello metropolitano, nazionale e internazionale.

“Proteggere i dati dai rischi futuri è una sfida enorme per le aziende, soprattutto quando la minaccia proviene da una tecnologia complessa e ancora poco conosciuta come il quantum computing. Il nostro trial ha riunito alcuni dei partner più eccellenti, le tecnologie più avanzate e le menti tecniche più brillanti del settore con un unico obiettivo: trovare una soluzione che consenta ai nostri clienti di affrontare il futuro quantistico con fiducia” ha commentato Buddy Bayer, Chief Operating Officer di Colt. 

L’azienda prevede che i primi a usare le nuove soluzioni di crittografia quantistica saranno i clienti dei servizi finanziari, uno dei primi settori che comincerà ad adottare il quantum computing, con una previsione di investimento del 72% tra il 2022 e il 2032 (fonte: Deloitte Insights). Il quantum computing ha il potenziale di rivoluzionare numerose applicazioni in questo settore, tra le quali il rilevamento delle frodi e l’ottimizzazione del portafoglio.

“Con questo trial di successo, non ci stiamo solo adeguando al futuro della sicurezza informatica, ma ne stiamo guidando l’evoluzione. Il nostro impegno per l’innovazione e la sicurezza garantisce che i nostri clienti possano affrontare con fiducia l’era quantistica, sapendo che i loro dati sono protetti dalle tecnologie di crittografia più avanzate disponibili” ha concluso Bayer.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/03/colt-ha-completato-il-trial-di-crittografia-quantistica-sulla-propria-rete-ottica/?utm_source=rss&utm_medium=rss&utm_campaign=colt-ha-completato-il-trial-di-crittografia-quantistica-sulla-propria-rete-ottica


Corea del Nord: la minaccia cyber si espande in Europa grazie ai professionisti IT


La Corea del Nord sta incrementando le proprie attività anche in Europa sfruttando professionisti IT che lavorano per il regime: secondo un recente report del Google Threat Intelligence Group, questa minaccia si è espansa significativamente negli ultimi mesi, contribuendo ad aumentare i guadagni e quindi la potenza della nazione.

“Questi individui si fingono lavoratori remoti legittimi per infiltrarsi nelle compagnie e generare profitto per il regime. Questo pone le organizzazioni che assumono i professionisti IT nord-coreani a rischio di spionaggio, furto di dati e interruzioni di servizio” spiega Jamie Collier, Lead Threat Intelligence Advisor in EMEA presso Google Cloud.

Se inizialmente la minaccia colpiva per lo più gli Stati Uniti, adesso anche l’Europa si trova nel mirino di queste attività cybercriminali. I report sulle attività nord-coreane hanno aumentato la consapevolezza delle imprese statunitensi, rendendo così più difficile per i lavoratori infiltrarsi nelle organizzazioni; per questo motivo, la Corea del Nord ha deciso di espandere la minaccia a livello globale, concentrandosi in particolare sull’Europa.

Corea del Nord Europa

La Corea del Nord prende di mira l’Europa

Stando al report di Google, a fine 2024 un lavoratore IT nord-coreano è riuscito a impersonare ben 12 dipendenti diversi tra Europa e Stati Uniti. “Il dipendente IT ha cercato attivamente lavoro in diverse organizzazioni in Europa, in particolare in quelle legate ai settori governativi e di industria della difesa“. Questa persona poteva contare su una rete di referenze creata ad hoc e su legami di fiducia con diversi recruiter.

Molti professionisti IT cercavano lavoro soprattutto in Germania e Portogallo; inoltre, numerosi individui hanno preso parte a progetti di organizzazioni del Regno Unito che vertevano sullo sviluppo web, sullo sviluppo di bot, sullo sviluppo di CMS e su tecnologie di blockchain. L’eterogeneità dei progetti dimostra un elevato livello di conoscenze specialistiche da parte di queste persone.

Questi lavoratori fingono di essere di diverse nazionalità, compresa quella italiana, sfruttando sia individui reali che del tutto inventati. Il recruiting avviene su diverse piattaforme online, tra le quali Upwork, Telegram e Freelancer, tutti portali in cui non c’è necessità di un colloquio faccia a faccia.

Secondo il Google Threat Intelligence Group, nell’ultimo periodo questi individui hanno evoluto le proprie tattiche e aumentato i tentativi di furto di dati ed estorsione: quando vengono licenziati, i lavoratori minacciano l’azienda di pubblicare i dati sensibili raccolti o venderli ai competitor.

Un altro problema importante per la sicurezza è l’uso dei dispositivi personali: gran parte delle organizzazioni che assumono questi lavoratori non gli forniscono dei laptop aziendali e gli consentono di accedere ai sistemi aziendali tramite macchine virtuali. Poiché i device personali non possono essere monitorati, è difficile individuare eventuali attività sospette, facilitando così le attività degli attaccanti.

Vista l’entità della minaccia, è essenziale che le organizzazioni prestino la massima attenzione nello scegliere nuovi collaboratori. Google prevede un aumento di queste attività; per questo consiglia alle aziende di migliorare la postura di cybersecurity, investire sulla formazione dei dipendenti e usare tool avanzati di threat detection.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/02/corea-del-nord-la-minaccia-cyber-si-espande-in-europa-grazie-ai-professionisti-it/?utm_source=rss&utm_medium=rss&utm_campaign=corea-del-nord-la-minaccia-cyber-si-espande-in-europa-grazie-ai-professionisti-it