Black Basta vittima di un leak: pubblicate le chat private del gruppo ransomware


“I cybercriminali sono i peggiori nemici di se stessi“: lo afferma PRODAFT su X annunciando il leak delle chat private di Black Basta, il noto gruppo ransomware-as-a-service dietro numerose campagne contro target di alto livello in tutto il mondo.

A divulgare le chat è stato tale ExploitWhispers, un individuo di cui non si conosce ancora l’identità. Non è chiaro se si tratti di un ricercatore di sicurezza o di un membro del gruppo; secondo PRODAFT, il leak sarebbe avvenuto in seguito a dei conflitti interni nati dopo un’operazione di Tramp, gruppo conosciuto anche come LARVA-18.

“Abbiamo notato che BLACKBASTA è stato molto inattivo dall’inizio dell’anno a causa di conflitti interni. Alcuni dei suoi affiliati hanno truffato le vittime riscuotendo i pagamenti dei riscatti senza fornire in cambio dei decryptor funzionanti” spiega la compagnia di sicurezza.

Black Basta leak

Stando a quanto affermato da ExploitWhispers, il motivo principale del leak è legato al fatto che alcuni membri del gruppo hanno preso di mira delle banche russe.

3xp0rt, un ricercatore di sicurezza di PRODAFT, ha spiegato che il leak che ha colpito Black Basta ha esposto i messaggi inviati dal 18 settembre 2023 al 28 settembre 2024. Le chat, caricate inizialmente su MEGA e poi su un canale Telegram dedicato, contengono informazioni sui template di phishing usati dal gruppo, indirizzi di criptovalute, tattiche e credenziali delle vittime. 

Dai leak si è venuti a conoscenza del fatto che tale Lapa è una figura chiave per la gestione del gruppo, ma che viene costantemente insultato dal capo. Le responsabilità che ha sulle spalle e il fatto di venire criticato costantemente lo hanno posto in una situazione di forte stress, peggiorata da un’economia famigliare precaria. Pare che sia stato proprio Lapa a ordire gli attacchi contro le banche russe che hanno peggiorato la spaccatura all’intero del gruppo.

Cortes, un hacker associato all’affiliato Qakbot, ha preso le distanze da questi attacchi, mentre YY, un altro amministratore del gruppo, ha preso parte all’ultima campagna.

Il gruppo appare senza dubbio molto diviso ed è quindi probabile che ExploitWhispers sia uno dei membri chiave della gang, o perlomeno vicino a uno di essi.  “Alla fine l’avidità e il tradimento continuano a distruggere anche i gruppi cybercriminali più noti” ha concluso PRODAFT.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/21/black-basta-vittima-di-un-leak-pubblicate-le-chat-private-del-gruppo-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=black-basta-vittima-di-un-leak-pubblicate-le-chat-private-del-gruppo-ransomware


whoAMI, l’attacco di name confusion che sfrutta un errore di configurazione di AWS


I ricercatori di Datadog hanno individuato  whoAMI, un attacco che sfrutta un errore di configurazione delle istanze EC2 di AWS per eseguire codice da remoto sulle macchine.

Il problema risiede nel modo in cui molti progetti ottengono l’Amazon Machine ID (AMI), ovvero l’immagine della macchina virtuale usata per avviare l’istanza EC2. Non sempre si conosce l’esatto ID da utilizzare per avviare la macchina: in questi casi è possibile usare la funzionalità di ricerca di AWS per trovare l’AMI più recente per uno specifico sistema operativo in un’area geografica.

whoAMI

Credits: Datadog

Poiché chiunque può pubblicare un AMI nel catalogo di quelli disponibili, è possibile che ce ne siano di malevoli. Per assicurarsi che l’AMI che si vuole utilizzare non sia stato pubblicato da un cyberattaccante, è possibile usare il parametro --owners durante la ricerca per specificare il proprietario dell’immagine, per esempio scegliendo se usare solo AMI privati, cioè del proprio account AWS, se di uno specifico account, se di account verificati da Amazon o se di quelli presenti su AWS Marketplace.

Il problema sta proprio nel fatto che molte aziende non specificano questo parametro e si espongono a whoAMI, un attacco di name confusion. “In un attacco di name confusion, un attaccante pubblica una risorsa dannosa con l’intenzione di ingannare il software mal configurato e fargliela utilizzare al posto della risorsa prevista” ha spiegato Seth Art, Cloud Security Researcher di Datadog.

In molti casi le organizzazioni utilizzano query automatizzate per recuperare l’ID della versione più recente dell’immagine di una macchina virtuale; a un attaccante è quindi sufficiente pubblicare un AMI con un nome che rispetta i criteri di ricerca e che sia più recente delle altre, in modo che venga utilizzata dalla vittima. Ciò consente a un attaccante di eseguire codice da remoto sull’istanza colpita e procedere con altre operazioni malevole.

Come proteggersi da whoAMI

Secondo l’analisi di Datadog, attualmente circa l’1% delle organizzazioni è vulnerabile all’attacco, con migliaia di account AWS esposti. È importante sottolineare che utilizzando il parametro --owners non si è vulnerabili all’attacco whoAMI.

A dicembre AWS ha introdotto un nuovo meccanismo di protezione per bloccare l’esecuzione di AMI pubblicati da account non verificati o non affidabili. Gli utenti possono definire una white list di provider di immagini elencando gli ID degli account o scegliendo una tra le keyword “amazon” “amazon-marketplace” e “aws-backup-vault”.

Questa funzionalità consente l’esecuzione delle sole VM con AMI di fornitori presenti nella lista. La feature introduce inoltre una modalità di audit che permette di scoprire se ci sono in esecuzione delle istanze EC2 di provider non appartenenti alla white list.

The Hacker News ha contattato AWS per avere informazioni su possibili exploit in atto. Secondo la sussidiaria di Amazon, non ci sono indicazioni che whoAMI sia stato effettivamente utilizzato dagli attaccanti. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/18/whoami-lattacco-di-name-confusion-che-sfrutta-un-errore-di-configurazione-di-aws/?utm_source=rss&utm_medium=rss&utm_campaign=whoami-lattacco-di-name-confusion-che-sfrutta-un-errore-di-configurazione-di-aws


Acronis: AI e ransomware le minacce del 2024, l’Italia tra i più colpiti


Il panorama delle minacce informatiche continua a evolversi con una rapidità preoccupante.

A dirlo è il report sulle minacce digitali del secondo semestre 2024, pubblicato da Acronis, secondo cui il rischio per aziende e Managed Service Provider (MSP) è in costante crescita, con un allarmante aumento degli attacchi ransomware e del phishing basato sull’intelligenza artificiale.

A presentarlo, in occasione di un evento per la stampa specializzata, sono stati Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis e Irina Artioli, Cyber Protection Evangelist e TRU Researcher.

I numeri di Acronis

L’analisi condotta dall’Acronis Threat Research Unit evidenzia come nel secondo semestre del 2024, gli attacchi basati su email hanno registrato un incremento del 197% rispetto allo stesso periodo dell’anno precedente, mentre gli attacchi per organizzazione sono aumentati del 21%.
Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis.

Un dato particolarmente preoccupante è che la metà degli utenti ha subito almeno un attacco, con il 29% che si è imbattuto in tentativi di phishing tramite URL dannosi e il 14% che ha rilevato la presenza di malware.

Il risultato è che il 31,4% di tutte le e-mail ricevute nel secondo semestre del 2024 era spam e l’1,4% di queste conteneva malware o link di phishing.

Tra luglio e dicembre 2024, inoltre, quasi la metà degli utenti ha subito almeno un attacco tramite e-mail malevoli, spesso contenenti phishing o link dannosi.

Nel quarto trimestre del 2024, Acronis ha bloccato oltre 48 milioni di URL pericolosi sugli endpoint, con un aumento del 7% rispetto all’anno precedente.

L’attacco agli MSP

Gli MSP (Managed Service Provider) sono diventati bersagli privilegiati per gli attaccanti, che usano Il phishing come principale metodo di attacco, colpendo il 33% dei provider. Oltre al phishing, la compromissione delle credenziali e la catena di fornitura sono stati tra i punti di accesso chiave per gli hacker.

Nel secondo semestre del 2024, il phishing ha colpito un terzo dei provider, mentre gli exploit RDP (Remote Desktop Protocol) hanno rappresentato una delle principali porte d’ingresso per gli attacchi.

La situazione è aggravata dall’azione di attaccanti sempre più sofisticati, che utilizzano minacce persistenti avanzate per infiltrarsi negli MSP perché gestiscono i sistemi di molte aziende, rendendoli un bersaglio strategico grazie al quale arrivare a colpire i loro clienti.
Irina Artioli, Cyber Protection Evangelist e TRU Researcher di Acronis-

Per entrare e rimanere nascosti nei loro sistemi, si sfruttano due elementi chiave: dispositivi non aggiornati e tecniche Living-off-the-Land (LotL).

Nel primo caso, se un MSP utilizza software o hardware con falle di sicurezza non corrette, gli hacker possono sfruttarle per entrare nei sistemi senza essere rilevati.

Quanto alle tecniche LotL, invece di usare malware esterni, gli hacker utilizzano strumenti e programmi già presenti nel sistema della vittima per evitare di essere scoperti. Questo rende più difficile per gli antivirus e i sistemi di sicurezza individuare l’attacco, perché non sembrano comportamenti sospetti a prima vista.

In sintesi, gli attaccanti non lanciano attacchi veloci e rumorosi, ma entrano nei sistemi in modo discreto e vi rimangono a lungo, sfruttando vulnerabilità esistenti e strumenti di sistema per non farsi notare.

La crescita del ransomware

Nel quarto trimestre del 2024 sono stati registrati oltre 1.700 casi di ransomware che hanno causato un totale di 580 vittime, con gruppi come RansomHub, Akira, Play e KillSec tra i più attivi. Il ransomware Cl0p ha colpito 68 vittime solo a dicembre.

L’Italia, oltre a essere il quinto Paese più bersagliato dai malware nel 2024, ha registrato a dicembre la terza percentuale più alta di rilevamenti di malware, dopo Emirati Arabi Uniti e Singapore.

Gli obiettivi sono stati prevalentemente il settore dei trasporti, la Sanità e la produzione.

Nello stesso periodo, gli Emirati Arabi Uniti hanno registrato la percentuale più alta di URL pericolosi bloccati, pari al 16,2%, seguiti dal Brasile con il 13,2% e da Singapore con il 12,0%.

Il caso del Bologna FC

Irina Artioli di Acronis ha poi riportato il caso del Bologna FC, squadra di calcio di Serie A che lo scorso novembre è stata presa di mira dal gruppo ransomware RansomHub.

Gli attaccanti hanno sottratto 200 GB di dati, includendo contratti, strategie aziendali e informazioni personali, ma il club ha rifiutato di pagare il riscatto.
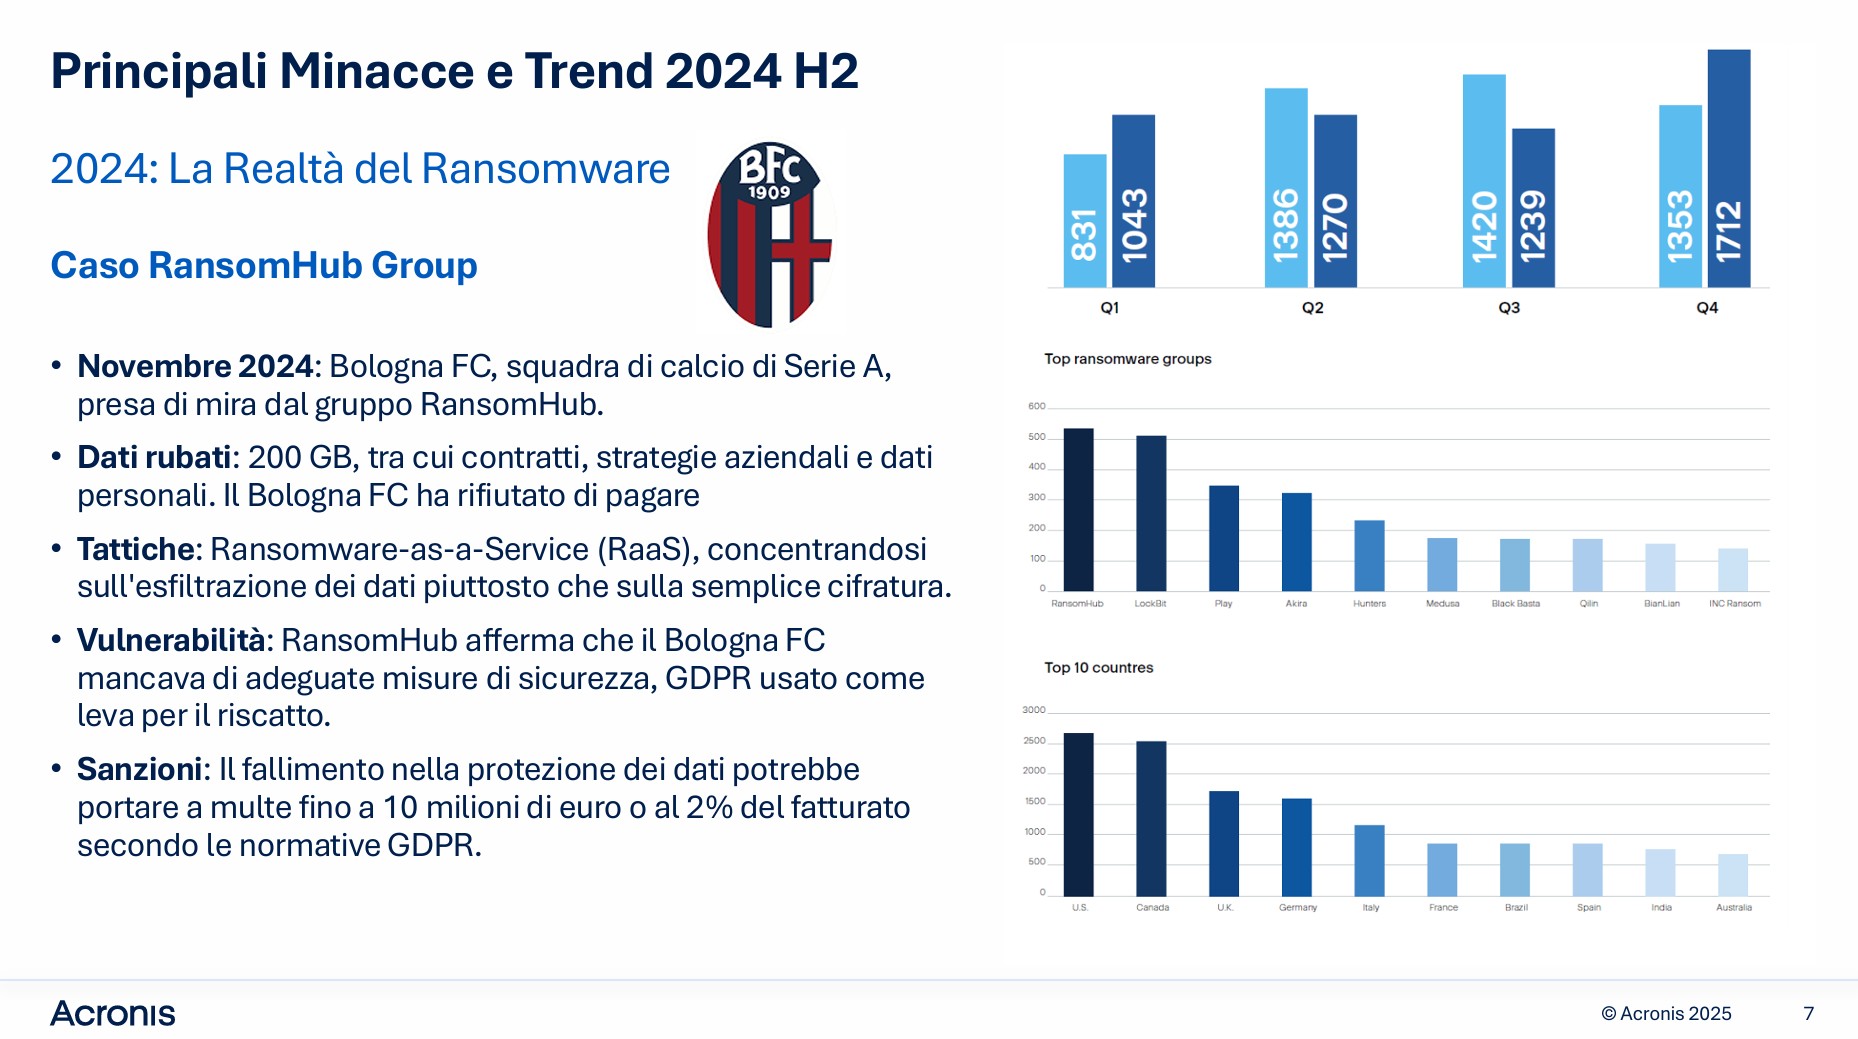
Il Bologna FC lo scorso novembre è stato preso di mira dal gruppo ransomware RansomHub.

Il gruppo ha utilizzato un modello di Ransomware-as-a-Service (RaaS), privilegiando l’esfiltrazione dei dati piuttosto che la loro semplice cifratura.

Secondo RansomHub, il Bologna FC disponeva di misure di sicurezza inadeguate relativamente alle normative GDPR, una vulnerabilità che è stata sfruttata per fare leva per il riscatto.

Il mancato rispetto delle misure di protezione dei dati potrebbe infatti esporre il club a sanzioni fino a 10 milioni di euro o al 2% del fatturato, come previsto dalle normative europee sulla privacy.

Il problema della gestione da remoto e dell’IA generativa

Nello stesso mese, il 30,6% dei clienti di Acronis attivi in Italia ha subito almeno 25 attacchi malware.

A ciò si aggiunge la questione degli strumenti di monitoraggio e gestione remota (RMM). Sebbene la loro adozione crescente migliori l’efficienza operativa, essi espongono le aziende a nuove vulnerabilità.

L’analisi di Acronis evidenzia come l’uso simultaneo di più soluzioni RMM crei punti deboli facilmente sfruttabili dai cybercriminali, trasformando questi strumenti in potenziali porte d’accesso per attacchi ransomware.

Un altro aspetto preoccupante è l’uso crescente dell’IA generativa da parte dei cybercriminali, che sfruttano strumenti basati su intelligenza artificiale per automatizzare attacchi, generare malware sofisticato e orchestrare truffe di social engineering più credibili.

Il phishing continua a essere la tecnica di attacco più diffusa, con le truffe di social engineering che hanno segnato un aumento del 7% su base annua. Le minacce basate su AI stanno diventando sempre più difficili da contrastare.

I consigli di Acronis

Per affrontare queste sfide, Acronis sottolinea l’importanza di strategie di difesa avanzate per aziende e MSP.

L’autenticazione multifattore è essenziale per proteggere gli accessi remoti, mentre il monitoraggio costante delle minacce in tempo reale rappresenta una soluzione efficace per individuare e prevenire gli attacchi.
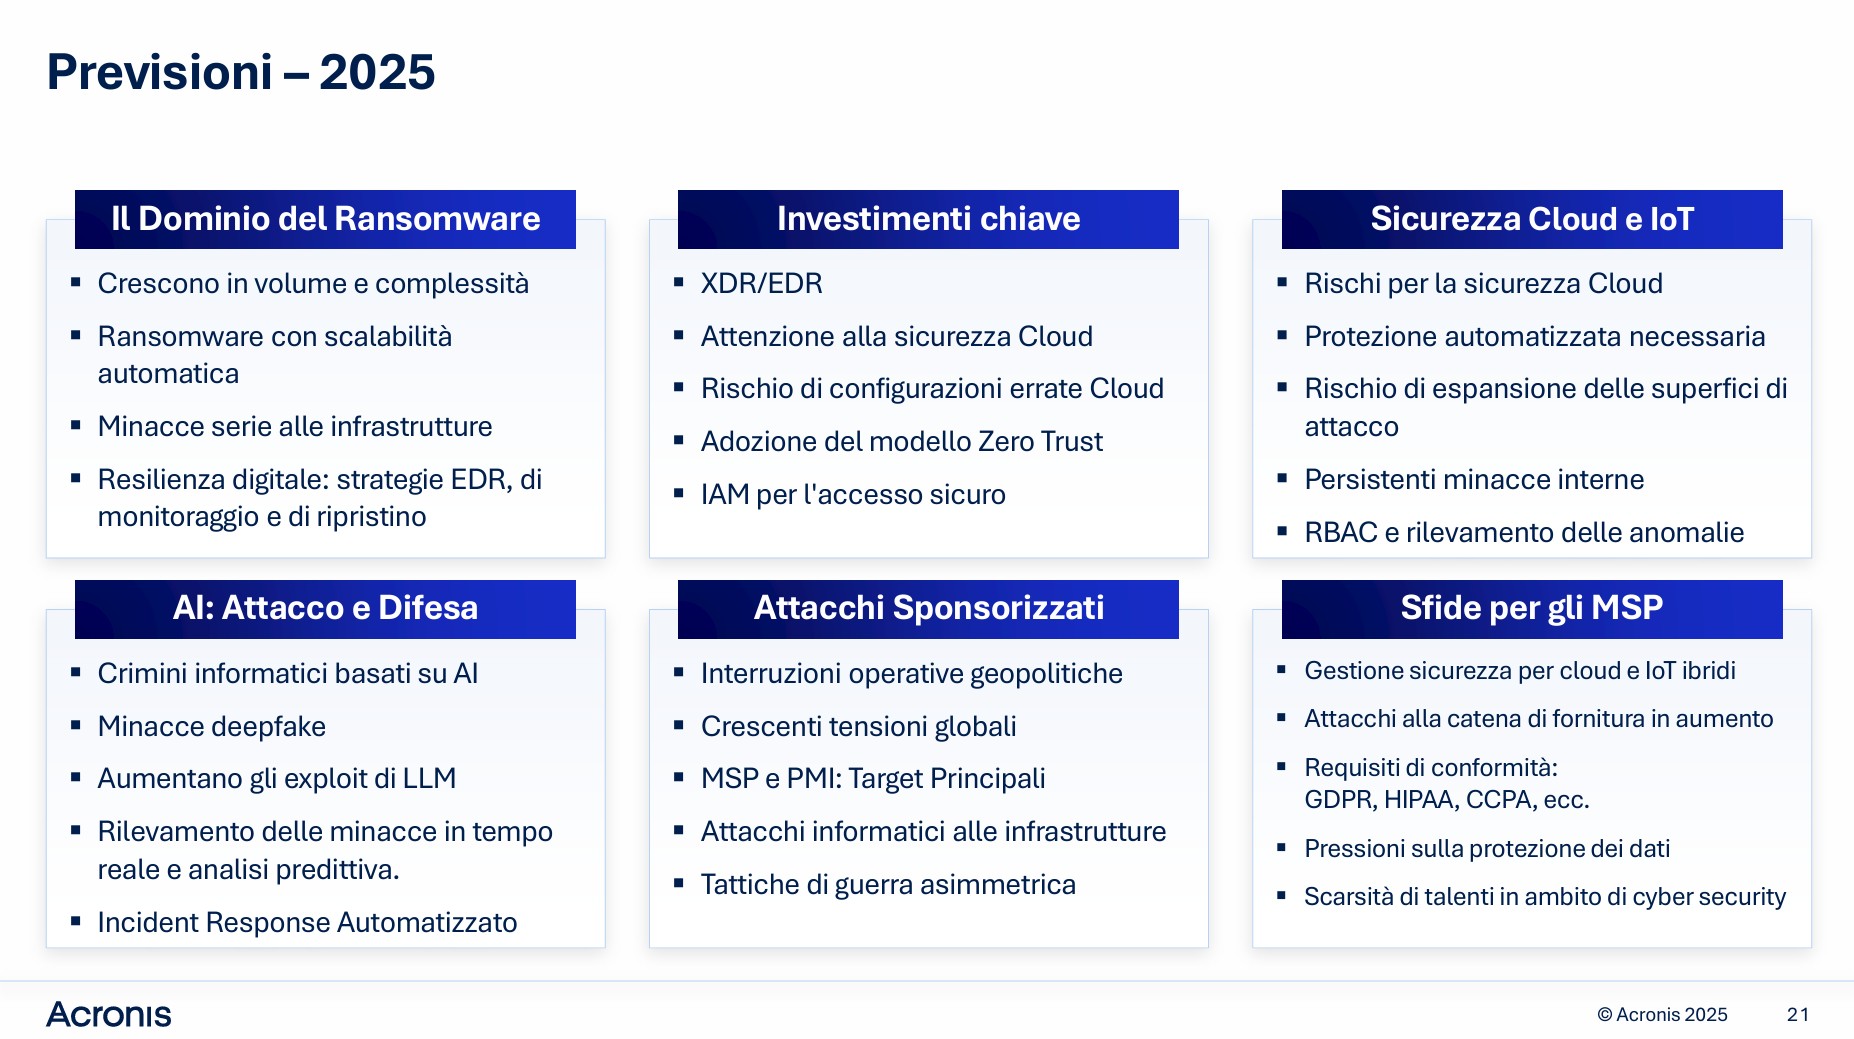
I trend del 2025 nell’ambito della sicurezza informatica, secondo Acronis.

La segmentazione della rete e l’applicazione di controlli di accesso rigorosi sono misure indispensabili per ridurre la superficie d’attacco, così come l’aggiornamento regolare dei sistemi e l’applicazione tempestiva delle patch di sicurezza.

Soluzioni avanzate di rilevamento delle minacce, come EDR e XDR, si stanno rivelando fondamentali per individuare attacchi sempre più sofisticati.

Con l’aumento degli attacchi basati su intelligenza artificiale e il dominio del ransomware, il 2025 si prospetta come un anno critico per la cybersecurity.

Le aziende dovranno quindi adottare un approccio proattivo per contrastare le minacce emergenti e garantire la protezione dei dati e delle infrastrutture digitali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/17/acronis-threat-research-ai-ransomware-minacce-2024-italia/?utm_source=rss&utm_medium=rss&utm_campaign=acronis-threat-research-ai-ransomware-minacce-2024-italia


Il filtro di FlashStart per la navigazione sicura è il più veloce al mondo secondo DNSperf


DNSperf, servizio indipendente per la misurazione delle performance dei DNS server, ha decretato che il filtro per la navigazione sicura di FlashStart è il più veloce al mondo.

FlashStart

La realtà italiana, specializzata in soluzioni per la protezione della navigazione in Internet, offre un servizio di filtraggio per garantire protezione completa a reti e dati contro siti infetti. Il DNS Content Filter di FlashStart esegue un controllo tramite protocollo DNS del sito a cui si vuole accedere, verificando direttamente l’indirizzo IP del server che ospita il sito e non il nome di dominio.

Secondo i test, il servizio della compagnia ha un tempo di risposta di 13,78 millisecondi, inferiore di quasi due millisecondi rispetto a Cloudflare, di più di due millisecondi rispetto a Google DNS e di quasi sei millisecondi rispetto a Cisco Umbrella. Un risultato chiave che si aggiunge a quelli di bassa latenza e di affidabilità elevatissima (pari al 99,999999%).

“La netta prevalenza di attacchi che avvengono a partire dalla distribuzione di un link infetto fa del filtro DNS FlashStart il miglior compromesso tra efficacia e costo per la protezione di aziende ed enti pubblici” ha affermato Francesco Collini, CEO di FlashStart. “Grazie agli strumenti di machine learning e al continuo aggiornamento dei set di siti malevoli, la piattaforma FlashStart garantisce un’affidabilità presente solo in pochi servizi al mondo. La disponibilità del geoblocking e dell’analisi del traffico dai dispositivi mobile, infine, garantiscono ai nostri clienti un ulteriore passo in avanti in termini di qualità di rilevazione“.

Francesco Collini, CEO di FlashStart

Francesco Collini, CEO di FlashStart

Negli ultimi anni FlashStart ha registrato una crescita notevole in tutto il mondo, con un incremento del fatturato del 71,43% dal 2023 al 2024, dovuto in parte anche ad accordi stretti con diverse realtà negli Stati Uniti e ISP, MSP e rivenditori.

Oggi il DNS della compagnia filtra circa 2 miliardi di query e protegge la navigazione di 25 milioni di utenti, verificando ogni giorno 200.000 nuovi siti. FlashStart DNS si integra con Active Directory di Microsoft per velocizzare le attività di personalizzazione degli amministratori di sistema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/14/il-filtro-di-flashstart-per-la-navigazione-sicura-e-il-piu-veloce-al-mondo-secondo-dnsperf/?utm_source=rss&utm_medium=rss&utm_campaign=il-filtro-di-flashstart-per-la-navigazione-sicura-e-il-piu-veloce-al-mondo-secondo-dnsperf


Microsoft rivela BadPilot, una campagna pluriennale di Seashell Blizzard di impatto globale


Ieri Microsoft ha pubblicato un’approfondita analisi su BadPilot, una campagna pluriennale a opera di un sottogruppo di Seashell Blizzard, nota gang hacker di matrice russa.

“Questo sottogruppo ha eseguito compromissioni differenti a livello globale ai danni di infrastrutture esposte su Internet per permettere a Seashell Blizzard di ottenere la persistenza su obiettivi ad alto valore e supportare operazioni di rete ad hoc” si legge nel report di Microsoft Threat Intelligence.

Seashell Blizzard

Anche se le attività del sottogruppo sono in parte opportunistiche, è indubbio che forniscono a Seashell Blizzard e al governo russo nuove opportunità per attaccare i propri obiettivi. Secondo i ricercatori di Microsoft, le operazioni di BadPilot hanno probabilmente permesso l’esecuzione di almeno tre cyberattacchi contro l’Ucraina a partire dal 2023.

Le attività del sottogruppo di Seashell Blizzard

Il team di Threat Intelligence di Microsoft spiega che gli attaccanti dietro BadPilot agiscono per scalare le operazioni di Seashell Blizzard e ottenere persistenza su nuovi obiettivi, in base al settore di interesse per il governo russo. Inizialmente concentrate solo sull’Ucraina, le attività si sono progressivamente globalizzate man mano che gli equilibri del conflitto evolvevano.

Per ottenere l’accesso iniziale, il gruppo ha sfruttato vulnerabilità delle infrastrutture esposte al web individuate tramite appositi strumenti di scansione di terze parti. Secondo i ricercatori di Microsoft, gli hacker hanno utilizzato almeno otto vulnerabilità presenti in diversi prodotti quali, tra gli altri, Exchange, Outlook, JBOSS e TeamCity di JetBrains.

In caso di successo, il gruppo ha eseguito una serie di misure per ottenere persistenza a lungo termine sui sistemi, sia per scopi di cyberspionaggio che per eseguire attacchi mirati e distruttivi.

Il sottogruppo ha usato diversi pattern per gli exploit. Uno dei più recenti comprende l’uso delle suite RMM (Remote Monitoring and Management), usate solitamente dagli MSP per il monitoraggio remoto dei sistema. Il gruppo ha usato software come Atera Agent e Splashtop Remote Service per abilitare diverse funzionalità di comunicazione C2 mascherandosi da utility legittima, rendendole così più difficili da individuare.

Seashell Blizzard

Credits: Microsoft

Sin dall’inizio il gruppo ha anche utilizzato web shell per mantenere il controllo dei sistemi ed eseguire comandi per lo spostamento laterale. Ad oggi questo rimane il pattern di sfruttamento più utilizzato dal gruppo, eseguito in seguito allo sfruttamento di vulnerabilità di Microsoft Exchange e Zimbra.

Per il movimento laterale, il sottogruppo di Seashell Blizzard utilizza strumenti di tunneling quali Chisel, plink e rsockstun che gli consentono di creare dei canali dedicati nella rete compromessa. In alcune operazioni più mirate, il gruppo ha anche cercato e sottratto credenziali utente per accedere a informazioni sensibili e ampliare il proprio accesso nella rete.

L’impatto della campagna

Stando all’analisi di Microsoft Threat Intelligence, la campagna è attiva almeno dal 2021 e ha colpito realtà di settori critici quali l’energetico, il petrolifero, le telecomunicazioni, la logistica, la manifattura di armi e governi di tutto il mondo. Inizialmente il gruppo prendeva di mira obiettivi in Ucraina e nell’Est Europa, ma a partire da inizio 2024 ha ampliato i propri confini per raggiungere il Regno Unito, gli Stati Uniti, l’Asia Centrale e Meridionale e il Medio Oriente.

“Dato che Seashell Blizzard è la punta di diamante informatica della Russia in Ucraina, Microsoft Threat Intelligence ritiene che questo sottogruppo di accesso continuerà a sviluppare nuove tecniche scalabili orizzontalmente per compromettere le reti sia in Ucraina che a livello globale a sostegno degli obiettivi di guerra della Russia e delle priorità nazionali in evoluzione” avverte il team di Microsoft.

Per aumentare le proprie difese contro Seashell Blizzard e minacce analoghe, gli esperti consigliano di adottare un sistema di gestione automatizzata delle vulnerabilità e implementare l’autenticazione multi-fattore. Le organizzazioni dovrebbero inoltre implementare controlli di accesso e di identità più severi e robusti e abilitare l’autenticazione per tutte le connessioni RDP. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/13/microsoft-rivela-badpilot-una-campagna-pluriennale-di-seashell-blizzard-a-impatto-globale/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-rivela-badpilot-una-campagna-pluriennale-di-seashell-blizzard-a-impatto-globale


Arrestati quattro hacker dietro il ransomware Phobos


La polizia thailandese ha arrestato quattro hacker europei accusati di aver causato danni per circa 16 milioni di dollari tramite campagne con il ransomware Phobos.

L’ “Operation PHOBOS AETOR“, guidata dalle autorità thailandesi, svizzere e statunitensi, si è conclusa a Phuket, in Thailandia, con la cattura di due uomini e due donne che avrebbero colpito oltre 1.000 vittime in tutto il mondo col proprio ransomware.

“La polizia ha sequestrato oltre 40 prove, compresi telefoni cellulari, laptop e portafogli digitali” si legge su Khaosod, una testata giornalistica thailandese. “I sospetti sono accusati di cospirazione per aver commesso reati contro gli Stati Uniti e cospirazione per aver commesso frodi telematiche“.

Phobos

All’operazione ha partecipato anche l’Interpol, contattata dalle autorità svizzere e statunitensi che hanno richiesto un mandato di cattura internazionale per i cybercriminali.

Phobos, individuato per la prima volta nel 2019, viene distribuito tramite connessioni RDP sui dispositivi delle vittime. Basato ampiamente su Dharma (o CrySis), il ransomware cifra non solo i file del disco locale, ma anche le cartelle di rete condivise. Stando all’analisi di ThreatDown di Malwarebytes, il malware sfrutta numerosi meccanismi di persistenza e ciò lo rende molto aggressivo, permettendogli di infettare il dispositivo più volte; inoltre, può cifrare i file senza connessione a Internet.

La nota del riscatto viene creata non appena inizia la routine di cifratura. Nel messaggio gli attaccanti indicano la possibilità alle vittime di inviare cinque file per farli decifrare gratuitamente, purché non siano più grandi di 10Mb, non siano archivi compressi e non contengano informazioni di valore per l’organizzazione.

Secondo quanto rivelato dalle autorità, gli hacker hanno colpito 17 organizzazioni con sede in Svizzera dal 30 aprile 2023 al 26 ottobre 2024. Il gruppo richiedeva un riscatto in criptovalute e minacciava di pubblicare i dati sottratti in caso di mancato pagamento. I riscatti venivano poi riciclati su piattaforme di Coin Mixer per nascondere le transazioni.

Al momento i sospetti si trovano in custodia giudiziaria e le loro identità non sono state rivelate, mentre le indagini proseguono per comprendere la reale estensione del gruppo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/12/arrestati-quattro-hacker-dietro-il-ransomware-phobos/?utm_source=rss&utm_medium=rss&utm_campaign=arrestati-quattro-hacker-dietro-il-ransomware-phobos


Apple rilascia un fix per un bug 0-day già sfruttato


Ieri Apple ha rilasciato un fix urgente per un bug 0-day che, come riportato dalla compagnia stessa, sarebbe già stato sfruttato dagli attaccanti. “Apple è a conoscenza del fatto che questa vulnerabilità potrebbe essere stata sfruttata in un attacco estremamente sofisticato contro specifici individui” si legge sull’advisory ufficiale.

Apple bug

La vulnerabilità, tracciata come CVE-2025-24200, consente a un attaccante di disabilitare USB Restricted Mode su un dispositivo per scaricare le informazioni dell’utente.

La funzionalità di sicurezza impedisce a chiavette USB e altri strumenti di accedere a un iPhone o a un iPad bloccato e ottenere i dati salvati sul dispositivo. La feature disabilita le connessioni dati dopo 60 minuti di inattività del dispositivo, rendendo di fatto la porta per il connettore Lightning un’interfaccia di solo caricamento della batteria e non di comunicazione.

Evidentemente però gli attaccanti sono riusciti a bypassare questo meccanismo di sicurezza per scaricare i dati dal dispositivo. A scoprire la vulnerabilità è stato Bill Marczak, ricercatore del The Citizen Lab presso la University of Toronto’s Munk School, che ha avvisato gli utenti con un post su X:

La vulnerabilità colpisce l’iPhone XS e i modelli successivi, l’iPad Pro da 13 pollici, iPad Pro da 12.9 pollici di terza generazione e successiva, l’iPad Pro da 11 pollici di prima generazione e successive, l’iPad Air di terza generazione e successive, l’iPad di settima generazione e successive e l’iPad mini di quinta generazione e successive.

Apple non ha rilasciato dettagli tecnici sul bug, né informazioni sull’exploit o sulle vittime colpite. Vista la natura della funzionalità, gli attaccanti sono riusciti a ottenere accesso fisico ai dispositivi colpiti.

La compagnia ha invitato tutti gli utenti con device vulnerabili ad applicare la patch il prima possibile, disponibile nella versione 18.3.1 di iOS e iPadOs.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/11/apple-rilascia-un-fix-per-un-bug-0-day-gia-sfruttato/?utm_source=rss&utm_medium=rss&utm_campaign=apple-rilascia-un-fix-per-un-bug-0-day-gia-sfruttato


La nuova feature di Brave può diventare molto pericolosa


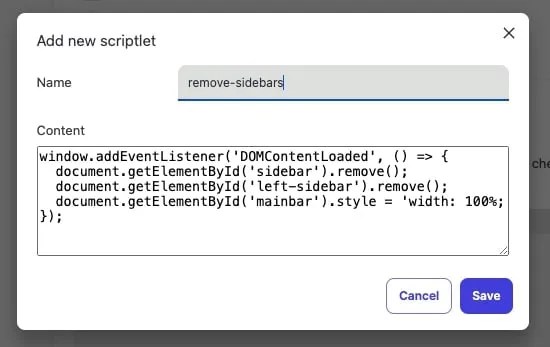
La scorsa settimana Brave ha annunciato l’arrivo dei custom scriptlets: gli utenti potranno scrivere e iniettare i propri scriptlets, ovvero porzioni di codice da incorporare nelle pagine web. Questi script possono essere usati per modificare l’aspetto e il comportamento di una pagina web, in modo che l’utente possa personalizzare la propria esperienza di navigazione.

Brave custom scriptlets

Uno scriptlet custom che modifica la grafica di una pagina. Credits: Brave

“Adblocker come Brave Shields, uBlock Origin e Adguard utilizzano già internamente gli scriptlet per estendere le capacità di blocco. Ad esempio, possono caricare una versione innocua di uno script di tracciamento invece di quello reale, massimizzando la privacy e riducendo al minimo le rotture. Gli scriptlet personalizzati offrono lo stesso potere agli utenti di Brave” si legge nell’annuncio ufficiale.

Ma “da grandi poteri derivano grandi responsabilità”, come sottolinea la compagnia dietro il browser, spiegando che la feature è disponibile solo nella Modalità Sviluppatore. Per iniettare gli scriptlets occorre navigare nella sezione Protezioni e poi su Applicazione di filtri ai contenuti. Qui è possibile abilitare il flag di modalità sviluppatore e, nella sezione sottostante, aggiungere un nuovo scriptlet; infine, basta aggiungere una nuova regola specificando il sito che si vuole modificare e il nome dello script da applicare.

I custom scriptlets sono una funzionalità molto interessante che può essere usata per eliminare fastidiosi pop-up, banner pubblicitari o widget, per mostrare contenuti nascosti e modificare il colore e lo stile dei testi, per impostare l’auto-completamento nei form o per bypassare eventuali restrizioni dei siti web.

Al contempo però molti utenti, soprattutto i meno esperti, potrebbero incollare scriptlets già pronti che si rivelano malevoli, in grado di sottrarre dati sensibili o addirittura scaricare malware sul dispositivo in uso.

L’uso di codice iniettato direttamente nelle pagine web apre a molte possibilità di utilizzo; proprio per questo è necessario prestare la massima attenzione agli scriptlet che si utilizzano, inserendo soltanto quelli provenienti da fonti verificate e comunque sempre comprendendo a fondo il codice che si sta iniettando.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/10/la-nuova-feature-di-brave-puo-diventare-molto-pericolosa/?utm_source=rss&utm_medium=rss&utm_campaign=la-nuova-feature-di-brave-puo-diventare-molto-pericolosa


Un bug critico di Outlook è stato sfruttato in degli attacchi


Un bug critico e noto di Outlook è stato sfruttato in alcuni attacchi: a dirlo è stata la CISA, aggiungendo la vulnerabilità alla lista di quelle attivamente utilizzate nelle campagne di cyberattacchi.

La vulnerabilità, tracciata come CVE-2024-21413, era stata individuata dai ricercatori di Check Point un anno fa, proprio a febbraio. Si tratta di un bug di validazione errata degli input quando un utente apre con Outlook un’email che contiene dei link malevoli.

bug Outlook

Il client di posta di Microsoft utilizza un meccanismo di protezione che, quando l’utente prova ad aprire un link non riconosciuto, mostra un avviso di sicurezza e richiede la conferma specifica da parte dell’utente per navigare su link.

Modificando però l’indirizzo, in particolare con l’uso del protocollo file:// per l’apertura di documenti remoti, e aggiungendo un punto esclamativo in fondo al link, insieme a del testo randomico, è possibile eludere le restrizioni di Outlook e far accedere l’utente alla risorsa remota senza approvazione esplicita. 

Dopo che l’utente naviga al link inserito, gli attaccanti possono sottrargli le credenziali NTLM ed eseguire codice arbitrario sfruttando documenti Office malevoli, creati appositamente per lo scopo.

La vulnerabilità colpisce Outlook 2016 e Outlook 2019, ma anche diversi prodotti della suite Office come LTSC 2021 e Microsoft 365 Apps for Enterprise.

Microsoft aveva rilasciato il fix per la vulnerabilità pochi giorni dopo aver ricevuto l’avviso da Check Point e al tempo non c’erano indicazioni su exploit che la sfruttavano; ieri invece la CISA ha confermato che il bug è stato usato in alcuni attacchi, anche se non ha specificato né le campagne in cui è stato sfruttato, né se ci sono informazioni sull’identità degli attaccanti.

“Questi tipi di vulnerabilità sono vettori di attacco frequenti per i cyberattaccanti e rappresentano rischi significativi per l’organizzazione federale” ha specificato la CISA nell’avviso, invitando le compagnie ad aggiornare il prima possibile i prodotti vulnerabili con le patch di Microsoft.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/07/un-bug-critico-di-outlook-e-stato-sfruttato-in-degli-attacchi/?utm_source=rss&utm_medium=rss&utm_campaign=un-bug-critico-di-outlook-e-stato-sfruttato-in-degli-attacchi


Silent Lynx: il gruppo APT torna all’attacco contro Kyrgyzstan e Turkmenistan


Silent Lynx, un gruppo APT di origine kazaka, è tornato ad agire con due campagne di cyberspionaggio che hanno preso di mira di mira numerose organizzazioni in Kyrgyzstan e Turkmenistan, incluse ambasciate, studi di avvocati, banche pubbliche e think thank.

“Questo gruppo ha già preso di mira entità dell’Europa dell’Est e think tank governativi dell’Asia centrale coinvolti nel processo decisionale economico e nel settore bancario” spiega Subhajeet Singha, ricercatore di Seqrite Labs e a capo del team che ha scoperto le due nuove campagne.

Silent Lynx

In entrambe le operazioni, il gruppo ha utilizzato delle email di spear phishing per attaccare i dispositivi delle vittime. Le email provenivano da un account compromesso di un dipendente della National Bank of the Kyrgyz Republic.

Nella prima campagna alle email era allegato un file .rar che conteneva a sua volta un file .iso, contenente un eseguibile malevolo, il quale eseguiva un processo PowerShell. Lo script in questione si collegava a un bot Telegram per eseguire comandi di varia natura ed esfiltrare dati.

Nel secondo caso, invece, l’archivio .rar conteneva un eseguibile scritto in Golang che si occupava di connettersi a un server controllato dagli attaccanti, sempre per esfiltrare dati dal dispositivo.

I ricercatori di Seqrite Labs sono riusciti a individuare il bot utilizzato dagli attaccanti e hanno avuto accesso ai comandi eseguiti da Silent Lynx sui sistemi compromessi. In un caso, la presenza di file sensibili come “Turkmenistanyn Gyrgyz Respublikasyndaky Ilcihanasynyn meyilnamasy.doc” (Amministrazione del Turkmenistan nella Repubblica del Kirghizistan) conferma che gli attaccanti hanno colpito la vittima per raccogliere informazioni diplomatiche.

Silent Lynx

Credits: Seqrite Labs

Secondo un’analisi aggiuntiva di Cisco Talos, i tool e le motivazioni del gruppo sono molto simili a quelle di YoroTrooper, un altro gruppo APT kazako; è probabile quindi che ci siano delle connessioni tra le due entità. 

“Le campagne di Silent Lynx dimostrano una sofisticata strategia di attacco in più fasi che utilizza file ISO, loader C++, script PowerShell e impianti Golang“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/06/silent-lynx-il-gruppo-apt-torna-allattacco-contro-kyrgyzstan-e-turkmenistan/?utm_source=rss&utm_medium=rss&utm_campaign=silent-lynx-il-gruppo-apt-torna-allattacco-contro-kyrgyzstan-e-turkmenistan