In Cina fiorisce il mercato nero dei dati personali


In Cina scoppia il mercato nero dei dati sensibili: oltre a costringere le aziende a raccogliere informazioni sui propri utenti, il governo cinese sta puntando anche sui dipendenti delle imprese e degli organi statali, portandoli a ottenere dati privati e rivenderli a criminali.

Oltre quindi alla raccolta centralizzata di dati operata dalle aziende tecnologiche, esiste un mercato nero parallelo che incentiva dipendenti e funzionari pubblici a vendere informazioni sensibili a cybercriminali e aziende, generando guadagni che possono raggiungere i 70.000 yuan al giorno (più di 9.000 euro).
Cina dati personali

In un approfondimento sul tema, Jessica Lyons di  The Register spiega che questi “lavoratori in nero” non raccolgono solo i dati degli utenti normali, ma anche di alti funzionari del Partito Comunista Cinese e hacker ricercati dall’FBI, per scopi di monitoraggio e spionaggio.

“Mentre la ricerca occidentale sul crimine informatico si concentra in modo particolare sui criminali del mondo anglofono e russo, esiste anche un’ampia comunità di criminali informatici di lingua cinese che si dedicano a truffe, crimini informatici di basso livello e con motivazioni finanziarie” ha affermato Kyla Cardona, ricercatrice di sicurezza di SpyCloud.

Dietro questa operazione massiva ci sono dei broker di dati che agiscono come intermediari, reclutando persone con annunci espliciti. Alcuni di questi broker affermano di avere “contratti ufficiali” con le principali aziende di telecomunicazioni cinesi per accedere alle abitudini di navigazione degli utenti e rivenderle. A comprare queste informazioni non sono solo i cybercriminali, ma anche business legittimi che li sfruttano per aumentare le vendite.

La Cina pullula di database di dati personali

I dati raccolti finiscono nei cosiddetti “database di ingegneria sociale” o SGK (Shegong Ku). Questi database contengono nomi, indirizzi di residenza, date di nascite, numeri di telefono, email, informazioni bancarie e sanitarie, dettagli sulle proprietà dell’utente e anche foto e scansioni per il riconoscimento visivo.

Tutte queste informazioni vengono pubblicizzate e vendute, o in alcuni casi addirittura fornite gratuitamente. È possibile inoltre effettuare ricerche generiche per pochi dollari (da 1 a 5 per ricerca), oppure sottoscrivere un abbonamento premium per accedere a informazioni dettagliate su un’azienda, spesso pubblicate da un insider.

Lyons riporta che uno dei database più grandi, ora non più accessibile, conteneva informazioni di più di 3 milioni di utenti. Attualmente il database più grande ancora attivo ha 317.000 abbonati, molto superiore alla media di 90.000 per mese. “Se non riesci a trovare qualcosa su uno di questi, probabilmente lo trovi in un altro o in un canale cinese di leak. È una parte importante dell’intero ecosistema del cybercrime che in Occidente non è presente” ha affermato Cardona.
Digital padlock on data screen – Web and data security

In occasione della Cyberwarcon, Cardona e Aurora Johnson, un’altra ricercatrice di SpyCloud, hanno mostrato quanto è semplice accedere alle informazioni contenute nei database e soprattutto quanti dettagli si possono ottenere. Le due hanno ottenuto accesso ai dati di membri di alto livello del Partito e informazioni quali l’ID WeChat personale, gli hobby, lo stato civile, lo stipendio e il codice IMEI che identifica univocamente un dispositivo mobile.

Accedere a tutte queste informazioni significa però anche riuscire a tracciare le attività dei cybercriminali e individuarli più facilmente. Cardona e Johnson hanno presentato come caso di studio quello relativo a Fu Qiand (alias StandNY), hacker accusato di attacchi informatici a livello globale. Accedendo ai dati contenuti negli SGK, i ricercatori hanno ottenuto numerosi dettagli personali dell’hacker, inclusi account violati, indirizzi IP e numeri di telefono.

Il mercato nero dei dati personali in Cina è una minaccia non indifferente: sfruttando i meccanismi di sorveglianza di stato per fini illeciti, è un pericolo per tutti, dai cittadini comuni ai funzionari di alto rango. Questo fenomeno non ha conseguenze solo all’interno del Paese, ma alimenta un sistema cybercriminale che ha implicazioni globali. Se per i ricercatori occidentali queste dinamiche offrono nuove opportunità per tracciare le attività criminali, sollevano anche preoccupazioni crescenti sulla sicurezza dei dati e la privacy.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/10/in-cina-fiorisce-il-mercato-nero-dei-dati-personali/?utm_source=rss&utm_medium=rss&utm_campaign=in-cina-fiorisce-il-mercato-nero-dei-dati-personali


Privacy web: Google si conferma lo strumento di tracciamento più usato


Quali strumenti vengono usati in Italia per tracciare gli utenti sul web? Secondo il report annuale sulla privacy web di Iubenda, nel nostro Paese sono due i tool più usati in ogni sito web per il tracciamento; al contrario, in altri stati i siti ne ospitano almeno cinque.

Dall’analisi emerge infatti che circa la metà dei siti web usa strumenti di Google, mentre Meta è presente solo sul 9% delle pagine. Nel dettaglio, Google è presente nel 51,46% dei casi.

tracciamento web

Il 18,34% dei siti web italiani usa Google fonts per incorporare caratteri tipografici professionali e il 15,23% inserisce Google Analytics per comprendere le interazioni dei visitatori con il sito. Infine, il 7,25% usa Google Tag Manager per gestire centralmente tutti gli strumenti di tracciamento e analisi con un’unica interfaccia.

L’altro strumento utilizzato in Italia è quello di monitoraggio delle conversioni di Meta, usato dal 4,36% dei siti web a livello globale per misurare l’efficacia delle campagne pubblicitarie online. Al nono posto nella classifica globale c’è un altro strumento di Meta per integrare la chat di WhatsApp direttamente nei siti web. Infine, l’1,69% dei siti a livello globale usa il widget di YouTube per riprodurre video direttamente in pagina.

Guardando alle finalità, in Italia il 5,61% dei dati raccolti dai tool di tracciamento web viene usato per finalità di marketing, mentre l’11,62% ha funzionalità di misurazione, in particolare per monitorare il traffico e raccogliere dati sul comportamento degli utenti. 

Il 31% dei tracker analizzati sono considerati necessari, perché indispensabili al funzionamento del sito web. Un altro 30% delle informazioni viene usato per motivi strettamente funzionali, cioè per abilitare interazioni e funzionalità di base come la memorizzazione degli articoli aggiunti a carrello. Infine, il 21,75% serve per migliorare l’esperienza, permettendo agli utenti di interagire con contenuti esterni, reti e piattaforme.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/09/privacy-web-google-si-conferma-lo-strumento-di-tracciamento-piu-usato/?utm_source=rss&utm_medium=rss&utm_campaign=privacy-web-google-si-conferma-lo-strumento-di-tracciamento-piu-usato


CyberVolk: la ricerca di SentinelLabs sul gruppo hacktivista filo-russo


Sempre più gruppi hacker stanno sfruttando gli eventi geopolitici per colpire nuovi obiettivi. Tra questi c’è anche CyberVolk, un gruppo di hacktivisti originario dell’India e pro-Russia.

CyberVolk

I ricercatori dei SentinelLabs hanno approfondito le origini e le modalità di azione del gruppo, il quale ha lanciato il proprio Ransomware-as-a-Service lo scorso giugno. La gang, diventata in breve tempo uno dei player più noti del mondo del cybercrimine, utilizza sia attacchi ransomware che DDoS per ostacolare le operazioni contro la Russia.

Il team di SentinelLabs spiega che CyberVolk è particolarmente abile a sfruttare il malware esistente e modificarlo in base alle proprie esigenze, rendendolo più sofisticato. “Il collettivo CyberVolk è uno dei principali esempi di come attaccanti esperti possono accedere e sviluppare builder di ransomware pericolosi come AzzaSec, Diamond, LockBit, Chaos e altri” scrivono i ricercatori.

Attivo da maggio 2024, ma già noto da prima con altri nomi, il gruppo ha legami con LAPSUS$, Anonymous e i Moroccan Dragons, oltre a collaborare con NONAME057(16) e altri gruppi filo-russi. Il ransomware creato dalla gang deriva dal codice di AzzaSec, un altro gruppo pro-Russia, anti-Israele e anti-Ucraina.

Il ransomware è in grado di terminare qualsiasi processo di Microsoft Management Console o del Task Manager prima di cominciare con la cifratura dei dati. Per la cifratura il malware inizialmente usava l’algoritmo AES, mentre per la generazione delle chiavi utilizzava lo SHA512; il gruppo in seguito ha aggiornato i propri metodi usando ChaCha20-Poly1305 insieme a AES, RSA e a degli algoritmi quantum resistant.

Nella nota del riscatto il gruppo chiede un pagamento di 1000 dollari in bitcoin contattando un canale Telegram specifico.

I gruppi legati a CyberVolk

CyberVolk conta diversi gruppi ransomware tra i suoi complici; tra essi c’è il Doubleface Team, una gang emersa ad agosto 2024, nata dalla convergenza ta CyberVolk e la Moroccan Black Cyber Army.

Questo gruppo utilizza il ransomware Invisible (conosciuto anche come Doubleface), dal funzionamento identico a quello di CyberVolk e anch’esso derivante da AzzaSec. Il codice di Invisible è stato distribuito gratuitamente su numerosi canali di cybercriminali, soprattutto su Telegram.

Tra i gruppi legati a CyberVolk c’è anche LAPSUS$ che ha utilizzato HexaLocker, un ransomware scritto in Golang specifico per sistemi Windows. Lo scorso 20 ottobre il manutentore del canale Telegram usato per distribuire il ransomware ha annunciato di abbandonare il progetto a causa dei rischi elevati dell’attività. Il malware è stato messo in vendita e al momento sembra che non sia utilizzato.

Tra gli affiliati più recenti spicca il gruppo di Parano Ransomware v1, annunciato come un “nuovo ransomware sviluppato con un algoritmo del tutto unico“, come si legge sul canale Telegram degli affiliati. Il ransomware offre anche altre funzionalità malevole oltre a quelle base, compreso un infostealer scritto in Python in grado di esfiltrare dati del browser, dettagli degli account Discord e informazioni dei portafogli di criptovalute.

Credits: SentinelLabs

L’attività di CyberVolk non si limita solo al ransomware: il gruppo sviluppa e distribuisce anche infostealer e webshell (quest’ultima disponibile da fine ottobre).

A novembre la gang è scomparsa da Telegram, ma non dal web: il gruppo ha annunciato che avrebbe continuato la propria attività tramite alcuni post su X, l’unico social dove è presente attualmente.

“Il numero di famiglie di ransomware associate al gruppo di hacktivisti CyberVolk evidenzia la capacità di questo gruppo di cambiare rapidamente rotta, basandosi su strumenti esistenti per soddisfare le proprie esigenze e promuovere le proprie cause” avvertono i ricercatori dei SentinelLabs. Il gruppo si sta evolvendo velocemente, riuscendo ad adattarsi alle risposte delle organizzazioni.

CyberVolk continuerà a sfruttare tool pubblici per modificarli e aumentarne la complessità, così da superare più facilmente le difese aziendali e colpire con successo le sue vittime. “Le operazioni di ransomware non faranno che diventare più complesse e aumentare la quantità di informazioni che i team di cybersecurity dovranno monitorare per rimanere aggiornati sugli eventi dell’ecosistema del crimine informatico” concludono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/06/cybervolk-la-ricerca-di-sentinellabs-sul-gruppo-hacktivista-filo-russo/?utm_source=rss&utm_medium=rss&utm_campaign=cybervolk-la-ricerca-di-sentinellabs-sul-gruppo-hacktivista-filo-russo


Cyber insurance: come gli MSP possono rendere le aziende idonee alle polizze


Il settore della cyber insurance si sta espandendo: se prima le polizze contro gli attacchi informatici erano quasi un’esclusiva degli Stati Uniti, sempre più aziende europee stanno cominciando a guardare con interesse alle assicurazioni per salvaguardarsi dalle nuove minacce. 

cyber insurance

I premi assicurativi sono diminuiti, sia perché ci sono più investimenti nella sicurezza da parte delle imprese, sia perché molte più realtà includono nel loro approccio alla sicurezza anche questa protezione. Società assicurative e broker mirano a portare nel proprio parco clienti le piccole e medie imprese, ma nella maggior parte dei casi queste realtà si vedono negare la copertura: le compagnie, pur avendo abbassato i prezzi, hanno alzato l’asticella riguardo i controlli di sicurezza.

Vista la situazione, agli MSP verrà richiesto uno sforzo ulteriore per aiutare i clienti a migliorare la propria protezione informatica, così da accedere alla copertura assicurativa. Questa esigenza si traduce in un’opportunità per i fornitori di servizi gestiti di qualificare il proprio ruolo consulenziale e aumentare la fiducia dei clienti.

Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis, ha approfondito la questione condividendo una serie di suggerimenti per gli MSP affinché rendano i propri clienti idonei alla cyber insurance.

Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis

Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis

I fornitori devono assicurarsi prima di tutto che i propri clienti utilizzino un anti-virus robusto e aggiornato, oltre che soluzioni EDR e XDR con funzionalità basate sul comportamento e abilitate dall’intelligenza artificiale. Le compagnie assicurative guardano con molto favore a queste soluzioni, anche perché esse forniscono report dettagliati sulle tempistiche degli incidenti e sulle azioni di risposta.

Molte assicurazioni chiedono inoltre che la protezione antivirus e le soluzioni EDR siano presenti per tutti i dispositivi in uso, così da semplificare la scoperta e l’identificazione delle minacce.

Non può mancare anche l’autenticazione multifattoriale per limitare gli accessi non autorizzati e l’escalation dei privilegi, prevista già in alcune normative, e l’implementazione di backup regolari, soprattutto per i dati critici.

Broker e compagnie assicurative richiedono anche che le aziende implementino piani di disaster recovery e continuità aziendale robusti per ridurre le perdite dovute all’inattività. Infine, è importante adottare soluzioni di sicurezza avanzata della posta elettronica per ridurre i rischi causati dal vettore di attacco attualmente più diffuso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/05/cyber-insurance-come-gli-msp-possono-rendere-le-aziende-idonee-alle-polizze/?utm_source=rss&utm_medium=rss&utm_campaign=cyber-insurance-come-gli-msp-possono-rendere-le-aziende-idonee-alle-polizze


Vulnerabilità 0-day in Windows Server 2012: 0patch rilascia una fix gratuita


I ricercatori di 0patch, piattaforma per la distribuzione di patch non ufficiali, hanno individuato e risolto una vulnerabilità 0-day di Windows Server 2012 e Server 2012 R2 che consente a un attaccante di superare i controlli di sicurezza del sistema operativo.

“La nostra analisi ha rivelato che la vulnerabilità è stata introdotta in Windows Server 2012 più di due anni fa ed è rimasta inosservata – o perlomeno non fixata – fino a oggi. È presente anche su server aggiornati con Extended Security Updates” ha scritto Mitja Kolsek, ricercatore di 0patch.

vulnerabilità Windows Server

La vulnerabilità colpisce il meccanismo di sicurezza Mark of the Web (MotW): esso si occupa di etichettare tutti i documenti e i file eseguibili scaricati da fonti non attendibili e segnalarli al sistema operativo, a Office e ad altre applicazioni, imponendo cautela nell’aprirli.

Microsoft è stata informata del problema e al momento non ci sono dei fix disponibili; per questo, il team di 0patch ha distribuito gratuitamente il proprio fix, in attesa di quella ufficiale. “Poiché si tratta di una vulnerabilità 0-day per la quale non è disponibile una patch ufficiale da parte del fornitore, offriamo gratuitamente le nostre micro patch fino a quando non sarà disponibile il fix ufficiale” ha specificato Kolsek.

Poiché Microsoft non ha ancora rilasciato aggiornamenti, i ricercatori non hanno condiviso i dettagli tecnici della vulnerabilità. Da quel poco che è noto, il bug consente ai cybercriminali di bloccare il meccanismo MotW, perlomeno per determinati tipi di file.

Le micro patch sono disponibili sia per Windows Server 2012 che per Windows Server 2012 R2.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/03/vulnerabilita-0-day-in-windows-server-2012-0patch-rilascia-una-fix-gratuita/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-0-day-in-windows-server-2012-0patch-rilascia-una-fix-gratuita


In Italia raddoppiano gli attacchi contro l’istruzione e il settore governativo e militare


L’Italia continua a essere uno dei Paesi più colpiti dal nuovo trend di attacchi: negli ultimi sei mesi le organizzazioni del nostro Paese sono state colpite in media da 1.896 attacchi a settimana, oltre 200 in più rispetto alla media mondiale. A dirlo è Check Point nel suo primo rapporto annuale sulla situazione della sicurezza informatica in Italia rispetto al resto del mondo.

L’aumento degli attacchi è trasversale ai diversi tipi di malware che minacciano l’Italia. Nell’ultimo semestre, in particolare, sono aumentati gli attacchi botnet (+1,89%), i ransomware (+1,22%), gli infostealer (+0,35%) e i malware per mobile (+0,36%).

attacchi Italia

Tra le principali minacce contro il nostro Paese del 2024 c’è FakeUpdates, un download JavaScript che compromette i sistemi tramite malware aggiuntivi. Seguono anche Blindingcan, un RRAT di origine nord coreana, e Formbook, un infostealer contro Windows commerciato come Malware-as-a-service e da anni una delle prime quattro minacce in Italia.

Nella lista troviamo anche Asyncrat, un trojan contro Windows, Androxgh0st, una botnet che colpisce Windows, Mac e Linux sfruttando numerose vulnerabilità, e Remcos, un RAT distribuito tramite documenti Microsoft Office dannosi allegati a e-mail di spam.

I settori più colpiti dagli attacchi sono quello dell’Istruzione e della Ricerca, il Governativo/Militare e quello della Comunicazione: rispetto al semestre ottobre 2023-marzo 2024 hanno rispettivamente quasi e più che raddoppiato il numero di attacchi rilevati. Al contrario, il settore bancario ha evidenziato una diminuzione delle minacce subite.

“Nell’era digitale in cui viviamo, la sicurezza informatica rappresenta una sfida cruciale per istituzioni, aziende e individui, costantemente esposti a una complessità crescente e a un’intensità senza precedenti di attacchi cyber” ha commentato Cristiano Voschion, Country Manager, Check Point Software Italia.

Il report di Check Point ha evidenziato un uso importante di intelligenza artificiale generativa per creare malware e tattiche di ingegneria sociale. Questi strumenti risultano particolarmente pericolosi in un periodo ad alta intensità elettorale come il 2024; soprattutto i deepfake rappresentano una sfida significativa per le democrazie.

La compagnia ha individuato tre modi principali che i cybercriminali usano per generare deepfake: il lip-syncing, il lip-syncing con sostituzione del volto e il doppiaggio vero e proprio della voce. Oggi gli attaccanti riescono a clonare in modo convincente una voce con soli tre secondi di audio, a un prezzo irrisorio.

“L’evoluzione tecnologica e l’intelligenza artificiale hanno giocato e continuano ad avere un ruolo ambivalente: se da un lato sono diventate strumenti preziosi nella difesa contro le minacce informatiche, dall’altro hanno fornito ai criminali nuove e potenti armi, facilitando la creazione di malware sempre più sofisticati e distruttivi” ha continuato Voschion.

In crescita anche il fenomeno dell’hacktivismo che sta diventando sempre più organizzato e con confini sempre più labili per le operazioni informatiche statali.

Check Point sottolinea che il paradigma della sicurezza informatica si sta evolvendo sia per proteggersi da attaccanti sempre più forti, sia perché il perimetro di protezione sta diventando sempre più indefinito: con la diffusione del cloud e l’accesso ai servizi al di fuori delle reti aziendali, i punti di accesso aumentano e con essi la vulnerabilità dei sistemi.

Bisogna inoltre considerare che, con lo sviluppo delle nuove tecnologie, anche in Italia si stanno registrando numerosi attacchi interni alle organizzazioni e alle aziende.

Per combattere le nuove minacce, Check Point ricorda l’importanza di affidarsi a strumenti avanzati e comprensivi di sicurezza, implementare misure tecnologiche e legislative robuste e promuovere la collaborazione tra fornitori, autorità di regolamentazione, media e società.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/02/in-italia-raddoppiano-gli-attacchi-contro-listruzione-e-il-settore-governativo-e-militare/?utm_source=rss&utm_medium=rss&utm_campaign=in-italia-raddoppiano-gli-attacchi-contro-listruzione-e-il-settore-governativo-e-militare


Zscaler estende l’architettura Zero Trust a filiali, stabilimenti e cloud


Zscaler ha annunciato la sua soluzione di segmentazione Zero Trust per fornire una modalità più sicura, agile ed economica per connettere utenti, dispositivi e workload attraverso e all’interno di filiali, stabilimenti, campus, data center e cloud pubblici distribuiti a livello globale.

La proposta della compagnia, estendendo la segmentazione a nuovi ambienti, aiuta a prevenire gli attacchi ransomware, trasforma le filiali in ambienti semplificati ed elimina la necessità di firewall, Network Access Control, SD-WAN e VPN site-to-site.

Zscaler zero trust

Grazie a un’architettura Zero Trust, le aziende non devono più estendere la rete aziendale dal data center alle sedi distribuite e ai cloud pubblici: ogni filiale, stabilimento e cloud pubblico diventa un centro virtuale che comunica direttamente con la piattaforma di sicurezza cloud Zscaler attraverso qualsiasi connessione a banda larga. La piattaforma Zero Trust Exchange applica poi le policy aziendali per connettere in modo sicuro utenti, workload e dispositivi, riducendo al minimo la superficie di attacco associata agli IP pubblici.

“Le architetture di rete e di sicurezza tradizionali favoriscono la diffusione del ransomware“ ha dichiarato Dhawal Sharma, Executive Vice President of Product Management di Zscaler. “L‘utilizzo dei firewall per segmentare le reti aziendali è estremamente complesso e si trasforma in un’iniziativa senza fine per molte aziende. Integrando la tecnologia avanzata della recente acquisizione di AirGap, Zscaler Zero Trust Segmentation offre ora la protezione più avanzata e solida contro gli attacchi ransomware che può essere implementata in pochi giorni. Inoltre, consente di risparmiare fino al 50% sui costi, eliminando la necessità di firewall legacy e infrastrutture complesse“.

La soluzione di Zscaler contribuisce a segmentare in modo sicuro i dispositivi IoT e OT presenti nelle filiali e stabilimenti. Questi device, sottolinea la compagnia, sono tra i punti più deboli delle infrastrutture aziendali, a causa di sistemi operativi obsoleti e a fine vita ricchi di vulnerabilità note.

La Zero Trust Segmentation dell’azienda contribuisce anche a proteggere le comunicazioni in ambienti ibridi e multicloud. La soluzione supera i limiti dei firewall e standardizza la sicurezza dei workload multicloud per il traffico diretto a Internet, la comunicazione tra cloud e data center, tra Virtual Private Cloud tra workload e processi, eliminando la necessità non solo di firewall, ma anche di VPN site-to-site, Direct Connect o ExpressRoute.

La soluzione Zero Trust Segmentation supporta attualmente AWS e Azure, mentre il supporto di Google Cloud (GCP) è previsto per febbraio 2025.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/11/28/zscaler-estende-architettura-zero-trust-filiali-stabilimenti-cloud/?utm_source=rss&utm_medium=rss&utm_campaign=zscaler-estende-architettura-zero-trust-filiali-stabilimenti-cloud


ACN rilascia le linee guida per la protezione delle banche dati dagli usi impropri


Proseguendo nell’attuazione della Strategia nazionale di sicurezza cibernetica, il 25 novembre scorso ACN ha rilasciato nuove linee guida per il rafforzamento della protezione delle banche dati dai rischi di utilizzo improprio.

Il documento è una raccolta dettagliata delle misure già presenti nelle normative di settore e contiene esempi per guidarne l’implementazione pratica. A corredo delle linee guida c’è anche una serie di raccomandazione di contesto per descrivere in maniera operativa le modalità con cui le organizzazioni possono ridurre i rischi legati agli accessi abusivi, provocati sia da minacce interne che esterne.

ACN banche dati

Tra le misure di sicurezza indicate, ACN segnala il ruolo centrale della formazione del personale, soprattutto in riferimento agli utenti con privilegi amministrativo. Il documento pone inoltre particolare attenzione anche al controllo degli accessi, al rispetto delle politiche di sicurezza dei sistemi, alla gestione dei rischi connessi alla supply chain, al monitoraggio costante delle situazioni di rischio e alle attività di auditing interno.

Oltre alle linee guida per la protezione delle banche dati, nella stessa giornata ACN ha riunito per la prima volta il Tavolo per l’attuazione della disciplina NIS, presieduto dal Direttore Generale, Prefetto Bruno Frattasi. Il Tavolo, composto da rappresentanti delle amministrazioni centrali, autorità di settore, e di quelle regionali su designazione della Conferenza permanente per i rapporti tra lo Stato e le Regioni e le Province Autonome di Trento e Bolzano, ha approvato i primi provvedimenti di competenza.

Tra essi si segnala quello relativo alla piattaforma di ACN per il censimento e la registrazione dei soggetti pubblici e privati che rientreranno nell’ambito della disciplina NIS. Il funzionamento della piattaforma è stato illustrato questa mattina durante il convegno di presentazione delle novità introdotte dalla NIS, alla presenza del Sottosegretario Alfredo Mantovano, Autorità delegata alla sicurezza della Repubblica.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/11/27/acn-rilascia-le-linee-guida-per-la-protezione-delle-banche-dati-dagli-usi-impropri/?utm_source=rss&utm_medium=rss&utm_campaign=acn-rilascia-le-linee-guida-per-la-protezione-delle-banche-dati-dagli-usi-impropri


Hacker usano un anti-rootkit di Avast per disabilitare le difese dei sistemi


Di recente i ricercatori di Trellix hanno scoperto una nuova campagna malware che usa un driver di un anti-rootkit di Avast per disabilitare le difese dei sistemi e prenderne il controllo. Di fatto gli attaccanti sfruttano i software di sicurezza come un’arma per ottenere il controllo del sistema ed eseguire altre azioni malevole.

La catena di attacco comincia proprio con la diffusione del driver dell’anti-rootkit di Avast. Trishaan Kalra, ricercatore della compagnia, spiega che invece di usare un driver creato appositamente, gli attaccanti usano un driver kernel legittimo; in questo modo, i software di sicurezza non sollevano alert all’utente.

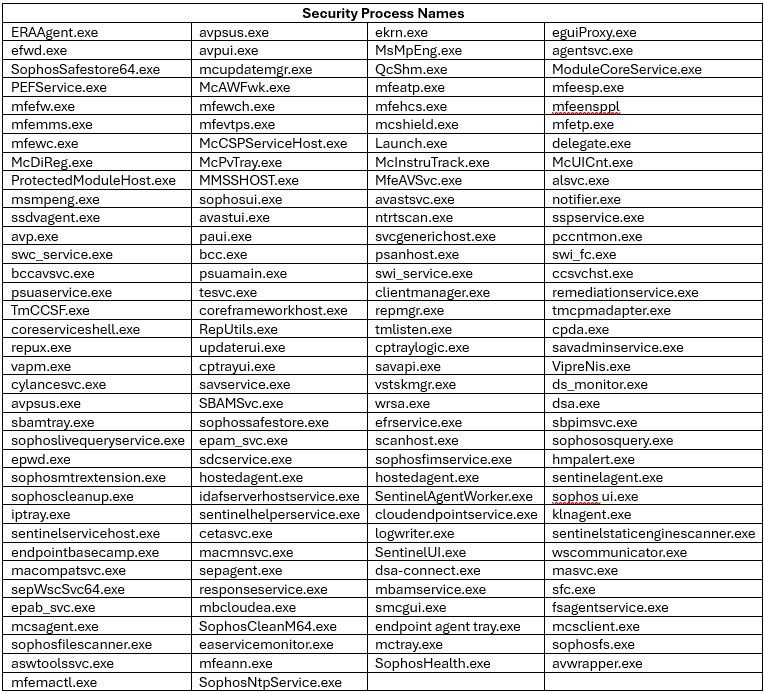
Una volta che il driver è stato installato ed è in esecuzione, il malware ottiene accesso di livello kernel al sistema e procede con l’interruzione dei processi di sicurezza in esecuzione. Il malware è in grado di terminare ben 142 processi legati ad antivirus e soluzioni EDR ampiamente usati accedendo a una lista di nomi hard-coded.

Avast anti-rootkit

La lista di processi di sicurezza che il malware può interrompere. Credits: Trellix

Dopo l’esecuzione iniziale, il malware comincia ad acquisire screenshot di tutti i processi attivi del sistema. Una volta ottenuto l’intero elenco, il malware confronta i nomi dei processi con quelli presenti nella lista hard-coded; se uno o più nomi corrispondono, il malware crea un handle per ciascun processo e sfrutta il driver Avast per terminarlo. 

Per contrastare questa minaccia, Kalra consiglia di definire delle regole nei tool di sicurezza per identificare e bloccare i driver vulnerabili in base alla loro firma o hash. “L’integrazione di questa regola in una soluzione EDR antivirus garantisce che anche i driver legittimi con vulnerabilità vengano bloccati efficacemente, aggiungendo un livello cruciale di protezione contro gli attacchi avanzati basati sui driver” spiega Kalra.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/11/26/hacker-usano-un-anti-rootkit-di-avast-per-disabilitare-le-difese-dei-sistemi/?utm_source=rss&utm_medium=rss&utm_campaign=hacker-usano-un-anti-rootkit-di-avast-per-disabilitare-le-difese-dei-sistemi


Attacchi DDoS più che raddoppiati lo scorso anno: il report di F5 Labs


Secondo una ricerca di F5 Labs, gli attacchi DDoS sono tornati a spaventare le aziende: il report “2024 DDoS Attack Trends” ha registrato 2.1.27 attacchi di questo tipo nel 2023, un aumento del 112% rispetto ai 1.003 del 2022. 

DDoS

Le organizzazioni hanno affrontato in media 11 attacchi nel 2023, con la più colpita che ha subito ben 187 attacchi durante l’anno, incluso il più grande attacco singolo registrato dagli F5 Labs.

“La combinazione di tensioni geopolitiche, vulnerabilità facilmente sfruttabili e l’emergere di nuove botnet, ha fatto sì che gli attacchi denial of service siano esplosi rispetto allo scorso report DDoS Attack Trends del febbraio 2023” ha dichiarato David Warburton, director degli F5 Labs. “Gli attacchi DDoS sono in continua evoluzione e, come mostra questa analisi, anche in forte crescita. In un ambiente volatile, non c’è spazio per abbassare la guardia“.

Anche le dimensioni degli attacchi sono state significative: secondo il report, si sono mantenute costantemente sopra i 100Gbps e diverse hanno superato i 500Gbps.

A evolvere non sono state soltanto le dimensioni, ma anche i livelli: gli attacchi si sono differenziati tra quelli volumetrici che cercano di consumare la larghezza di banda della rete, di protocollo che mirano ai dispositivi di rete e quelli applicativi che mirano a consumare la memoria disponibile o i cicli della CPU.

Se nel 2022 a crescere erano gli attacchi a livello di applicazione, i quali rappresentavano quasi il 40% di tutti gli attacchi, nel corso del 2023 la tendenza si è invertita e sono stati gli attacchi volumetrici e di protocollo a guadagnarsi quote più importanti. Ciò ha inciso sulle dimensioni delle campagne, visto che queste due categorie hanno una distribuzione molto ampia, con attacchi che arrivano fino a 1Tbps.

Le vittime degli attacchi DDoS

Stando al report di F5 Labs, gli attacchi DDoS osservati hanno colpito in particolare l’industria del software e dei servizi informatici, la quale ha registrato più del doppio degli attacchi rispetto all’anno precedente. Il 37% degli attacchi ha colpito questo settore, sebbene fossero incidenti relativamente piccoli, con un picco di 200Gbps a novembre.

Notevole anche l’aumento di attacchi nel settore delle telecomunicazioni, il quale ha registrato un incremento del 655% rappresentando quasi un quarto (23%) di tutti gli attacchi registrati nel 2023. Il terzo settore più colpito è stato quello dei servizi di supporto, con l’11% degli attacchi totali.

Anche il settore dei media è stato vittima di un aumento significativo degli attacchi, a riprova che gli attacchi DDoS siano influenzati anche dalle dinamiche geopolitiche. In un anno in cui tensioni globali e conflitti apparivano frequentemente nei titoli dei nostri giornali, gli F5 Labs hanno registrato un aumento del 250% di queste campagne.

A livello di geografie, solo sei nazioni (Stati Uniti, Francia, Arabia Saudita, Italia, Belgio e Regno Unito) sono state colpite dall’80% di tutti gli attacchi DDoS lo scorso anno. Gli Stati Uniti hanno rappresentato da soli il 38% del totale delle campagne, registrando il doppio degli incidenti rispetto alla Francia, il secondo paese più colpito.

La regione EMEA ha subito il 57% di tutti gli attacchi nel 2023, più che triplicati rispetto al 2022. Durante tutto l’anno gli attacchi sono aumentati sia in quantità che nella larghezza di banda; quest’ultima ha incrementato il picco da 50 Mbps a 5 Gbps a dicembre.

FBI email

Il panorama DDoS è diventato quindi molto complesso e le aziende devono affidarsi a servizi avanzati e gestiti di protezione. “Sebbene molti degli attacchi monitorati possano essere di piccole dimensioni, la mitigazione può risultare comunque complessa, e rimane assolutamente essenziale. La durata di un attacco DDoS può essere breve, ma il suo impatto sulla reputazione dell’azienda può essere duraturo. Un servizio gestito monitorato da esperti che affrontano attacchi DDoS ogni giorno e supportato da capacità di larghezza di banda multi-terabit, offre sicuramente la protezione più ampia e completa possibile e può spesso essere implementato con pochissima interruzione. Tuttavia, per ragioni di privacy dei dati e conformità, le organizzazioni in alcuni settori potrebbero dover mantenere almeno un elemento di mitigazione DDoS on-premises” ha commentato Warburton

F5 Labs consiglia di implementare firewall DNS per bloccare gli indirizzi IP malevoli e identificare bot e traffico non umano. È anche fondamentale rimanere aggiornati sugli eventi geopolitici e affidarsi a una robusta intelligence sulle minacce informatiche per comprendere meglio l’attività e le intenzioni dei cybercriminali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/11/22/attacchi-ddos-piu-che-raddoppiati-lo-scorso-anno-il-report-di-f5-labs/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-ddos-piu-che-raddoppiati-lo-scorso-anno-il-report-di-f5-labs