EvolvedAim: infostealer nascosto nel cheat per Escape From Tarkov


Tanti videogiocatori si affidano ai cheat per avere più possibilità di vincere nei videogiochi, trucchi che gli consentono di ottenere benefici che il titolo normalmente non offre. Utilizzare i cheat non è soltanto scorretto nei confronti degli altri videogiocatori, ma può essere anche pericoloso: è il caso del popolare EvolvedAim, un cheat per Escape From Tarkov che conteneva un infostealer. 

Il videogioco è un noto simulatore militare realistico che conta 14,76 milioni di giocatori e centinaia di cheat in vendita. Tra questi, EvolvedAim ha guadagnato popolarità perché offre numerose funzionalità, come il trading automatico nella casa d’aste del gioco e l’addestramento automatico per sviluppare abilità specifiche.

EvolvedAim

Pixabay

David El, malware researcher di CyberArk Labs, spiega che il malware nei cheat non è raro, ma in questo caso l’impatto potenziale è elevato: Escape From Tarkov è molto popolare tra i giovani adulti (dai 25 anni in su), così come il trucco che prevede un modello in abbonamento, studiato per colpire utenti adulti. Le informazioni sottratte possono essere usate per far leva e ottenere accesso ai dati personali degli utenti.

Più di un anno fa Mythical, il principale sviluppatore di EvolvedAim, ha contattato EDP, proprietario di uno dei più grandi forum di cheat e bot per il videogioco, per proporgli di mettere in vendita il suo strumento, condividendo una parte dei profitti. Nel corso dell’ultimo anno entrambe le parti hanno generato un buon flusso di entrate e il cheat è diventato famoso anche al di fuori del forum, tanto che Mythical ha iniziato a metterlo in vendita sul proprio sito.

È a questo punto che sono iniziati i problemi: Mythical, raggiunta la notorietà col suo cheat, voleva ridurre la quota di profitti di EDP pur continuando a rivendere EvolvedAim sul suo forum; nel frattempo, il proprietario del forum ha iniziato a notare diversi tentativi di accesso ai suoi account e la comparsa di screenshot del suo desktop.

Come agisce EvolvedAim

El spiega che il cheat è scritto in Python 3.10 e viene convertito in eseguibile usando la libreria PyInstaller. Quando si esegue EvolvedAim, viene mostrata una casella di input che richiede di inserire una chiave di licenza. Il danno ormai è fatto: l’infostealer ha già raccolto le informazioni, in quanto il codice malevolo viene eseguito in un thread separato da quello principale del cheat.

Nel dettaglio, il software esegue quattro thread: due sono benigni, usati per l’effettiva funzionalità del cheat, mentre gli altri sono dannosi e vengono eseguiti con nomi non sospetti come discord_to_bot e run_antivm.

I quattro thread vengono eseguiti simultaneamente: run_antivm appare come un  rilevamento anti-virtual machine ma, in realtà, esegue la logica dannosa. Questo thread controlla inizialmente il nome del PC e, se corrisponde a uno dei due nomi inseriti nella black list, non procede con il furto di informazioni. I nomi inseriti nella black list sono quelli dei due sviluppatori del cheat.

A seguire viene eseguita la logica per la raccolta e l’esfiltrazione delle informazioni, le quali comprendono le password e i valori dei cookie dai principali browser, compresi Chrome, Firefox e Opera, ma anche Tor, Torch e Vivaldi. Vengono inoltre raccolti e caricati tutti i file memorizzati dall’estensione del popolare portafoglio di criptovalute MetaMask, oltre ai file sensibili di Discord e Steam, l’elenco di file dalle cartelle Documenti e Download, e viene scattato uno screenshot al desktop.

furto di informazioni

Pixabay

I dati raccolti vengono archiviati temporaneamente in una cartella e compressi in un archivio .zip col nome del PC colpito; l’archivio viene in seguito caricato su Mega.nz. A questo punto, l’infostealer usa un webhook di Discord per notificare l’attaccante sul server.

Il thread discord_to_bot si occupa invece di gestire i comandi inviati dall’attaccante. Il cybercriminale può decidere di interrompere l’esecuzione dell’infostealer, cancellare un file o una cartella dal PC colpito, raccogliere un file o una cartella dalla vittima o eliminare il comando dal database utilizzato per verificare se il client è ancora attivo.

Le conseguenze della scoperta

Dopo aver scoperto la vera identità del cheat, EDP e altri proprietari dei forum hanno avvisato i propri utenti e hanno bandito Mythical dai propri server. CyberArk Labs ipotizza più di un migliaio di utenti colpiti, con una quantità di informazioni sottratte significativa.

“Il malware nei cheat e nei software craccati non è raro, ma questo è il primo caso in cui ci siamo imbattuti in uno sviluppatore di cheat a pagamento che si è arricchito attaccando i suoi stessi clienti” afferma El. Il ricercatore spiega inoltre che il danno non è limitato alla vittima, perché gli utenti possono accedere ai propri account lavorativi dai loro PC personali ed esporre la propria azienda a potenziali pericoli.

EvolvedAim ora non è più attivo e il server Discord è stato chiuso, così come il negozio online.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/26/evolvedaim-infostealer-nascosto-nel-cheat-per-escape-from-tarkov/?utm_source=rss&utm_medium=rss&utm_campaign=evolvedaim-infostealer-nascosto-nel-cheat-per-escape-from-tarkov


Daggerfly sta usando una nuova versione di Macma, una backdoor per macOS


Daggerfly, gruppo di cybercriminali cinesi conosciuto anche come Evasive Panda e Bronze Highland, ha di recente aggiornato il proprio arsenale di strumenti di attacco. Tra le novità c’è una nuova famiglia di malware basata su MgBot, il framework modulare di malware del gruppo, e una nuova versione di Macma, una backdoor per macOS.

Finora i ricercatori di sicurezza non erano riusciti ad associare Macma a uno specifico gruppo hacker; è stato il Threat Hunter Team di Symantec a scoprire il legame tra Daggerfly e Macma analizzando una serie di attacchi che hanno colpito organizzazioni a Taiwan e una NGO statunitense con sede in Cina.

Macma backdoor

Pixabay

Macma è una backdoor per macOS documentata per la prima volta nel 2021, ma sembra che sia attiva in realtà almeno dal 2019. La backdoor è stata utilizzata inizialmente in una serie di attacchi watering holes contro siti web di Hong Kong; questo tipo di attacchi mira a colpire i dispositivi di un gruppo specifico di utenti, di solito appartenenti a un determinato settore o a un’azienda, infettando con diversi malware i siti web che visitano più spesso.

Nel caso di Macma, gli attacchi sfruttavano exploit per iOS e macOS; in particolare, per i dispositivi macOS gli attaccanti usavano la CVE-2021-30869, una vulnerabilità di privilege escalation che gli permetteva di installare la backdoor sui sistemi.

Macma si presenta come una backdoor modulare in grado di eseguire comandi sul dispositivo, catturare istantanee dello schermo, effettuare keylogging, registrare audio e caricare e scaricare file.

Gli ultimi aggiornamenti della backdoor incrementano le sue funzionalità tramite nuovi moduli. Il modulo principale presenta ora una nuova logica per ottenere la lista di file del dispositivo, parametrizzazione e logging di debug addizionali e un nuovo file legato alla feature “autoScreenCaptureInfo”.

Secondo il Threat Hunter Team di Symantec, ci sono indizi chiari che legano Macma a Daggerfly: la backdoor si collega a un server C2 già utilizzato da un dropper di MgBot; inoltre, Macma e il malware di Daggerfly contengono codice che proviene dalla stessa libreria condivisa.

Non solo Macma: Daggerfly usa una nuova backdoor

Il team di Symantec ha scoperto che, tra le novità dell’arsenale di Daggerfly c’è un’altra backdoor oltre a Macma: in questo caso è una backdoor per Windows, la Trojan.Suzasfk conosciuta anche come Nightdoor. Questa backdoor ha fatto la sua apparizione più di recente (lo scorso marzo), quando è stata usata insieme a MgBot. Anche in questo caso, la libreria usata per sviluppare il malware è la stessa di MgBot e Macma.

Nightdoor è una backdoor multi-stage in grado di usare TCP e OneDrive per la comunicazione con gli attaccanti. A giudicare dal codice individuato da Symantec, la funzionalità per connettersi a OneDrive è in sviluppo o potrebbe essere presente in altre varianti del malware. La backdoor può inoltre individuare macchine virtuali, sandbox ed effettuare l’analisi dell’ambiente in cui si trova.

Il Threat Hunter Team di Symantec sottolinea che Daggerfly è un gruppo molto capace, in grado di sviluppare velocemente nuovi tool per colpire diverse piattaforme, con funzionalità sempre nuove. “Daggerfly sembra essere in grado di reagire allo smascheramento aggiornando rapidamente il suo set di strumenti per continuare le sue attività di spionaggio con interruzioni minime“ conclude il team.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/25/daggerfly-sta-usando-una-nuova-versione-di-macma-una-backdoor-per-macos/?utm_source=rss&utm_medium=rss&utm_campaign=daggerfly-sta-usando-una-nuova-versione-di-macma-una-backdoor-per-macos


Un aggiornamento di Crowdstrike abbatte servizi e connessioni Microsoft: disservizi in tutto il mondo


Brutto risveglio per Microsoft: da questa mattina è in corso un disservizio mondiale di pc e server Windows a causa di un problema di CrowdStrike. Secondo le ultime notizie, il caos sarebbe causato da un aggiornamento fallato di CrowdStrike.

I sistemi hanno cominciato a mostrare la classica schermata blu di errore e non riescono ad avviarsi correttamente. Il disservizio è cominciato circa all’1.30 di questa notte, ma la notizia si è diffusa solo nelle ultime ore.

CrowdStrike Windows

Pixabay

“Siamo a conoscenza di segnalazioni di arresti anomali su host Windows relativi al Falcon sensor” ha specificato CrowdStrike in un avviso, come riportato da CNBC. Falcon sensor è un software di cybersicurezza che comprende diverse funzionalità per la protezione degli endpoint, integrando, tra le altre cose, antivirus, gestione del firewall e feature di threat intelligence.

Il problema sarebbe proprio nella componente antivirus del prodotto: secondo il professor Salil Kanhere, dell’Università New South Wales di Sydney, le macchine Windows col software installato continuano a bloccarsi in un loop di boot a causa di un update globale rilasciato senza test appropriati. 

Sistemi Windows bloccati: le conseguenze dell’update di CrowdStrike

I sistemi Windows bloccati dall’aggiornamento CrowdStrike comprendono non solo PC personali, ma anche dispositivi di infrastrutture critiche come servizi di emergenza, aeroporti, stazioni, compagnie aeree e diversi sistemi di prenotazione sanitari, oltre a banche e testate giornalistiche.

Ryanair, Sky, Visa, Virgin Media sono solo alcuni nomi di compagnie colpite dal down dei sistemi. Numerose compagnie aeree stanno avvertendo i propri clienti di arrivare con largo anticipo in aeroporto, vista l’interruzione di servizio che sta rallentando notevolmente i check-in e altri servizi.

La nazione più colpita sembra essere l’Australia: numerosi servizi di emergenza sono bloccati, così come i supermercati e tutti gli aeroporti del Paese. La BBC riporta che un portavoce di Microsoft ha chiarito che “la maggior parte dei servizi è stata ripristinata“, ma ci sono ancora numerose difficoltà, tanto che le compagnie aeree United, Delta e American Airlines hanno imposto uno stop di tutti i loro voli non ancora partiti. 

Al momento, spiegano i ricercatori di Kaspersky, l’unico modo per risolvere il problema è eliminare il driver coinvolto nell’aggiornamento (csagent.sys o C-00000291*.sys) utilizzando la modalità provvisoria. La soluzione però non è così semplice: molti utenti aziendali non hanno i diritti necessari per procedere con l’operazione e in molti casi sono gli amministratori dei dispositivi a dover intervenire manualmente.

Nel frattempo il titolo di CrowdStrike ha già registrato un calo del 13% nel pre-market di Wall Street.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/19/un-aggiornamento-di-crowdstrike-ha-bloccato-i-sistemi-windows-di-tutto-il-mondo/?utm_source=rss&utm_medium=rss&utm_campaign=un-aggiornamento-di-crowdstrike-ha-bloccato-i-sistemi-windows-di-tutto-il-mondo


Cresce il numero di attacchi informatici: +30% nel Q2 2024


Cresce il numero di attacchi informatici a livello globale: un nuovo report di Check Point Research ha rilevato un aumento del 30% di attacchi nel Q2 2024, l’incremento maggiore degli ultimi due anni, per una media di 1.636 attacchi settimanali per organizzazione.

Il settore più colpito rimane quello dell’istruzione e della ricerca, con un aumento del 53% nel secondo trimestre del 2024 rispetto allo stesso periodo del 2023; la media di attacchi settimanali per organizzazione è di ben 3.341. Questo settore è da sempre un obiettivo primario per i cybercriminali per via da una parte della ricchezza di informazioni sensibili e dall’altra di misure di sicurezza spesso inadeguate.

attacchi informatici

Pixabay

A seguire troviamo il settore governativo/militare con 2.084 attacchi settimanali per organizzazione, a testimonianza dell’alta posta in gioco nello spionaggio e nell’interruzione di attività digitali a livello statale.

Al terzo posto c’è invece il settore sanitario con una media di 1.999 attacchi informatici settimanali, un incremento del 15% rispetto all’anno precedente. Ospedali e strutture sanitarie sono vulnerabili a causa della carenza di risorse di cybersecurity e al contempo sono particolarmente redditizie per i criminali.

Il settore però che ha registrato il maggior aumento di attacchi è quello dei fornitori di hardware: Check Point Research parla di un aumento del 183%.

Guardando alle aree geografiche, l’Africa ha registrato la media settimanale di attacchi più alta, seguita dall’America Latina che ha anche registrato l’incremento di anno in anno maggior (+53%). A seguire c’è l’area APAC, l’Europa e infine l’America del Nord.

Attacchi informatici: spopolano i ransomware

Gli attacchi ransomware continuano a spaventare le organizzazioni di ogni settore: il report evidenzia che nel secondo trimestre del 2024 i ransomware con estorsione pubblica hanno registrato un aumento del 13% rispetto all’anno precedente, per un totale di circa 1.200 incidenti. Il Nord America è stato il più colpito, con il 58% di tutti gli attacchi ransomware, mentre l’Europa ha registrato il 19% degli incidenti.

Per quanto riguarda i settori, il manifatturiero è stato il più colpito, rappresentando il 29% delle vittime di attacchi ransomware con doppia estorsione a livello globale; a seguire il settore sanitario con l’11% degli attacchi. Il settore retail/wholesale ha registrato il 9% degli attacchi, un calo del 34% rispetto all’anno precedente. Sono in particolare i settori delle comunicazioni e dei servizi di pubblica utilità ad aver registrato un aumento vertiginoso degli incidenti ransomware, con incrementi rispettivamente del 177% e del 186%.

Pixabay

Visto l’aumento di attacchi in tutto il mondo, le aziende devono implementare delle misure di protezione adeguate. I ricercatori di Check Point consigliano prima di tutto di applicare regolarmente le patch ai sistemi e implementare misure di sicurezza a più livelli, e di formare regolarmente i dipendenti sulle ultime minacce informatiche.

A livello più tecnico, le aziende dovrebbero puntare su tecnologie come sandboxing e strumenti anti-ransomware e adottare un approccio zero-trust, implementando la verifica verifica dell’identità di ogni persona e dispositivo che tenti di accedere alle risorse di rete.

Infine è essenziale definire piani di backup regolari e attività di risposta agli incidenti, segmentare la rete e dare la giusta priorità alle vulnerabilità in base al loro impatto potenziale.

“Il drammatico aumento degli attacchi informatici a livello globale, in particolare degli incidenti da ransomware, segnala l’urgente necessità di solide strutture di sicurezza informatica” spiegano i ricercatori di Check Point Research. “Le organizzazioni devono dare priorità alla sicurezza informatica, adottando strategie personalizzate per combattere efficacemente l’evoluzione del panorama delle minacce. Implementando misure di sicurezza avanzate, promuovendo una cultura di consapevolezza e preparandosi a potenziali incidenti, le aziende possono difendersi meglio dall’incessante ondata di minacce informatiche. Il momento di agire è adesso, prima che la prossima ondata di attacchi colpisca“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/19/cresce-il-numero-di-attacchi-informatici-30-nel-q2-2024/?utm_source=rss&utm_medium=rss&utm_campaign=cresce-il-numero-di-attacchi-informatici-30-nel-q2-2024


Una nuova vulnerabilità OpenSSH consente l’esecuzione remota di codice


Dopo RegreSSHion, un’altra vulnerabilità colpisce OpenSSH: tracciato come CVE-2024-6409, il bug permette di eseguire codice da remoto a causa di una race condition.

La vulnerabilità è presente nel processo figlio di privsep e in particolare nelle operazioni di signal handling. A scoprire il bug è stato il ricercatore di sicurezza Alexander Peslyak, il quale ha spiegato che, a differenza di regreSSHion, il processo viene eseguito con privilegi ridotti e quindi l’impatto immediato è inferiore.

vulnerabilità OpenSSH

Pixabay

In ogni caso, se si utilizza una versione di OpenSSH non patchata, un attaccante può sfruttare a suo piacimento una delle due vulnerabilità per compromettere l’intero sistema e prenderne il controllo, installando malware od ottenendo dati sensibili. “Potrebbe anche essere possibile creare un exploit che funzioni contro una delle due vulnerabilità in modo probabilistico, il che potrebbe ridurre la durata dell’attacco o aumentare la percentuale di successo” aggiunge il ricercatore.

Mentre regreSSHion è stata già sfruttata dagli attaccanti, al momento i ricercatori non sono a conoscenza di tentativi di sfruttamento di questa nuova vulnerabilità.

Peslyak ha contattato i ricercatori di Qualys per comunicargli la scoperta e il team ha confermato l’esistenza e la natura della vulnerabilità.

Le versioni vulnerabili sono la 8.7 e la 8.8. Poiché la race condition alla base dei bug è la stessa, è consigliabile installare il prima possibile le patch disponibili. Rimangono valide anche le indicazioni sulla segmentazione di rete e sull’implementazione di soluzioni per il monitoraggio di attività sospette.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/11/una-nuova-vulnerabilita-openssh-consente-lesecuzione-remota-di-codice/?utm_source=rss&utm_medium=rss&utm_campaign=una-nuova-vulnerabilita-openssh-consente-lesecuzione-remota-di-codice


APT40 è ancora una minaccia: il rapporto di CISA e altre agenzie di cybersecurity


Le agenzie governative e di cybersicurezza di Australia (ASD ACSC), Stati Uniti (CISA, NSA e FBI), Regno Unito (NCSC-UK), Canada (CCCS), Nuova Zelanda (NCSC-NZ), Germania (BND e BfV), Corea (NIS) e Giappone (NISC e NPA) hanno pubblicato un advisory congiunto in cui descrivono le attività del gruppo cybercriminale APT40.

APT40

Pixabay

Il report spiega che la gang agisce per conto del governo cinese e ha colpito organizzazioni in diversi Paesi, in particolare in Australia e Stati Uniti, e continua a essere una minaccia per queste nazioni. L’advisory si focalizza in particolare sulle attività contro le reti aziendali australiane, sia pubbliche che private, colpite più volte dal gruppo.

“APT40 riesce a trasformare e adattare rapidamente i proof-of-concept (POC) di nuove vulnerabilità e di utilizzarli immediatamente contro le reti che possiedono l’infrastruttura della vulnerabilità associata” spiegano le autorità.

Il gruppo esegue regolarmente operazioni di analisi delle reti alla ricerca di nuove opportunità per comprometterle, come vulnerabilità non patchate o dispositivi obsoleti, preferendole a tecniche di phishing o attività che richiedono l’interazione dell’utente. La priorità della gang è ottenere credenziali valide per l’accesso alle reti, così da eseguire una serie di attività malevole contro le organizzazioni target.

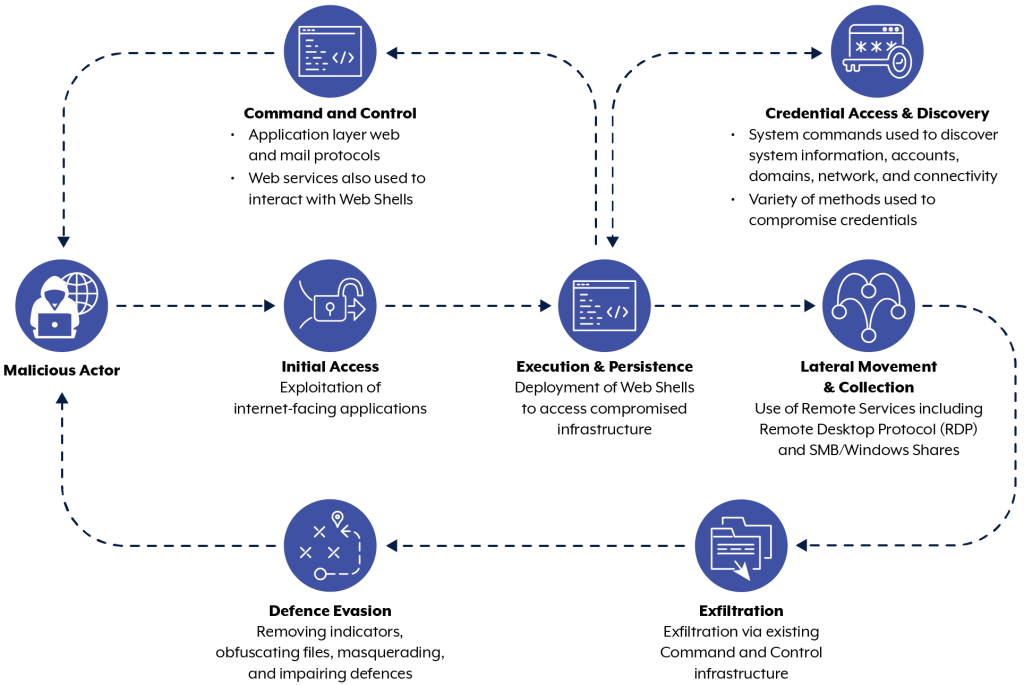
Dopo aver ottenuto l’accesso iniziale alla rete, APT40 esegue web shell per mantenere la persistenza e condurre altre operazioni, tra le quali l’esfiltrazione di dati sensibili, la compromissione di credenziali e lo spostamento laterale per compromettere altri dispositivi.

APT40

Le attività di APT40

Essendo il gruppo ancora in attività, le Agenzie invitano le organizzazioni dei Paesi colpiti a mettere in atto strategie robuste per proteggere le proprie reti. Tra queste c’è una gestione più attenta delle patch, per ridurre il rischio di sfruttamento dei dispositivi e servizi esposti su Internet, e la segmentazione di rete per bloccare il movimento laterale.

Gli amministratori di rete dovrebbero inoltre limitare al minimo i privilegi degli utenti e impostare come obbligatoria l’autenticazione multi-fattore per tutti i servizi accessibili da remoto. È consigliabile inoltre disabilitare servizi, porte e protocolli non utilizzati e ridurre il numero di appliance esposte a Internet.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/10/apt40-e-ancora-una-minaccia-il-rapporto-di-cisa-e-altre-agenzie-di-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=apt40-e-ancora-una-minaccia-il-rapporto-di-cisa-e-altre-agenzie-di-cybersecurity


Botnet in vendita a partire da soli 99 dollari


Le botnet stanno spopolando tra i cybercriminali, anche per via del costo irrisorio a cui possono essere acquistate: secondo gli esperti di Kaspersky Digital Footprint Intelligence, gli attaccanti possono acquistare reti di dispositivi già pronte a partire da soli 99 dollari.

Il report ha analizzato le vendite di botnet sul dark web e sui canali shadow di Telegram e ha evidenziato anche che, oltre agli acquisti occasionali, queste reti possono essere noleggiate oppure acquisite come codice sorgente rilasciato da altri criminali a un prezzo basso e simbolico, compreso solitamente tra i 10 e i 50 dollari.

I dispositivi che fanno parte di queste reti possono essere disparati: dai device casalinghi intelligenti a quelli industriali avanzati. I device vengono poi utilizzati per eseguire attacchi di massa, in particolare i DDoS. “Mirai è uno dei più famosi esempi di botnet. Esegue una scansione di Internet alla ricerca di dispositivi IoT con password standard deboli, utilizza una serie di credenziali predefinite per ottenere l’accesso e li infetta. I dispositivi colpiti diventano quindi parte della botnet, che può essere controllata da remoto per eseguire vari tipi di cyberattacchi” ha spiegato Alisa Kulishenko, Security Analyst di Kaspersky Digital Footprint Intelligence.

Credits: Kaspersky

Credits: Kaspersky

Le botnet in vendita non offrono solo dispositivi infettati, ma anche diverse tipologie di malware e infrastrutture e tecniche di elusione personalizzate. La compravendita avviene nel cosiddetto “mercato ombra”, con prezzi che vanno dai 99 dollari a 10.000 dollari per le reti più avanzate e di qualità.

“I potenziali guadagni derivanti da attacchi che utilizzano botnet a noleggio o in vendita possono superare i costi associati. Permettono di svolgere attività come il mining illegale di criptovalute o attacchi ransomware e molto altro ancora. Alcune fonti pubbliche riportano che il pagamento medio di un riscatto è di due milioni di dollari americani! Al contrario, noleggiare una botnet costa molto meno e può essere ripagato anche con un solo attacco riuscito” ha aggiunto Kulishenko.

I ricercatori di Kaspersky spiegano che le botnet sono la scelta più gettonata dai cybercriminali meno esperti, in quanto hanno meno probabilità di essere rilevate dalle soluzioni di sicurezza.

Per contrastare questa minaccia, i ricercatori consigliano di scegliere soluzioni affidabili per la protezione degli endpoint in grado di individuare anomalie nel comportamento dei dispositivi e segnalare subito eventuali minacce.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/05/botnet-in-vendita-a-partire-da-soli-99-dollari/?utm_source=rss&utm_medium=rss&utm_campaign=botnet-in-vendita-a-partire-da-soli-99-dollari


Le vulnerabilità di CocoaPods mettono in pericolo migliaia di device Apple


Migliaia di dispositivi Apple sono vulnerabili ad attacchi supply chain a causa di alcune debolezze in CocoaPods: lo hanno scoperto i ricercatori di E.V.A. Information Security, i quali hanno evidenziato che le organizzazioni rischiano danni finanziari e reputazionali a causa di questi attacchi.

CocoaPods

Pixabay

CocoaPods è un dependency manager open source per Swift e i progetti in Objective C. Il gestore si occupa di scaricare le librerie di cui hanno bisogno gli sviluppatori e verificarne l’integrità.

L’ecosistema però, a quanto pare, soffre di diverse vulnerabilità: il team di E.V.A. Information Security spiega che nel 2014 si è verificato un processo di migrazione dei pacchetti che ha lasciato però migliaia di essi “orfani”, senza un owner che li reclamasse, e molti di questi sono ancora ampiamente usati in altre librerie. Usando un’API pubblica e un indirizzo email trovati nel codice sorgente di CocoaPods, un attaccante può reclamare uno o più di questi pacchetti come suo e rimpiazzarne il codice sorgente con un payload malevolo.

Il team ha scoperto anche che il flusso di verifica di email è insicuro e può essere sfruttato per eseguire codice arbitrario sul server “Trunk” dell’ecosistema, consentendo a un attaccante di manipolare o rimpiazzare i pacchetti che vengono scaricati. Sono inoltre presenti delle configurazioni errate nei tool di sicurezza per l’email che permetterebbero a un attaccante di eseguire lo spoofing di un header HTTP ed eseguire un attacco zero-click per ottenere il token di verifica dell’account dello sviluppatore.

Infine, una quarta vulnerabilità consentirebbe a un attaccante di accedere al server Trunk di CocoaPods ed eseguire numerosi exploit di varia natura.

CocoaPods: migliaia di device Apple vulnerabili

CocoaPods è molto popolare tra gli sviluppatori e molte delle librerie “orfane” sono presenti come dipendenze in progetti di grandi compagnie come Google, GitHub, Amazon, Dropbox e molte altre.

Secondo la stima dei ricercatori di E.V.A. Information Security, migliaia di dispositivi Apple sono vulnerabili ad attacchi supply chain e zero-click, ma il numero potrebbe arrivare anche a milioni di applicazioni. “Come con molti altri attacchi supply chain, le dipendenze opache nel codice closed-source rendono quasi impossibile capire il potenziale danno” spiegano i ricercatori.

Se è vero che molte applicazioni non accedono alle informazioni sensibili degli utenti, la possibilità di iniettare codice malevolo nelle app tramite le librerie senza owner permetterebbe agli attaccanti sostanzialmente di prendere il controllo del dispositivo e attaccare le vittime con ransomware, truffe e campagne di spionaggio nel caso di dispositivi aziendali. 

È fondamentale che gli sviluppatori effettuino una review delle librerie in uso e validino i checksum dei pacchetti di terze parti; inoltre, è consigliabile effettuare delle scansioni periodiche delle librerie per individuare codice malevolo o modifiche sospette, e in generale limitare l’uso di pacchetti “orfani” o non più mantenuti. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/04/le-vulnerabilita-di-cocoapods-mettono-in-pericolo-migliaia-di-device-apple/?utm_source=rss&utm_medium=rss&utm_campaign=le-vulnerabilita-di-cocoapods-mettono-in-pericolo-migliaia-di-device-apple


Nuova vulnerabilità di MOVEit Transfer usata in tentativi di attacco


Una nuova vulnerabilità di MOVEit Transfer sta venendo attivamente usata in numerosi tentativi di attacco: lo ha riportato la Shadowserver Foundation in un post su X, invitando gli utenti a installare immediatamente gli ultimi aggiornamenti.

Il bug, tracciato come CvE-2024-5806, è stato reso pubblico da Progress Software lo scorso lunedì; si tratta di una vulnerabilità critica (CVSS: 9.1) di Improper Authentication che consente a un attaccante di bypassare l’autenticazione. Il bug colpisce le versioni di MOVEit Transfer dalla 2023.0.0 a prima della 2023.0.11, dalla 2023.1.0 a prima della 2023.1.6 e dalla 2024.0.0 a prima della 2024.0.2.

Contattata da The Hacker News, Progress Software ha affermato che “non abbiamo ricevuto alcun report che segnala che questa vulnerabilità è stata sfruttata e non siamo a conoscenza di impatti diretti all’operatività dei clienti“. Quelli registrati finora sono soltanto tentativi di sfruttamento, non ancora andati a buon fine.

MOVEit Transfer

Pixabay

Dopo che la compagnia ha reso nota la vulnerabilità, watchTowr Labs ha pubblicato un’analisi approfondita sul bug, evidenziando che l’exploit non dipende soltanto dalla CVE identificata, ma anche da una vulnerabilità presente in IPWorks SSH server. A quanto pare, un bug presente nella libreria di IPWorks consentirebbe di forzare un’autenticazione SMB e consentire agli attaccanti di accedere e decifrare l’hash delle credenziali utente.

Progress Software è a conoscenza della vulnerabilità presente nella componente di terze parti e nel suo advisory ha specificato che il bug “aumenta il rischio del problema originario se non patchato“. Oltre ad aggiornare MOVEit Transfer, i clienti di Progress Software, per mitigare il bug di IPWorks SSH, dovrebbero bloccare tutti gli accessi pubblici RDP ai server MOVEit Transfer e limitare le richieste in uscita ai soli endpoint conosciuti.

/n software, la compagnia che mantiene il progetto IPWorks SSH, non ha ancora rilasciato un fix per il problema. “La portata della vulnerabilità dipende da come gli sviluppatori utilizzano il componente e ci aspettiamo che sia limitata” ha spiegato Gent Hito, presidente e CEO di /n software. “Vale la pena notare che i ricercatori di sicurezza ci hanno informato solo 24 ore prima del rilascio, lunedì, mentre loro sapevano e lavoravano su questo problema da settimane“.

Anche se al momento parliamo solo di tentativi di attacco e non di attacchi veri e propri, è fortemente consigliato aggiornare MOVEit Transfer alla versione con la patch. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/28/nuova-vulnerabilita-di-moveit-transfer-usata-in-tentativi-di-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=nuova-vulnerabilita-di-moveit-transfer-usata-in-tentativi-di-attacco


Kaspersky annuncia Cloud Workload Security per proteggere il cloud


In un panorama di minacce che sta diventando sempre più complesso, i carichi di lavoro del cloud sono esposti ad attacchi sofisticati; per questo è necessario proteggerli con soluzioni di sicurezza robuste che si occupino di monitorare ogni asset e applicazione.

In questo contesto si inserisce l’ecosistema Kaspersky Cloud Workload Security, una soluzione a più livelli per proteggere gli ambienti cloud in modo proattivo da un’ampia gamma di minacce informatiche, come malware, phishing e container anomali in fase di esecuzione.

Cloud Workload Security

Pixabay

Il cloud è una realtà sempre più diffusa: la ricerca “Alleviare le difficoltà di migrazione al cloud con una solida sicurezza hybrid-cloud e container” realizzata da Kaspersky e ISG evidenzia che l’85% delle organizzazioni intervistate ha intenzione di aumentare l’uso dei servizi cloud nei prossimi cinque anni; inoltre, le aziende si stanno orientando sempre più verso modelli di sviluppo con i container.

L’80% degli intervistati ha dichiarato che la containerizzazione ha migliorato l’efficienza delle proprie risorse, e il 70% afferma inoltre che i container favoriscono la completa integrazione con le operazioni CI/CD.

Vista la crescente adozione di soluzioni cloud e containerizzate, le imprese necessitano di protezione aggiuntiva e robusta. Cloud Workload Security risponde a questo bisogno con due prodotti: Hybrid Cloud Security e Container Security.

La soluzione di Kaspersky offre controlli di sicurezza più rapidi per aiutare le imprese ad automatizzare i processi di verifica delle conformità dell’information security e prevedere il time-to-market dei propri prodotti. Secondo i test della compagnia, il nuovo ecosistema può far risparmiare fino al 30% delle risorse di virtualizzazione hardware quando si proteggono i cloud privati.

“In Kaspersky sappiamo quanto sia importante proteggere i workload cloud nell’attuale panorama dinamico delle minacce. Con Kaspersky Cloud Workload Security, siamo orgogliosi di fornire una soluzione che offra protezione e prestazioni senza precedenti ai nostri clienti” ha affermato Timofey Titkov, Head of Cloud & Network Security Product Line di Kaspersky. “Grazie a una soluzione completa e accessibile, ci impegniamo per aiutare le aziende a rafforzare la propria sicurezza in cloud, salvaguardare le risorse critiche e rispettare la conformità alle normative in modo semplice“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/20/kaspersky-annuncia-cloud-workload-security-per-proteggere-il-cloud/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-annuncia-cloud-workload-security-per-proteggere-il-cloud