Bug 0-day di Salesforce sfruttato in una sofisticata campagna di phishing


I ricercatori di Guardio hanno individuato una campagna phishing che sfruttava una vulnerabilità 0-day nei servizi email e nei server SMTP di Salesforce. Gli attaccanti hanno usato la vulnerabilità per creare email di phishing nel dominio Salesforce e indurre gli utenti Facebook a fornire informazioni sul proprio account, incluso il nome, l’indirizzo email, il numero di telefono e la password.

Il gruppo ha utilizzato il bug per nascondere le email nel traffico legittimo del gateway, superando i controlli di sicurezza.

Le email analizzate dai ricercatori informavano le vittime che il loro account Facebook era stato coinvolto in un’indagine per aver violato le condizioni del servizio. Nel corpo del messaggio c’era un pulsante che rimandava a una finta pagina del social e dove si richiedeva all’utente di inserire le proprie informazioni per procedere coi controlli.
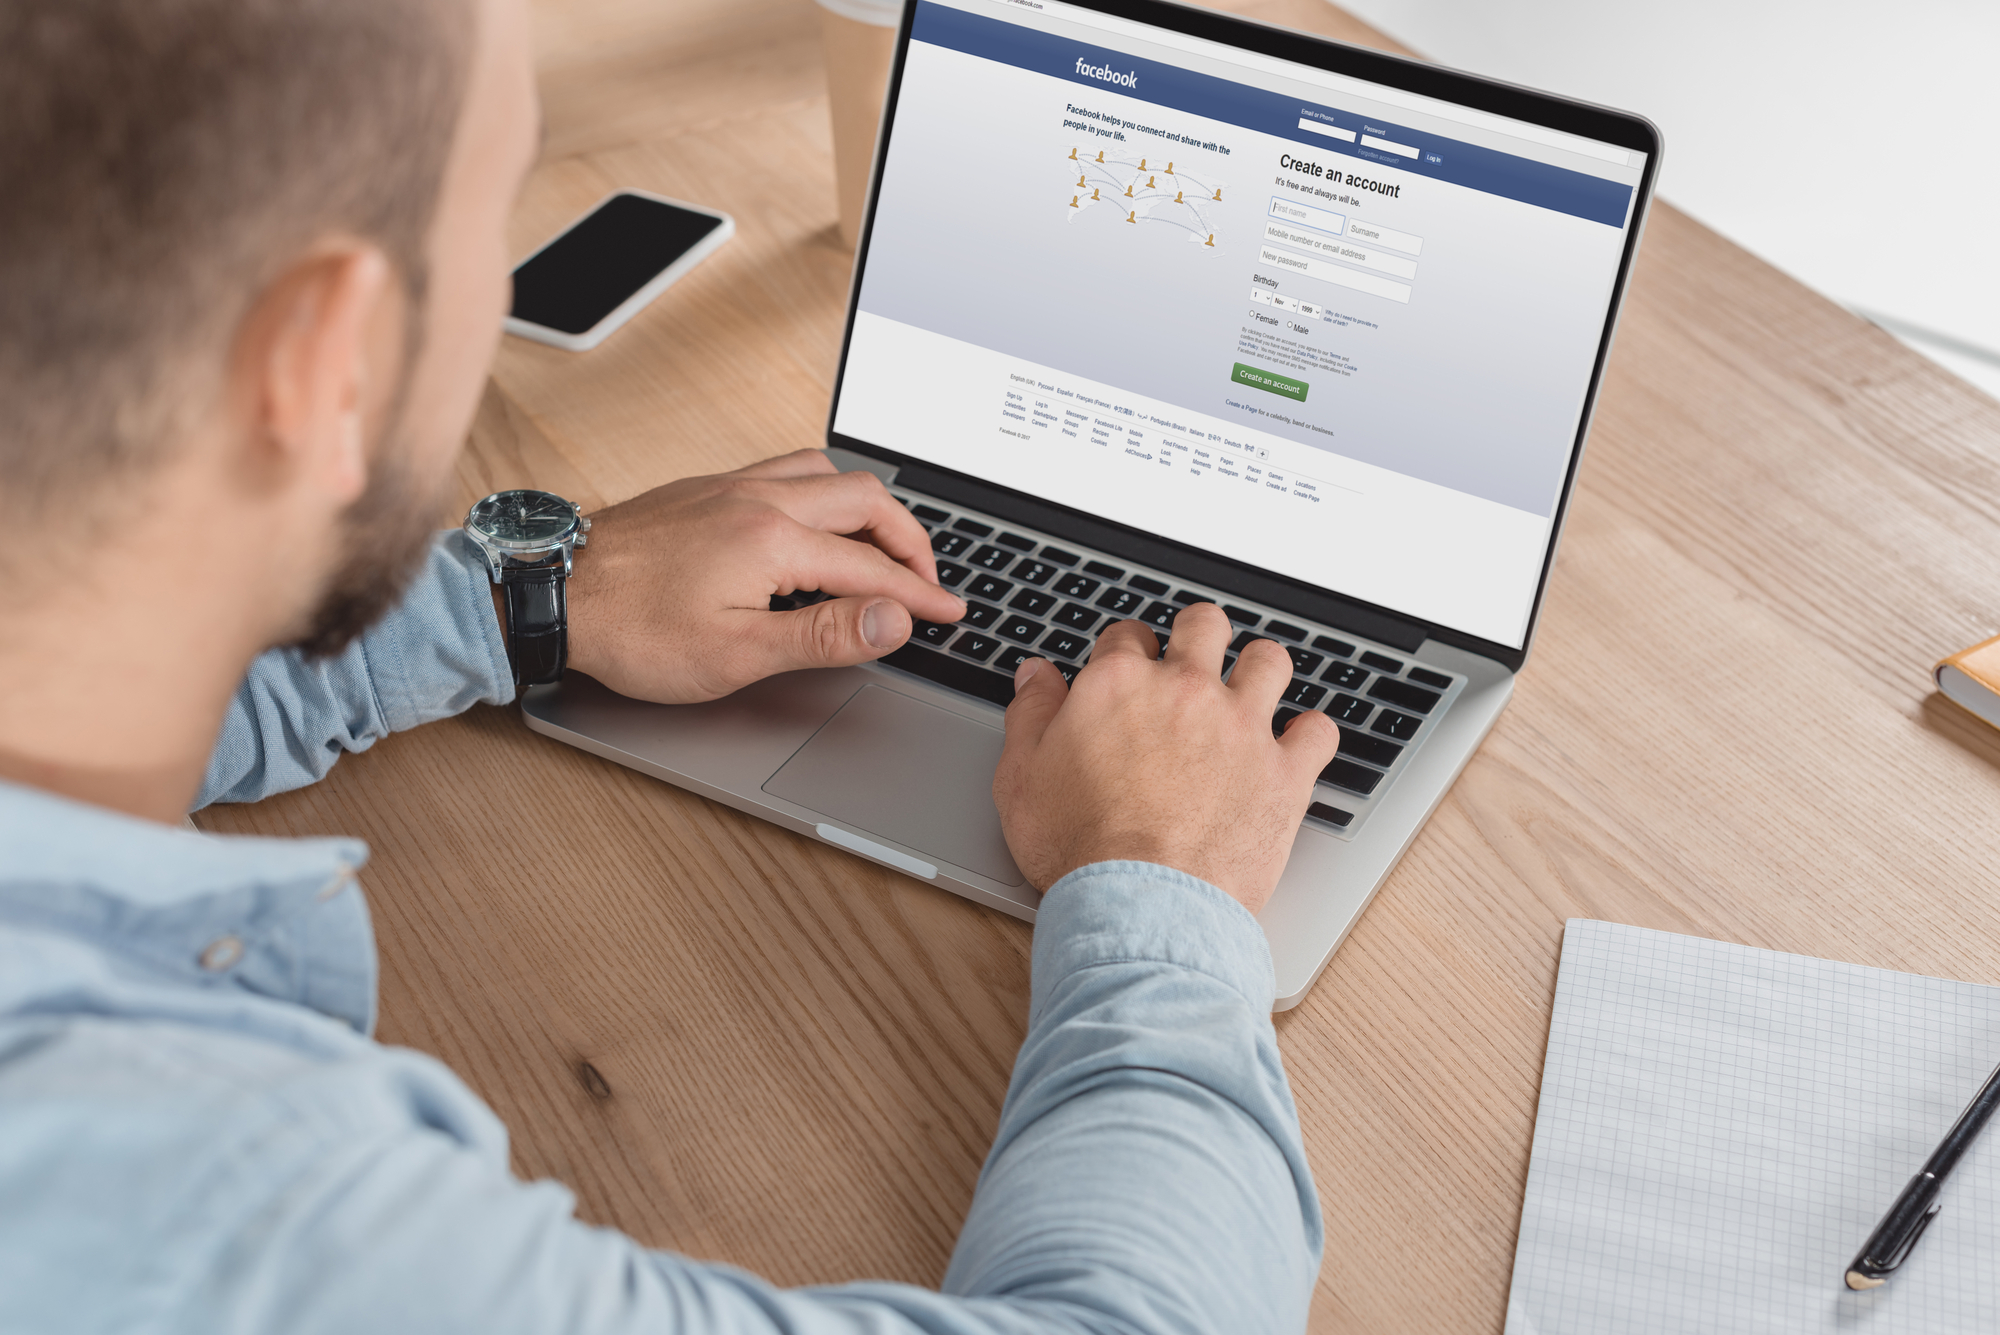
Phishing Salesforce - Credits: IgorVetushko - Depositphotos

Credits: IgorVetushko – Depositphotos

Le email provenivano da indirizzi legittimi come @case.salesforce.com in di superare i controlli di phishing.

Nel dettaglio, gli attaccanti hanno sfruttato una vulnerabilità presente nella feature “Email-to-Case” di Salesforce. La funzionalità è pensata per convertire le email in entrata verso gli indirizzi @xxxx.case.salesforce.com in ticket Salesforce; gli attaccanti hanno approfittato di questo particolare per ricevere email di verifica dell’indirizzo creato e, una volta attivato, lo hanno usato per inviare email di phishing in grado di superare i controlli del gateway di posta, compresi i filtri anti-spam e anti-phishing.

La pagina di phishing, inoltre, era ospitata sul dominio legittimo apps.facebook.com usato per Web Games, il portale dei giochi di Facebook. Anche se Meta ha disabilitato la possibilità di pubblicare nuovi giochi, è comunque possibile ricevere supporto per quelli già pubblicati. Gli attaccanti sono riusciti a ottenere l’accesso ad alcuni account degli sviluppatori e sostituire al gioco la pagina di phishing.

Guardio ha individuato la campagna a fine giugno e ha contattato immediatamente Salesforce fornendole tutti i dettagli per riprodurre l’attacco. Il 28 luglio Salesforce ha annunciato di aver risolto la vulnerabilità e di aver aggiornato tutti i servizi coinvolti con il fix di sicurezza.

Phishing Salesforce

Pixabay

I ricercatori hanno contattato anche Meta informandola dell’abuso in atto. Il team di Facebook ha provveduto a eliminare tutti gli account compromessi e ha annunciato di star proseguendo con le indagini per individuare altre attività sospette.

Questa sofisticata campagna dimostra ancora una volta che le capacità degli attaccanti stanno migliorando per evadere più controlli di sicurezza. L’essere riusciti a sfruttare dei servizi legittimi per le loro attività ha reso questi cybercriminali una minaccia da non sottovalutare.

Se da una parte gli utenti dovrebbero prestare la massima attenzione al contenuto delle email e non fornire mai dati personali sul web, dall’altra parte i provider dovrebbero rafforzare le proprie linee di difesa e condurre audit periodici sulle vulnerabilità delle infrastrutture.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/08/03/bug-0-day-di-salesforce-sfruttato-in-una-sofisticata-campagna-di-phishing/?utm_source=rss&utm_medium=rss&utm_campaign=bug-0-day-di-salesforce-sfruttato-in-una-sofisticata-campagna-di-phishing


Il malware AVrecon è alla base di un enorme servizio illegale di proxy


Emergono nuovi dettagli su AVRecon, un trojan per l’accesso remoto basato su Linux attivo ormai da due anni, e non sono rassicuranti: il malware è molto più diffuso di ciò che si pensava inizialmente.

A metà luglio i ricercatori di Lumen avevano individuato un’intera botnet creata grazie al malware e usata per nascondere varie attività criminali. Secondo i ricercatori, da maggio 2021 a oggi il malware ha colpito più di 70.000 dispositivi, ottenendo accesso persistente su più di 40.000 IP in tutto il mondo.

Una successiva indagine di KrebsonSecurity e Spur.us ha dimostrato anche che AVrecon è anche il malware dietro il servizio SocksEscort, una rete di dispositivi residenziali e di piccoli business affittati ai cybercriminali per evadere la localizzazione online.

AVrecon - Credits: whatawin- Depositphotos

Credits: whatawin- Depositphotos

Il servizio, attivo da ben 14 anni, è stato definito dai ricercatori di Lumen come “Una delle botnet recenti più estese che colpiscono i router home-office e small-office”. SocksEscort è passata inosservata per quasi 12 anni, finché non è stata identificata a metà del 2021.

Il servizio di proxy sfrutta i dispositivi compromessi per instradare il traffico contro nuove vittime. Spesso, spiegano i ricercatori, gli utenti non sanno che i loro dispositivi fanno parte della botnet; il motivo è che AVrecon non sottrae una larghezza di banda eccessiva, quindi la sua attività raramente impatta quella dell’utente.

Il malware sembra diffondersi tramite un’applicazione malevola per Windows che gli utenti devono installare sulla propria macchina. I ricercatori di Lumen non sono riusciti a capire come i dispositivi venissero infettati con AVrecon; è probabile che gli attaccanti abbiano sfruttato la debolezza delle credenziali di amministratore e vulnerabilità conosciute dei firmware.

AVrecon

Pixabay

Sembra che dietro SocksEscort ci sia una compagnia moldava, la Server Management LLC, che vende anche una VPN mobile gratuita per Apple chiamata HideIPVPN. I ricercatori di KrebsonSecurity hanno cercato di approfondire l’apparente legame tra la compagnia e SocksEscort, ma non ha ottenuto una risposta soddisfacente.

È molto probabile che l’applicazione, ancora disponibile sull’Apple Store, sia un altro modo per espandere la botnet. Vista la difficoltà nell’individuare l’eventuale compromissione dei router, i ricercatori invitano i consumatori a resettare i dispositivi, mantenerli aggiornati con le patch di sicurezza ufficiali e aggiornare le credenziali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/08/03/avrecon-botnet-servizio-proxy-illegale/?utm_source=rss&utm_medium=rss&utm_campaign=avrecon-botnet-servizio-proxy-illegale


Microsoft aumenta l’accessibilità ai log del cloud per contrastare le minacce


A breve Microsoft espanderà le funzionalità di logging del cloud per aiutare le imprese ad analizzare gli incidenti di cybersicurezza e ottenere più visibilità sui sistemi.

L’annuncio arriva dopo l’aumento della frequenza delle minacce contro i sistemi cloud, e in particolare dopo l’attacco del gruppo cinese Storm-0558 contro Outlook.

Il gruppo ha ottenuto l’accesso alle email dei clienti di 25 organizzazioni tra le quali diverse agenzie governative. Microsoft aveva identificato alcune attività anomale sulla mail, scoprendo poi che gli attaccanti avevano compromesso gli account dei consumatori. L’azienda è riuscita a contrastare la campagna bloccando l’accesso agli attaccanti e sta continuando ad analizzare la situazione per monitorarne le eventuali evoluzioni.

Proprio per migliorare le attività di risposta a questo tipo di attacchi, Microsoft ha scelto di aumentare l’accessibilità ai log del cloud rendendo gratuite alcune funzionalità.

Microsoft cloud - Credits: ra2studio- Depositphotos

Credits: ra2studio- Depositphotos

I clienti del cloud Microsoft potranno utilizzare Purview Audit a supporto delle indagini forensi per visualizzare in maniera centralizzata più tipi di log provenienti da diversi ambienti. I log aiuteranno le imprese a rispondere efficacemente agli eventi di sicurezza e a verificare la corretta applicazione delle policy.

I consumatori che usano la versione base di Purview Audit avranno accesso a dati e funzionalità prima disponibili solo nella versione Premium, senza variazioni di prezzo; gli utenti Premium, invece, potranno sfruttare nuove funzioni di automazione ed esportare i dati in altri tool di analisi.

CISA, l’agenzia governativa statunitense per la cybersicurezza, ha lodato l’iniziativa della compagnia definendola un importante passo avanti per creare tecnologie sicure e affidabili. “Crediamo che ogni organizzazione si meriti di avere prodotti progettati per essere sicuri” ha affermato Eric Goldstein, Executive Assistant Director for Cybersecurity di CISA.

Microsoft rilascerà l’aggiornamento a settembre e sarà disponibile per tutti i clienti commerciali e governativi direttamente dal pannello Audit del portale di Purview.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/08/01/microsoft-aumenta-laccessibilita-ai-log-del-cloud-per-contrastare-le-minacce/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-aumenta-laccessibilita-ai-log-del-cloud-per-contrastare-le-minacce


Clop colpisce ancora: sottratti i dati di 11 milioni di pazienti


Il gruppo Clop continua a colpire duramente le organizzazioni di tutto il mondo e in uno degli ultimi attacchi è riuscito a ottenere i dati sanitari di milioni di utenti; a riportarlo è stato The Register dopo la conferma di Maximus, gestore di programmi sanitari statunitensi come Medicaid e Medicare.

Stando a quanto riportato nella dichiarazione federale, i file sottratti contengono numeri di previdenza sociale, informazioni sanitarie e personali di un numero di pazienti compreso tra gli 8 e gli 11 milioni, ancora da chiarire del tutto. Sembrerebbe inoltre che il gruppo abbia sfruttato la nota vulnerabilità di MOVEit, alla radice di molti altri attacchi degli ultimi mesi.

Clop - Credits: anterovium - Depositphotos

Credits: anterovium – Depositphotos

Un portavoce di Maximus ha riferito a The Register che la compagnia ha subito dato il via alle attività di mitigazione della vulnerabilità e che sta continuando ad analizzare le conseguenze dell’attacco. Il portavoce ha affermato che non si sono verificati impatti su altri ambienti oltre a quello di MOVEit. L’azienda prevede che il costo per le attività di analisi e pulizia dei sistemi colpiti sarà di circa 15 milioni di dollari.

La compagnia ha notificato l’incidente a tutti i propri clienti e alle autorità federali e statali, e ha intenzione di contattare i singoli pazienti colpiti dal breach. Gli utenti coinvolti nell’attacco potranno accedere gratuitamente a servizi per il recupero dell’identità e per il monitoraggio del credito per individuare qualsiasi attività sospetta.

Maximus si aggiunge alla lunga lista di vittime del gruppo e della vulnerabilità che ha superato ormai le 500 organizzazioni. Secondo i ricercatori di Emsisoft, la campagna di attacchi di Clop ha colpito più di 36 milioni di persone. 

Progress Software, l’azienda produttrice di MOVEit, deve ora affrontare diverse class-action a causa della vulnerabilità, e con lei anche alcuni suoi clienti. Nel frattempo, sul web si contano migliaia di istanze MOVEit non aggiornate e vulnerabili agli attacchi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/31/clop-colpisce-ancora-sottratti-i-dati-di-11-milioni-di-pazienti/?utm_source=rss&utm_medium=rss&utm_campaign=clop-colpisce-ancora-sottratti-i-dati-di-11-milioni-di-pazienti


Gli utenti aziendali condividono troppi dati sensibili coi tool di IA generativa


L’uso dell’IA generativa nelle aziende sta crescendo rapidamente: stando ai dati dell’analisi “Cloud & Threat Report: AI Apps in the Enterprise” di Netskope, negli ultimi due mesi la diffusione della tecnologie nelle imprese è aumentata del 22,5%. Il problema, sottolinea la compagnia, è che stanno aumentando anche gli incidenti di sicurezza legati ai dati sensibili condivisi con le applicazioni.

In media, nelle organizzazioni dai 10.000 dipendenti in su si usano 5 applicazioni di IA al giorno, con ChatGPT in testa: il chatbot di OpenAI vanta più di 8 volte gli utenti giornalieri di altre applicazioni del suo genere.

La ricerca ha dimostrato che, per ogni 10.000 utenti aziendali, ogni mese un’organizzazione incorre in circa 183 incidenti causati dall’esposizione di dati sensibili; in particolare, è il codice sorgente il dato più condiviso con le applicazioni di IA e in particolare con ChatGPT, tanto che si sono registrati 158 incidenti di sicurezza ogni 10.000 utenti al mese legati alla condivisione di codice aziendale.

IA generativa - Credits: ramirezom - Deposiphotos

Credits: ramirezom – Deposiphotos

Non solo codice sorgente: gli utenti condividono col chatbot anche dati finanziari e sanitari, informazioni personali, e persino password e chiavi, solitamente incorporate nel codice sorgente.

IA generativa in azienda: la soluzione è bloccarla?

L’aumento di utenti che condividono dati sensibili con l’IA generativa ha portato molti cybercriminali ad approfittarne e creare campagne di phishing e malware per ottenere le informazioni aziendali. Che cosa possono fare le aziende per mitigare i rischi derivanti dall’uso improprio dell’IA?

Bloccare questi strumenti non è una soluzione: a fronte della riduzione dei rischi, si perdono i vantaggi legati all’innovazione e alla produttività dei dipendenti.

Per usare correttamente strumenti come ChatGPT è invece opportuno applicare controlli, come il filtro dei domini e l’ispezione dei contenuti, che proteggano gli utenti dagli attacchi. Non può mancare poi un adeguato training degli utenti che li istruisca sulle policy aziendali e sui rischi derivanti dalla condivisione dei dati sensibili.

Infine, è importante utilizzare tecnologie moderne per la prevenzione della perdita di dati, volte a individuare tutti i testi che contengono informazioni riservate.

Netskope annuncia SkopeAI

Proprio per aumentare la protezione dei dati aziendali, Netskope ha annunciato SkopeAI, una suite di soluzioni di IA e machine learning per proteggere le informazioni e aumentare le difese di sicurezza.

SkopeAI protegge le imprese dalle minacce generate dall’intelligenza artificiale e dall’esposizione dei dati su ChatGPT. La soluzione offre un motore avanzato per la prevenzione della perdita di dati in grado di analizzare e proteggere qualsiasi tipo di informazione.

IA generativa

Pixabay

Con la tecnologia “Train Your Own Classifiers”, SkopeAI classifica in maniera automatica i dati usando un approccio “train-and-forget” garantendo la protezione delle informazioni.

Grazie alle capacità dell’IA, la suite è in grado di rilevare una vasta gamma di minacce in breve tempo, compresi gli attacchi multivettore, i malware polimorfici e le minacce zero-day. Infine, SkopeAI fa uso della tecnologia SD-WAN basata su IA per monitorare in maniera efficace la rete, fornire informazioni predittive e rilevare eventuali problemi dei dispositivi remoti.

“Netskope ha completamente allineato l’uso di AI/ML con le esigenze della sicurezza moderna e della difesa dalle minacce, rendendo disponibile a tutti l’accesso alle tecniche di sicurezza dei dati che si muovono alla velocità richiesta dall’era dell’IA” ha affermato Sanjay Beri, CEO e co-fondatore di Netskope. “SkopeAI libera il potere di AI/ML per proteggere dati strutturati e non strutturati e difendere le aziende dalle minacce in continua evoluzione”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/28/gli-utenti-aziendali-condividono-troppi-dati-sensibili-coi-tool-di-ia-generativa/?utm_source=rss&utm_medium=rss&utm_campaign=gli-utenti-aziendali-condividono-troppi-dati-sensibili-coi-tool-di-ia-generativa


ChatGPT: le aziende italiane non sanno come usarlo. Privacy a rischio


Per Kaspersky le aziende italiane non sono ancora pronte a usare ChatGPT: secondo l’ultima ricerca della firma di sicurezza, “ChatGPT, alleato o nemico in ambito lavorativo?”, più del 40% dei dipendenti italiani non sa come funziona l’elaborazione delle informazioni.

L’indagine ha coinvolto 1.000 dipendenti italiani di età compresa tra i 18 e i 55 anni. Più della metà degli intervistati (53%) ha affermato di aver considerato l’idea di usare gli strumenti di IA come ChatGPT in ambito lavorativo, ma solo il 10% li sta già usando.

Il tool viene usato per lo più per la creazione, revisione e traduzione di testi (48%), oppure per annotazioni, appunti e riassunti di riunioni (46%). Solo il 9% degli utenti lo usa per la scrittura di codice.

ChatGPT

Pixabay

La maggior parte degli utenti però non sembra dare la giusta importanza alle questioni relative alla privacy dei dati e alla veridicità delle risposte, tanto che il 50% degli intervistati ha dichiarato di condividere dati personali e documenti sensibili con il chatbot; il 49% di essi, inoltre, non controlla la correttezza delle informazioni.

Il dato è molto preoccupante, soprattutto se si considera che il 57% dei dirigenti e responsabili non è a conoscenza dell’uso del tool in azienda e non è quindi in grado di monitorare il fenomeno.

L’adozione di tecnologie di IA generativa in Italia sta andando a rilento e, dove queste vengono usate, manca una conoscenza adeguata del loro funzionamento e dei rischi. Secondo Kaspersky, più del 60% delle imprese del Paese non ha definito linee guida e regole per l’uso responsabile degli strumenti di IA, esponendosi a rischi di sicurezza elevati.

La situazione è tutt’altro che rosea: gli strumenti di IA generativa vengono usati con troppa leggerezza, spiega Cesare D’Angelo, General Manager Italy & Mediterranean di Kaspersky, e i responsabili non hanno la visibilità giusta per limitare i rischi.

Se le aziende non riusciranno a contrastare il fenomeno e imporre delle linee guida chiare per l’uso delle tecnologie generative, diventeranno esposte a gravi rischi legali e di privacy.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/25/chatgpt-le-aziende-italiane-non-sanno-come-usarlo-privacy-a-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=chatgpt-le-aziende-italiane-non-sanno-come-usarlo-privacy-a-rischio


RDP è ancora un problema per la sicurezza: trovata una nuova vulnerabilità nel gateway


RDP, il Remote Desktop Protocol, è ancora in uso da ben 27 anni per garantire l’accesso remoto e la gestione dei sistemi Windows. Soprattutto negli ultimi anni, RDP è stato cruciale per abilitare il lavoro remoto, il supporto IT e la gestione remota dei sistemi; al tempo stesso, è diventato la soluzione preferita per realizzare tecnologie di gestione dei desktop virtuali.

Il protocollo soffre però di un’importante vulnerabilità che consente l’esecuzione di codice remoto e compromette la sicurezza dell’intero sistema. La vulnerabilità, presente in un gateway RDP, permette a un attaccante di ottenere l’accesso completo al sistema target per ottenere dati sensibili, diffondere malware e alterare la corretta funzionalità del sistema.

Proprio di recente il team di sicurezza di Cyolo ha individuato una nuova vulnerabilità nell’RDP Gateway, in particolare nel protocollo Datagram Transport Layer Security (DTLS) versione 1.0 ormai deprecata da marzo 2021.

RDP- Credits: weerapat -Depositphotos

Credits: weerapat -Depositphotos

Il Gateway RDP crea un canale primario sicuro basandosi su TCP e utilizzando il protocollo Transport Layer Security 1.2 per garantire la sicurezza delle comunicazioni. In seguito il gateway crea un ulteriore canale di comunicazione UDP utilizzando questa volta il DTLS 1.0, ricco di vulnerabilità note. 

L’uso di un protocollo deprecato, spiegano i ricercatori, pone un rischio di sicurezza significativo e può portare alla non conformità a molteplici standard tra i quali SOC 2, FEDRAMP, PCI DSS e HIPAA. Ciò non solo espone le organizzazioni a minacce esterne, ma anche a potenziali problemi legali.

Dopo l’avviso di Cyolo, Microsoft ha rilasciato alcuni dettagli sulla vulnerabilità e le indicazioni per aggiornare il server RDP Gateway. Il consiglio è di applicare la patch il prima possibile ma, nel caso non si potesse procedere subito con l’aggiornamento, i ricercatori di Cyolo consigliano di disabilitare il support UDP nel Gateway, impedendo la creazione di un secondo canale e di conseguenza l’uso del DTLS 1.0.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/24/rdp-e-ancora-un-problema-per-la-sicurezza-trovata-una-nuova-vulnerabilita-nel-gateway/?utm_source=rss&utm_medium=rss&utm_campaign=rdp-e-ancora-un-problema-per-la-sicurezza-trovata-una-nuova-vulnerabilita-nel-gateway


Crescono gli investimenti nell’autenticazione passwordless


L’autenticazione senza password si riconferma la scelta migliore per la sicurezza aziendale: secondo i dati dello studio Passwordless in The Enterprise realizzato da Jack Poller, senior analyst di ESG e sponsorizzato da Cisco Duo, il 52% delle aziende intervistate ha affermato che l’autenticazione passwordless ha avuto un impatto positivo significativo sul proprio livello di cybersecurity.

Dei 377 professionisti di sicurezza, dell’IT e dello sviluppo delle applicazioni intervistati, due terzi hanno avviato il cosiddetto “passwordless journey” e il 62% ha reso obbligatoria l’autenticazione multifattore per i propri dipendenti.

I continui attacchi di phishing hanno posto le aziende nella posizione di rafforzare le proprie linee di difesa a cominciare proprio dai meccanismi di autenticazione. Man mano che le organizzazioni comprendono la debolezza delle credenziali con nome utente e password, crescono gli investimenti nella MFA senza l’uso di password.

Pixabay

Il 76% delle aziende intervistate ha rivelato di aver sofferto di compromissione di account o credenziali negli ultimi 12 mesi; un dato che ormai non sorprende più e che sottolinea la scarsa efficacia dell’autenticazione con password.

Delle aziende intervistate, l’82% prevede di aumentare la spesa sulle tecnologie di autenticazione entro i prossimi 12 mesi. Tra le priorità principali delle organizzazioni c’è l’inserimento e il miglioramento dell’autenticazione passwordless sia per i propri utenti (24%) che per partner e fornitori (18%).

Oltre al miglioramento del livello di sicurezza, le aziende che hanno introdotto l’autenticazione senza password hanno riscontrato benefici anche da altri punti di vista: è diminuito il carico di lavoro dell’help desk che non deve più occuparsi dei ticket di reset delle password; è aumentata la produttività e soddisfazione dei consumatori; i team di DevOps e DevSecOps non devono più pensare allo sviluppo di tool per mantenere al sicuro le password; infine, avendo un miglior assetto di cybersecurity, le aziende sono riuscite a stipulare polizze di sicurezza più facilmente e a tassi minori.

I metodi tradizionali di autenticazione non sono più efficaci, sottolinea Poller: è ora che le aziende abbandonino le password in favore di metodi che si basino sull’identità dell’utente, come i valori biometrici, e sulle proprietà del dispositivo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/21/crescono-gli-investimenti-nellautenticazione-passwordless/?utm_source=rss&utm_medium=rss&utm_campaign=crescono-gli-investimenti-nellautenticazione-passwordless


KillNet aumenta le proprie capacità e stringe nuove collaborazioni


Mandiant, azienda di sicurezza americana, ha pubblicato un’analisi aggiornata dell’attività del gruppo KillNet, sospettato di essere affiliato col governo russo. L’azienda ha cominciato a tracciare l’attività del gruppo da gennaio 2022, ovvero un mese prima dell’inizio del conflitto russo-ucraino; da quel momento a oggi, KillNet ha rivendicato la responsabilità di centinaia di attacchi DDoS, furto di dati e fughe di notizie contro organizzazioni di un’ampia gamma di settori.

Mandiant ha identificato, tra il 1° gennaio e il 20 giugno 2023, più di 500 vittime diverse colpite dagli attacchi DDoS di Killnet. Le campagne erano dirette principalmente a obiettivi negli Stati Uniti, nei Paesi europei e a istituzioni internazionali come la NATO.

KillNet - Credits: timbrk - Depositphotos

Credits: timbrk – Depositphotos

Le azioni rivendicate da Killnet, sottolinea Mandiant, sono sempre state in linea con gli obiettivi strategici russi; è evidente che il gruppo non solo supporta il governo russo, ma probabilmente è anche legato a esso. Sebbene non ci siano prove tangibili su questo legame, non si può escludere l’esistenza di qualche tipo di coordinazione tra i membri del gruppo e quelli delle organizzazioni vicine al governo.

KillNet ha moltiplicato le proprie capacità

Nonostante KillNet si sia principalmente dedicato ad attacchi DDoS di basso impatto, soprattutto negli ultimi mesi la sua attività si è moltiplicata raggiungendo un numero sempre più alto di Paesi dentro e fuori l’Unione Europea; ciò è stato possibile grazie a una ricca rete di affiliati che si sono uniti alla causa e hanno supportato le operazioni del gruppo.

All’inizio del 2023 il gruppo, forte delle nuove collaborazioni, ha annunciato un’operazione focalizzata sulla NATO creando anche un canale Telegram dedicato. Poco dopo KillNet ha affermato di aver compromesso “Joint Advanced Distributed Learning”, il sito di e-learning dell’organizzazione, pubblicando diverse immagini del leak.

A questo si aggiungono l’attacco alla Banca Europea per gli investimenti che ha portato all’inagibilità delle due pagine principali del sito, e quello ai servizi Microsoft rivendicato da Anonymous Sudan, gruppo di hacktivisti legato a KillNet.

Il gruppo ha inoltre affermato di aver collaborato col noto gruppo ransomware REvil e con Conti, anche se non ci sono conferme a riguardo.

Gli affiliati di KillNet

Al momento si contano 9 tra gruppi e collaboratori attivi legati a KillNet, tra i quali UserSec, TitanStealer, Tesla Botnet e KillMilk, il presunto fondatore del gruppo e principale coordinatore delle sue attività.

Tra tutti, l’affiliato più prolifico di KillNet del 2023 è senza dubbio Anonymous Sudan: Mandiant riporta che il 63% degli attacchi DDoS rivendicati dal gruppo sono stati a opera del suo affiliato numero uno, e hanno causato interruzioni a un livello mai visto prima tra i loro “soci”.

Pixabay

Anonymous Sudan ha annunciato la sua collaborazione con KillNet a gennaio scorso e da quel momento ha cominciato a colpire organizzazioni critiche in Europa, prendendo di mira per lo più la Svezia, l’Olanda e la Danimarca. Anonymous Sudan ha permesso al gruppo filorusso di espandere la rete di attacchi, includendo anche Paesi al di fuori dell’Europa come Israele ed Etiopia.

L’aumento delle capacità del gruppo indica un potenziale incremento degli investimenti esterni, rafforzando l’idea dell’esistenza di un legame con lo Stato russo. Mandiant prevede che KillNet e i suoi affiliati continueranno con gli attacchi DDoS, diventando sempre più violenti.

“Gli attivisti filorussi stanno davvero cercando di catturare la nostra attenzione colpendo obiettivi eclatanti e assumendo differenti identità” ha affermato John Hultquist, Chief Analyst, Mandiant Intelligence, Google Cloud. “Potrebbero riuscire a portare a termine un incidente grave, ma dobbiamo ricordare che gli effetti immediati non sono così importanti per loro tanto quanto minare il nostro senso di sicurezza generale”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/20/killnet-aumenta-le-proprie-capacita-e-stringe-nuove-collaborazioni/?utm_source=rss&utm_medium=rss&utm_campaign=killnet-aumenta-le-proprie-capacita-e-stringe-nuove-collaborazioni


Nuovo bug di WooCommerce sfruttato in una massiccia campagna di attacchi


Il team di Threat Intelligence di Wordfence ha individuato una campagna che colpisce il sistema di pagamento di WooCommerce, uno dei plugin di e-commerce per WordPress più usati. La campagna è cominciata il 14 luglio ed è durata fino a sabato 16, arrivando a 1.3 milioni di attacchi contro quasi 160.000 siti web.

La vulnerabilità, identificata come CVE-2023-28121, colpisce le versioni 5.6.1 e precedenti e consente a un attaccante non autenticato di ottenere i privilegi di amministratore sul sito vulnerabile.

Il team di Wordfence aveva individuato alcuni comportamenti sospetti qualche giorno prima dell’inizio della campagna; in particolare, si era verificato un numero anomalo di richieste che cercavano la presenza del file readme.txt nella cartella del plugin WooCommerce.

WooCommerce

Pixabay

Una volta ottenuti i privilegi, gli attaccanti hanno installato il plugin WP Console per eseguire codice malevolo e inserire un file uploader per ottenere persistenza e installare una backdoor sul sito web.

Al momento non si conosce l’identità degli attaccanti dietro la campagna. Gli attacchi contro WooCommerce, spiega il team di Wordfence, si sono rivelati molto più sofisticati rispetto ad altri dello stesso tipo rilevati in passato, soprattutto per via delle tecniche più avanzate per stabilire la persistenza e l’uso di tecniche di analisi dei siti web prima della campagna vera e propria.

Chi avesse installato una versione vulnerabile di WooCommerce deve verificare l’eventuale presenza di plugin non autorizzati o di altri amministratori del sito per capire se è stato compromesso; in caso positivo, è necessario effettuare una pulizia del sito web affidandosi a team di sicurezza.

Si raccomanda inoltre di aggiornare il prima possibile il plugin a una delle versioni non vulnerabili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/07/19/nuovo-bug-di-woocommerce-sfruttato-in-una-massiccia-campagna-di-attacchi/?utm_source=rss&utm_medium=rss&utm_campaign=nuovo-bug-di-woocommerce-sfruttato-in-una-massiccia-campagna-di-attacchi