White Rabbit: il nuovo ransomware è legato a FIN8?


Il malware integra sistemi di evasione avanzati nella catena di infezione e sfrutta un classico schema di doppia estorsione per spremere le vittime.

Anche il gruppo FIN8 si lancia nel settore dei ransomware. I pirati informatici, che rappresentano uno dei (rari) casi di APT motivati da interessi finanziari, sono ritenuti responsabili della diffusione di White Rabbit, un crypto-ransomware comparso lo scorso dicembre.

Come spiegano in un report pubblicato su Internet gli esperti di Trend Micro, la strategia adottata dai cyber criminali prevede l’uso di un file relativamente piccolo, che “peserebbe” solo 100KB e utilizzerebbe un sistema di attivazione basato su password. Quella utilizzata nel sample individuato dai ricercatori era “KissMe”.

Lo stratagemma, spiegano gli autori del report, ha l’obiettivo di rendere più difficile il rilevamento del malware e sfrutta un sistema a riga di comando per la sua attivazione.

Per distribuire il payload, il gruppo FIN8 utilizzerebbe una variante di Badhatch, una backdoor già collegata ai pirati informatici in passato.

IL ransomware, in sé, non ha caratteristiche particolari, se non la peculiarità di creare un file di testo contenente la richiesta di riscatto per ogni singolo file crittografato. Gli autori del report non specificano se si tratti di un “bug” del malware o di una strategia per rendere più “pressante” la richiesta.
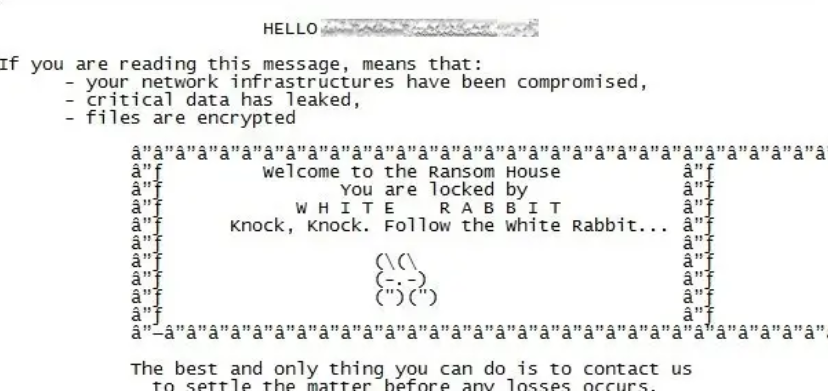
White Rabbit

Quello che è certo, è che i pirati non lasciano molto margine alle loro vittime: il messaggio fissa un termine di soli quattro giorni per eseguire il pagamento e l’estorsione fa leva, come accaduto già in passato, anche sullo spauracchio di eventuali sanzioni ai sensi del GDPR. I pirati, infatti, minacciano di inviare i file sottratti alle autorità di garanzia nazionali.
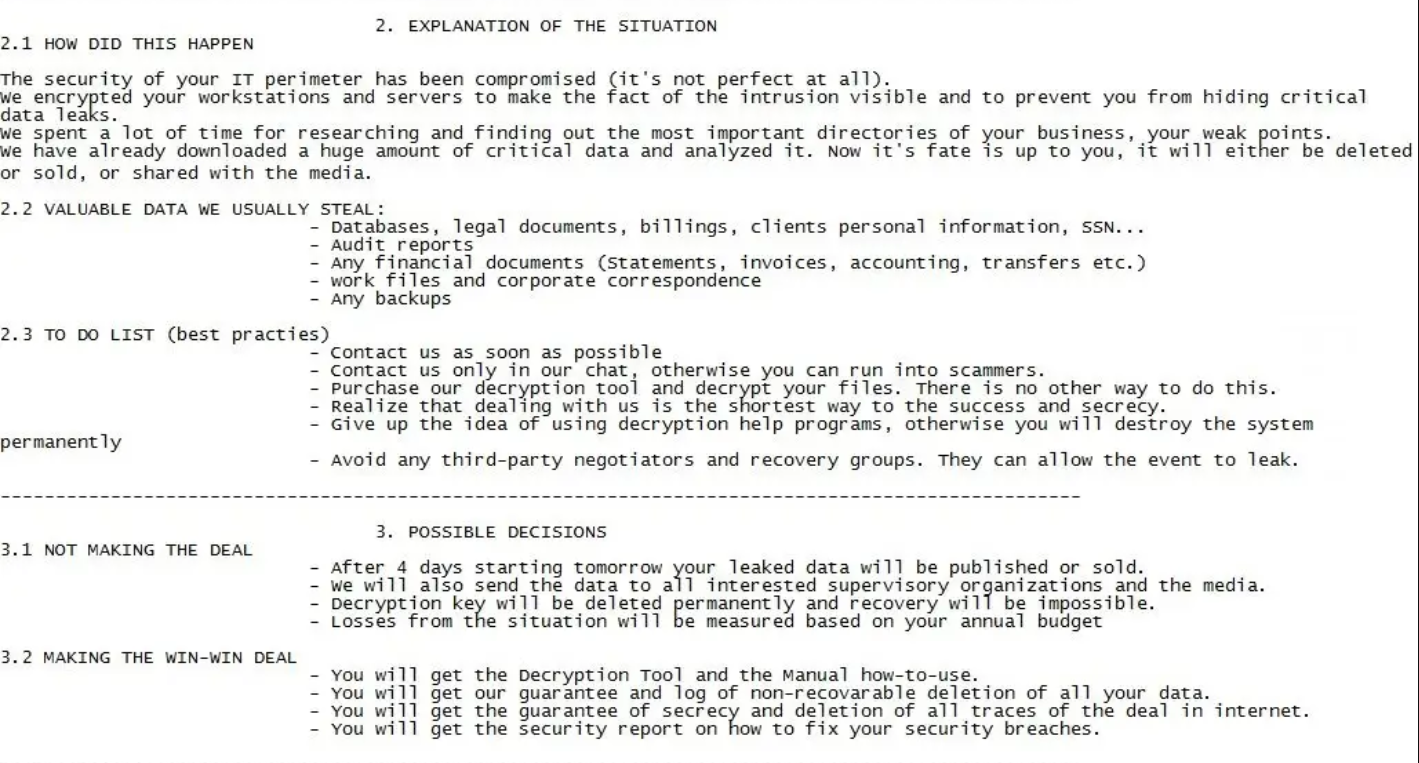
White Rabbit

Nel messaggio è indicato anche l’indirizzo di un sito nel circuito TOR che i pirati utilizzano sia per pubblicare alcuni dei dati rubati (come prova dell’avvenuta compromissione), sia una chat dedicata per le trattative sul pagamento di riscatto.

Il legame di White Rabbit con FIN8, c’è da dire, viene indicato con qualche riserva. Gli indizi raccolti da Trend Micro, però, sembrano lasciare pochi dubbi e l’ipotesi che i cyber criminali del gruppo abbiano ampliato il loro raggio d’azione è tutt’altro che remota.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/19/white-rabbit-il-nuovo-ransomware-e-legato-a-fin8/?utm_source=rss&utm_medium=rss&utm_campaign=white-rabbit-il-nuovo-ransomware-e-legato-a-fin8



Pasticcio sulle VPN con gli aggiornamenti: Microsoft corre ai ripari


Alcuni problemi nell’ultima tornata di update per Windows hanno provocato degli “effetti collaterali” in alcune funzionalità. I peggiori nelle versioni server.

Un aggiornamento “out of the band” per mettere una pezza a una raffica di bug provocati dall’ultimo aggiornamento per Windows.

È questo il risultato di una serie di errori contenuti nelle patch rilasciate a gennaio da Microsoft nella tornata di aggiornamenti per il suo sistema operativo, che hanno messo in crisi molti amministratori IT.

I problemi, a quanto si legge da  fonti di stampa, riguardano la possibilità che gli aggiornamenti rilasciati provochino il riavvio di Windows Server Domain Controller, problemi nell’avvio delle macchine virtuali e il mancato funzionamento di media rimovibili formattati con ReFS.

La vera emergenza, però, riguarda la gestione delle VPN che risulterebbero “bloccate” dopo l’aggiornamento. Un problema che, in periodo di remote working generalizzato, rischia di avere serie ripercussioni a livello di produttività.

VPN

  • Gli aggiornamenti rilasciati da Microsoft riguardano diverse versioni del sistema operativo. Le prime due (KB5010794 per Windows 8.1, Windows Server 2012 R2 e KB5010797 per Windows Server 2012) sono disponibili solo attraverso il Windows Update Catalog.

I seguenti aggiornamenti, invece, possono essere installati anche con Windows Update, ma sono catalogati come update opzionali ed è quindi richiesto un intervento manuale:

  • Windows 11, version 21H1 (original release): KB5010795
  • Windows Server 2022: KB5010796
  • Windows 10, versione 21H2: KB5010793
  • Windows 10, versione 21H1: KB5010793
  • Windows 10, versione 20H2, Windows Server, version 20H2: KB5010793
  • Windows 10, versione 20H1, Windows Server, version 20H1: KB5010793
  • Windows 10, versione 1909, Windows Server, version 1909: KB5010792
  • Windows 10, versione 1607, Windows Server 2016: KB5010790
  • Windows 10, versione 1507: KB5010789
  • Windows 7 SP1: KB5010798
  • Windows Server 2008 SP2: KB5010799

Nel caso in cui qualcuno sia impossibilitato a installare immediatamente gli aggiornamenti, è consigliato rimuovere gli ultimi update (KB5009624, KB5009557, KB5009555, KB5009566 e KB5009543) installati.

La procedura consentirebbe di rimuovere i bug introdotti con le patch di gennaio e ripristinare la funzionalità dei vari servizi. In ogni caso, nel valutare la strategia di azione è necessario bilanciare i problemi provocati dai difetti degli aggiornamenti con i rischi legati ai bug che correggono.

Insomma, niente di così immediato o lineare. Buon lavoro a tutti…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/18/pasticcio-sulle-vpn-con-gli-aggiornamenti-microsoft-corre-ai-ripari/?utm_source=rss&utm_medium=rss&utm_campaign=pasticcio-sulle-vpn-con-gli-aggiornamenti-microsoft-corre-ai-ripari


Falla nella piattaforma Cisco UCCE mette a rischio la privacy degli utenti


Il sistema di assistenza clienti è affetto da una vulnerabilità che consentirebbe la compromissione della piattaforma. Ecco come funziona.

La gravità della falla è testimoniata da un indice di rischio di 9.6 su 10 e permetterebbe a un pirata informatico di prendere il controllo del sistema di gestione dell’assistenza clienti di Cisco UCCE.

L’allarme è stato lanciato direttamente dall’azienda produttrice, che in un report pubblicato su Internet descrive i dettagli della vulnerabilità (CVE-2022-20658) che interessa il servizio Unified Contact Center Enterprise.

Si tratta di un sistema on premise che consente di gestire fino a 24.000 agent dedicati al customer service, con funzionalità IVR (Interactive Voice Response), gestione delle email, chiamate e quanto altro si possa immaginare in ambito assistenza clienti.

Il problema riguarda la possibilità che un utente autenticato possa eseguire un processo di elevazione di privilegi ottenendo il ruolo di amministratore e la possibilità di creare nuovi amministratori nel sistema.

Cisco

Nel dettaglio, il bug riguarda il fatto che sia Cisco Unified Contact Center Management Portal (Unified CCMP), sia Cisco Unified Contact Center Domain Manager (Unified CCDM) utilizzano un sistema di autenticazione che viene eseguito lato client, consentendone la violazione.

Una volta ottenuta l’autenticazione, un pirata informatico può gestire con la massima libertà tutte le funzionalità gestite dal CCDM con la conseguente possibilità sia di rubare informazioni relative ai clienti, sia di provocare danni a livello di reputazione all’azienda.

L’unico elemento di conforto è che per portare l’attacco è necessario avere a disposizione l’accesso a un account Cisco UCCE, anche se con privilegi limitati.

L’aggiornamento che corregge la vulnerabilità è disponibile attraverso la piattaforma di Cisco, che (naturalmente) invita “caldamente” tutti gli utenti ad aggiornare il software.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/17/falla-nella-piattaforma-cisco-ucce-mette-a-rischio-la-privacy-degli-utenti/?utm_source=rss&utm_medium=rss&utm_campaign=falla-nella-piattaforma-cisco-ucce-mette-a-rischio-la-privacy-degli-utenti


Microsoft non si muove: patch “ufficiosa” per la falla Remote Potato0


Nessun intervento da parte degli sviluppatori per correggere la vulnerabilità zero-day emersa ad aprile. Spunta una patch “non ufficiale”.

La vulnerabilità è stata battezzata con il nome di Remote Potato0 dai ricercatori che l’hanno individuata, ed è stata resa pubblica lo scorso aprile. A 9 mesi di distanza, però, Microsoft non ha ancora pubblicato una patch per correggerla.

Di più: la falla non è nemmeno stata considerata una vulnerabilità rilevante, al punto che non è stato assegnato alcun codice CVE.

Per fortuna, per correggere il bug individuato da Antonio Cocomazzi di Sentinal LABS e dal ricercatore indipendente Andrea Pierini, è spuntata una patch “non ufficiale” che permette di tappare la falla.

La vulnerabilità riguarda il solito sistema di autenticazione NTLM e consente, se sfruttata, di eseguire un’elevazione di privilegi ad amministratore di dominio.

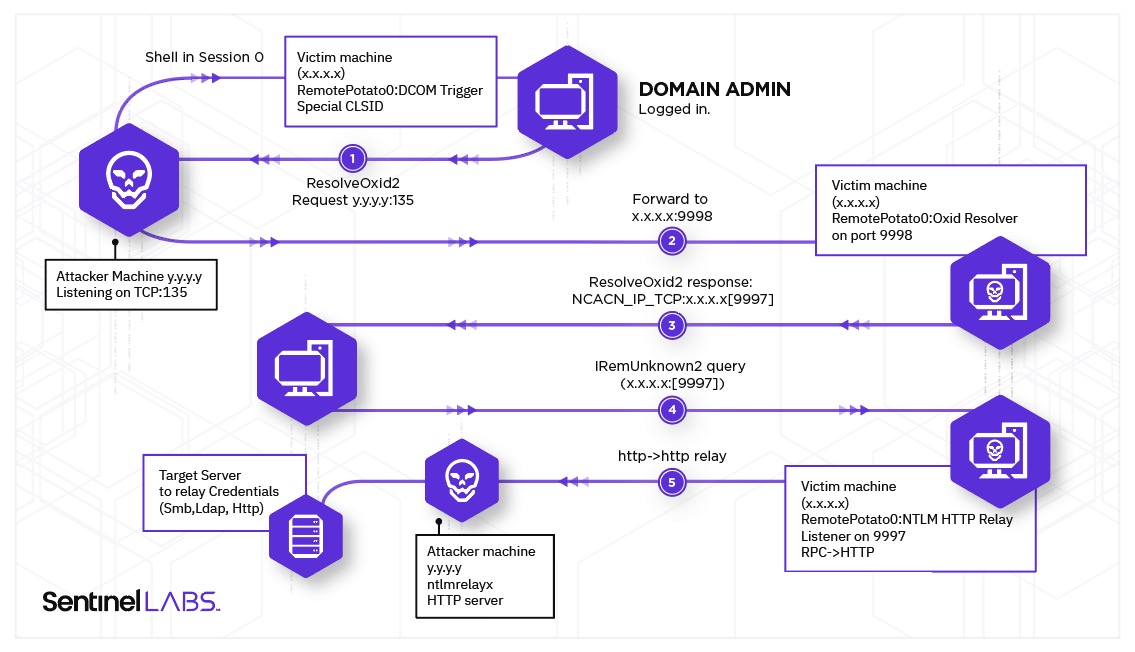
Come si legge nel post pubblicato dai ricercatori, la tecnica di attacco individuata per sfruttare la vulnerabilità richiede un accesso a una macchina con bassi privilegi e sfrutta una tecnica Man In The Middle per ottenere privilegi elevati. Vero che, come si deduce dallo schema qui sotto, non si tratta di una procedura semplicissima.

Remote Potato0

Resta il fatto che l’attacco è efficace e rappresenta un’opportunità per un pirata informatico che vuole eseguire movimento laterale all’interno di una rete.

Una soluzione possibile sarebbe quella di disabilitare NTLM o utilizzare gli Active Directory Certificate Services (AD CS) per bloccare gli attacchi basati sull’inoltro di NTLM. Soluzioni che, secondo i ricercatori, potrebbero però essere aggirate utilizzando la stessa tecnica con altri protocolli, come accaduto con altri bug simili relativi a NTLM.

Per il momento, Remote Potato0 può essere corretta con una micropatch messa a disposizione da 0patch, i cui dettagli possono essere consultati a questo indirizzo.

[embedded content]

Tutto questo in attesa che Microsoft decida se sodisfare le richieste degli esperti di sicurezza avviando un processo di correzione della falla oppure confermi in maniera definitiva la sua volontà di non procedere al patching.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/14/microsoft-non-si-muove-patch-ufficiosa-per-la-falla-remote-potato0/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-non-si-muove-patch-ufficiosa-per-la-falla-remote-potato0


Apple corregge la vulnerabilità doorLock di iPhone e iPad


La falla di sicurezza porta al blocco di iOS. Era stata scoperta lo scorso agosto e la sua esistenza era stata resa pubblica all’inizio di gennaio 2021.

Con il rilascio del nuovo iOS 15.2.1, Apple corregge una vulnerabilità che avrebbe potuto provocare parecchi guai ai possessori di iPhone e iPad.

Si tratta di doorLock, un bug nel sistema operativo mobile di Apple che si annidava nel sistema di gestione delle serrature “smart” HomeKit e che avrebbe consentito a chiunque di portare attacchi in grado di mettere K.O. iPhone e iPad vulnerabili.

Il problema, illustrato dal ricercatore di sicurezza Trevor Spiniolas in un post sul suo blog, riguarda la possibilità che il nome assegnato all’HomeKit faccia “sballare” il sistema nelle versioni di iOS comprese tra 14.7 e 15.2, rendendolo di fatto inutilizzabile.

Per farlo, è sufficiente inserire come nome una stringa superiore ai 500.000 caratteri, che iOS non riesce a gestire nel momento in cui viene associato il nome del dispositivo.

[embedded content]

La pericolosità di un eventuale exploit è dovuta al fatto che l’attacco può essere portato anche a un dispositivo che non è associato ad alcun dispositivo HomeKit.

Un pirata informatico, infatti, potrebbe impostare il nome “malevolo” e poi inviare un invito tramite la funzione Casa di iOS alla vittima, il cui telefono verrebbe a questo punto associato al dispositivo.

Gli effetti dell’attacco varierebbero a seconda delle impostazioni del dispositivo mobile. Nel caso in cui non sia associato alcun dispositivo alla funzione Casa, quest’ultima verrebbe compromessa e diventerebbe inutilizzabile.

Nel caso invece in cui la funzione fosse attiva, le cose andrebbero peggio. IL crash interesserebbe infatti l’intero sistema operativo, provocandone il blocco e obbligando il proprietario a un reset con conseguente perdita dei dati locali.

La pubblicazione dei dettagli riguardanti la vulnerabilità, spiega Spiniolas sul suo blog, è dovuta al fatto che Apple ha “sforato” ampiamente i termini temporali che il ricercatore ha considerato ragionevoli.

La sua segnalazione, infatti, risaliva ad agosto 2021 e nel rilascio di iOS 15.2 (rilasciata a dicembre 2021) non c’era traccia di alcuna patch. A una decina di giorni dalla pubblicazione del post, Apple si è finalmente mossa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/13/apple-corregge-la-vulnerabilita-doorlock-di-iphone-e-ipad/?utm_source=rss&utm_medium=rss&utm_campaign=apple-corregge-la-vulnerabilita-doorlock-di-iphone-e-ipad


Obiettivo sicurezza: comprendere la filosofia Zero Trust


La declinazione di una strategia di sicurezza che consenta di proteggere risorse e servizi digitali richiede prima di tutto un cambio di mentalità.

È il mantra del momento per chi si occupa di cyber security, ma intorno alla logica Zero Trust sembra esserci ancor un alone di opacità che rischia di incorrere in pericolosi equivoci.

Il primo passo per avviare un percorso verso una strategia basata sulla logica dello Zero Trust è comprendere il quadro in cui si colloca, cioè un panorama del mondo IT in cui il tradizionale concetto di “perimetro” si è completamente dissolto e in cui le strategie basate sulla “difesa dalle minacce esterne” assume caratteristiche completamente diverse.

L’intervento su Threatpost di Joseph Carson, chief security scientist di ThycoticCentrify, in questo senso, offre una definizione dei tasselli che devono andare a comporre un sistema di sicurezza informatica basato su Zero Trust.

L’esperto, nel suo post pubblicato online, sottolinea come Zero Trust non sia identificabile (se non indirettamente) con strumenti definiti o tecnologie specifiche fornite dai produttori di cyber security, quanto una forma mentis cui è necessario adattarsi.

Il termine, ricorda Carson, è stato coniato nel 2010 dall’allora analista di Forrester John Kindervag, che ha promosso il motto “mai fidarsi, verificare sempre”.

Zero Trust

La logica, nell’attuale contesto in cui i sistemi IT delle aziende sono ampiamente decentrati e in cui risorse e servizi sono spesso “appaltati” a infrastrutture esterne, si concentra principalmente su concetti come l’identità digitale e il monitoraggio delle attività in rete.

Secondo Carson, Zero Trust può essere vista anche come una naturale espansione del least privilege, da tempo interiorizzato dagli esperti di sicurezza come strumento di mitigazione del rischio di attacchi informatici.

Ancora più importante, però, sono le considerazioni riguardo il fatto che un approccio Zero Trust richiede una logica di processo che, di suo, non ha una scadenza precisa e che non può coinvolgere solo i responsabili della cyber security, ma essere trasversale al modello di organizzazione dell’azienda, caratterizzando processi, procedure e (soprattutto) la pianificazione di sviluppo delle attività.

Insomma: una sorta di “rivoluzione copernicana” nel modo stesso di intendere l’organizzazione aziendale e la mentalità. Impossibile non sottoscrivere.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/12/obiettivo-sicurezza-comprendere-la-filosofia-zero-trust/?utm_source=rss&utm_medium=rss&utm_campaign=obiettivo-sicurezza-comprendere-la-filosofia-zero-trust


DDoS a scopo estorsivo: il fenomeno è in continua crescita


Un report di Cloudflare accende i riflettori su una tecnica di ricatto che continua a proliferare. Colpa anche delle botnet IoT.

Non solo crypto-ransomware: tra gli schemi estorsivi utilizzati dai cyber criminali ha un grande spazio anche il classico DDoS. Gli attacchi Distributed Denial of Service vengono ormai utilizzati per “spremere” le aziende e stanno raggiungendo dimensioni davvero preoccupanti.

Come spiegano gli esperti di Cloudflare, che hanno pubblicato su Internet un report sul tema DDoS, il fenomeno sta attraversando un periodo di continua crescita e si è ormai stabilizzato su volumi che erano impensabili fino a qualche anno fa.

I dati si riferiscono all’ultimo trimestre del 2021 e i numeri riportati sono da brividi: +29% rispetto al 2020 e addirittura +175% rispetto ai tre mesi precedenti. Vero che la fine dell’anno, complice il Black Friday, è un periodo in cui gli attacchi DDoS possono creare maggiori danni e hanno quindi maggiore probabilità di verificarsi, ma la crescita è comunque impressionante.

Tanto più che, secondo quanto registrato da Cloudflare, a essere bersagliati con particolare intensità non sono stati i sisti di e-commerce, quanto le aziende che operano nel settore manifatturiero. La categoria, infatti, ha registrato un aumento del numero di attacchi del 641% rispetto al trimestre precedente.

DDoS

L’elemento di novità segnalato dagli autori del report è la crescita di attacchi DDoS accompagnati da richieste di riscatto alle vittime.

Si tratta di uno schema simile a quello dei ransomware e che ne ricalca la logica: se nel caso dei classici malware l’estorsione fa leva sul blocco delle attività dovute alla crittazione dei dati sui sistemi informatici, nel caso del DDoS lo stesso risultato viene ottenuto dai pirati informatici “intasando” le reti o gli applicativi online.

Nell’ultimo trimestre del 2021, oltre il 20% dei clienti di CloudFlare ha subito un attacco di questo tipo.

DDoS

Per quanto riguarda le dimensioni degli attacchi, il trend risulta in continua crescita. I primi casi si attestavano sui 200 Gbps, per poi arrivare a una media di 500 Gbps. Il record, però, è rappresentato da un attacco “monstre” che ha toccato i 2 Tbps.

Si sarebbe trattato, spiegano gli analisti, di un attacco combinato di 15.000 bot che ha sfruttato tecniche di amplificazione DNS e UDP flood. Il tutto è durato appena un minuto, ma la sua intensità rende l’idea delle potenzialità che le botnet IoT (l’origine è stata individuata in una variante di Mirai) hanno tutt’ora in questo ambito.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/11/ddos-a-scopo-estorsivo-il-fenomeno-e-in-continua-crescita/?utm_source=rss&utm_medium=rss&utm_campaign=ddos-a-scopo-estorsivo-il-fenomeno-e-in-continua-crescita


Sviluppatori nel mirino con una versione infetta di dnSpy


Il popolare debugger è stato manipolato da un gruppo di pirati informatici che hanno diffuso sul Web una versione contenente un trojan.

Le vittime di un cyber attacco non sono tutte uguali e, in molti casi, non si tratta soltanto di una questione di “valore” squisitamente economico. La categoria degli sviluppatori, per esempio, rappresenta sempre più spesso un bersaglio privilegiato dei cyber criminali.

Il motivo è semplice: colpire chi sviluppa software apre la strada ad attacchi di filiera che possono coinvolgere “a cascata” molte più vittime.

L’ultima campagna di questo tipo individuata dagli esperti del MalwareHunterTeam riguarda dnSpy, uno strumento di debugging utilizzato in ambiente .NET.

Come riporta Bleeping Computer in un articolo pubblicato sabato scorso, la strategia adottata dai cyber criminali è piuttosto elaborata e ha compreso anche la creazione di un “sito civetta” per attirare potenziali vittime.

A rendere possibile gli attacchi sono le caratteristiche di dnSpy, il cui sviluppo è stato abbandonato dall’autore ma che “sopravvive” grazie alla disponibilità del codice sorgente e all’attività di altri sviluppatori che ne distribuiscono le nuove versioni su GitHub.

Proprio questa modalità aperta di sviluppo del software avrebbe offerto ai pirati informatici l’opportunità di creare una loro versione di dnSpy, al cui interno però si nascondono numerosi malware che vengono inoculati al momento dell’installazione del software.

dnSpy

Per distribuire con maggiore efficacia l’applicazione infetta, i cyber criminali hanno anche creato un sito Web (ora offline) con un look accattivante e hanno lanciato una campagna pubblicitaria per promuoverlo su diversi motori di ricerca.

dnSpy

Il cocktail di malware contenuto nella versione malevola di dnSpy comprende un po’ di tutto: da un crypto-miner a più classici trojan come Quasar RAT, passando per un eseguibile che consente di disattivare Windows Defender.

Con la chiusura del sito e la rimozione del repository su GitHub la vicenda sembra essersi conclusa. Almeno per adesso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/10/sviluppatori-nel-mirino-con-una-versione-infetta-di-dnspy/?utm_source=rss&utm_medium=rss&utm_campaign=sviluppatori-nel-mirino-con-una-versione-infetta-di-dnspy


Mega aggiornamento per Chrome corregge 37 vulnerabilità


Il 2022 si apre con un update che “tappa” una serie di falle di sicurezza. Tra queste una vulnerabilità critica che permette l’esecuzione di codice in remoto.

La versione 97.0.4692.71 di Google Chrome è disponibile e la sua installazione è “caldamente consigliata” a tutti gli utilizzatori del browser.

Come si legge nella nota di rilascio pubblicata su Internet dalla società di Mountain View, infatti, l’aggiornamento contiene patch che correggono la bellezza di 37 vulnerabilità del software.

Ben 24 delle falle individuate sono state segnalate da soggetti esterni a Google. Di queste 10 sono etichettate con un livello elevato (high) di rischio, 10 a livello medio e 3 a livello basso.

La più grave (CVE-2022-0096) è una falla di sicurezza definita come “use after free”, cioè la possibilità che un uso scorretto della memoria dinamica in corso di utilizzo dell’applicazione permetta di comprometterla.

Chrome

L’aggiornamento, per gli utenti privati, verrà applicato automaticamente, anche se è possibile “accelerare” l’update attraverso gli strumenti disponibili nelle impostazioni di Google Chrome.

Il vero problema riguarda piuttosto gli ambiti aziendali, in cui gli aggiornamenti sono centralizzati e la procedura di aggiornamento è demandata agli amministratori dei sistemi informativi.

Nelle note di rilascio Google non specifica se le vulnerabilità siano già state sfruttate in qualche modo da pirati informatici per attaccare Chrome. L’augurio, naturalmente, è che il processo di patching proceda spedito e non si aprano le solite “finestre” che espongano gli utenti ad attacchi che le sfruttino.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/07/mega-aggiornamento-per-chrome-corregge-37-vulnerabilita/?utm_source=rss&utm_medium=rss&utm_campaign=mega-aggiornamento-per-chrome-corregge-37-vulnerabilita


Malsmoke: la campagna di attacchi sfrutta un certificato Microsoft


Nuova tecnica sviluppata dai pirati informatici che sfruttano il malware ZLoader, già usato per diffondere ransomware come Conti e Ryuk.

Il sistema di certificazione digitale è uno strumento utile per verificare l’affidabilità di un’applicazione, ma quando i pirati riescono a violarne l’integrità si trasforma in una micidiale arma a doppio taglio.

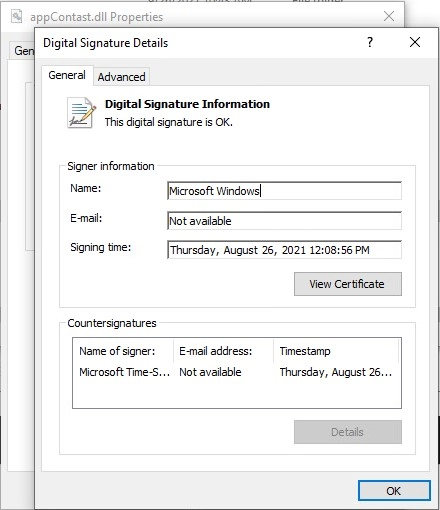
Nel caso della campagna Malsmoke, individuata e descritta in un report pubblicato su Internet dai ricercatori di Check Point, è stato utilizzato un certificato valido di Microsoft che consente ai pirati di portare a termine i loro attacchi.

Il vettore iniziale di attacco sarebbe un falso aggiornamento Java che avvia la catena di infezione, utilizzando una serie di tecniche che consente a ZLoader di aggirare i sistemi di controllo.

Malsmoke

Secondo i ricercatori, il file collegato al certificato si chiama appContast.dll e consente loro di avviare l’iniezione al suo interno del payload.

Se in passato ZLoader era stato utilizzato come veicolo per la diffusione di noti ransomware come Ryuk e Conti, in questa particolare campagna i cyber criminali utilizzano invece un software per la gestione in remoto del computer, che permette di caricare e scaricare file, oltre a eseguire script sulla macchina compromessa.

Si tratta di Atera, un software commerciale che gli autori degli attacchi non si sono nemmeno sprecati ad acquistare: sembra infatti che sfruttino i 30 giorni di prova gratuiti offerti dal programma.

Malsmoke

L’obiettivo, insomma, sarebbe quello di rubare informazioni dal computer infetto, anche se le capacità del software non escludono che i pirati possano in seguito utilizzarlo per ulteriori tipologie di attacco.

Stando alle analisi di Check Point, la campagna di attacchi sarebbe iniziata nello scorso novembre e al momento le vittime complessive sarebbero più di 2.000.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/05/malsmoke-la-campagna-di-attacchi-sfrutta-un-certificato-microsoft/?utm_source=rss&utm_medium=rss&utm_campaign=malsmoke-la-campagna-di-attacchi-sfrutta-un-certificato-microsoft