Vulnerabilità “scoperte” nei router Nighthawk di Netgear


Sei falle di sicurezza scoperte dai ricercatori non hanno ancora ottenuto una patch che le corregga. A rischio il modello Nighthawk R6700v3.

Un bel “pacchetto” di vulnerabilità che dalle parti di Netgear stanno faticando a gestire. A scoprirlo sono stati i ricercatori di Tenable, che in un report pubblicato lo scorso 30 dicembre ne hanno resi pubblici i dettagli.

La vicenda, che mette a rischio gli utenti che utilizzano i router Nighthawk R6700v3, si inscrive nella più classica delle casistiche: una mancata risposta tempestiva alla segnalazione delle falle di sicurezza.

Stando a quanto risulta dal documento pubblicato dalla società di sicurezza, infatti, la segnalazione delle falle di sicurezza sarebbe partita lo scorso settembre e dopo un “ping pong” di comunicazioni tra i ricercatori e il produttore, si è arrivati alla scadenza per la disclosure.

Netgear

Le vulnerabilità in questione sono sei:

  • CVE-2021-20173: è una vulnerabilità che consente un’iniezione di comandi post-authentication nella funzione di aggiornamento del dispositivo.
  • CVE-2021-20174: il bug riguarda l’uso di HTTP come protocollo predefinito in tutte le comunicazioni dirette all’interfaccia Web, esponendo al rischio che le credenziali di accesso siano intercettate.
  • CVE-2021-20175: stesso problema del precedente, ma riguardante  l’interfaccia SOAP (porta 5000) che espone all’intercettazione delle crednziali.
  • CVE-2021-23147: possibilità di eseguire comandi senza autenticazione e privilege di root attraverso una connessione alla porta UART. Serve però avere accesso fisico al dispositivo.
  • CVE-2021-45732: una possible manipolazione della configurazione permette di modificare alcune impostazioni legate alla sicurezza.
  • CVE-2021-45077: Tutte le credenziali per I servizi del dispositivo sono memorizzate in chiaro nel file di configurazione.

Nel momento in cui scriviamo, la pagina che contiene gli aggiornamenti disponibili per il router Netgear continua a mostrare l’ultimo aggiornamento al 16 settembre 2021, con la disponibilità della versione 1.0.4.120, ancora vulnerabile.

SI spera che, nei prossimi giorni, compaia un aggiornamento che consenta di correggere le falle di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/04/vulnerabilita-scoperte-nei-router-nighthawk-di-netgear/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-scoperte-nei-router-nighthawk-di-netgear


Falla nella piattaforma Uber: chiunque può scrivere da Uber.com


La vulnerabilità consente di creare e inviare email dal sistema di posta elettronica della piattaforma. Rischio truffe e attacchi per gli utenti.

Una platea di potenziali vittime di milioni di individui, cioè tutti gli utenti Uber che potrebbero essere raggiunti da email apparentemente provenienti dalla piattaforma per il trasporto tramite veicoli con conducente.

È questo, in sintesi, il risultato di una vulnerabilità che affligge il sistema di posta elettronica del colosso di San Francisco. La falla, infatti, permetterebbe a chiunque di inviare email per conto di un account Uber.com, aprendo la strada ad attacchi di phishing e truffe.

A individuare il problema è stato il ricercatore Seif Elsallamy, che ha immediatamente contattato l’azienda per segnalare il problema.

I responsabili del programma HackerOne di Uber, però, non sono propriamente delle “aquile” e sembrano non aver capito assolutamente quali rischi stiano correndo.

Uber

Come si legge in questo scambio postato su Twitter dallo stesso Elsallamy, chi gli ha risposto ha deciso che la vulnerabilità non rientrerebbe tra quelle previste come “problematiche”, perché riguarderebbe tentativi di phishing o attacchi basati su ingegneria sociale agli impiegati di Uber. Risultato: dalle parti di Uber non si sarebbe ancora fatto nulla per mettere mano al sistema.

Se qualcuno dovesse scoprire come sfruttare il bug, di conseguenza, potrebbe tuttora inviare email provenienti da account apparentemente (ed effettivamente) appartenenti a Uber a qualsiasi utente, inducendolo per esempio a fornire le sue credenziali di accesso al servizio o informazioni sensibili come i dati della carta di credito.

Il ricercatore, nei suoi post, fa notare anche come i pirati informatici potrebbero facilmente procurarsi un elenco piuttosto “nutrito” di potenziali vittime. L’ultimo data breach subito dall’azienda ha portato infatti a un leak dei dati (compresa la posta elettronica) di 57 milioni di utenti.

Speriamo che nelle prossime ore la sua comunicazione venga letta da qualcuno che ne capisca qualcosa di sicurezza informatica.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/01/03/falla-nella-piattaforma-uber-chiunque-puo-scrivere-da-uber-com/?utm_source=rss&utm_medium=rss&utm_campaign=falla-nella-piattaforma-uber-chiunque-puo-scrivere-da-uber-com


Quando il malware è nascosto dal firmware del disco SSD


La tecnica consentirebbe di nascondere il codice malevolo a qualsiasi software antivirus. La chiave è nella funzionalità flex capacity.

Come nascondere un malware ai controlli dei software antivirus? Secondo quanto si legge in uno studio pubblicato da un gruppo di ricercatori coreani, è possibile farlo sfruttando le caratteristiche dei software di gestione dei dischi SSD.

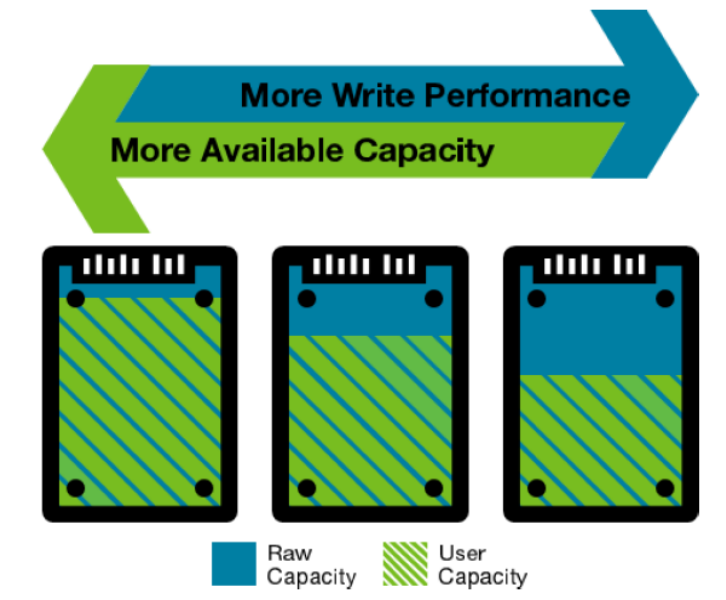
La funzione su cui hanno concentrato l’attenzione gli autori della ricerca è flex capacity, un sistema che consente di gestire in maniera dinamica lo spazio su disco a seconda delle esigenze.

Flex capacity, nel dettaglio, permette di definire quanto spazio sia necessario per gestire la scrittura dei dati in maniera automatica, in modo da ottimizzare le prestazioni del disco.

SSD

Tutto questo è gestito a livello di firmware e sfrutta un’area del disco chiamata over-provisioning (OP area). La tecnica messa a punto dai ricercatori punta proprio su questo, consentendo di ottenere due possibili risultati particolarmente “appetitosi” per i pirati informatici.

Il primo riguarda l’accesso ai dati conservati in questa porzione del disco SSD che, come in molti altri casi, non vengono immediatamente eliminati una volta destinati alla cancellazione, ma vengono semplicemente “scollegati” dalla mapping table.

Questo aprirebbe la strada a un recupero di informazioni sensibili potenzialmente presenti in quella porzione di disco riservata alla funzione flex capacity.

La seconda opzione, più inquietante, riguarda l’ipotesi che i cyber criminali sfruttino questa sezione del disco per inserire il codice di un malware.

Il motivo? Semplice: la OP area è “nascosta” e, di conseguenza, non può essere soggetta a scansione con i normali strumenti antivirus. Il luogo ideale per nascondere un malware, che di conseguenza potrebbe agire indisturbato.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/31/quando-il-malware-e-nascosto-dal-firmware-del-disco-ssd/?utm_source=rss&utm_medium=rss&utm_campaign=quando-il-malware-e-nascosto-dal-firmware-del-disco-ssd


Come ti hackero il metal detector


Una raffica di vulnerabilità nei prodotti dei portali metal detector Garrett consentirebbe di prendere il controllo in remoto dei dispositivi.

Digitalizzare qualsiasi strumento di sicurezza è certamente un modo per avere una maggiore flessibilità di utilizzo e nuove funzionalità, ma ha una piccola controindicazione: si apre inevitabilmente la strada alla possibilità di attacchi informatici.

A questo giro, la lezione l’hanno imparata dalle parti di Garrett, i cui portali metal detector sarebbero esposti a una serie di vulnerabilità che ne potrebbero compromettere l’affidabilità.

A renderle pubbliche sono i ricercatori di Cisco Talos, che in un report pubblicato su Internet spiegano i dettagli delle falle di sicurezza che potrebbero consentire di alterare il funzionamento dei metal detector.

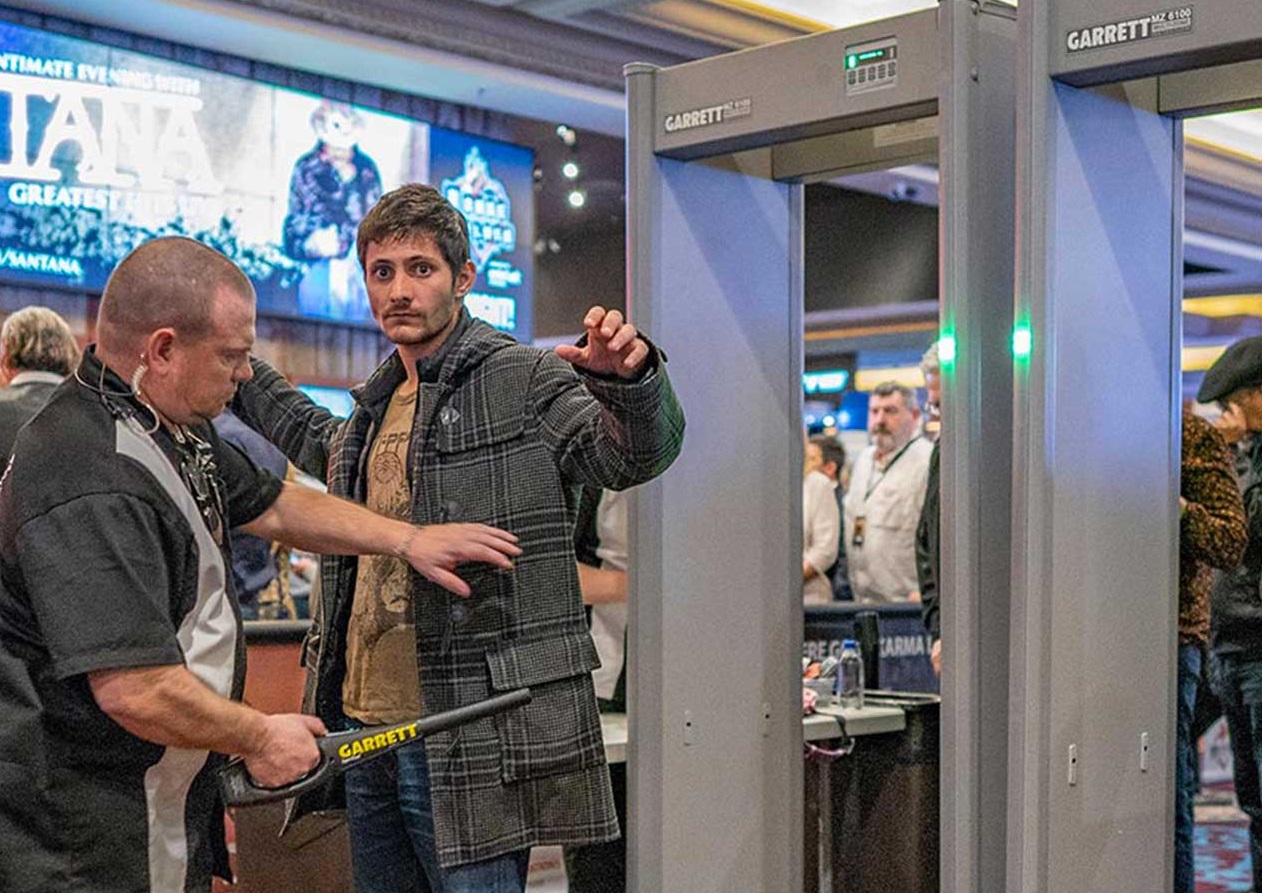
Stando a quanto riportano gli esperti di sicurezza, i bug presenti nel modulo Garrett iC consentirebbero di aggirare il sistema di autenticazione per poi modificare le configurazioni del metal detector o addirittura eseguire codice in remoto (cioè installare un malware) sul dispositivo stesso.

metal detector

In ordine di gravità crescente , i prodotti di Garrett Metal Detectors hanno una vulnerabilità (CVE-2021-21902) che consentirebbe di “dirottare” la sessione di un utente all’interno di una utility  a righe di comando per la gestione del prodotto, quattro bug  (CVE-2021-21904; CVE-2021-21907; CVE-2021-21908 e CVE-2021-21909) che consentirebbero di leggere, scrivere e cancellare informazioni sul dispositivo e, infine, altre quattro falle di sicurezza (CVE-2021-21901; CVE-2021-21903; CVE-2021-21905 e CVE-2021-21906) che permetterebbero di avviare l’esecuzione di codice in remoto tramite buffer overflow.

Insomma: abbastanza perché qualcuno possa, per esempio, modificare le impostazioni dei metal detector rendendoli incapaci di rilevare alcunché o, al contrario, estremamente sensibili al punto di bloccare tutte le persone che vi passano attraverso.

Tutte operazioni che, in luoghi come tribunali o aeroporti, potrebbero provocare seri problemi nella gestione degli accessi da parte di utenti e pubblico.

La patch per aggiornare i dispositivi, spiegano dalle parti di Cisco Talos, è già disponibile e i ricercatori incoraggiano tutti gli utilizzatori dei dispositivi vulnerabili a installarla al più presto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/28/come-ti-hackero-il-metal-detector/?utm_source=rss&utm_medium=rss&utm_campaign=come-ti-hackero-il-metal-detector


Alibaba “punita” dal governo cinese per la gestione di Log4j


Il ministero dell’industria e information technology ha sanzionato la società contestando le modalità con cui ha gestito la vulnerabilità. Ma con quale logica?

Si tratta di una semplice sospensione da un board governativo, ma il provvedimento del ministro cinese nei confronti di Alibaba sta facendo molto discutere.

L’unica giustificazione della sanzione, infatti, sarebbe una qualche “mancanza” nel modo in cui la società con sede a Hangzhou avrebbe gestito l’ormai famigerata falla di sicurezza emersa nella libreria Apache Log4j. Capire esattamente cosa non sia andato giù al governo cinese, però, è difficile da capire.

Stando alle ricostruzioni comparse sul Web, sarebbe stato proprio un dipendente di Alibaba a segnalare ad Apache la vulnerabilità, consentendo lo sviluppo tempestivo della patch poi distribuita.

Secondo fonti di stampa locali (consigliamo di usare la traduzione in inglese per leggere il testo) però, la punizione sarebbe arrivata per non aver segnalato la vulnerabilità al ministero e non averlo supportato efficacemente.

Alibaba

Secondo una ricostruzione di The Register, esistono (labili) indizi che potrebbero far pensare al fatto che un impiegato di Alibaba sia stato coinvolto in qualche modo ne leak che ha portato alla pubblicazione su GitHub dell’exploit poi circolato online.

La spiegazione, però, potrebbe anche essere un’altra. La legge cinese, infatti, impone alle aziende di comunicare al ministero tutte le vulnerabilità scoperte sui loro sistemi entro 48 ore.

È possibile che la mancata comunicazione (si presume che sui sistemi cloud di Alibaba ci siano un bel po’ di implementazioni di Log4j) sia stata considerata una violazione della norma.

Qui, però, si apre anche una lettura legata all’interpretazione più “maliziosa” della normativa cinese. Come molti esperti di sicurezza hanno fatto notare, l’obbligo di comunicare le falle di sicurezza a 48 ore dalla scoperta (quindi ragionevolmente ben prima della disponibilità di una patch) potrebbe essere un metodo per consentire ai gruppi APT di Pechino di sfruttare prima di tutti le vulnerabilità emerse.

Insomma: non è escluso che Alibaba sia stata sanzionata per non aver “fatto la soffiata” al governo riguardo il bugi di Log4j, annullando così un potenziale (enorme) vantaggio nella cyber-guerriglia globale. A pensar male si commette peccato, ma…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/27/alibaba-punita-dal-governo-cinese-per-la-gestione-di-log4j/?utm_source=rss&utm_medium=rss&utm_campaign=alibaba-punita-dal-governo-cinese-per-la-gestione-di-log4j


AvosLocker usa una semplice ma geniale tecnica di evasione


Gli autori del ransomware hanno trovato il modo per aggirare (o rendere più difficile) l’individuazione del malware. Ecco come funziona il trucchetto.

La soluzione più efficace, spesso, è anche quella più semplice. La regola si applica anche ai malware e, in particolare, alle tecniche di offuscamento ed evasione utilizzate dai cyber criminali per aggirare i controlli dei sistemi di sicurezza informatica.

Gli autori di AvosLocker hanno preso sul serio questa filosofia per dotare il loro ransomware di un sistema che, in molti casi, potrebbe permettergli di sfuggire ai controlli dei normali antivirus.

Lo stratagemma, come anticipato, non è particolarmente complicato: prevede semplicemente il riavvio del computer compromesso usando la modalità provvisoria di Windows.

Come spiegano in un post i ricercatori di Sophos, si tratta di una tecnica usata anche da altri gruppi di cyber criminali, come REvil e BlackMatter.

La variante messa a punto dai pirati del gruppo AvosLocker sfrutta uno strumento ulteriore: AnyDesktop. Si tratta di un popolare strumento di controllo a distanza per PC Windows che i pirati utilizzano per gestire le attività “collaterali” all’attacco.

AvosLocker

La procedura utilizzata dai cyber criminali prevede anche la creazione di un nuovo account utente con privilegi di amministratore (user: newadmin – password: password123456) e prevede un sistema per “tagliare fuori” gli amministratori legittimi dall’accesso in remoto al computer.

Non solo: utilizzando la modalità provvisoria, l’attività non viene registrata da molti antivirus che, in questa particolare condizione, non sono in grado di controllare le attività della macchina.

Insomma: seguendo questa procedura, i pirati informatici che distribuiscono AvosLocker riescono a ottenere il cntrollo del computer, impedire l’intervento dei responsabili IT che non hanno accesso fisico alla macchina e creare tutte le condizioni per avviare i loro ransomware.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/23/avoslocker-usa-una-semplice-ma-geniale-tecnica-di-evasione/?utm_source=rss&utm_medium=rss&utm_campaign=avoslocker-usa-una-semplice-ma-geniale-tecnica-di-evasione


Pirati sfruttano l’accesso ai dati di aziende quotate: arrestato il leader


Il gruppo, tra cui un esperto di sicurezza di una società con sede a Mosca, ha speculato per due anni sfruttando credenziali rubate.

Estradato dalla Svizzera negli Stati Uniti per affrontare una serie di pesantissime accuse nei suoi confronti. Vladislav Klyushin, quarantunenne di nazionalità russa, è accusato di aver portato avanti una truffa che avrebbe permesso a lui e ai suoi soci di guadagnare illegalmente decine di milioni di dollari.

Del gruppo avrebbe fatto parte anche il trentacinquenne Ivan Ermakov, ex ufficiale del GRU (il servizio segreto di Mosca) e già coinvolto nello scandalo legato alle interferenze nelle elezioni USA del 2016 da parte del governo russo.

Klyushin, così come Ermakov e un altro membro della gang, erano impiegati in una società moscovita chiamata M-13, specializzata nell’erogazione di servizi IT e, in particolare, di penetration testing e “Advanced Persistent Threat (APT) emulation”.

Peccato che di “emulato” ci fosse ben poco. Secondo quanto ricostruito dall’FBI, Klyushin e i suoi affiliati avrebbero messo in atto un complesso attacco informatico con l’obiettivo di rubare le credenziali di accesso per due reti informatiche molto particolari.

Si tratta infatti di sistemi che gestiscono gli archivi cui le società quotate in borsa inviano documenti riservati e indirizzati alla Security and Exchange Commission (SEC).

dati di aziende quotate

Grazie all’accesso non autorizzato ai due network, Klyushin e soci avrebbero così potuto ottenere quelle che in gergo vengono chiamate “material non-public information” (MNPI), cioè informazioni ancora non rese pubbliche come i risultati economici o gli annunci di acquisizioni, aumenti di capitale e simili.

Tutti dati che avrebbero riguardato grandi nomi tra le società quotate in borsa come IBM, Steel Dynamics, Avnet, Tesla, Box, Roku, Kohl’s Corporation, Datadog, Altra Industrial Motion Corp e Nielsen.

In questo modo, il gruppo aveva a disposizione informazioni che gli permettevano di speculare in borsa con una elevatissima percentuale di successo, scommettendo su rialzi e ribassi che, con queste conoscenze, erano ampiamente prevedibili.

Secondo gli investigatori, i cyber criminali avrebbero poi messo in piedi un servizio di “gestione degli investimenti” dedicato a soggetti terzi, da cui avrebbero tratto un guadagno pari al 60% degli utili ottenuti dai clienti. L’attività sarebbe andata avanti da gennaio 2018 fino a settembre 2020.

Ora Klyushin rischia fino a 30 anni di carcere e una multa milionaria, misurata anche sui guadagni e i danni provocati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/22/pirati-sfruttano-laccesso-ai-dati-di-aziende-quotate-arrestato-il-leader/?utm_source=rss&utm_medium=rss&utm_campaign=pirati-sfruttano-laccesso-ai-dati-di-aziende-quotate-arrestato-il-leader


Falla zero-day nei sistemi Zoho: l’FBI lancia l’allarme


La vulnerabilità interessa il ManageEngine Desktop Central, il sistema di gestione centralizzata degli endpoint fornita dalla società indiana.

Un altro allarme ai massimi livelli e, ancora una volta, a finire le mirino è un sistema di gestione degli endpoint. Protagonista è ManageEngine Desktop Central, per il quale all’inizio di dicembre è emersa una vulnerabilità zero-day.

La falla di sicurezza (CVE-2021-44515) è già stata corretta attraverso una patch da Zoho, ma come al solito i tempi di implementazione degli aggiornamenti sono più lunghi di quanto sarebbe auspicabile per mettere le aziende al riparo dagli attacchi.

Secondo l’FBI, in questo caso, a sfruttare la situazione sarebbero alcuni gruppi APT (Advanced Persistent Threat) legati a governi stranieri, che avrebbero sfruttato tempestivamente il bug per colpire le organizzazioni vulnerabili.

Zoho

La falla, si legge nel report pubblicato dal Federal Bureau of Investigation, consentirebbe ai pirati informatici di aggirare il sistema di autenticazione e avviare l’esecuzione di codice in remoto sui server Desktop Central. Un bel problema, visto che la compromissione dei sistemi Zoho può investire “a cascata” tutti gli endpoint controllati.

Insomma, lo schema è qualcosa di simile a quello che si è visto utilizzare in passato nei confronti degli MSP (Managed Service Provider) per sfruttare questa particolare forma di attacco di filiera.

Zoho, di suo, ha messo a disposizione uno strumento specifico (lo si può scaricare a questo indirizzo Internet) per verificare se i propri sistemi sono stati compromessi sfruttando la vulnerabilità.

Nel caso in cui i server risultassero essere stati compromessi, gli esperti di Zoho suggeriscono di adottare un approccio decisamente radicale, attraverso un reset di tutte le password e la formattazione del server compromesso.

Il numero di server vulnerabili all’attacco, stando a quanto emerge da una scansione con Shodan, sarebbe di circa 2.900.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/21/falla-zero-day-nei-sistemi-zoho-lfbi-lancia-lallarme/?utm_source=rss&utm_medium=rss&utm_campaign=falla-zero-day-nei-sistemi-zoho-lfbi-lancia-lallarme


Doppio bug in VMware: aggiornare subito


Le vulnerabilità mettono a rischio i sistemi di virtualizzazione e l’infrastruttura di autenticazione a due fattori. Ecco quali sono i rischi.

Quella in Log4j non è l’unica vulnerabilità “distribuita” con cui ci si trova a fare i conti in questi giorni. A turbare i sonni degli amministratori IT, infatti, sono anche due bug in VMware che hanno ricadute potenzialmente devastanti sui sistemi informatici aziendali.

La prima falla di sicurezza (CVE-2021-22054), cui è stato assegnato un livello di criticità di 9,1 su 10, riguarda Workspace ONE Unified Endpoint Management (UEM) e viene descritta come una vulnerabilità che consentirebbe di accedere a informazioni sensibili sfruttando l’accesso a UEM.

Il report pubblicato da VMware è avaro di dettagli, ma le soluzioni per correggere la falla sono due: la prima è rappresentata dalla patch (disponibile qui), la seconda  prevede la modifica del file web.config con l’aggiunta di alcune linee di istruzioni.

VMware

Diverso il discorso per quanto riguarda la seconda vulnerabilità, che interessa VMware Workspace ONE Access. La falla (CVE-2021-22057) in questo caso riguarda il processo di autenticazione a due fattori (2FA) e ha a oggetto la possibilità che un pirata informatico possa ottenere il secondo fattore di autenticazione, scardinando il sistema di protezione.

Per farlo, l’attaccante dovrebbe avere accesso alla rete e, a questo punto, potrebbe inviare delle richieste HTTP per ottenere informazioni che consentirebbero di violare il sistema di autenticazione.

Anche in questo caso, però, il report di VMware è piuttosto scarno, una politica piuttosto comune nel momento in cui si ha a che fare con vulnerabilità critiche (ma questa è indicata come “moderata”) per cui è stata appena resa disponibile la patch.

Insomma: la logica è quella di non fornire troppe informazioni per evitare che qualcuno possa sfruttare la falla nelle more dell’aggiornamento. In ogni caso, VMware ha messo a disposizione l’update che consente di risolvere il problema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/20/doppio-bug-in-vmware-aggiornare-subito/?utm_source=rss&utm_medium=rss&utm_campaign=doppio-bug-in-vmware-aggiornare-subito


Ecco PseudoManuscrypt: il tool di spionaggio derivato dal gruppo Lazarus


Individuata un’ondata di attacchi che usa un malware simile a quello sviluppato dal gruppo APT legato al governo della Corea del Nord.

Non si può dire che il gruppo Lazarus non sappia fare le cose in grande: stando alle attribuzioni ufficiali, ai pirati nordcoreani sarebbero da ricondurre attacchi come quello di WannaCry, la violazione dei sistemi di Sony e la (tentata) mega-truffa dai danni della Banca Nazionale del Bangladesh.

Nel caso di PseudoManuscrypt, però, i pirati legati al governo nordcoreano potrebbero non avere alcuna responsabilità.

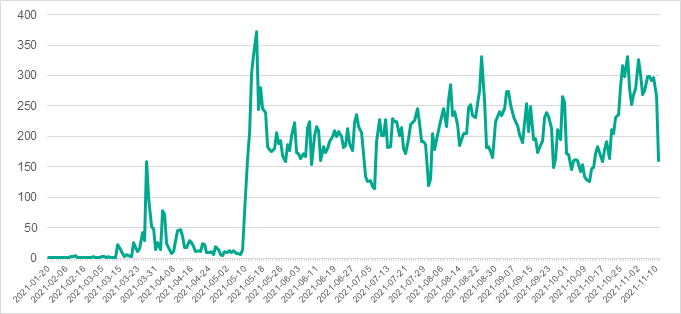
Secondo quanto riportano i ricercatori di Kaspersky, il malware è stato individuato lo scorso gennaio (con un picco di diffusione a giugno) e avrebbe colpito più di 35.000 computer in 195 paesi diversi.

PseudoManuscrypt

Il nome PseudoManuscrypt, è stato scelto a causa delle somiglianze con Manuscrypt, un “impianto” utilizzato in passato da Lazarus.

Tuttavia, tenuto conto del gran numero di vittime e della mancanza di un focus definito, dalle parti di Kaspersky non collegano la campagna direttamente a Lazarus o ad altri gruppi APT (Advanced Persistent Threat) conosciuti.

Il nuovo malware, in realtà, condivide con il predecessore alcune caratteristiche peculiari, come l’utilizzo di un protocollo di comunicazione verso i server Command and Control piuttosto raro, usato appunto da Lazarus.

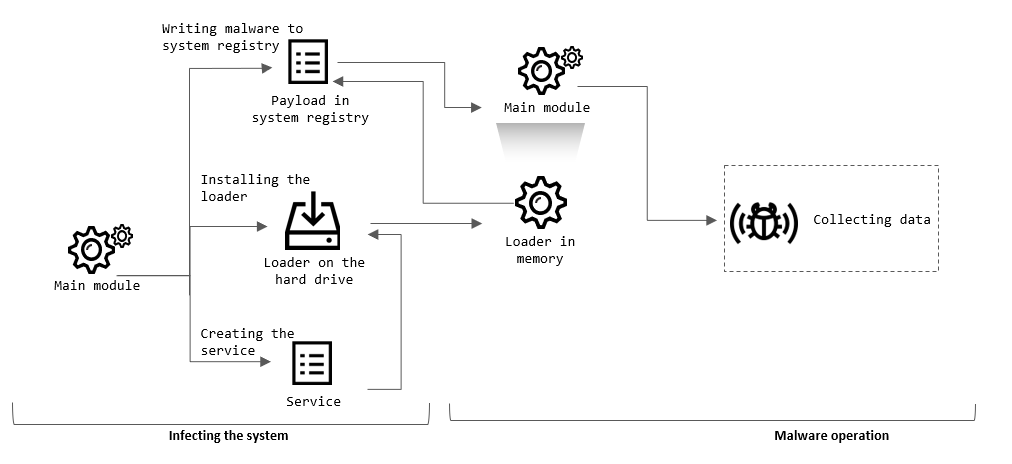
PseudoManuscrypt

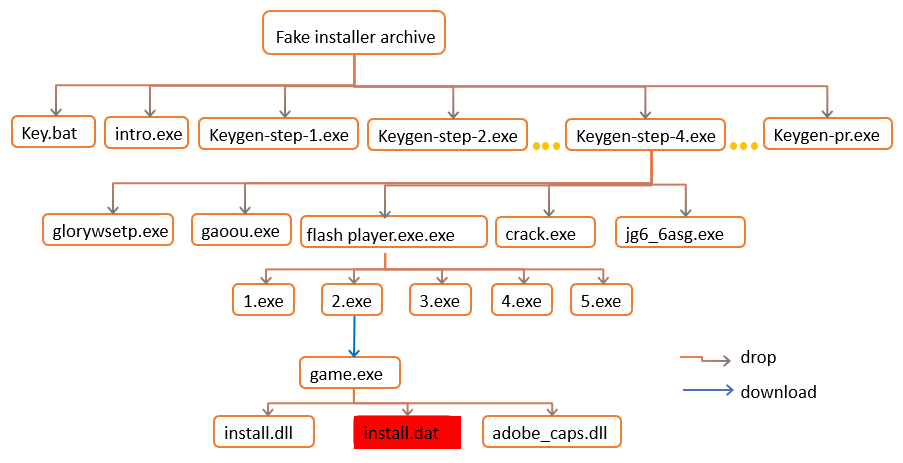
Il modus operandi dei pirati che stanno usando PseudoManuscrypt, però, diverge da quello di un gruppo APT. Come si legge nel report, il trojan è stato diffuso in una prima fase attraverso falsi installer di software pirata, alcuni dei quali utilizzati nel settore industriale.

In seguito, però, i cyber criminali hanno cominciato a sfruttare come vettore di attacco la botnet Glupteba, nota per fornire un servizio “Malware as a Service”.

Insomma: il contesto in cui si muove PseudoManuscrypt è decisamente orientato al comune cyber crimine e non a quel settore specifico di “hacking di stato” di cui fa parte il gruppo Lazarus.

Le caratteristiche del malware rimangono quelle di un classico tool di spionaggio: capacità di registrare il testo digitato sul dispositivo compromesso, copiare gli appunti, rubare le credenziali di autenticazione VPN e RDP, catturare screenshot e simili.

PseudoManuscrypt

Stando all’analisi dei ricercatori, gli autori del malware si concentrerebbero sul settore ingegneristico e questo, insieme alle peculiarità della prima fase di diffusione del malware, farebbero pensare a un gruppo specializzato in spionaggio industriale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/17/ecco-pseudomanuscrypt-il-nuovo-tool-di-spionaggio-derivato-dal-gruppo-lazarus/?utm_source=rss&utm_medium=rss&utm_campaign=ecco-pseudomanuscrypt-il-nuovo-tool-di-spionaggio-derivato-dal-gruppo-lazarus