Google: l’exploit usato da Pegasus per l’iPhone ha dell’incredibile


La tecnica che consente di compromettere lo smartphone Apple con una strategia “zero-click” sfrutta una sorprendente forma di emulazione in iMessage.

Non solo devastante dal punto di vista dell’impatto sulle vittime: la tecnica di attacco messa a punto da NSO Group per diffondere il suo spyware Pegasus sugli iPhone ha anche caratteristiche tecniche sorprendenti.

A spiegarlo sono i ricercatori del Project Zero di Google, che in un report pubblicato su Internet esaminano i dettagli di funzionamento dell’exploit messo a punto dalla società israeliana specializzata in “sorveglianza” cibernetica.

La tecnica di attacco, denunciata qualche tempo fa da Citizen Lab e Amnesty International come uno strumento utilizzato per colpire attivisti dei diritti civili, avvocati, giornalisti e oppositori politici di regimi ben poco democratici, fa leva su iMessage e consente di compromettere un dispositivo in modalità “zero-click”, senza cioè che l’utente debba fare nulla.

In altre parole, di fronte alla strategia adottata da NSO Group, anche quelle “buone pratiche” che siamo abituati a considerare utili per evitare gli attacchi, come evitare di aprire link sospetti, non servono a nulla.

L’analisi tecnica dell’exploit, però, svela qualcosa in più. In particolare, gli autori del report (Ian Beer e Samuel Groß) spiegano che la tecnica fa leva sul sistema di visualizzazione delle GIF animate in iMessage.
Pegasus

Per rendere più accattivanti le GIF animate in iMessage, Apple ha utilizzato un trucchetto che consente di creare un loop dell’animazione. Per farlo, però, il sistema crea una nuova GIF prima che questa sia visualizzata in iMessage. In altre parole, tutto avviene prima che l’utente apra il messaggio e questo spiega come possa agire senza alcun click da parte dell’utente. Ma su quale vulnerabilità fa leva?

A occuparsi dell’elaborazione in iOS, spiegano i ricercatori, sono le API CoreGraphics. Proprio una di queste contiene la vulnerabilità sfruttata da NSO Group per installare Pegasus. Nel dettaglio, la “vittima” dell’exploit è il sistema di parsing di CoreGraphics PDF.

Il trucco funziona a causa di una particolarità di iOS, in cui la scelta del formato non è legata all’estensione del file, ma affidata alla libreria ImageIO che ne analizza il contenuto. Anche se l’estensione è .GIF, quindi, un PDF viene trattato come tale.

Il formato PDF, spiegano gli autori del report, è stato usato spesso come vettore di attacco a causa della sua complessità e di caratteristiche particolari come la possibilità di integrare JavaScript.

Gli sviluppatori di NSO Group, però, hanno utilizzato un’altra strada e, in particolare, hanno usato le peculiari caratteristiche di un formato di compressione chiamato JBIG2, utilizzato negli anni 90 da produttori come  Xerox per ridurre ai minimi termini le dimensioni delle scansioni. La sua implementazione in iOS è basata su Xpdf, il cui codice è disponibile gratuitamente online.

Ed è qui che si annida la vulnerabilità sfruttata per diffondere Pegasus. JBIG utilizza infatti una serie di comandi che gli sviluppatori israeliani sono riusciti a usare per creare una sorta di architettura personalizzata in cui eseguire degli script.

Insomma: tutto il processo di attacco avviene all’interno di un ambiente di emulazione personalizzato, praticamente impossibile da interpretare a monte. Una tecnica che gli autori dello studio definiscono, a ragione, “incredibile e terrificante”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/16/google-lexploit-usato-da-pegasus-per-liphone-ha-dellincredibile/?utm_source=rss&utm_medium=rss&utm_campaign=google-lexploit-usato-da-pegasus-per-liphone-ha-dellincredibile


Microsoft corregge uno zero-day già sfruttato dai pirati


Nella tornata di aggiornamenti di dicembre risolte vulnerabilità critiche di Windows, tra cui quella che consentiva di distribuire malware tramite un allegato.

Per Microsoft è tempo di Patch Tuesday e, questo mese, l’aggiornamento di Windows comprende la correzione di una vulnerabilità zero-day utilizzata attivamente dai pirati informatici per diffondere malware sfruttando una tecnica particolarmente insidiosa.

La falla di sicurezza (CVE-2021-43890) consente di “ingannare” Windows AppX Installer, uno strumento per gestire l’installazione di applicazioni. Sfruttando la falla di sicurezza, in pratica, i pirati possono creare un eseguibile con contenuto malevolo, che viene però identificato come un’applicazione legittima.

Gli attacchi registrati fino a questo momento avrebbero usato tecniche di phishing per indurre le vittime ad aprire il file malevolo, con lo scopo di diffondere malware come Emotet, Trickbot e Bazaloader.

Stando a quanto si legge nella pagina Web dedicata alla vulnerabilità pubblicata dalla stessa Microsoft, la vulnerabilità consentirebbe anche di ottenere un’elevazione dei privilegi sul sistema, la cui gravità sarebbe direttamente proporzionale al “margine di azione” dell’utente che esegue il malware.

Microsoft zero-day

Nela stessa pagina sono indicate anche le strategie di mitigazione del rischio che possono essere applicate nelle more dell’aggiornamento, che in sostanza permettono di impedire l’installazione delle applicazioni firmate da Microsoft agli utenti senza privilegi di amministratore e di bloccare qualsiasi app non proveniente dal Microsoft Store.

Tra gli aggiornamenti distribuiti da Microsoft per Windows c’è anche quello che corregge InstallerFileTakeOver, la vulnerabilità emersa alla fine di novembre (ne abbiamo parlato in questo articolo) e di cui era stato reso pubblico anche un Proof of Concept.

La tornata di aggiornamenti comprende altre quattro vulnerabilità conosciute (CVE-2021-43240, CVE-2021-43893, CVE-2021-43880 e CVE-2021-41333) oltre a sette falle di sicurezza definite “critiche” (un punteggio di pericolosità dal 7 in su) relative a vari prodotti Microsoft.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/15/microsoft-corregge-uno-zero-day-gia-sfruttato-dai-pirati/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-corregge-uno-zero-day-gia-sfruttato-dai-pirati


Falle di sicurezza in miliardi di device Wi-Fi e Bluetooth


Uno studio mette in evidenza una serie di bug che possono portare al furto di informazioni o all’esecuzione di codice in remoto. Ecco come funziona.

È proprio vero che l’unione fa la forza? Non sempre. Nel caso dei sistemi di connessione wireless, anzi, è proprio la coesistenza di diversi protocolli a creare dei problemi di sicurezza.

A metterlo in luce è una ricerca a opera di un gruppo di studiosi delle Università di Brescia e Darmastadt, in collaborazione con il CNIT (Consorzio nazionale Interuniversitario per le Telecomunicazioni) e Secure Mobile Networking Lab.

Il documento, intitolato “Attacks on Wireless Coexistence”, espone una serie di tecniche di attacco che fanno leva su alcune “frizioni” dovute all’utilizzo degli stessi componenti da parte di chip separati.

In altre parole, quello che i ricercatori hanno cercato sono le falle di sicurezza generate dall’uso condiviso di componenti come le antenne o la banda wireless. Il risultato, in sintesi, è che queste vulnerabilità consentono di portare degli attacchi “indiretti”, arrivando per esempio a violare i dati del Wi-Fi con un attacco diretto al Bluetooth.

Wi-Fi

Tecnicamente, si tratta di attacchi che i ricercatori definiscono “lateral escalation privilege” e che, più che rappresentare una nuova tecnica di attacco, delineano uno scenario in cui è possibile ampliare il raggio di attacchi già esistenti.

Le vulnerabilità individuate dagli autori dello studio riguardano in particolare i chip prodotti da Broadcom; Cypress e Silicon Labs, che sono integrati in miliardi di dispositivi di ogni genere.

Secondo quanto viene riportato nel documento, lo sfruttamento delle falle di sicurezza potrebbe portare a un Denial of Service, al furto di informazioni (attraverso lettura della memoria) e addirittura all’esecuzione di codice.

Il prerequisito per portare un attacco di questo genere, però, è quello di poter eseguire codice su uno dei due sistemi (Bluetooth o Wi-Fi) per poi estendere l’attacco al componente che condivide le risorse sul dispositivo.

Se la pericolosità delle vulnerabilità non è così elevata e il loro sfruttamento richiede in pratica una precedente compromissione del dispositivo, l’elemento preoccupante è il fatto che molte delle falle di sicurezza individuate non possono essere corrette.

Wi-Fi

Secondo i ricercatori, infatti, alcune delle vulnerabilità richiederebbero una riprogettazione a livello hardware e, trattandosi di dispositivi in commercio da tempo (un esempio è iPhone 7) la cosa è ovviamente impossibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/14/falle-di-sicurezza-in-miliardi-di-device-wi-fi-e-bluetooth/?utm_source=rss&utm_medium=rss&utm_campaign=falle-di-sicurezza-in-miliardi-di-device-wi-fi-e-bluetooth


Allarme rosso per Log4Shell, la vulnerabilità in Apache Log4j


La falla zero-day interessa un numero impressionante di servizi e software, è facile da sfruttare ed è già usata dai pirati informatici per i loro attacchi.

Dalla CISA (Cybersecurity and Infrastructure Security Agency) statunitense all’Agenzia Nazionale per la Cybersecurity italiana, l’appello è uno solo: procedere immediatamente all’aggiornamento di tutti i sistemi che usano la libreria Apache Log4j.

La preoccupazione legata alla nuova vulnerabilità Log4Shell (CVE-2021-44228) individuata nella diffusissima libreria Java per la gestione dei log, d’altra parte, ha fondamenta decisamente solide. Log4j, infatti, è utilizzata praticamente in tutti i sistemi basati su Apache Struts.

Nel dettaglio, la vulnerabilità consentirebbe di avviare l’esecuzione di codice in remoto semplicemente inviando una stringa all’endpoint su cui è installata una versione vulnerabile di Log4j (tutte quelle precedenti alla nuova 2.15) compromettendo, di conseguenza, la macchina.

La vulnerabilità è stata resa pubblica con un Tweet lo scorso 9 dicembre, accompagnata da un Proof of Concept (PoC) dell’exploit che permette di sfruttarla.

Insomma: da quel momento, qualsiasi pirata informatico sulla faccia della terra ha gli strumenti per prendere il completo controllo di un server Apache Struts con estrema facilità.

Stando a un report pubblicato su Internet dai ricercatori di Cisco Talos, però, i problemi erano cominciati prima. Gli analisti hanno infatti individuato già il 2 dicembre alcuni attacchi che sfruttavano Log4Shell.

Gli aggiornamenti sulla pericolosità dell’attacco si sono susseguiti (e continuano a essere aggiornati) nelle ore successive, mettendo in guardia tutti i responsabili di sicurezza sulle possibili conseguenze di un attacco di questo genere.

In particolare, i ricercatori di Cisco Talos sottolineano come Log4Shell possa essere usato per esfiltrare credenziali e altre informazioni che consentirebbero di ampliare il raggio degli attacchi anche ai sistemi che non sono direttamente vulnerabili.

Ora si apre la consueta lotta contro il tempo e, visti i precedenti in casi simili, c’è poco da essere ottimisti. Tanto più che l’estrema diffusione della libreria Log4j, utilizzata anche in software di ogni genere, pone già il primo problema di capire quali siano i sistemi vulnerabili da aggiornare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/13/allarme-rosso-per-log4shell-la-vulnerabilita-in-apache-log4j/?utm_source=rss&utm_medium=rss&utm_campaign=allarme-rosso-per-log4shell-la-vulnerabilita-in-apache-log4j


Sophos: ecco come sta cambiando la cyber security


Le previsioni della società di sicurezza per il prossimo futuro: ecco come cambia il ruolo delle società che operano nella cyber security.

Un quadro generale che è cambiato radicalmente in una manciata di anni e che sta obbligando le aziende a fare fronte ad attacchi sempre più sofisticati, obbligando anche gli esperti di sicurezza informatica a cambiare le loro strategie.

A rendere sempre più complesso il compito degli addetti alla cyber security, manco a dirlo, l’ondata di attacchi (prevalentemente ransomware) diretti alle aziende.

“Le imprese stanno fronteggiando attacchi in cui vengono richiesti mediamente 2 milioni di dollari di riscatto per lo sblocco dei sistemi compromessi” spiega Kevin Isaac, SVP EMEA Sales di Sophos. “Un fenomeno che ha colpito il 37% delle aziende, con un incremento legato anche al periodo di emergenza pandemica e alle possibilità per i pirati informatici di sfruttare le debolezze legate al remote working”.

Il problema, secondo l’esperto di Sophos, però, non è solo legato a un fattore quantitativo. Gli attacchi portati dai pirati informatici hanno fatto anche un salto di qualità.

“Il 28% delle aziende dicono che gli attacchi sono troppo complessi per il loro settore IT” sottolinea Isaac. “Il processo di trasformazione digitale ha reso tutte le imprese estremamente vulnerabili agli attacchi informatici e le tecniche dei cyber criminali si sono evolute fino a sfruttare qualsiasi tipo di vulnerabilità con un’efficacia mai vista prima”.

Sophos

Secondo Isaac, però, la strategia delle società di sicurezza non viene stravolta. L’obiettivo finale dei pirati informatici, infatti, è quello di compromettere un computer. “Il nostro obiettivo deve rimanere quello di proteggere gli endpoint” spiega l’esperto di Sophos. “Quelli che cambiano sono i sistemi che dobbiamo utilizzare. Abbiamo cominciato anni fa a raccogliere informazioni e log inserendole in un Data Lake tramite Sophos Central, questi dati sono uno strumento prezioso per capire che cosa succede”.

Gli strumenti per mettere a valore questi dati sono Machine Learning, Intelligenza Artificiale e, sottolinea Isaac, le competenze degli specialisti di sicurezza che le usano per analizzare gli attacchi.

Un elemento strategico, cui contribuisce l’accesso a questa massa di informazioni, è ridurre al minimo il tempo che intercorre tra il rilevamento di un attacco e l’investigazione. “Grazie alle nostre infrastrutture e tecnologie possiamo rilevare in meno di un minuto gli attacchi, approfondirne l’analisi in una media di 25 minuti e rispondere il 20 minuti”.

Obiettivi centrati attraverso una logica di erogazione di servizio chiamata Managed Threat Response, che fornisce assistenza alle aziende andando oltre la semplice fornitura di strumenti.

Ed è proprio questa, spiega Kevin Isaac, la direzione in cui si stanno muovendo società di sicurezza come Sophos: passare dalla produzione vendita di soluzioni, all’erogazione di servizi. Con un vantaggio: l’uso di strumenti e tecnologie sviluppate “in casa” migliora nettamente le prestazioni a livello di response.

Un’evoluzione che ha anche un impatto sul livello di sicurezza di tutte quelle realtà, come le piccole e medie imprese italiane, che hanno difficoltà a dotarsi di quelle infrastrutture di sicurezza che permettono un reale approccio proattivo ai cyber attacchi.

“I nostri strumenti e servizi sono pensati per essere implementati su aziende di qualsiasi dimensione” conclude Isaac. “Una modalità che offre anche alle piccole imprese di avere lo stesso livello di sicurezza di quelle enterprise”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/10/sophos-ecco-come-sta-cambiando-la-cyber-security/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-ecco-come-sta-cambiando-la-cyber-security


Pirati sempre più scaltri: ecco le tecniche per collegarsi ai server C2


Per evitare il rilevamento delle connessioni dirette ai server Command and Control i cyber criminali utilizzano stratagemmi sempre più complessi.

Prima regola: passare inosservati. Per i pirati informatici l’uso di sistemi di offuscamento nella trasmissione dei dati tra i malware e i server Command and Control (C2) che permettono loro di inviare comandi e istruzioni è da sempre una priorità.

Da quando i cyber criminali si sono concentrati sugli attacchi alle aziende, questi sforzi si sono moltiplicati e gli esperti di sicurezza registrano ogni giorno “variazioni sul tema” che puntano ad aggirare controlli e rilevamenti.

Come si spiega in un articolo comparso su Threatpost a firma del CTO di Prevalion Nate Warfield, le nuove strategie adottate dai pirati mirano a utilizzare canali di comunicazione estremamente inusuali e risultano spesso difficili da individuare.

In alcuni casi, i criminali abusano di funzionalità pensate per la sicurezza e la privacy degli utenti, come DNS over HTTPS, normalmente abbreviato con DoH. Si tratta di un sistema che utilizza un algoritmo di crittografia per “nascondere” le richieste DNS e impedire che la navigazione sia tracciata.

server C2

Peccato che il protocollo DNS possa essere usato anche per le comunicazioni verso i server C2 e la protezione crittografica DoH sia in grado, da sola, di impedire a molti strumenti di cyber security di ispezionare le comunicazioni e rilevare quelle potenzialmente pericolose.

Un discorso simile vale anche per TOR (The Onion Router), anche se in questo caso il rilevamento di un collegamento diretto alla “rete nascosta” che offre anche l’accesso al famigerato Dark Web è decisamente più agevole.

Più complicato invece individuare le comunicazioni gestite da WebSocket, che di solito vengono implementati sotto forma di API sui Web Server della vittima. Il problema, a differenza di quanto avviene con TOR, è che in questo caso la presenza di un WebSocket non è necessariamente sospetta, anzi: è piuttosto comune in un network aziendale. Individuare quello malevolo diventa molto difficile.

Se i veri mal di testa li provoca uno strumento specializzato come Malleable C2, integrato nel pacchetto di strumenti di pen testing Cobalt Strike, una nota particolare la meritano software che riescono a mimetizzarsi nel traffico grazie al fatto che vengono considerati di uso comune. Quello più gettonato, negli ultimi mesi, è Telegram.

Insomma: il quadro per gli esperti di cyber security si fa sempre più intricato e le soluzioni sempre più complicate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/09/pirati-sempre-piu-scaltri-ecco-le-tecniche-per-collegarsi-ai-server-c2/?utm_source=rss&utm_medium=rss&utm_campaign=pirati-sempre-piu-scaltri-ecco-le-tecniche-per-collegarsi-ai-server-c2


Gli 8 errori di cyber security da non commettere


Kaspersky stila una classifica dei comportamenti che mettono a rischio la sicurezza aziendale (e non solo) quando si fa lavoro “flessibile”.

Quali sono le peggiori abitudini o attitudini che rischiamo di interiorizzare in questo periodo di pandemia? I colleghi di Kaspersky, in un articolo su ThreatPost li mettono in ordine grazie al contributo di Tony Lauro, direttore Security Technology & Strategy di Akamai.

La classifica è un bel reminder di ciò che non andrebbe fatto quando ci si trova a lavorare da casa per garantire la sicurezza dell’intero ecosistema aziendale.

1 Nessuna differenza tra email personale e aziendale

È la conseguenza dell’erosione del confine tra sfera personale e professionale. Perché non usare l’email personale per tutte le comunicazioni? In fondo raccogliere tutto in un solo account rende tutto più comodo… Peccato che il rischio di attacchi phishing e malware aumenti esponenzialmente.

2 Perché non lasciare usare il portatile dell’ufficio a tutti?

Una volta che si ha un computer a casa, liberi tutti! E così si lascia che i figli usino il laptop dell’azienda per giocare online e guardare film su Internet, magari su siti che non rispondono esattamente a tutti i criteri di sicurezza che normalmente vengono richiesti per le visite da un dispositivo aziendale. Risultato: le probabilità di essere infettati da u malware (e di diventare un vettore di infezione nei confronti dei colleghi) aumenta esponenzialmente.

3 Sono tranquillo: uso una VPN

Le Virtual Private Network rappresentano uno strumento di protezione decisamente efficace per garantire la riservatezza delle comunicazioni verso le risorse e i servizi aziendali. Di qui a considerarle la panacea di ogni male, ne passa. Insomma: se anche abbiamo una VPN attiva, non per questo dobbiamo ignorare le best practice di sicurezza.

4 Ho un’autenticazione multifattore, baby

Come sopra: i sistemi di autenticazione a due fattori sono uno strumento utilissimo per proteggere gli account. Sono una barriera insormontabile? No. La cronaca recente riporta di casi in cui gruppi di cyber criminali hanno messo a punto sistemi che permettono di aggirare l’autenticazione multifattore (soprattutto quella via codice SMS) scardinando i sistemi di sicurezza.

5 Viva la semplicità nelle impostazioni di rete

E passiamo agli amministratori IT e, in particolare, a chi pensa che la semplicità e l’immediatezza nella gestione sia un gran bel vantaggio per la sicurezza. CI spiace: non è vero. Se non si adottano policy di segmentazione per separare la trasmissione dei dati nel network aziendale, stiamo facendo un grosso favore ai pirati informatici. Rassegniamoci: ci tocca faticare.

6 Bring Your Own Device: liberi tutti!

Ti serve usare un dispositivo privato per le attività aziendali? Perfetto. Considera però che usare lo smartphone di tuo figlio per collegarti alla cartella condivisa in azienda potrebbe non essere l’idea più brillante dell’anno.

7 La mia rete aziendale è a prova di bomba

Comprensibilissima la preoccupazione per le attività su reti private. Questo non significa, però, che una volta che ci muoviamo sulla rete aziendale possiamo rilassarci. La crescita dei servizi online (secondo la modalità Software as a Service – SaaS) impone un monitoraggio continuo del traffico.

8 La difesa si gioca sul perimetro

Siamo sicuri che esista davvero un perimetro? Abbiamo piattaforme cloud, lavoratori in smart working e risorse sparpagliate tra tutti i data center d’Europa. Forse quella vecchia logica per cui “ciò che sta fuori è pericoloso, ciò che sta dentro è sicuro” è da rivedere.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/07/gli-8-errori-di-cyber-security-da-non-commettere-nellera-del-remote-working/?utm_source=rss&utm_medium=rss&utm_campaign=gli-8-errori-di-cyber-security-da-non-commettere-nellera-del-remote-working


RTF Template Injection: ecco la nuova tecnica dei gruppi APT


Il formato per i documenti di testo si conferma come uno dei vettori di attacco preferiti dai pirati informatici. Come funziona la tecnica di attacco.

Non si tratta di una novità assoluta, ma l’RTF Template Injection rappresenta una strategia che i gruppi di hacker di stato legati a Russia, Cina e India stanno utilizzando con un certo successo per aggirare i sistemi di protezione delle loro vittime.

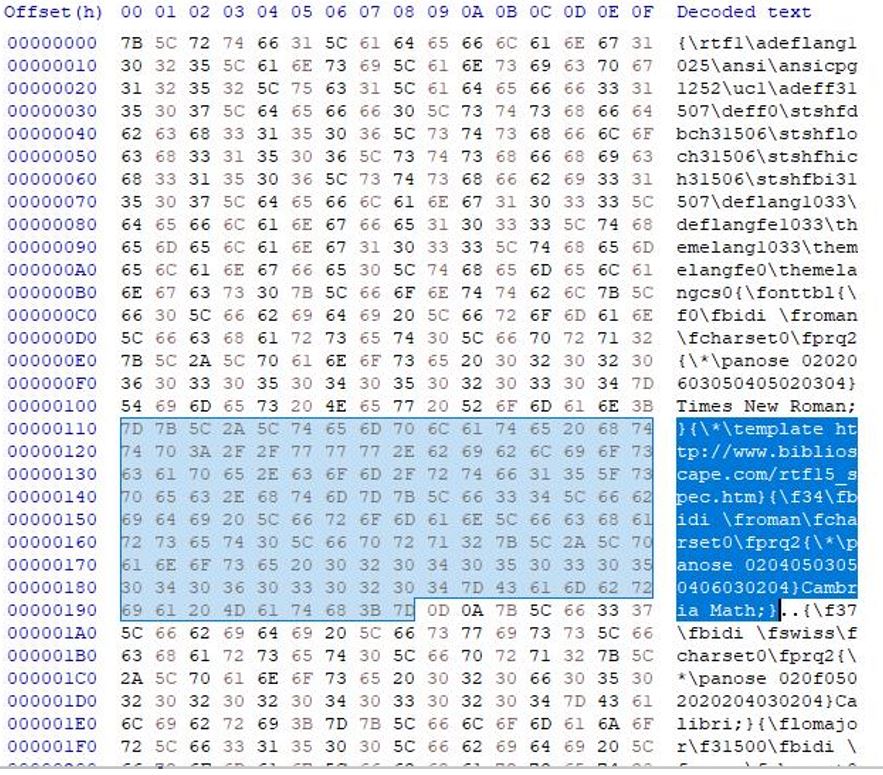
Come spiegano in un report pubblicato su Internet i ricercatori di Proofpoint, lo stratagemma utilizzato dai pirati è quello di usare le funzionalità dei modelli RTF per elaborare il contenuto del file e “trasformarlo” in una URL che avvia il download di un malware.

Non è la prima volta che i file in formato RTF finiscono sotto i riflettori a causa della “malleabilità” dei contenuti e della possibilità che i pirati informatici li utilizzino come vettore di attacco. Secondo gli autori del report, però, questa tecnica sarebbe più semplice da sfruttare rispetto ad altre garantendo, allo stesso tempo, una maggiore efficacia.

RTF Template Injection

In particolare, l’uso di file RTF avrebbe preso piede a partire dalla primavera 2021, quando alcuni gruppi APT (Advanced Persistent Threat) come il team DoNot, che sarebbe stato il primo a utilizzarlo.

In seguito (l’ultimo caso è datato ottobre 2021) lo stratagemma sarebbe stato utilizzato dal gruppo Gamaredon, legato ai servizi segreti di Mosca.

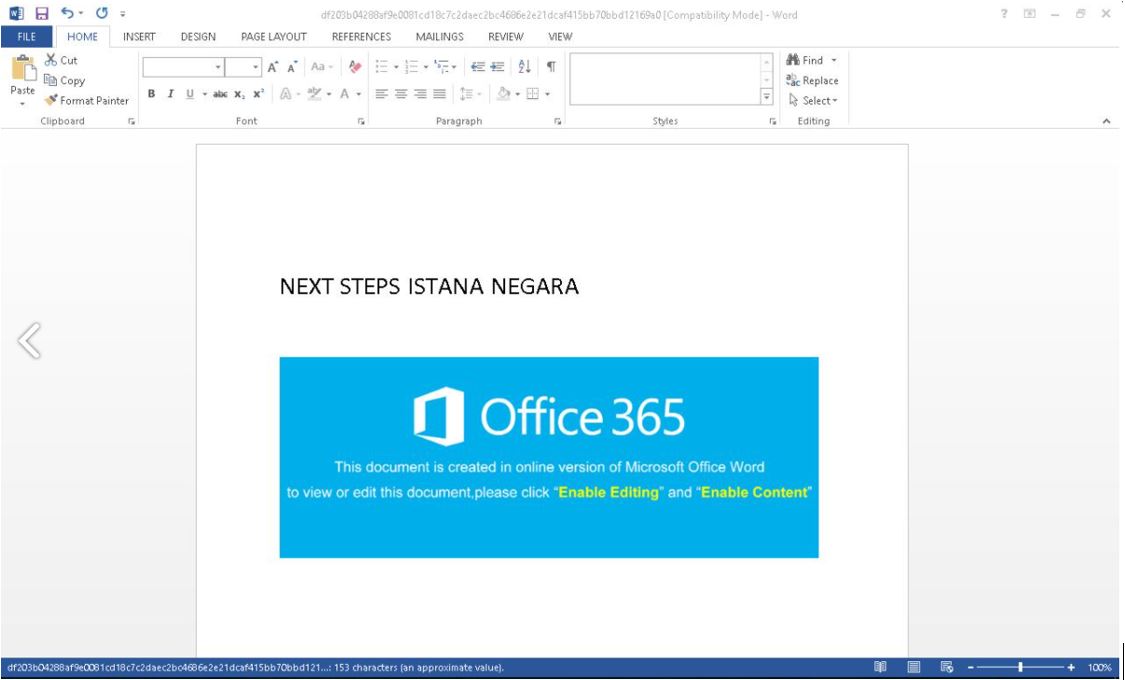
Il caso che gli analisti hanno approfondito maggiormente, però, è quello degli attacchi condotti ai danni di organizzazioni malesi da parte di TA423, che ha consentito di mettere in evidenza anche le tecniche di ingegneria sociale sfruttate di pirati per aggirare i controlli di Word nei confronti dei documenti che contengono componenti attivi come quelli usati nella RTF Template Injection.

RTF Template Injection

Nel dettaglio, il documento è stato “arricchito” da un messaggio apparentemente visualizzato dal software di videoscrittura (ma in realtà integrato nel documento) che invita a consentire l’esecuzione delle macro per superare un problema di compatibilità. Qualcosa di sicuramente già visto, che però mantiene un’indubbia efficacia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/06/rtf-template-injection-ecco-la-nuova-tecnica-dei-gruppi-apt/?utm_source=rss&utm_medium=rss&utm_campaign=rtf-template-injection-ecco-la-nuova-tecnica-dei-gruppi-apt


Falle di sicurezza in 150 modelli di stampanti HP


Le vulnerabilità consentirebbe un attacco in remoto che permette di sottrarre tutte le informazioni memorizzate nella cache del dispositivo.

Rubare informazioni dalla stampante? Si può fare. A confermarlo è il report di F-Secure in cui i ricercatori della società di sicurezza descrivono due nuove vulnerabilità (CVE-2021-39237 e CVE-2021-39238) che interessano le stampanti HP.

Come si legge nello studio pubblicato su Internet, il problema interessa le stampanti multifunzione (MFP) e in particolare 150 modelli del produttore statunitense.

La falla di sicurezza più grave è CVE-2021-39238, descritta da F-Secure come una vulnerabilità di analisi dei caratteri.

Sfruttandola, infatti, è possibile creare un exploit in grado di funzionare come worm, cioè garantendo la diffusione di un malware senza che sia necessaria alcuna interazione da parte dell’utente. A consentire l’esecuzione del codice sul dispositivo multifunzione sarebbe l’uso di un particolare carattere.

stampanti HP

Nello scenario descritto dagli autori del report, per portare l’attacco “cross-site printing” sarebbe sufficiente attirare la vittima su un sito Web contenente codice malevolo, che verrebbe inviato alla stampante attraverso l’avvio di una procedura automatica di stampa del file contenente il malware.

Di conseguenza, un pirata informatico potrebbe sottrarre informazioni come il contenuto della cache, cioè i documenti stampati, scansionati o inviati via fax, o le credenziali di accesso alla rete utilizzate dalla stampante stessa.

La seconda vulnerabilità viene considerata meno pericolosa. Prima di tutto perché richiede l’accesso fisico al dispositivo e, in secondo luogo, perché l’esecuzione dell’exploit richiede un periodo di tempo piuttosto lungo (5 minuti) che renderebbero lo scenario di un attacco decisamente improbabile.

Entrambe le vulnerabilità sono state corrette da HP con un aggiornamento rilasciato lo scorso mercoledì 1 novembre.

Il suggerimento dei ricercatori, naturalmente, è quello di procedere il prima possibile all’aggiornamento del firmware dei dispositivi interessati. I dettagli della patch sono consultabili qui e qui.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/03/falle-di-sicurezza-in-150-modelli-di-stampanti-hp/?utm_source=rss&utm_medium=rss&utm_campaign=falle-di-sicurezza-in-150-modelli-di-stampanti-hp


Access as a Service: il mercato nero degli accessi è in crescita


Una ricerca di Trend Micro analizza l’ecosistema per la compravendita di accessi a network e dispositivi gestito dal cyber crimine.

Il livello di professionalizzazione nel cyber crimine continua a crescere e uno degli indizi più evidenti di questa continua evoluzione viene messo in evidenza da Trend Micro, che in una ricerca pubblicata su Internet analizza il mercato del cosiddetto Access as a Service, cioè la compravendita degli accessi a network aziendali.

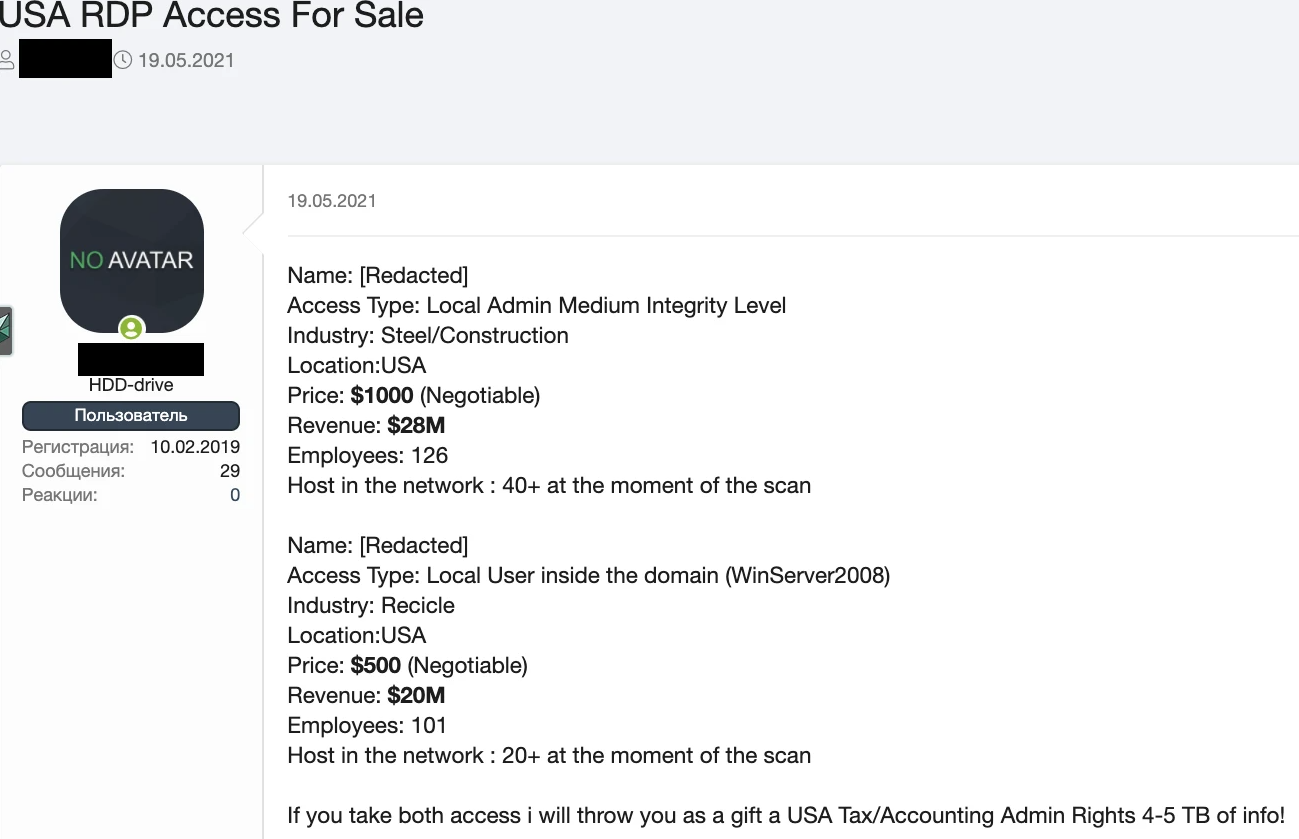
Il nuovo modello di business, in crescita su forum e siti Internet frequentati dai cyber criminali, ricorda quello di semplici market: al loro interno, gli “access broker” offrono la possibilità di acquistare le credenziali o l’acceso diretto a una specifica rete.

Dallo studio, emerge come la classica ricostruzione di una violazione informatica, che normalmente viene riassunta con lo schema attacco-intrusione, è in realtà più complessa.

Si tratta di una classica filiera, composta dai pirati informatici che ottengono l’accesso al dispositivo compromesso, gli access broker che agiscono come intermediari e i “clienti finali”, che possono sfruttare l’accesso per colpire le organizzazioni compromesse, di solito con attacchi ransomware.

Access as a Service

Da un punto di vista pratico, spiegano gli autori, ciò che viene fornito può essere il semplice accesso a una web shell, che permette di eseguire comandi in una rete compromessa. Più spesso, però, vengono forniti un set di  credenziali e un server VPN per la connessione.

I prezzi possono variare notevolmente, per esempio in base al tipo di accesso (a una singola macchina o a un’intera rete) o al fatturato annuo dell’azienda compromessa. Un accesso RDP può valere un minimo di 10 dollari, ma il prezzo medio per le credenziali di amministratore in un’azienda è di circa 8.500. Tuttavia, i prezzi possono arrivare anche fino a 100.000 dollari.

Access as a Service

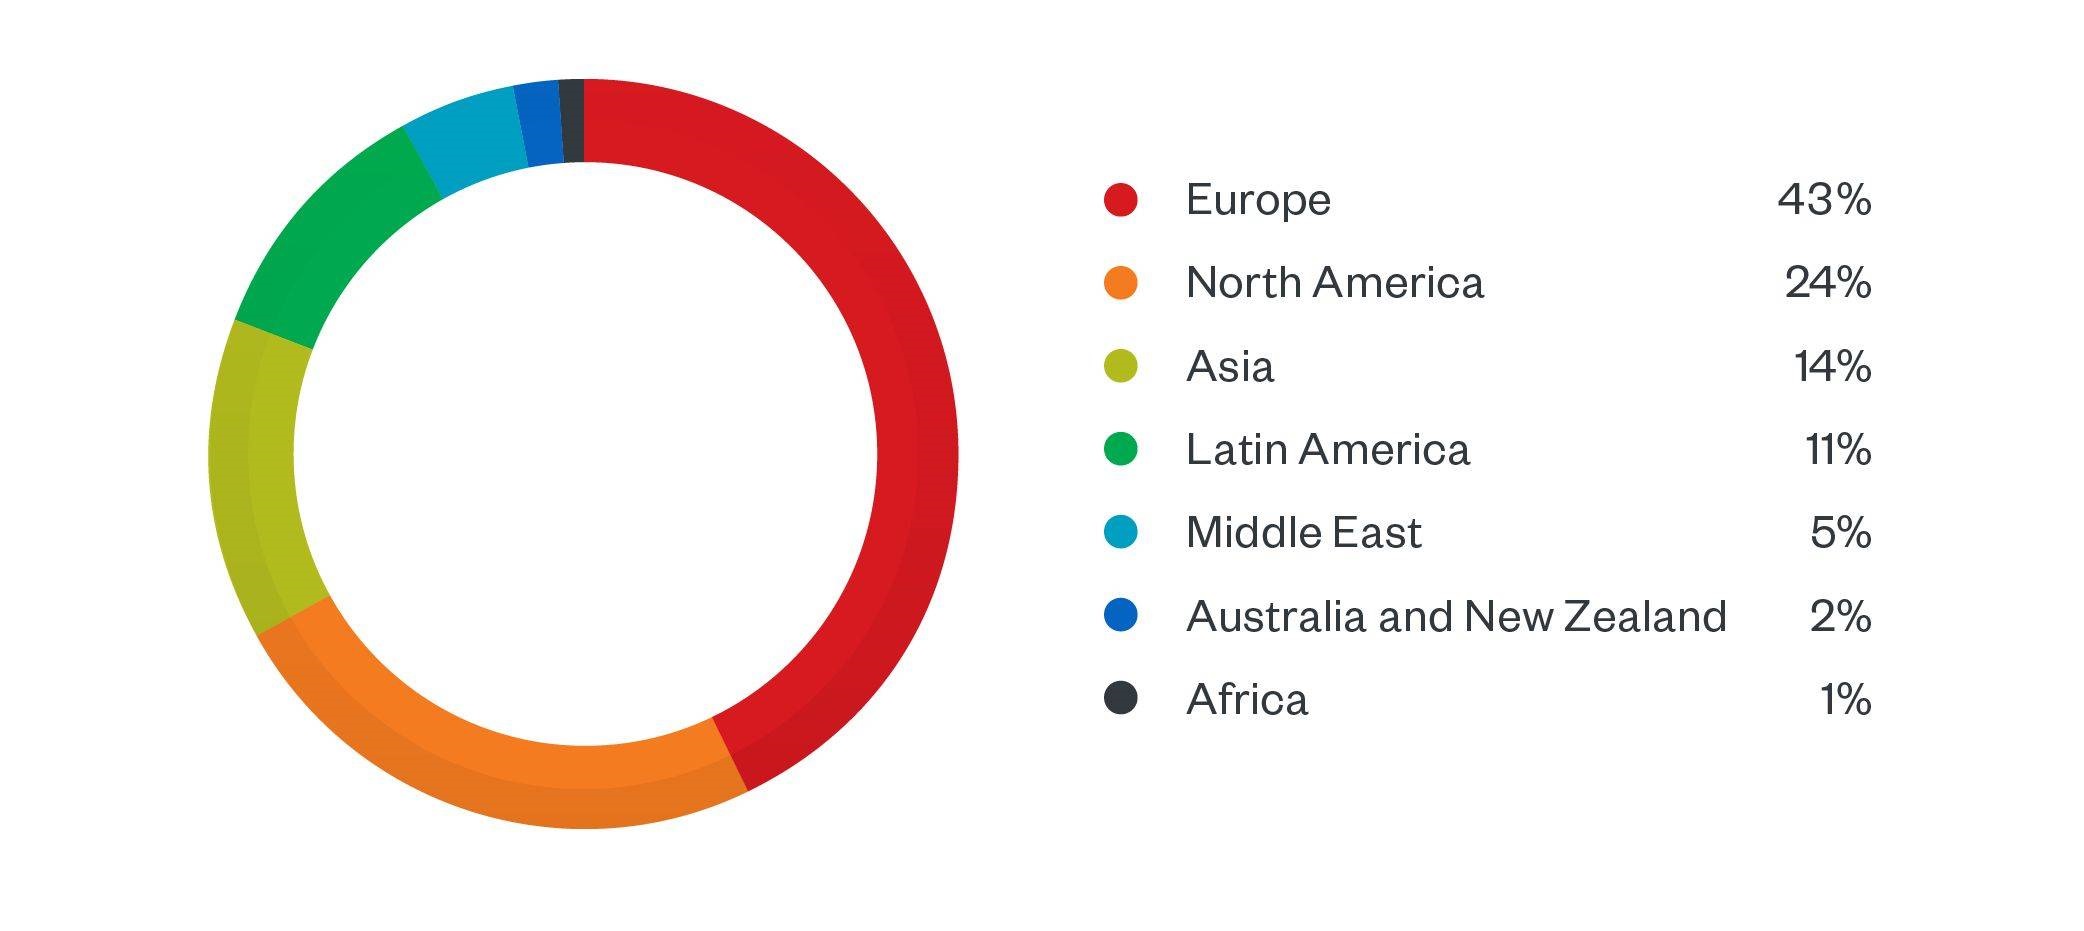
Nello studio, gli analisti di Trend Micro hanno messo sotto la lente di ingrandimento più di 900 fonti, registrando il fatto che la maggior parte degli accessi messi in vendita sono relativi a organizzazioni europee (43%) e nordamericane (24%).

Il settore più colpito è quello didattico, in particolar modo nel Regno Unito. Il 71% degli accessi in vendita, infatti, rientra in questa categoria. A livello globale, invece, il dato è molto più basso: appena il 36%.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/02/access-as-a-service-il-mercato-nero-degli-accessi-e-in-crescita/?utm_source=rss&utm_medium=rss&utm_campaign=access-as-a-service-il-mercato-nero-degli-accessi-e-in-crescita