I Lloyd’s di Londra: “non paghiamo per l’hacking di stato”


La storica società di assicurazione cambia le condizioni per le assicurazioni sui rischi cyber escludendo i casi in cui sono coinvolti gruppi legati a governi stranieri.

Troppi rischiosi anche per un colosso del settore assicurativo come i Lloyd’s di Londra. I danni provocati dagli attacchi dei gruppi APT (Advanced Persistent Threat) legati a governi nazionali non verranno più risarciti.

La novità è stata comunicata dalla stessa società con la pubblicazione di quattro nuove clausole di esclusione per “Cyber War and Cyber Operation”.

La logica, stando a quanto dichiarato da fonti della compagnia assicuratrice, segue una prassi dei Lloyd’s che prevede di escludere nei contratti assicurativi tutti gli eventi che siano collegati a eventi di guerra. La “cyber war”, di conseguenza, rientrerebbe in pieno in questa politica.

Al di là della logica che sottende la decisione, si aprono adesso una serie di problemi, legati a un elemento che ha un ruolo fondamentale nella definizione di “atto di cyber war”: l’attribuzione.
Lloyd's

Nel documento si chiarisce infatti che per l’esclusione non è necessaria un’attribuzione ufficiale, ma è sufficiente “un riferimento oggettivamente ragionevole” per attribuire gli attacchi informatici ad attività statali.

Insomma: il campo è molto ampio e sembra, in buona sostanza, che la decisione rimanga in capo alla stessa società di assicurazioni.

A preoccupare, però, possono essere le conseguenze che tutto questo può avere sul panorama della cyber security e sulle possibili evoluzioni nel modus operandi dei pirati informatici.

La prassi di inserire una o più “false flag” (indizi che inducono ad attribuire l’attacco a un altro attore – ndr) è già piuttosto comune nel mondo degli APT. In seguito a questa notizia, potrebbe presto essere seguita anche dai criminali comuni, soprattutto nell’ambito degli attacchi ransomware.

Già due anni fa, i pirati informatici del gruppo Sodinikibi (poi conosciuti come REvil) avevano utilizzato le sanzioni del GDPR come leva per indurre le vittime a pagare il riscatto.

Se la politica dei Lloyd’s di Londra dovesse essere adottata anche da altre compagnie di assicurazione, l’inserimento di una false flag che possa portare all’attribuzione a un governo potrebbe diventare un escamotage per esercitare una (ancora) maggiore pressione sulle aziende vittima dell’attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/12/01/i-lloyds-di-londra-non-paghiamo-per-lhacking-di-stato/?utm_source=rss&utm_medium=rss&utm_campaign=i-lloyds-di-londra-non-paghiamo-per-lhacking-di-stato

ESET lancia il progetto del suo campus per l’innovazione e tecnologia


Il modello cui si ispira la società di cyber security è orientato alla sostenibilità ambientale e alla creazione di un ambiente che coinvolge la comunità locale.

Nel mondo della cyber security la dimensione innovativa non è solo legata alle soluzioni tecniche per il contrasto a malware e cyber crimine: hanno una rilevanza di primo piano anche i modelli di business e la scelta delle modalità con cui le aziende si muovono nel mondo “reale”.

La conferma arriva da ESET, che in questi giorni ha presentato i progetti per l’annunciato ESET Campus – un hub di innovazione e tecnologia con sede a Bratislava, in Slovacchia, dove è situato anche la sede principale dell’azienda.

Il campus di 55.000 metri quadri è stato progettato dallo studio di architettura BIG-Bjarke Ingels Group e ospiterà la nuova sede dell’azienda con l’obiettivo di creare un centro di eccellenza orientato a diventare un ecosistema che unisca cybersecurity, AI e innovazione per la Slovacchia e l’Europa centrale.

Il progetto, spiegano dalle parti di ESET, tiene conto anche dei nuovi modelli di lavoro post-pandemia ed è stato individuato anche sulla base dei suggerimenti dei dipendenti dell’azienda. L’obiettivo, in pratica, è quello di creare un ambiente pensato per rispondere alle esigenze di business di dipendenti, clienti e partner.

ESET Campus

“Immagino l’ESET Campus come un hub creativo dove soluzioni innovative di cybersecurity prendono vita in modo che tutti noi possiamo godere del vasto potenziale di tecnologie all’avanguardia.  Costruendo un luogo di lavoro inclusivo, diversificato, verde e collaborativo adatto al futuro, stiamo rispondendo alle esigenze dei nostri dipendenti, clienti, partner e della nostra comunità” spiega Richard Marko, amministratore delegato di ESET. “Continueremo a rispondere in modo sempre più propositivo alle reali esigenze della società, al fine di sostenere la scienza, l’istruzione e l’innovazione”.

Il campus di ESET sarà costruito su principi di funzionalità ed ecosostenibilità, facendo seguito al progetto che ha permesso di ridurre le emissioni di carbonio del 40% nel 2020.

“Crediamo che sia fondamentale per ESET dare l’esempio nel campo dell’innovazione e della tecnologia. Ci assicureremo che il nostro Campus ospiti le ultime tecnologie, soluzioni intelligenti ed efficienti per raggiungere i più alti livelli di sostenibilità” conferma Palo Luka, Chief Operating Officer di ESET. “Punteremo ad un funzionamento del campus a zero emissioni, ma abbiamo l’ambizione di ridurre anche le emissioni in fase di costruzione, e crediamo che la nostra partnership con BIG ci aiuterà a raggiungere questo obiettivo.”

Insomma: se il mondo della cyber security rappresenta da tempo un settore ispirato alla collaborazione e allo sviluppo collettivo di soluzioni rivolte alla definizione di modelli “sostenibili” sotto il profilo informatico, anche la sua declinazione fisica può seguire le stesse linee guida.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/30/eset-lancia-il-progetto-del-suo-campus-per-linnovazione-e-tecnologia/?utm_source=rss&utm_medium=rss&utm_campaign=eset-lancia-il-progetto-del-suo-campus-per-linnovazione-e-tecnologia


Ecco Chinotto, il nuovo spyware degli hacker nordcoreani APT37


Modulare, personalizzabile e multipiattaforma: viene utilizzato per spiare attivisti politici e giornalisti in operazioni di lungo termine.

Difficile capire quale sia l’origine del nome, ma al di là del sorriso che può strappare ai lettori italiani, con Chinotto c’è poco da scherzare.

Come spiegano i ricercatori di Kaspersky in un corposo report pubblicato su Internet, il trojan è utilizzato dal gruppo APT37 (ScarCruft) legato al governo della Corea del Nord.

Si tratterebbe di un “impianto”, come vengono definiti in gergo, in grado di infettare qualsiasi tipo di dispositivo e con un elevato livello di personalizzazione che consentirebbe ai pirati informatici di rendere più difficile la sua individuazione.

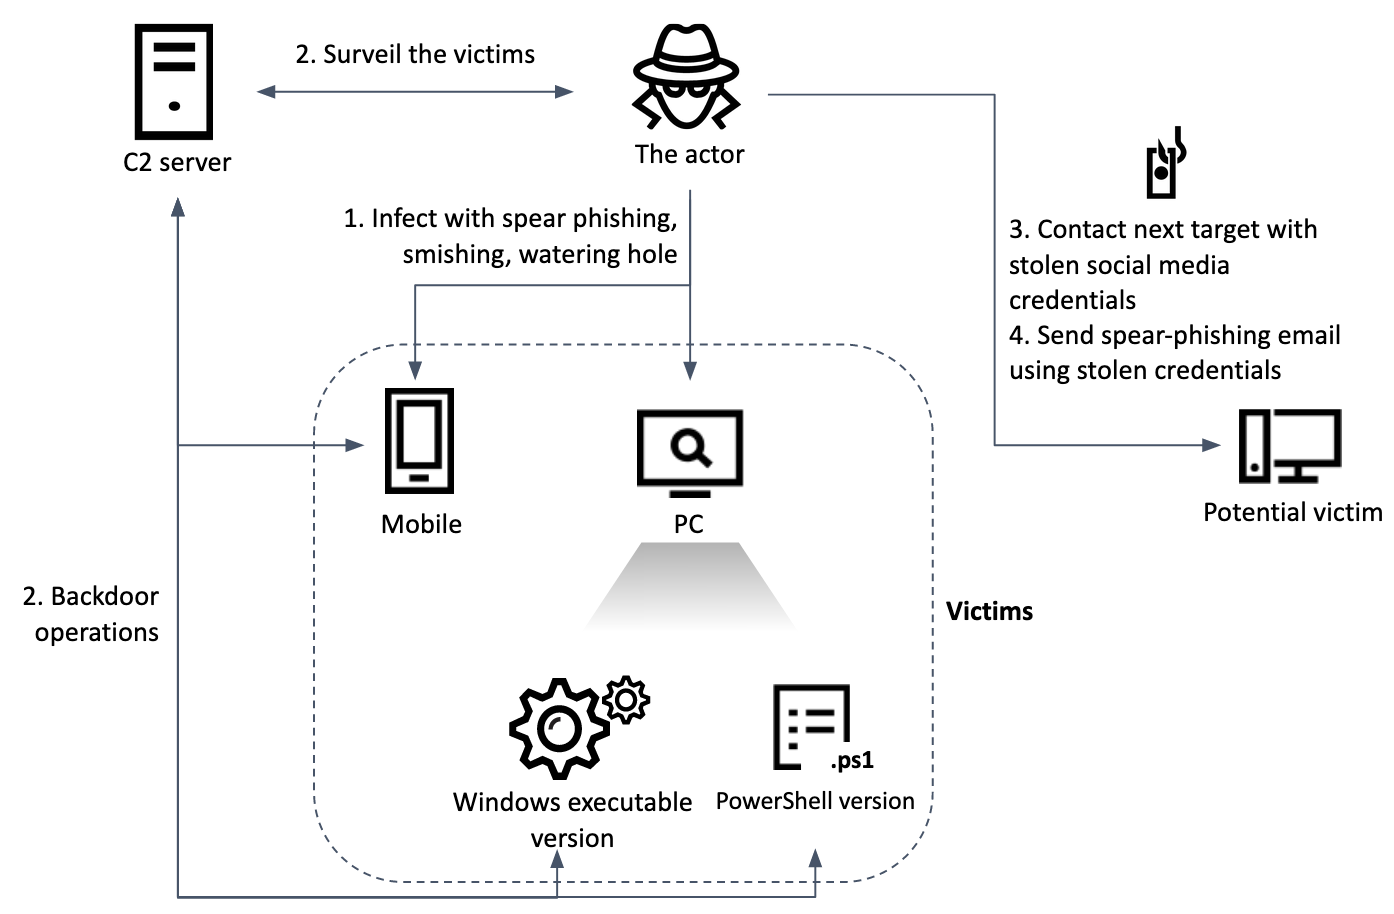
Lo schema di infezione descritto dagli analisti di Kaspersky ricalca quelli conosciuti nell’ambiente degli spyware di stato: il vettore iniziale, infatti, è normalmente un messaggio di spear phishing veicolato tramite email o i social network.

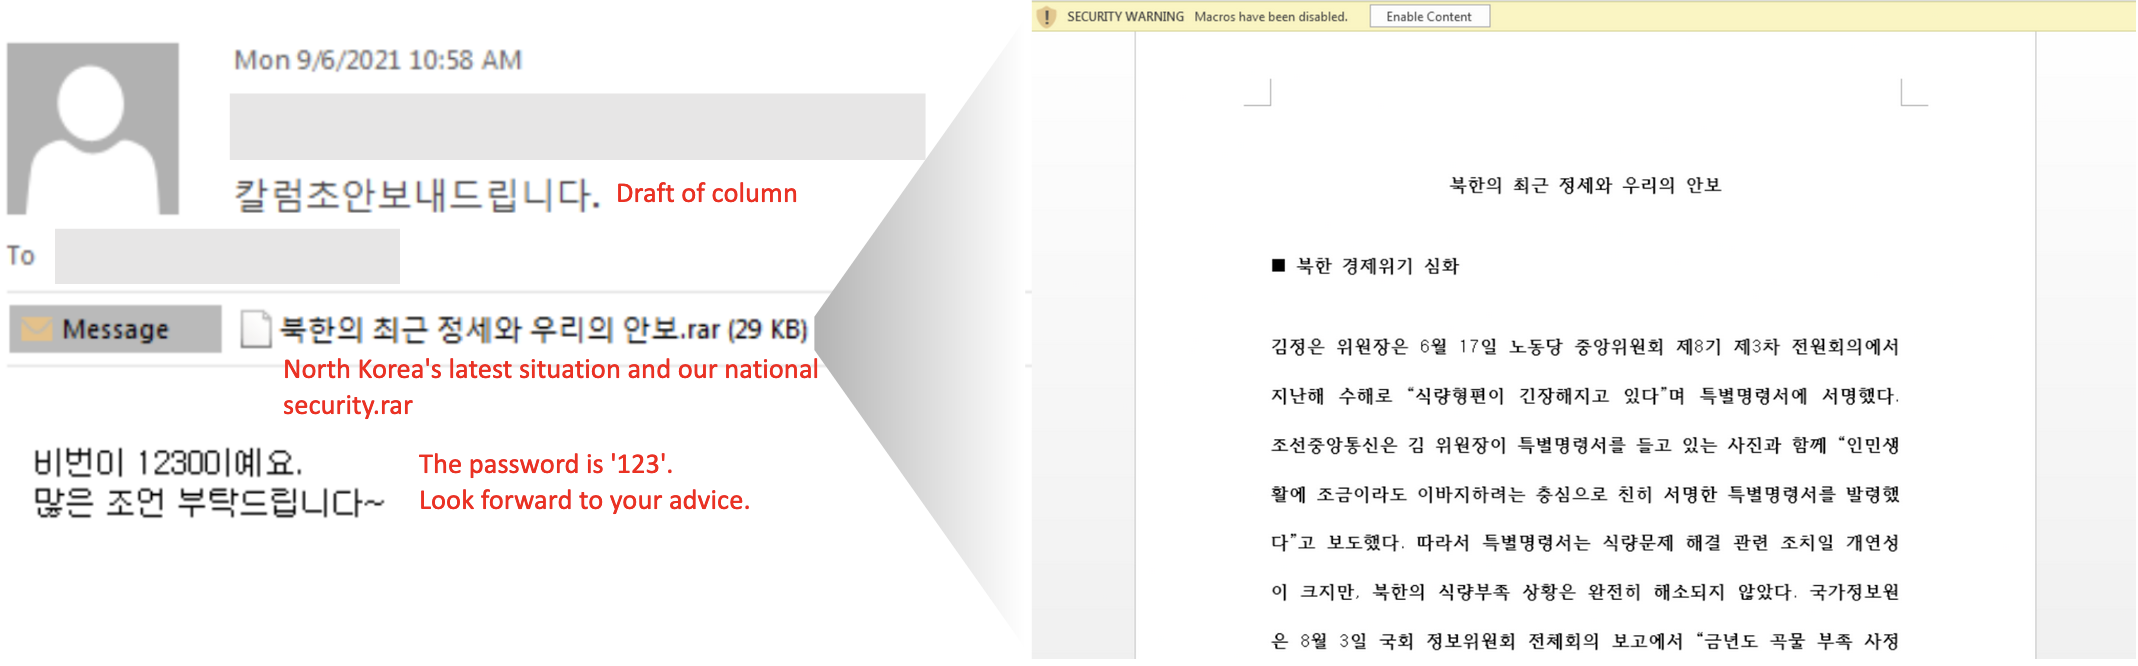
La catena di attacco, però, è decisamente complessa. Il primo livello di compromissione è infatti rappresentato da una semplice PowerShell che viene installata utilizzando un documento di Word contenente una macro che, come prima azione, modifica le impostazioni del registro di sistema di Windows per fare in modo che Word accetti qualsiasi comando senza visualizzare alcun avviso all’utente.

Chinotto

Il messaggio non viene mandato “a freddo”, ma sarebbe preceduto da messaggi e conversazioni tramite i social network, nel corso dei quali i pirati utilizzerebbero account compromessi che la vittima considera affidabili. Il documento è contenuto in un archivio in formato RAR protetto da password.

La seconda fase dell’infezione, di cui però i ricercatori non sono ancora riusciti a ottenere tutti i dettagli, prevede l’installazione di un payload scaricato da Internet che porta, probabilmente, alla creazione della backdoor individuata dagli analisti.

Nella ricostruzione dell’attacco, che nello specifico sarebbe iniziato a marzo, gli autori del report elencano una serie di indizi che indurrebbero a pensare che gli operatori di APT37 abbiano cercato di installare (senza successo) diversi malware fino al mese di agosto, quando hanno infine utilizzato Chinotto.

Si tratta di un eseguibile per Windows, il cui codice è pesantemente offuscato attraverso l’inserimento di dati “spazzatura” e le cui caratteristiche consentono ai pirati di esfiltrare informazioni, catturare screenshot della macchina infetta e aggiungere nuove funzionalità al malware.

Esiste però anche una versione Android di Chinotto, che viene distribuita attraverso smishing (phishing via SMS) e che permetterebbe sia l’esfiltrazione di file e informazioni dal dispositivo, sia la registrazione delle telefonate della vittima.

Chinotto

Lo schema complessivo, secondo i ricercatori di Kaspersky, prevederebbe l’uso delle informazioni sottratte per contattare altri bersagli e sfruttare gli account compromessi come “testa di ponte” per portare altri attacchi di spear phishing.

Insomma: Chinotto verrebbe utilizzato in un’ampia campagna di spionaggio che i servizi segreti nordcoreani starebbero portando avanti con tempi estremamente lunghi, in cui l’impianto finale verrebbe installato anche a mesi di distanza dalla prima infezione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/29/ecco-chinotto-il-nuovo-spyware-degli-hacker-nordcoreani-apt37/?utm_source=rss&utm_medium=rss&utm_campaign=ecco-chinotto-il-nuovo-spyware-degli-hacker-nordcoreani-apt37


CronRAT è il nuovo trojan per i sistemi operativi Linux


Il RAT è pensato per rubare le credenziali delle carte di credito sui siti Web di e-commerce attraverso uno skimmer installato sulle pagine.

Commercio elettronico nel mirino dei pirati informatici e, questa volta, il bersaglio è rappresentato dai sistemi Linux. °Il codice di CronRAT, infatti, sfrutta una vulnerabilità del sistema di pianificazione del sistema operativo Open Source, chiamato appunto cron.

Nel dettaglio, i cyber criminali utilizzano delle impostazioni che fanno riferimento a date inesistenti (come il 31 di febbraio) per installare un programma Bash in grado di comunicare con un server esterno passando completamente inosservato.

Come si legge nel report pubblicato su Internet dai ricercatori di Sansec, il malware viene memorizzato come una task di cron con un valore invalido (52 23 31 2 3) che permette però al codice di acquisire persistenza sull macchina compromessa.

Il suo obiettivo è quello di aprire un canale di comunicazione con un server esterno su protocollo TCP attraverso la porta 443, impostando come prima cosa una password per le comunicazioni e un comando che ne avvia l’autodistruzione.

CronRAT

La tecnica utilizzata, definita “esotica” dai ricercatori, si fonda sulla possibilità di inviare dati sfruttando un semplice file.

Secondo quanto riferiscono gli autori del report, CronRAT è stato identificato su un elevato numero di siti Internet dedicati al commercio elettronico.

La scelta temporale non sarebbe casuale: con il Black Friday, infatti, il traffico per lo shopping online è destinato a crescere esponenzialmente e la strategia dei cyber criminali, orientata al furto di dati di carte di credito usate nei pagamenti per gli acquisti, punterebbe a massimizzare la quantità di dati rubati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/26/cronrat-e-il-nuovo-trojan-per-i-sistemi-operativi-linux/?utm_source=rss&utm_medium=rss&utm_campaign=cronrat-e-il-nuovo-trojan-per-i-sistemi-operativi-linux


InstallerFileTakeOver: nuovo zero-day per Windows già in uso dai pirati


La falla di sicurezza consente di ottenere i privilegi di amministratore sul sistema Microsoft. Il problema era stato corretto (male) a inizio novembre.

Non tutte le ciambelle escono col buco e, a quanto pare, la regola vale anche per le patch. Il caso della nuova vulnerabilità zero-day che interessa Windows 10, Windows 11 e Windows Server è l’ennesima dimostrazione di come un fix possa andare storto e di come questo “incidente” possa portare alla scoperta di ulteriori problemi.

A segnalare il problema è stato il ricercatore di sicurezza Abdelhamid Naceri, che analizzando la patch distribuita da Microsoft nella tornata di novembre di aggiornamenti per il suo sistema operativo si è accorto che la correzione della vulnerabilità CVE-2021-41379 può essere aggirata.

Non solo: nel corso del suo studio, Naceri ha scoperto un’altra vulnerabilità, battezzata con il nome di InstallerFileTakeOver, che consente di elevare i privilegi dell’utente e avviare l’installazione di un malware.

Rispetto alla falla di sicurezza che stava studiando, attraverso la quale sarebbe stato possibile cancellare dei file specifici su l sistema, il nuovo zero day è quindi decisamente più grave.

InstallerFileTakeOver

Il Proof of Concept (PoC) pubblicato da Naceri è stato verificato anche dai ricercatori di Cisco Talos, che in un report pubblicato su Internet ne confermano la replicabilità, così come il fatto che l’exploit viene già utilizzato dai pirati informatici per attaccare i sistemi Windows.

IL problema riguarderebbe, nel dettaglio, la funzionalità di installazione con privilegi di amministratore, che permetterebbe di aggirare le restrizioni a livello di policy di gruppo che normalmente impediscono operazioni MSI.

A detta dello stesso ricercatore, la complessità della vulnerabilità rende impossibile qualsiasi tipo di intervento (workkaround) che consenta di mitigare il rischio di un attacco e l’unica soluzione, per gli utenti, è quella di aspettare che Microsoft rilasci un aggiornamento.

Dalle parti di Redmond, si sono limitati a dire che “stanno facendo tutto il possibile” per sviluppare e distribuire il fix quanto prima.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/25/installerfiletakeover-il-nuovo-zero-day-per-windows-viene-gia-usato-dai-pirati/?utm_source=rss&utm_medium=rss&utm_campaign=installerfiletakeover-il-nuovo-zero-day-per-windows-viene-gia-usato-dai-pirati


Errori nelle impostazioni cloud? I pirati ci vanno a nozze


Una ricerca evidenzia come una errata configurazione dei sistemi su piattaforma cloud venga sfruttata dai cyber criminali nel giro di minuti.

Gli errori si pagano cari. E nel mondo cloud questa regola viene applicata con un inesorabile automatismo. Non solo: nella maggior parte dei casi, bastano pochi minuti per finire vittima di un attacco.

A confermarlo è un studio della Unit 42 di Palo Alto Networks pubblicato su Internet lo scorso lunedì. Nel report si possono leggere i risultati di un esperimento messo in campo dalla società di sicurezza: 320 honeypot (dispositivi vulnerabili esposti online per attirare gli attacchi dei pirati informatici – ndr) che sono stati monitorati per capire in quanto tempo finiscano vittima di attacchi.

impostazioni cloud

Gli esperti di sicurezza hanno creato un ecosistema in grado di attirare un ampia varietà di attacchi, unendo così il dato della tempestività alla tipologia di exploit usati.

impostazioni cloud

Il risultato della ricerca conferma quella forma di “pessimismo costruttivo” proprio degli esperti di sicurezza. L’80% delle esche predisposte dagli esperti di Palo Alto Networks, infatti, sono state compromesse nel giro di 24 ore.

Il dato impressionante, però, riguarda alcune particolari vulnerabilità, che sono state sfruttate dai pirati informatici nel giro di pochi minuti e, in alcuni casi, dopo una manciata di secondi.

In particolare questo tipo di attacchi, che in gergo vengono definiti “opportunistici”, prendono di mira i servizi cloud con impostazioni inadeguate. Un fenomeno che ha la sa spiegazione in due fattori: il primo riguarda una prassi ormai invalsa tra i pirati informatici nell’uso di strumenti di scansione dei servizi esposti su Internet.

Il secondo, riguarda invece la facilità con cui è possibile sfruttare i tanti exploit disponibili nel momento in cui si individua un server o un servizio vulnerabile.

Insomma: il famigerato “fattore umano”, cioè il rischio che gli amministratori IT mettano online server con configurazioni troppo “allegre”, rimane uno dei pericoli maggiori per le reti aziendali. E ora ci sono anche dei dati per confermarlo “nero su bianco”…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/24/errori-nelle-impostazioni-cloud-i-pirati-ci-vanno-a-nozze/?utm_source=rss&utm_medium=rss&utm_campaign=errori-nelle-impostazioni-cloud-i-pirati-ci-vanno-a-nozze


Frodi ai danni di DeFi: un bottino da 12 miliardi


Il mondo dei servizi finanziari decentrati basato su blockchain attira sempre più attenzione, anche da parte di truffatori e pirati informatici.

L’allarme arriva da un report di Elliptic, che nello studio pubblicato su Internet quantifica il denaro che è finito nelle mani di truffatori e pirati informatici nell’ultimo anno.

Nel mirino il settore del DeFi, un neologismo che sta per “Decentralized Finance” e indica quel sistema finanziario che non fa riferimento ai canali tradizionali (broker, exchange e banche) ma offre agli investitori la possibilità di operare attraverso sistemi “indipendenti” basati su blockchain, come Ethereum.

Un ambito in cui i singoli privati possono muoversi nel magico mondo della finanza senza dover pagare commissioni o dipendere da istituzioni, ma che espone a qualche rischio.

Tanto più che per i pirati informatici, il pianeta DeFi è particolarmente ghiotto. Nell’ultimo anno, infatti, è cresciuto del 1.700% fino ad arrivare a un valore di 247 miliardi di dollari, con un movimento d liquidi di circa 300 miliardi di dollari al mese.

Un mucchio di soldi, che sono esposti a una gran modalità di attacchi. Nonostante le soluzioni tecniche, infatti, l’assenza di soggetti coinvolti aprono alla possibilità che ladri e truffatori approfittino dell’ambiente “aperto” per portare i loro attacchi. Il bilancio, secondo gli autori del report, è di ben 12 miliardi di dollari finiti nelle tasche dei cyber criminali.

DeFi

Il dato sorprendente, scorrendo il report, è quello riguardante la porzione di furti di denaro legati alo sfruttamento di vulnerabilità tecniche, soprattutto della blockchain basata su Ethereum. Sul totale di 12 miliardi, infatti, ben 8,6 miliardi sono collegabili a problemi legati al protocollo.

L’analisi delle perdite legate a problemi di sviluppo di codice rispetto a quelle relative al design complessivo, invece, è più equilibrata: 5,5 miliardi dollari per i primi, 5,3 per i secondi.

L’altro aspetto sottolineato dai ricercatori di Elliptic riguarda l’uso degli strumenti DeFi da parte dei cyber criminali per operazioni di riciclaggio. Mixer ed Exchange possono infatti essere utilizzati dai pirati informatici (in particolar modo quelli specializzati in ransomware) per far perdere le tracce delle somme illecitamente incassate.

Insomma: un quadro decisamente preoccupante, che spiega perfettamente le notizie di cronaca riguardanti i tentativi di regolamentazione avviati da molti governi. Con quale successo, si vedrà.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/23/frodi-ai-danni-di-defi-un-bottino-da-12-miliardi/?utm_source=rss&utm_medium=rss&utm_campaign=frodi-ai-danni-di-defi-un-bottino-da-12-miliardi


Attacchi agli Exchange Server per ingannare le vittime


La tecnica sfrutta alcune vulnerabilità della piattaforma Microsoft per colpire i dipendenti attraverso un subdolo schema di ingegneria sociale.

L’efficacia di un attacco informatico non dipende solo dal tipo di exploit o di malware utilizzato. In buona parte, il successo è legato alla capacità dei cyber criminali di indurre le loro vittime a fare quel “fatidico click” che porta all’infezione del loro dispositivo.

Nel caso del gruppo TR, documentato in un report pubblicato su Internet dai ricercatori di Trend Micro, questo obiettivo viene raggiunto attraverso un creativo uso di due exploit per Microsoft Exchange Server.

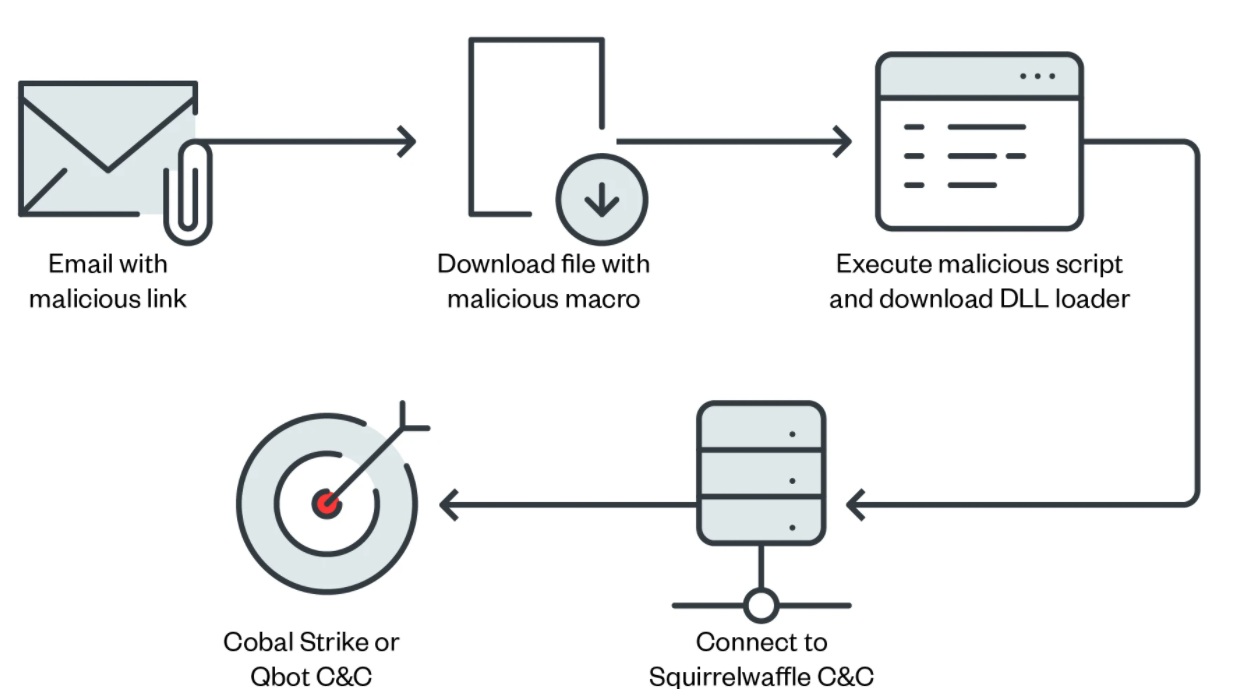
I cyber criminali di TR sono specializzati nella diffusione via email di numerosi malware e, in questi ultimi mesi, stanno utilizzando intensivamente Squirrelwaffle.

Attacchi agli Exchange Server

Si tratta di un loader, cioè di un impianto che viene utilizzato dai pirati per “mettere un piede” nella rete che vogliono colpire e distribuire ulteriori malware.

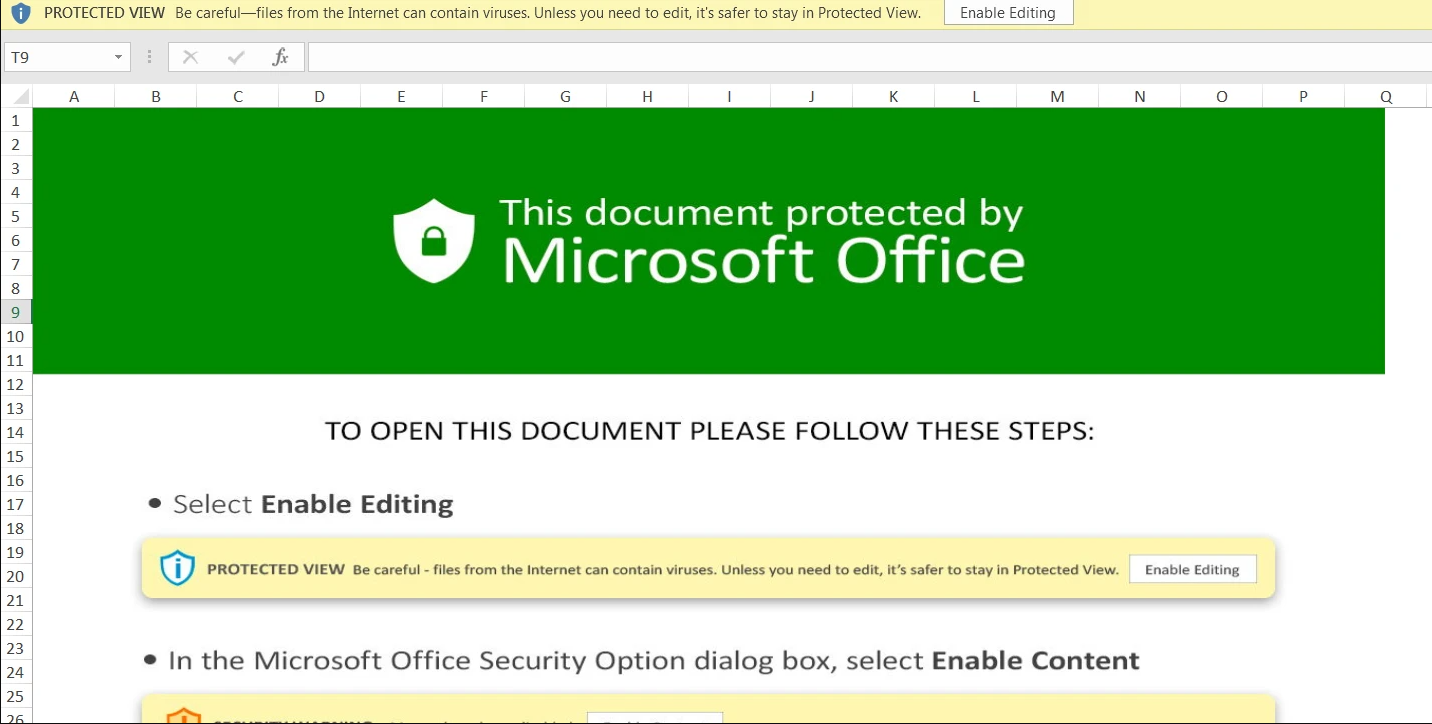
I vettori di attacco utilizzato dai pirati, come spiegato in una ricerca di Cisco Talos, sono solitamente documenti allegati a messaggi email o link malevoli incorporati nel messaggio di posta stesso.

Attacchi agli Exchange Server

La novità evidenziata da Trend Micro, però, è il fatto che i pirati informatici stiano utilizzando le vulnerabilità di Exchange Server (ProxyLogon e ProxyShell) per veicolare le email in modo da ottenere un vantaggio strategico nell’attacco.

La tattica utilizzata, in pratica, prevede l’uso di Exchange per inviare i messaggi malevoli dall’interno della rete, facendo in modo che appaiano come risposte a un messaggio inviato precedentemente dalla vittima.

Inserendosi in un thread esistente, i cyber criminali sperano di indurre i destinatari dei messaggi ad abbassare le difese e a superare la normale diffidenza che orami qualsiasi persona ha nei confronti di allegati e link che provengono da sconosciuti.

Un trucchetto che ha ottime probabilità di funzionare e che rende ancora più urgente la necessità di correggere le vulnerabilità (CVE-2021-26855, CVE-2021-34473 e CVE-2021-34523) che ne consentono l’utilizzo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/22/attacchi-agli-exchange-server-per-ingannare-le-vittime/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-agli-exchange-server-per-ingannare-le-vittime


Gli hacker di stato iraniani passano ai ransomware


Nuovo modus operandi dei gruppi APT legati all’Iran: l’estorsione punta a raccogliere fondi e danneggiare i bersagli colpiti dai pirati informatici.

È tempo di aggiornare la mappa delle minacce informatiche. Un invito valido anche per il settore APT (Advanced Persistent Threat) che, normalmente, siamo abituati ad associare a campagne di spionaggio.

Stando a quanto riporta Microsoft, infatti, anche i cosiddetti “hacker di stato” stanno cambiando strategie e strumenti di attacco. Una metamorfosi che starebbe interessando, in particolare, i gruppi legati al governo dell’Iran.

Stando a quanto si legge su un report pubblicato online dai ricercatori Microsoft, infatti, i gruppi APT che fanno riferimento a Teheran hanno cominciato a utilizzare lo schema ransomware per colpire i loro obiettivi.

Come si legge nel report pubblicato su Internet dai ricercatori, infatti, il gruppo Phosphorus (conosciuto anche come APT35) ha recentemente iniziato a utilizzare tecniche estorsive nei suoi attacchi.

Phosphorus, fino a qualche tempo fa, si dedicava esclusivamente ad attacchi che miravano al cyber spionaggio. A partire dalla seconda metà del 2021, però il gruppo ha cambiato strategia.

Secondo quanto riportano gli analisti, il gruppo ha cominciato a sfruttare una serie di vulnerabilità sui server Exchange con lo scopo di introdursi nelle reti delle organizzazioni prese di mira e individuare i dispositivi in cui erano conservati dati sensibili per avviarne la crittazione con dei ransomware.

Iran ransomware

Un comportamento decisamente “anomalo” rispetto ai precedenti. In Medioriente, infatti, gli esperti di cyber security hanno in passato registrato un estensivo uso di wiper (malware che cancellano direttamente i dati conservati sui sistemi piuttosto che crittografarli  -ndr) come strumenti di attacco.

Perché passare dallo spionaggio e sabotaggio al ransomware? Un’ipotesi è che l’uso di schemi estorsivi offra il vantaggio (non disprezzabile per i pirati) di incassare qualche dollaro per la loro attività.

L’uso di un ransomware, però, può anche essere considerata una sorta di “false flag”. Utilizzare uno strumento normalmente usato da “normali” cyber criminali può infatti contribuire a depistare gli esperti e rendere più difficile l’attribuzione degli attacchi.

Da quando il furto di dati è diventato prassi comune anche negli attacchi ransomware, infatti, la codifica dei dati e la richiesta di un riscatto possono essere una perfetta copertura per le azioni di intelligence portate avanti attraverso i cyber attacchi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/19/gli-hacker-di-stato-iraniani-passano-ai-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=gli-hacker-di-stato-iraniani-passano-ai-ransomware


A scuola di botnet: ora i cyber criminali fanno i corsi online


L’allarme degli esperti: i pirati informatici forniscono informazioni e una vera e propria formazione per imparare a sfruttare le botnet.

L’immagine romantica dell’hacker “solitario” è ormai un pallido ricordo ed è stata sostituita da un ecosistema criminale estremamente strutturato, spesso con legami con la malavita organizzata e una struttura che ricorda da vicino quella delle società commerciali.

Oltre a sistemi di affiliazione e all’erogazione di servizi come il “ransomware as a service”, adesso sembra che i cyber criminali si stiano lanciando anche in vere campagne di formazione per ingrassare la filiera.

A spiegarlo è Recorded Future, che in un report pubblicato su Internet spiega come i forum frequentati dai pirati informatici abbiano cominciato a promuovere dei corsi online per l’uso delle botnet.

Per capire il fenomeno è necessario fare un passo indietro: le botnet, cioè le reti di computer o dispositivi compromessi attraverso trojan, rappresentano da tempo la “spina dorsale” del cyber crimine.

scuola di botnet

Botnet come quella di Emotet o di TrickBot, per esempio, sono state sempre utilizzate per diffondere spam, distribuire altri malware (come i ransomware) o portare attacchi DDoS.

La filiera, di solito, prevede due livelli di azione: il primo è quello dei gestori del gruppo di pirati informatici che si preoccupano di sviluppare, aggiornare e distribuire il trojan che permette la creazione delle botnet. Il secondo livello è quello degli “utilizzatori”, cioè di chi affitta le botnet per portare ulteriori attacchi e monetizzare, in definitiva, le infezioni.

I “corsi di formazione” proposti dai pirati sono rivolti principalmente a questo secondo livello e puntano, in pratica, a fornire tutte le conoscenze necessarie per sfruttare una botnet affittata.

Il costo di iscrizione è superiore ai 1.400 dollari e sfrutta una piattaforma di formazione simile a quelle usate dai normali servizi di e-learning. Chiariamo: non viene certamente attivata una webcam puntata sul relatore, ma esistono moduli e diversi livelli di difficoltà a seconda delle capacità degli iscritti.

Alcune delle “materie” insegnate nelle scuole di botnet sono cyber security, gestione delle botnet e tecniche per evitare di attirare l’attenzione delle forze di polizia nel corso delle attività criminali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/18/a-scuola-di-botnet-ora-i-cyber-criminali-fanno-i-corsi-online/?utm_source=rss&utm_medium=rss&utm_campaign=a-scuola-di-botnet-ora-i-cyber-criminali-fanno-i-corsi-online