Il mercato nero degli exploit è milionario


Crescono i traffici per sfruttare vulnerabilità di software e sistemi operativi. E gli sviluppatori lanciano l’allarme per gli “exploit as a service”.

Sono la “chiave” che permette ai pirati informatici di diffondere i loro malware e vengono considerati una merce estremamente preziosa, che nei bassifondi del Web è valutata con cifre astronomiche.

Stiamo parlando degli exploit, cioè delle tecniche di attacco che permettono di sfruttare le vulnerabilità software per avviare l’esecuzione di codice remoto o, per esempio, elevare i privilegi a livello di sistema.

Con la professionalizzazione del cyber crimine e la nascita di un numero sempre maggiore di forum e market sul Dark Web specializzati nella compravendita di malware e strumenti di hacking, anche gli exploit hanno guadagnato un crescente spazio.

A confermarlo è una ricerca di Digital Shadows (qui il link per consultarla) emerge come questo fiorente commercio stia raggiungendo livelli un tempo inimmaginabili.

Se aziende che operano alla luce del sole come Zerodium arrivano a offrire cifre considerevoli per gli expolit zero-day, anche nella dimensione “clandestina” girano cifre da capogiro.

exploit

Tra i messaggi intercettati dai ricercatori, c’è chi cerca exploit per vulnerabilità specifiche, arrivando a offrire cifre tutto sommato “contenute” a qualche decina di migliaia di dollari, ma anche chi cerca exploit generici arrivando a offrire fino a 500.000 dollari.

exploit

Il rischio, spiegano gli esperti, è che si sviluppi anche la logica degli “exploit as a service”, cioè una forma di “noleggio” degli exploit che consentirebbe di monetizzare le vulnerabilità secondo una logica a consumo, magari attraverso la previsione di una percentuale sui guadagni ottenuti.

Un sistema che, secondo gli autori del report, potrebbe rappresentare un modo per guadagnare qualcosina in attesa di mettere a segno il colpo grosso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/17/il-mercato-nero-degli-exploit-e-milionario/?utm_source=rss&utm_medium=rss&utm_campaign=il-mercato-nero-degli-exploit-e-milionario


SocialDivert: 220.000 utenti colpiti con estensioni malevole per browser


La campagna di attacchi ha preso di mira Chrome ed Edge, utilizzando almeno 34 estensioni contenenti codice malevolo per rubare informazioni sensibili.

Un fenomeno in costante crescita che si fatica ad arginare. La diffusione di estensioni contenenti codice malevolo è una delle strategie che i pirati informatici utilizzano per portare avanti attacchi di ogni genere: dalle truffe agli schemi estorsivi.

L’ultima campagna di attacchi di questo tipo, battezzata con il nome di SocialDivert, è stata denunciata dai ricercatori di Ermes, che hanno individuato 34 estensioni malevole sugli store ufficiali di Chrome ed Edge.

Il tema delle estensioni contenenti codice dannoso viene affrontato dagli stessi ricercatori in un white paper intitolato Hijacked On The Web, in cui gli esperti di Ermes spiegano le caratteristiche e le finalità di questo tipo di attacchi.

La tecnica offre ai cyber criminali un doppio vantaggio: il primo riguarda la facilità con cui è possibile pubblicare estensioni di qualsiasi tipo sugli store ufficiali, il secondo il fatto che le estensioni consentono di avere acceso a un gran numero di informazioni.

L’accesso ai dati che transitano dal browser, infatti, permette ai pirati di registrare la navigazione delle vittime, accedere alle email e ad altre informazioni sensibili che possono poi essere sfruttate per mettere in atto truffe o estorsioni.

Nel caso di SocialDivert, i pirati informatici hanno utilizzato le estensioni per dirottare le vittime su siti Internet contenenti pagine di phishing e veri e propri malware.

SocialDivert

Il dirottamento era gestito in maniera mirata, limitandolo ai casi in cui l’utente si collegava a particolari siti (individuati attraverso un filtro contenente 164 stringhe) per sottrarre informazioni specifiche.

Nella pratica, l’estensione rimaneva “dormiente” fino a quando la vittima non faceva click su un link il cui indirizzo conteneva uno dei termini compreso nell’elenco. A questo punto, la navigazione veniva dirottata sulle pagine sotto il controllo dei pirati.

Come spiegano gli autori del report, la campagna è stata pianificata attentamente e i cyber criminali hanno utilizzato una serie di accorgimenti per garantirsi un certo margine di azione.

Per esempio pubblicando sugli store ogni singola estensione a nome di un diverso sviluppatore, impedendo così che la scoperta di un’estensione malevola potesse travolgere “a cascata” le altre.

Non solo: oltre a utilizzare un sistema di offuscamento dei JavaScript inseriti al loro interno, le estensioni in questione erano programmate per avviare l’attività malevola solo a distanza di qualche giorno dall’installazione.

Uno stratagemma questo, che puntava evidentemente a ridurre il rischio che gli utenti coinvolti potessero associare eventuali comportamenti anomali del browser all’installazione dell’estensione stessa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/16/socialdivert-220-000-utenti-colpiti-con-estensioni-malevole-per-browser/?utm_source=rss&utm_medium=rss&utm_campaign=socialdivert-220-000-utenti-colpiti-con-estensioni-malevole-per-browser


FBI hackerata: migliaia di messaggi di spam inviati da un account ufficiale


La causa sarebbe un “errore di configurazione” che avrebbe permesso a un estraneo di inviare email usando l’indirizzo ufficiale del Bureau.

Alla fine possiamo dire che sia andata bene, ma quella che rimane è sicuramente una figuraccia clamorosa in cui è incappata niente meno che il Federal Bureau of Investigation e la conferma che, ormai, non ci si può fidare più di nessuno.

Nella giornata del 12 novembre, qualcuno è riuscito infatti a hackerare il server di posta elettronica dell’FBI e utilizzare l’account per inviare migliaia di falsi allarmi di cyber attacchi indirizzati ad amministratori di sistemi e responsabili IT.

Come si legge in un comunicato stampa ufficiale dei federali, il problema si è verificato sul Law Enforcement Enterprise Portal (LEEP) a causa di un non meglio precisato “errore di configurazione del software”.

Fatto sta che dai server dell’FBI sono partite due ondate di email (mittente eims@ic.fbi.gov) dirette a una pluralità di destinatari e contenenti falsi avvisi di attacchi informatici.

Fortunatamente, la vicenda ha dei tratti piuttosto particolari, che hanno limitato il potenziale danno. Chi ha ottenuto l’accesso ai sistemi di posta elettronica dell’FBI, infatti, si è “limitato” a utilizzare lo strumento per portare avanti una particolarissima campagna di discredito nei confronti di Vinny Troia, un ricercatore di sicurezza fondatore di Shadowbyte.

FBI hackerata

Come si legge nel testo del messaggio, Vinny Troia viene indicato come responsabile di un “sofisticato attacco” e lo si accusa di far parte del gruppo TheDarkOverlord.

Se al posto di utilizzare l’account per “spammare” contenuti diffamatori, il responsabile della campagna avesse sfruttato l’accesso ai server per diffondere codice o link malevoli, oggi potremmo trovarci di fronte a uno scenario completamente diverso.

Secondo il fondatore di Shadowbyte, la responsabilità dell’attacco sarebbe di un individuo noto con il nickname di Pompompurin, che in passato avrebbe già provato a screditarlo in altri modi.

FBI hackerata

A spiegare come sia stato possibile tutto questo, invece, ci ha pensato Brian Krebs. Come si legge sul suo blog, il problema riguarda il software utilizzato sul portale LEEP usato dall’FBI.

In pratica, il portale utilizza un sistema di registrazione per nuovi account, che prevede l’invio di un codice di conferma all’email indicata da chi ha fatto la richiesta. Messaggio che viene inviato dall’indirizzo eims@ic.fbi.gov.

Peccato che il codice sia generato lato client e inviato con una richiesta POST, in cui il soggetto e il contenuto del messaggio possono essere alterati.

Insomma: Pompompurin ha solo dovuto creare uno script che gli ha permesso di fare in modo che partissero migliaia (si stima siano stati almeno 100.000) messaggi con mittente eims@ic.fbi.gov e il contenuto da lui scelto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/15/fbi-hackerata-migliaia-di-messaggi-di-spam-inviati-da-un-account-ufficiale/?utm_source=rss&utm_medium=rss&utm_campaign=fbi-hackerata-migliaia-di-messaggi-di-spam-inviati-da-un-account-ufficiale


Ancora attacchi agli IoT: ora è il turno della botnet BotenaGo


Il malware sfrutta 33 vulnerabilità della Internet of Things per compromettere i dispositivi e sfruttarli in attività malevole di ogni tipo.

Nessuna pace per il mondo dell’IoT: la nuova minaccia è rappresentata da una nuova botnet che gli esperti di sicurezza di AT&T Alien Labs hanno battezzato con il nome di BotenaGo.

Come si legge nel report pubblicato su Internet dagli analisti della società di telecomunicazioni, BotenaGo sfrutta più di 30 vulnerabilità dei dispositivi IoT per installare una backdoor che consente agli (sconosciuti) pirati informatici di prenderne il controllo.

Il malware, spiegano gli autori del report, è scritto in Golang, un linguaggio di programmazione che garantisce ai cyber criminali un basso livello di rilevamento.

Uno stratagemma che a quanto pare funziona, visto che il malware su Virus Total viene rilevato da pochi motori antivirus. Solo 6 dei 62 sistemi di analisi considerano il codice come pericoloso e alcuni di essi lo scambiano per Mirai.

BotenaGo

Alcuni degli exploit utilizzati colpiscono dispositivi estremamente diffusi:

CVE-2015-2051, CVE-2020-9377, CVE-2016-11021: router D-Link

CVE-2016-1555, CVE-2017-6077, CVE-2016-6277, CVE-2017-6334: dispositive Netgear

CVE-2019-19824: router basati su Realtek SDK

CVE-2017-18368, CVE-2020-9054: router e NAS Zyxel

CVE-2020-10987: prodotti Tenda

CVE-2014-2321: modem ZTE

L’impatto stimato, è comunque elevatissimo: da una ricerca sul motore di ricerca di Shodan, risulterebbero quasi 2 milioni di dispositivi vulnerabili auna singola vulnerabilità sfruttata da BotenaGo.

BotenaGo

Insomma: l’incubo IoT è ben lungi dall’essere un ricordo e l’emersione di nuove botnet è la conferma del fatto che si tratta di un fronte terribilmente “caldo”. Tanto più che secondo i ricercatori, si tratterebbe soltanto di una “facciata”. Il malware, infatti, rappresenterebbe solo il primo stadio di una catena di infezione più complessa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/12/ancora-attacchi-agli-iot-ora-e-il-turno-della-botnet-botenago/?utm_source=rss&utm_medium=rss&utm_campaign=ancora-attacchi-agli-iot-ora-e-il-turno-della-botnet-botenago


Zero-day nei firewall Palo Alto Networks: 10.000 appliance a rischio


Il bug consentirebbe di eseguire codice in remoto sui dispositivi, ottenendo di fatto l’accesso completo alle reti che controllano.

Un punteggio di pericolosità valutato 9,8 (su un massimo di 10) e un allarme che interesserebbe almeno 10.000 dispositivi firewall di Palo Alto Networks in tutto il mondo.

Il bilancio della vulnerabilità zero-day (CVE 2021-3064) emersa grazie alla disclosure di Randori è di quelli particolarmente “pesanti”.

Da quanto si legge nel report pubblicato su Internet dalla società di sicurezza, la vulnerabilità interessa le appliance di Palo Alto Networks con GlobalProtect nelle versioni precedenti alla 8.1.17 e consentirebbe di aggirare i sistemi di validazione per avviare l’esecuzione di codice in remoto.

Palo Alto Networks

Una bella grana, visto che una volta compromesso il firewall, un eventuale pirata informatico avrebbe la visibilità completa della rete e, soprattutto, il controllo dello strumento di protezione che dovrebbe limitarne l’azione.

Il processo di disclosure, stando alla timeline riportata da Randori, è stato decisamente lungo: le prime indagini sarebbero cominciate nell’ottobre 2020 e l’individuazione della falla risalirebbe a novembre dello stesso anno.

Prima di comunicare la presenza della vulnerabilità a Palo Alto Networks, però, il red team di Randori (gli esperti specializzati in penetration testing – ndr) avrebbero sperimentato l’efficacia della falla utilizzandola, dietro autorizzazione, sui sistemi dei loro clienti.

Lo sviluppo della patch che corregge la vulnerabilità, invece, avrebbe richiesto poco più di 20 giorni. La ricerca tramite Shodan che evidenzia il numero di installazioni vulnerabili (qui il collegamento) mostra, tra le altre cose, come vi sia una enorme “frammentazione” nelle versioni utilizzate del sistema operativo di Palo Alto Networks.

Tra le azioni di mitigazione suggerite dalla società di sicurezza, per chi non utilizza funzionalità di VPN, c’è la disattivazione di GlobalProtect.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/11/zero-day-nei-firewall-palo-alto-networks-10-000-appliance-a-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=zero-day-nei-firewall-palo-alto-networks-10-000-appliance-a-rischio


Pirati sfruttano una nuova falla in Exchange. Microsoft: “aggiornate subito”


La vulnerabilità riguarda le implementazioni on premise di Exchange e consente di avviare l’esecuzione di codice in remoto.

L’allarme arriva direttamente da Microsoft, che in un post sul suo blog ufficiale ha annunciato la disponibilità di un aggiornamento che corregge un bug di Exchange Server 2016 e 2019.

La vulnerabilità (CVE-2021-42321), secondo gli esperti di sicurezza dell’azienda di Satya Nadella, sarebbe sfruttata da gruppi di pirati informatici per portare attacchi alle aziende che utilizzano la versione on premise di Exchange.

Come emerge dal report, si tratta di una falla di sicurezza “post-authentication”, cioè di un bug che può essere sfruttato solo da un utente che abbia proceduto regolarmente all’autenticazione.

Una caratteristica contribuisce a ridurne la pericolosità, ma che non esclude il suo utilizzo da parte dei pirati informatici, che sempre più spesso agiscono seguendo uno schema di attacco in cui le violazioni delle credenziali è il primo passo dell’attività malevola.

In altre parole: l’ipotesi che un’azienda possa finire vittima di un attacco basato sullo sfruttamento del bug è tutt’altro che remota.

Exchange

Buona parte del post pubblicato da Microsoft riguarda, oltre la necessità di aggiornare al più presto Exchange, le strategie per verificare la presenza della vulnerabilità e per controllare se si è subito un attacco.

Per quanto riguarda il primo aspetto, gli autori del report suggeriscono di utilizzare uno script chiamato Exchange Server Health Checker (disponibile a questo indirizzo Internet) per eseguire una scansione dei sistemi Exchange e individuare potenziali problematiche relative alla sicurezza.

Per individuare eventuali tentativi di sfruttare il bug, invece, dalle parti di Microsoft consigliano di eseguire la seguente PowerShell: Get-EventLog -LogName Application -Source “MSExchange Common” -EntryType Error | Where-Object { $_.Message -like “*BinaryFormatter.Deserialize*” }.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/10/pirati-sfruttano-una-nuova-falla-in-exchange-microsoft-aggiornate-subito/?utm_source=rss&utm_medium=rss&utm_campaign=pirati-sfruttano-una-nuova-falla-in-exchange-microsoft-aggiornate-subito


Sophos: ecco come sta cambiando il cyber crimine


Il report della società di sicurezza delinea le nuove strategie dei pirati informatici: dal ransomware as a service ai software commerciali.

Uno scenario sempre più complesso, in cui la cyber security deve districarsi tra mille difficoltà. È questo il quadro che emerge dal nuovo report di Sophos, intitolato significativamente “Interrelated threats target an interdependent world”.

Ed è proprio la complessità, come si legge nello studio pubblicato su Internet, a rappresentare il fulcro intorno al quale ruota l’analisi degli specialisti di Sophos. A partire, per esempio, dal fenomeno ransomware.

In questo ambito, spiegano gli autori, si assiste a una sempre maggiore strutturazione degli schemi estorsivi che sfruttano sistemi di affiliazione sempre più sofisticati. Un modello che nel 2022 probabilmente continuerà a prosperare, nonostante le recenti “defezioni” da parte di gruppi piuttosto noti.

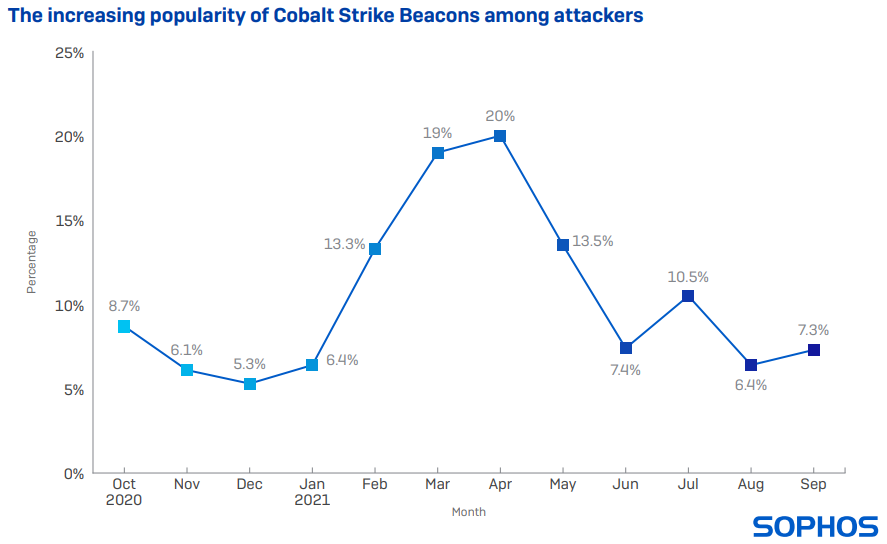
Altro elemento evidenziato nel report è la crescita di strumenti commerciali come Cobalt Strike, il pacchetto software utilizzato normalmente dagli esperti che si occupano di penetration testing ma che ormai è diventato appannaggio anche dei cyber criminali.

Sophos

L’uso di programmi “legali”, come gli strumenti di controllo remoto, sta infatti diventando sempre più comune e rappresenta una delle strategie che permette ai pirati informatici di aggirare i controlli dei tradizionali sistemi antivirus.

Tra i fenomeni segnalati, anche quello dei “malware framewrok”, la cui origine nel report viene ricondotta a Emotet, il primo malware che si è proposto come una vera e propria piattaforma per la diffusione di ulteriori componenti malevoli.

L’evoluzione delle strategie di attacco riguarda anche l’individuazione delle vittime. Se in passato gli attacchi potevano essere incasellati in due categorie (quelli “diffusi” e quelli “mirati”) nel corso del 2021 i ricercatori di Sophos hanno registrato una nuova tendenza: l’avvio di campagne “a pioggia” che selezionano però le vittime sulla base di determinate caratteristiche.

Il caso di Gootloader, in cui gli attacchi selezionano i bersagli sulla base di un’analisi a livello di geolocalizzazione, rappresenterebbe secondo gli autori del report la dimostrazione della complessità che caratterizza gli attacchi stessi.

Il vero spauracchio per il prossimo futuro è però rappresentato dall’intelligenza artificiale. Se le piattaforme di AI sono attualmente utilizzate dalle società di sicurezza in chiave di contrasto ai malware, la loro sempre più ampia disponibilità apre alla possibilità che possano essere utilizzate anche dai cyber criminali.

Secondo gli autori del report si tratterebbe solo di una questione di tempo prima che i pirati informatici trovino il modo di sfruttare l’AI per creare varianti dei loro malware sfruttando le capacità delle reti neurali per renderli “invisibili” ai sistemi di protezione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/09/sophos-ecco-come-sta-cambiando-il-cyber-crimine/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-ecco-come-sta-cambiando-il-cyber-crimine


BrakTooth: rischio attacchi sui chip Bluetooth vulnerabili


Le 22 falle di sicurezza sono state segnalate a settembre, ma pochi produttori le hanno corrette. Ora è disponibile l’exploit…

Tanto tuonò, che piovve. A distanza di due mesi dalla segnalazione delle vulnerabilità dei chip Bluetooth raccolte sotto il nome di BrakTooth, siamo arrivati al momento della verità.

Terminato il periodo di embargo, infatti, i ricercatori che hanno scoperto i bug che interessano 1.400 chipset hanno rilasciato il codice del Proof of Concept (PoC) che consente di portare attacchi ai dispositivi vulnerabili. Secondo le stime, si tratterebbe di miliardi di device che potrebbero subire un attacco “wireless”.

La collezione di bug individuati dai ricercatori dell’Università di Singapore è composta, per la maggior parte, da vulnerabilità che permetterebbero attacchi Denial of Service, ma una di queste consentirebbe invece l’esecuzione di codice in alcuni dispositivi IoT.

Lo scenario di attacco prevede l’uso di una scheda ESP32, un computer collegato e un firmware Link Manager Protocol (LMP) personalizzato. Costo stimato per predisporre la piattaforma di attacco: circa 12 euro.

BrakTooth

Con la (annunciata) pubblicazione del codice che consente di creare l’exploit, i pirati informatici hanno adesso a disposizione un nuovo vettore di attacco per colpire qualsiasi dispositivo con connettività Bluetooth.

Soprattutto se si considera che il processo di patching sta andando decisamente a rilento. L’elenco pubblicato dagli stessi ricercatori (aggiornato al 1 novembre 2021) è abbastanza esemplificativo. In alcuni casi, addirittura, non è previsto alcun intervento.

BrakTooth

Se l’eventualità di un attacco DoS nei confronti di un computer o di uno smartphone non suscita grandissime preoccupazioni, se non la scocciatura di non poter utilizzare il collegamento, per quanto riguarda il mondo IoT l’impatto di BrakTooth è decisamente più elevato.

Un attacco di questo tipo, infatti, può mettere fuori uso il dispositivo fino a quando non viene effettuato un riavvio manuale. Nel caso di dispositivi IoT dedicati alla sorveglianza o alla gestione di attività produttive, il potenziale danno è evidente.

L’ultimo elemento preoccupante emerge dalle considerazioni degli stessi ricercatori in calce al loro studio. Nel corso delle procedure di responsible disclosure, infatti, gli autori hanno riscontrato come la filiera sia estremamente complessa e frammentata. Una situazione che renderebbe estremamente complicati sia lo sviluppo delle patch, sia la loro distribuzione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/08/braktooth-rischio-attacchi-sui-chip-bluetooth-vulnerabili/?utm_source=rss&utm_medium=rss&utm_campaign=braktooth-rischio-attacchi-sui-chip-bluetooth-vulnerabili


Attacchi supply chain all’ambiente JavaScript


Nel mirino due librerie che hanno subito un’iniezione di codice malevolo che si è diffuso con estrema rapidità. Obiettivo diffondere trojan e ransomware

Ancora un attacco supply chain, che questa volta interessa due librerie utilizzate in ambiente JavaScript. Gli obiettivi sono COA e RC, che avrebbero subito modifiche “sospette”. In altre parole: l’iniezione di codice malevolo al loro interno.

Come riporta Bleeping Computer in un articolo pubblicato nella giornata di ieri, l’allarme si è diffuso a opera degli stessi sviluppatori che utilizzano il pacchetto npm per la gestione dell’ambiente JavaScript.

Stiamo parlando, in sostanza, della compromissione di qualcosa che viene utilizzato abbondantemente “a monte” rispetto alla creazione di migliaia di applicazioni e che, di conseguenza, potrebbe avere effetti devastanti.

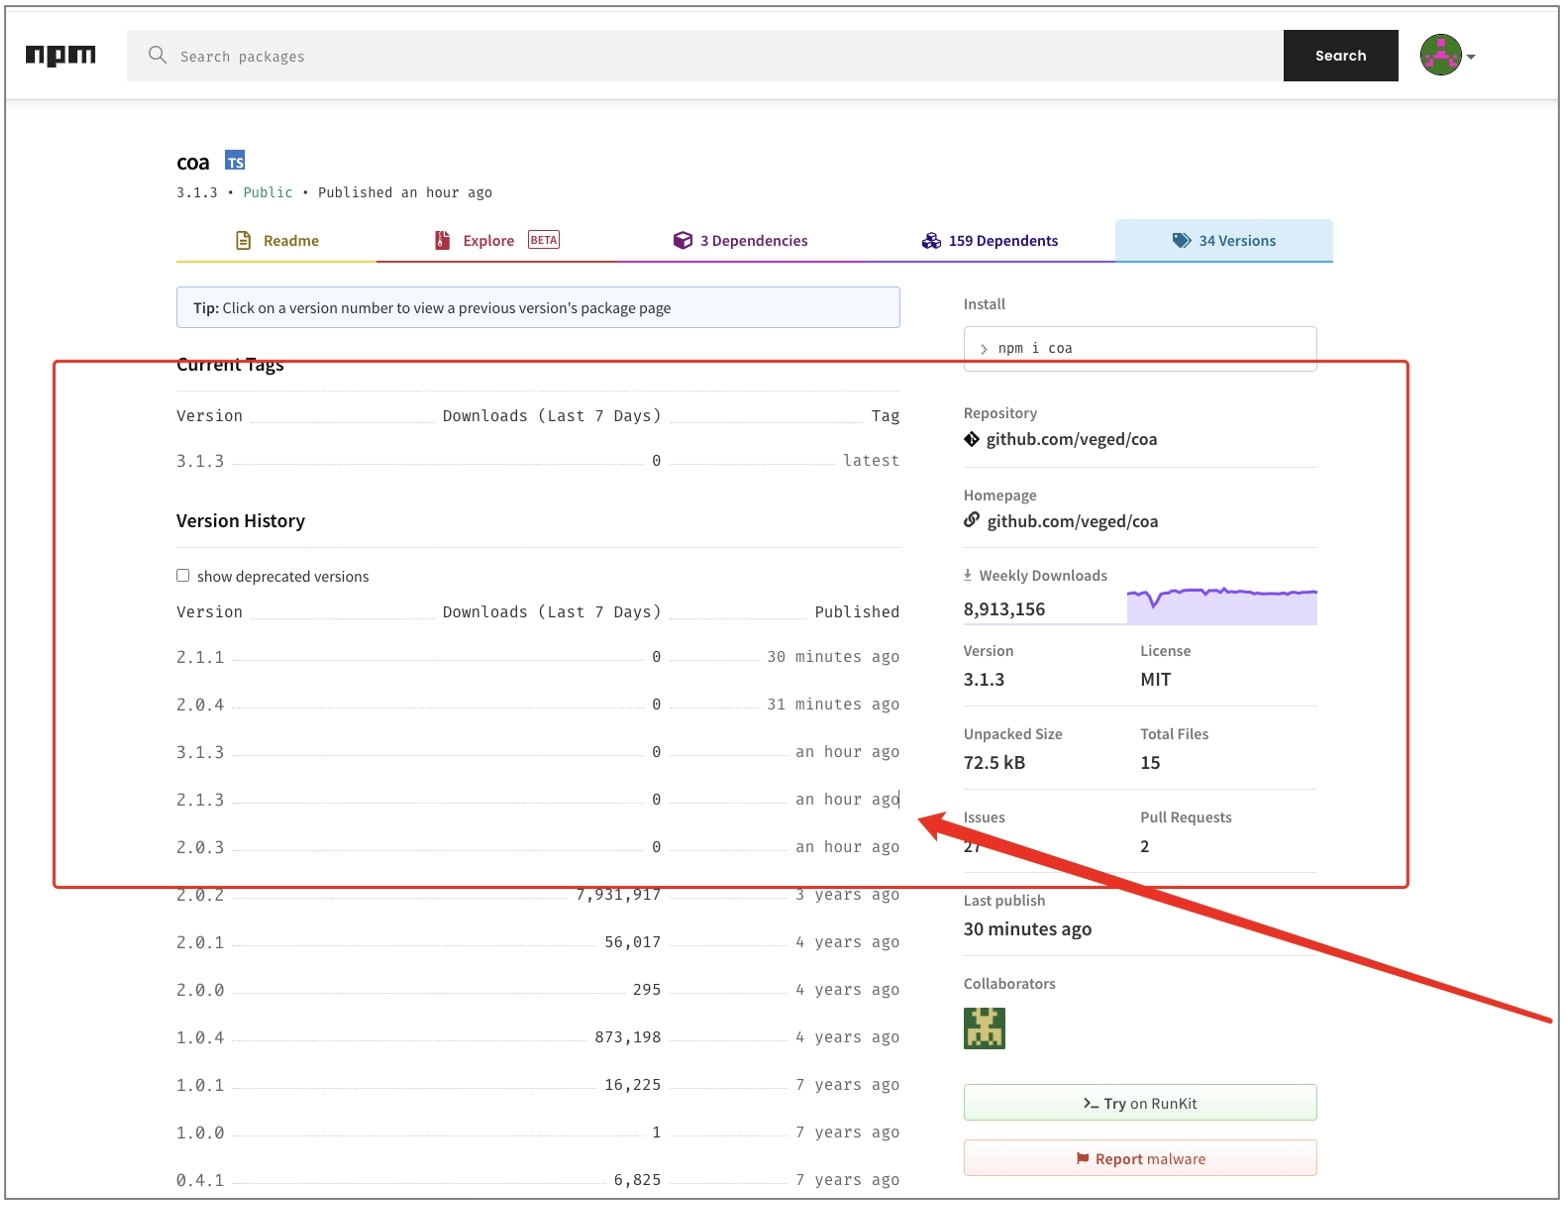
L’ultima versione “affidabile” di COA è datata 2018, ma nelle ultime ore sarebbero spuntate fuori delle nuove versioni (2.0.3, 2.0.4, 2.1.1, 2.1.3 e 3.1.3) che gli stessi sviluppatori definiscono “sospette”.

JavaScript

Come riportano i colleghi idi Bleeping Computer, a poche ore di distanza avrebbero cominciato a comparire anche nuove versioni di RC (1.2.9, 1.3.9 e 2.3.9) che, al pari delle nuove versioni di COA, avrebbero provocato problemi agli sviluppatori.

Stando all’analisi delle versioni “farlocche” caricate su npm, le librerie conterrebbero codice offuscato che avvierebbe lil download e l’installazione di ransomware e di Danabot, un trojan progettato per rubare credenziali dai computer infetti.

Insomma: ci si troverebbe di fronte a un classico “attacco di filiera” che punta molto in alto, cercando di diffondere i malware sfruttando il package npm.

L’appello per gli sviluppatori che avessero scaricato le versioni “modificate” di COA e RC è di eliminare il prima possibile i file sospetti (compile.js, compile.bat, sdd.dll) e, a scanso di equivoci, modificare le credenziali che potrebbero essere state sottratte.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/05/attacchi-supply-chain-allambiente-javascript/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-supply-chain-allambiente-javascript


Microsoft Defender for Business: strumenti avanzati per i “piccoli”


L’azienda di Redmond ha lanciato una nuova offerta di strumenti di cyber security a prezzi popolari per le imprese di piccole dimensioni.

Le dimensioni non contano più: nella nuova declinazione della cyber security anche le piccole imprese hanno bisogno di strumenti di difesa che una volta erano considerati di esclusivo appannaggio dei “grandi”.

Ad allinearsi alla nuova filosofia è anche Microsoft, che in questi giorni ha lanciato una campagna per distribuire anche alle “piccole” imprese Microsoft Defender for Business, lo strumento di sicurezza mutuato dalle soluzioni enterprise.

Le virgolette sono d’obbligo, visto che il concetto di “piccolo”, che nella dimensione europea indica le organizzazioni con meno di 50 dipendenti, nell’accezione di Microsoft fa riferimento un numero di dipendenti inferiore ai 300.

La vera “bomba” sganciata dall’azienda di Redmond, però, è sotto il profilo commerciale: Microsoft propone la soluzione secondo una formula “as a service” al prezzo di 3 dollari al mese per utente, con la possibilità di fruirne come parte delle varie offerte di servizi come Microsoft 365 Business Premium.

Microsoft Defender for Business

Il pacchetto prevede un sistema di threat and vulnerability management; riduzione della superficie di attacco (ransomware mitigation, application control, web protection, network protection, network firewall); EDR; sistemi automatici di investigazione e remediation; integrazione via API con i sistemi di cyber security.

Insomma: qualcosa che ricorda da vicino gli ecosistemi di sicurezza che normalmente sono implementati nelle grandi (o grandissime) aziende e che consentono di avere un approccio più “maturo” alle nuove minacce informatiche.

Il tutto con un sistema di controllo che, assicurano nella presentazione, ha una facilità d’uso tale da non richiedere particolari competenze a livello di security per il suo utilizzo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/04/microsoft-defender-for-business-strumenti-avanzati-per-i-piccoli/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-defender-for-business-strumenti-avanzati-per-i-piccoli